# Zugriffsverwaltung – Vollständige Anleitung
> Vollständige Anleitung zur Installation, Konfiguration und Nutzung der DataFirefly Zugriffsverwaltung für WordPress und WooCommerce.
- Seite:
- Sprache: de
- Aktualisiert am: 2026-11-14
- Weitere Sprachen: [en](https://www.datafirefly.com/en/documentation/access-manager/index.md), [fr](https://www.datafirefly.com/documentation/access-manager/index.md), [es](https://www.datafirefly.com/es/documentation/access-manager/index.md), [pt](https://www.datafirefly.com/pt/documentation/access-manager/index.md), [it](https://www.datafirefly.com/it/documentation/access-manager/index.md), [pl](https://www.datafirefly.com/pl/documentation/access-manager/index.md), [nl](https://www.datafirefly.com/nl/documentation/access-manager/index.md)
- Index:
## Überblick
Die DataFirefly Zugriffsverwaltung ordnet Ihre Benutzer in Gruppen ein und legt in verständlicher Sprache fest, was jede Gruppe im Backend tun darf und was sie auf Ihrer Website sieht. Seiten, Beiträge, Produkte, Mediendateien, Kategorien, einzelne Blöcke und Menüeinträge lassen sich für Gruppen reservieren, und der Schutz deckt jeden Weg ab, den ein Besucher nutzen könnte: die Seite selbst, die REST-API, die WooCommerce Store API, die Suche, Feeds, Textauszüge, Kommentare, Sitemaps und Anhänge.
Version 2.0 bringt einen Schnellstart mit fertigen Szenarien, einen Zugriffssimulator, ein Panel „Zugriff“ im Block-Editor, geschützte Dateien, einen Sperrbildschirm, den Sie mit Live-Vorschau gestalten, Vorschauen, die immer enden, ein Aktivitätsprotokoll mit Aufbewahrungsdauer sowie DSGVO-Werkzeuge – in acht Sprachen.
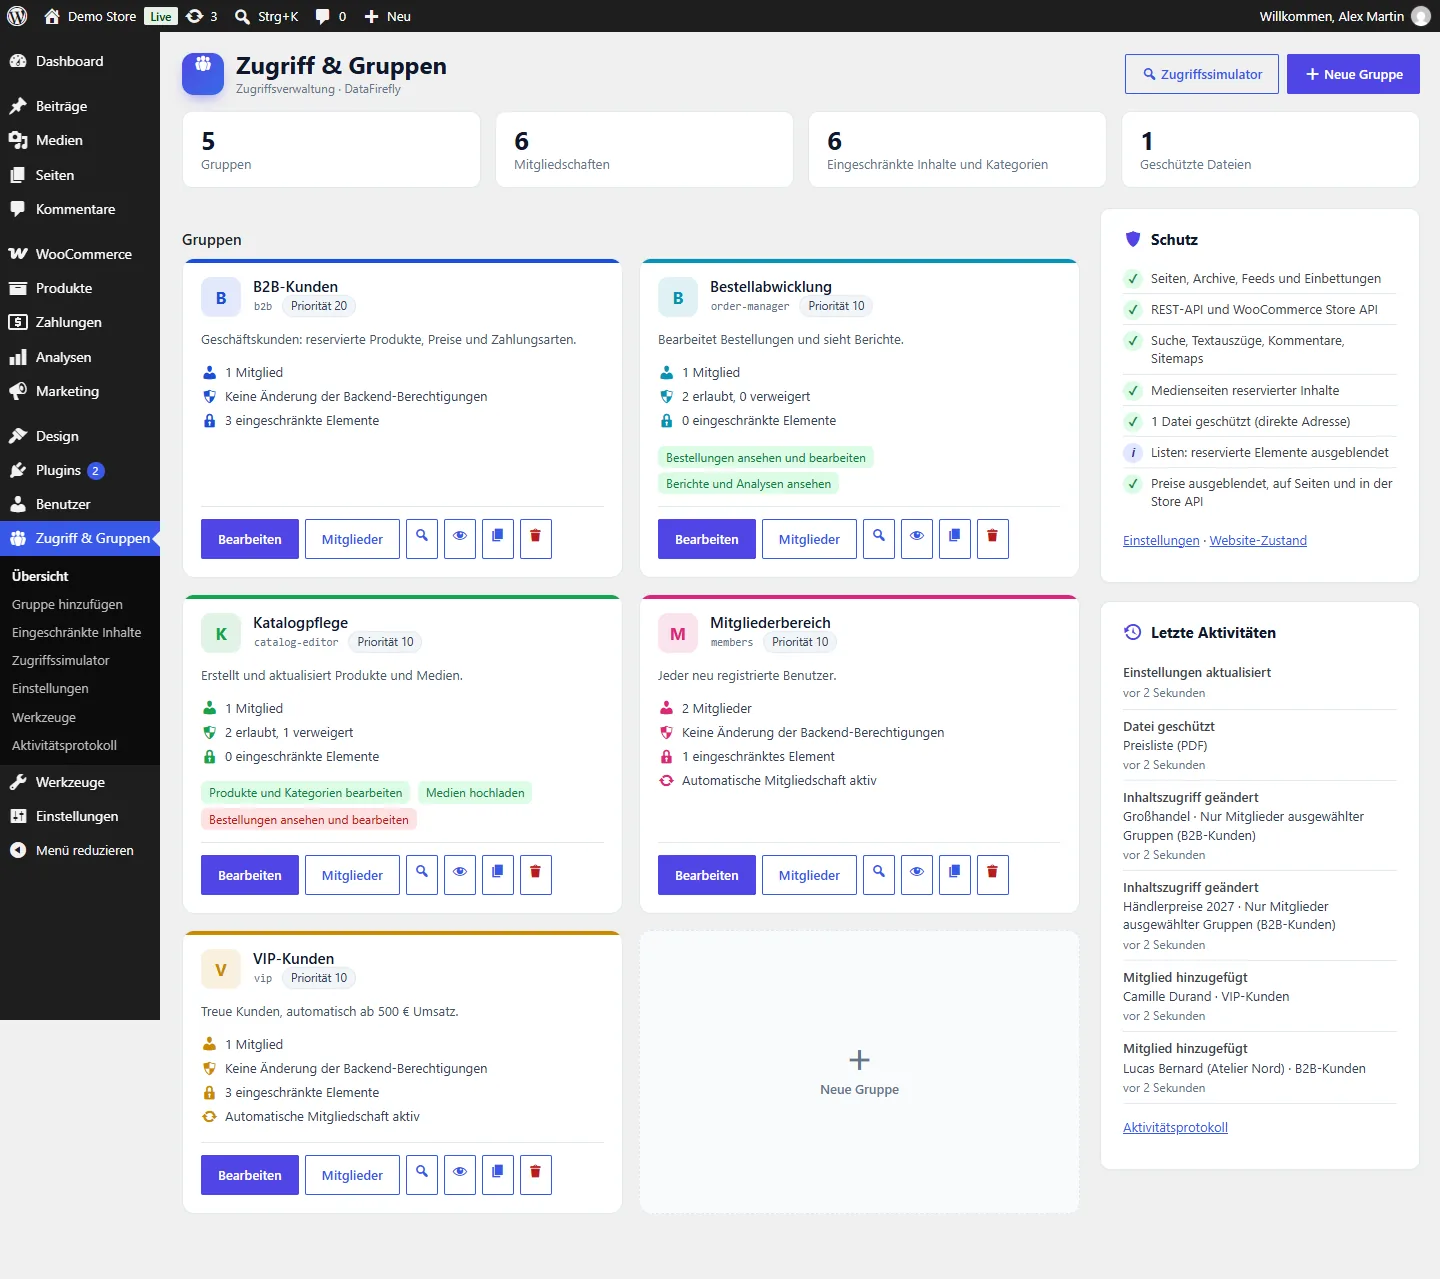
Übersicht: Kennzahlen, Benutzergruppen, Schutzstatus und letzte Aktivität
**Kurz gesagt:** Installieren Sie das Plugin, öffnen Sie **Zugriff & Gruppen**, wählen Sie ein Schnellstart-Szenario, reservieren Sie eine Seite über ihr Panel **Zugriff** und prüfen Sie das Ergebnis anschließend im **Zugriffssimulator**.
## Installation und Update
1. Wählen Sie unter **Plugins > Neues Plugin hinzufügen > Plugin hochladen** die Datei `df-access-manager-2.0.0.zip` aus und aktivieren Sie anschließend **DataFirefly Zugriffsverwaltung – Gruppen und Berechtigungen**.
2. Öffnen Sie **Zugriff & Gruppen** im Admin-Menü.
Voraussetzungen: WordPress 6.4 oder höher, PHP 7.4 bis 8.5. WooCommerce 8.2 oder höher ist optional: Es ergänzt ausgeblendete Preise, reservierte Produkte, Zahlungs- und Versandarten pro Gruppe sowie reservierte Gutscheine. Die Seiten des Plugins sind Administratoren vorbehalten.
### Update von 1.x
Laden Sie die neue ZIP-Datei hoch und wählen Sie **Aktuelle Version durch hochgeladene ersetzen**. Gruppen, Mitglieder, Zugriffsregeln von Inhalten, Kategorien, Menüeinträgen, Blöcken und Gutscheinen sowie Ihre Einstellungen bleiben erhalten; eine Sicherung der Einstellungen von 1.x wird gespeichert. Die deaktivierte 1.x-Option „Eingeschränkte Inhalte in Listen ausblenden“ wird zum **Vorschau-Modus („Teaser“)** (Titel sichtbar, Inhalt ersetzt), das Protokoll erhält eine eigene Tabelle, und mit 1.x gestartete Vorschauen werden beendet. Ein Hinweis stellt die neuen Funktionen vor.
## Schnellstart
Solange noch keine Gruppe existiert, bietet die Übersicht vier Szenarien an. Ein Klick erstellt die Gruppen und Einstellungen und zeigt dann die nächsten Schritte:
- **Mitgliederbereich**: eine Gruppe „Mitgliederbereich“, der jedes neue Konto automatisch beitritt; Besucher werden zur Anmeldeseite weitergeleitet.
- **Team-Berechtigungen**: die Gruppen „Bestellverwaltung“ und „Katalogpflege“ mit den passenden Backend-Berechtigungen (oder „Redaktion“ ohne WooCommerce).
- **B2B-/Großhandels-Shop**: eine Gruppe „B2B-Kunden“ ohne Backend-Zugriff, Preise für alle außer dieser Gruppe ausgeblendet.
- **VIP-Club**: eine Gruppe „VIP-Kunden“, der Kunden ab 500 Umsatz automatisch beitreten.
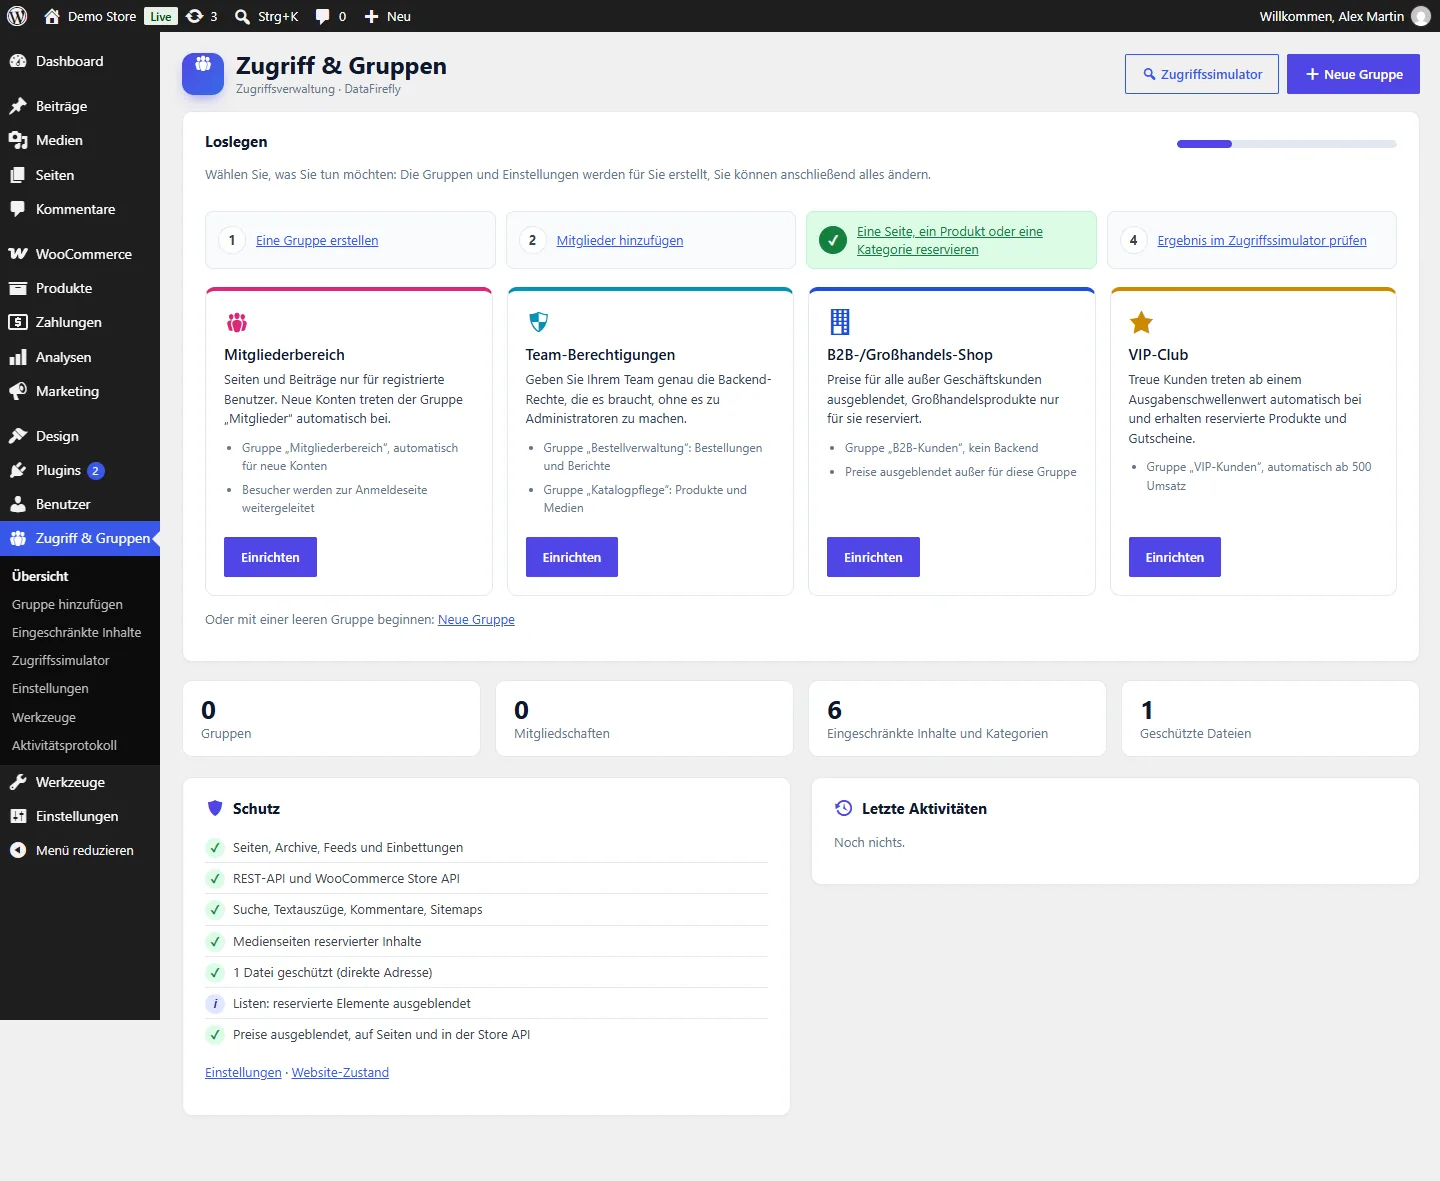
Schnellstart: Mitgliederbereich, Teamrechte, B2B-Shop oder VIP-Club mit einem Klick
Eine Checkliste in vier Schritten (Gruppe erstellen, Mitglieder hinzufügen, Inhalt reservieren, im Zugriffssimulator prüfen) verfolgt Ihren Fortschritt. Die Übersicht zeigt außerdem vier Kennzahlen, die Gruppenkarten, den Schutzstatus und die letzten Aktivitäten.
## Gruppen und Mitglieder
Erstellen Sie eine Gruppe über die Übersicht oder **Gruppe hinzufügen**, aus einer Vorlage (Bestellverwaltung, Katalogpflege, Kundenservice, Buchhaltung, Redaktion, B2B-Kunden, VIP-Kunden, Mitgliederbereich) oder leer. Im Tab **Allgemein** legen Sie den Namen fest, die in Shortcodes verwendete Kennung, die Farbe, die **Priorität** (ist ein Benutzer in mehreren Gruppen, gilt die höchste Priorität; bei gleicher Priorität gewinnt „Verweigert“) und optional eine **verknüpfte Rolle** (jeder Benutzer mit dieser Rolle ist Mitglied).
Im Tab **Mitglieder** fügen Sie Mitglieder per Suche hinzu, durch Einfügen einer Liste von E-Mail-Adressen oder Benutzernamen mit optionalem Enddatum, oder automatisch: jedes neue Konto, ab bestimmten Gesamtausgaben, ab einer Bestellanzahl, mit einer Dauer in Tagen. „Diese Regeln jetzt auf bestehende Benutzer anwenden“ füllt die Gruppe nachträglich auf. Mitglieder lassen sich auch unter **Benutzer** per Massenaktion oder im Profil des jeweiligen Benutzers hinzufügen.
Oben in jeder Gruppe fasst **Diese Gruppe in einfachen Worten** zusammen, wer dazugehört, was ihre Mitglieder dürfen, was sie sehen und was sich im Shop ändert.
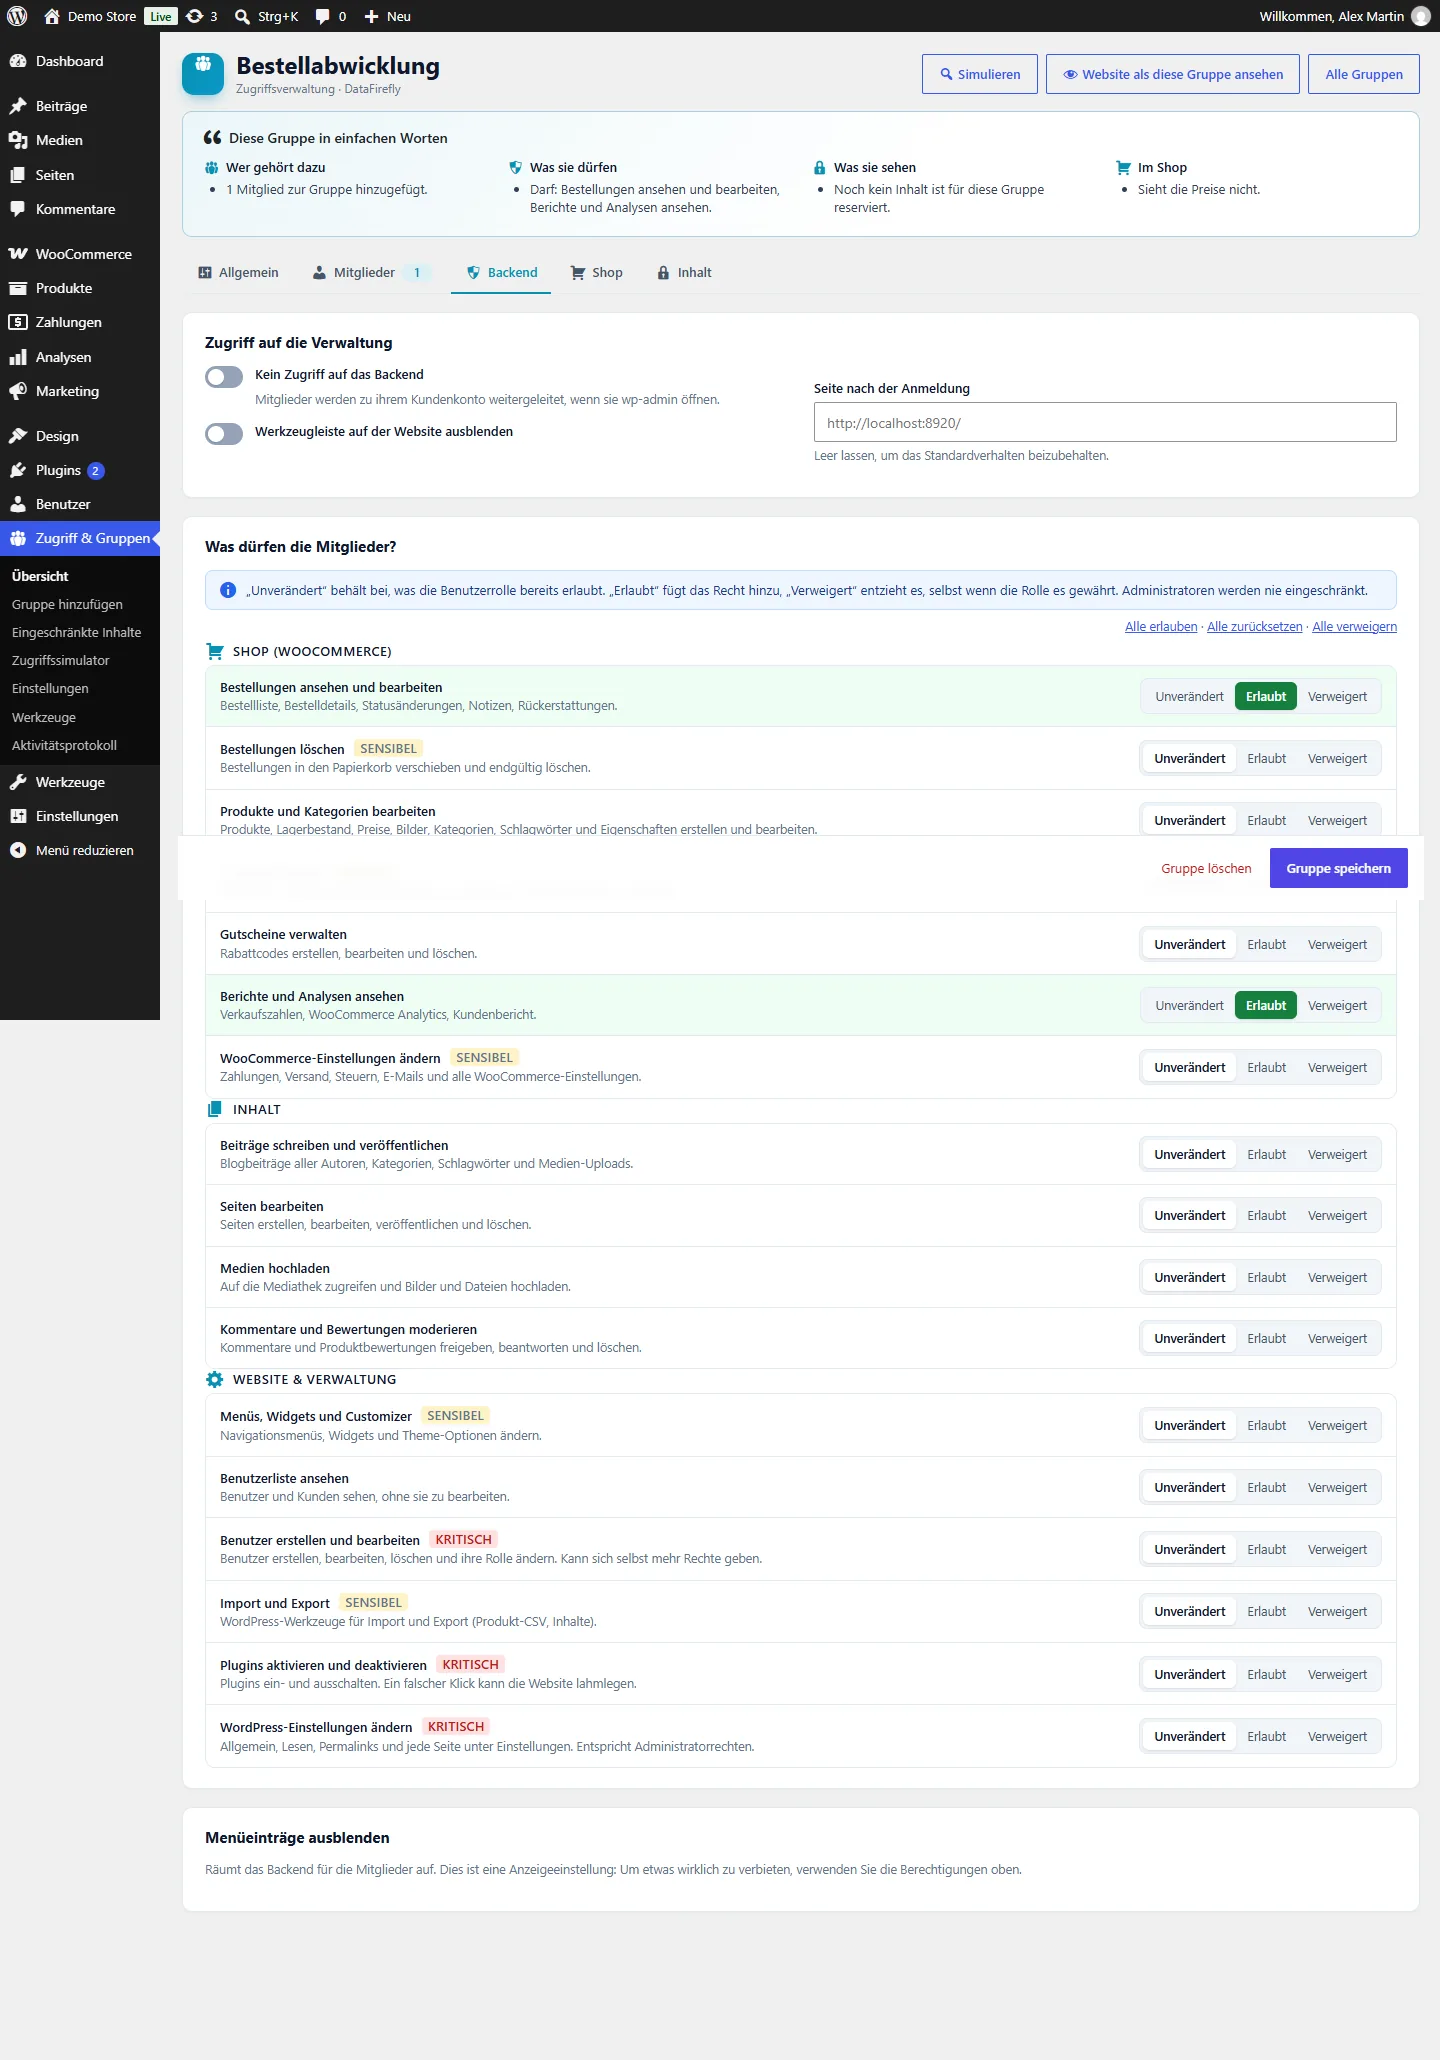
Gruppeneditor mit Zusammenfassung in Klartext und Backend-Berechtigungen
## Backend-Berechtigungen
Der Tab **Backend** listet 17 Berechtigungen, die Menschen verstehen – „Bestellungen ansehen und bearbeiten“, „Produkte und Kategorien bearbeiten“, „Kommentare und Bewertungen moderieren“, „Benutzer erstellen und bearbeiten“ … –, jeweils **Unverändert** (die Rolle entscheidet), **Erlaubt** oder **Verweigert**. Sensible und kritische Berechtigungen sind gekennzeichnet; kritische verlangen eine Bestätigung und werden von „Alle erlauben“ nie aktiviert. Unter **Erweitert** kann jede WordPress-Capability, auch die anderer Plugins, erlaubt oder verweigert werden.
- Administratoren werden nie eingeschränkt: Eine Gruppe kann ihnen Rechte hinzufügen, aber nie entziehen.
- **Schutz vor Rechteausweitung**: Ein Benutzer, der Rechte über eine Gruppe erhalten hat, kann nie einen Benutzer mit mehr Rechten (zum Beispiel einen Administrator) bearbeiten, löschen oder hochstufen und nur Rollen zuweisen, deren Berechtigungen er selbst vollständig besitzt.
- Komfort-Einstellungen: Menüeinträge im Backend ausblenden, kein Zugriff auf wp-admin (Mitglieder werden zu ihrem Konto weitergeleitet), Werkzeugleiste ausblenden, Seite nach der Anmeldung.
Öffnen Sie den **Zugriffssimulator** mit einem bestimmten Benutzer, um die genaue Liste der Berechtigungen zu sehen, die seine Gruppen hinzufügen oder entziehen.
## Inhalte einschränken
### Seiten, Beiträge und Produkte
Im Block-Editor legt das Panel **Zugriff** in der Dokument-Seitenleiste fest, wer den Inhalt sehen kann: alle, nur angemeldete Benutzer, nur nicht angemeldete Besucher, nur Mitglieder ausgewählter Gruppen oder alle außer ausgewählten Gruppen. Wählen Sie dann, was die anderen erhalten: den Sperrbildschirm, die Anmeldeseite, eine Weiterleitung oder eine 404-Seite, dazu optional eine eigene Nachricht. Ein Satz fasst die Regel zusammen, und die Links „Ergebnis prüfen als…“ öffnen die Seite als Besucher oder als jede einzelne Gruppe.
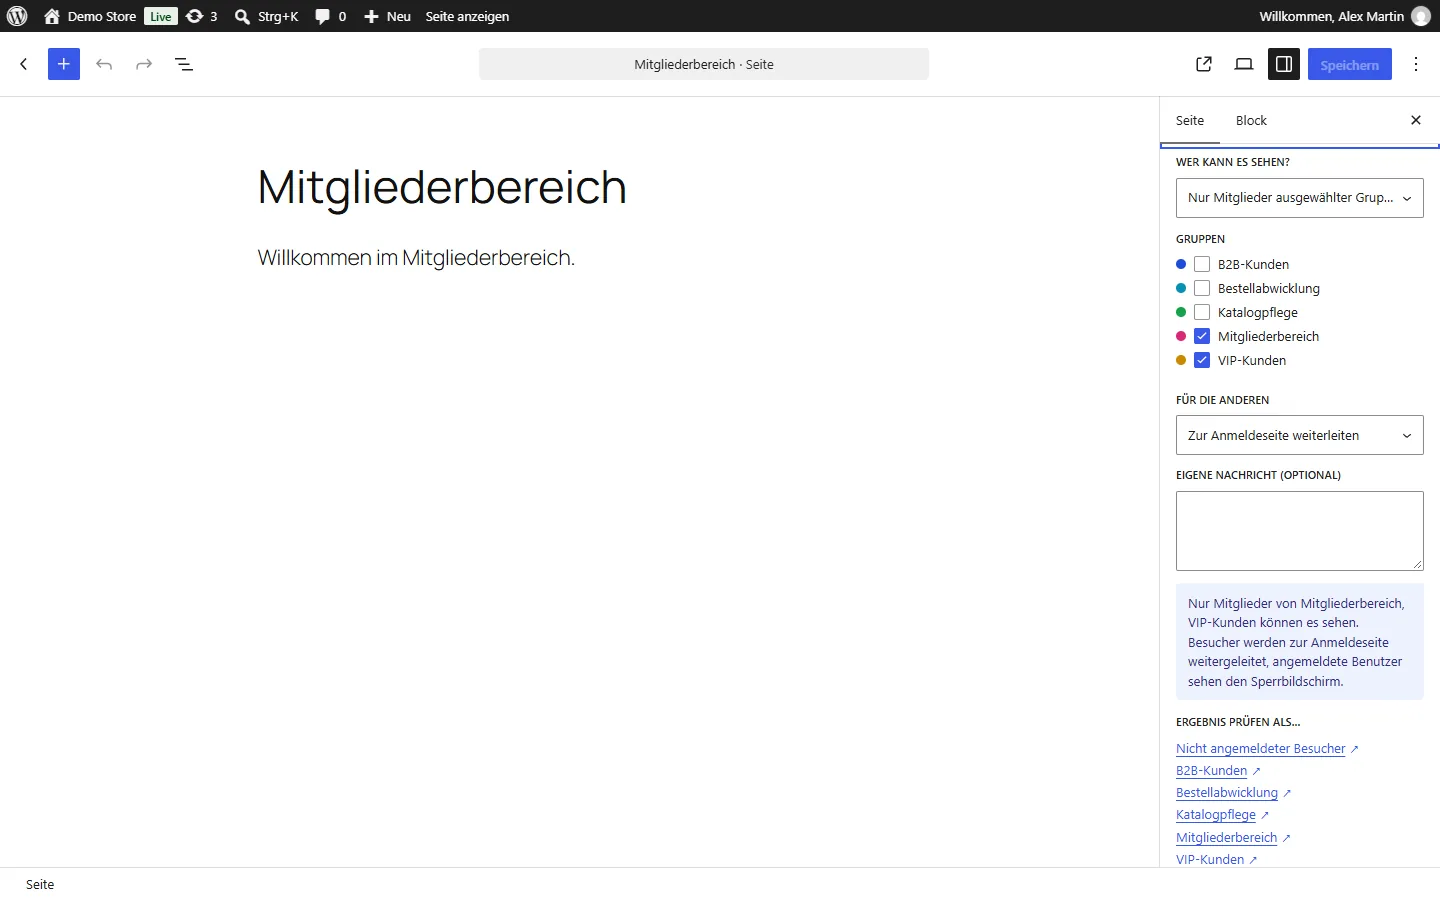
Panel „Zugriff“ einer Seite im Block-Editor, mit Zusammenfassung und Vorschau-Links
Im klassischen Editor finden Sie dieselben Felder in der Box **Zugriff**. Beitrags- und Produktkategorien haben ein Feld **Zugriff**: Unterkategorien und ihre Inhalte erben die Regel (liegt ein Inhalt in mehreren eingeschränkten Kategorien, genügt der Zugriff auf eine davon). Menüeinträge haben unter **Design > Menüs** ein Feld „Sichtbar für“, und Links zu eingeschränkten Inhalten werden automatisch ausgeblendet.
### Einzelne Blöcke
Wählen Sie einen beliebigen Block aus und öffnen Sie in seinen Einstellungen **Sichtbarkeit (Zugriffsverwaltung)**: Legen Sie fest, wer ihn sehen kann, und wählen Sie dann **Block ausblenden** oder **Stattdessen eine Nachricht anzeigen**. Eingeschränkte Blöcke werden im Editor umrandet und mit einem Badge wie „Nur: B2B-Kunden“ oder „Nur angemeldet“ markiert.
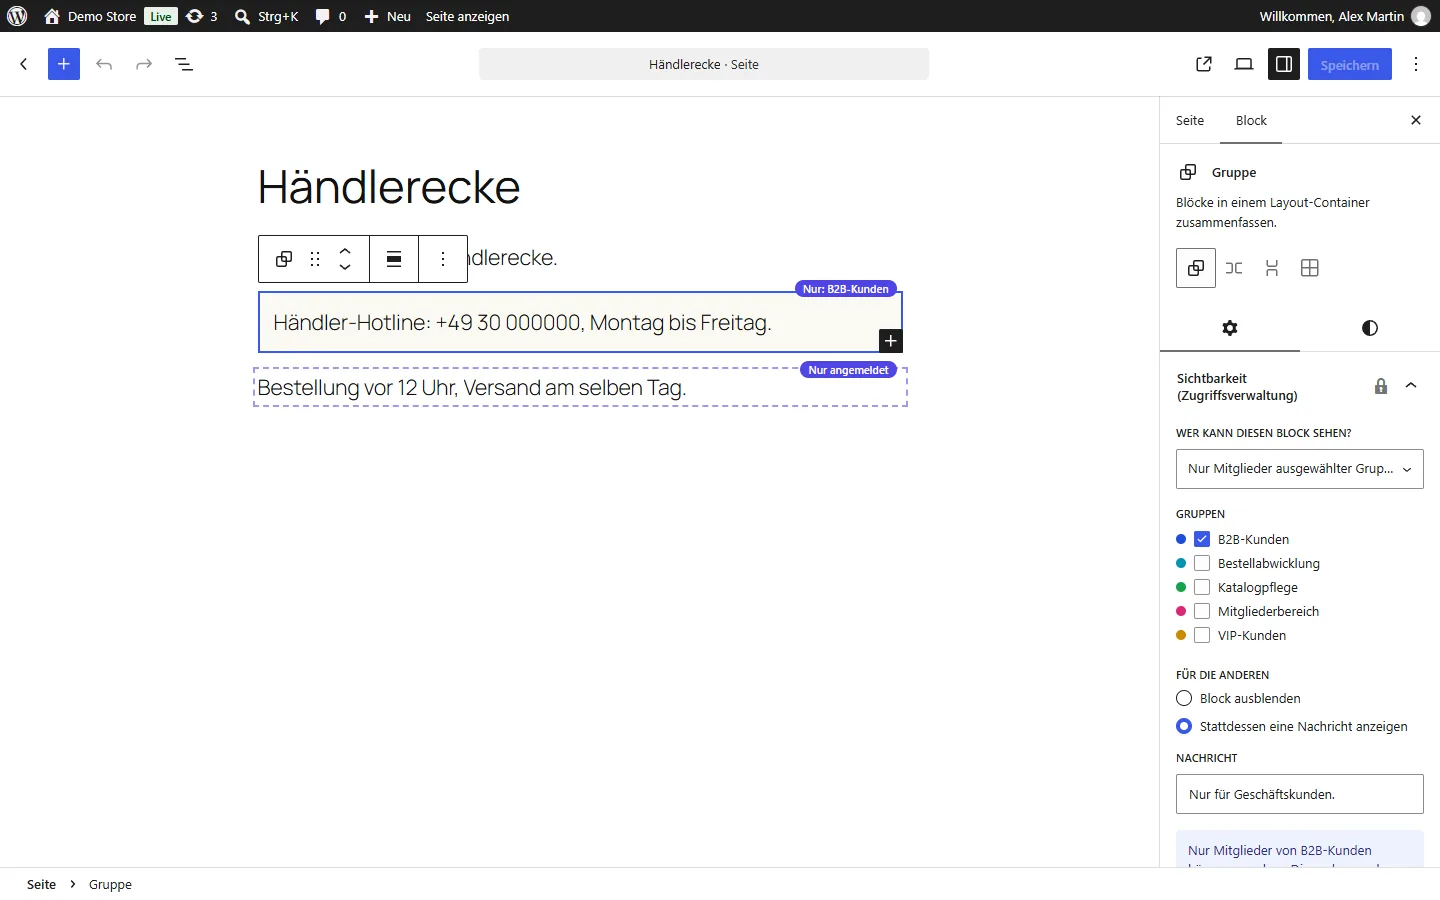
Sichtbarkeit eines Blocks nach Gruppe im Editor, mit einer Nachricht für die anderen
### Shortcode
```
[dfam_restrict groups="b2b,vip"]Nur für diese Gruppen[/dfam_restrict]
[dfam_restrict groups="b2b" not="1"]Alle außer B2B[/dfam_restrict]
[dfam_restrict]Nur angemeldete Benutzer[/dfam_restrict]
[dfam_restrict guests="1"]Nur Besucher[/dfam_restrict]
[dfam_restrict groups="vip" message="VIP-Mitgliedern vorbehalten" show_login="1"]…[/dfam_restrict]
```
Eine unbekannte Gruppe trifft nie zu: Der Inhalt bleibt verborgen.
## Geschützte Dateien
Medienseiten und REST-Einträge folgen dem Inhalt, dem sie zugeordnet sind. Die Adresse der Datei selbst (zum Beispiel einer Preisliste als PDF) bleibt öffentlich, bis Sie sie schützen: Öffnen Sie das Medium und aktivieren Sie **Datei schützen**, oder wählen Sie unter **Medien** Dateien aus und nutzen Sie die Massenaktion. Die Datei wird in einen privaten Ordner verschoben und erst nach einer Zugriffsprüfung ausgeliefert: nach der Regel des Mediums oder des Inhalts, dem es zugeordnet ist; eine geschützte Datei ohne Regel ist angemeldeten Benutzern vorbehalten. Besucher werden zur Anmeldeseite weitergeleitet, andere Benutzer erhalten eine Fehlermeldung.
**Eingeschränkte Inhalte** listet die reservierten Inhalte und Kategorien (mit Filtern) sowie die geschützten Dateien auf.
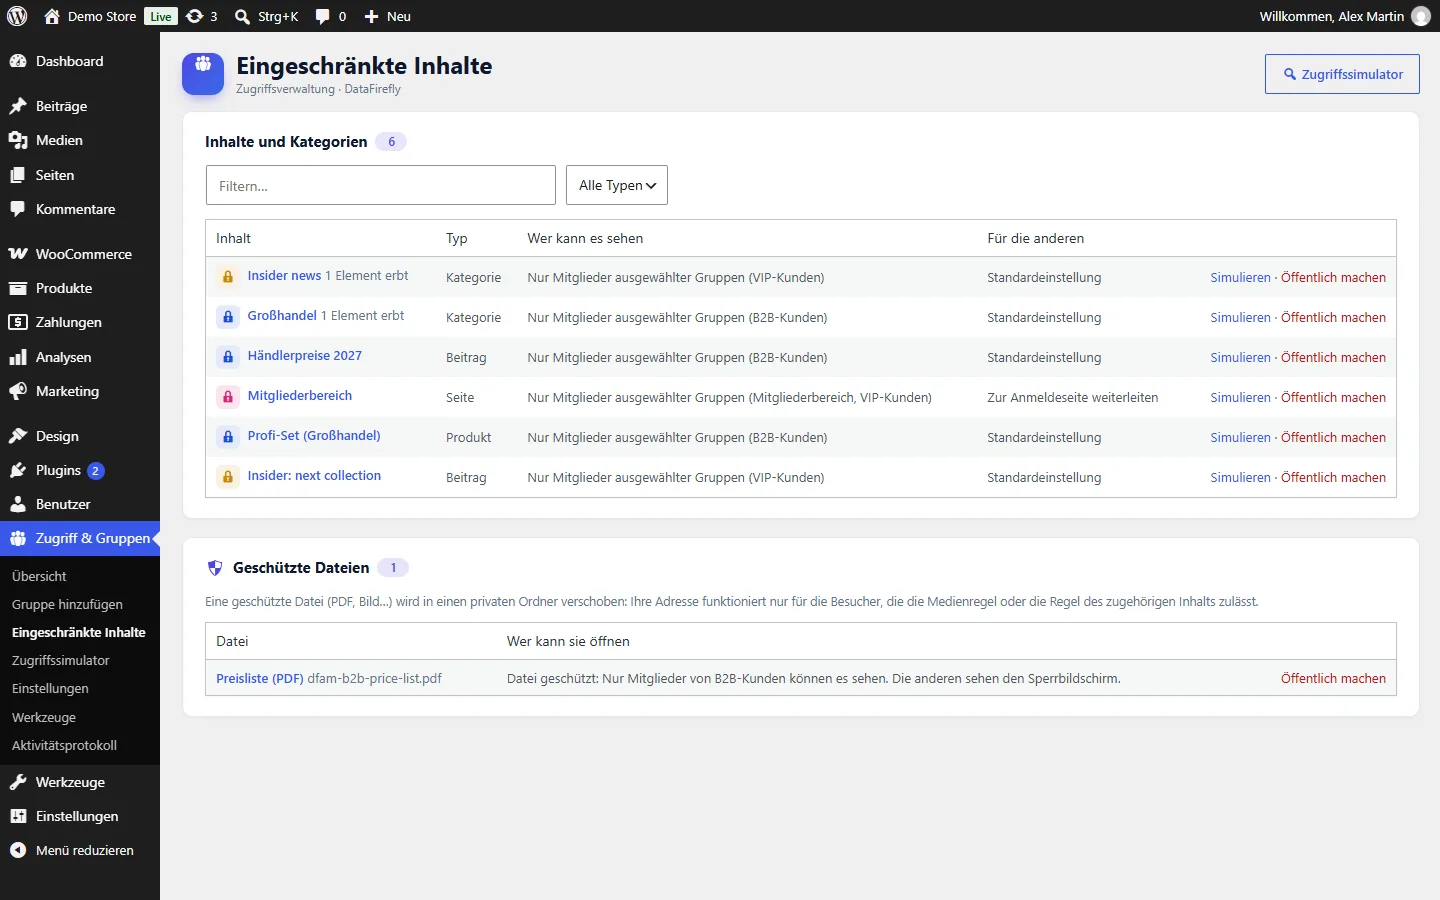
Geschützte Inhalte, Kategorien und Dateien
Unter Nginx werden die Sperrregeln des privaten Ordners ignoriert: Fügen Sie die unter **Werkzeuge > Website-Zustand** angezeigte Regel hinzu; dort wird der Ordner auch automatisch geprüft.
## Der Sperrbildschirm
Unter **Einstellungen > Sperrbildschirm** legen Sie den Titel fest, die Nachricht, den Text des Anmelde-Buttons, einen Button „Konto erstellen“ (angezeigt, wenn die Registrierung geöffnet ist), einen zusätzlichen Button mit eigenem Link (zum Beispiel „Geschäftskonto eröffnen“), das Layout (Karte, Nebeneinander, Minimal) und die Akzentfarbe. Die Vorschau aktualisiert sich während der Eingabe. Der Bildschirm funktioniert mit Block-Themes und klassischen Themes, im hellen und dunklen Modus, und wird nie zwischengespeichert oder indexiert.
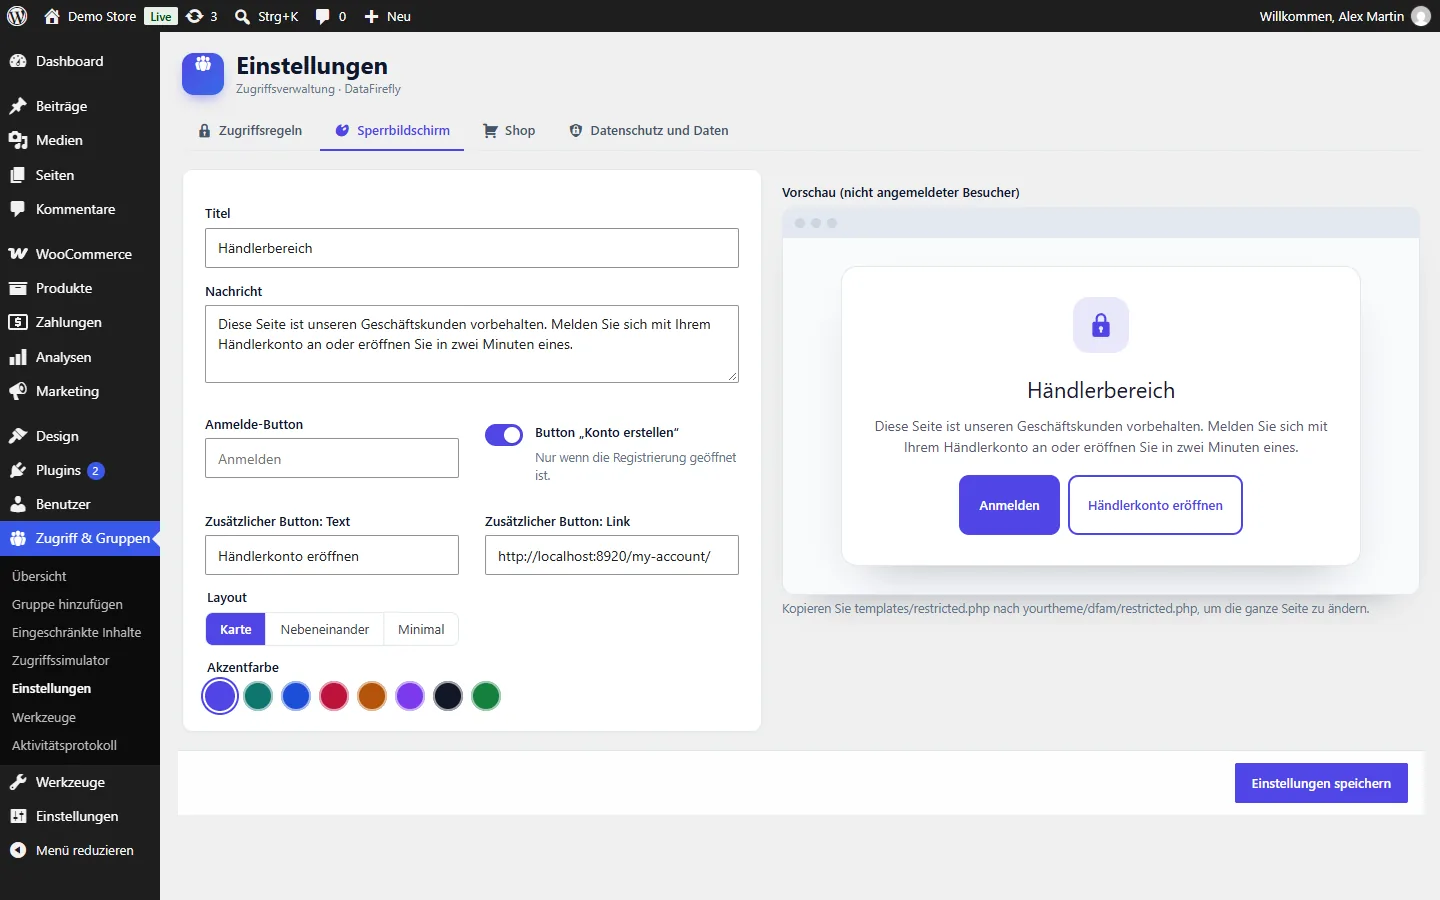
Gestaltung des Sperrbildschirms mit Live-Vorschau
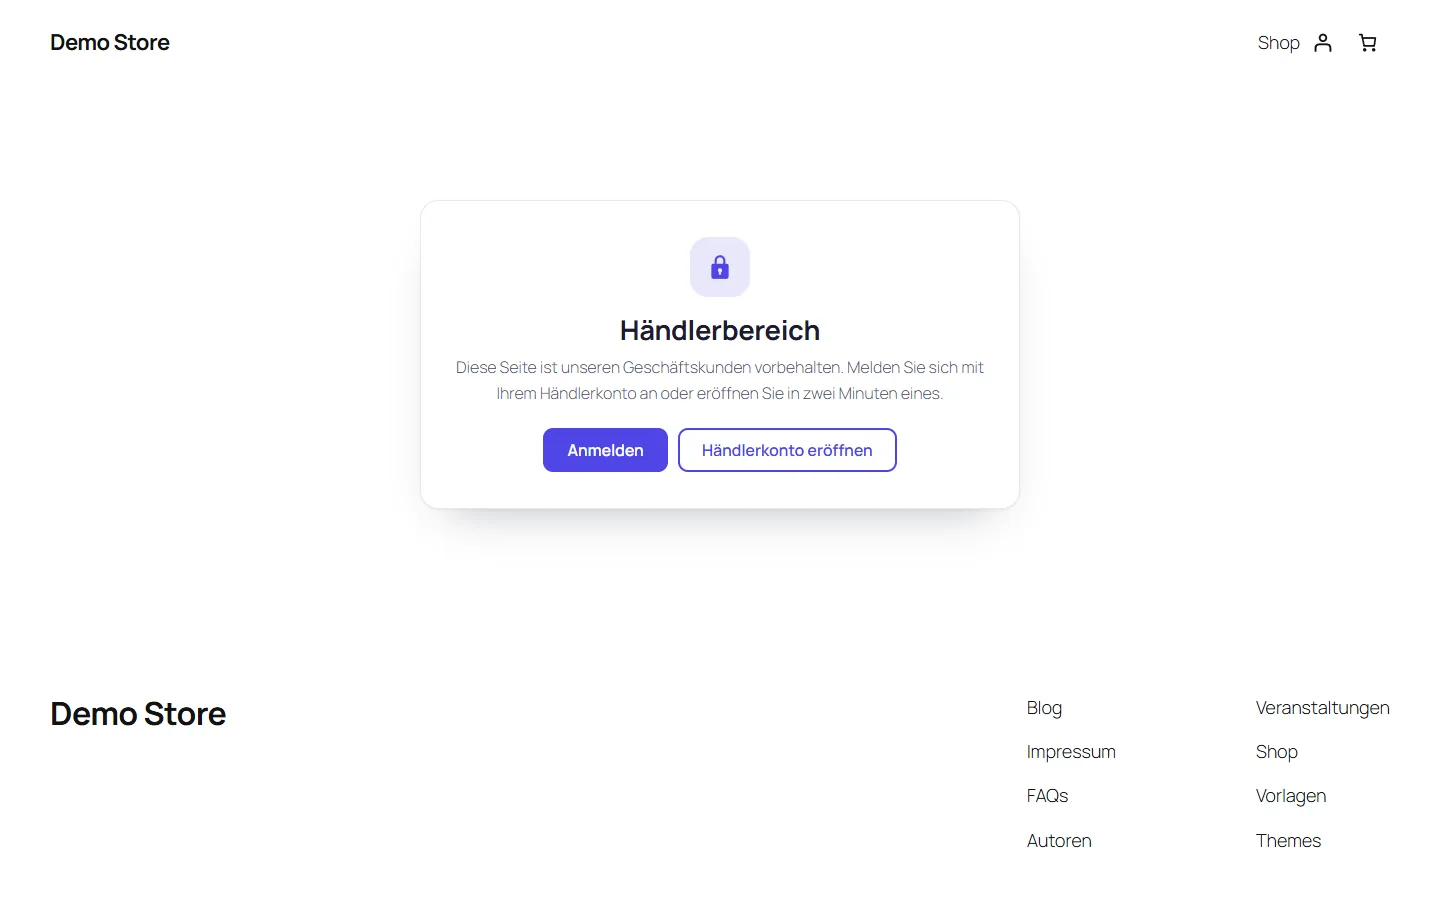
Sperrbildschirm für einen Besucher auf der Website
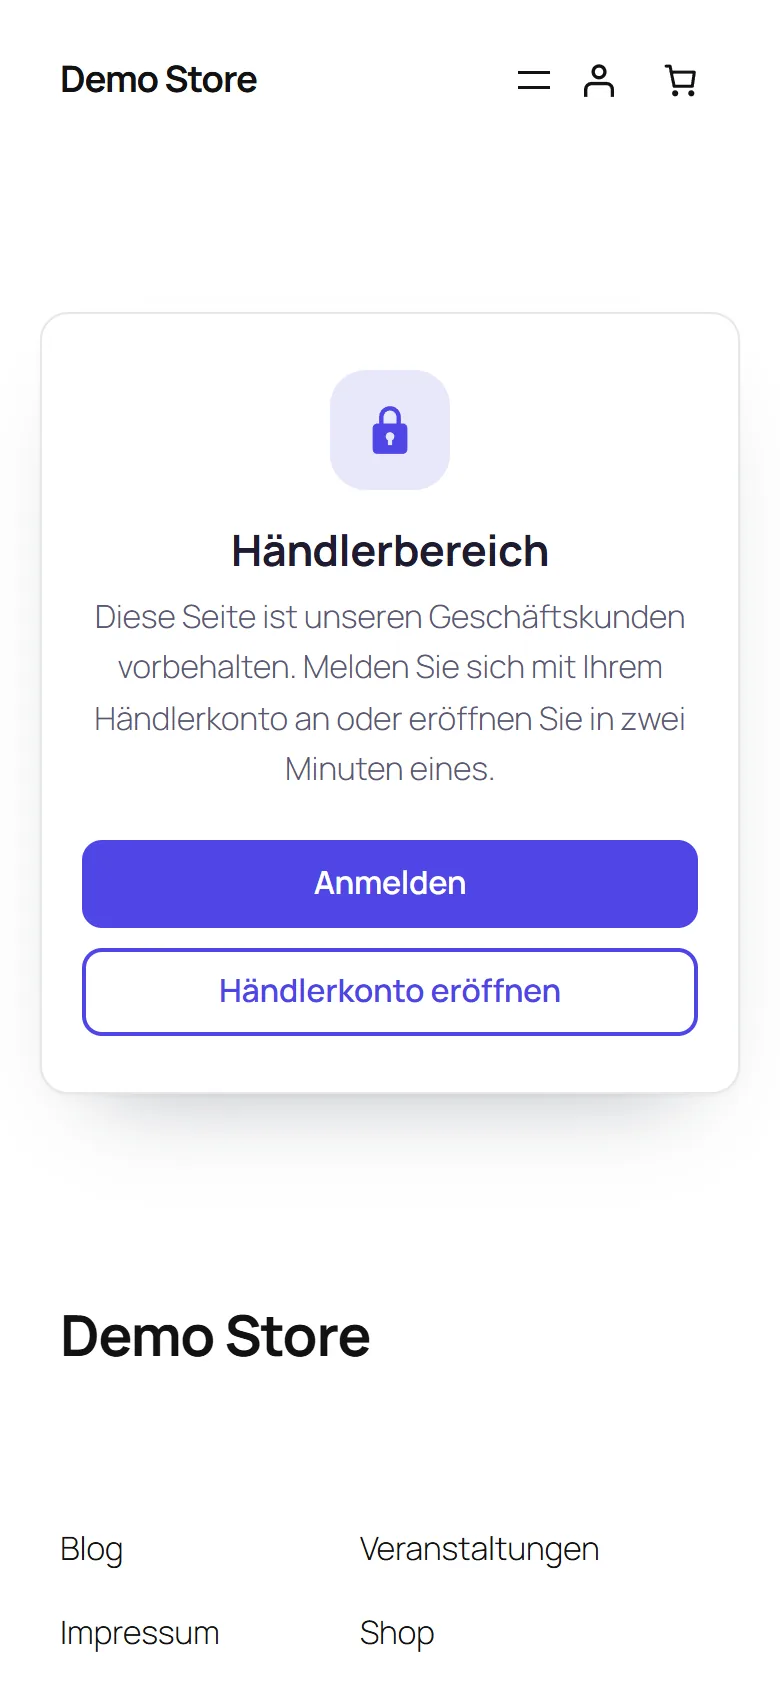
Sperrbildschirm auf dem Smartphone
Um die ganze Seite zu ändern, kopieren Sie `templates/restricted.php` nach `yourtheme/dfam/restricted.php`.
## Listen, Suche und andere Kanäle
Unter **Einstellungen > Zugriffsregeln** wählen Sie, was mit eingeschränkten Elementen in Listen geschieht:
- **Ausblenden (empfohlen)**: Shop, Kategorien, Blog, Suche, ähnliche Produkte, Feeds, Sitemaps und die REST-API zeigen nur, was der jeweilige Besucher öffnen kann.
- **Im Vorschau-Modus („Teaser“) anzeigen**: Titel und Bild bleiben in Archiven sichtbar; Inhalt, Textauszug, Preis und Beschreibung werden ersetzt. In Suchergebnissen und Feeds werden sie nie angezeigt.
Unabhängig von dieser Wahl sickert ein eingeschränkter Inhalt nie durch: weder über die REST-API (einzelne Elemente werden verweigert) noch über die WooCommerce Store API, Kommentare und Kommentar-Feeds, automatisch erzeugte oder manuelle Textauszüge, Anhangseiten, oEmbed, Links zum vorherigen / nächsten Beitrag oder Seitenlisten.
## WooCommerce
- **Reservierte Produkte** können nicht in den Warenkorb gelegt werden und werden daraus entfernt, wenn der Zugriff wegfällt (Abmeldung, Ende der Mitgliedschaft).
- **Ausgeblendete Preise** (**Einstellungen > Shop**): für nicht angemeldete Besucher oder für alle außer bestimmten Gruppen, mit Ihrem eigenen Text; der Kauf lässt sich gleichzeitig sperren. Die Preise werden auch aus der Store API entfernt, die von Blöcken und Apps genutzt wird.
- **Zahlungs- und Versandarten** für eine Gruppe reserviert oder ausgeblendet (Gruppe, Tab **Shop**).
- **Gutscheine** für Gruppen reserviert (Gutschein, **Nutzungsbeschränkung**, „Für Gruppen reserviert“).
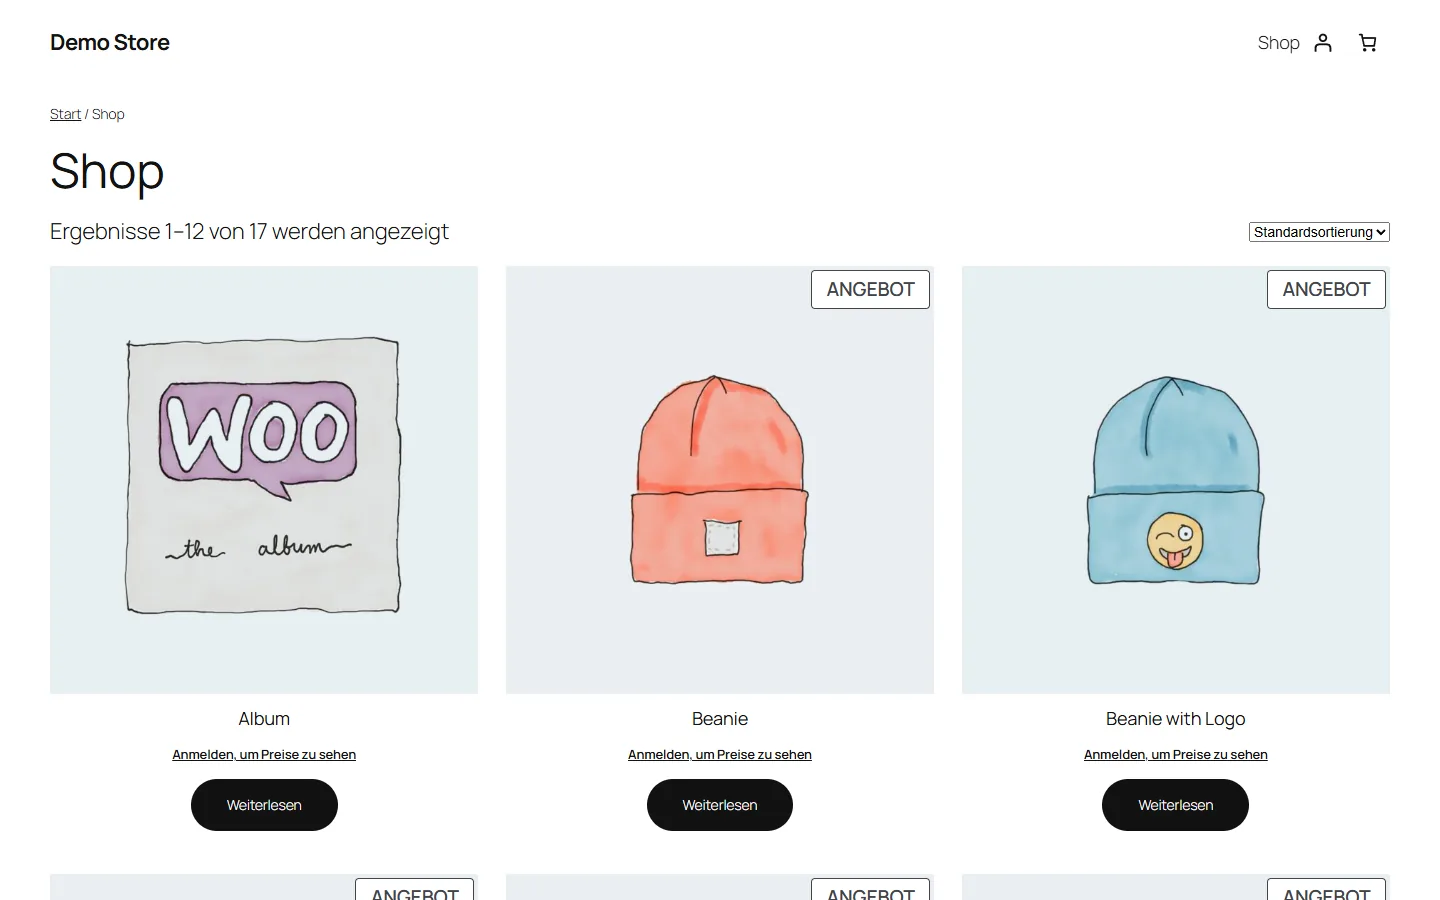
WooCommerce-Shop mit für Besucher ausgeblendeten Preisen
## Zugriffssimulator und „Ansehen als…“
**Zugriff & Gruppen > Zugriffssimulator** beantwortet die Frage „Was sieht dieser Besucher auf dieser Seite?“. Wählen Sie einen nicht angemeldeten Besucher, einen angemeldeten Benutzer ohne Gruppe, eine Gruppe oder einen bestimmten Benutzer (Suche nach Name oder E-Mail-Adresse), fügen Sie dann eine Adresse der Website ein oder suchen Sie nach einem Titel. Sie erhalten das Ergebnis (sieht den Inhalt, wird zur Anmeldeseite weitergeleitet, sieht den Sperrbildschirm, erhält eine 404-Seite …), die Gründe (eigene Regel, geerbte Kategorie, übergeordneter Inhalt, ausgeblendete Blöcke, geschützte Datei, Preise, Kauf, Zahlungsarten) und für einen Benutzer die genauen Berechtigungen, die seine Gruppen hinzufügen oder entziehen.
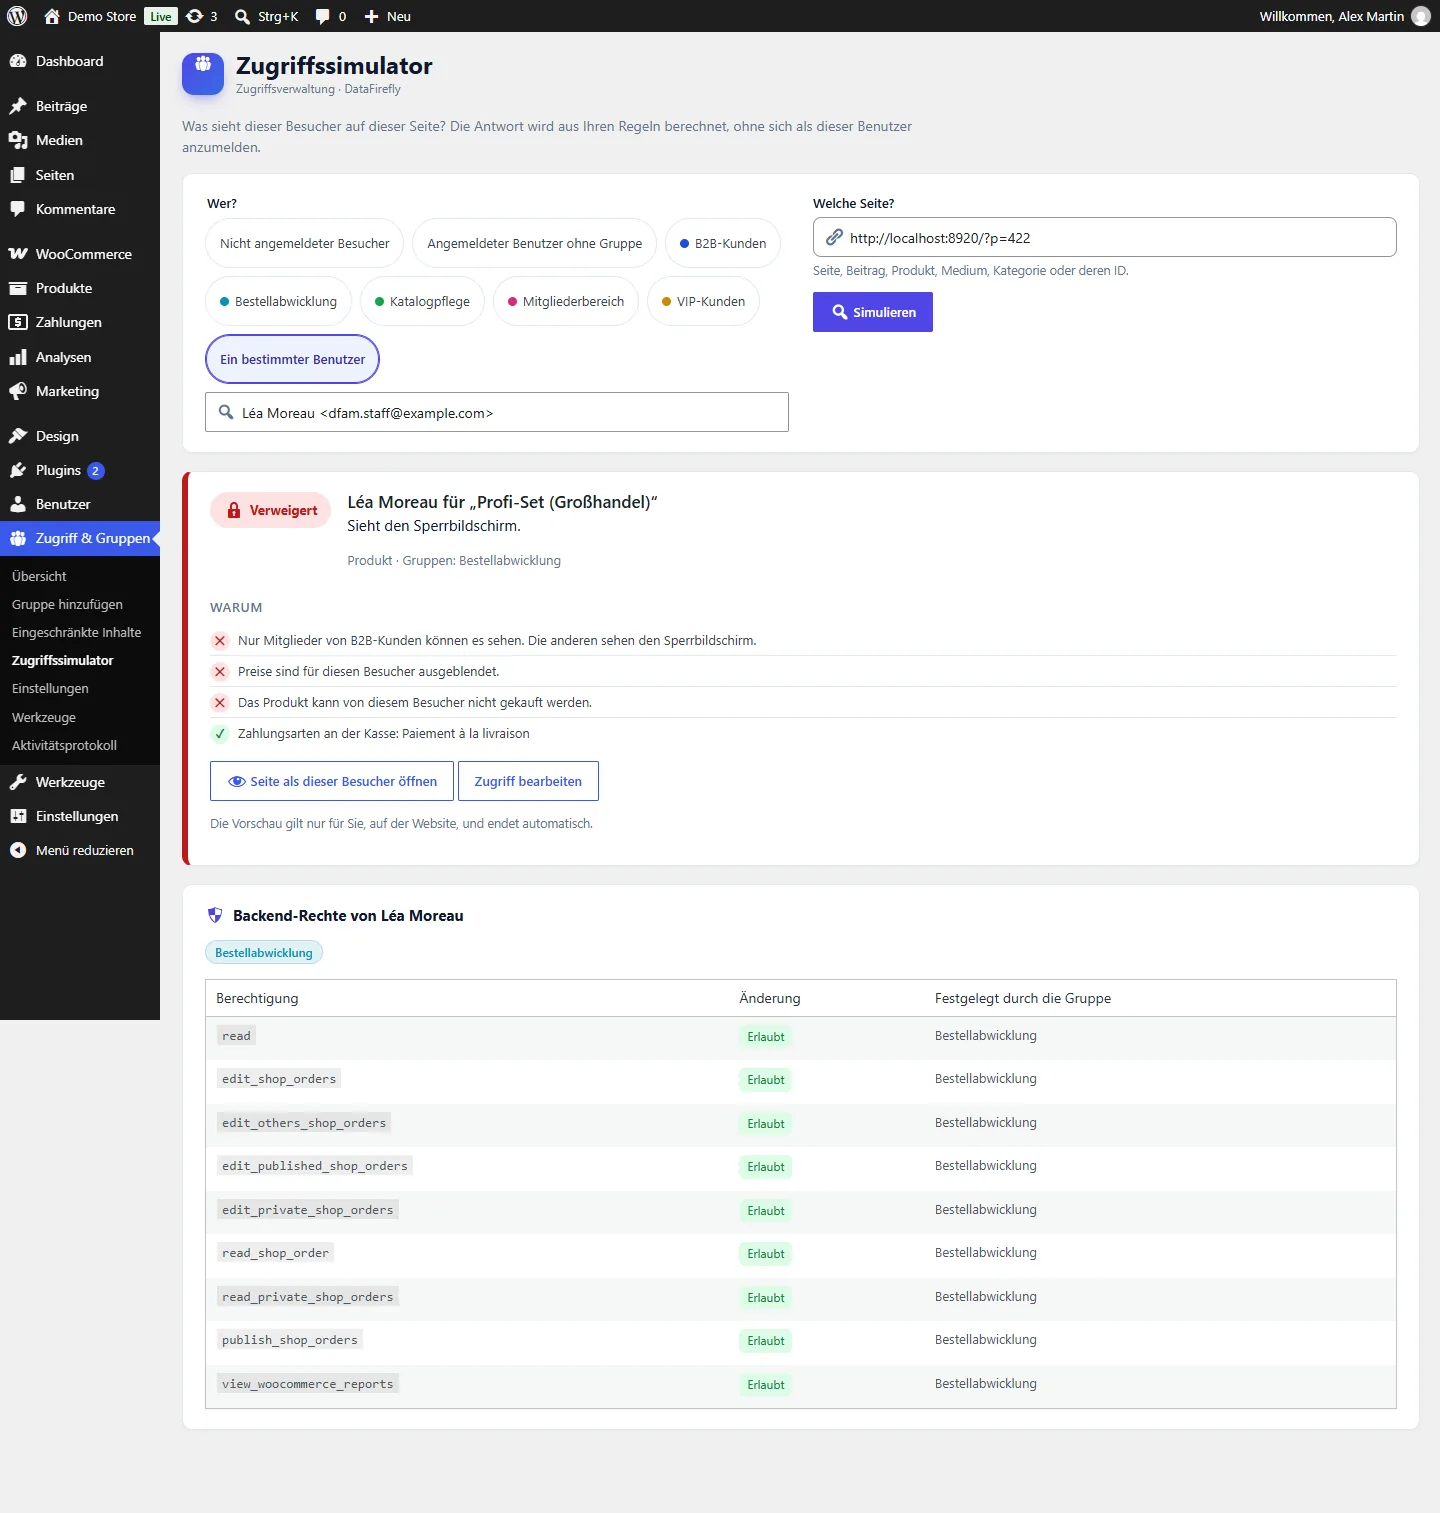
Zugriffssimulator: was ein Benutzer auf einer Seite sieht, warum, und seine genauen Rechte
**Seite als dieser Besucher öffnen** oder **Ansehen als…** in der Werkzeugleiste startet eine Vorschau der Website als dieser Besucher, diese Gruppe oder dieser Benutzer. Sie gilt nur für Sie, auf der Website (nie im Backend), ein Banner zeigt die verbleibende Zeit, und sie endet immer: nach ihrer Dauer (standardmäßig 60 Minuten), bei der Abmeldung, wenn das Plugin deaktiviert wird, oder mit **Vorschau beenden**.
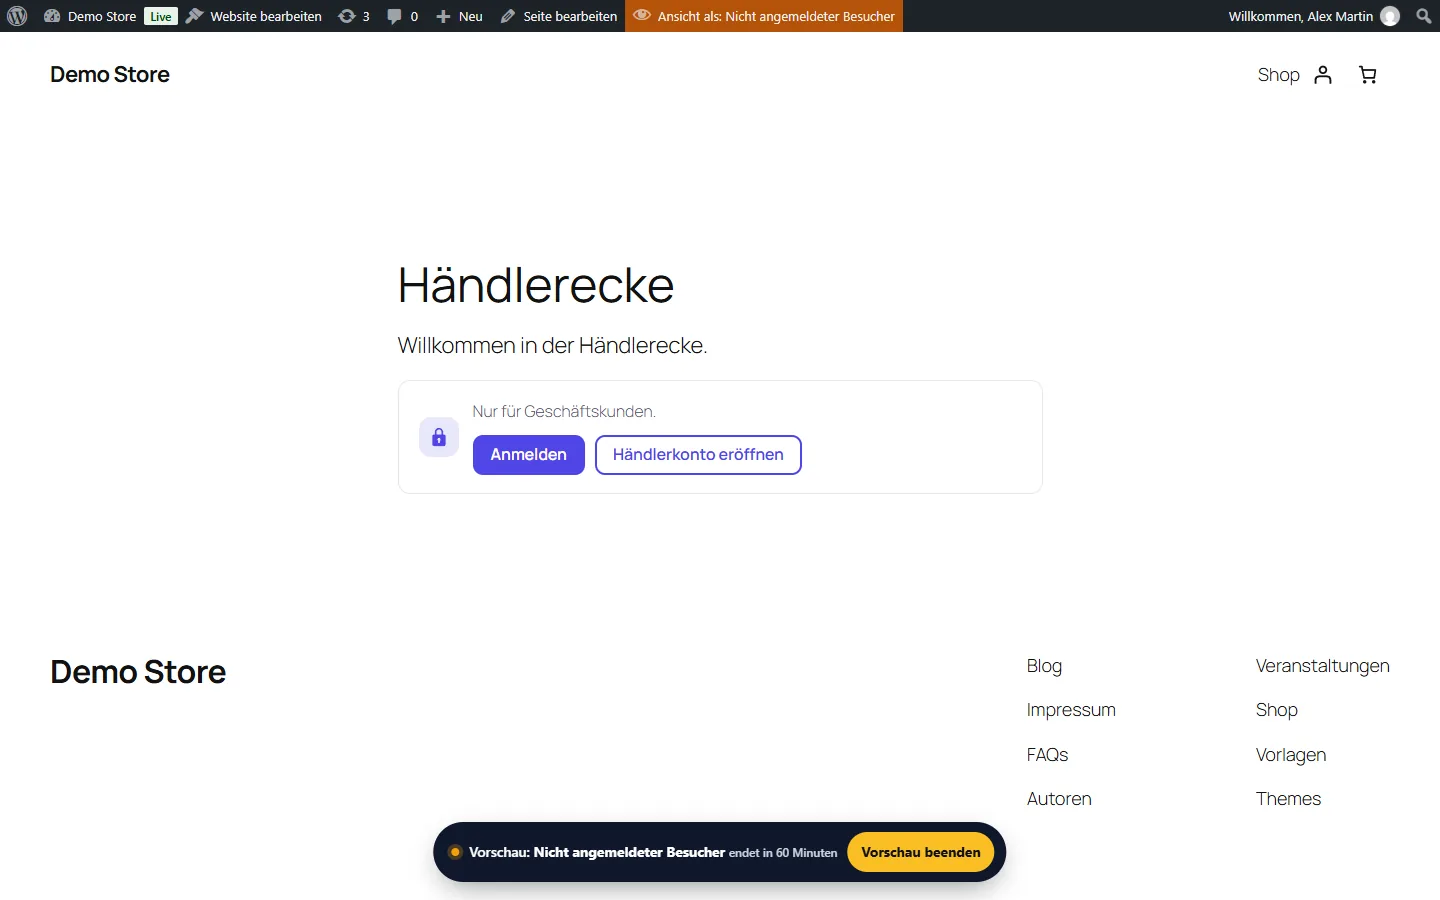
Vorschau „Ansehen als“: geschützter Block durch eine Nachricht ersetzt, Vorschau-Banner
## Einstellungen, Datenschutz und Protokoll
- **Zugriffsregeln**: Aktion bei verweigertem Zugriff, Standard-Weiterleitung, Listen, Menülinks, „Administratoren sehen alles“, Dauer der Vorschau, Inhaltstypen mit dem Panel „Zugriff“.
- **Sperrbildschirm**, **Shop**: siehe oben.
- **Datenschutz und Daten**: Aufbewahrungsdauer des Aktivitätsprotokolls (standardmäßig 180 Tage), „Alle Daten löschen, wenn das Plugin gelöscht wird“.
Das **Aktivitätsprotokoll** zeichnet Änderungen an Gruppen, Mitgliedern, Zugriffsregeln, Dateien und Einstellungen auf, mit Filtern und CSV-Export. Benutzer werden über ihre ID referenziert, nie über ihre E-Mail-Adresse; Einträge werden anonymisiert, wenn ein Konto gelöscht wird. Die WordPress-Werkzeuge exportieren und löschen die Mitgliedschaften und Protokolleinträge eines Benutzers, und für Ihre Datenschutzerklärung wird ein Text vorgeschlagen.
## Cache und Leistung
Sperrbildschirme werden nie zwischengespeichert. Seiten, deren Inhalt von den Gruppen eines angemeldeten Benutzers abhängt, werden als „nicht zwischenspeichern“ markiert und mit `Cache-Control: private` gesendet; die Seiten für Besucher bleiben cachebar. Lassen Sie die Option „Cache für angemeldete Benutzer“ Ihres Cache-Plugins deaktiviert oder trennen Sie den Cache pro Benutzer: Der Website-Zustand erinnert Sie daran, sobald ein Seiten-Cache aktiv ist. Die Liste der ausgeblendeten Inhalte wird einmal pro Gruppenkombination berechnet und im Cache gehalten.
## Entwickler
- Funktionen: `dfam_user_in_group( 'slug-or-id', $user_id )`, `dfam_can_access( $post_id, $user_id )`.
- Filter: `dfam_capability`, `dfam_permission_catalog`, `dfam_presets`, `dfam_scenarios`, `dfam_user_group_ids`, `dfam_context`, `dfam_hidden_post_ids`, `dfam_denied_rule`, `dfam_message_html`, `dfam_taxonomies`. Actions: `dfam_group_created`, `dfam_group_updated`, `dfam_group_deleted`, `dfam_member_added`, `dfam_member_removed`, `dfam_page_varies`.
REST-API für Administratoren, Namespace `dfam/v1`:
```
GET /wp-json/dfam/v1/simulate?subject=guest|nogroup||u:&target=
GET /wp-json/dfam/v1/groups
GET /wp-json/dfam/v1/search/users?q=…
GET /wp-json/dfam/v1/search/content?q=…
```
WP-CLI: `wp dfam status`, `wp dfam groups`, `wp dfam check user:camille https://example.com/pro-corner/`, `wp dfam rebuild-index`, `wp dfam preview-off`, `wp dfam protect `, `wp dfam unprotect `.
## Fehlerbehebung
### Ein Besucher sieht eine eingeschränkte Seite trotzdem
Prüfen Sie sie im Zugriffssimulator: Er zeigt die geltende Regel. Verweigert der Zugriffssimulator den Zugriff, die Seite wird aber trotzdem angezeigt, hat ein Seiten-Cache eine alte Kopie ausgeliefert: Leeren Sie ihn und lassen Sie das Caching für angemeldete Benutzer deaktiviert.
### Beim Testen sehe ich alles
Administratoren sehen alles, wenn „Administratoren sehen alles“ aktiviert ist. Verwenden Sie **Ansehen als…** in der Werkzeugleiste oder den Zugriffssimulator.
### Die Datei einer eingeschränkten Seite lässt sich weiterhin herunterladen
Schützen Sie die Datei (Medien). Fügen Sie unter Nginx die im Website-Zustand angezeigte Regel hinzu.
### Ein Teammitglied hat den Zugriff auf eine Seite verloren
Eine Gruppe mit höherer Priorität kann eine Berechtigung verweigern, die eine andere Gruppe erlaubt. Der Zugriffssimulator listet für diesen Benutzer jede Berechtigungsänderung und die Gruppe auf, die sie festgelegt hat.