PrestaShop Beveiliging & bescherming

Security Headers voor PrestaShop 8 & 9: CSP, HSTS en A+-score zonder Servertoegang

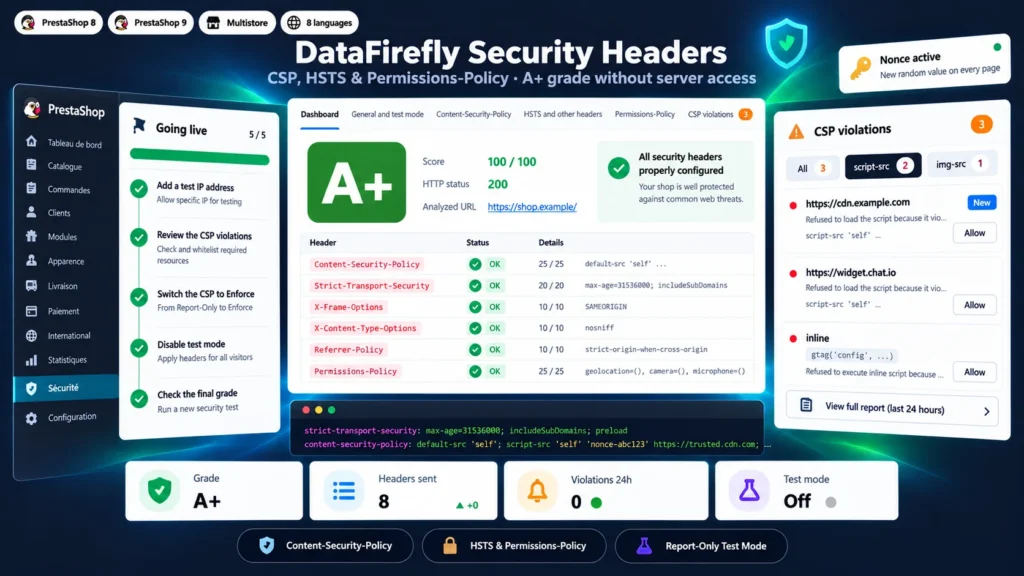
Beveiligingsheaders voor PrestaShop, stap voor stap uitgerold: een CSP met een nonce op elke pagina, geobserveerd in Report-Only voordat er iets wordt geblokkeerd.

  • 30 dagen geld terug
  • 12 maanden updates
  • Support binnen 24 uur

De meeste PrestaShop-winkels verzenden vrijwel geen HTTP-beveiligingsheaders, en een Content-Security-Policy schrijven die noch het afrekenen noch de tracking verstoort, is lastig. Deze module analyseert de winkel, stelt de toe te staan diensten voor op basis van de documentatie van hun aanbieders en start een observatieperiode in Report-Only: browsers melden wat de CSP zou blokkeren, er wordt niets geblokkeerd. U verwerkt de samengevoegde rapporten en gaat daarna live met een begeleide overschakeling en een optioneel vangnet. Een willekeurige nonce op elke pagina laat de eigen scripts van de winkel werken zonder elk inline script toe te staan, en er wordt niets op de server gewijzigd.

In één oogopslag
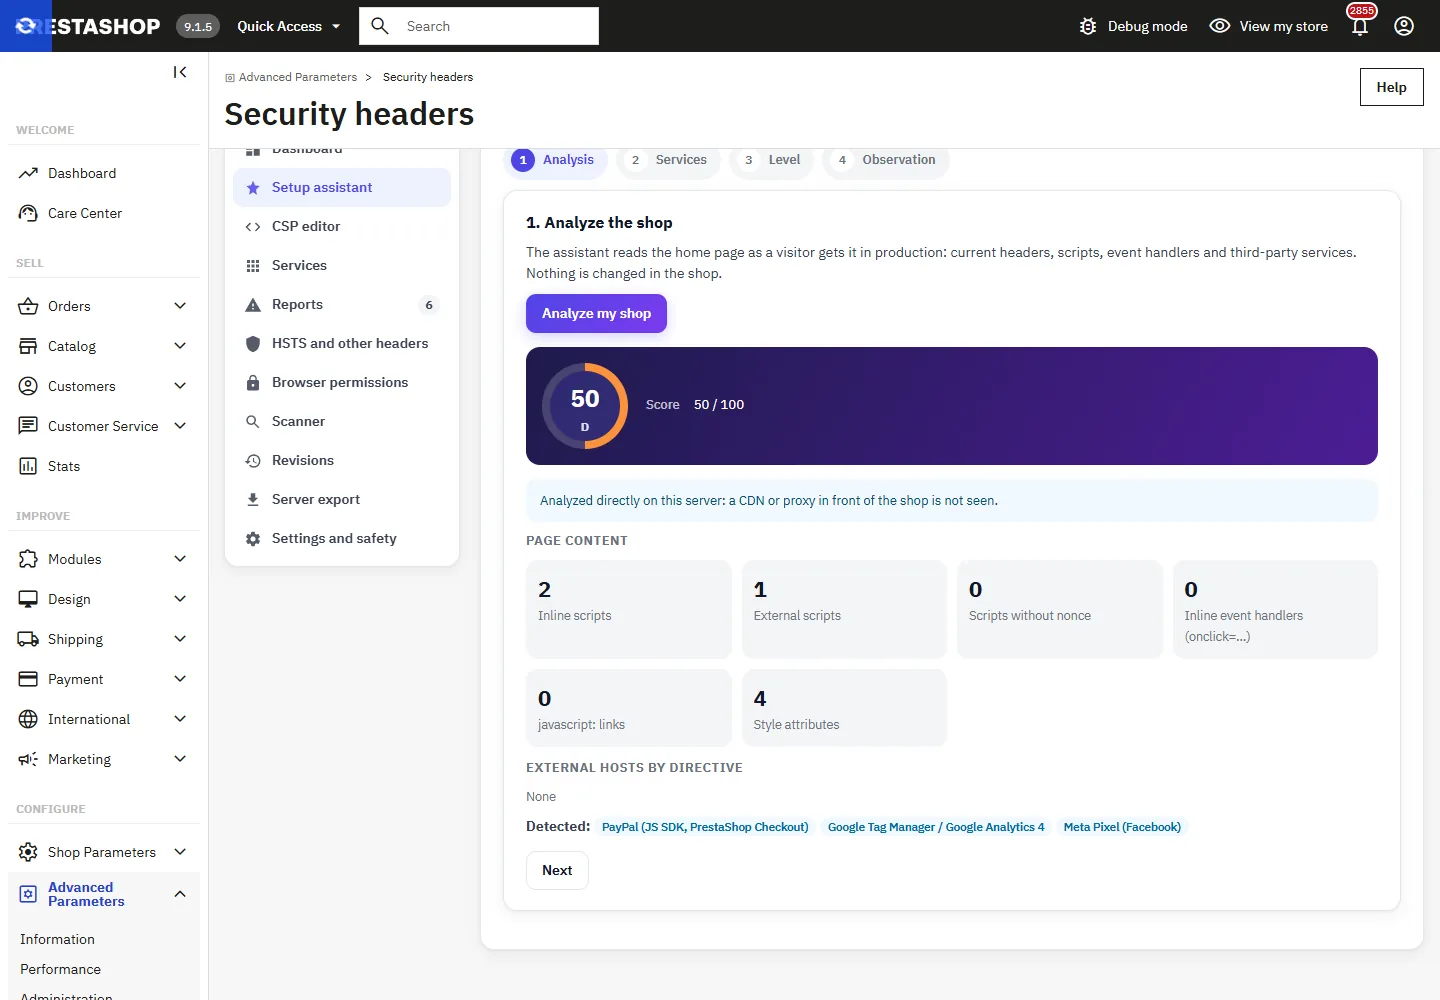
  • Configuratieassistent: analyse van de winkel, gedetecteerde diensten, niveau Basis, Aanbevolen of Strikt, observatie in Report-Only
  • Willekeurige nonce op elke pagina, alleen gegeven aan inline scripts en toegestane hosts, met reflectiebeveiliging
  • Samengevoegde CSP-rapporten met verschillende bezoekers en toestaan met één klik, achter een endpoint met snelheidsbeperking
  • HSTS met beveiligde preload, X-Frame-Options, Referrer-Policy, Permissions-Policy, COOP/COEP/CORP met waarschuwingen
  • Versies met vergelijking en terugzetten met één klik, Apache/nginx-export zonder duplicaten, noodstop
PrestaShop 8 & 9 Content-Security-Policy A+-score Zonder .htaccess
  • PrestaShop Certified Agency 2026
  • PrestaShop Expert Certification — Core Skills
  • PrestaShop Expert, niveau 3

Ontwikkeld door een gecertificeerd PrestaShop-bureau

Security Headers voor PrestaShop 8 & 9: CSP, HSTS en A+-score zonder Servertoegang
v2.0.0 · bijgewerkt 2026-11-12
Security Headers voor PrestaShop 8 & 9: CSP, HSTS en A+-score zonder Servertoegang € 99,00
Wat het doet

Overzicht Security Headers voor PrestaShop 8 & 9

01

Observeren voordat er wordt geblokkeerd

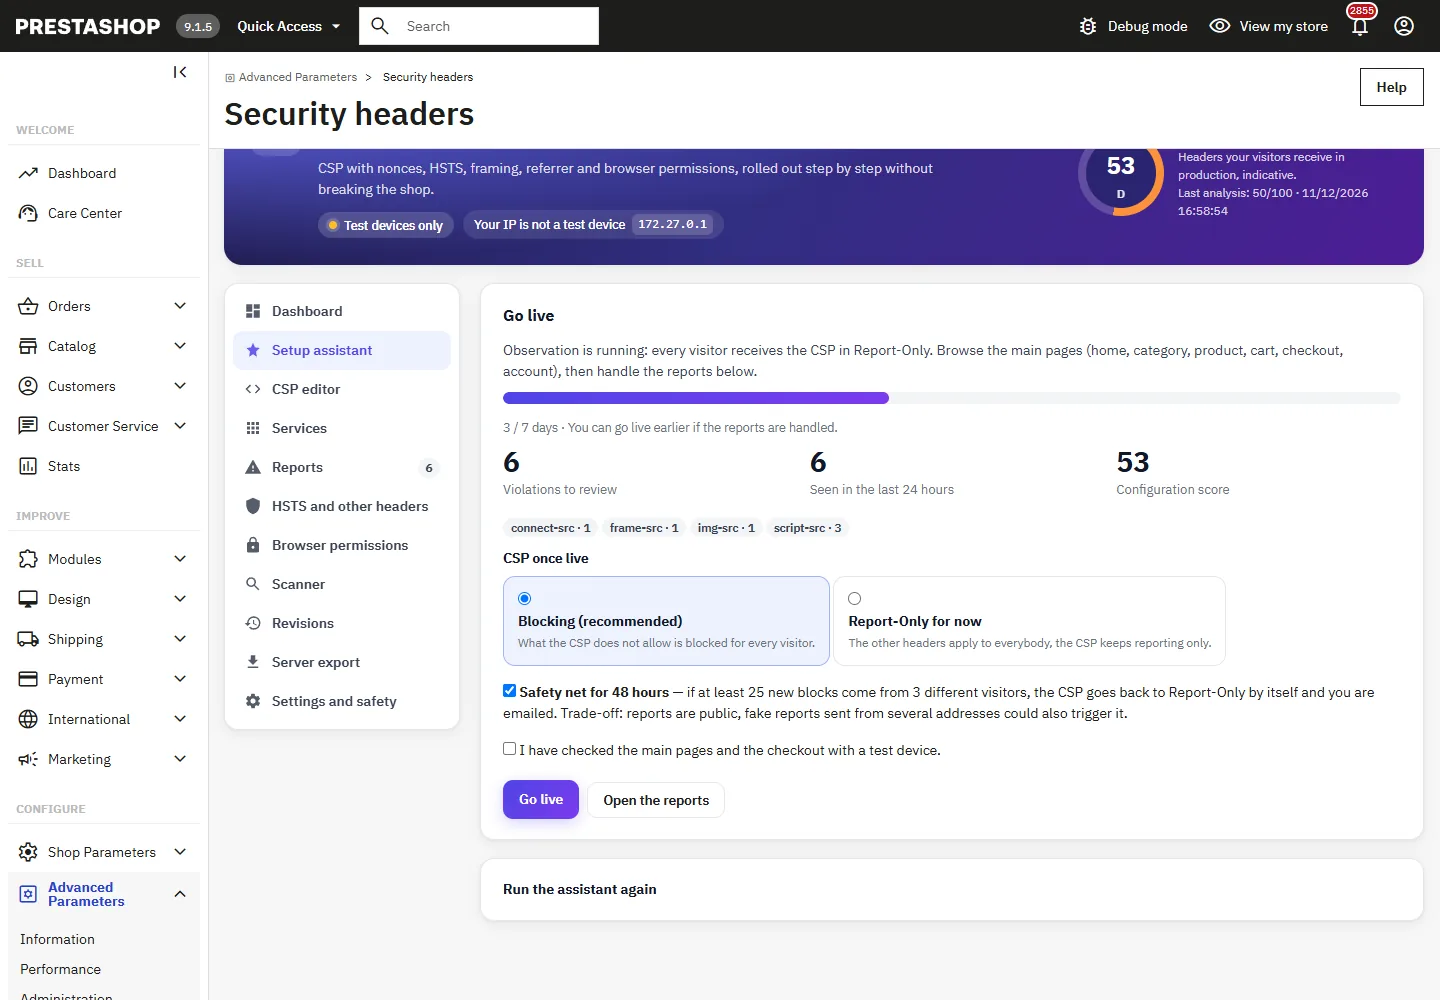
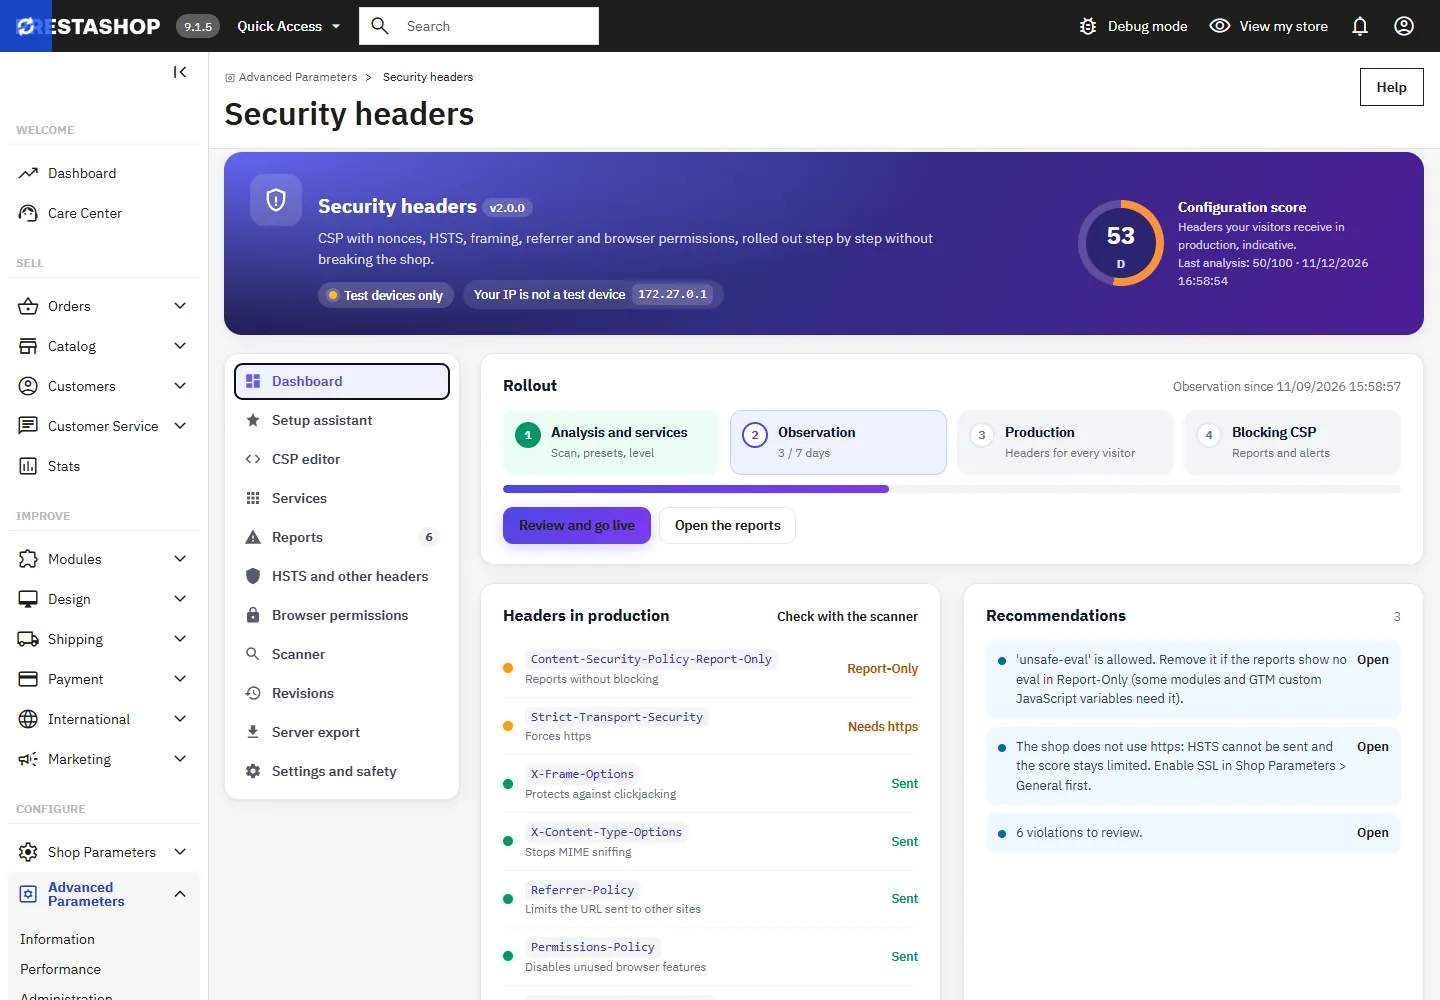
De assistent leest de startpagina, detecteert de diensten van derden en uw modules, en start een observatie van 3 tot 30 dagen: elke bezoeker ontvangt de CSP in Report-Only, of helemaal niets als u liever alleen op uw eigen apparaten test. De andere headers worden tot het live gaan alleen naar uw testapparaten verzonden.

02

Een nonce die geen blanco cheque is

Op elke pagina wordt een nieuwe willekeurige nonce toegevoegd, alleen aan de scripts die door de winkel zijn geschreven en aan scripts van toegestane hosts. Een script-tag van een onbekende host, of waarvan de tekst afkomstig is uit de URL of een formulier van het verzoek, krijgt hem niet. De HTML wordt gelezen met een echte tokenizer, zodat "<script" binnen een JavaScript-string ongemoeid blijft.

03

Rapporten waarmee u aan de slag kunt

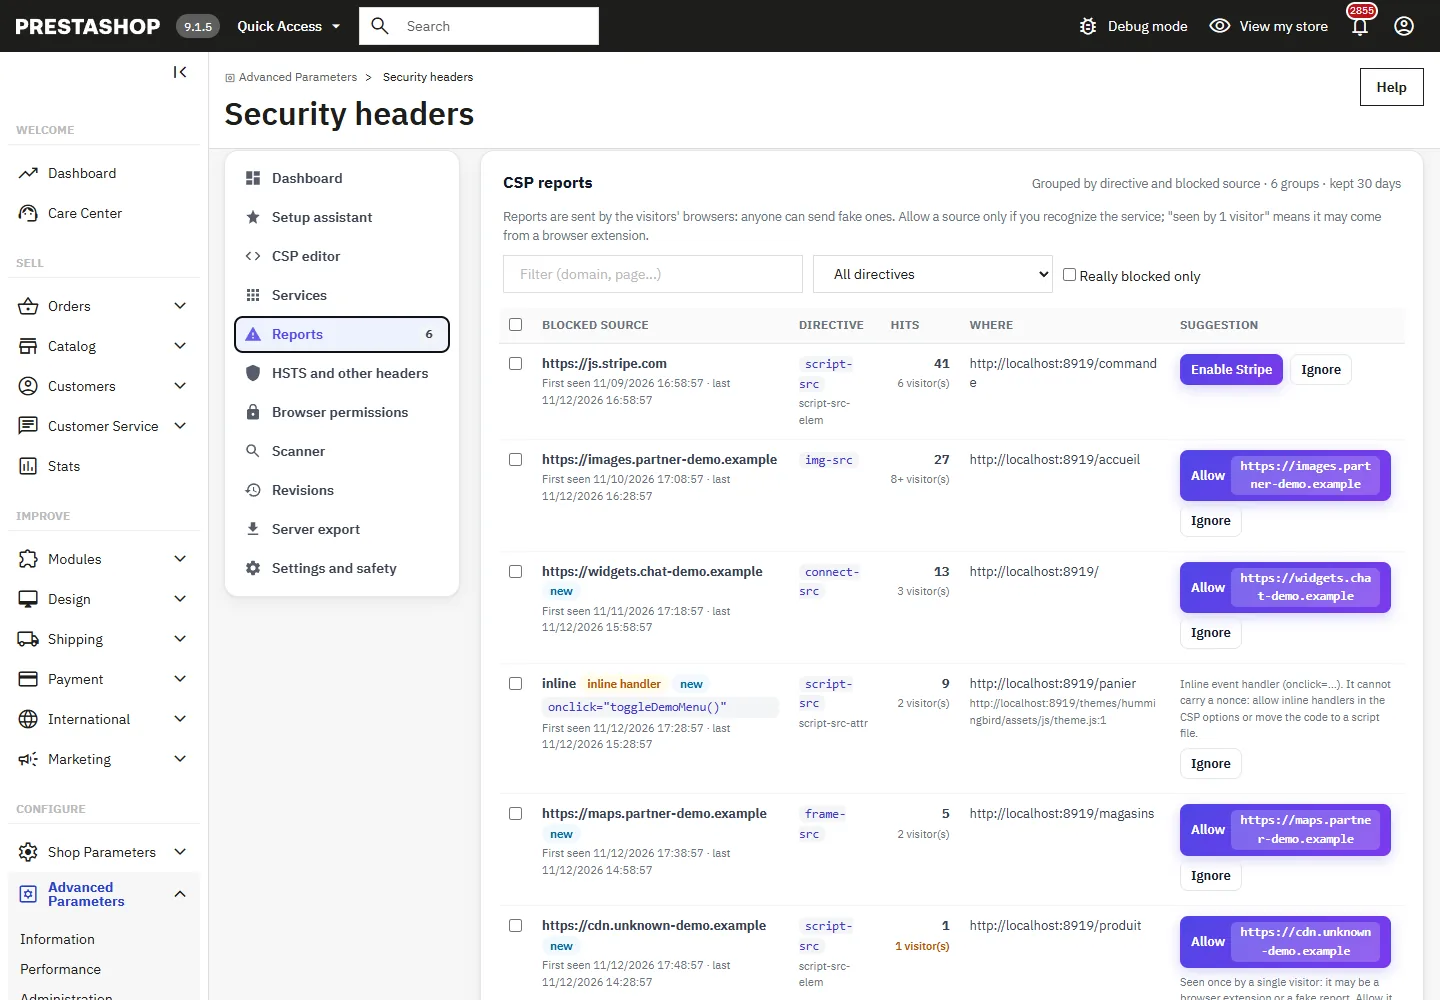
Rapporten worden gegroepeerd per directive en bron, met treffers, blokkeringen, verschillende bezoekers, de betrokken pagina en het betrokken script. Een domein dat bij een dienst hoort, schakelt die dienst in, een ander domein wordt met één klik toegestaan; voor inline code en eval wordt in plaats daarvan de juiste oplossing gegeven. Het openbare endpoint heeft een snelheidsbeperking en verwerpt rapporten over andere sites.

04

Live gaan, met een weg terug

De overschakeling naar blokkerend verloopt begeleid, met een optioneel vangnet van 48 uur dat vanzelf terugkeert naar Report-Only als nieuwe blokkeringen meerdere bezoekers treffen. Elke wijziging is een versie die u kunt vergelijken en met één klik kunt herstellen, en een noodstop werkt zelfs zonder toegang tot de back-office.

De lange versie

Alles wat u wilt weten voordat u installeert.

Een gedetailleerde blik op hoe Security Headers voor PrestaShop 8 & 9: CSP, HSTS en A+-score zonder Servertoegang werkt, waarom we het zo gebouwd hebben en de gedachte achter de bovenstaande functies.

§ 01

Waarom een CSP lastig is in een webwinkel

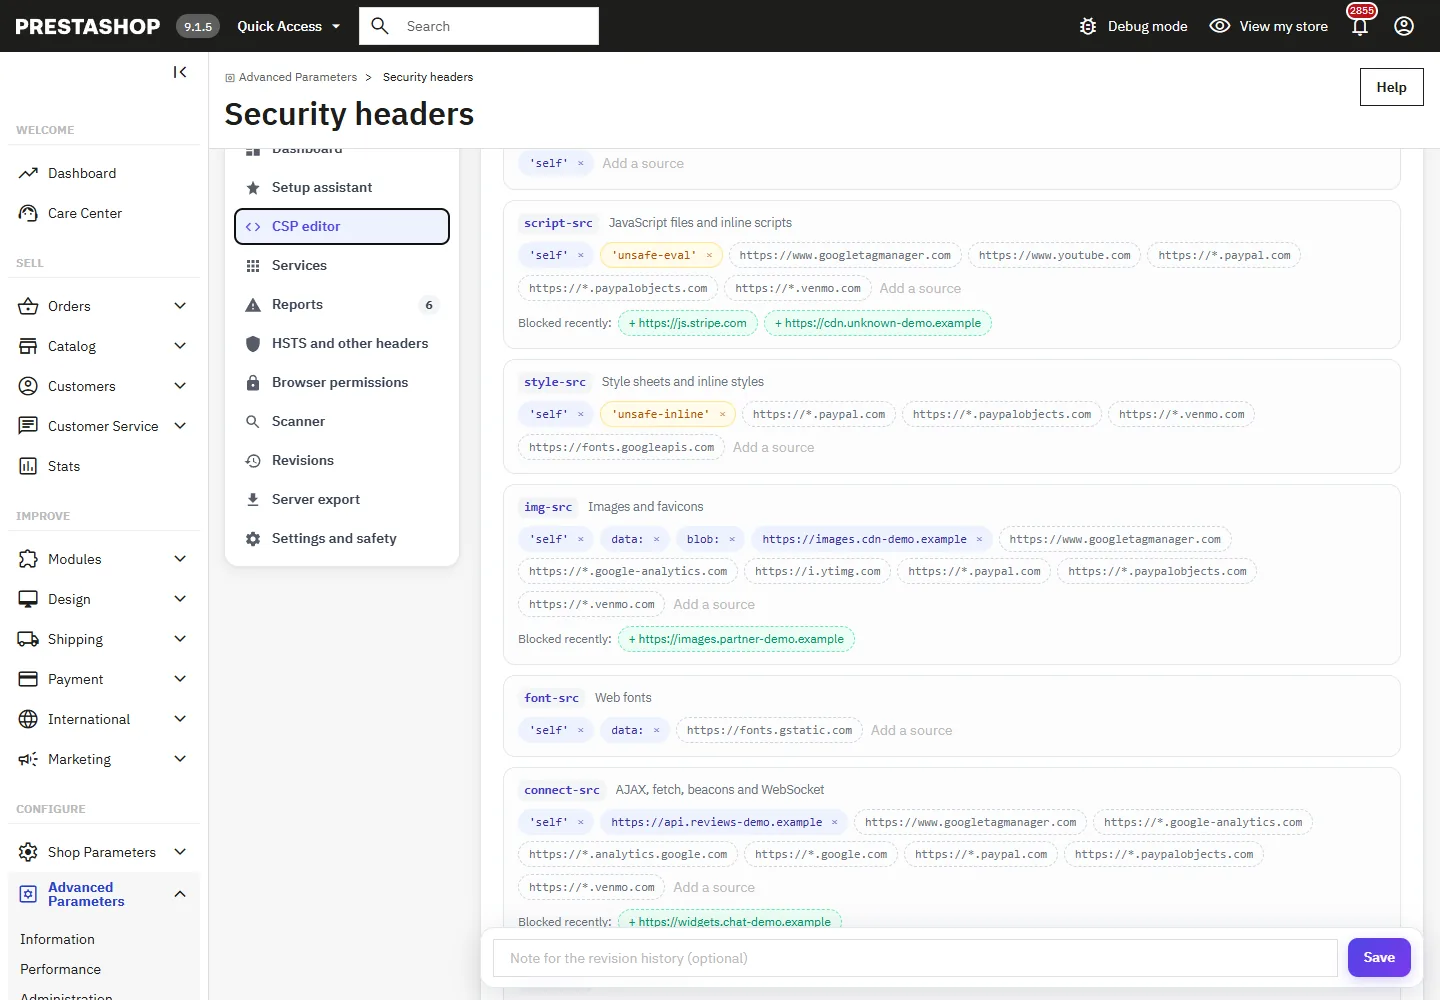
Een Content-Security-Policy bepaalt welke scripts, stijlen, afbeeldingen en frames een pagina mag laden. Is hij te ruim, dan kan een geïnjecteerd script worden uitgevoerd; is hij te streng, dan blokkeert hij het betaalformulier, de tracking of de chat. PrestaShop-thema's en -modules geven bovendien inline scripts uit, die een strikt beleid verbiedt. De module vertrekt daarom van een beleid dat compatibel is met de winkel en laat de browsers melden wat het zou blokkeren voordat er iets wordt geblokkeerd.

§ 02

Eerst observeren

De configuratieassistent analyseert de startpagina, selecteert vooraf de diensten die hij detecteert en start een observatieperiode in Report-Only. De browsers van uw bezoekers melden wat het beleid zou blokkeren, de rapporten worden gegroepeerd per directive en bron, en bij elk rapport hoort een suggestie: de bijbehorende dienst inschakelen, het domein toestaan, of de juiste oplossing voor inline code. Uw eigen apparaten, opgegeven via IP of via een testlink, krijgen al het blokkerende beleid.

§ 03

Wat de nonce doet, en wat niet

Op elke pagina wordt een nieuwe willekeurige nonce toegevoegd aan de scripts die door de winkel zijn geschreven en aan scripts van toegestane hosts, en unsafe-inline wordt uit script-src verwijderd. Een script van een onbekende host, of een script-tag waarvan de tekst uit het verzoek afkomstig is, krijgt hem niet. De beperking ervan staat vermeld in de back-office: een script dat in de database is opgeslagen, bijvoorbeeld in een productbeschrijving, maakt deel uit van de pagina en krijgt de nonce; daarom moet de HTMLPurifier-optie van PrestaShop ingeschakeld blijven.

§ 04

Live gaan, en terugkeren

Wanneer de rapporten zijn verwerkt, schakelt de assistent de CSP voor elke bezoeker over naar blokkerend. Een optioneel vangnet bewaakt de volgende 48 uur en keert vanzelf terug naar Report-Only als nieuwe blokkeringen meerdere bezoekers treffen. Elke wijziging is een versie met de auteur en een optionele notitie, te vergelijken en met één klik te herstellen, en een noodstop via bestand, constante of opdrachtregel werkt zelfs als de back-office onbereikbaar is.

§ 05

Vanuit PrestaShop of vanaf de server

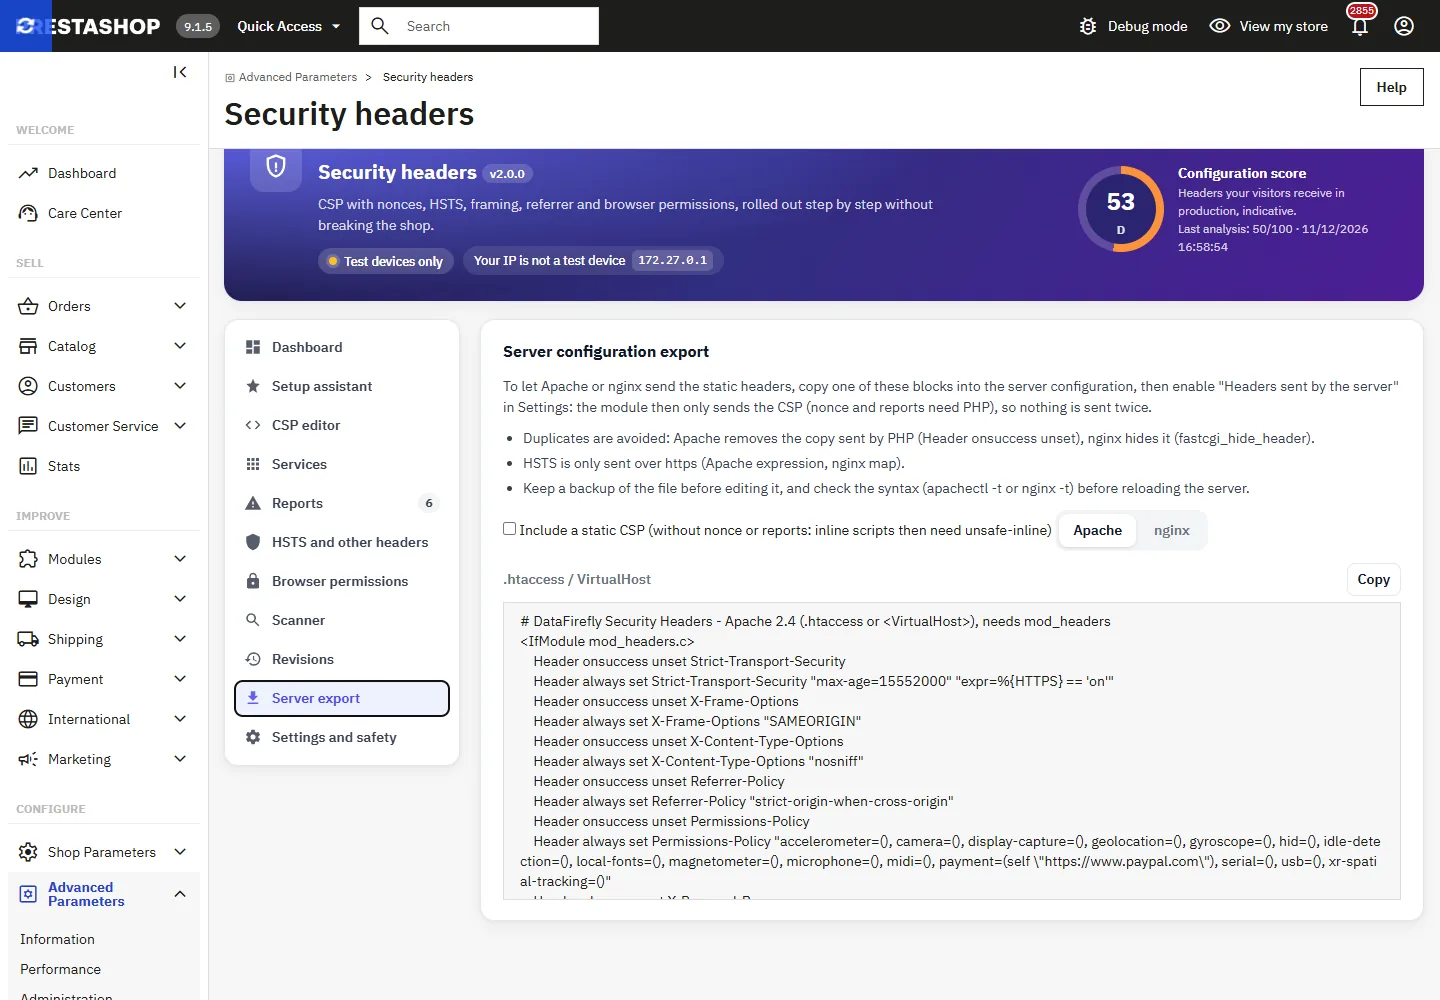
Headers worden helemaal aan het begin van elk verzoek door PHP verzonden, zonder wijziging op de server. Als u liever de server de statische headers laat verzenden, genereert de module Apache- en nginx-blokken die de door PHP verzonden kopieën verwijderen en HSTS alleen via https verzenden; daarna verzendt de module alleen nog de CSP. De scanner controleert het resultaat op de eigen pagina's van de winkel en signaleert duplicaten en zichtbare versienummers; de score ervan is indicatief en openbare scanners kunnen anders beoordelen.
€ 99,00
Eenmalig · 12 maanden updates
Lees de documentatie
  • Onbeperkte dev- en staging-installaties
  • Broncode inbegrepen
  • 30 dagen geld terug
  • Support binnen 24 uur · EN / FR
5,0/5 25 beoordelingen
Alle klantbeoordelingen