PrestaShop Administratie & productiviteit

PrestaShop Back-office Beveiligen 8 & 9: Brute-Force-Bescherming, IP-Blokkering en Captcha

De PrestaShop-back-office gesloten voor bots: beperkte pogingen, gefilterde IP's en landen, een aanmeldpagina die zonder geheime link onzichtbaar is en een melding zodra een aanmelding afwijkt.

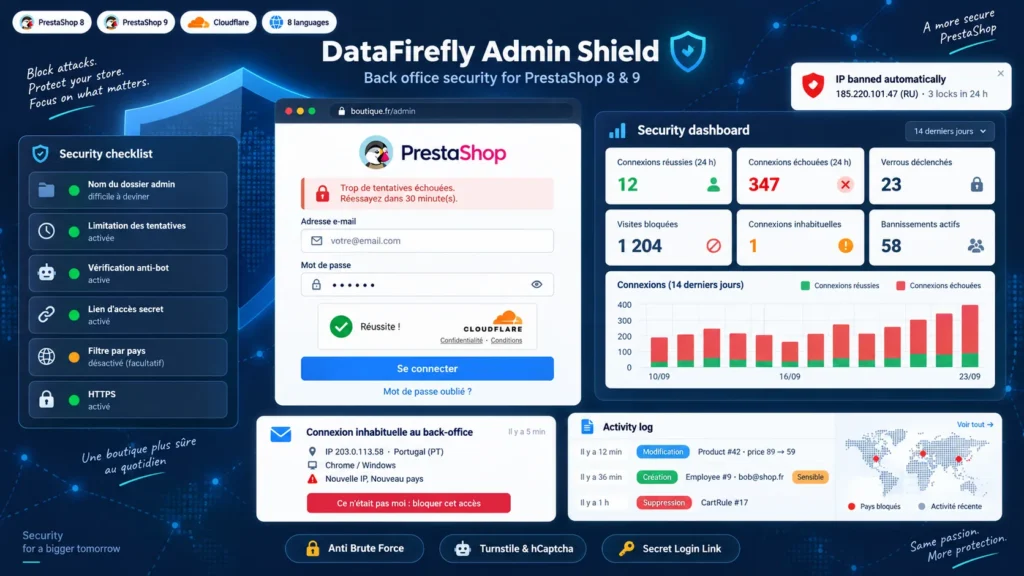
De aanmeldpagina van de back-office is de meest aangevallen deur van een PrestaShop-winkel. Bots proberen er duizenden wachtwoorden, vanuit landen waar u geen enkele medewerker hebt. Deze module beperkt de pogingen per account en per IP, blokkeert hardnekkige adressen automatisch, filtert landen, voegt Cloudflare Turnstile of hCaptcha toe aan het formulier en kan de back-office zonder geheime link volledig onzichtbaar maken. Elke ongebruikelijke aanmelding stuurt een e-mail met een knop om de toegang te blokkeren, en een logboek houdt bij wat elke medewerker aanmaakt, wijzigt of verwijdert.

At a glance
  • Beperking van aanmeldpogingen per account en per IP, progressieve blokkade en automatische IP-blokkering
  • Blokkering per IP, CIDR-bereik en land, whitelist en strikte whitelist-modus
  • Geheime toegangslink: zonder die link antwoordt de back-office met een 404-pagina
  • Cloudflare Turnstile of hCaptcha bij aanmelden en wachtwoord vergeten
  • Meldingen van ongebruikelijke aanmeldingen, actieve sessies, activiteitenlogboek en weekrapport
PrestaShop 8 & 9 Brute-force-bescherming Turnstile & hCaptcha Auditlogboek
  • 30 dagen geld terug
  • 12 maanden updates
  • Support binnen 24 uur
www.datafirefly.com/nl/
PrestaShop Back-office Beveiligen 8 & 9: Brute-Force-Bescherming, IP-Blokkering en Captcha
v1.3.0 · bijgewerkt 2026-09-23
Wat het doet

De korte versie.

01

Bots blijven voor de deur staan

Na 5 mislukte pogingen op één account of 15 vanaf hetzelfde IP wordt de aanmelding geblokkeerd. De duur verdubbelt bij elke herhaling, en een IP dat binnen 24 uur drie keer geblokkeerd is, wordt verbannen. De blokkade geldt voor het paar IP en account: een aanvaller kan de echte beheerder niet buitensluiten.

02

Een back-office die voor anderen niet bestaat

Met de geheime toegangslink zien alleen browsers die hem één keer hebben geopend de aanmeldpagina. Alle anderen krijgen een 404-pagina. Het landenfilter en de strikte whitelist-modus maken het af voor teams met vaste IP-adressen.

03

Een melding wanneer er iets niet klopt

Nieuw IP, nieuw land, nieuw apparaat of een aanmelding buiten de gebruikelijke uren: de medewerker en de superbeheerders krijgen een e-mail, en het bericht kan ook naar Slack, Teams of Discord. De knop Dat was ik niet blokkeert het IP, sluit de sessies en maakt het wachtwoord ongeldig.

04

Wie wat wanneer heeft gewijzigd

Het activiteitenlogboek registreert elke aanmaak, wijziging en verwijdering in de back-office, met de oude en de nieuwe waarde van elk veld. Het aanmaken van een medewerker, een profielwijziging, een API-sleutel of de installatie van een module geven meteen een melding.

De lange versie

Alles wat u wilt weten voordat u installeert.

Een gedetailleerde blik op hoe PrestaShop Back-office Beveiligen 8 & 9: Brute-Force-Bescherming, IP-Blokkering en Captcha werkt, waarom we het zo gebouwd hebben en de gedachte achter de bovenstaande functies.

§ 01

Waarom een hernoemde admin-map niet meer volstaat

PrestaShop hernoemt de admin-map bij de installatie, maar de naam lekt uit: links in e-mails, browserextensies, modules die hem tonen. Zodra het adres bekend is, houdt niets een bot tegen om eindeloos wachtwoorden te proberen. Deze module voegt toe wat de kern mist: een maximum aantal pogingen, blokkeringen, een geografisch filter en, als u dat wilt, een geheime link zonder welke de aanmeldpagina niet bestaat.

§ 02

Een bescherming voor PrestaShop 8 én PrestaShop 9

PrestaShop 9 heeft de oude aanmeldcontroller vervangen door Symfony Security. De module sluit op beide aan: een Symfony-subscriber filtert elk back-officeverzoek vóór de routing en onderschept het aanmeldformulier van PrestaShop 9 vóór de firewall; op PrestaShop 8 gebruikt hij daarnaast de native hooks van de aanmeldcontroller. Er wordt geen kernbestand gewijzigd en geen override geïnstalleerd.

§ 03

Een captcha die u niet kan buitensluiten

Eén verkeerd gekopieerde captcha-sleutel volstaat om alle beheerders buiten te sluiten. Hier wordt de controle pas toegepast na een geslaagde test vanuit de back-office met exact de opgeslagen sleutels. Is de dienst van Cloudflare of hCaptcha onbereikbaar, dan beslist u of aanmeldingen doorgaan. Dezelfde logica geldt overal: de module weigert een landenfilter, een zwarte lijst of een whitelist-modus op te slaan die uw eigen verbinding zou blokkeren, en één via FTP geüpload bestand schakelt in noodgevallen alle bescherming uit.

§ 04

Weten wie is aangemeld en wat hij doet

Het tabblad Actieve sessies toont elke open sessie met het IP, het land en het apparaat van de aanmelding; u sluit een sessie of meldt een medewerker overal af. Voor elk object dat in de back-office is gewijzigd, bewaart het activiteitenlogboek de gewijzigde velden met oude en nieuwe waarde, wachtwoorden en tokens gemaskeerd. PrestaShop slaat de hooks van een module over voor profielen zonder recht om hem te bekijken, daarom geeft de module dit recht aan alle profielen zodat elke medewerker gelogd wordt.

§ 05

Een rapport dat vanzelf komt

Elke week of elke maand krijgen de beheerders een rapport: geslaagde en mislukte aanmeldingen, blokkades, geblokkeerde IP's, geweigerde bezoeken, ongebruikelijke aanmeldingen, gevoelige wijzigingen en de meest actieve IP-adressen op de aanmeldpagina, met de beveiligingspunten die nog openstaan. Een ondertekende cron-URL garandeert de verzending; zonder cron vertrekt het rapport bij het volgende bezoek aan de back-office.