PrestaShop PrestaShop-Module

PrestaShop Backend absichern 8 & 9: Brute-Force-Schutz, IP-Sperre und Captcha

Das PrestaShop-Backoffice für Bots geschlossen: begrenzte Versuche, gefilterte IPs und Länder, eine ohne geheimen Link unsichtbare Anmeldeseite und eine Warnung, sobald eine Anmeldung aus dem Rahmen fällt.

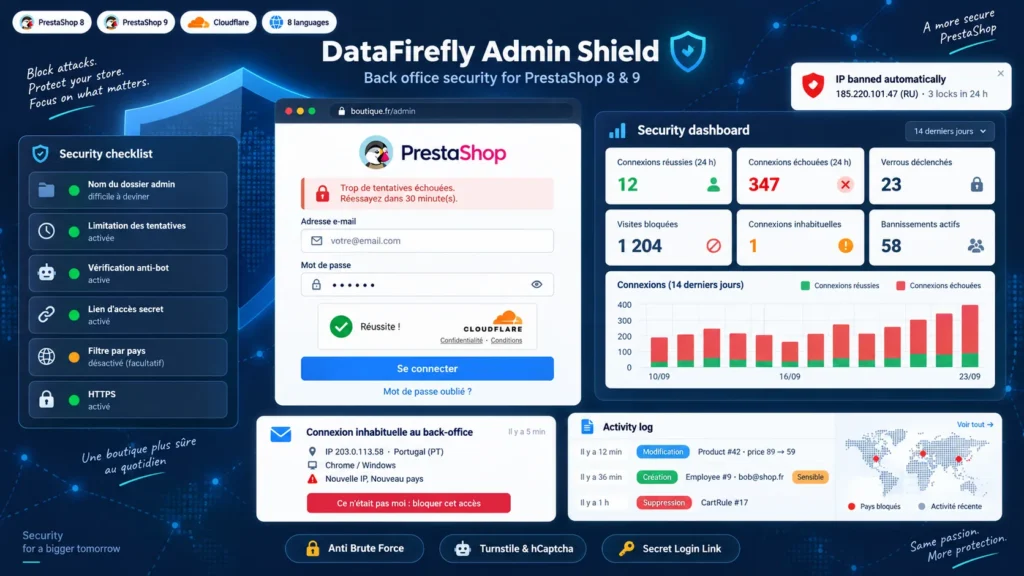
Die Anmeldeseite des Backoffice ist die meistangegriffene Tür eines PrestaShop-Shops. Bots probieren dort Tausende Passwörter aus, aus Ländern, in denen Sie keine Mitarbeiter haben. Dieses Modul begrenzt die Versuche pro Konto und pro IP, sperrt hartnäckige Adressen automatisch, filtert Länder, ergänzt das Formular um Cloudflare Turnstile oder hCaptcha und kann das Backoffice ohne geheimen Link komplett unsichtbar machen. Jede ungewöhnliche Anmeldung löst eine E-Mail mit einer Schaltfläche zum Sperren des Zugriffs aus, und ein Protokoll hält fest, was jeder Mitarbeiter anlegt, ändert oder löscht.

Auf einen Blick
  • Begrenzung der Anmeldeversuche pro Konto und pro IP, progressive Sperre und automatische IP-Sperre
  • Sperre nach IP, CIDR-Bereich und Land, Whitelist und strikter Whitelist-Modus
  • Geheimer Zugangslink: ohne ihn antwortet das Backoffice mit einer 404-Seite
  • Cloudflare Turnstile oder hCaptcha bei Anmeldung und Passwort vergessen
  • Warnungen bei ungewöhnlichen Anmeldungen, aktive Sitzungen, Aktivitätsprotokoll und Wochenbericht
PrestaShop 8 & 9 Brute-Force-Schutz Turnstile & hCaptcha Audit-Protokoll
  • 30 Tage Rückgaberecht
  • 12 Monate Updates
  • 24-h-Support
www.datafirefly.com/de/
PrestaShop Backend absichern 8 & 9: Brute-Force-Schutz, IP-Sperre und Captcha
v1.3.0 · aktualisiert 2026-09-23
Was es leistet

Die Kurzfassung.

01

Bots bleiben vor der Tür

Nach 5 Fehlversuchen für ein Konto oder 15 von derselben IP wird die Anmeldung gesperrt. Die Dauer verdoppelt sich bei jeder Wiederholung, und eine IP, die in 24 Stunden dreimal gesperrt wurde, wird dauerhaft blockiert. Die Sperre gilt für das Paar aus IP und Konto: Ein Angreifer kann den echten Administrator nicht aussperren.

02

Ein Backoffice, das für andere nicht existiert

Mit dem geheimen Zugangslink sehen nur Browser die Anmeldeseite, die ihn einmal geöffnet haben. Alle anderen erhalten eine 404-Seite. Der Länderfilter und der strikte Whitelist-Modus ergänzen das für Teams mit festen IP-Adressen.

03

Eine Warnung, wenn etwas nicht stimmt

Neue IP, neues Land, neues Gerät oder Anmeldung außerhalb der üblichen Zeiten: Der Mitarbeiter und die Super-Administratoren erhalten eine E-Mail, und die Nachricht kann auch an Slack, Teams oder Discord gehen. Die Schaltfläche Das war ich nicht sperrt die IP, beendet die Sitzungen und macht das Passwort ungültig.

04

Wer hat was wann geändert

Das Aktivitätsprotokoll erfasst jede Anlage, Änderung und Löschung im Backoffice, mit altem und neuem Wert jedes Feldes. Das Anlegen eines Mitarbeiters, eine Profiländerung, ein API-Schlüssel oder die Installation eines Moduls lösen sofort eine Warnung aus.

Die ausführliche Fassung

Alles, was Sie vor der Installation wissen wollen.

Ein detaillierter Blick darauf, wie PrestaShop Backend absichern 8 & 9: Brute-Force-Schutz, IP-Sperre und Captcha funktioniert, warum wir es so gebaut haben und der Gedanke hinter den Funktionen oben.

§ 01

Warum ein umbenannter Admin-Ordner nicht mehr reicht

PrestaShop benennt den Admin-Ordner bei der Installation um, doch der Name sickert durch: Links in E-Mails, Browser-Erweiterungen, Module, die ihn anzeigen. Ist die Adresse bekannt, hindert nichts einen Bot daran, endlos Passwörter auszuprobieren. Dieses Modul ergänzt, was dem Kern fehlt: eine Obergrenze für Versuche, Sperren, einen geografischen Filter und auf Wunsch einen geheimen Link, ohne den die Anmeldeseite nicht existiert.

§ 02

Ein Schutz für PrestaShop 8 und PrestaShop 9

PrestaShop 9 hat den alten Anmelde-Controller durch Symfony Security ersetzt. Das Modul setzt an beiden an: Ein Symfony-Subscriber filtert jede Backoffice-Anfrage vor dem Routing und fängt das Anmeldeformular von PrestaShop 9 vor der Firewall ab; unter PrestaShop 8 nutzt es zusätzlich die nativen Hooks des Anmelde-Controllers. Keine Core-Datei wird verändert und kein Override installiert.

§ 03

Ein Captcha, das Sie nicht aussperren kann

Ein falsch kopierter Captcha-Schlüssel genügt, um alle Administratoren auszusperren. Hier greift die Prüfung erst nach einem erfolgreichen Test im Backoffice mit genau den gespeicherten Schlüsseln. Ist der Dienst von Cloudflare oder hCaptcha nicht erreichbar, entscheiden Sie, ob Anmeldungen durchgehen. Dieselbe Logik gilt überall: Das Modul verweigert das Speichern eines Länderfilters, einer Blacklist oder eines Whitelist-Modus, der Ihre eigene Verbindung sperren würde, und eine einzige per FTP hochgeladene Datei schaltet im Notfall alle Schutzfunktionen ab.

§ 04

Wissen, wer angemeldet ist und was er tut

Der Reiter Aktive Sitzungen zeigt jede offene Sitzung mit IP, Land und Gerät der Anmeldung; Sie schließen eine Sitzung oder melden einen Mitarbeiter überall ab. Für jedes im Backoffice geänderte Objekt speichert das Aktivitätsprotokoll die geänderten Felder mit altem und neuem Wert, Passwörter und Tokens maskiert. PrestaShop überspringt die Hooks eines Moduls für Profile ohne Anzeigerecht darauf, deshalb vergibt das Modul dieses Recht an alle Profile, damit jeder Mitarbeiter protokolliert wird.

§ 05

Ein Bericht, der von selbst kommt

Jede Woche oder jeden Monat erhalten die Administratoren einen Bericht: erfolgreiche und fehlgeschlagene Anmeldungen, Sperren, gesperrte IPs, blockierte Besuche, ungewöhnliche Anmeldungen, sensible Änderungen und die aktivsten IP-Adressen auf der Anmeldeseite, dazu die noch offenen Sicherheitspunkte. Eine signierte Cron-URL garantiert den Versand; ohne Cron geht der Bericht beim nächsten Backoffice-Besuch raus.