PrestaShop Administração & Produtividade

Segurança do Back Office PrestaShop 8 e 9: Proteção Brute Force, Bloqueio de IP e Captcha

O back office do PrestaShop fechado aos bots: tentativas limitadas, IP e países filtrados, página de acesso invisível sem ligação secreta e um alerta assim que um início de sessão sai do normal.

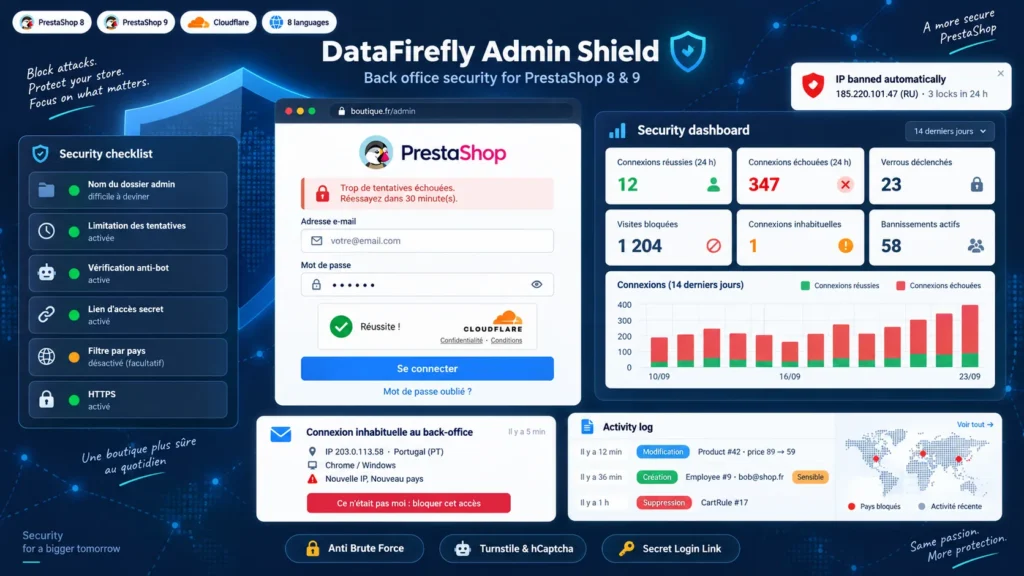
A página de acesso ao back office é a porta mais atacada de uma loja PrestaShop. Os bots testam ali milhares de senhas, a partir de países onde não tem nenhum funcionário. Este módulo limita as tentativas por conta e por IP, bane automaticamente os endereços que insistem, filtra países, acrescenta Cloudflare Turnstile ou hCaptcha ao formulário e pode tornar o back office totalmente invisível sem uma ligação secreta. Cada início de sessão invulgar envia um e-mail com um botão para bloquear o acesso, e um registo guarda o que cada funcionário cria, altera ou elimina.

At a glance
  • Limite de tentativas de início de sessão por conta e por IP, bloqueio progressivo e banimento automático
  • Bloqueio por IP, intervalos CIDR e país, lista branca e modo apenas lista branca
  • Ligação de acesso secreta: sem ela, o back office responde com uma página 404
  • Cloudflare Turnstile ou hCaptcha no acesso e na senha esquecida
  • Alertas de início de sessão invulgar, sessões ativas, registo de atividade e relatório semanal
PrestaShop 8 e 9 Proteção brute force Turnstile e hCaptcha Registo de auditoria
  • Reembolso em 30 dias
  • 12 meses de atualizações
  • Suporte em 24h
www.datafirefly.com/pt/
Segurança do Back Office PrestaShop 8 e 9: Proteção Brute Force, Bloqueio de IP e Captcha
v1.3.0 · atualizado 2026-09-23
O que faz

A versão curta.

01

Os bots ficam à porta

Após 5 falhas numa conta ou 15 a partir do mesmo IP, o acesso é bloqueado. A duração duplica a cada repetição, e um IP bloqueado três vezes em 24 horas é banido. O bloqueio aplica-se ao par IP e conta: um atacante não consegue bloquear o verdadeiro administrador.

02

Um back office que não existe para os outros

Com a ligação de acesso secreta, só os navegadores que a abriram uma vez veem a página de acesso. Todos os outros recebem uma página 404. O filtro por país e o modo apenas lista branca completam a proteção para equipas com IP fixos.

03

Um alerta quando algo não bate certo

Novo IP, novo país, novo dispositivo ou início de sessão fora do horário habitual: o funcionário e os superadministradores recebem um e-mail, e a mensagem pode também seguir para o Slack, Teams ou Discord. O botão Não fui eu bane o IP, fecha as sessões e invalida a senha.

04

Quem alterou o quê, e quando

O registo de atividade guarda cada criação, alteração e eliminação feita no back office, com o valor anterior e o novo de cada campo. A criação de um funcionário, uma mudança de perfil, uma chave API ou a instalação de um módulo geram um alerta imediato.

A versão longa

Tudo o que quer saber antes de instalar.

Uma análise detalhada de como o Segurança do Back Office PrestaShop 8 e 9: Proteção Brute Force, Bloqueio de IP e Captcha funciona, porque o construímos assim e o raciocínio por trás das funcionalidades acima.

§ 01

Porque renomear a pasta admin já não chega

O PrestaShop renomeia a pasta admin na instalação, mas o nome acaba por escapar: ligações em e-mails, extensões do navegador, módulos que o mostram. Depois de conhecido o endereço, nada impede um bot de testar senhas sem fim. Este módulo acrescenta o que falta ao núcleo: um limite de tentativas, banimentos, um filtro geográfico e, se quiser, uma ligação secreta sem a qual a página de acesso não existe.

§ 02

Uma proteção pensada para o PrestaShop 8 e o PrestaShop 9

O PrestaShop 9 substituiu o antigo controlador de acesso pelo Symfony Security. O módulo liga-se aos dois: um subscriber Symfony filtra cada pedido do back office antes do encaminhamento e interceta o formulário de acesso do PrestaShop 9 antes da firewall; no PrestaShop 8 apoia-se também nos hooks nativos do controlador de acesso. Nenhum ficheiro do núcleo é alterado e nenhum override é instalado.

§ 03

Um captcha que não o pode deixar de fora

Basta uma chave de captcha mal copiada para bloquear todos os administradores. Aqui, a verificação só é aplicada após um teste bem-sucedido no back office com as chaves exatas guardadas. Se o serviço do Cloudflare ou do hCaptcha estiver inacessível, é você que decide se os acessos passam. A mesma lógica aplica-se em tudo: o módulo recusa guardar um filtro por país, uma lista negra ou um modo apenas lista branca que bloquearia a sua própria ligação, e um único ficheiro enviado por FTP desativa todas as proteções em caso de emergência.

§ 04

Saber quem está ligado e o que faz

O separador Sessões ativas lista cada sessão aberta com o IP, o país e o dispositivo usados no acesso; pode fechar uma sessão ou terminar a sessão de um funcionário em todo o lado. Para cada objeto alterado no back office, o registo de atividade guarda os campos mudados com o valor anterior e o novo, com senhas e tokens ocultos. O PrestaShop ignora os hooks de um módulo para os perfis sem permissão para o ver, por isso o módulo concede essa permissão a todos os perfis para registar cada funcionário.

§ 05

Um relatório que chega sem ser pedido

Todas as semanas ou todos os meses, os administradores recebem um relatório: acessos bem-sucedidos e falhados, bloqueios, IP banidos, visitas bloqueadas, inícios de sessão invulgares, alterações sensíveis e os endereços IP mais ativos na página de acesso, com os pontos de segurança ainda por corrigir. Um URL de cron assinado garante o envio; sem cron, o relatório é enviado na visita seguinte ao back office.