PrestaShop Administration & Productivité

Sécuriser le Back-Office PrestaShop 8 & 9 : Anti Brute Force, Blocage IP et Captcha

Le back-office PrestaShop fermé aux robots : tentatives limitées, IP et pays filtrés, page de connexion invisible sans lien secret, et une alerte dès qu'une connexion sort de l'ordinaire.

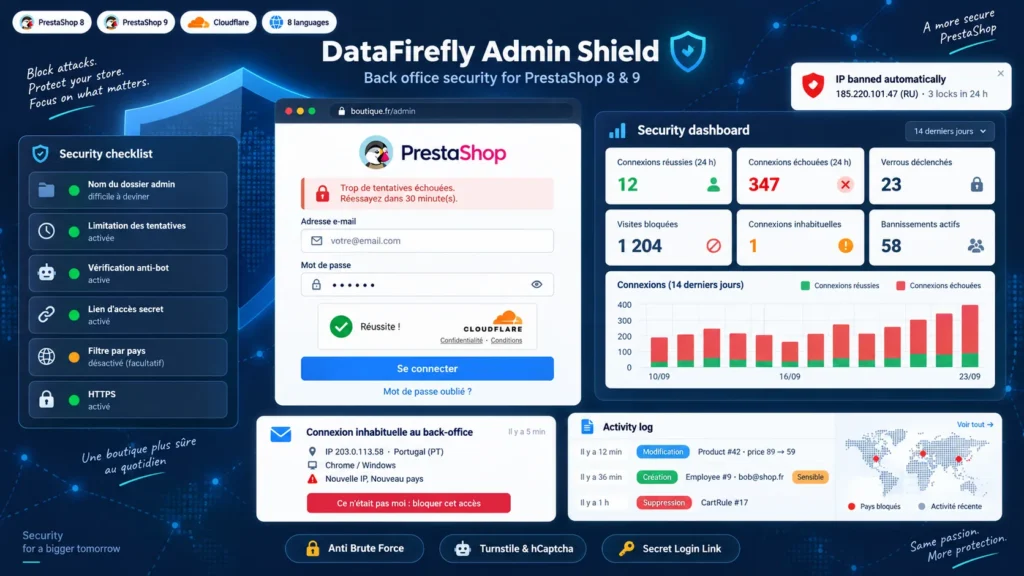
La page de connexion du back-office est la porte la plus attaquée d'une boutique PrestaShop. Des robots y testent des milliers de mots de passe, depuis des pays où vous n'avez aucun employé. Ce module limite les tentatives par compte et par IP, bannit automatiquement les adresses qui insistent, filtre les pays, ajoute Cloudflare Turnstile ou hCaptcha sur le formulaire et peut rendre le back-office totalement invisible sans un lien secret. Chaque connexion inhabituelle déclenche un e-mail avec un bouton pour bloquer l'accès, et un journal garde la trace de ce que chaque employé crée, modifie ou supprime.

En un coup d'œil
  • Limitation des tentatives de connexion par compte et par IP, verrou progressif et bannissement automatique
  • Blocage par IP, plages CIDR et pays, liste blanche et mode liste blanche stricte
  • Lien d'accès secret : sans lui, le back-office répond par une page 404
  • Cloudflare Turnstile ou hCaptcha sur la connexion et le mot de passe oublié
  • Alertes de connexion inhabituelle, sessions actives, journal d'activité et rapport hebdomadaire
PrestaShop 8 & 9 Anti brute force Turnstile & hCaptcha Journal d'audit
  • Remboursement 30 jours
  • 12 mois de mises à jour
  • Support 24h
www.datafirefly.com/
Sécuriser le Back-Office PrestaShop 8 & 9 : Anti Brute Force, Blocage IP et Captcha
v1.3.0 · mis à jour 2026-09-23
Ce que ça fait

La version courte.

01

Les robots s'arrêtent à la porte

Au-delà de 5 échecs sur un compte ou de 15 depuis une même IP, la connexion est verrouillée. La durée double à chaque récidive, et une IP verrouillée trois fois en 24 heures est bannie. Le verrou porte sur le couple IP et compte : un attaquant ne peut pas bloquer le vrai administrateur.

02

Un back-office qui n'existe pas pour les autres

Avec le lien d'accès secret, seuls les navigateurs qui l'ont ouvert une fois voient la page de connexion. Les autres reçoivent une page 404. Le filtre par pays et le mode liste blanche stricte complètent le dispositif pour les équipes aux IP fixes.

03

Une alerte quand quelque chose cloche

Nouvelle IP, nouveau pays, nouvel appareil ou connexion hors des horaires habituels : l'employé et les super-administrateurs reçoivent un e-mail, et le message peut aussi partir sur Slack, Teams ou Discord. Le bouton « Ce n'était pas moi » bannit l'IP, ferme les sessions et invalide le mot de passe.

04

Qui a changé quoi, et quand

Le journal d'activité enregistre chaque création, modification et suppression faite en back-office, avec l'ancienne et la nouvelle valeur de chaque champ. La création d'un employé, un changement de profil, une clé API ou l'installation d'un module déclenchent une alerte immédiate.

La version longue

Tout ce que vous voudriez savoir avant d'installer.

Un regard détaillé sur le fonctionnement de Sécuriser le Back-Office PrestaShop 8 & 9 : Anti Brute Force, Blocage IP et Captcha, pourquoi nous l'avons conçu ainsi, et la réflexion derrière les fonctionnalités ci-dessus.

§ 01

Pourquoi le dossier admin renommé ne suffit plus

PrestaShop renomme le dossier admin à l'installation, mais le nom fuit : liens dans des e-mails, extensions de navigateur, modules qui l'affichent. Une fois l'adresse connue, rien n'empêche un robot d'essayer des mots de passe à l'infini. Ce module ajoute ce qui manque au cœur : un plafond de tentatives, des bannissements, un filtrage géographique et, si vous le voulez, un lien secret sans lequel la page de connexion n'existe pas.

§ 02

Une protection qui tient compte de PrestaShop 8 et de PrestaShop 9

PrestaShop 9 a remplacé l'ancien contrôleur de connexion par Symfony Security. Le module se branche aux deux mondes : un subscriber Symfony filtre chaque requête du back-office avant le routage, et intercepte le formulaire de connexion de PrestaShop 9 avant le pare-feu ; sur PrestaShop 8, il s'appuie en plus sur les hooks natifs du contrôleur de connexion. Aucun fichier du cœur n'est modifié et aucun override n'est installé.

§ 03

Un captcha qui ne peut pas vous enfermer dehors

Une clé de captcha mal recopiée suffit à bloquer tous les administrateurs. Ici, la vérification n'est appliquée qu'après un test réussi depuis le back-office, avec les clés exactes enregistrées. Si le service de Cloudflare ou de hCaptcha est injoignable, vous choisissez de laisser passer ou non. Même logique ailleurs : le module refuse d'enregistrer un filtre pays, une liste noire ou un mode liste blanche qui bloquerait votre propre connexion, et un simple fichier déposé par FTP coupe toutes les protections en cas d'urgence.

§ 04

Savoir qui est connecté et ce qu'il fait

L'onglet Sessions actives liste chaque session ouverte avec l'IP, le pays et l'appareil utilisés au moment de la connexion ; vous fermez une session ou déconnectez un employé partout. Le journal d'activité garde, pour chaque objet modifié en back-office, la liste des champs changés avec leur ancienne et leur nouvelle valeur, mots de passe et jetons masqués. PrestaShop ignore les hooks d'un module pour les profils qui n'ont pas le droit de le voir : le module accorde ce droit à tous les profils pour que chaque employé soit bien journalisé.

§ 05

Un rapport qui arrive sans qu'on le demande

Chaque semaine ou chaque mois, les administrateurs reçoivent un rapport : connexions réussies et échouées, verrous, bannissements, visites bloquées, connexions inhabituelles, modifications sensibles et adresses IP les plus actives sur la page de connexion, avec les points de sécurité encore à corriger. Une URL cron signée garantit l'envoi ; sans cron, le rapport part lors de la visite suivante du back-office.