
2FA Google Authenticator für PrestaShop — Dokumentation
2FA für das Back Office und die Kundenkonten von PrestaShop 8 und 9 installieren und konfigurieren: App, Sicherheitsschlüssel, Wiederherstellungscodes, Richtlinie pro Profil.
Diese Anleitung beschreibt die Installation, Konfiguration und Verwendung des Moduls DataFirefly 2FA für PrestaShop 8 und 9. Nach dem Passwort verlangt das Modul einen zweiten Identitätsnachweis: einen 6-stelligen Code aus einer Authenticator-App (TOTP, RFC 6238), einen Sicherheitsschlüssel oder einen Passkey (WebAuthn) oder einen Wiederherstellungscode. Es schützt das Back Office und optional auch die Kundenkonten.
Neu in Version 2.0.0: vollständig überarbeitete Zugriffskontrolle (alle Seiten des Back Office, einschließlich der Legacy-Seiten von PrestaShop 8, der AJAX-Aufrufe und des Dateimanagers), Sicherheitsschlüssel und Passkeys, Schutz vor der Wiederverwendung von Codes, vertrauenswürdige Geräte, Richtlinie pro Profil, Dashboard, Sicherheitsprotokoll, E-Mail-Benachrichtigungen, 2FA für Kunden per App oder per E-Mail, Notfallbefehl für die Befehlszeile. Bereits eingerichtete Apps funktionieren nach dem Update weiter.
Voraussetzungen
- PrestaShop 8.0 bis 8.2 oder PrestaShop 9.x (Themes Classic und Hummingbird für den Kundenbereich)
- Mindestens PHP 7.2.5 unter PrestaShop 8 (mindestens PHP 8.1 unter PrestaShop 9); getestet bis PHP 8.5
- PHP-Erweiterung OpenSSL (Sicherheitsschlüssel und Passkeys)
- Eine Authenticator-App auf dem Telefon: Google Authenticator, Microsoft Authenticator, 2FAS, Aegis, 1Password, Bitwarden oder jede andere TOTP-kompatible App
- HTTPS für Sicherheitsschlüssel und Passkeys (Anforderung der Browser)
- Synchronisierte Serveruhr (NTP)
Installation und Update
- Öffnen Sie im Back Office Module → Modul-Manager, klicken Sie auf Modul hochladen und wählen Sie
df2fa-2.0.0.zipaus. - Das Modul legt seine Tabellen an, registriert seine Seiten und installiert zwei kleine Overrides (
Employee::isLoggedBackundProfile::getProfileAccess), die den Schutz auf den Dateimanager ausweiten. - Öffnen Sie Konfigurieren, um die Richtlinie festzulegen (siehe unten).
Die Installation erzwingt für niemanden die 2FA: Durch die Installation des Moduls können Sie sich nicht aus dem Back Office aussperren. Die Pflicht wird anschließend Profil für Profil festgelegt.
Update von Version 1.x
- Bereits eingerichtete Geheimschlüssel bleiben erhalten: Ihre Mitarbeiter behalten ihre App. Sie geben nach dem Update einfach einmal ihren Code ein.
- Noch im Klartext gespeicherte Geheimschlüssel (Versionen 1.0.x) werden automatisch verschlüsselt.
- Die alten Wiederherstellungscodes bleiben gültig; die Seite Meine 2FA bietet an, neue, besser geschützte Codes zu erstellen.
- Die frühere Einstellung „2FA erforderlich“ wird in eine Pflicht für alle Profile umgewandelt.
Wenn ein anderes Modul Employee::isLoggedBack oder Profile::getProfileAccess bereits überschreibt, wird das Modul trotzdem installiert, jedoch ohne seine Overrides; die Übersicht zeigt dann an, dass der Dateimanager nicht abgedeckt ist.
Anmeldung im Back Office mit 2FA
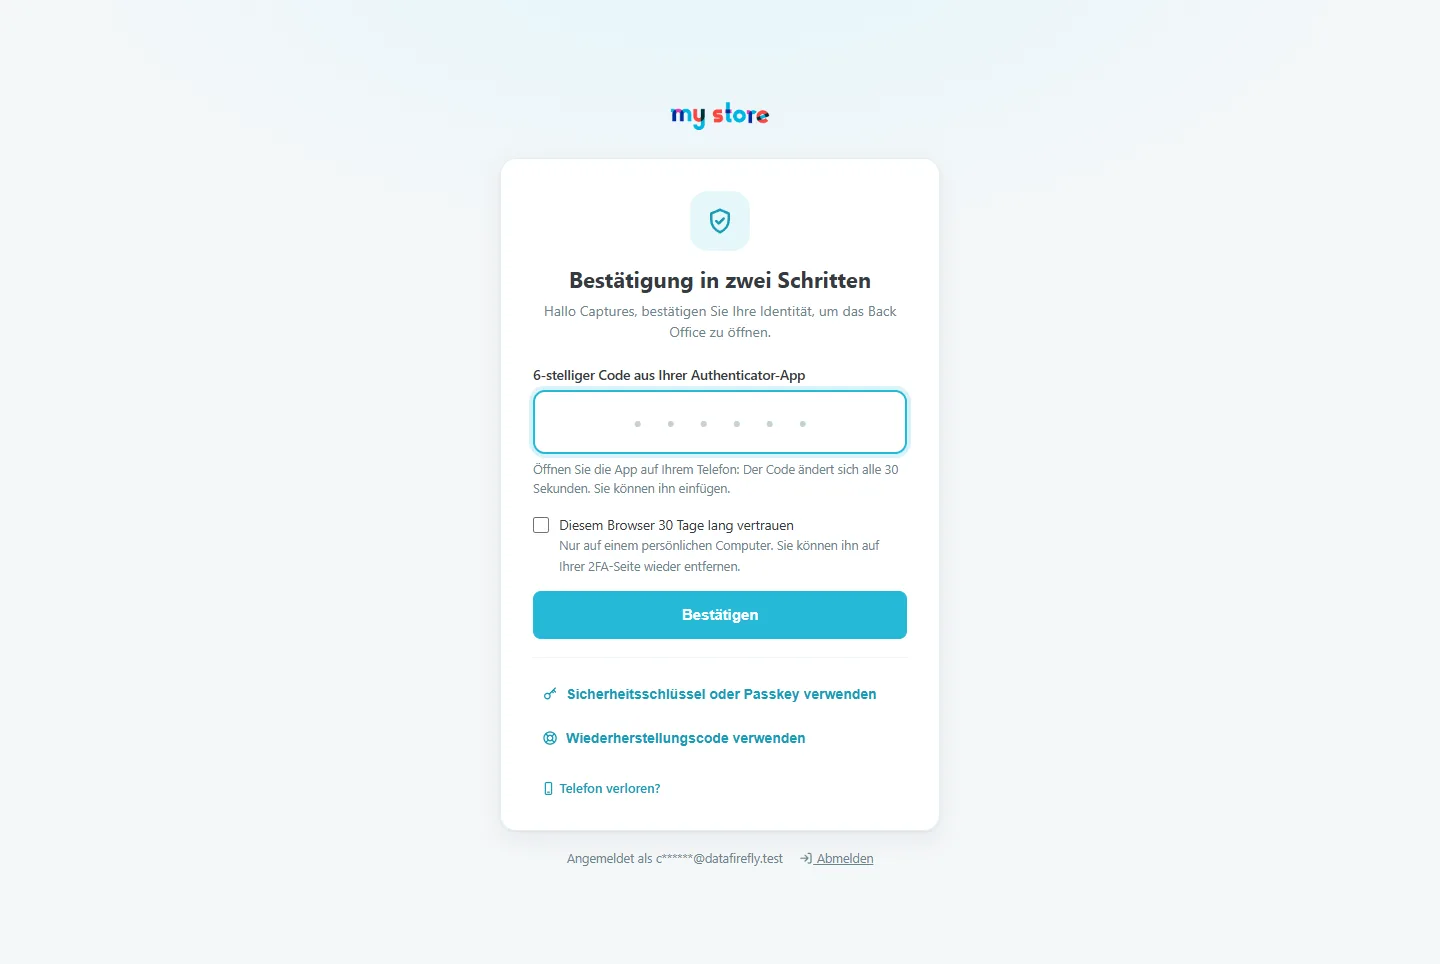
Nach dem Passwort gelangt der Mitarbeiter auf einen Vollbildschirm ohne Menü des Back Office. Er gibt den 6-stelligen Code aus seiner App ein: Einfügen ist möglich, und die Prüfung startet bei der sechsten Ziffer automatisch. Nach der Bestätigung des Codes kehrt er genau auf die Seite zurück, die er aufrufen wollte.
- Diesem Browser vertrauen: Auf einem persönlichen Computer verhindert dieses Kontrollkästchen, dass während der gewählten Dauer (standardmäßig 30 Tage) erneut ein Code abgefragt wird. Das Gerät kann jederzeit über die Seite Meine 2FA widerrufen werden.
- Andere Bestätigungsmethoden: Sicherheitsschlüssel oder Passkey oder Wiederherstellungscode.
- Abweichende Uhr des Telefons: Wenn der Code zu einer abweichenden Uhrzeit passt, weist der Bildschirm darauf hin und erklärt, wie die Uhrzeit des Telefons korrigiert wird (der Zugriff bleibt verweigert).
- Wiederverwendung abgelehnt: Ein bereits verwendeter Code kann kein zweites Mal genutzt werden.
Telefon verloren: Wiederherstellungscodes und Hilfe
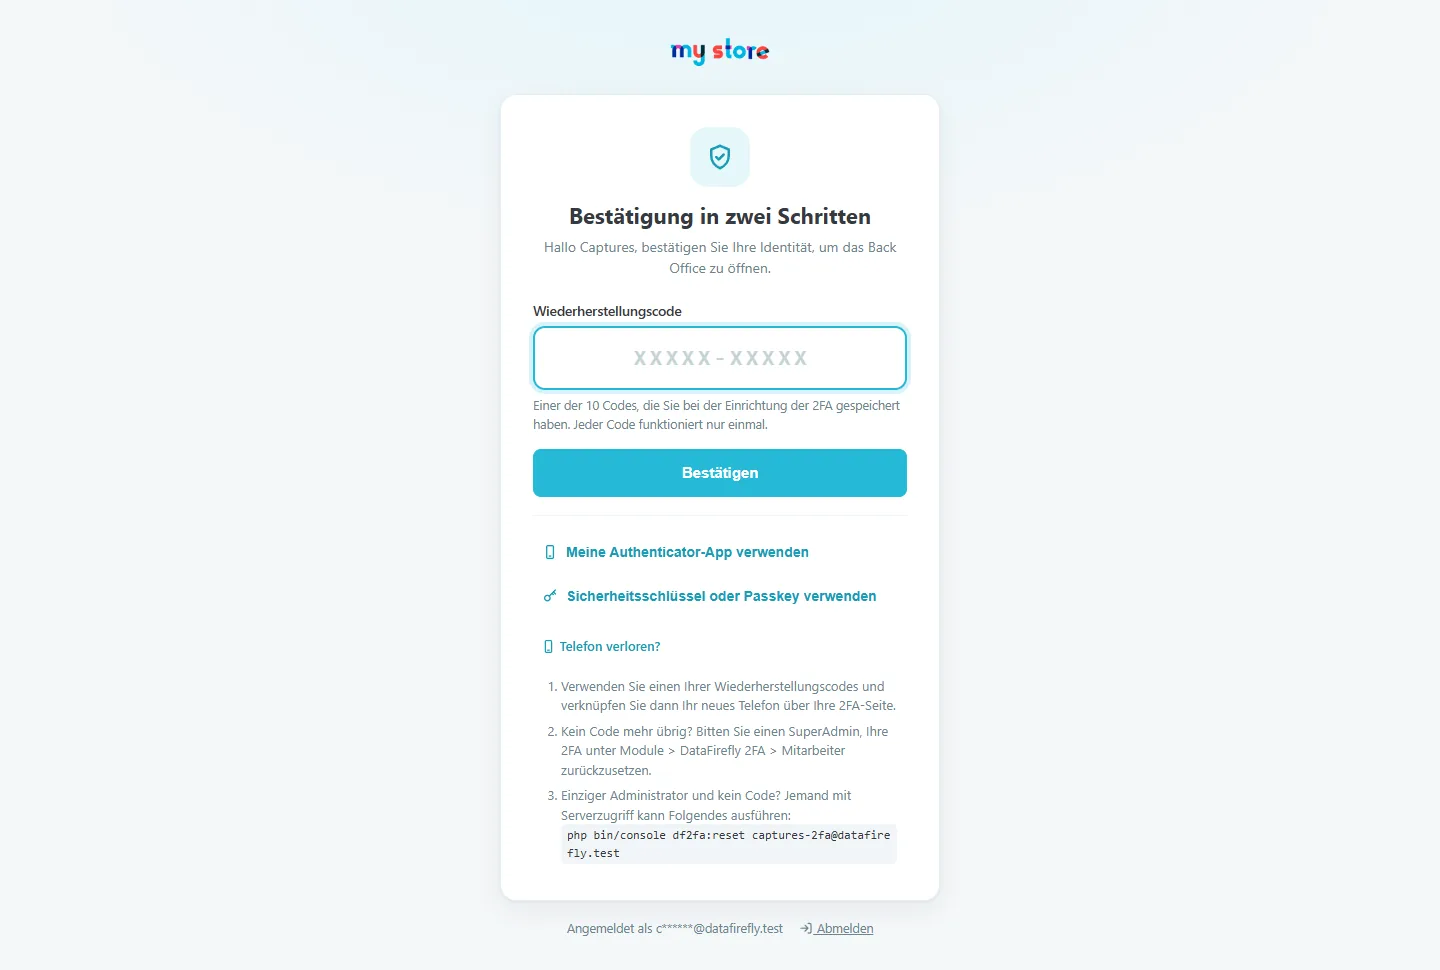
Der Link Wiederherstellungscode verwenden akzeptiert einen der 10 Codes im Format XXXXX-XXXXX, die bei der Aktivierung ausgegeben wurden (Kleinbuchstaben und Leerzeichen werden akzeptiert). Jeder Code funktioniert nur einmal; sobald nur noch 3 Codes übrig sind, fordert das Back Office dazu auf, neue zu erstellen. Die Hilfe Telefon verloren? nennt die Möglichkeiten:
- Einen Wiederherstellungscode verwenden und anschließend das neue Telefon über die Seite Meine 2FA verknüpfen.
- Einen SuperAdmin bitten, die 2FA unter Module → DataFirefly 2FA → Mitarbeiter zurückzusetzen.
- Einziger Administrator ohne Code: auf dem Server in der Befehlszeile
php bin/console df2fa:reset email@exemple.com(oder--unlock, um nur eine Sperre aufzuheben,--list, um die Konten aufzulisten).
Eigene 2FA aktivieren (Mitarbeiter)
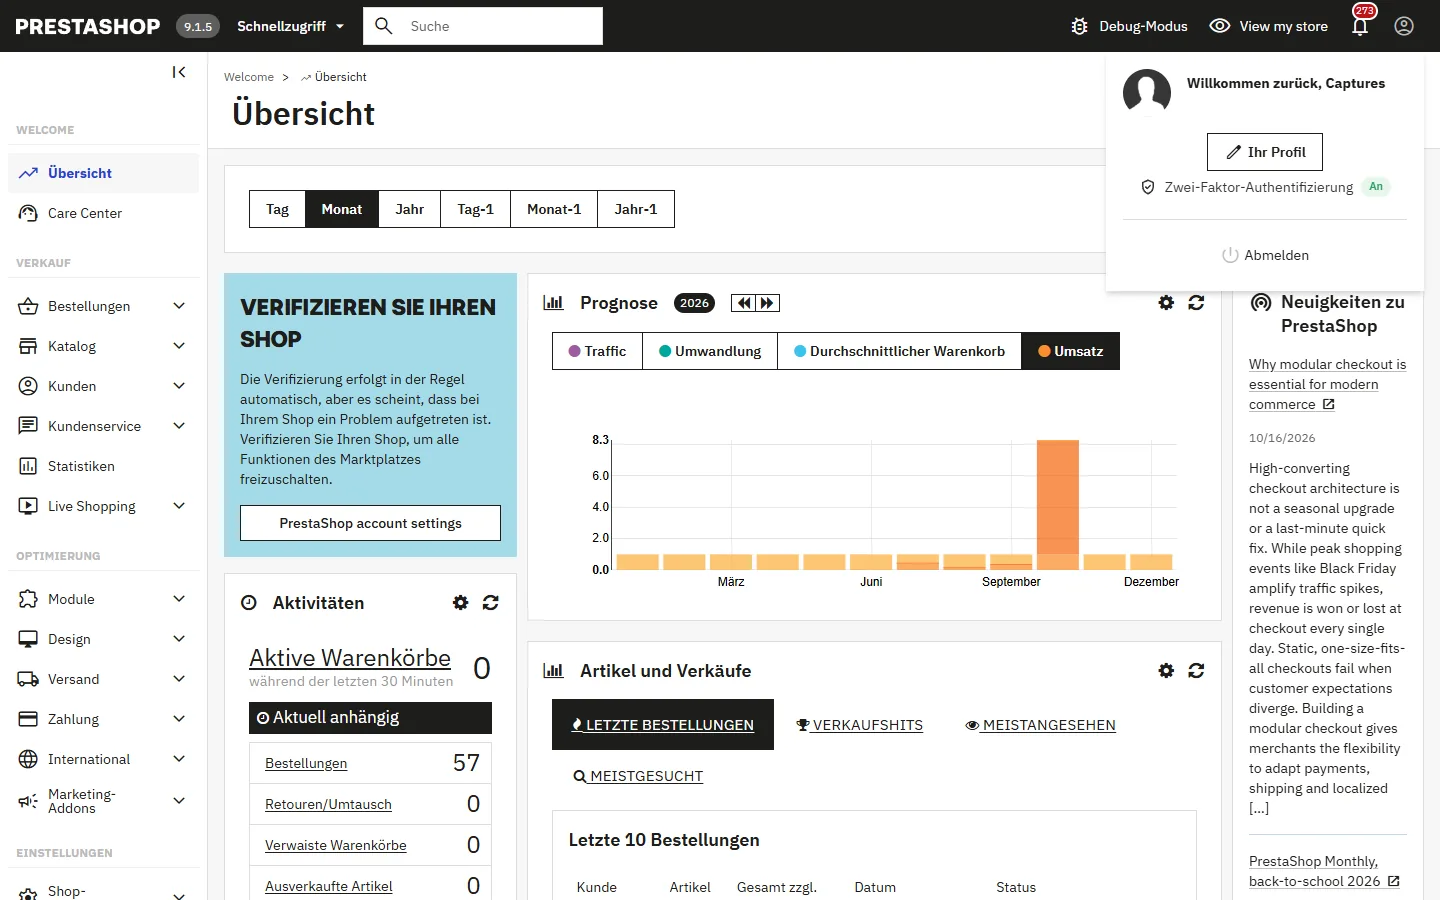
Jeder Mitarbeiter findet den Eintrag Zwei-Faktor-Authentifizierung in seinem Menü (oben rechts), mit dem Status An oder Aus. Wenn sein Profil die 2FA verlangt, öffnet sich der Assistent bei der nächsten Anmeldung automatisch im Vollbild, und keine andere Seite ist erreichbar, bis er abgeschlossen ist.
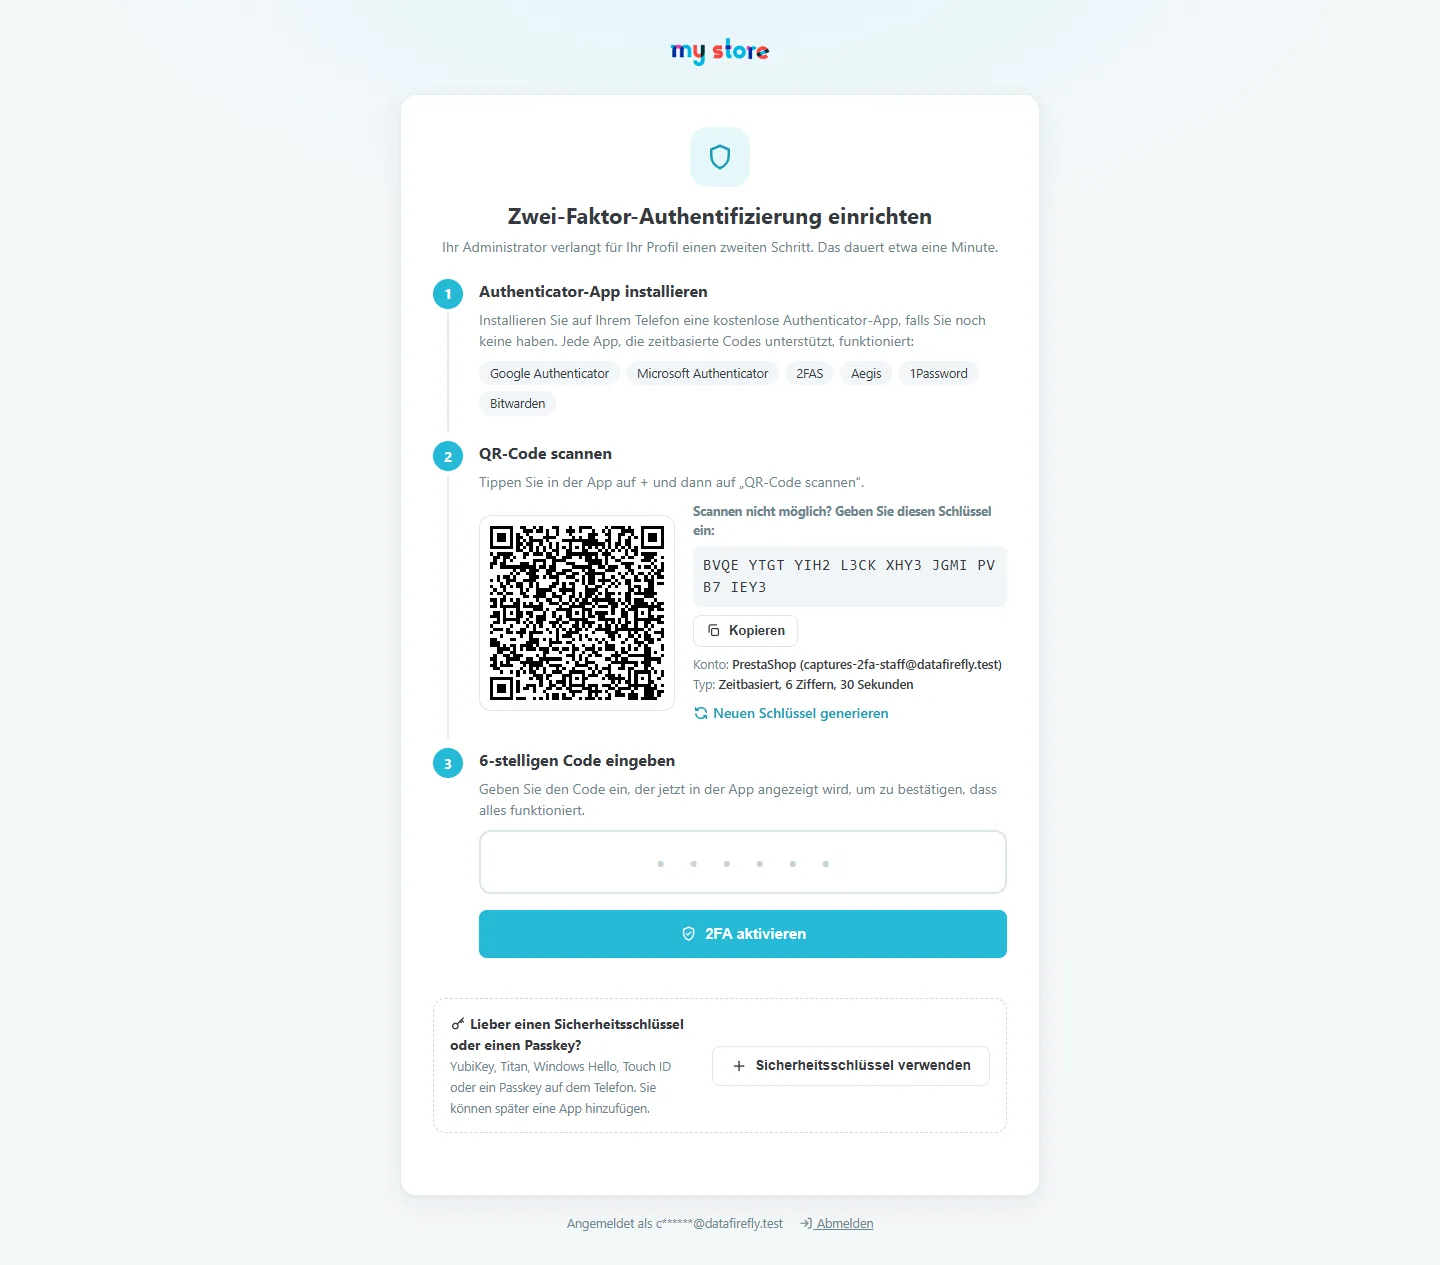
Der Assistent umfasst drei Schritte:
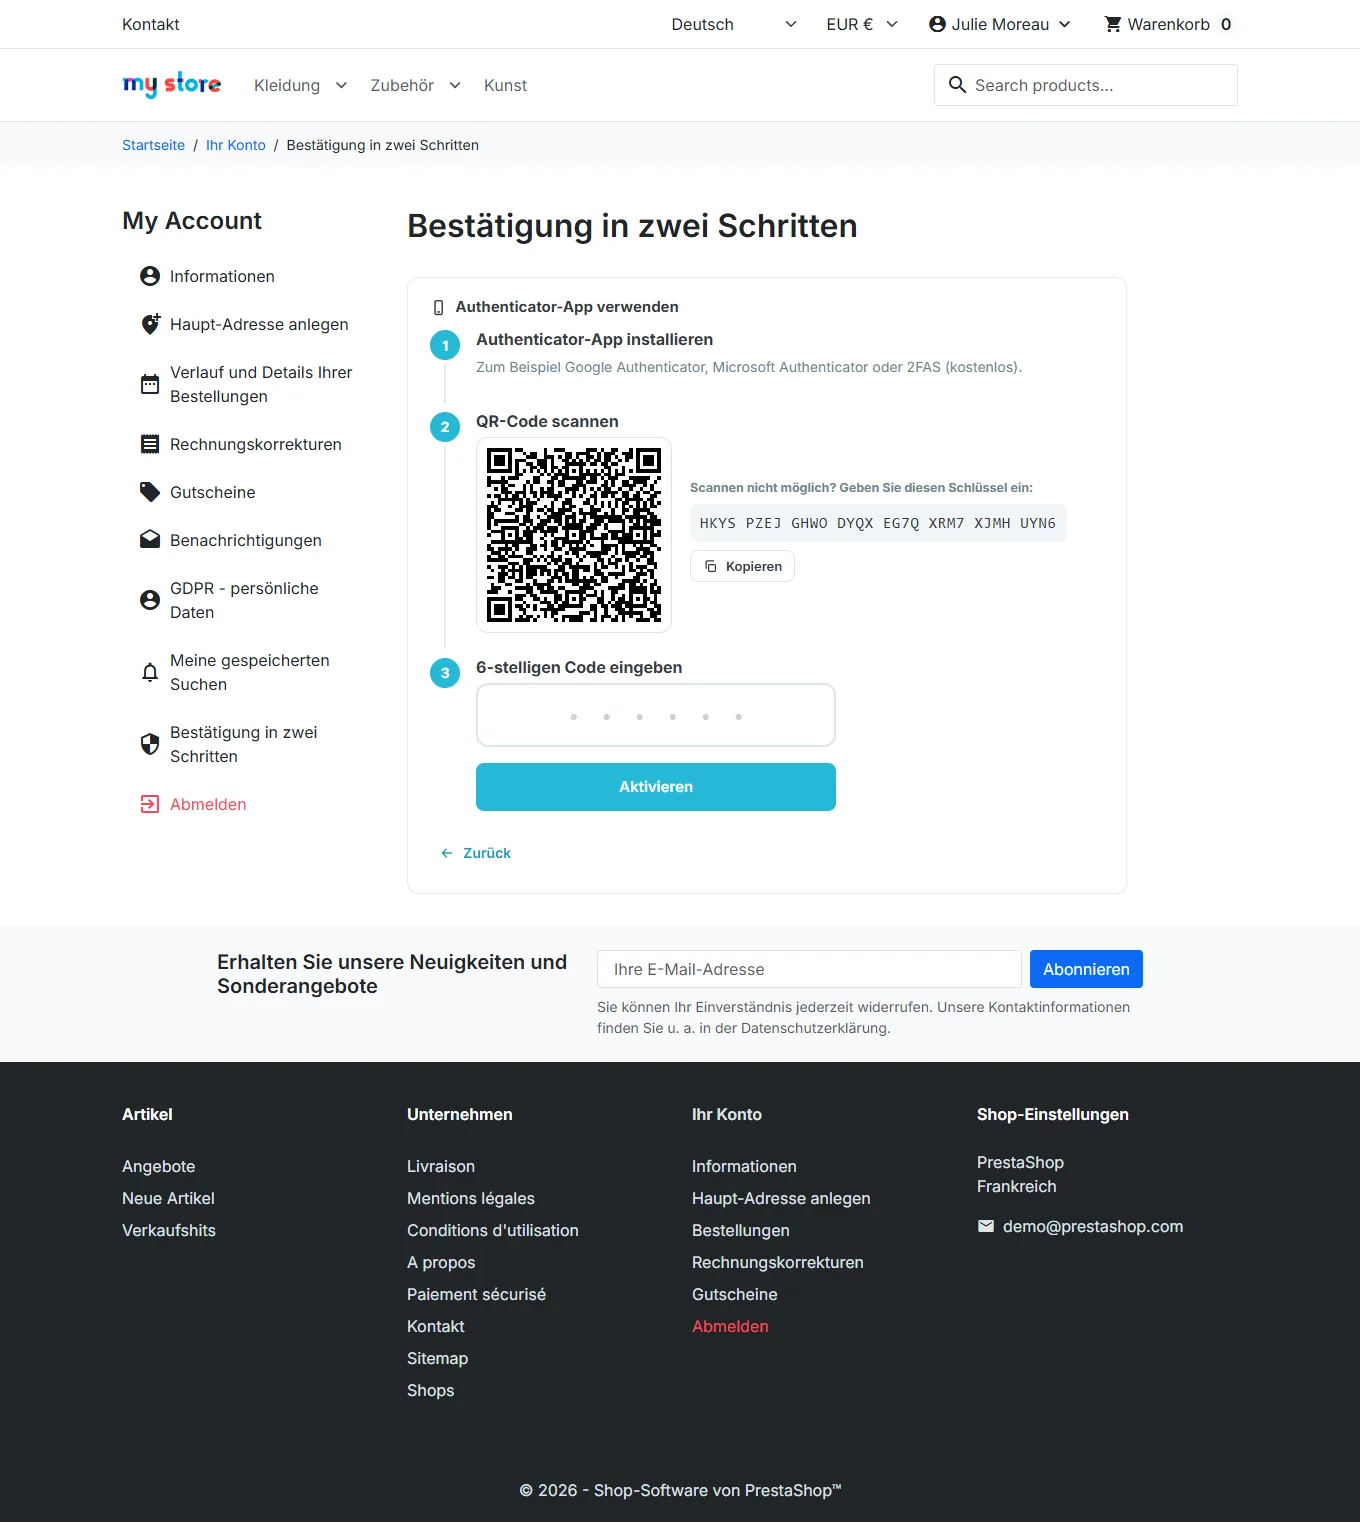
- Authenticator-App installieren auf dem Telefon.
- QR-Code scannen, der lokal im Browser erzeugt wird. Alternativ wird der Schlüssel in Vierergruppen mit einer Schaltfläche Kopieren angezeigt.
- 6-stelligen Code eingeben, um zu bestätigen.
Statt der App kann der Mitarbeiter auch einen Sicherheitsschlüssel oder einen Passkey wählen.
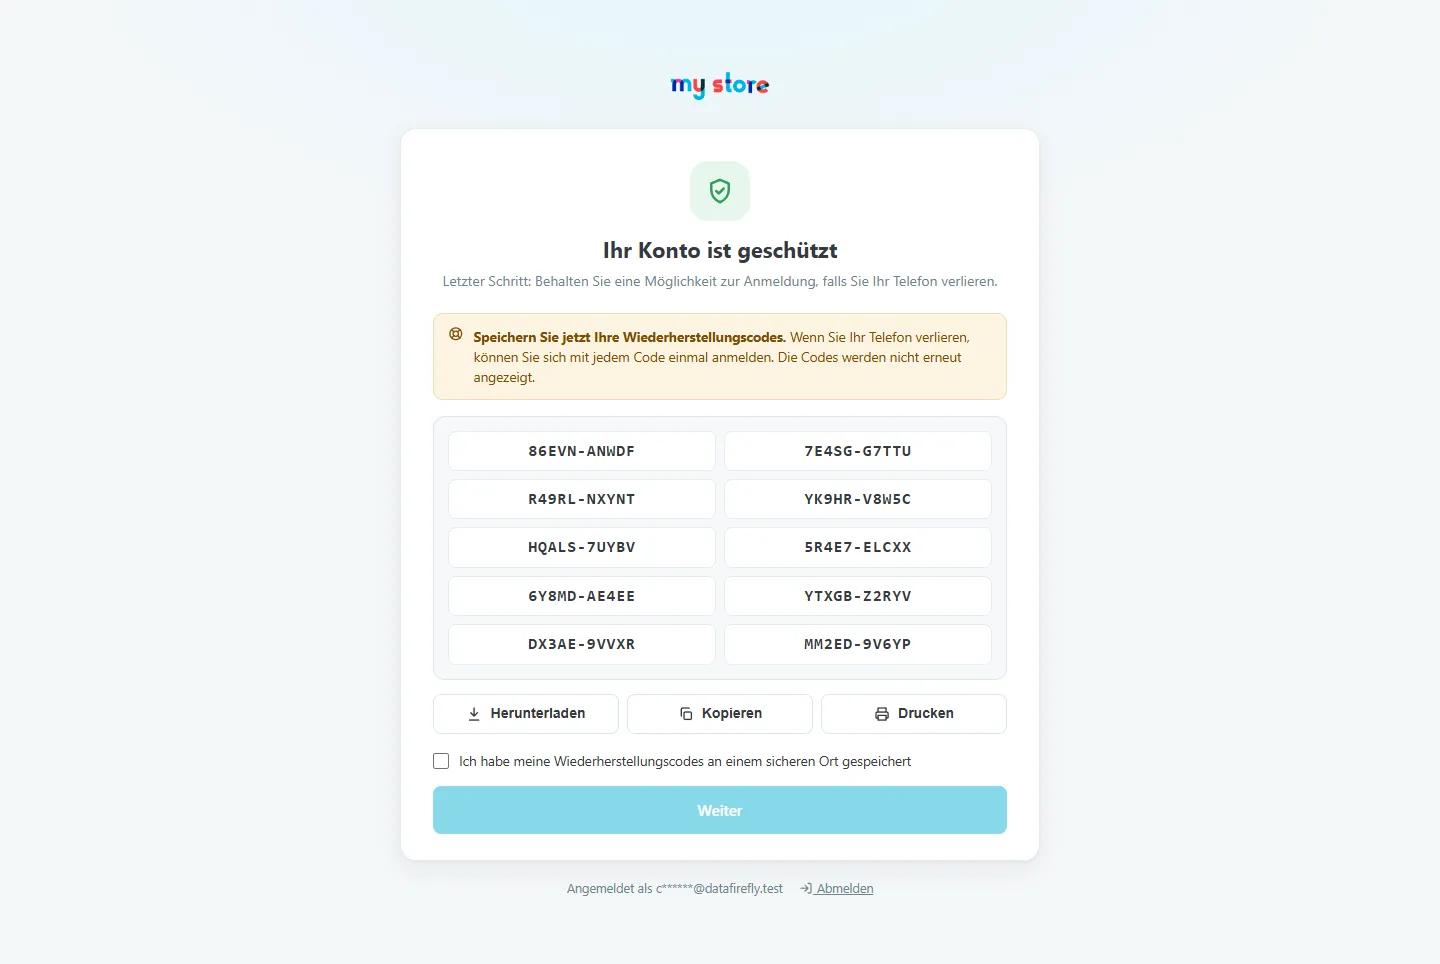
Anschließend werden die 10 Wiederherstellungscodes ein einziges Mal angezeigt, mit den Schaltflächen Herunterladen, Kopieren und Drucken. Um fortzufahren, muss das Kontrollkästchen „Ich habe meine Wiederherstellungscodes an einem sicheren Ort gespeichert“ aktiviert werden.
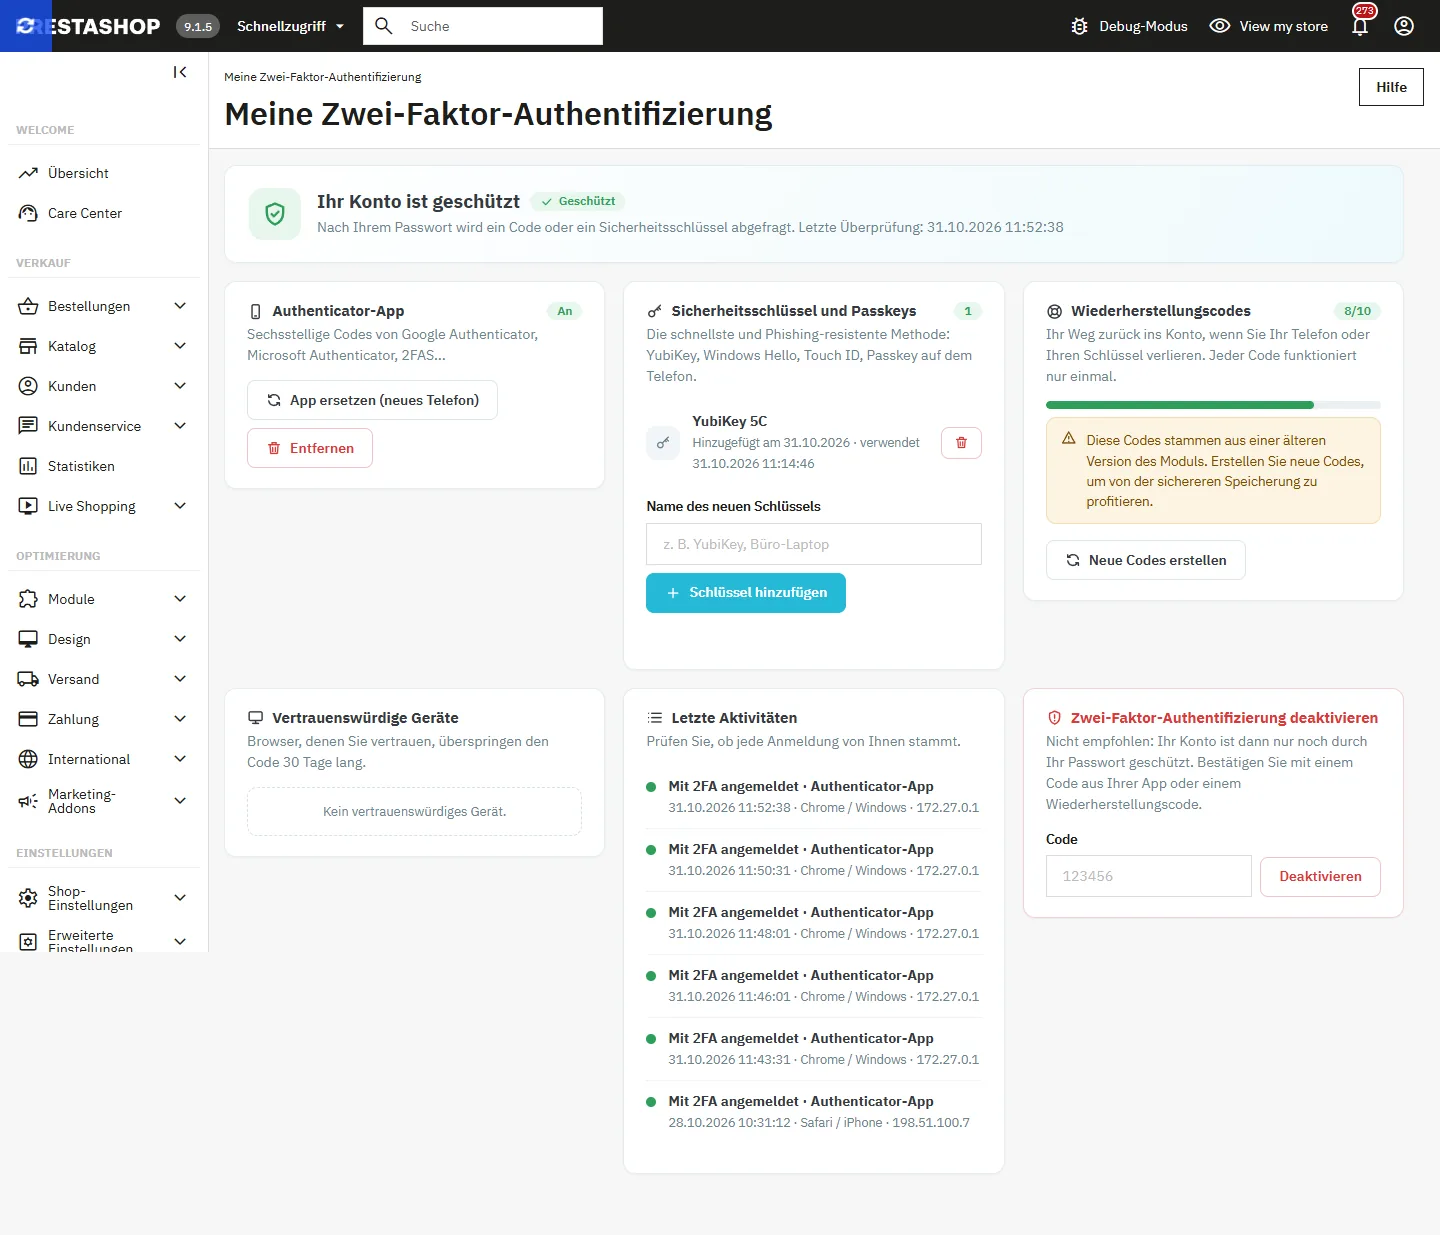
Die Seite Meine 2FA
Hier ist alles zusammengefasst, was das Konto des Mitarbeiters betrifft:
- Authenticator-App: die App ersetzen (neues Telefon); die bisherige funktioniert weiter, bis die neue bestätigt ist.
- Sicherheitsschlüssel und Passkeys: hinzufügen (mit einem Namen), auflisten, entfernen.
- Wiederherstellungscodes: verbleibende Anzahl, Erstellung einer neuen Serie.
- Vertrauenswürdige Geräte: Browser, letzte Verwendung, Ablaufdatum, Entfernen einzeln oder alle auf einmal.
- Letzte Aktivitäten: Anmeldungen, falsche Codes, Änderungen.
- 2FA deaktivieren: mit einem Code aus der App oder einem Wiederherstellungscode, nicht möglich, wenn das Profil sie verlangt.
Sicherheitsschlüssel und Passkeys
Das Modul akzeptiert als zweiten Faktor FIDO2/WebAuthn-Schlüssel (YubiKey, Titan…) und integrierte Authentifikatoren (Windows Hello, Touch ID, Passkey auf dem Telefon). Dies ist die schnellste Methode, und sie ist Phishing-resistent: Der Schlüssel antwortet nur der richtigen Website. Das Modul prüft die Challenge, den Ursprung, die Domain und den Signaturzähler; ein geklonter Schlüssel wird abgelehnt. Sicherheitsschlüssel erfordern HTTPS (oder localhost).
Dashboard des Moduls
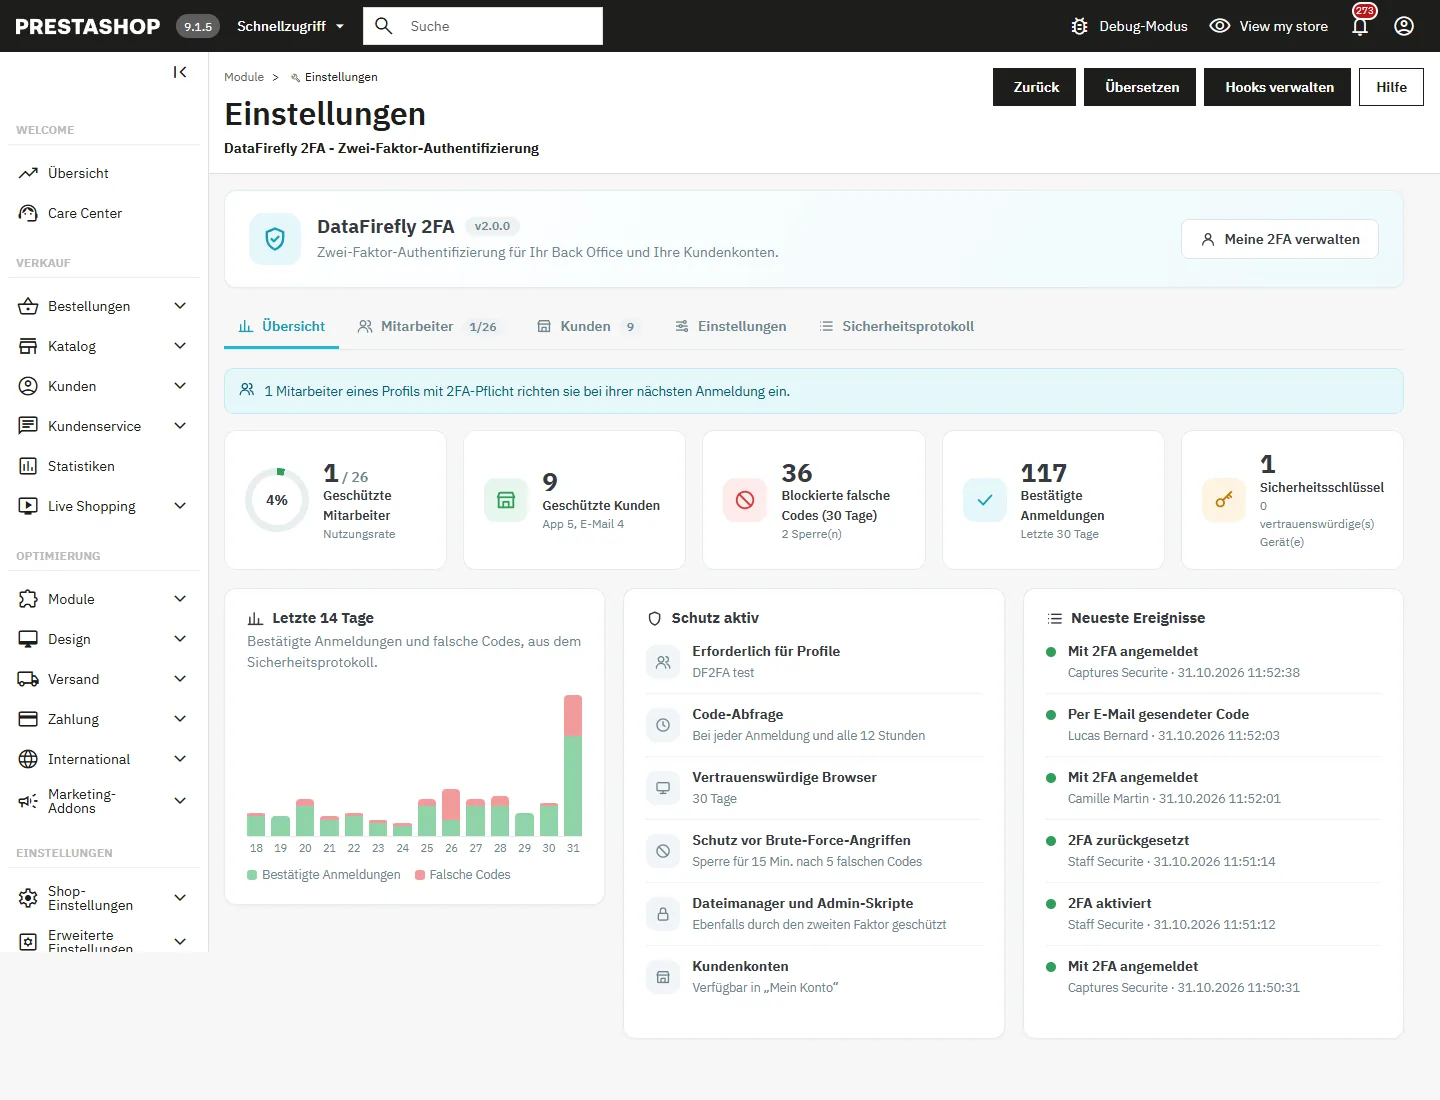
Öffnen Sie Module → DataFirefly 2FA → Konfigurieren. Die Seite hat fünf Registerkarten: Übersicht, Mitarbeiter, Kunden, Einstellungen und Sicherheitsprotokoll. Die Übersicht zeigt die Nutzungsrate, die geschützten Mitarbeiter und Kunden, die blockierten falschen Codes und die Sperren der letzten 30 Tage, die bestätigten Anmeldungen, ein Diagramm über 14 Tage, die aktiven Schutzmaßnahmen und die neuesten Ereignisse. Alle Zahlen werden aus Ihrer Datenbank berechnet.
Mitarbeiter und Zurücksetzen
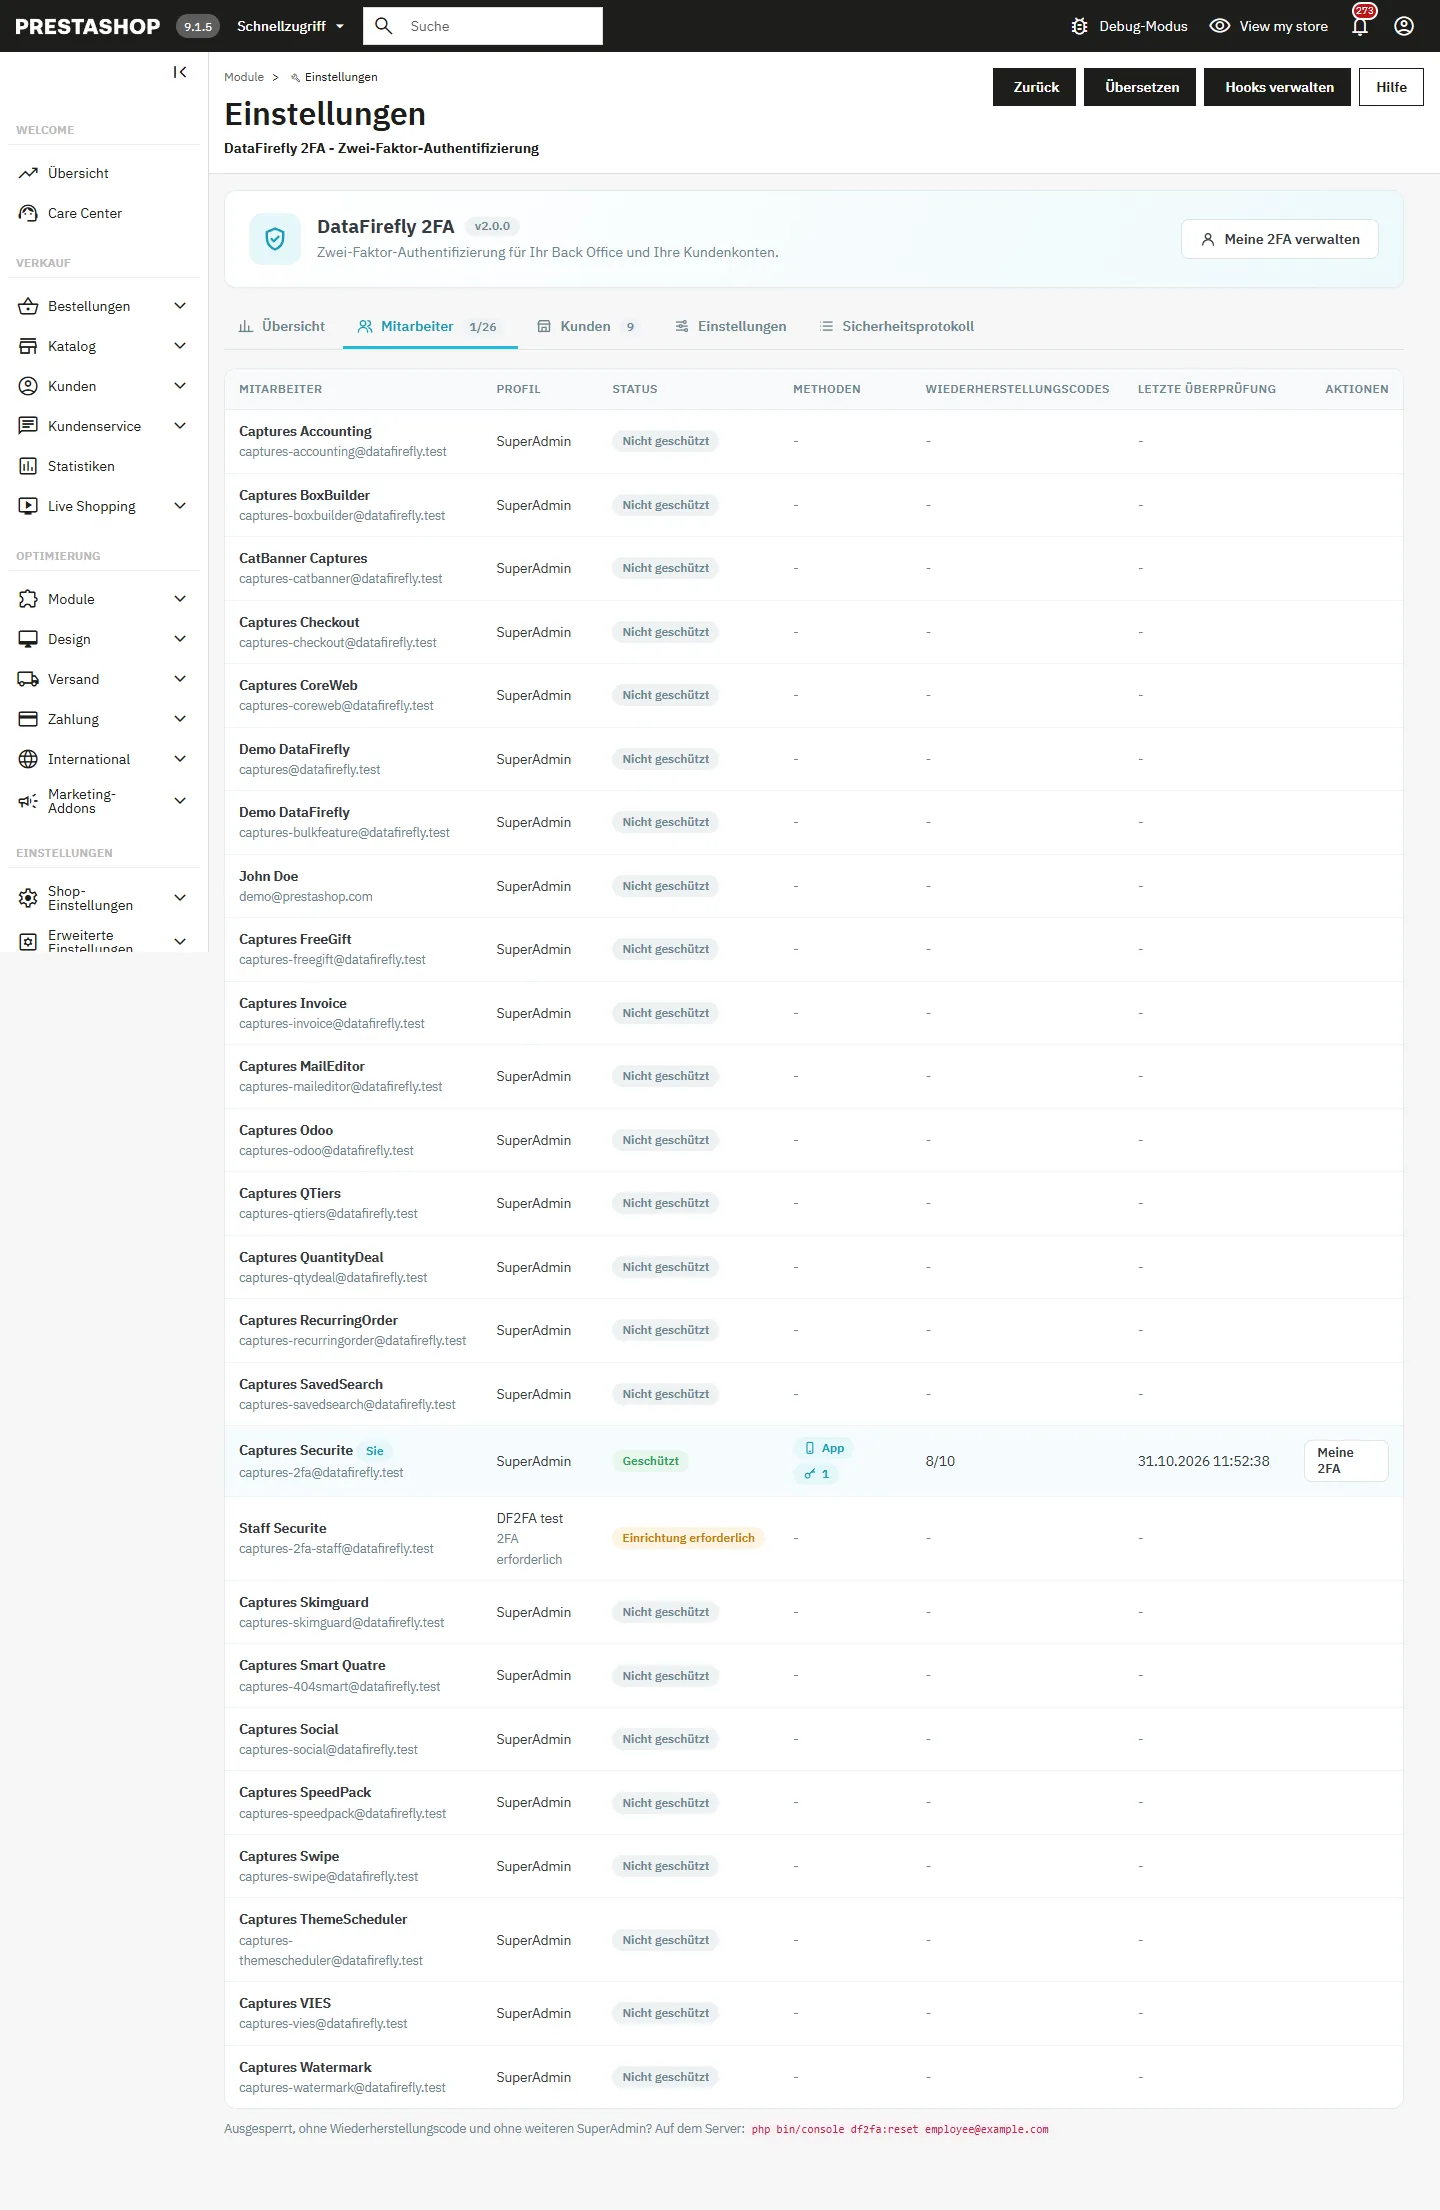
Die Registerkarte Mitarbeiter listet jeden aktiven Mitarbeiter mit seinem Profil, seinem Status (Geschützt, Einrichtung erforderlich, Nicht geschützt, Gesperrt), seinen Methoden, seinen verbleibenden Wiederherstellungscodes und seiner letzten Überprüfung auf. Ein SuperAdmin kann ein Konto entsperren, dessen vertrauenswürdige Geräte widerrufen oder dessen 2FA zurücksetzen (verlorenes Telefon). Jede Aktion wird protokolliert.
Wenn seine 2FA zurückgesetzt oder deaktiviert wird, ein Wiederherstellungscode verwendet wird, sein Konto gesperrt wird oder ein Schlüssel hinzugefügt wird, erhält der Mitarbeiter eine Sicherheitswarnung per E-Mail in seiner Sprache.
Einstellungen
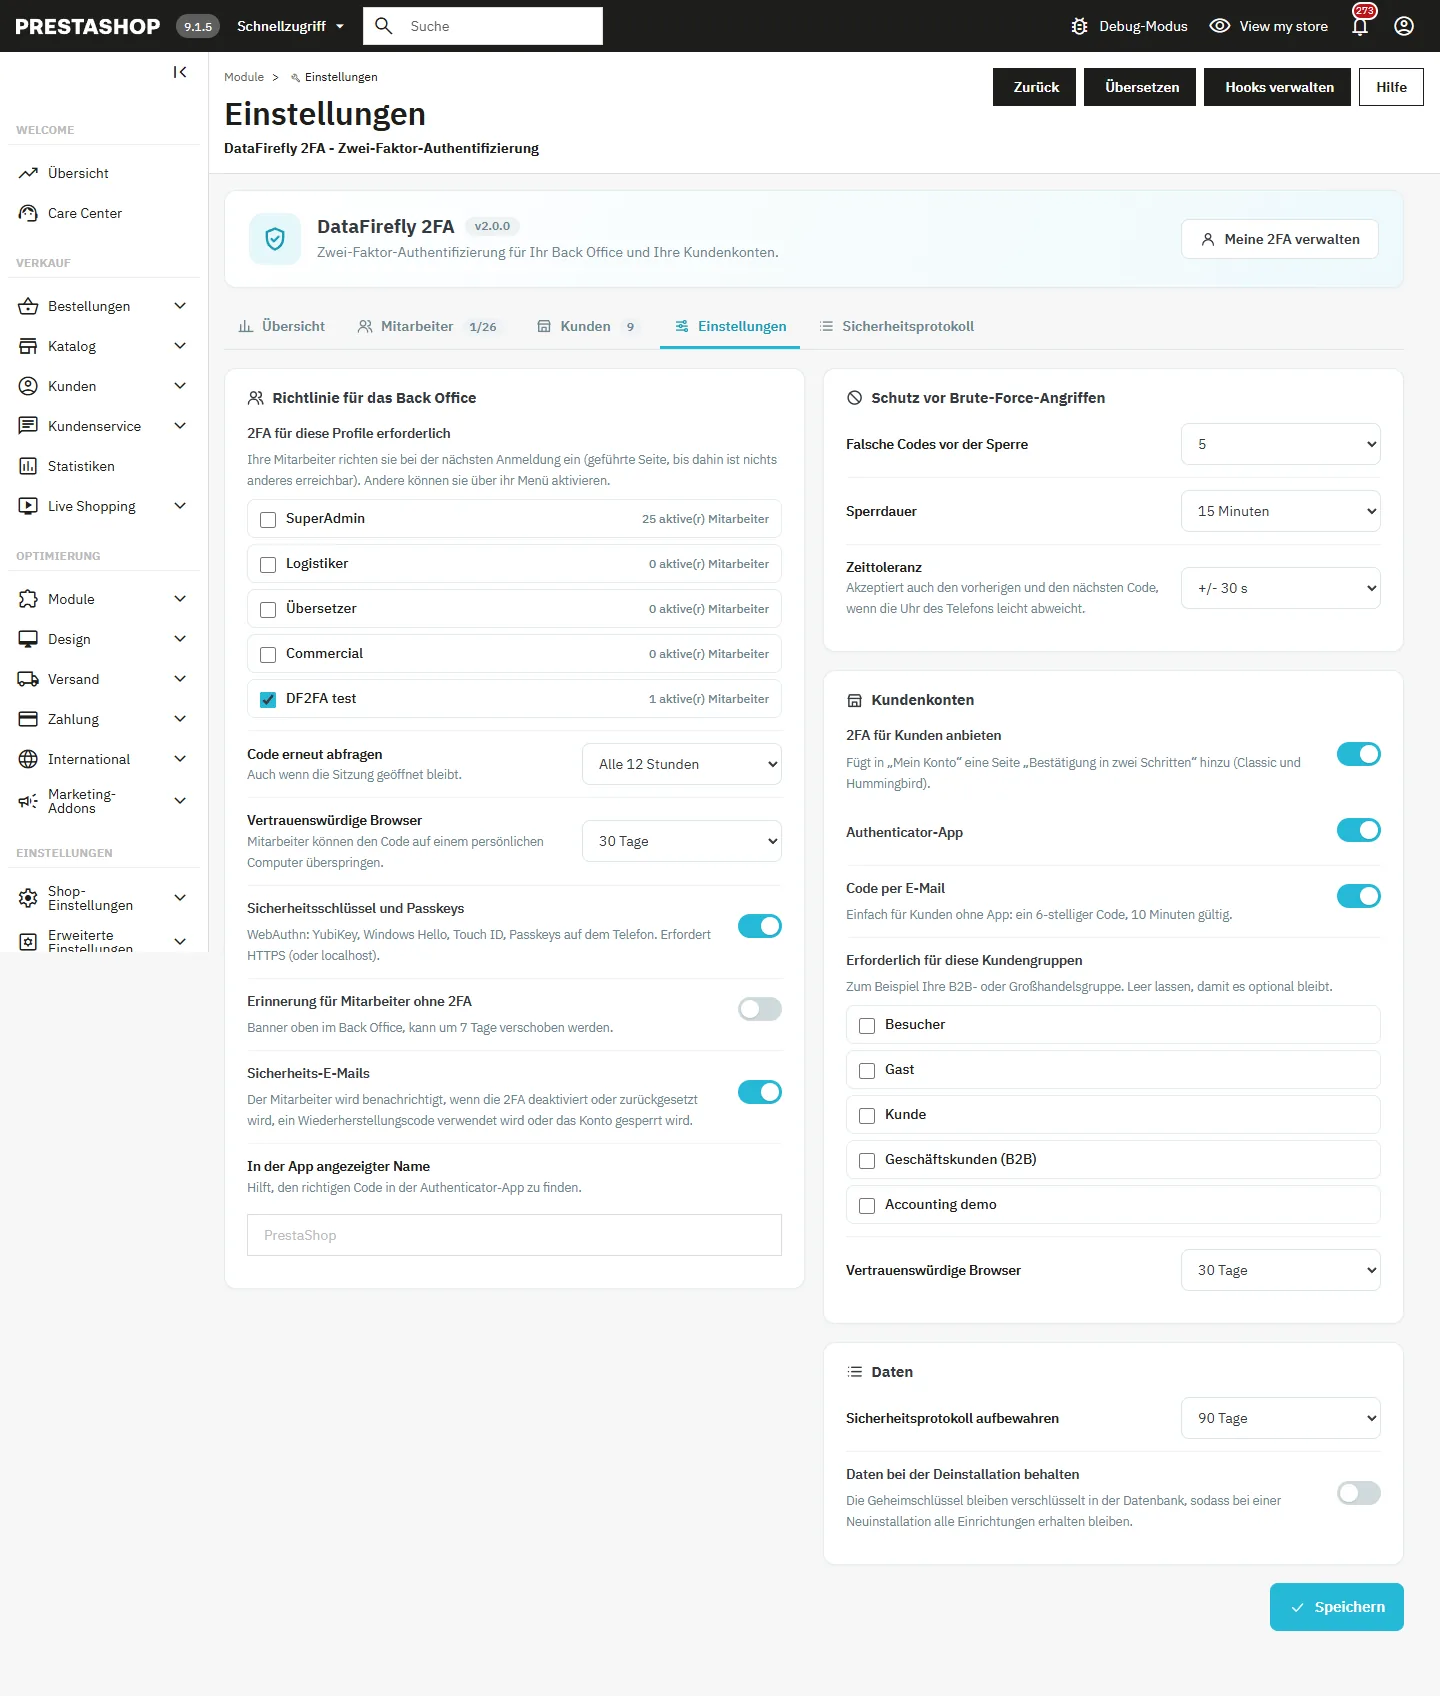
- 2FA für diese Profile erforderlich: Die Mitarbeiter der ausgewählten Profile richten die 2FA bei ihrer nächsten Anmeldung ein. Die anderen können sie über ihr Menü aktivieren.
- Code erneut abfragen: nur bei jeder Anmeldung oder zusätzlich alle 4 bis 168 Stunden (standardmäßig 12 Stunden).
- Vertrauenswürdige Browser: 7 bis 90 Tage oder deaktiviert.
- Sicherheitsschlüssel und Passkeys: standardmäßig aktiviert.
- Erinnerung für Mitarbeiter ohne 2FA: Banner oben im Back Office, das der Mitarbeiter um 7 Tage verschieben kann.
- Sicherheits-E-Mails, In der App angezeigter Name.
- Schutz vor Brute-Force-Angriffen: Anzahl falscher Codes vor der Sperre (standardmäßig 5), Sperrdauer (standardmäßig 15 Minuten), Zeittoleranz (standardmäßig ±30 s).
- Kundenkonten: siehe nächster Abschnitt.
- Daten: Aufbewahrungsdauer des Protokolls (standardmäßig 90 Tage), Aufbewahrung der Daten bei der Deinstallation.
Empfohlene Einführung: Aktivieren Sie zuerst Ihre eigene 2FA, wählen Sie dann das Profil SuperAdmin und danach die übrigen Profile aus. Die Registerkarte Übersicht zeigt an, wie viele Mitarbeiter die 2FA bei ihrer nächsten Anmeldung einrichten werden.
2FA für Kunden
Aktivieren Sie 2FA für Kunden anbieten in den Einstellungen. In „Mein Konto“ erscheint dann eine Seite Bestätigung in zwei Schritten (Themes Classic und Hummingbird). Sie legen fest, welche Methoden angeboten werden: Authenticator-App, Code per E-Mail oder beides. Sie können die Bestätigung außerdem für bestimmte Kundengruppen verpflichtend machen, zum Beispiel für Ihre B2B-Gruppe.
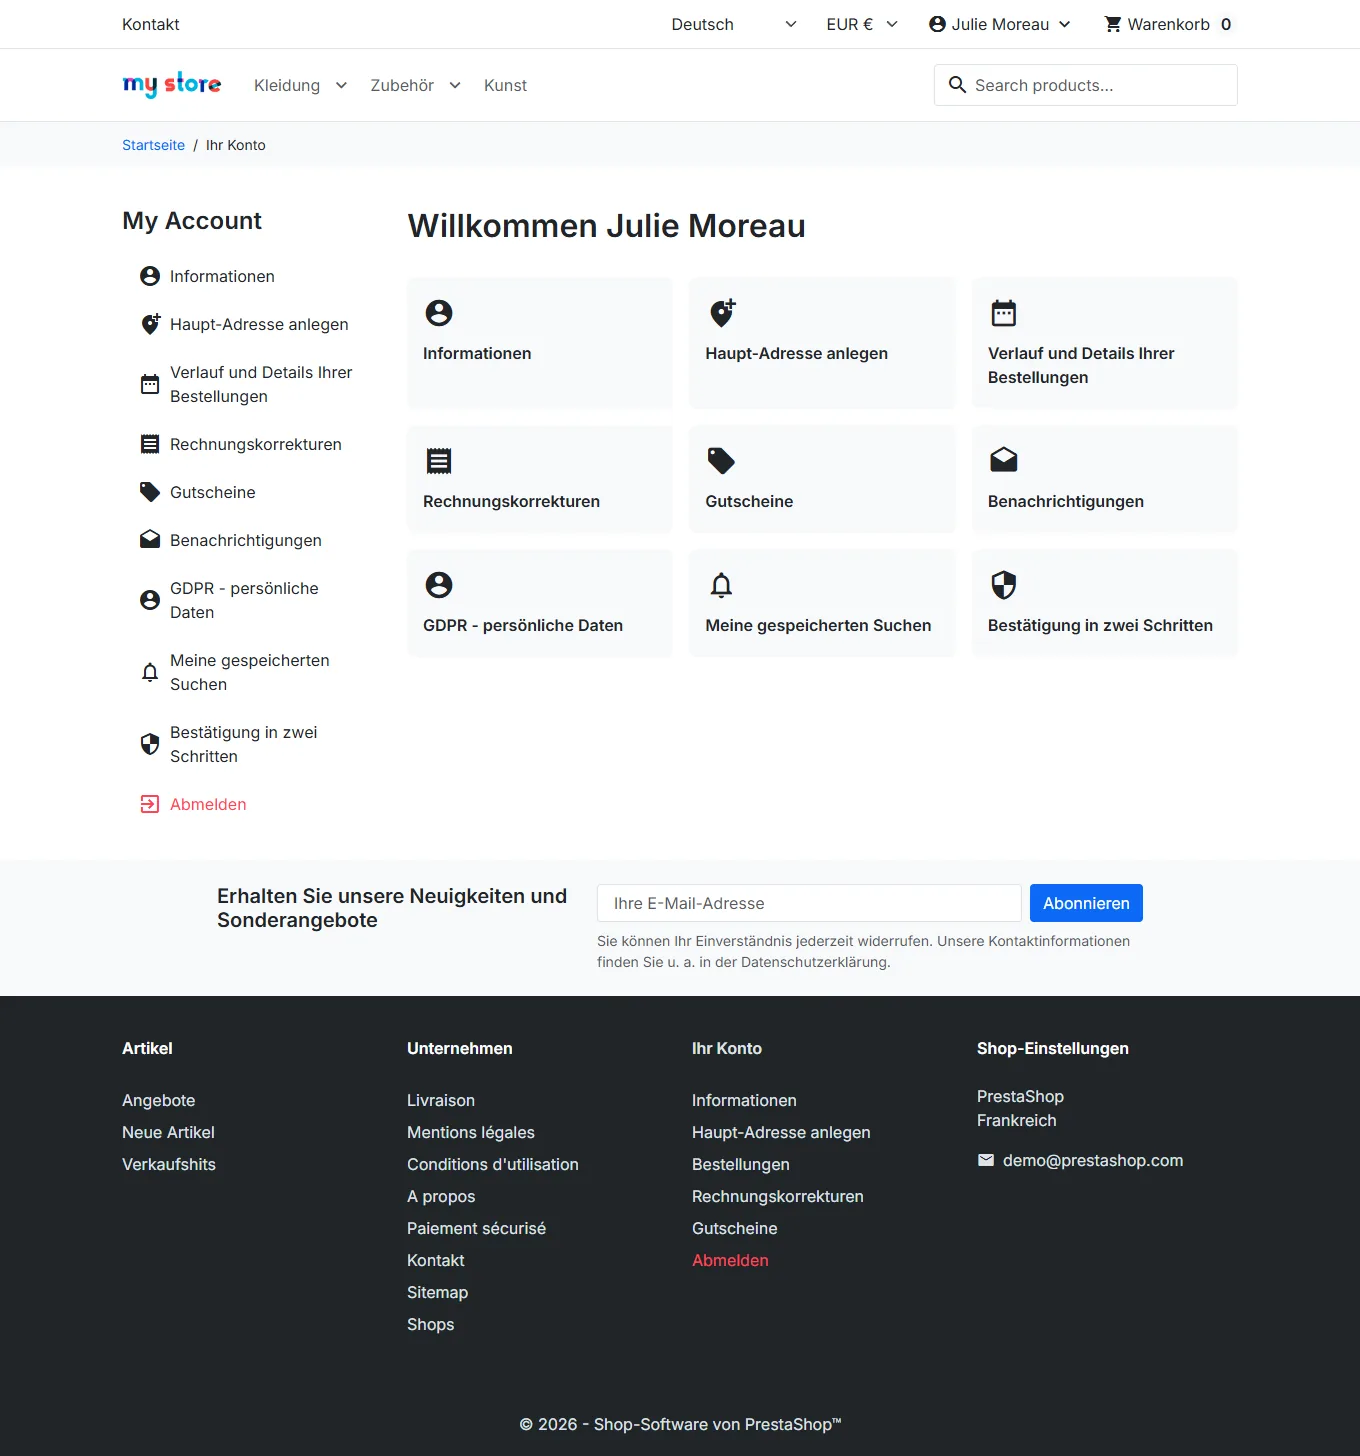
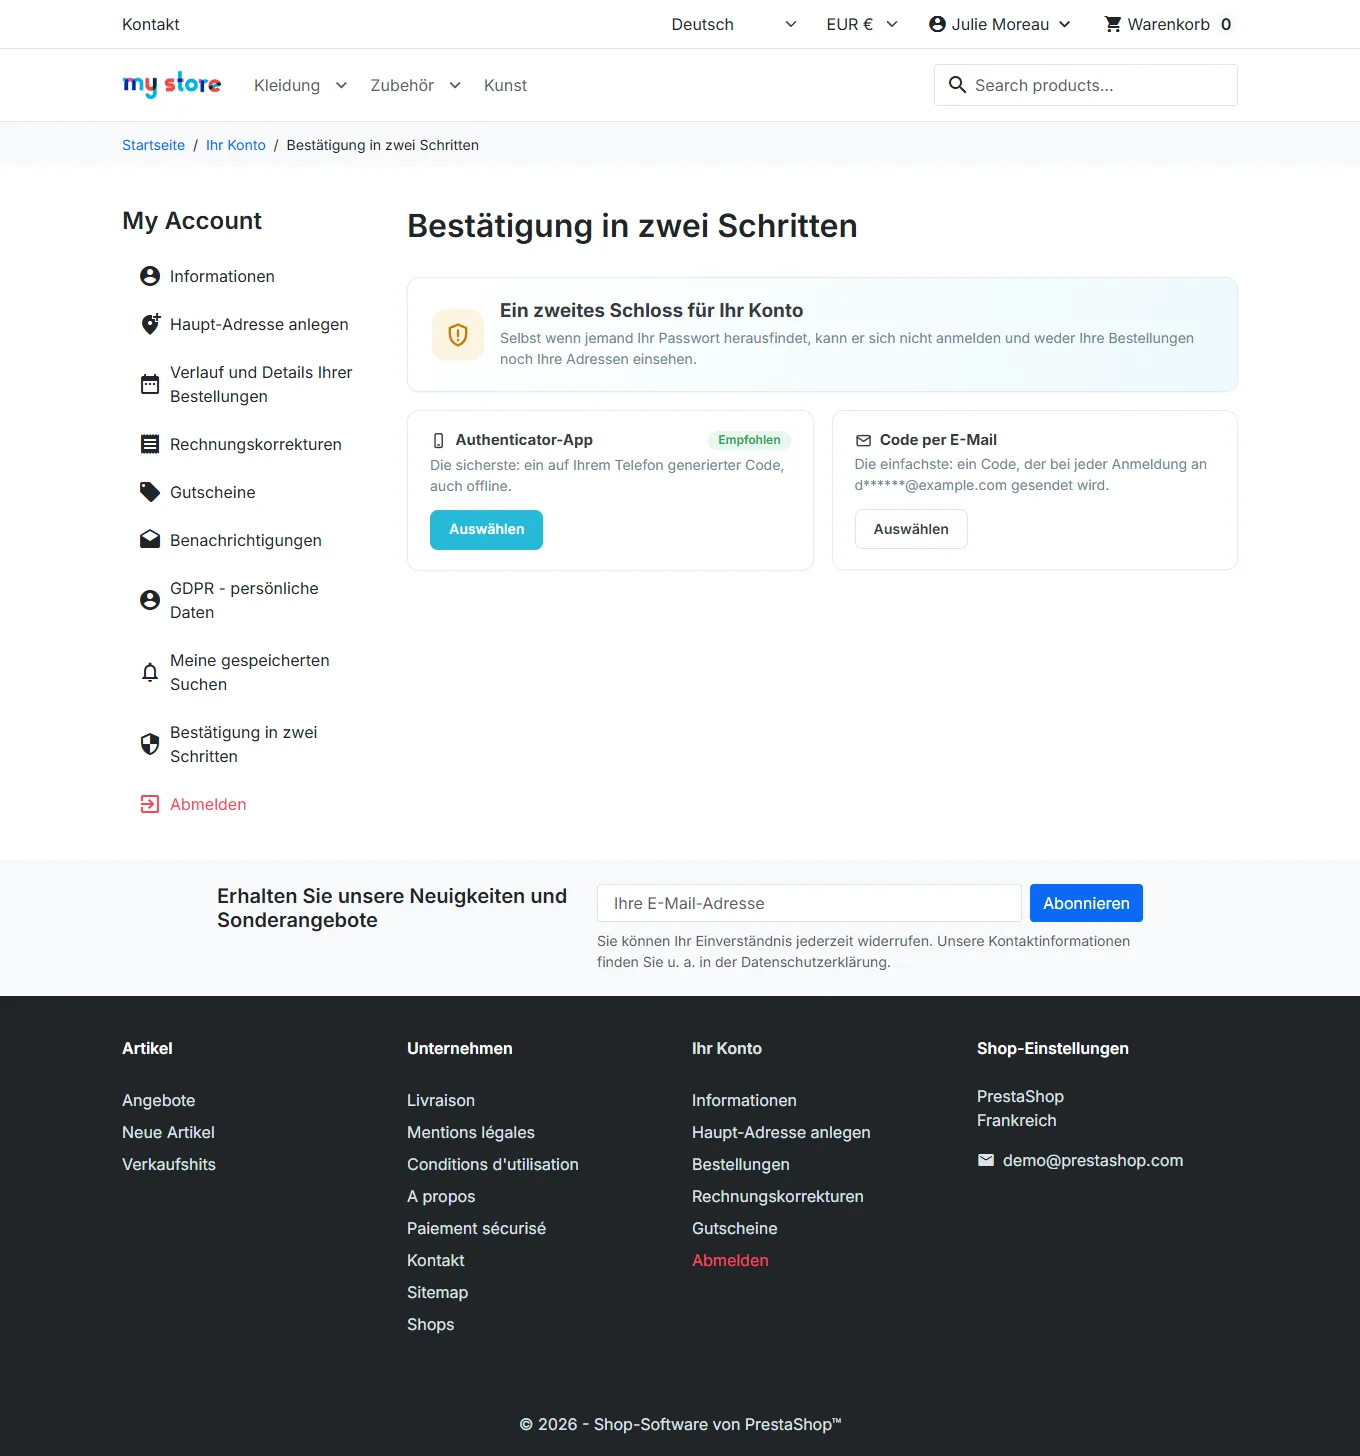
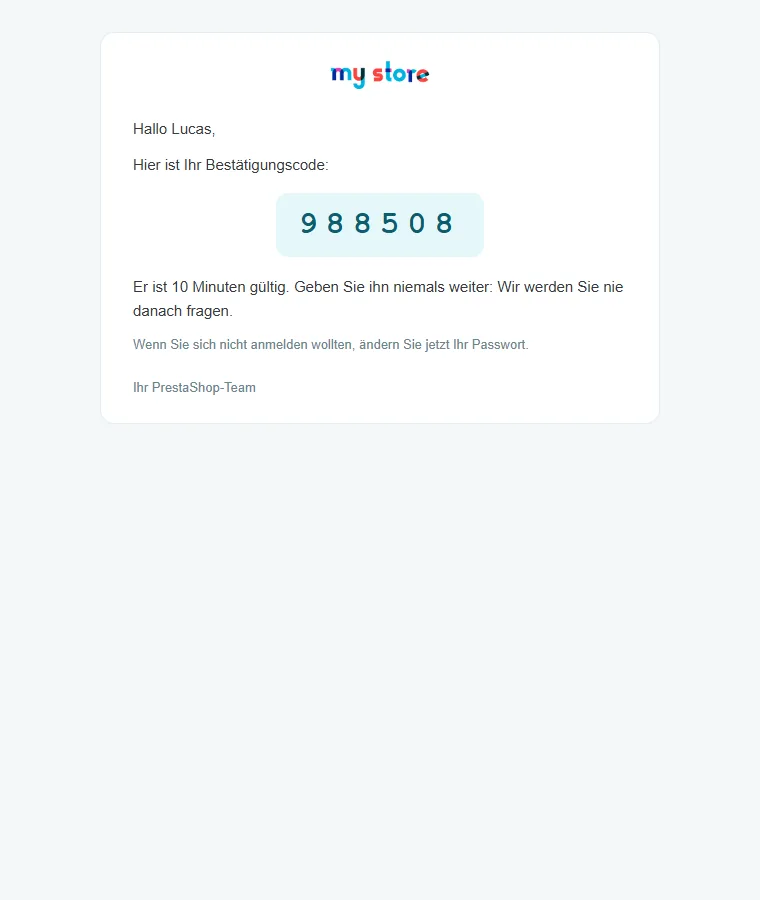
Der Kunde wählt seine Methode: die App, empfohlen, weil sie auch offline funktioniert, oder den Code per E-Mail, die einfachere Variante (6 Ziffern, 10 Minuten gültig, erneutes Senden höchstens einmal pro Minute).
Die Aktivierung per App folgt denselben drei Schritten wie bei den Mitarbeitern; anschließend erhält der Kunde seine 10 Wiederherstellungscodes.
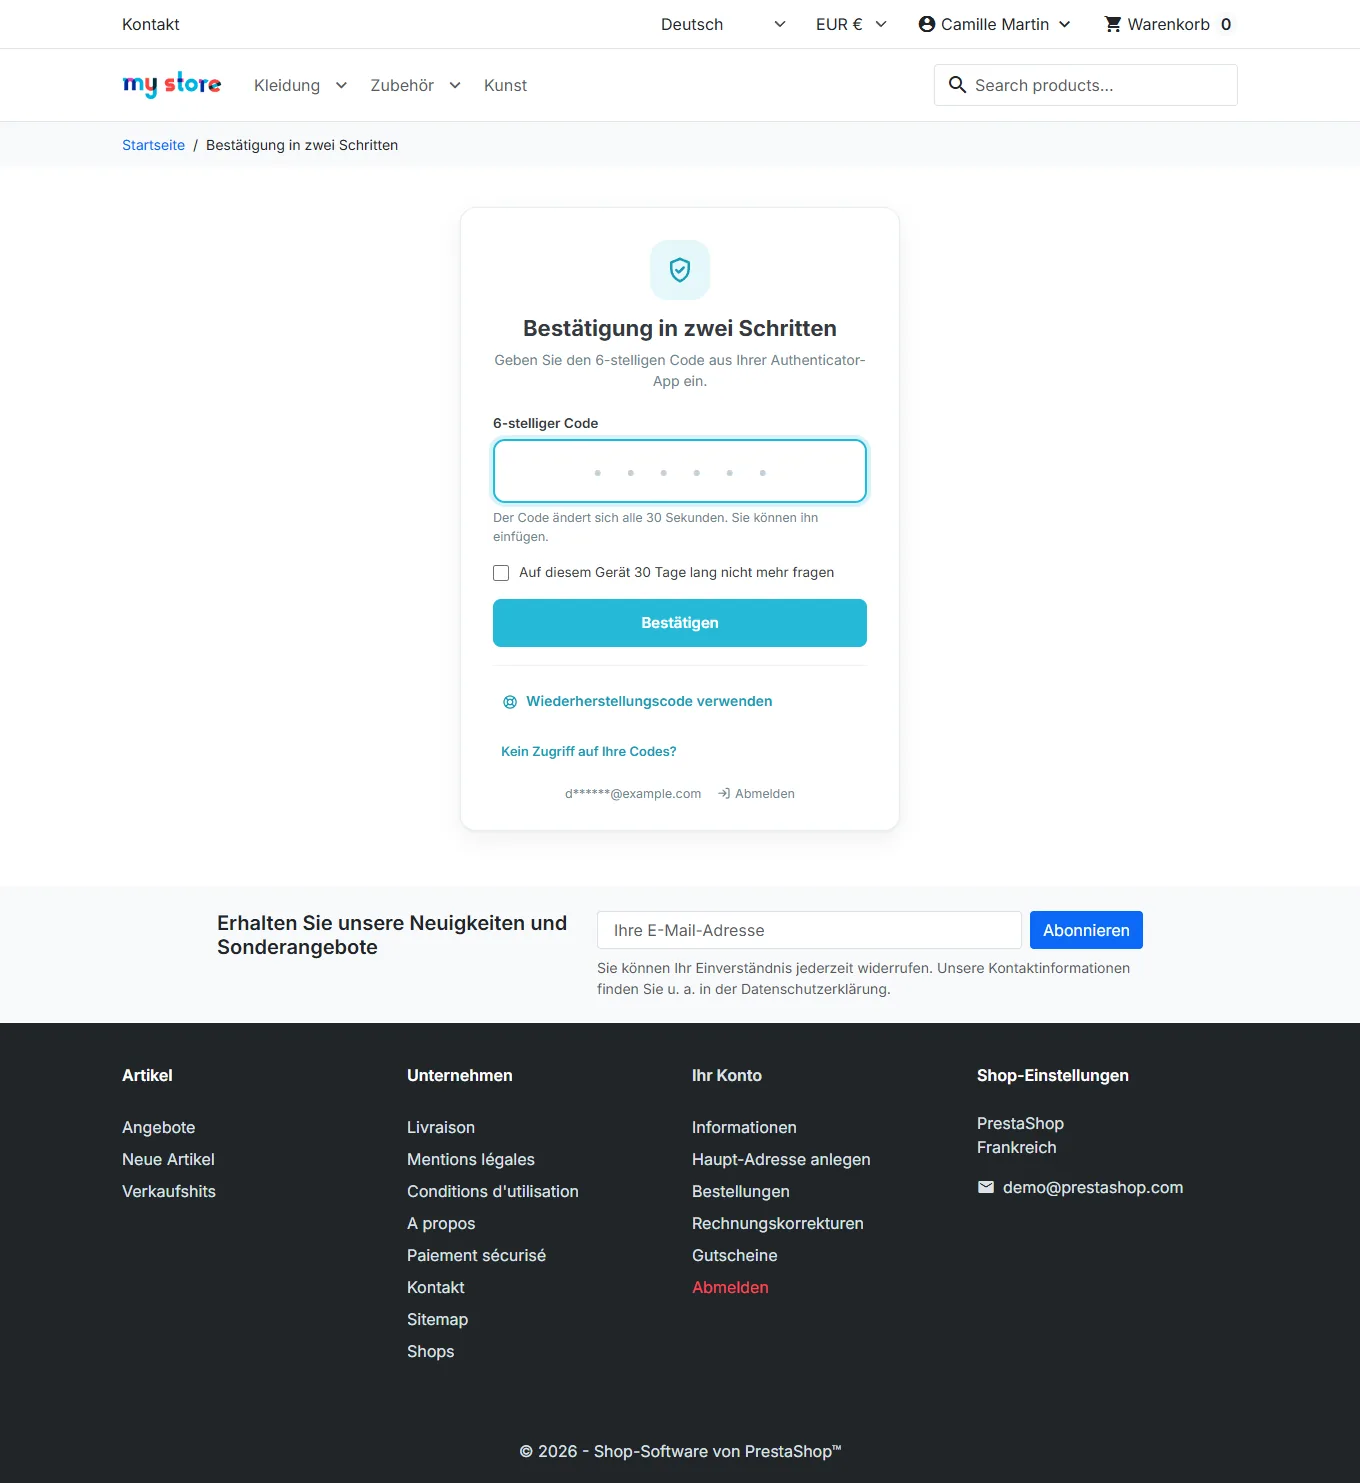
Bei jeder Anmeldung, auch aus dem Bestellprozess heraus, über ein Social Login oder nach dem Zurücksetzen des Passworts, muss der Kunde seinen Code eingeben, bevor er auf sein Konto, seine Bestellungen oder seine Adressen zugreifen kann. Auf Wunsch kann er festlegen, dass er auf diesem Gerät 30 Tage lang nicht mehr gefragt wird.
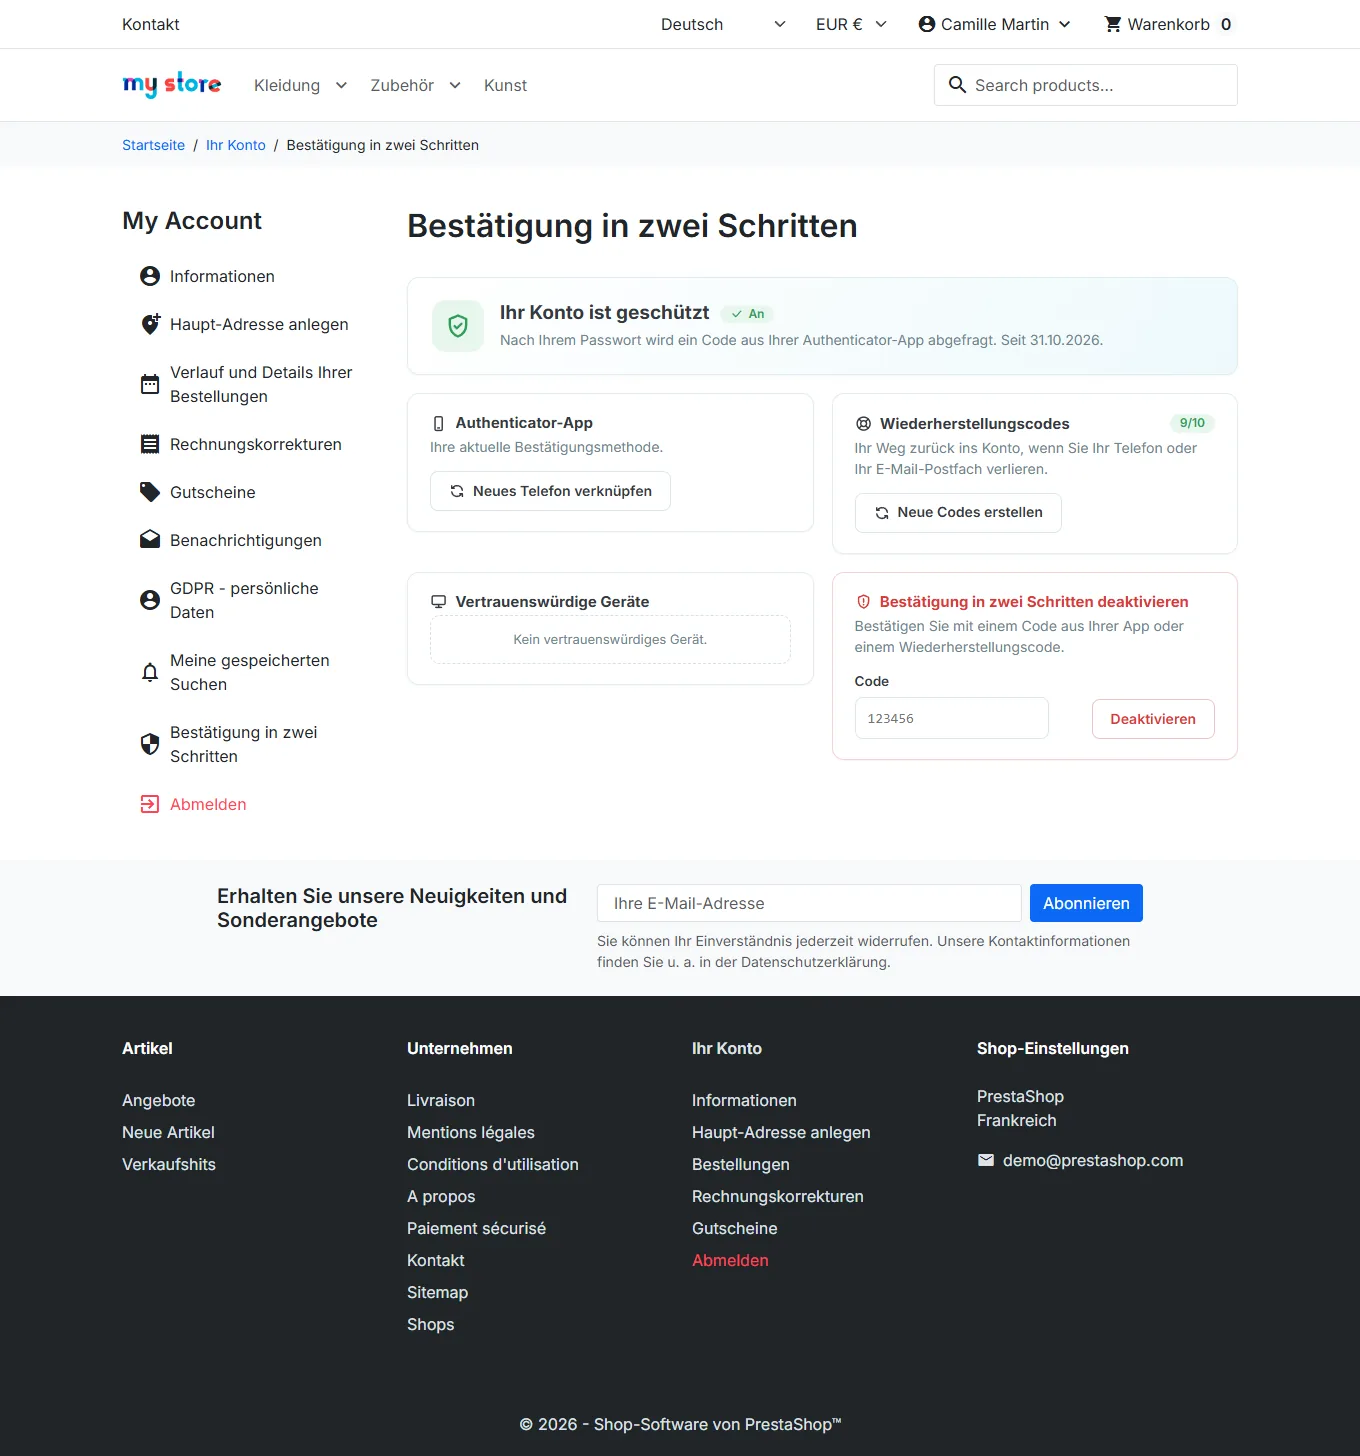
Auf derselben Seite verwaltet der Kunde seine Methode, seine Wiederherstellungscodes und seine vertrauenswürdigen Geräte und kann die Bestätigung deaktivieren, sofern seine Gruppe sie nicht vorschreibt.
Bei der E-Mail-Methode wird der Code beim Öffnen des Bestätigungsbildschirms automatisch gesendet, mit einer in 8 Sprachen übersetzten Vorlage.
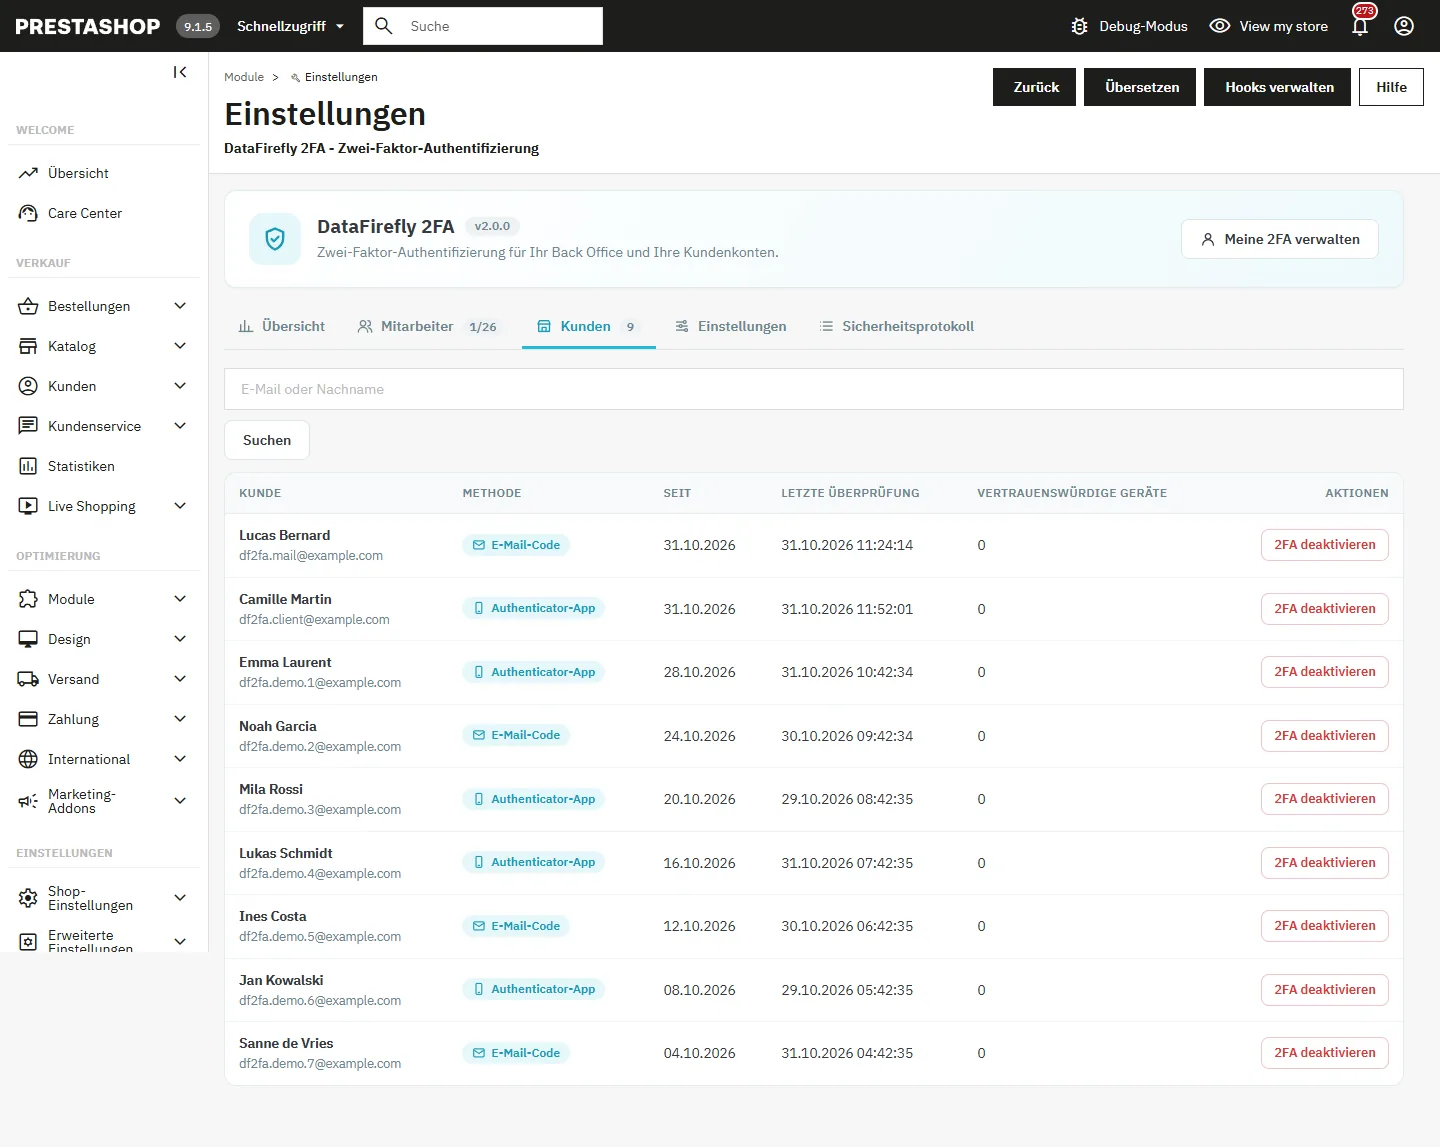
Im Back Office listet die Registerkarte Kunden die geschützten Kunden auf (Methode, Datum, letzte Überprüfung, Geräte) und ermöglicht es, ein Konto zu entsperren oder dessen 2FA nach Prüfung der Identität des Kunden zu deaktivieren.
Sicherheitsprotokoll
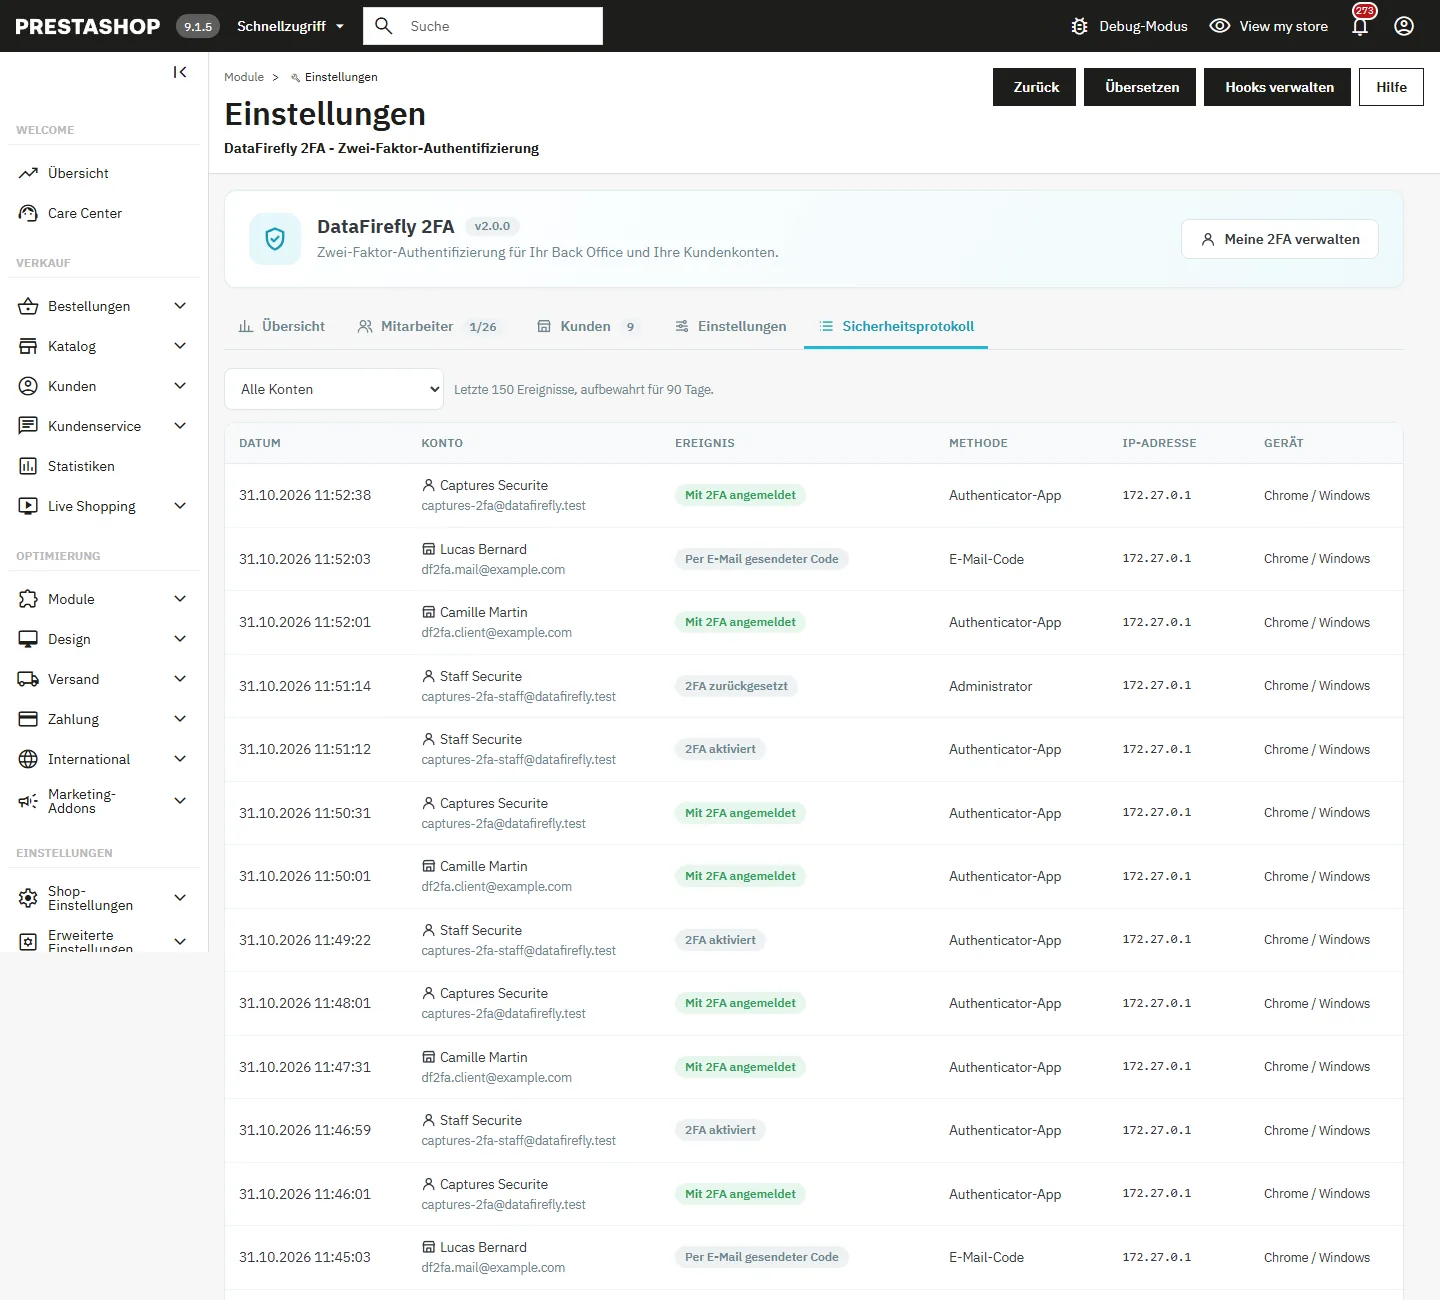
Das Protokoll erfasst bestätigte Anmeldungen, falsche Codes, Sperren, Aktivierungen und Deaktivierungen, Zurücksetzungen, die Verwendung von Wiederherstellungscodes, vertrauenswürdige Geräte und Schlüssel, jeweils mit Datum, Konto, Methode, IP-Adresse und Gerät. Es lässt sich nach Mitarbeitern oder Kunden filtern und wird entsprechend der gewählten Dauer automatisch bereinigt.
Was das Modul schützt
- Alle Seiten des Back Office: Legacy-Seiten (auch unter PrestaShop 8), Symfony-Seiten, AJAX-Aufrufe (Antwort 401), per POST gesendete Formulare, Dateimanager.
- Der Status „bestätigt“ wird serverseitig gespeichert und an die PrestaShop-Sitzung des Mitarbeiters gebunden: Eine neue Anmeldung beginnt immer unbestätigt.
- Verschlüsselte Geheimschlüssel in der Datenbank, Wiederherstellungscodes als Hash mit einem geheimen Serverschlüssel gespeichert, Vergleiche in konstanter Zeit, Schutz vor Wiederverwendung und Brute-Force-Angriffen, CSRF-Token für alle Aktionen.
Der Webservice (API-Schlüssel) und die Admin-API von PrestaShop 9 (OAuth-Zugangsdaten) laufen nicht über eine Mitarbeiteranmeldung: Sie fallen nicht unter die 2FA. Schützen Sie diese Schlüssel und beschränken Sie ihre Berechtigungen.
Fehlerbehebung
„Dieser Code wäre mit X Minute(n) Abweichung gültig“
Die Uhrzeit des Telefons weicht ab. Aktivieren Sie auf dem Telefon die automatische Einstellung von Datum und Uhrzeit und versuchen Sie es dann erneut. Prüfen Sie auch die Serveruhr (timedatectl).
„Dieser Code wurde bereits verwendet“
Das Modul lehnt die Wiederverwendung ab: Warten Sie auf den nächsten Code in der App (30 Sekunden).
Konto nach zu vielen falschen Codes gesperrt
Warten Sie das Ende der Sperre ab, lassen Sie sie von einem SuperAdmin über die Registerkarte Mitarbeiter aufheben oder führen Sie php bin/console df2fa:reset email@exemple.com --unlock aus.
Kein SuperAdmin kann sich mehr anmelden
Auf dem Server entfernt php bin/console df2fa:reset email@exemple.com die 2FA des angegebenen Kontos; der Mitarbeiter meldet sich mit seinem Passwort an und richtet die 2FA erneut ein.
Der Sicherheitsschlüssel wird nicht angeboten
Die Website muss über HTTPS ausgeliefert werden, die Option muss in den Einstellungen aktiviert sein, und die Erweiterung OpenSSL muss auf dem Server vorhanden sein.
Deinstallation
Standardmäßig entfernt die Deinstallation die Tabellen, die Einstellungen, die Overrides und die Seiten des Moduls. Wenn die Option Daten bei der Deinstallation behalten aktiviert ist, bleiben die verschlüsselten Geheimschlüssel, die Schlüssel und das Protokoll für eine spätere Neuinstallation erhalten.
Versionshinweise
2.0.0 (31. Oktober 2026)
- Sicherheit: Zugriffskontrolle überarbeitet. Legacy-Seiten von PrestaShop 8 abgedeckt, Umgehungen über
&logoutund über den AJAX-Header behoben, strikte Whitelist, bestätigter Status serverseitig an die Sitzung gebunden, Dateimanager abgedeckt. - Schutz vor der Wiederverwendung von Codes, Erkennung von Uhrabweichungen, verstärkte Wiederherstellungscodes (10 Codes, Hash mit Serverschlüssel), Zurücksetzen nur durch SuperAdmins mit CSRF-Token.
- Neu: Sicherheitsschlüssel und Passkeys (WebAuthn), vertrauenswürdige Geräte, Richtlinie pro Profil, Dashboard, Sicherheitsprotokoll, E-Mail-Benachrichtigungen, Befehl
df2fa:reset. - Neu: 2FA für Kunden per App oder per E-Mail-Code, optional verpflichtend pro Gruppe.
- Überarbeitete Oberfläche: Bestätigungsbildschirm und Einrichtungsassistent im Vollbild, Seite Meine 2FA, Eintrag im Mitarbeitermenü für alle Profile.
- Vollständige Übersetzungen in 8 Sprachen (Back Office, Front Office, E-Mails). Getestet unter PrestaShop 8.2.1 und 9.1.5, PHP 7.4 bis 8.5.
1.1.1 (8. September 2026)
- Korrektur der Tabelle 2FA-Status der Mitarbeiter, Oberfläche in 7 Sprachen übersetzt.
1.1.0 (2. Juli 2026)
- Kompatibilität mit PrestaShop 9, Verschlüsselung des Geheimschlüssels, gehashte Wiederherstellungscodes, Sperre nach 5 falschen Codes, lokaler QR-Code.
1.0.0 (12. März 2025)
- Erste Version: TOTP, verpflichtender oder optionaler Modus, Wiederherstellungscodes, Zurücksetzen durch SuperAdmin.