
2FA Google Authenticator para PrestaShop — Documentación
Instala y configura la 2FA del back office y de las cuentas de clientes de PrestaShop 8 y 9: aplicación, llaves de seguridad, códigos de recuperación y política por perfil.
Esta guía explica la instalación, la configuración y el uso del módulo DataFirefly 2FA para PrestaShop 8 y 9. Después de la contraseña, el módulo pide una segunda prueba de identidad: un código de 6 dígitos de una aplicación de autenticación (TOTP, RFC 6238), una llave de seguridad o una passkey (WebAuthn), o un código de recuperación. Protege el back office y, de forma opcional, las cuentas de clientes.
Novedades de la versión 2.0.0: control de acceso totalmente rehecho (todas las páginas del back office, incluidas las páginas legacy de PrestaShop 8, las llamadas AJAX y el gestor de archivos), llaves de seguridad y passkeys, protección contra la reutilización de códigos, dispositivos de confianza, política por perfil, panel de control, registro de seguridad, alertas por correo electrónico, 2FA para clientes por aplicación o por correo electrónico y comando de emergencia por línea de comandos. Las aplicaciones ya vinculadas siguen funcionando después de la actualización.
Requisitos
- PrestaShop 8.0 a 8.2 o PrestaShop 9.x (temas Classic y Hummingbird para la parte de clientes)
- PHP 7.2.5 como mínimo en PrestaShop 8 (PHP 8.1 como mínimo en PrestaShop 9); probado hasta PHP 8.5
- Extensión OpenSSL de PHP (llaves de seguridad y passkeys)
- Una aplicación de autenticación en el teléfono: Google Authenticator, Microsoft Authenticator, 2FAS, Aegis, 1Password, Bitwarden o cualquier aplicación compatible con TOTP
- HTTPS para las llaves de seguridad y passkeys (exigencia de los navegadores)
- Reloj del servidor sincronizado (NTP)
Instalación y actualización
- En el back office, abre Módulos → Gestor de módulos, haz clic en Subir un módulo y selecciona
df2fa-2.0.0.zip. - El módulo crea sus tablas, registra sus páginas e instala dos pequeños overrides (
Employee::isLoggedBackyProfile::getProfileAccess) que extienden la protección al gestor de archivos. - Abre Configurar para ajustar la política (ver más abajo).
La instalación no impone la 2FA a nadie: no puedes quedarte bloqueado fuera del back office por instalar el módulo. La obligación se configura después, perfil por perfil.
Actualización desde la 1.x
- Los secretos ya vinculados se conservan: tus empleados mantienen su aplicación. Solo tienen que introducir su código una vez después de la actualización.
- Los secretos que todavía estaban guardados sin cifrar (versiones 1.0.x) se cifran automáticamente.
- Los antiguos códigos de recuperación siguen siendo válidos; la página Mi 2FA propone generar otros nuevos, mejor protegidos.
- El antiguo ajuste «2FA obligatoria» se convierte en obligación para todos los perfiles.
Si otra extensión ya sobrescribe Employee::isLoggedBack o Profile::getProfileAccess, el módulo se instala de todos modos sin sus overrides; en ese caso, el Resumen indica que el gestor de archivos no está cubierto.
Inicio de sesión en el back office con la 2FA
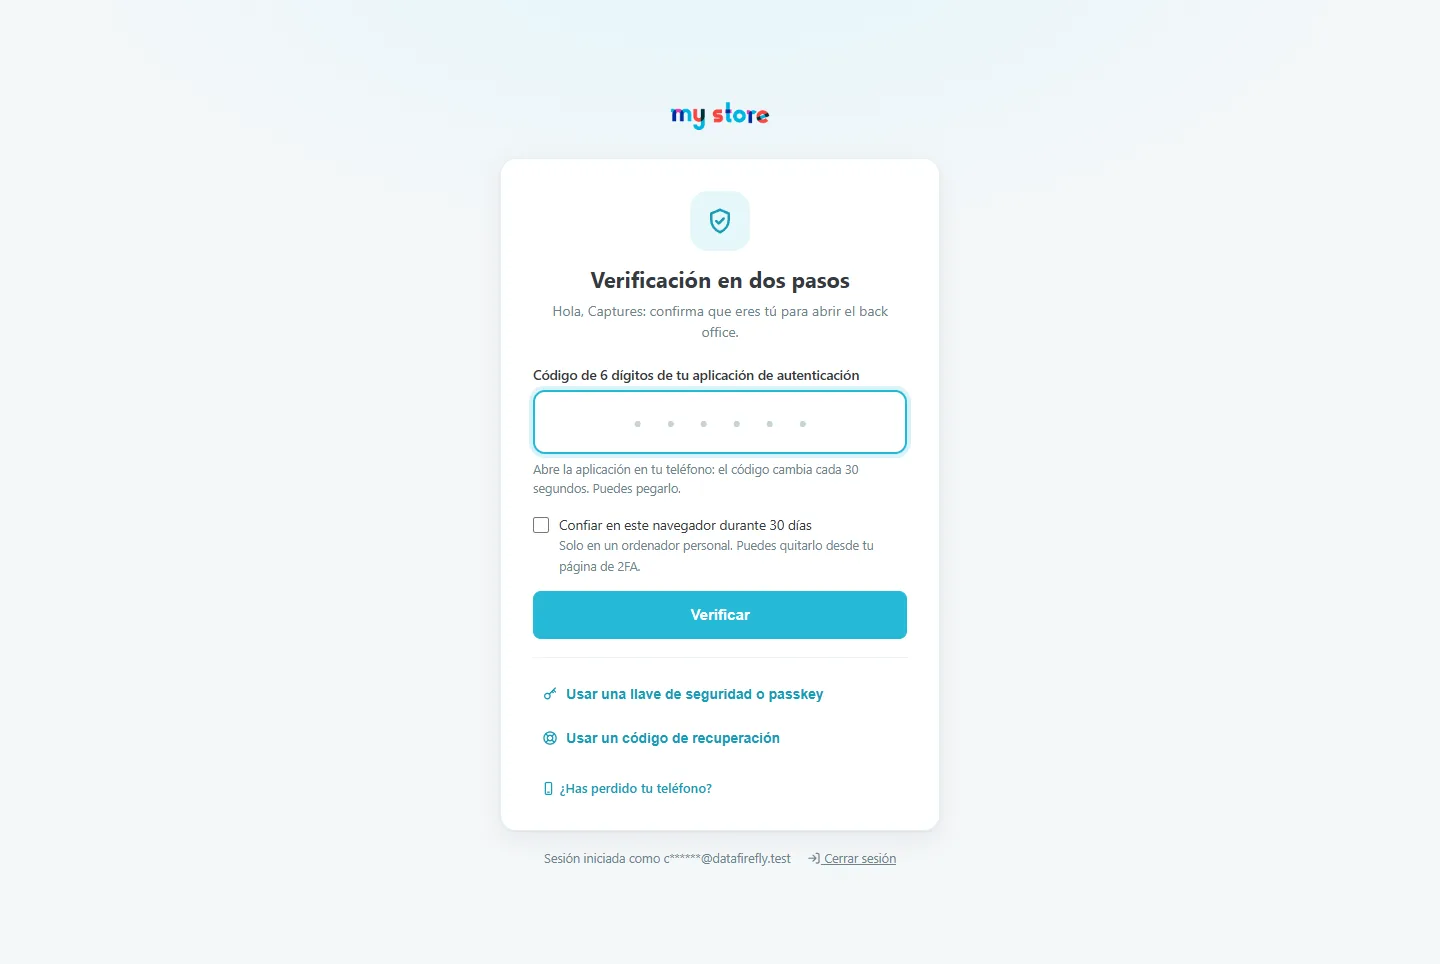
Después de la contraseña, el empleado llega a una pantalla completa, sin el menú del back office. Introduce el código de 6 dígitos de su aplicación: se puede pegar y la verificación se lanza sola al introducir el sexto dígito. Una vez validado el código, vuelve exactamente a la página que había solicitado.
- Confiar en este navegador: en un ordenador personal, esta casilla evita que se vuelva a pedir el código durante el periodo elegido (30 días por defecto). El dispositivo se puede revocar en cualquier momento desde la página Mi 2FA.
- Otras formas de verificación: llave de seguridad o passkey, o código de recuperación.
- Reloj del teléfono desajustado: si el código corresponde a una hora desfasada, la pantalla lo indica y explica cómo corregir la hora del teléfono (el acceso sigue denegado).
- Reutilización rechazada: un código ya usado no puede servir una segunda vez.
Teléfono perdido: códigos de recuperación y ayuda
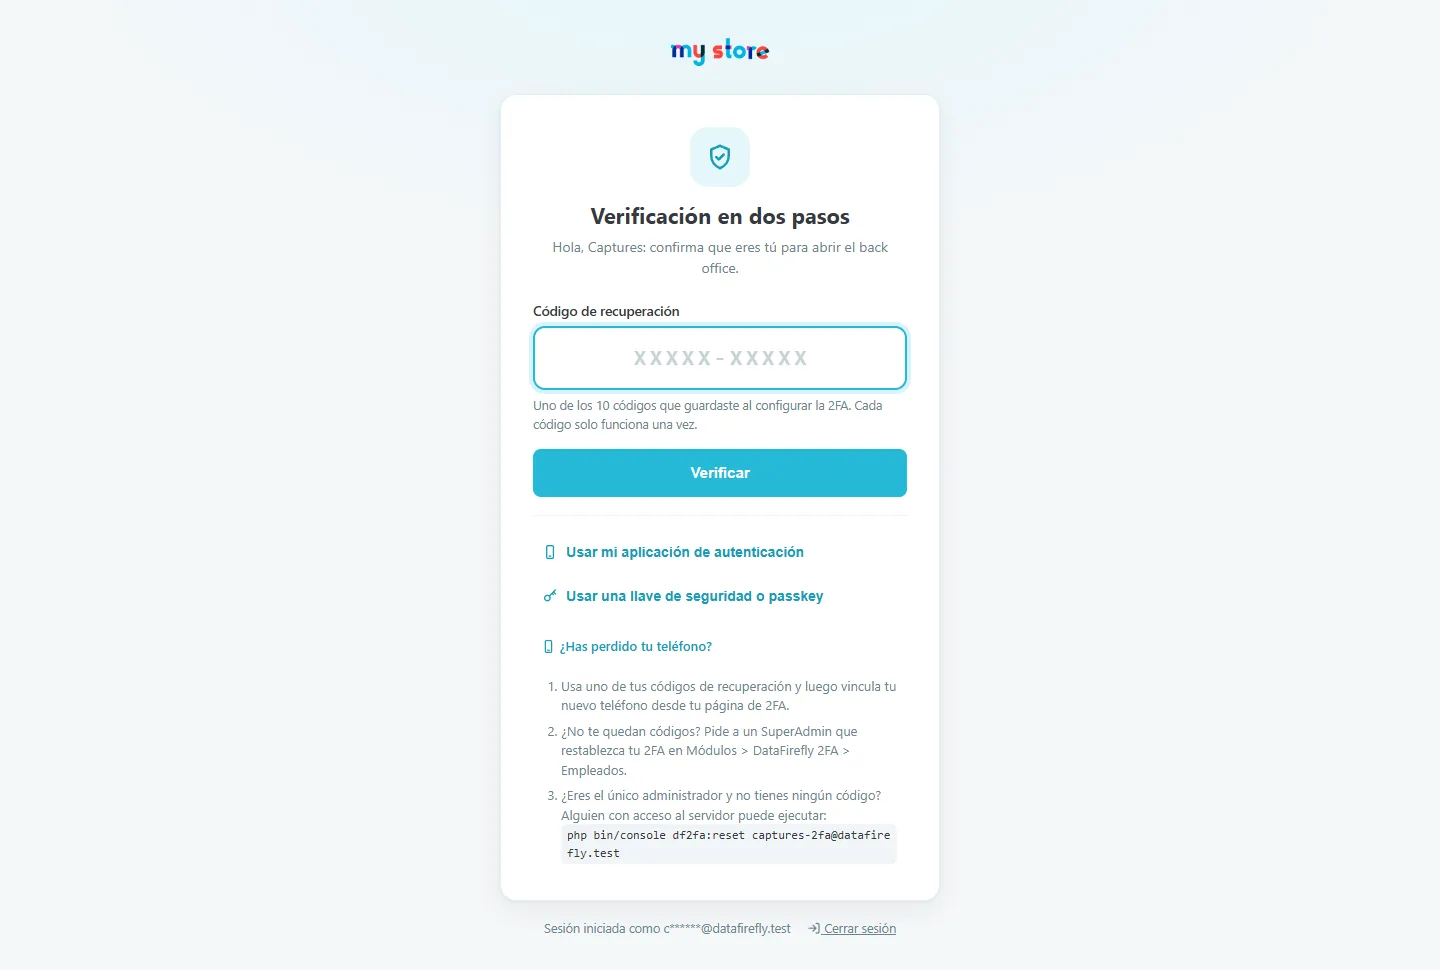
El enlace Usar un código de recuperación acepta uno de los 10 códigos con formato XXXXX-XXXXX entregados durante la activación (se admiten minúsculas y espacios). Cada código solo funciona una vez; cuando quedan 3 códigos o menos, el back office invita a generar otros nuevos. La ayuda ¿Has perdido tu teléfono? recuerda las opciones disponibles:
- Usar un código de recuperación y luego vincular el nuevo teléfono desde la página Mi 2FA.
- Pedir a un SuperAdmin que restablezca la 2FA en Módulos → DataFirefly 2FA → Empleados.
- Administrador único sin código: por línea de comandos en el servidor,
php bin/console df2fa:reset email@exemple.com(o--unlockpara levantar solo un bloqueo,--listpara listar las cuentas).
Activar la 2FA (empleado)
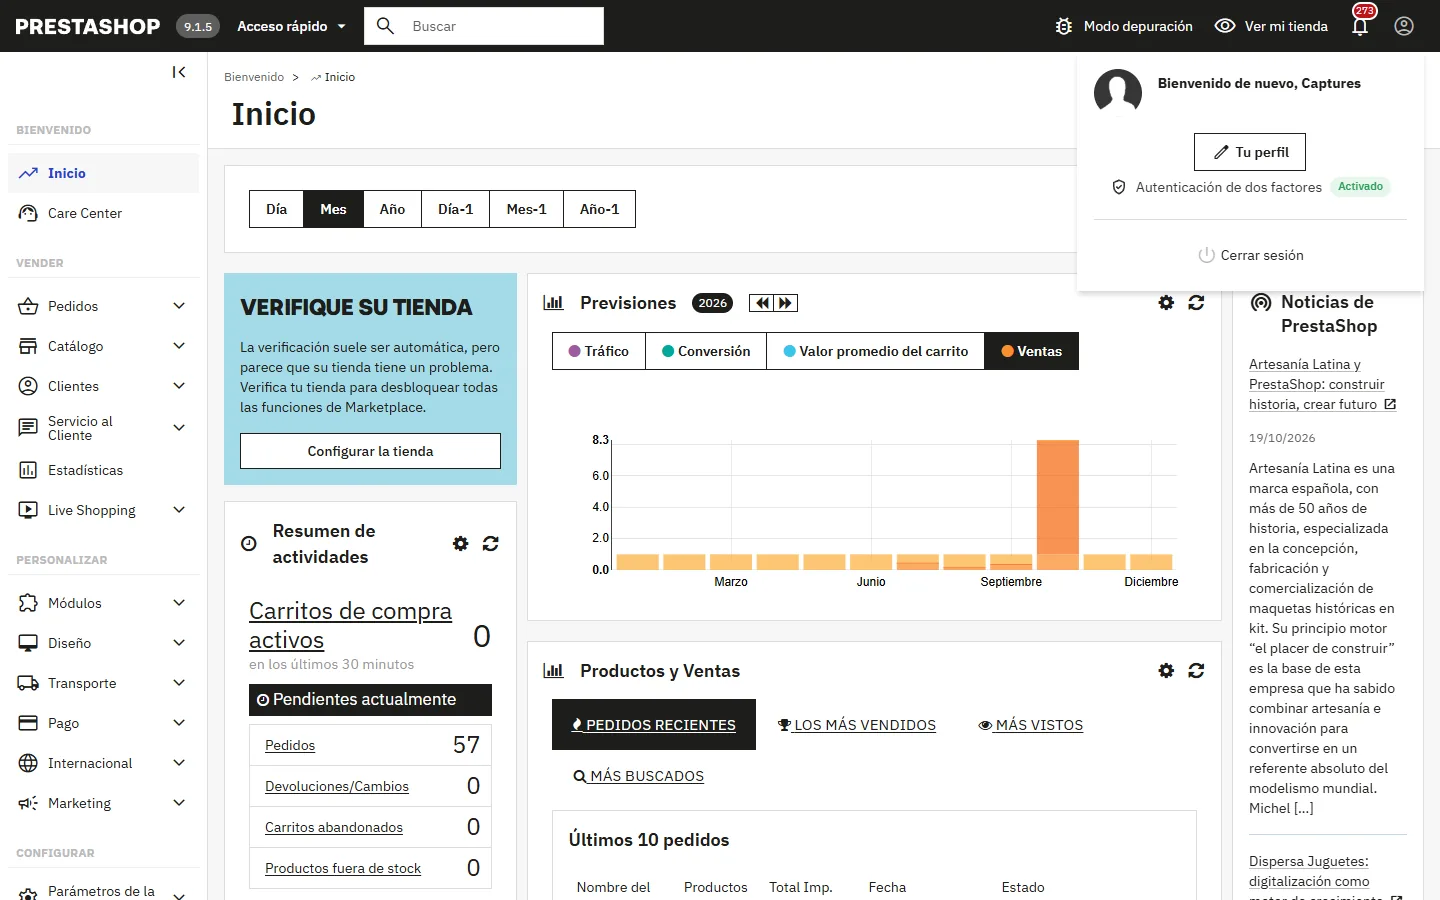
Cada empleado encuentra la entrada Autenticación de dos factores en su menú (arriba a la derecha), con una etiqueta Activado o Desactivado. Si su perfil exige la 2FA, el asistente se abre automáticamente en el siguiente inicio de sesión, a pantalla completa, y no se puede acceder a ninguna otra página hasta terminarlo.
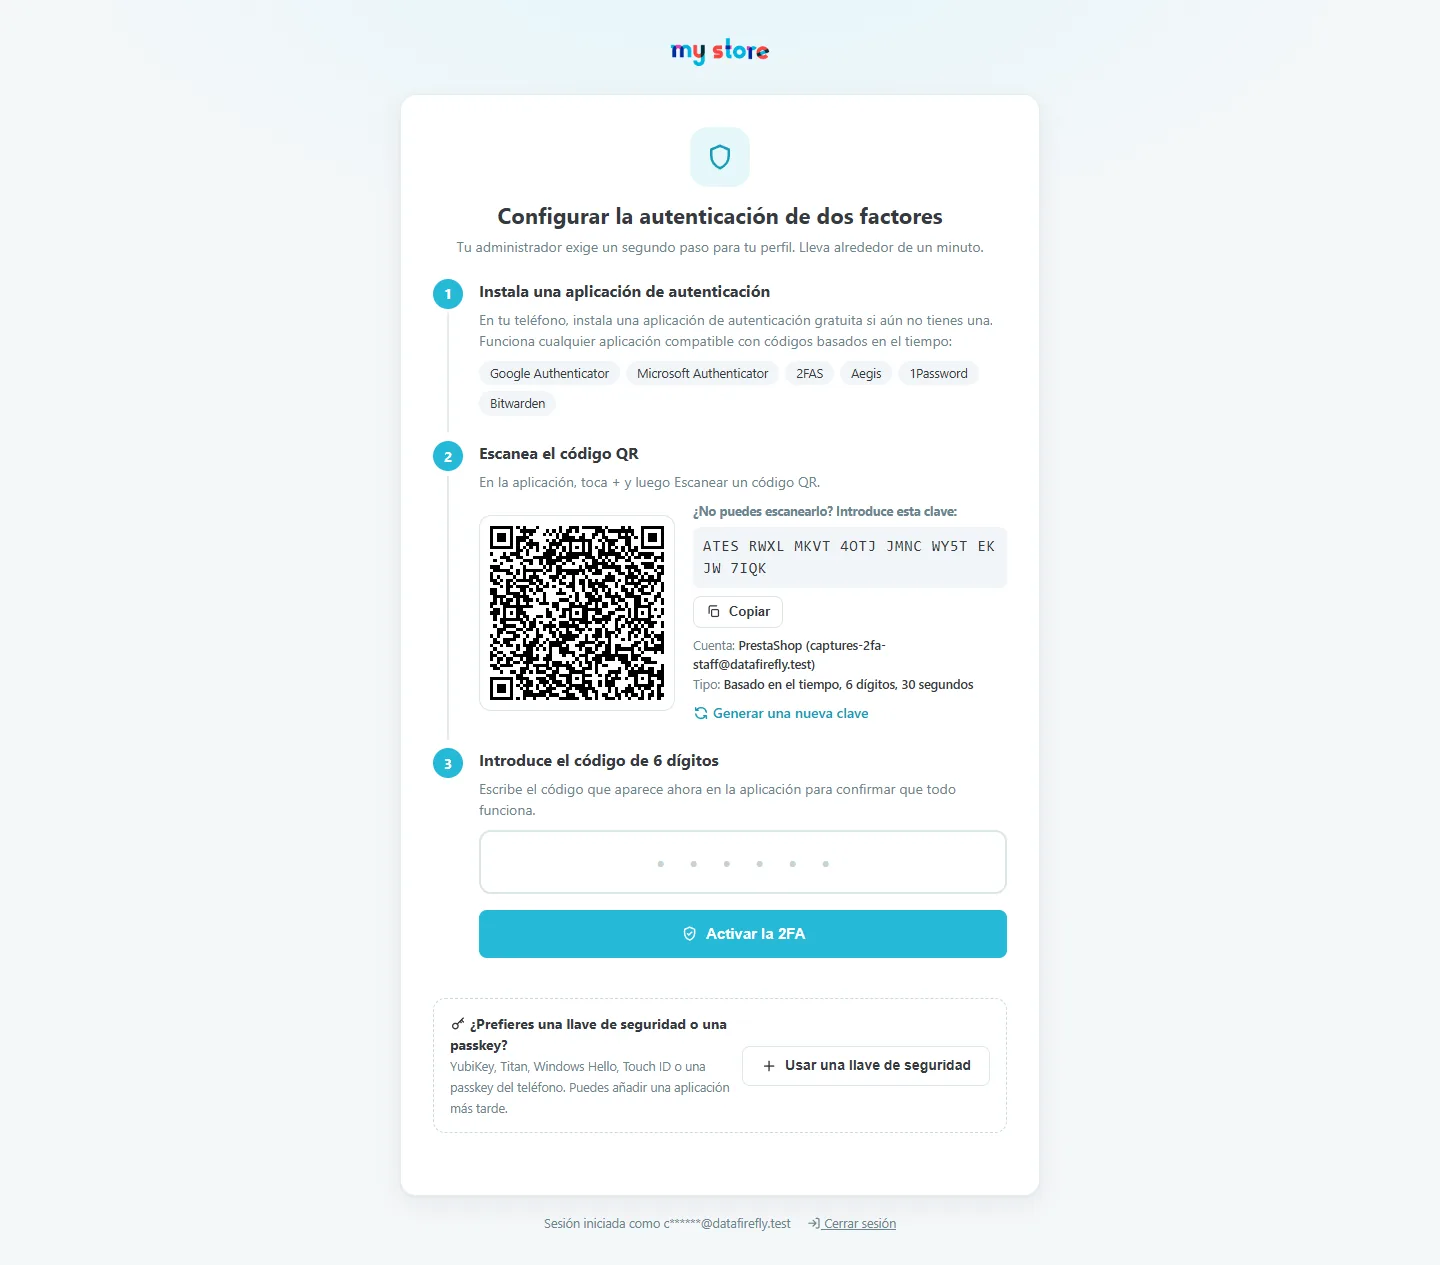
El asistente consta de tres pasos:
- Instala una aplicación de autenticación en el teléfono.
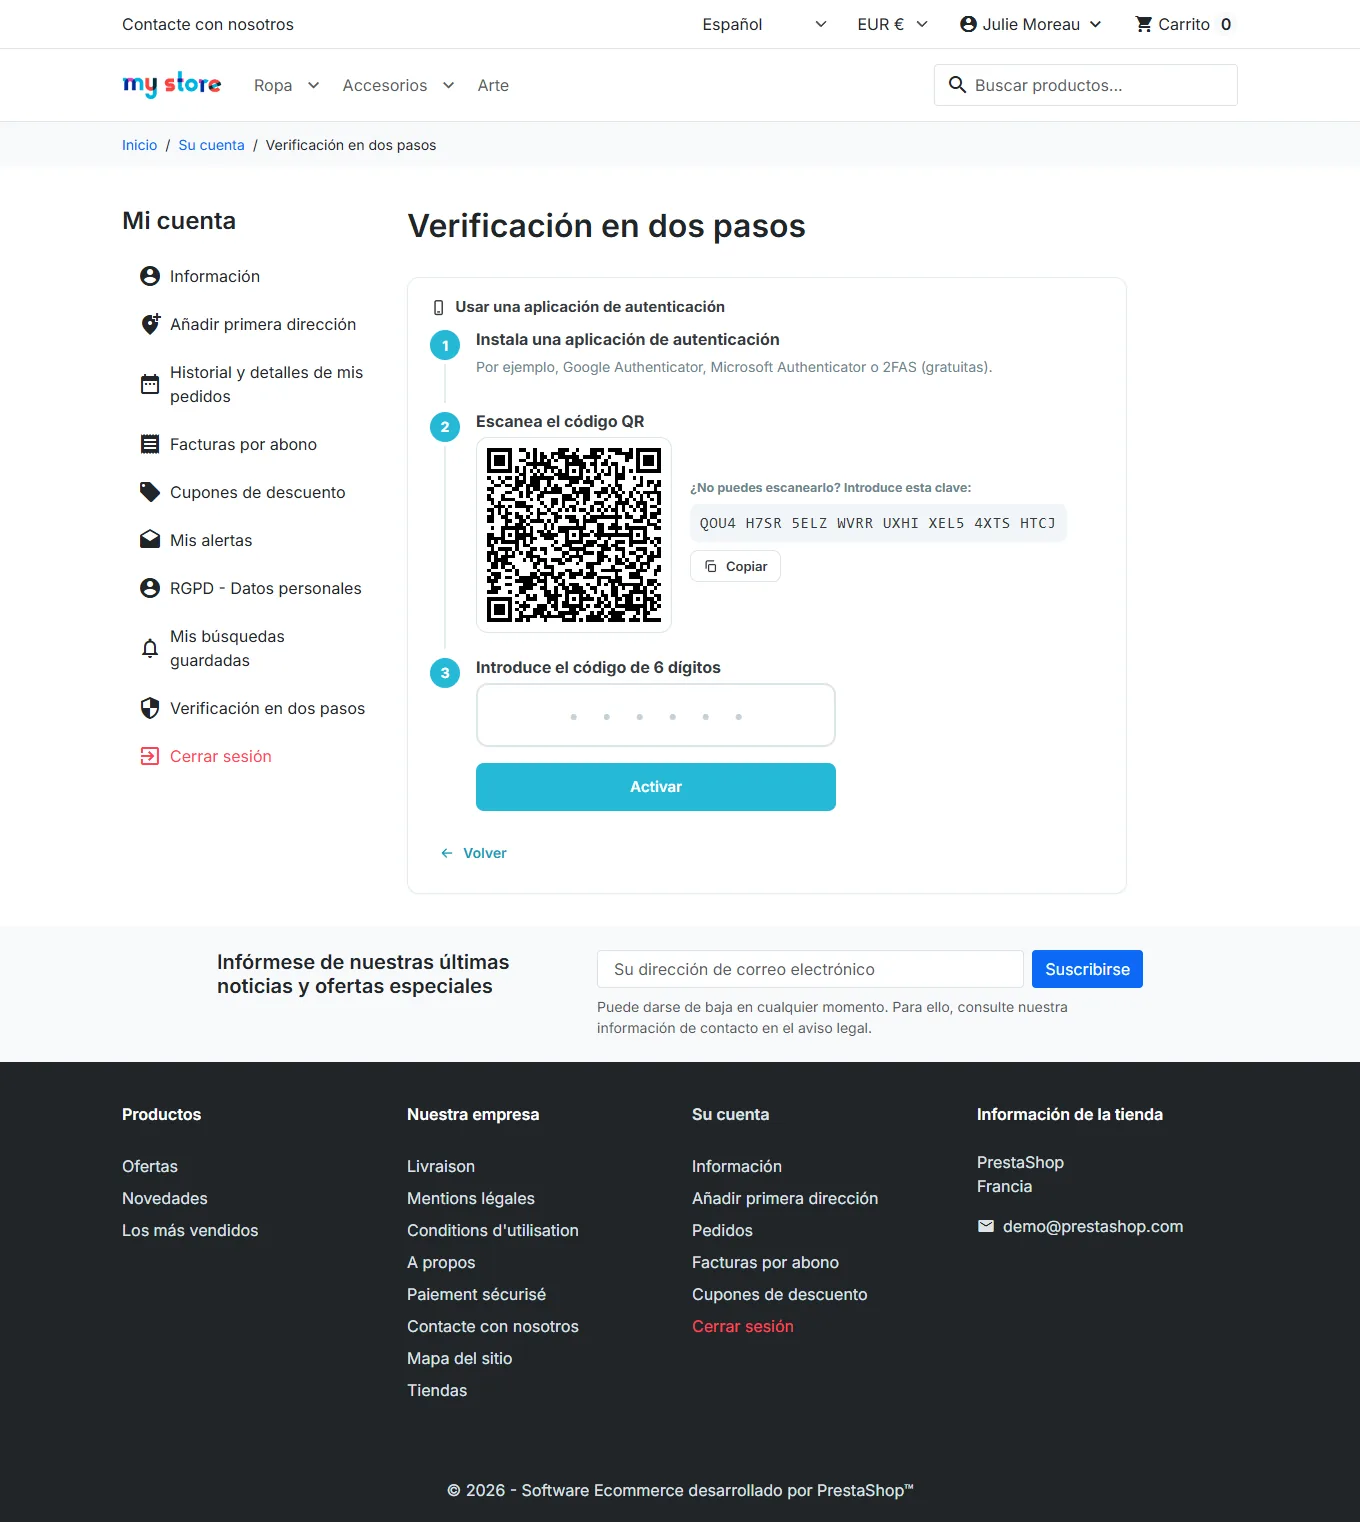
- Escanea el código QR, generado localmente en el navegador. Si no es posible, la clave se muestra en grupos de 4 caracteres con un botón Copiar.
- Introduce el código de 6 dígitos para confirmar.
El empleado también puede elegir una llave de seguridad o una passkey en lugar de la aplicación.
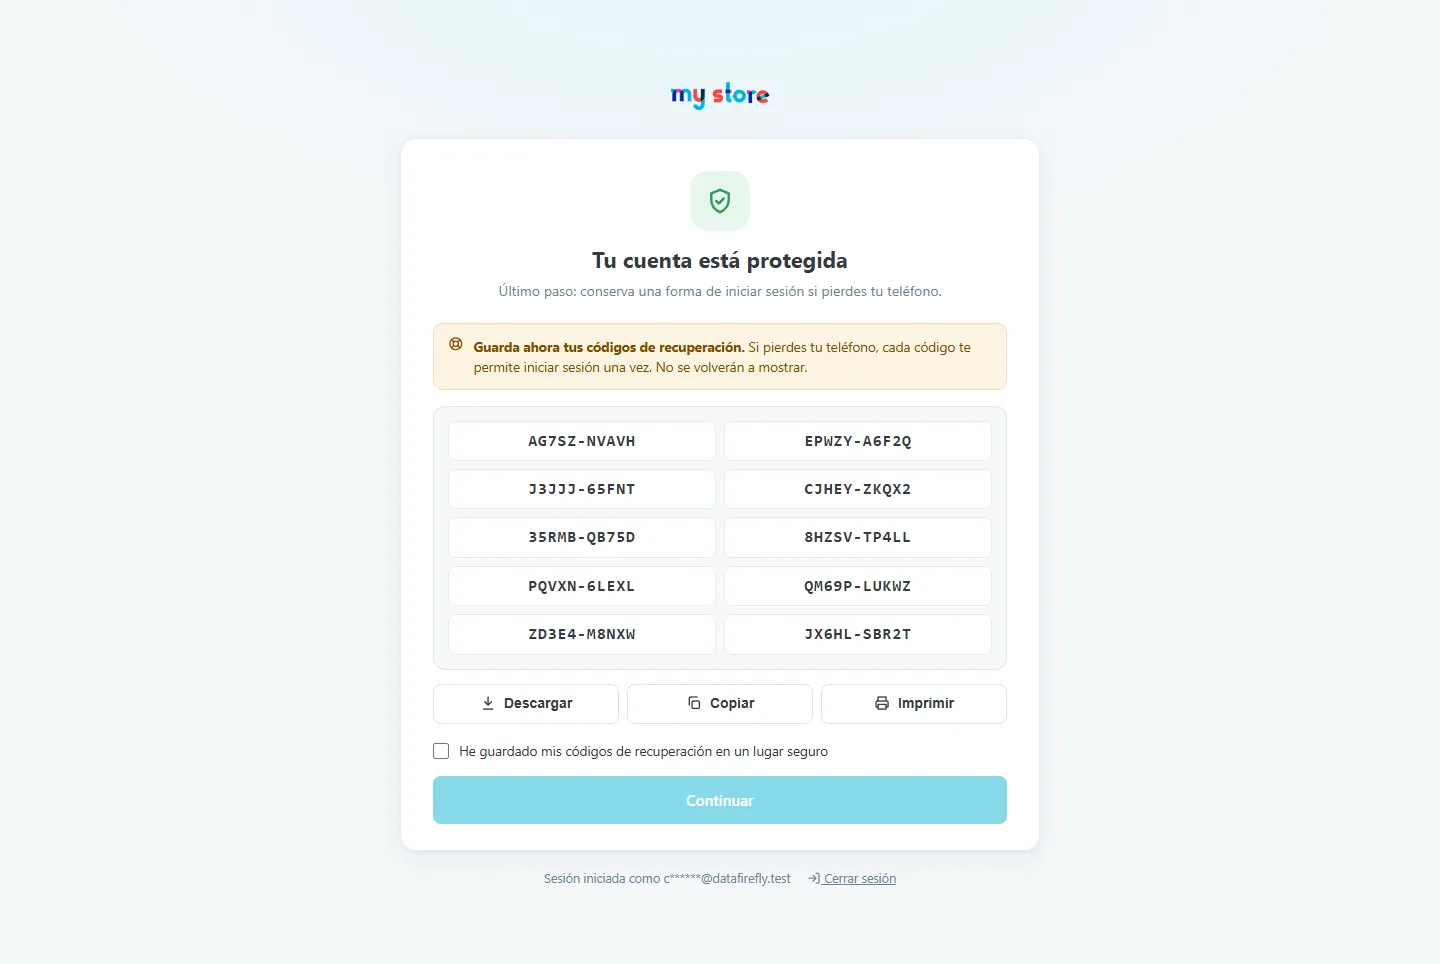
A continuación, los 10 códigos de recuperación se muestran una sola vez, con los botones Descargar, Copiar e Imprimir. Para continuar, hay que marcar «He guardado mis códigos de recuperación en un lugar seguro».
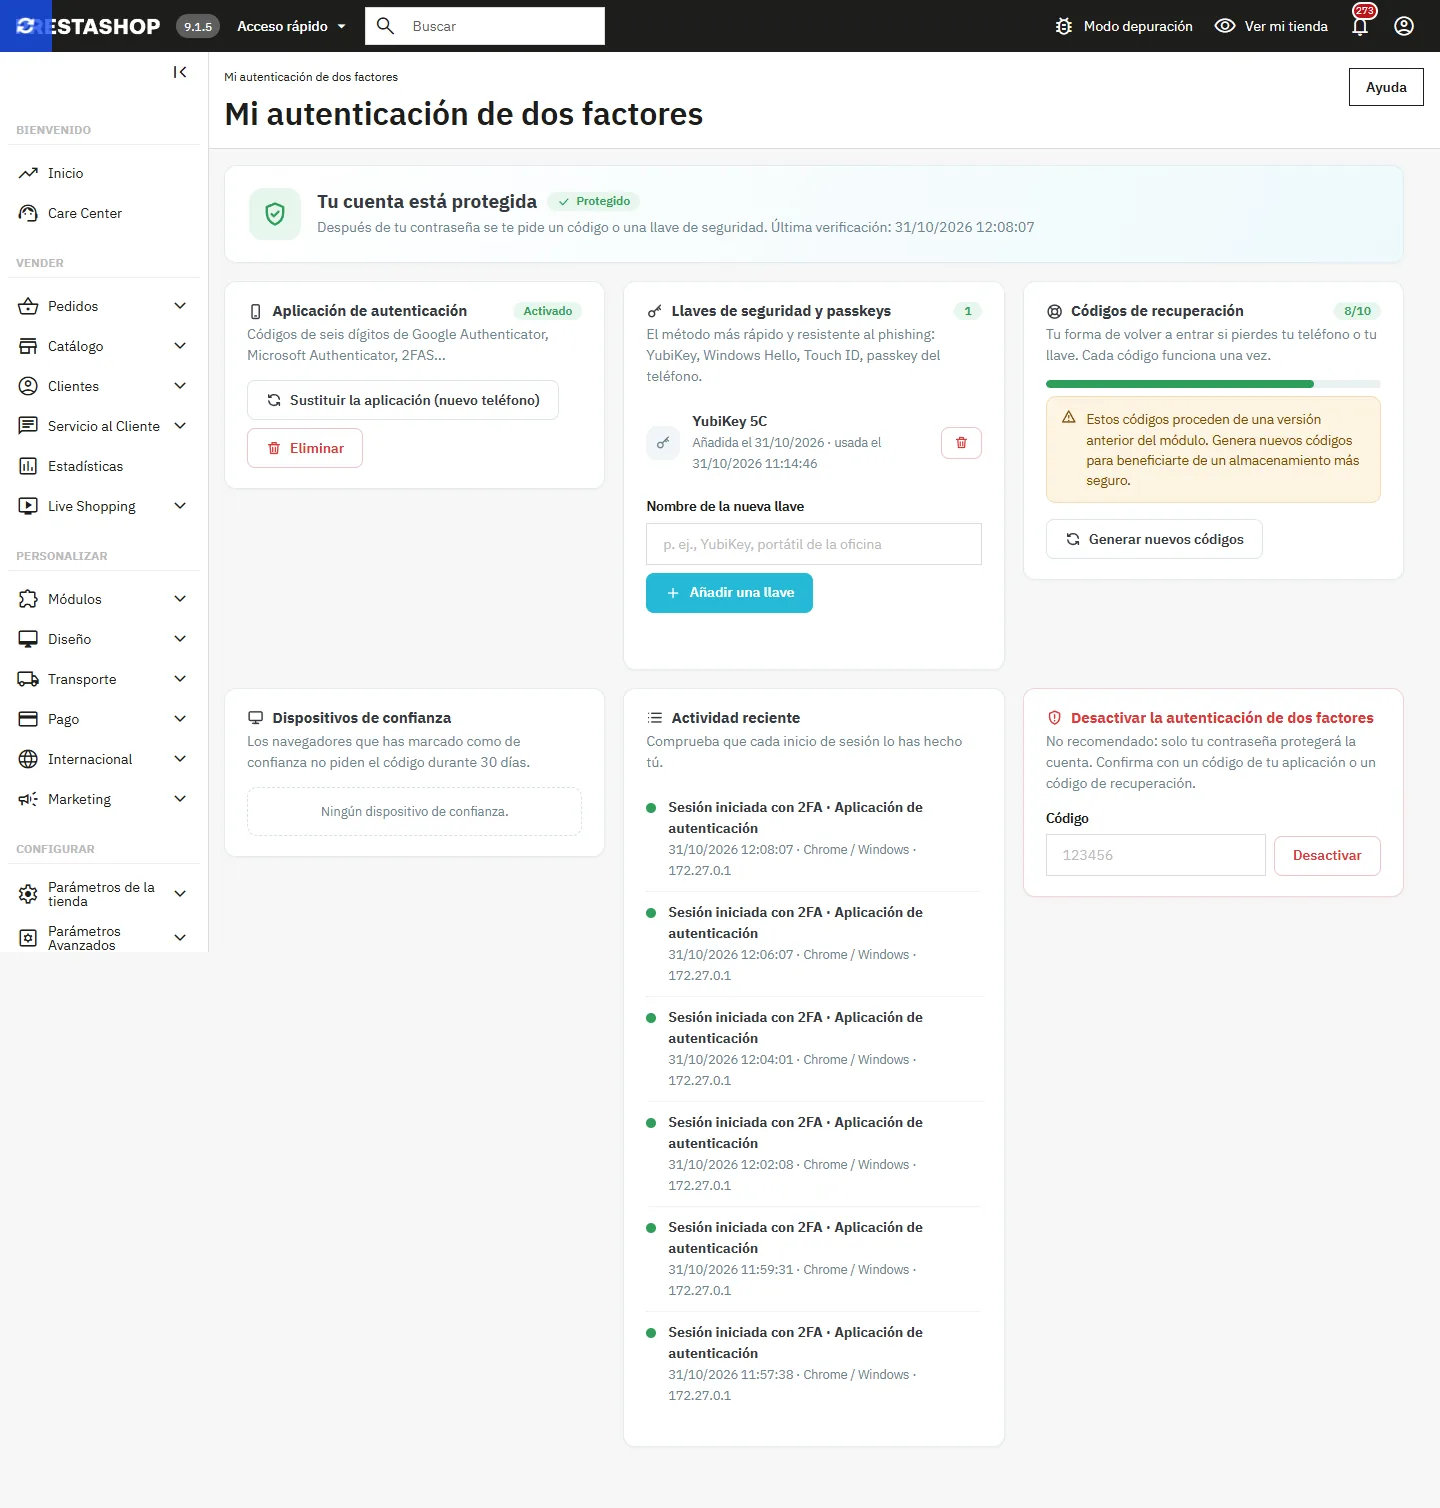
La página Mi 2FA
Reúne todo lo relacionado con la cuenta del empleado:
- Aplicación de autenticación: sustituir la aplicación (nuevo teléfono); la anterior sigue funcionando hasta que se confirma la nueva.
- Llaves de seguridad y passkeys: añadir (con un nombre), listar y eliminar.
- Códigos de recuperación: número restante y generación de un nuevo conjunto.
- Dispositivos de confianza: navegador, último uso, caducidad y eliminación uno a uno o de todos a la vez.
- Actividad reciente: inicios de sesión, códigos incorrectos y cambios.
- Desactivar la 2FA: con un código de la aplicación o un código de recuperación; no es posible si el perfil la exige.
Llaves de seguridad y passkeys
El módulo acepta como segundo factor las llaves FIDO2/WebAuthn (YubiKey, Titan…) y los autenticadores integrados (Windows Hello, Touch ID, passkey del teléfono). Es el método más rápido y resiste al phishing: la llave solo responde al sitio correcto. El módulo verifica el desafío, el origen, el dominio y el contador de firmas; una llave clonada se rechaza. Las llaves de seguridad requieren HTTPS (o localhost).
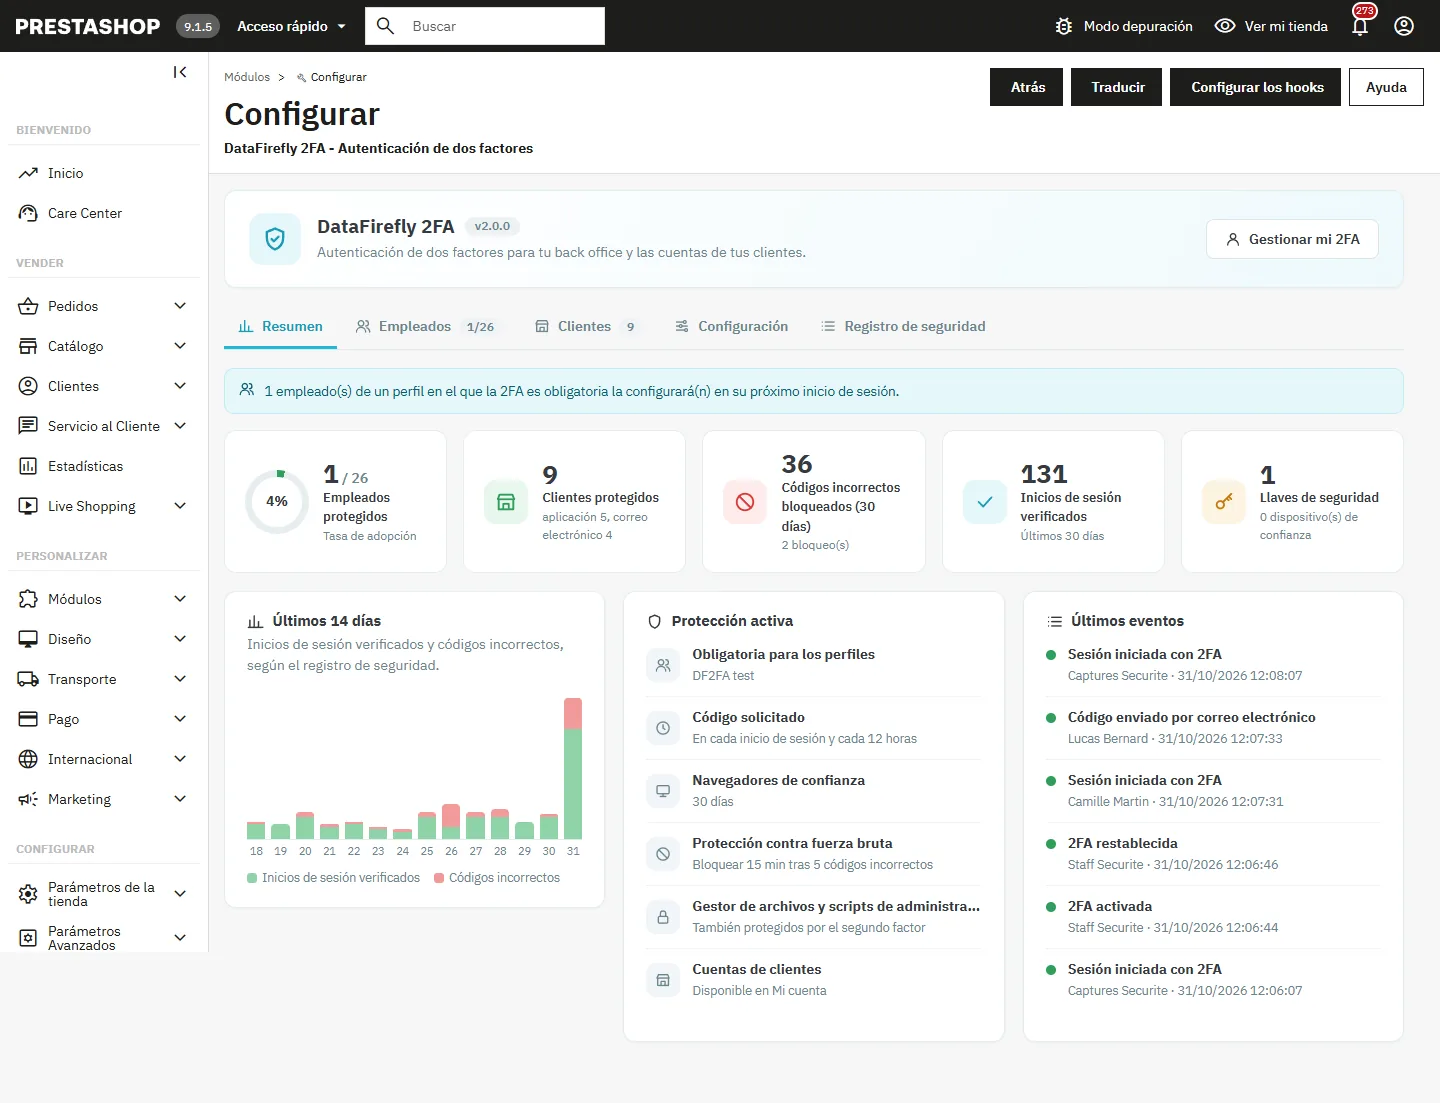
Panel de control del módulo
Abre Módulos → DataFirefly 2FA → Configurar. La página tiene cinco pestañas: Resumen, Empleados, Clientes, Configuración y Registro de seguridad. El Resumen muestra la tasa de adopción, los empleados y clientes protegidos, los códigos incorrectos bloqueados y los bloqueos de los últimos 30 días, los inicios de sesión verificados, un gráfico de 14 días, las protecciones activas y los últimos eventos. Todas las cifras se calculan a partir de tu base de datos.
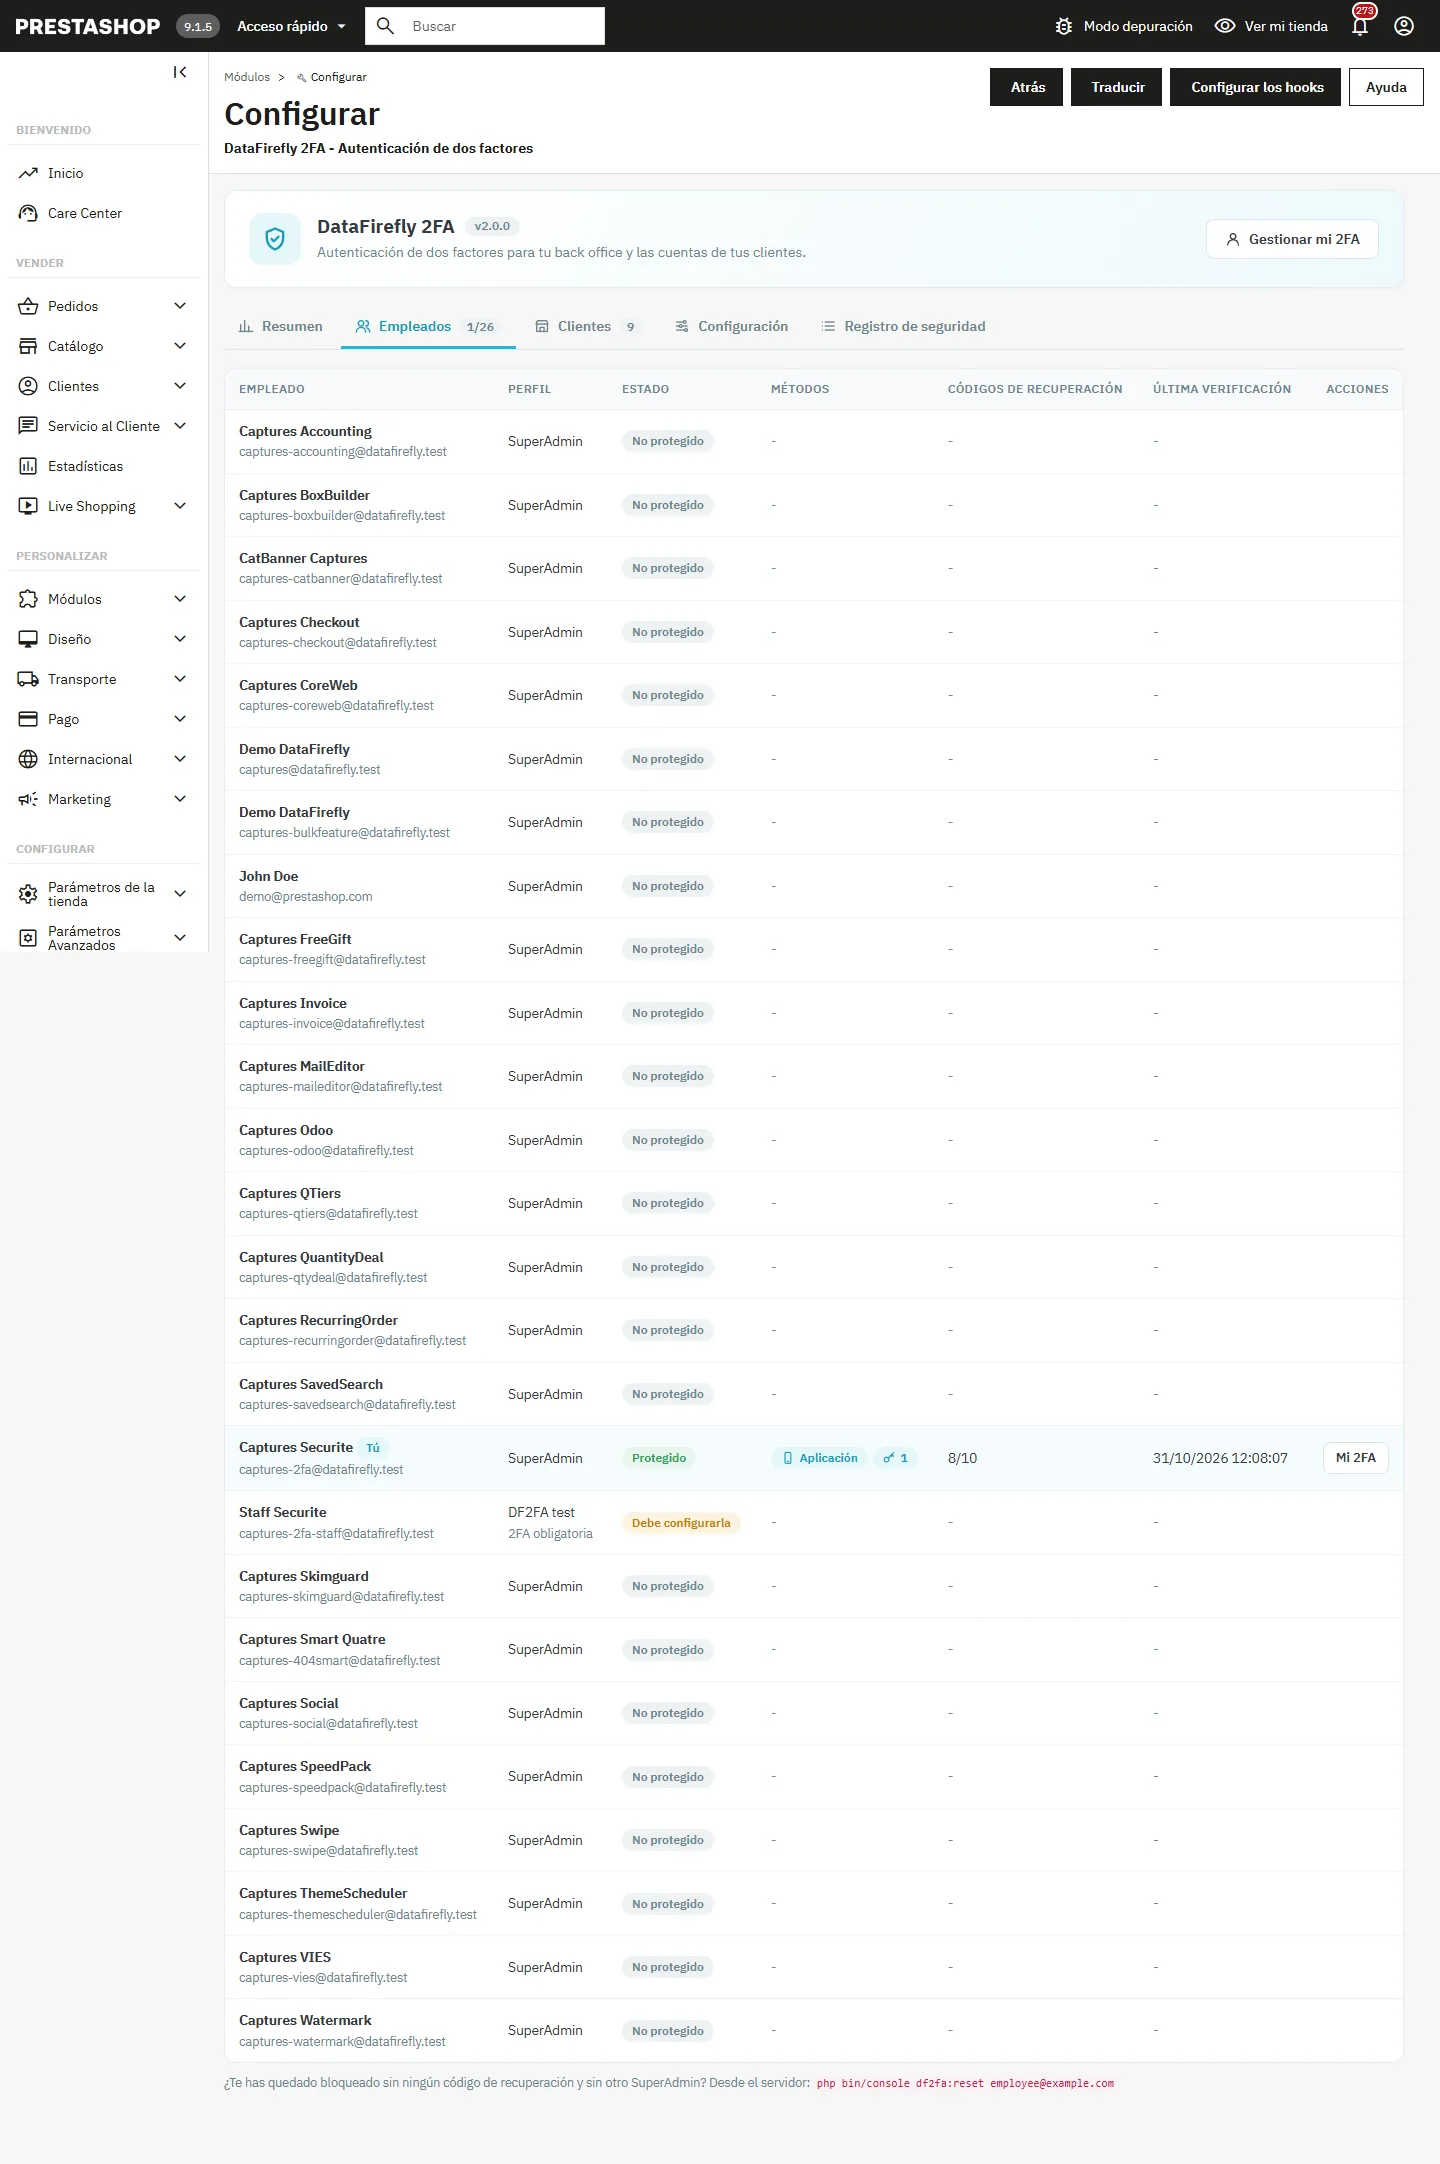
Empleados y restablecimiento
La pestaña Empleados lista cada empleado activo con su perfil, su estado (Protegido, Debe configurarla, No protegido, Bloqueado), sus métodos, sus códigos de recuperación restantes y su última verificación. Un SuperAdmin puede desbloquear una cuenta, revocar sus dispositivos de confianza o restablecer su 2FA (teléfono perdido). Cada acción queda registrada.
Cuando se restablece o desactiva su 2FA, se usa un código de recuperación, se bloquea su cuenta o se añade una llave, el empleado recibe una alerta de seguridad por correo electrónico, en su idioma.
Configuración
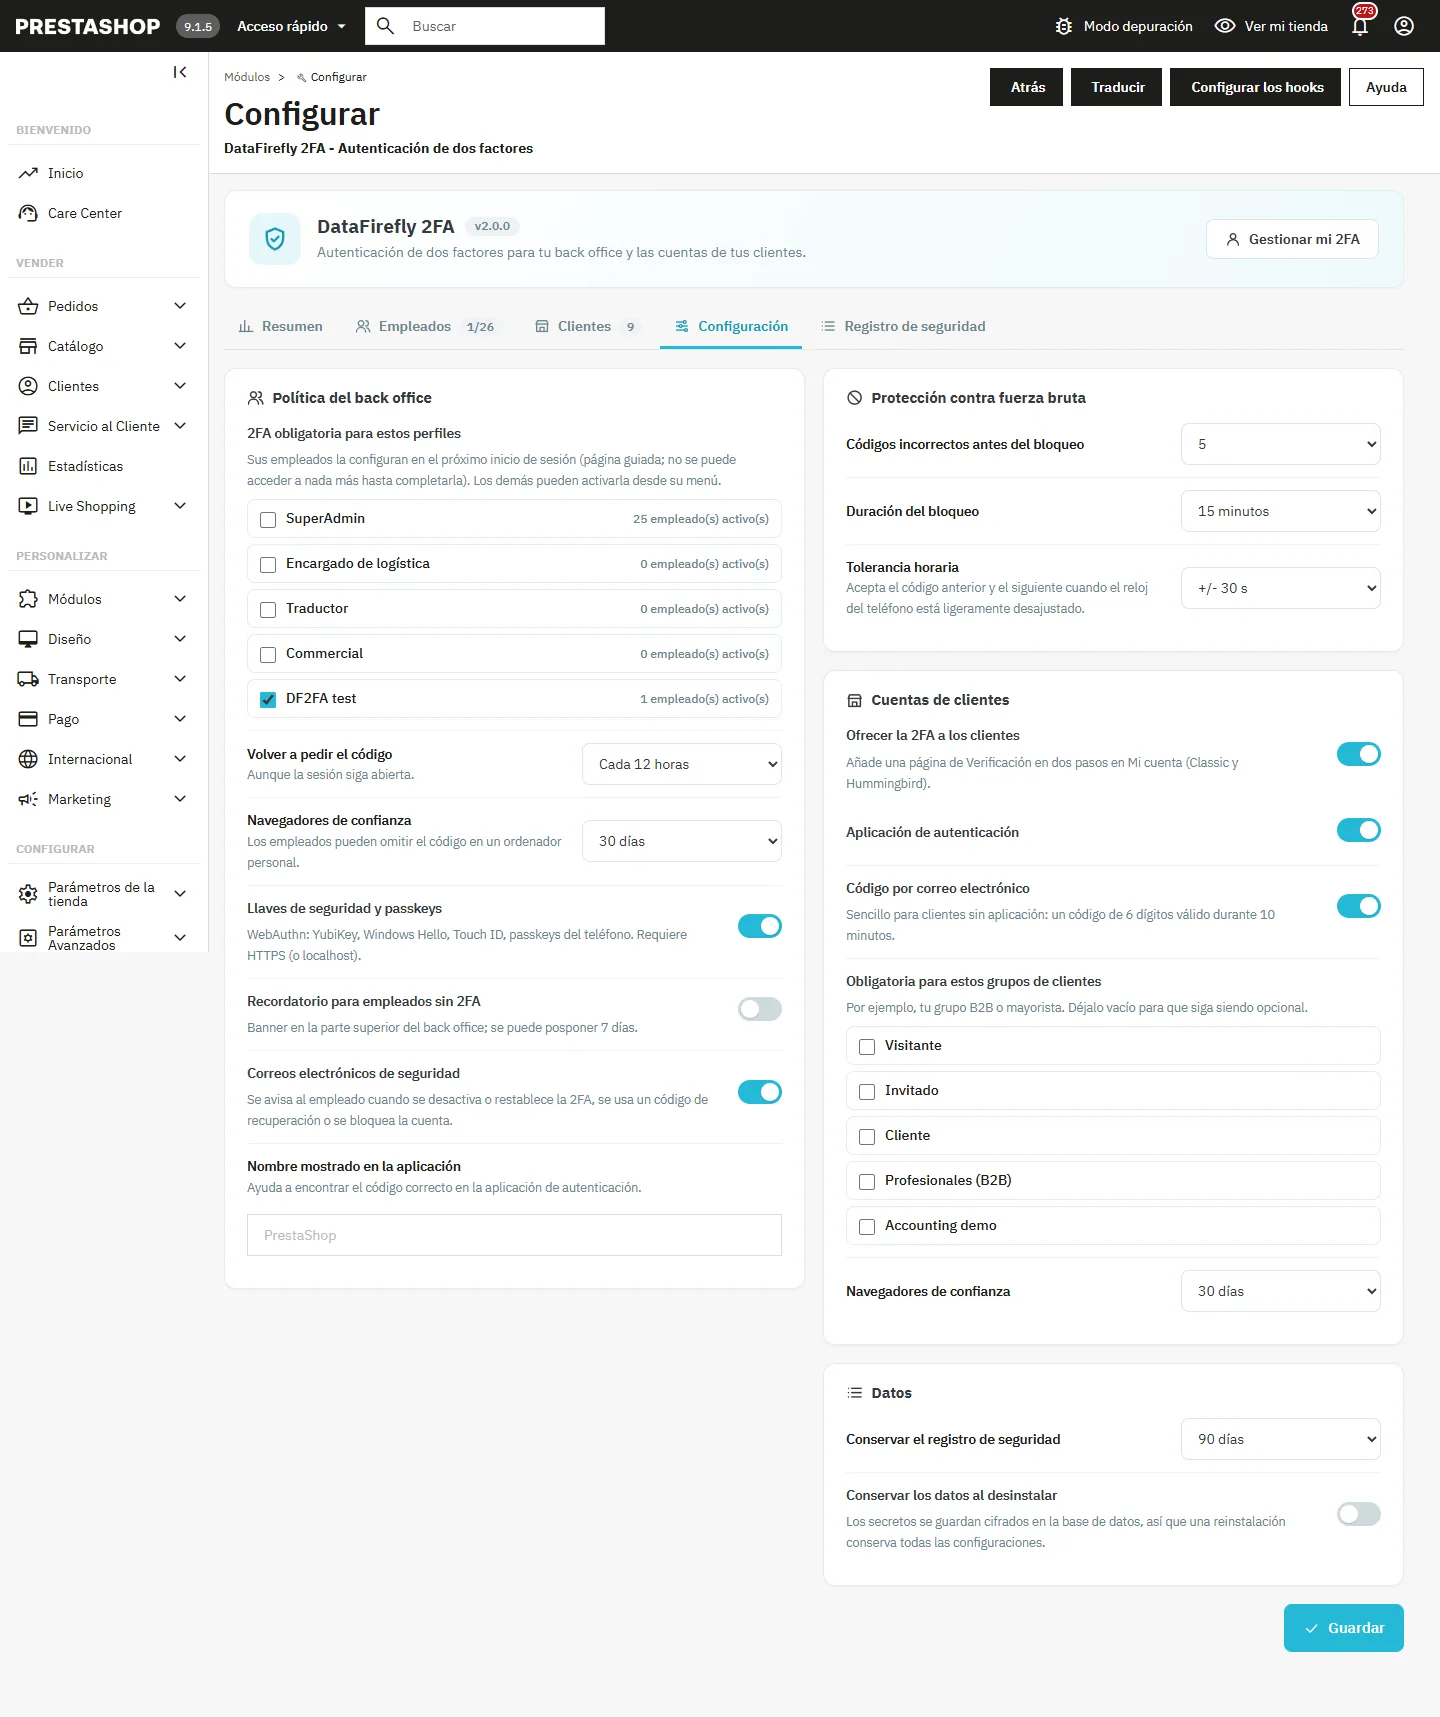
- 2FA obligatoria para estos perfiles: los empleados de los perfiles marcados configuran la 2FA en su próximo inicio de sesión. Los demás pueden activarla desde su menú.
- Volver a pedir el código: solo en cada inicio de sesión, o también cada 4 a 168 horas (12 horas por defecto).
- Navegadores de confianza: de 7 a 90 días, o desactivado.
- Llaves de seguridad y passkeys: activadas por defecto.
- Recordatorio para empleados sin 2FA: banner en la parte superior del back office, que el empleado puede posponer 7 días.
- Correos electrónicos de seguridad, Nombre mostrado en la aplicación.
- Protección contra fuerza bruta: número de códigos incorrectos antes del bloqueo (5 por defecto), duración del bloqueo (15 minutos por defecto) y tolerancia horaria (±30 s por defecto).
- Cuentas de clientes: consulta la sección siguiente.
- Datos: periodo de conservación del registro (90 días por defecto) y conservación de los datos al desinstalar.
Despliegue recomendado: activa primero tu propia 2FA, luego marca el perfil SuperAdmin y después los demás perfiles. La pestaña Resumen indica cuántos empleados configurarán la 2FA en su próximo inicio de sesión.
2FA para clientes
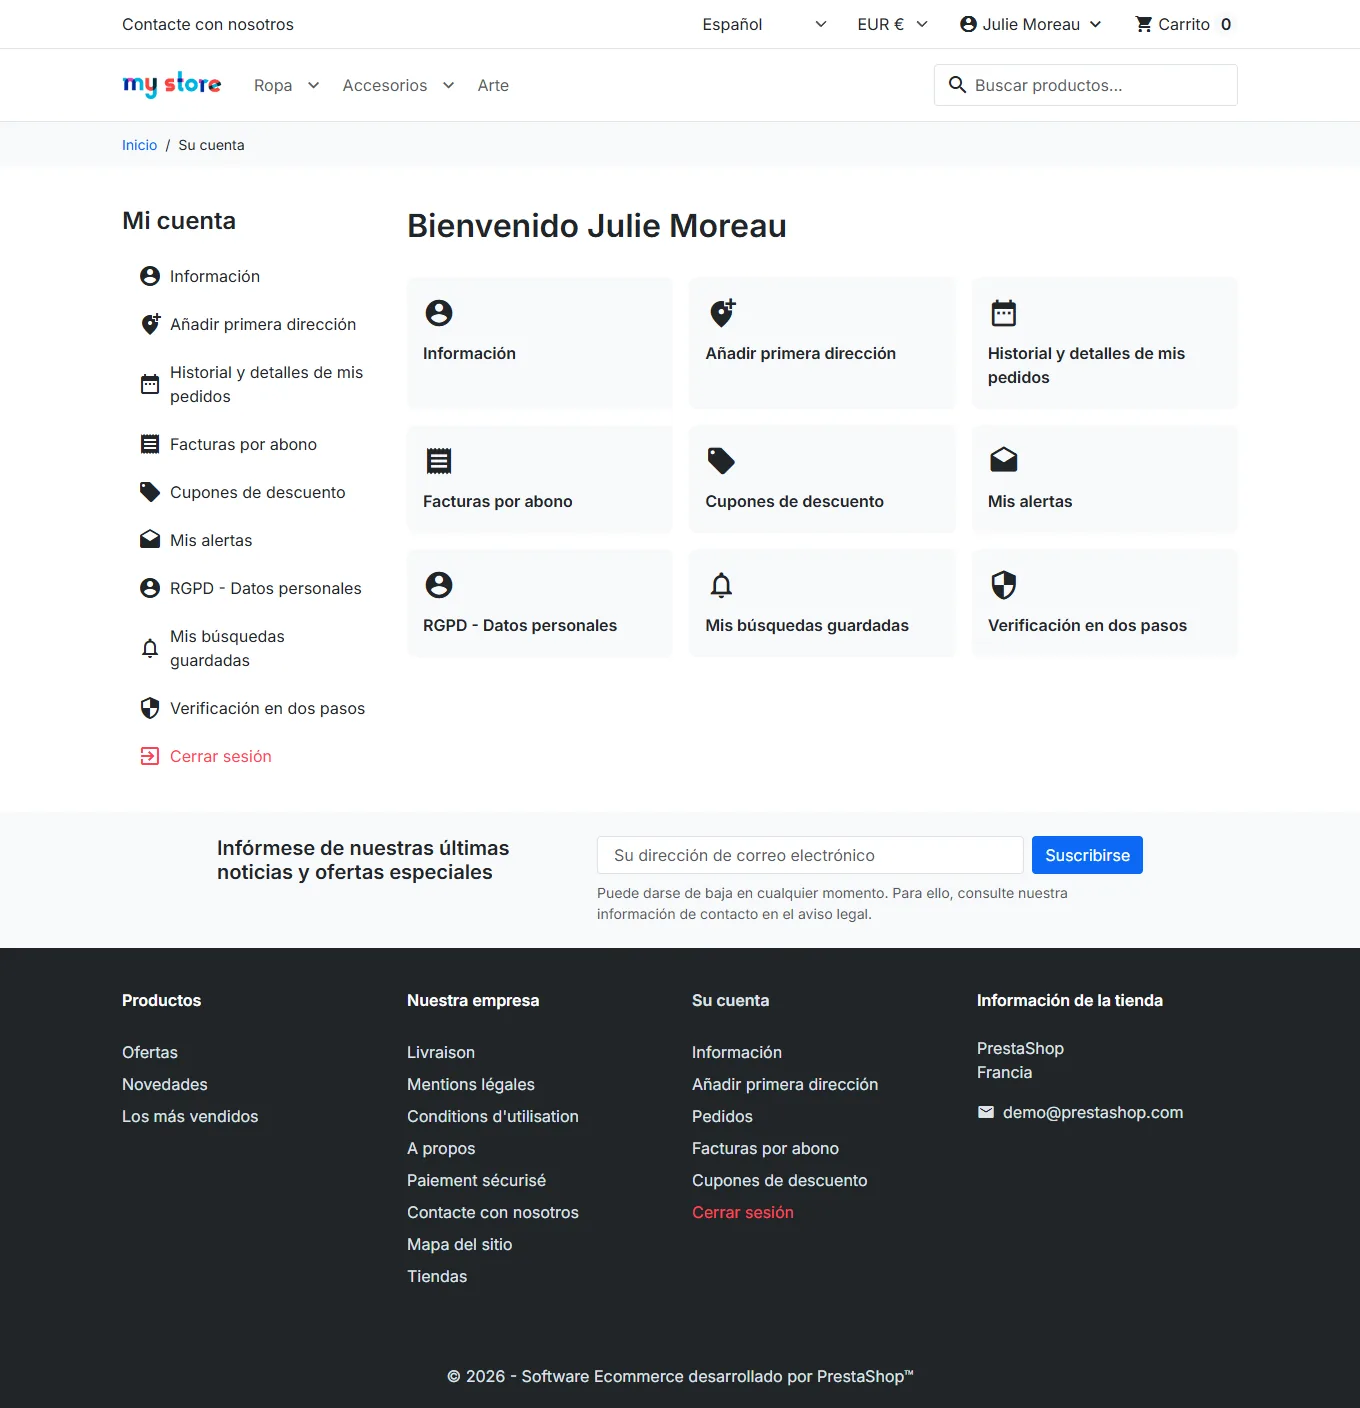
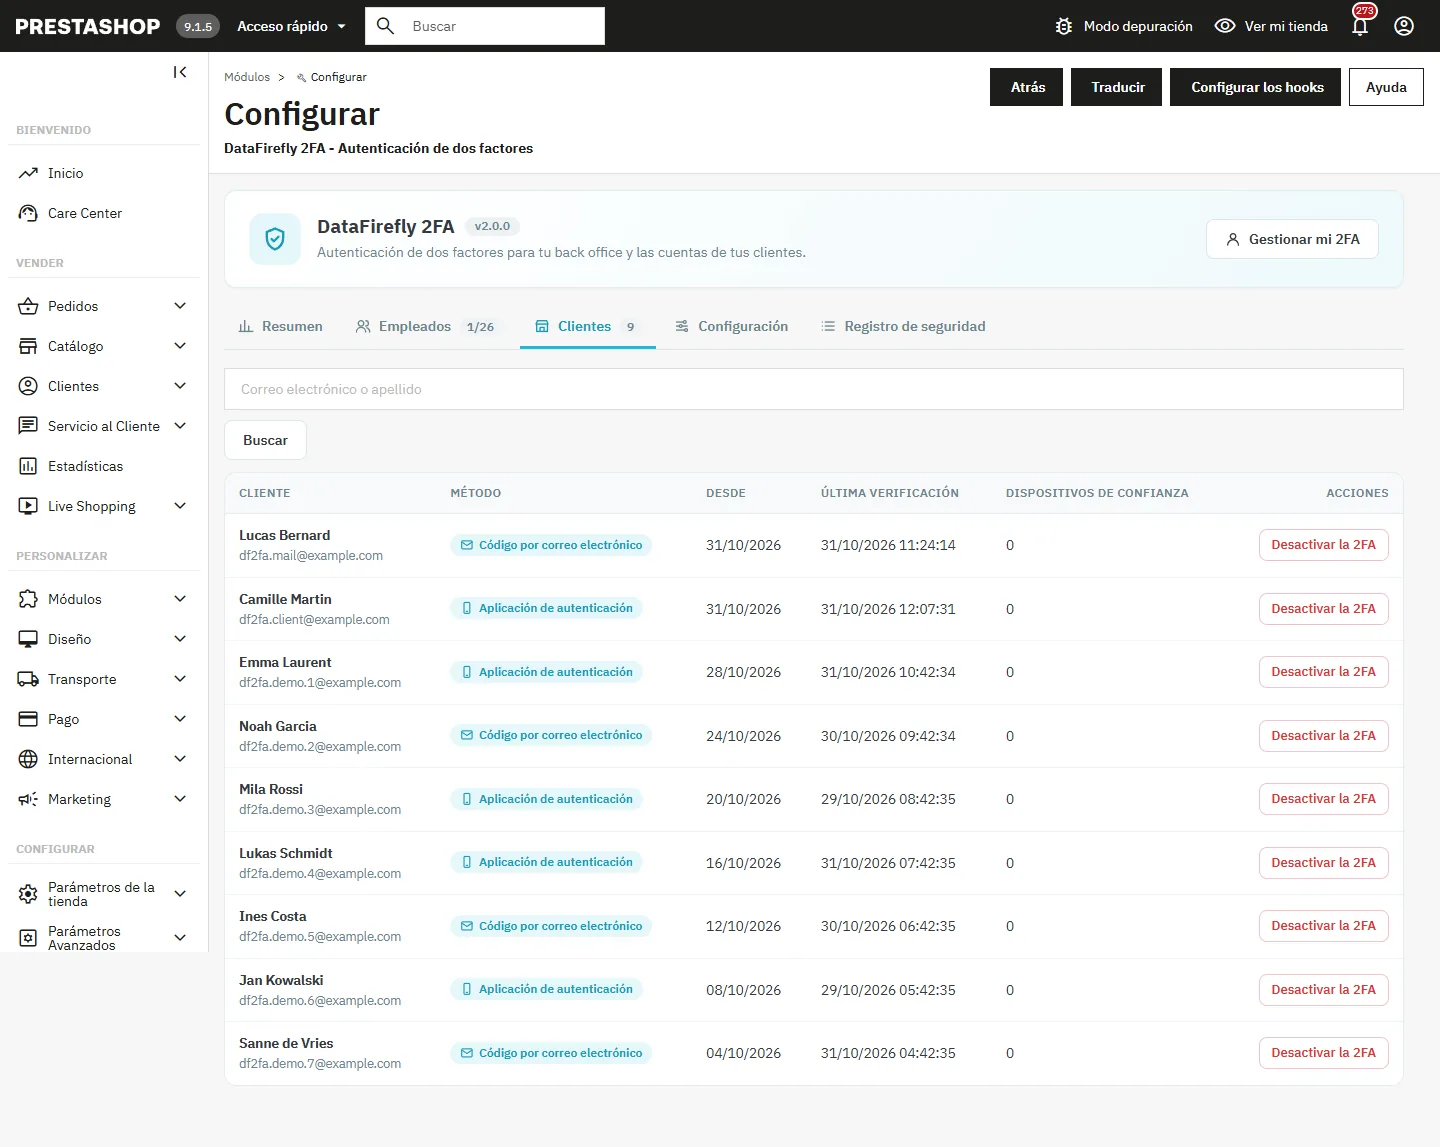
Activa Ofrecer la 2FA a los clientes en Configuración. Aparece una página Verificación en dos pasos en Mi cuenta (temas Classic y Hummingbird). Tú eliges los métodos disponibles: aplicación de autenticación, código por correo electrónico o ambos. También puedes hacer que la verificación sea obligatoria para determinados grupos de clientes, por ejemplo tu grupo B2B.
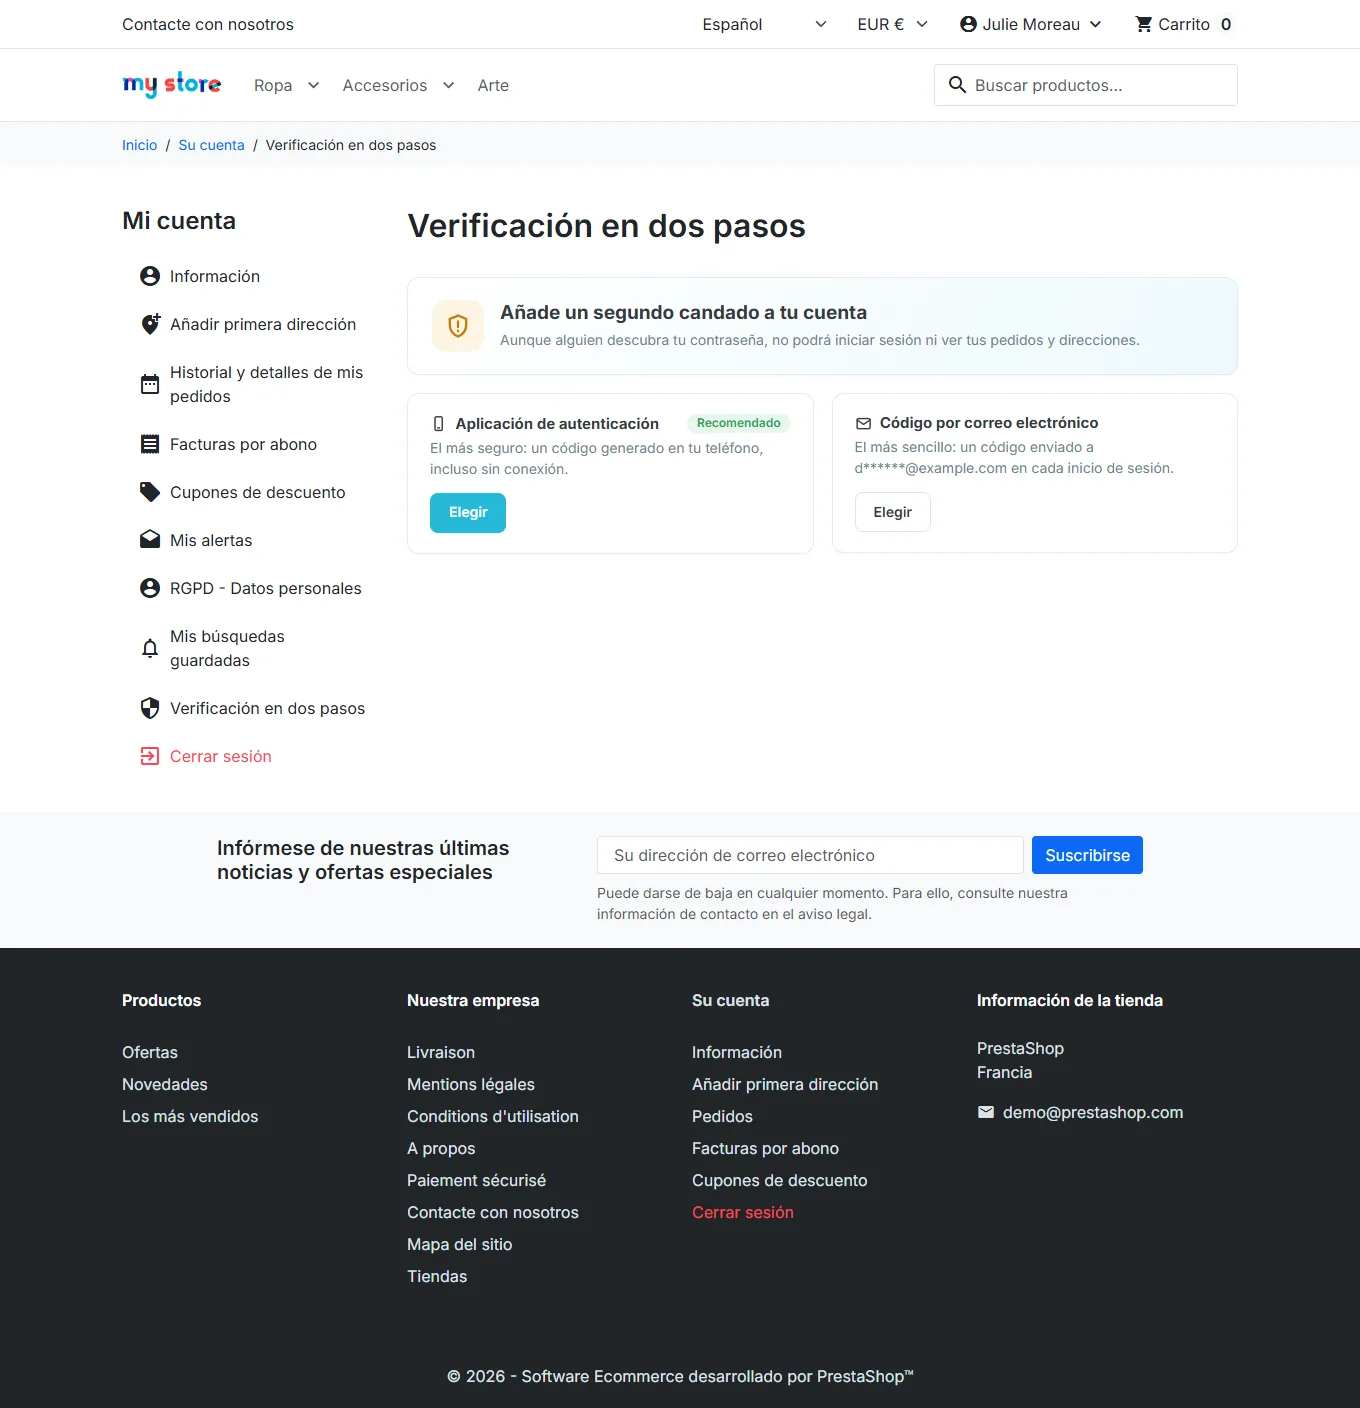
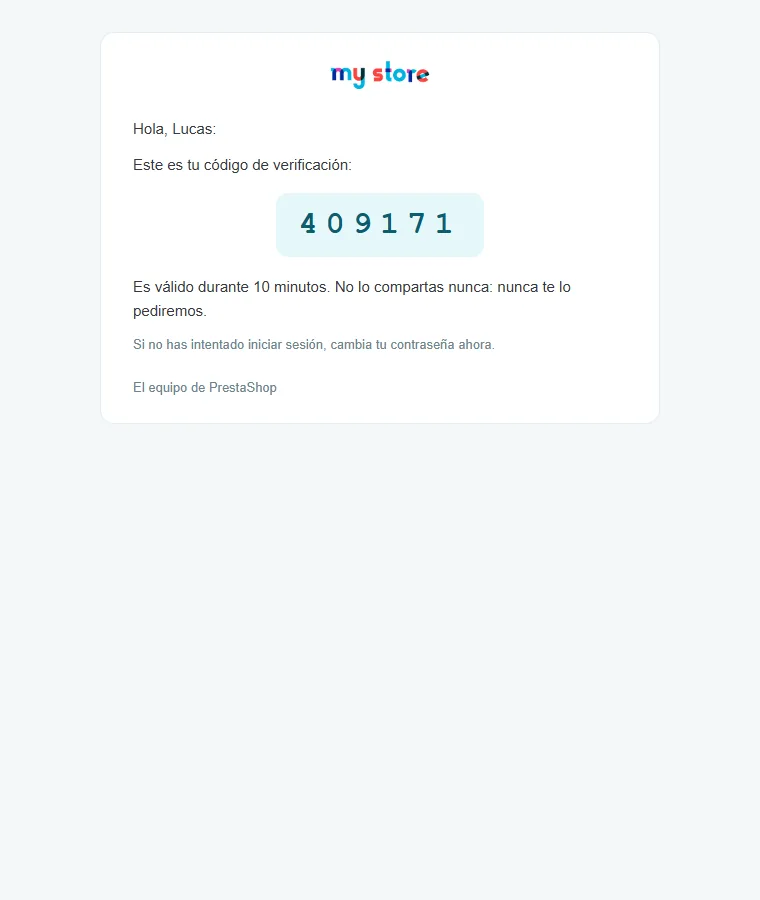
El cliente elige su método: la aplicación, recomendada porque funciona incluso sin conexión, o el código por correo electrónico, más sencillo (6 dígitos, válido durante 10 minutos, reenvío limitado a uno por minuto).
La activación por aplicación sigue los mismos tres pasos que para los empleados; después, el cliente recibe sus 10 códigos de recuperación.
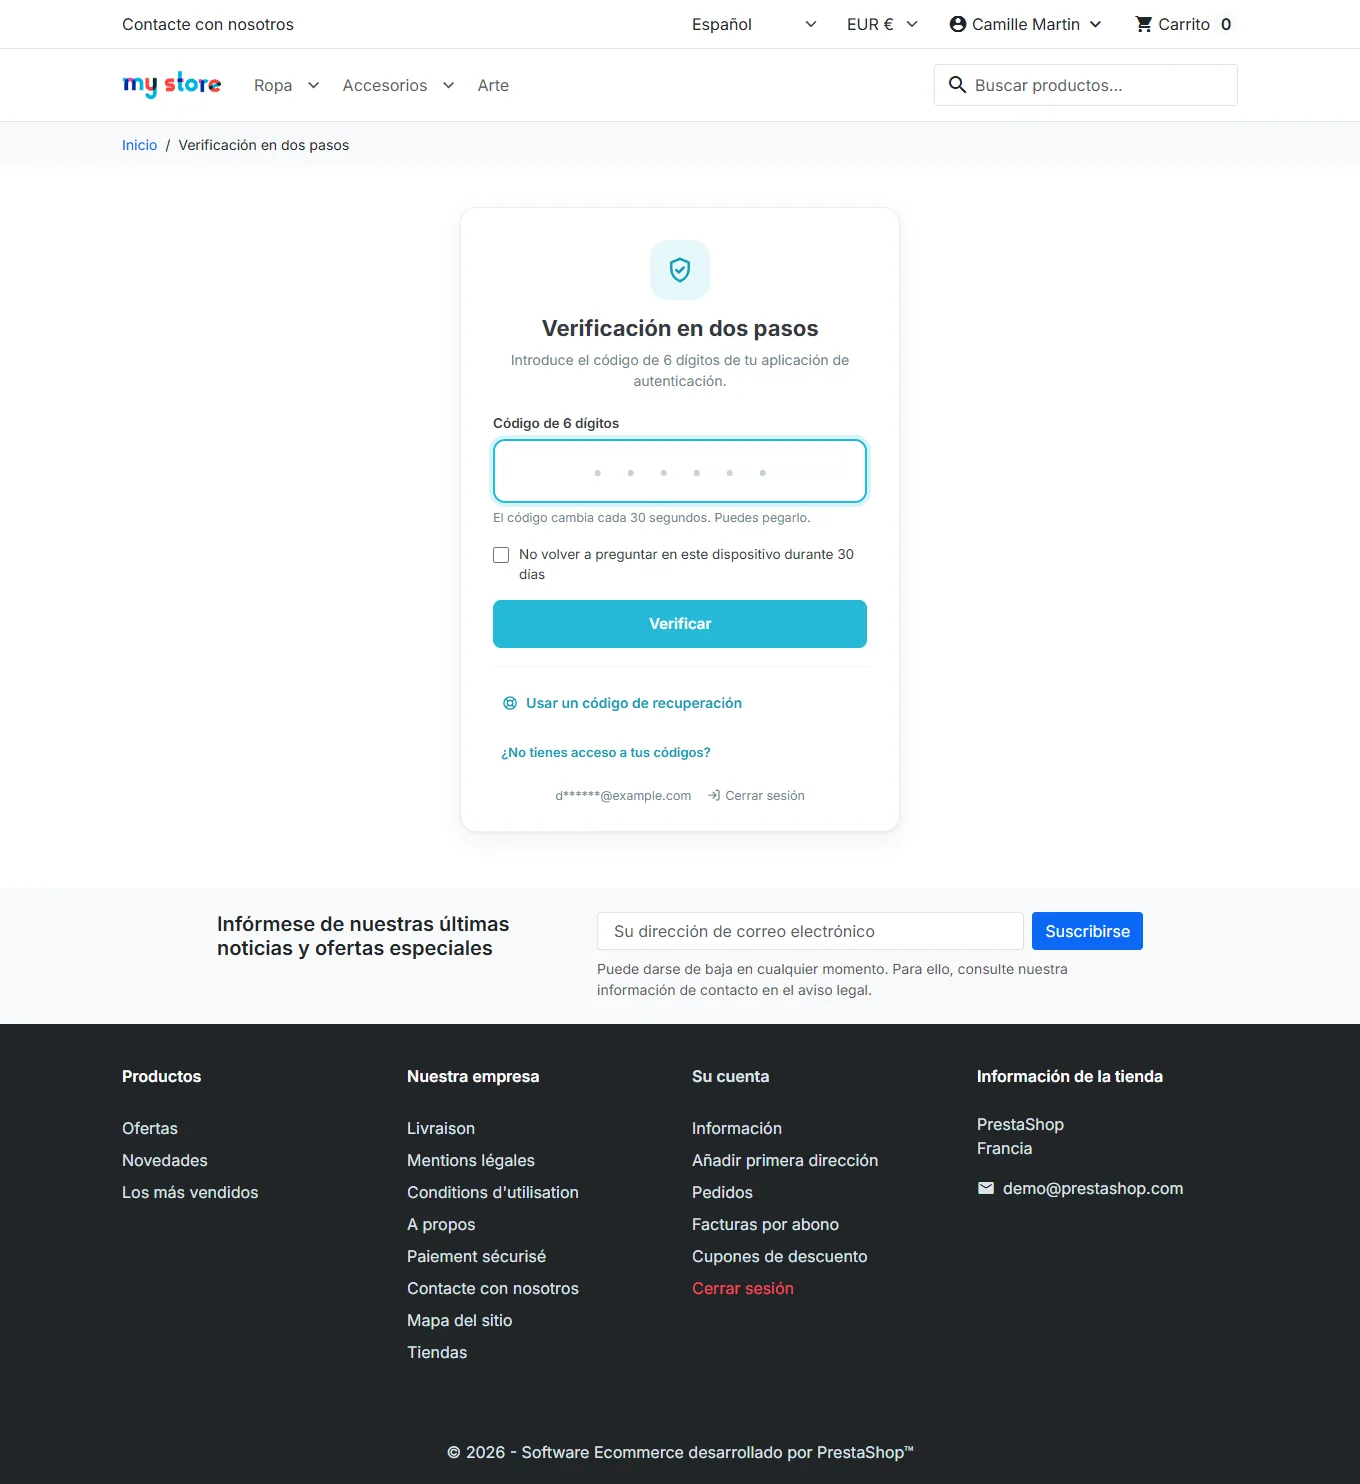
En cada inicio de sesión, también desde el proceso de compra, con un inicio de sesión social o tras restablecer la contraseña, el cliente debe introducir su código antes de acceder a su cuenta, sus pedidos o sus direcciones. Si lo desea, puede pedir que no se le vuelva a preguntar en ese dispositivo durante 30 días.
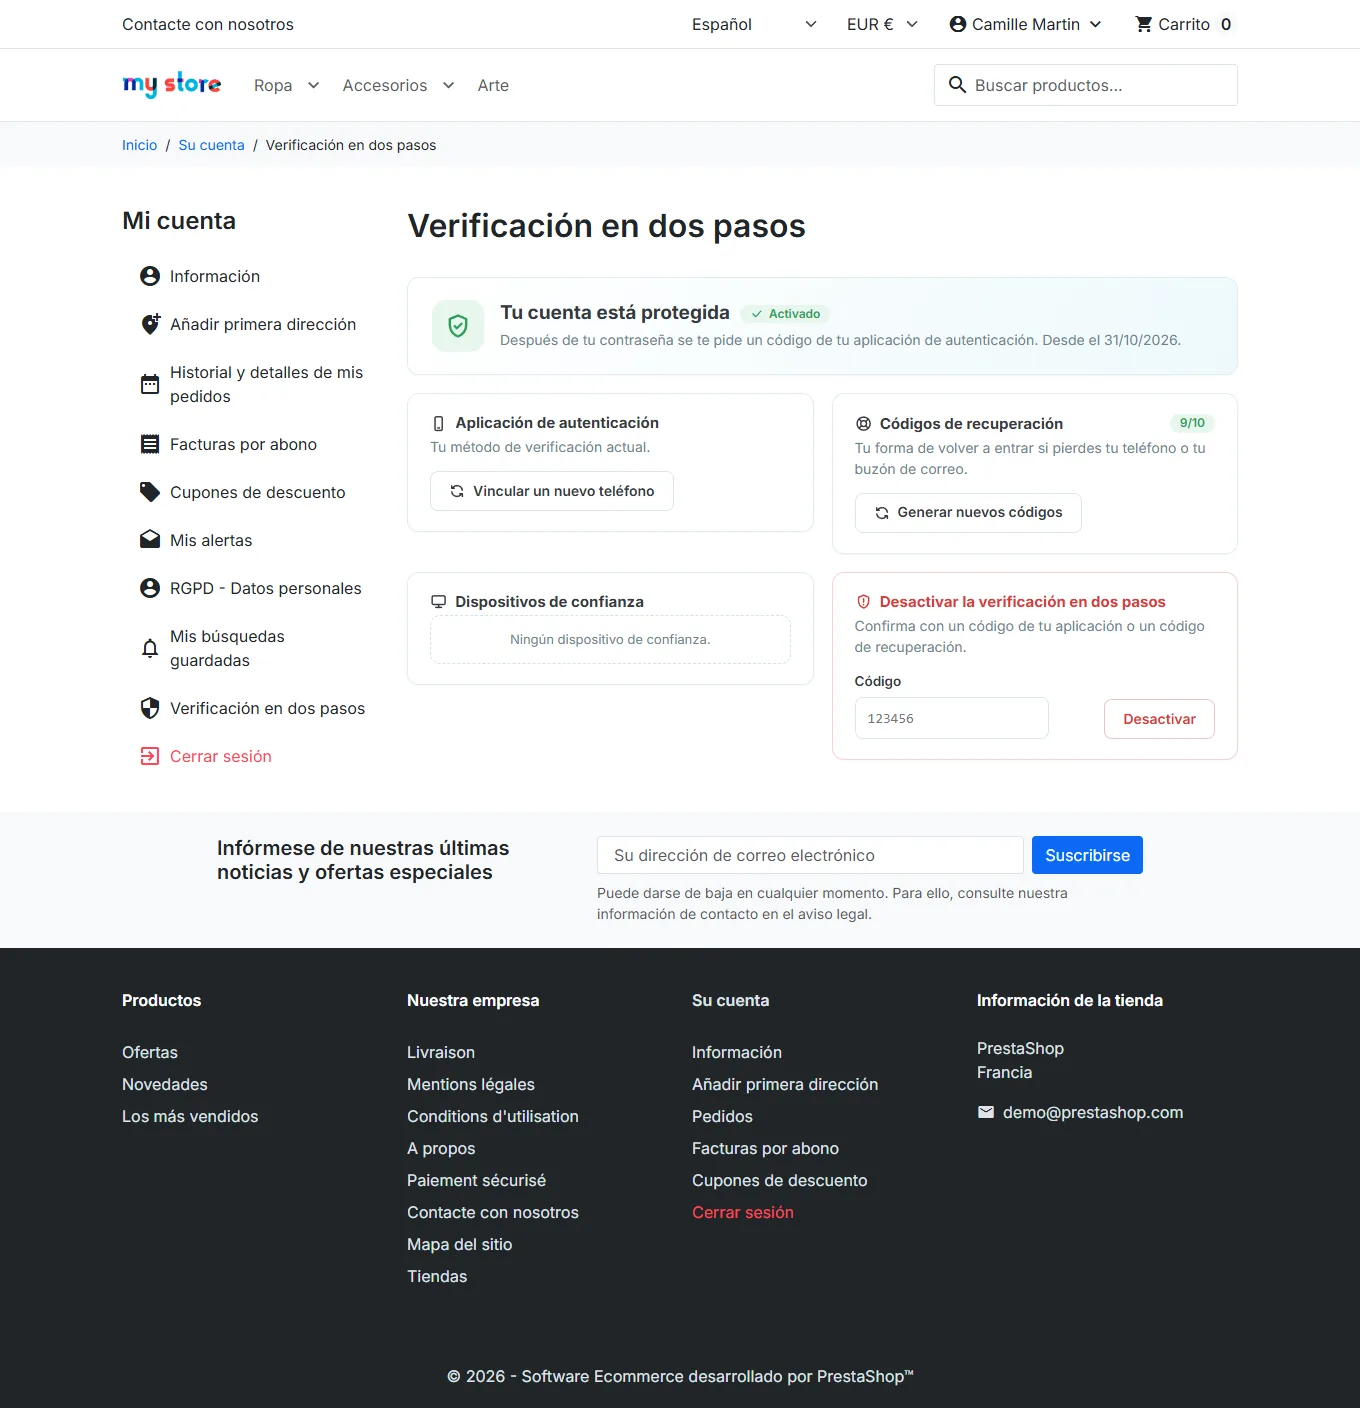
Desde la misma página, el cliente gestiona su método, sus códigos de recuperación y sus dispositivos de confianza, y puede desactivar la verificación, salvo que su grupo la imponga.
Con el método por correo electrónico, el código se envía automáticamente al abrir la pantalla de verificación, con una plantilla traducida a los 8 idiomas.
En el back office, la pestaña Clientes lista los clientes protegidos (método, fecha, última verificación, dispositivos) y permite desbloquear una cuenta o desactivar su 2FA tras comprobar su identidad.
Registro de seguridad
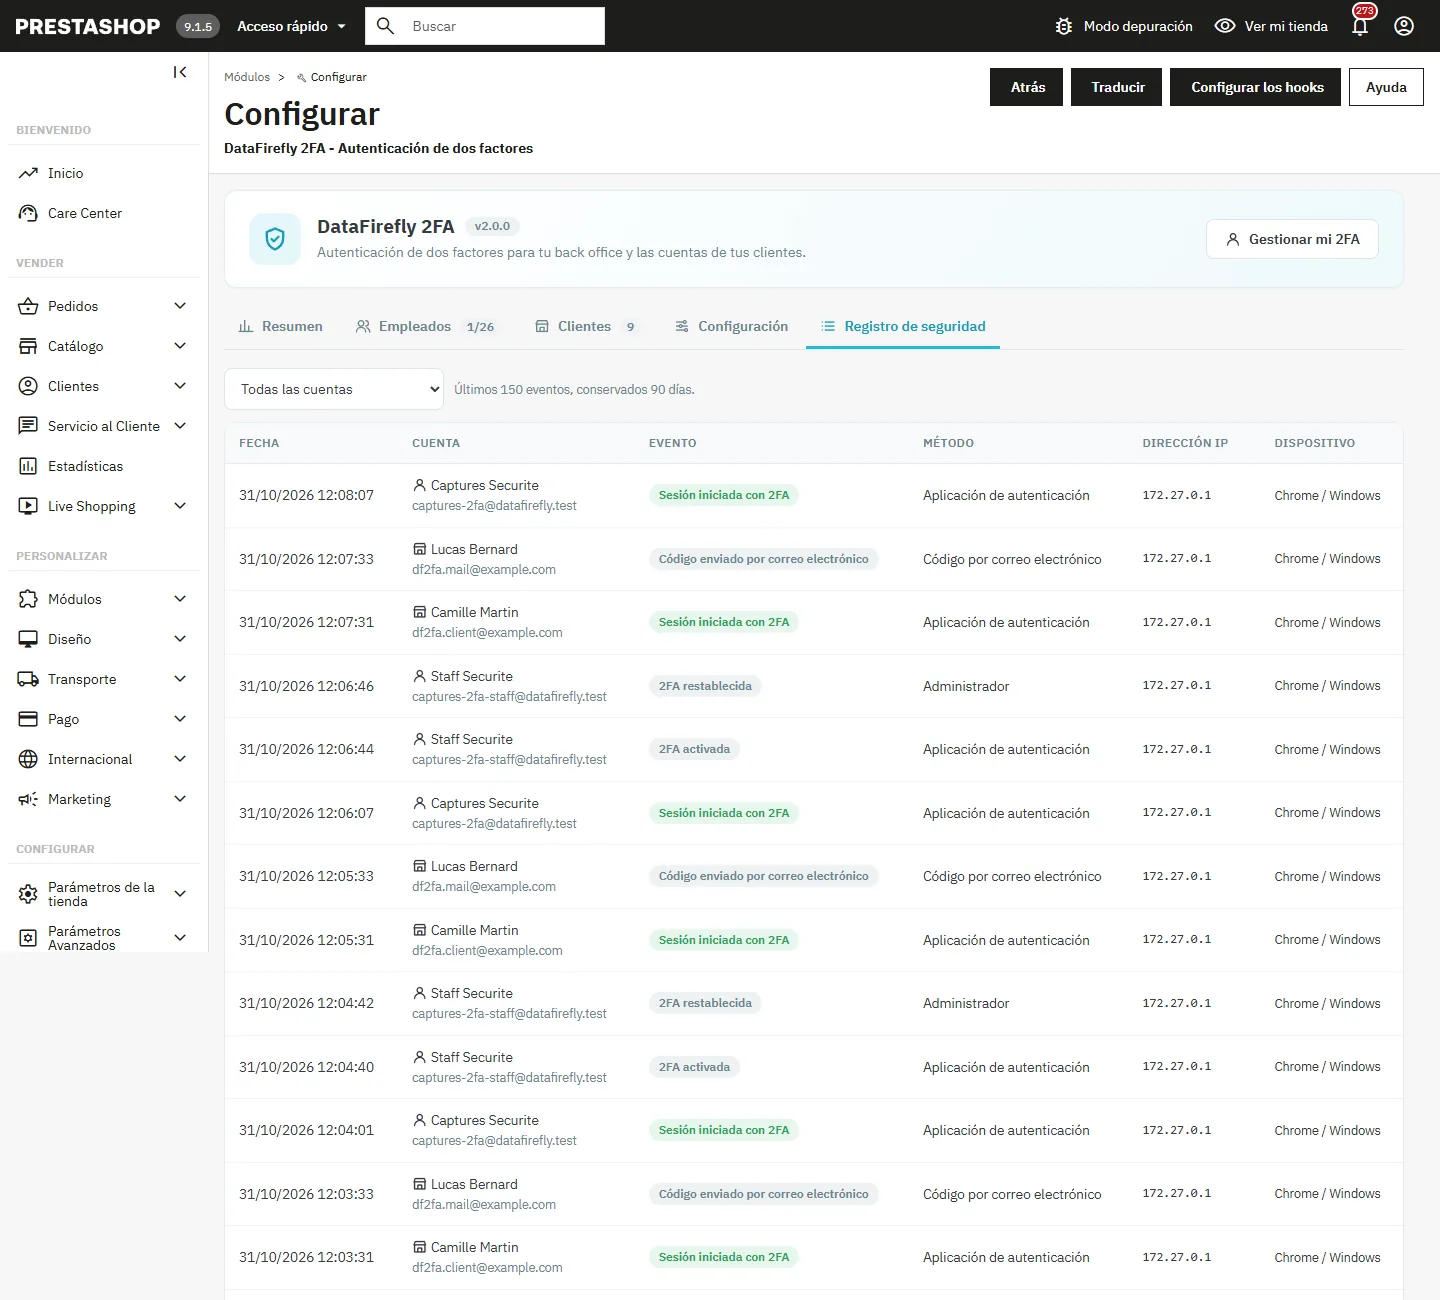
El registro guarda los inicios de sesión verificados, los códigos incorrectos, los bloqueos, las activaciones y desactivaciones, los restablecimientos, el uso de códigos de recuperación, los dispositivos de confianza y las llaves, con la fecha, la cuenta, el método, la dirección IP y el dispositivo. Se puede filtrar por empleados o por clientes y se purga automáticamente según el periodo elegido.
Qué protege el módulo
- Todas las páginas del back office: páginas legacy (también en PrestaShop 8), páginas Symfony, llamadas AJAX (respuesta 401), formularios enviados por POST y gestor de archivos.
- El estado «verificado» se guarda en el servidor y está vinculado a la sesión de PrestaShop del empleado: un nuevo inicio de sesión siempre empieza sin verificar.
- Secretos cifrados en la base de datos, códigos de recuperación guardados como hash con una clave secreta del servidor, comparaciones en tiempo constante, protección contra la reutilización de códigos y la fuerza bruta, y tokens CSRF en todas las acciones.
El webservice (claves API) y la API de administración de PrestaShop 9 (credenciales OAuth) no pasan por un inicio de sesión de empleado: no están cubiertos por la 2FA. Protege esas claves y limita sus permisos.
Solución de problemas
«Este código sería válido con X minuto(s) de diferencia»
La hora del teléfono está desajustada. Activa la fecha y hora automáticas en el teléfono y vuelve a intentarlo. Comprueba también el reloj del servidor (timedatectl).
«Este código ya se ha usado»
El módulo rechaza la reutilización: espera al siguiente código en la aplicación (30 segundos).
Cuenta bloqueada tras demasiados códigos incorrectos
Espera a que termine el bloqueo, pide a un SuperAdmin que lo levante desde la pestaña Empleados o ejecuta php bin/console df2fa:reset email@exemple.com --unlock.
Ningún SuperAdmin puede iniciar sesión
Desde el servidor, php bin/console df2fa:reset email@exemple.com elimina la 2FA de la cuenta indicada; el empleado vuelve a iniciar sesión con su contraseña y configura de nuevo la 2FA.
No se ofrece la llave de seguridad
El sitio debe servirse por HTTPS, la opción debe estar activada en Configuración y la extensión OpenSSL debe estar presente en el servidor.
Desinstalación
Por defecto, la desinstalación elimina las tablas, los ajustes, los overrides y las páginas del módulo. Si la opción Conservar los datos al desinstalar está activada, los secretos cifrados, las llaves y el registro se conservan para una reinstalación posterior.
Notas de la versión
2.0.0 (31 de octubre de 2026)
- Seguridad: control de acceso rehecho. Páginas legacy de PrestaShop 8 cubiertas, elusiones mediante
&logouty mediante cabecera AJAX corregidas, lista blanca estricta, estado verificado vinculado a la sesión en el servidor y gestor de archivos cubierto. - Protección contra la reutilización de códigos, detección del desfase del reloj, códigos de recuperación reforzados (10 códigos, hash con clave del servidor) y restablecimiento reservado a los SuperAdmins con token CSRF.
- Novedad: llaves de seguridad y passkeys (WebAuthn), dispositivos de confianza, política por perfil, panel de control, registro de seguridad, alertas por correo electrónico y comando
df2fa:reset. - Novedad: 2FA para clientes por aplicación o por código por correo electrónico, obligatoria por grupo de forma opcional.
- Interfaz rehecha: pantalla de verificación y asistente de configuración a pantalla completa, página Mi 2FA y entrada en el menú del empleado para todos los perfiles.
- Traducciones completas a 8 idiomas (back office, front office, correos electrónicos). Probado en PrestaShop 8.2.1 y 9.1.5, PHP 7.4 a 8.5.
1.1.1 (8 de septiembre de 2026)
- Corrección de la tabla Estado 2FA de los empleados e interfaz traducida a 7 idiomas.
1.1.0 (2 de julio de 2026)
- Compatibilidad con PrestaShop 9, cifrado del secreto, códigos de recuperación con hash, bloqueo tras 5 códigos incorrectos y código QR local.
1.0.0 (12 de marzo de 2025)
- Primera versión: TOTP, modo obligatorio u opcional, códigos de recuperación y restablecimiento por un SuperAdmin.