
2FA Google Authentificator pour PrestaShop — Documentation
Installer et configurer la 2FA du back-office et des comptes clients PrestaShop 8 et 9 : application, clés de sécurité, codes de secours, politique par profil.
Ce guide couvre l’installation, la configuration et l’utilisation du module DataFirefly 2FA pour PrestaShop 8 et 9. Après le mot de passe, le module demande une seconde preuve d’identité : un code à 6 chiffres d’une application d’authentification (TOTP, RFC 6238), une clé de sécurité ou une passkey (WebAuthn), ou un code de secours. Il protège le back-office et, en option, les comptes clients.
Nouveautés de la version 2.0.0 : contrôle d’accès entièrement refait (toutes les pages du back-office, y compris les pages legacy de PrestaShop 8, les appels AJAX et le gestionnaire de fichiers), clés de sécurité et passkeys, protection contre le rejeu des codes, appareils de confiance, politique par profil, tableau de bord, journal de sécurité, alertes e-mail, 2FA des clients par application ou par e-mail, commande de secours en ligne de commande. Les applications déjà enrôlées continuent de fonctionner après la mise à jour.
Prérequis
- PrestaShop 8.0 à 8.2 ou PrestaShop 9.x (thèmes Classic et Hummingbird pour la partie client)
- PHP 7.2.5 minimum sur PrestaShop 8 (PHP 8.1 minimum sur PrestaShop 9) ; testé jusqu’à PHP 8.5
- Extension PHP OpenSSL (clés de sécurité et passkeys)
- Une application d’authentification sur le téléphone : Google Authenticator, Microsoft Authenticator, 2FAS, Aegis, 1Password, Bitwarden ou toute application compatible TOTP
- HTTPS pour les clés de sécurité et passkeys (exigence des navigateurs)
- Horloge du serveur synchronisée (NTP)
Installation et mise à jour
- Dans le back-office, ouvrez Modules → Gestionnaire de modules, cliquez sur Installer un module et sélectionnez
df2fa-2.0.0.zip. - Le module crée ses tables, enregistre ses pages et installe deux petites surcharges (
Employee::isLoggedBacketProfile::getProfileAccess) qui étendent la protection au gestionnaire de fichiers. - Ouvrez Configurer pour régler la politique (voir plus bas).
L’installation n’impose la 2FA à personne : vous ne pouvez pas vous retrouver bloqué hors du back-office en installant le module. L’obligation se règle ensuite profil par profil.
Mise à jour depuis la 1.x
- Les secrets déjà enrôlés sont conservés : vos employés gardent leur application. Ils saisissent simplement leur code une fois après la mise à jour.
- Les secrets encore stockés en clair (versions 1.0.x) sont chiffrés automatiquement.
- Les anciens codes de secours restent valables ; la page Ma 2FA propose d’en créer de nouveaux, mieux protégés.
- L’ancien réglage « 2FA obligatoire » est converti en obligation pour tous les profils.
Si une autre extension surcharge déjà Employee::isLoggedBack ou Profile::getProfileAccess, le module s’installe quand même sans ses surcharges ; la Vue d’ensemble indique alors que le gestionnaire de fichiers n’est pas couvert.
Connexion au back-office avec la 2FA
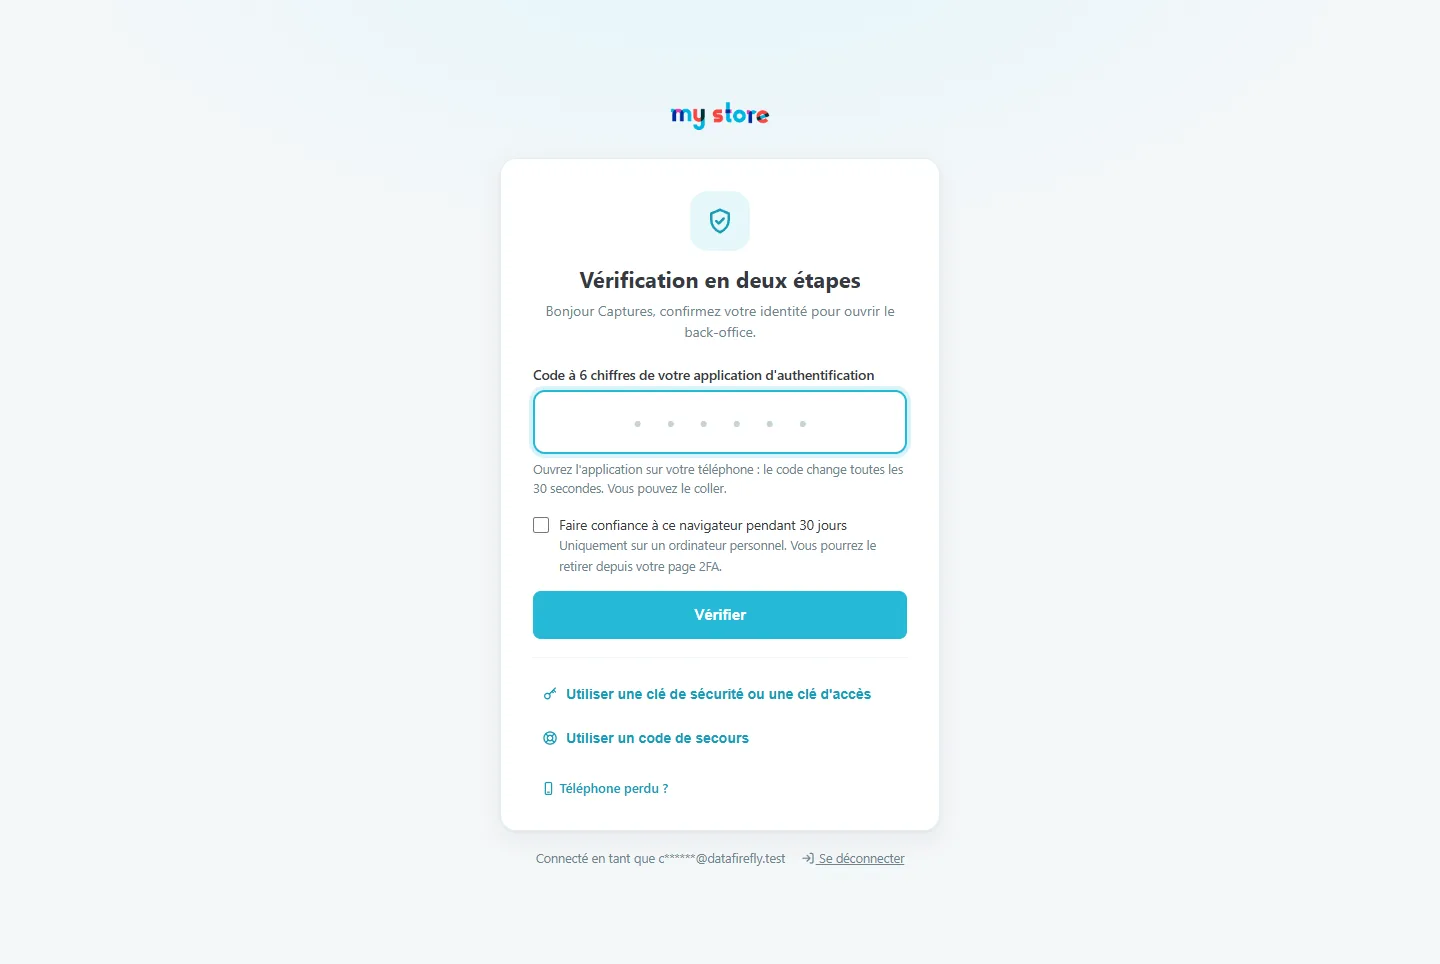
Après le mot de passe, l’employé arrive sur un écran plein écran, sans menu du back-office. Il saisit le code à 6 chiffres de son application : le collage est accepté et la vérification part toute seule au sixième chiffre. Une fois le code validé, il revient exactement sur la page qu’il demandait.
- Faire confiance à ce navigateur : sur un ordinateur personnel, la case évite de redemander un code pendant la durée choisie (30 jours par défaut). L’appareil reste révocable depuis la page Ma 2FA.
- Autres méthodes : clé de sécurité ou passkey, ou code de secours.
- Horloge du téléphone décalée : si le code correspond à une heure décalée, l’écran l’indique et explique comment corriger l’heure du téléphone (l’accès reste refusé).
- Rejeu refusé : un code déjà utilisé ne peut pas servir une seconde fois.
Téléphone perdu : codes de secours et aide
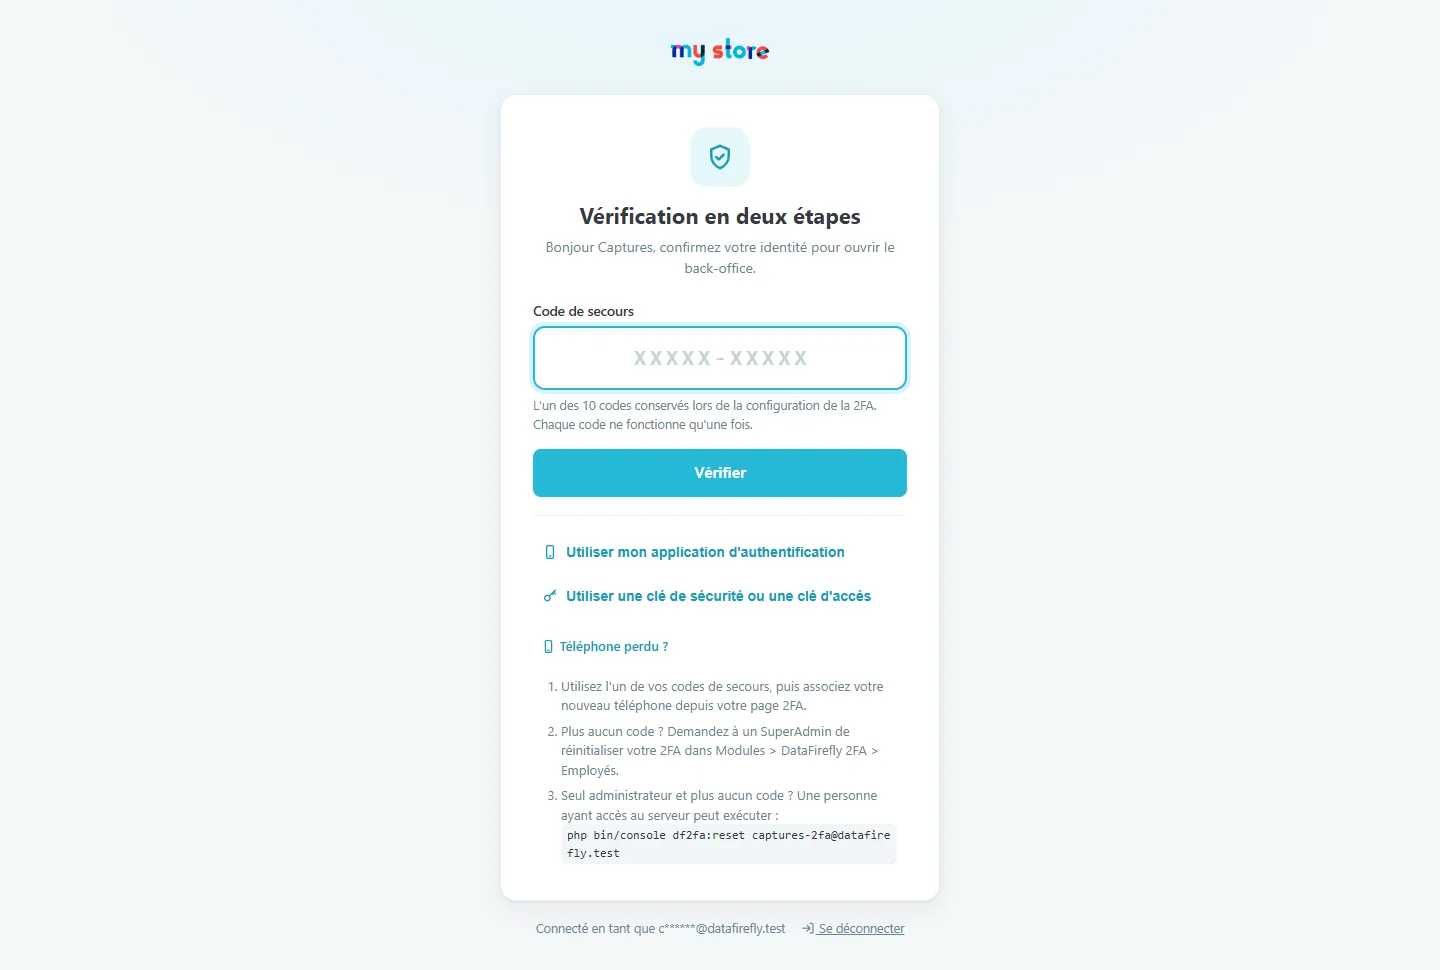
Le lien Utiliser un code de secours accepte l’un des 10 codes au format XXXXX-XXXXX remis lors de l’activation (minuscules et espaces acceptés). Chaque code ne fonctionne qu’une fois ; à partir de 3 codes restants, le back-office invite à en créer de nouveaux. L’aide Téléphone perdu ? rappelle les recours :
- Utiliser un code de secours, puis relier le nouveau téléphone depuis la page Ma 2FA.
- Demander à un SuperAdmin de réinitialiser la 2FA dans Modules → DataFirefly 2FA → Employés.
- Administrateur unique sans code : en ligne de commande sur le serveur,
php bin/console df2fa:reset email@exemple.com(ou--unlockpour lever seulement un blocage,--listpour lister les comptes).
Activer sa 2FA (employé)
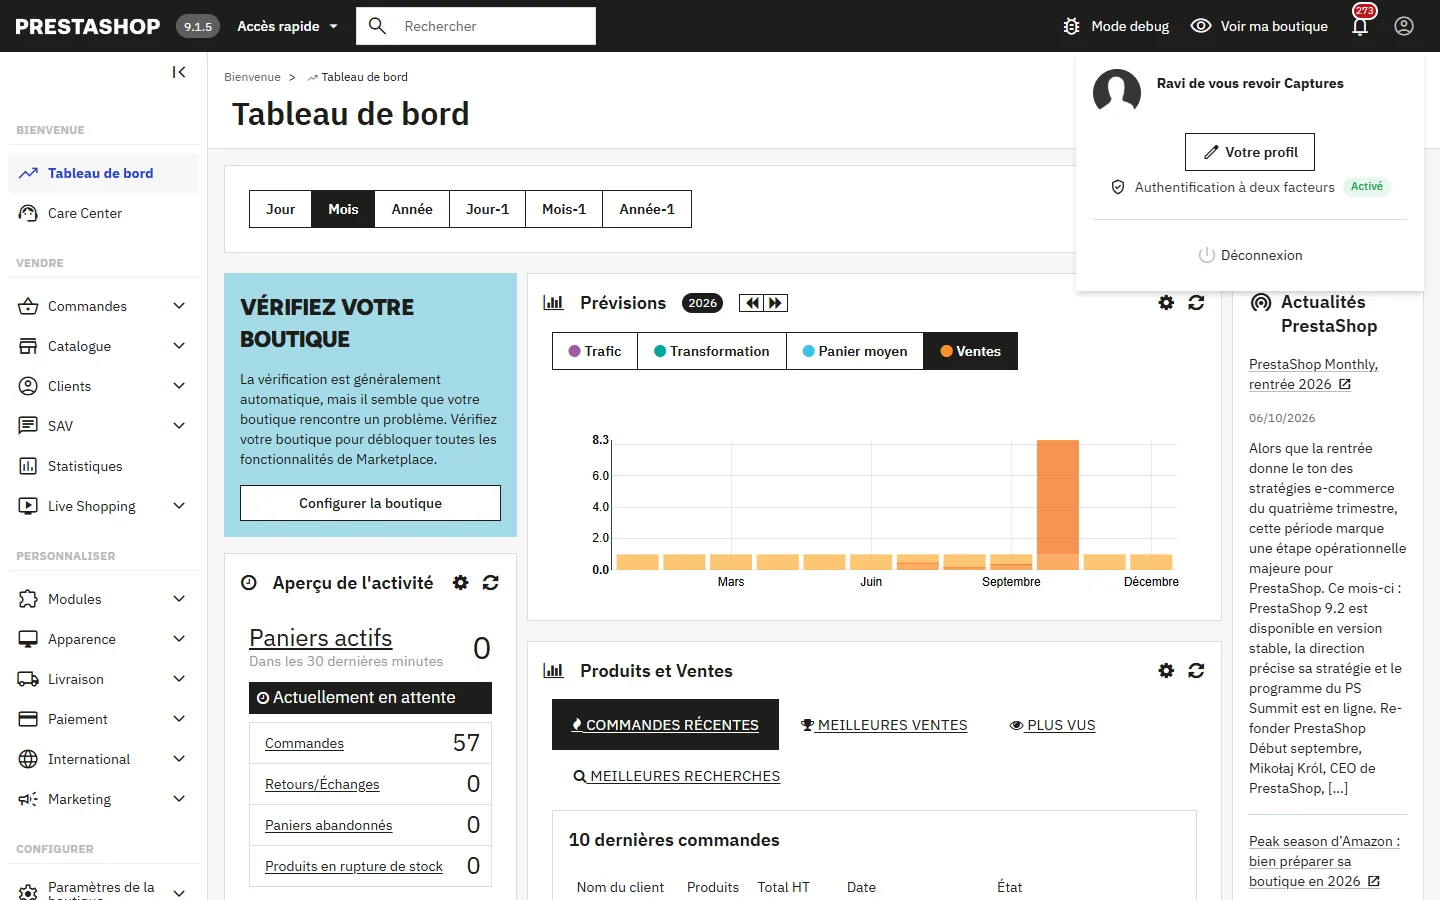
Chaque employé trouve l’entrée Authentification à deux facteurs dans son menu (en haut à droite), avec une pastille Activée ou Désactivée. Si son profil exige la 2FA, l’assistant s’ouvre automatiquement à la prochaine connexion, en plein écran, et aucune autre page n’est accessible tant qu’il n’est pas terminé.
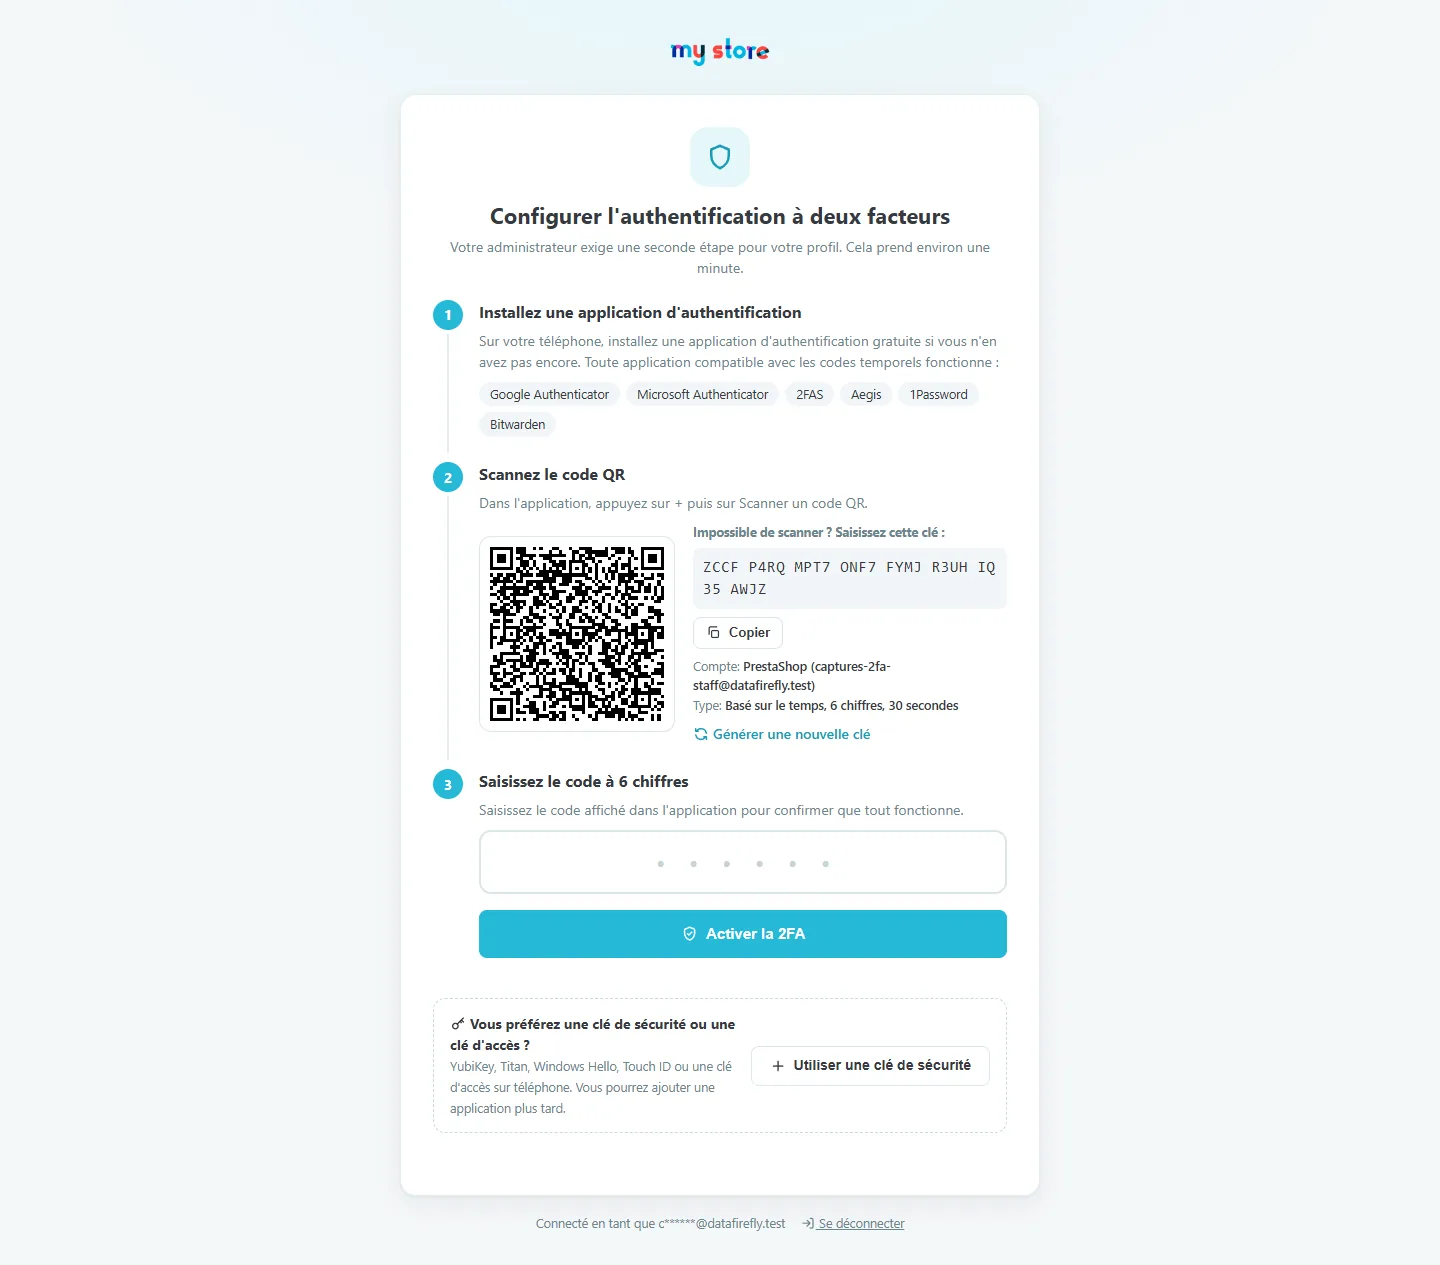
L’assistant tient en trois étapes :
- Installer une application d’authentification sur le téléphone.
- Scanner le QR code, généré localement dans le navigateur. À défaut, la clé s’affiche groupée par 4 caractères avec un bouton Copier.
- Saisir le code à 6 chiffres pour confirmer.
L’employé peut aussi choisir une clé de sécurité ou une passkey à la place de l’application.
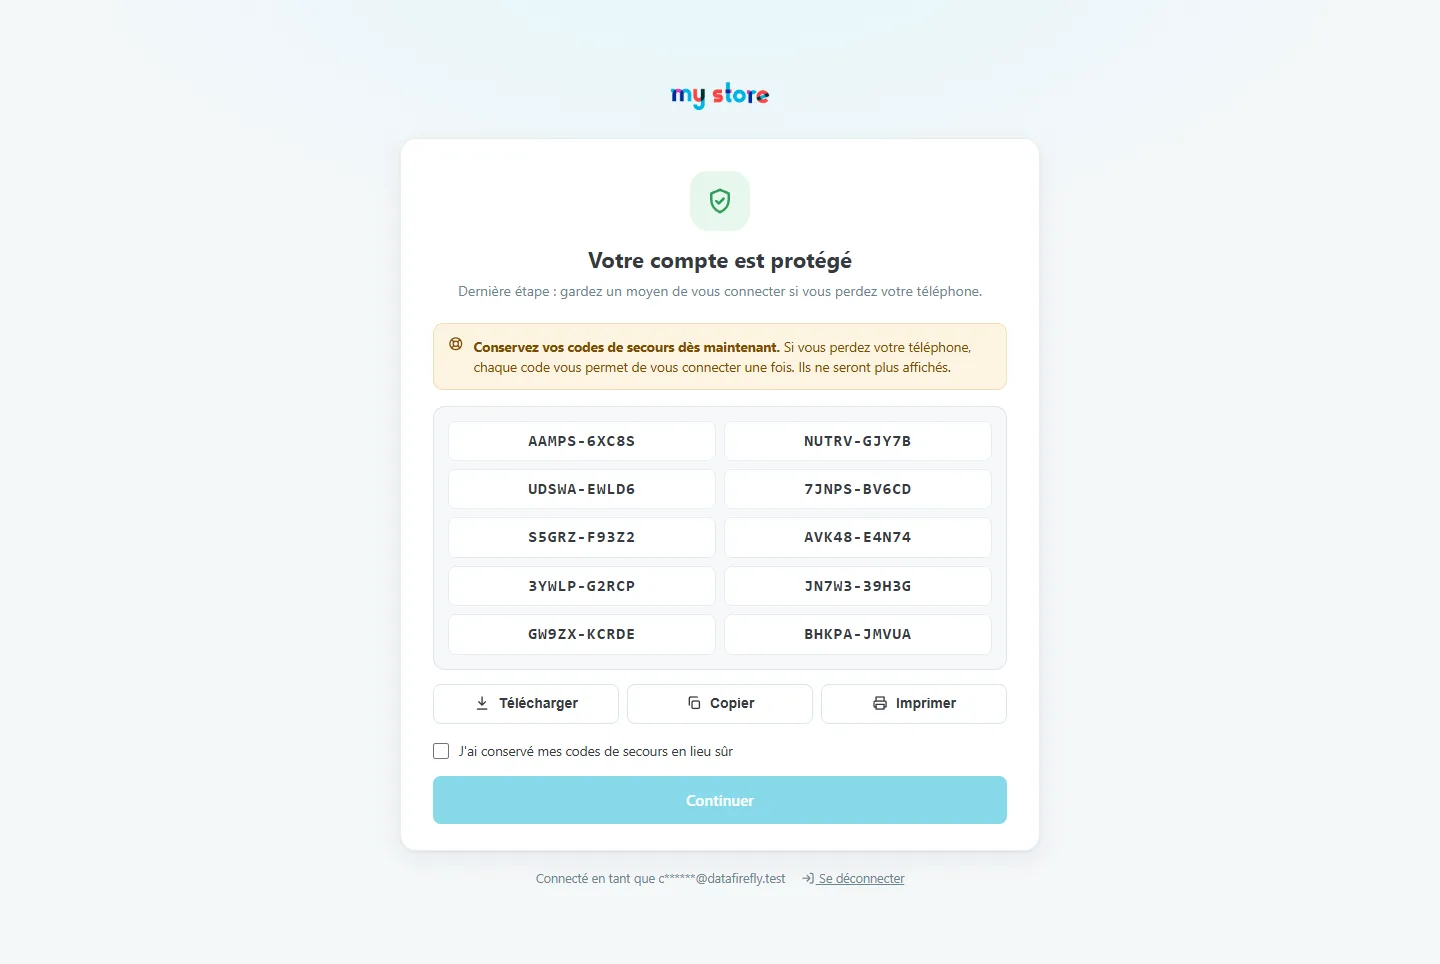
Les 10 codes de secours s’affichent ensuite une seule fois, avec les boutons Télécharger, Copier et Imprimer. Il faut cocher « J’ai sauvegardé mes codes » pour continuer.
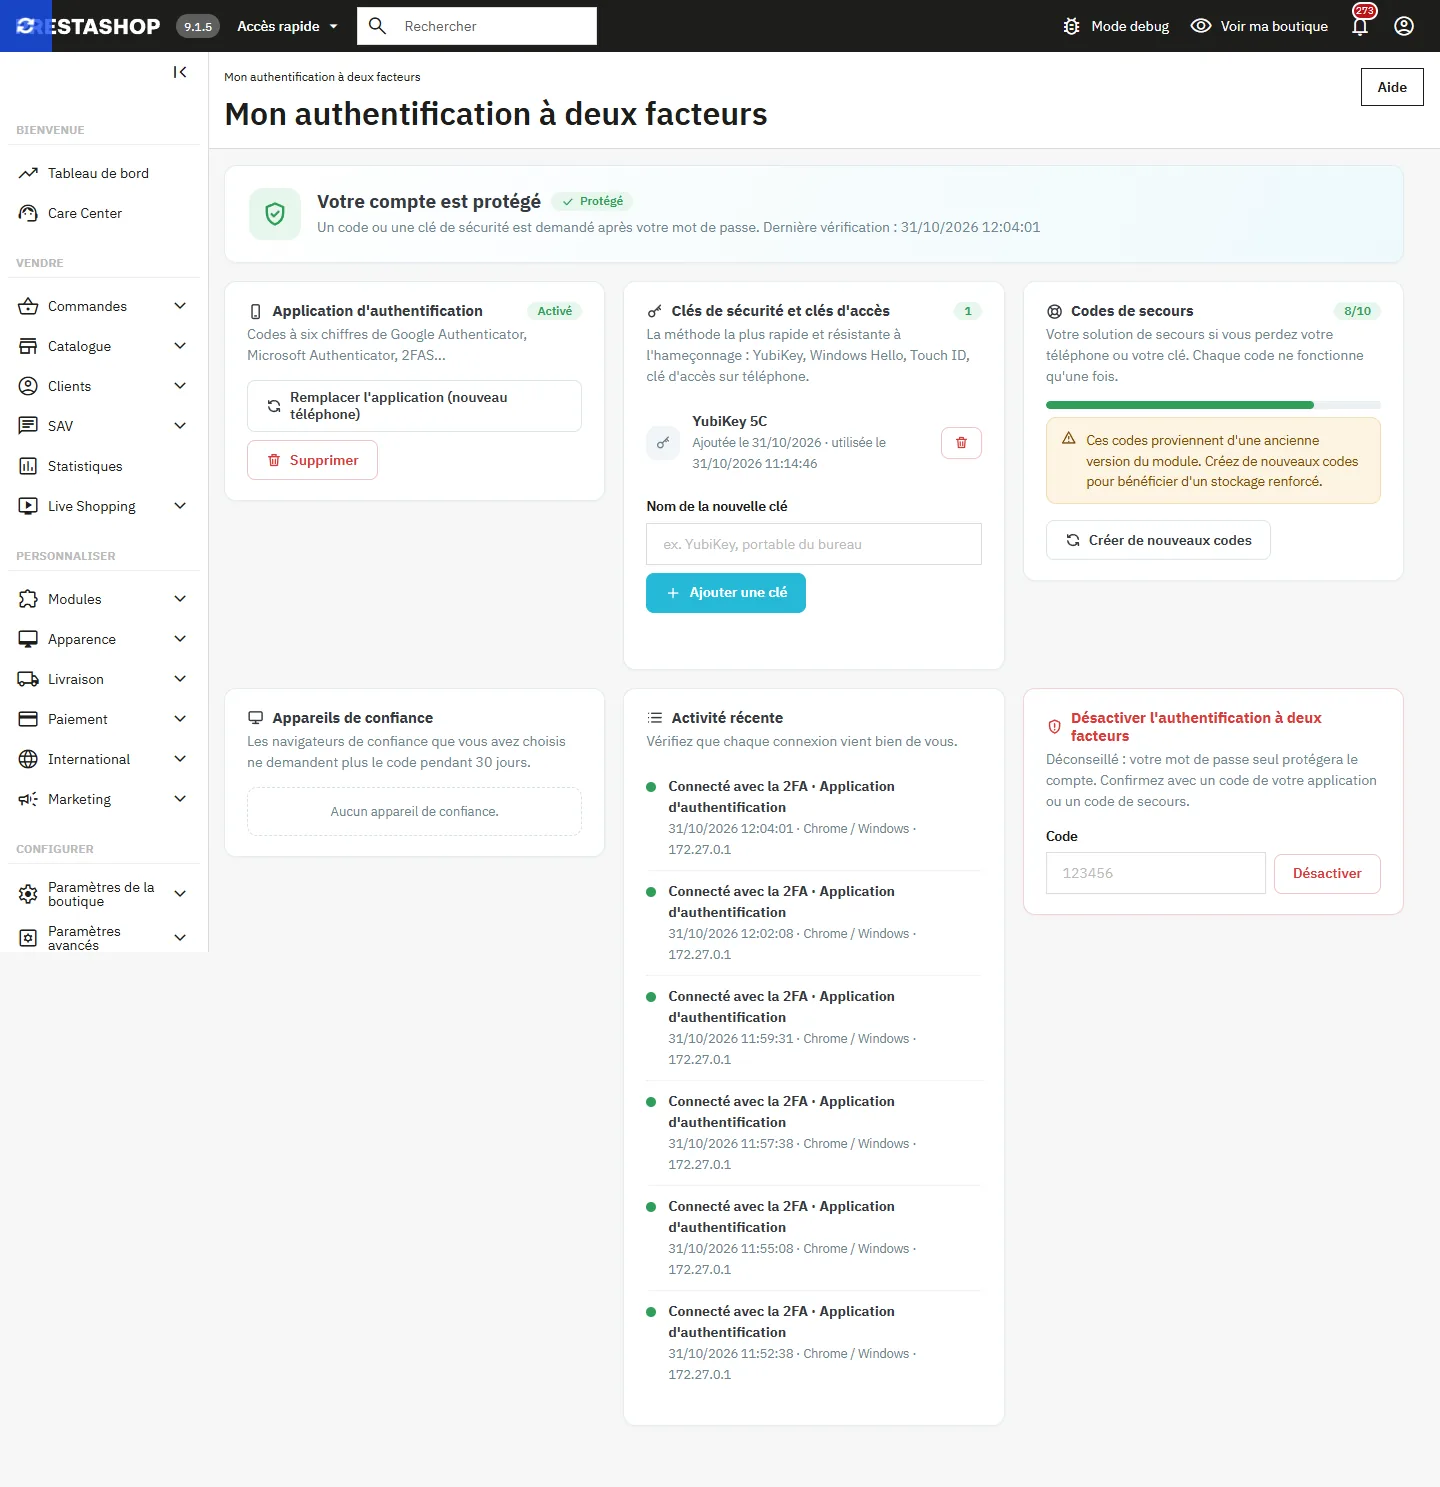
La page Ma 2FA
Elle regroupe tout ce qui concerne le compte de l’employé :
- Application d’authentification : remplacer l’application (nouveau téléphone) ; l’ancienne fonctionne jusqu’à la confirmation de la nouvelle.
- Clés de sécurité et passkeys : ajouter (avec un nom), lister, supprimer.
- Codes de secours : nombre restant, création d’une nouvelle série.
- Appareils de confiance : navigateur, dernière utilisation, échéance, retrait un par un ou en bloc.
- Activité récente : connexions, codes faux, changements.
- Désactiver la 2FA : avec un code de l’application ou un code de secours, impossible si le profil l’exige.
Clés de sécurité et passkeys
Le module accepte comme second facteur les clés FIDO2/WebAuthn (YubiKey, Titan…) et les authentificateurs intégrés (Windows Hello, Touch ID, passkey du téléphone). C’est la méthode la plus rapide et elle résiste à l’hameçonnage : la clé ne répond qu’au bon site. Le module vérifie le défi, l’origine, le domaine et le compteur de signatures ; une clé clonée est refusée. Les clés de sécurité exigent HTTPS (ou localhost).
Tableau de bord du module
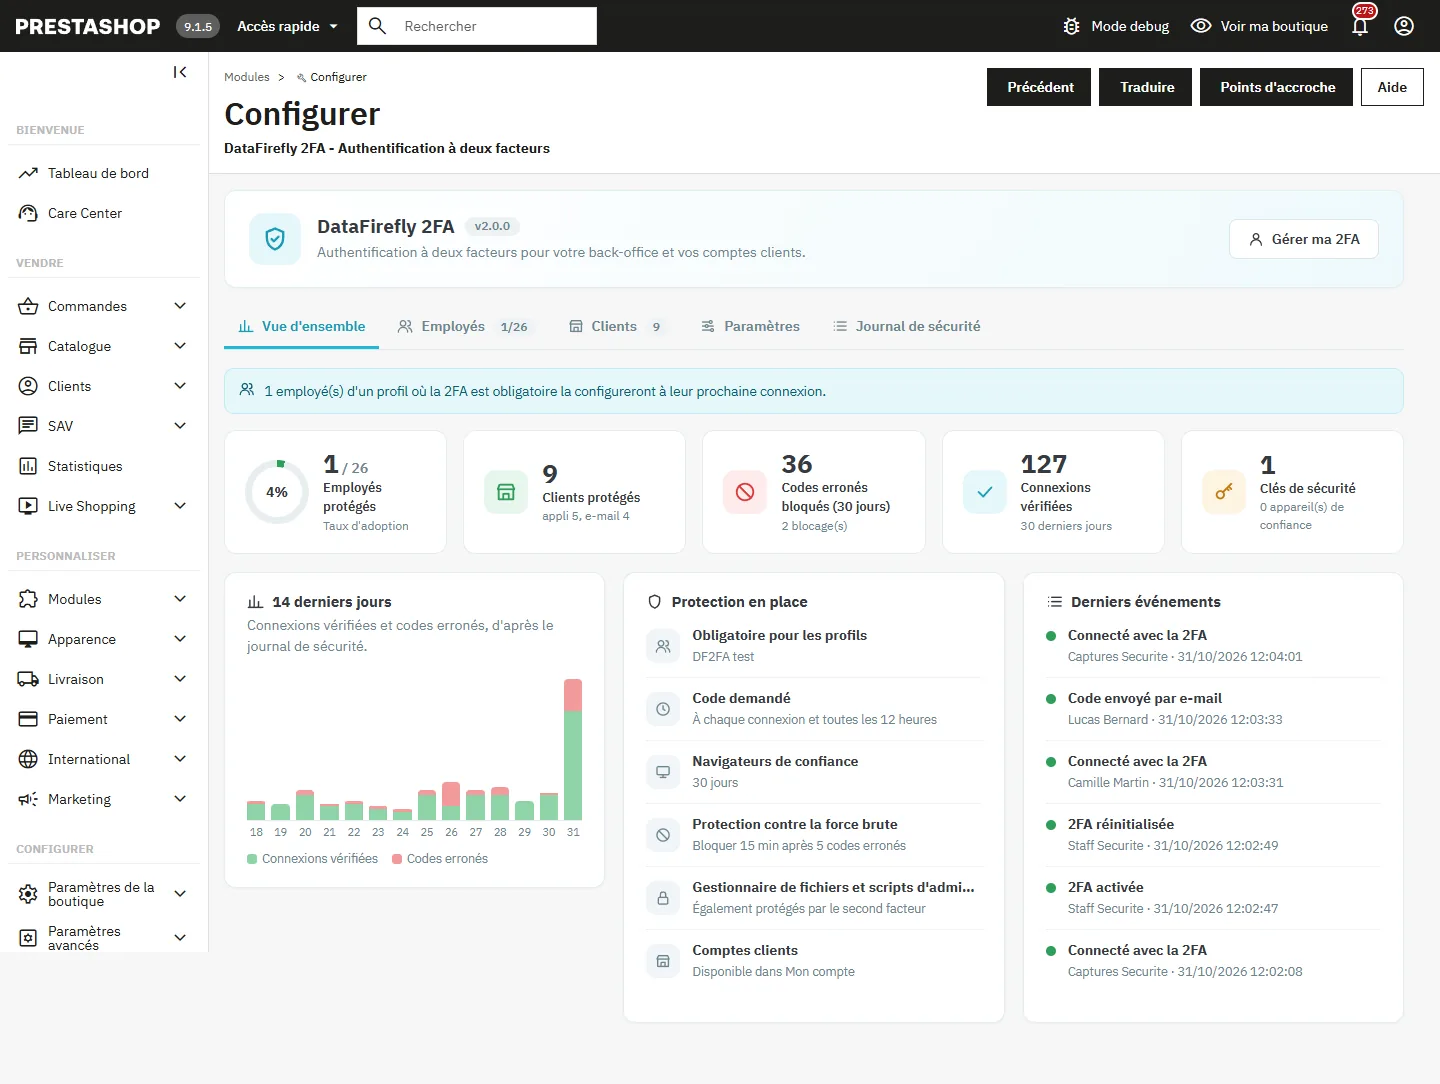
Ouvrez Modules → DataFirefly 2FA → Configurer. La page compte cinq onglets : Vue d’ensemble, Employés, Clients, Paramètres et Journal de sécurité. La Vue d’ensemble affiche le taux d’adoption, les employés et clients protégés, les codes faux bloqués et les blocages sur 30 jours, les connexions vérifiées, un graphique sur 14 jours, les protections actives et les derniers événements. Tous les chiffres sont calculés à partir de votre base.
Employés et réinitialisation
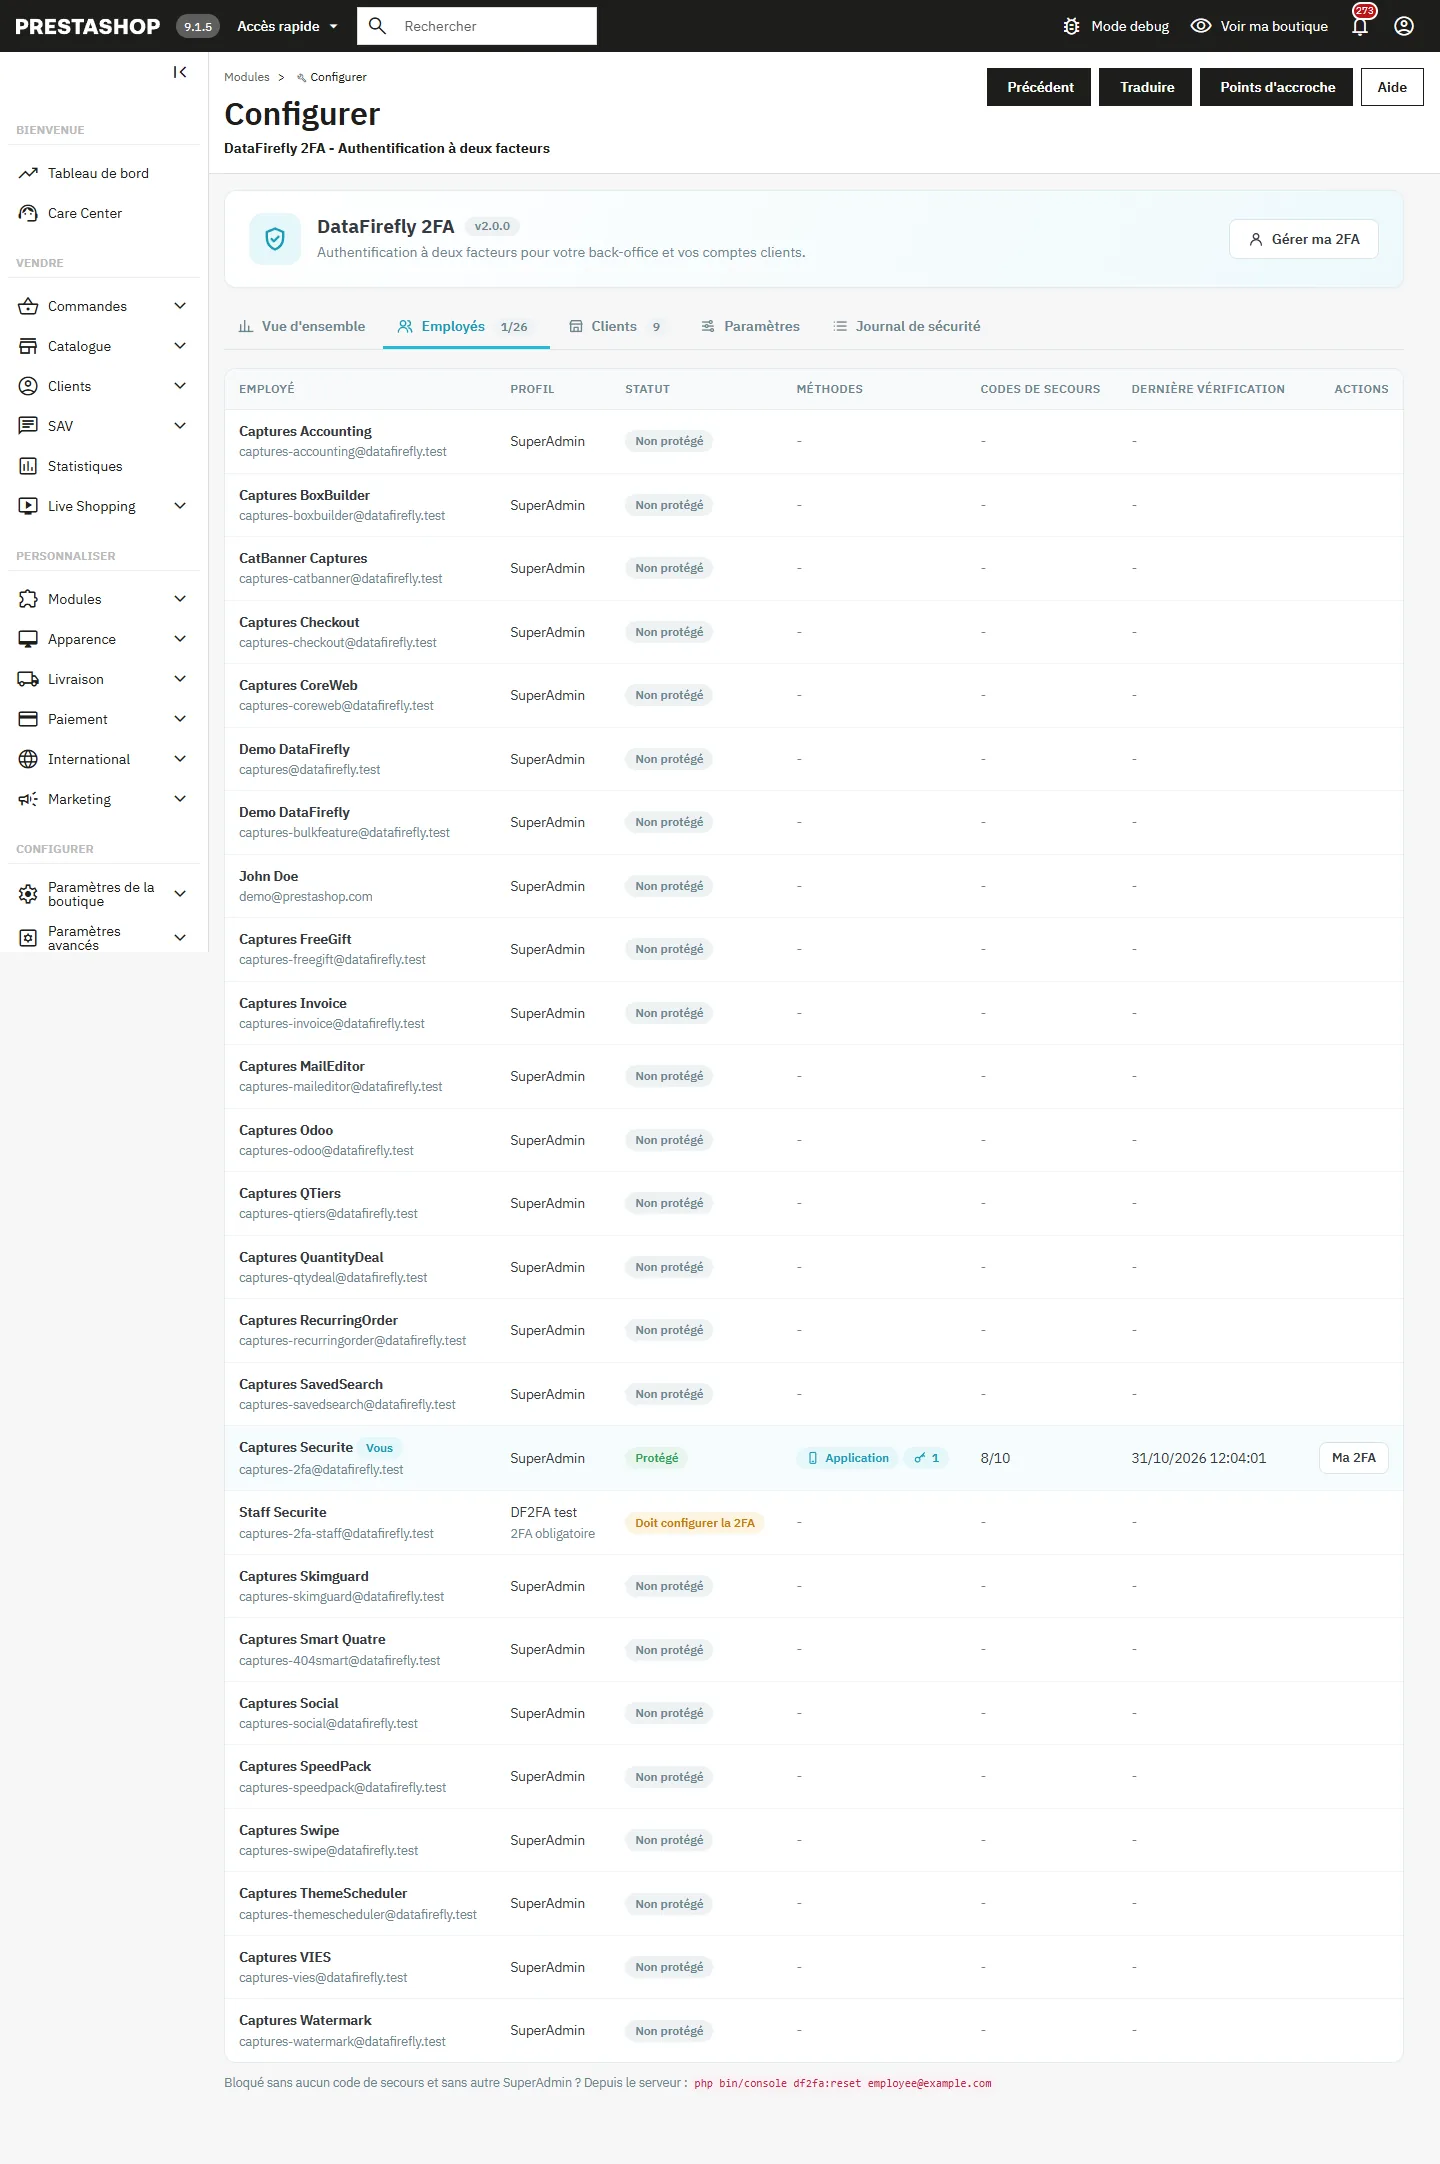
L’onglet Employés liste chaque employé actif avec son profil, son statut (Protégé, Doit configurer, Non protégé, Bloqué), ses méthodes, ses codes de secours restants et sa dernière vérification. Un SuperAdmin peut débloquer un compte, retirer ses appareils de confiance ou réinitialiser sa 2FA (téléphone perdu). Chaque action est journalisée.
Lorsque sa 2FA est réinitialisée ou désactivée, qu’un code de secours est utilisé, que son compte est bloqué ou qu’une clé est ajoutée, l’employé reçoit une alerte de sécurité par e-mail, dans sa langue.
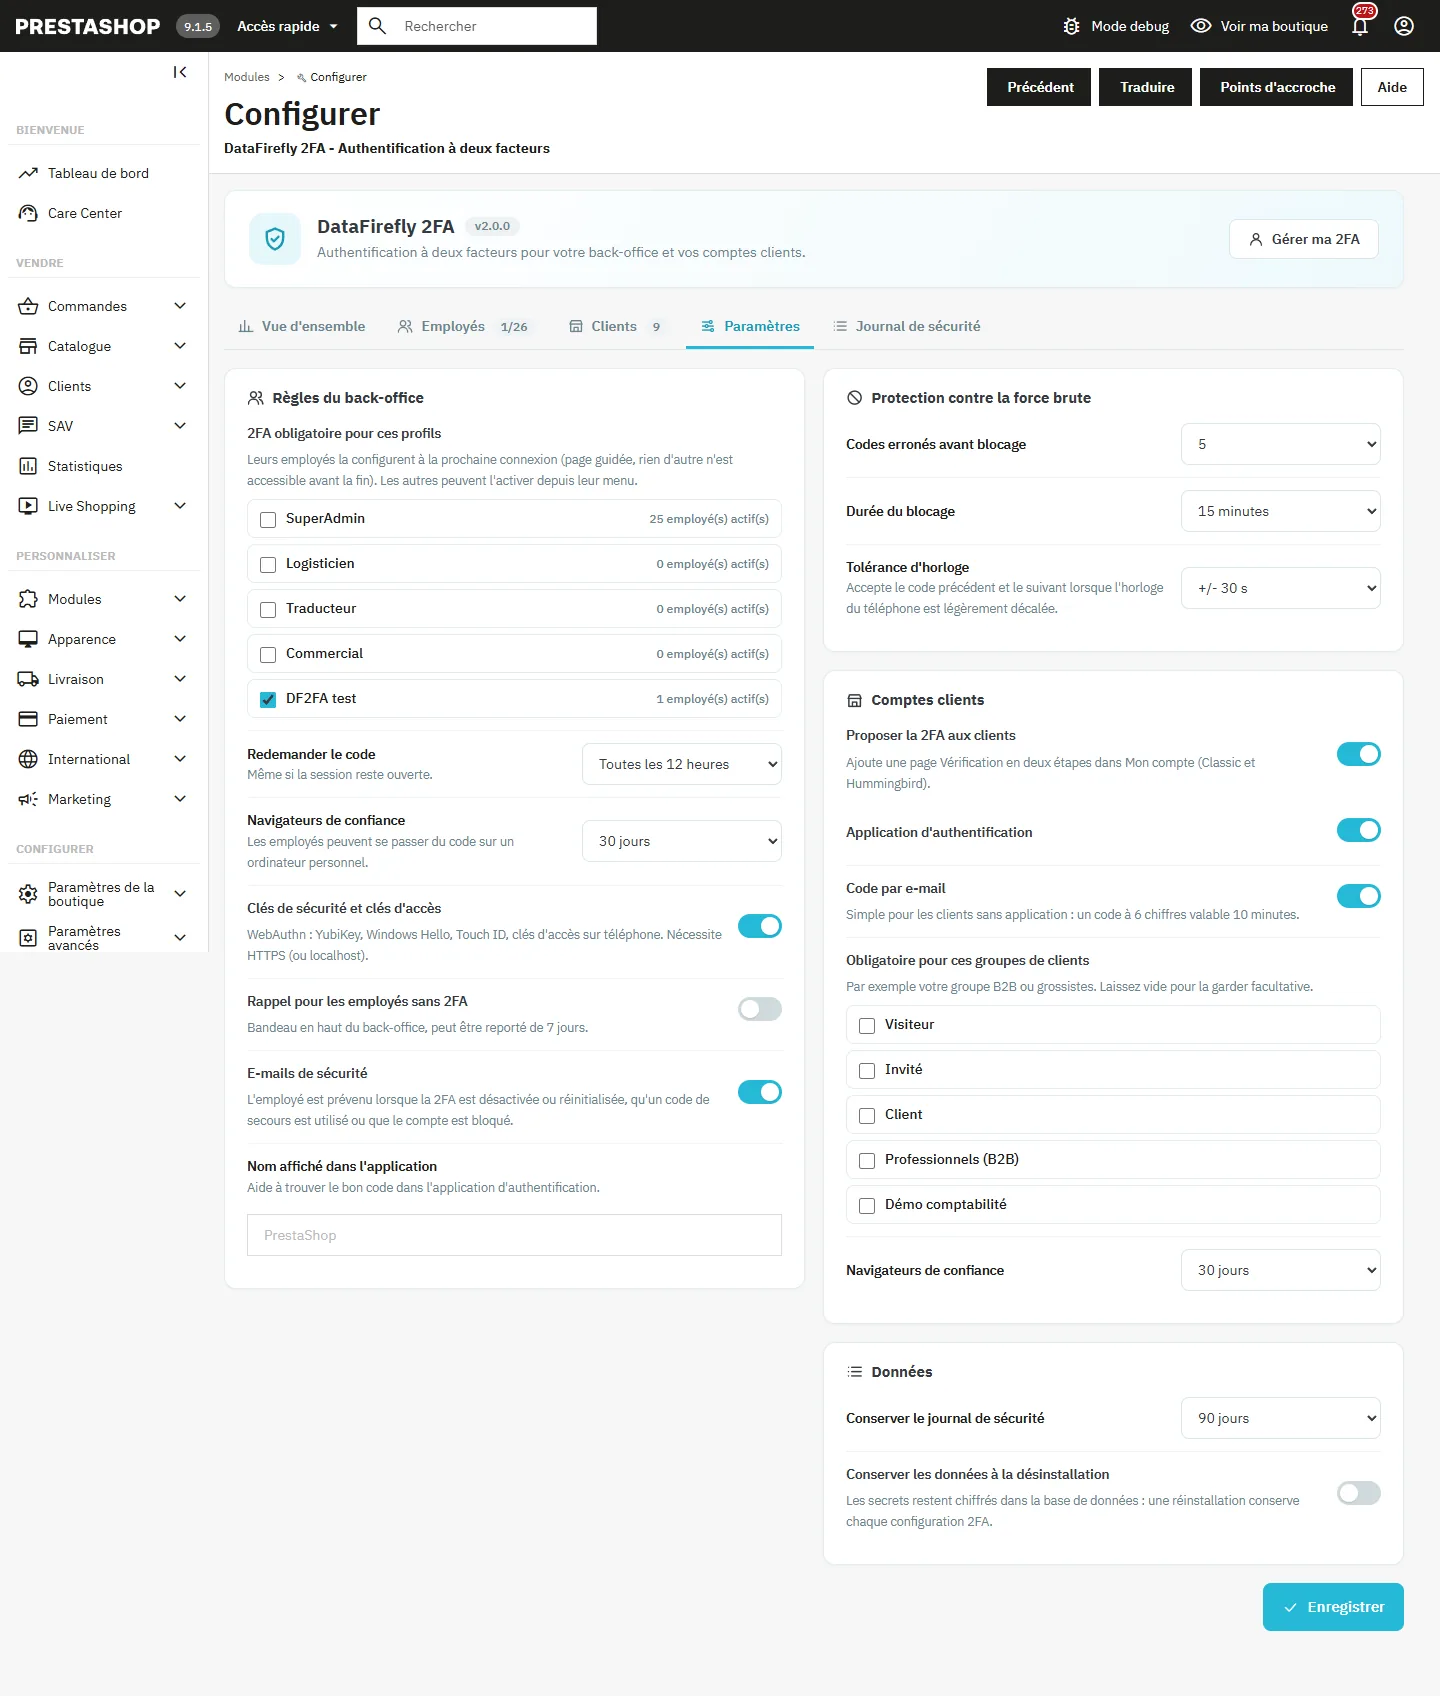
Paramètres
- 2FA obligatoire pour ces profils : les employés des profils cochés configurent la 2FA à leur prochaine connexion. Les autres peuvent l’activer depuis leur menu.
- Redemander le code : à chaque connexion seulement, ou aussi toutes les 4 à 168 heures (12 heures par défaut).
- Navigateurs de confiance : de 7 à 90 jours, ou désactivé.
- Clés de sécurité et passkeys : activées par défaut.
- Rappel pour les employés sans 2FA : bandeau en haut du back-office, que l’employé peut reporter de 7 jours.
- E-mails de sécurité, nom affiché dans l’application.
- Protection contre la force brute : nombre de codes faux avant blocage (5 par défaut), durée du blocage (15 minutes par défaut), tolérance d’horloge (±30 s par défaut).
- Comptes clients : voir la section suivante.
- Données : durée de conservation du journal (90 jours par défaut), conservation des données à la désinstallation.
Déploiement conseillé : activez d’abord votre propre 2FA, puis cochez le profil SuperAdmin, puis les autres profils. L’onglet Vue d’ensemble indique combien d’employés configureront la 2FA à leur prochaine connexion.
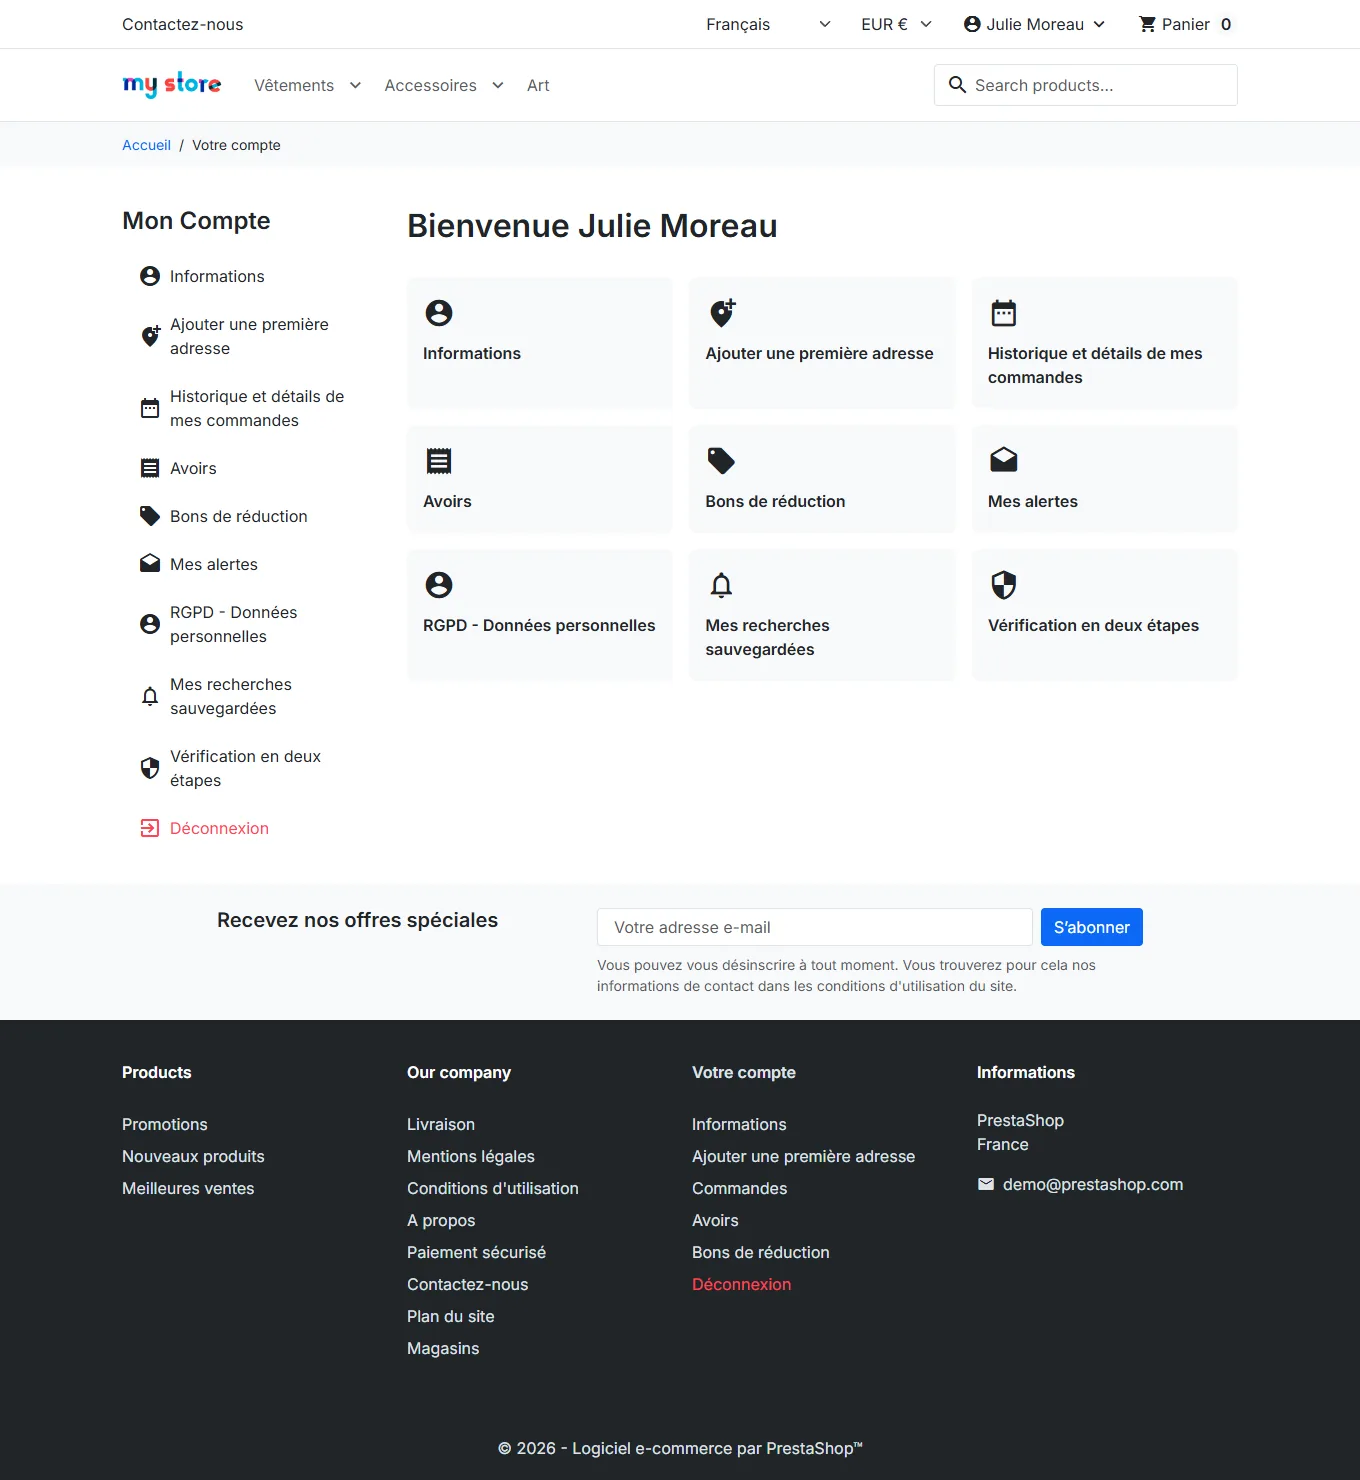
2FA des clients
Activez Proposer la 2FA aux clients dans Paramètres. Une page Vérification en deux étapes apparaît dans Mon compte (thèmes Classic et Hummingbird). Vous choisissez les méthodes proposées : application d’authentification, code par e-mail, ou les deux. Vous pouvez aussi rendre la vérification obligatoire pour certains groupes de clients, par exemple votre groupe B2B.
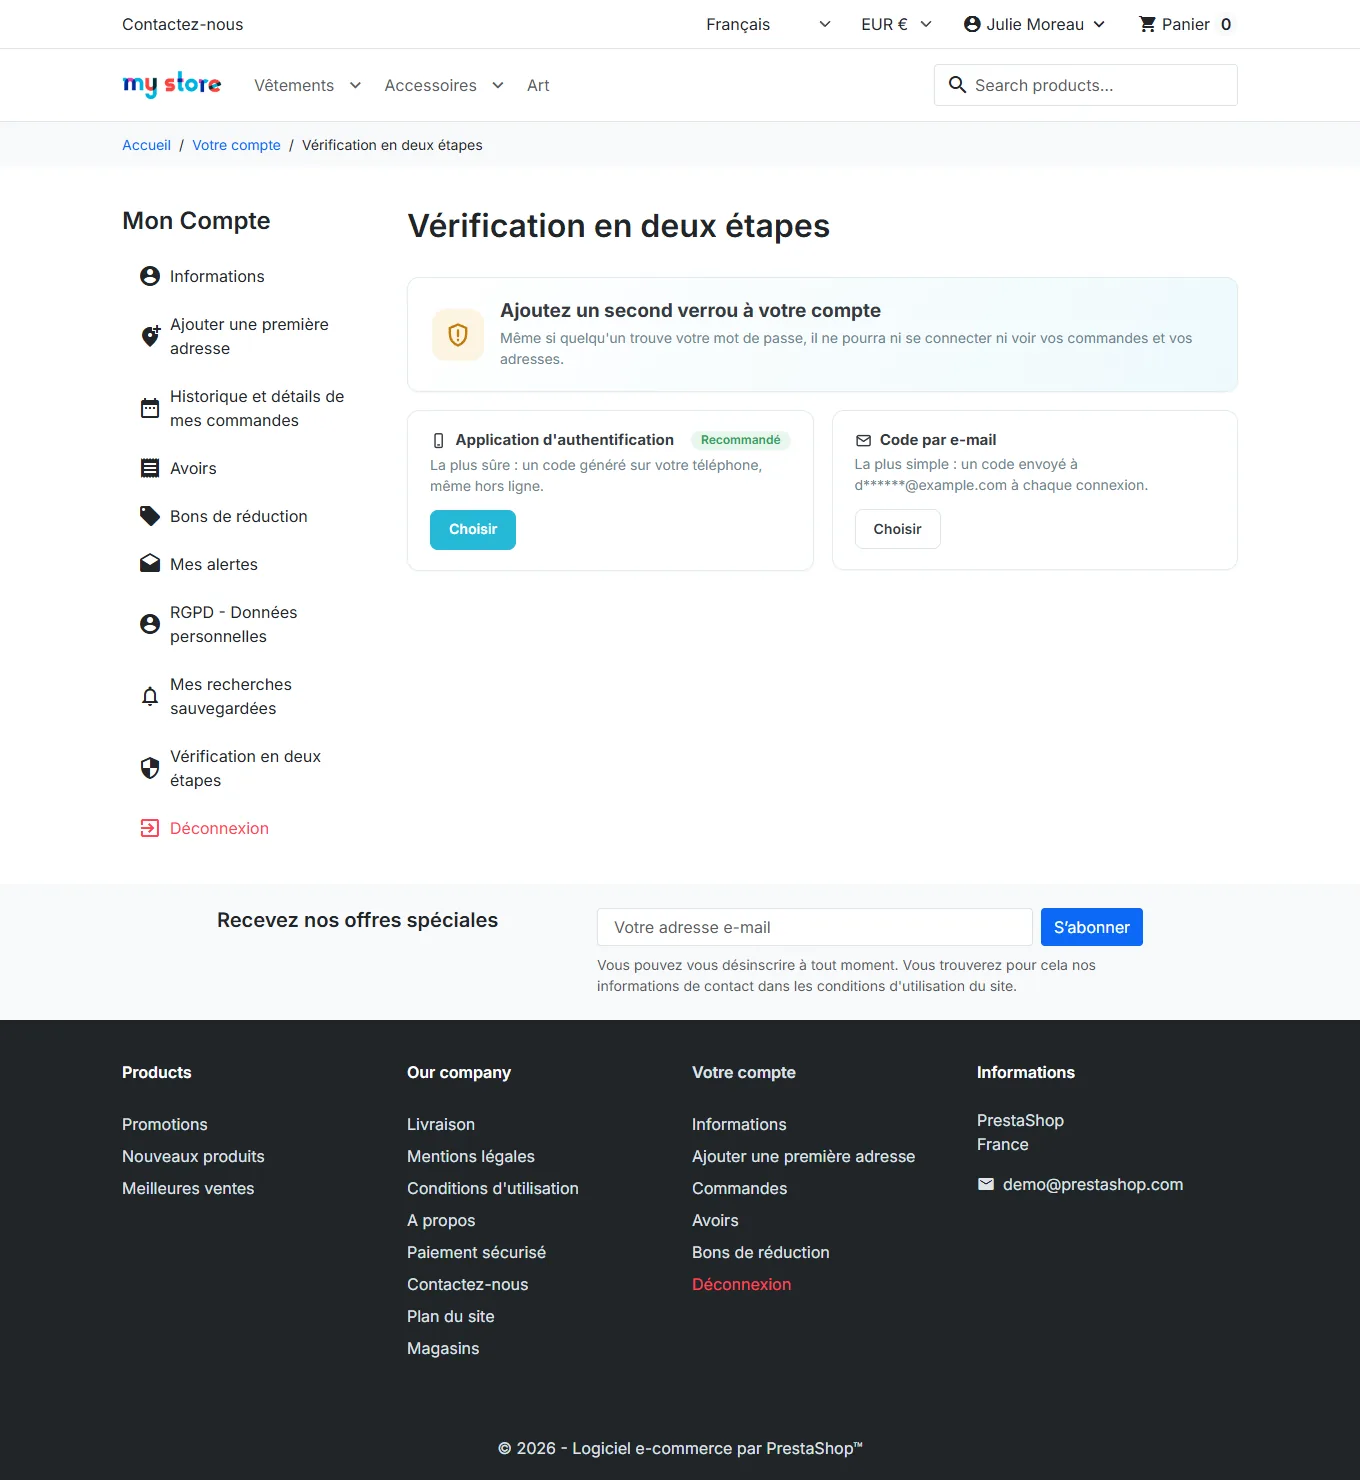
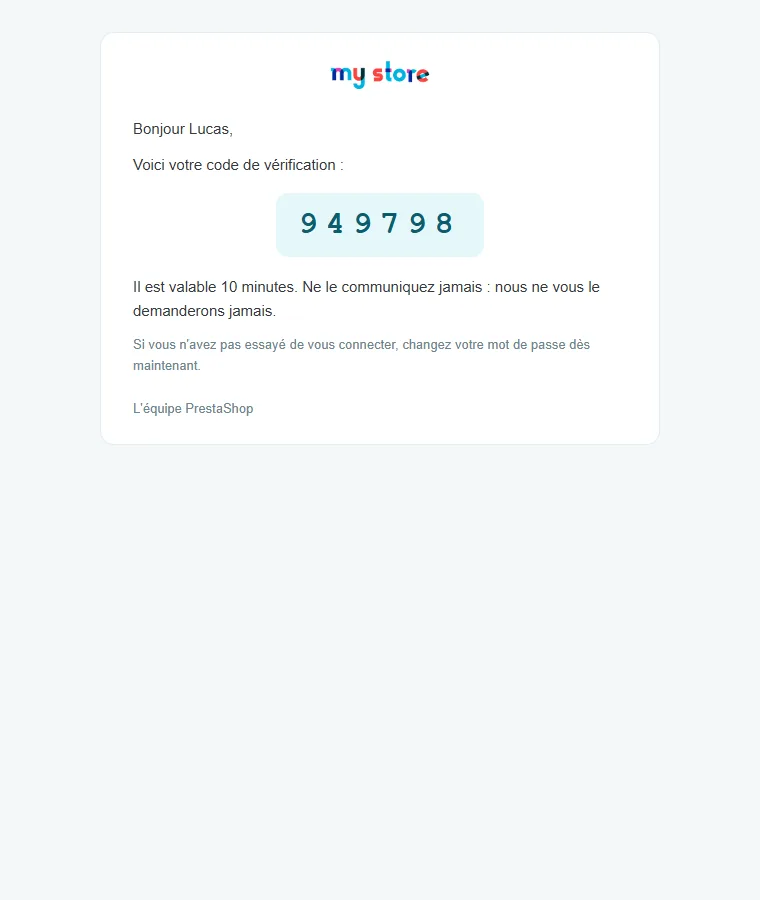
Le client choisit sa méthode : l’application, recommandée car elle fonctionne même hors ligne, ou le code par e-mail, plus simple (6 chiffres, valable 10 minutes, renvoi limité à un par minute).
L’activation par application suit les mêmes trois étapes que pour les employés, puis le client reçoit ses 10 codes de secours.
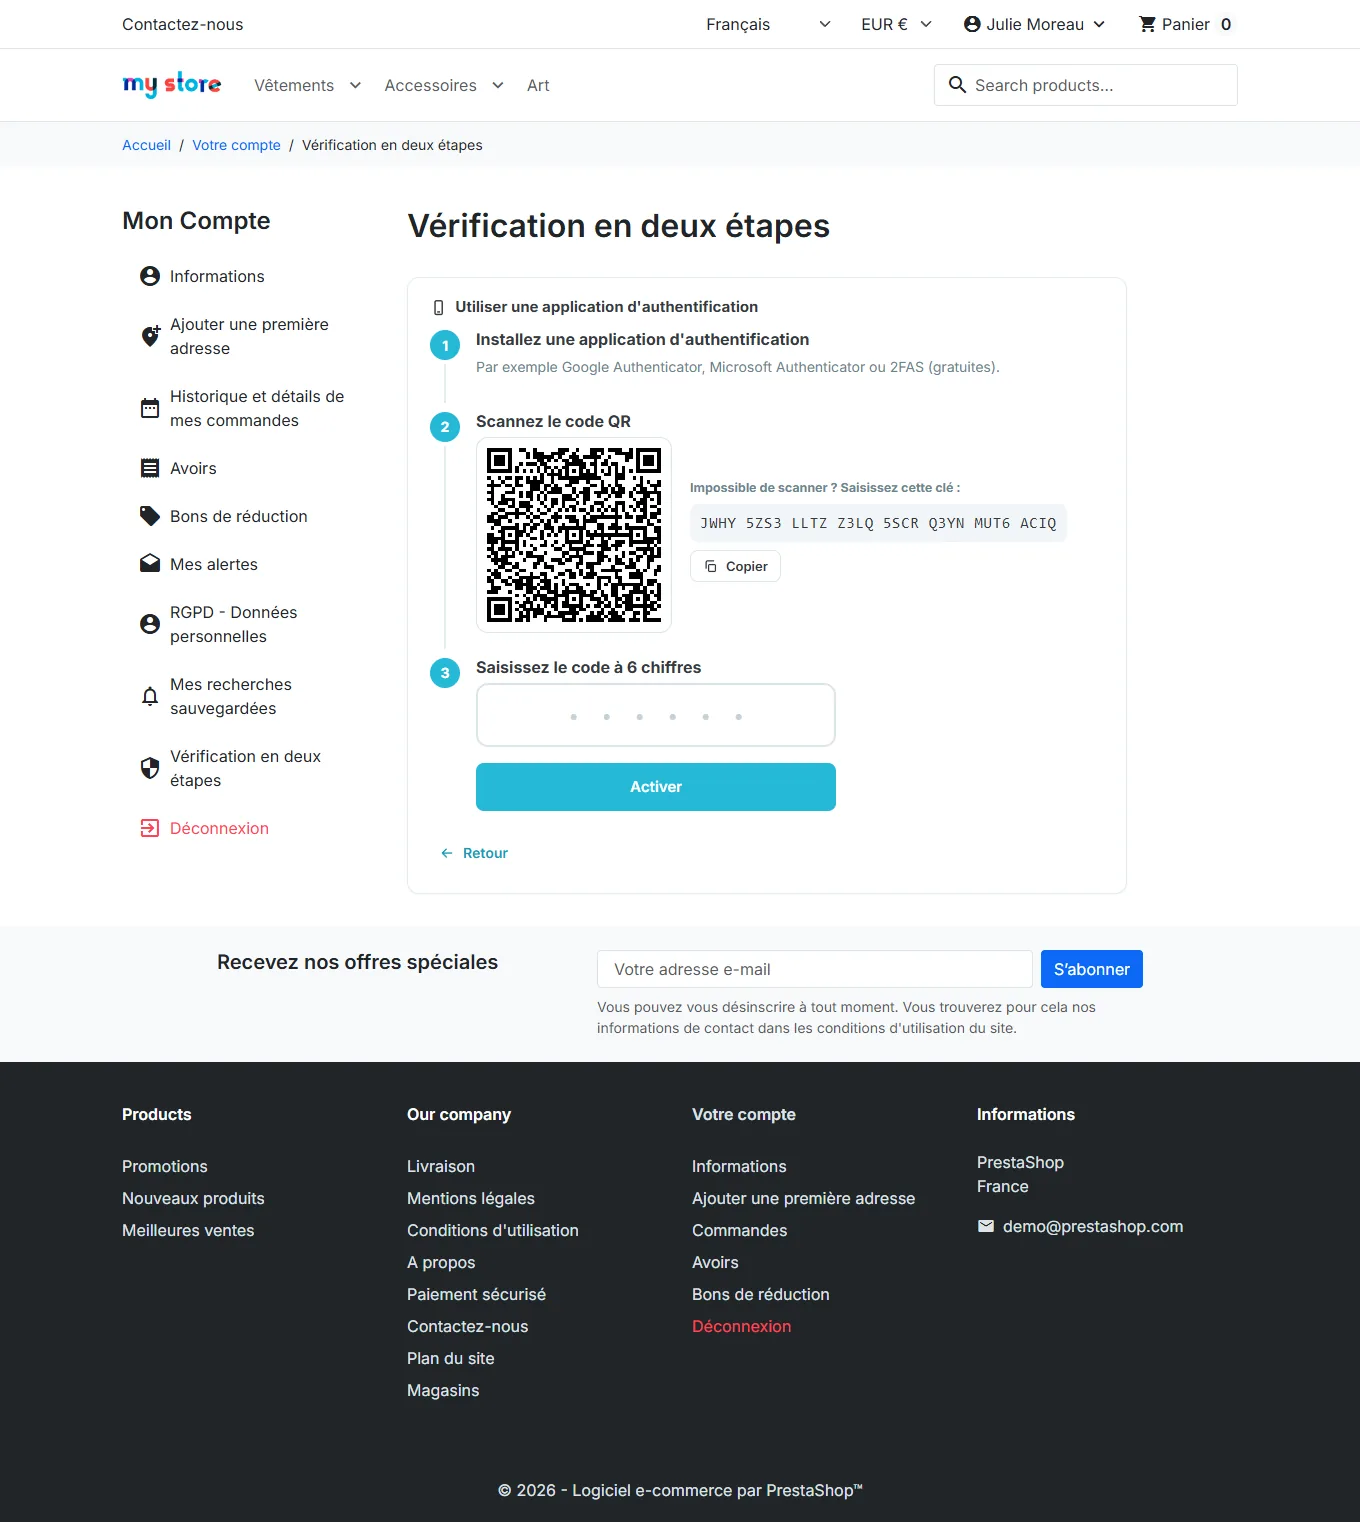
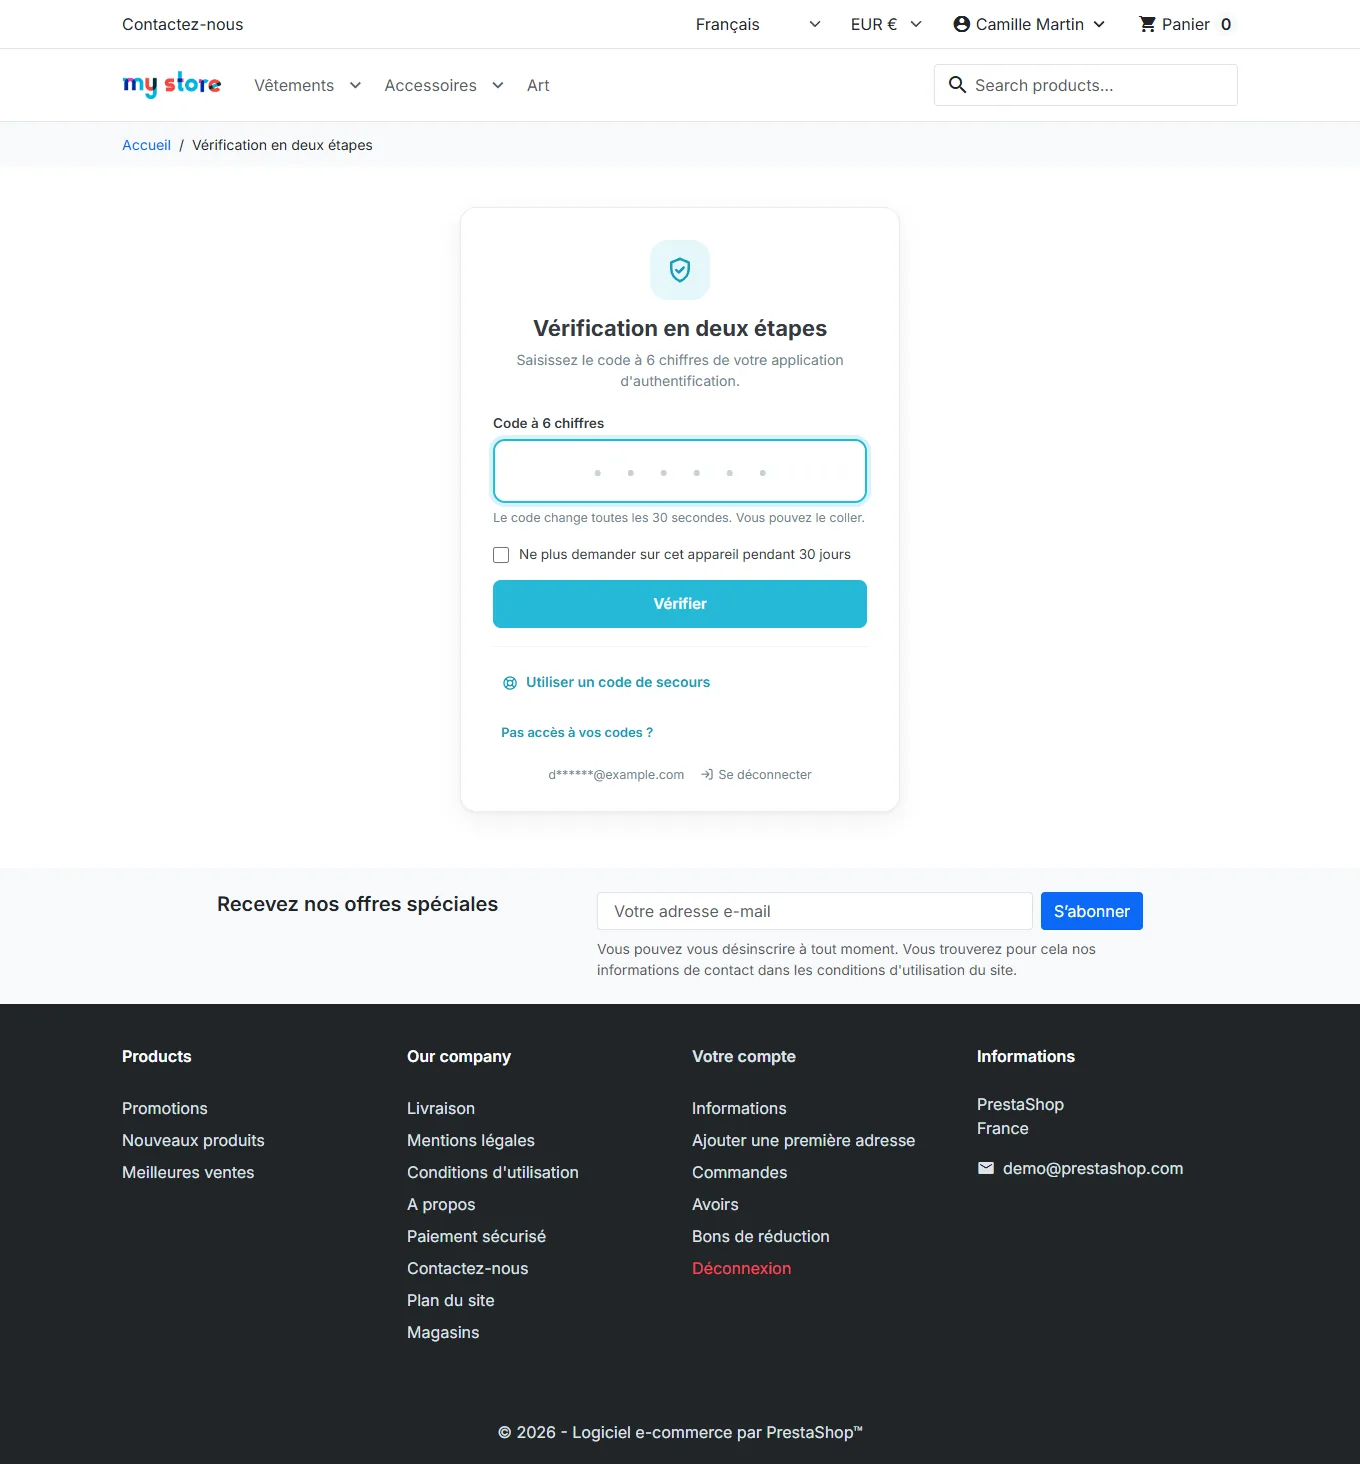
À chaque connexion, y compris depuis le tunnel de commande, une connexion sociale ou après une réinitialisation du mot de passe, le client doit saisir son code avant d’accéder à son compte, à ses commandes ou à ses adresses. S’il le souhaite, il peut demander à ne plus être sollicité sur cet appareil pendant 30 jours.
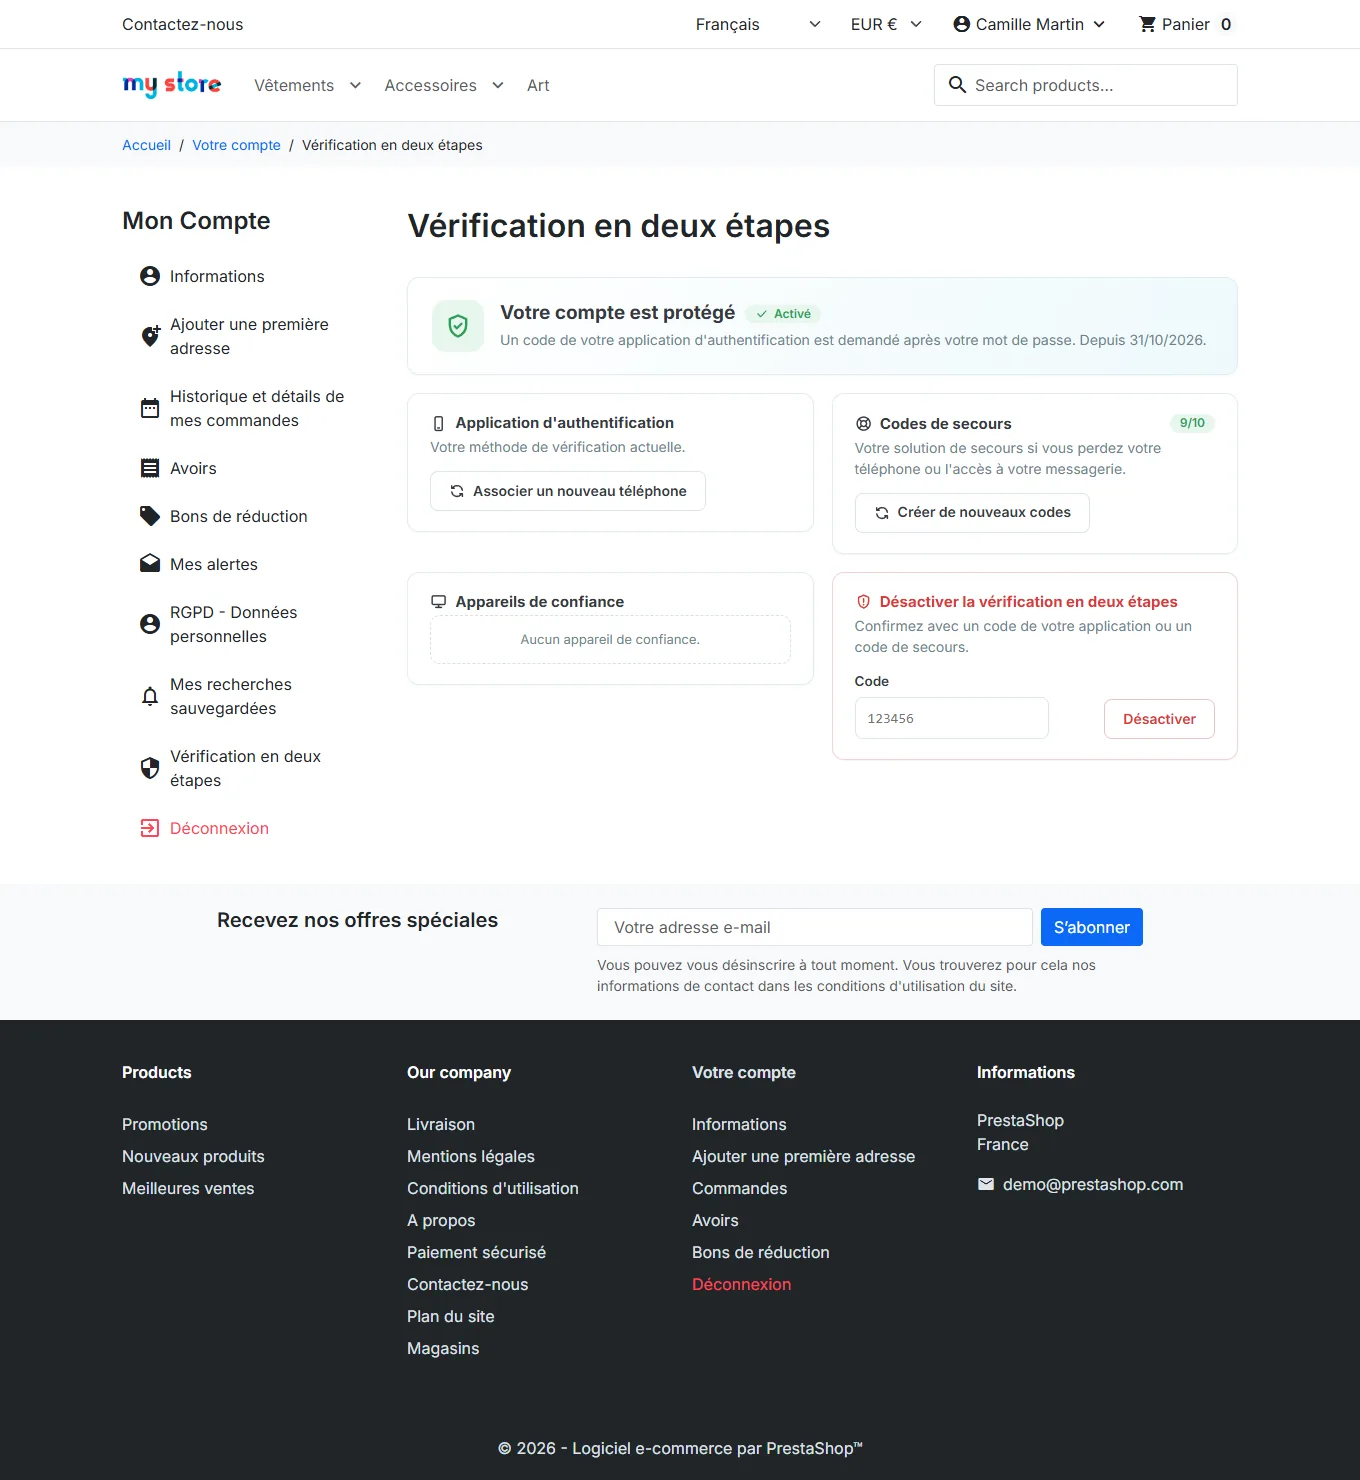
Depuis la même page, le client gère sa méthode, ses codes de secours et ses appareils de confiance, et peut désactiver la vérification sauf si son groupe l’impose.
Avec la méthode e-mail, le code est envoyé automatiquement à l’ouverture de l’écran de vérification, avec un modèle traduit dans les 8 langues.
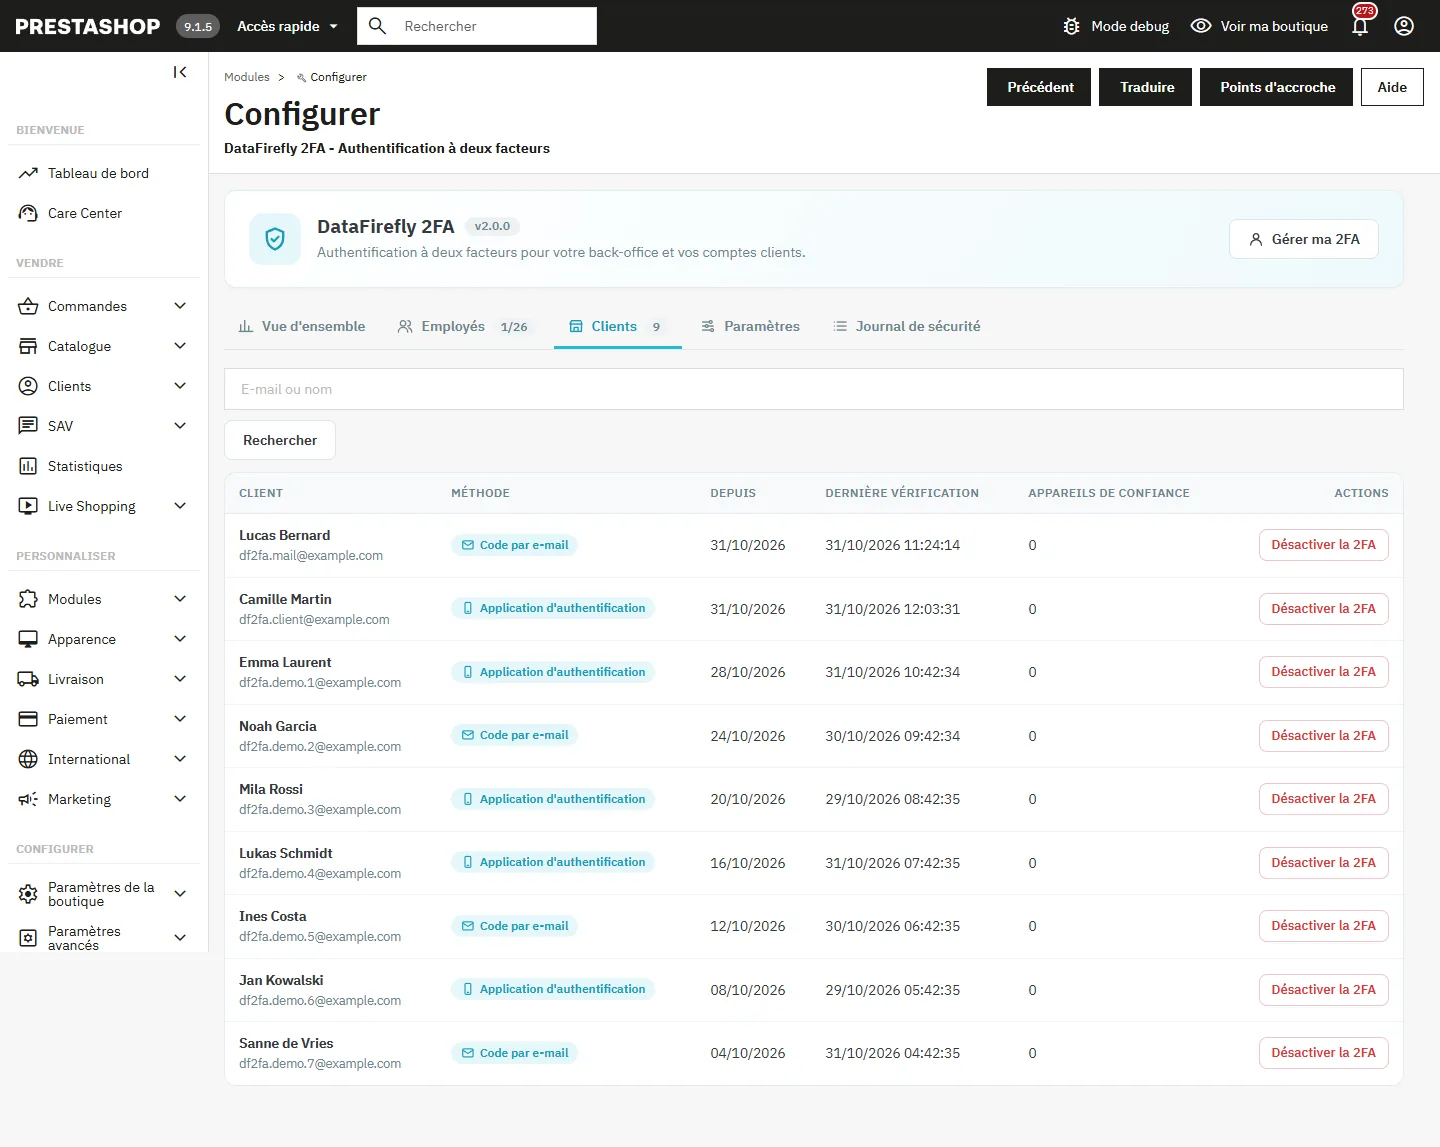
Dans le back-office, l’onglet Clients liste les clients protégés (méthode, date, dernière vérification, appareils) et permet de débloquer un compte ou de désactiver sa 2FA après vérification de son identité.
Journal de sécurité
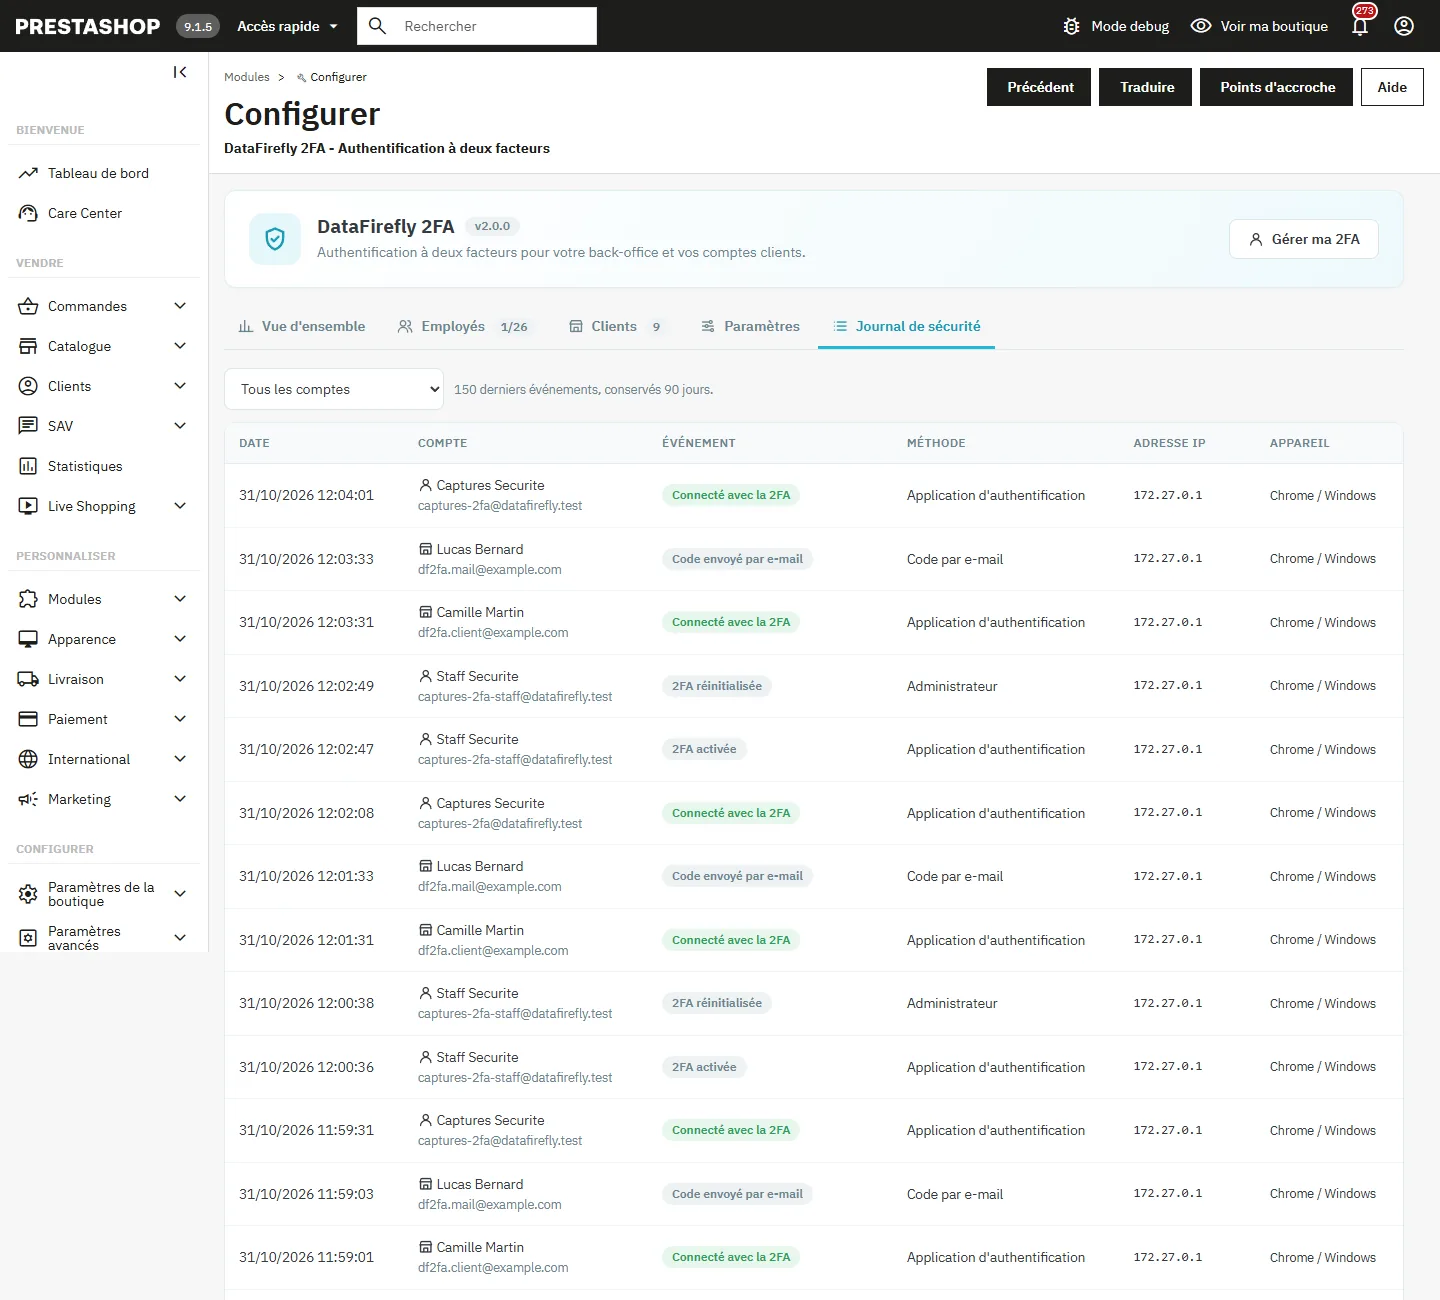
Le journal enregistre les connexions vérifiées, les codes faux, les blocages, les activations et désactivations, les réinitialisations, l’utilisation des codes de secours, les appareils de confiance et les clés, avec la date, le compte, la méthode, l’adresse IP et l’appareil. Il est filtrable par employés ou par clients et purgé automatiquement selon la durée choisie.
Ce que protège le module
- Toutes les pages du back-office : pages legacy (y compris sur PrestaShop 8), pages Symfony, appels AJAX (réponse 401), formulaires envoyés en POST, gestionnaire de fichiers.
- L’état « vérifié » est conservé côté serveur et lié à la session PrestaShop de l’employé : une nouvelle connexion repart toujours non vérifiée.
- Secrets chiffrés en base, codes de secours stockés sous forme de hachage avec une clé secrète du serveur, comparaisons en temps constant, protection contre le rejeu et la force brute, jetons CSRF sur toutes les actions.
Le webservice (clés API) et l’API d’administration de PrestaShop 9 (identifiants OAuth) ne passent pas par une connexion d’employé : ils ne relèvent pas de la 2FA. Protégez ces clés et limitez leurs droits.
Dépannage
« Ce code serait valable dans X minute(s) »
L’heure du téléphone est décalée. Activez la date et l’heure automatiques sur le téléphone, puis réessayez. Vérifiez aussi l’horloge du serveur (timedatectl).
« Ce code a déjà été utilisé »
Le module refuse le rejeu : attendez le code suivant dans l’application (30 secondes).
Compte bloqué après trop de codes faux
Attendez la fin du blocage, faites-le lever par un SuperAdmin depuis l’onglet Employés, ou lancez php bin/console df2fa:reset email@exemple.com --unlock.
Plus aucun SuperAdmin ne peut se connecter
Depuis le serveur, php bin/console df2fa:reset email@exemple.com retire la 2FA du compte indiqué ; l’employé se reconnecte avec son mot de passe et configure à nouveau la 2FA.
La clé de sécurité n’est pas proposée
Le site doit être servi en HTTPS, l’option doit être active dans Paramètres et l’extension OpenSSL présente sur le serveur.
Désinstallation
Par défaut, la désinstallation supprime les tables, les réglages, les surcharges et les pages du module. Si l’option Conserver les données à la désinstallation est active, les secrets chiffrés, les clés et le journal sont conservés pour une réinstallation ultérieure.
Notes de version
2.0.0 (31 octobre 2026)
- Sécurité : contrôle d’accès refait. Pages legacy PrestaShop 8 couvertes, contournements par
&logoutet par en-tête AJAX corrigés, liste blanche stricte, état vérifié lié à la session côté serveur, gestionnaire de fichiers couvert. - Protection contre le rejeu des codes, détection de la dérive d’horloge, codes de secours renforcés (10 codes, hachage avec clé serveur), réinitialisation réservée aux SuperAdmins avec jeton CSRF.
- Nouveau : clés de sécurité et passkeys (WebAuthn), appareils de confiance, politique par profil, tableau de bord, journal de sécurité, alertes e-mail, commande
df2fa:reset. - Nouveau : 2FA des clients par application ou par code e-mail, obligatoire par groupe en option.
- Interface refaite : écran de vérification et assistant d’enrôlement plein écran, page Ma 2FA, entrée dans le menu employé pour tous les profils.
- Traductions complètes en 8 langues (back-office, front, e-mails). Testé sur PrestaShop 8.2.1 et 9.1.5, PHP 7.4 à 8.5.
1.1.1 (8 septembre 2026)
- Correction du tableau Statut 2FA des employés, interface traduite en 7 langues.
1.1.0 (2 juillet 2026)
- Compatibilité PrestaShop 9, chiffrement du secret, codes de secours hachés, blocage après 5 codes faux, QR code local.
1.0.0 (12 mars 2025)
- Première version : TOTP, mode obligatoire ou au choix, codes de secours, réinitialisation SuperAdmin.