
Cookie Manager Tarteaucitron — Guide complet
Installation, assistant, blocage automatique des scripts tiers, liste des cookies, catalogue de services, apparence, Google Consent Mode v2, analyse, statistiques et preuve des consentements du module Cookie Manager (tarteaucitron.js) pour PrestaShop 1.7.8, 8 et 9.
Présentation
Cookie Manager est un module de gestion du consentement aux cookies pour PrestaShop 1.7.8, 8 et 9, compatible avec les thèmes Classic et Hummingbird. Il s’appuie sur tarteaucitron.js 1.37.0, la bibliothèque open source d’Amauri Champeaux (licence MIT). Le module y ajoute son propre bandeau, le blocage automatique des scripts tiers, une liste des cookies générée pour vos visiteurs, Google Consent Mode v2 et un journal de preuve des consentements.
Tant que le visiteur n’a rien choisi, le module ne dépose aucun cookie, n’écrit rien dans le stockage du navigateur et ne contacte aucun tiers. Le cookie qui mémorise le choix n’est écrit qu’au premier clic.
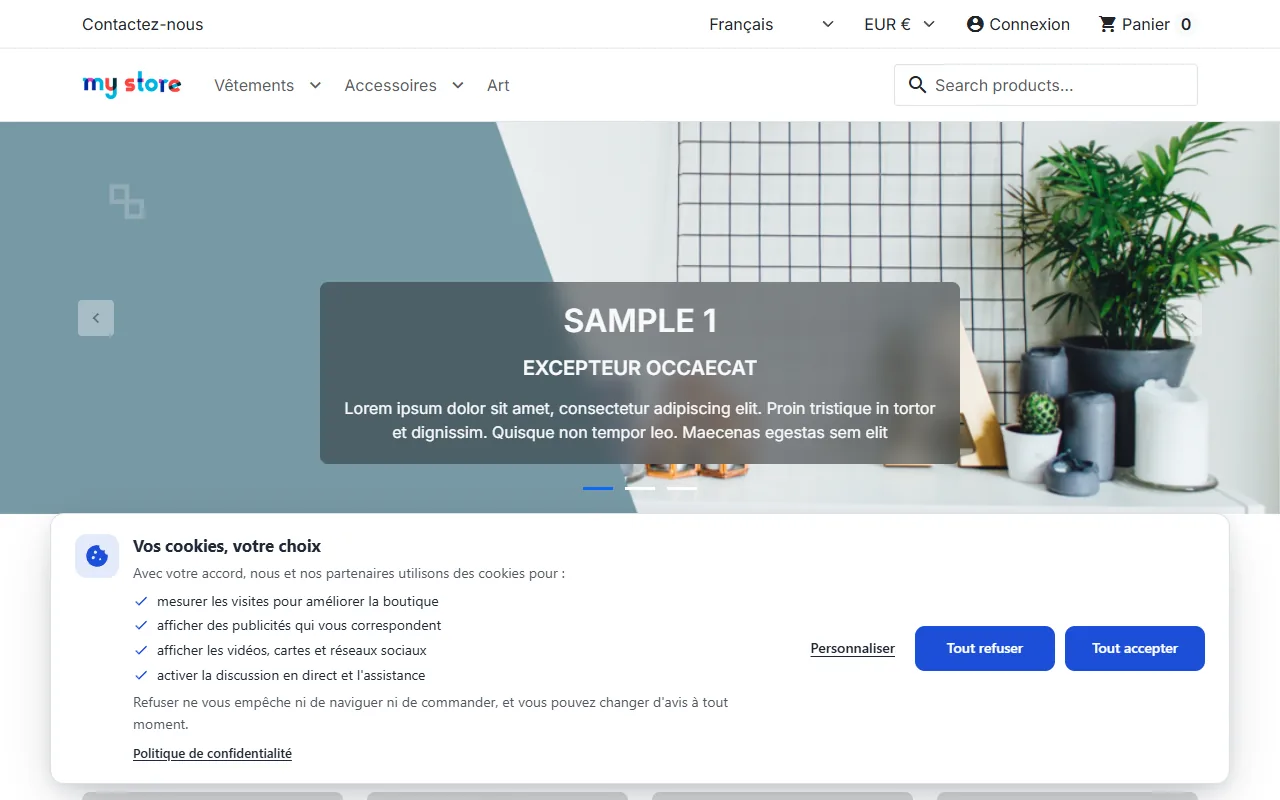
Installation et assistant de démarrage
- Dans le back-office, ouvrez Modules → Gestionnaire de modules → Installer un module.
- Déposez le fichier
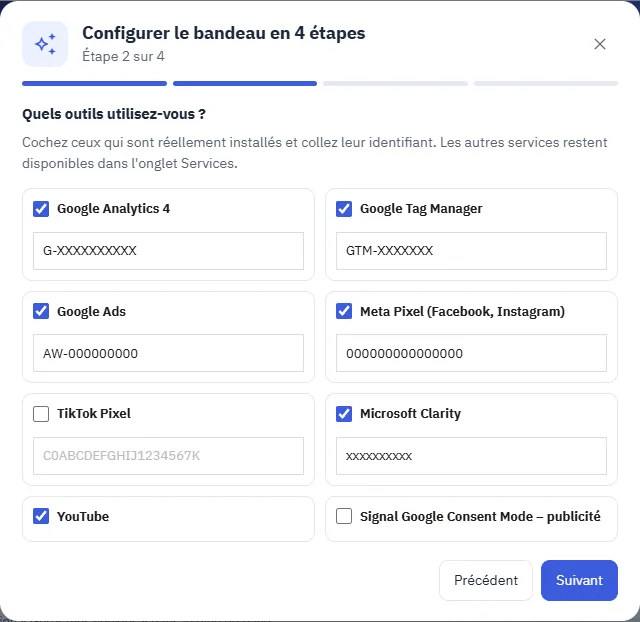
datafirefly_tarteaucitron-3.0.0.zip, puis cliquez sur Configurer. - L’assistant s’ouvre au premier affichage : politique de confidentialité, outils utilisés et leurs identifiants, apparence, activation du bandeau.
La configuration est aussi accessible depuis l’entrée de menu Modules → Cookies (tarteaucitron). L’assistant peut être relancé à tout moment par le bouton Assistant en haut de page.
Mise à jour depuis la version 2.0 ou 1.x
Déposez le nouveau zip par-dessus l’ancien module. Le script de mise à jour reprend vos réglages : services et identifiants, textes, couleurs, position, durée, Consent Mode, journal, statistiques et services personnalisés.
- Le choix déjà exprimé par vos visiteurs avec la 2.0 est conservé : le bandeau ne leur est pas représenté, sauf si vous ajoutez un service.
- Le blocage automatique reste désactivé après une mise à jour. Activez-le dans l’onglet Blocage, puis testez vos pages.
- Depuis la 1.x, la valeur unique de chaque texte est copiée dans toutes les langues de la boutique, et le libellé « Continuer sans accepter » devient « Tout refuser ».
Sur une installation neuve, le blocage automatique est activé d’origine.
Tableau de bord
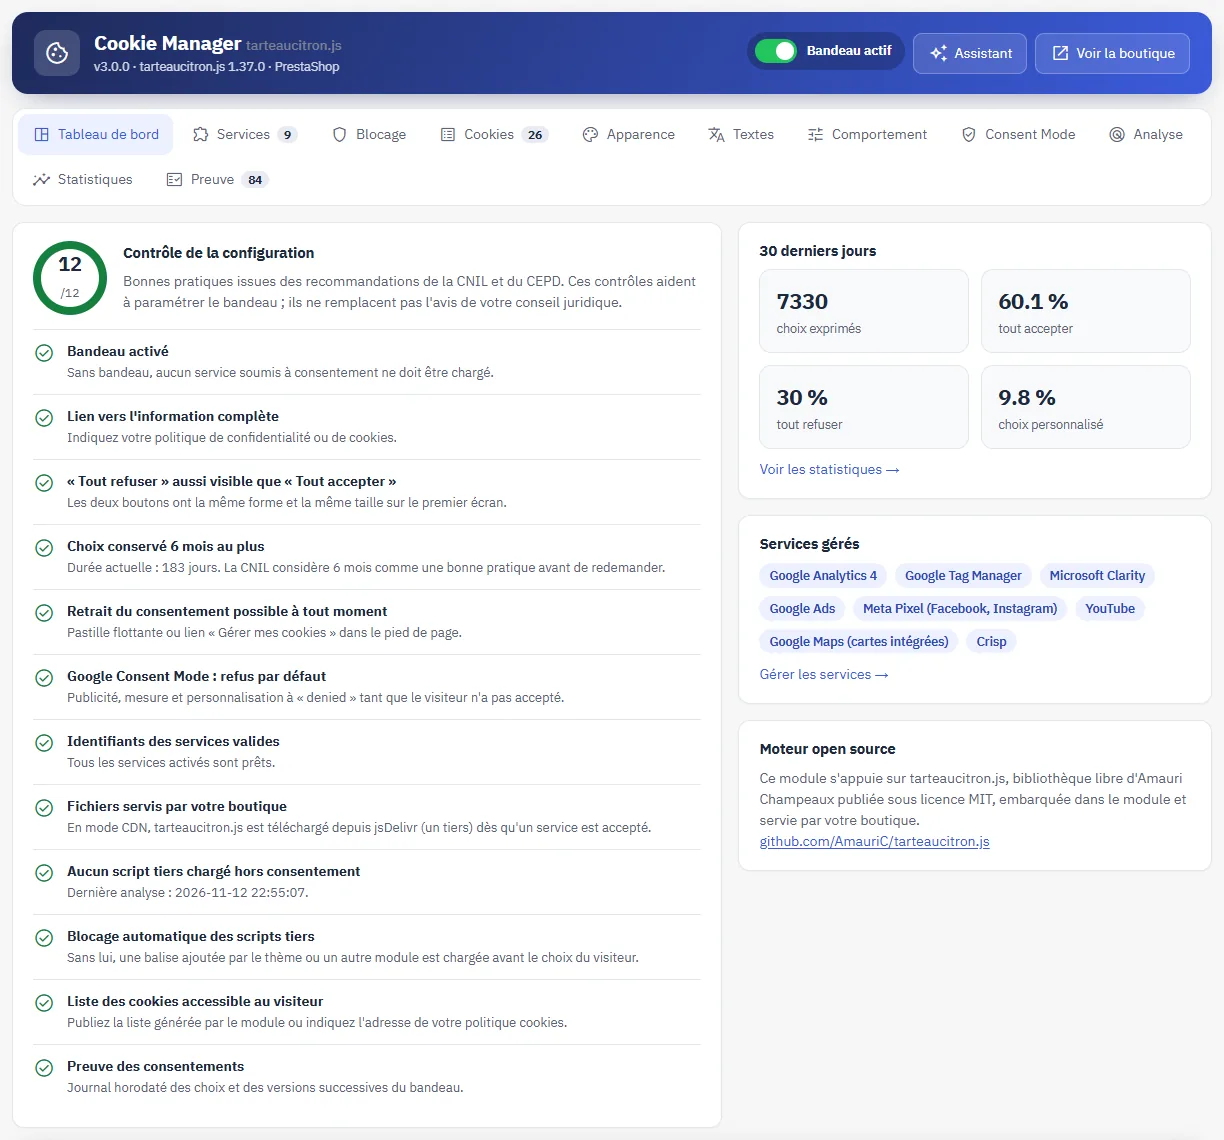
Le tableau de bord rassemble douze contrôles de configuration : bandeau activé, lien vers la politique de confidentialité, boutons « Tout refuser » et « Tout accepter » de même apparence, durée du choix, moyen de retrait, valeurs par défaut de Consent Mode, identifiants valides, fichiers servis par la boutique, analyse des scripts tiers, blocage automatique, liste des cookies accessible au visiteur et journal de preuve. Chaque point non satisfait propose un lien Corriger vers le bon onglet.
Ces contrôles reprennent des bonnes pratiques issues des recommandations de la CNIL et du CEPD. Ils aident à paramétrer le bandeau mais ne remplacent pas l’analyse juridique de votre site.
Services
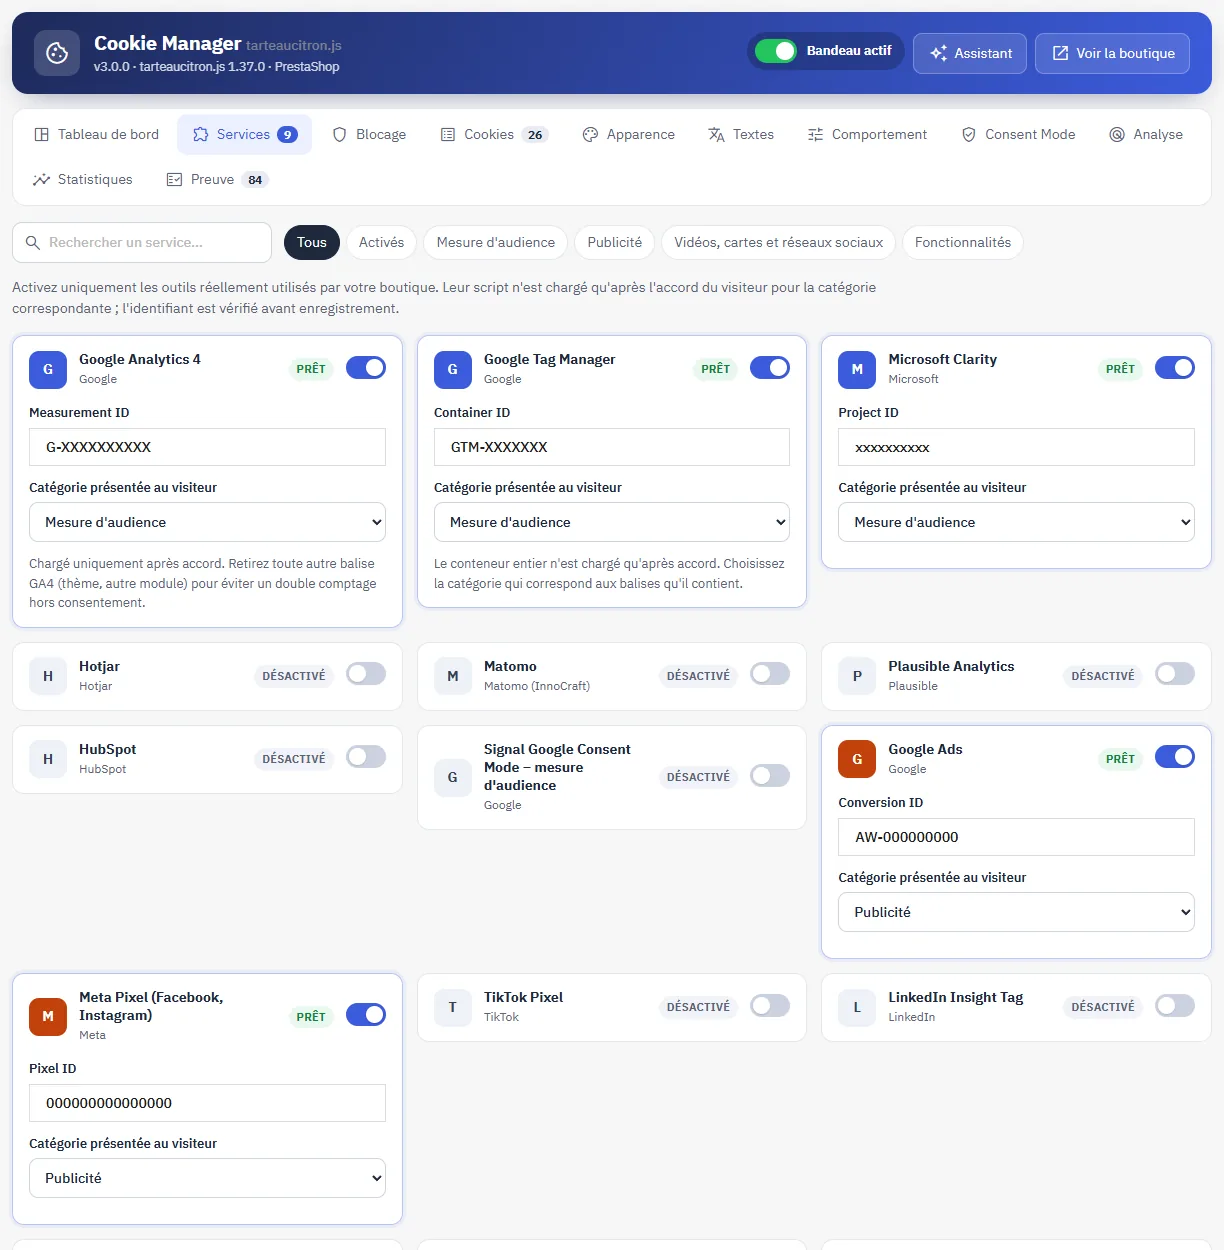
L’onglet Services présente le catalogue vérifié : Google Analytics 4, Google Tag Manager, Google Ads, Meta Pixel, TikTok, LinkedIn Insight, Pinterest, Snap Pixel, Microsoft Advertising, Microsoft Clarity, Hotjar, Matomo, Plausible, HubSpot, YouTube, Vimeo, Google Maps, Intercom, Crisp, Tawk.to, Smartsupp et Stripe, ainsi que deux signaux Google Consent Mode sans script, pour une balise Google installée par un autre module.
- Activez uniquement les outils réellement présents sur votre boutique et collez leur identifiant : son format est vérifié pendant la saisie, puis à l’enregistrement. Un identifiant invalide est refusé et le service reste désactivé.
- Chaque service peut être rattaché à une autre catégorie que celle proposée, par exemple Google Tag Manager en « Publicité » si votre conteneur contient surtout des balises publicitaires.
- Matomo et Plausible peuvent être déclarés exemptés de consentement, uniquement si votre configuration de l’outil répond aux conditions de la CNIL pour la mesure d’audience.
- Stripe est traité comme strictement nécessaire au paiement : il est chargé sans demande et affiché parmi les cookies toujours actifs.
Services personnalisés : pour un outil absent du catalogue, ajoutez un service avec son nom, sa catégorie, sa politique de confidentialité, ses cookies et le code fourni par l’outil (balises <script> comprises). Ce code n’est exécuté qu’après l’accord du visiteur pour la catégorie choisie.
Bibliothèque tarteaucitron.js : les 245 services de tarteaucitron.js 1.37.0 sont disponibles en plus du catalogue. Recherchez un service, ajoutez-le, renseignez ses paramètres et choisissez sa catégorie. Le fichier d’un service n’est téléchargé par le visiteur que si le service est activé et accepté.
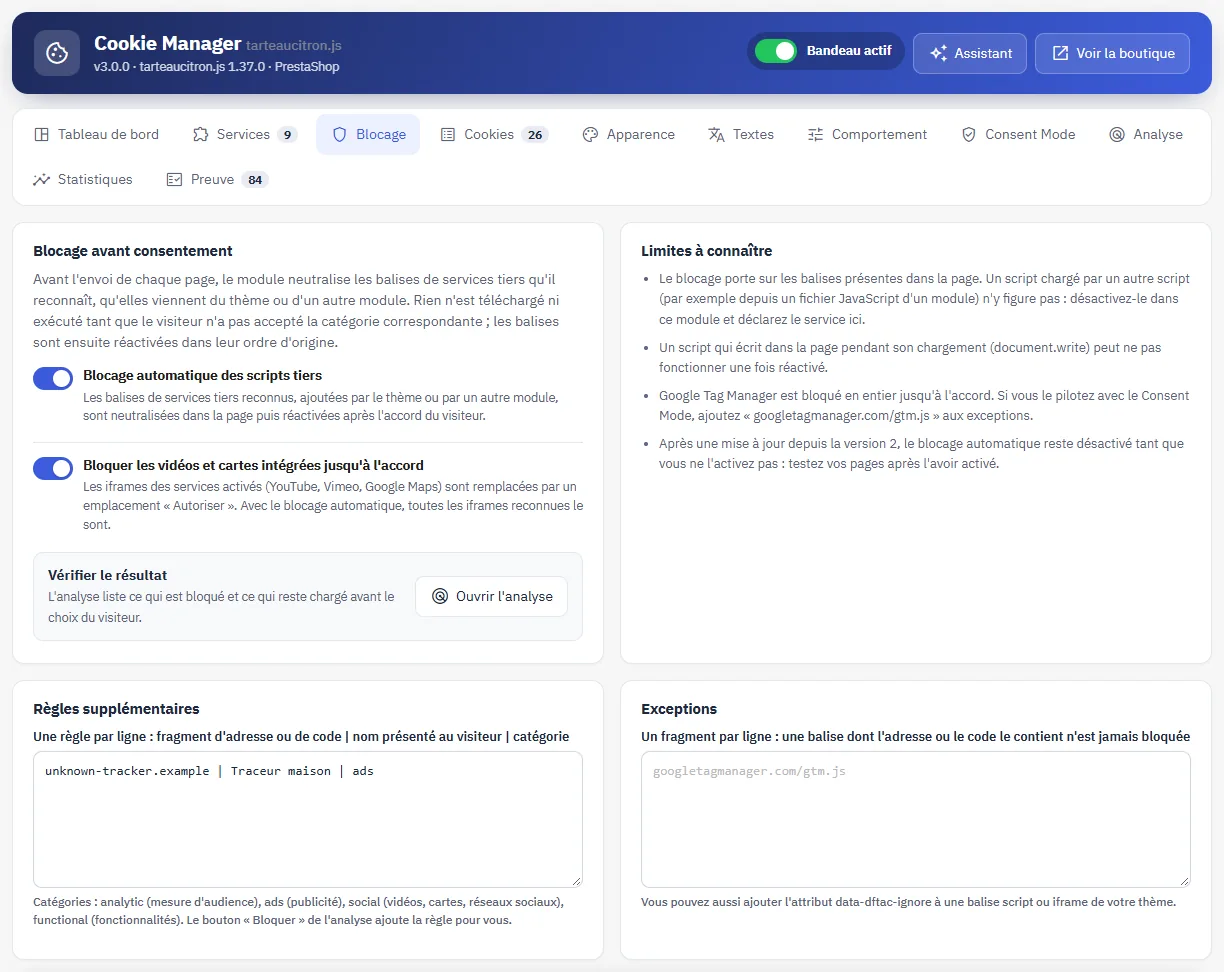
Blocage automatique
Avant l’envoi de chaque page, le module neutralise les balises <script> et les iframes des services tiers qu’il reconnaît, qu’elles viennent du thème ou d’un autre module : 46 services (ceux du catalogue et 24 autres traceurs courants), plus vos propres règles. Rien n’est téléchargé ni exécuté tant que le visiteur n’a pas accepté la catégorie correspondante ; les balises sont ensuite réactivées dans l’ordre du document.
- Règles supplémentaires : une règle par ligne, au format
fragment d'adresse ou de code | nom présenté au visiteur | catégorie. Les catégories sontanalytic,ads,socialetfunctional. Le bouton « Bloquer » de l’analyse ajoute la règle pour vous. - Exceptions : un fragment par ligne ; une balise dont l’adresse ou le code le contient n’est jamais bloquée. Vous pouvez aussi ajouter l’attribut
data-dftac-ignoreà une balise de votre thème.
Le blocage porte sur les balises présentes dans le code de la page. Un script chargé par un autre script (par exemple depuis un fichier JavaScript d’un module) n’y figure pas : désactivez-le dans ce module et déclarez le service ici. Un script qui utilise document.write peut ne pas fonctionner une fois réactivé.
Google Tag Manager est bloqué en entier jusqu’à l’accord. Si vous le pilotez avec le Consent Mode, ajoutez googletagmanager.com/gtm.js aux exceptions.
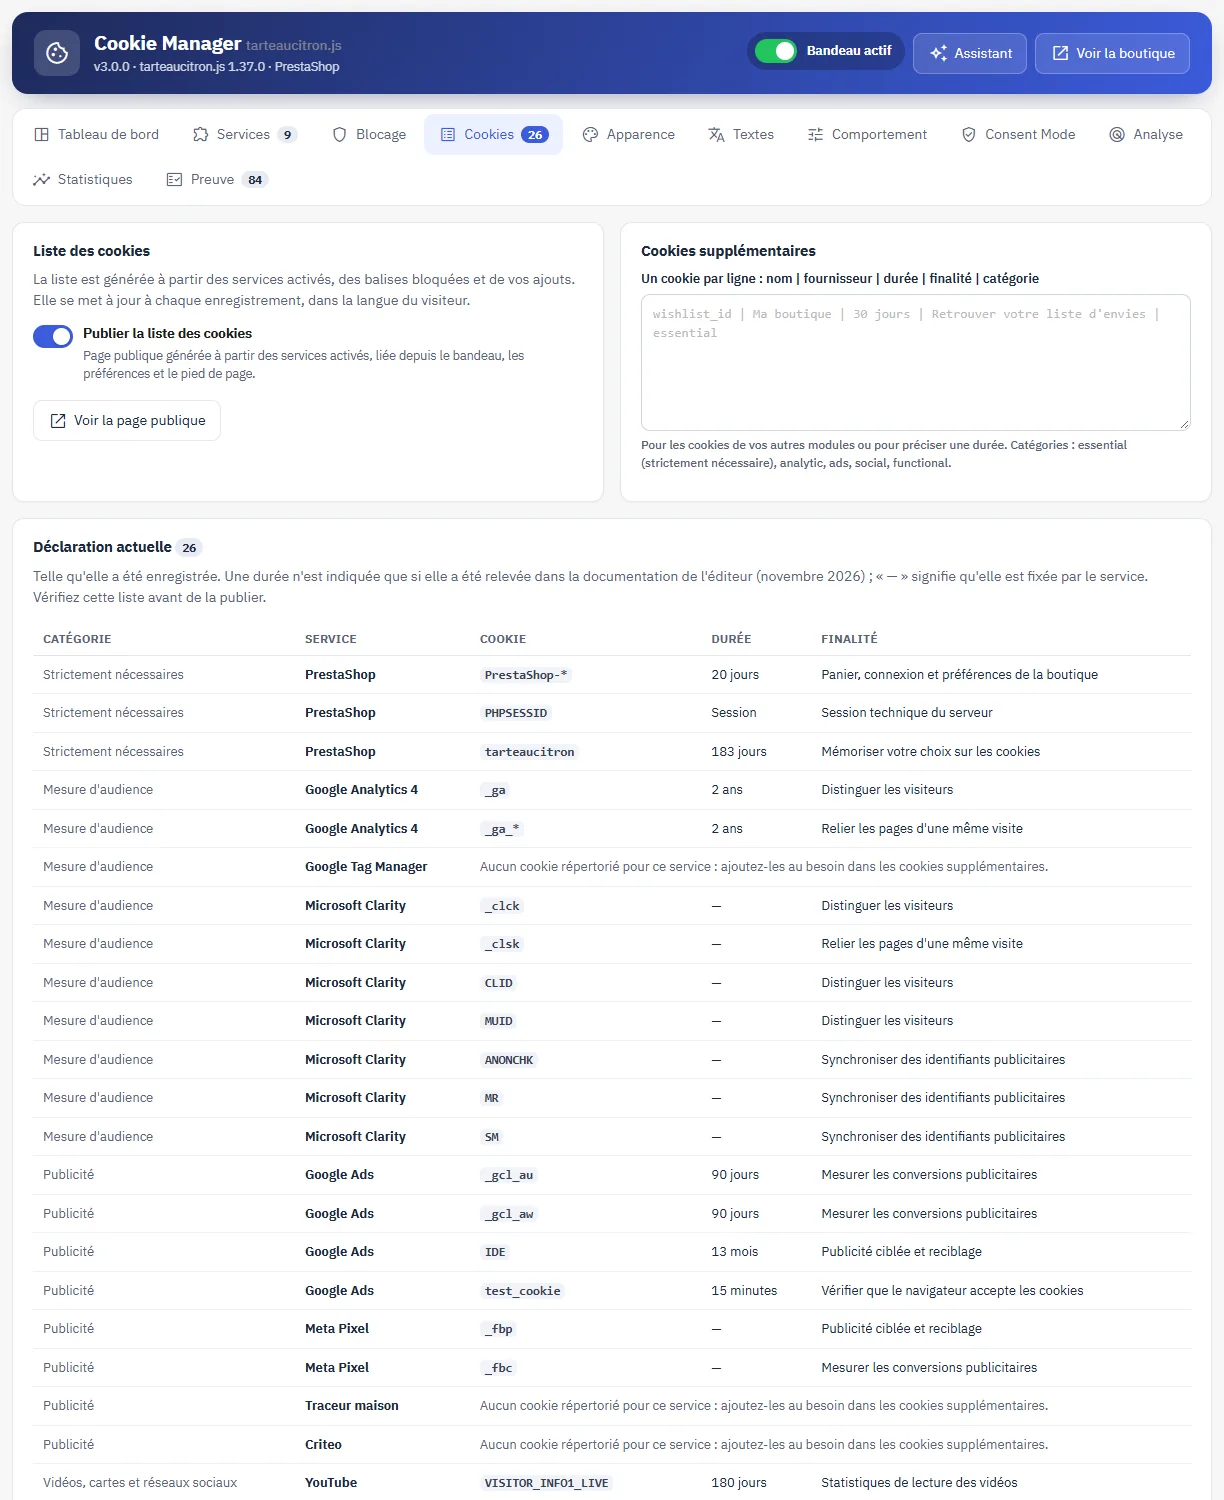
Liste des cookies
L’onglet Cookies génère la liste des cookies à partir des services activés, des balises bloquées et de vos ajouts : catégorie, service, nom, durée et finalité. Elle est mise à jour à chaque enregistrement et affichée dans la langue du visiteur.
- Cookies supplémentaires : un cookie par ligne, au format
nom | fournisseur | durée | finalité | catégorie, pour les cookies de vos autres modules ou pour préciser une durée. - Une durée n’est indiquée que si elle a été relevée dans la documentation de l’éditeur (novembre 2026) ; « — » signifie qu’elle est fixée par le service.
Vérifiez cette liste avant de la publier : elle décrit les services déclarés dans le module, pas ceux qu’un autre script ajouterait à votre insu.
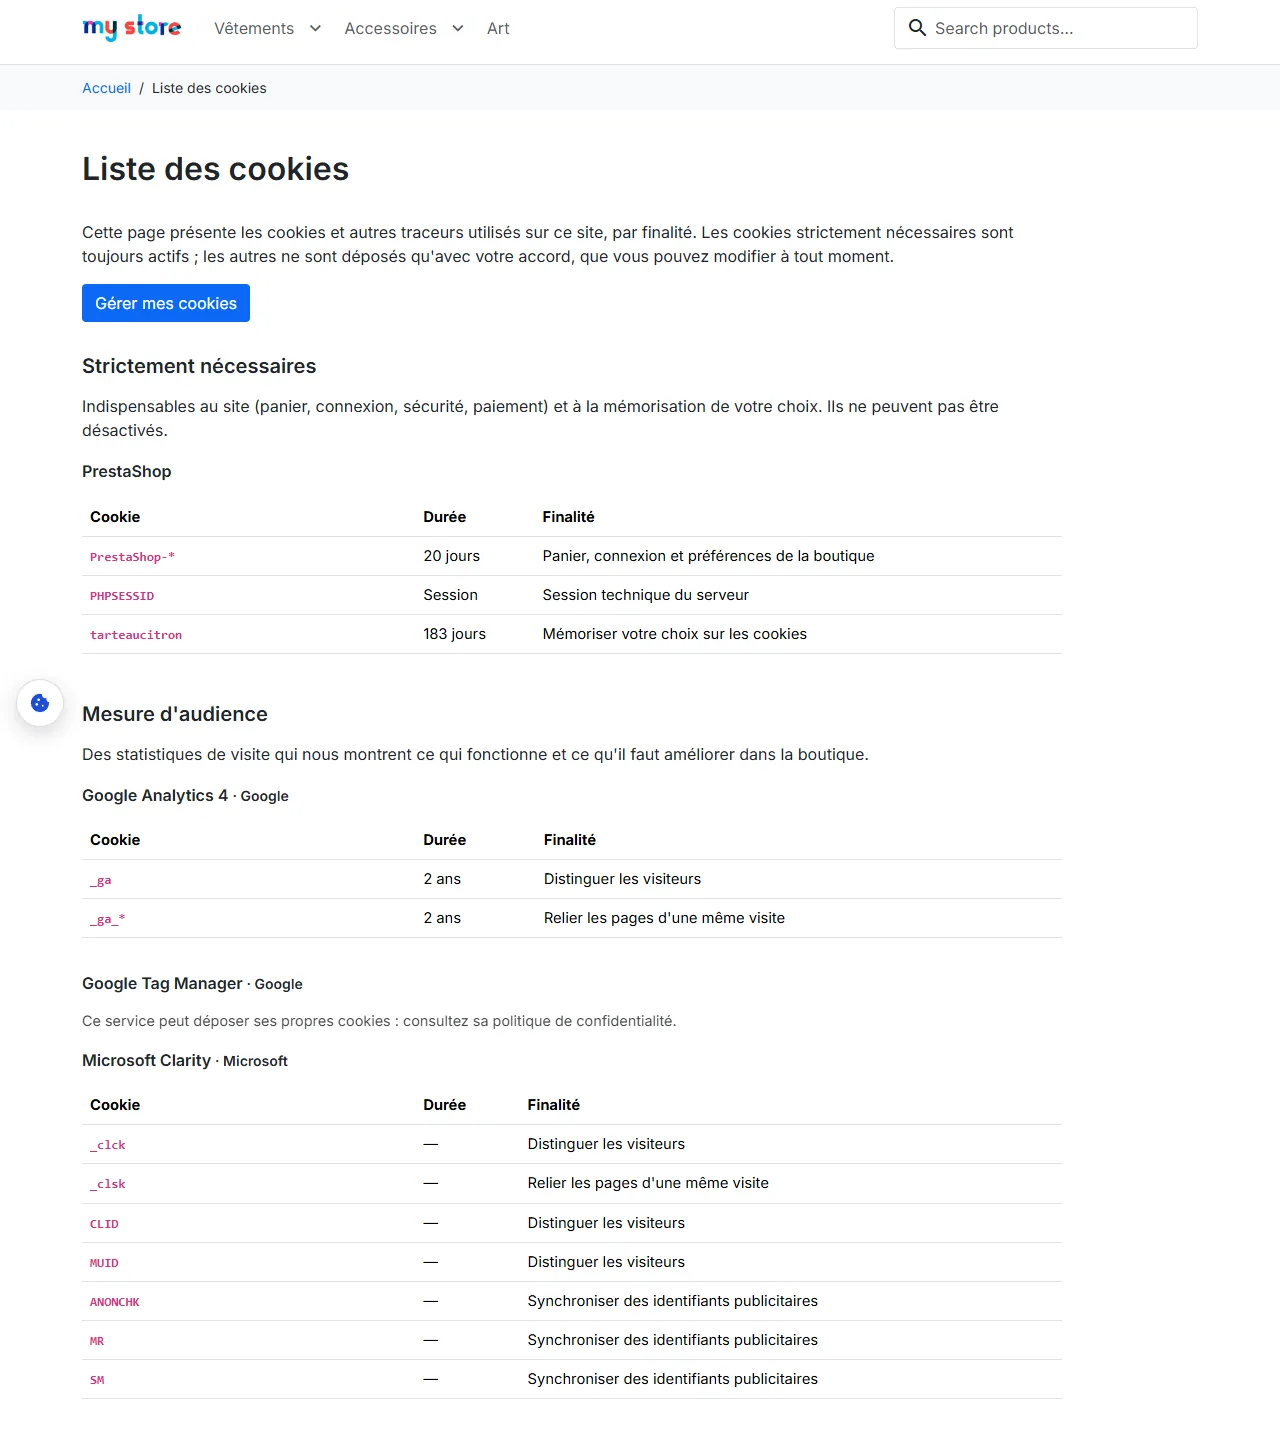
Avec l’option Publier la liste des cookies (onglet Comportement), une page publique est créée et liée depuis le bandeau, la fenêtre des préférences et le pied de page.
Apparence
Six dispositions sont proposées : bandeau large en bas, carte dans un des quatre coins ou fenêtre au centre. Par défaut, « Tout refuser » et « Tout accepter » ont la même forme, la même taille et la même couleur ; un style « contour » est aussi disponible. Le style qui met « Tout accepter » en avant est proposé avec un avertissement, la CNIL et le CEPD appréciant ces différences au cas par cas.
Les couleurs (boutons, texte des boutons, fond, texte) disposent de palettes prêtes à l’emploi et d’un contrôle de contraste en direct, avec un seuil de 4,5:1. L’aperçu affiche le vrai bandeau, la fenêtre des préférences ou la pastille, en largeur ordinateur ou mobile, dans chaque langue, avec les réglages pas encore enregistrés.
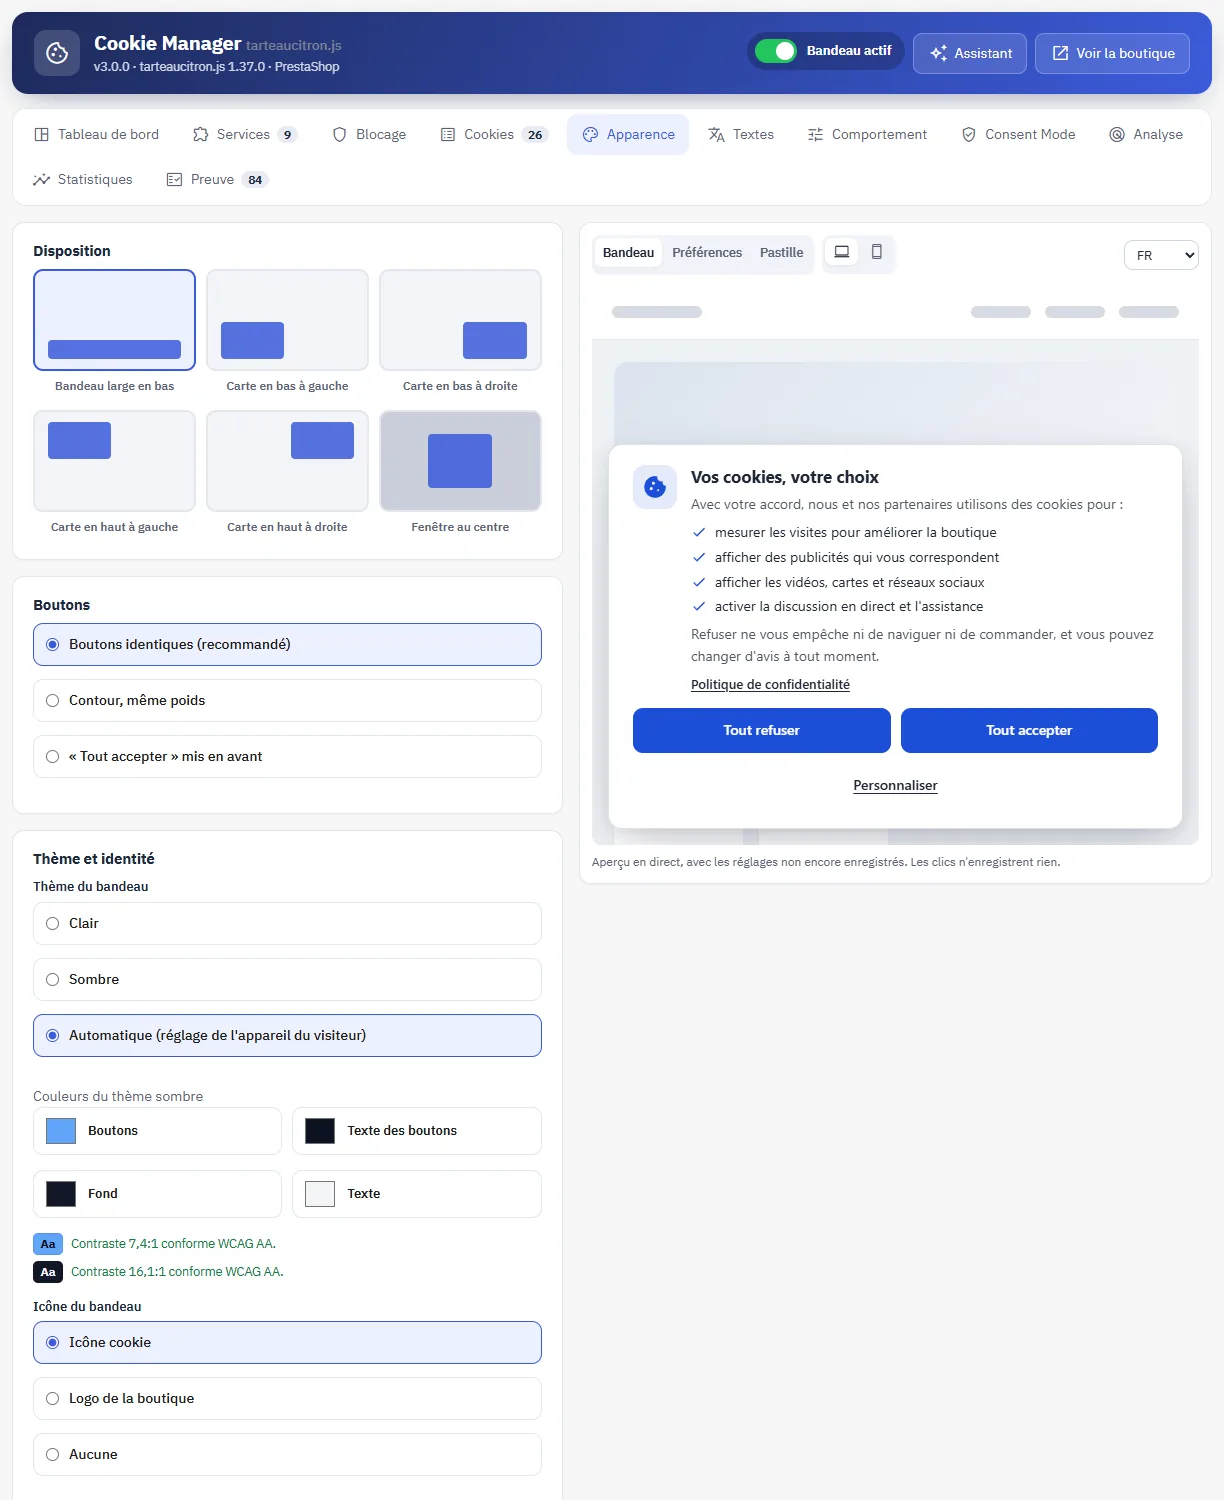
Thème et identité : thème clair, sombre ou automatique (selon le réglage de l’appareil du visiteur) avec ses propres couleurs, icône cookie ou logo de la boutique, position de la pastille, police système ou police du thème, et un champ CSS personnalisé ajouté après la feuille de style du bandeau.
Textes et langues
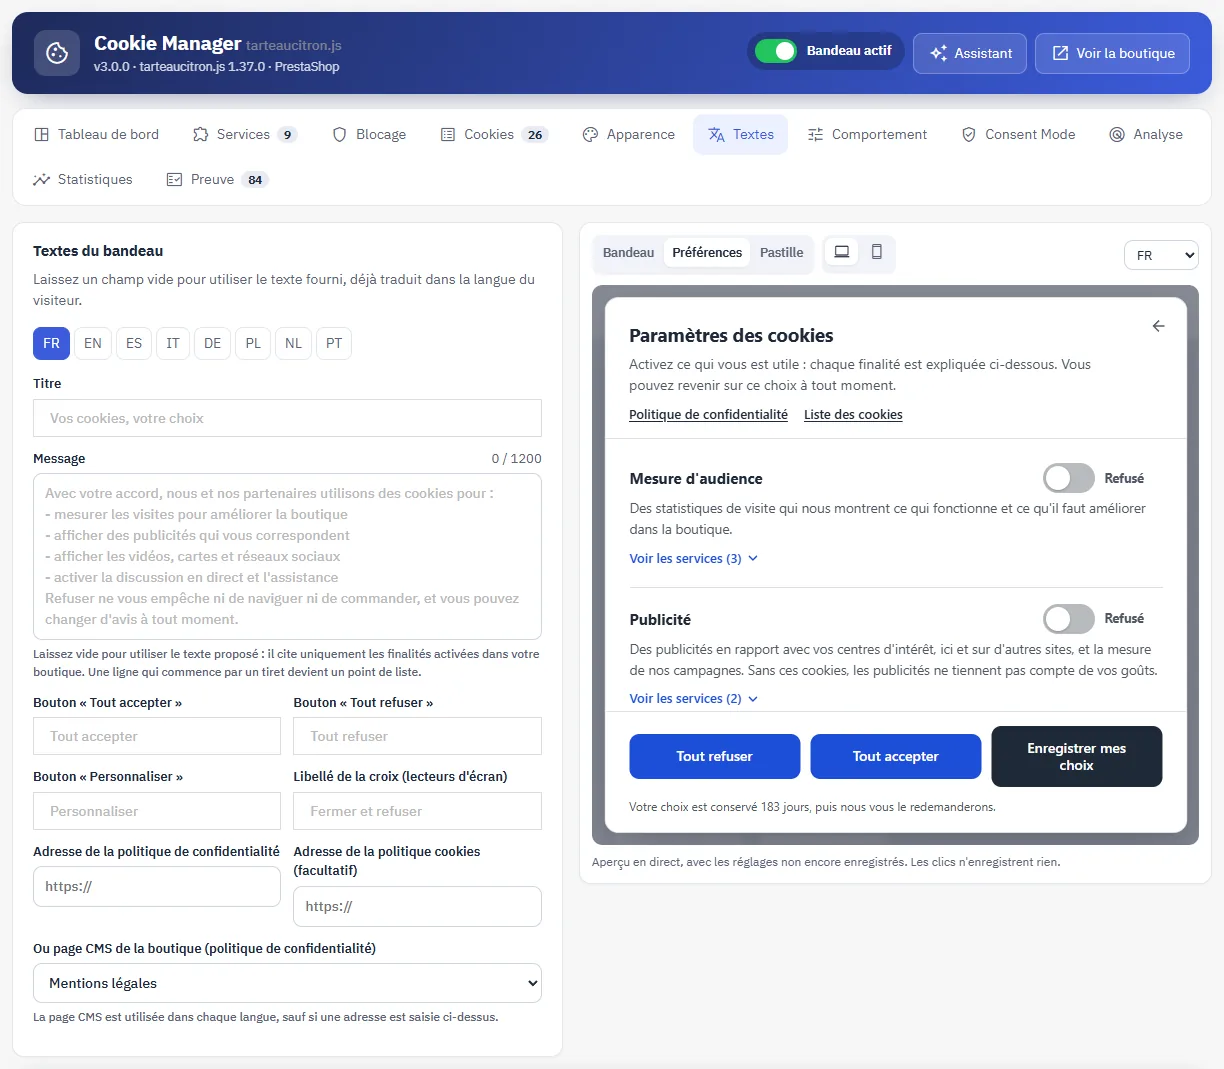
Les textes du bandeau sont fournis en français, anglais, espagnol, allemand, italien, polonais, néerlandais et portugais. Le message proposé par défaut cite uniquement les finalités activées dans votre boutique, une ligne par finalité, puis rappelle que refuser n’empêche ni de naviguer ni de commander.
L’onglet Textes permet de remplacer chaque texte langue par langue : titre, message, libellés des boutons et adresses des politiques de confidentialité et de cookies. Un champ laissé vide reprend le texte proposé. Dans le message, une ligne qui commence par un tiret devient un point de liste. Une page CMS de la boutique peut aussi servir de politique de confidentialité dans toutes les langues.
La phrase « refuser n’empêche pas de commander » est exacte avec le catalogue du module, où Stripe est strictement nécessaire. Si vous placez un moyen de paiement sous consentement, adaptez le message.
Comportement
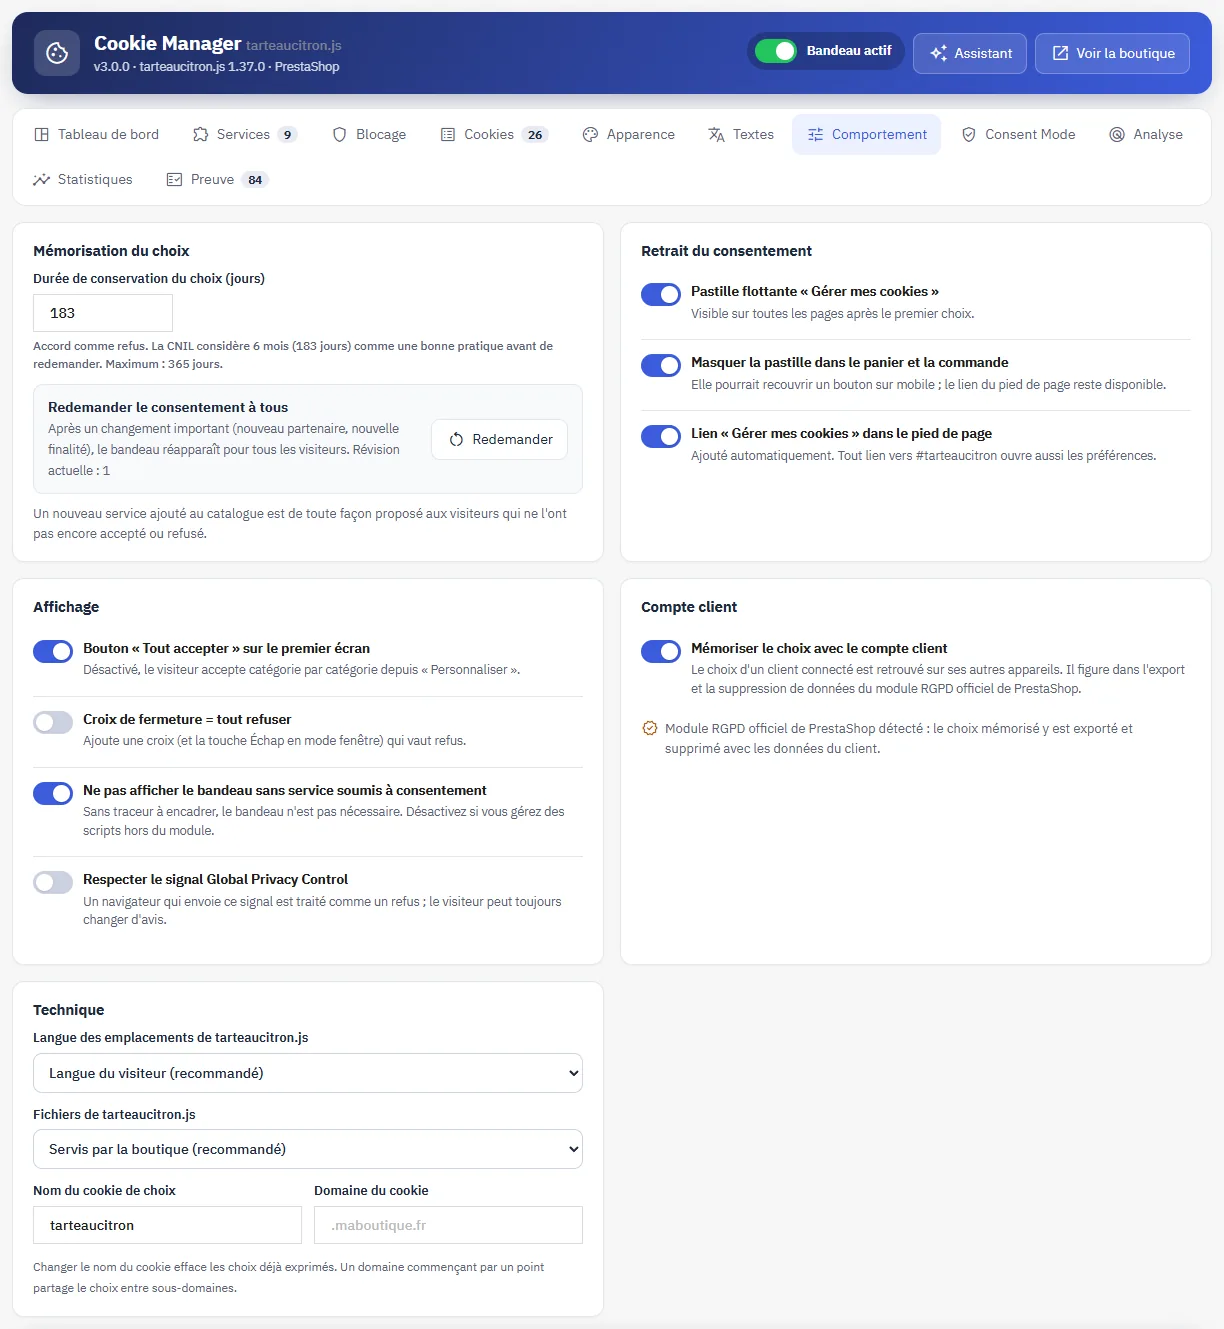
- Durée de conservation du choix : 183 jours par défaut (6 mois, durée que la CNIL présente comme une bonne pratique), 365 jours au plus. Elle s’applique à l’accord comme au refus.
- Redemander le consentement à tous : après un changement important, un bouton fait réapparaître le bandeau pour tous les visiteurs. Un service ajouté est de toute façon proposé aux visiteurs qui ne l’ont pas encore vu.
- Retrait du consentement : pastille flottante, lien « Gérer mes cookies » ajouté automatiquement au pied de page, tout lien vers
#tarteaucitron, ou appel JavaScriptdftacOpenPreferences(). Quand un accord est retiré, les cookies du service sont effacés et la page est rechargée. - Compte client : en option, le choix d’un client connecté est retrouvé sur ses autres appareils. Il figure dans l’export et la suppression de données du module RGPD officiel de PrestaShop (psgdpr), s’il est installé.
- Croix de fermeture : en option, elle vaut « Tout refuser ».
- Bandeau masqué sans service soumis à consentement : sans traceur à encadrer, le bandeau n’est pas nécessaire. Désactivez cette option si vous gérez des scripts hors du module.
- Global Privacy Control : en option, un navigateur qui envoie ce signal est traité comme un refus.
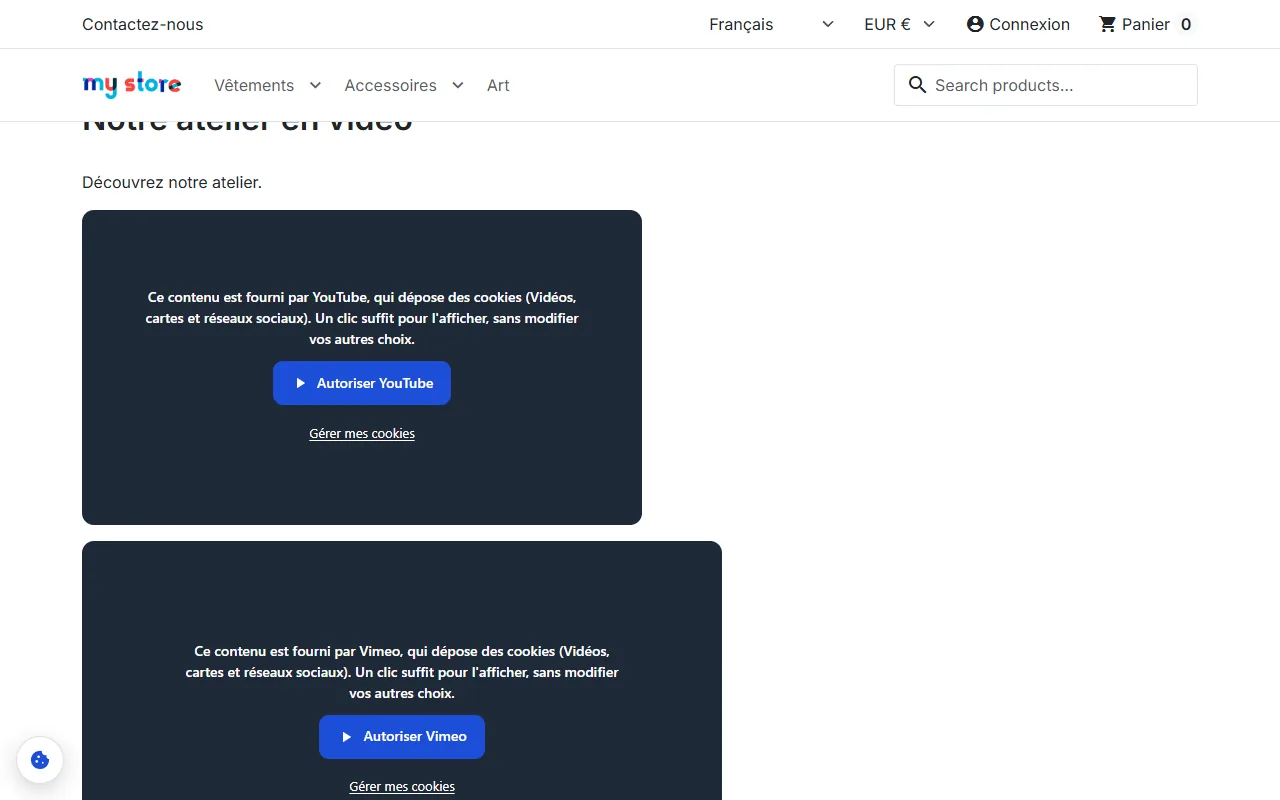
Vidéos et cartes intégrées : les iframes reconnues (YouTube, Vimeo, Google Maps, Dailymotion, Spotify…) sont remplacées par un emplacement « Autoriser », accessible au clavier. La plateforme n’est contactée qu’après l’accord du visiteur. Autoriser un seul contenu depuis son emplacement ne vaut pas accord pour le reste de la catégorie.
Ce que voit le visiteur
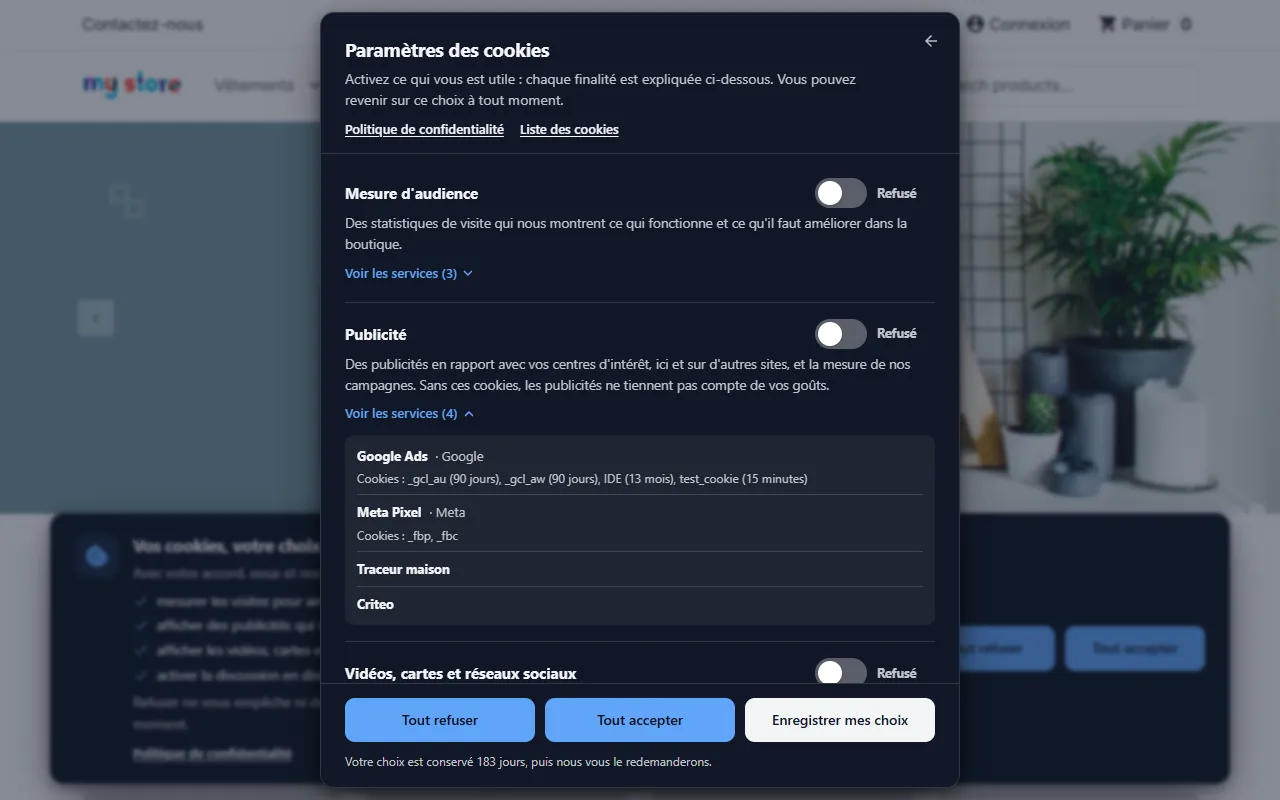
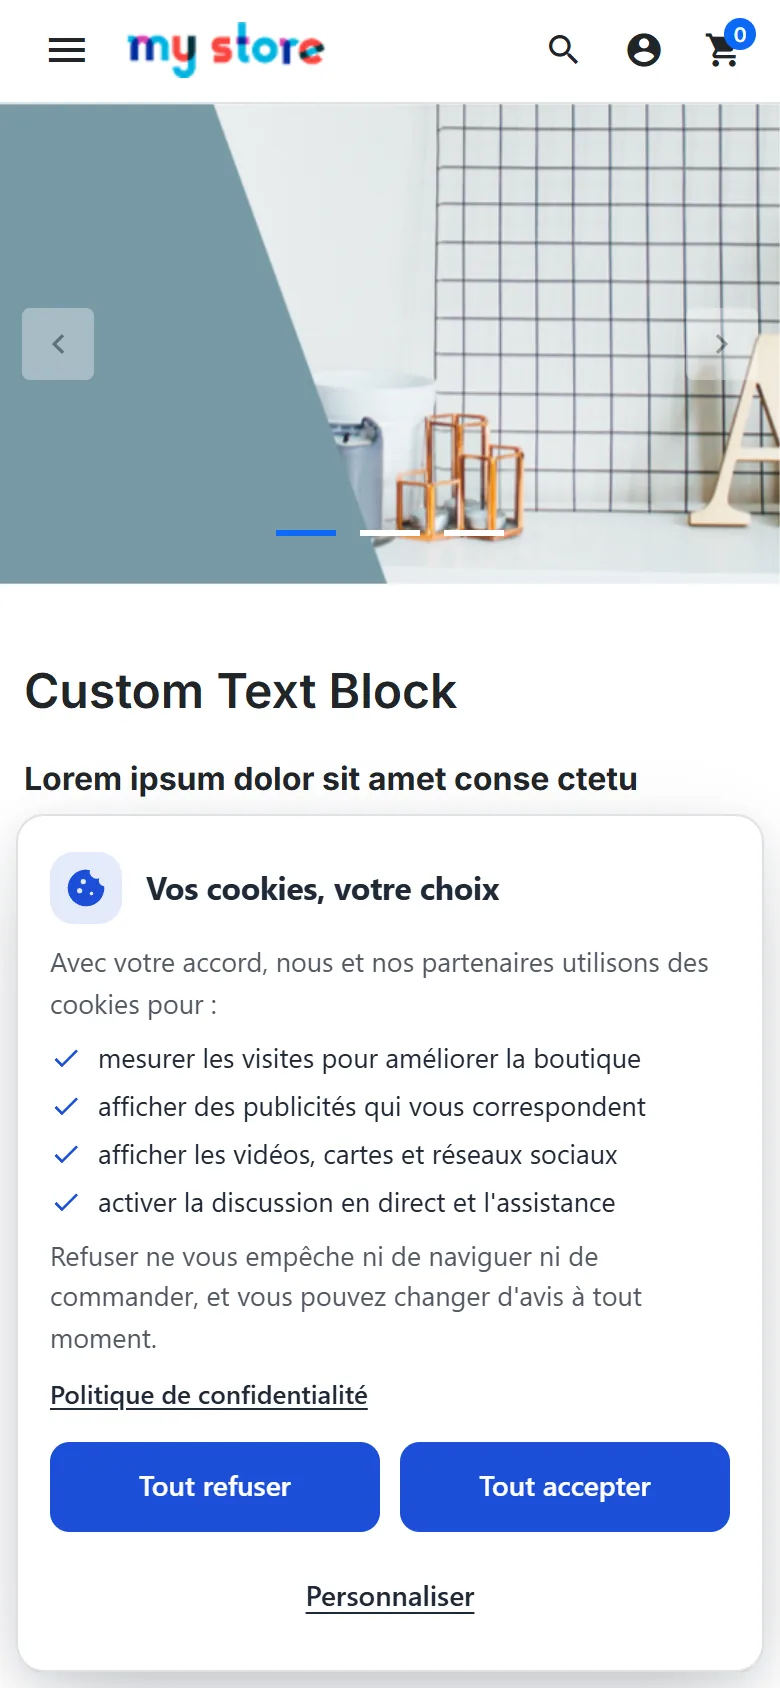
Le premier écran présente le titre, le message, le lien vers la politique de confidentialité et les boutons « Tout refuser », « Tout accepter » et « Personnaliser ». La fenêtre des préférences liste les finalités avec un interrupteur chacune (décochés par défaut), les services de chaque catégorie avec leurs cookies et leur durée, et les cookies strictement nécessaires, toujours actifs. Elle affiche aussi l’identifiant du consentement, que le visiteur peut vous communiquer.
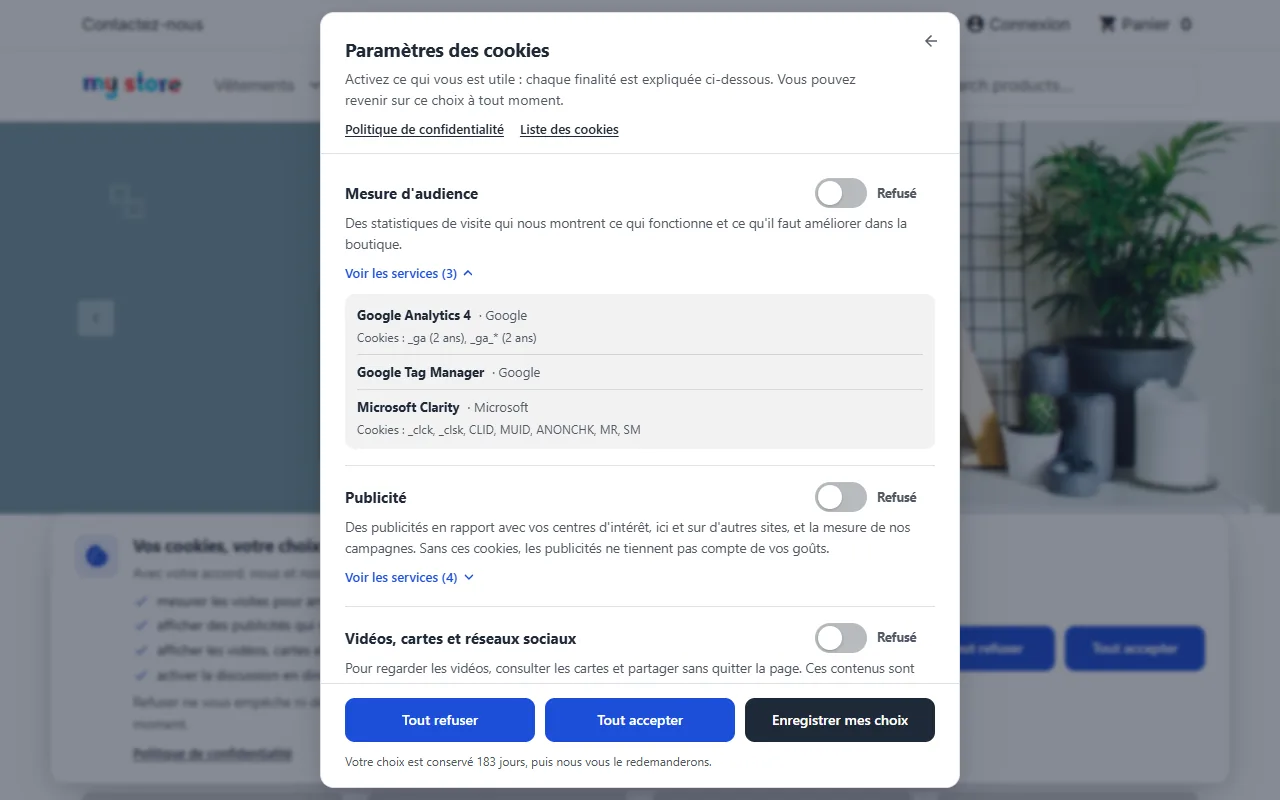
Sur mobile, les boutons gardent la même taille, chaque finalité tient sur une ligne et le bandeau ne décale pas la page.
Accessibilité : vraies cases à cocher annoncées comme interrupteurs, fenêtre des préférences qui garde le focus, fermeture par la touche Échap avec retour du focus, mouvements réduits si le visiteur l’a demandé. Aucune violation n’a été relevée par axe-core (WCAG 2.1 A et AA) sur le bandeau, les préférences, un contenu bloqué et la liste des cookies, en thème clair et sombre.
Google Consent Mode v2
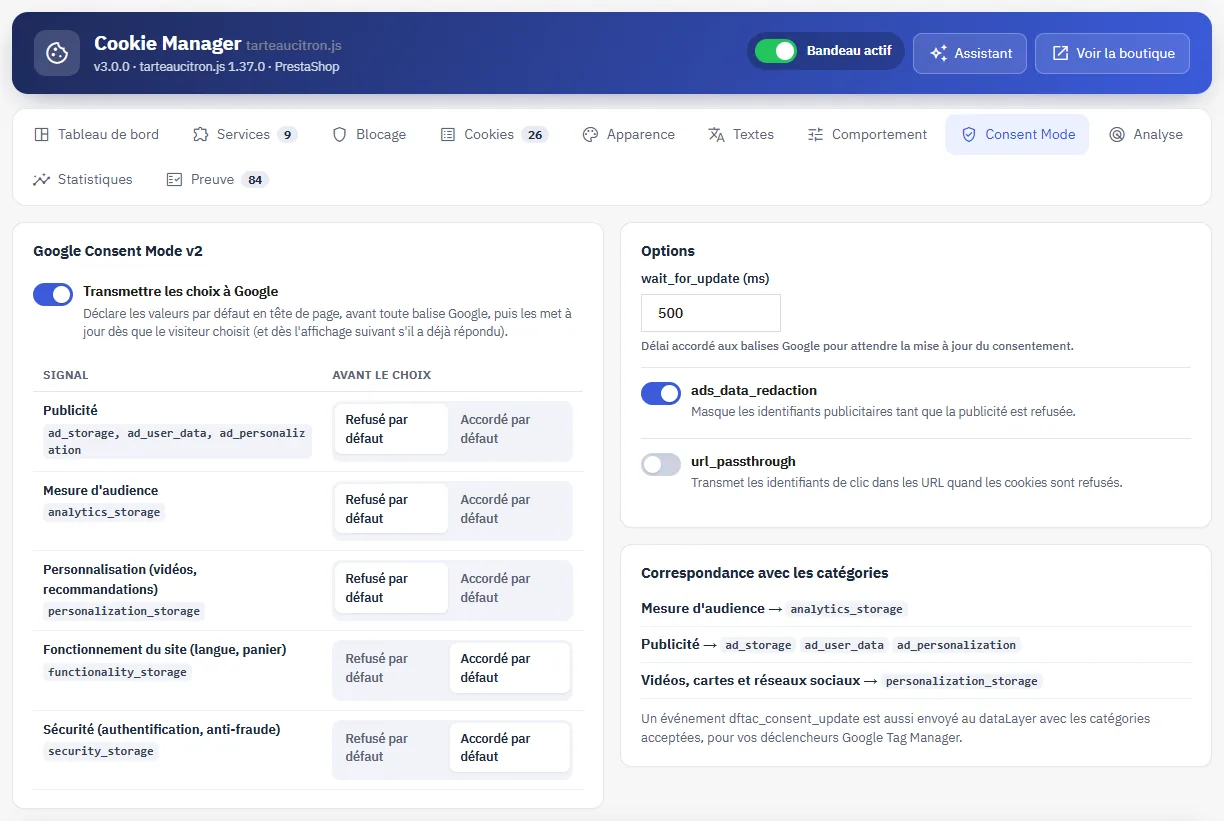
Le module déclare les valeurs par défaut en tête de page, avant toute balise Google : publicité, mesure et personnalisation à denied, fonctionnement et sécurité à granted (modifiables). Dès que le visiteur choisit, les signaux sont mis à jour selon les catégories acceptées :
- Mesure d’audience →
analytics_storage; - Publicité →
ad_storage,ad_user_data,ad_personalization; - Vidéos, cartes et réseaux sociaux →
personalization_storage.
Pour un visiteur qui a déjà répondu, la mise à jour est envoyée en tête de page dès l’affichage suivant, sans attendre le chargement complet. Les options wait_for_update, ads_data_redaction et url_passthrough sont réglables, et un événement dftac_consent_update est envoyé au dataLayer pour vos déclencheurs Google Tag Manager.
Analyse des scripts tiers
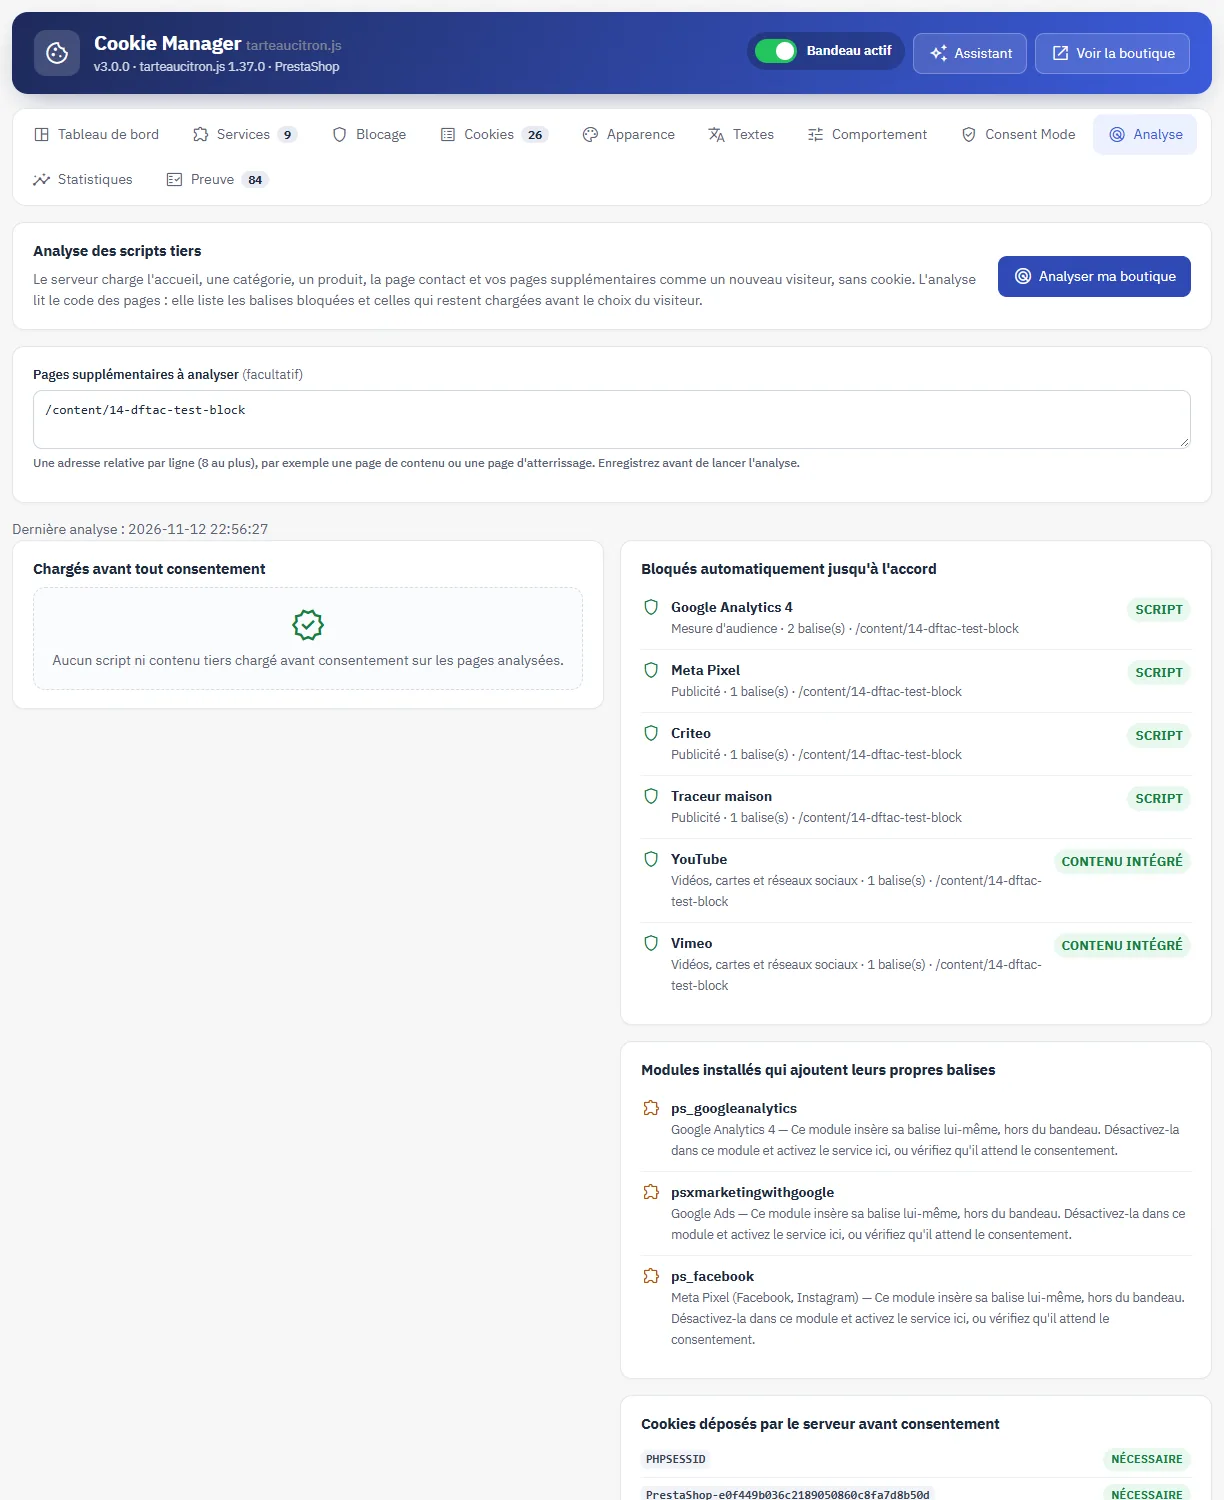
Le bouton Analyser ma boutique charge depuis le serveur l’accueil, une catégorie, un produit, la page contact et jusqu’à 8 pages de votre choix, comme un nouveau visiteur sans cookie. Le résultat liste les balises bloquées automatiquement, les scripts et contenus tiers encore chargés avant le choix (avec un bouton Bloquer qui crée la règle), les cookies posés par le serveur et les modules installés connus pour ajouter leurs propres balises.
L’analyse se relance d’elle-même à l’ouverture du back-office quand elle a plus de 30 jours. Elle lit le code HTML envoyé par la boutique : un script ajouté ensuite par du JavaScript n’est pas détecté.
Statistiques et test A/B
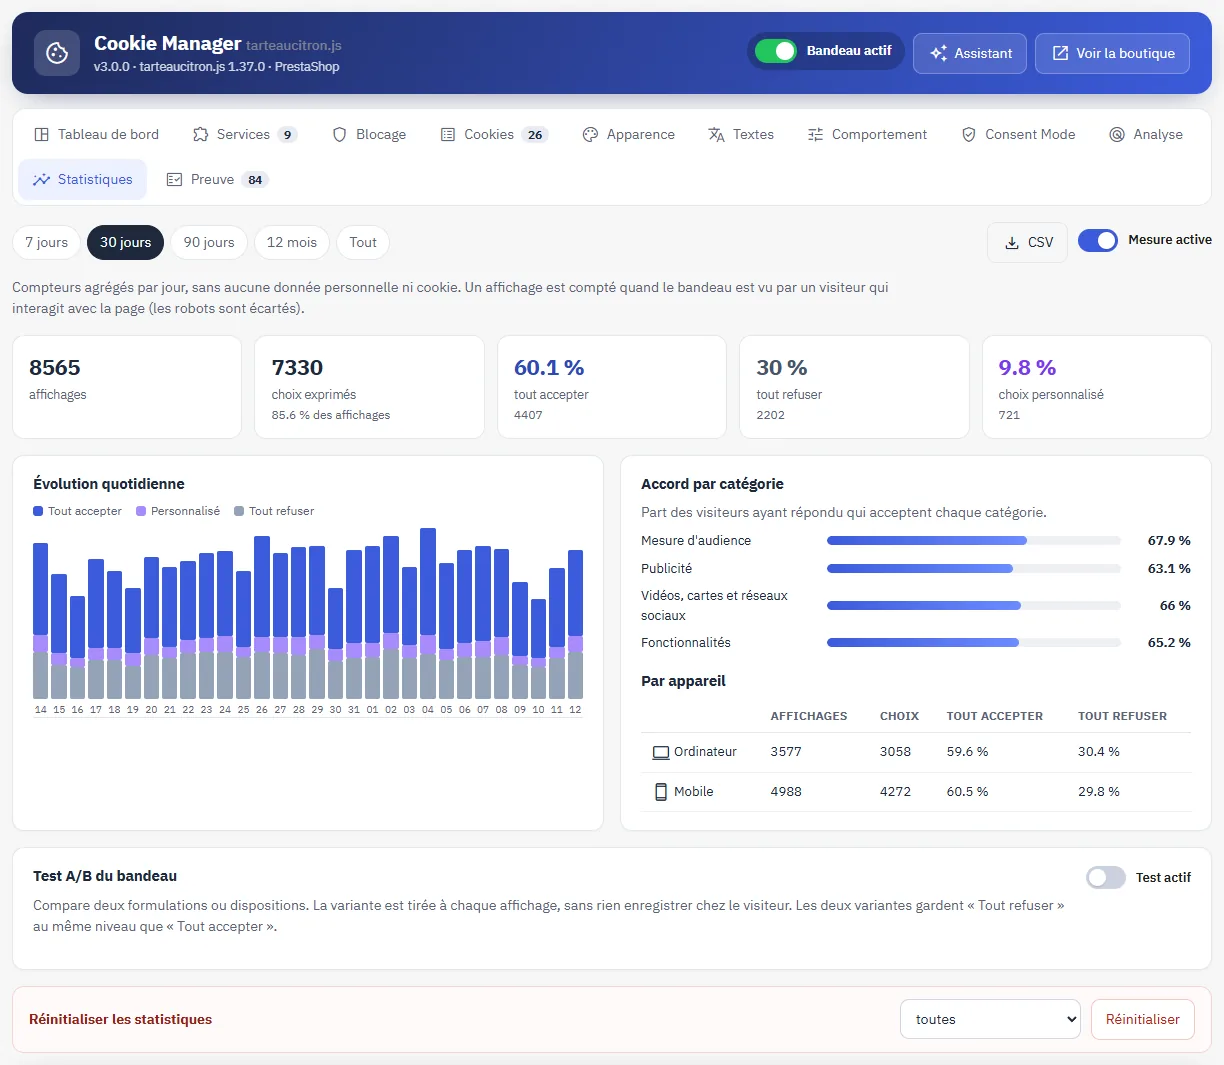
L’onglet Statistiques affiche les affichages, les choix exprimés, les parts de « Tout accepter », « Tout refuser » et de choix personnalisés, l’accord par catégorie, la répartition ordinateur et mobile et l’évolution quotidienne, sur 7, 30 ou 90 jours, 12 mois ou tout l’historique, avec export CSV. Les compteurs sont agrégés par jour, sans donnée personnelle ni cookie. Un affichage est compté quand le bandeau est vu par un visiteur qui interagit avec la page ; les robots sont écartés.
Le test A/B compare deux formulations ou dispositions. La variante est tirée à chaque affichage, sans rien enregistrer chez le visiteur, et les deux variantes gardent « Tout refuser » au même niveau que « Tout accepter ». Un gagnant n’est annoncé qu’au-delà de 100 choix par variante et d’un écart significatif à 95 %.
Preuve des consentements
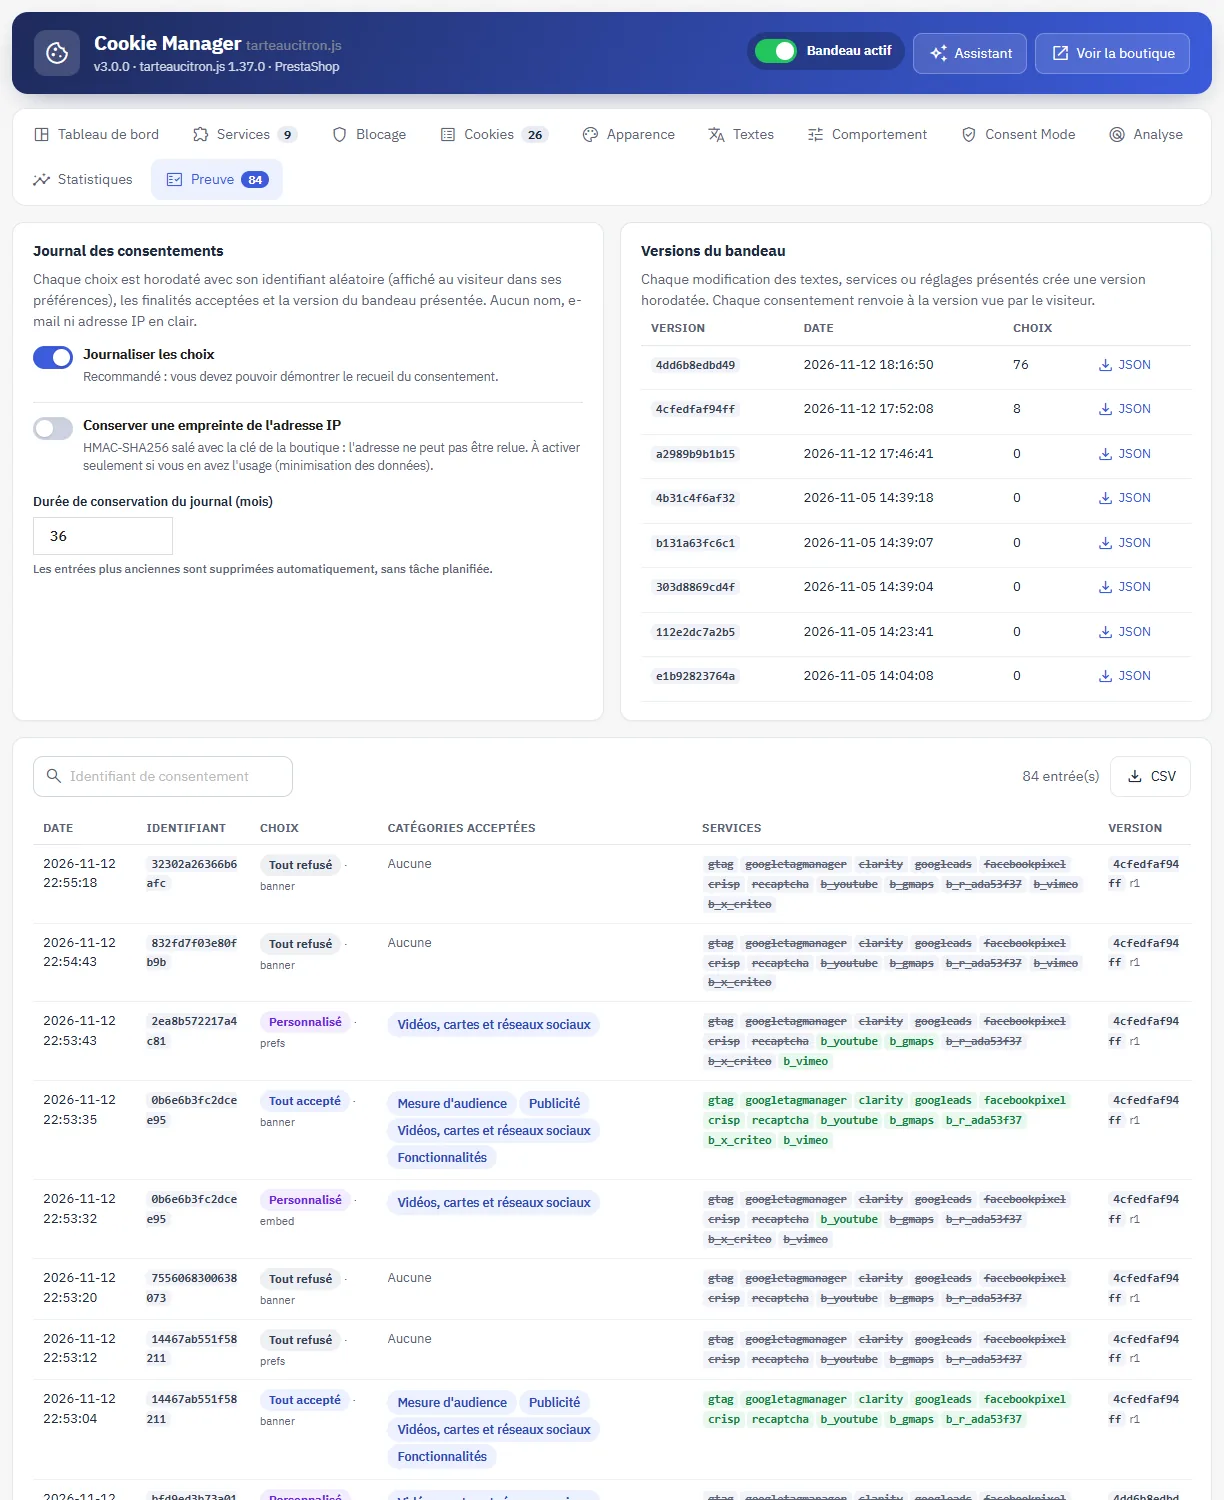
Chaque choix est enregistré avec sa date, son identifiant aléatoire (également conservé dans le cookie du visiteur), l’action, les catégories et les services acceptés, la version du bandeau présentée et la source du choix (bandeau, préférences, pastille, emplacement d’un contenu bloqué). Aucun nom, e-mail ni adresse IP en clair n’est conservé ; une empreinte salée de l’adresse IP est disponible en option.
- Recherche par identifiant de consentement, export CSV.
- Chaque modification des textes, des services ou des réglages présentés crée une version horodatée du bandeau, téléchargeable au format JSON.
- Purge automatique au-delà de la durée de conservation choisie, sans tâche planifiée ; purge manuelle possible.
- Le journal est conservé si le module est désinstallé.
Hébergement et poids
Avant tout choix, la page ne charge que deux fichiers du module, servis par votre boutique : le script et la feuille de style du bandeau. tarteaucitron.js, son fichier de langue et les fichiers des services ne sont téléchargés qu’après un accord qui en a besoin ; un visiteur qui refuse ne les télécharge jamais. L’option « CDN jsDelivr » charge alors les fichiers officiels depuis jsDelivr, un tiers contacté dès qu’un service est accepté.
Mesuré sur une page d’accueil PrestaShop 9.1.5 (thème Hummingbird) : 2 fichiers et 12 Ko transférés avant tout choix. La version 2.0.0 chargeait 5 fichiers et 38 Ko (mesuré sur PrestaShop 8.2.1, thème Classic).
Multiboutique
Les réglages suivent le contexte de boutique choisi dans le back-office : sélectionnez une boutique pour la régler individuellement. Le journal et les statistiques sont enregistrés par boutique.
Limites à connaître
- Le module n’est pas une plateforme de consentement enregistrée auprès de l’IAB Europe (TCF) ni une CMP certifiée par Google. Si vous affichez de la publicité AdSense, Ad Manager ou AdMob en Europe, Google exige une CMP certifiée.
- Le blocage automatique et l’analyse lisent le code HTML des pages : ils ne voient pas un script injecté ensuite par un autre script.
- Le bandeau est le même quel que soit le pays du visiteur.
- Ces fonctions aident à appliquer les bonnes pratiques de la CNIL et du CEPD ; elles ne remplacent pas l’analyse juridique de votre site (inventaire des traceurs, politique de confidentialité, contrats avec vos partenaires).
Dépannage
- Le bandeau ne s’affiche pas : vérifiez que le bandeau est activé (interrupteur en haut de page), qu’au moins un service soumis à consentement est prêt, ou désactivez l’option « Ne pas afficher le bandeau sans service soumis à consentement ». Videz ensuite le cache de PrestaShop.
- Un service ne se charge pas après acceptation : vérifiez son badge dans l’onglet Services. « À compléter » signale un identifiant manquant ou invalide.
- Un script se charge avant le choix : lancez l’analyse, puis utilisez le bouton « Bloquer ». Si le script n’apparaît pas, il est sans doute injecté par un autre script : désactivez-le dans le module qui l’ajoute.
- Un outil ne fonctionne plus après l’activation du blocage : ajoutez son adresse aux exceptions de l’onglet Blocage, ou déclarez-le comme service pour qu’il soit chargé après accord.
- Le bandeau réapparaît à chaque page : vérifiez le domaine du cookie et que le nom du cookie n’a pas été modifié entre-temps.
- Aucune entrée dans le journal : vérifiez que la journalisation est activée dans l’onglet Preuve, puis faites un choix en navigation privée.
Besoin d’aide ? Contactez le support DataFireFly depuis votre espace client, réponse sous 24 h ouvrées.