
Als Kunde anmelden Pro: Dokumentation
Support-Sitzung auf einem Kundenkonto aus dem Backoffice von PrestaShop 1.7.8, 8 und 9 öffnen: Einmal-Link, Banner, Nur-Lesen-Modus und Protokoll.
Überblick
Als Kunde anmelden Pro (Modul dfconnectas) öffnet aus dem Backoffice eine Support-Sitzung auf einem Kundenkonto: Sie sehen den Shop genau wie der Kunde, um ein Problem nachzustellen oder bei einer Bestellung zu helfen. Jede Sitzung nutzt einen Einmal-Link, der nur wenige Sekunden gültig ist, zeigt ein dauerhaftes Banner mit der verbleibenden Zeit, endet von selbst und bleibt in einem Protokoll, das niemand ändern kann.
Kompatibilität
- PrestaShop: 1.7.8, 8.x und 9.x (getestet mit 1.7.8.11, 8.2.1 und 9.1.5).
- PHP: je nach PrestaShop-Version (getestet mit PHP 7.4, 8.1 und 8.5).
- Themes: Classic und Hummingbird.
- Kein Override, keine Composer-Abhängigkeit. 8 Sprachen: Deutsch, Englisch, Französisch, Spanisch, Italienisch, Polnisch, Niederländisch, Portugiesisch.
PrestaShop 1.7.0 bis 1.7.7 wird seit Version 2.0.0 nicht mehr unterstützt: Bleiben Sie dort bei 1.1.0.
Installation und Update
- Installieren Sie das ZIP über Module › Modulverwaltung (oder
php bin/console prestashop:module install dfconnectas). - Unter Kunden erscheinen zwei Einträge: Als Kunde anmelden (Kundenliste mit Schaltfläche) und Anmeldeprotokoll.
- Öffnen Sie Module › Connect As Customer › Konfigurieren, um die Einstellungen zu prüfen. Standardmäßig dürfen sich nur SuperAdmins als Kunde anmelden.
Beim Update von 1.0.0 oder 1.1.0 bleiben Protokoll und Einstellungen erhalten. Die Link-Gültigkeit wird auf höchstens 60 Sekunden begrenzt, offene 1.x-Links werden ungültig, das Banner lässt sich nicht mehr abschalten, und die leere Profilliste der 1.x (alle Profile mit dem Modul-Tab) wird zur ausdrücklichen Liste dieser Profile.
Eine Support-Sitzung öffnen
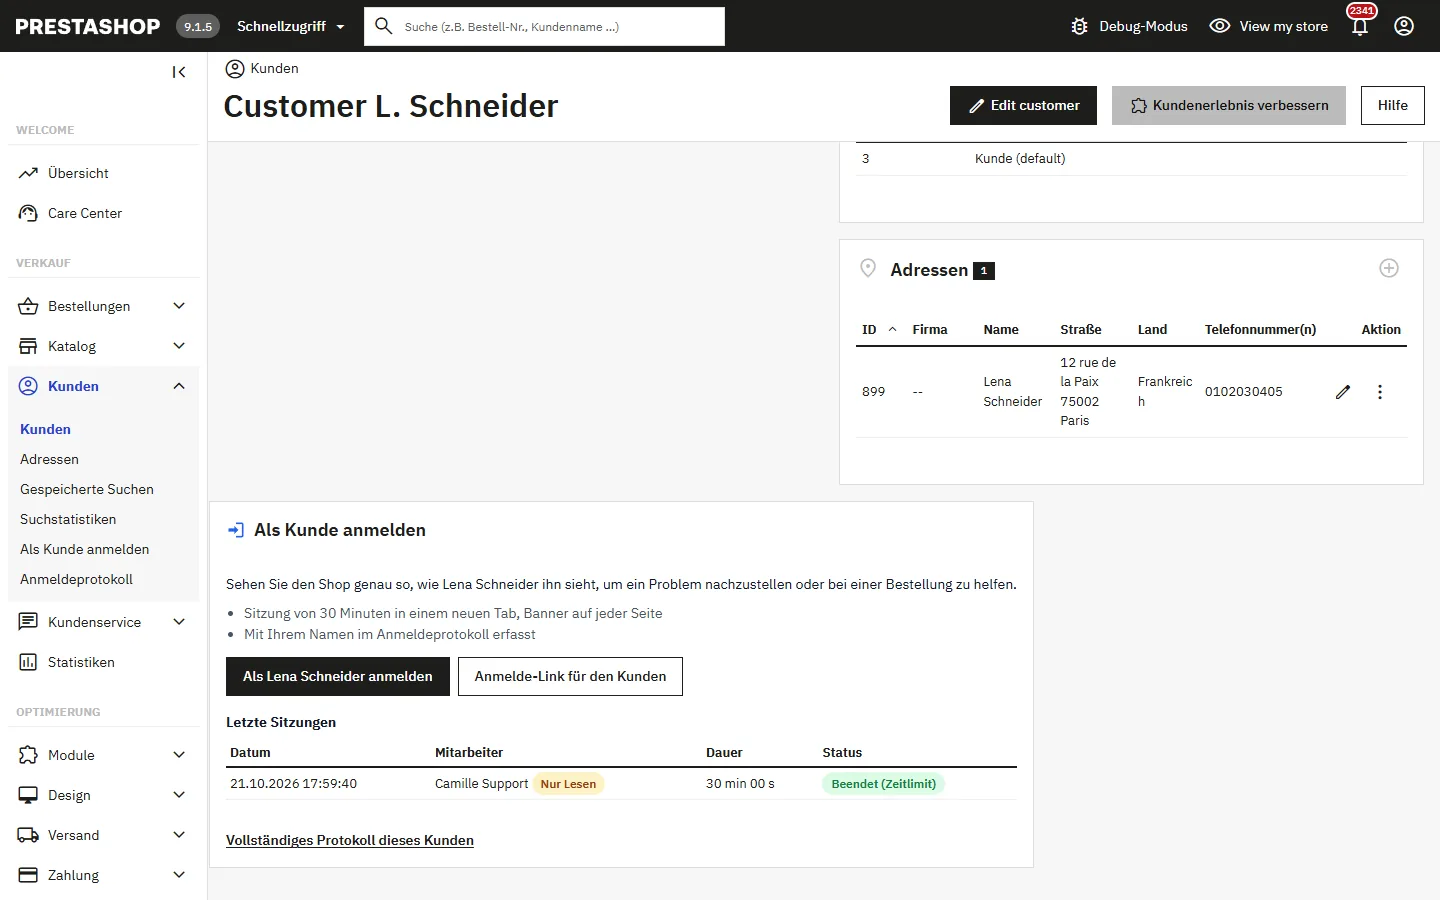
Auf der Kundenseite zeigt der Bereich Als Kunde anmelden die Sitzungsdauer und die letzten Sitzungen auf diesem Konto.
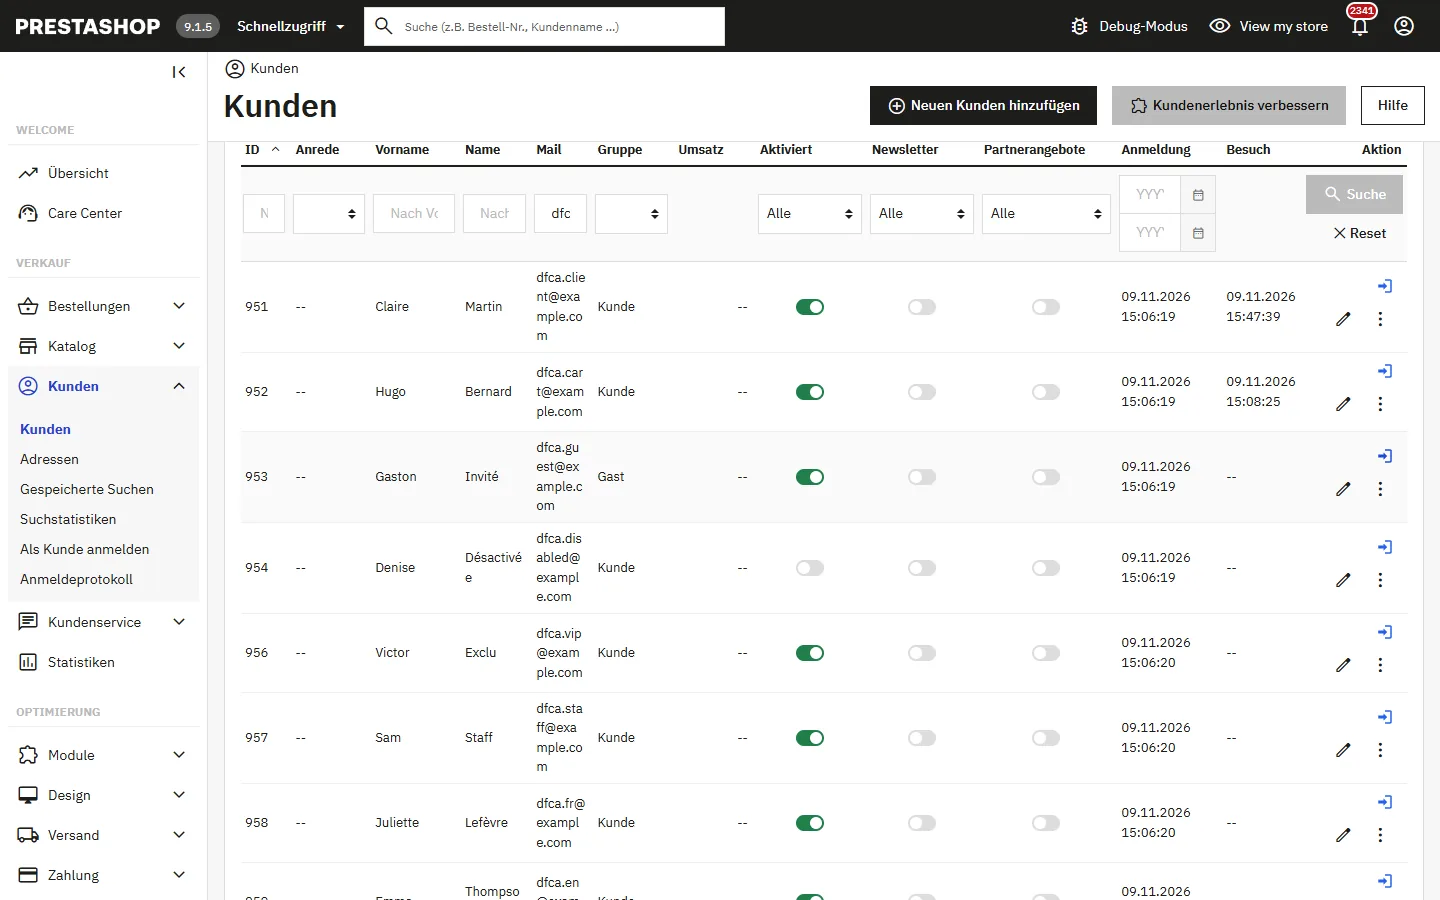
Unter Kunden › Kunden erhält jede Zeile ein Symbol (abschaltbar). Auch die Bestellseite bietet die Schaltfläche neben dem Kunden.
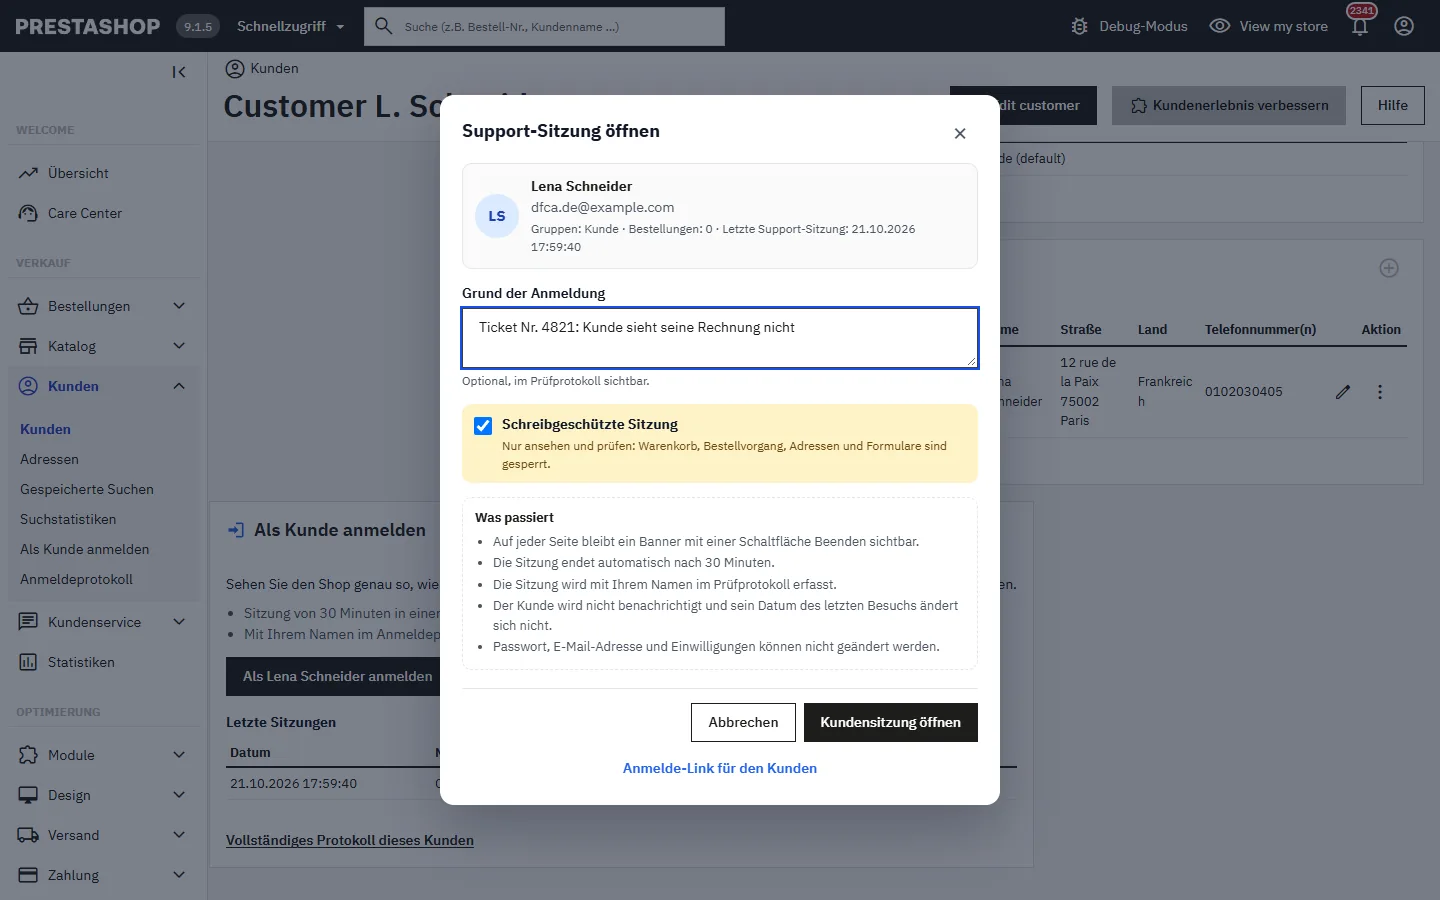
Die Schaltfläche öffnet einen Bestätigungsdialog: Konto, Grund (optional oder Pflicht je nach Einstellung, im Protokoll sichtbar), Schreibgeschützte Sitzung standardmäßig angehakt und was passiert. Der Shop öffnet sich in einem neuen Tab; der Link läuft nie über die Adressleiste.
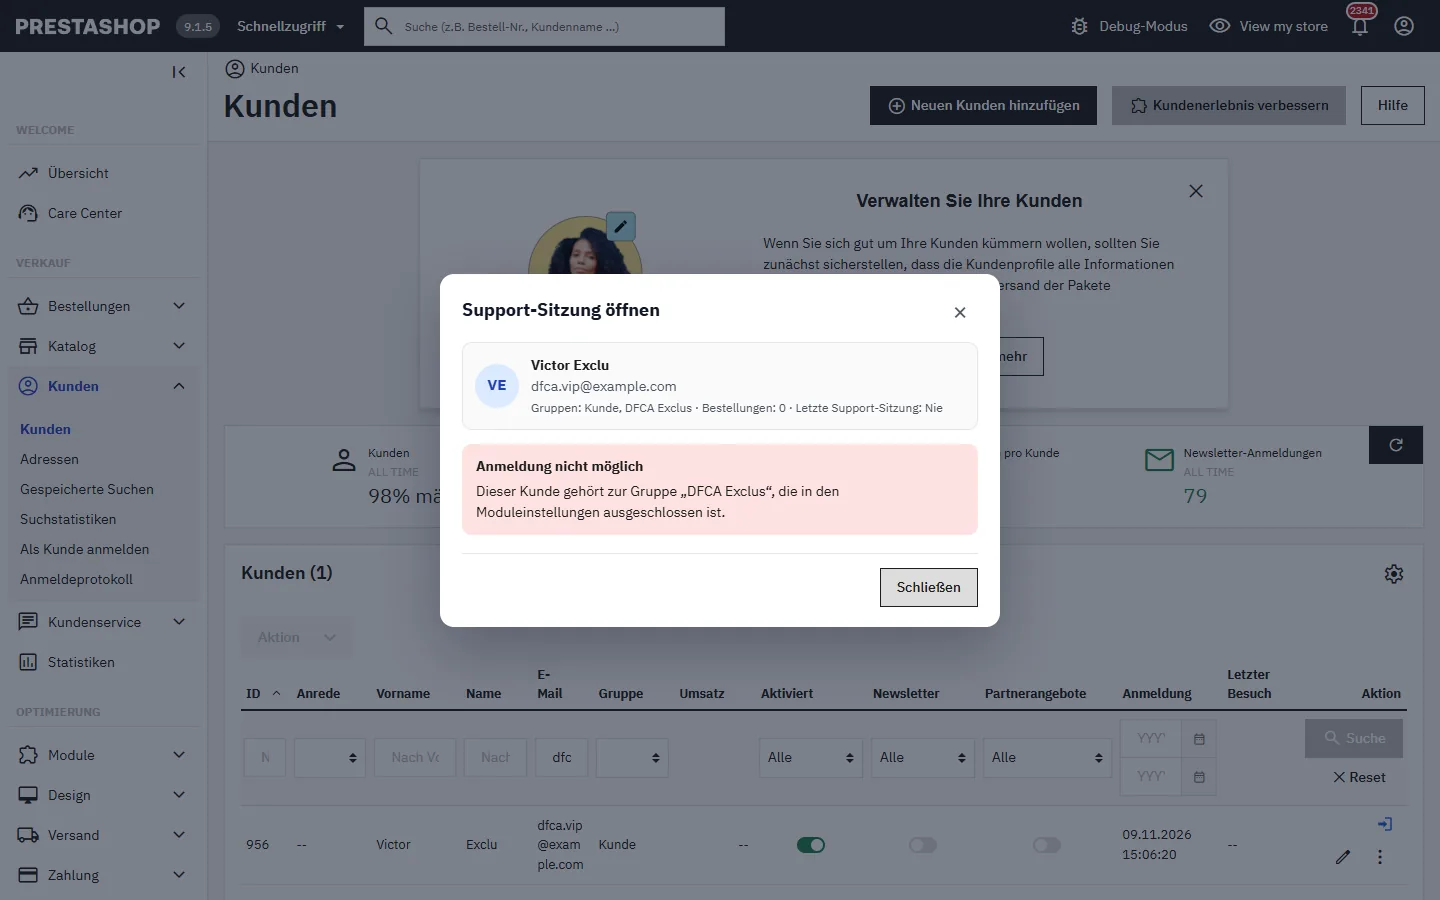
Ist die Anmeldung nicht möglich, sagt der Dialog warum und was zu tun ist: Konto einer ausgeschlossenen Gruppe, deaktiviertes Konto (zum Beispiel wartet auf Freigabe), gelöschtes Konto, E-Mail-Adresse eines Mitarbeiters, Profil nicht berechtigt, Shop nicht zugänglich, ausstehende Zwei-Faktor-Prüfung des Mitarbeiters.
Während der Sitzung
Ein Banner bleibt auf jeder Seite: Kunde, Mitarbeiter, Nur-Lesen, verbleibende Zeit und die Schaltfläche Beenden. Es lässt sich verkleinern, nicht abschalten.
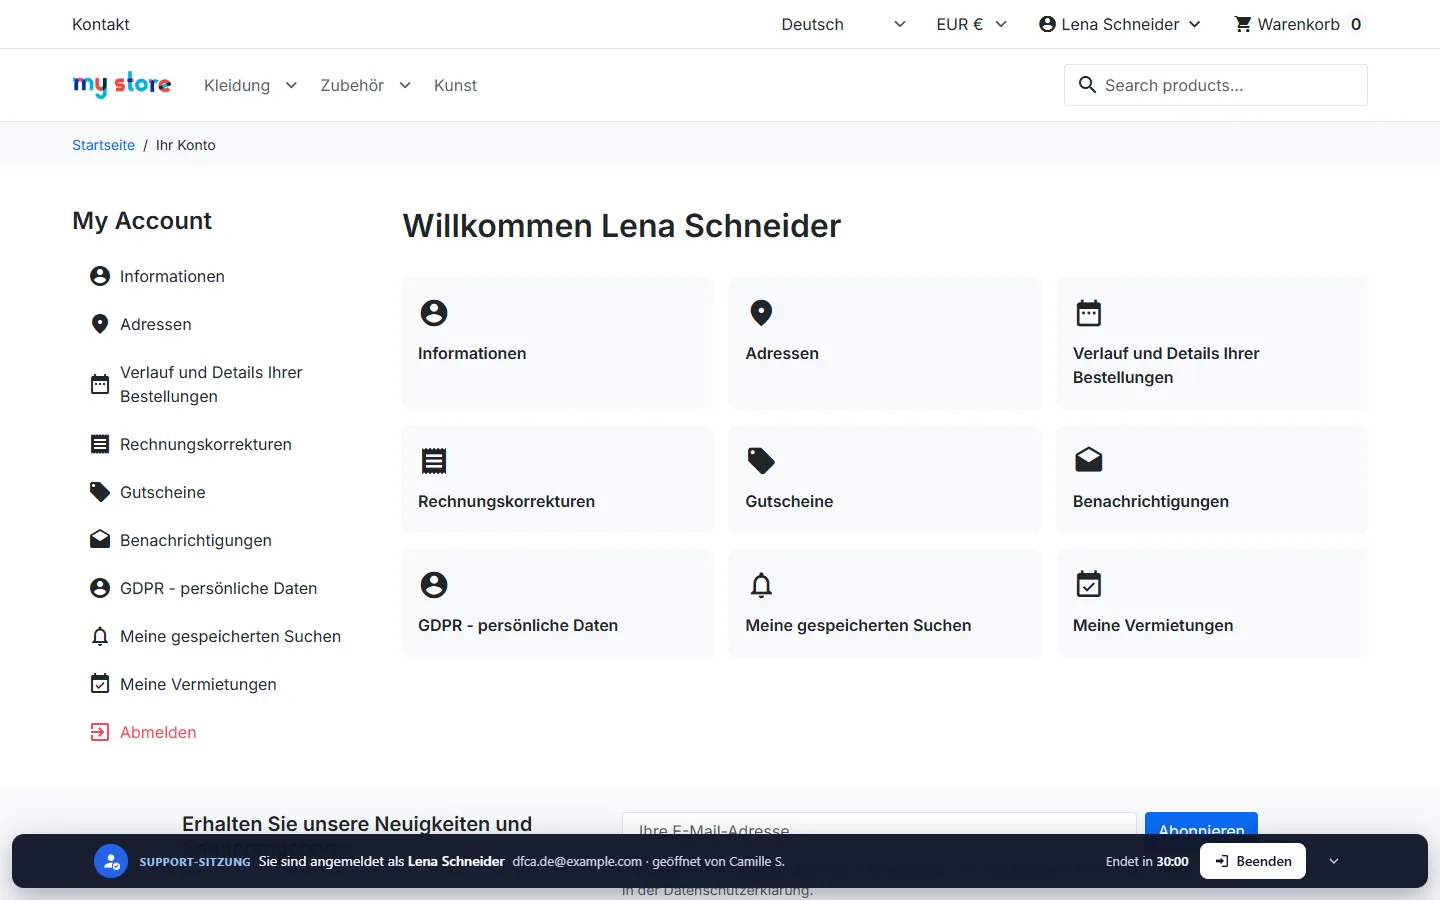
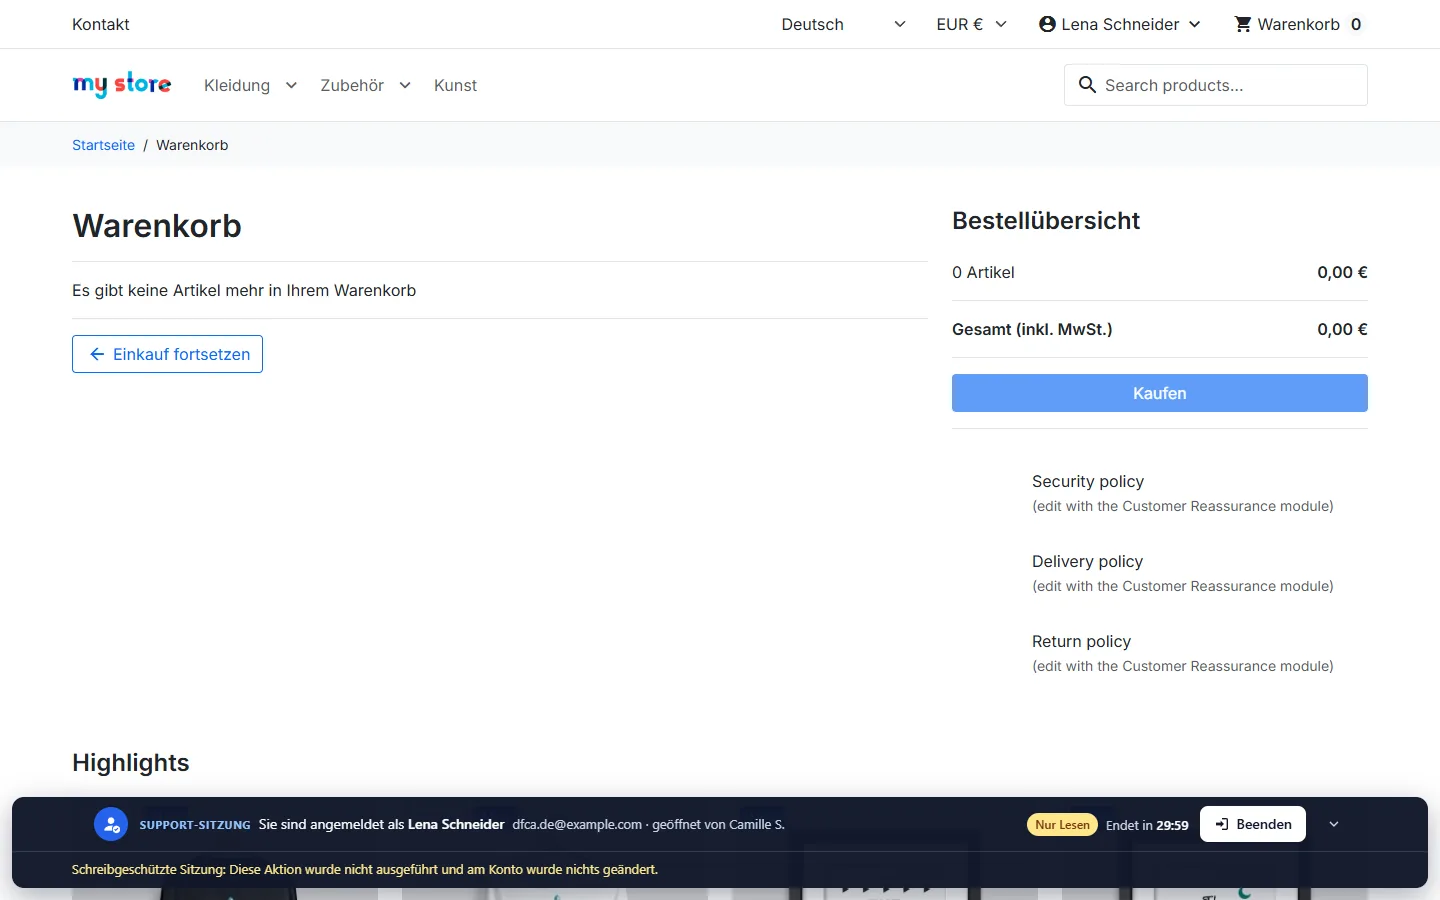
Im Nur-Lesen-Modus sind Warenkorb, Bestellvorgang, Adressen, Nachrichten und Formulare gesperrt; das Banner erklärt, dass nichts geändert wurde. In jeder Sitzung sind Passwort, E-Mail-Adresse, persönliche Daten und Einwilligungen (Seite Identität, DSGVO-Modul) geschützt, sofern Sie es nicht erlauben.
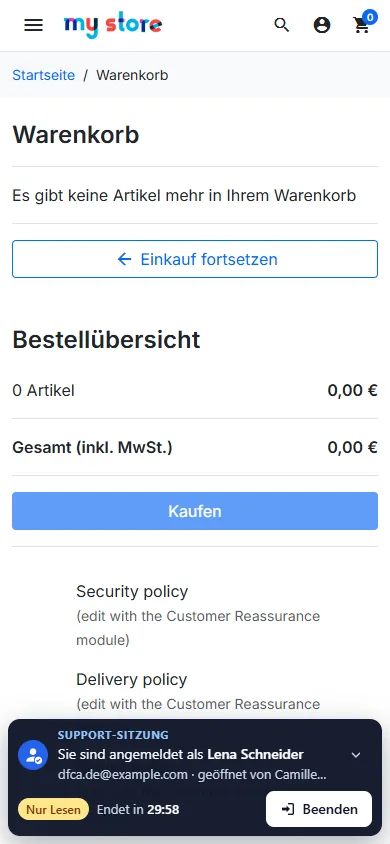
Auf dem Smartphone klappt das Banner auf zwei Zeilen zusammen und die Schaltfläche Beenden bleibt sichtbar.
- Getrennter Warenkorb (Standard): Der Warenkorb Ihres Browsers wird nie mit dem Konto zusammengeführt, und ein während der Sitzung ohne Bestellung angelegter Warenkorb wird am Ende gelöscht.
- Der Kunde wird nicht benachrichtigt, sein Datum des letzten Besuchs ändert sich nicht und seine eigenen Sitzungen auf seinen Geräten bleiben unberührt.
- Analyse: Das Modul fügt das Ereignis
dfconnectas_impersonationzum dataLayer hinzu und setzt die Google-Einwilligung vor Ihren Tags auf „abgelehnt“. Schließen Sie dieses Ereignis in Ihrem Tag-Manager aus: andere Tracker werden nicht gestoppt.
Ende der Sitzung
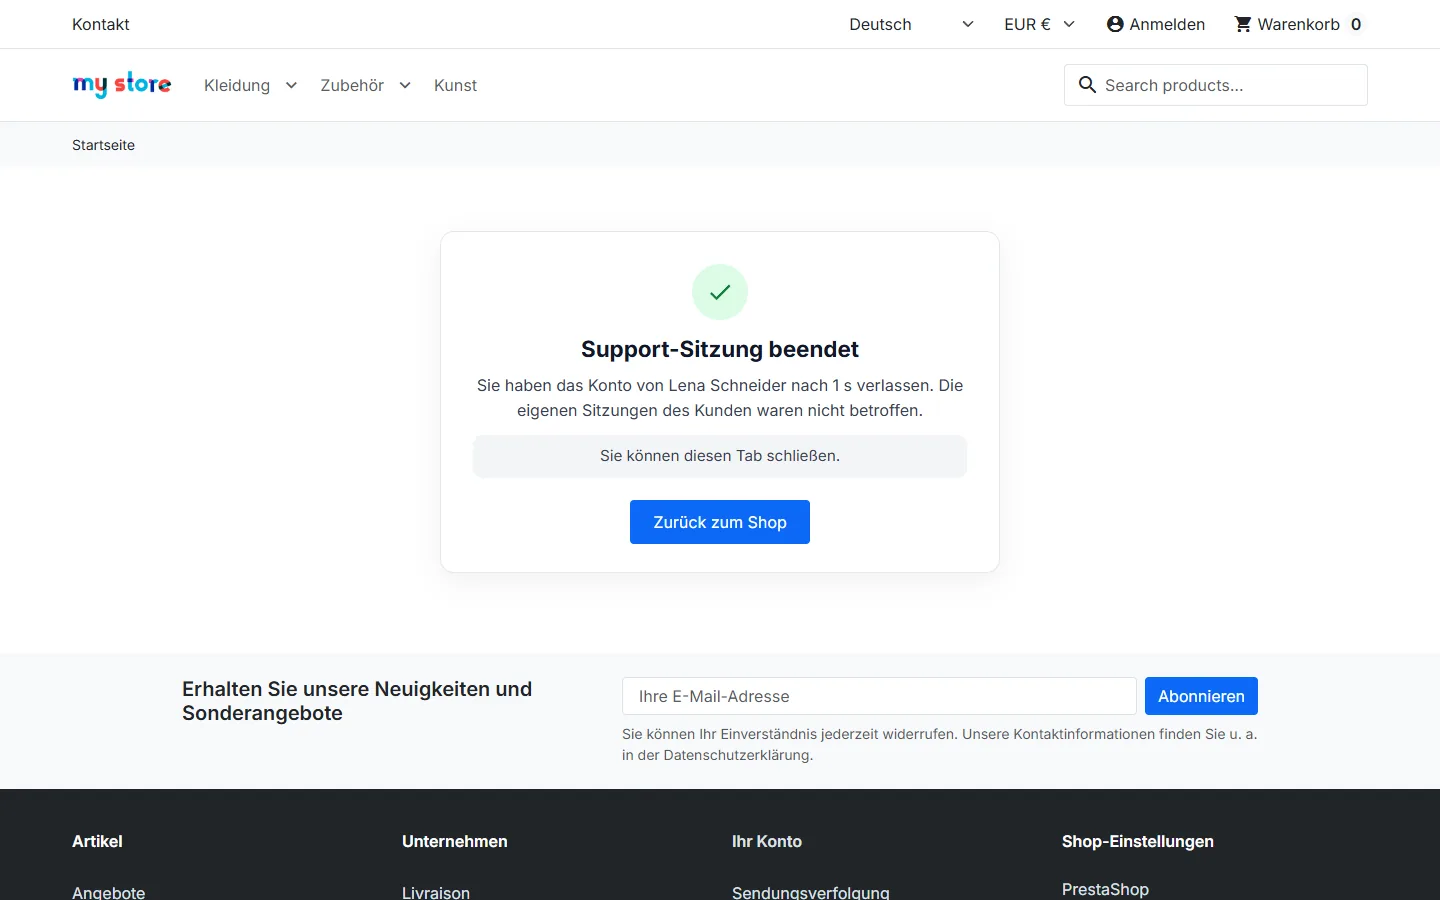
Die Sitzung endet über die Schaltfläche Beenden, nach der eingestellten Dauer (standardmäßig 30 Minuten), über den Link „Abmelden“ des Kunden oder innerhalb einer Minute, wenn sich der Mitarbeiter vom Backoffice abmeldet, deaktiviert wird oder die Berechtigung verliert. Der Browser erhält wieder eine Besuchersitzung mit seinem vorherigen Warenkorb.
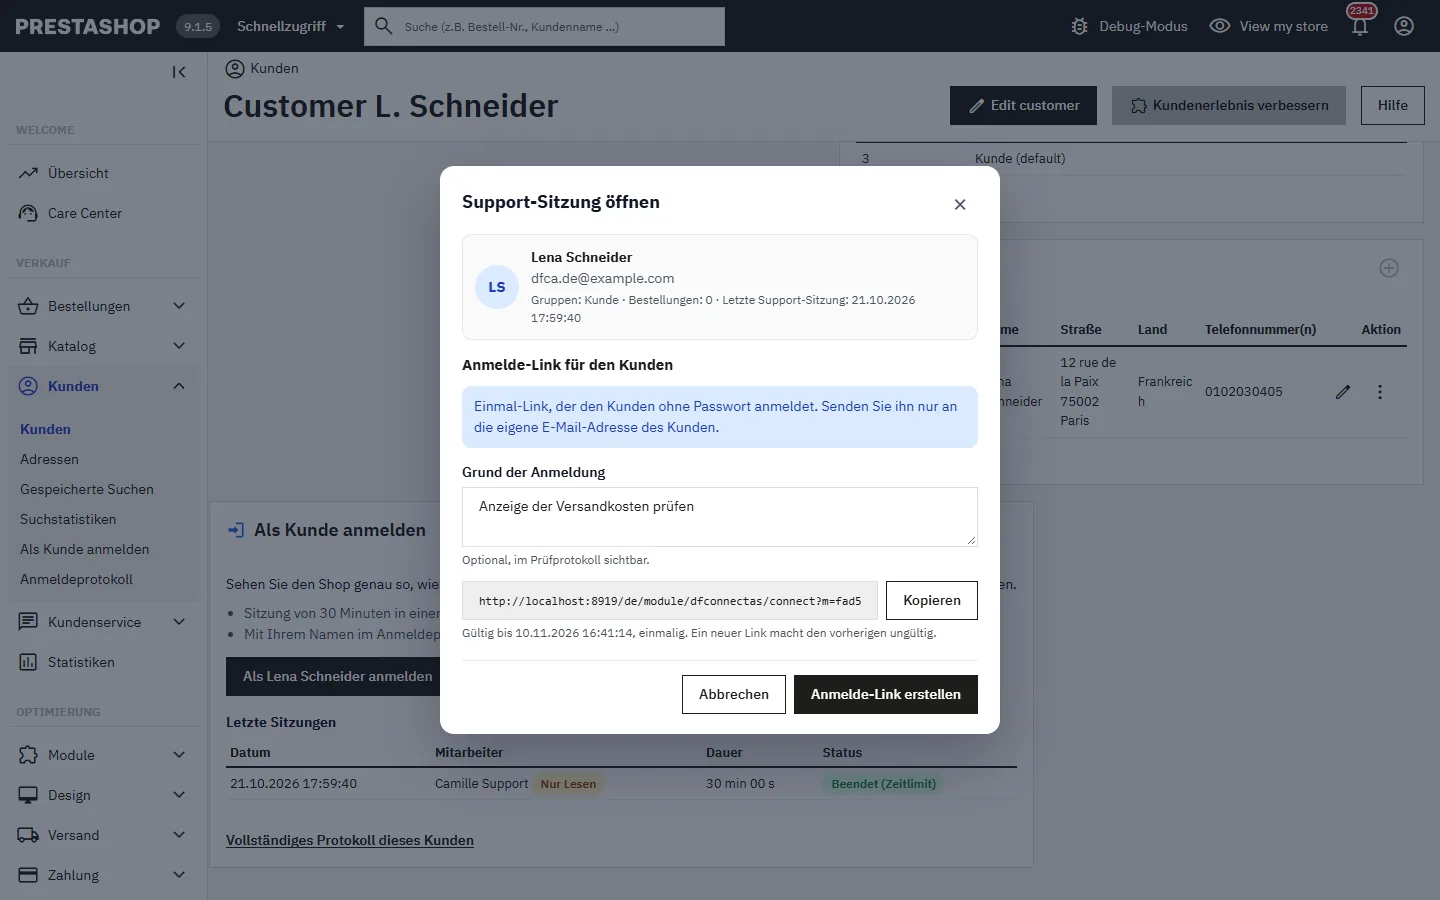
Anmelde-Link für den Kunden
Option (standardmäßig aus), um einem Kunden zu helfen, der sich nicht mehr anmelden kann: ein Einmal-Link, 1 bis 72 Stunden gültig, der ihn ohne Passwort anmeldet. Er wird dem Mitarbeiter einmal angezeigt und vom Modul nie versendet; ein neuer Link macht den vorherigen ungültig. Der Kunde bestätigt mit einer Schaltfläche, sodass E-Mail-Scanner, die Links öffnen, ihn nicht verbrauchen.
Fehlerseiten
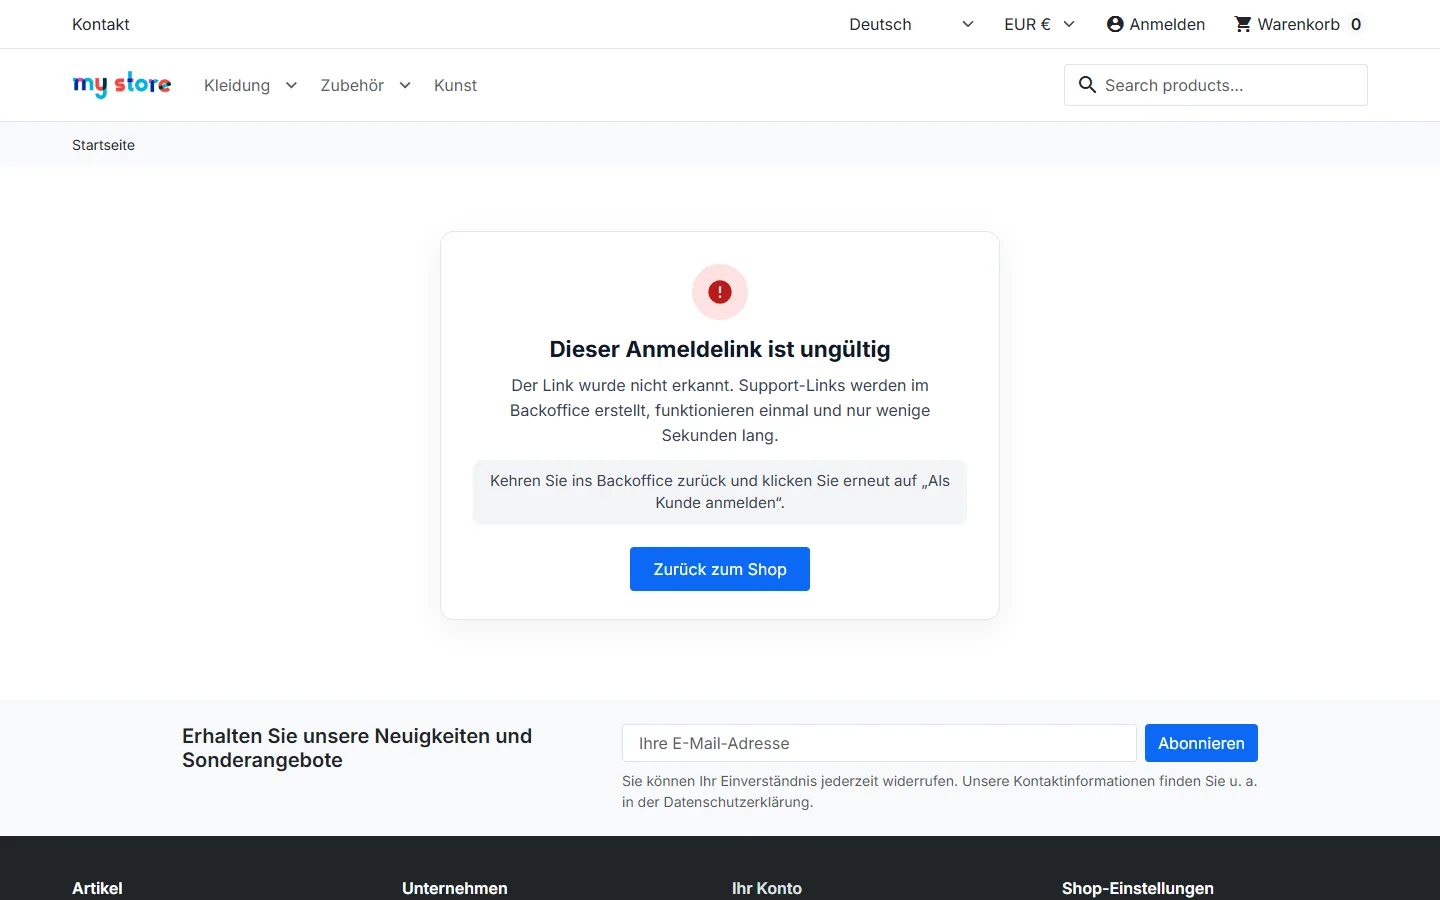
Link ungültig, bereits verwendet, abgelaufen, aus einem anderen Netzwerk oder Shop geöffnet, Zugriff verweigert, zu viele Versuche: Für jeden Fall gibt es eine klare Seite mit dem nächsten Schritt.
Einstellungen
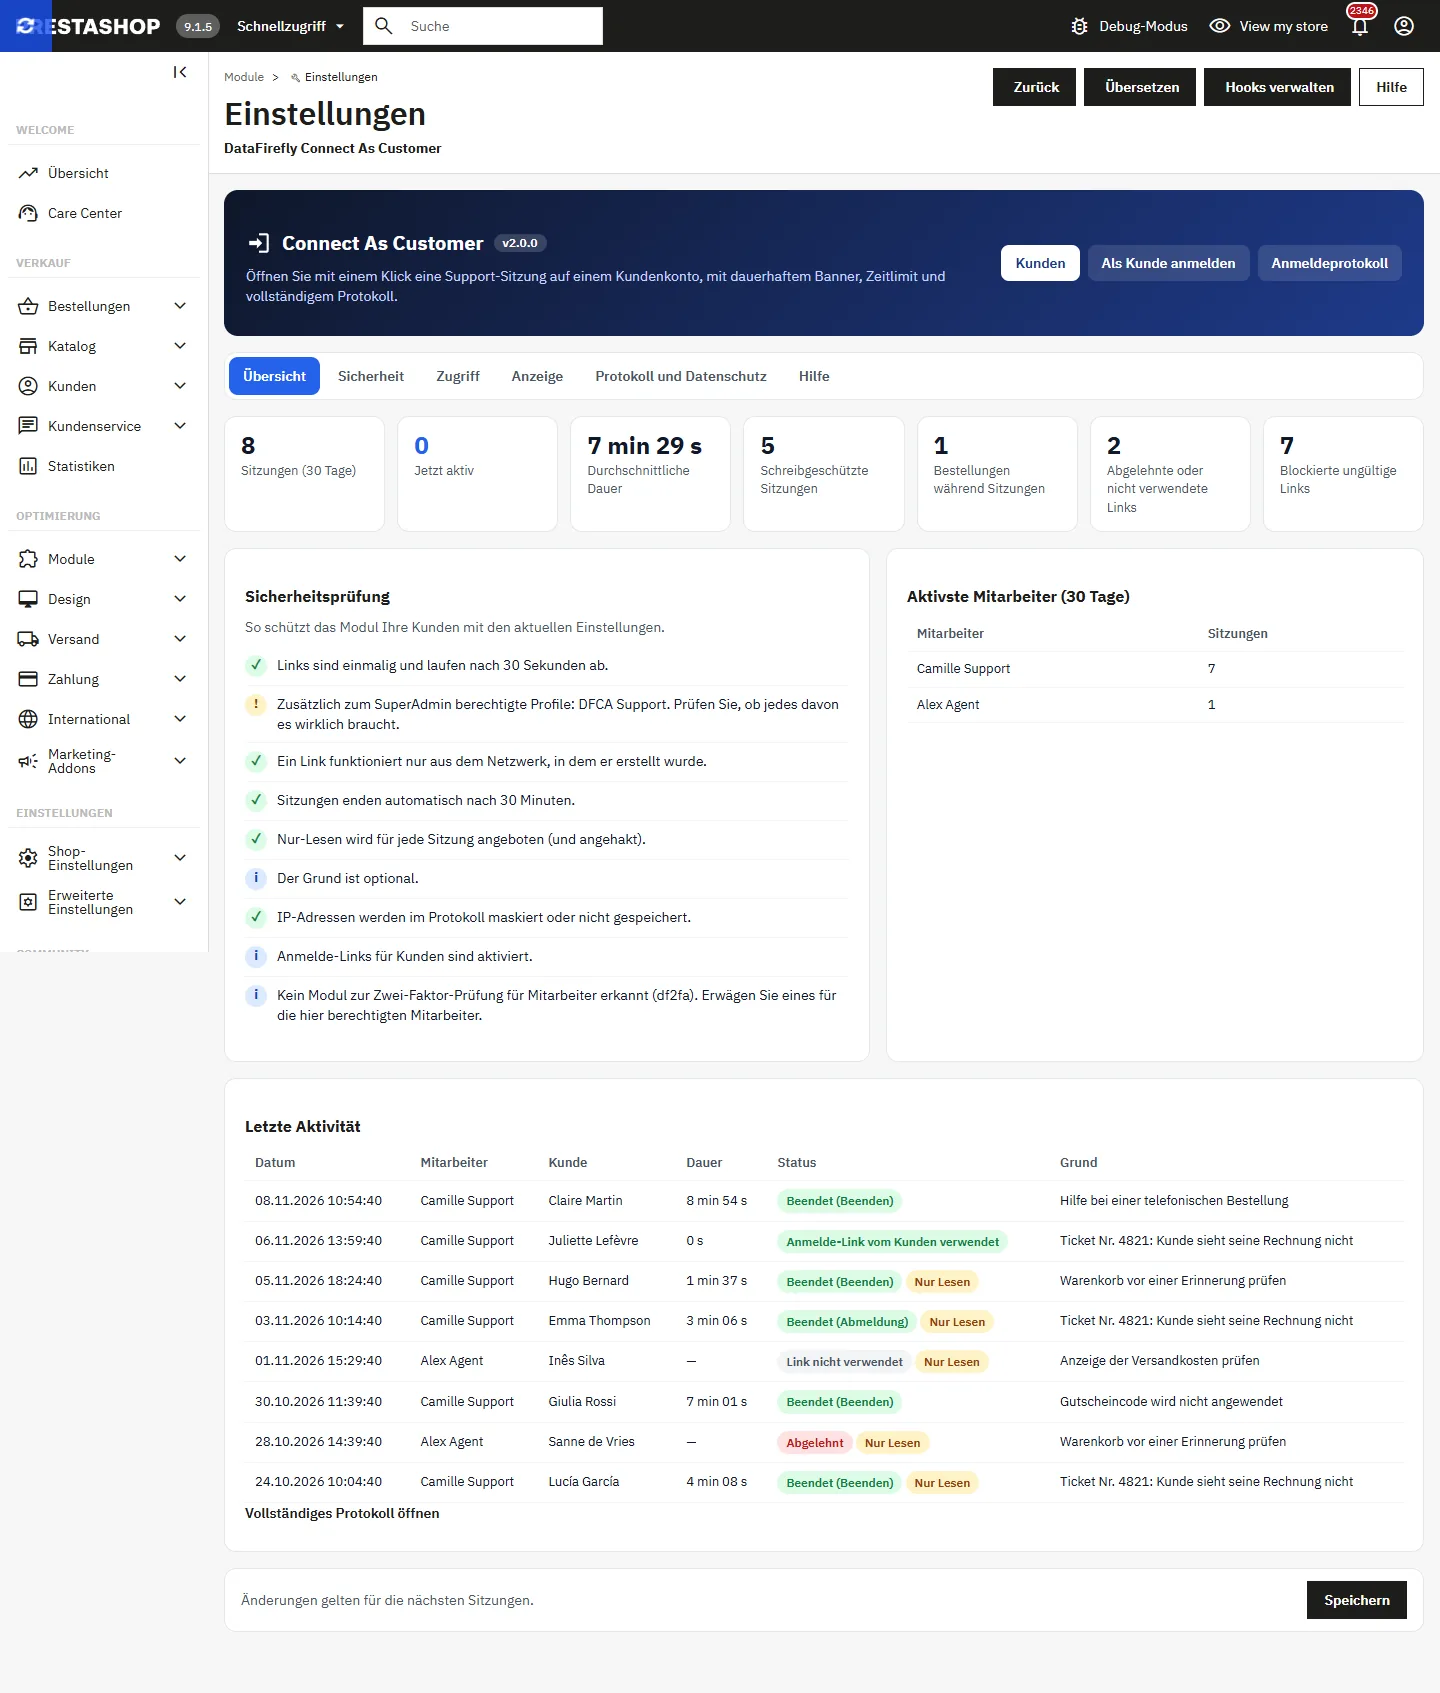
Die Übersicht fasst die Aktivität der letzten 30 Tage und eine Sicherheitsprüfung Ihrer Einstellungen zusammen.
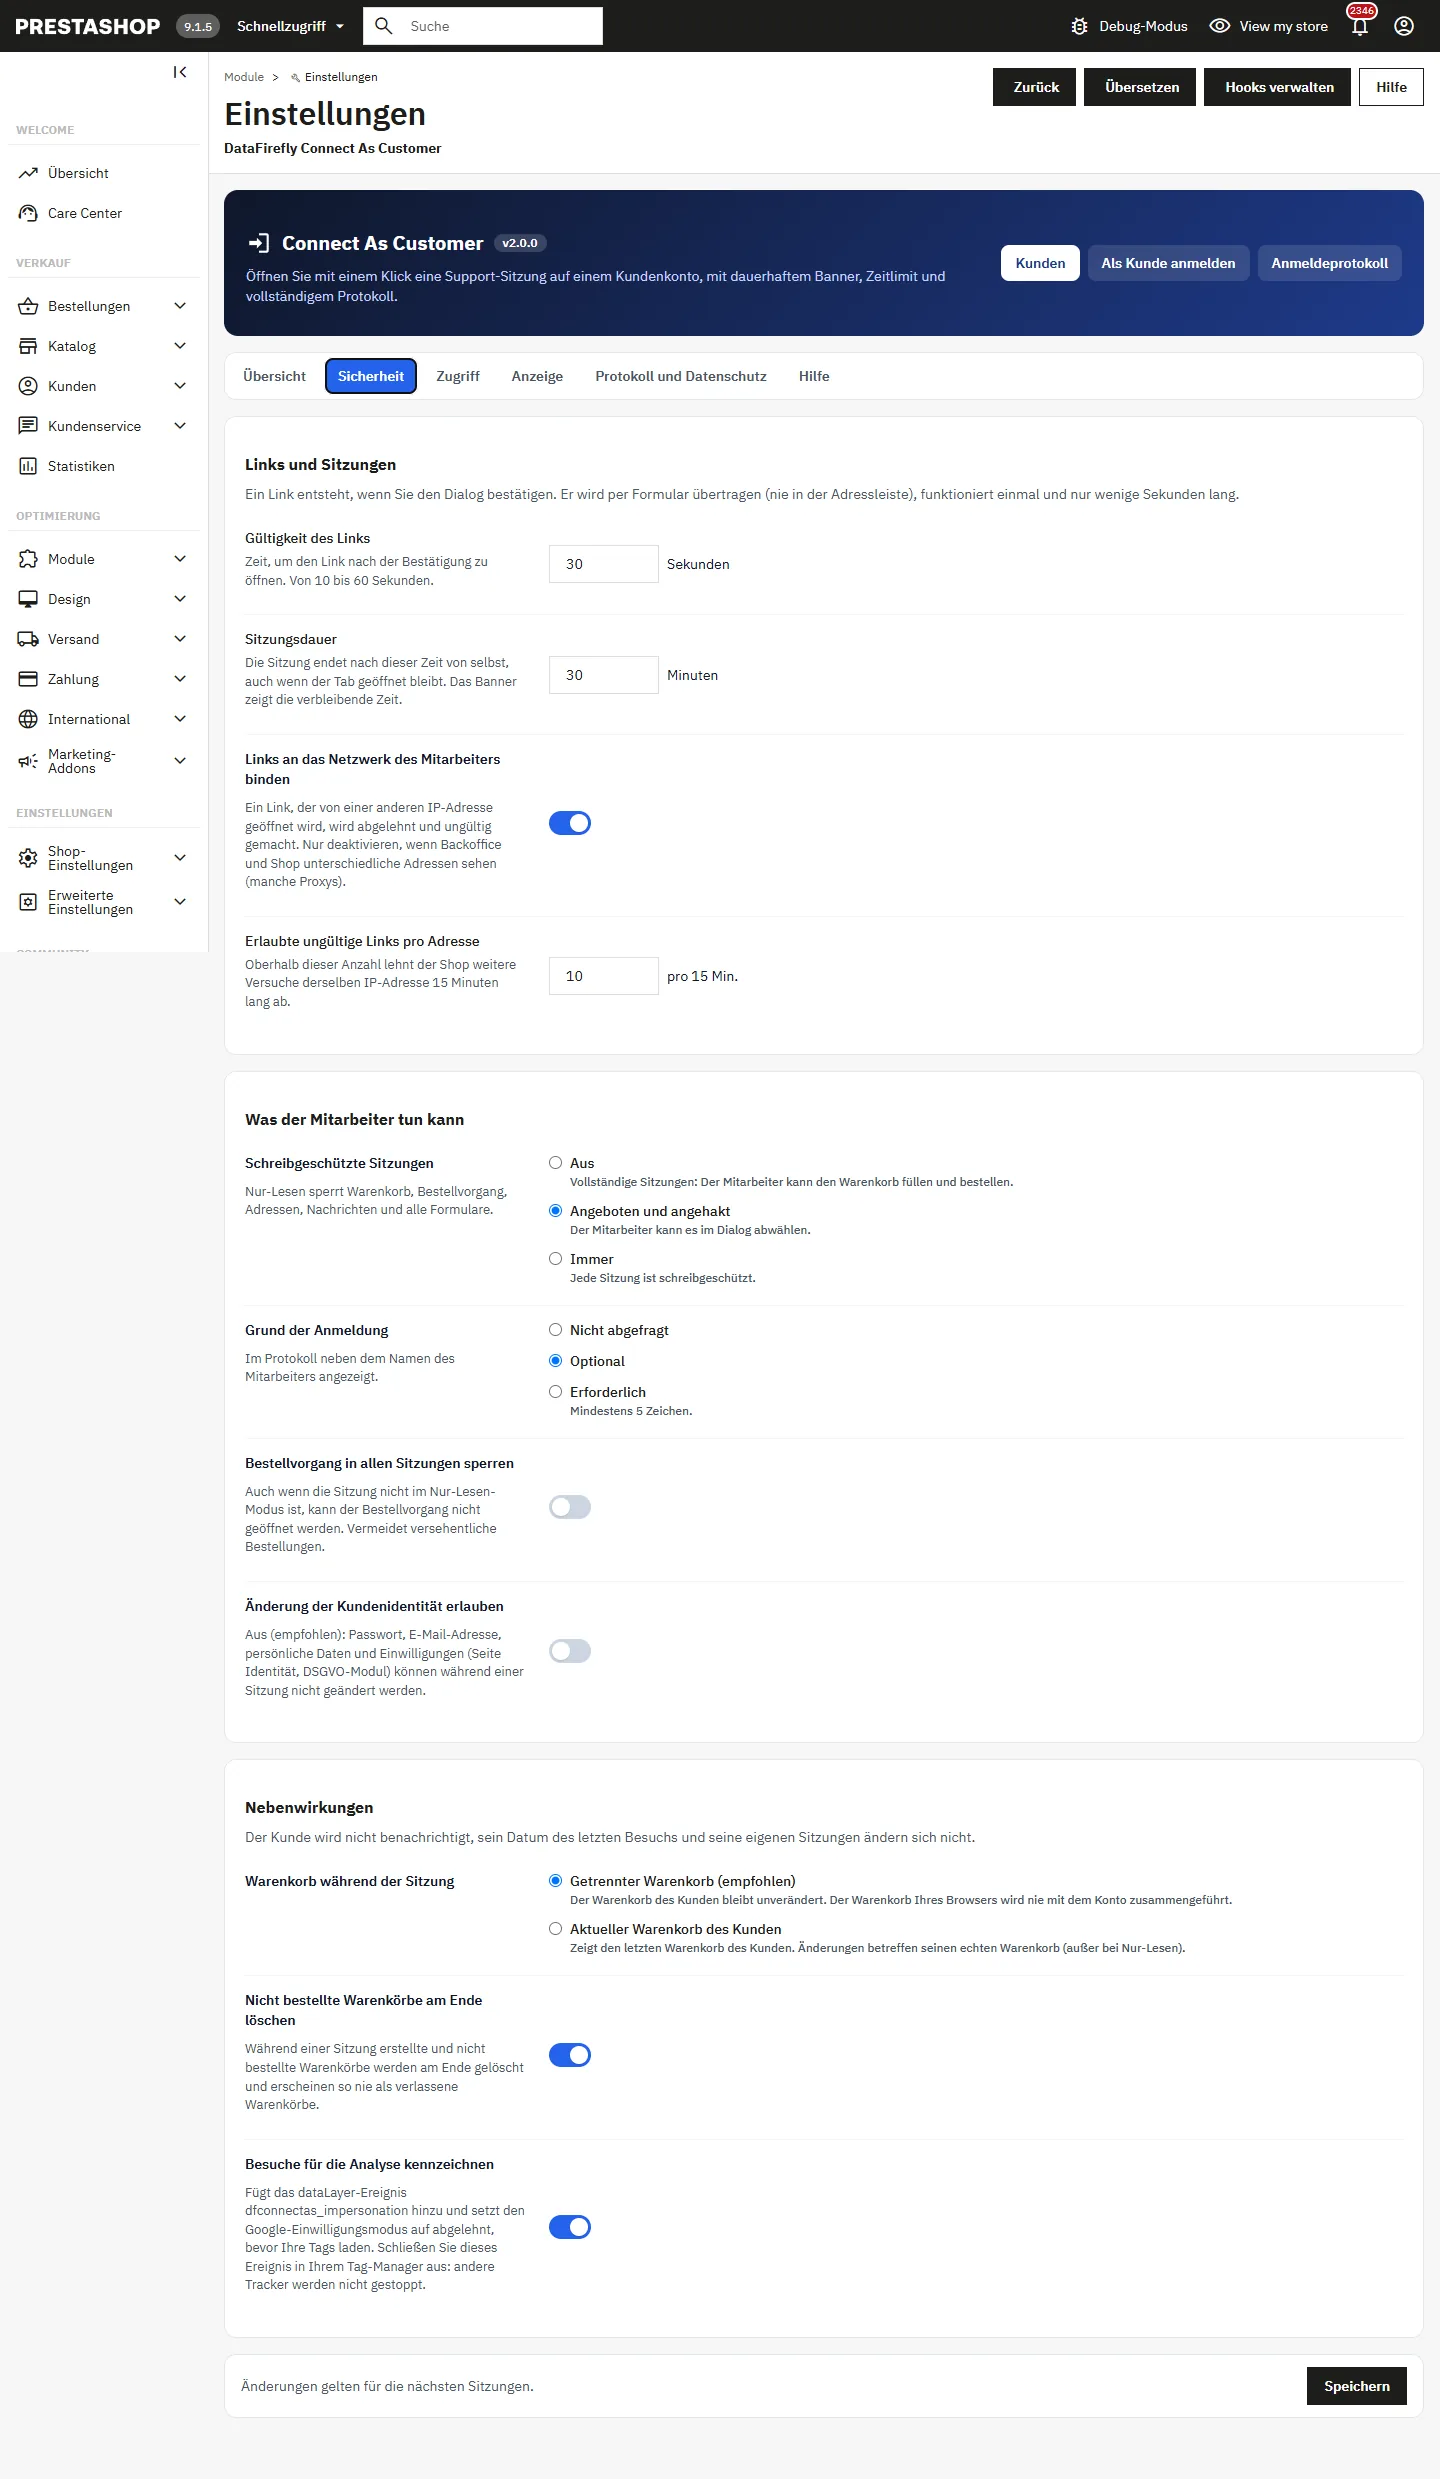
Der Tab Sicherheit regelt Link-Gültigkeit (10 bis 60 Sekunden), Sitzungsdauer (5 bis 480 Minuten), Bindung an das Netzwerk des Mitarbeiters, erlaubte ungültige Links, Nur-Lesen, den Grund, die Sperre des Bestellvorgangs, den Schutz der Identität, den Warenkorb und die Kennzeichnung für die Analyse. Jede Einstellung ist erklärt.
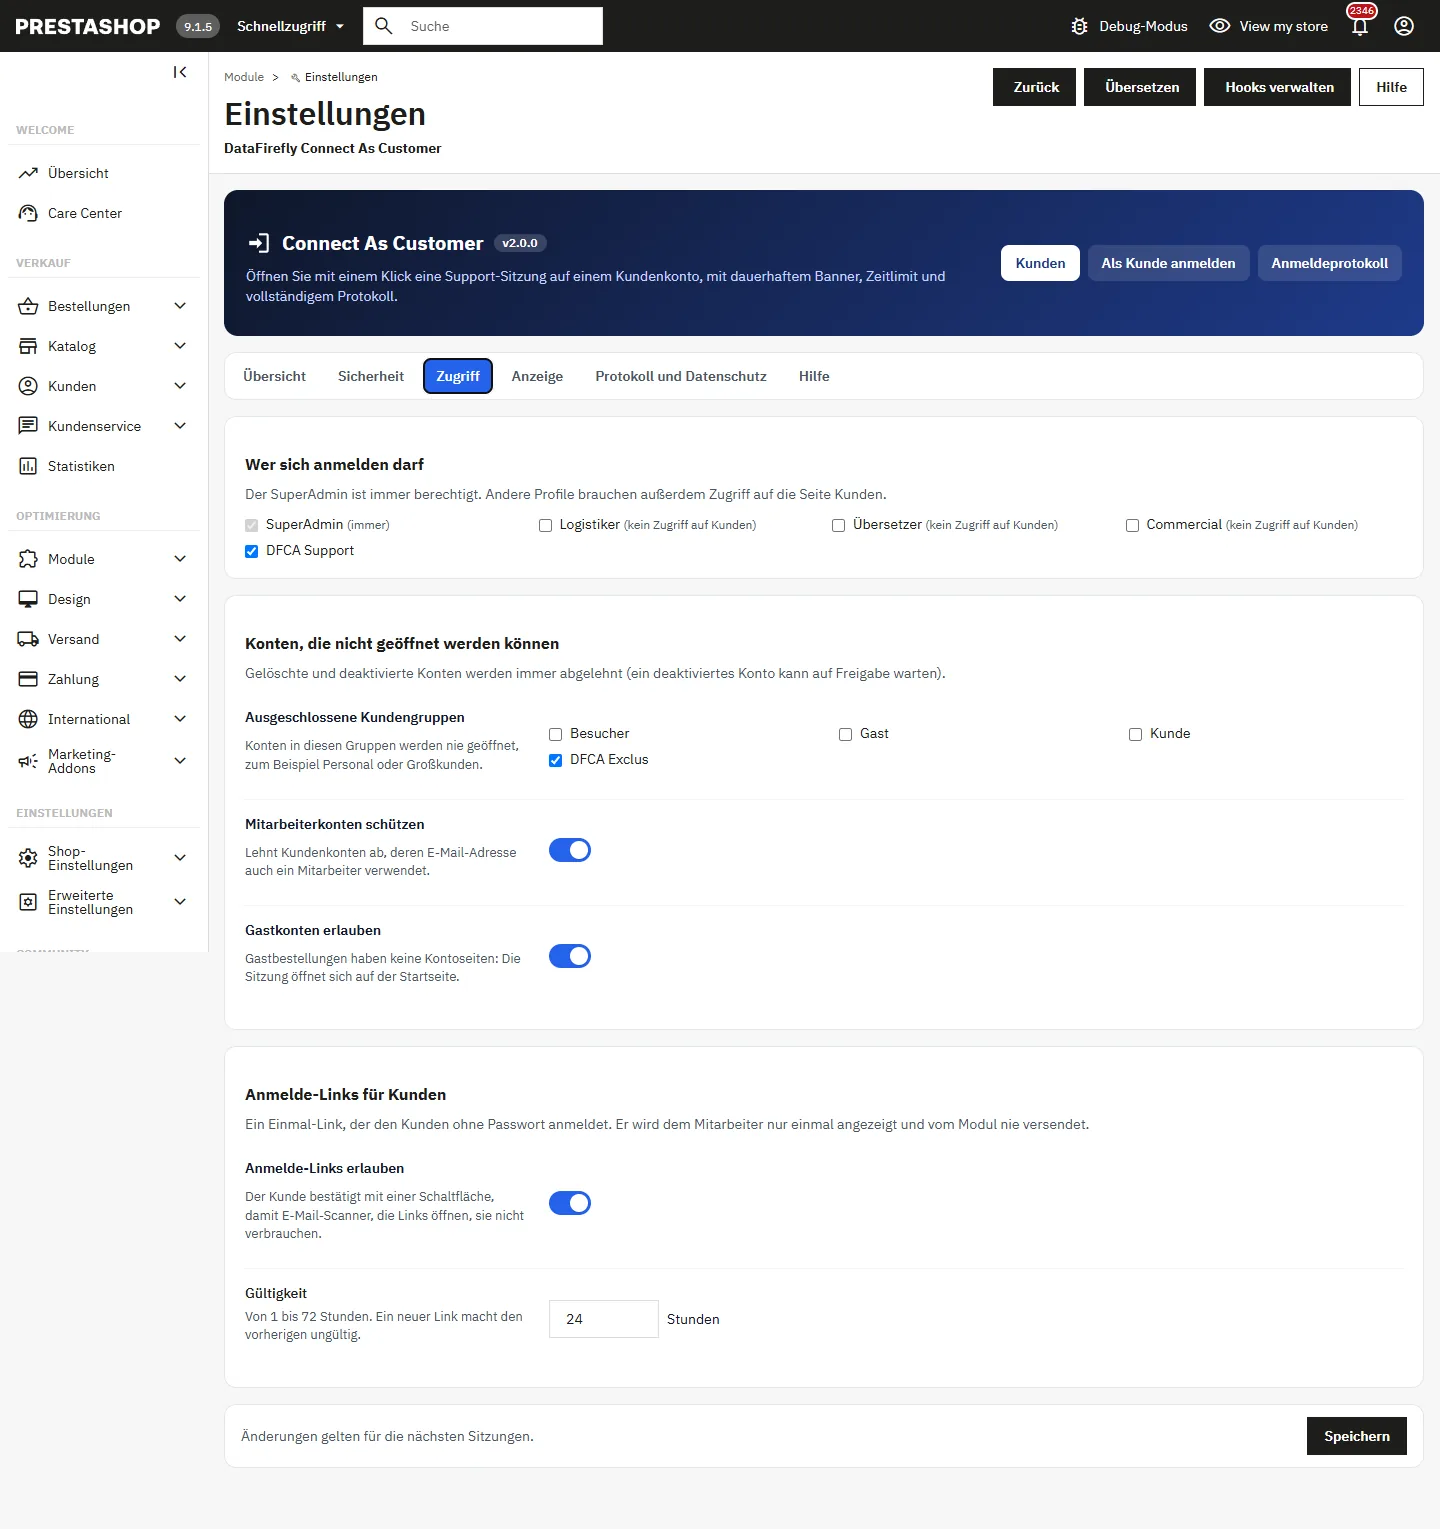
Der Tab Zugriff legt die berechtigten Profile (SuperAdmin immer), nie geöffnete Kundengruppen, den Schutz von Mitarbeiterkonten, Gastkonten und Kunden-Links fest. Nur ein SuperAdmin kann die Einstellungen ändern.
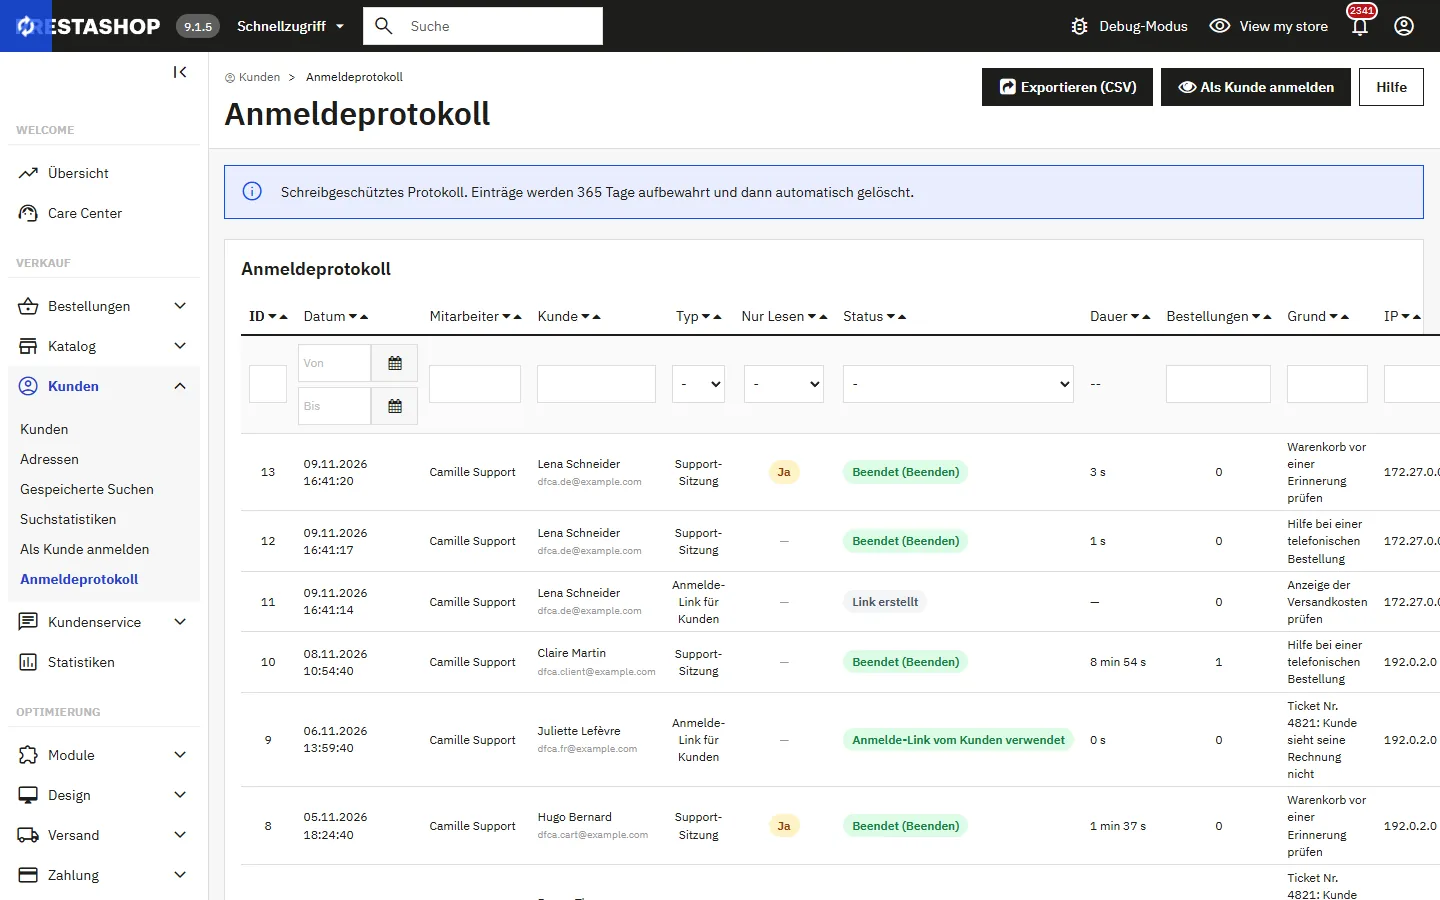
Anmeldeprotokoll
Jeder Link wird erfasst: Mitarbeiter, Kunde, Grund, Nur-Lesen, Status, Dauer, Bestellungen und IP (standardmäßig maskiert). Das Protokoll ist filterbar, schreibgeschützt (keine Änderung oder Löschung im Backoffice) und wird nach der Aufbewahrungsdauer automatisch bereinigt. Der CSV-Export entschärft Formeln für Tabellenkalkulationen.
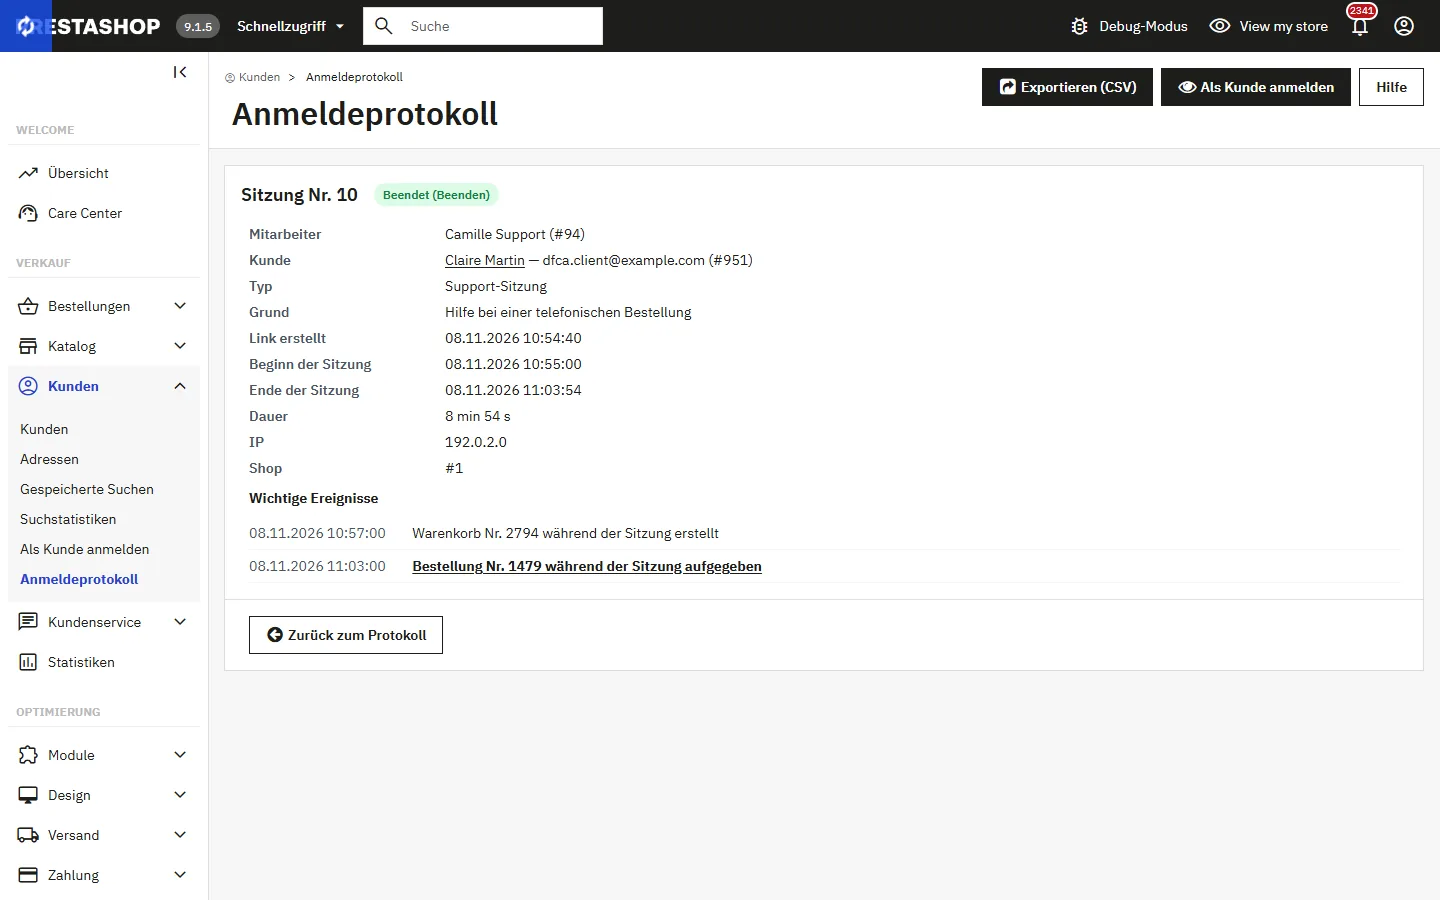
Das Sitzungsdetail listet die wichtigen Ereignisse: angelegter Warenkorb, aufgegebene Bestellung, blockierte Aktion.
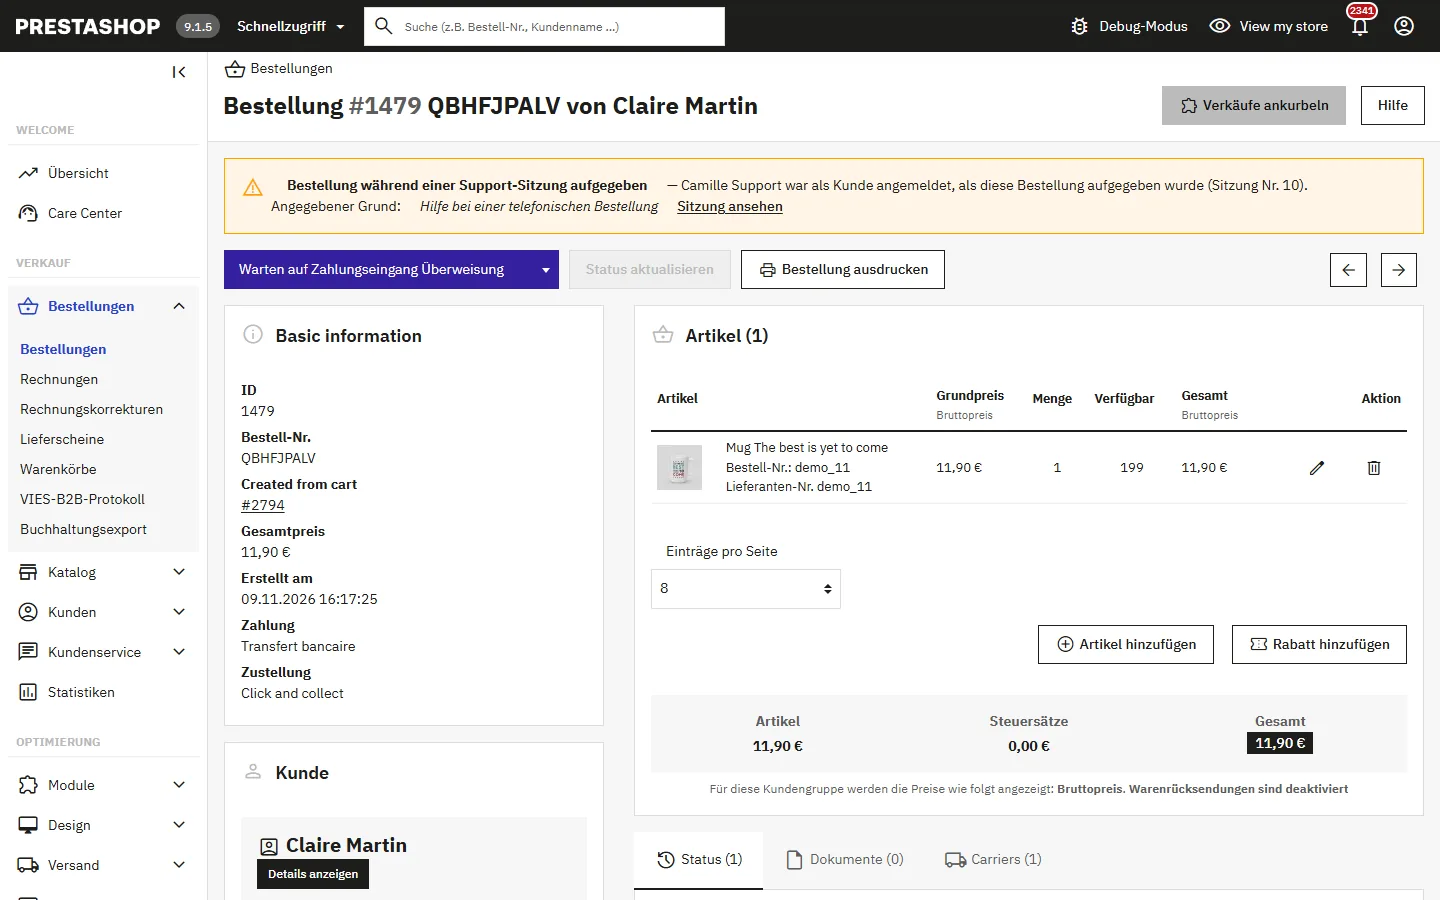
Eine während einer Sitzung aufgegebene Bestellung wird oben auf der Bestellseite gekennzeichnet, mit Mitarbeiter, Grund und Link zur Sitzung.
Sicherheit
- Zufälliger Einmal-Link, 10 bis 60 Sekunden gültig, nur als signierter Hash (HMAC-SHA256) gespeichert und an Mitarbeiter, Kunde, Shop und Netzwerk des Mitarbeiters gebunden.
- Per Formular übertragen, nie in einer URL; abgelehnt, wenn er von einer anderen Website kommt; Anzahl der Versuche pro IP-Adresse begrenzt.
- Mitarbeiter, Berechtigungen, Shop und Backoffice-Sitzung werden beim Öffnen und jede Minute erneut geprüft.
- Mit dem Modul DataFirefly 2FA kann ein Mitarbeiter mit ausstehender Zwei-Faktor-Prüfung keine Kundensitzung öffnen.
Fehlerbehebung
„Dieser Link ist abgelaufen“ oder „bereits verwendet“
Starten Sie erneut im Backoffice: Jeder Klick erzeugt einen neuen Link. Bei einem langsamen Rechner erhöhen Sie die Link-Gültigkeit (höchstens 60 Sekunden).
„Link aus einem anderen Netzwerk geöffnet“
Backoffice und Shop sehen unterschiedliche IP-Adressen (manche Proxys oder CDNs). Schalten Sie Links an das Netzwerk des Mitarbeiters binden im Tab Sicherheit ab.
Die Schaltfläche erscheint nicht
Ihr Profil ist nicht berechtigt (Tab Zugriff) oder hat keinen Zugriff auf die Seite Kunden. Ein SuperAdmin kann es hinzufügen.
„Zu viele Versuche“
Von Ihrer Adresse wurden zu viele ungültige Links geöffnet: Warten Sie 15 Minuten oder erhöhen Sie das Limit im Tab Sicherheit.