
Accedere come cliente Pro: documentazione
Aprire una sessione di assistenza sull’account di un cliente dal back office di PrestaShop 1.7.8, 8 e 9: link monouso, banner, sola lettura e registro.
Presentazione
Accedere come cliente Pro (modulo dfconnectas) apre dal back office una sessione di assistenza sull’account di un cliente: vedi il negozio esattamente come lui, per riprodurre un problema o aiutarlo a ordinare. Ogni sessione usa un link monouso valido pochi secondi, mostra un banner permanente con il tempo rimanente, si chiude da sola e resta in un registro che nessuno può modificare.
Compatibilità
- PrestaShop: 1.7.8, 8.x e 9.x (testato su 1.7.8.11, 8.2.1 e 9.1.5).
- PHP: secondo la tua versione di PrestaShop (testato su PHP 7.4, 8.1 e 8.5).
- Temi: Classic e Hummingbird.
- Nessun override, nessuna dipendenza Composer. 8 lingue: italiano, inglese, francese, spagnolo, tedesco, polacco, olandese, portoghese.
PrestaShop da 1.7.0 a 1.7.7 non è più supportato dalla versione 2.0.0: su queste versioni resta alla 1.1.0.
Installazione e aggiornamento
- Installa lo ZIP da Moduli › Gestione moduli (o
php bin/console prestashop:module install dfconnectas). - In Clienti compaiono due voci: Accedi come cliente (elenco clienti con pulsante) e Registro degli accessi.
- Apri Moduli › Connect As Customer › Configura per verificare le impostazioni. Per impostazione predefinita solo i SuperAdmin possono accedere come cliente.
Aggiornando da 1.0.0 o 1.1.0 registro e impostazioni vengono conservati. La durata del link è limitata a 60 secondi, i link 1.x aperti vengono annullati, il banner non si può più disattivare e l’elenco di profili vuoto della 1.x (tutti i profili con la scheda del modulo) diventa l’elenco esplicito di quei profili.
Aprire una sessione di assistenza
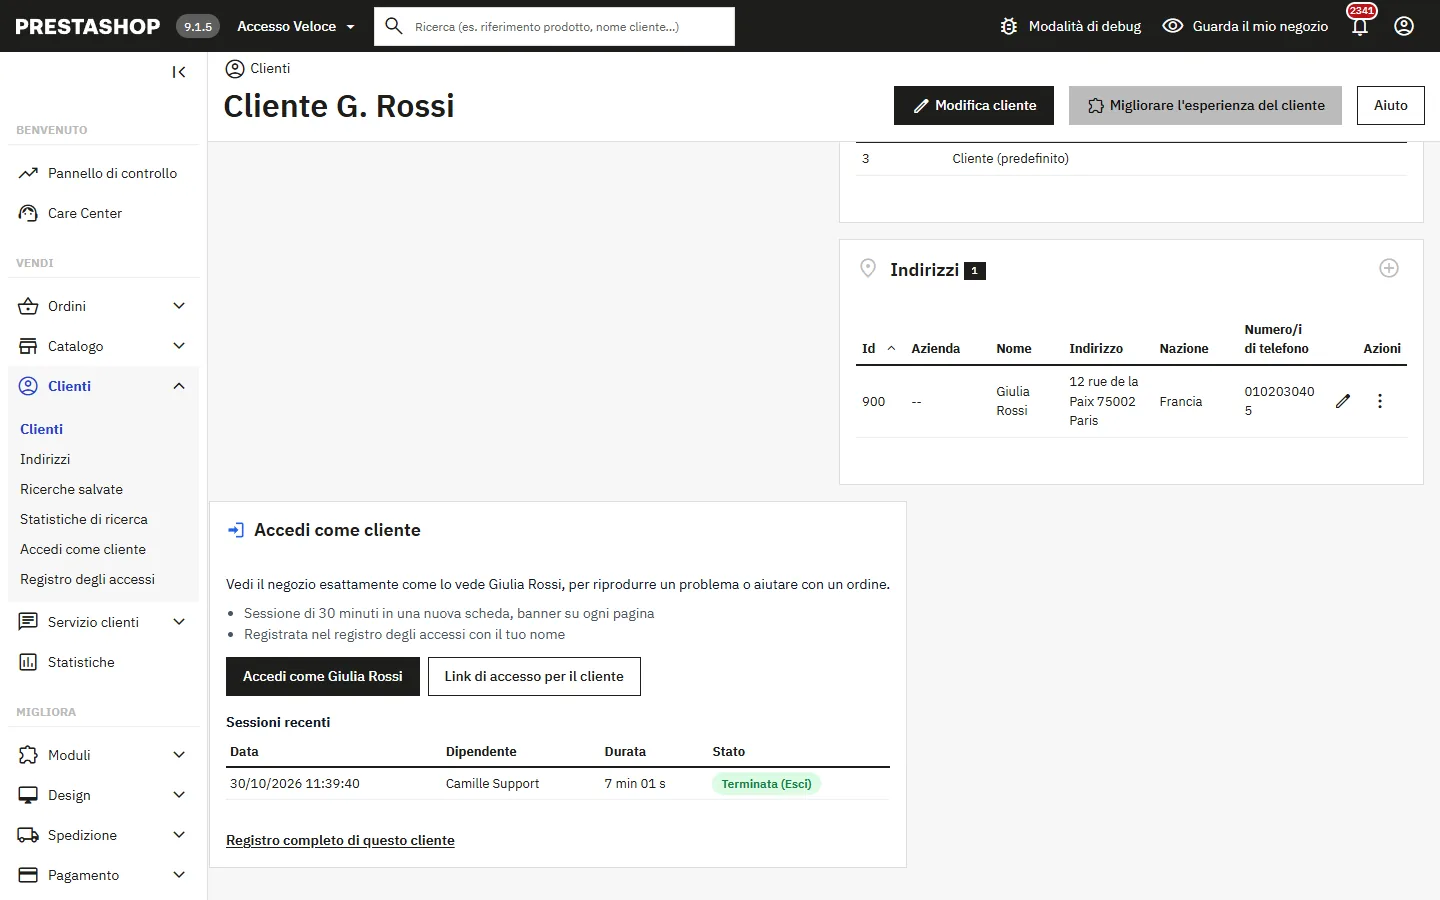
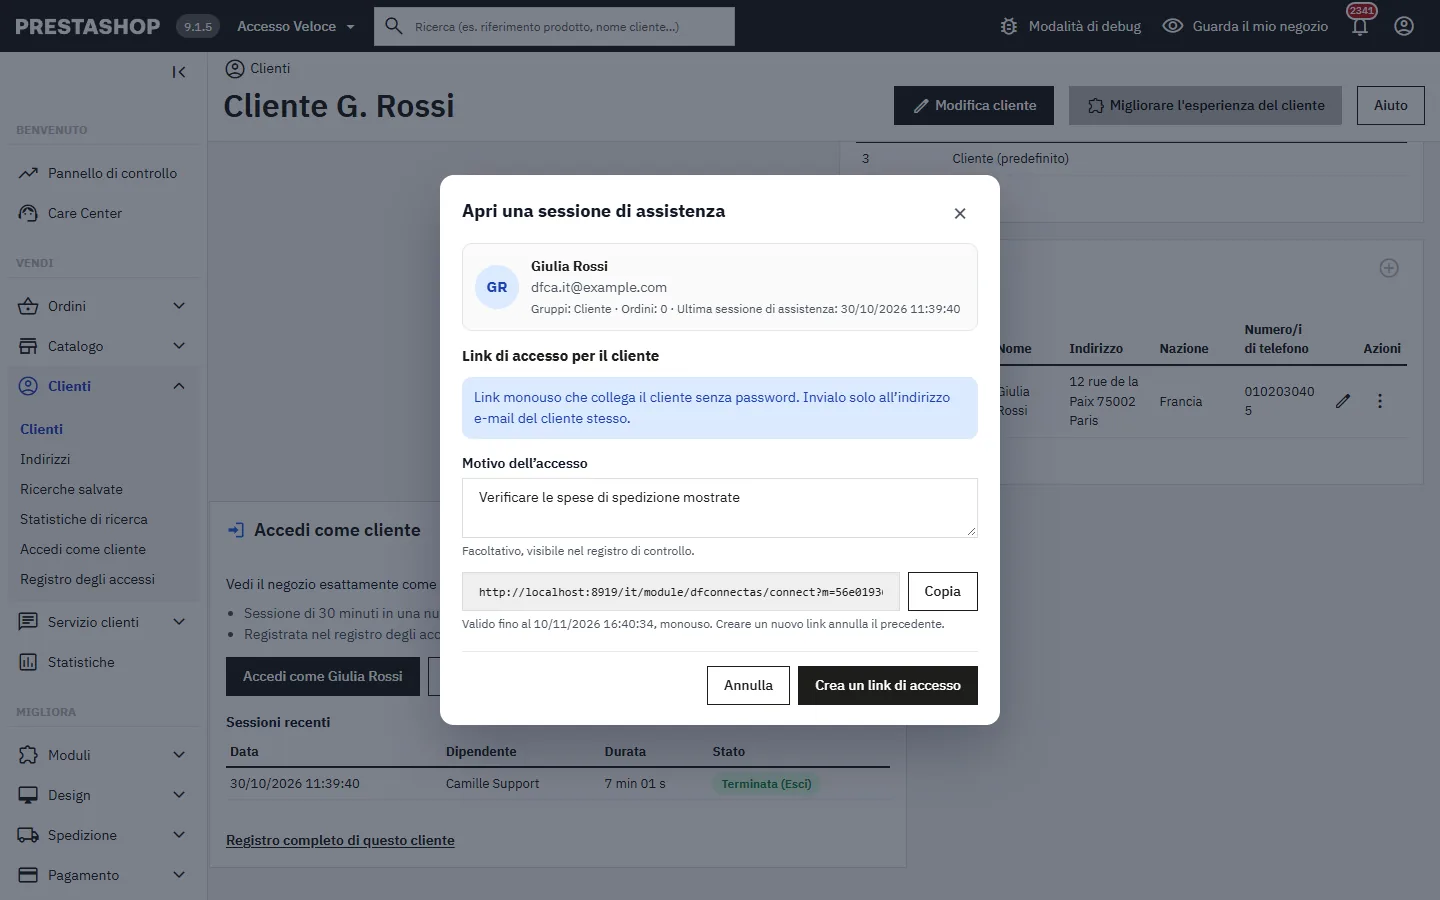
Nella pagina del cliente, il riquadro Accedi come cliente indica la durata della sessione e le ultime sessioni su questo account.
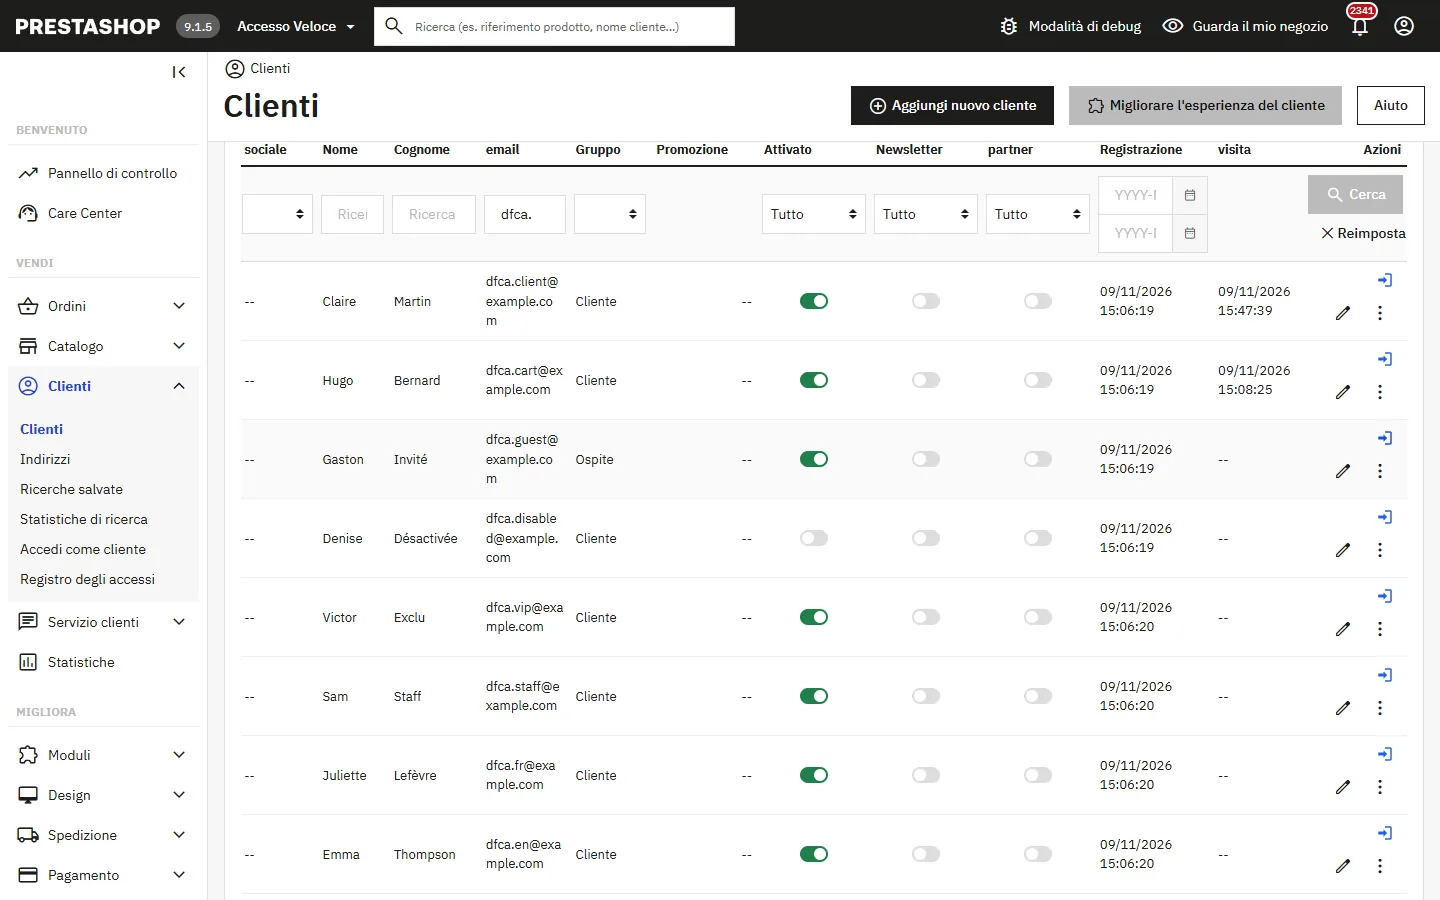
In Clienti › Clienti viene aggiunta un’icona su ogni riga (disattivabile). Anche la pagina dell’ordine offre il pulsante, accanto al cliente.
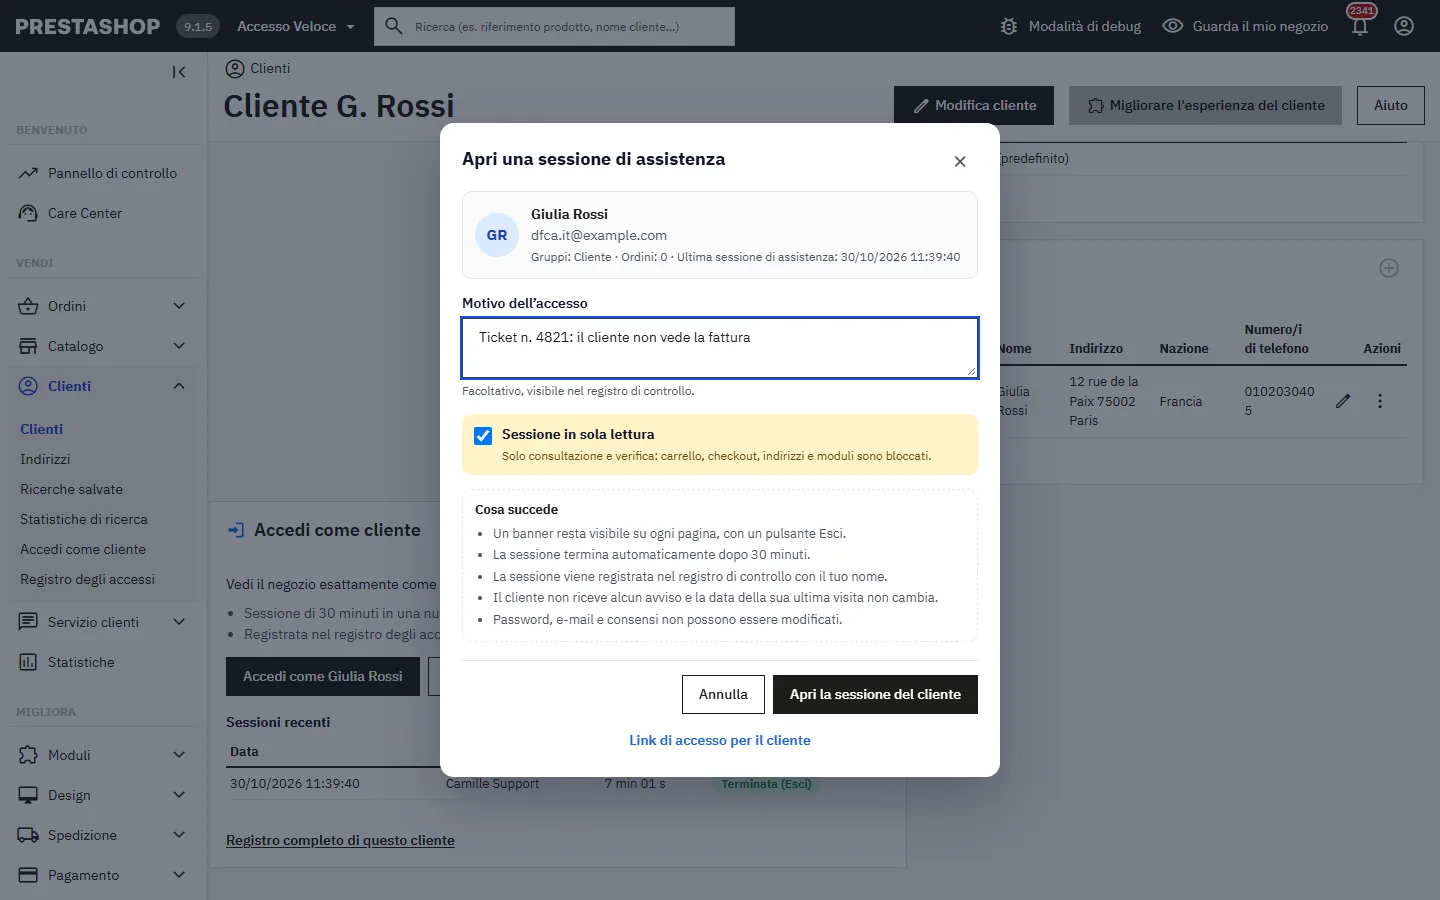
Il pulsante apre una finestra di conferma: account, motivo (facoltativo od obbligatorio secondo le impostazioni, visibile nel registro), Sessione in sola lettura spuntata per impostazione predefinita e cosa succederà. Il negozio si apre in una nuova scheda; il link non passa mai dalla barra degli indirizzi.
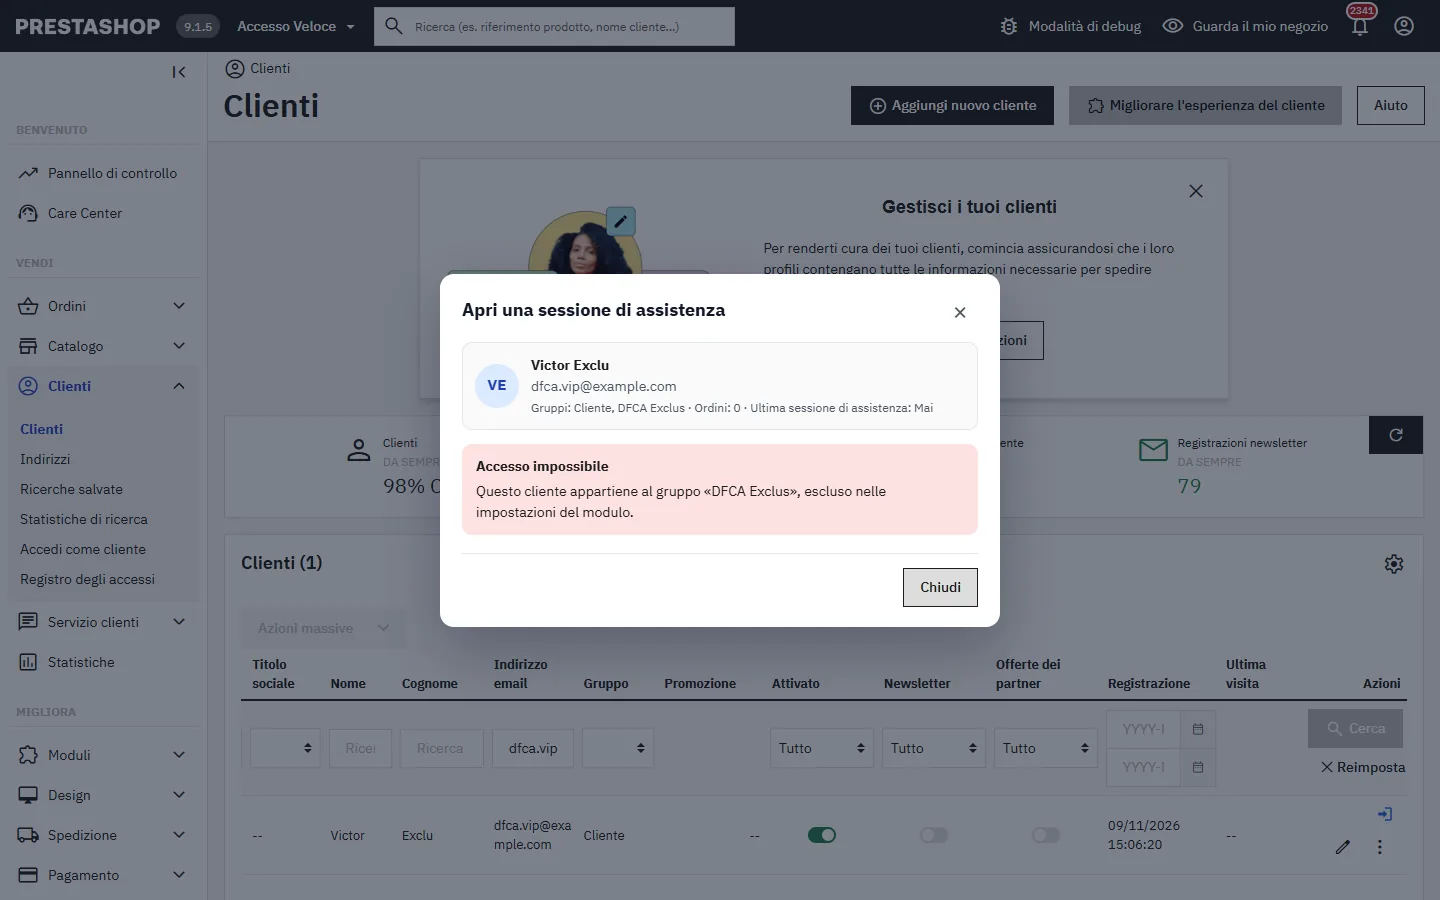
Se l’accesso non è possibile, la finestra dice perché e cosa fare: account di un gruppo escluso, account disattivato (ad esempio in attesa di convalida), account eliminato, e-mail usata da un dipendente, profilo non autorizzato, negozio non accessibile, verifica in due passaggi del dipendente in sospeso.
Durante la sessione
Un banner resta su ogni pagina: cliente, dipendente, sola lettura, tempo rimanente e pulsante Esci. Si può ridurre, non disattivare.
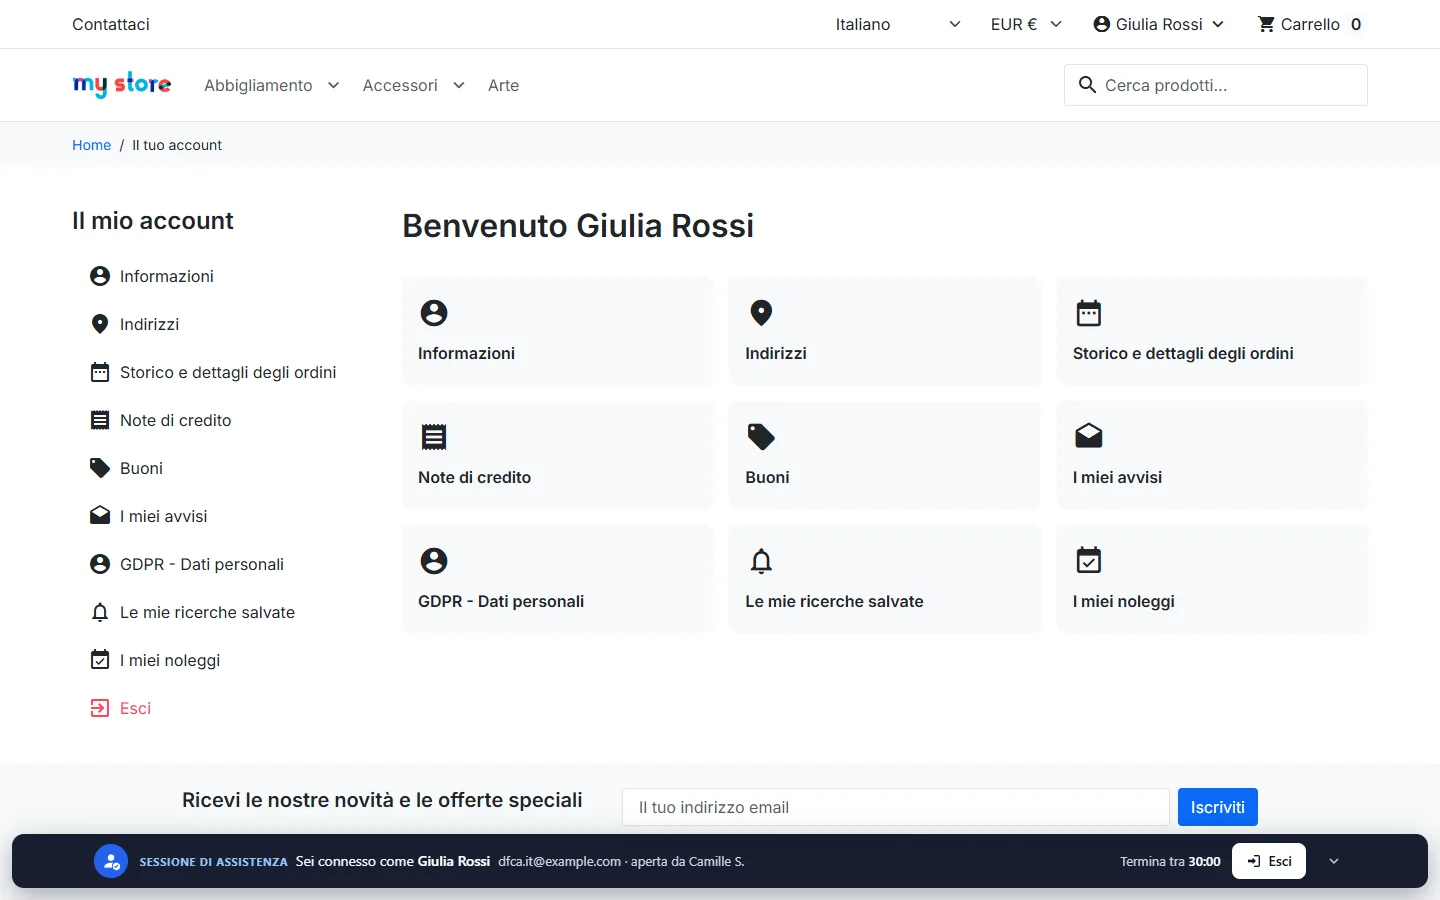
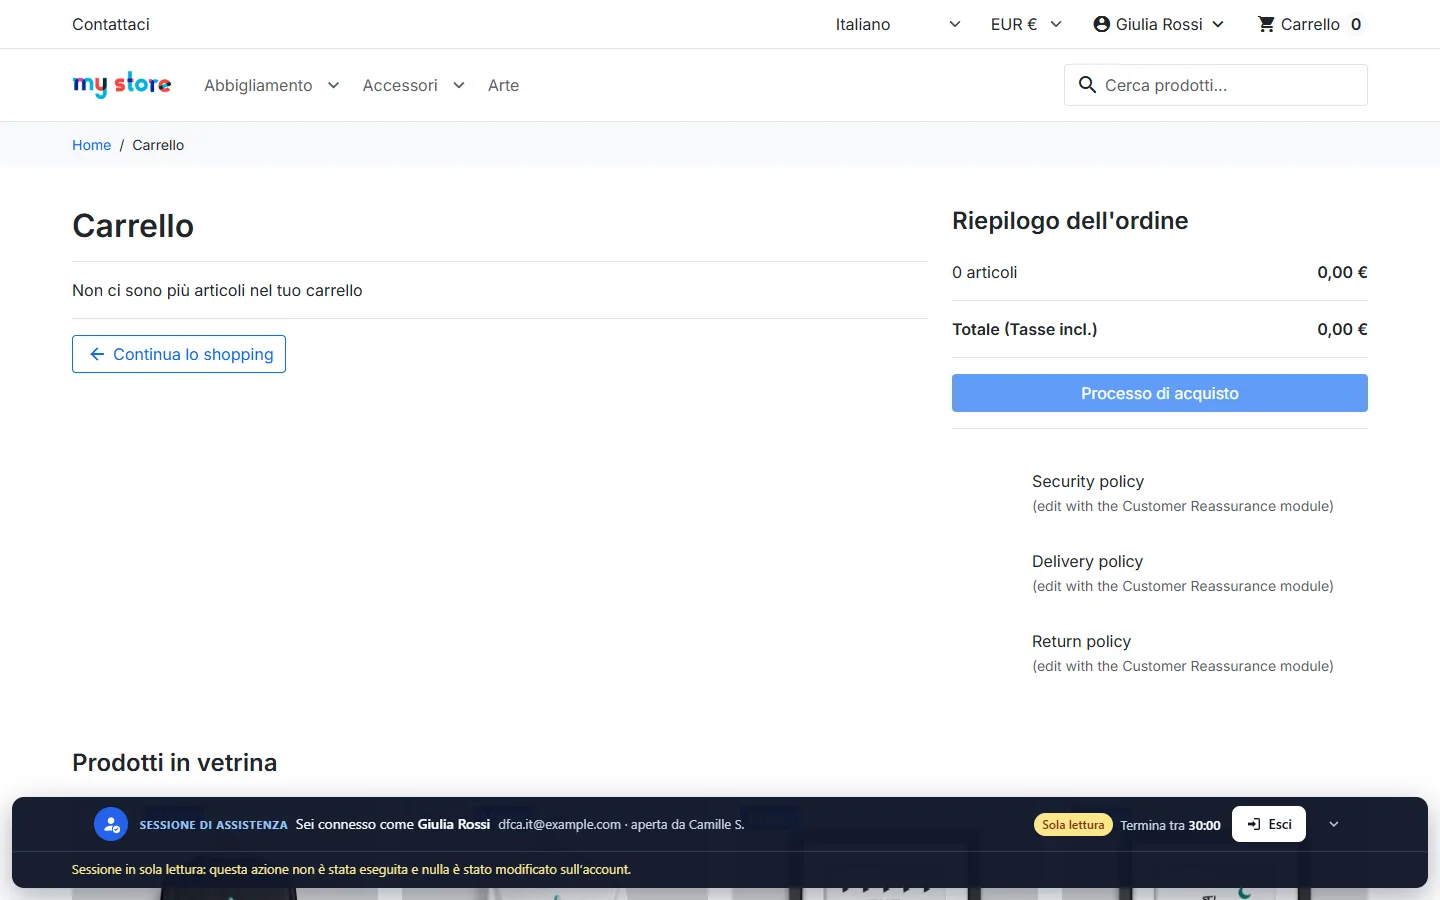
In sola lettura carrello, checkout, indirizzi, messaggi e moduli sono bloccati; il banner spiega che nulla è stato modificato. In ogni sessione password, e-mail, dati personali e consensi (pagina Identità, modulo GDPR) sono protetti, salvo tua autorizzazione.
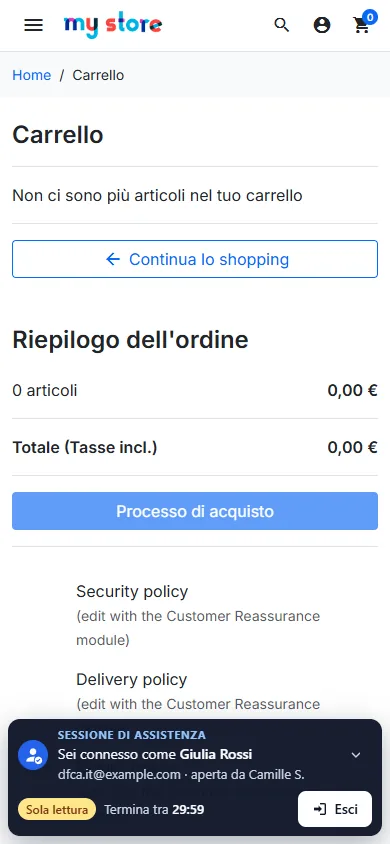
Su smartphone il banner si riduce a due righe e mantiene visibile il pulsante Esci.
- Carrello separato (predefinito): il carrello del tuo browser non viene mai unito all’account e il carrello creato durante la sessione senza ordine viene eliminato alla fine.
- Il cliente non riceve avvisi, la data della sua ultima visita non cambia e le sue sessioni sui suoi dispositivi non vengono toccate.
- Statistiche: il modulo aggiunge l’evento
dfconnectas_impersonational dataLayer e imposta il consenso Google su «negato» prima dei tuoi tag. Escludi questo evento nel tag manager: gli altri tracker non vengono fermati.
Fine della sessione
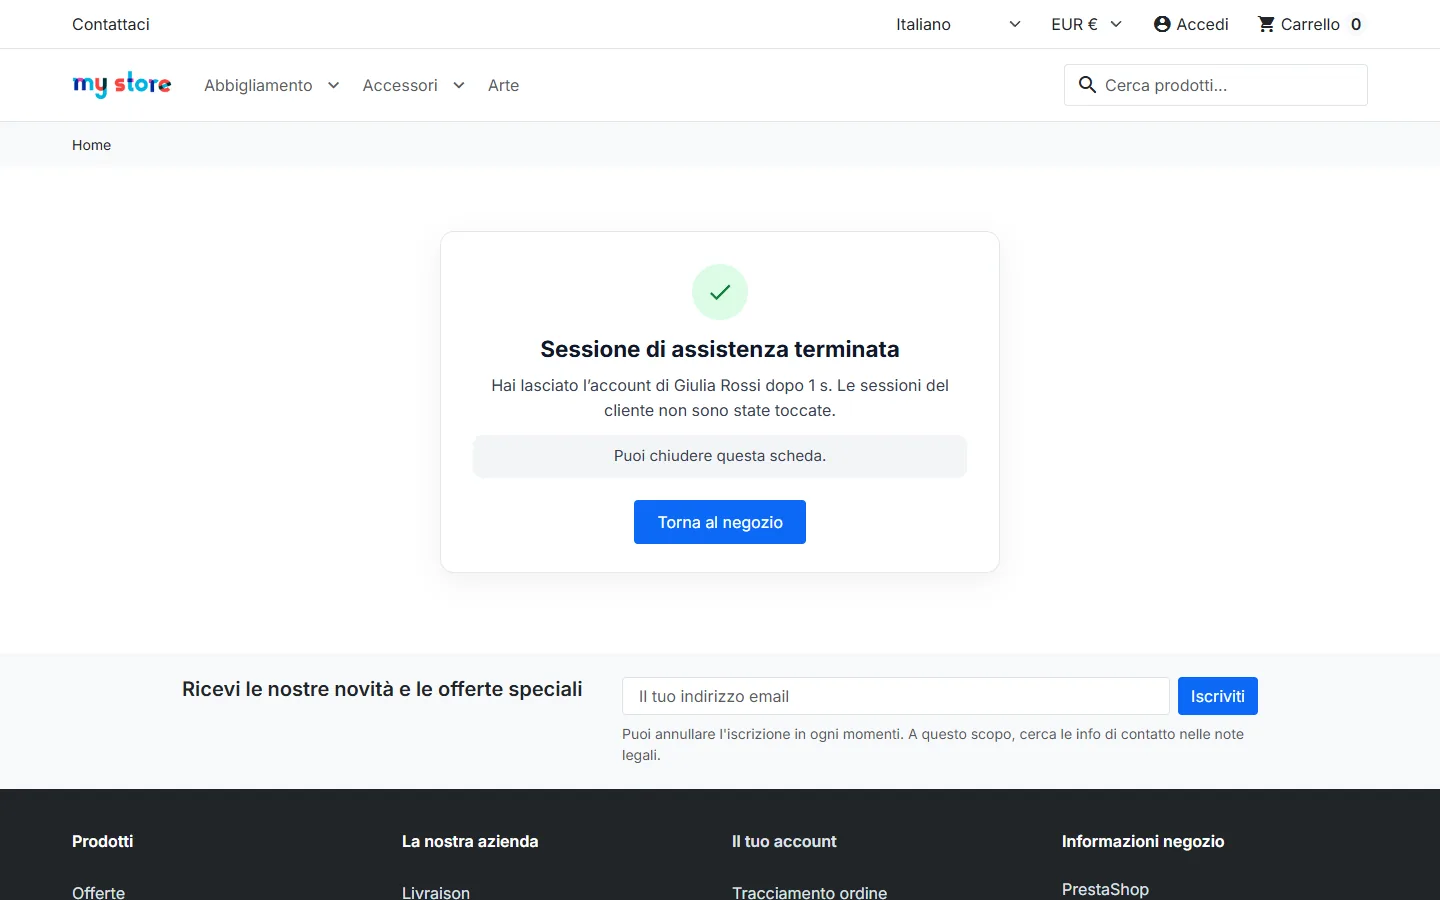
La sessione termina con il pulsante Esci, alla fine della durata impostata (30 minuti per impostazione predefinita), con il link «Esci» del cliente, o entro un minuto se il dipendente si disconnette dal back office, viene disattivato o perde il permesso. Il browser torna a una sessione visitatore con il carrello precedente.
Link di accesso per il cliente
Opzione (disattivata per impostazione predefinita) per aiutare un cliente che non riesce più ad accedere: un link monouso valido da 1 a 72 ore che lo collega senza password. Viene mostrato una sola volta al dipendente e mai inviato dal modulo; un nuovo link annulla il precedente. Il cliente conferma con un pulsante, così gli scanner di posta che aprono i link non lo consumano.
Pagine di errore
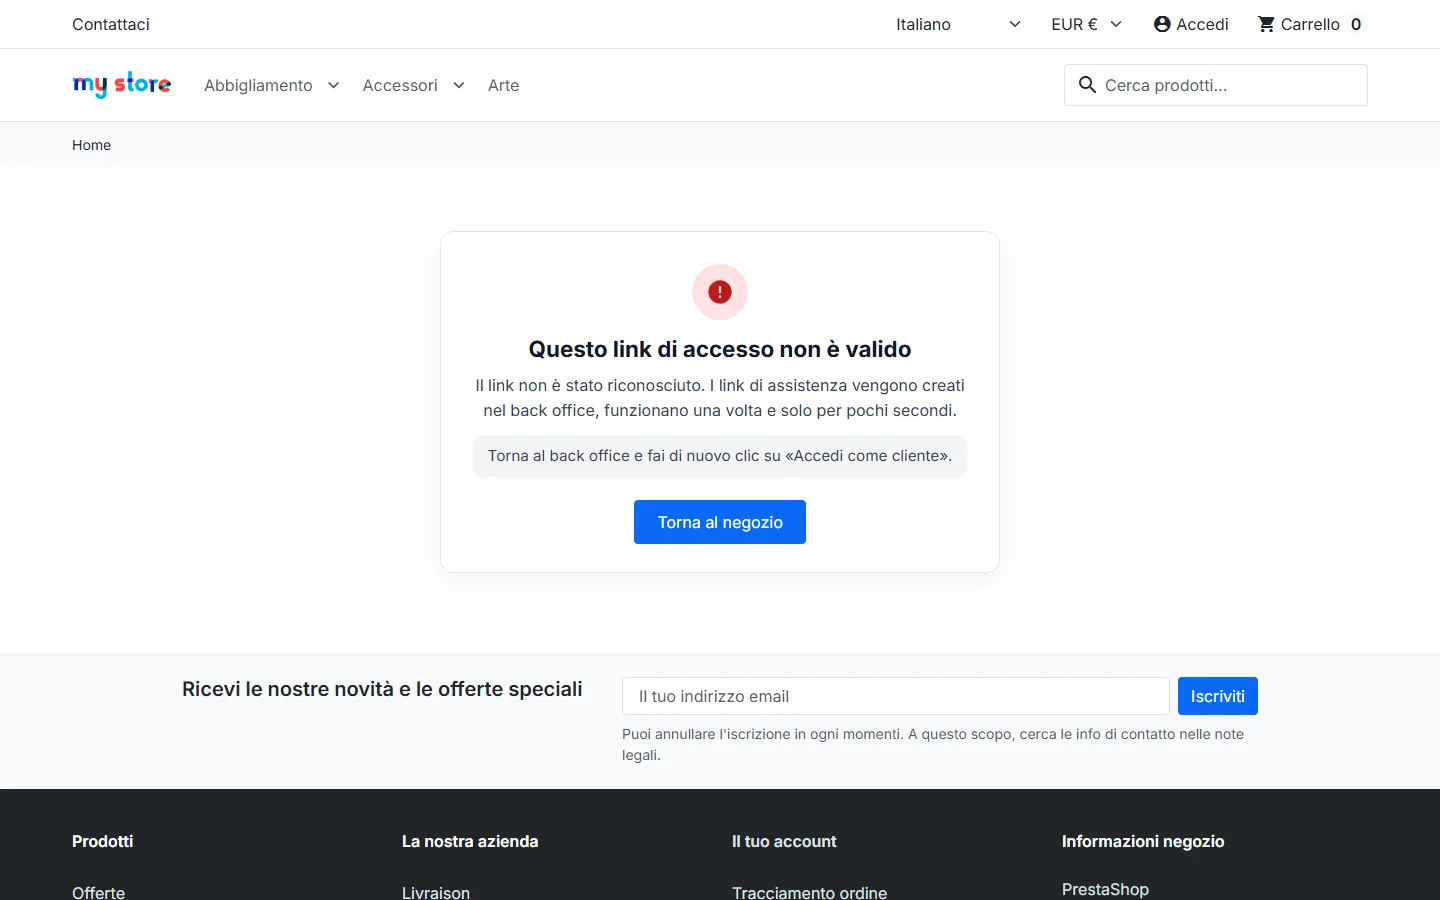
Link non valido, già usato, scaduto, aperto da un’altra rete o da un altro negozio, accesso negato, troppi tentativi: ogni caso ha una pagina chiara con cosa fare.
Impostazioni
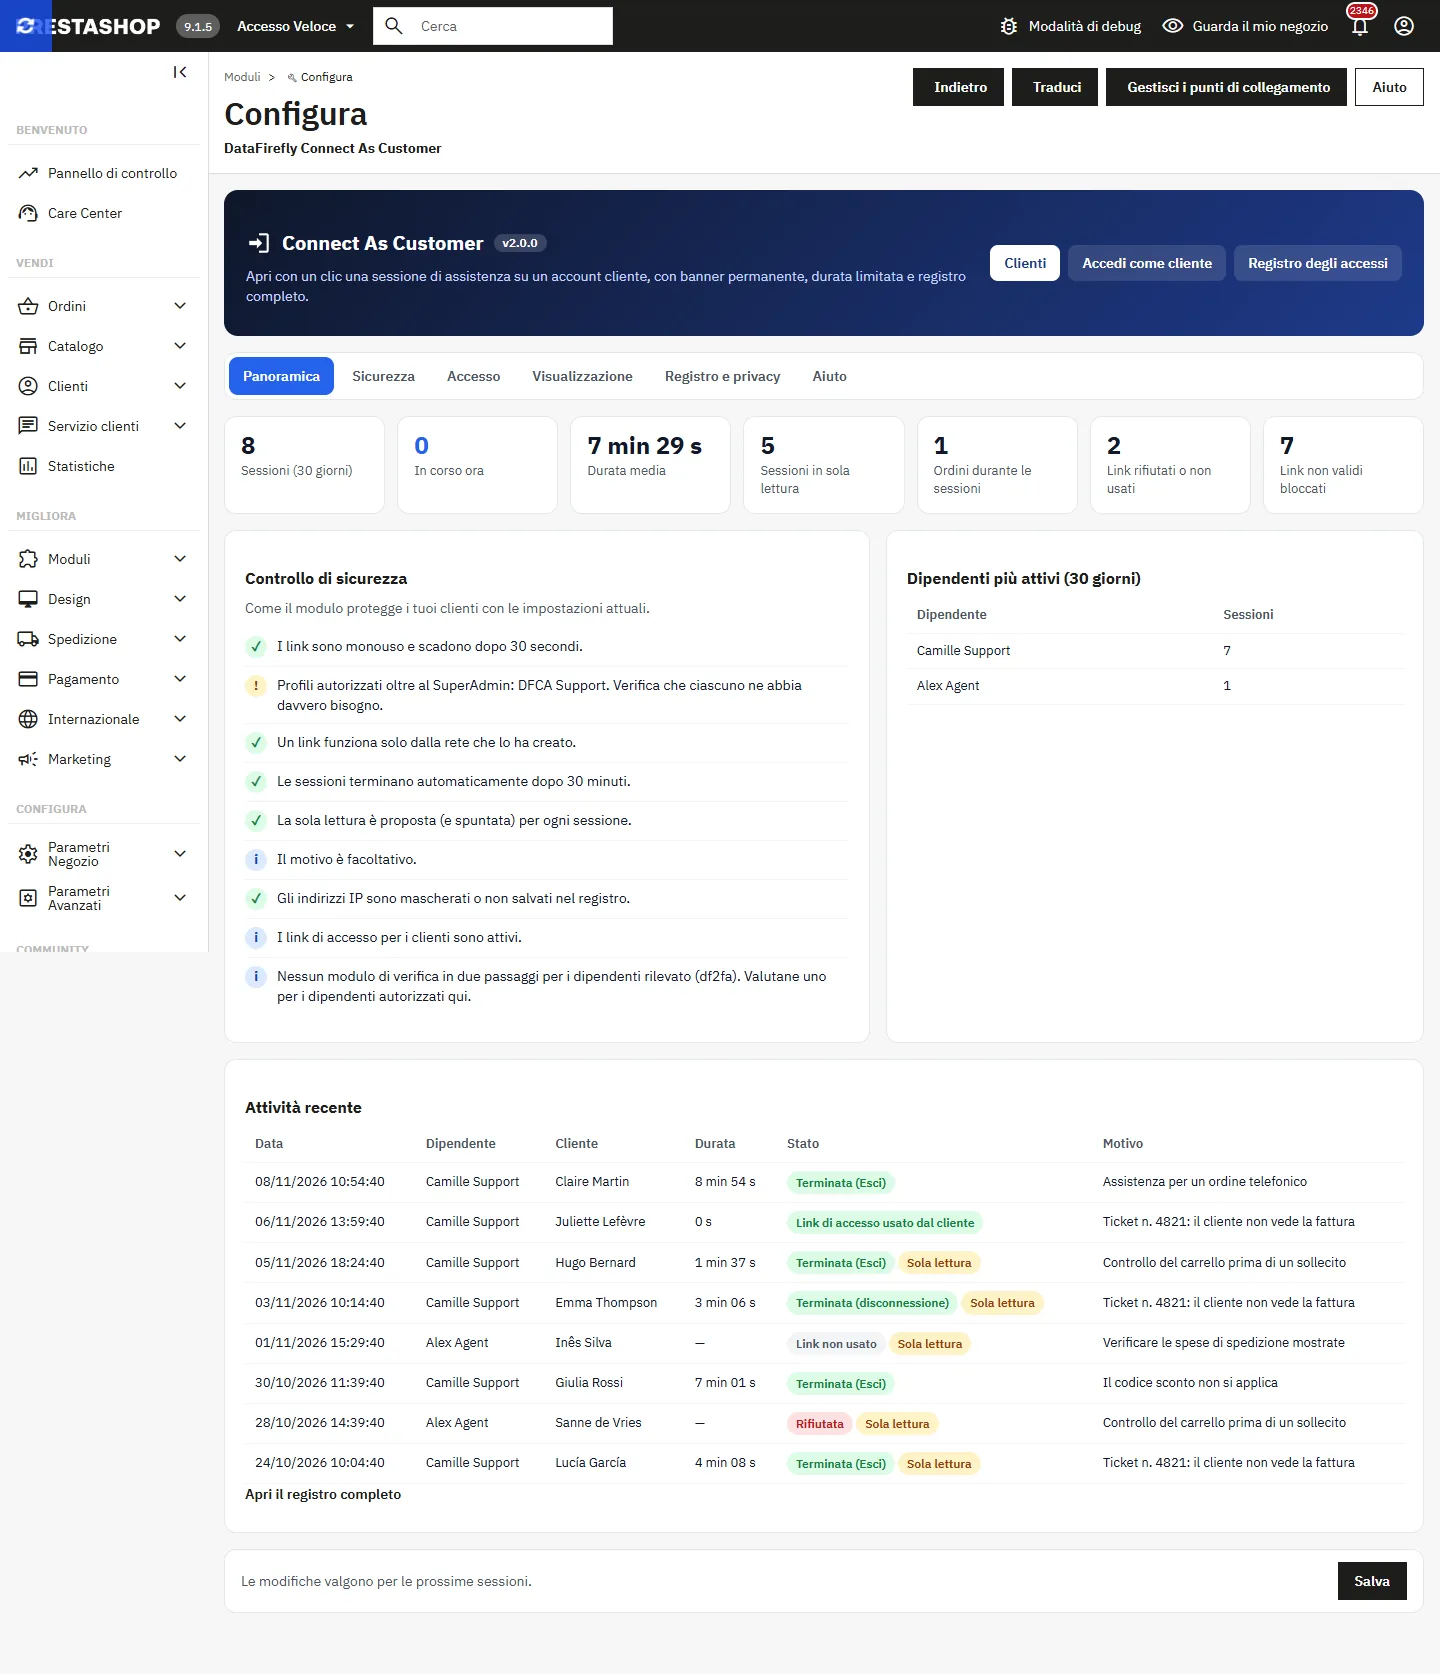
La panoramica riassume l’attività su 30 giorni e un controllo di sicurezza delle impostazioni.
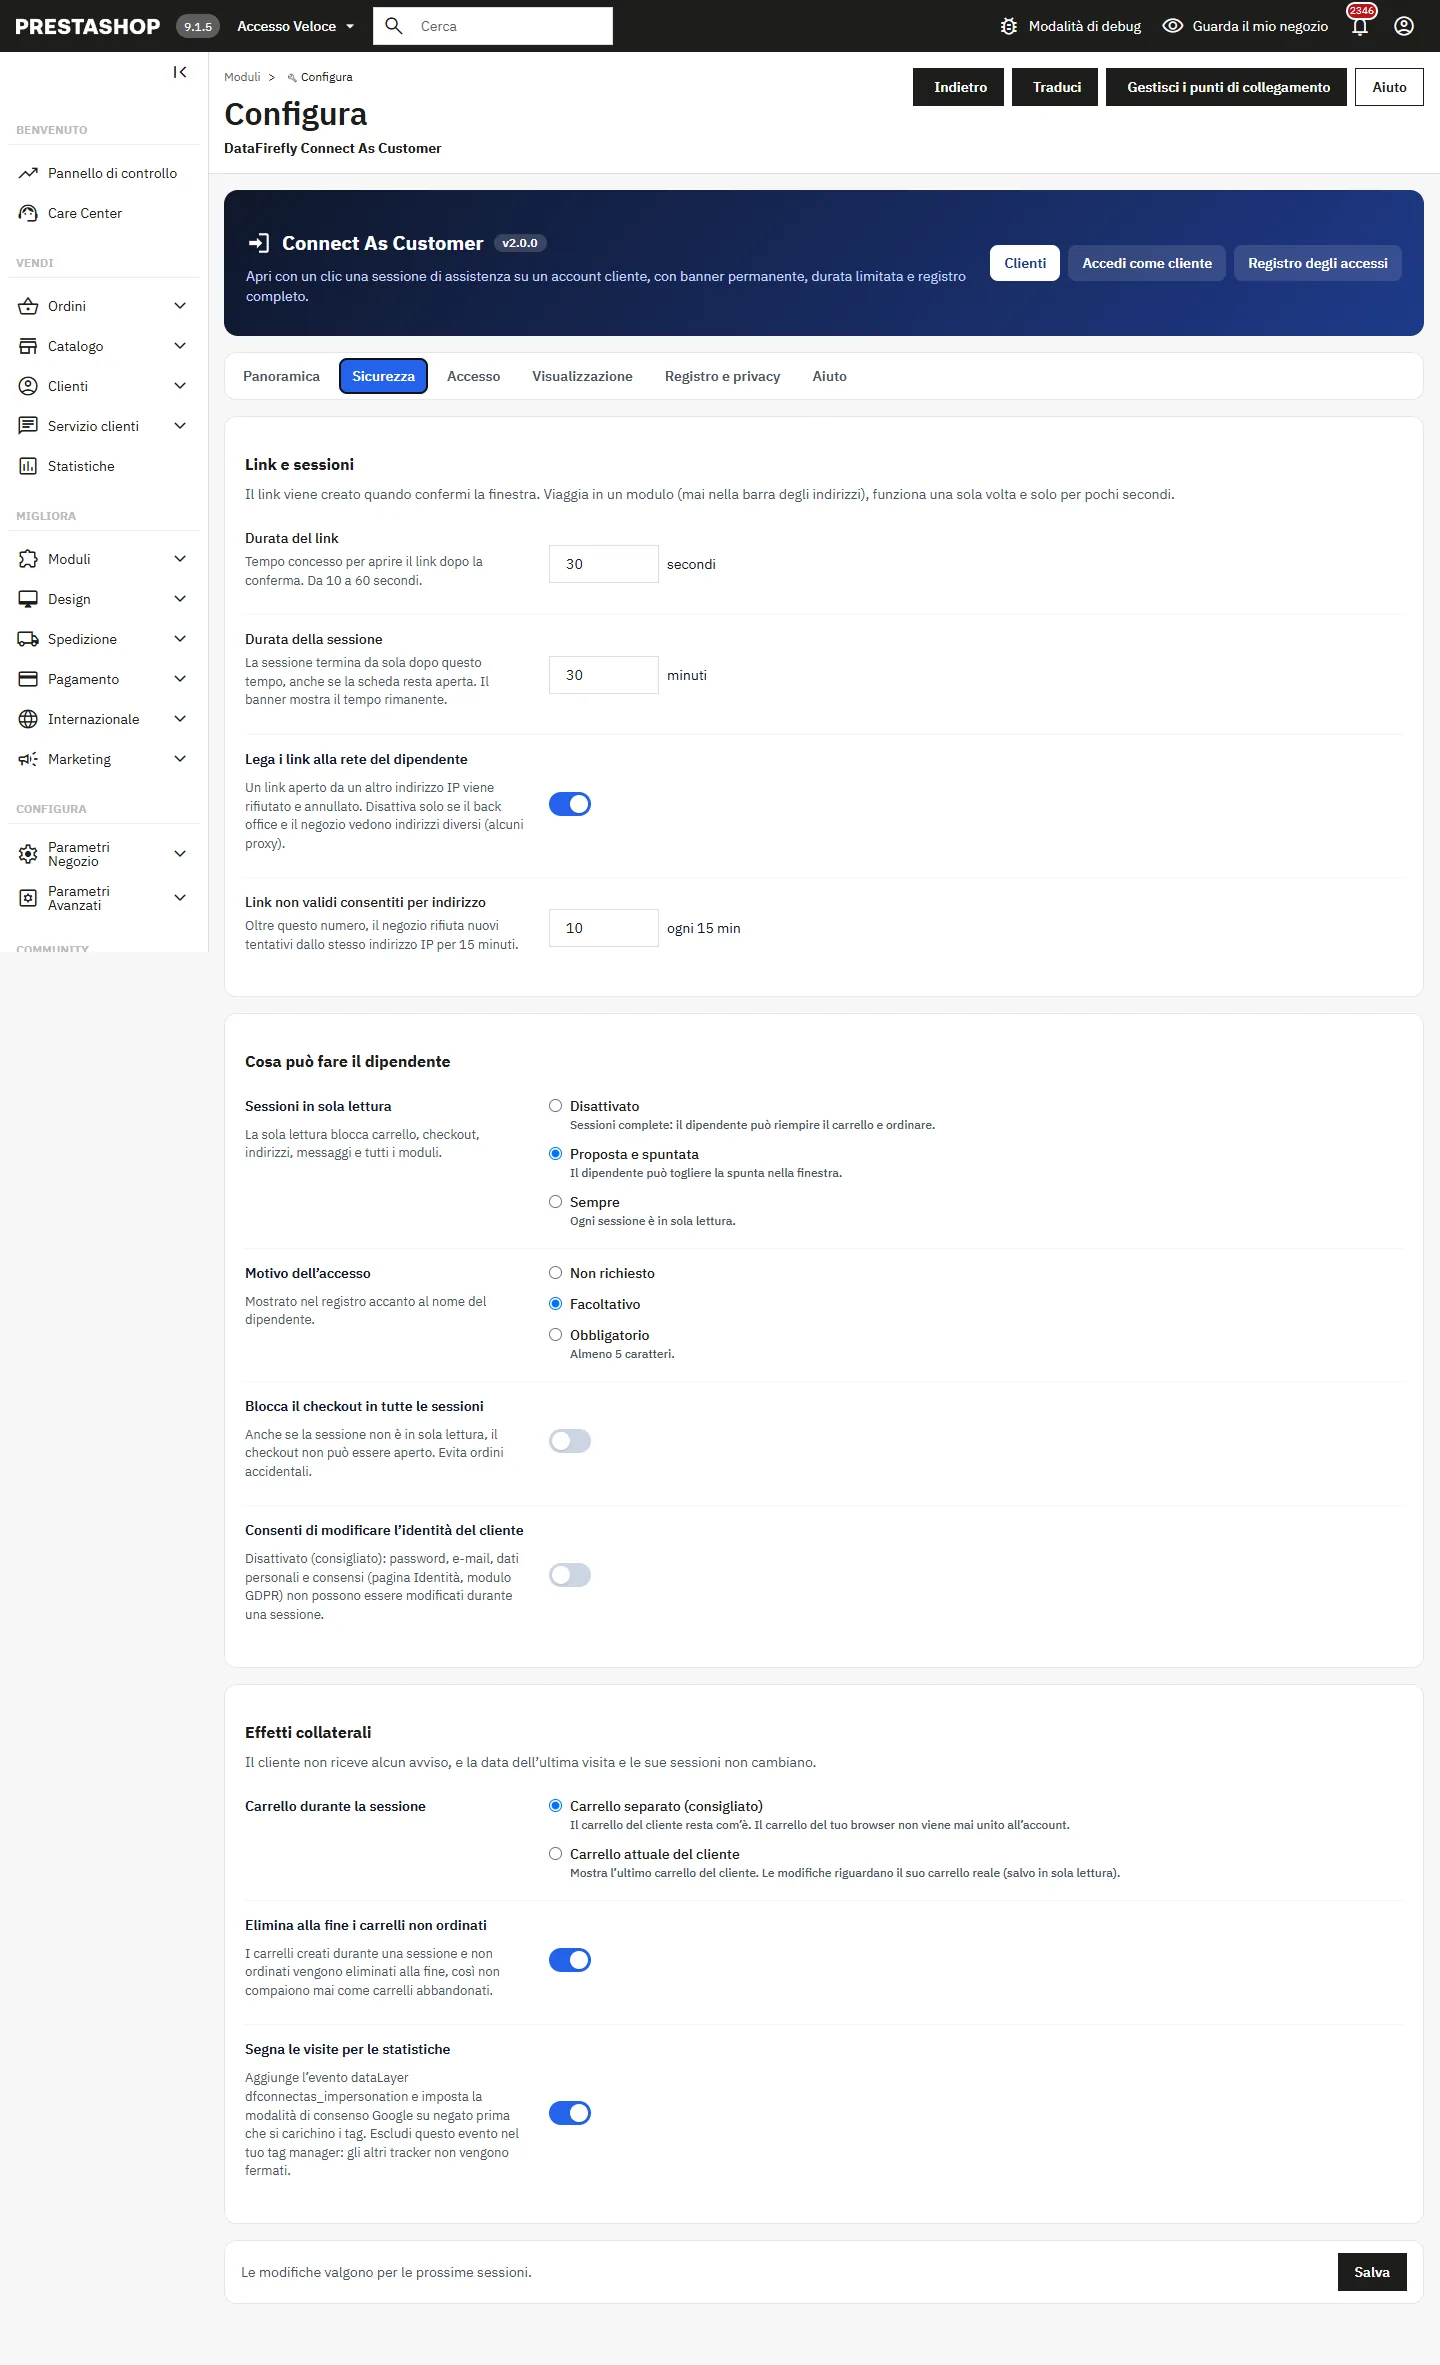
La scheda Sicurezza imposta la durata del link (10–60 secondi), la durata della sessione (5–480 minuti), il legame con la rete del dipendente, i link non validi tollerati, la sola lettura, il motivo, il blocco del checkout, la protezione dell’identità, il carrello e la marcatura per le statistiche. Ogni impostazione è spiegata.
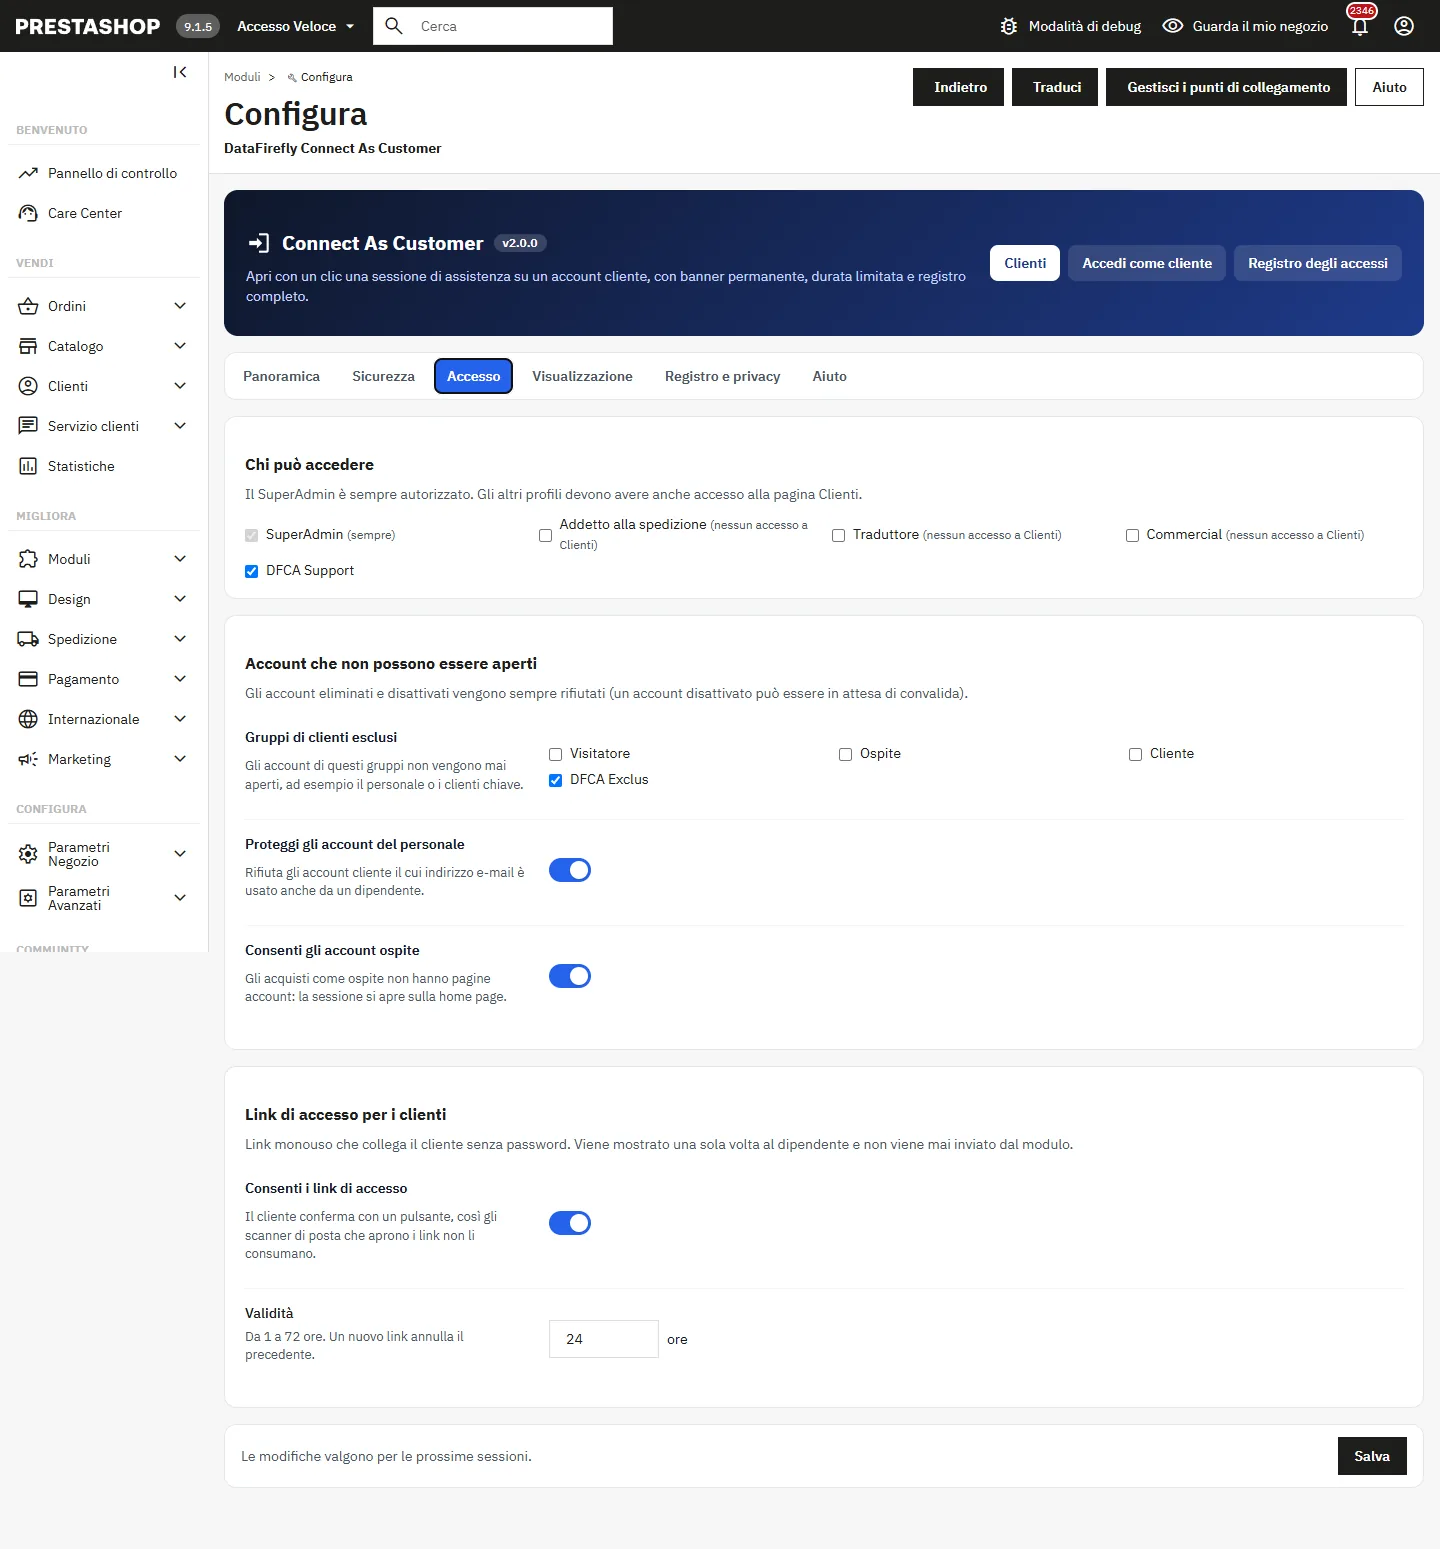
La scheda Accesso sceglie i profili autorizzati (sempre il SuperAdmin), i gruppi di clienti mai aperti, la protezione degli account del personale, gli account ospite e i link cliente. Solo un SuperAdmin può modificare le impostazioni.
Registro degli accessi
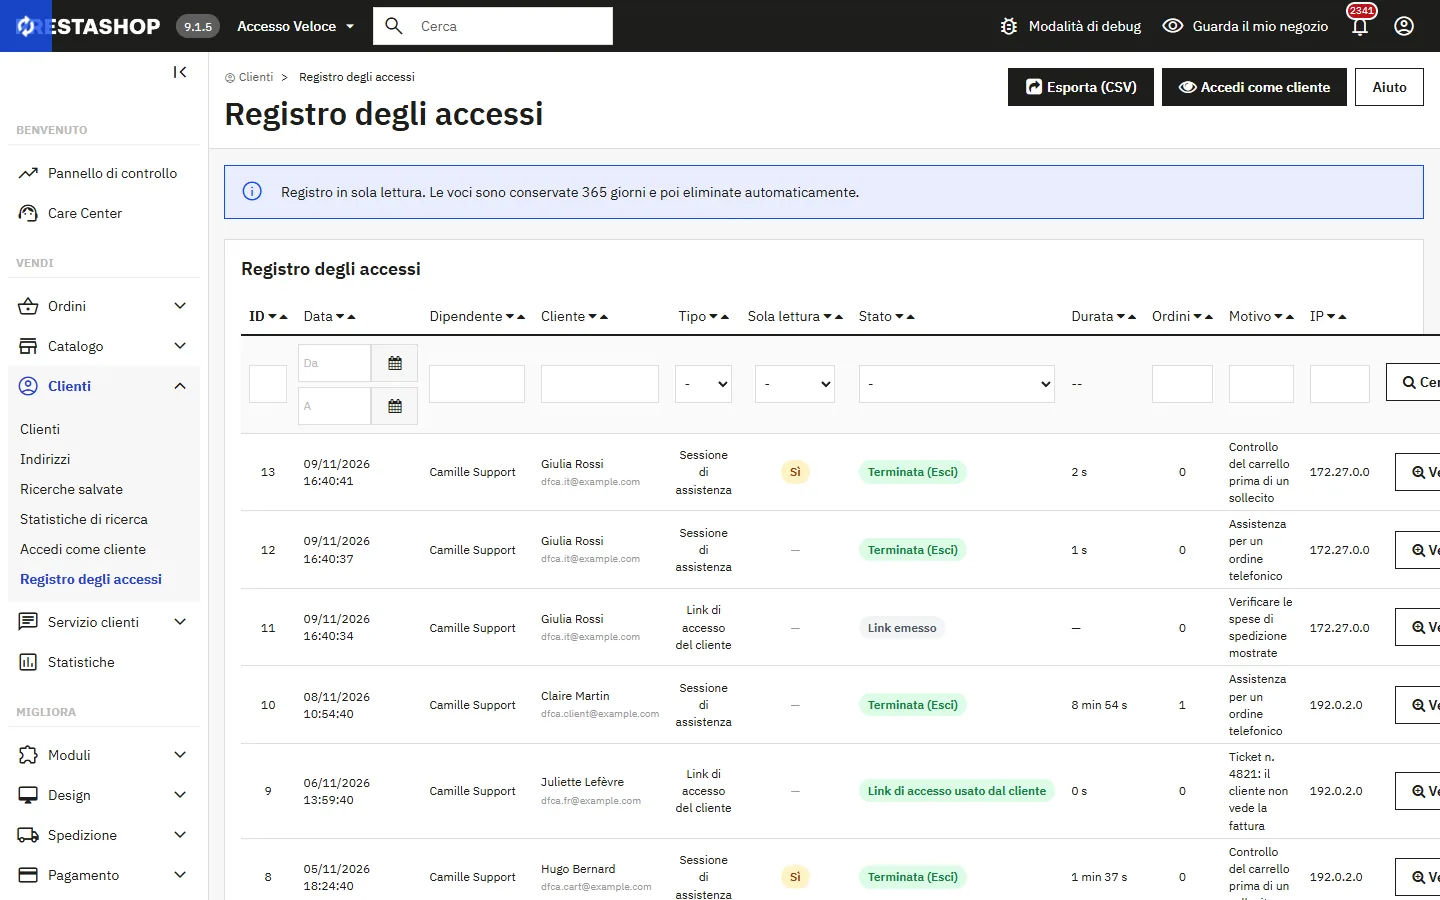
Ogni link viene registrato: dipendente, cliente, motivo, sola lettura, stato, durata, ordini e IP (mascherato per impostazione predefinita). Il registro è filtrabile, in sola lettura (nessuna modifica o eliminazione dal back office) e viene pulito automaticamente secondo il periodo di conservazione. L’esportazione CSV neutralizza le formule.
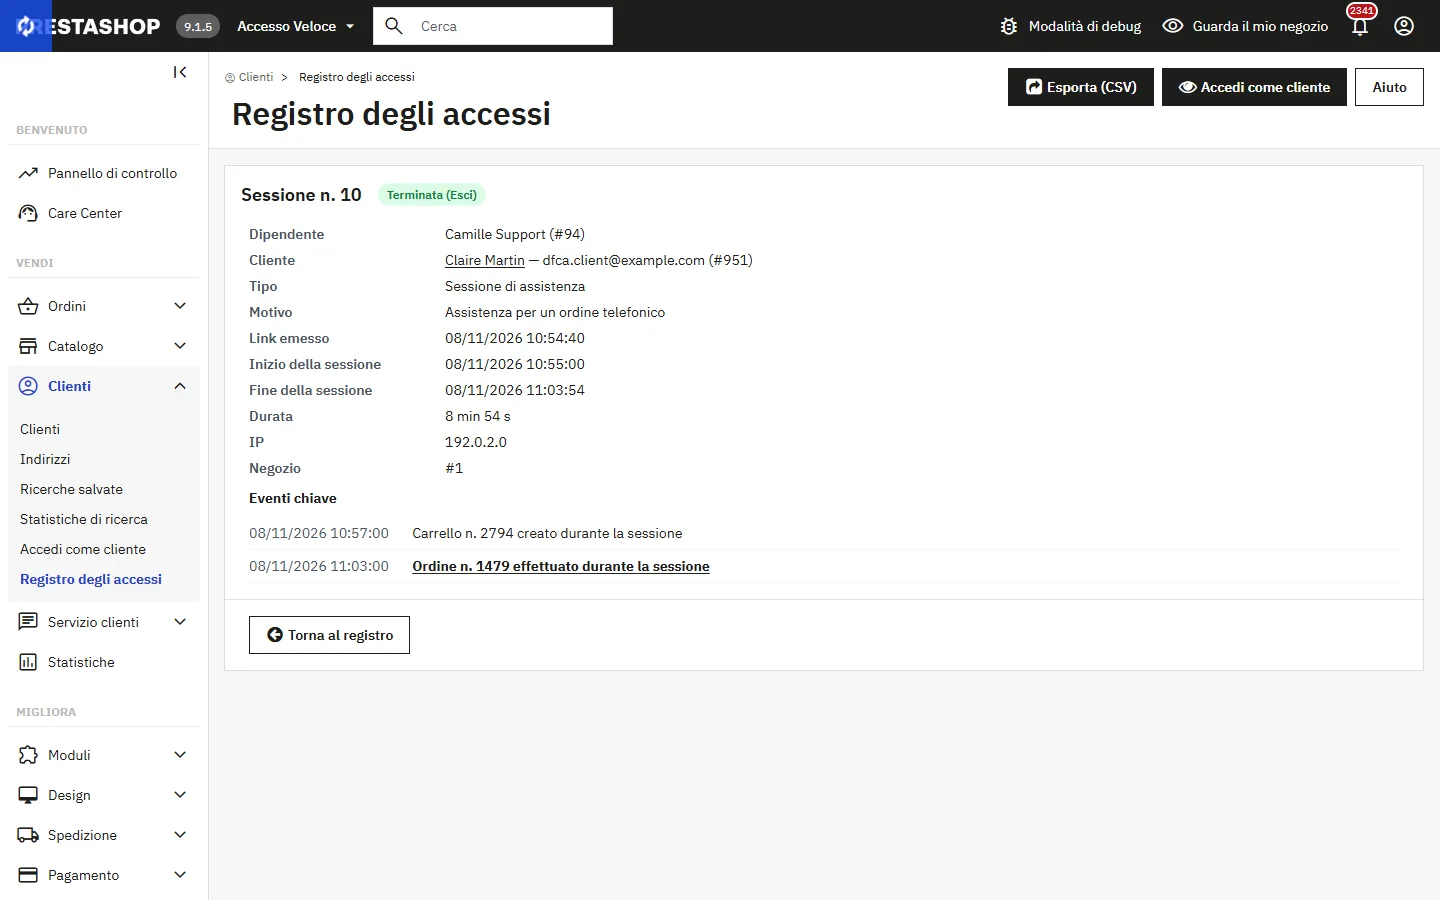
Il dettaglio di una sessione elenca gli eventi chiave: carrello creato, ordine effettuato, azione bloccata.
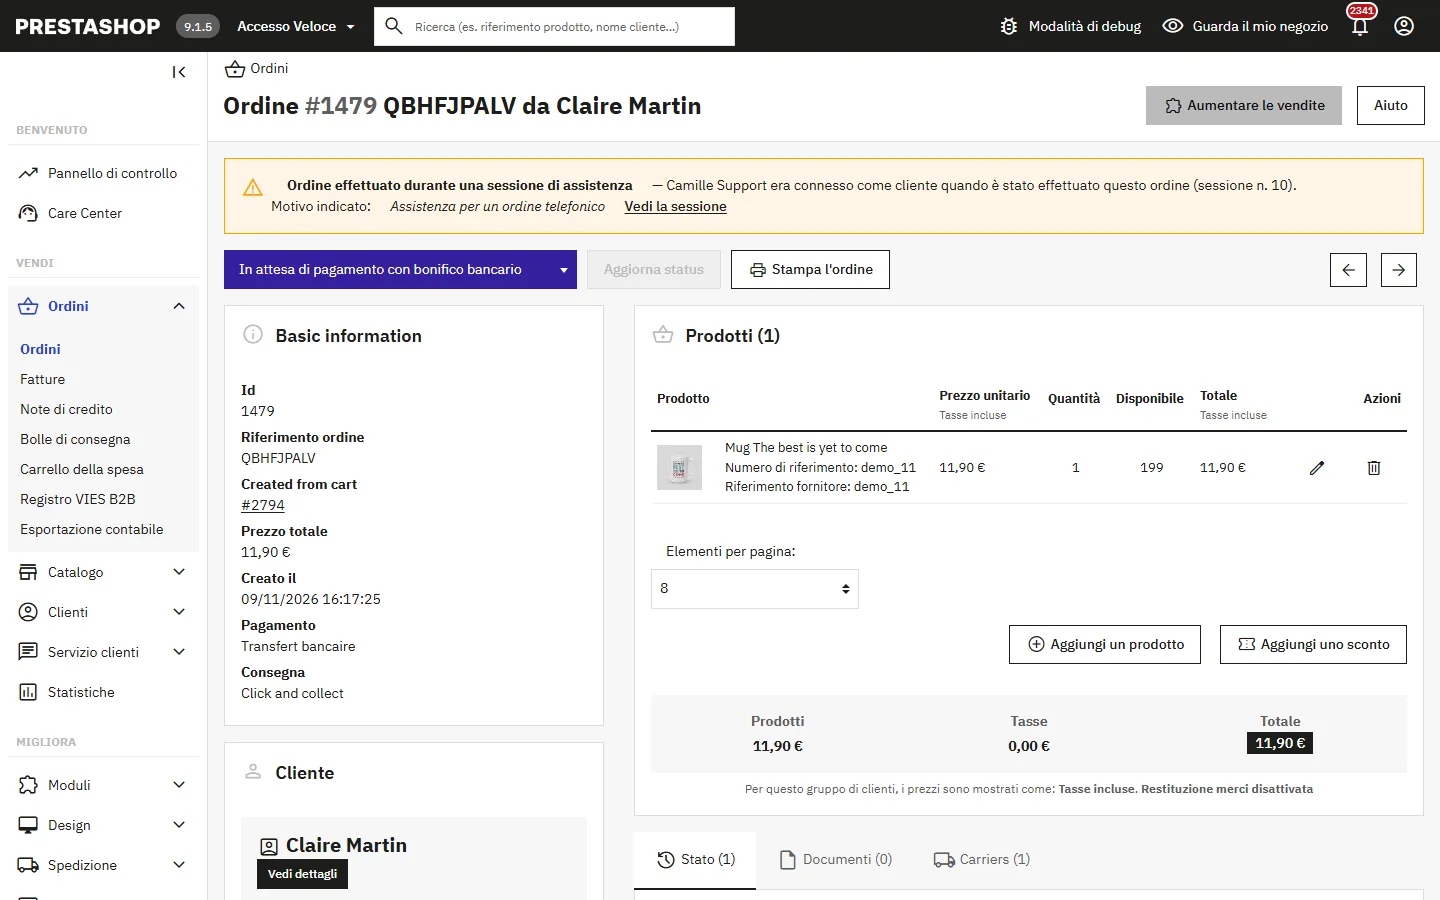
Un ordine effettuato durante una sessione viene segnalato in alto nella pagina dell’ordine, con dipendente, motivo e link alla sessione.
Sicurezza
- Link casuale monouso valido da 10 a 60 secondi, salvato solo come impronta firmata (HMAC-SHA256) e legato a dipendente, cliente, negozio e rete del dipendente.
- Inviato tramite modulo, mai in un URL; rifiutato se arriva da un altro sito; numero di tentativi limitato per indirizzo IP.
- Dipendente, permessi, negozio e sessione del back office verificati all’apertura e ogni minuto.
- Con il modulo DataFirefly 2FA, un dipendente con la verifica in due passaggi in sospeso non può aprire una sessione cliente.
Risoluzione dei problemi
«Questo link è scaduto» o «già usato»
Ricomincia dal back office: ogni clic crea un nuovo link. Su un computer lento, aumenta la durata del link (al massimo 60 secondi).
«Link aperto da un’altra rete»
Back office e negozio vedono un IP diverso (alcuni proxy o CDN). Disattiva Lega i link alla rete del dipendente nella scheda Sicurezza.
Il pulsante non compare
Il tuo profilo non è autorizzato (scheda Accesso) o non vede la pagina Clienti. Un SuperAdmin può aggiungerlo.
«Troppi tentativi»
Dal tuo indirizzo sono stati aperti troppi link non validi: attendi 15 minuti o aumenta il limite nella scheda Sicurezza.