O início de sessão social elimina duas fricções no checkout: a palavra-passe a inventar e o formulário a preencher. Introduz uma terceira, menos visível, que é a gestão das contas duplicadas e a base legal do tratamento dos dados recolhidos.
Este artigo trata da implementação e das suas consequências. Sobre a questão a montante, se é preciso conta de todo, veja o artigo sobre a encomenda como convidado.
O que o protocolo faz realmente
O OAuth 2.0 com OpenID Connect, em traços gerais, decorre assim.
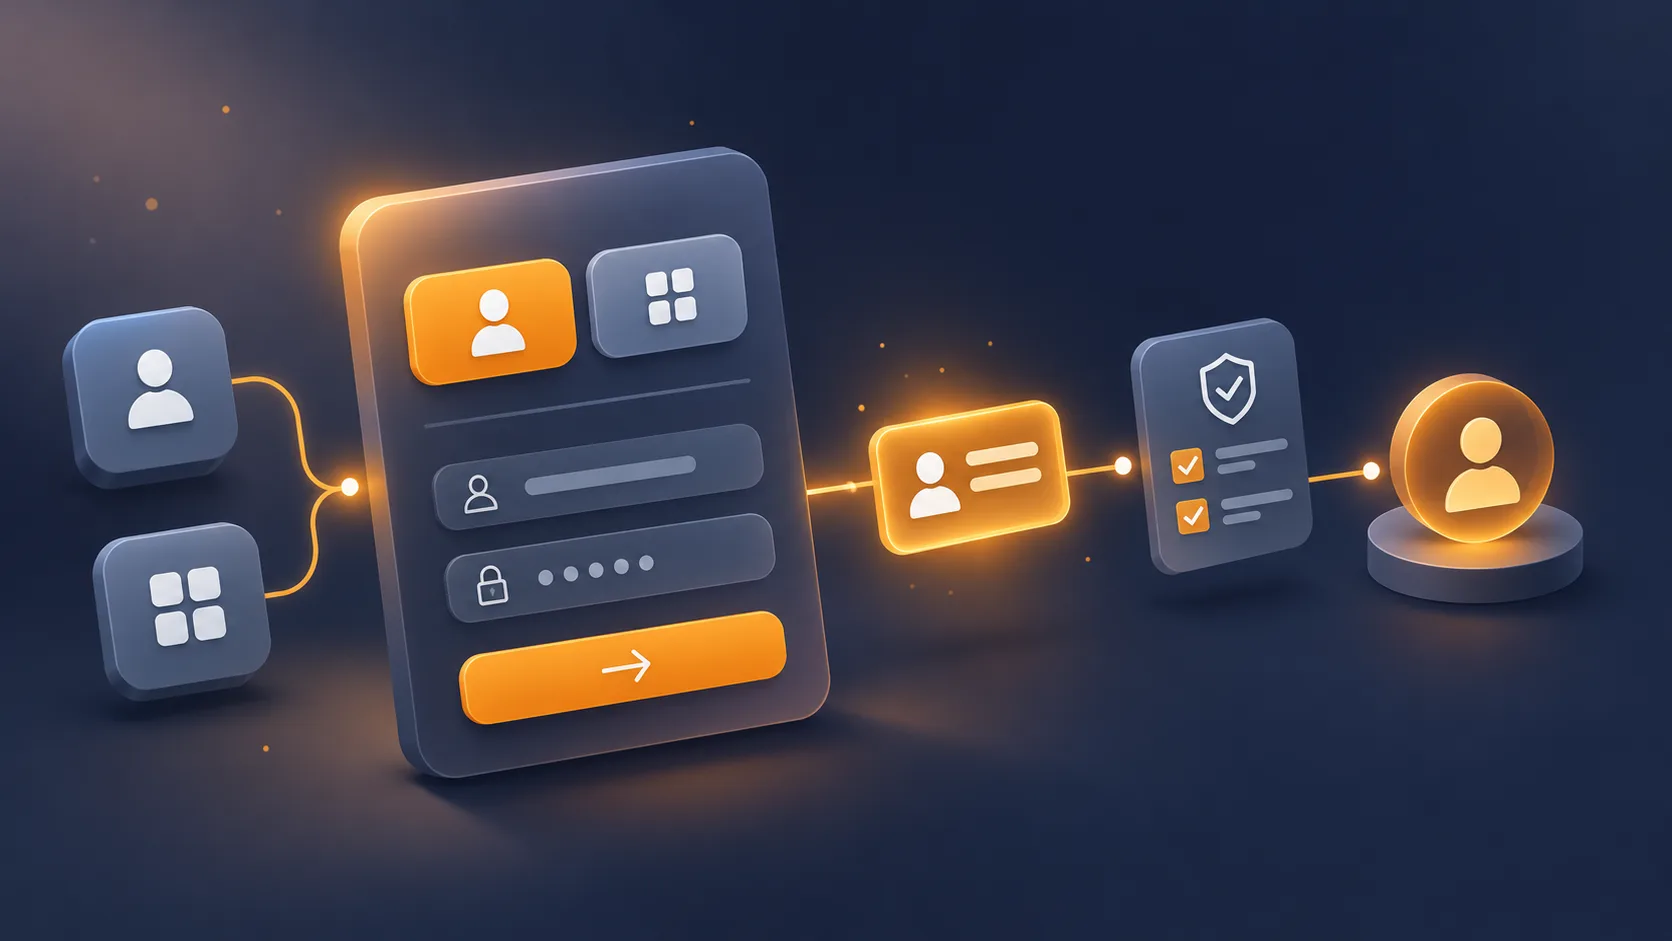
O visitante clica no botão. É redirecionado para a Google, a Apple ou o Facebook, com um identificador de cliente, uma lista de âmbitos pedidos e um URL de retorno. Autentica-se junto do fornecedor, que lhe mostra os dados que a sua loja pede. Aceita. O fornecedor devolve-o ao seu URL de retorno com um código temporário.
O seu servidor troca esse código por um token, apresentando o segredo de cliente. Essa troca faz-se de servidor para servidor, nunca a partir do navegador. Com esse token, o seu servidor interroga o ponto de acesso do fornecedor e obtém um identificador estável, um endereço de e-mail e, conforme os âmbitos pedidos, um nome e uma fotografia.
Dois pontos mal compreendidos com frequência.
O identificador estável não é o e-mail. Um utilizador pode mudar o endereço junto do fornecedor. O identificador técnico não muda. É ele que tem de servir de chave de ligação, sendo o e-mail apenas um dado de perfil.
O segredo de cliente nunca deve chegar ao navegador. Uma integração que o expõe em JavaScript permite a qualquer pessoa fazer-se passar pela sua loja junto do fornecedor.
Os três fornecedores e as suas particularidades
Google. O mais simples de integrar, o mais usado, endereço de e-mail sempre verificado. É o primeiro a implementar se só escolher um.
Apple. Obrigatório a partir do momento em que propõe outro início de sessão social numa aplicação iOS, o que não abrange um site isolado. A particularidade: o utilizador pode ocultar o endereço real, e recebe um endereço de reencaminhamento privado. Duas consequências. Os seus e-mails transacionais têm de sair de um domínio declarado junto da Apple, senão são bloqueados. E o nome só é transmitido no primeiro início de sessão, nunca depois: se não o guardar nesse momento, perde-se definitivamente.
Facebook. Uso em recuo no comércio em linha europeu, e o e-mail não é garantido: uma conta criada com um número de telefone não tem nenhum. Preveja o caso em que o e-mail vem vazio, sob pena de erro ao criar o cliente.
 Início de Sessão Social (Google, Apple, Facebook) no PrestaShopGoogle, Apple e Facebook com um clique, no login, no registo e no checkout.49,00 €
A armadilha da ligação de contas
É o ponto que provoca mais incidentes em produção, e toca na segurança.
Um visitante já tem conta na sua loja com o endereço maria@exemplo.pt, criada da forma clássica. Clica em «Continuar com a Google» e a conta Google dele tem o mesmo endereço. O que fazer?
Três comportamentos possíveis, com consequências muito diferentes.
Ligar automaticamente. Confortável, e aceitável apenas se o fornecedor certificar que o endereço está verificado. Sem essa verificação, qualquer pessoa pode criar uma conta junto de um fornecedor com o endereço de um terceiro e tomar o controlo da conta de cliente dele, histórico de encomendas e moradas incluídos.
Recusar e pedir a palavra-passe existente antes de ligar. O mais seguro, mas anula o benefício do início de sessão social precisamente para os clientes que regressam.
Criar uma segunda conta. A evitar por completo: duas contas com o mesmo endereço, um histórico de encomendas cortado ao meio, e um apoio ao cliente que se perde.
A regra a reter: ligação automática se e só se o fornecedor transmitir um indicador de endereço verificado a verdadeiro, caso contrário pedido da palavra-passe. Esse indicador existe no token de identidade e é ignorado com demasiada frequência.
O enquadramento RGPD
Quatro pontos a tratar antes de pôr em linha.
A base legal. A criação da conta de cliente cabe na execução do contrato. Já a recolha da fotografia de perfil não é necessária a contrato de venda nenhum: é um dado de conforto que pressupõe outra base, e o mais simples é não o pedir.
A minimização dos âmbitos. Peça apenas o identificador, o e-mail e o nome. Cada âmbito adicional alonga o ecrã de consentimento do fornecedor e faz cair a taxa de aceitação, além de ser difícil de justificar.
A informação prévia. O visitante tem de saber antes de clicar que dados serão recolhidos e o que fará com eles. Uma linha sob os botões chega, com ligação para a política de privacidade. A autoridade de controlo é a CNPD.
Nenhuma inscrição implícita. Iniciar sessão com a Google não vale como consentimento para a newsletter. A caixa de inscrição tem de ficar separada e não pré-assinalada.
Ponto de vigilância sobre a colocação dos botões: os scripts dos fornecedores depositam cookies. Não podem carregar antes da recolha do consentimento sobre os marcadores, ao abrigo da Lei n.º 41/2004, o que impede um carregamento na exibição da página. Um botão estático que desencadeia o carregamento do script ao clique resolve o problema.
O efeito mensurável e o seu limite
Três indicadores, num mês.
A parte dos inícios de sessão por um fornecedor, que estabiliza geralmente entre 15 e 35 % conforme o setor e a idade da clientela.
A taxa de conclusão da criação de conta, comparada com o formulário clássico. É aí que a diferença é mais clara.
A taxa de conversão global do checkout, que é o único número que conta ao fim e ao cabo.
O limite a conhecer: o início de sessão social desloca muitas vezes clientes que criariam conta de qualquer forma, em vez de converter clientes novos. Uma taxa de uso elevada não é, por isso, um ganho em si. O ganho lê-se na taxa de conclusão e na conversão, não no número de cliques no botão.
Segundo limite, do lado dos dados: um cliente que entra por um fornecedor que oculta o endereço é difícil de recontactar e impossível de reconciliar com os seus outros canais. Numa estratégia de fidelização por e-mail, é um ponto a pesar.
Do lado do apetrechamento, o módulo Início de Sessão Social gere Google, Apple e Facebook no PrestaShop 8 e 9, com ligação condicionada ao indicador de e-mail verificado, carregamento dos scripts após consentimento e registo do nome no primeiro início de sessão Apple. No resto do percurso, o Checkout Simples trata as outras fricções do processo, incluindo a colocação dos botões na etapa de identificação.