L’accesso social elimina due frizioni al momento dell’ordine: la password da inventare e il modulo da compilare. Ne introduce una terza, meno visibile, che è la gestione degli account doppi e la base giuridica del trattamento dei dati recuperati.
Questo articolo tratta la realizzazione e le sue conseguenze. Sulla questione a monte, se serva un account, vedete l’articolo sull’ordine come ospite.
Cosa fa davvero il protocollo
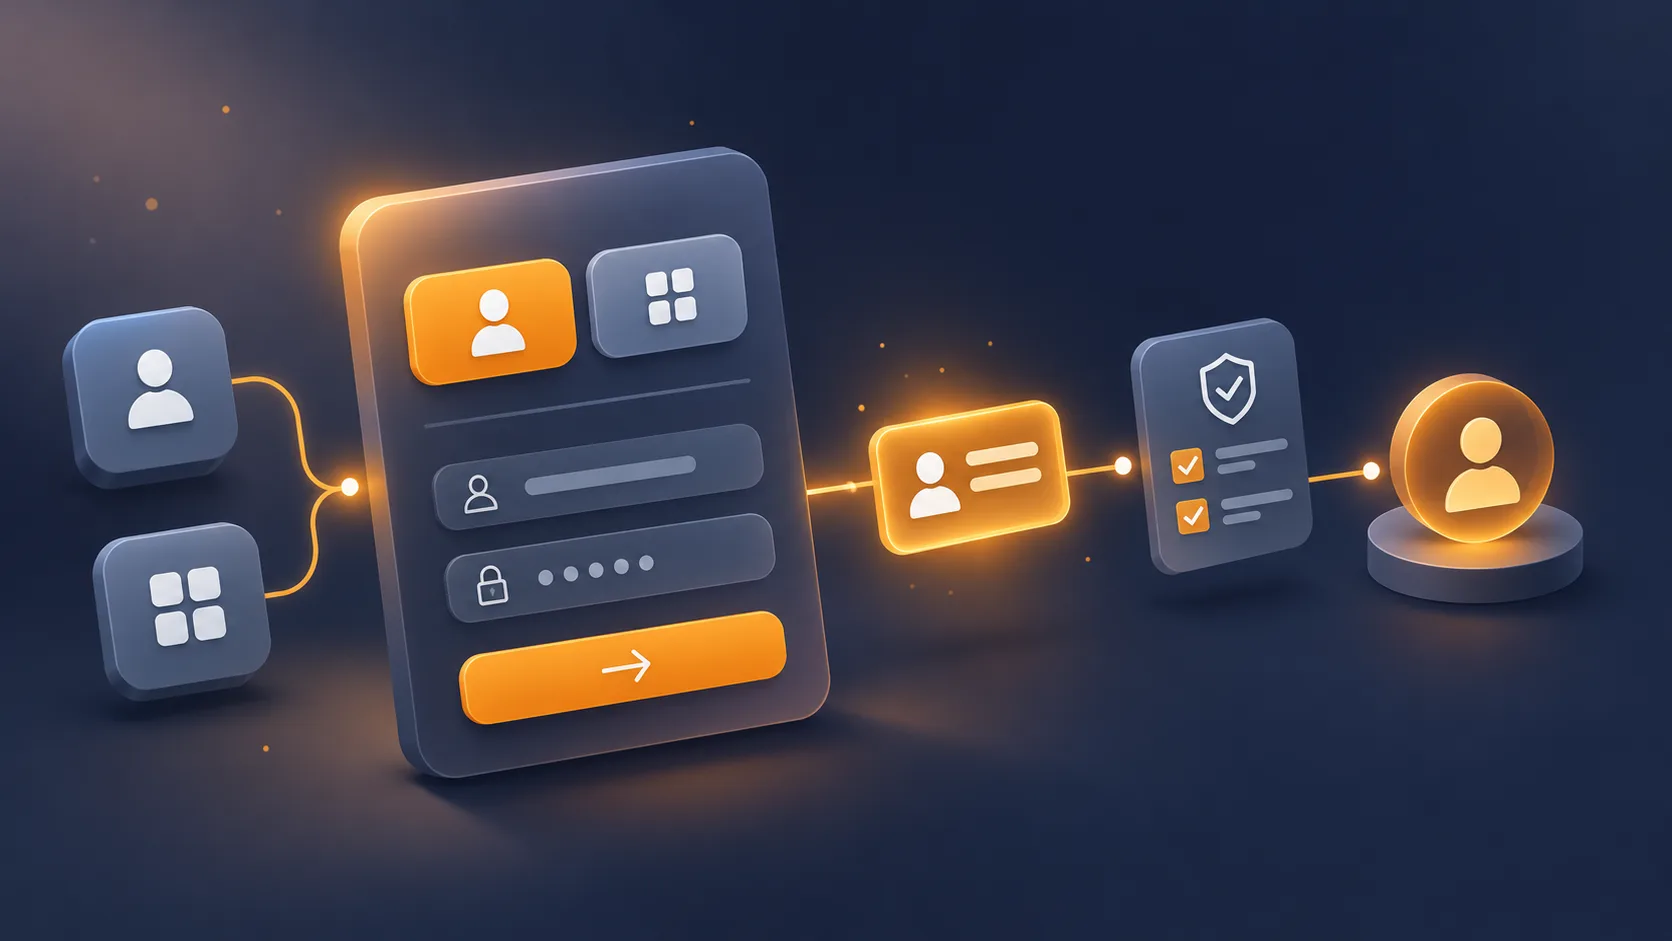
OAuth 2.0 con OpenID Connect, a grandi linee, si svolge così.
Il visitatore fa clic sul pulsante. Viene reindirizzato a Google, Apple o Facebook, con un identificativo client, un elenco di ambiti richiesti e un indirizzo di ritorno. Si autentica presso il fornitore, che gli mostra i dati richiesti dal vostro negozio. Accetta. Il fornitore lo rimanda al vostro indirizzo di ritorno con un codice temporaneo.
Il vostro server scambia quel codice con un token, presentando il proprio segreto client. Lo scambio avviene da server a server, mai dal browser. Con quel token, il vostro server interroga l’endpoint del fornitore e recupera un identificativo stabile, un indirizzo email e, a seconda degli ambiti richiesti, un nome e una foto.
Due punti spesso fraintesi.
L’identificativo stabile non è l’email. Un utente può cambiare il proprio indirizzo presso il fornitore. L’identificativo tecnico invece non si muove. È quello che deve fungere da chiave di collegamento, l’email essendo solo un dato di profilo.
Il segreto client non deve mai raggiungere il browser. Un’integrazione che lo espone nel JavaScript permette a chiunque di spacciarsi per il vostro negozio presso il fornitore.
I tre fornitori e le loro particolarità
Google. Il più semplice da integrare, il più usato, indirizzo email sempre verificato. È quello da realizzare per primo se ne scegliete uno solo.
Apple. Obbligatorio non appena proponete un altro accesso social in un’applicazione iOS, cosa che non riguarda un sito web da solo. La sua particolarità: l’utente può nascondere il proprio indirizzo reale e voi ricevete un indirizzo di inoltro privato. Due conseguenze. Le vostre email transazionali devono partire da un dominio dichiarato presso Apple, altrimenti vengono bloccate. E il nome viene trasmesso solo al primissimo accesso, mai in seguito: se non lo registrate in quel momento, è perso per sempre.
Facebook. Uso in calo nel commercio elettronico europeo, e l’email non è garantita: un account creato con un numero di telefono non ne ha. Prevedete il caso in cui l’email torni vuota, pena un errore al momento di creare il cliente.
 Login Social (Google, Apple, Facebook) per PrestaShopGoogle, Apple e Facebook in un clic, nell'accesso, nella registrazione e nel checkout.49,00 €
La trappola del collegamento degli account
È il punto che provoca più incidenti in produzione, e tocca la sicurezza.
Un visitatore ha già un account sul vostro negozio con l’indirizzo maria@esempio.it, creato in modo classico. Fa clic su «Continua con Google» e il suo account Google porta lo stesso indirizzo. Che fare?
Tre comportamenti possibili, con conseguenze molto diverse.
Collegare automaticamente. Comodo, e accettabile solo se il fornitore certifica che l’indirizzo è verificato. Senza quella verifica, chiunque può creare un account presso un fornitore con l’indirizzo di un terzo e prendere il controllo del suo account cliente, storico degli ordini e indirizzi compresi.
Rifiutare e chiedere la password esistente prima di collegare. Il più sicuro, ma annulla il beneficio dell’accesso social proprio per i clienti che tornano.
Creare un secondo account. Da evitare assolutamente: due account con lo stesso indirizzo, uno storico degli ordini tagliato in due e un servizio clienti che non ci si raccapezza.
La regola da tenere a mente: collegamento automatico se e solo se il fornitore trasmette un indicatore di email verificata a vero, altrimenti richiesta della password. Quell’indicatore esiste nel token di identità e viene ignorato troppo spesso.
Il quadro della protezione dei dati
Quattro punti da trattare prima della messa online.
La base giuridica. La creazione dell’account cliente rientra nell’esecuzione del contratto. Il recupero della foto del profilo, invece, non è necessario ad alcun contratto di vendita: è un dato di comodità che presuppone un’altra base, e la cosa più semplice è non chiederlo.
La minimizzazione degli ambiti. Chiedete solo l’identificativo, l’email e il nome. Ogni ambito aggiuntivo allunga la schermata di consenso del fornitore e fa crollare il tasso di accettazione, oltre a essere difficile da giustificare.
L’informazione preventiva. Il visitatore deve sapere prima di fare clic quali dati verranno recuperati e cosa ne farete. Basta una riga sotto i pulsanti, con un link all’informativa sulla privacy.
Nessuna iscrizione implicita. Accedere con Google non equivale al consenso alla newsletter. La casella di iscrizione deve restare separata e non preselezionata.
Punto di attenzione sul posizionamento dei pulsanti: gli script dei fornitori depositano cookie. Non devono caricarsi prima della raccolta del consenso sui traccianti, il che esclude un caricamento al rendering della pagina. Un pulsante statico che avvia il caricamento dello script al clic risolve il problema.
L’effetto misurabile e il suo limite
Tre indicatori, su un mese.
La quota di accessi che passano da un fornitore, che si stabilizza in genere tra il 15 e il 35 % secondo il settore e l’età della clientela.
Il tasso di completamento della creazione dell’account, confrontato con il modulo classico. È lì che lo scarto è più netto.
Il tasso di conversione complessivo del percorso d’ordine, che alla fine è l’unica cifra che conta.
Il limite da conoscere: l’accesso social sposta spesso clienti che avrebbero creato un account comunque, più che convertirne di nuovi. Un alto tasso di utilizzo non è dunque di per sé un guadagno. Il guadagno si legge sul tasso di completamento e sulla conversione, non sul numero di clic sul pulsante.
Secondo limite, lato dati: un cliente collegato tramite un fornitore che nasconde il suo indirizzo è difficile da ricontattare e impossibile da riconciliare con gli altri vostri canali. In una strategia di fidelizzazione via email, è un punto da soppesare.
Sul piano degli strumenti, il modulo Accesso Social gestisce Google, Apple e Facebook su PrestaShop 8 e 9, con collegamento subordinato all’indicatore di email verificata, caricamento degli script dopo il consenso e registrazione del nome al primo accesso Apple. Sul resto del percorso, Checkout Semplice tratta le altre frizioni dell’imbuto, tra cui il posizionamento dei pulsanti nella fase di identificazione.