
Todo lo que querrías saber antes de instalar.
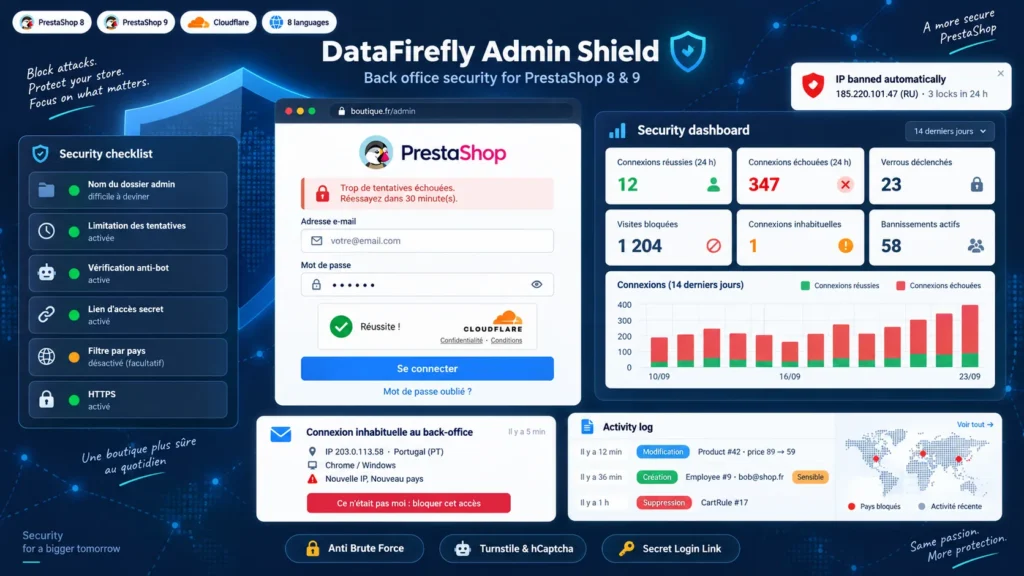
Una mirada detallada a cómo funciona Seguridad del Back Office PrestaShop 8 y 9: Anti Fuerza Bruta, Bloqueo de IP y Captcha, por qué lo construimos así y la lógica detrás de las características anteriores.
Por qué renombrar la carpeta admin ya no basta
PrestaShop renombra la carpeta admin en la instalación, pero el nombre acaba filtrándose: enlaces en correos, extensiones del navegador, módulos que lo muestran. Una vez conocida la dirección, nada impide a un bot probar contraseñas sin fin. Este módulo añade lo que falta en el núcleo: un tope de intentos, bloqueos, filtrado geográfico y, si lo desea, un enlace secreto sin el cual la página de acceso no existe.
Una protección pensada para PrestaShop 8 y PrestaShop 9
PrestaShop 9 sustituyó el antiguo controlador de acceso por Symfony Security. El módulo se conecta a ambos: un subscriber Symfony filtra cada petición del back office antes del enrutamiento e intercepta el formulario de acceso de PrestaShop 9 antes del firewall; en PrestaShop 8 se apoya además en los hooks nativos del controlador de acceso. No se modifica ningún archivo del núcleo ni se instala ningún override.
Un captcha que no puede dejarle fuera
Basta una clave de captcha mal copiada para bloquear a todos los administradores. Aquí, la verificación solo se aplica tras una prueba correcta desde el back office con las claves exactas guardadas. Si el servicio de Cloudflare o hCaptcha no responde, usted decide si los accesos pasan. La misma lógica se aplica en todo: el módulo se niega a guardar un filtro por país, una lista negra o un modo solo lista blanca que bloquearía su propia conexión, y un simple archivo subido por FTP desactiva todas las protecciones en caso de emergencia.
Saber quién está conectado y qué hace
La pestaña Sesiones activas muestra cada sesión abierta con la IP, el país y el dispositivo del inicio de sesión; puede cerrar una sesión o desconectar a un empleado en todas partes. Para cada objeto modificado en el back office, el registro de actividad guarda los campos cambiados con su valor anterior y el nuevo, con contraseñas y tokens ocultos. PrestaShop omite los hooks de un módulo para los perfiles sin permiso para verlo, así que el módulo concede ese permiso a todos los perfiles para registrar a cada empleado.
Un informe que llega sin pedirlo
Cada semana o cada mes, los administradores reciben un informe: accesos correctos y fallidos, bloqueos, IP vetadas, visitas bloqueadas, inicios de sesión inusuales, cambios sensibles y las IP más activas en la página de acceso, con los puntos de seguridad pendientes. Una URL de cron firmada garantiza el envío; sin cron, el informe sale en la siguiente visita al back office.
No hay valoraciones aún.