PrestaShop Amministrazione e Produttività

Sicurezza Back Office PrestaShop 8 e 9: Protezione Brute Force, Blocco IP e Captcha

Il back office PrestaShop chiuso ai bot: tentativi limitati, IP e paesi filtrati, pagina di accesso invisibile senza link segreto e un avviso appena un accesso esce dall'ordinario.

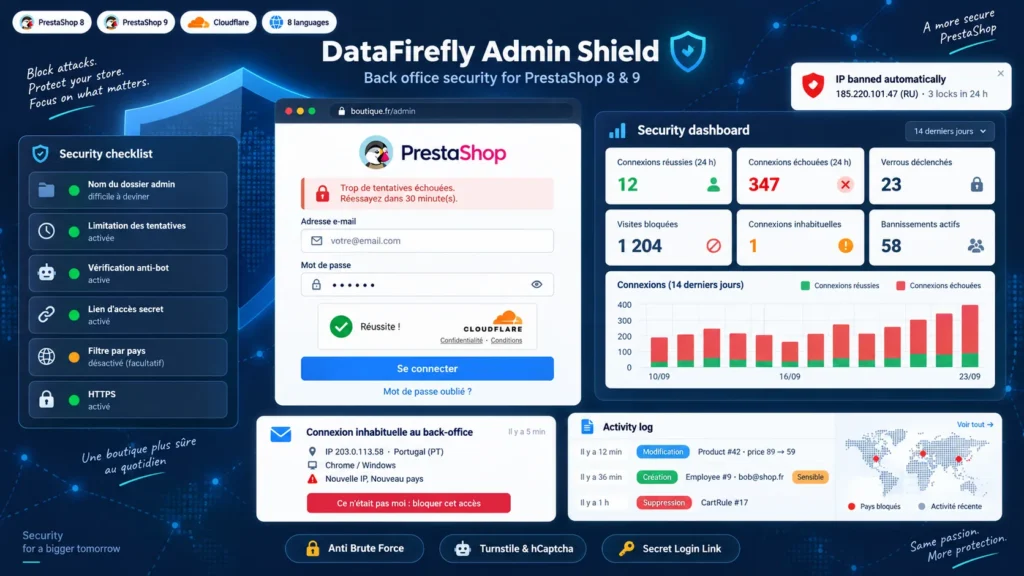
La pagina di accesso al back office è la porta più attaccata di un negozio PrestaShop. I bot vi provano migliaia di password, da paesi in cui non hai alcun dipendente. Questo modulo limita i tentativi per account e per IP, banna automaticamente gli indirizzi che insistono, filtra i paesi, aggiunge Cloudflare Turnstile o hCaptcha al modulo di accesso e può rendere il back office del tutto invisibile senza un link segreto. Ogni accesso insolito invia un'e-mail con un pulsante per bloccare l'accesso, e un registro conserva ciò che ogni dipendente crea, modifica o elimina.

A colpo d'occhio
  • Limitazione dei tentativi di accesso per account e per IP, blocco progressivo e ban automatico
  • Blocco per IP, intervalli CIDR e paese, whitelist e modalità solo whitelist
  • Link di accesso segreto: senza di esso, il back office risponde con una pagina 404
  • Cloudflare Turnstile o hCaptcha sull'accesso e sulla password dimenticata
  • Avvisi di accesso insolito, sessioni attive, registro attività e report settimanale
PrestaShop 8 e 9 Protezione brute force Turnstile e hCaptcha Registro di audit
  • Rimborso 30 giorni
  • 12 mesi di aggiornamenti
  • Supporto 24h
www.datafirefly.com/it/
Sicurezza Back Office PrestaShop 8 e 9: Protezione Brute Force, Blocco IP e Captcha
v1.3.0 · aggiornato 2026-09-23
Cosa fa

La versione breve.

01

I bot si fermano alla porta

Dopo 5 errori su un account o 15 dallo stesso IP, l'accesso viene bloccato. La durata raddoppia a ogni recidiva e un IP bloccato tre volte in 24 ore viene bannato. Il blocco riguarda la coppia IP e account: un attaccante non può bloccare il vero amministratore.

02

Un back office che per gli altri non esiste

Con il link di accesso segreto, solo i browser che lo hanno aperto una volta vedono la pagina di accesso. Tutti gli altri ricevono una pagina 404. Il filtro per paese e la modalità solo whitelist completano la protezione per i team con IP fissi.

03

Un avviso quando qualcosa non torna

Nuovo IP, nuovo paese, nuovo dispositivo o accesso fuori orario: il dipendente e i super amministratori ricevono un'e-mail, e il messaggio può arrivare anche su Slack, Teams o Discord. Il pulsante Non ero io banna l'IP, chiude le sessioni e invalida la password.

04

Chi ha cambiato cosa, e quando

Il registro attività registra ogni creazione, modifica ed eliminazione fatta nel back office, con il valore precedente e il nuovo di ogni campo. La creazione di un dipendente, un cambio di profilo, una chiave API o l'installazione di un modulo generano un avviso immediato.

La versione lunga

Tutto quello che vorresti sapere prima di installare.

Uno sguardo dettagliato su come funziona Sicurezza Back Office PrestaShop 8 e 9: Protezione Brute Force, Blocco IP e Captcha, perché l'abbiamo progettato così, e il ragionamento dietro le funzionalità qui sopra.

§ 01

Perché rinominare la cartella admin non basta più

PrestaShop rinomina la cartella admin all'installazione, ma il nome trapela: link nelle e-mail, estensioni del browser, moduli che lo mostrano. Una volta noto l'indirizzo, nulla impedisce a un bot di provare password all'infinito. Questo modulo aggiunge ciò che manca al core: un limite ai tentativi, i ban, un filtro geografico e, se lo desideri, un link segreto senza il quale la pagina di accesso non esiste.

§ 02

Una protezione pensata per PrestaShop 8 e PrestaShop 9

PrestaShop 9 ha sostituito il vecchio controller di accesso con Symfony Security. Il modulo si collega a entrambi: un subscriber Symfony filtra ogni richiesta del back office prima del routing e intercetta il modulo di accesso di PrestaShop 9 prima del firewall; su PrestaShop 8 si appoggia inoltre agli hook nativi del controller di accesso. Nessun file del core viene modificato e nessun override viene installato.

§ 03

Un captcha che non può chiuderti fuori

Basta una chiave captcha copiata male per bloccare tutti gli amministratori. Qui la verifica viene applicata solo dopo un test riuscito dal back office con le chiavi esatte salvate. Se il servizio di Cloudflare o hCaptcha non è raggiungibile, decidi tu se lasciare passare gli accessi. La stessa logica vale ovunque: il modulo rifiuta di salvare un filtro per paese, una blacklist o una modalità solo whitelist che bloccherebbe la tua connessione, e un solo file caricato via FTP disattiva tutte le protezioni in caso di emergenza.

§ 04

Sapere chi è connesso e cosa fa

La scheda Sessioni attive elenca ogni sessione aperta con l'IP, il paese e il dispositivo usati all'accesso; puoi chiudere una sessione o disconnettere un dipendente ovunque. Per ogni oggetto modificato nel back office, il registro attività conserva i campi cambiati con il valore precedente e il nuovo, con password e token mascherati. PrestaShop salta gli hook di un modulo per i profili senza permesso di vederlo, quindi il modulo concede questo permesso a tutti i profili per registrare ogni dipendente.

§ 05

Un report che arriva da solo

Ogni settimana o ogni mese gli amministratori ricevono un report: accessi riusciti e falliti, blocchi, IP bannati, visite bloccate, accessi insoliti, modifiche sensibili e gli indirizzi IP più attivi sulla pagina di accesso, con i punti di sicurezza ancora da sistemare. Un URL cron firmato garantisce l'invio; senza cron, il report parte alla visita successiva del back office.