
Alles, was Sie vor der Installation wissen wollen.
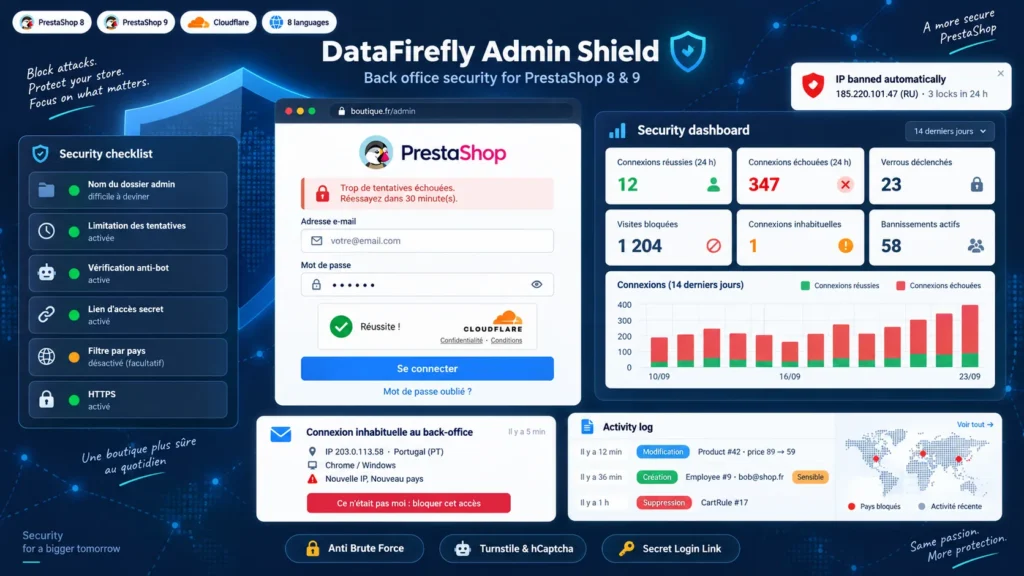
Ein detaillierter Blick darauf, wie PrestaShop Backend absichern 8 & 9: Brute-Force-Schutz, IP-Sperre und Captcha funktioniert, warum wir es so gebaut haben und der Gedanke hinter den Funktionen oben.
Warum ein umbenannter Admin-Ordner nicht mehr reicht
PrestaShop benennt den Admin-Ordner bei der Installation um, doch der Name sickert durch: Links in E-Mails, Browser-Erweiterungen, Module, die ihn anzeigen. Ist die Adresse bekannt, hindert nichts einen Bot daran, endlos Passwörter auszuprobieren. Dieses Modul ergänzt, was dem Kern fehlt: eine Obergrenze für Versuche, Sperren, einen geografischen Filter und auf Wunsch einen geheimen Link, ohne den die Anmeldeseite nicht existiert.
Ein Schutz für PrestaShop 8 und PrestaShop 9
PrestaShop 9 hat den alten Anmelde-Controller durch Symfony Security ersetzt. Das Modul setzt an beiden an: Ein Symfony-Subscriber filtert jede Backoffice-Anfrage vor dem Routing und fängt das Anmeldeformular von PrestaShop 9 vor der Firewall ab; unter PrestaShop 8 nutzt es zusätzlich die nativen Hooks des Anmelde-Controllers. Keine Core-Datei wird verändert und kein Override installiert.
Ein Captcha, das Sie nicht aussperren kann
Ein falsch kopierter Captcha-Schlüssel genügt, um alle Administratoren auszusperren. Hier greift die Prüfung erst nach einem erfolgreichen Test im Backoffice mit genau den gespeicherten Schlüsseln. Ist der Dienst von Cloudflare oder hCaptcha nicht erreichbar, entscheiden Sie, ob Anmeldungen durchgehen. Dieselbe Logik gilt überall: Das Modul verweigert das Speichern eines Länderfilters, einer Blacklist oder eines Whitelist-Modus, der Ihre eigene Verbindung sperren würde, und eine einzige per FTP hochgeladene Datei schaltet im Notfall alle Schutzfunktionen ab.
Wissen, wer angemeldet ist und was er tut
Der Reiter Aktive Sitzungen zeigt jede offene Sitzung mit IP, Land und Gerät der Anmeldung; Sie schließen eine Sitzung oder melden einen Mitarbeiter überall ab. Für jedes im Backoffice geänderte Objekt speichert das Aktivitätsprotokoll die geänderten Felder mit altem und neuem Wert, Passwörter und Tokens maskiert. PrestaShop überspringt die Hooks eines Moduls für Profile ohne Anzeigerecht darauf, deshalb vergibt das Modul dieses Recht an alle Profile, damit jeder Mitarbeiter protokolliert wird.
Ein Bericht, der von selbst kommt
Jede Woche oder jeden Monat erhalten die Administratoren einen Bericht: erfolgreiche und fehlgeschlagene Anmeldungen, Sperren, gesperrte IPs, blockierte Besuche, ungewöhnliche Anmeldungen, sensible Änderungen und die aktivsten IP-Adressen auf der Anmeldeseite, dazu die noch offenen Sicherheitspunkte. Eine signierte Cron-URL garantiert den Versand; ohne Cron geht der Bericht beim nächsten Backoffice-Besuch raus.
Es gibt noch keine Rezensionen.