PrestaShop Bezpieczeństwo i ochrona

Nagłówki Bezpieczeństwa PrestaShop 8 i 9: CSP, HSTS i Ocena A+ bez Dostępu do Serwera

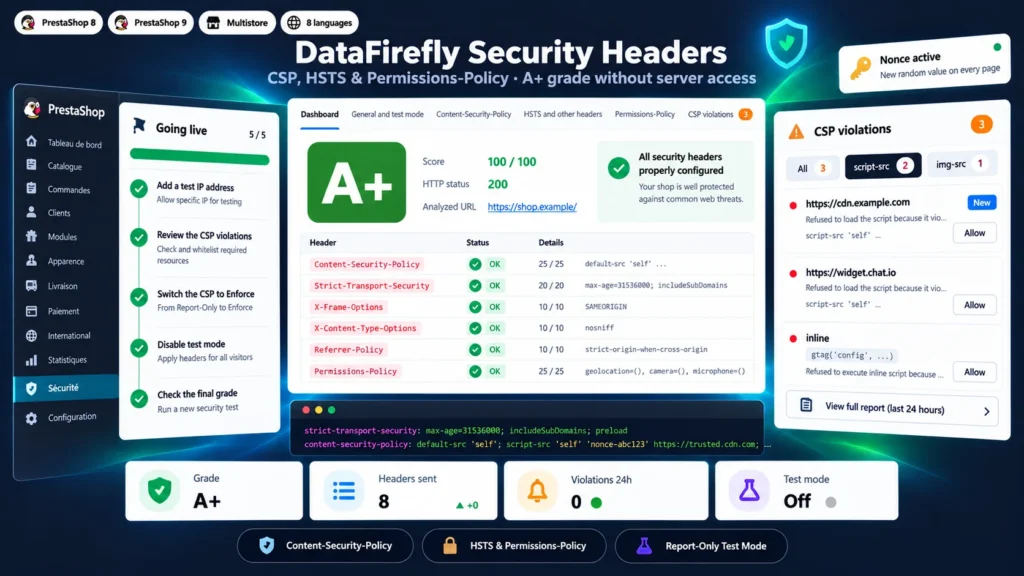
Nagłówki bezpieczeństwa dla PrestaShop wdrażane krok po kroku: CSP z nonce na każdej stronie, obserwowana w trybie Report-Only, zanim cokolwiek zostanie zablokowane.

  • Zwrot w 30 dni
  • 12 miesięcy aktualizacji
  • Wsparcie 24 h

Większość sklepów PrestaShop nie wysyła prawie żadnych nagłówków bezpieczeństwa HTTP, a napisanie Content-Security-Policy, która nie zakłóci ani procesu zamówienia, ani śledzenia, jest zadaniem delikatnym. Ten moduł analizuje sklep, proponuje usługi do dopuszczenia na podstawie dokumentacji ich dostawców i rozpoczyna okres obserwacji w trybie Report-Only: przeglądarki zgłaszają, co CSP by zablokowała, ale nic nie jest blokowane. Po obsłużeniu zbiorczych raportów sklep przechodzi do produkcji dzięki prowadzonemu przełączeniu z opcjonalną siatką bezpieczeństwa. Losowy nonce na każdej stronie pozwala działać własnym skryptom sklepu bez dopuszczania wszystkich skryptów inline, a na serwerze nic nie jest zmieniane.

W skrócie
  • Asystent konfiguracji: analiza sklepu, wykryte usługi, poziom Podstawowy, Zalecany lub Ścisły, obserwacja w trybie Report-Only
  • Losowy nonce na każdej stronie, nadawany tylko skryptom inline i dozwolonym hostom, z ochroną przed wstrzyknięciami odbitymi
  • Zbiorcze raporty CSP z liczbą różnych odwiedzających i dopuszczaniem jednym kliknięciem, za punktem końcowym z limitem żądań
  • HSTS z zabezpieczonym preload, X-Frame-Options, Referrer-Policy, Permissions-Policy, COOP/COEP/CORP z ostrzeżeniami
  • Wersje z porównywaniem i przywracaniem jednym kliknięciem, eksport Apache/nginx bez duplikatów, zatrzymanie awaryjne
PrestaShop 8 i 9 Content-Security-Policy Ocena A+ Bez .htaccess
  • PrestaShop Certified Agency 2026
  • PrestaShop Expert Certification — Core Skills
  • PrestaShop Expert, poziom 3

Stworzony przez certyfikowaną agencję PrestaShop

Nagłówki Bezpieczeństwa PrestaShop 8 i 9: CSP, HSTS i Ocena A+ bez Dostępu do Serwera
v2.0.0 · zaktualizowano 2026-11-12
Nagłówki Bezpieczeństwa PrestaShop 8 i 9: CSP, HSTS i Ocena A+ bez Dostępu do Serwera 99,00 €
Co robi

Przegląd Nagłówki Bezpieczeństwa PrestaShop 8 i 9

01

Obserwacja przed blokowaniem

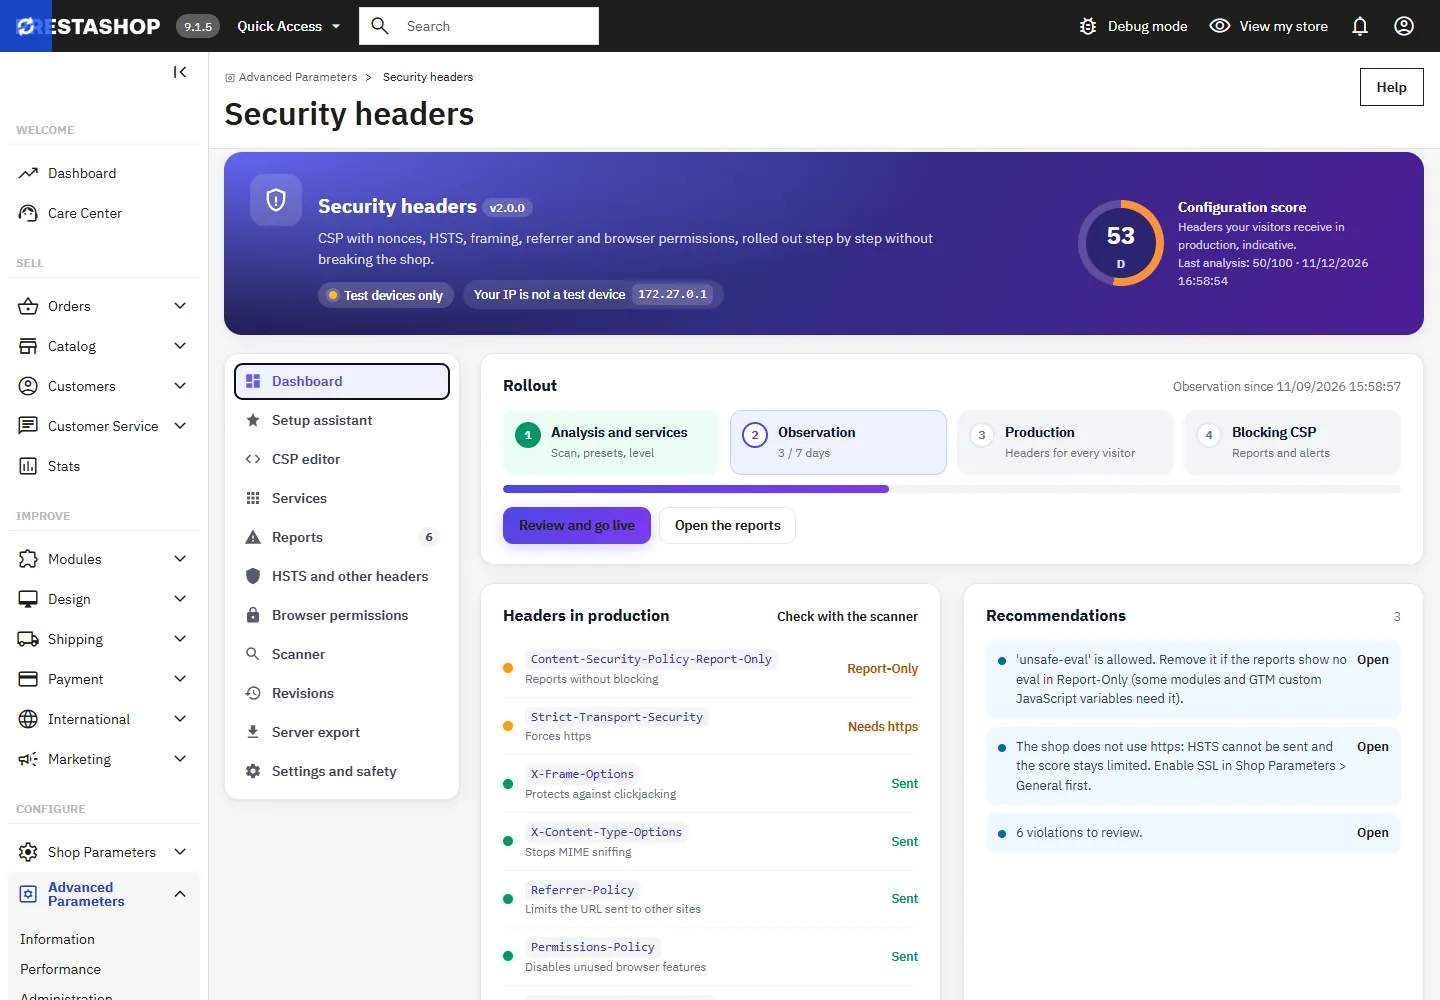
Asystent odczytuje stronę główną, wykrywa usługi zewnętrzne i zainstalowane moduły oraz rozpoczyna obserwację trwającą od 3 do 30 dni: każdy odwiedzający otrzymuje CSP w trybie Report-Only albo nic, jeśli testy mają odbywać się wyłącznie na własnych urządzeniach. Pozostałe nagłówki są do czasu uruchomienia produkcyjnego wysyłane tylko do urządzeń testowych.

02

Nonce, który nie jest czekiem in blanco

Na każdej stronie nowy losowy nonce jest dodawany wyłącznie do skryptów generowanych przez sklep i do skryptów z dozwolonych hostów. Nie otrzymuje go znacznik script z nieznanego hosta ani taki, którego treść pochodzi z adresu URL lub formularza żądania. HTML jest odczytywany przez prawdziwy tokenizer, dzięki czemu „<script” wewnątrz ciągu JavaScript pozostaje nietknięty.

03

Raporty, na podstawie których można działać

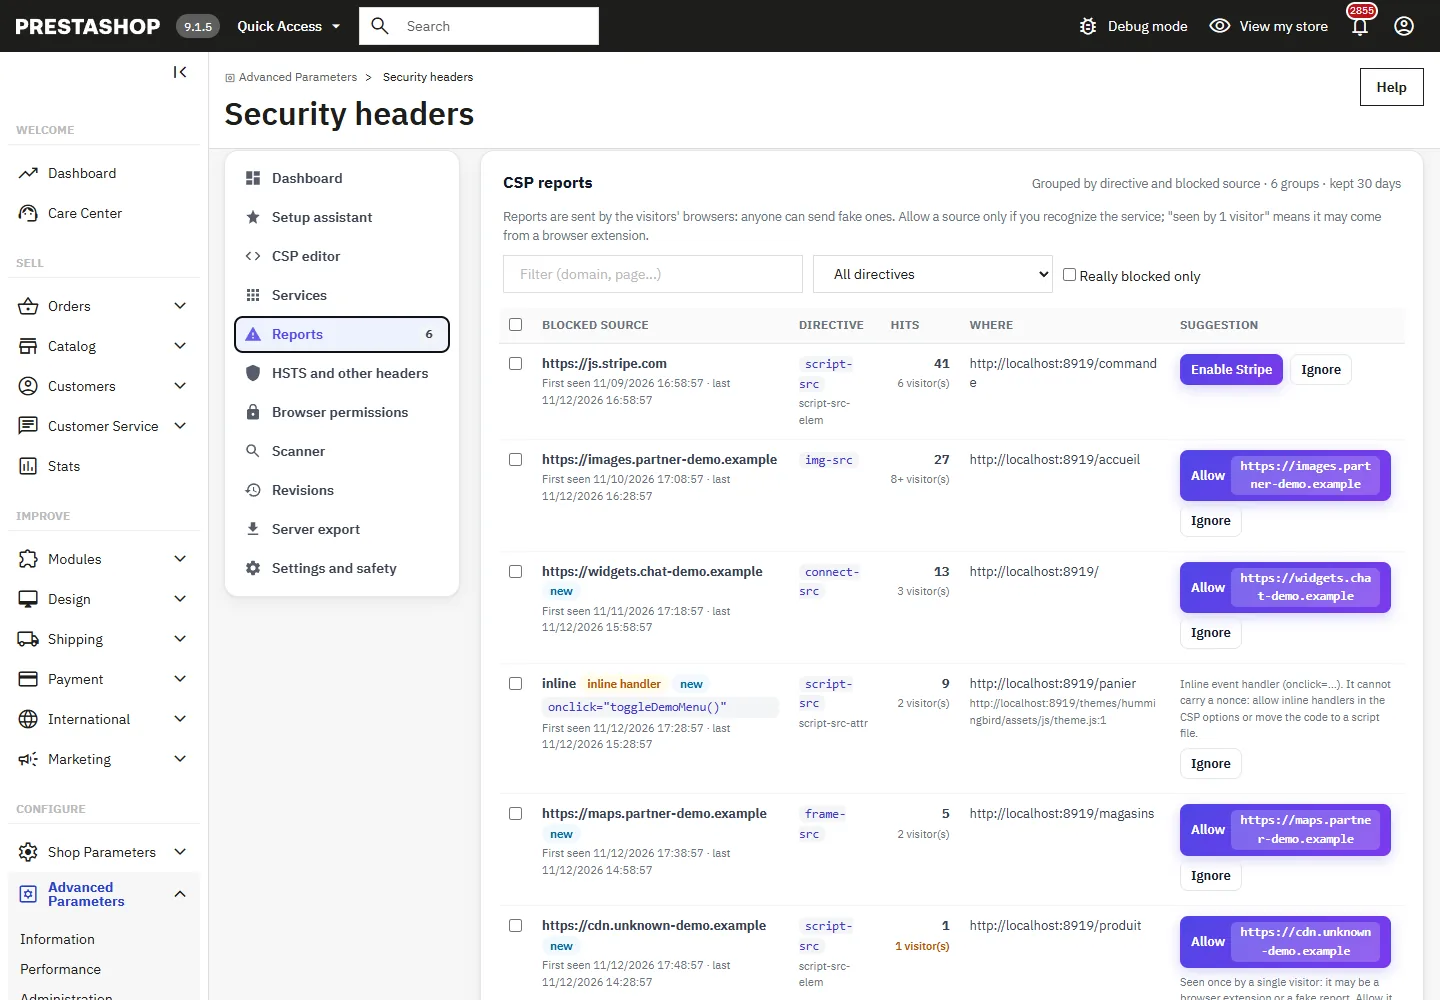
Raporty są grupowane według dyrektywy i źródła, z liczbą wystąpień, blokad i różnych odwiedzających oraz stroną i skryptem, których dotyczą. Domena znana z usługi włącza tę usługę, inną można dopuścić jednym kliknięciem; dla kodu inline i eval wskazywane jest właściwe rozwiązanie. Publiczny punkt końcowy ma limit żądań i odrzuca raporty dotyczące innych witryn.

04

Uruchomienie, które można cofnąć

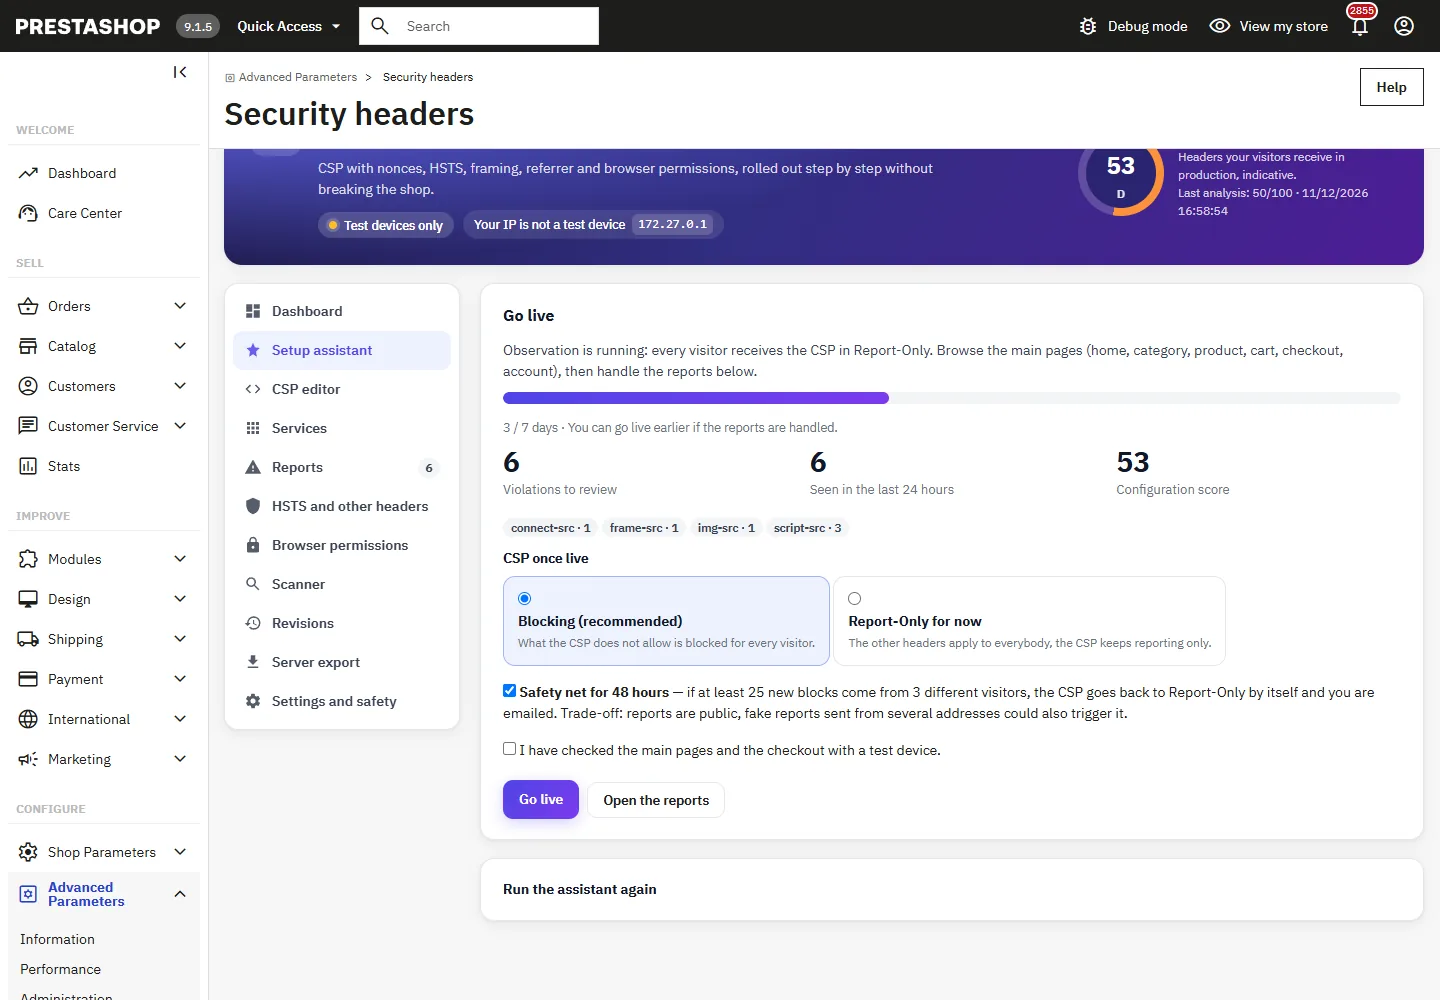
Przełączenie na blokowanie przebiega krok po kroku, z opcjonalną siatką bezpieczeństwa na 48 godzin, która samoczynnie wraca do trybu Report-Only, jeśli nowe blokady dotkną kilku odwiedzających. Każda zmiana jest wersją, którą można porównać i przywrócić jednym kliknięciem, a zatrzymanie awaryjne działa nawet bez dostępu do panelu administracyjnego.

Wersja pełna

Wszystko, co warto wiedzieć, zanim zainstalujesz.

Szczegółowe spojrzenie na to, jak działa Nagłówki Bezpieczeństwa PrestaShop 8 i 9: CSP, HSTS i Ocena A+ bez Dostępu do Serwera, dlaczego zbudowaliśmy go w ten sposób i jaka myśl stoi za powyższymi funkcjami.

§ 01

Dlaczego CSP w sklepie jest delikatną kwestią

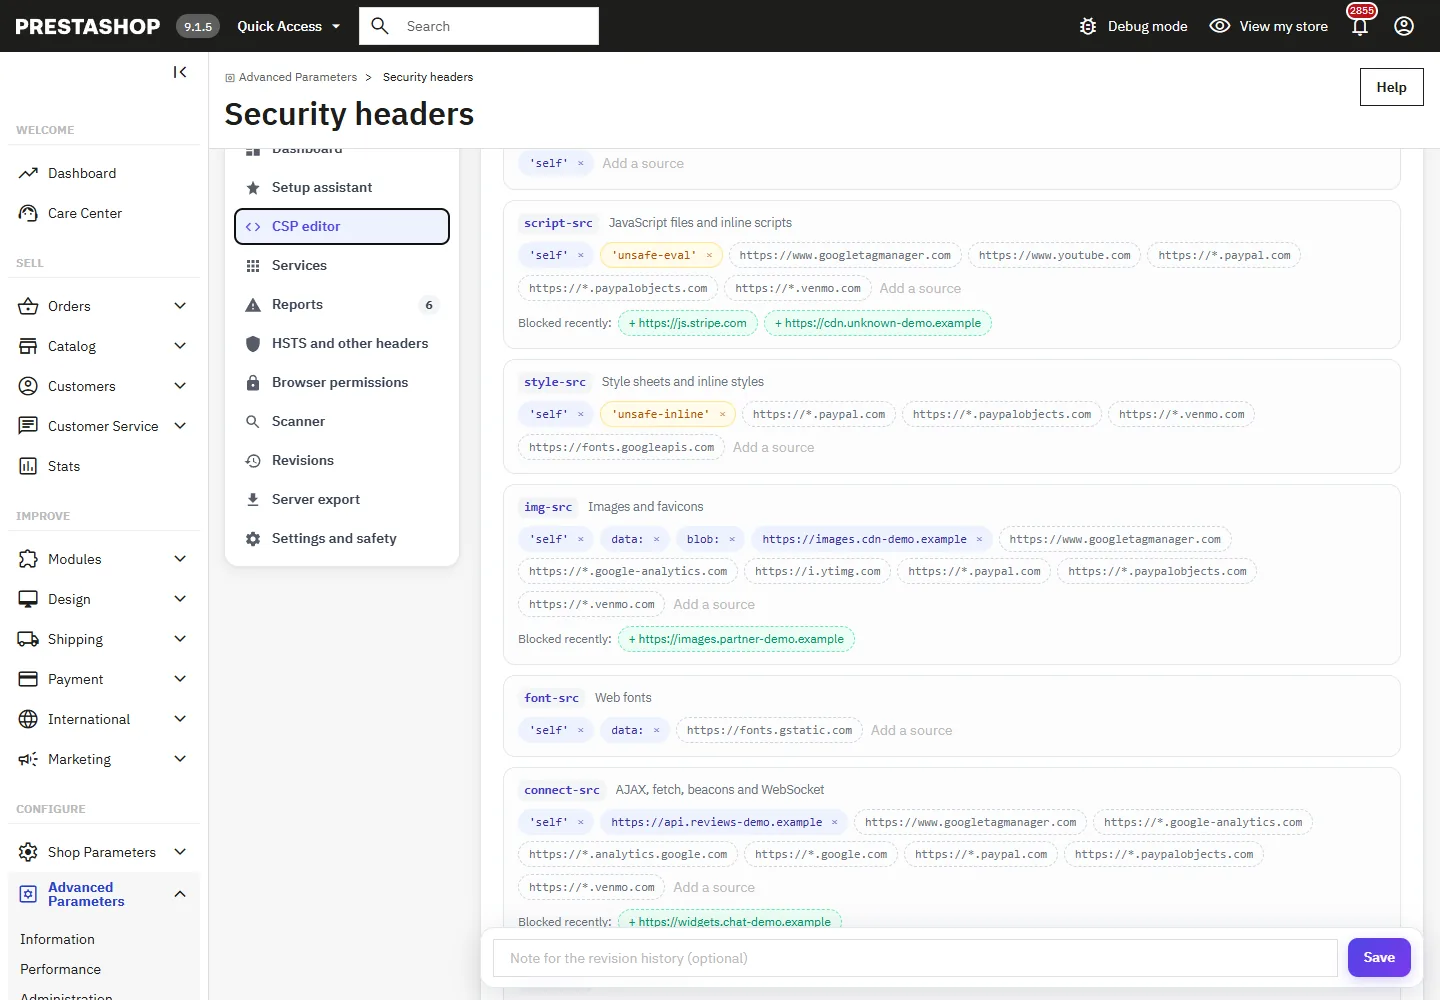
Content-Security-Policy określa, jakie skrypty, style, obrazy i ramki może ładować strona. Zbyt luźna pozwala na uruchomienie wstrzykniętego skryptu; zbyt restrykcyjna blokuje formularz płatności, śledzenie lub czat. Motywy i moduły PrestaShop generują ponadto skrypty inline, których restrykcyjna polityka zabrania. Dlatego moduł zaczyna od polityki zgodnej ze sklepem i pozwala przeglądarkom zgłaszać, co by zablokowała, zanim cokolwiek zostanie zablokowane.

§ 02

Najpierw obserwacja

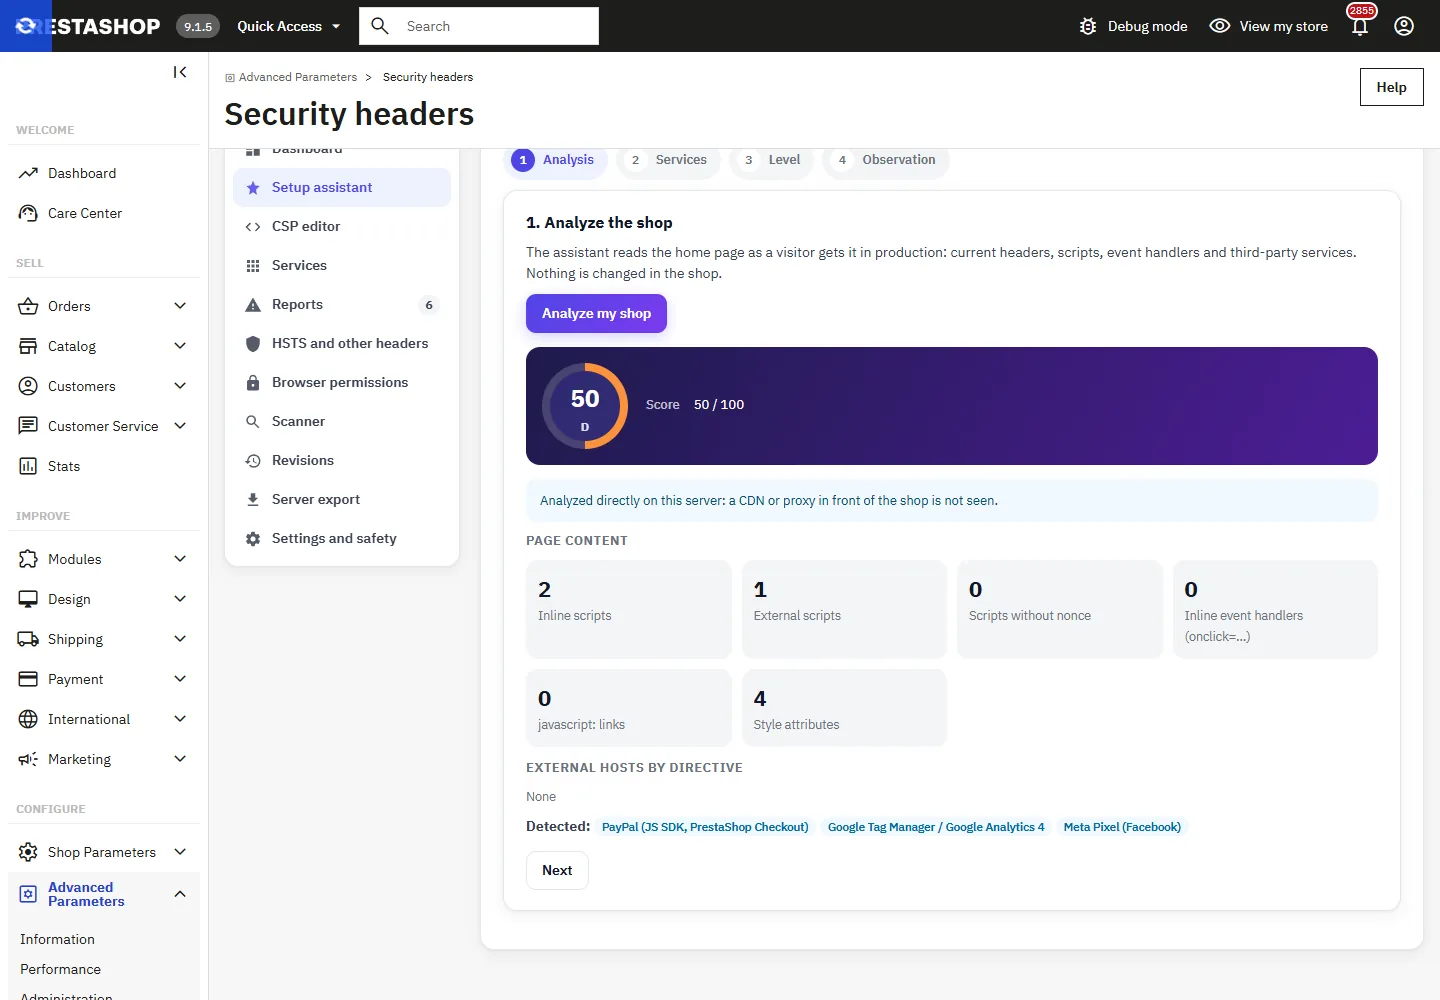
Asystent konfiguracji analizuje stronę główną, wstępnie zaznacza wykryte usługi i rozpoczyna okres obserwacji w trybie Report-Only. Przeglądarki odwiedzających zgłaszają, co polityka by zablokowała, raporty są grupowane według dyrektywy i źródła, a do każdego dołączona jest sugestia: włączenie odpowiedniej usługi, dopuszczenie domeny lub właściwe rozwiązanie dla kodu inline. Własne urządzenia, zadeklarowane przez IP lub link testowy, otrzymują już politykę blokującą.

§ 03

Co robi nonce, a czego nie

Na każdej stronie nowy losowy nonce jest dodawany do skryptów generowanych przez sklep i do skryptów z dozwolonych hostów, a unsafe-inline jest usuwane z script-src. Nie otrzymuje go skrypt z nieznanego hosta ani znacznik script, którego treść pochodzi z żądania. Ograniczenie jest opisane w panelu administracyjnym: skrypt zapisany w bazie danych, na przykład w opisie produktu, jest częścią strony i otrzymuje nonce, dlatego opcja HTMLPurifier w PrestaShop powinna pozostać włączona.

§ 04

Uruchomienie produkcyjne i powrót

Po obsłużeniu raportów asystent przełącza CSP na blokowanie dla wszystkich odwiedzających. Opcjonalna siatka bezpieczeństwa nadzoruje kolejne 48 godzin i samoczynnie wraca do trybu Report-Only, jeśli nowe blokady dotkną kilku odwiedzających. Każda zmiana jest wersją z autorem i opcjonalną notatką, którą można porównać i przywrócić jednym kliknięciem, a zatrzymanie awaryjne przez plik, stałą lub wiersz poleceń działa nawet wtedy, gdy panel administracyjny jest niedostępny.

§ 05

Z poziomu PrestaShop lub serwera

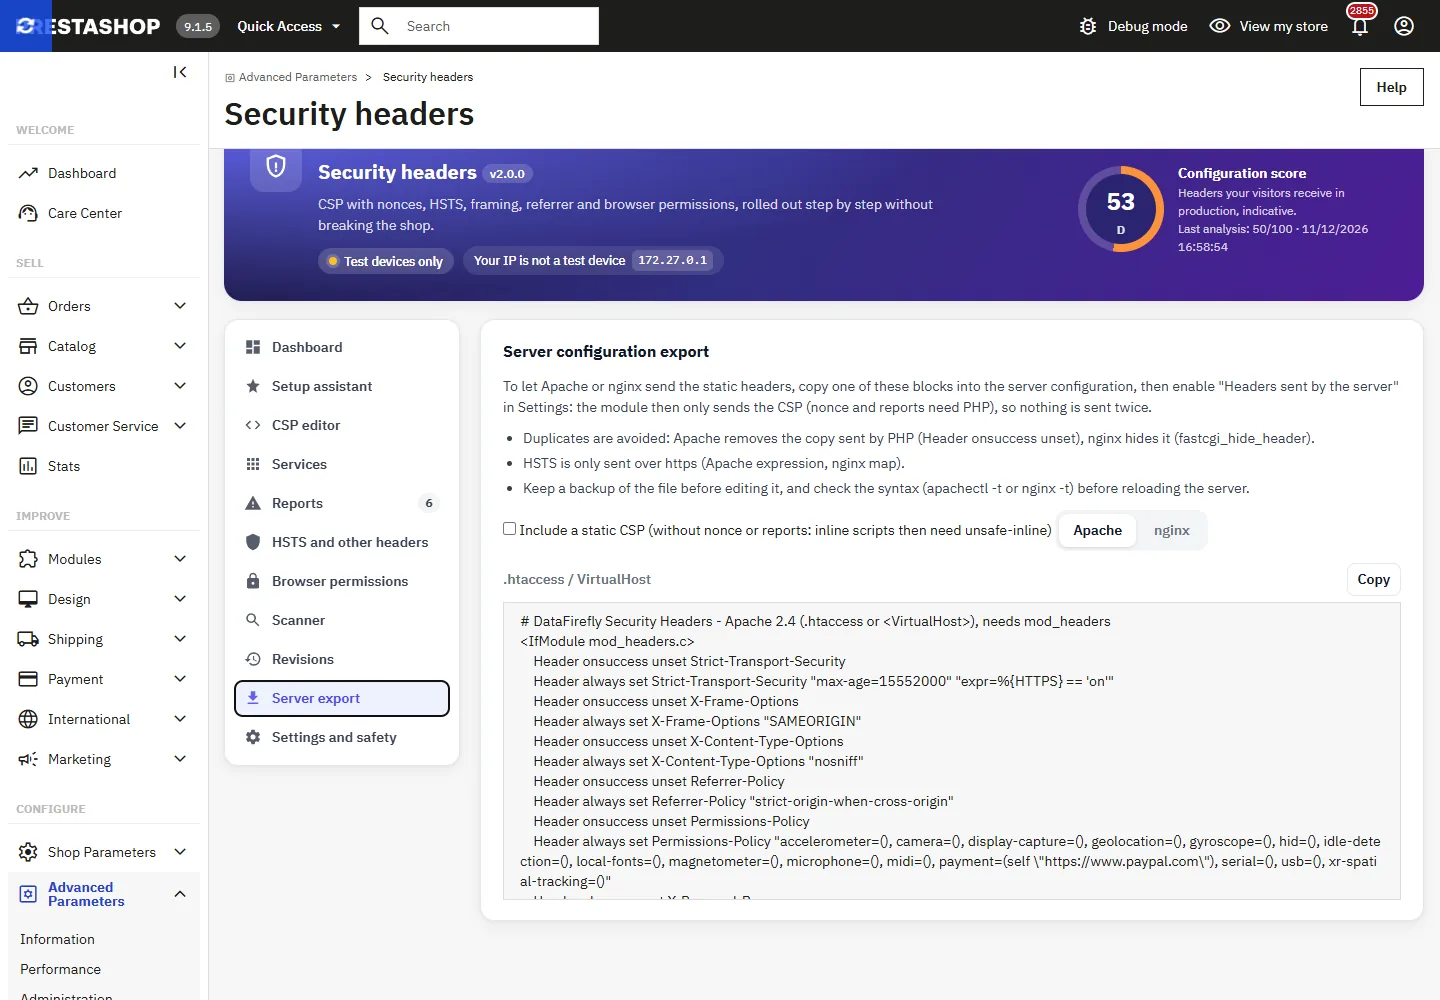
Nagłówki są wysyłane przez PHP na samym początku każdego żądania, bez zmian na serwerze. Jeśli nagłówki statyczne ma wysyłać serwer, moduł generuje bloki Apache i nginx, które usuwają kopie wysyłane przez PHP i wysyłają HSTS tylko przez https; moduł wysyła wtedy już tylko CSP. Skaner sprawdza wynik na własnych stronach sklepu i sygnalizuje duplikaty oraz ujawnione wersje; jego ocena jest orientacyjna, a publiczne skanery mogą oceniać inaczej.
99,00 €
Jednorazowo · 12 miesięcy aktualizacji
Przeczytaj dokumentację
  • Nielimitowane instalacje deweloperskie i testowe
  • Kod źródłowy w komplecie
  • Zwrot w 30 dni
  • Wsparcie 24 h · EN / FR
5,0/5 25 opinii
Wszystkie opinie klientów