
Nasze najlepsze moduły PrestaShop do zabezpieczenia sklepu
Sześć modułów, by zabezpieczyć dostępy, chronić konta i wiedzieć, kto co zrobił, zamiast ozdobnej kłódki w stopce.
Prawdziwa luka nie tkwi w waszej skórce, tylko w przejętym haśle administratora, fałszywym koncie rozdymającym bazę i akcji, której nikt nie prześledził. Bezpieczeństwa nie ogłasza się odznaką, tylko wdraża drzwi po drzwiach.
Oficjalnie certyfikowani przez PrestaShop.
DataFireFly to certyfikowana agencja PrestaShop na rok 2026 i PrestaShop Expert poziomu 3, a nasz zespół posiada certyfikat PrestaShop Expert (Core Skills). Wszystkie trzy przyznaje bezpośrednio PrestaShop.
O nasBrzmi znajomo?
Jedno hasło administratora
Wystarczy, że wycieknie raz, przez phishing, ponowne użycie albo atak słownikowy, i całe zaplecze stoi otworem.
Zapomniane hasło
Po stronie klienta to koszyk porzucony na stronie logowania. Po waszej stronie łańcuch próśb o zresetowanie.
Fałszywe konta
Nieistniejące adresy, oszukańcze rejestracje: wasza baza rozdyma się duchami, które fałszują statystyki i psują kampanie.
„Kto to zmienił?"
Przy kilku osobach w zapleczu zmiana ceny albo usunięte zamówienie pozostają niewidoczne. Bez dziennika nie da się tego rozstrzygnąć.
Nasz wybór w rankingu
Każdy moduł poniżej jest budowany, utrzymywany i wspierany przez nasz zespół. Ranking odzwierciedla to, co zainstalowalibyśmy najpierw w sklepie klienta.
-
2FA Google Authenticator dla PrestaShop
Pierwszy zamekDwuskładnikowe uwierzytelnianie panelu. Jeśli robisz dla bezpieczeństwa tylko jedną rzecz, zrób tę: większość włamań odbywa się przez skradziony dostęp administratora.
Uwierzytelnianie dwuskładnikowe dla zaplecza i kont klientów PrestaShop 8 i 9: aplikacja uwierzytelniająca, klucze bezpieczeństwa i passkeys, kody odzyskiwania, zaufane urządzenia, zasady dla profili,…
€80,00 Zobacz moduł -
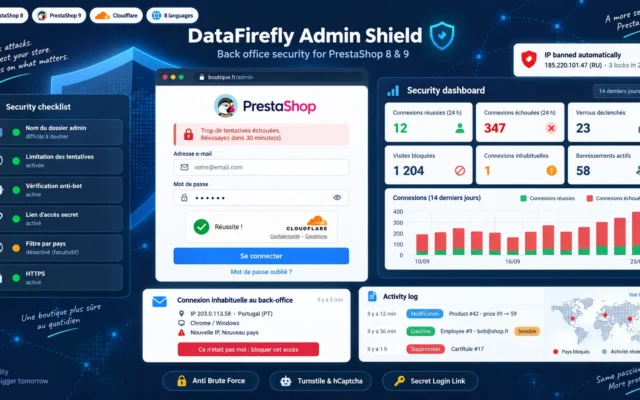
Zabezpieczenie Panelu PrestaShop 8 i 9: Ochrona przed Brute Force, Blokada IP i Captcha
Mur przed drzwiamiLimit prób logowania, blokada IP i krajów, zmieniona nazwa katalogu admin, Turnstile lub hCaptcha, alerty o nietypowym logowaniu. Ataki są zatrzymywane, zanim dotrą do hasła.
Zabezpiecz dostęp do panelu administracyjnego PrestaShop: limit prób logowania, blokada IP i krajów, tajny link dostępu, Turnstile lub hCaptcha na stronie logowania, zmiana nazwy…
€129,00 Zobacz moduł -
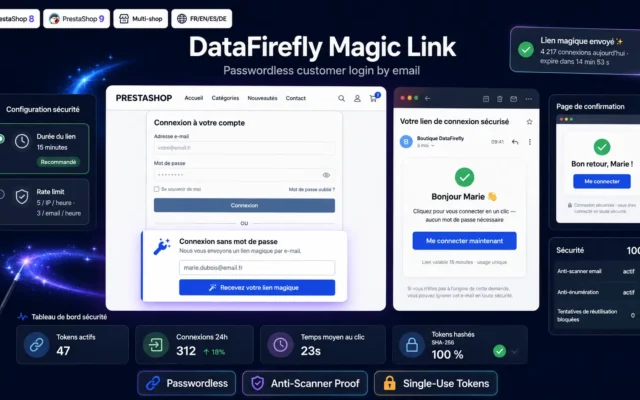
Logowanie bez hasła (Magic Link) PrestaShop 1.7, 8 i 9
O jedno hasło mniejLogowanie bez hasła przez jednorazowy link e-mail. To, czego klient nie zna, nie może wyciec, a on nie rezygnuje już przy logowaniu.
Logowanie bez hasła przez jednorazowy link e-mail. Hashowane tokeny, ochrona przed skanerami, ochrona przed enumeracją, rate limiting, wielojęzyczne e-maile. Zgodny z PrestaShop 1.7, 8…
€49,00 Zobacz moduł -
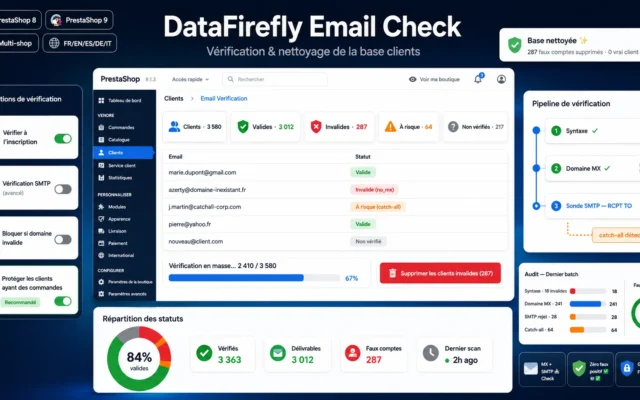
Weryfikacja Emaili Klientów: Blokada Fałszywych Kont i Czyszczenie Bazy (PrestaShop 8 i 9)
Czysta bazaWeryfikacja e-maili przy rejestracji: fałszywe konta są blokowane i usuwane, bez ryzyka skasowania prawdziwego klienta.
Sprawdzaj rzeczywistą poprawność adresów email przy rejestracji i masowo usuwaj klientów z nieistniejącymi adresami, bez ryzyka skasowania prawdziwego klienta.
€49,00 Zobacz moduł -
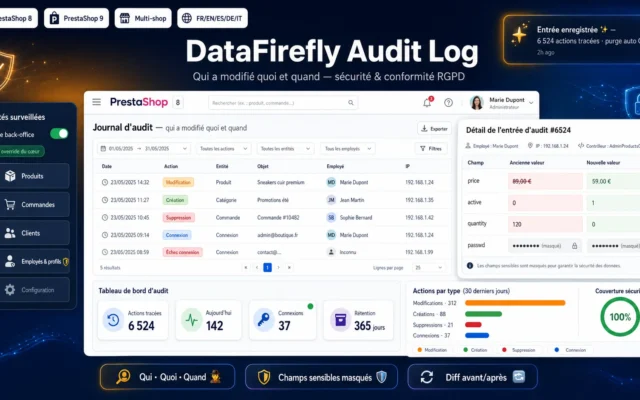
Dziennik audytu panelu: śledzenie zmian i zgodność dla PrestaShop 8 i 9
Dowód, kto co zrobiłDziennik audytu panelu: każde utworzenie, zmiana i usunięcie zapisane ze stanem przed i po. Niezbędny, gdy pracuje was kilkoro, i dla RODO.
Śledź każde tworzenie, modyfikację i usunięcie w panelu administracyjnym PrestaShop ze szczegółami pole po polu przed/po, pracownikiem, adresem IP i znacznikiem czasu. Lista z…
€49,00 Zobacz moduł -
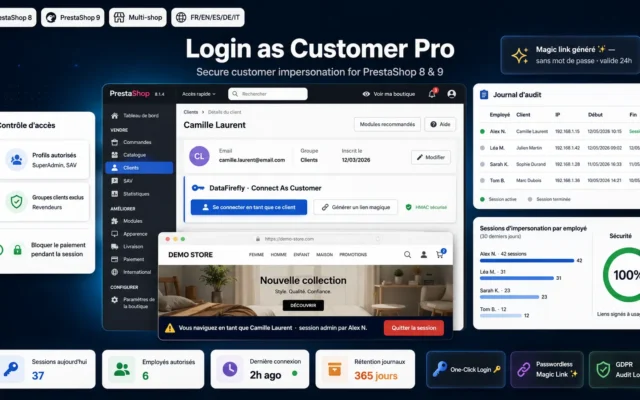
Zaloguj się jako Klient Pro: Moduł PrestaShop 1.7 / 8 / 9
Obsługa bez dzielenia się hasłamiLogowanie jako klient, z zapisem operacji, bez pytania o jego hasło i bez jego przechowywania. Czysta pomoc techniczna.
Zaloguj się na konto dowolnego klienta jednym kliknięciem z panelu PrestaShop 1.7 / 8 / 9. Podpisane, wygasające linki, baner wyjścia, magic link bez…
€49,00 Zobacz moduł
Porównanie obok siebie
| Moduł | Najlepsze dla | Cena | Ocena | Odnośnik |
|---|---|---|---|---|
| 2FA Google Authenticator dla PrestaShop | Pierwszy zamek | €80,00 | — | |
| Zabezpieczenie Panelu PrestaShop 8 i 9: Ochrona przed Brute Force, Blokada IP i Captcha | Mur przed drzwiami | €129,00 | — | |
| Logowanie bez hasła (Magic Link) PrestaShop 1.7, 8 i 9 | O jedno hasło mniej | €49,00 | — | |
| Weryfikacja Emaili Klientów: Blokada Fałszywych Kont i Czyszczenie Bazy (PrestaShop 8 i 9) | Czysta baza | €49,00 | — | |
| Dziennik audytu panelu: śledzenie zmian i zgodność dla PrestaShop 8 i 9 | Dowód, kto co zrobił | €49,00 | — | |
| Zaloguj się jako Klient Pro: Moduł PrestaShop 1.7 / 8 / 9 | Obsługa bez dzielenia się hasłami | €49,00 | — |
Bezpieczeństwa się nie wyświetla, tylko się je wdraża
Wszystkie sklepy wklejają kłódkę „bezpieczna płatność” w stopce. Nie chroni ona niczego, co naprawdę się liczy. Drzwiami, którymi się wchodzi, jest zaplecze; luką, którą się wykorzystuje, jest hasło; duchem, który zaśmieca, jest fałszywe konto.
Pięcioro drzwi, pięć zamków
Zabezpieczenie sklepu PrestaShop to nie odznaka, tylko zamykanie po kolei drzwi, które rdzeń zostawia otwarte. Drugie uwierzytelnienie dla administratora, dostęp bez hasła dla klienta, baza bez fałszywych kont i ślad tego, kto co zrobił.
Standardy, a nie teatr
TOTP RFC 6238, szyfrowanie AES-256, natywne hooki, żadnych zewnętrznych zależności. Sklepu nie chroni to, co się wyświetla, tylko to, co się naprawdę wdroży.
Jak wybrać
Bezpieczeństwa nie ustanawia się w stopce
„Bezpieczna płatność", mała kłódka, odznaka SSL: to uspokaja odwiedzającego, ale nie zamyka żadnych drzwi. Prawdziwe wejścia są gdzie indziej, w zapleczu, w hasłach i w kontach klientów, i to tam trzeba założyć prawdziwe zamki.
Zacznijcie od zaplecza
Zdecydowana większość udokumentowanych włamań przechodzi przez przejęty dostęp administracyjny. Podwójne uwierzytelnienie jest więc środkiem o najlepszym stosunku wysiłku do efektu: nawet skradzione hasło przestaje wystarczać. Zacznijcie w trybie dobrowolnym z banerem przypominającym, potem przełączcie na obowiązkowy.
Usuńcie hasło tam, gdzie możecie
Po stronie klienta hasło jest jednocześnie tarciem (koszyk porzucony przy logowaniu) i ryzykiem (używane wielokrotnie, słabe, wyłudzone). Magiczny link je usuwa: jednorazowy link mailowy, zahaszowany w bazie, którego nie da się odgadnąć ani odtworzyć.
Utrzymujcie bazę czystą i śledzoną
Adres zweryfikowany przy rejestracji to jedno fałszywe konto mniej. Dziennik audytu to natychmiastowa odpowiedź na pytanie „kto zmienił tę cenę?", i filar rozliczalności RODO. Dwa odruchy, które mało kosztują i chronią przed dużymi kłopotami.
Czerwona linia
Bezpieczeństwo to nie wyświetlanie. Moduł obiecujący ochronę bez szyfrowania sekretów, bez otwartego standardu i bez kodu źródłowego do audytu jest gorszy niż nic, bo daje fałszywe poczucie zabezpieczenia. Tutaj każdy element opiera się na weryfikowalnym standardzie, czyli TOTP, AES-256 i natywnych hookach, i dostarcza swój kod źródłowy.
Co zyskujesz
Drugi składnik dla administratora
Nawet z hasłem nie ma dostępu bez telefonu. Środek, który zablokowałby zdecydowaną większość udokumentowanych włamań.
Zero haseł po stronie klienta
Jednorazowy link mailowy zastępuje hasło: mniej porzuceń, mniej zgłoszeń, nic do zapamiętania ani do kradzieży.
Baza bez duchów
Każdy adres jest weryfikowany przy rejestracji, a fałszywe konta są wykrywane i usuwane bez tykania prawdziwego klienta.
Kto co zmienił i kiedy
Każda akcja w zapleczu śledzona, pole po polu, z pracownikiem i adresem IP. Identyfikowalność, której wymaga też RODO.
Standardy, a nie gadżety
TOTP RFC 6238, AES-256, natywne hooki. Żadnej modyfikacji rdzenia, żadnej zewnętrznej zależności.
Od instalacji do efektów
-
Włączcie 2FA dla administratorów
Najbardziej opłacalny zamek. Zacznijcie od trybu dobrowolnego, przełączcie na obowiązkowy po przyjęciu się.
-
Usuńcie hasło po stronie klienta
Magiczny link: nic do zapamiętania dla klienta, nic do kradzieży dla atakującego.
-
Wyczyśćcie bazę
Weryfikujcie maile przy rejestracji, usuwajcie fałszywe konta bez ryzyka dla prawdziwego klienta.
-
Śledźcie zaplecze
Dziennik audytu od momentu, gdy w zapleczu pracuje więcej niż jedna osoba.
-
Nigdy nie dzielcie się hasłem
Śledzone logowanie jako klient dla obsługi, bez pytania o hasło.
“Myśleliśmy, że jesteśmy bezpieczni, bo mieliśmy małą kłódkę SSL. W dniu, w którym konto administratora padło ofiarą phishingu, zrozumieliśmy różnicę między wyświetlaniem bezpieczeństwa a posiadaniem go naprawdę.”
Najczęściej zadawane pytania
Jeśli mam zrobić tylko jedną rzecz, od czego zacząć?
Od podwójnego uwierzytelnienia zaplecza. Większość udokumentowanych włamań przechodzi przez przejęty dostęp administracyjny, więc to środek o najlepszym stosunku wysiłku do efektu. Nawet skradzione hasło nie pozwala już się zalogować bez drugiego składnika.
Czy magiczny link jest mniej bezpieczny niż hasło?
Nie, raczej bezpieczniejszy. Link zawiera losowy token jednorazowego użytku, przechowywany w bazie wyłącznie jako skrót SHA-256, z krótkim czasem ważności i ograniczeniem częstotliwości. Nie ma czego ponownie użyć, odgadnąć ani wyłudzić jak przy stałym haśle. Klasyczny formularz pozostaje dostępny równolegle.
Czy weryfikacja maili może usunąć prawdziwego klienta?
Nie. Adres jest oznaczany jako nieprawidłowy tylko przy pewnym sygnale negatywnym (składnia, domena bez MX, wyraźne odrzucenie SMTP). Każdy przypadek niejednoznaczny pozostaje „niezweryfikowany" i nigdy nie jest usuwany, a klienci, którzy już złożyli zamówienie, są chronieni domyślnie.
Czy dziennik audytu to kwestia RODO?
To jeden z jego filarów: identyfikowalność i rozliczalność dostępów oraz przetwarzania. Moduł zapisuje, kto co zmienił, pole po polu, jednocześnie automatycznie maskując pola wrażliwe (hasła, klucze, tokeny) i czyszcząc dane zgodnie z ustalonym przez was okresem przechowywania.
Czy te moduły spowalniają sklep?
Nie. Opierają się na natywnych hookach i bezpośrednich zapisach SQL, bez nadpisywania rdzenia. Ciężkie sprawdzenia (sonda SMTP) są zarezerwowane dla operacji masowych w zapleczu, nigdy dla ścieżki zamówienia.
Czy potrzebna jest usługa zewnętrzna (SMS, chmura, abonament)?
Nie. Wszystko działa lokalnie i opiera się na otwartych standardach: TOTP (RFC 6238) dla 2FA, natywne maile transakcyjne dla magicznego linku, DNS i SMTP dla weryfikacji. Żadnego kosztu za użytkownika, żadnej zależności od podmiotu trzeciego.
Czy to jest zgodne z PrestaShop 9?
Tak. Cały zestaw obsługuje PrestaShop od 8.0 do 9.x, w tym nową stronę logowania Symfony w zapleczu PrestaShop 9.
Nie wiesz, który pasuje do Twojego sklepu?
Napisz nam swój kontekst, odpowiemy prostą rekomendacją, a nie ofertą sprzedaży.