
Journal d’audit BO — Guide complet
Installer, configurer et utiliser le journal d'audit du back-office 2.0.0 : chronologie, comparaison avant/après, réglages, modules, permissions et connexions, secrets jamais stockés, données personnelles minimisées, intégrité, alertes et exports, pour PrestaShop 1.7.8 à 9.
Présentation
Le module Journal d’audit du back-office enregistre qui a modifié quoi, et quand : créations, modifications et suppressions d’objets avec la comparaison avant/après, réglages de la boutique et des modules, modules installés ou désactivés, permissions, connexions réussies et échouées. Les secrets ne sont jamais stockés, les données personnelles des clients sont minimisées et une chaîne de hachage permet de vérifier que le journal n’a pas été réécrit.
Version 2.0.0, compatible PrestaShop 1.7.8, 8 et 9 (PHP 7.1 à 8.5), mono ou multi-boutique, interface en 8 langues. Aucun override du cœur.
Le module aide à la traçabilité. Il ne rend pas à lui seul une boutique conforme à une réglementation (RGPD, NIS2, PCI DSS…).
Installation
- Ouvrez Modules > Gestionnaire de modules, cliquez sur Installer un module et déposez l’archive ZIP.
- Le menu Paramètres avancés > Journal d’audit apparaît, avec quatre onglets : Journal, Tableau de bord, Intégrité, Réglages.
- Le préréglage Recommandé est actif : rien d’autre n’est obligatoire pour commencer.
À l’installation, le module est activé dans toutes les boutiques et donne à tous les profils le droit « voir » sur le module lui-même. Sur PrestaShop 1.7.8, sans ce droit, PrestaShop n’exécute pas les hooks du module pour les employés du profil et leurs actions ne seraient pas enregistrées. Ce droit ne donne pas accès au journal, qui a sa propre permission.
Mise à jour depuis la version 1.0.0
Déposez le nouveau ZIP comme pour une installation, puis lancez la mise à jour. Les entrées et les réglages sont conservés. Les secrets que la 1.0.0 avait pu stocker (clés webservice, jetons dans les URL, valeurs de réglages secrets) sont masqués pendant la mise à jour. Les entrées de la 1.0.0 sont signalées « non scellées » : elles ne font pas partie de la chaîne de hachage. Un module désactivé reste désactivé.
Le journal
L’onglet Journal présente une chronologie par jour. Chaque entrée se lit comme une phrase (« Thomas Petit a modifié « T-shirt colibri » (produit) »), avec l’heure, l’adresse IP, la boutique, l’origine (back-office, webservice, ligne de commande…) et les champs modifiés. Une barre orange signale les actions sensibles.
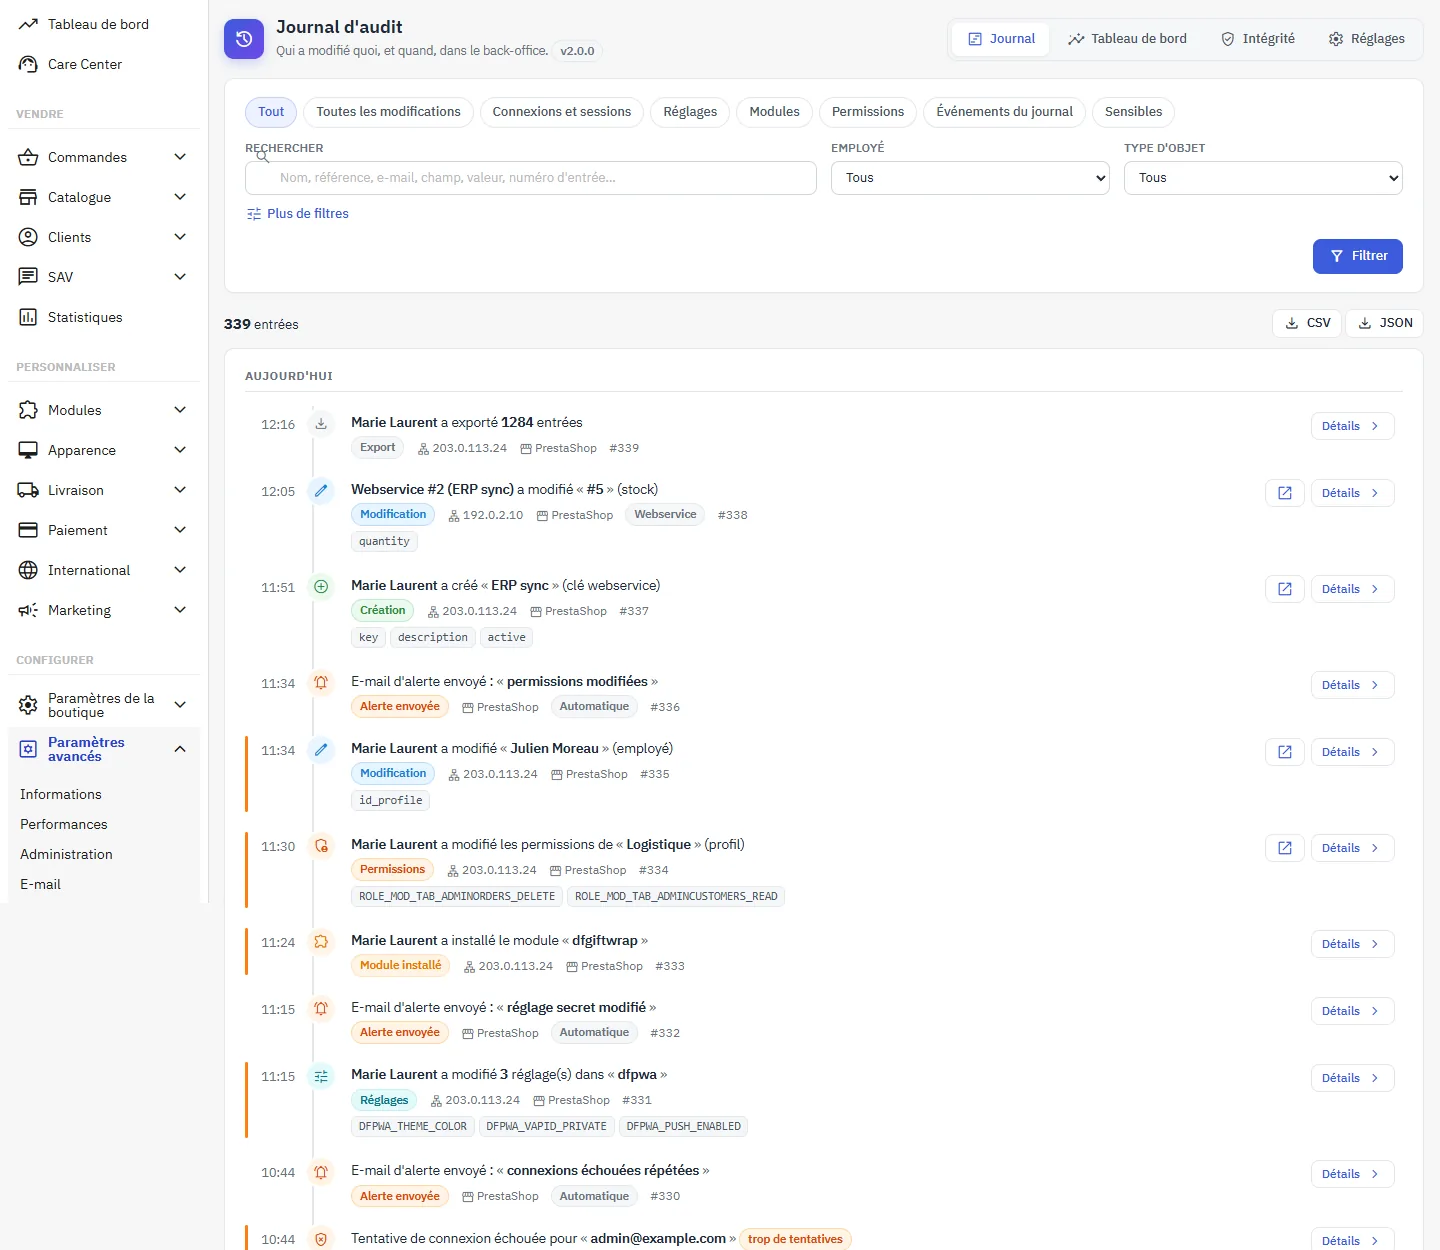
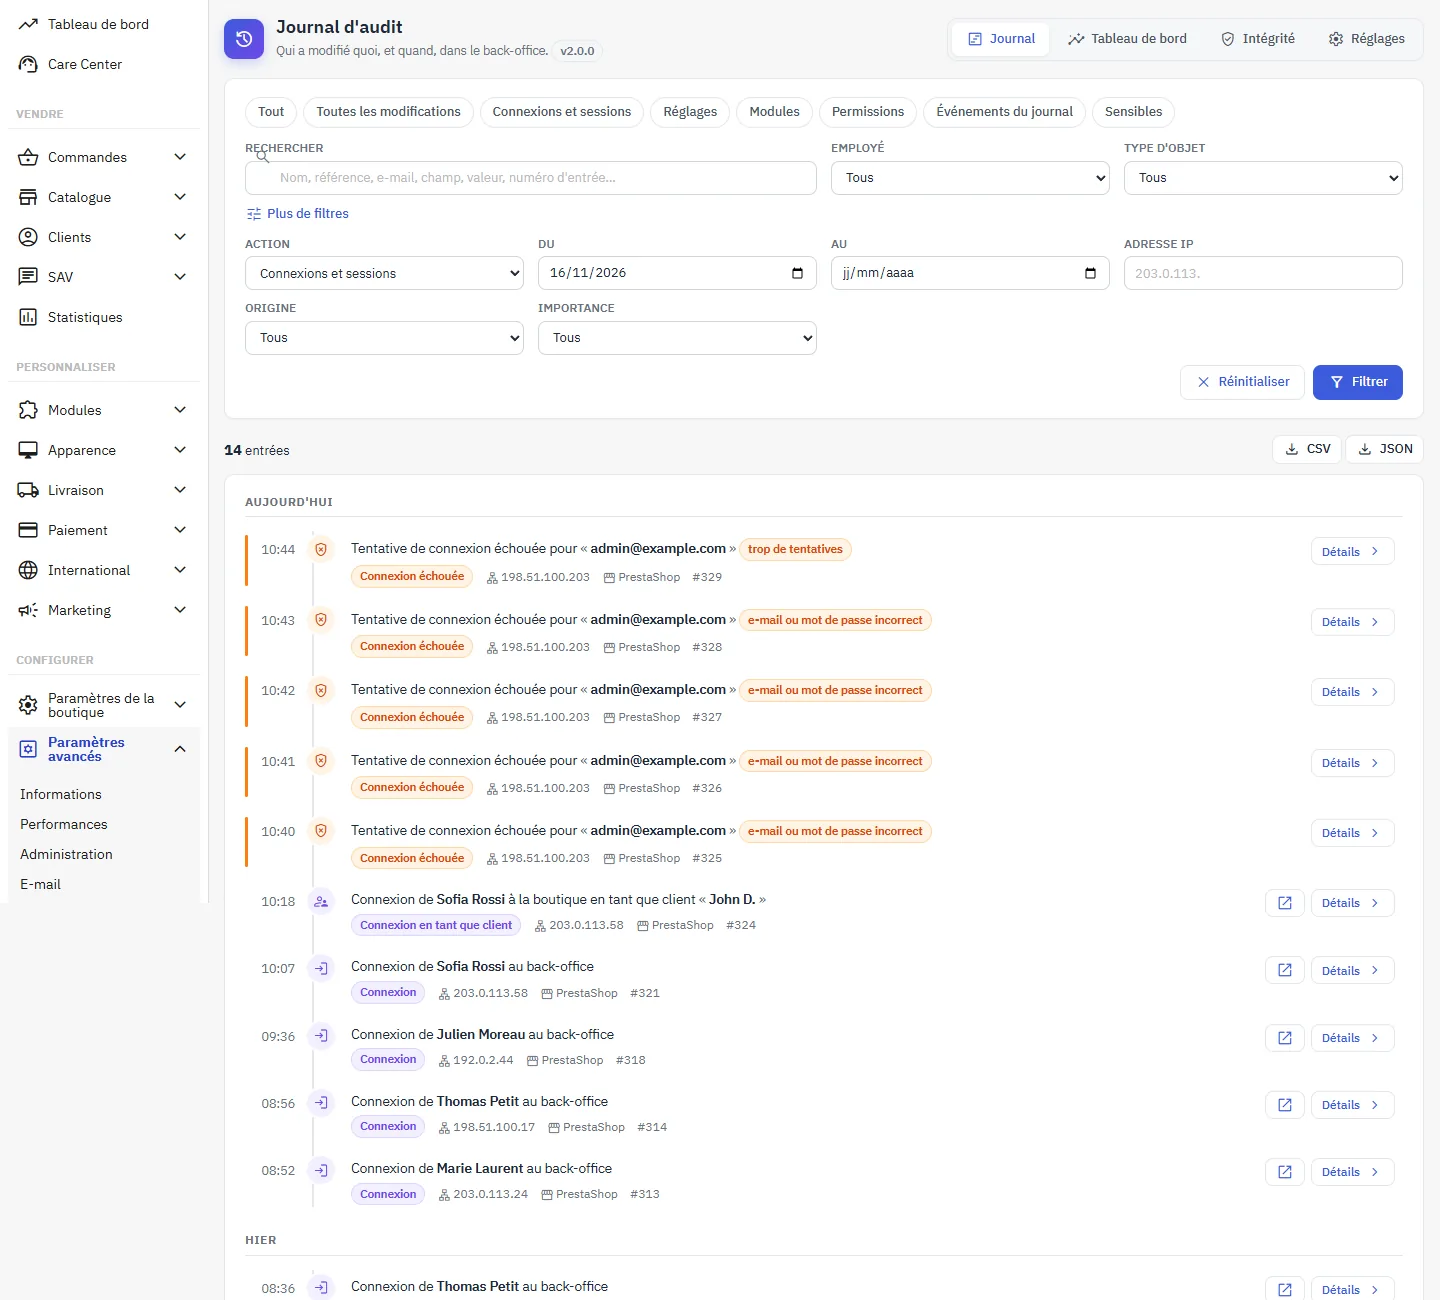
Les raccourcis en haut filtrent d’un clic : toutes les modifications, connexions et sessions, réglages, modules, permissions, événements du journal, actions sensibles. Plus de filtres ouvre l’employé, le type d’objet, l’action, la période, l’adresse IP, l’origine, l’importance et la boutique. La recherche porte sur les noms, références, e-mails, champs et valeurs (sauf les valeurs masquées).
Vue détaillée
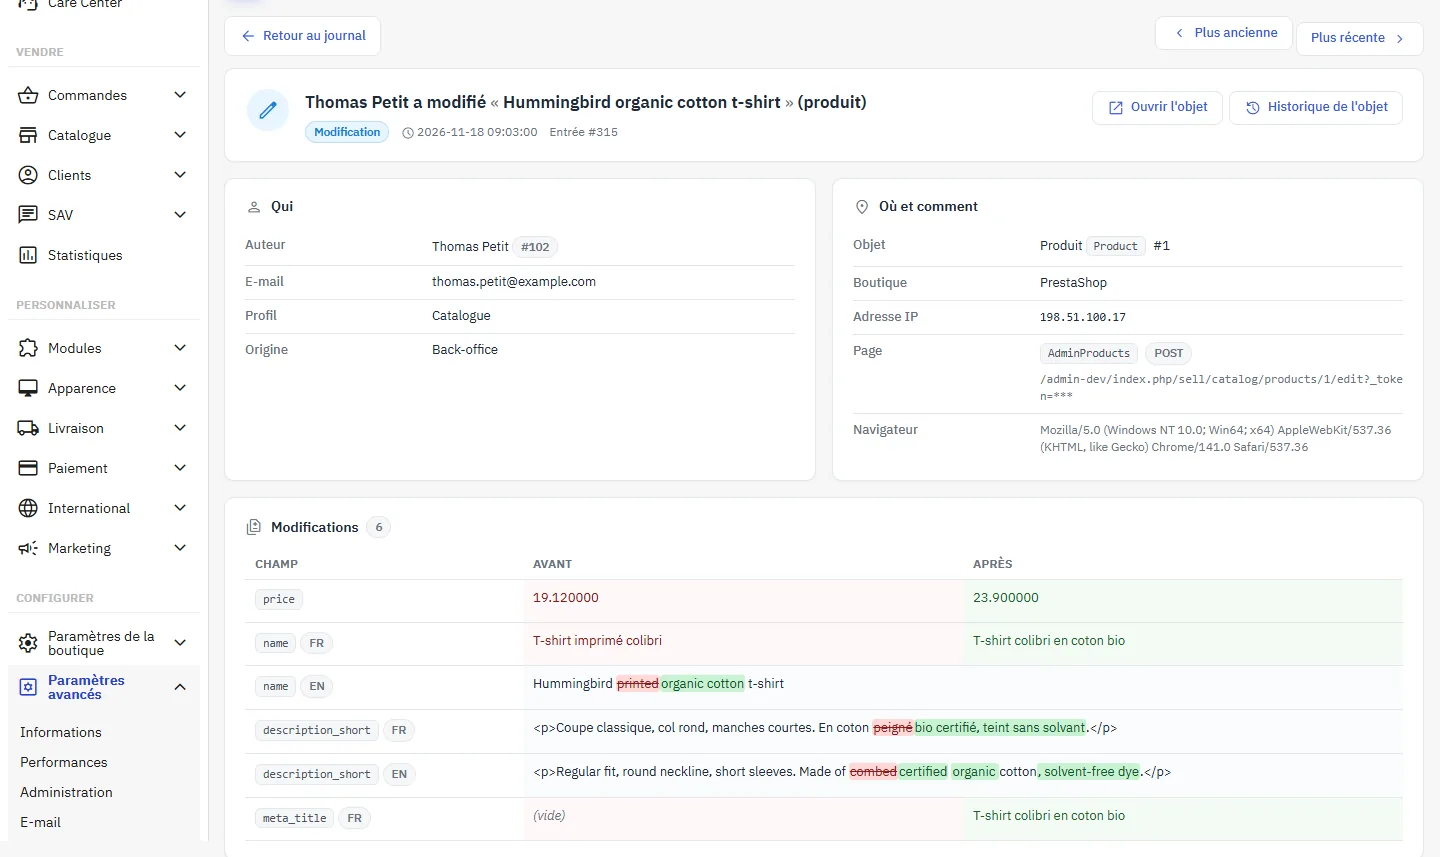
Détails ouvre l’entrée : qui (auteur, e-mail, profil, origine), où et comment (objet, boutique, IP, page, navigateur), puis la comparaison champ par champ. Chaque langue et chaque boutique a sa ligne ; dans les textes longs, les mots retirés sont barrés en rouge et les mots ajoutés surlignés en vert. Une valeur secrète ou personnelle masquée est signalée par un cadenas. Les boutons ouvrent l’objet et son historique complet ; la section « Même requête » liste les autres entrées de la même action.
Historique sur les fiches
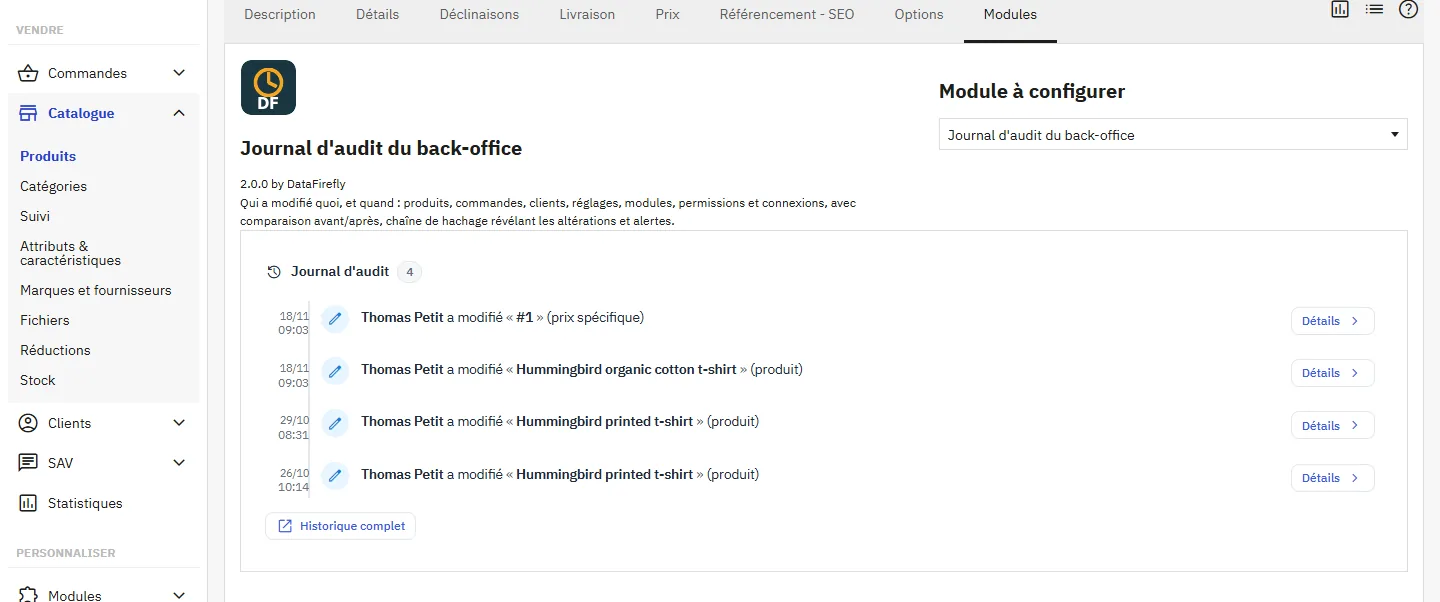
Les fiches produit (onglet Modules), commande et client affichent les dernières entrées de l’objet, avec un lien vers l’historique complet. Le bloc n’apparaît que pour les employés qui ont accès au journal.
Ce qui est enregistré
- Objets : plus de 45 types (produits, déclinaisons, prix spécifiques, stocks, catégories, commandes et changements d’état, paiements, avoirs, clients, adresses, règles panier, transporteurs, taxes, pays, langues, pages, employés, profils, clés webservice, requêtes SQL, boutiques…). Vous pouvez ajouter des classes d’autres modules.
- Réglages : à chaque formulaire du back-office qui modifie quelque chose, la configuration est comparée avant et après, pages de configuration des modules comprises.
- Modules : installation, désinstallation, activation, désactivation, mise à jour.
- Permissions : Équipe > Permissions, permissions des clés webservice, changement de profil d’un employé.
- Connexions : réussies, échouées (l’identifiant n’est gardé que s’il a la forme d’un e-mail), déconnexions (1.7.8 et 8) et fins de session (9) ; « connexion en tant que client » avec le module dfconnectas.
- Opérations de masse : au-delà du seuil de regroupement (25 par défaut), une même action sur de nombreux objets devient une seule entrée avec le nombre, les identifiants et les champs changés. Les opérations des modules dfbulkfeature et dfspecificpricecleaner sont aussi enregistrées.
Ce qui n’est pas capté
- les écritures SQL directes faites par d’autres modules (sauf les deux modules cités) ;
- les réglages modifiés en ligne de commande, par une tâche cron ou par webservice ;
- les clients de l’API d’administration de PrestaShop 9.
Tableau de bord
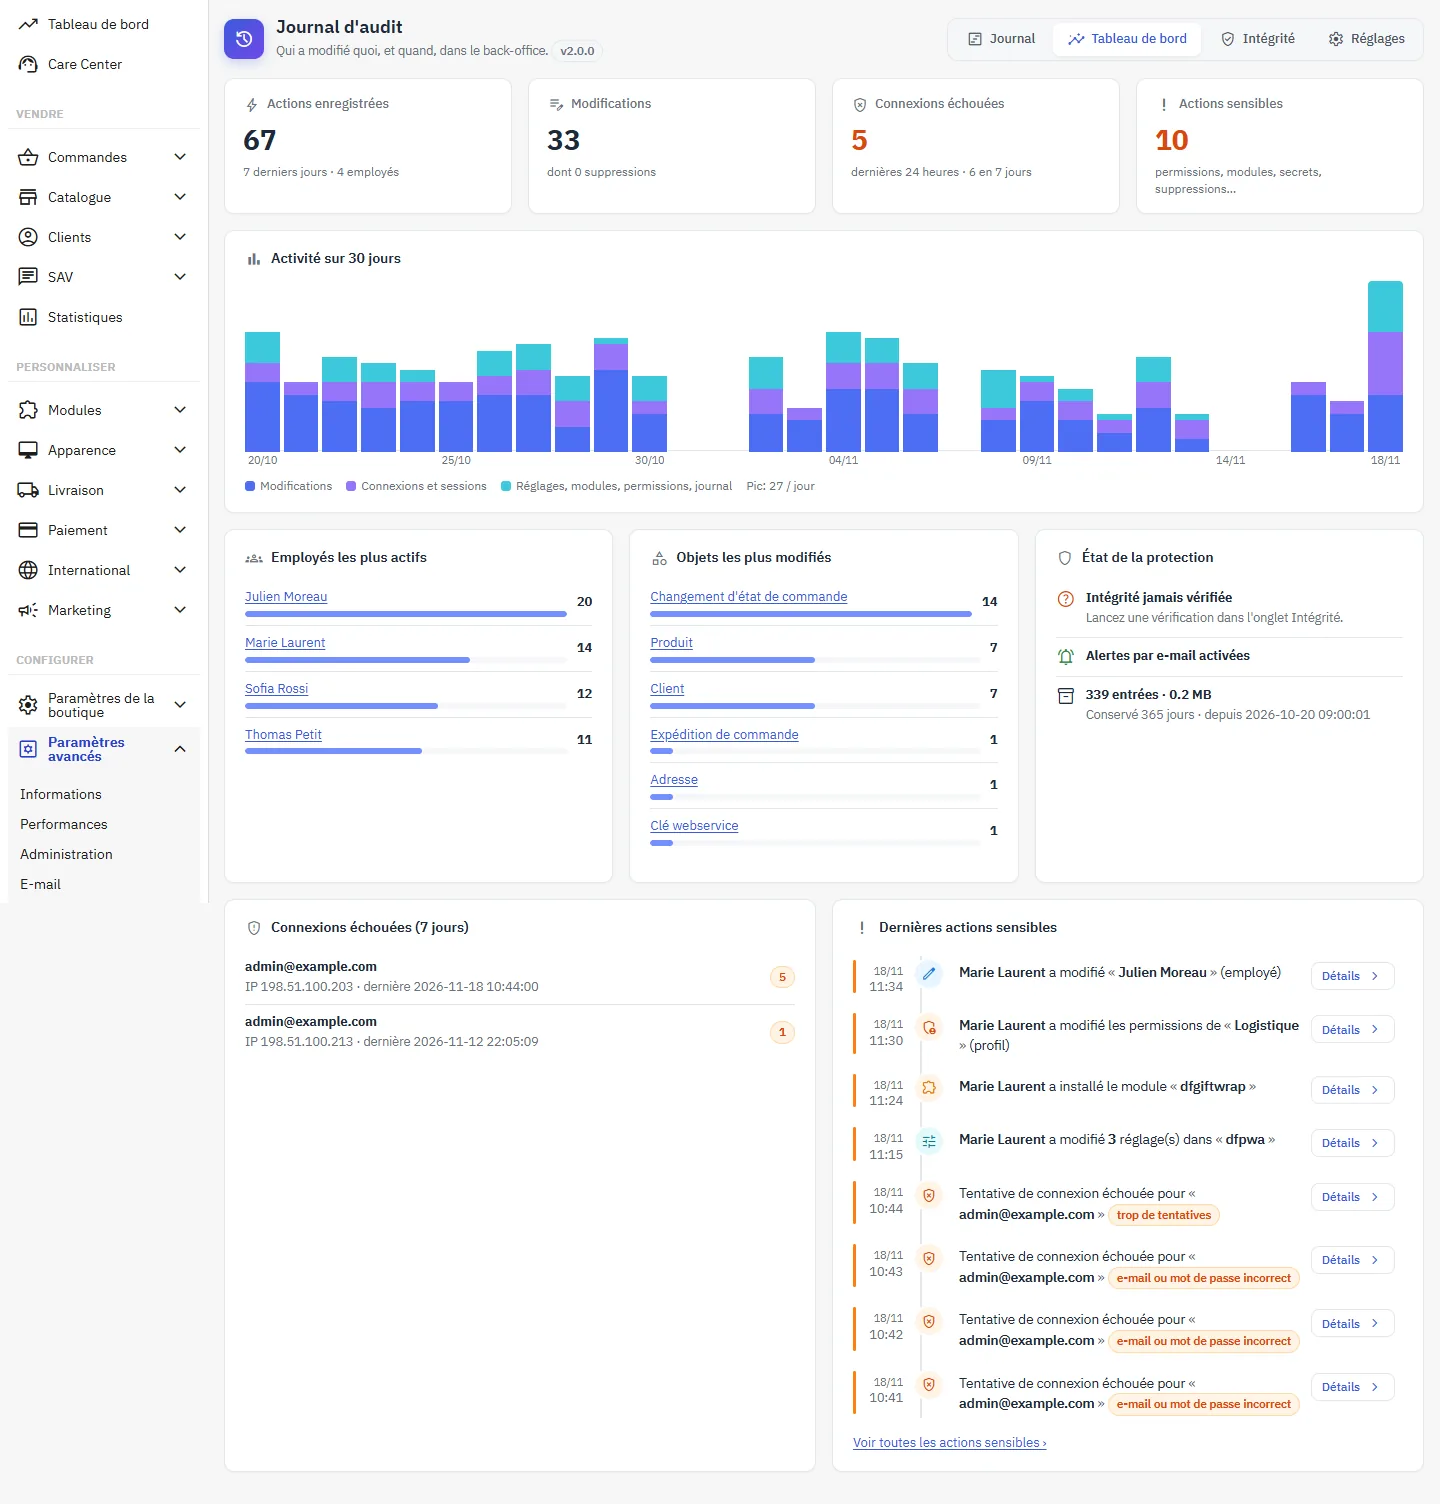
Actions des 7 derniers jours, modifications et suppressions, connexions échouées (24 h et 7 jours), actions sensibles, graphique d’activité sur 30 jours (un clic sur une colonne ouvre la journée), employés les plus actifs, objets les plus modifiés, état de la protection (dernière vérification, alertes, taille du journal) et dernières actions sensibles. Des avertissements signalent un profil ou une boutique qui échapperait au journal.
Intégrité
Chaque entrée contient l’empreinte SHA-256 de la précédente. Vérifier maintenant recalcule toute la chaîne par lots et signale une entrée modifiée, supprimée ou insérée, avec un lien vers chaque entrée concernée. La vérification est elle-même enregistrée.
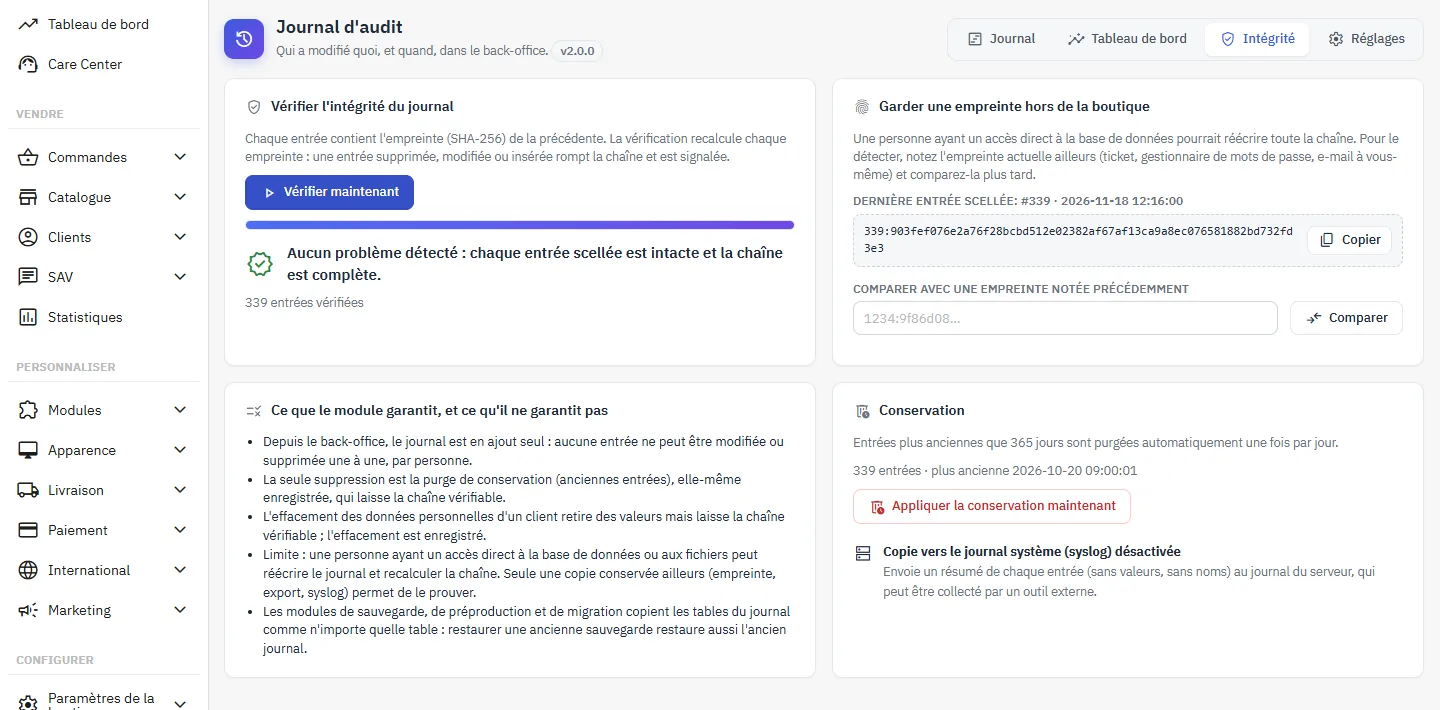
- Aucune entrée ne peut être modifiée ni supprimée une à une depuis le back-office.
- La seule suppression est la purge de conservation, elle-même enregistrée ; la chaîne reste vérifiable.
- L’effacement des données d’un client retire des valeurs mais laisse la chaîne vérifiable ; il est signalé comme tel.
Limite : une personne ayant un accès direct à la base de données peut réécrire tout le journal et recalculer la chaîne. Copiez l’empreinte affichée (numéro et empreinte de la dernière entrée) dans un endroit séparé et comparez-la plus tard, exportez régulièrement, ou activez la copie vers syslog si les journaux de votre serveur sont collectés ailleurs.
Les modules de sauvegarde, de préproduction et de migration copient les tables du journal comme les autres : restaurer une ancienne sauvegarde restaure aussi l’ancien journal.
Réglages
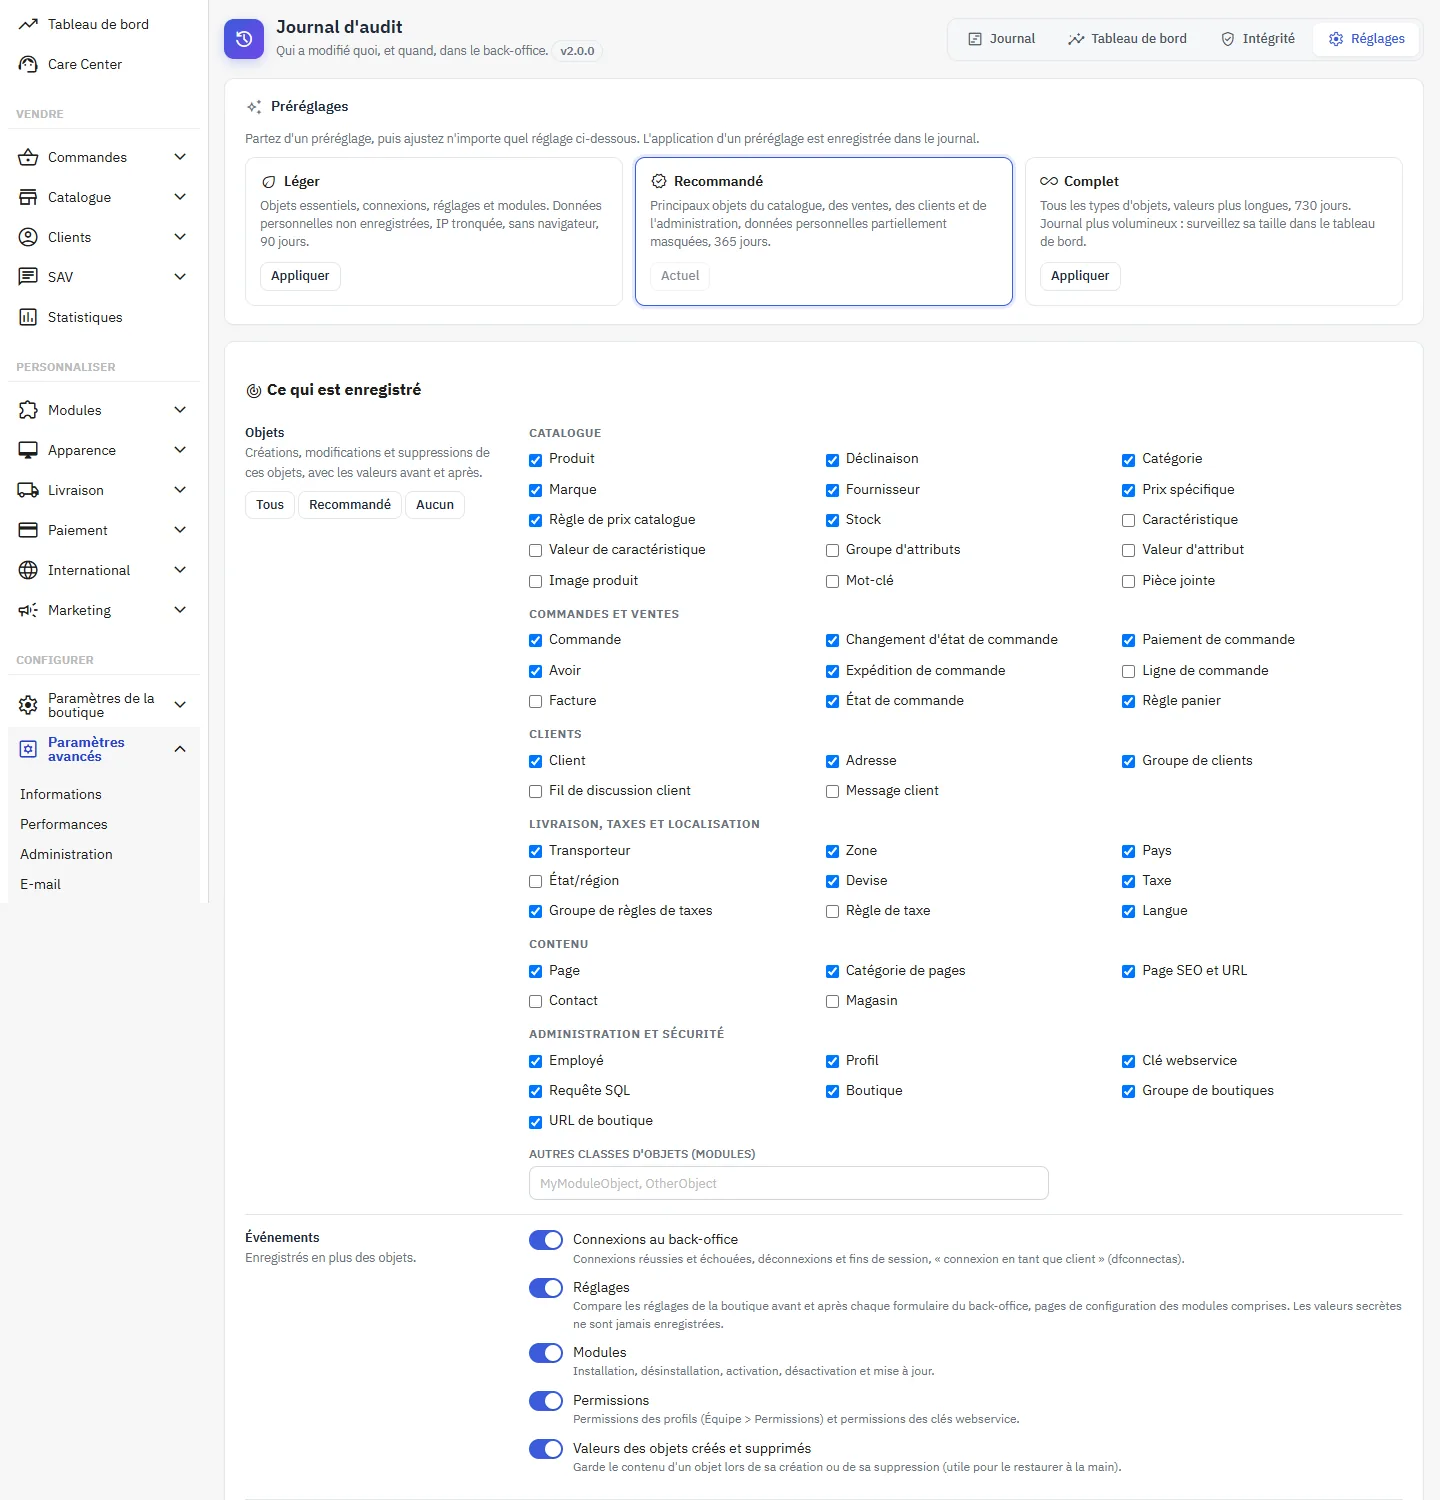
L’onglet Réglages commence par trois préréglages : Léger (objets essentiels, données personnelles non enregistrées, IP tronquée, 90 jours), Recommandé (365 jours, données personnelles partiellement masquées) et Complet (tous les objets, 730 jours). Appliquer un préréglage est enregistré dans le journal.
Ce qui est enregistré
Cochez les types d’objets et activez les événements : connexions, réglages, modules, permissions, valeurs des objets créés et supprimés. Les actions du back-office sont toujours enregistrées ; le webservice et l’API d’administration, la ligne de commande, le front-office et les tâches cron sont des options (front-office désactivé par défaut). Les paniers, visites et statistiques ne sont jamais enregistrés.
Données personnelles et secrets
- Données des clients : partiellement masquées (j•••@e•••.com, •• •• •• 42), non enregistrées, ou complètes si vous avez un besoin documenté.
- Effacement : quand un client est supprimé, ou sur demande avec le module psgdpr, ses données personnelles sont retirées du journal.
- Adresse IP de l’employé : complète, tronquée (203.0.113.0) ou non enregistrée ; navigateur en option.
- Secrets : jamais enregistrés (mots de passe et hachages, clés, jetons, clés webservice, secrets de paiement et OAuth, identifiants FTP). Vous pouvez ajouter des champs et des réglages à masquer, et des réglages à ignorer.
Conservation et volume
Durée de conservation en jours (minimum 30, ou 0 pour illimité), purge automatique une fois par jour. Le seuil de regroupement, le nombre de champs par entrée et la longueur des valeurs protègent la base pendant les imports.
Accès et exclusions
Le journal n’est visible que par les profils ayant la permission sur le menu Journal d’audit (Équipe > Permissions) : Voir pour lire et exporter, Modifier pour les réglages, Supprimer pour appliquer la conservation. Le bouton Créer un profil « Auditeur (lecture seule) » prépare un profil dédié. En multi-boutique, un employé ne voit que les entrées de ses boutiques. Les employés exclus ne sont pas enregistrés : ce choix est lui-même enregistré et vous ne pouvez pas vous exclure vous-même.
Alertes e-mail
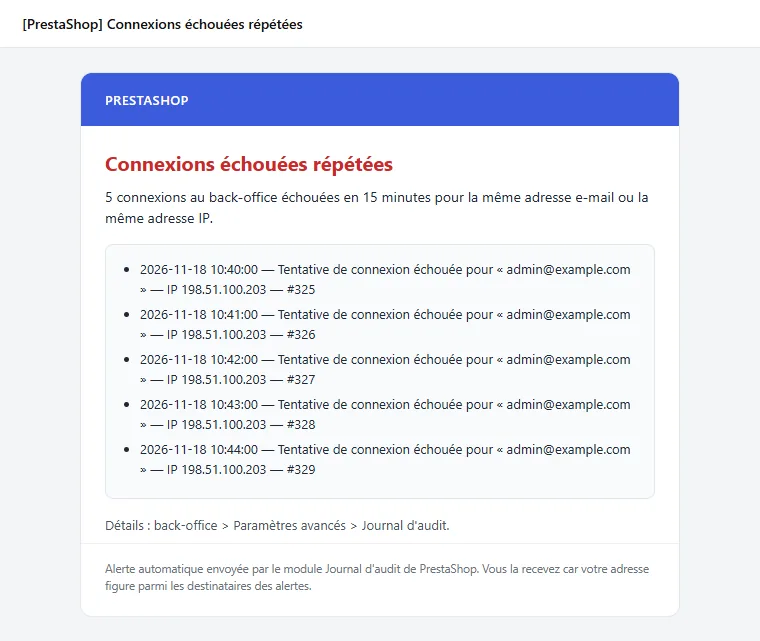
Activez les alertes et saisissez jusqu’à 10 destinataires. Elles sont envoyées pour les connexions échouées répétées (5 en 15 minutes par défaut, même e-mail ou même IP), une suppression massive (20 objets en 10 minutes par défaut), les changements d’employés, profils, permissions et clés webservice, les modules installés ou basculés, un réglage secret modifié, et toujours pour un changement du journal lui-même. Chaque alerte est envoyée dans la langue du destinataire, au plus une fois toutes les 15 minutes pour un même événement, sans jamais contenir de valeur. Le bouton Envoyer une alerte de test vérifie la configuration e-mail de la boutique.
Exports
Les boutons CSV et JSON du journal exportent les entrées affichées par les filtres actuels (100 000 au maximum), avec les champs modifiés et les empreintes. Les valeurs masquées restent masquées, et les cellules CSV qui pourraient être interprétées comme des formules par un tableur sont neutralisées. Chaque export est enregistré.
Désinstallation
La désinstallation est toujours enregistrée. Le réglage À la désinstallation décide du sort du journal : Conserver (recommandé : les tables restent et une réinstallation poursuit la même chaîne) ou Supprimer (exportez avant si vous pouvez en avoir besoin).
Dépannage
Les actions d’un employé n’apparaissent pas
Regardez les avertissements du tableau de bord : employé exclu, profil sans droit « voir » sur le module (PrestaShop 1.7.8) ou boutique où le module est désactivé.
Une modification de réglage n’apparaît pas
Seuls les réglages modifiés depuis un formulaire du back-office sont comparés. Vérifiez aussi que le réglage ne figure pas dans la liste des réglages ignorés.
L’intégrité signale un problème
Ouvrez l’entrée indiquée. Une suppression ou une modification faite directement en base, ou la restauration d’une ancienne sauvegarde, rompt la chaîne à cet endroit. Les valeurs effacées à la demande d’un client ne sont pas comptées comme des altérations.