



Tudo o que quer saber antes de instalar.
Uma análise detalhada de como o Cabeçalhos de Segurança PrestaShop 8 e 9: CSP, HSTS e Nota A+ sem Mexer no Servidor funciona, porque o construímos assim e o raciocínio por trás das funcionalidades acima.
Porque é que uma CSP é delicada numa loja
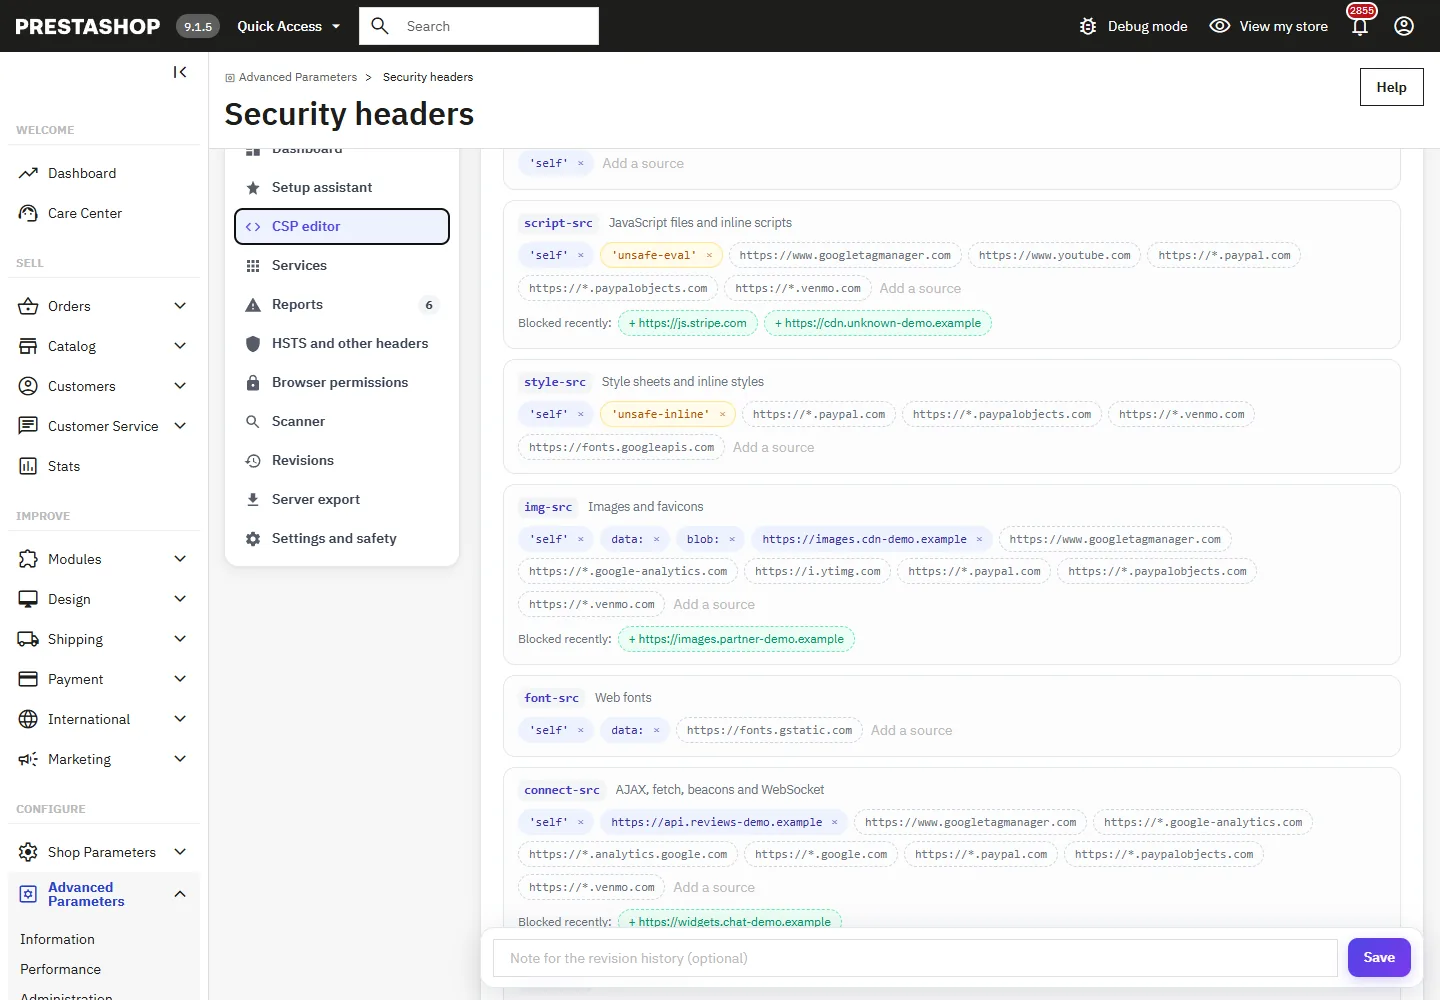
Uma Content-Security-Policy decide que scripts, estilos, imagens e frames uma página pode carregar. Demasiado permissiva, deixa executar um script injetado; demasiado restritiva, bloqueia o formulário de pagamento, o tracking ou o chat. Os temas e módulos PrestaShop também geram scripts inline, que uma política restritiva proíbe. Por isso, o módulo parte de uma política compatível com a loja e deixa que os navegadores comuniquem o que ela bloquearia antes de qualquer bloqueio.
Primeiro, a observação
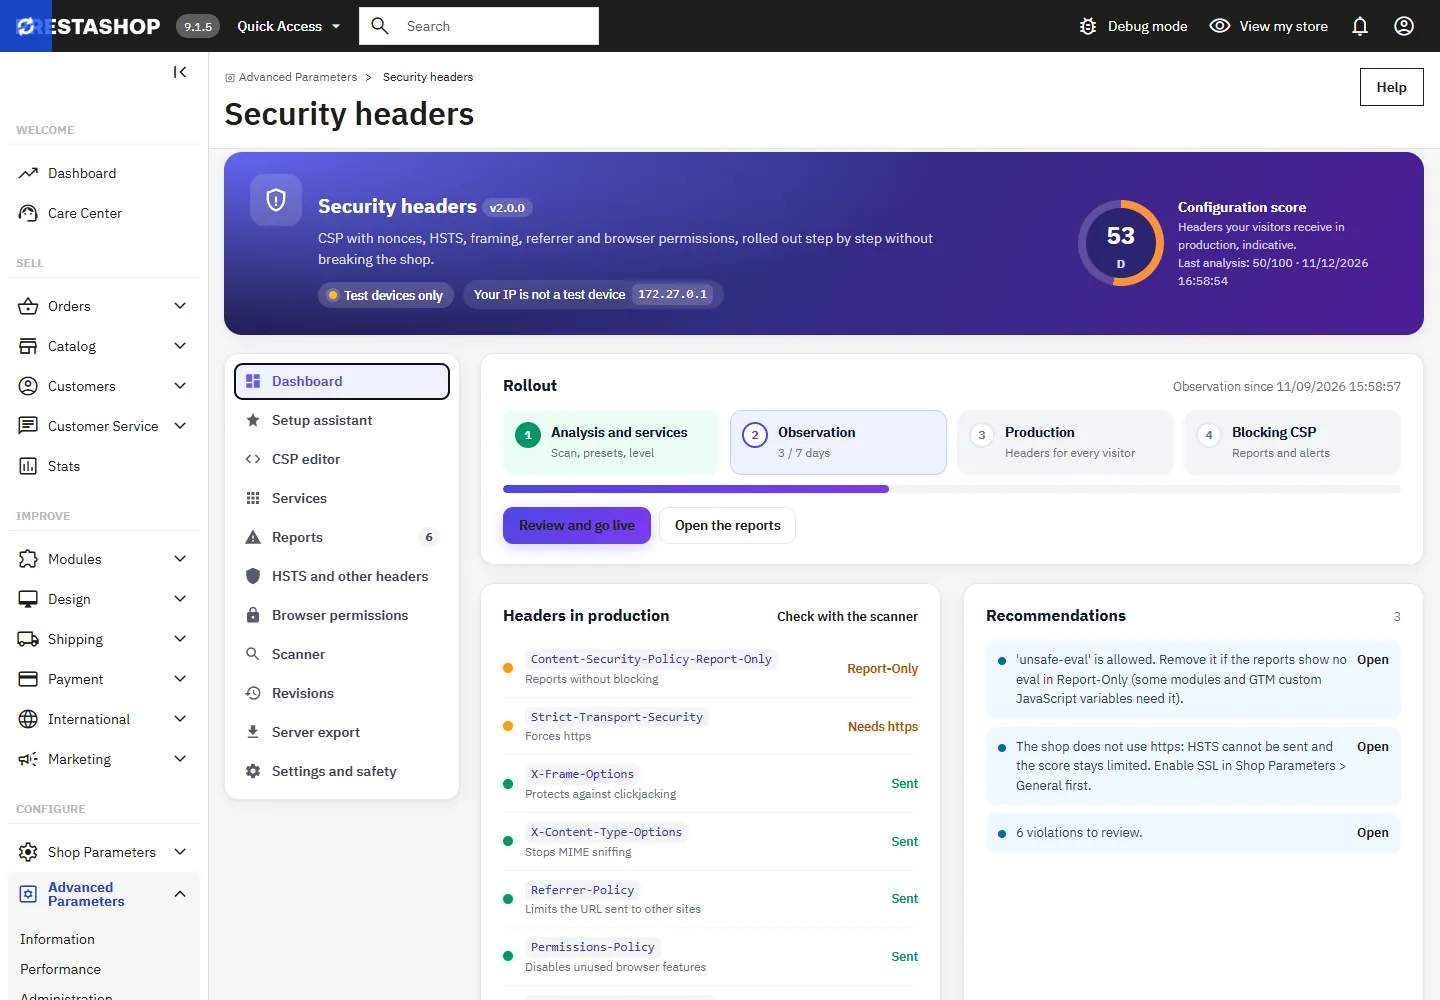
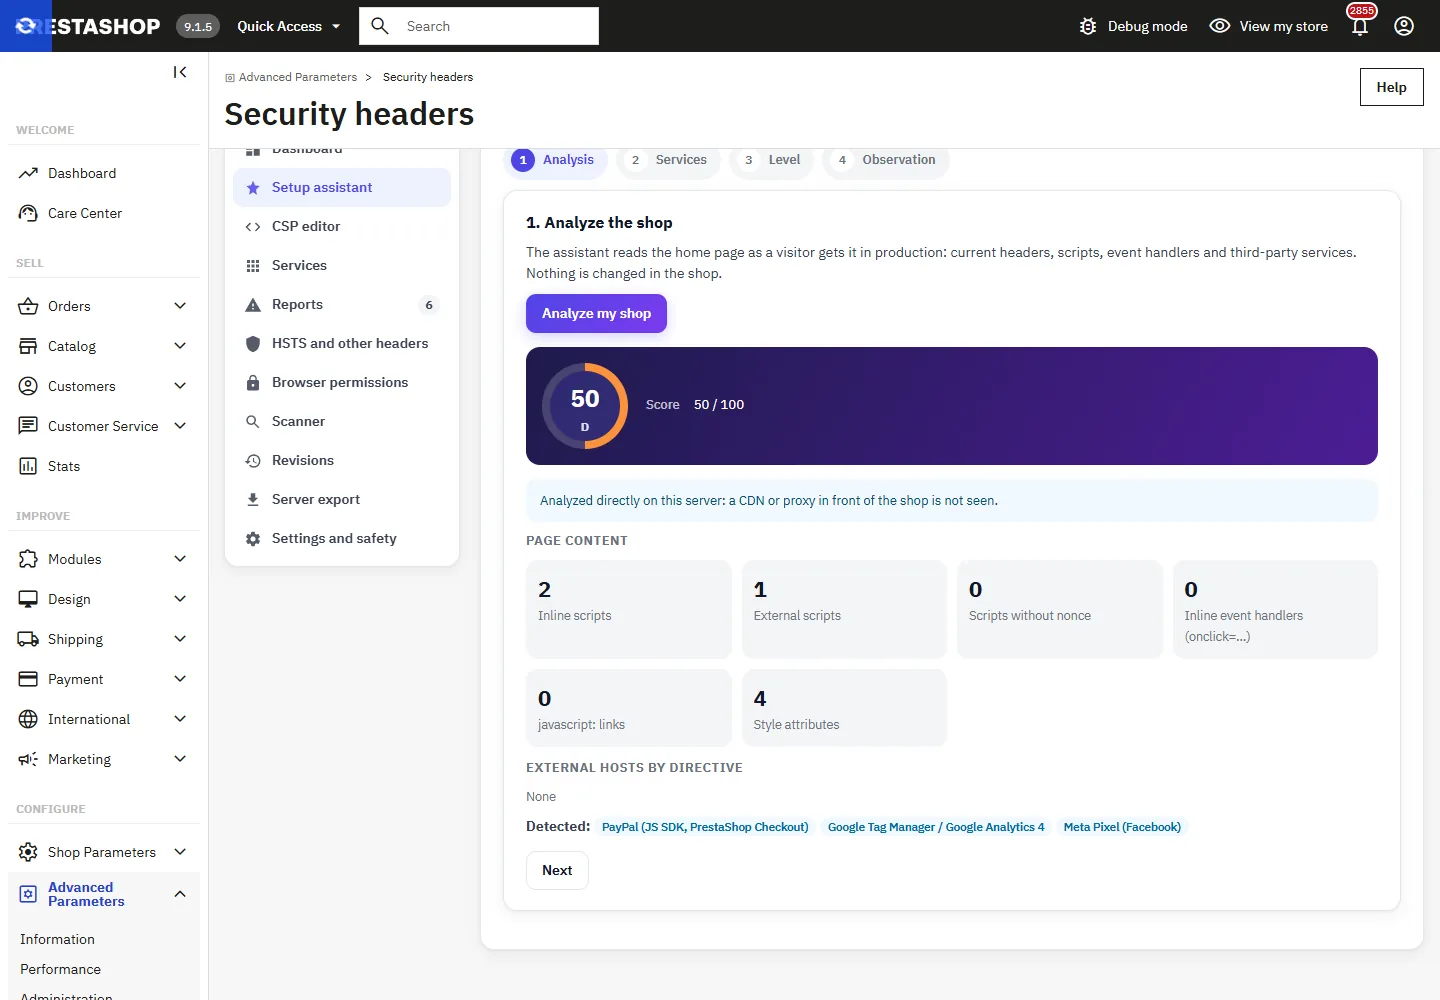
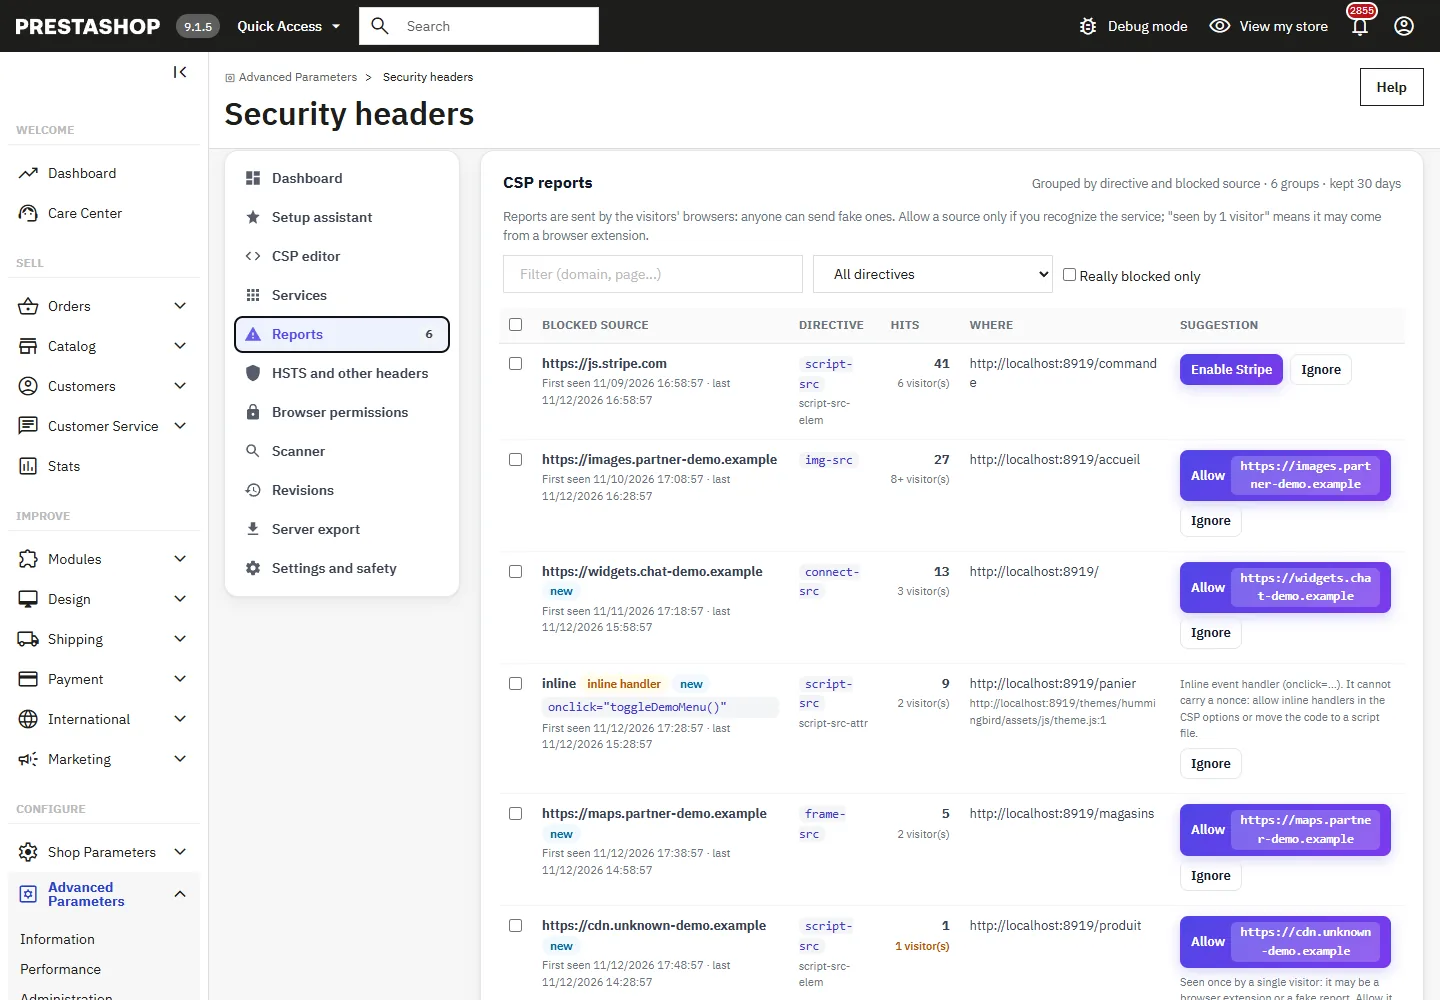
O assistente de configuração analisa a página inicial, pré-seleciona os serviços que deteta e inicia um período de observação em Report-Only. Os navegadores dos seus visitantes comunicam o que a política bloquearia, os relatórios são agrupados por diretiva e fonte, e cada um vem acompanhado de uma sugestão: ativar o serviço correspondente, permitir o domínio ou a correção adequada para o código inline. Os seus próprios dispositivos, declarados por IP ou através de uma ligação de teste, já recebem a política em bloqueio.
O que o nonce faz, e o que não faz
Em cada página é adicionado um novo nonce aleatório aos scripts escritos pela loja e aos scripts de hosts permitidos, e unsafe-inline é removido de script-src. Um script de um host desconhecido, ou uma etiqueta script cujo texto provenha do pedido, não o recebe. O seu limite é indicado no back-office: um script guardado na base de dados, por exemplo numa descrição de produto, faz parte da página e recebe o nonce, razão pela qual a opção HTMLPurifier do PrestaShop deve permanecer ativa.
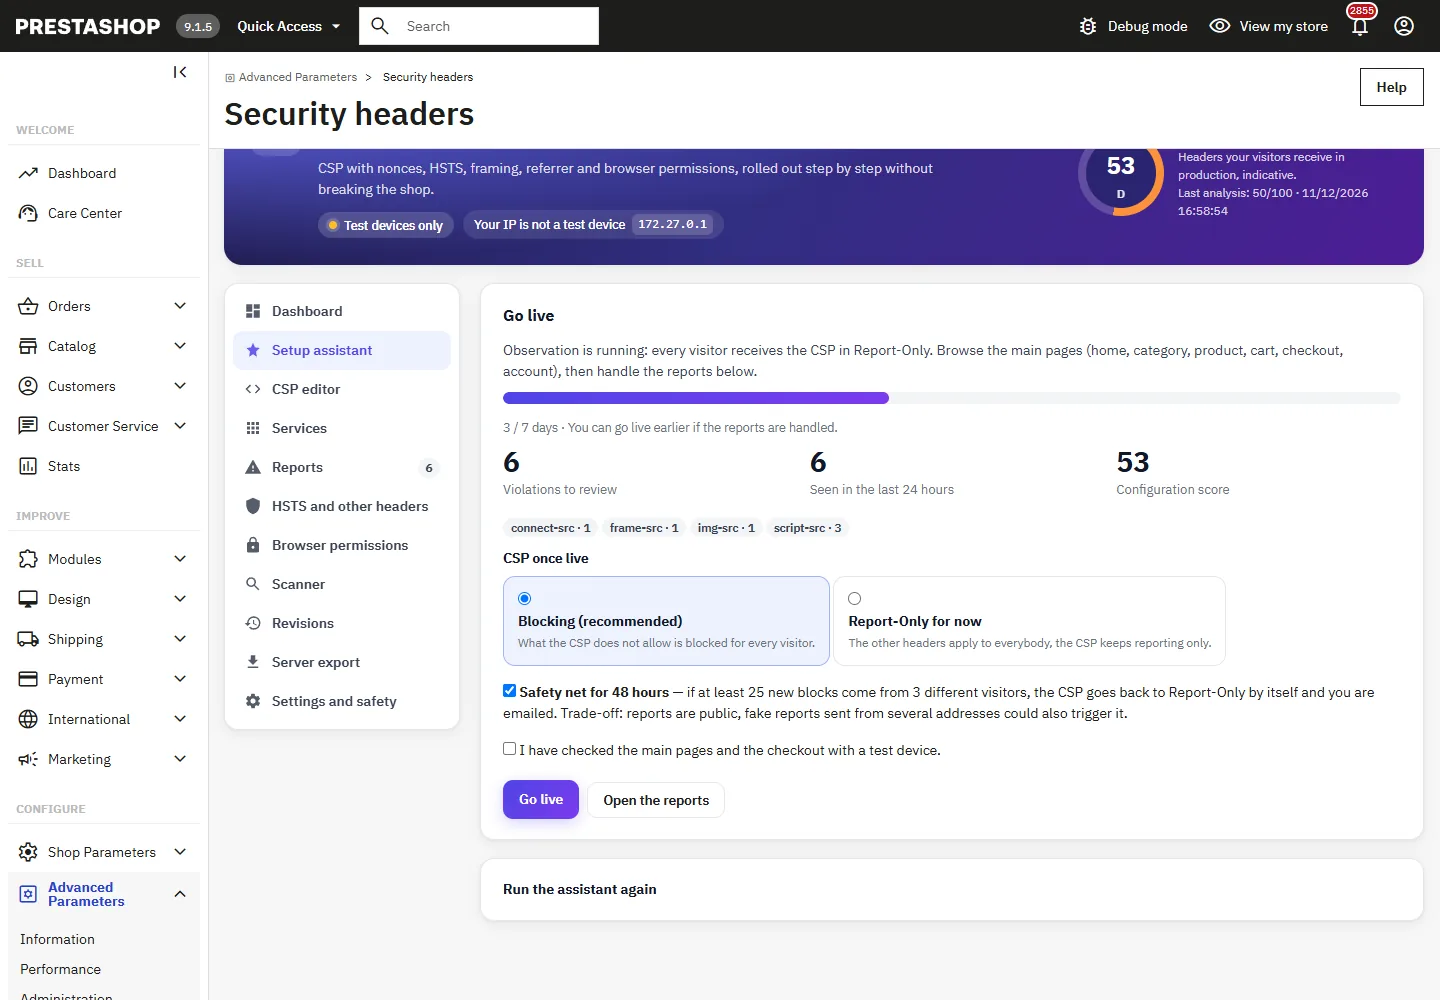
Entrar em produção, e voltar atrás
Quando os relatórios estiverem tratados, o assistente passa a CSP para bloqueio para todos os visitantes. Uma rede de segurança opcional vigia as 48 horas seguintes e volta automaticamente a Report-Only se novos bloqueios afetarem vários visitantes. Cada alteração é uma revisão com o respetivo autor e uma nota opcional, que pode ser comparada e restaurada com um clique, e uma paragem de emergência por ficheiro, constante ou linha de comandos funciona mesmo que o back-office esteja inacessível.
A partir do PrestaShop ou do servidor
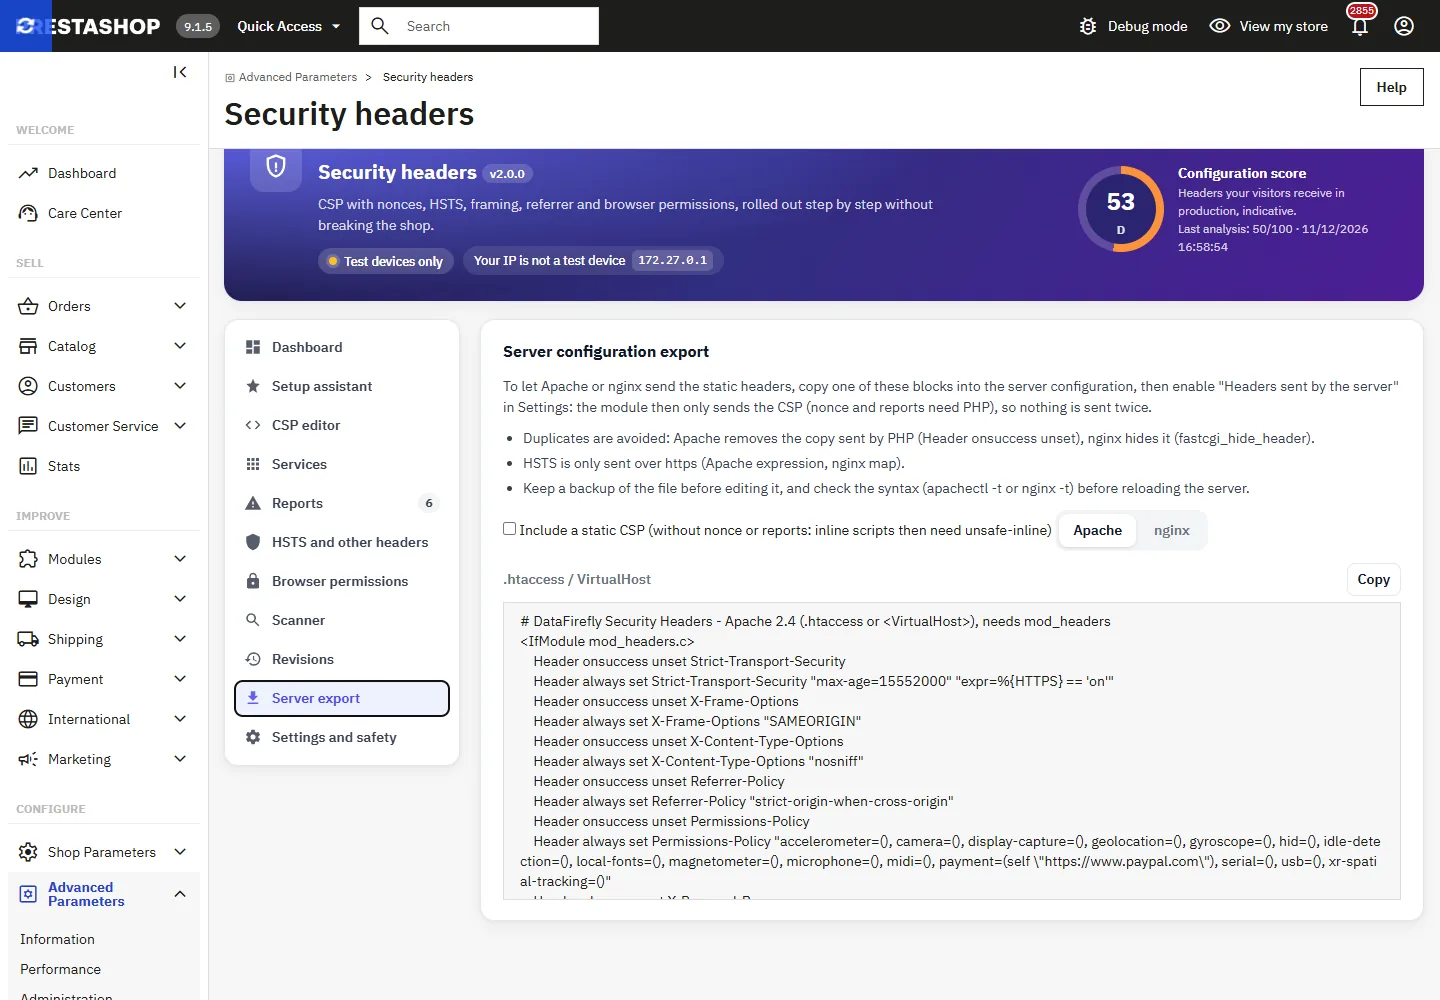
Os cabeçalhos são enviados pelo PHP logo no início de cada pedido, sem alterações no servidor. Se preferir que seja o servidor a enviar os cabeçalhos estáticos, o módulo gera blocos Apache e nginx que removem as cópias enviadas pelo PHP e só enviam o HSTS em https; o módulo passa então a enviar apenas a CSP. O scanner verifica o resultado nas páginas da própria loja e assinala os duplicados e as fugas de versão; a sua pontuação é indicativa e os scanners públicos podem atribuir uma classificação diferente.
Ainda não existem avaliações.