



Tout ce que vous voudriez savoir avant d'installer.
Un regard détaillé sur le fonctionnement de En-têtes de Sécurité PrestaShop 8 & 9 : CSP, HSTS et Note A+ sans Toucher au Serveur, pourquoi nous l'avons conçu ainsi, et la réflexion derrière les fonctionnalités ci-dessus.
Pourquoi une CSP est délicate sur une boutique
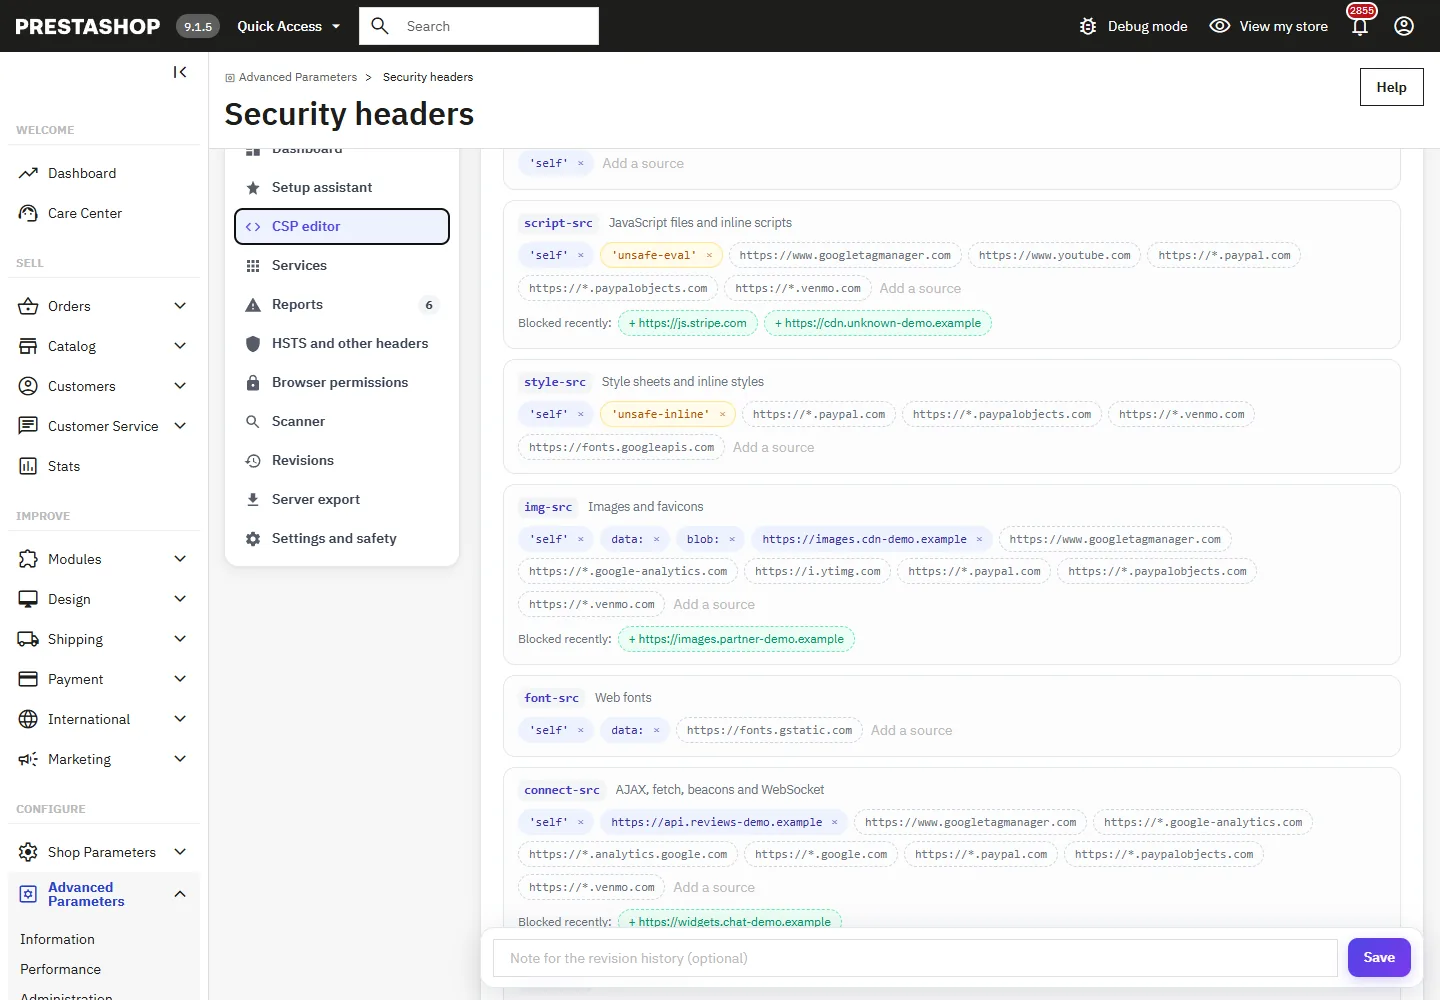
Une Content-Security-Policy décide quels scripts, styles, images et iframes une page peut charger. Trop permissive, elle laisse s'exécuter un script injecté ; trop stricte, elle bloque le formulaire de paiement, le suivi ou le chat. Les thèmes et modules PrestaShop affichent en outre des scripts inline, qu'une politique stricte interdit. Le module part donc d'une politique compatible avec la boutique et laisse les navigateurs vous indiquer ce qu'elle bloquerait avant que quoi que ce soit ne soit bloqué.
L'observation d'abord
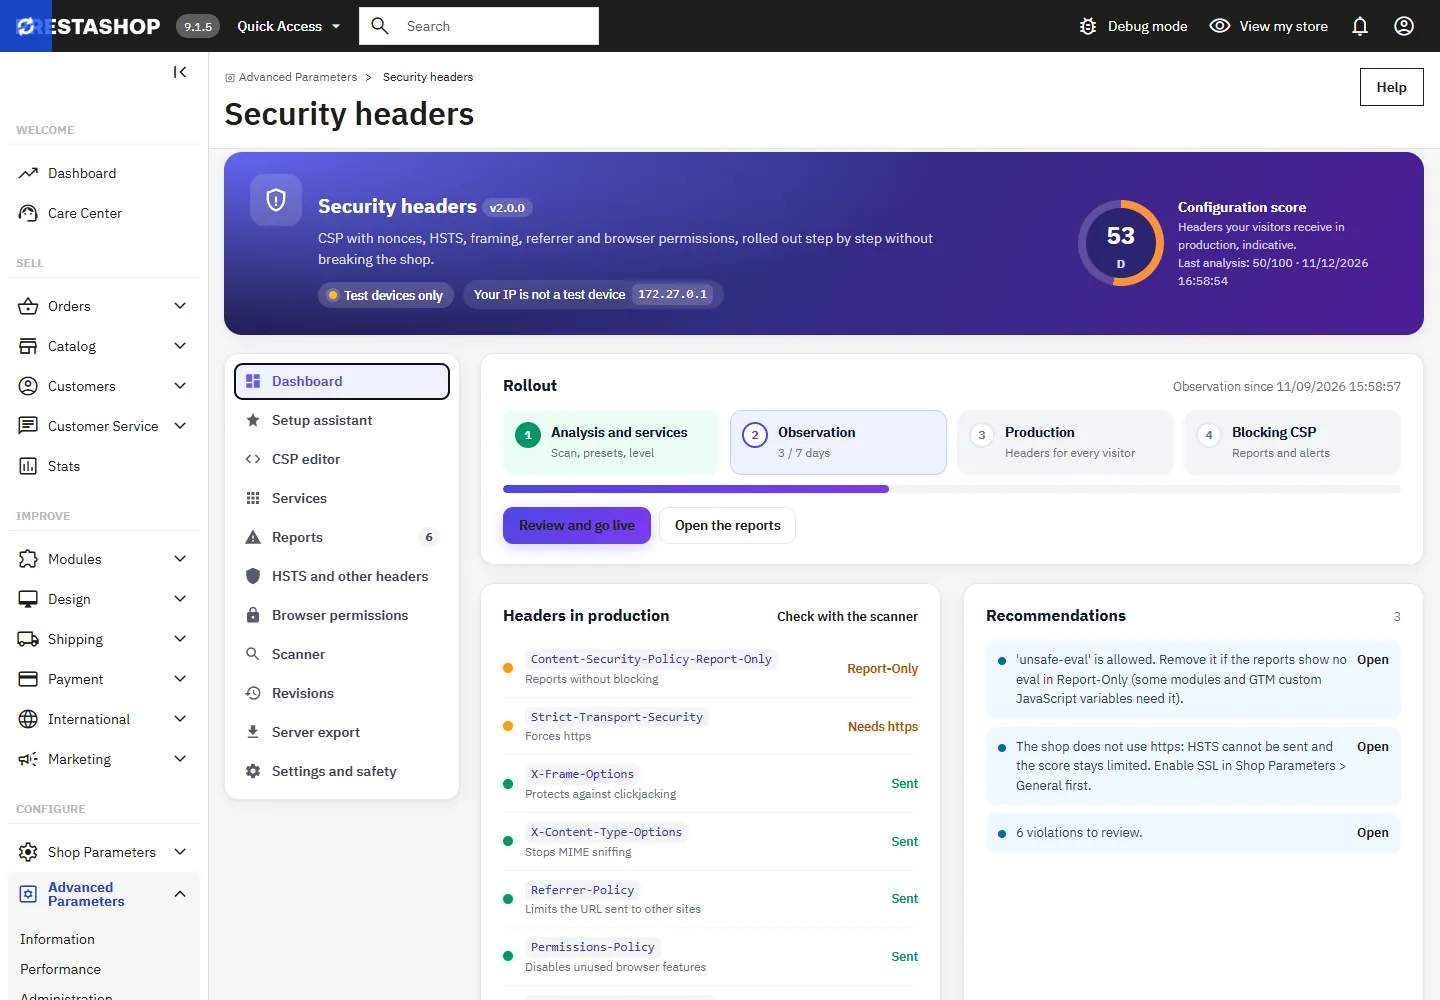
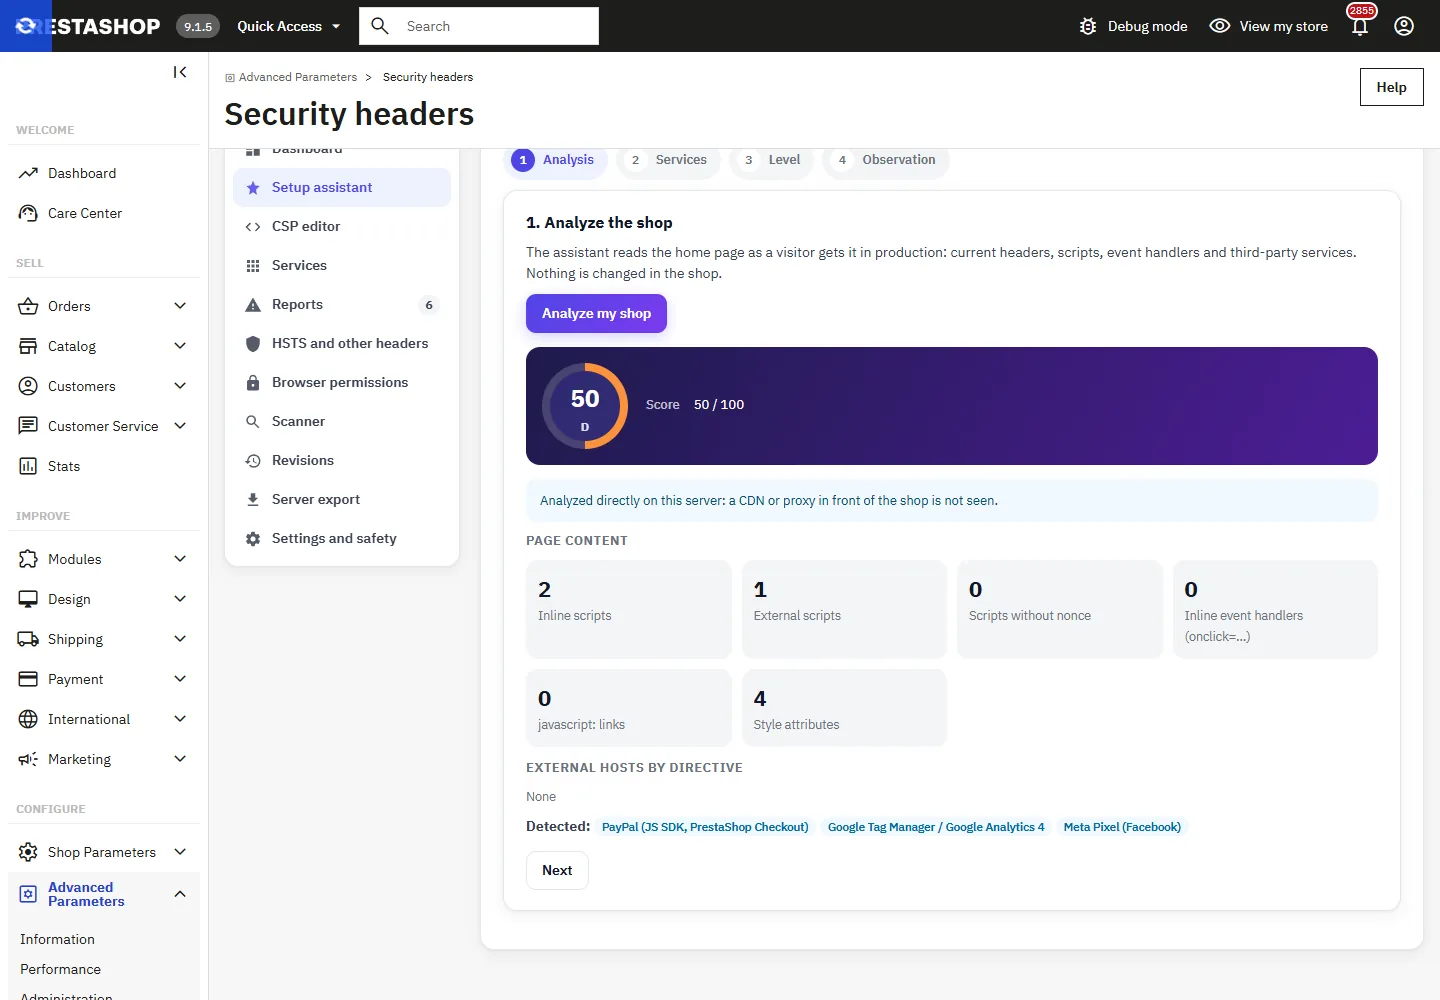
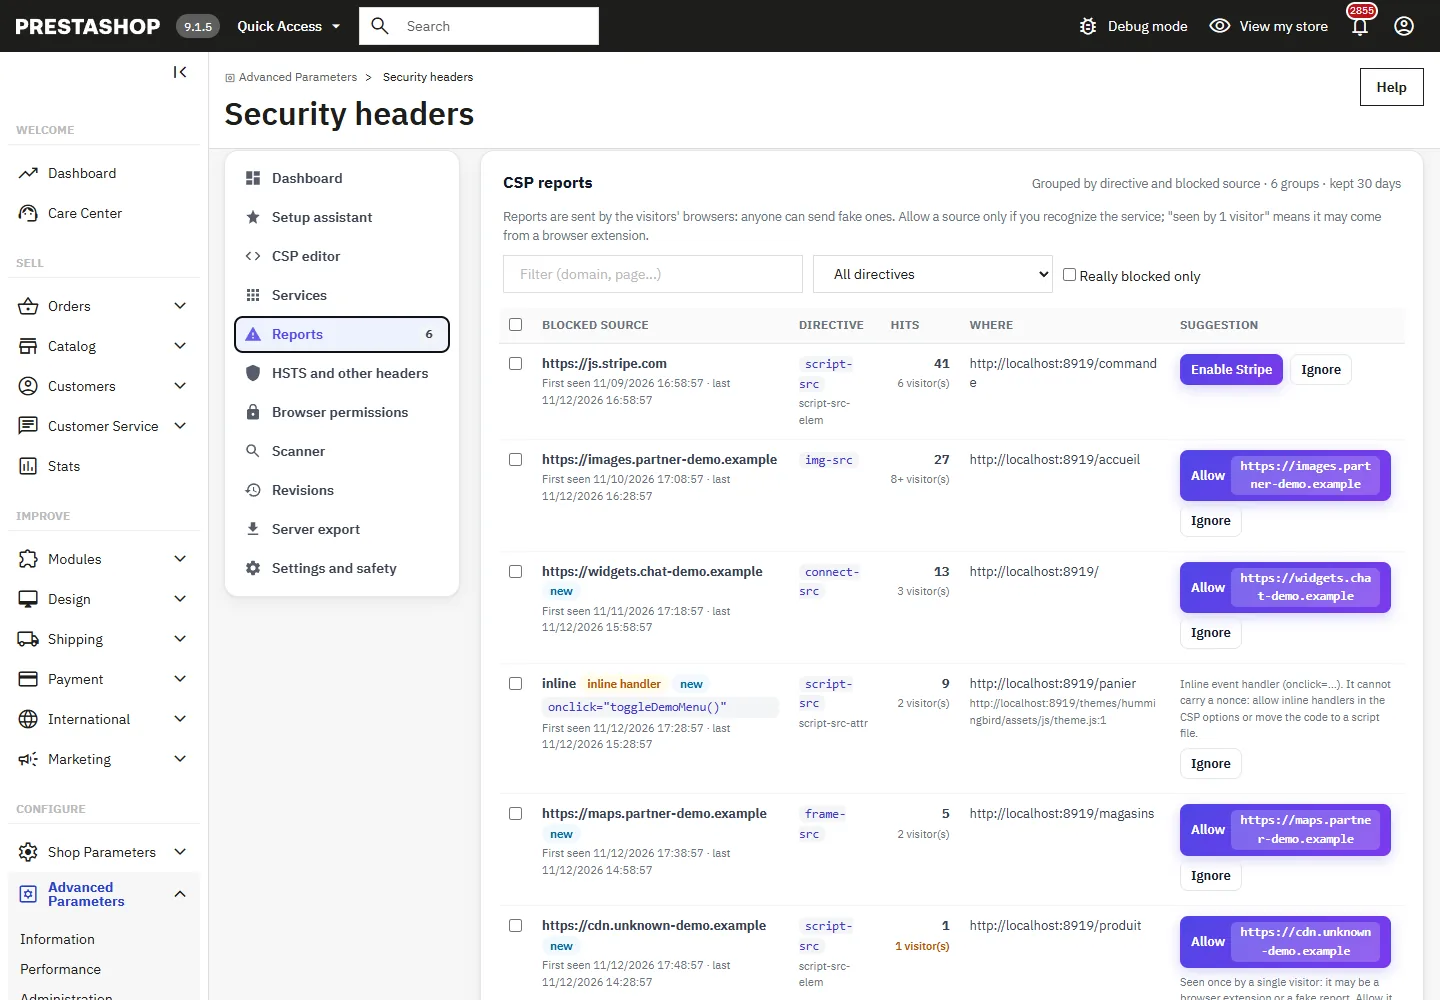
L'assistant de configuration analyse la page d'accueil, présélectionne les services qu'il détecte et démarre une période d'observation en Report-Only. Les navigateurs de vos visiteurs signalent ce que la politique bloquerait, les rapports sont regroupés par directive et par source, et chacun s'accompagne d'une suggestion : activer le service correspondant, autoriser le domaine, ou la bonne correction pour du code inline. Vos propres appareils, déclarés par IP ou via un lien de test, reçoivent déjà la politique bloquante.
Ce que fait le nonce, et ce qu'il ne fait pas
Un nouveau nonce aléatoire est ajouté sur chaque page aux scripts écrits par la boutique et aux scripts des hôtes autorisés, et unsafe-inline est retiré de script-src. Un script provenant d'un hôte inconnu, ou une balise script dont le texte provient de la requête, ne le reçoit pas. Sa limite est indiquée dans le back-office : un script stocké en base de données, par exemple dans une description de produit, fait partie de la page et reçoit le nonce ; c'est pourquoi l'option HTMLPurifier de PrestaShop doit rester activée.
Passer en production, et revenir en arrière
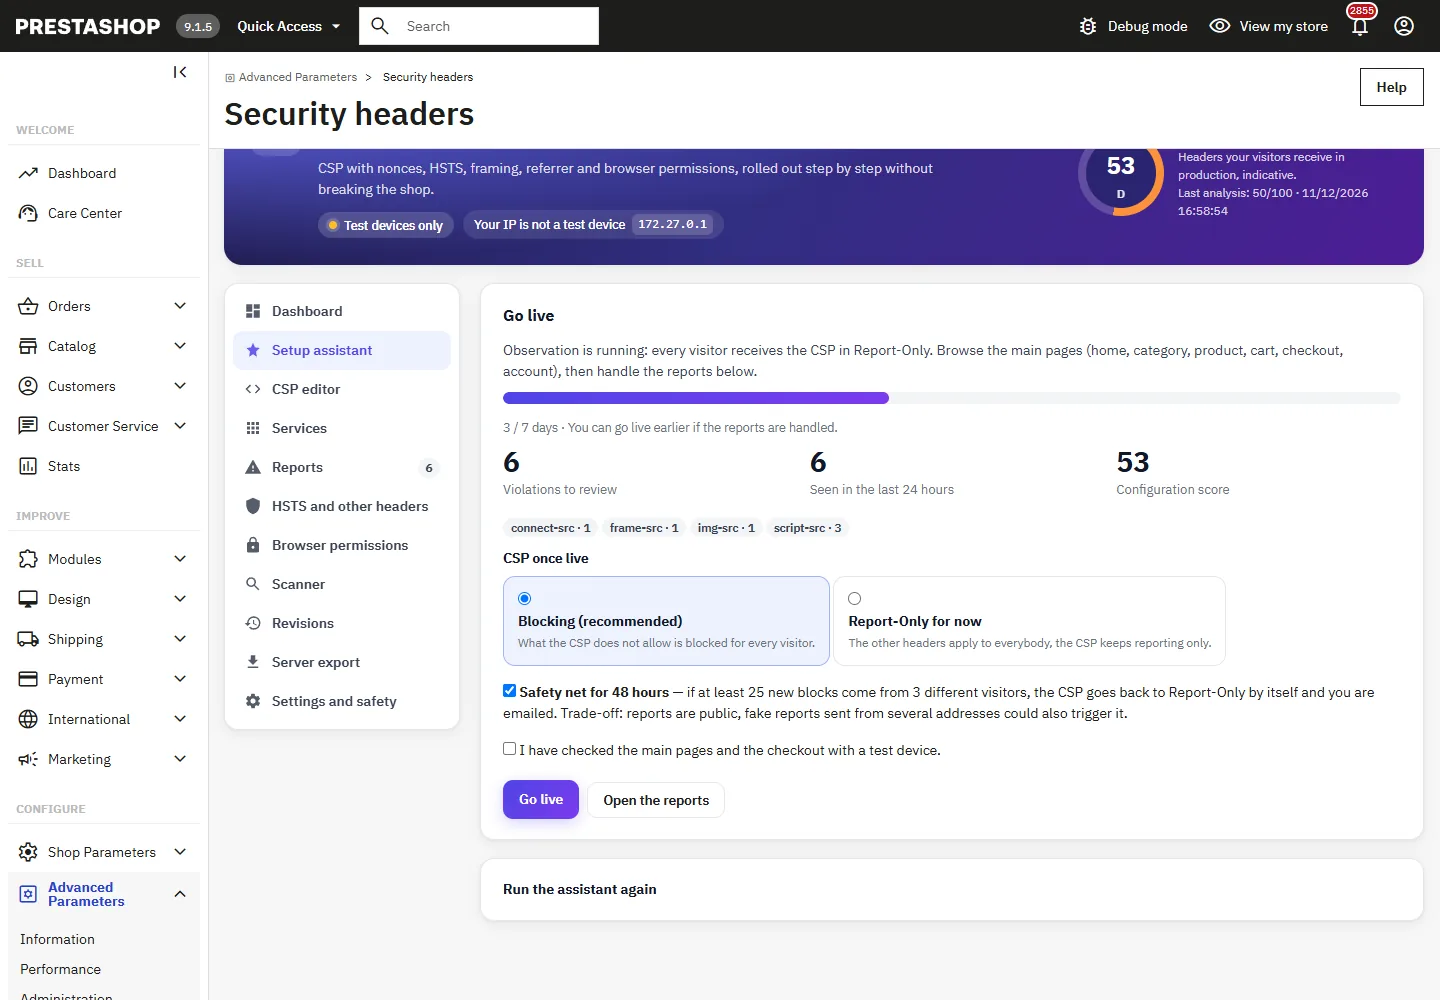
Une fois les rapports traités, l'assistant passe la CSP en blocage pour tous les visiteurs. Un filet de sécurité facultatif surveille les 48 heures suivantes et revient de lui-même en Report-Only si de nouveaux blocages touchent plusieurs visiteurs. Chaque modification est une révision avec son auteur et une note facultative, comparable et restaurable en un clic, et un arrêt d'urgence par fichier, constante ou ligne de commande fonctionne même si le back-office est inaccessible.
Depuis PrestaShop ou depuis le serveur
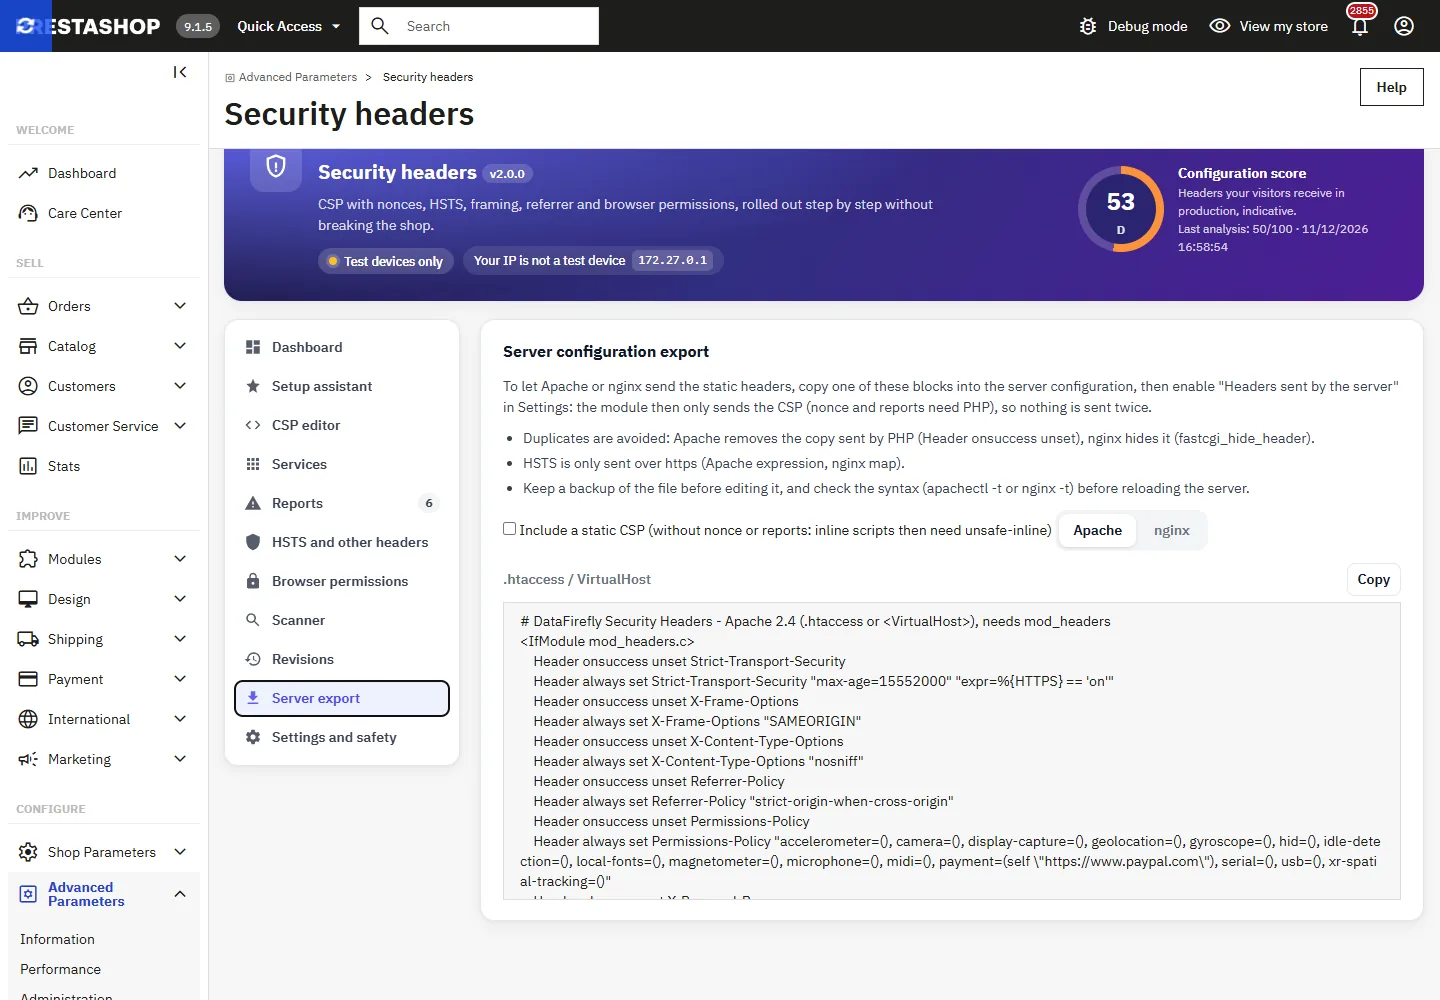
Les en-têtes sont envoyés par PHP au tout début de chaque requête, sans modification du serveur. Si vous préférez que le serveur envoie les en-têtes statiques, le module génère des blocs Apache et nginx qui suppriment les copies envoyées par PHP et n'envoient HSTS qu'en https, puis continue d'envoyer uniquement la CSP. Le scanner vérifie le résultat sur les pages de la boutique elle-même et signale les doublons et les fuites de version ; son score est indicatif et les scanners publics peuvent attribuer une note différente.
Il n’y a pas encore d’avis.