PrestaShop Seguridad y protección

Cabeceras de Seguridad PrestaShop 8 y 9: CSP, HSTS y Nota A+ sin Tocar el Servidor

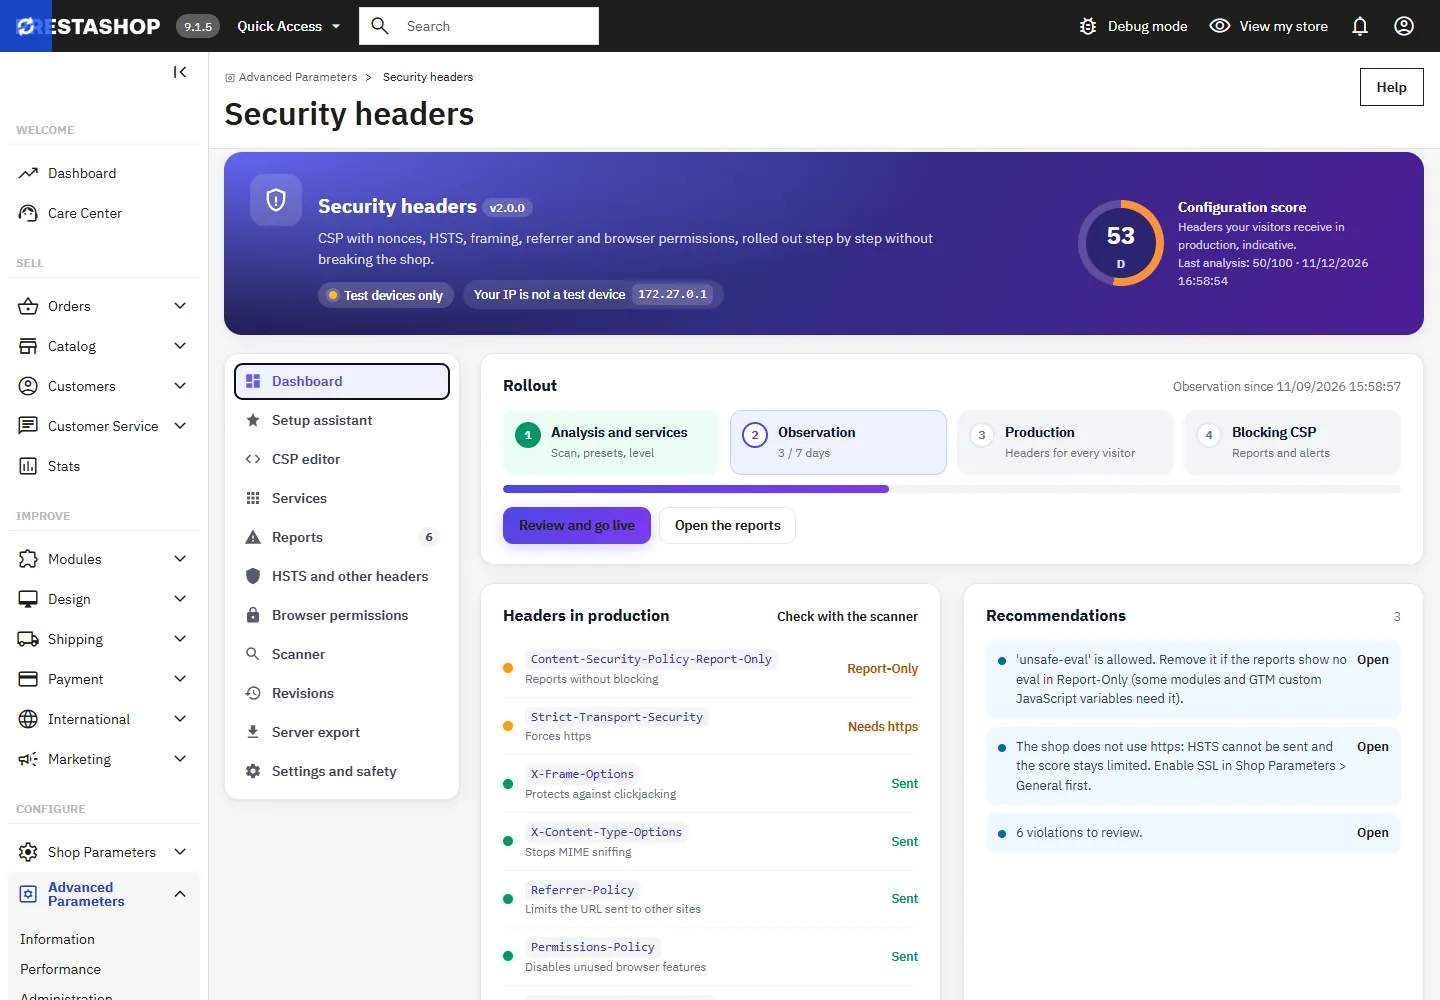
Cabeceras de seguridad para PrestaShop, desplegadas paso a paso: una CSP con un nonce en cada página, observada en Report-Only antes de bloquear nada.

  • Reembolso de 30 días
  • 12 meses de actualizaciones
  • Soporte 24h

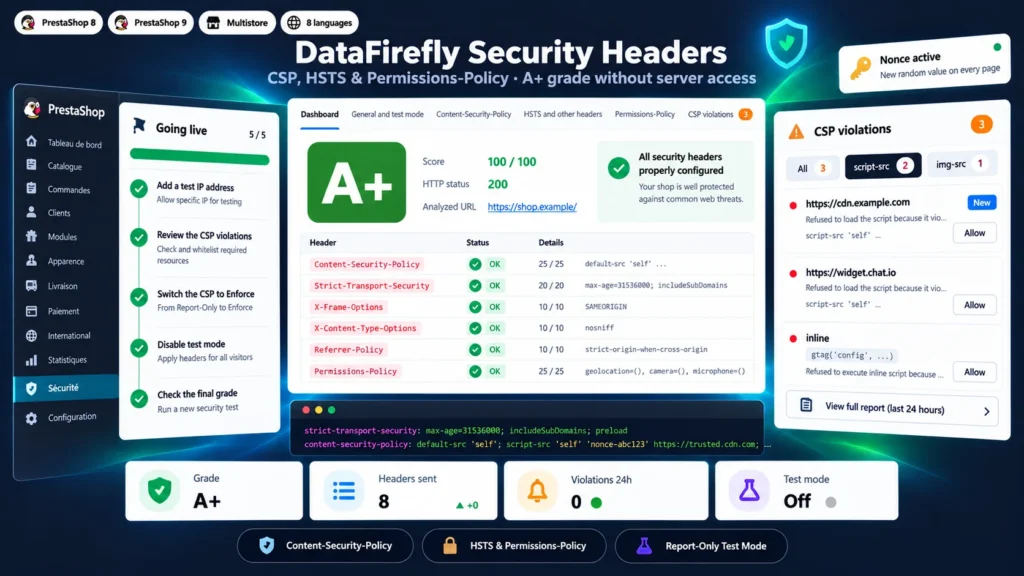
La mayoría de las tiendas PrestaShop no envían casi ninguna cabecera de seguridad HTTP, y redactar una Content-Security-Policy que no rompa ni el proceso de compra ni el seguimiento es delicado. Este módulo analiza la tienda, sugiere los servicios que conviene permitir según la documentación de sus proveedores e inicia un periodo de observación en Report-Only: los navegadores informan de lo que la CSP bloquearía, no se bloquea nada. Usted revisa los informes agrupados y después pasa a producción con un cambio guiado y una red de seguridad opcional. Un nonce aleatorio en cada página permite que se ejecuten los scripts propios de la tienda sin permitir todos los scripts inline, y no se modifica nada en el servidor.

De un vistazo
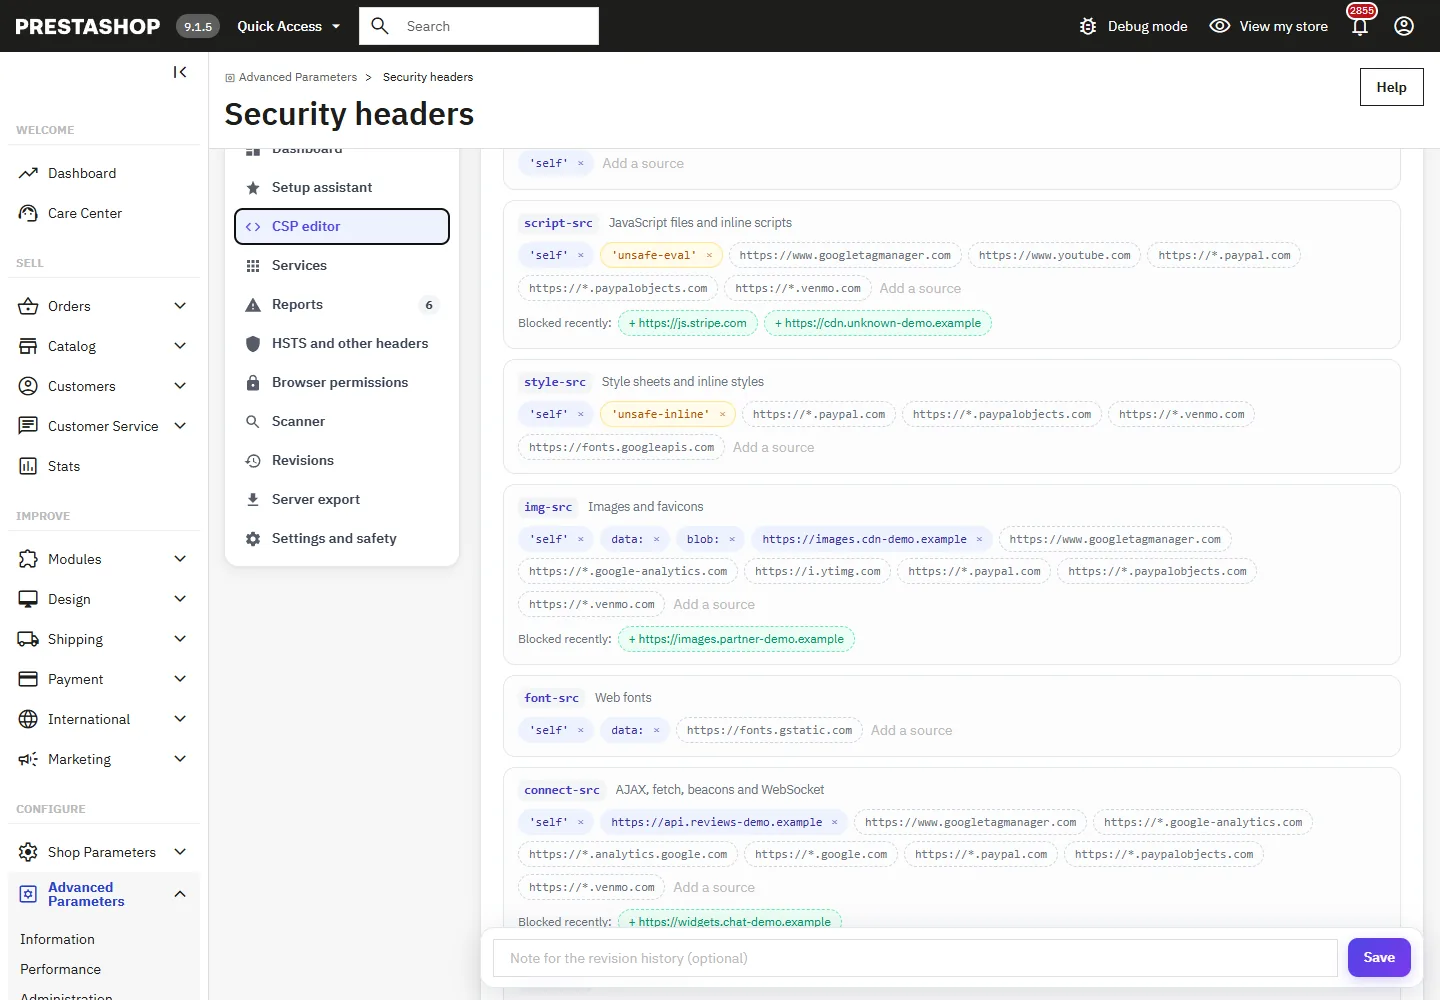
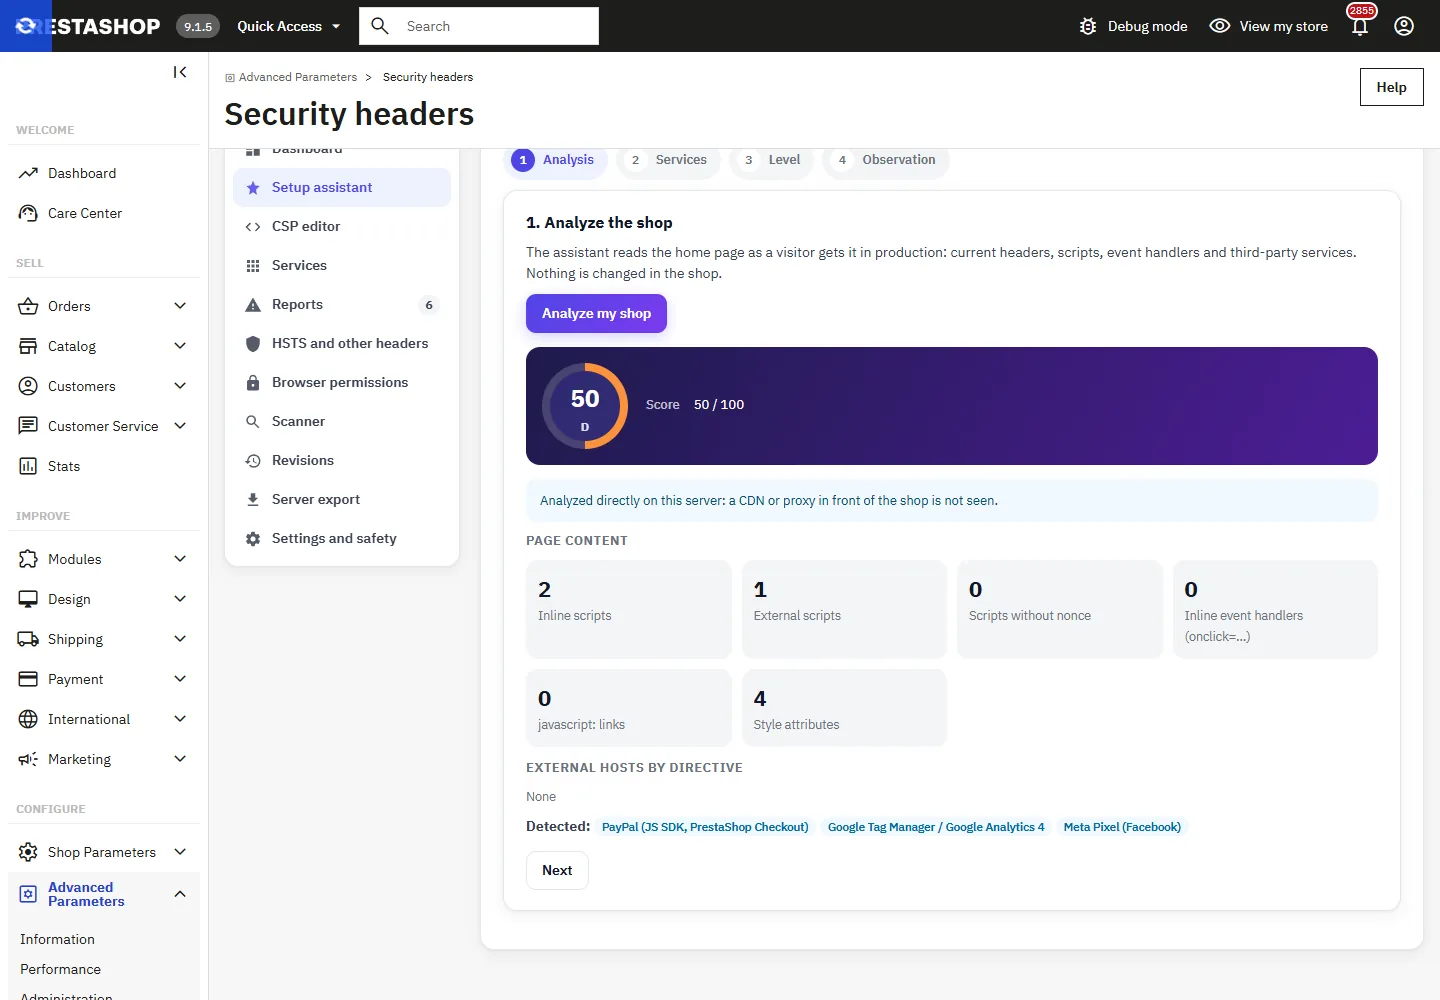
  • Asistente de configuración: análisis de la tienda, servicios detectados, nivel Esencial, Recomendado o Estricto, observación en Report-Only
  • Nonce aleatorio en cada página, asignado solo a los scripts inline y a los hosts permitidos, con protección contra reflexión
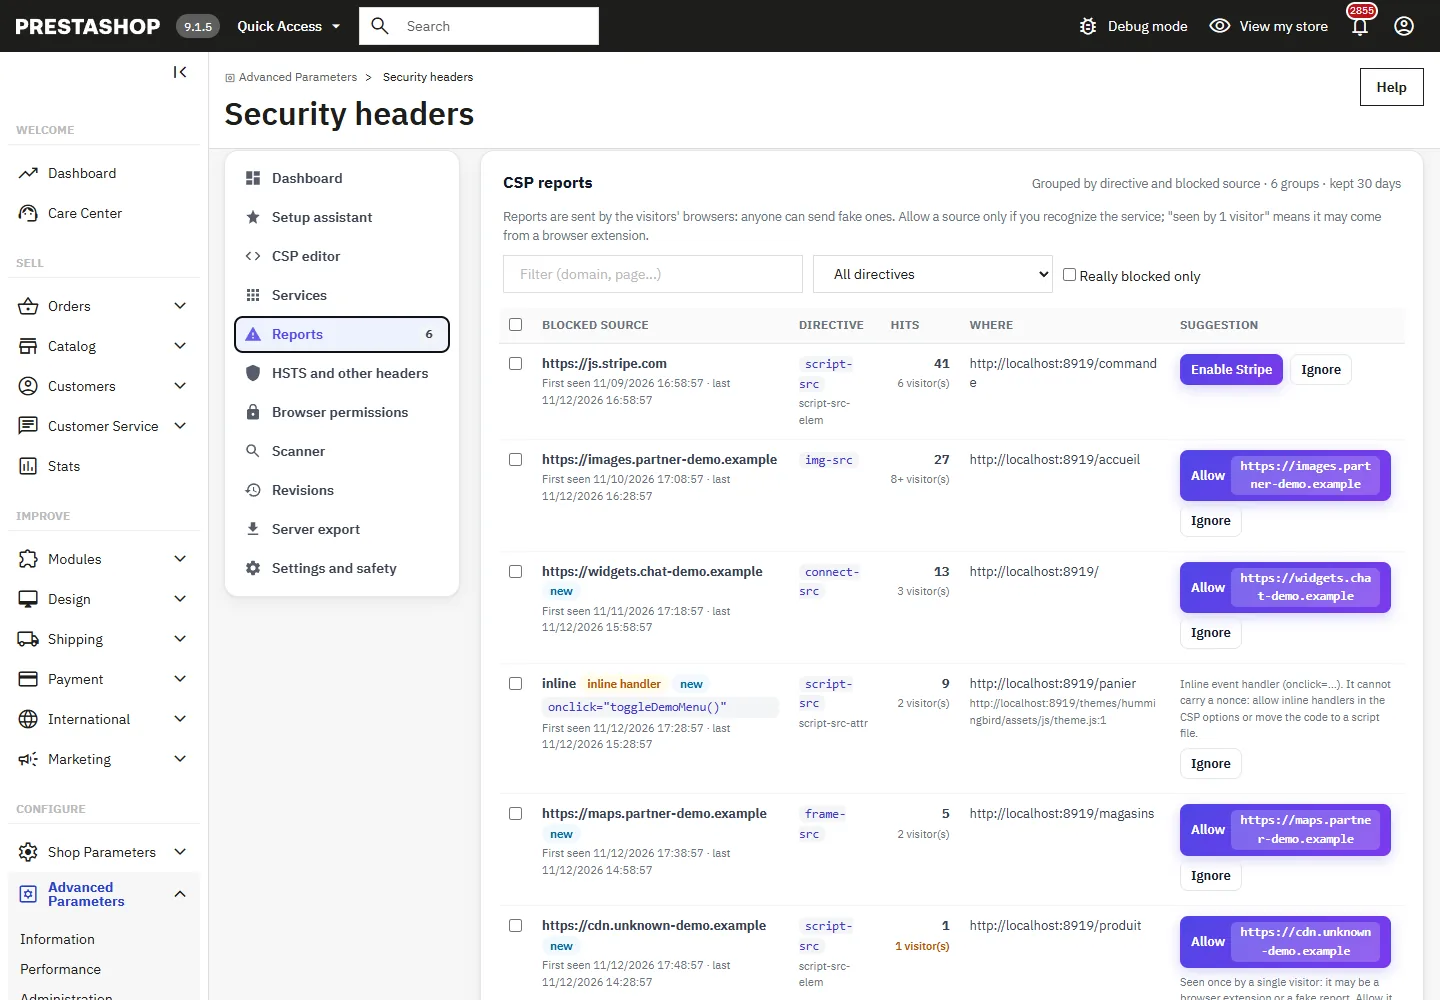
  • Informes CSP agrupados con visitantes distintos y permiso con un clic, tras un punto de recepción con límite de frecuencia
  • HSTS con preload protegido, X-Frame-Options, Referrer-Policy, Permissions-Policy, COOP/COEP/CORP con advertencias
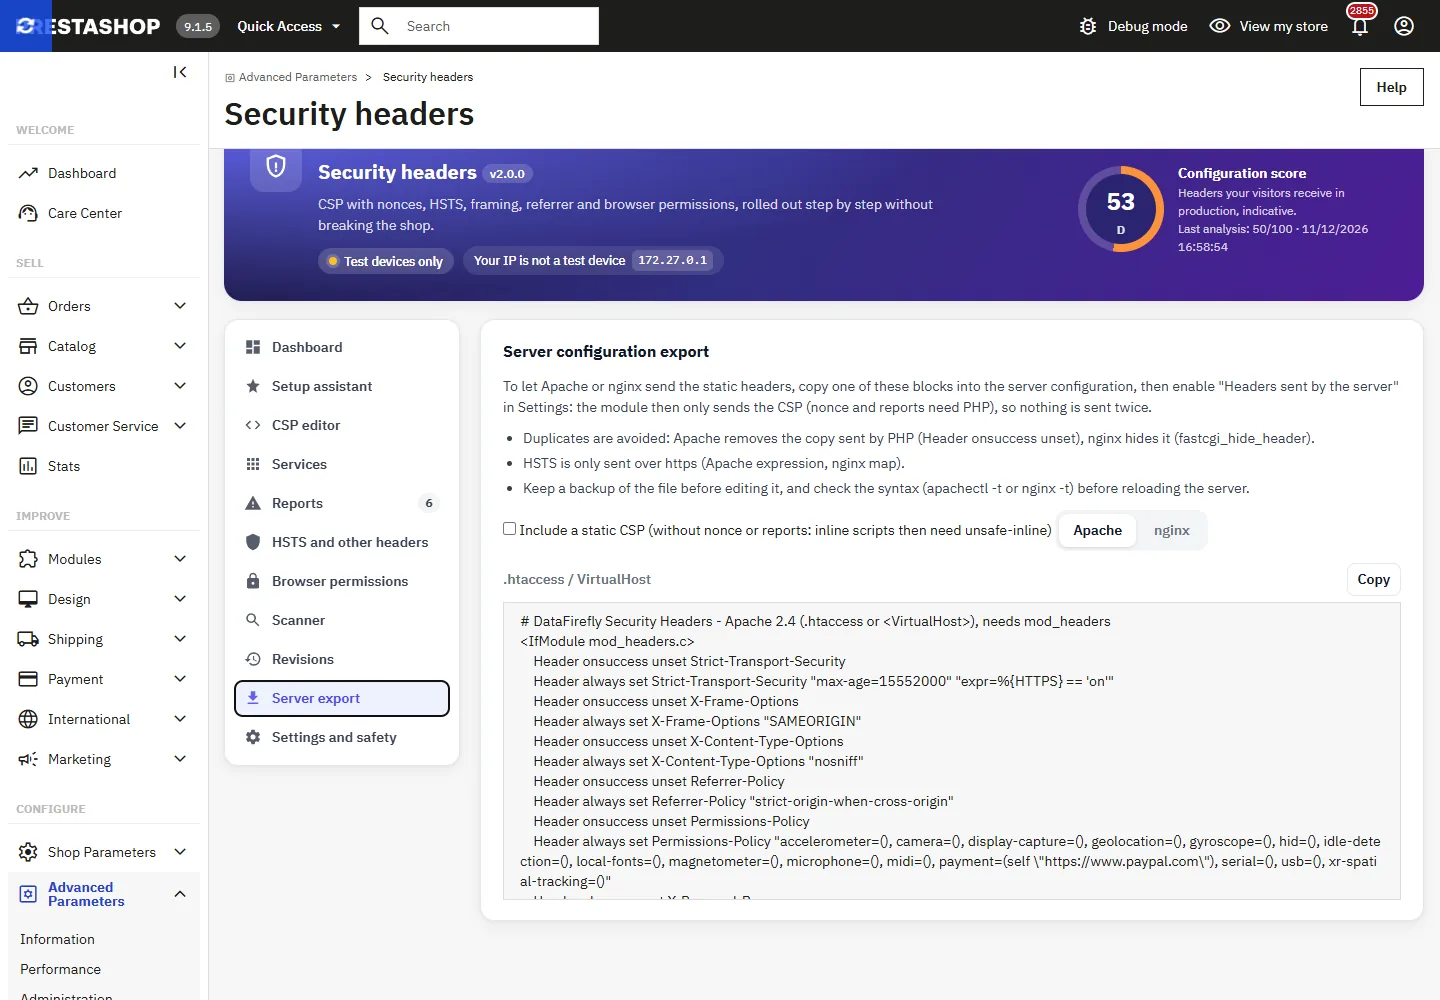
  • Revisiones con comparación y restauración con un clic, exportación Apache/nginx sin duplicados, parada de emergencia
PrestaShop 8 y 9 Content-Security-Policy Nota A+ Sin .htaccess
  • PrestaShop Certified Agency 2026
  • PrestaShop Expert Certification — Core Skills
  • PrestaShop Expert, nivel 3

Desarrollado por una agencia certificada PrestaShop

Cabeceras de Seguridad PrestaShop 8 y 9: CSP, HSTS y Nota A+ sin Tocar el Servidor
v2.0.0 · actualizado 2026-11-12
Cabeceras de Seguridad PrestaShop 8 y 9: CSP, HSTS y Nota A+ sin Tocar el Servidor 99,00 €
Qué hace

Resumen Cabeceras de Seguridad PrestaShop 8 y 9

01

Observar antes de bloquear

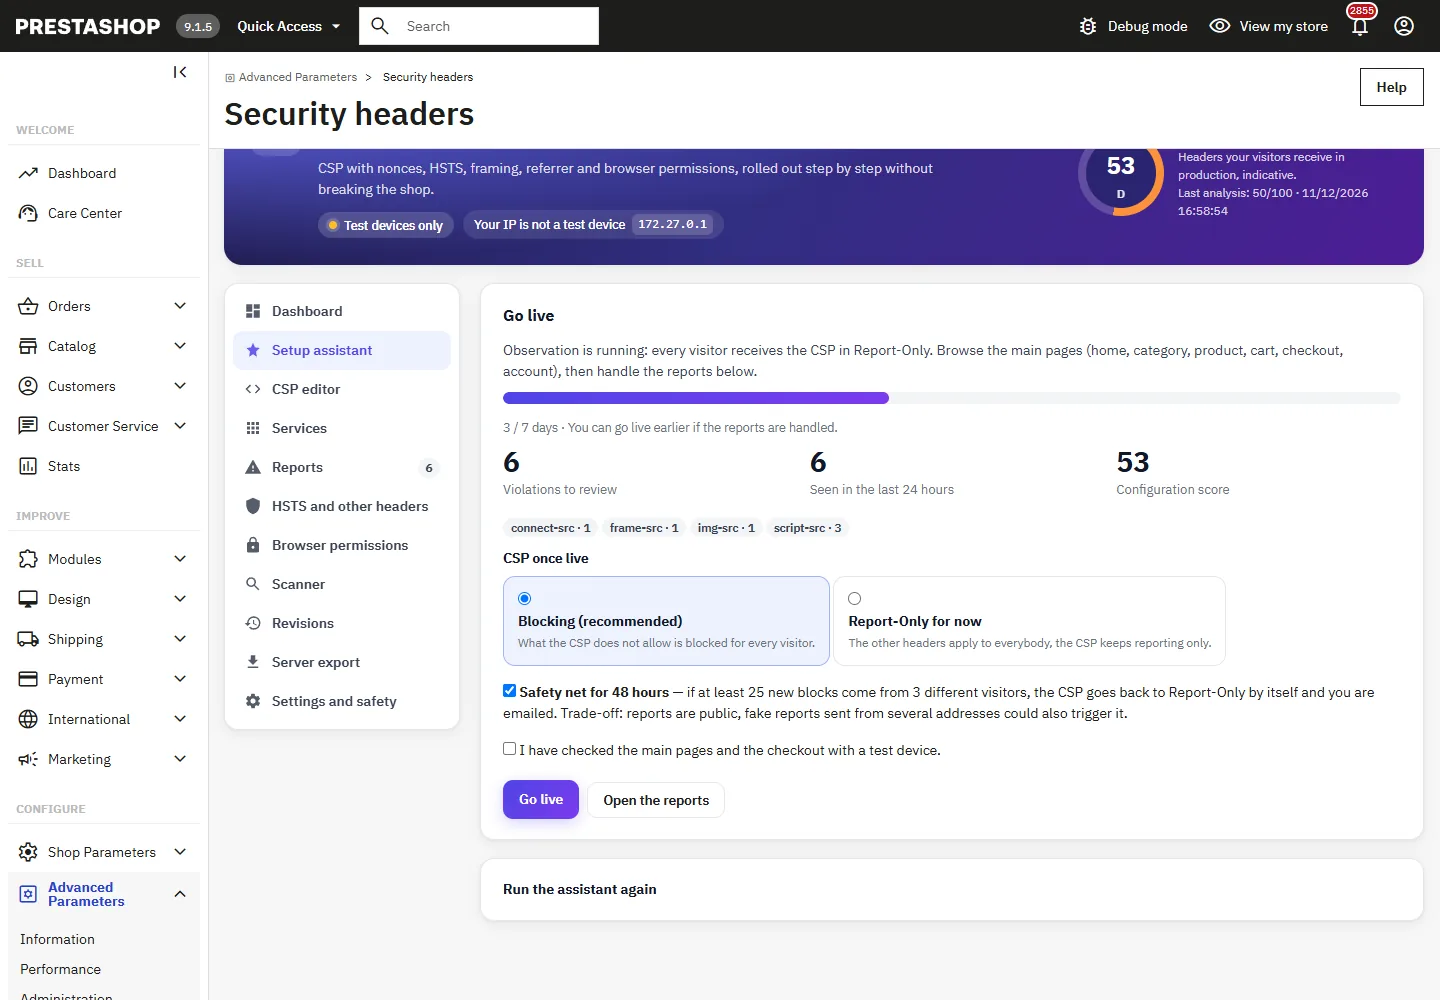
El asistente lee la página de inicio, detecta los servicios de terceros y sus módulos, e inicia una observación de 3 a 30 días: cada visitante recibe la CSP en Report-Only, o nada en absoluto si prefiere probar solo en sus propios dispositivos. Las demás cabeceras solo se envían a sus dispositivos de prueba hasta que pase a producción.

02

Un nonce que no es un cheque en blanco

En cada página se añade un nonce aleatorio nuevo a los scripts escritos por la tienda y únicamente a los scripts de hosts permitidos. Una etiqueta script de un host desconocido, o cuyo texto procede de la URL o de un formulario de la solicitud, no lo recibe. El HTML se lee con un verdadero analizador léxico, de modo que un "<script" dentro de una cadena JavaScript no se toca.

03

Informes con los que actuar

Los informes se agrupan por directiva y fuente, con ocurrencias, bloqueos, visitantes distintos, la página y el script implicados. Un dominio conocido de un servicio activa ese servicio, cualquier otro se permite con un clic; para el código inline y eval se indica en su lugar la corrección adecuada. El punto de recepción público tiene un límite de frecuencia y descarta los informes sobre otros sitios.

04

Un paso a producción reversible

El paso a bloqueo es guiado, con una red de seguridad opcional de 48 horas que vuelve por sí sola a Report-Only si nuevos bloqueos afectan a varios visitantes. Cada cambio es una revisión que puede comparar y restaurar con un clic, y una parada de emergencia funciona incluso sin acceso al back-office.

La versión larga

Todo lo que querrías saber antes de instalar.

Una mirada detallada a cómo funciona Cabeceras de Seguridad PrestaShop 8 y 9: CSP, HSTS y Nota A+ sin Tocar el Servidor, por qué lo construimos así y la lógica detrás de las características anteriores.

§ 01

Por qué una CSP es delicada en una tienda

Una Content-Security-Policy decide qué scripts, estilos, imágenes y marcos puede cargar una página. Demasiado permisiva, deja que se ejecute un script inyectado; demasiado estricta, bloquea el formulario de pago, el seguimiento o el chat. Además, los temas y módulos de PrestaShop imprimen scripts inline, que una política estricta prohíbe. Por eso el módulo parte de una política compatible con la tienda y deja que los navegadores le indiquen lo que bloquearía antes de bloquear nada.

§ 02

Primero, la observación

El asistente de configuración analiza la página de inicio, preselecciona los servicios que detecta e inicia un periodo de observación en Report-Only. Los navegadores de sus visitantes informan de lo que la política bloquearía, los informes se agrupan por directiva y fuente, y cada uno incluye una sugerencia: activar el servicio correspondiente, permitir el dominio o la corrección adecuada para el código inline. Sus propios dispositivos, declarados por IP o mediante un enlace de prueba, ya reciben la política de bloqueo.

§ 03

Lo que hace el nonce y lo que no hace

En cada página se añade un nonce aleatorio nuevo a los scripts escritos por la tienda y a los scripts de hosts permitidos, y se elimina unsafe-inline de script-src. Un script de un host desconocido, o una etiqueta script cuyo texto procede de la solicitud, no lo recibe. Su límite se indica en el back-office: un script almacenado en la base de datos, por ejemplo en una descripción de producto, forma parte de la página y recibe el nonce; por eso conviene mantener activada la opción HTMLPurifier de PrestaShop.

§ 04

Pasar a producción y volver atrás

Una vez revisados los informes, el asistente cambia la CSP a bloqueo para todos los visitantes. Una red de seguridad opcional vigila las 48 horas siguientes y vuelve por sí sola a Report-Only si nuevos bloqueos afectan a varios visitantes. Cada cambio es una revisión con su autor y una nota opcional, que se puede comparar y restaurar con un clic, y una parada de emergencia mediante archivo, constante o línea de comandos funciona incluso si el back-office no está accesible.

§ 05

Desde PrestaShop o desde el servidor

PHP envía las cabeceras al principio de cada solicitud, sin cambios en el servidor. Si prefiere que el servidor envíe las cabeceras estáticas, el módulo genera bloques para Apache y nginx que eliminan las copias enviadas por PHP y solo envían HSTS por https, y después sigue enviando únicamente la CSP. El escáner comprueba el resultado en las páginas de la propia tienda y señala los duplicados y las fugas de versión; su puntuación es orientativa y los escáneres públicos pueden otorgar otra calificación.
99,00 €
Pago único · 12 meses de actualizaciones
Leer la documentación
  • Instalaciones dev y staging ilimitadas
  • Código fuente incluido
  • Reembolso de 30 días
  • Soporte 24h · EN / FR
5,0/5 25 reseñas
Todas las opiniones de clientes