
Security Headers: beveiligingsheaders en CSP voor PrestaShop 8 en 9
Security Headers 2.0 installeren en configureren: assistent, observatie in Report-Only, nonce en CSP-editor, diensten, rapporten, versies, serverexport, HSTS en noodstop.
DataFirefly Security Headers verzendt de HTTP-beveiligingsheaders van uw winkel onder PrestaShop 1.7.8, 8 en 9: Content-Security-Policy met een willekeurige nonce op elke pagina, HSTS, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy en, optioneel, COOP, COEP en CORP. Een configuratieassistent analyseert de winkel, een observatieperiode in Report-Only laat zien wat de CSP zou blokkeren voordat er iets wordt geblokkeerd, en het live gaan verloopt begeleid, met een optioneel vangnet. Alles staat in Geavanceerde instellingen > Beveiligingsheaders.
Installatie
- Klik in Modules > Modulebeheer op Een module uploaden en verzend het ZIP-bestand.
- Open Geavanceerde instellingen > Beveiligingsheaders. Er wordt niets naar uw bezoekers verzonden zolang de configuratieassistent niet is voltooid.
- Upgrade vanaf 1.0 of 1.1: instellingen, tokens, diensten, versies en geregistreerde rapporten blijven behouden, en de assistent wordt als voltooid gemarkeerd.
Dashboard
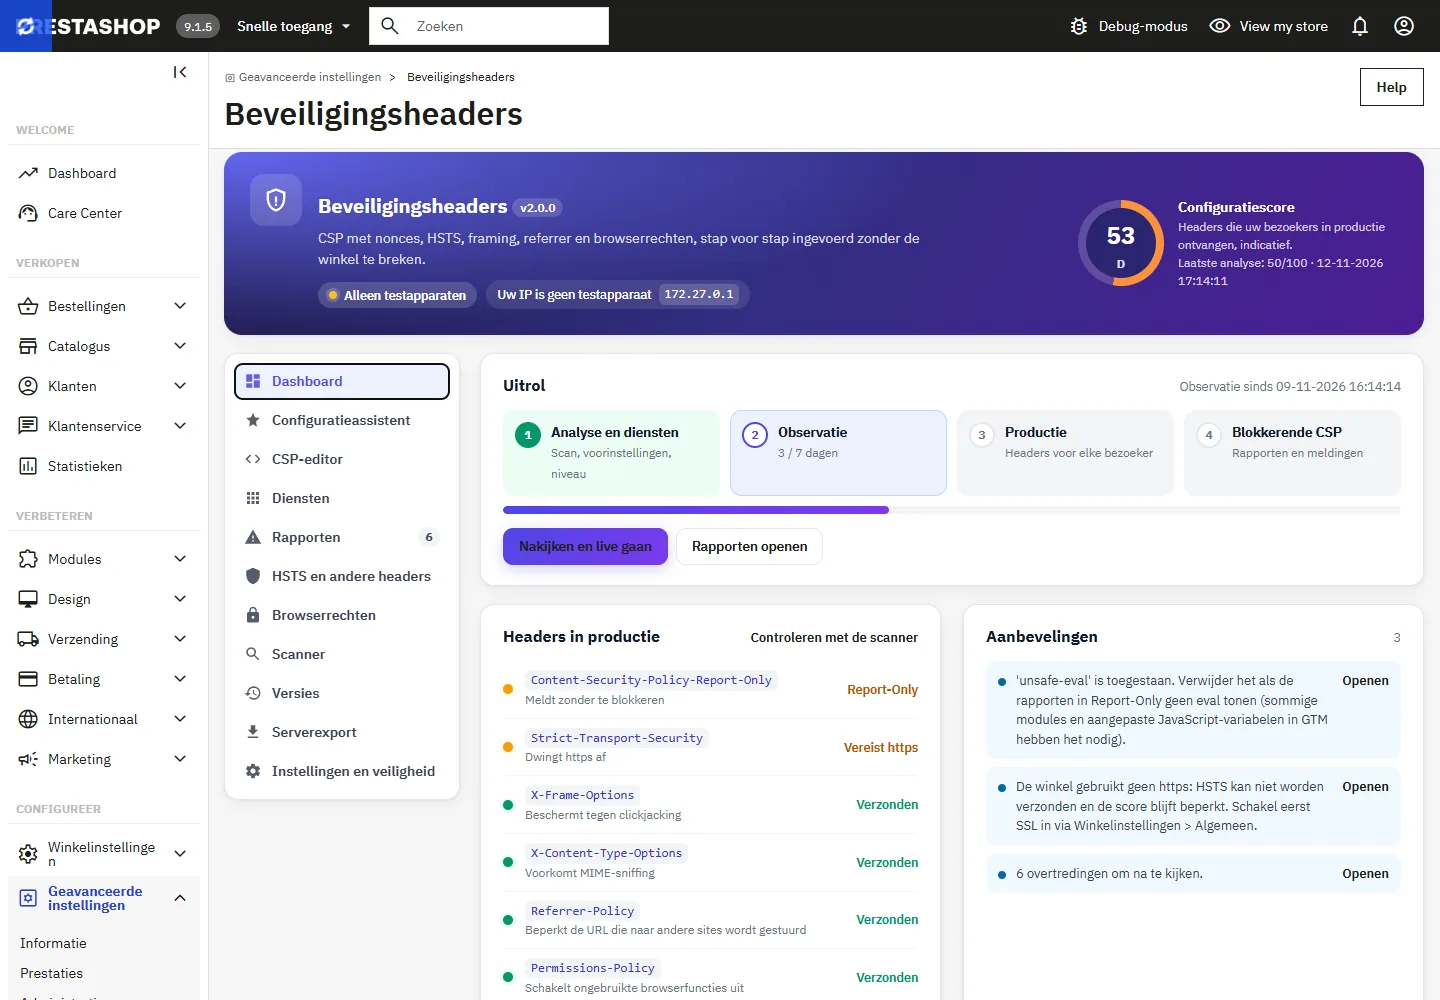
De kop toont de status (geen header, observatie, alleen testapparaten, productie met de CSP in Report-Only of blokkerend) en een indicatieve configuratiescore, berekend op basis van de headers die uw bezoekers in productie ontvangen. De kaart Uitrol volgt de vier stappen: analyse en diensten, observatie, productie, blokkerende CSP.
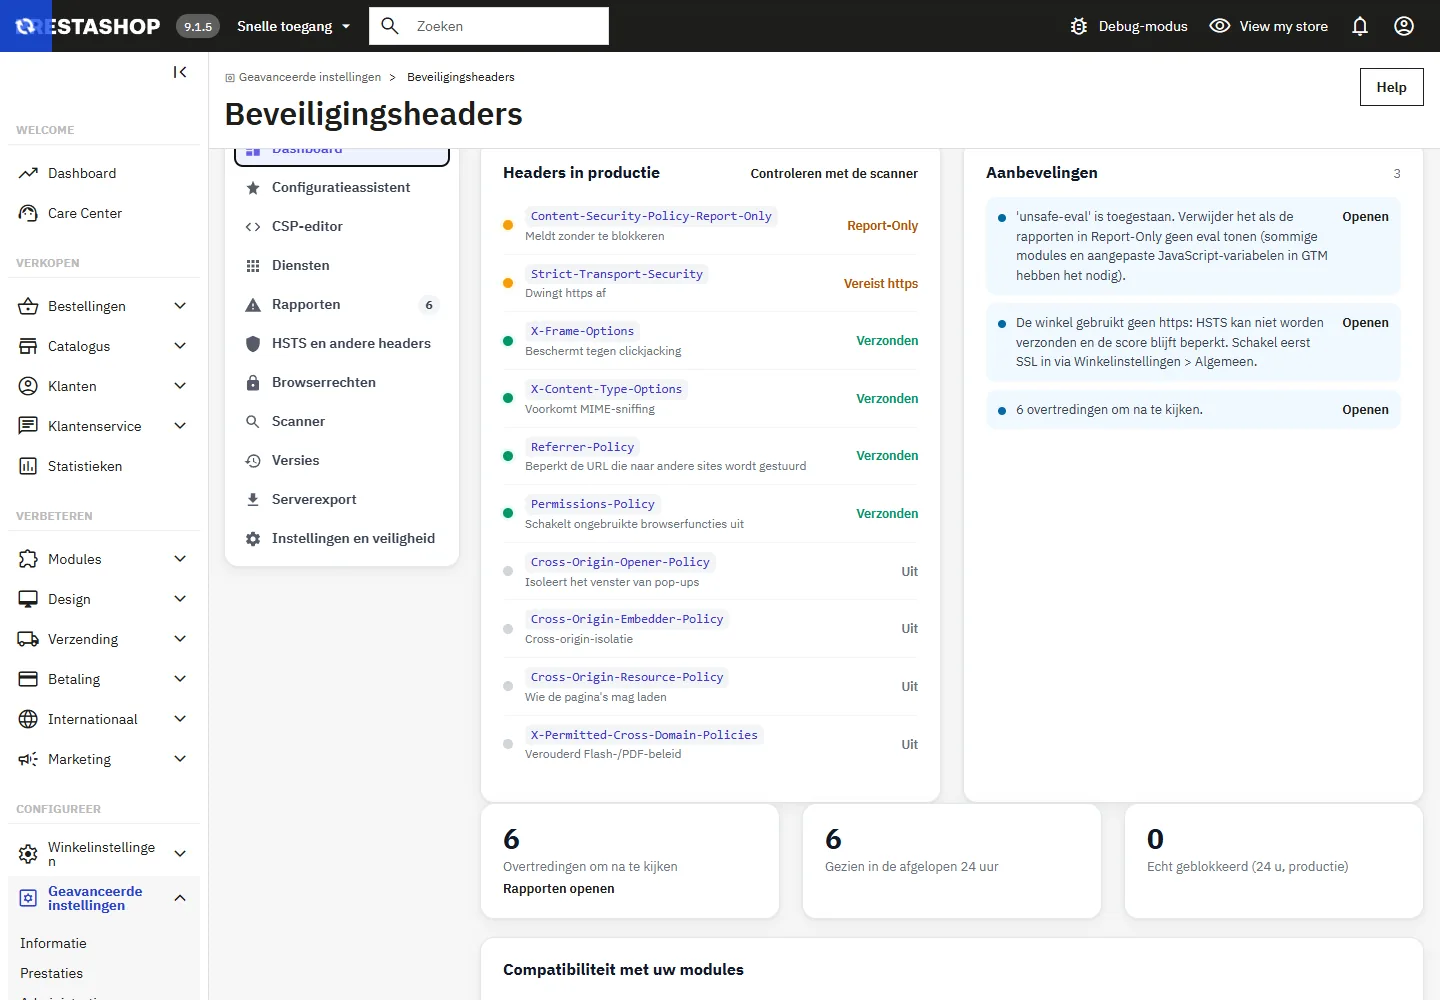
De lijst Aanbevelingen wordt berekend op basis van uw instellingen, de laatste analyse, de rapporten en uw modules: elk item vermeldt wat er moet gebeuren en opent het juiste onderdeel. De score gebruikt de eigen weging van deze module: openbare scanners hanteren hun eigen criteria en kunnen anders beoordelen. Het is geen certificering.
Configuratieassistent
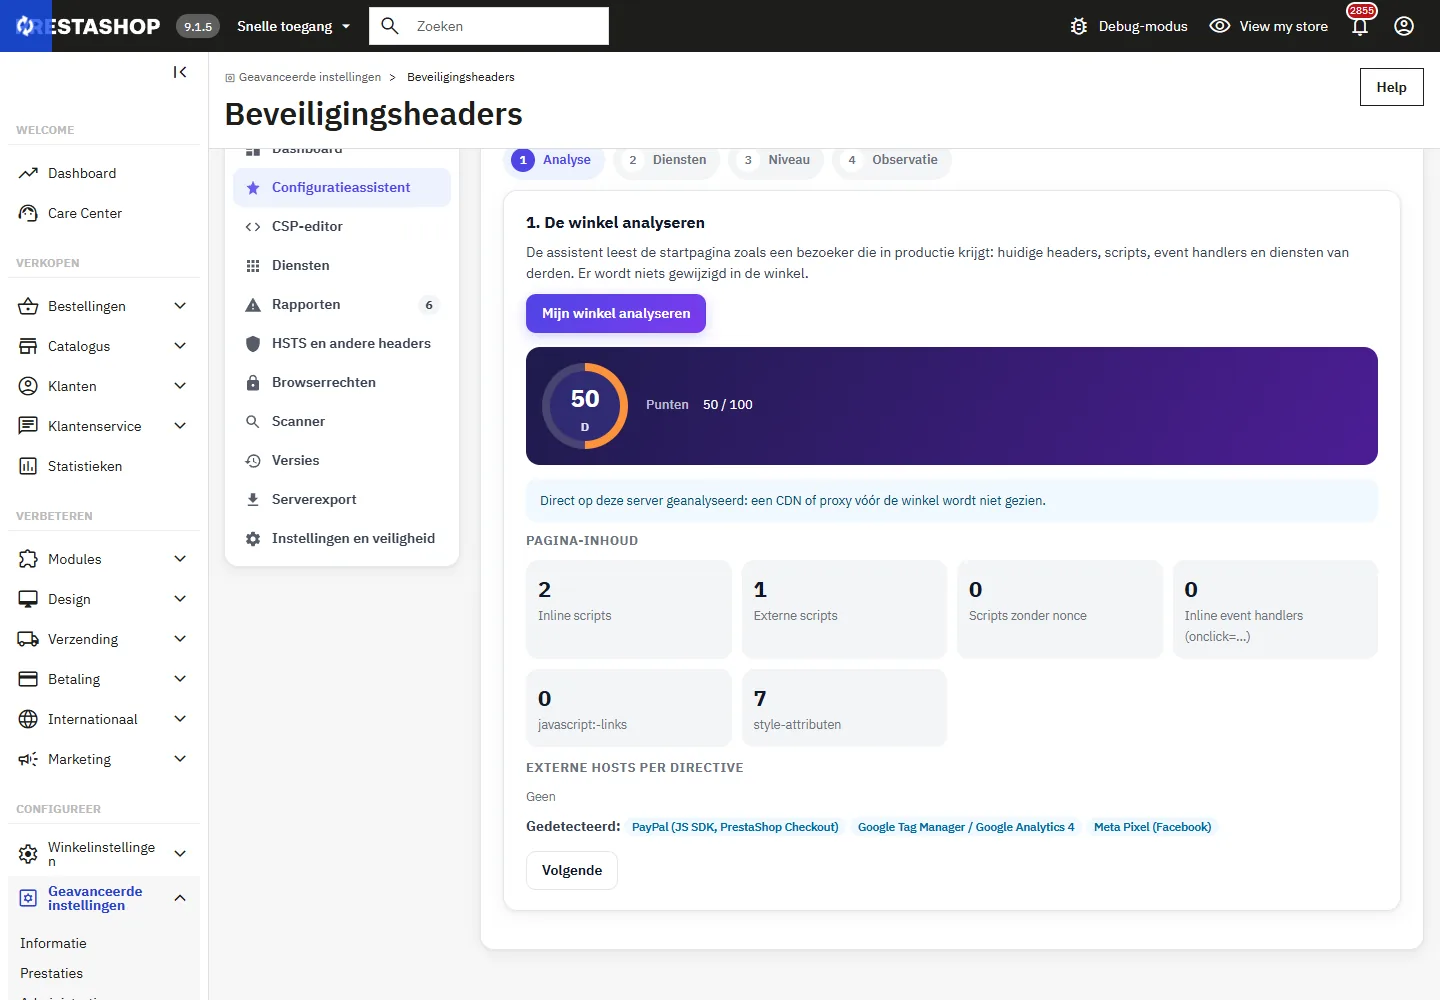
- Analyse: de assistent leest de startpagina zoals een bezoeker die in productie krijgt: huidige headers, inline scripts, inline event handlers (
onclick=...),javascript:-links en de externe hosts per directive. Alleen de eigen pagina’s van de winkel kunnen worden geanalyseerd.
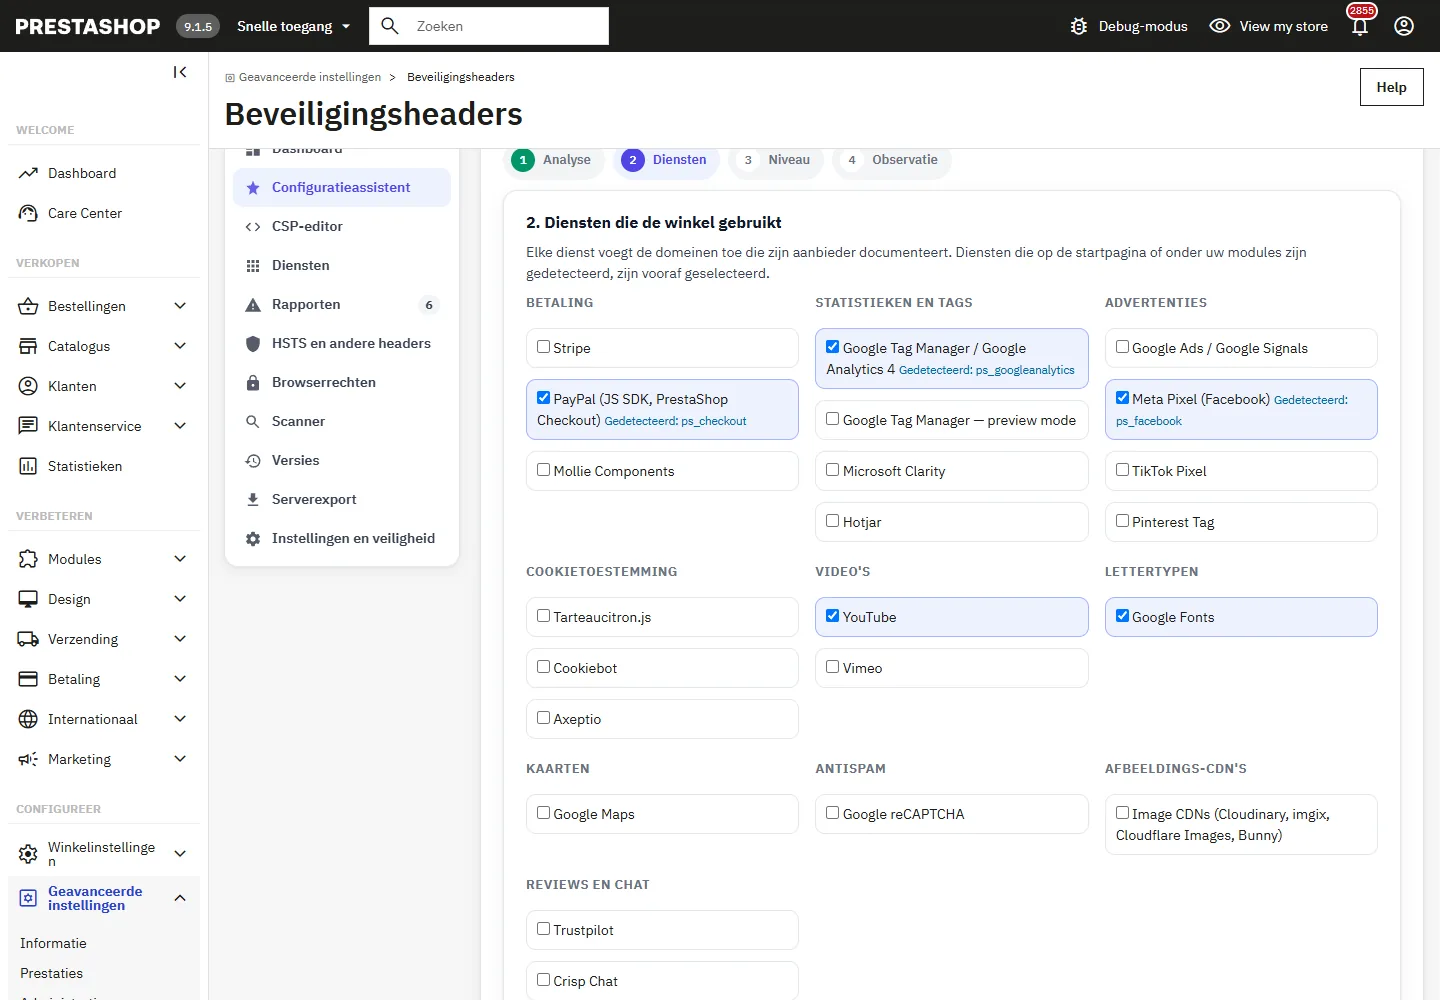
- Diensten: de diensten die op de pagina of onder uw modules zijn gedetecteerd (PrestaShop Checkout, DataFirefly Google Tag Manager, Product Videos…) zijn vooraf geselecteerd.
- Niveau: Basis filtert de domeinen maar staat inline scripts toe; Aanbevolen voegt op elke pagina een willekeurige nonce toe, zodat alleen de scripts die door de winkel zijn geschreven en die van toegestane domeinen worden uitgevoerd, terwijl inline event handlers toegestaan blijven; Strikt voegt
'strict-dynamic'toe en verwijdert'unsafe-eval'en inline handlers. Bij het Classic-thema blijft'unsafe-eval'op elk niveau behouden: de Bootstrap 4 alpha-bibliotheek ervan gebruiktnew Function().
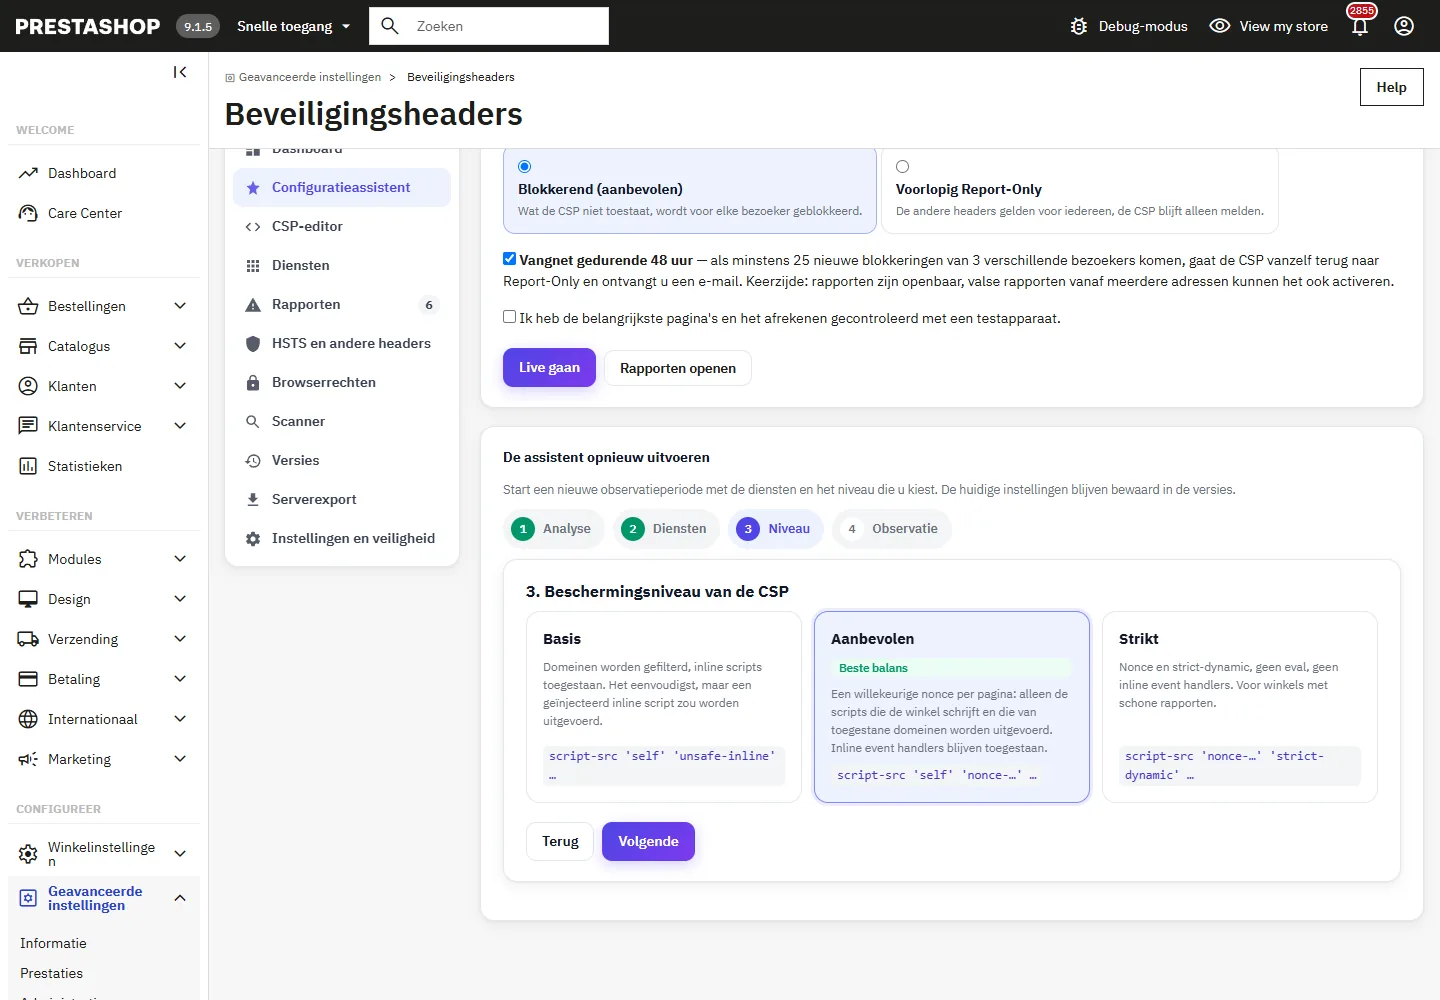
- Observatie: kies 3, 7, 14 of 30 dagen. Elke bezoeker ontvangt de CSP in Report-Only (de browser meldt wat hij zou blokkeren, er wordt niets geblokkeerd), of helemaal niets als u Alleen testapparaten kiest. Er kan een e-mailadres voor meldingen worden opgegeven.
Live gaan
Bezoek tijdens de observatie de belangrijkste pagina’s (startpagina, categorie, product, winkelwagen, afrekenen, account) met een testapparaat en verwerk de rapporten. Kies daarna in de assistent de CSP-modus na het live gaan: Blokkerend (aanbevolen) of Voorlopig Report-Only, vink de bevestiging aan en klik op Live gaan.
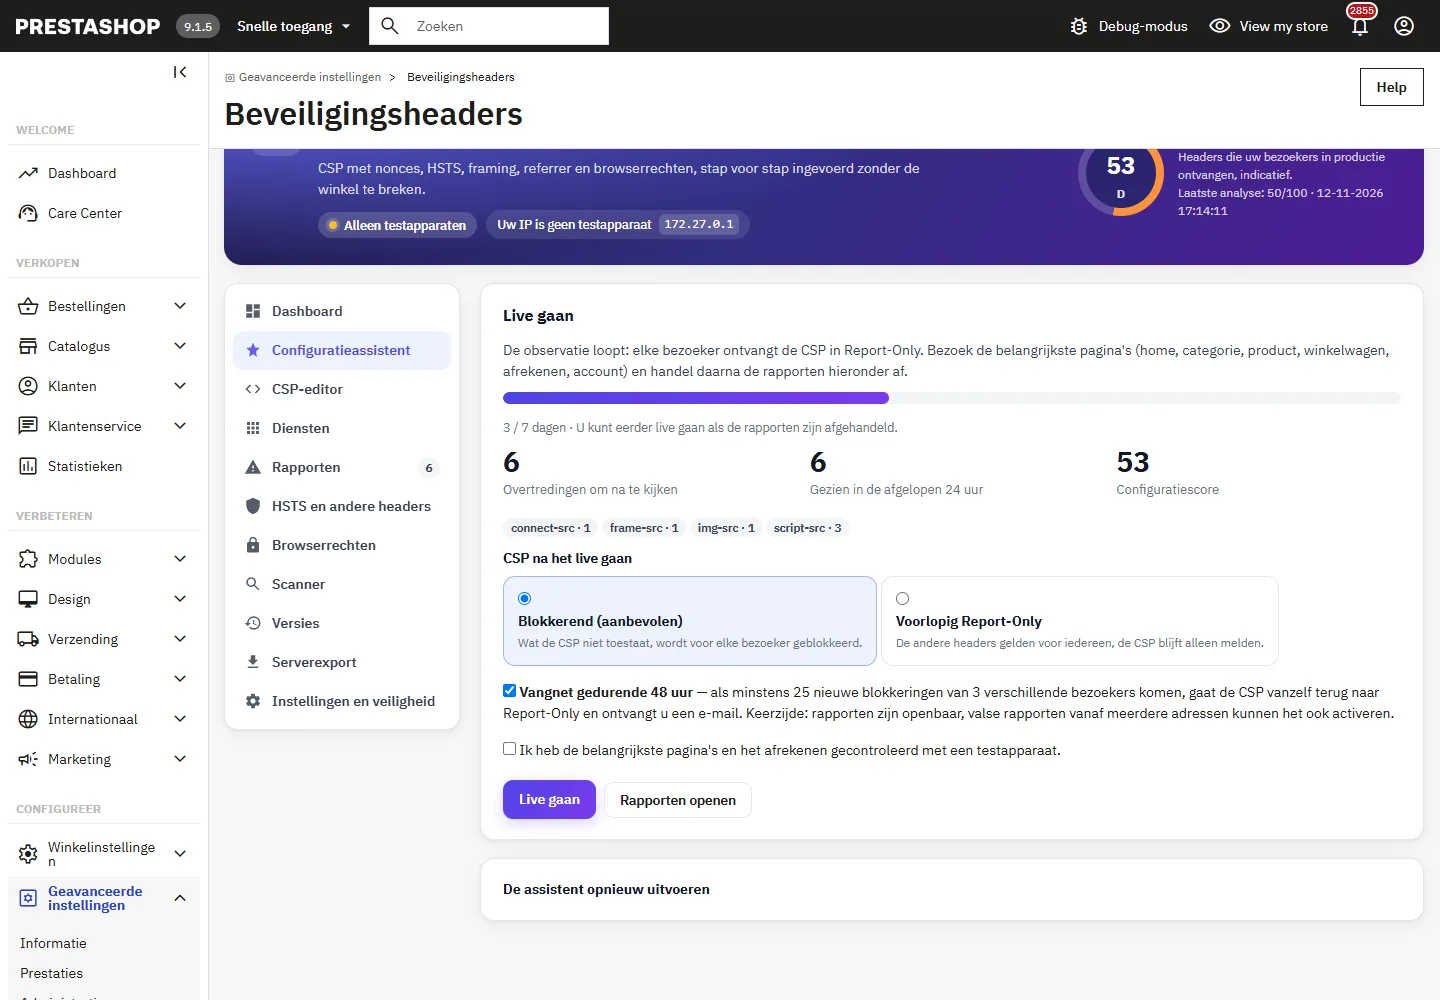
Het optionele vangnet bewaakt de 48 uur na een overschakeling naar blokkerend: als minstens 25 nieuwe blokkeringen van 3 verschillende bezoekers komen, keert de CSP vanzelf terug naar Report-Only, wordt er een versie opgeslagen en ontvangt u een e-mail. Afweging: rapporten zijn openbaar, dus valse rapporten die vanaf meerdere adressen worden verzonden, kunnen het ook activeren. Terug naar Report-Only op het dashboard doet op elk moment handmatig hetzelfde.
Testmodus en testapparaten
- Testapparaten (IP-adres in de lijst, of browser geopend met de testlink): alle headers, de CSP blokkerend ongeacht de gekozen modus, HSTS beperkt tot 5 minuten en nooit met preload.
- Andere bezoekers: de CSP in Report-Only, of niets (Alleen testapparaten).
De IP-lijst accepteert IPv4, IPv6 en CIDR-bereiken. De testlink markeert een browser 24 uur lang als testapparaat, handig op een telefoon; open het adres met ?dfsh_test=off om te stoppen. Achter een proxy of load balancer voert u de adressen daarvan in bij Vertrouwde proxy’s: X-Forwarded-For wordt alleen voor die adressen gelezen, van rechts naar links, zodat een bezoeker zich niet als testapparaat kan voordoen door de header zelf te schrijven.
CSP-editor en nonce
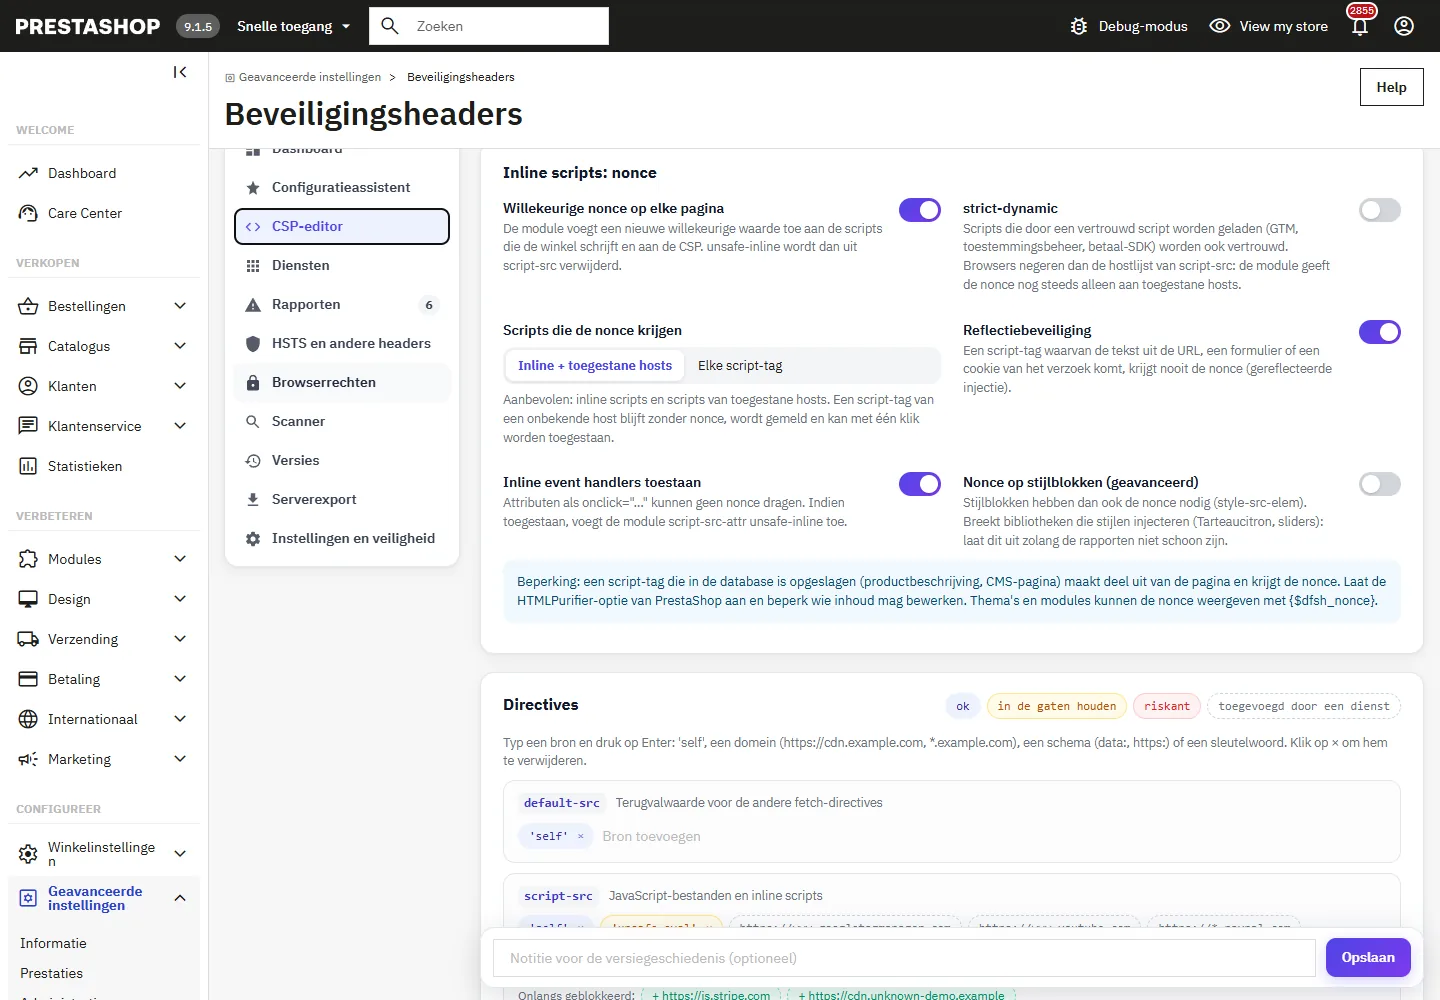
- Willekeurige nonce op elke pagina: de module voegt een nieuwe waarde toe aan de scripts die door de winkel zijn geschreven en aan de CSP, en verwijdert
'unsafe-inline'uitscript-src. Het thema wordt niet gewijzigd. - Scripts die de nonce krijgen: inline scripts en scripts van toegestane hosts (aanbevolen), of elke script-tag. Een script-tag van een onbekende host blijft zonder nonce: de browser meldt deze en u kunt de host ervan met één klik toestaan.
- Reflectiebeveiliging: een script-tag waarvan de tekst afkomstig is uit de URL, een formulier of een cookie van het verzoek, krijgt nooit de nonce.
- strict-dynamic: scripts die door een vertrouwd script worden geladen (Google Tag Manager, toestemmingsbeheerder, betaal-SDK), worden ook vertrouwd.
- Inline event handlers toestaan voegt
script-src-attr 'unsafe-inline'toe:onclick-attributen kunnen geen nonce dragen. - Nonce op stijlblokken (geavanceerd) vereist de nonce op
<style>-blokken; dit verstoort de bibliotheken die stijlen injecteren, waaronder Tarteaucitron.
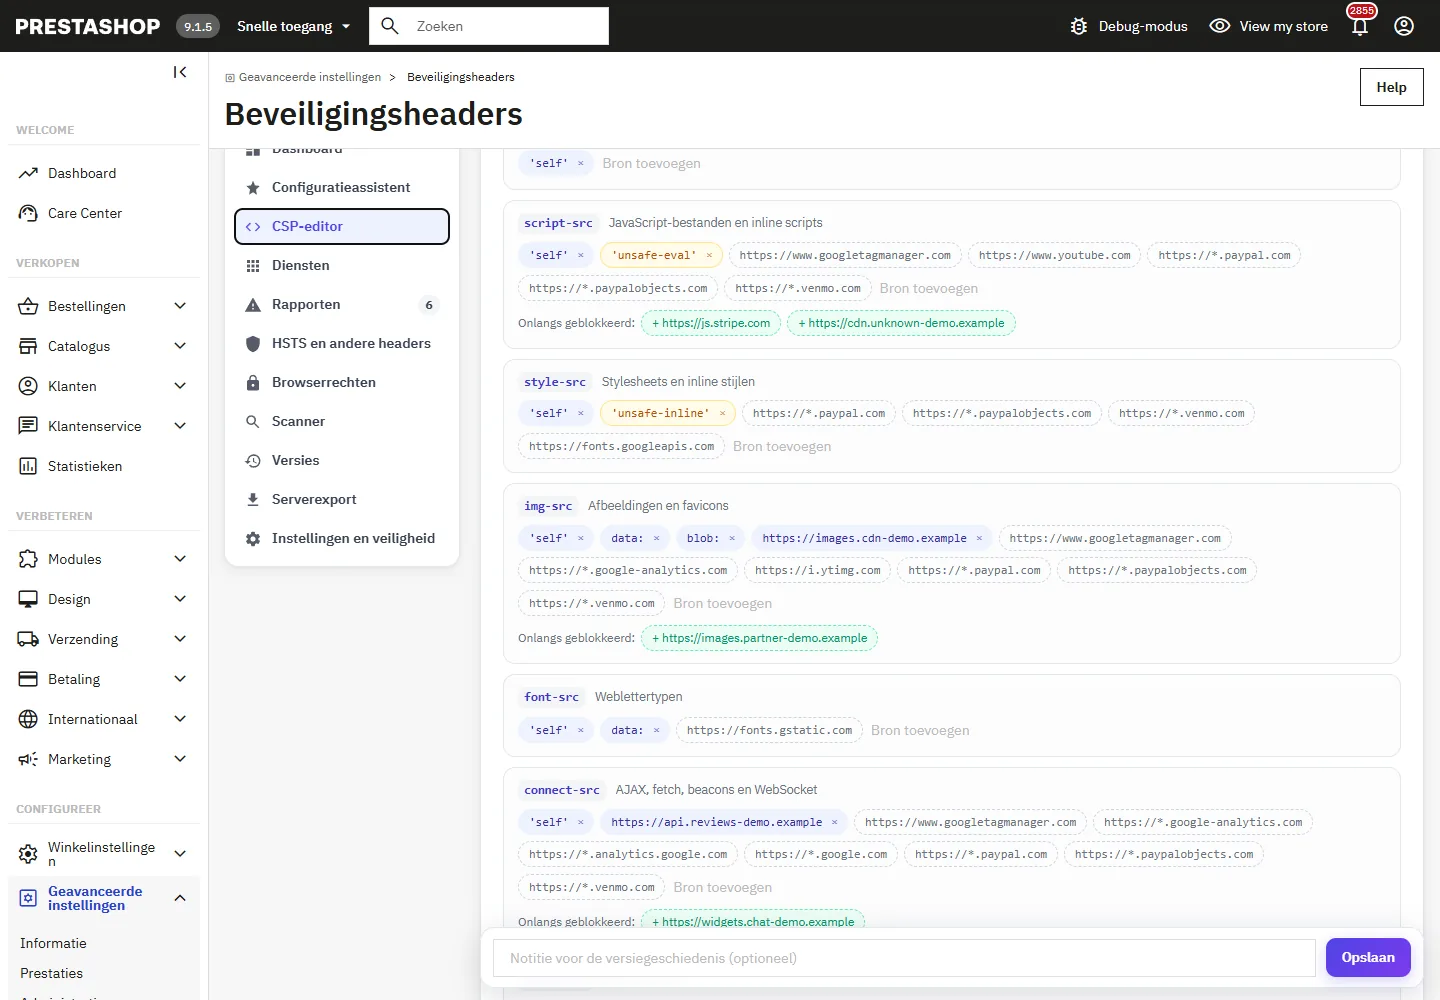
Elke directive wordt bewerkt als een lijst van bronnen: typ een bron en druk op Enter ('self', een domein zoals https://cdn.example.com of *.example.com, een schema zoals data:, een sleutelwoord). Riskante bronnen worden gemarkeerd, de domeinen die door de ingeschakelde diensten zijn toegevoegd, worden met een stippellijn omkaderd weergegeven, en de onlangs geblokkeerde domeinen verschijnen onder de directive met een knop om ze toe te voegen.
Voor ontwikkelaars: de nonce van de pagina is beschikbaar in Smarty als {$dfsh_nonce} en in PHP met DfSecurityHeaders::getNonce().
Diensten van derden
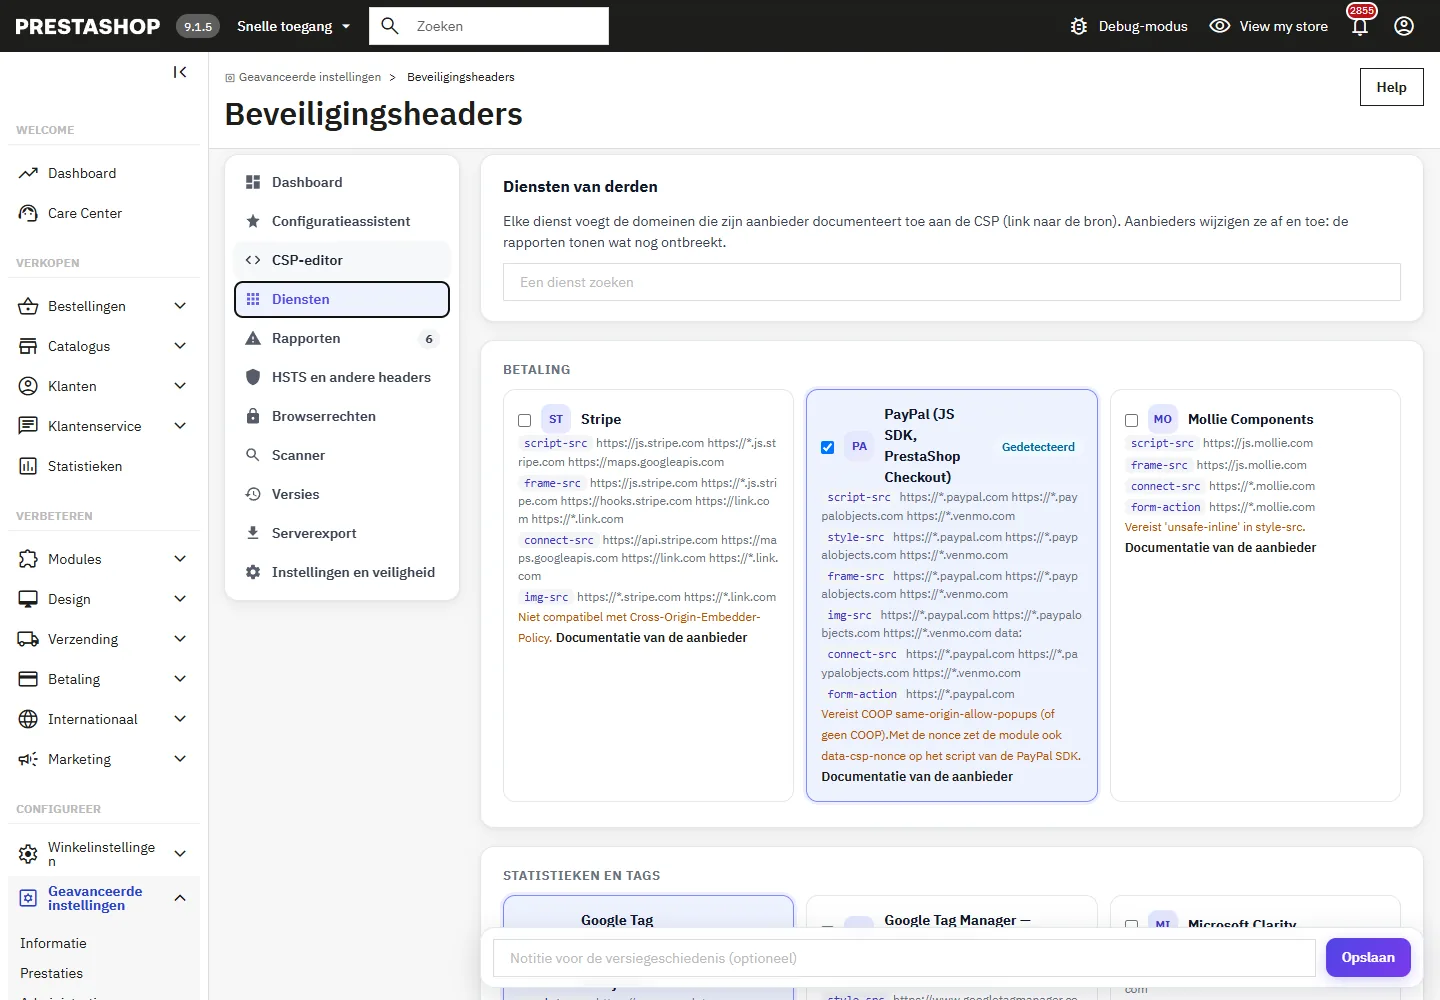
Elke dienst voegt de domeinen toe die door de aanbieder zijn gedocumenteerd, met een link naar die documentatie: Stripe, PayPal (JS SDK, PrestaShop Checkout), Mollie, Google Tag Manager / GA4 en de voorbeeldmodus ervan, Google Ads, Meta Pixel, TikTok, Pinterest, Microsoft Clarity, Hotjar, Tarteaucitron.js, Cookiebot, Axeptio, YouTube, Vimeo, Google Fonts, Google Maps, reCAPTCHA, afbeeldings-CDN’s (Cloudinary, imgix, Cloudflare Images, Bunny), Trustpilot en Crisp. Opmerkingen wijzen op de beperkingen: PayPal heeft COOP same-origin-allow-popups nodig, Stripe ondersteunt COEP niet, Tarteaucitron heeft 'unsafe-inline' nodig in style-src, aangepaste JavaScript-variabelen in GTM hebben 'unsafe-eval' nodig. Aanbieders wijzigen hun domeinen van tijd tot tijd: de rapporten laten zien wat nog ontbreekt.
Rapporten
Browsers sturen hun rapporten naar de module (report-uri, en report-to met Reporting-Endpoints wanneer de winkel https gebruikt). Rapporten worden gegroepeerd per directive en geblokkeerde bron, met de treffers, de treffers die echt zijn geblokkeerd, het aantal verschillende bezoekers, de laatste pagina en het laatste script, en de eerste tekens van de geblokkeerde code.
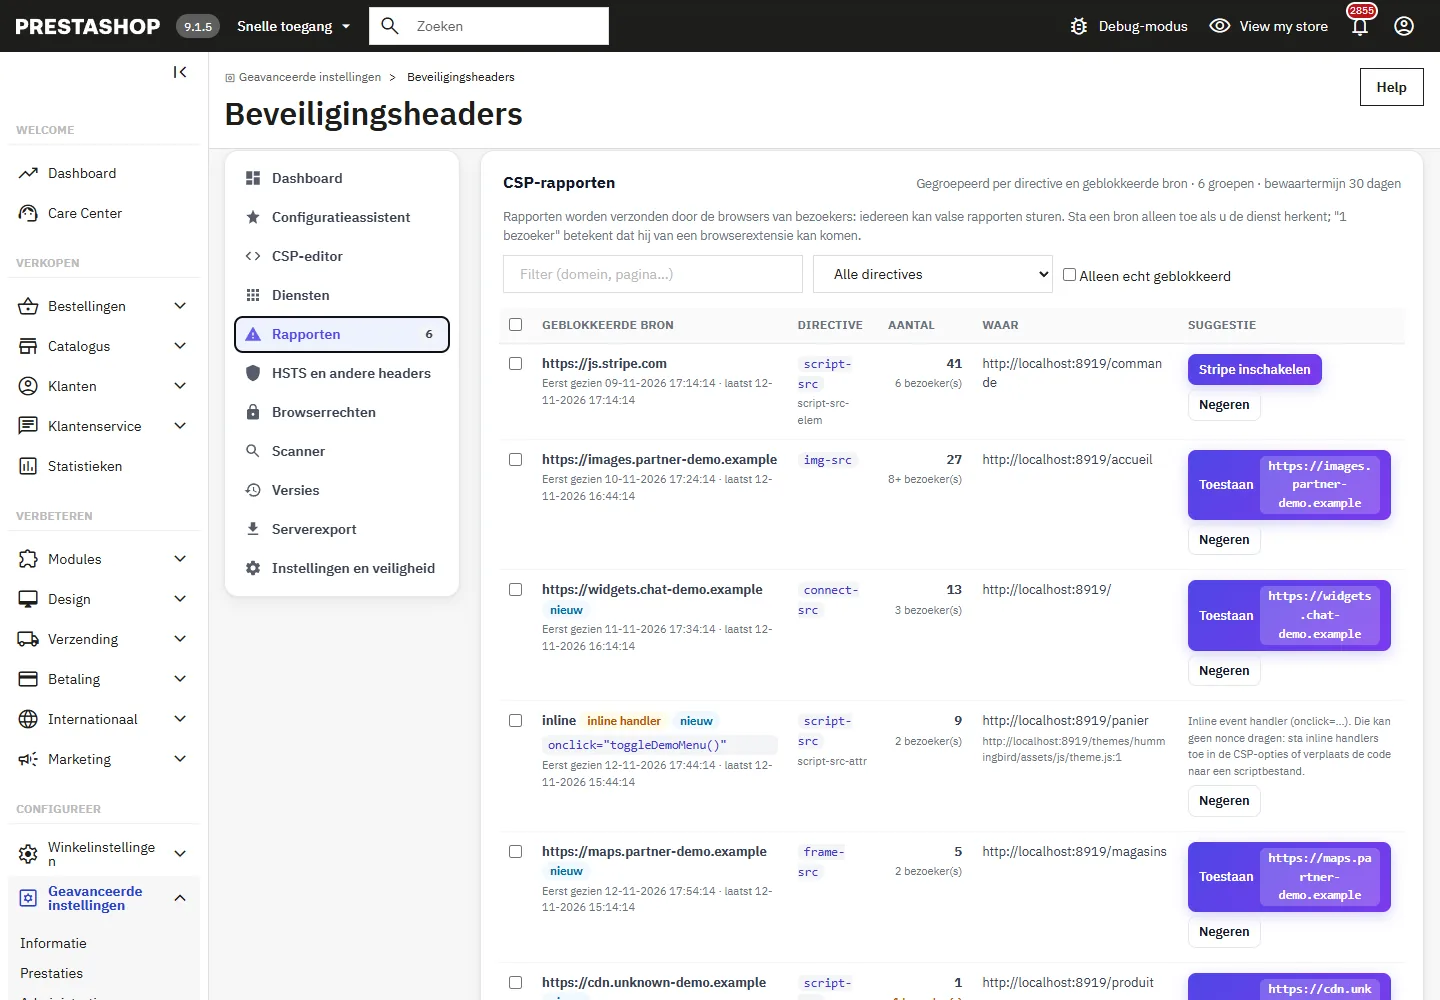
- Inschakelen schakelt de dienst in die bij het domein hoort, Toestaan voegt de bron toe aan de juiste directive, Negeren verplaatst de regel naar de lijst “Genegeerd”, waar deze ongemerkt verder wordt geteld.
- Inline code,
eval,data:in scripts en scripts via gewoon http worden nooit met één klik toegestaan: de hint legt de juiste oplossing uit. - Iedereen kan rapporten verzenden: een bron die bij één enkele bezoeker is gezien, wordt als zodanig gemarkeerd. Sta alleen toe wat u herkent.
- Het endpoint accepteert maximaal 120 rapporten per minuut per afzender, 1.500 per minuut voor de winkel en 64 KB per verzoek; rapporten over pagina’s die niet bij de winkel horen, worden verworpen. Er wordt geen IP-adres opgeslagen, URL’s worden zonder parameters bewaard, en groepen die gedurende de bewaartermijn (7 tot 90 dagen) niet meer zijn gezien, worden verwijderd.
Versies
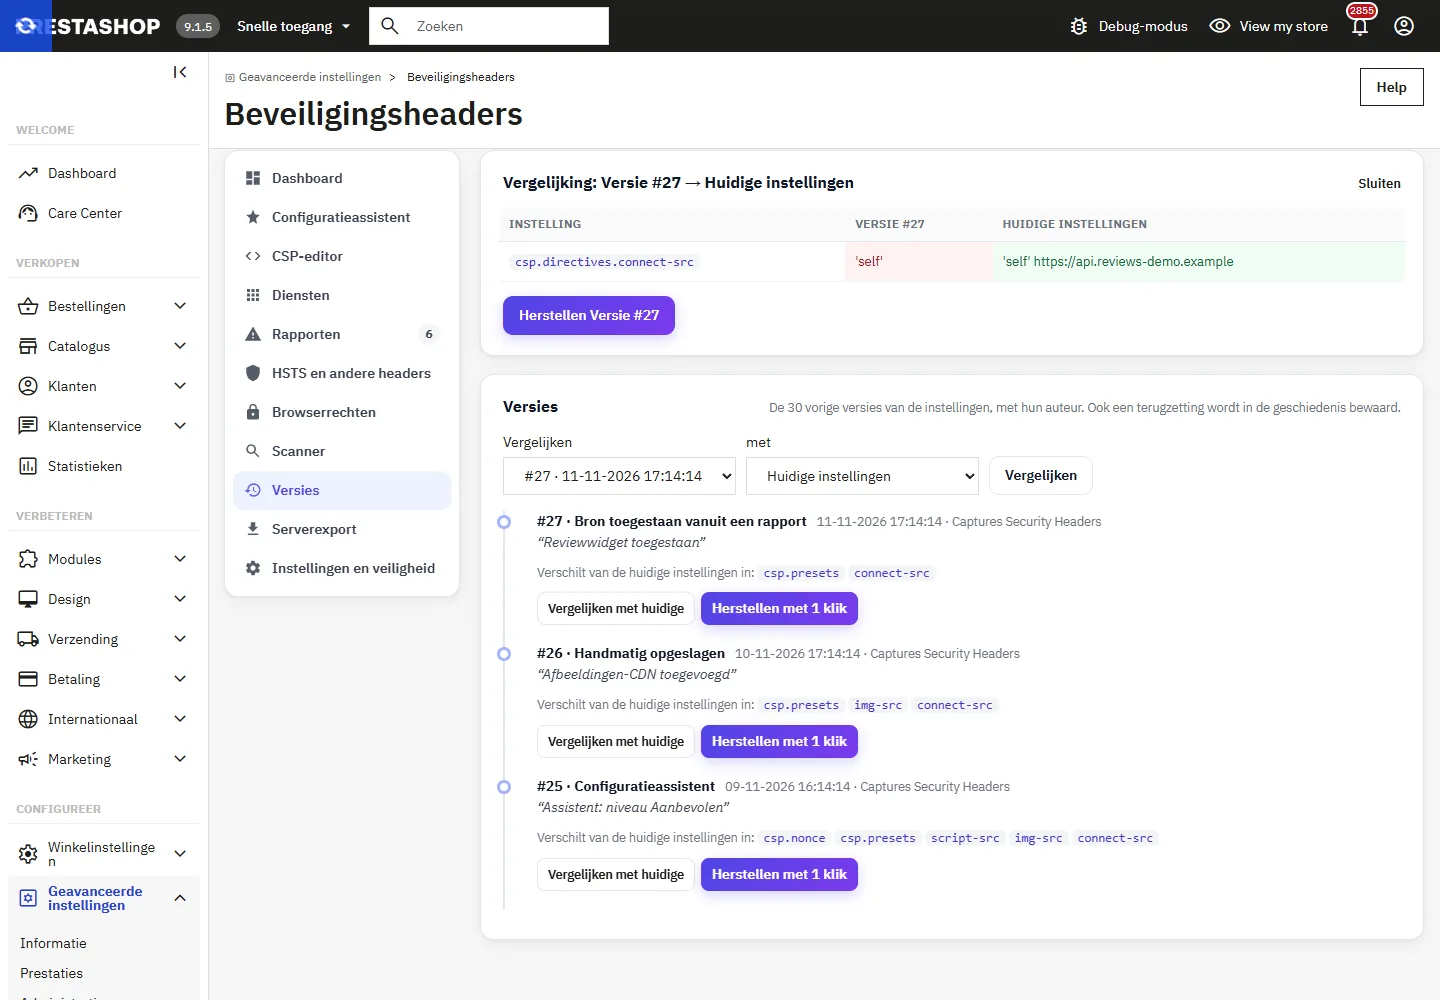
Bij elke wijziging worden de vorige instellingen bewaard met de datum, de medewerker, de actie en een optionele notitie die in de opslagbalk wordt ingevoerd. De laatste 30 versies worden bewaard. Vergelijken met huidige toont de verschillen per instelling, twee versies kunnen met elkaar worden vergeleken, en Herstellen met 1 klik keert terug naar een versie; de vervangen toestand wordt aan de geschiedenis toegevoegd.
Serverexport
Om Apache of nginx de statische headers te laten verzenden, kopieert u het blok uit het onderdeel Serverexport en schakelt u vervolgens Headers verzonden door de server in bij Instellingen en veiligheid: de module verzendt dan alleen nog de CSP (de nonce en de rapporten hebben PHP nodig).
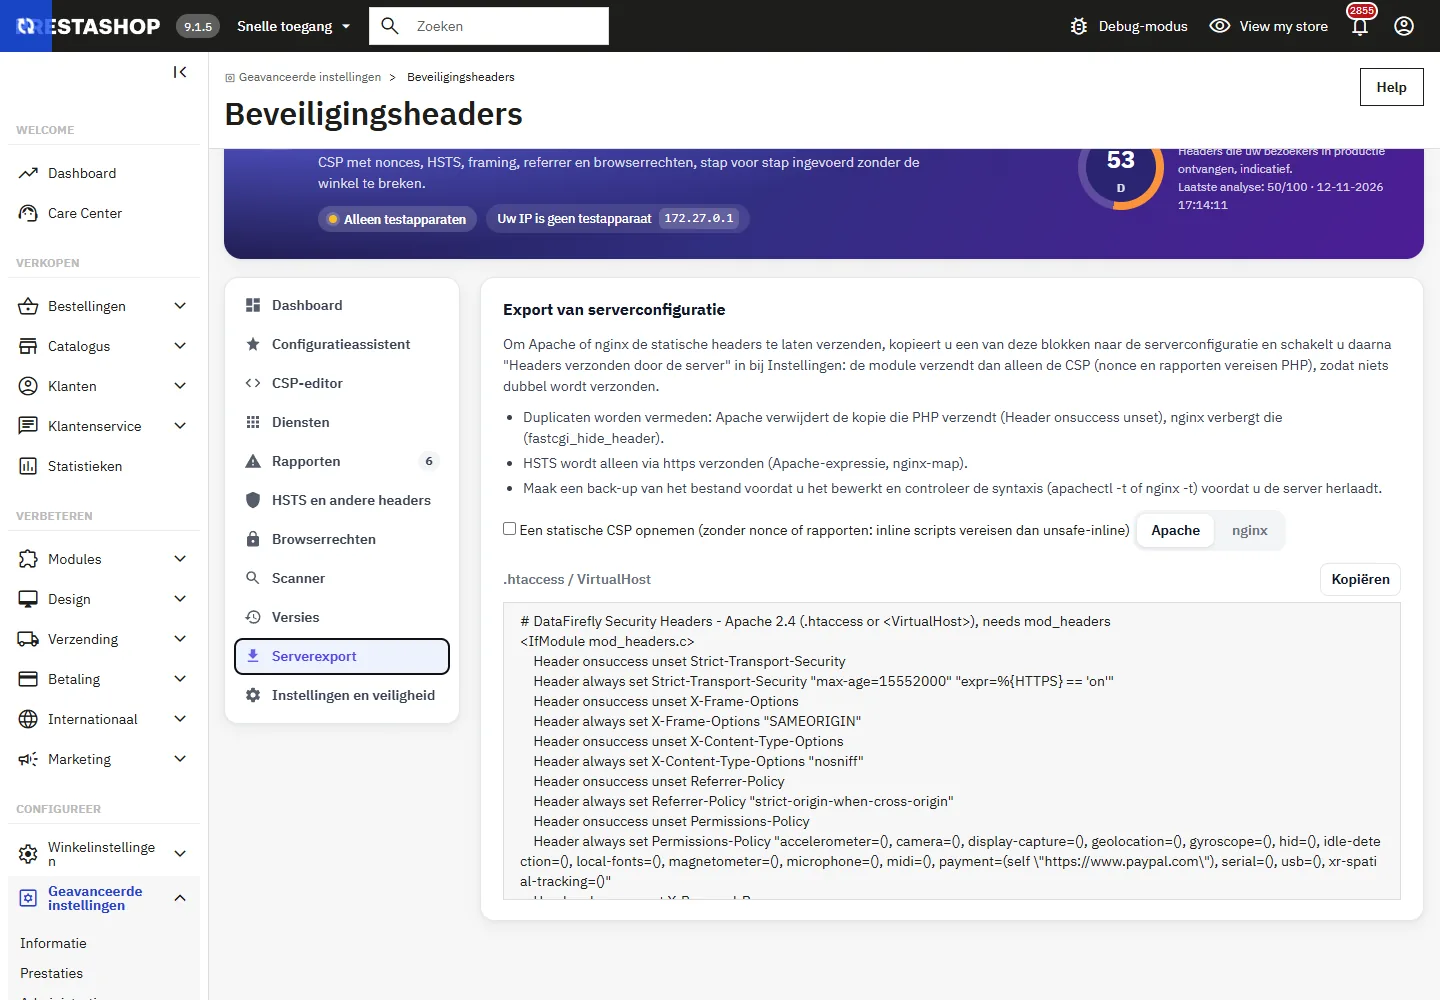
- Geen duplicaten: Apache verwijdert de kopie die door PHP is verzonden (
Header onsuccess unset), nginx verbergt deze (fastcgi_hide_header). - HSTS wordt alleen via https verzonden (Apache-expressie, nginx
map). - Maak een back-up van het bestand en controleer de syntaxis met
apachectl -tofnginx -tvoordat u herlaadt. In nginx vervangenadd_header-instructies in eenlocation-blok die van hetserver-blok.
Scanner
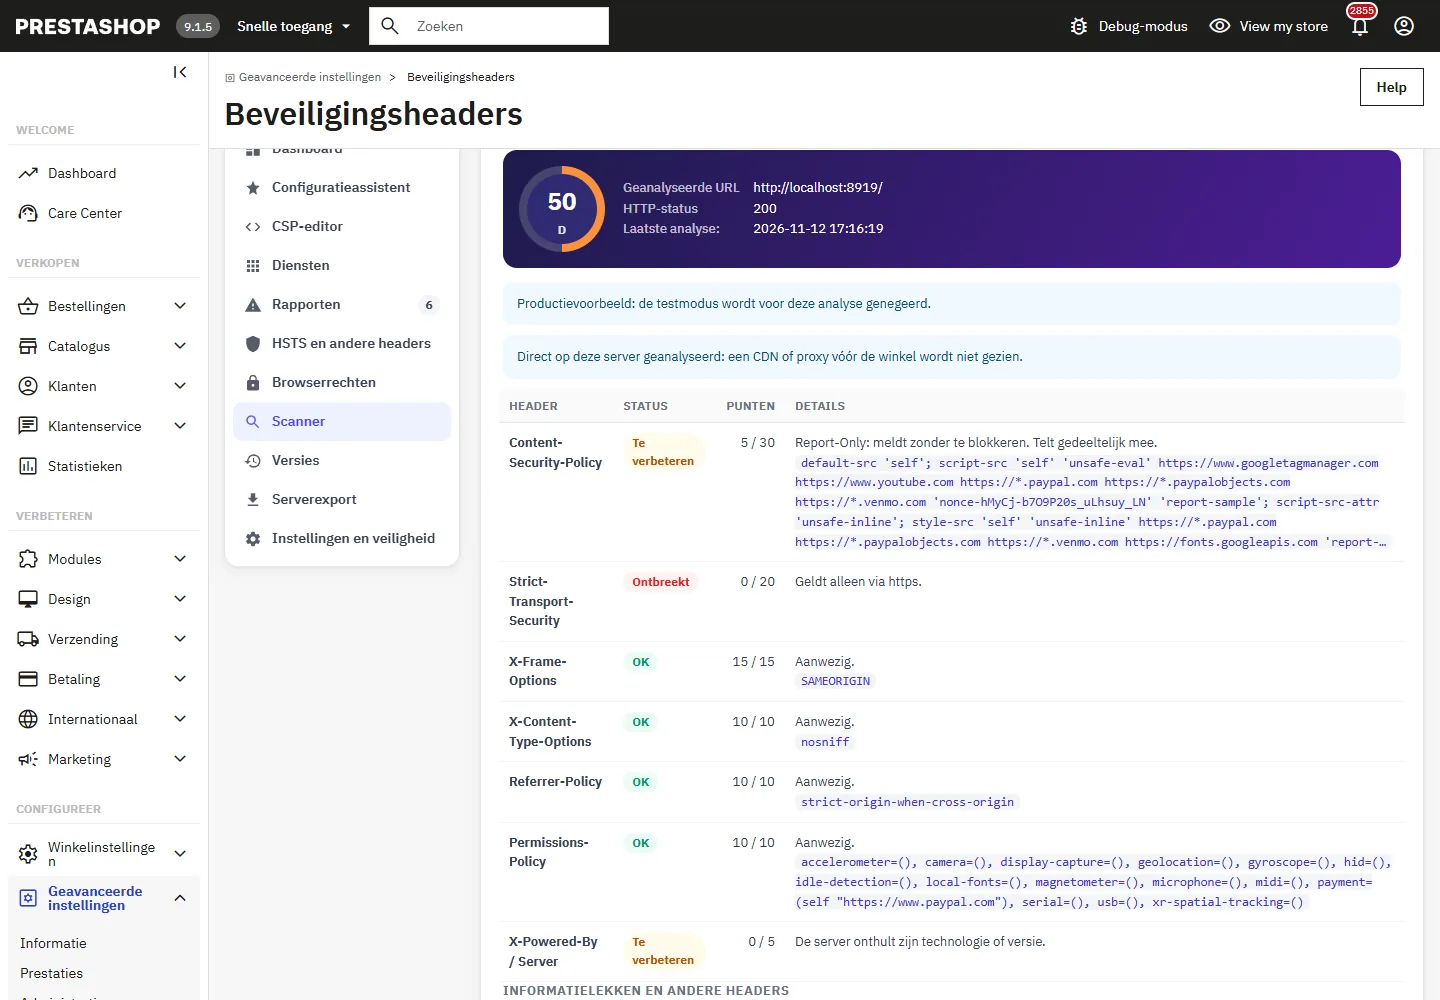
Huidige headers analyseren vraagt vanaf de server een pagina van de winkel op; Productievoorbeeld toont de headers die elke bezoeker krijgt zodra de testmodus uit staat. Het resultaat vermeldt elke header met de punten ervan, de informatielekken (X-Powered-By, serverversie), duplicaten en de inhoud van de pagina. Alleen de domeinen en poorten van de winkel kunnen worden opgevraagd, omleidingen naar een andere site worden niet gevolgd, en bij hostingomgevingen waar de server zijn eigen adres niet kan bereiken (Docker, NAT) wordt de analyse rechtstreeks op de server uitgevoerd.
HSTS en andere headers
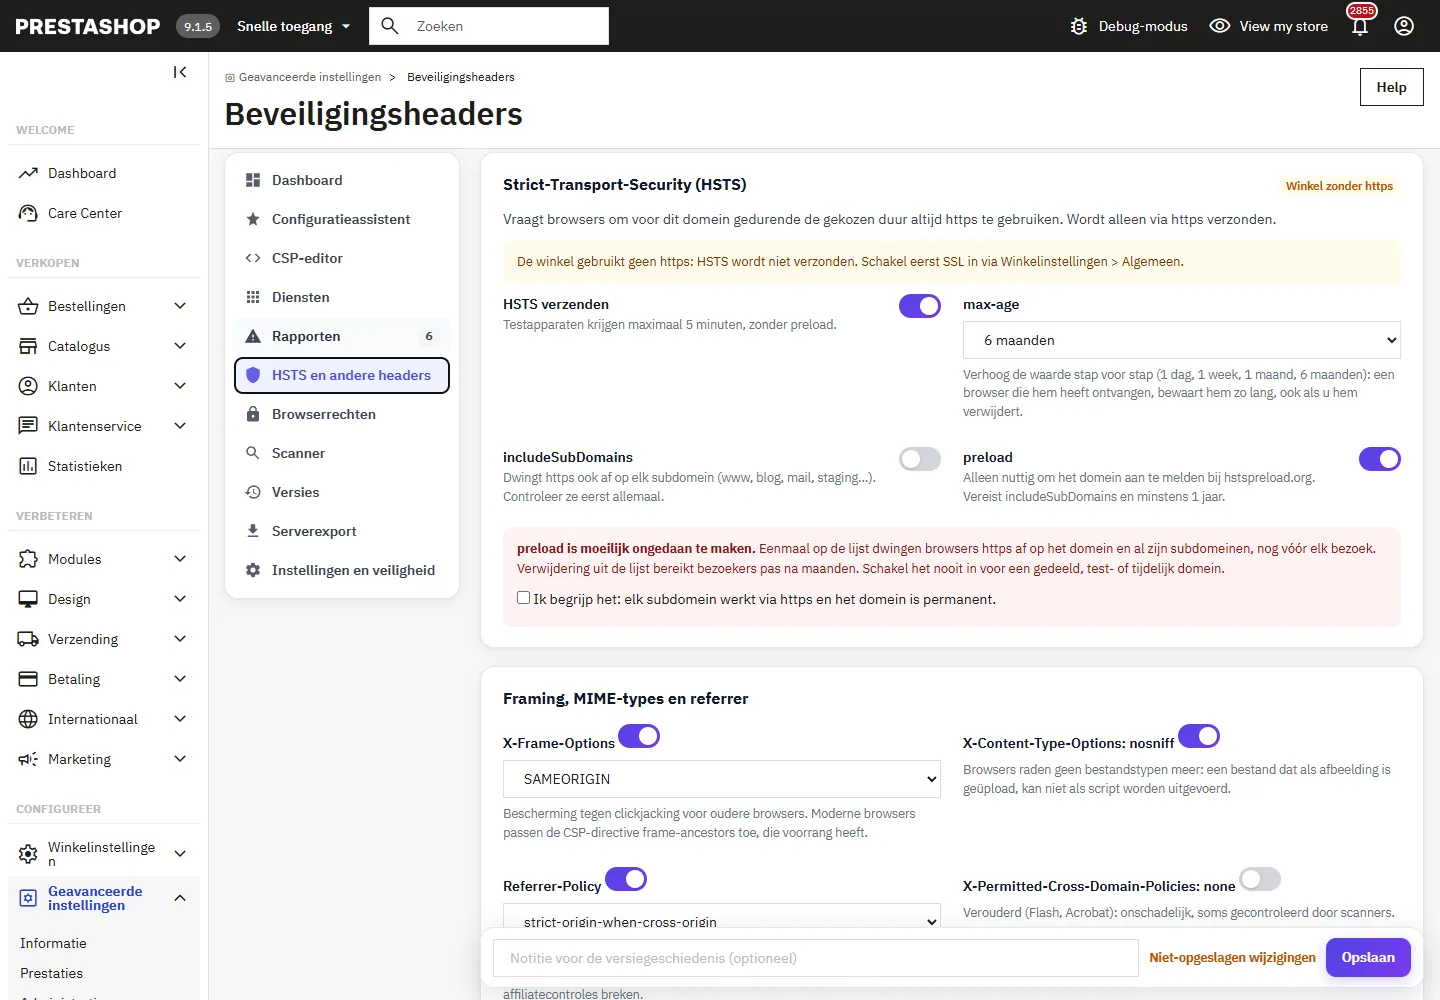
- HSTS wordt alleen via https verzonden. Begin met een korte duur en verhoog deze stap voor stap: een browser bewaart HSTS gedurende de hele duur, ook als u het verwijdert.
includeSubDomainsdwingt https af op elk subdomein.preloadwordt alleen verzonden metincludeSubDomainsen minstens 1 jaar, en vereist een bevestiging: verwijdering uit de preloadlijst duurt maanden. - X-Frame-Options SAMEORIGIN voor oudere browsers; moderne browsers passen de CSP-directive
frame-ancestorstoe. - Referrer-Policy
strict-origin-when-cross-origin;no-referrerkan ingesloten YouTube-video’s verstoren. - COOP, COEP, CORP staan standaard uit: COOP
same-originverbreekt betaalpop-ups, COEP blokkeert iframes en bestanden die dit niet expliciet toestaan. - Back-office: de optionele back-office-voorinstelling verzendt HSTS (https), X-Frame-Options SAMEORIGIN, nosniff en Referrer-Policy, nooit een CSP.
Permissions-Policy: per functie “Geblokkeerd”, “Alleen deze site” (plus de origins die u invoert en die van de ingeschakelde diensten) of “Alle sites”. Alleen functies die huidige browsers kennen, worden weergegeven, zodat er geen consolefout ontstaat.
Meldingen
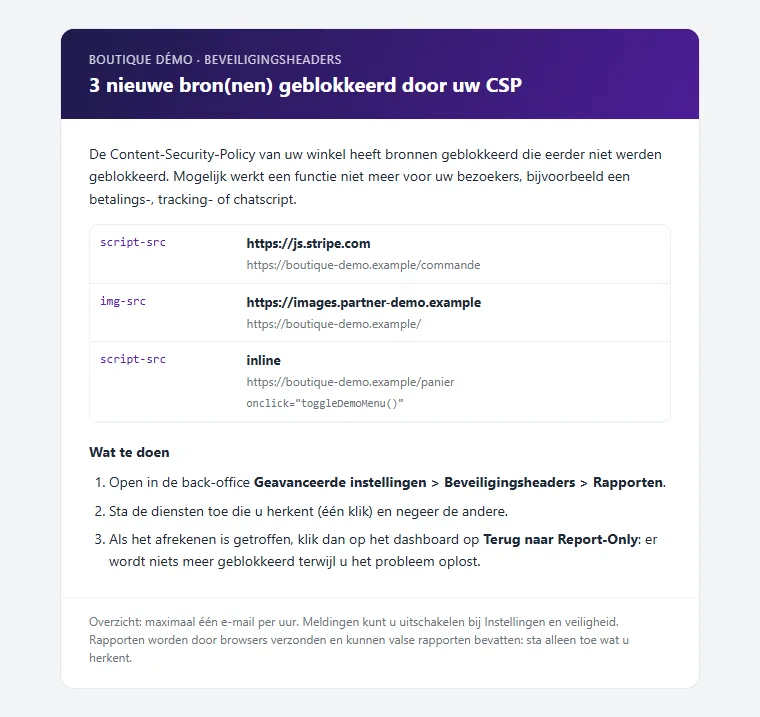
Wanneer de CSP in productie blokkeert, wordt elke bron die voor het eerst echt wordt geblokkeerd, opgenomen in een overzichtsmail: maximaal één e-mail per uur en 12 per dag, tot 5 ontvangers. Testmail verzenden controleert de configuratie.
Noodstop en probleemoplossing
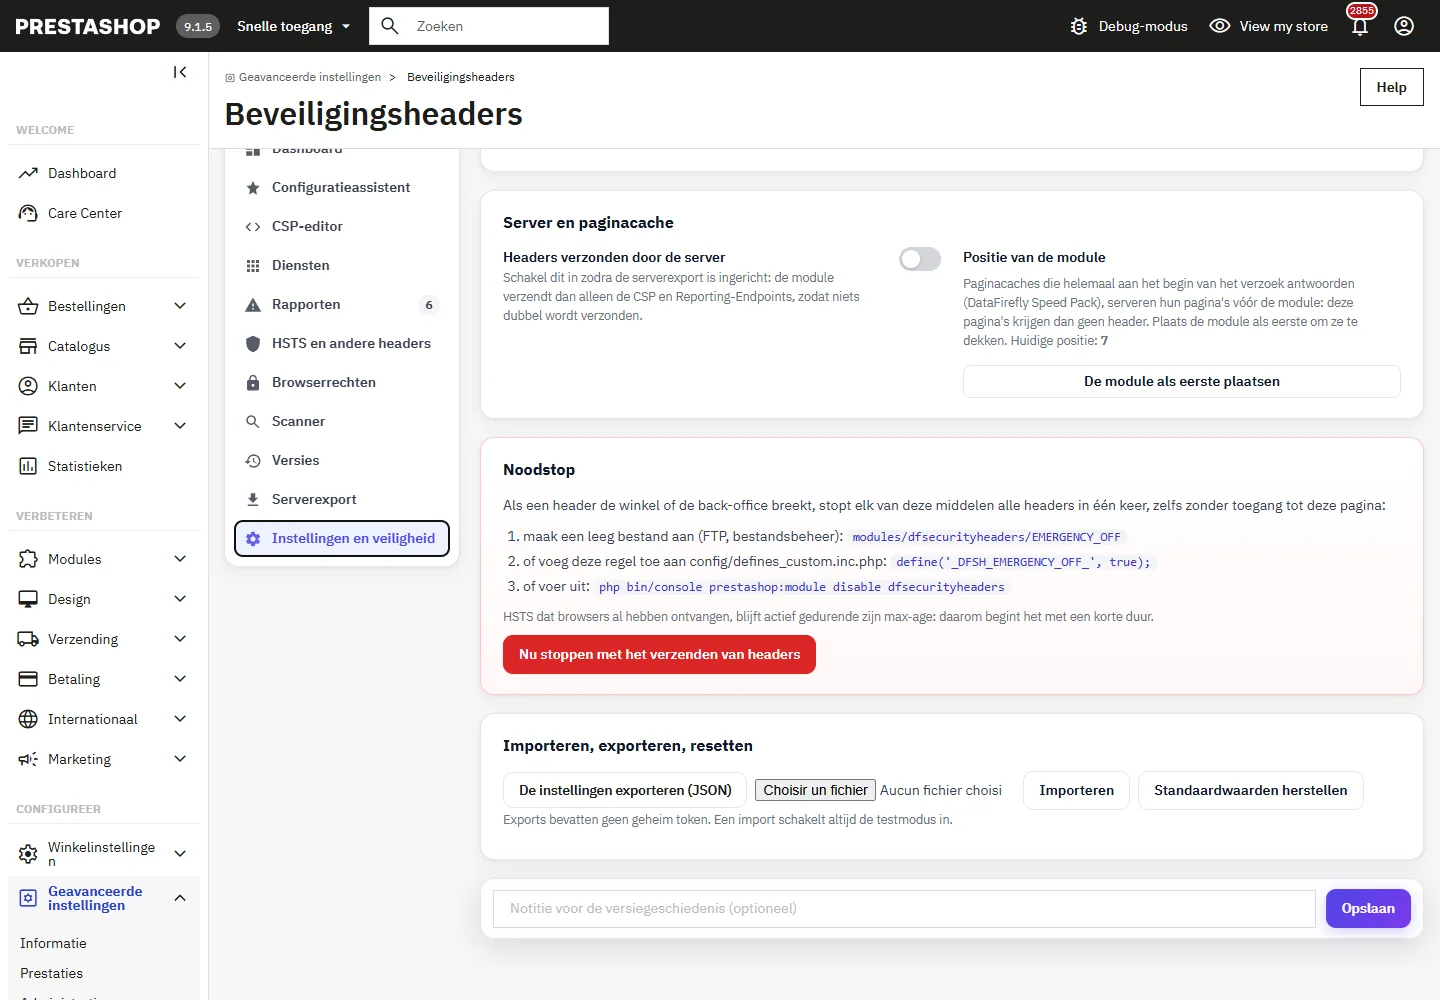
- Als een header de winkel of de back-office verstoort, stopt elk van deze maatregelen alle headers tegelijk, zelfs zonder toegang tot de back-office: maak een leeg bestand
modules/dfsecurityheaders/EMERGENCY_OFFaan, voegdefine('_DFSH_EMERGENCY_OFF_', true);toe aanconfig/defines_custom.inc.php, of voerphp bin/console prestashop:module disable dfsecurityheadersuit. - Een pagina werkt niet meer: gebruik Terug naar Report-Only of herstel de vorige versie.
- Paginacachemodules die helemaal aan het begin van het verzoek antwoorden (DataFirefly Speed Pack), leveren hun pagina’s vóór de module uit. Met De module als eerste plaatsen (Instellingen en veiligheid) krijgen ze de headers mee; wanneer zo’n cache zelf een opgeslagen pagina uitvoert, verzendt de module voor dat antwoord hetzelfde beleid zonder nonce, zodat er niets misgaat.
- Een browser die HSTS heeft ontvangen, weigert http totdat de duur is verstreken, ook nadat de module is uitgeschakeld.