
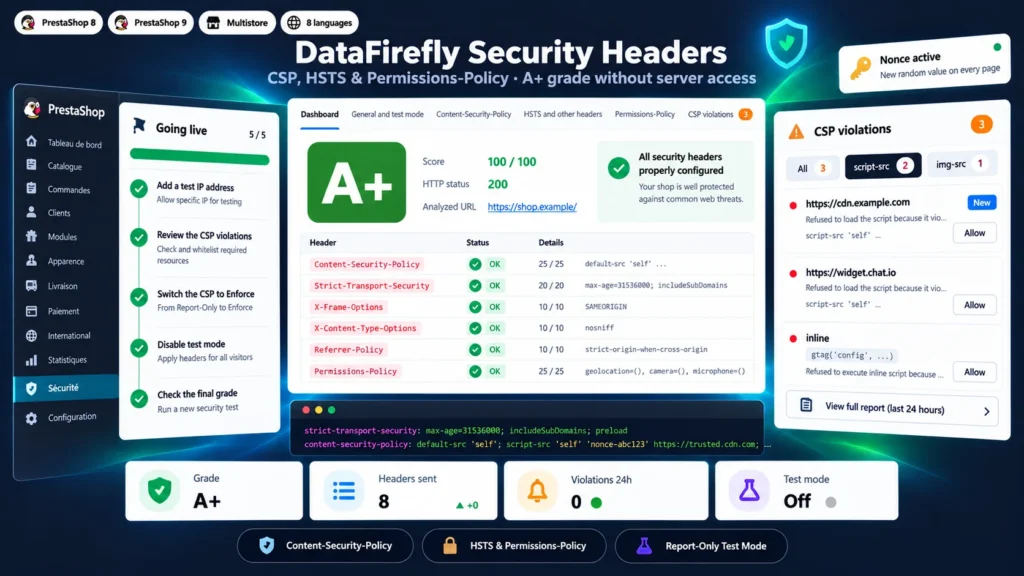
Alles, was Sie vor der Installation wissen wollen.
Ein detaillierter Blick darauf, wie Security Header für PrestaShop 8 & 9: CSP, HSTS und Note A+ ohne Serverzugriff funktioniert, warum wir es so gebaut haben und der Gedanke hinter den Funktionen oben.
Warum Ihr Shop auf securityheaders.com ein F bekommt
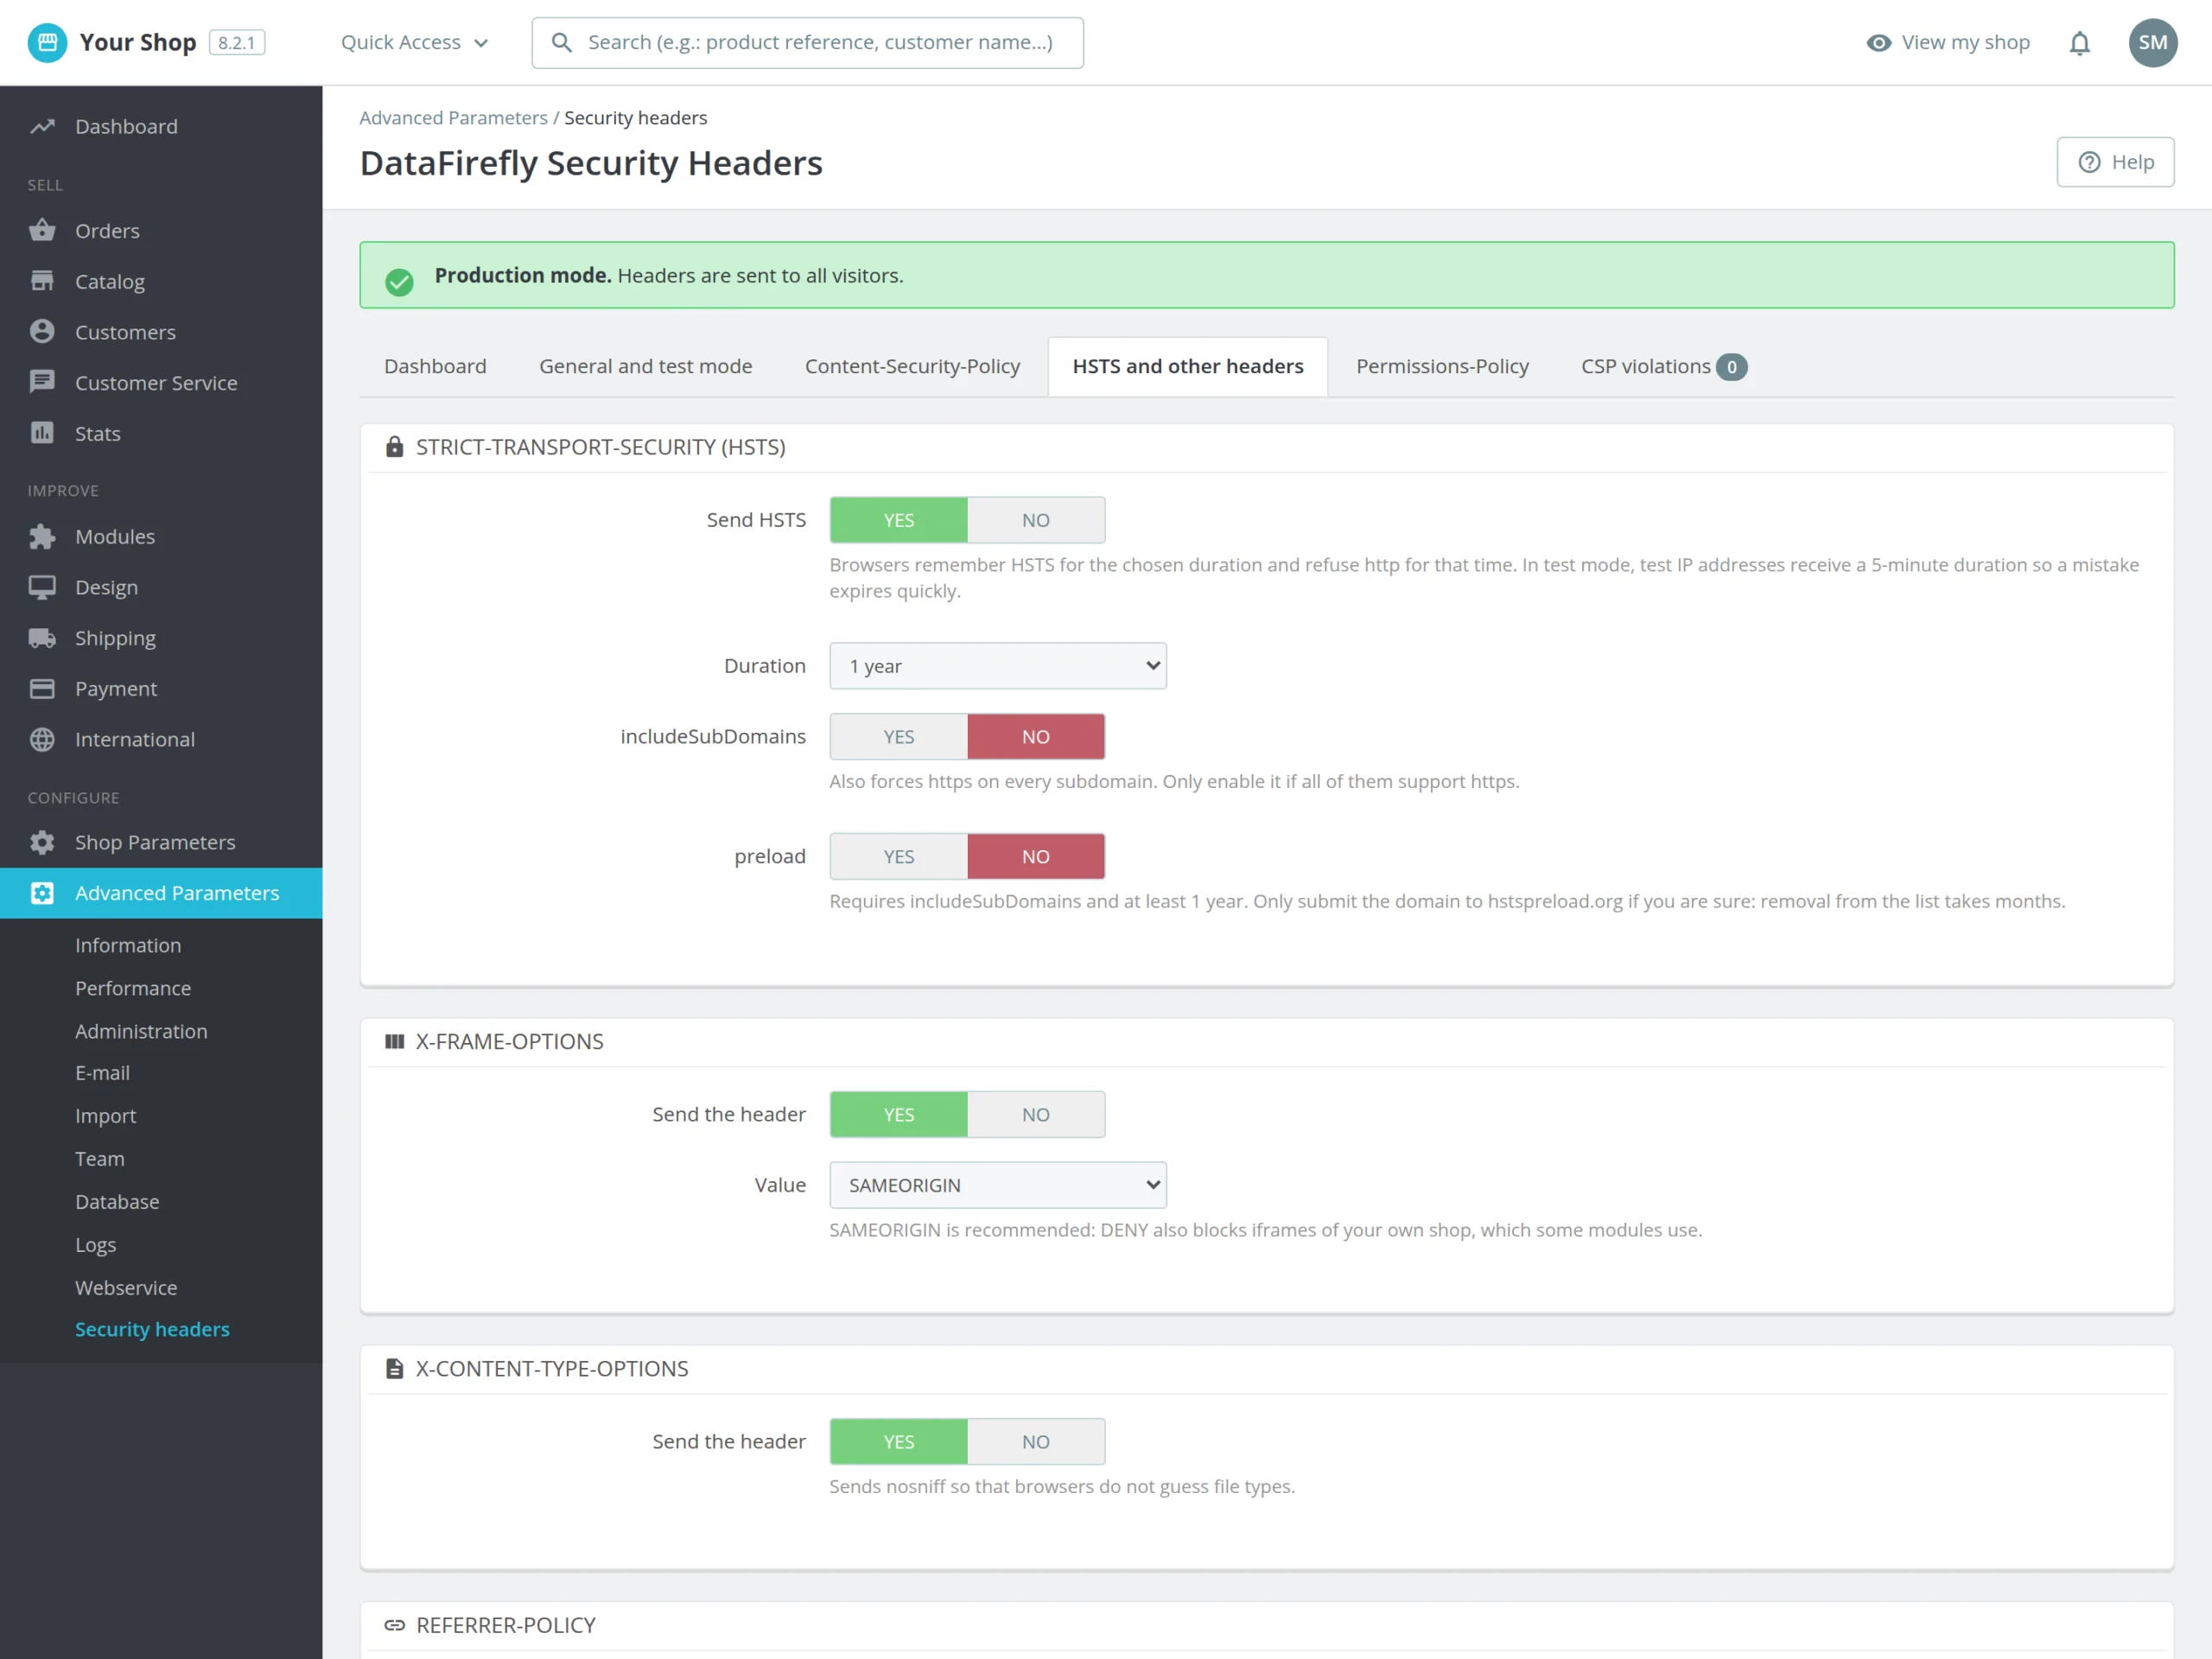
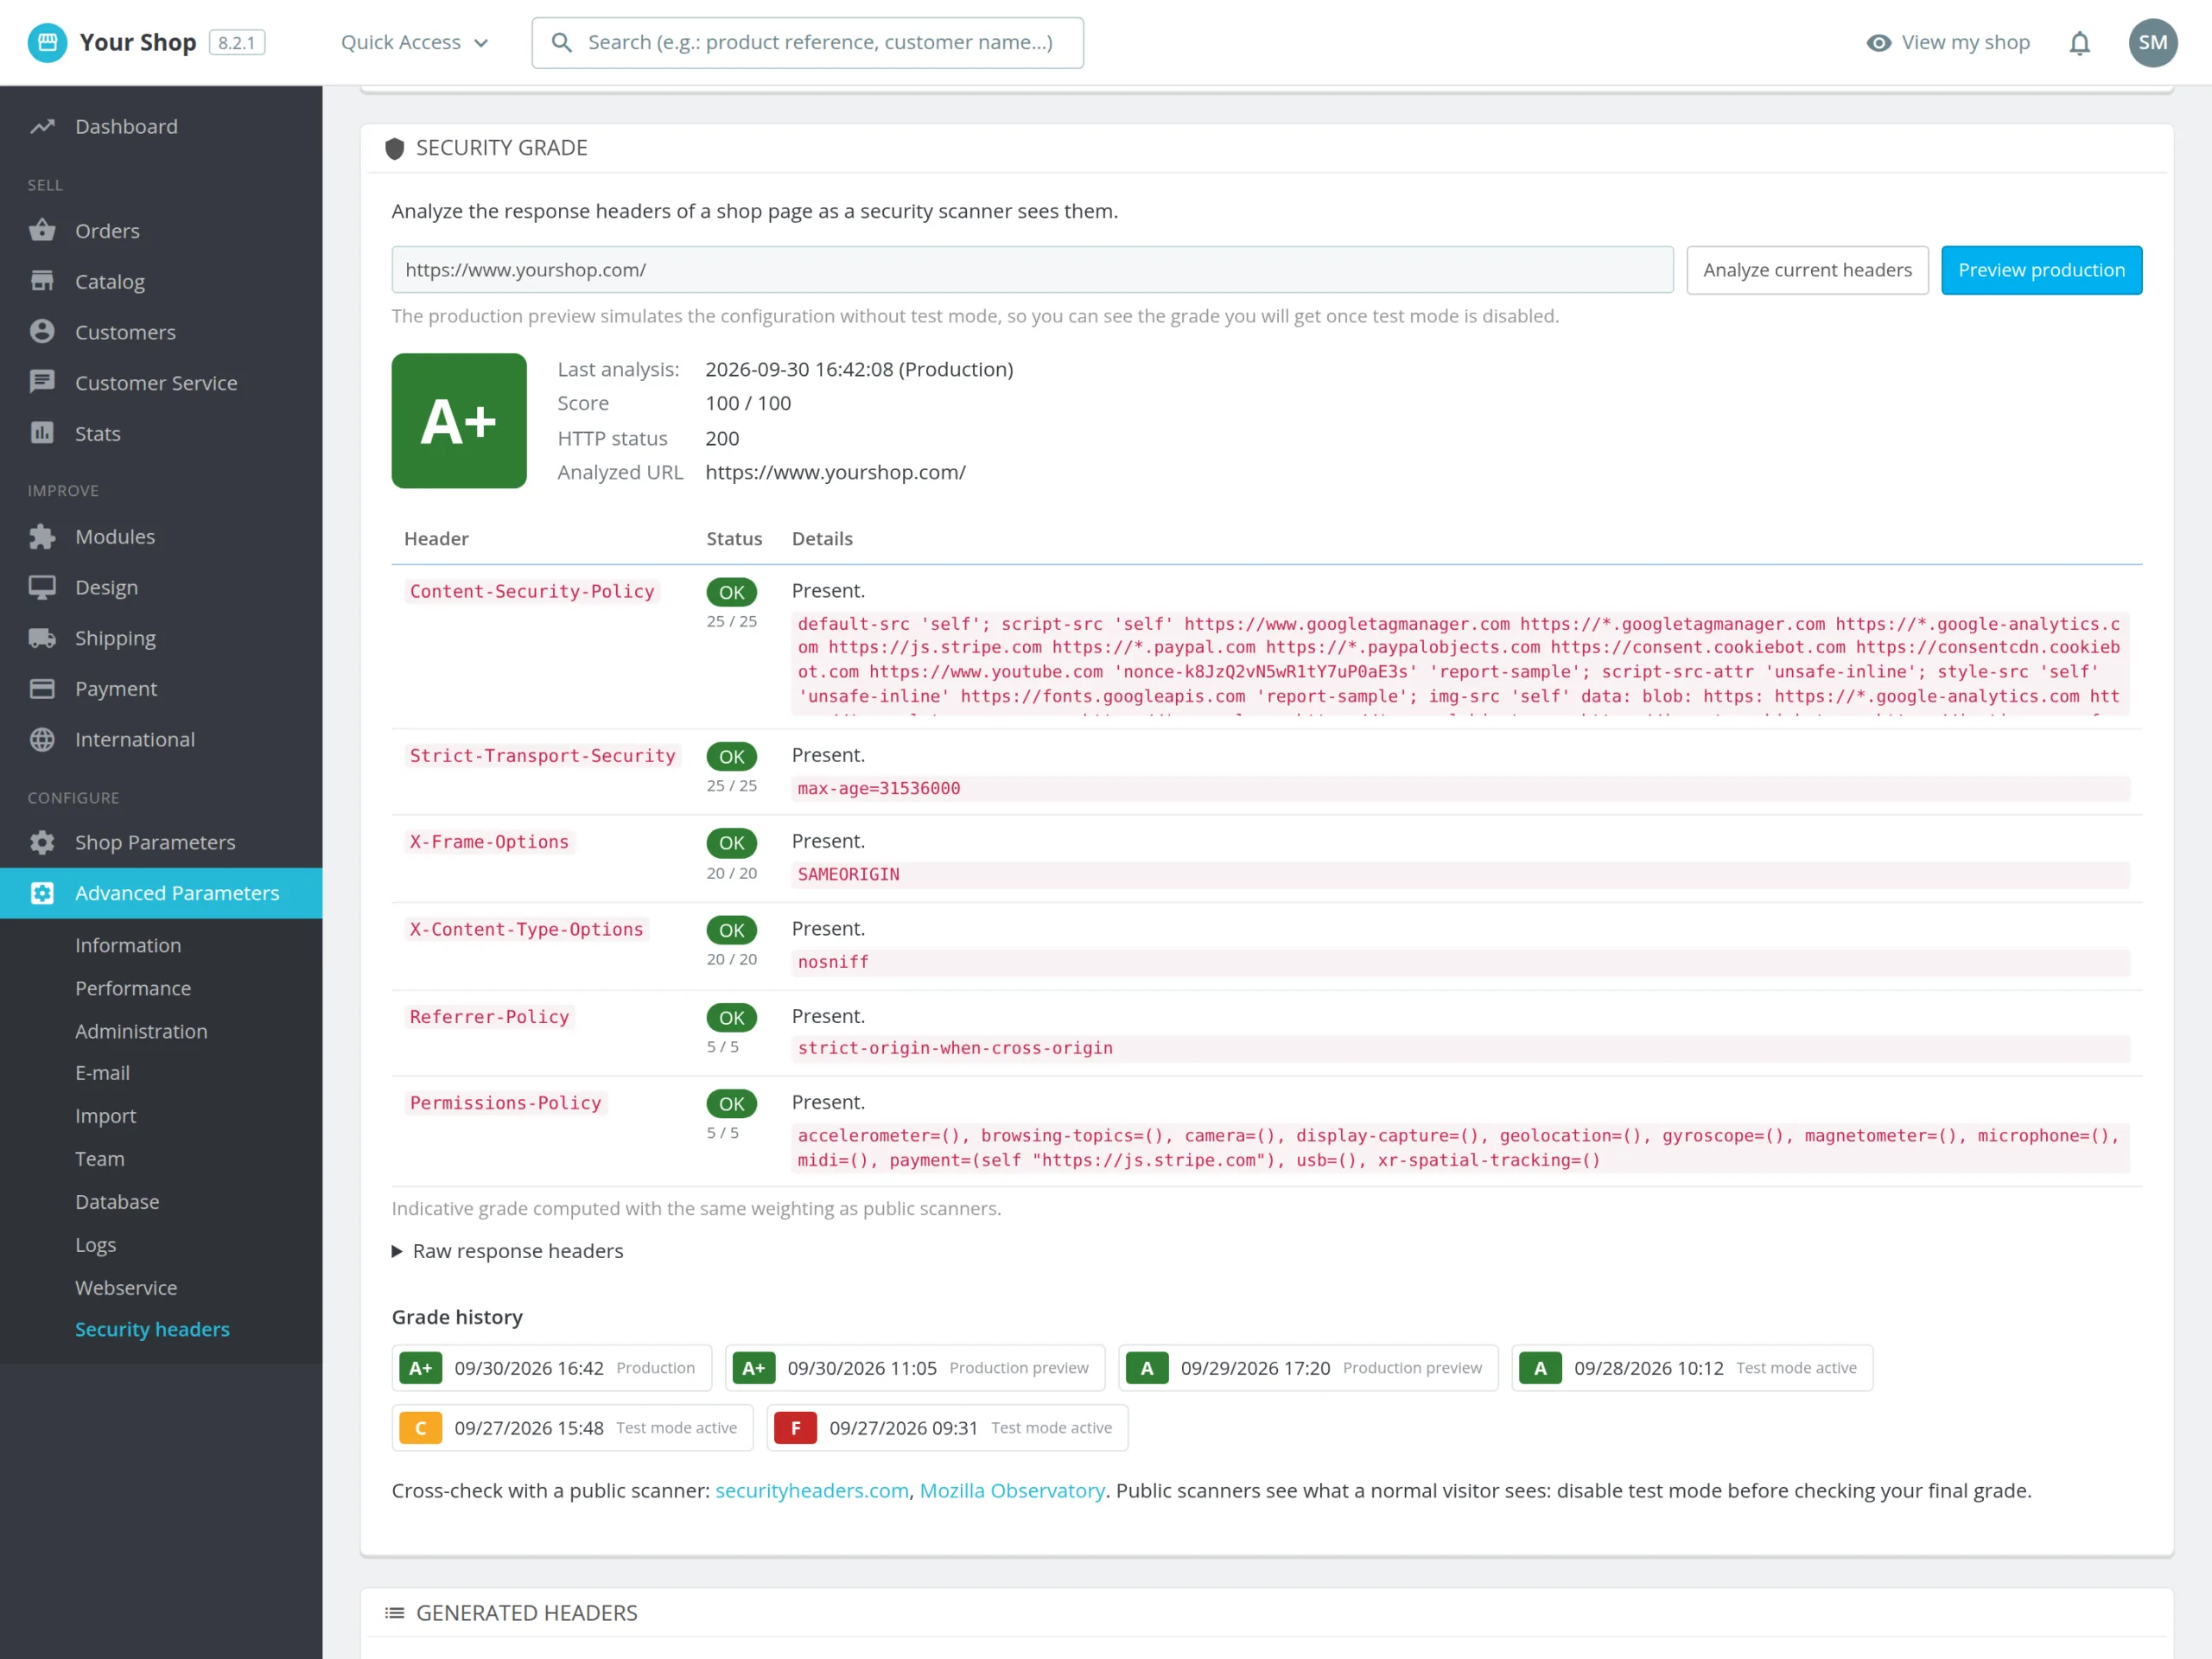
PrestaShop sendet fast keine Sicherheits-Header. Ohne Content-Security-Policy kann ein Skript, das über ein kompromittiertes Modul oder eine XSS-Lücke eingeschleust wurde, die Felder des Zahlungsformulars auslesen. Ohne HSTS kann der erste Besuch über http laufen. Ohne X-Frame-Options lässt sich Ihr Shop im Rahmen einer präparierten Website anzeigen. Öffentliche Scanner erkennen das in Sekunden, und Agenturen, Prüfer und manche Zahlungspartner schauen sich diese Noten an.
Eine CSP aufbauen, ohne den Checkout zu blockieren
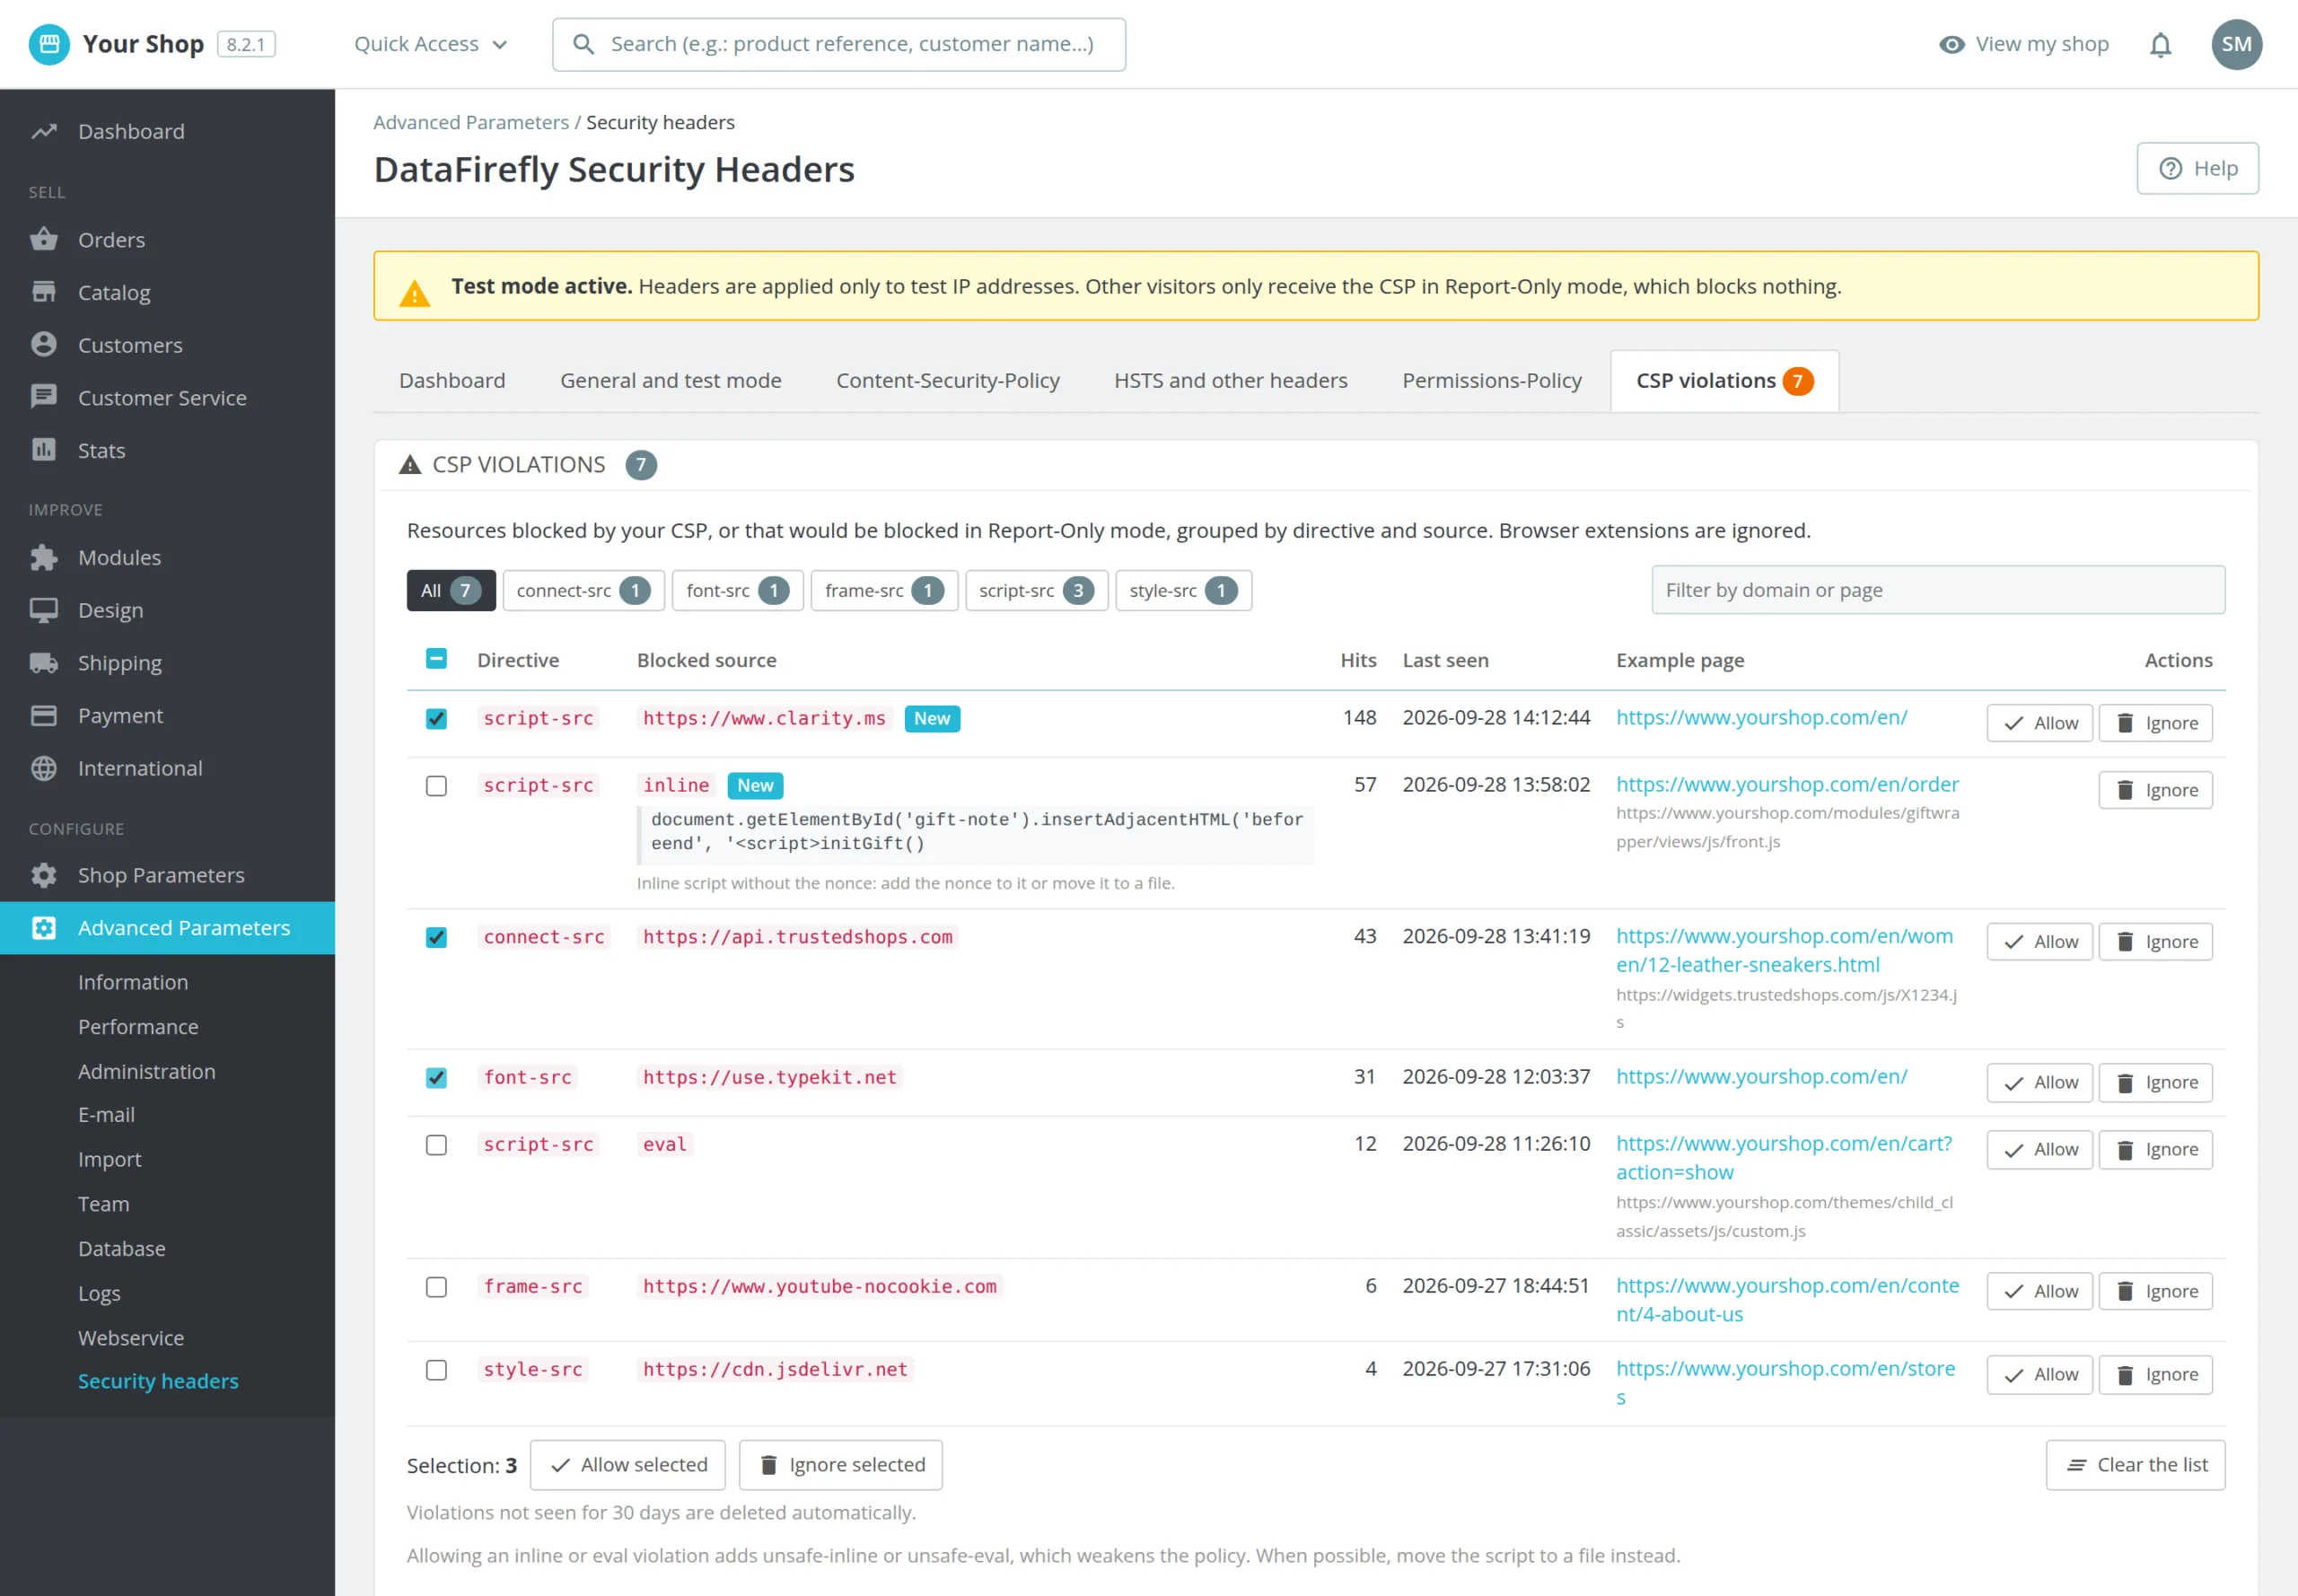
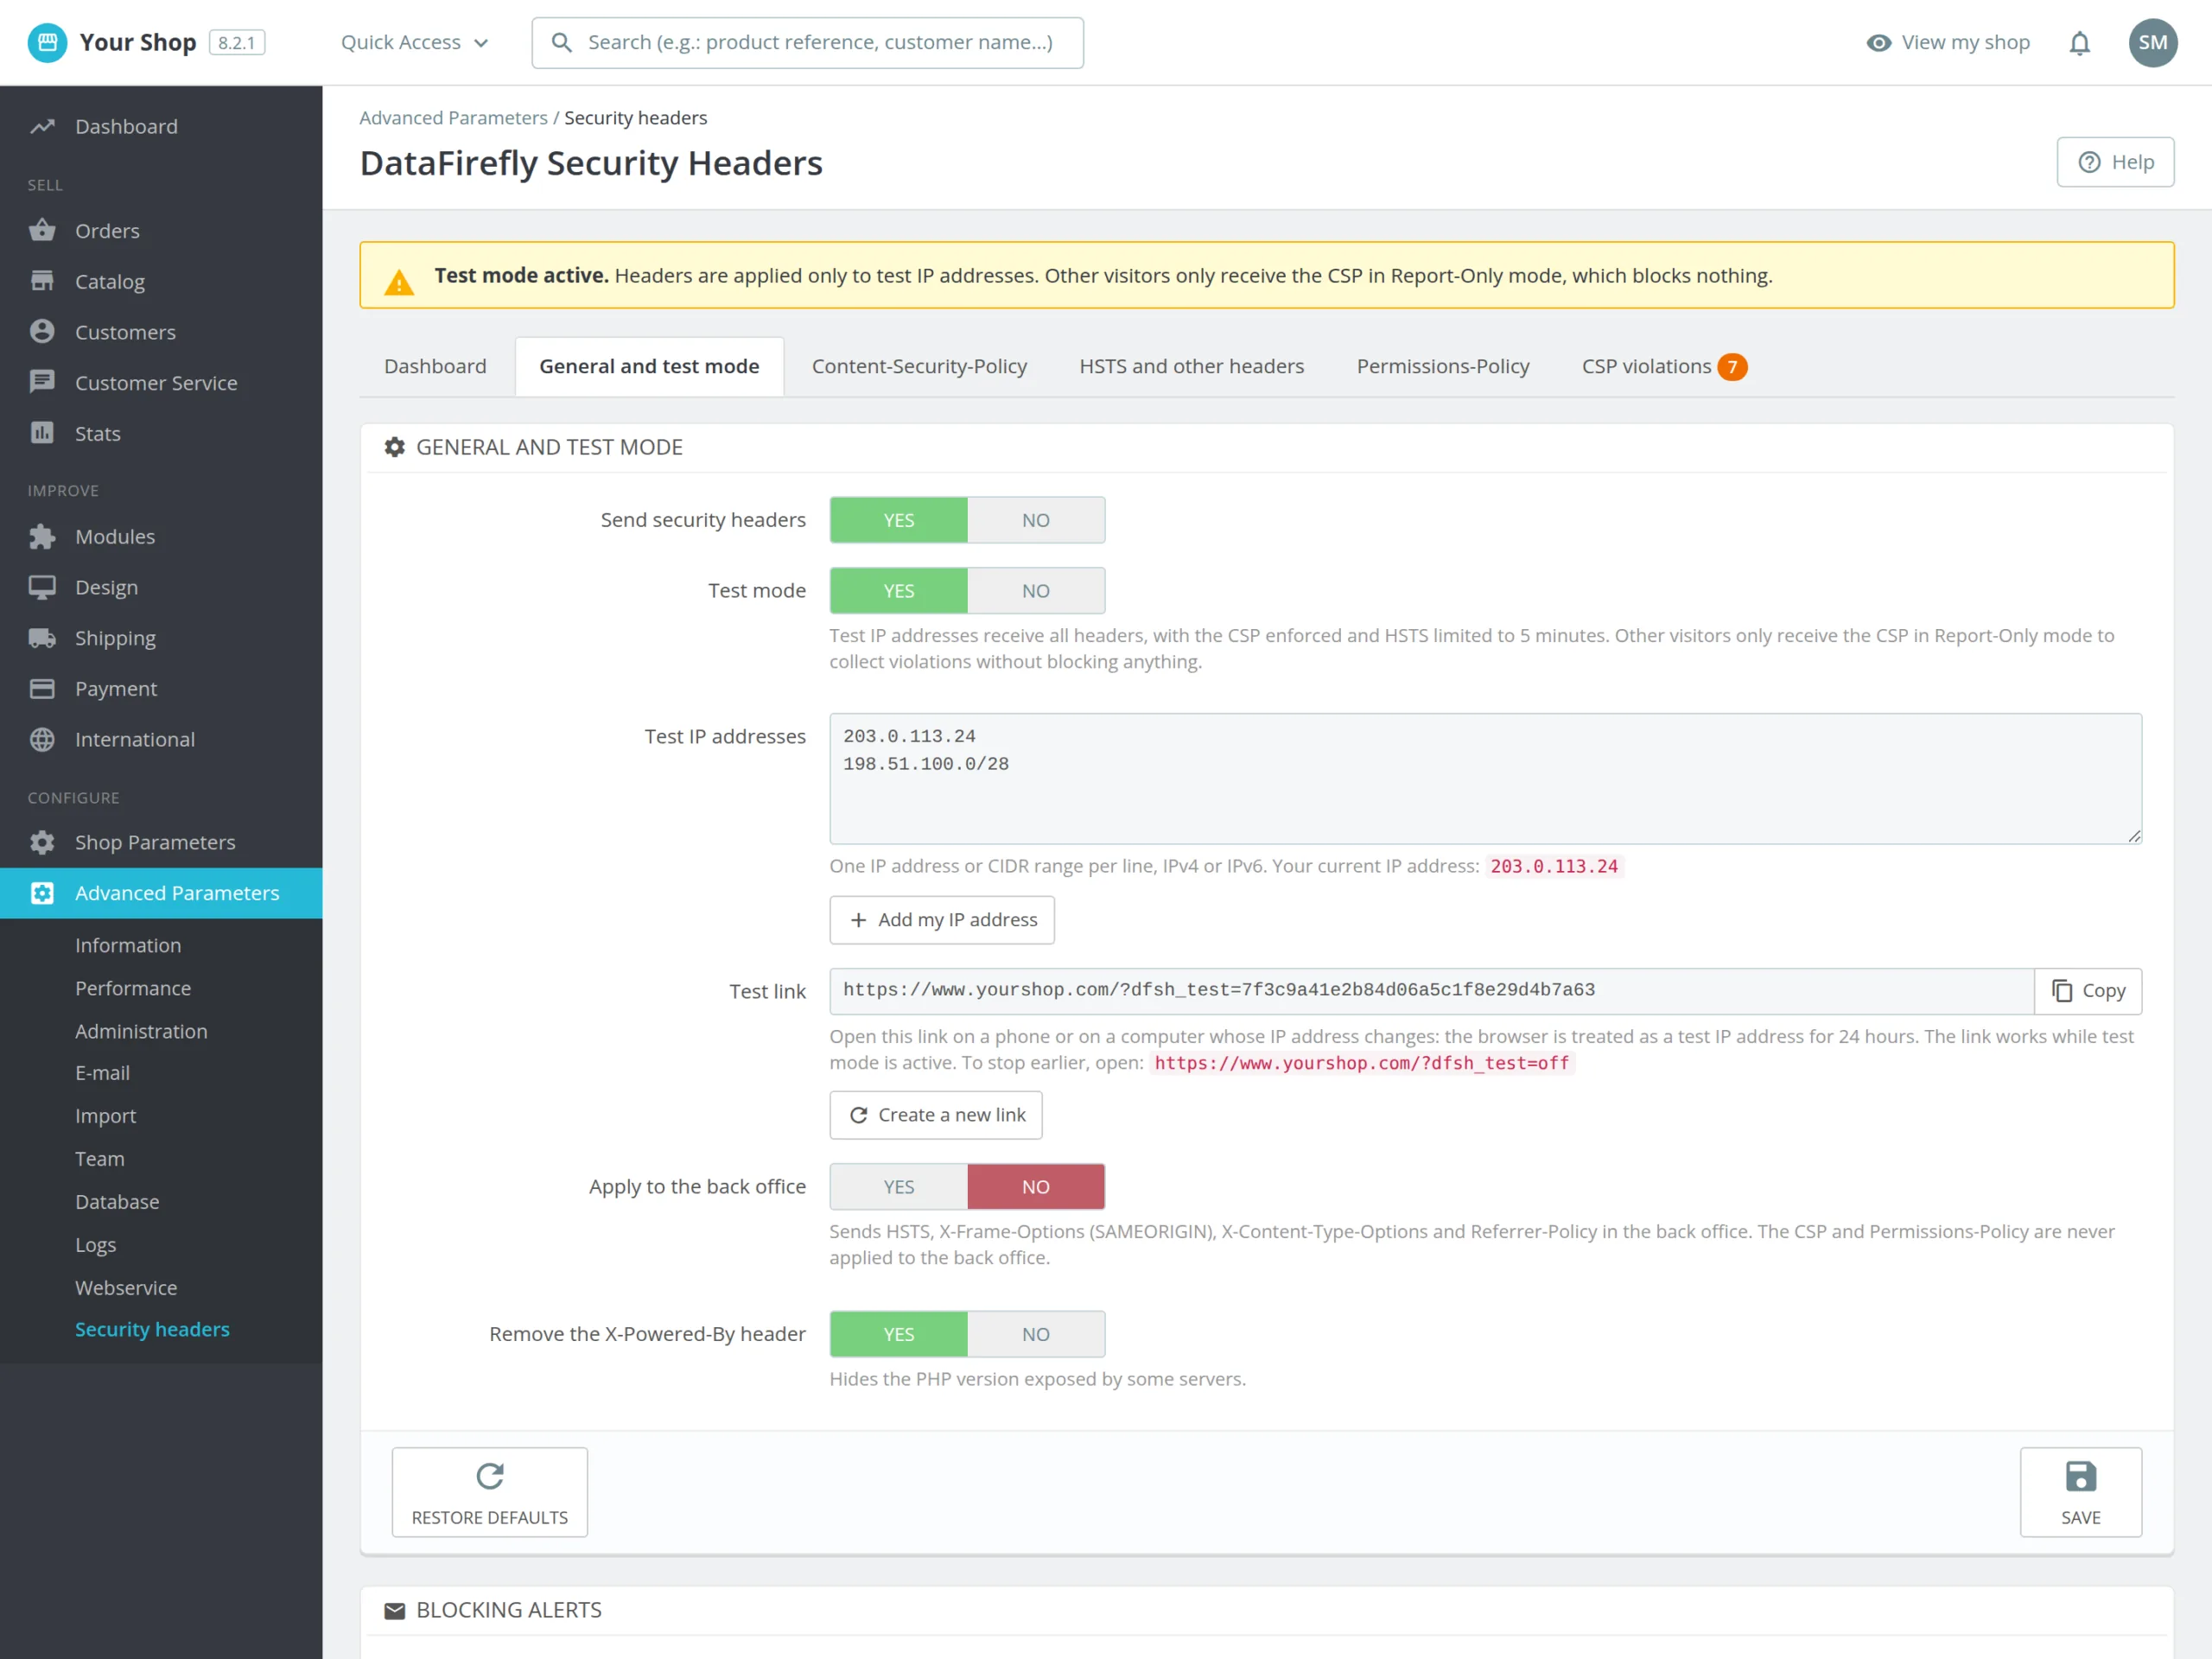
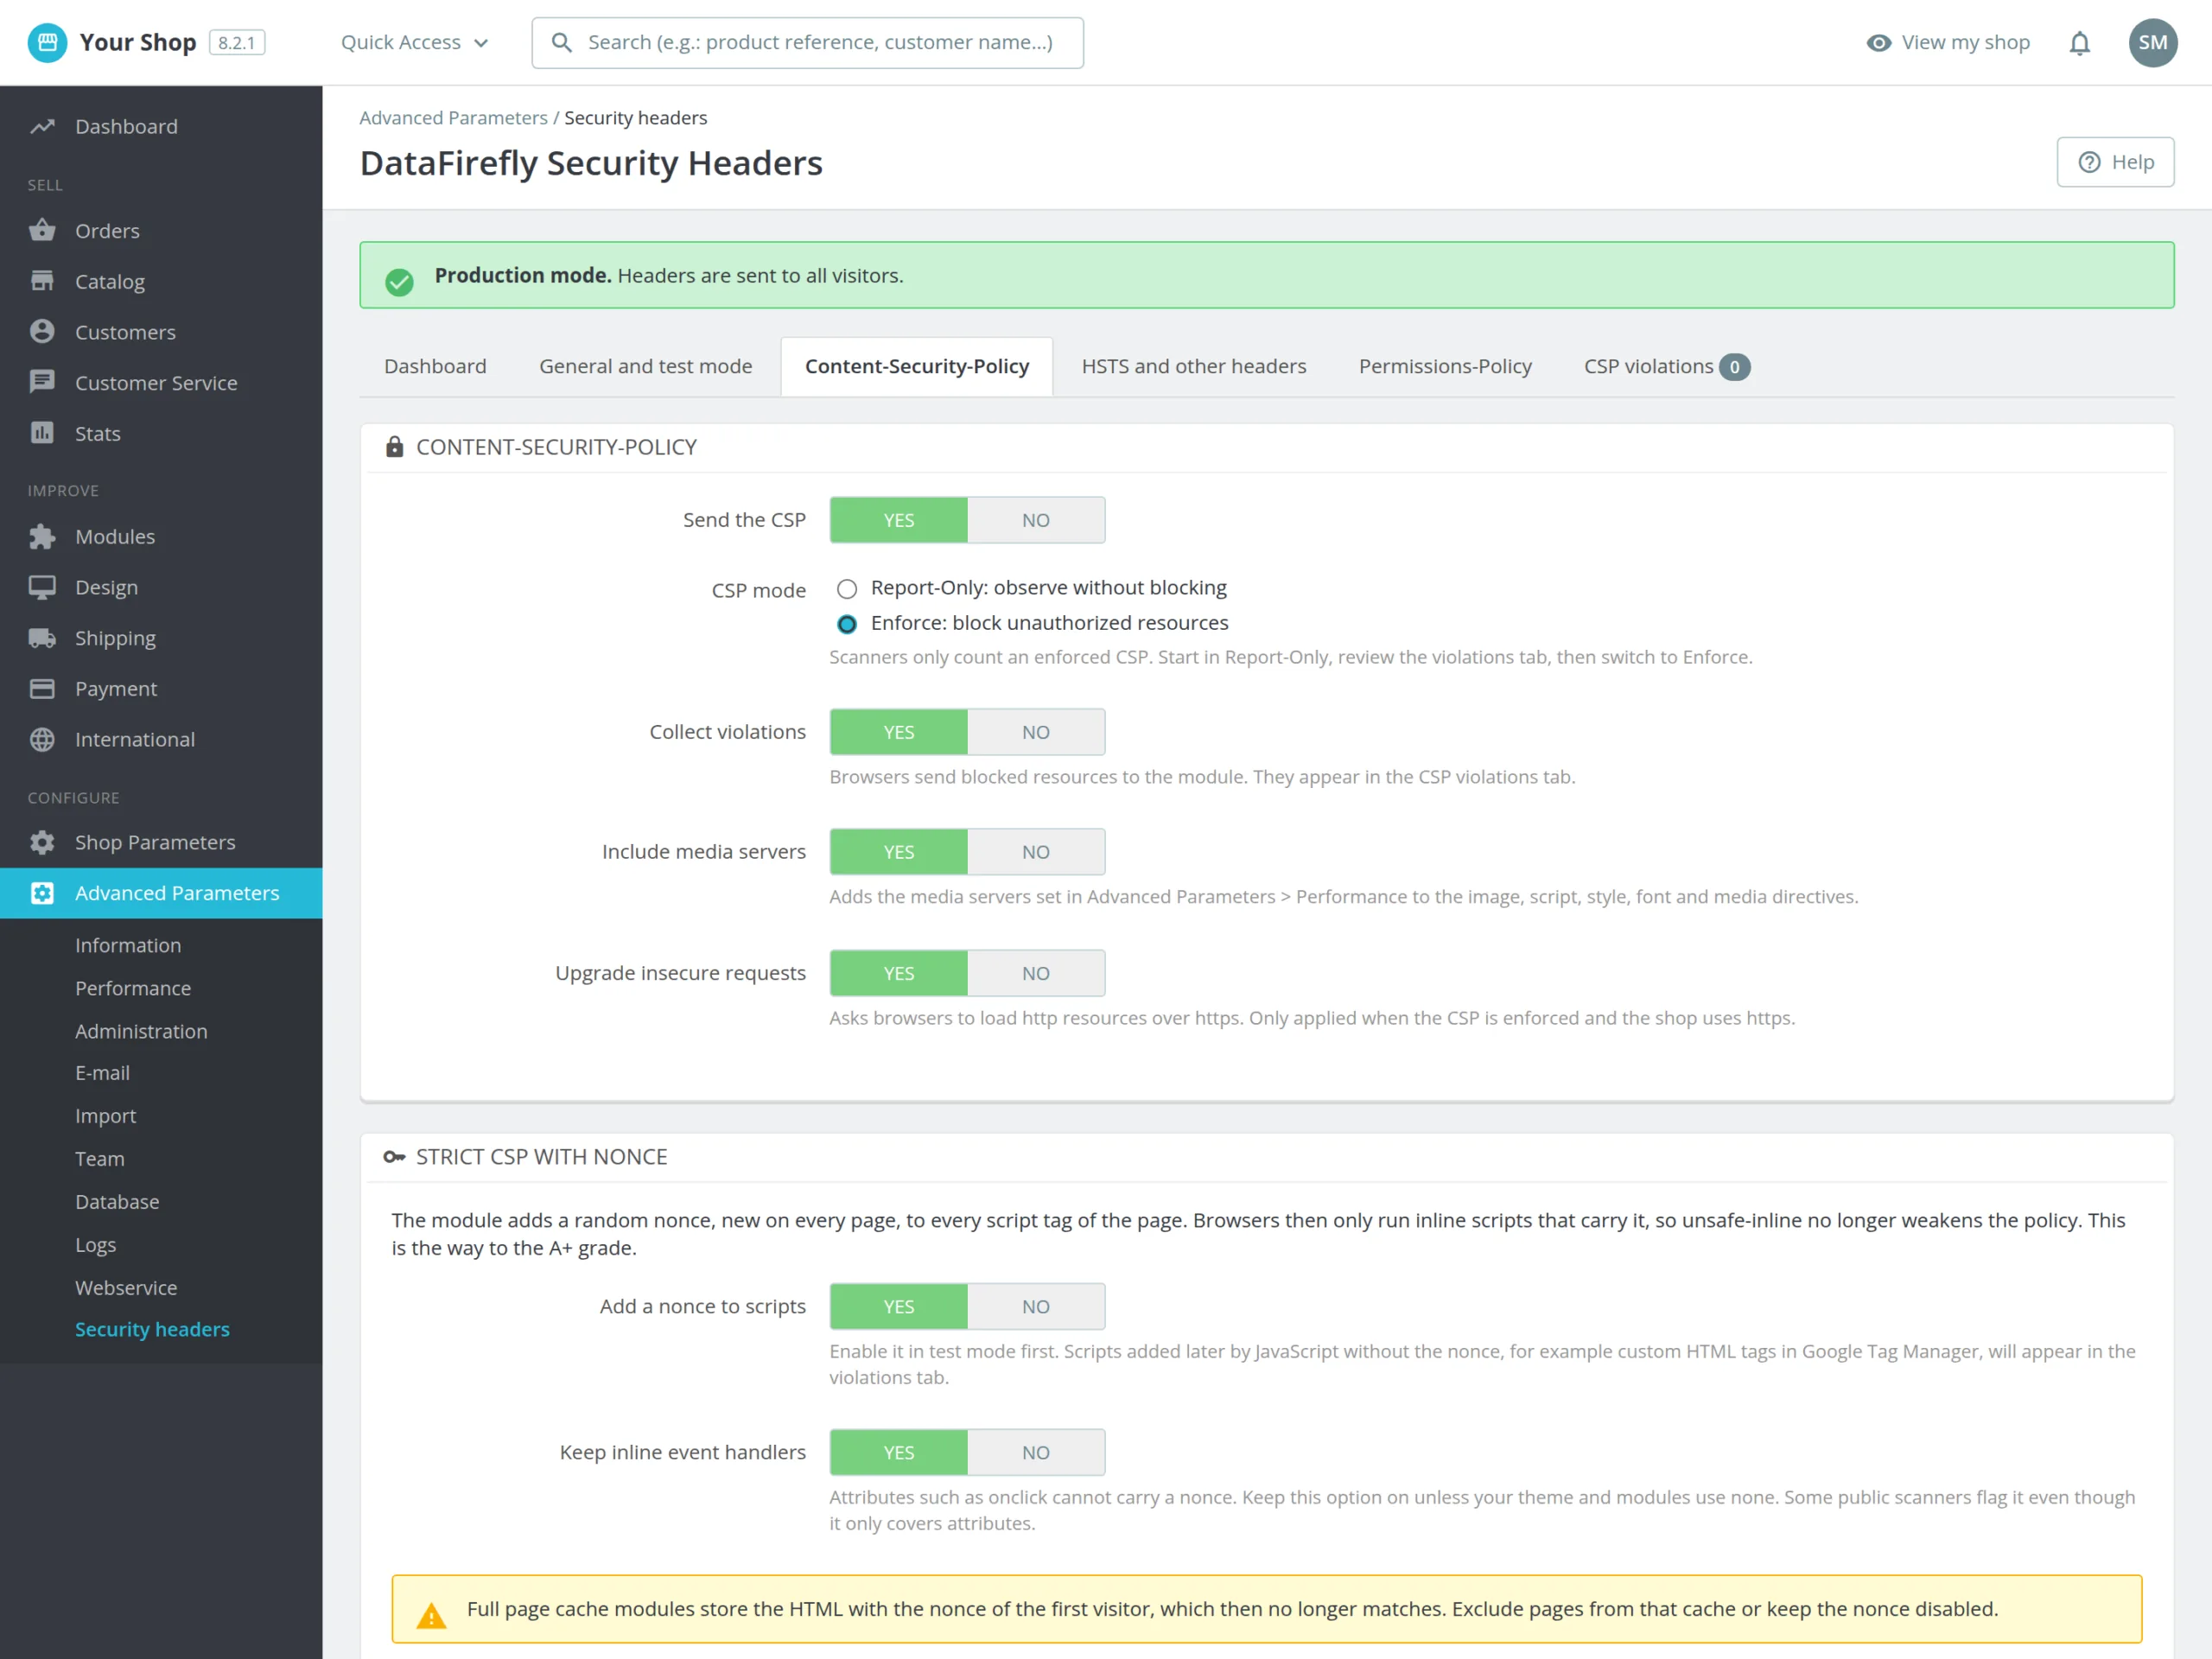
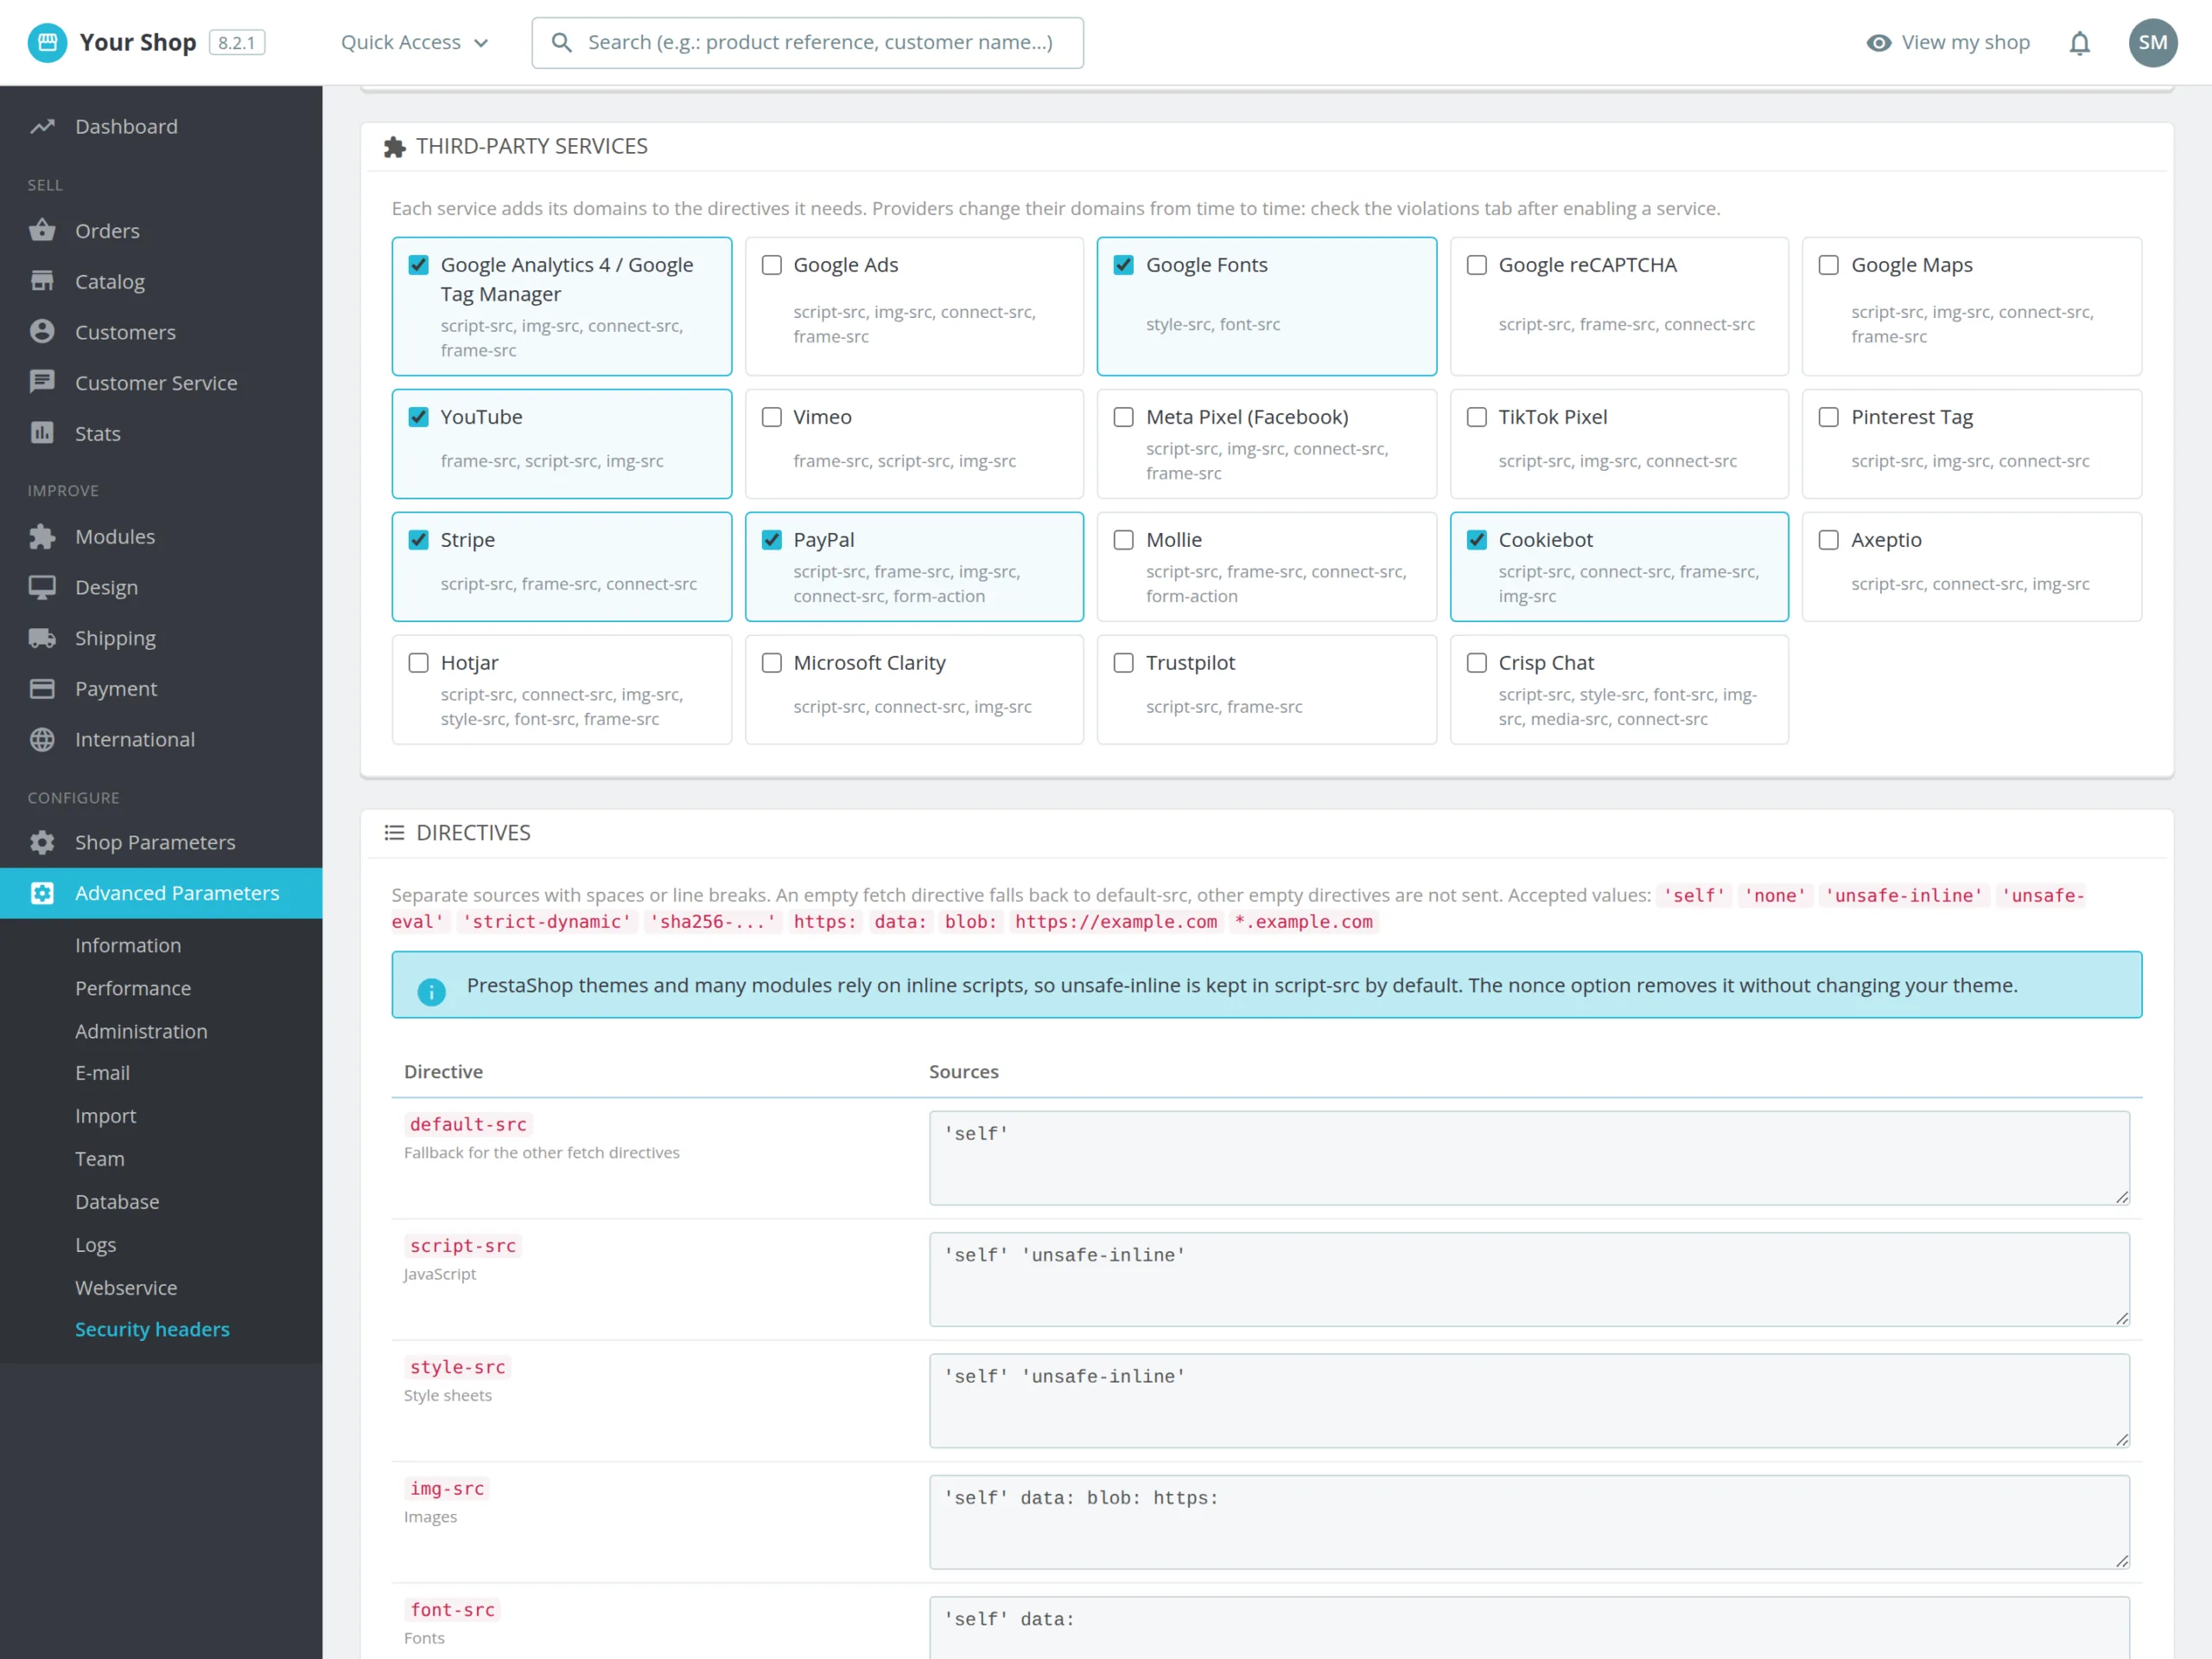
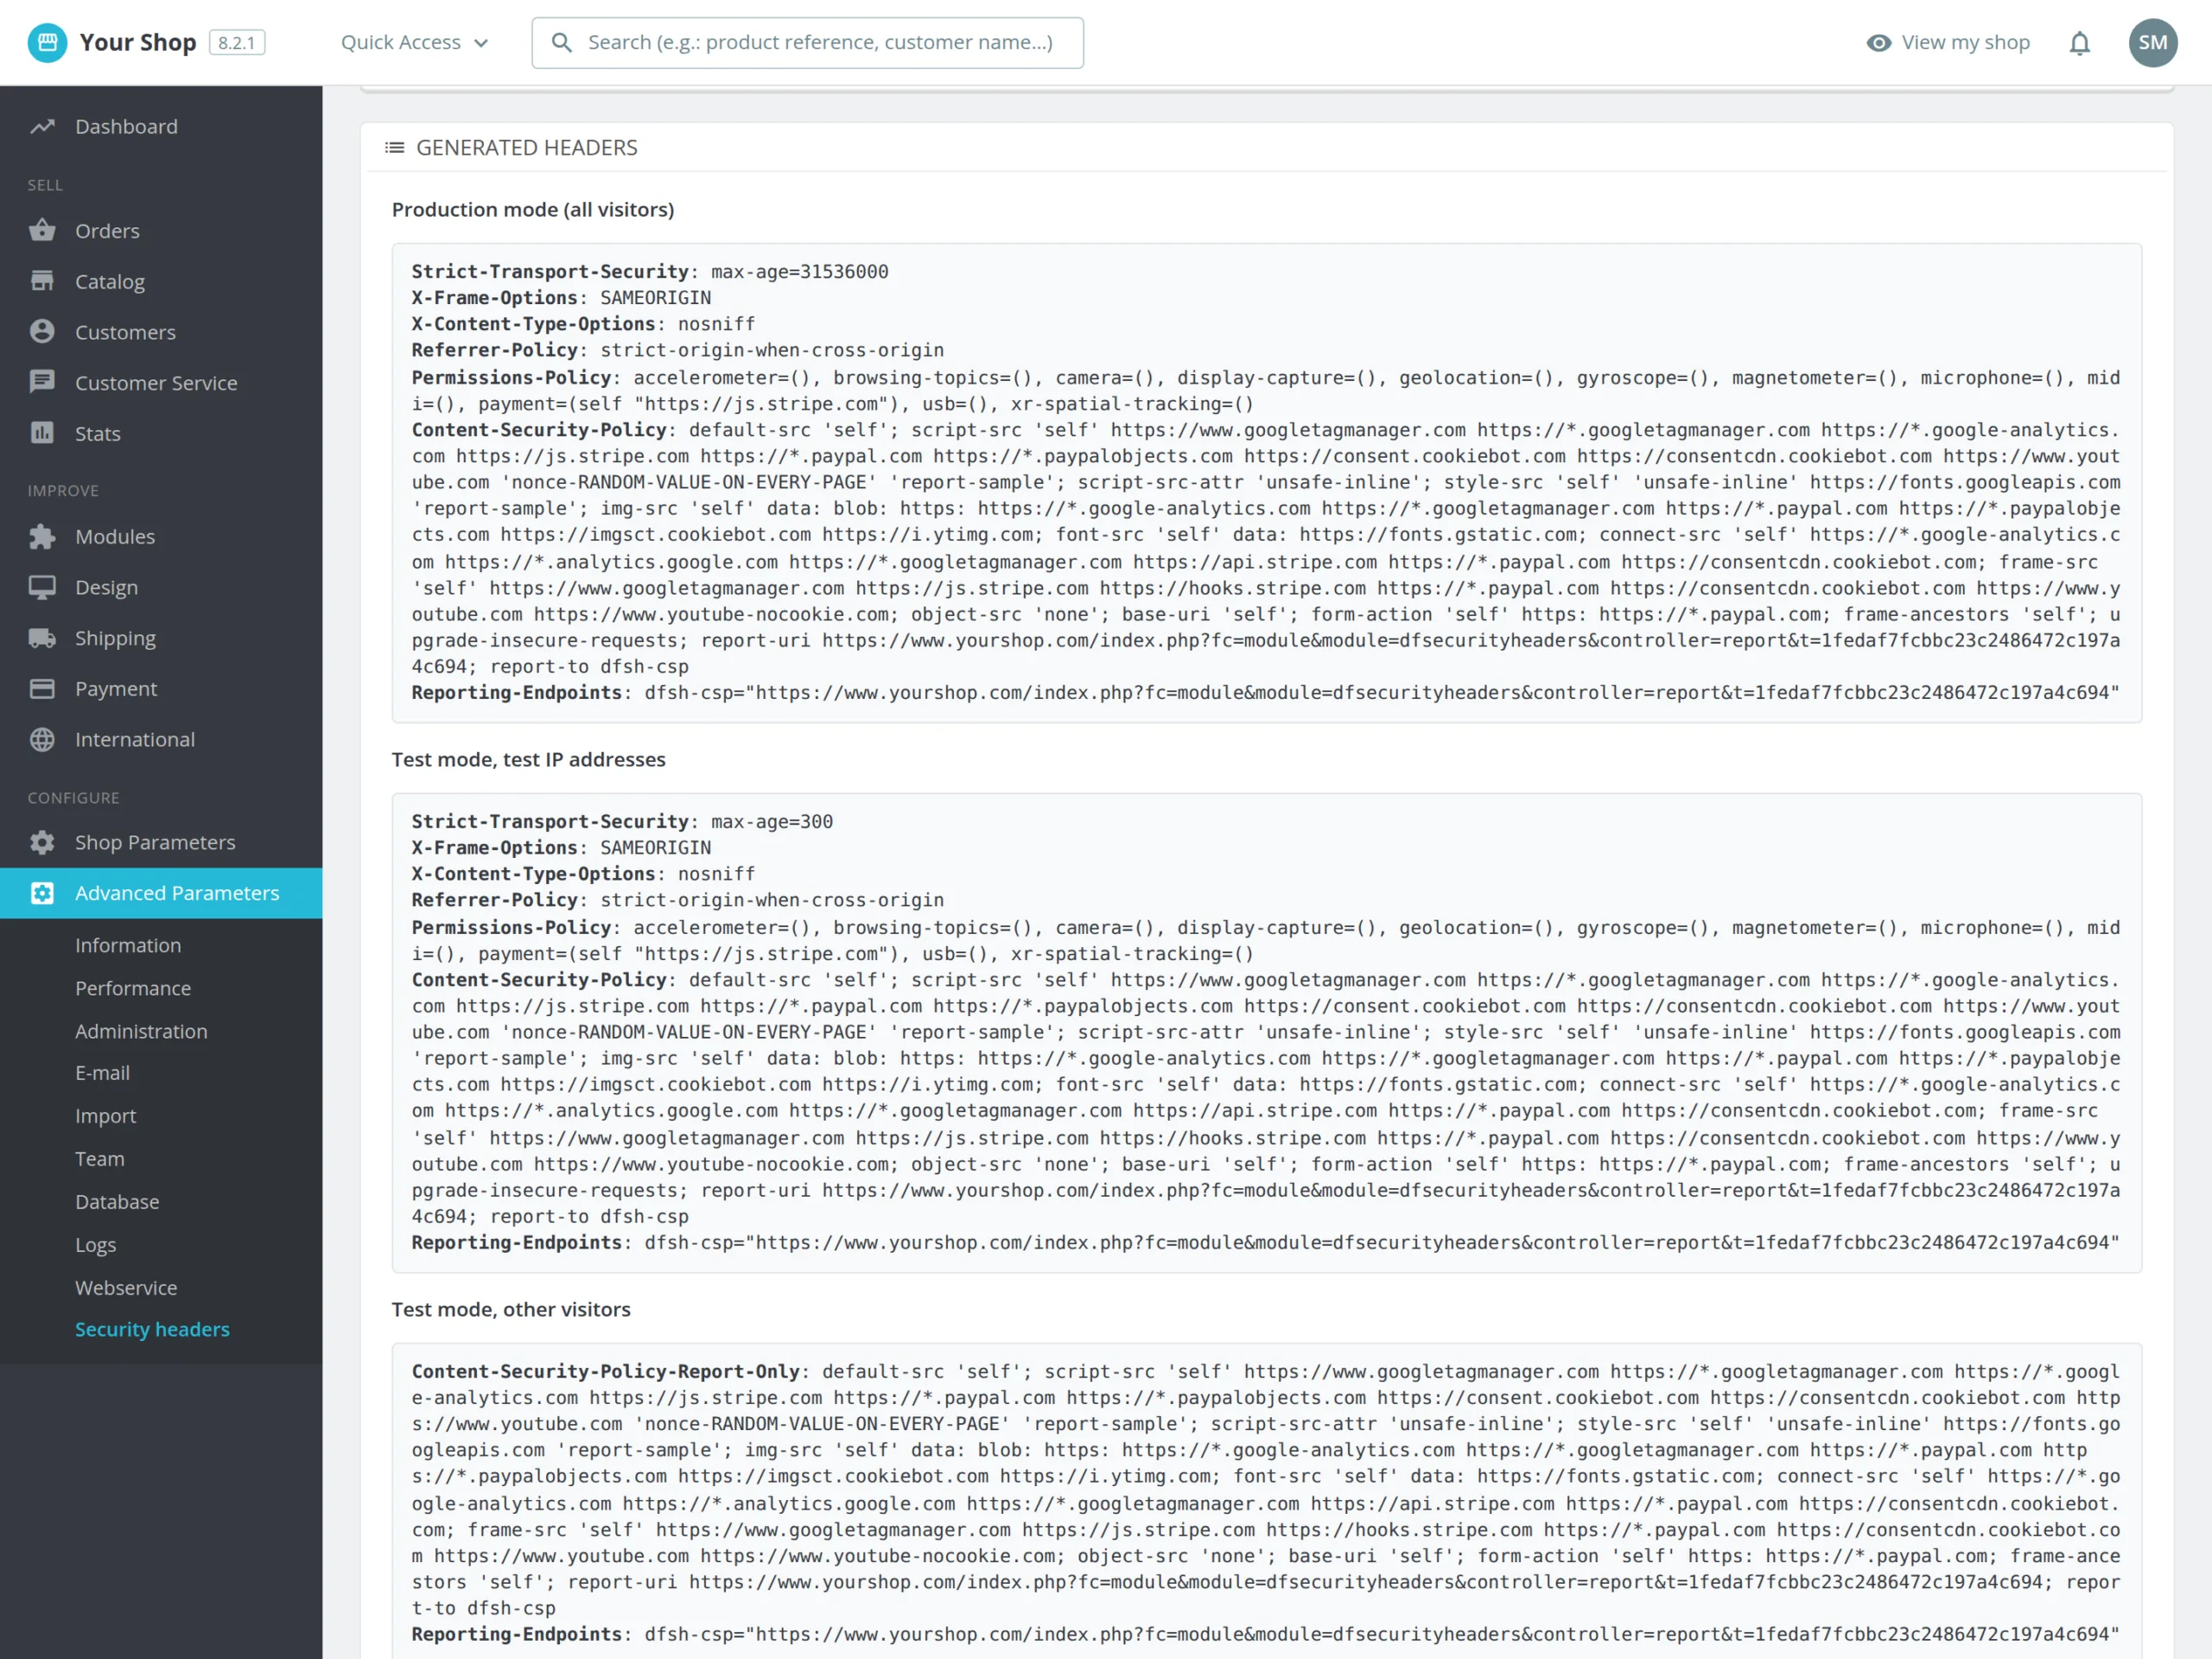
Eine zu strenge CSP blockiert Google Analytics, das Chat-Widget oder das Stripe-Formular. Das Modul startet daher mit einer Richtlinie, die zu PrestaShop-Themes passt, und lässt Sie die genutzten Dienste ankreuzen. Im Testmodus gilt die Richtlinie für Ihre IP-Adressen und Testgeräte, während die Browser der Besucher im Report-Only-Modus melden, was blockiert würde. Sie klicken sich durch den Shop, bearbeiten die Verstöße und wechseln in den erzwungenen Modus, sobald die Liste leer bleibt.
unsafe-inline, Nonce und die Note A+
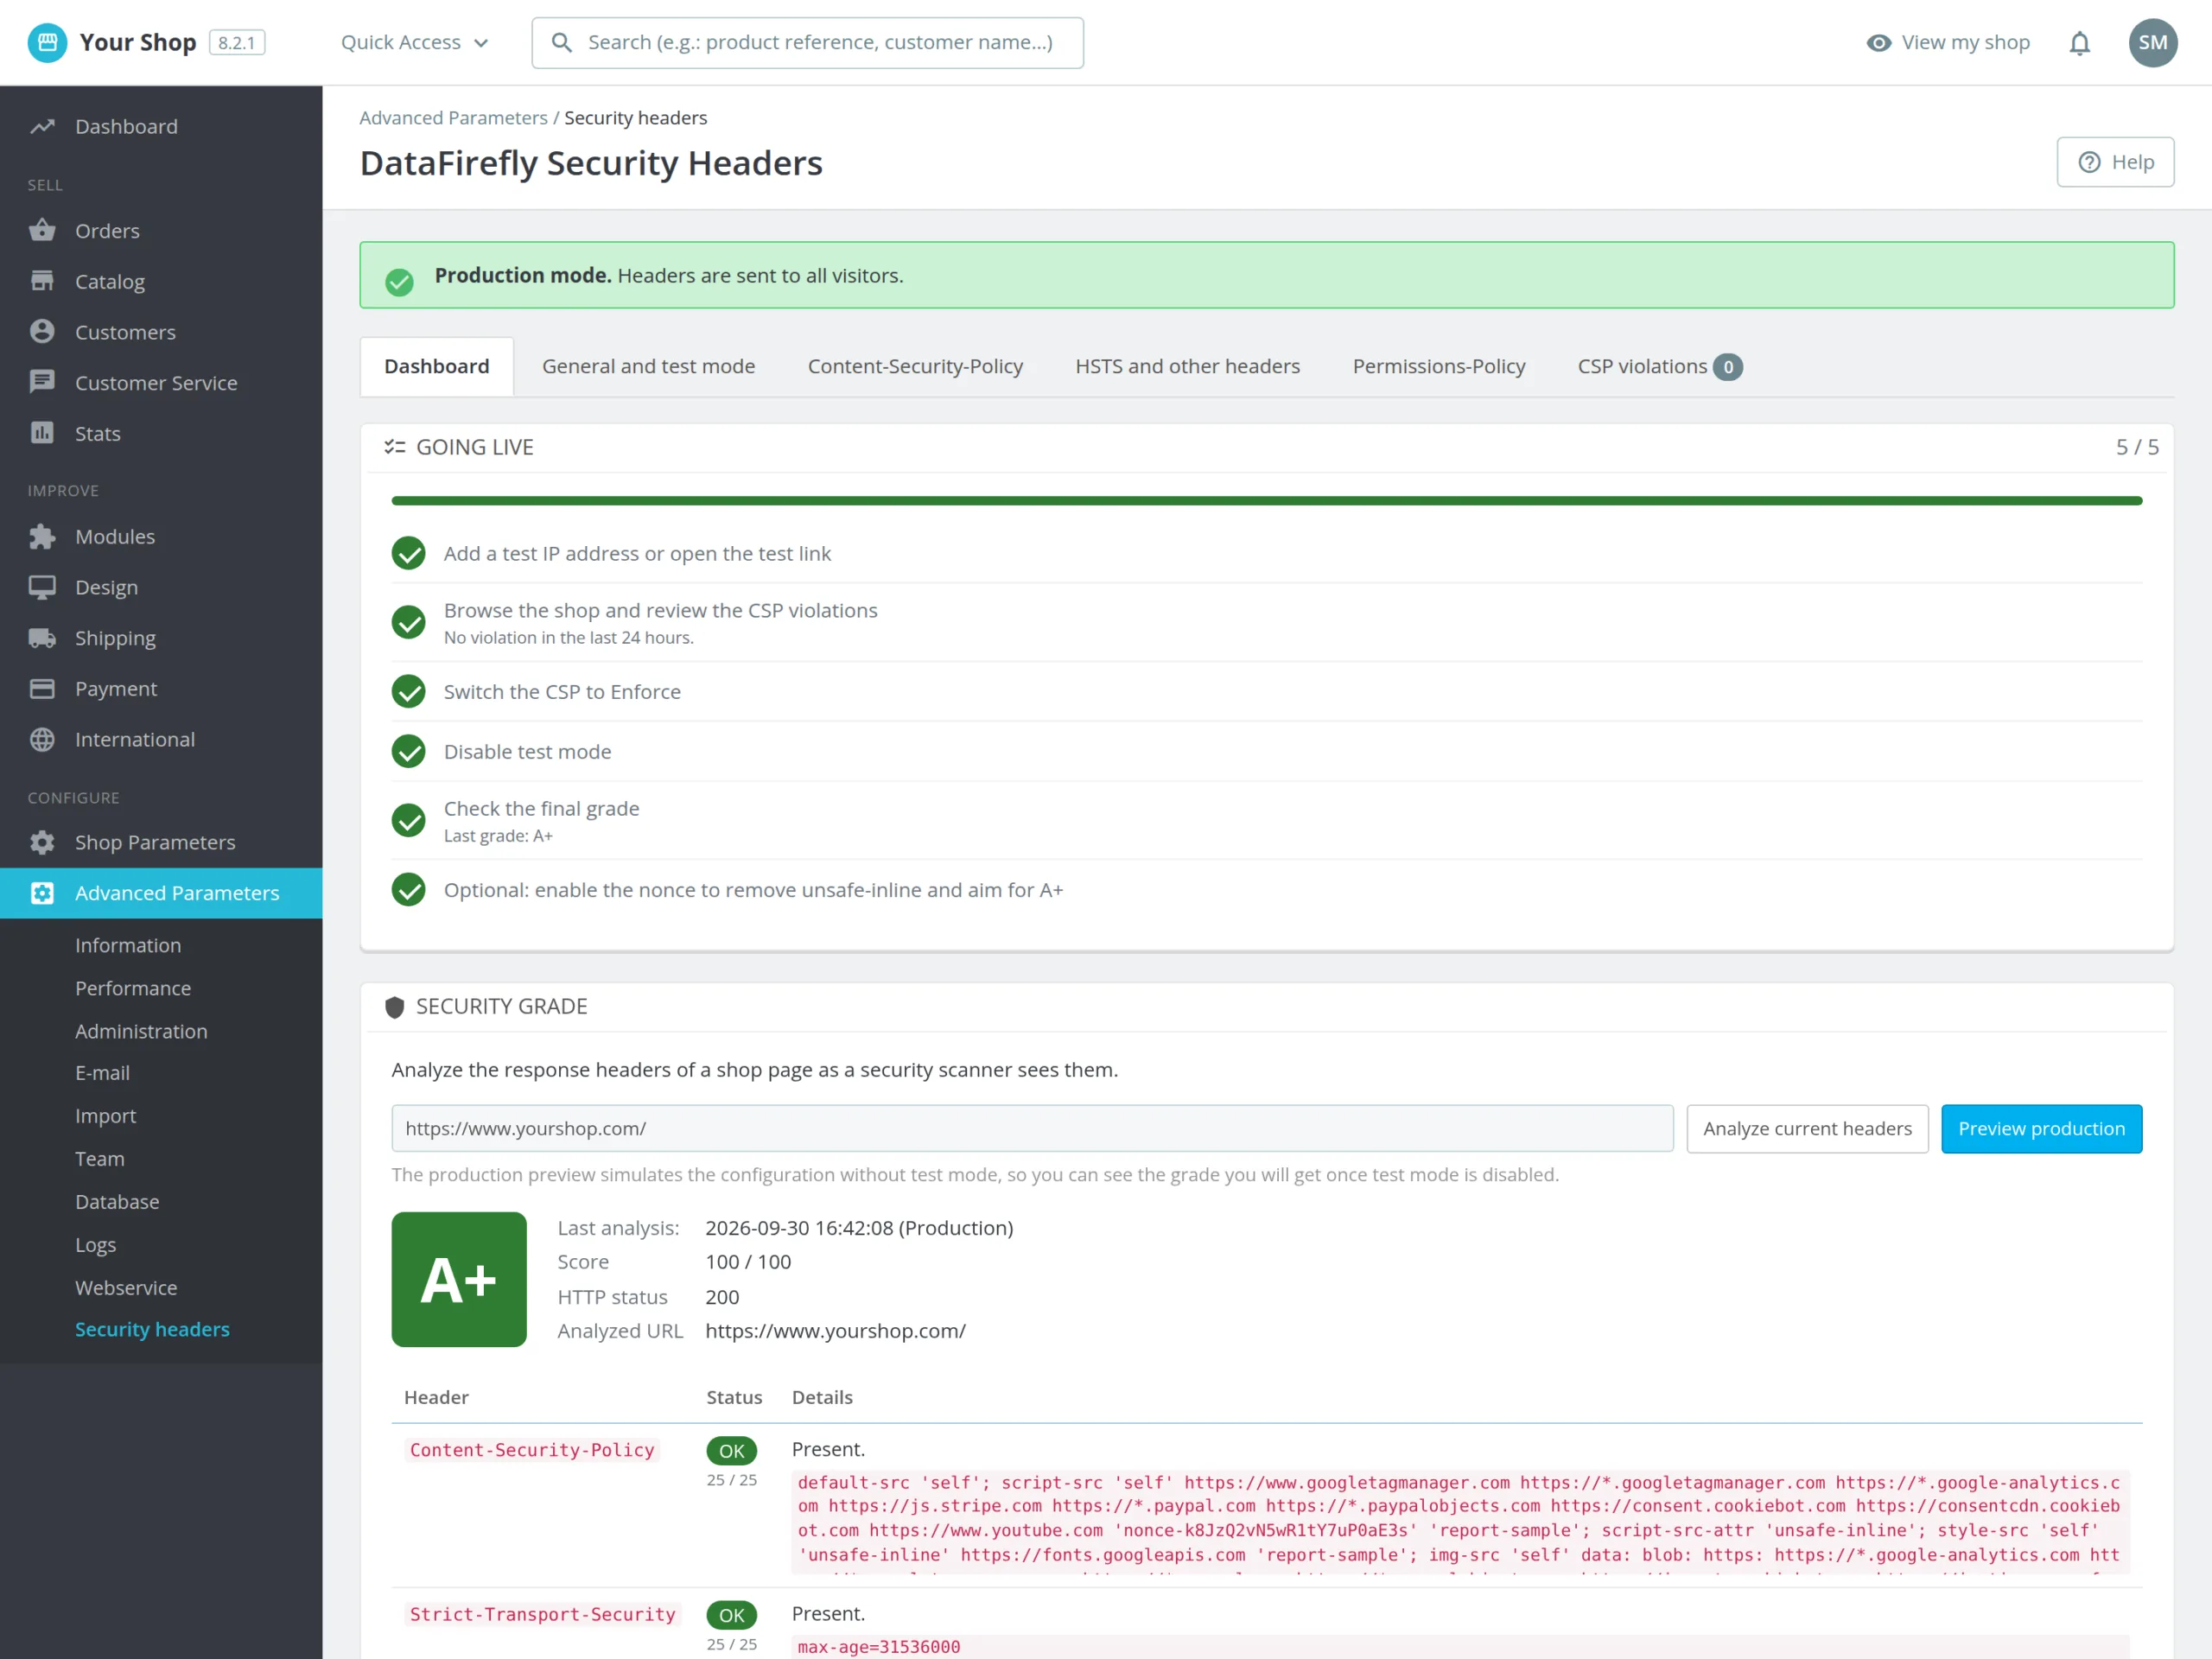
Für die Note A braucht es eine erzwungene CSP, HSTS von mindestens sechs Monaten und die üblichen Header. A+ verlangt zusätzlich, dass Inline-Skripte nicht mehr unkontrolliert erlaubt sind. Der Nonce-Modus fügt jedem script-Tag der Seite ein Zufallstoken hinzu und entfernt unsafe-inline. Zwei Grenzen: Ein Full-Page-Cache-Modul liefert das HTML mit dem Nonce des ersten Besuchers aus, und benutzerdefinierte HTML-Tags in Google Tag Manager müssen die Nonce-Variable von GTM verwenden. Das Verstoßprotokoll zeigt diese Fälle vor dem Livegang.
Ein Modul, das nach dem Livegang weiter aufpasst
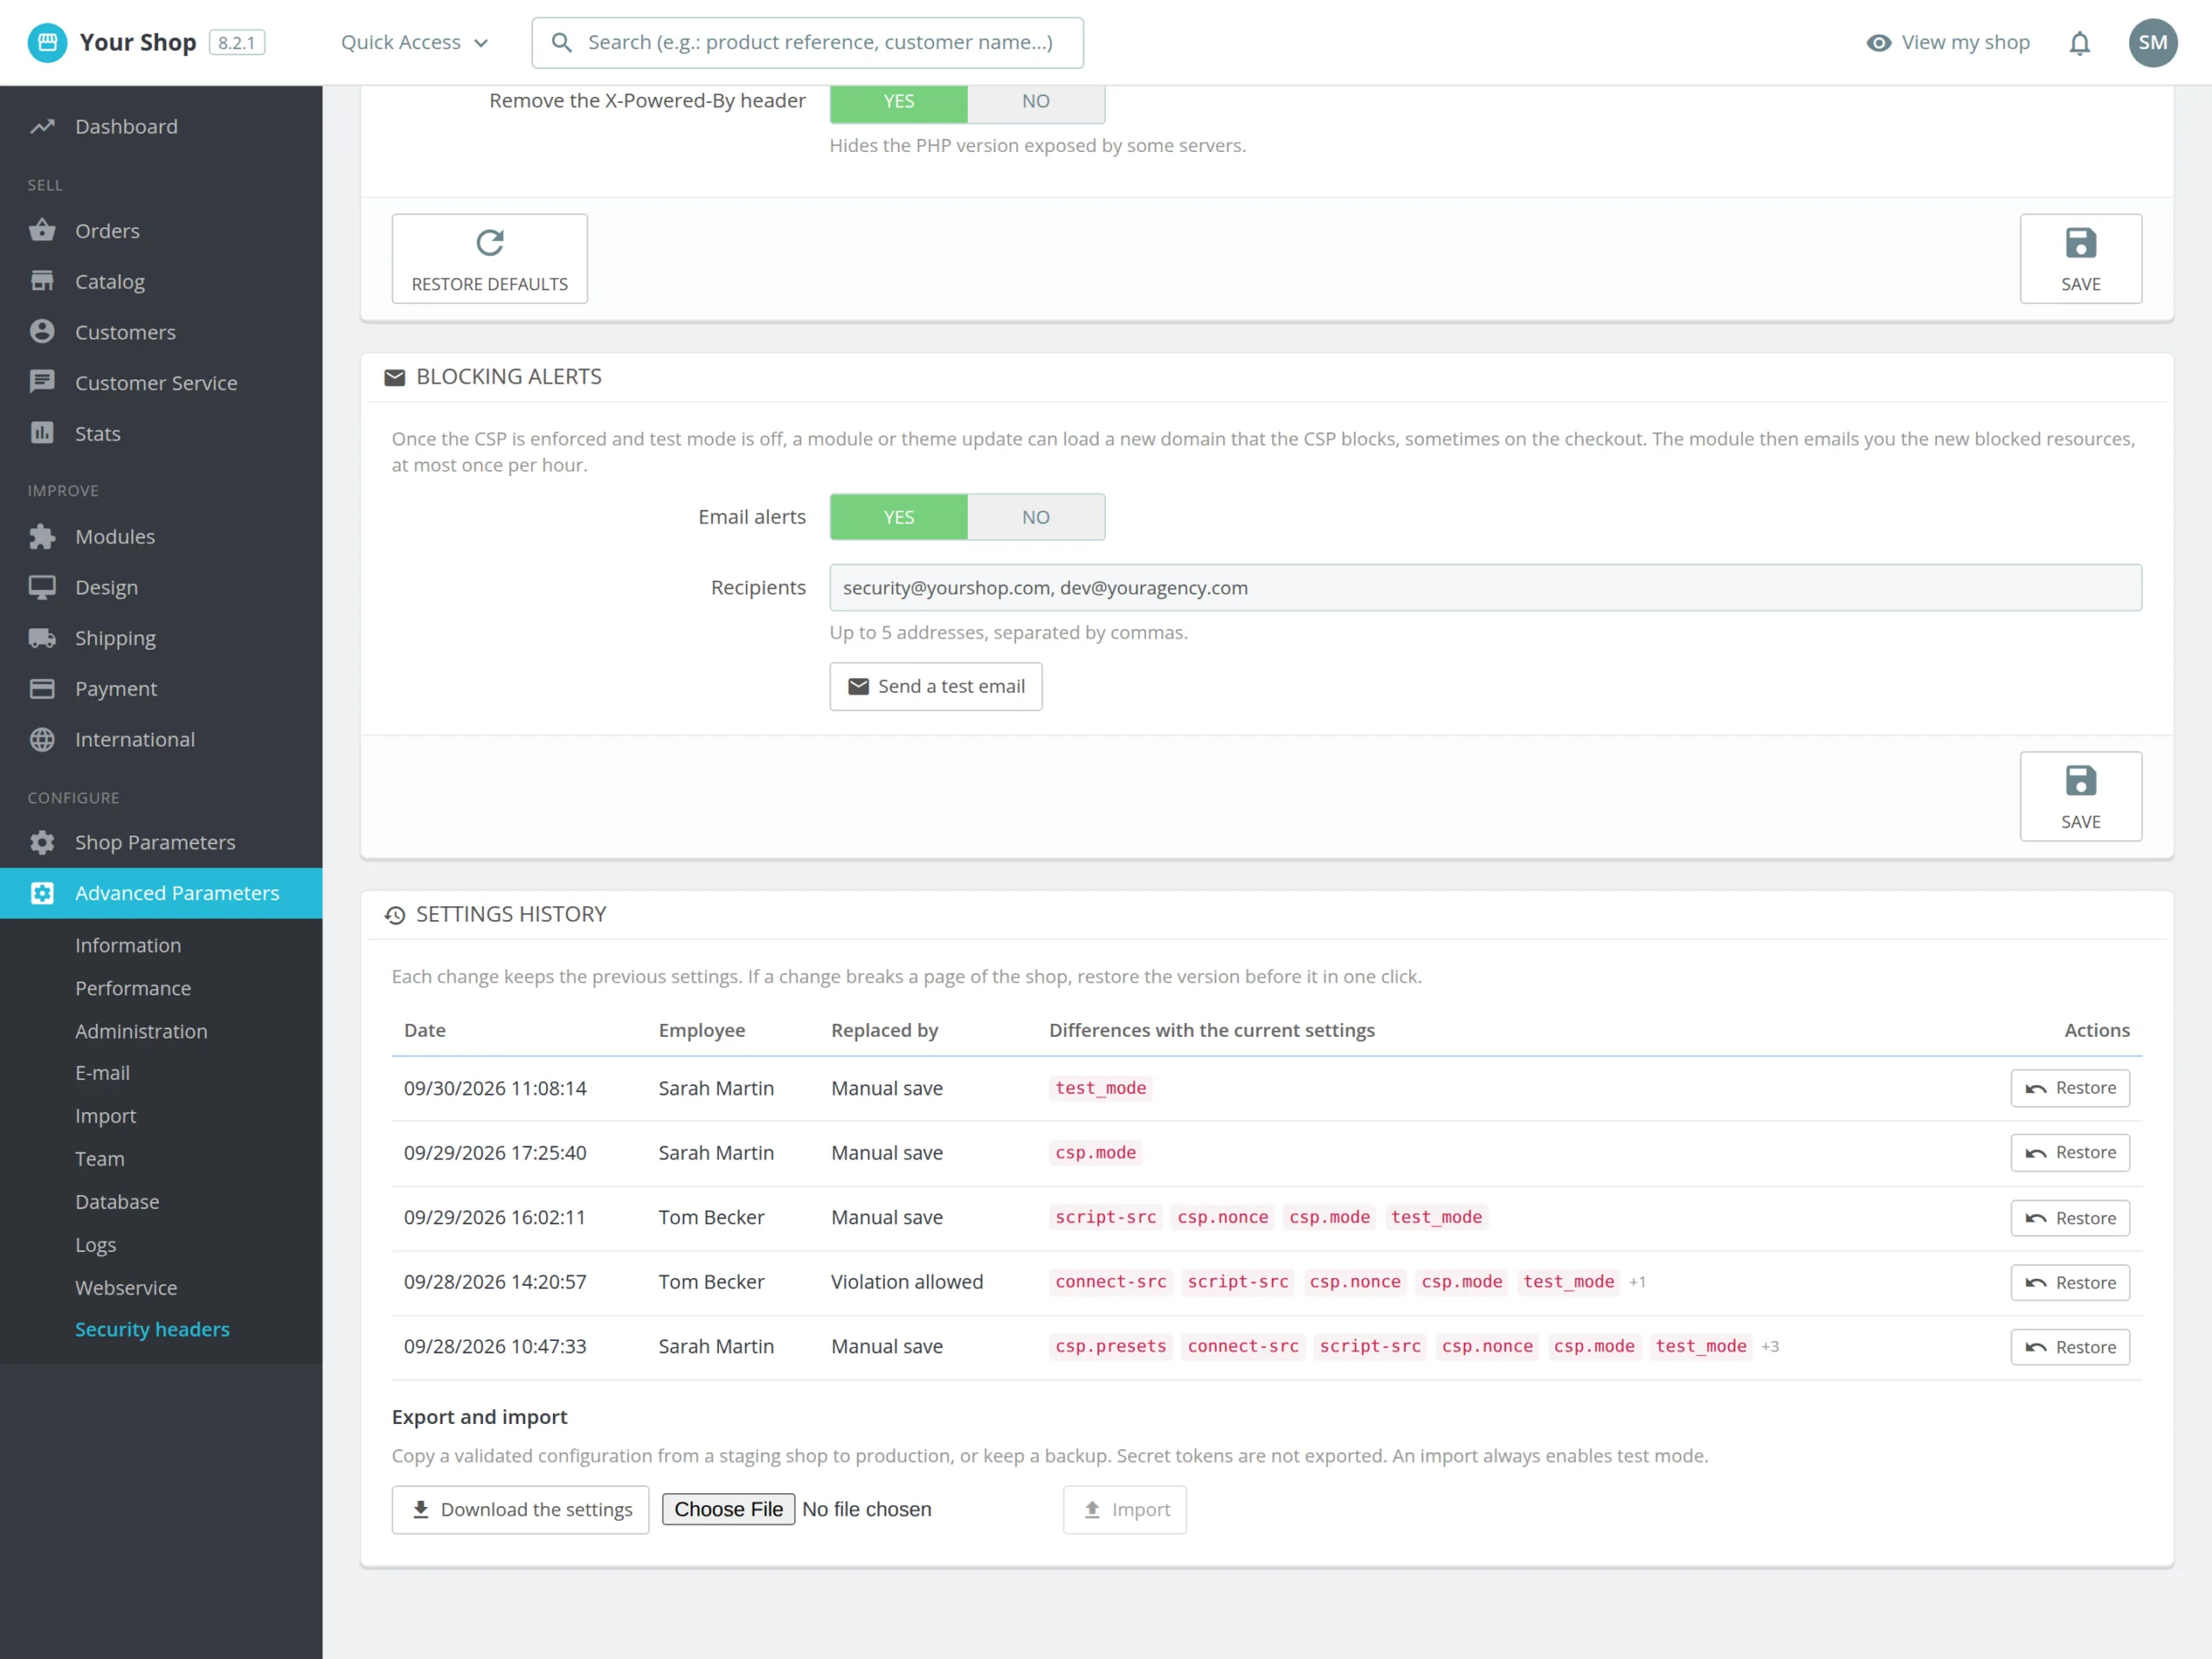
Ist die CSP erzwungen, kann ein Theme- oder Modul-Update eine neue Domain laden. Das Modul erkennt tatsächlich blockierte Ressourcen, die es noch nie gesehen hat, und benachrichtigt die gewählten Empfänger per E-Mail, höchstens einmal pro Stunde. Jede Einstellungsänderung wird mit dem Mitarbeiter und den Unterschieden zum aktuellen Stand gespeichert: Geht eine Seite kaputt, stellen Sie die vorherige Version mit einem Klick wieder her.
Aus PrestaShop statt vom Server
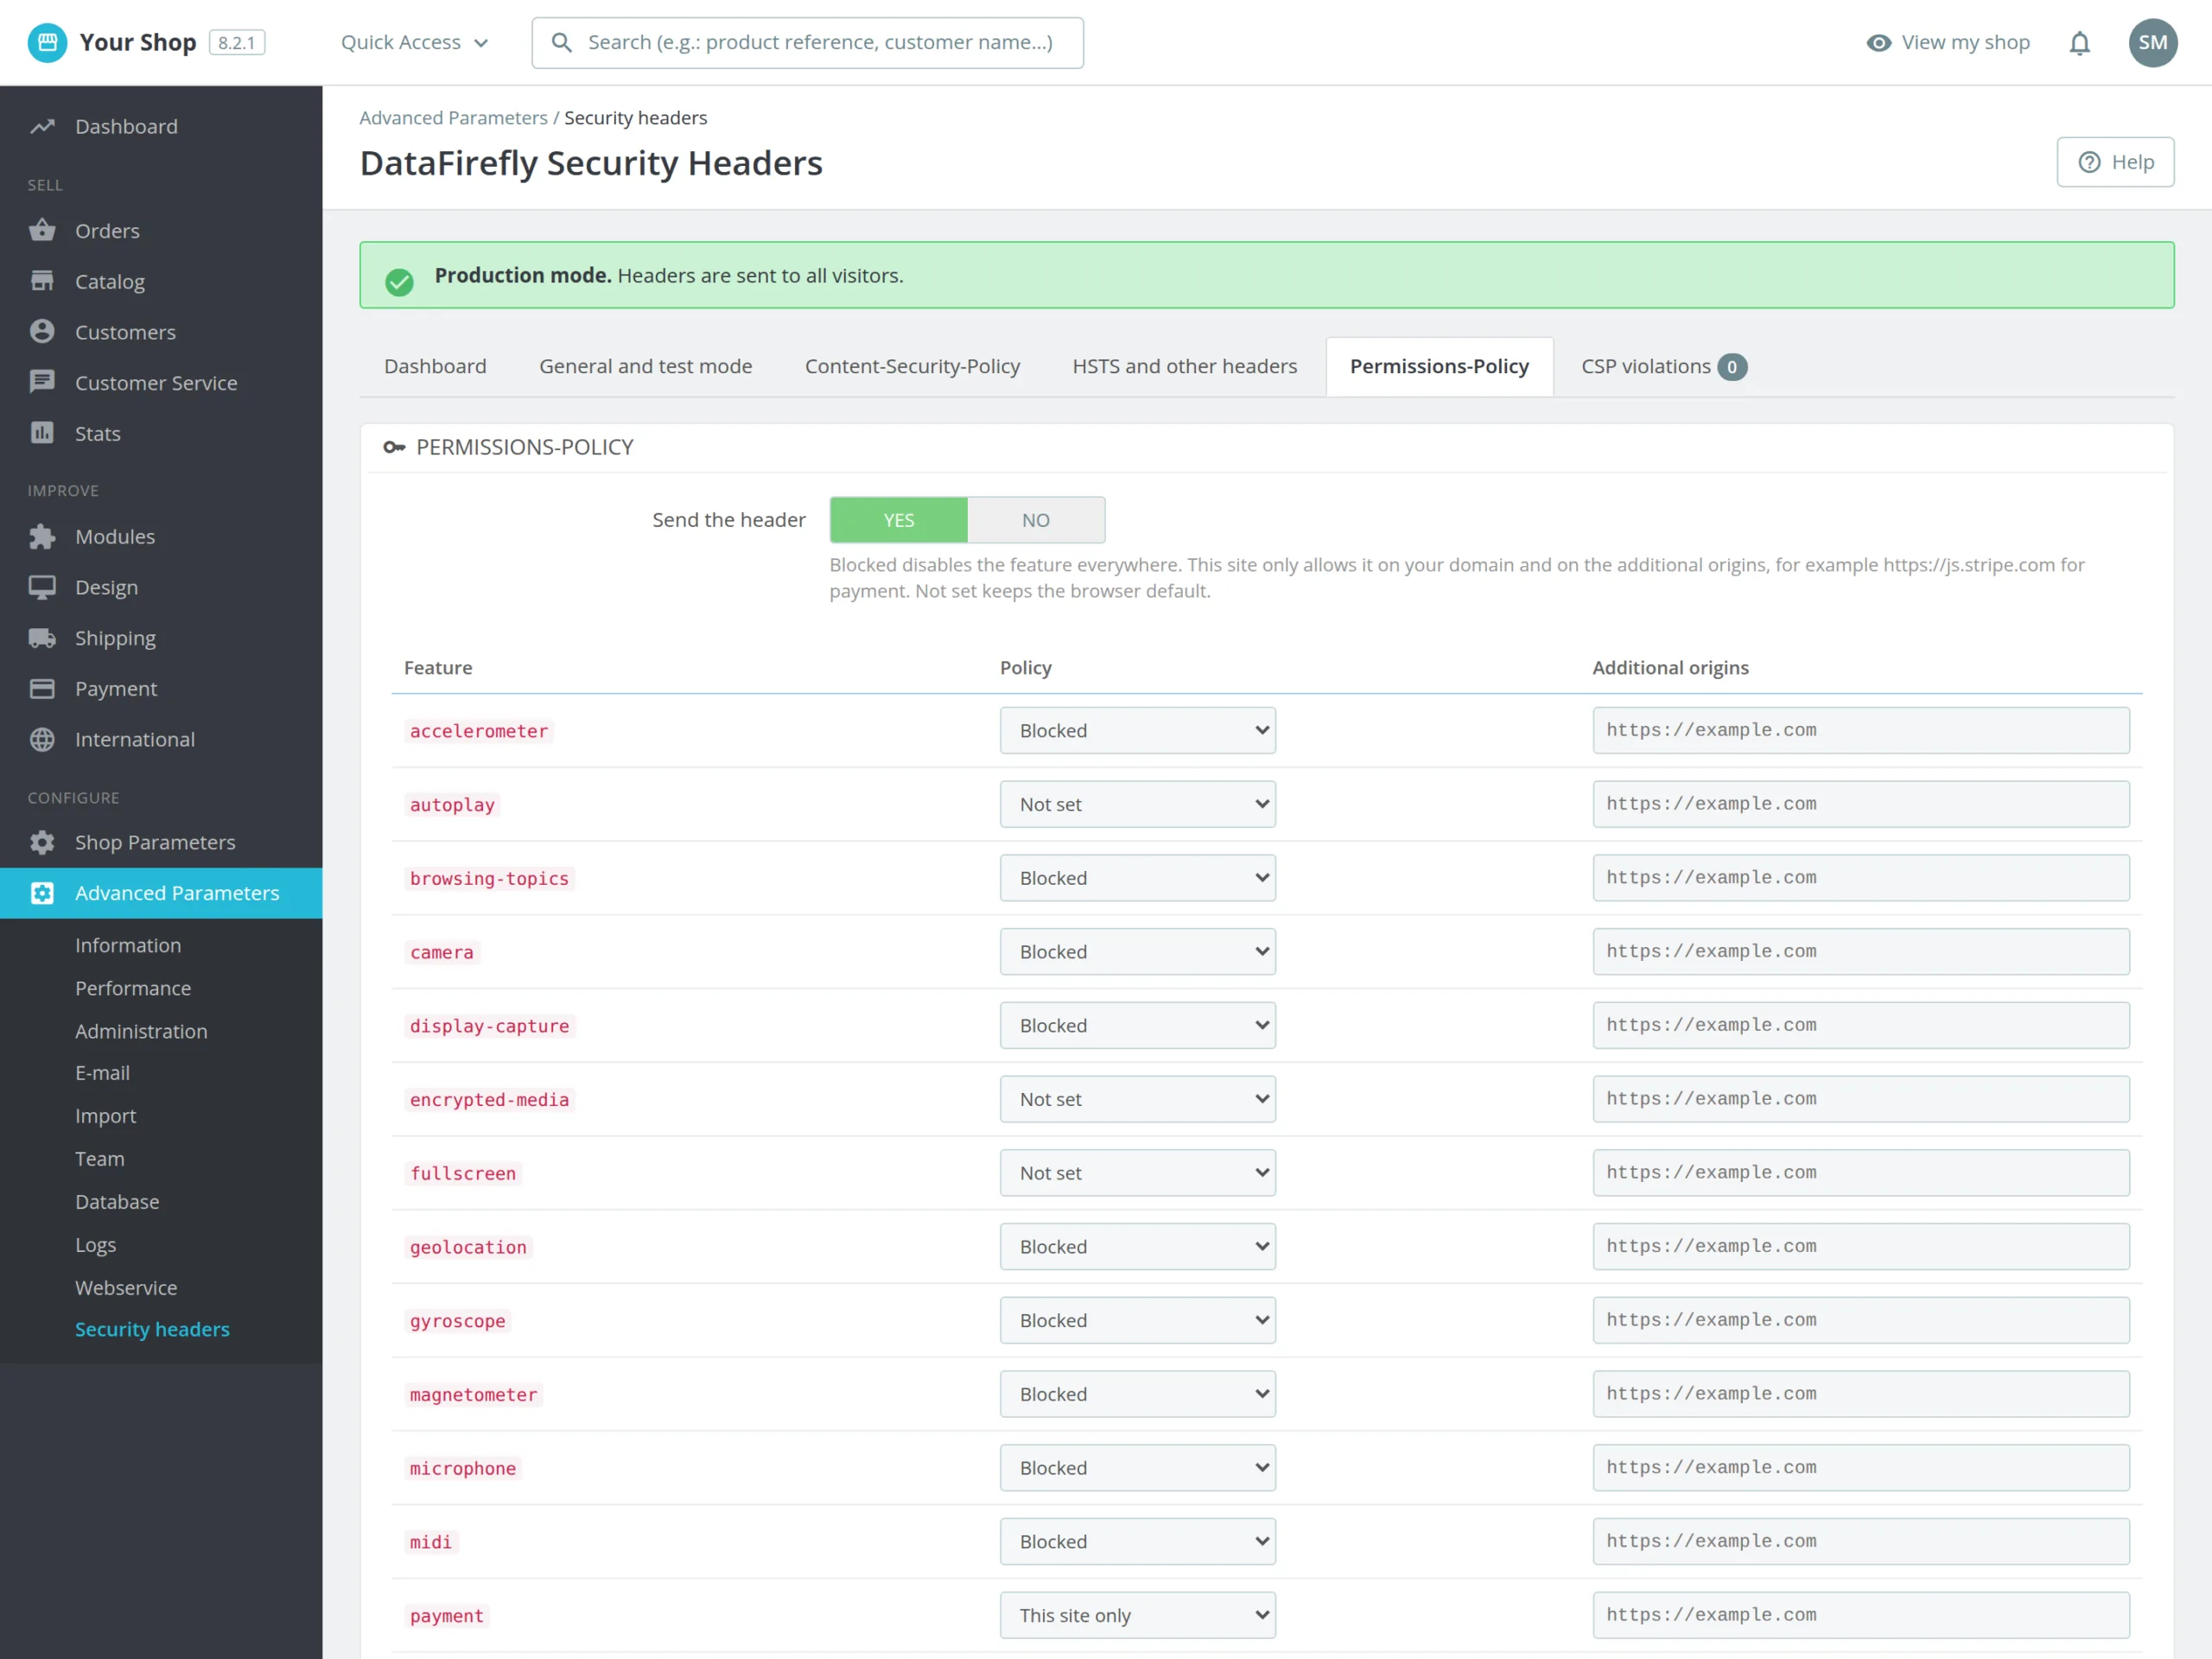
Die Header werden zu Beginn jeder Anfrage per PHP gesendet, im Frontoffice und auf Wunsch im Backoffice. Weder SSH-Zugang noch .htaccess sind nötig, was zu Shared Hosting passt. Setzt Ihr Hoster oder Cloudflare bereits Header, meldet der integrierte Scanner die Doppelungen. Und wenn Sie die Header doch lieber vom Server setzen lassen, erzeugt das Modul die passenden Apache- und Nginx-Blöcke.
Es gibt noch keine Rezensionen.