
Tutto quello che vorresti sapere prima di installare.
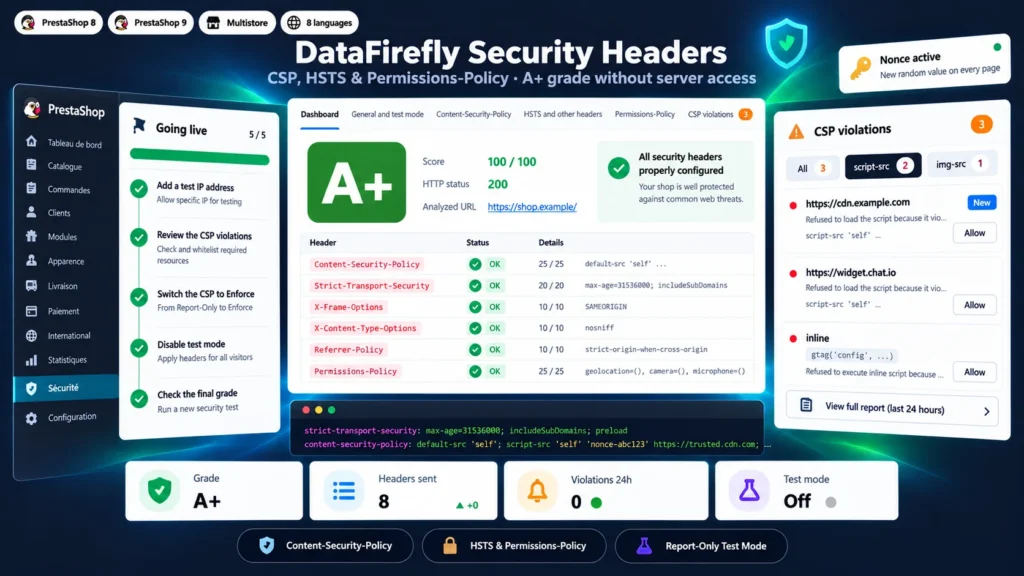
Uno sguardo dettagliato su come funziona Header di Sicurezza PrestaShop 8 e 9: CSP, HSTS e Voto A+ senza Toccare il Server, perché l'abbiamo progettato così, e il ragionamento dietro le funzionalità qui sopra.
Perché il tuo negozio prende F su securityheaders.com
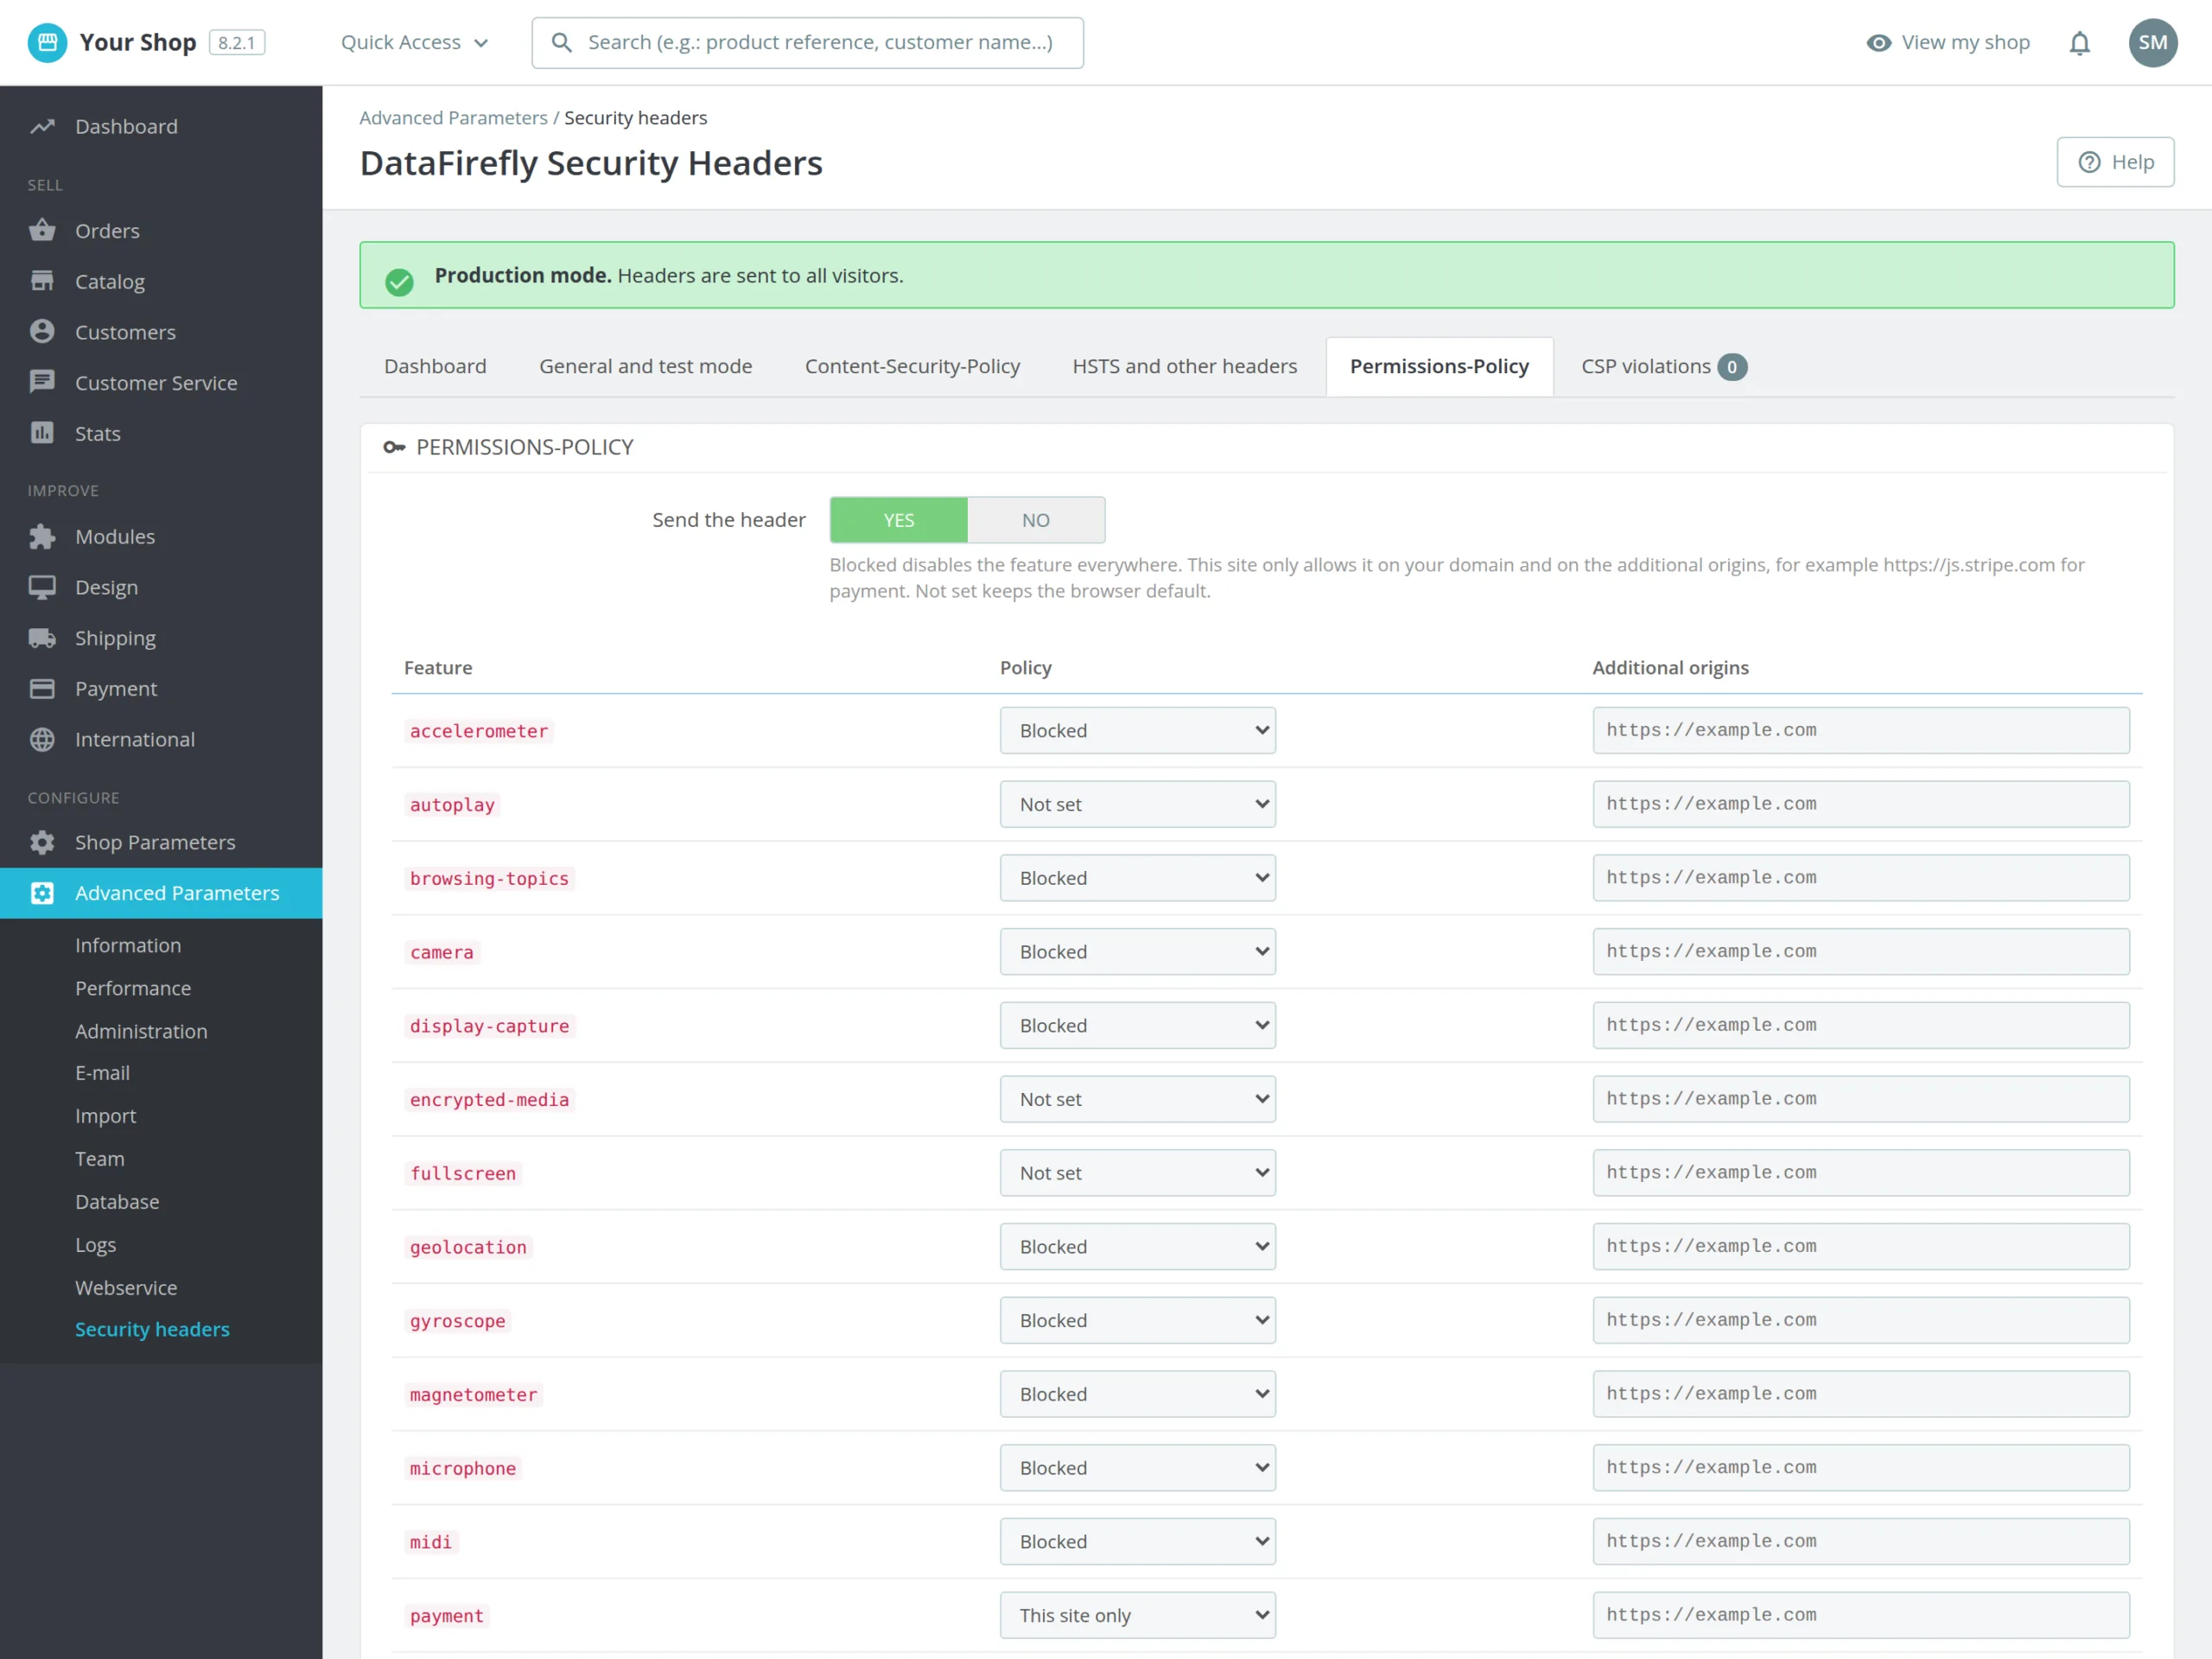
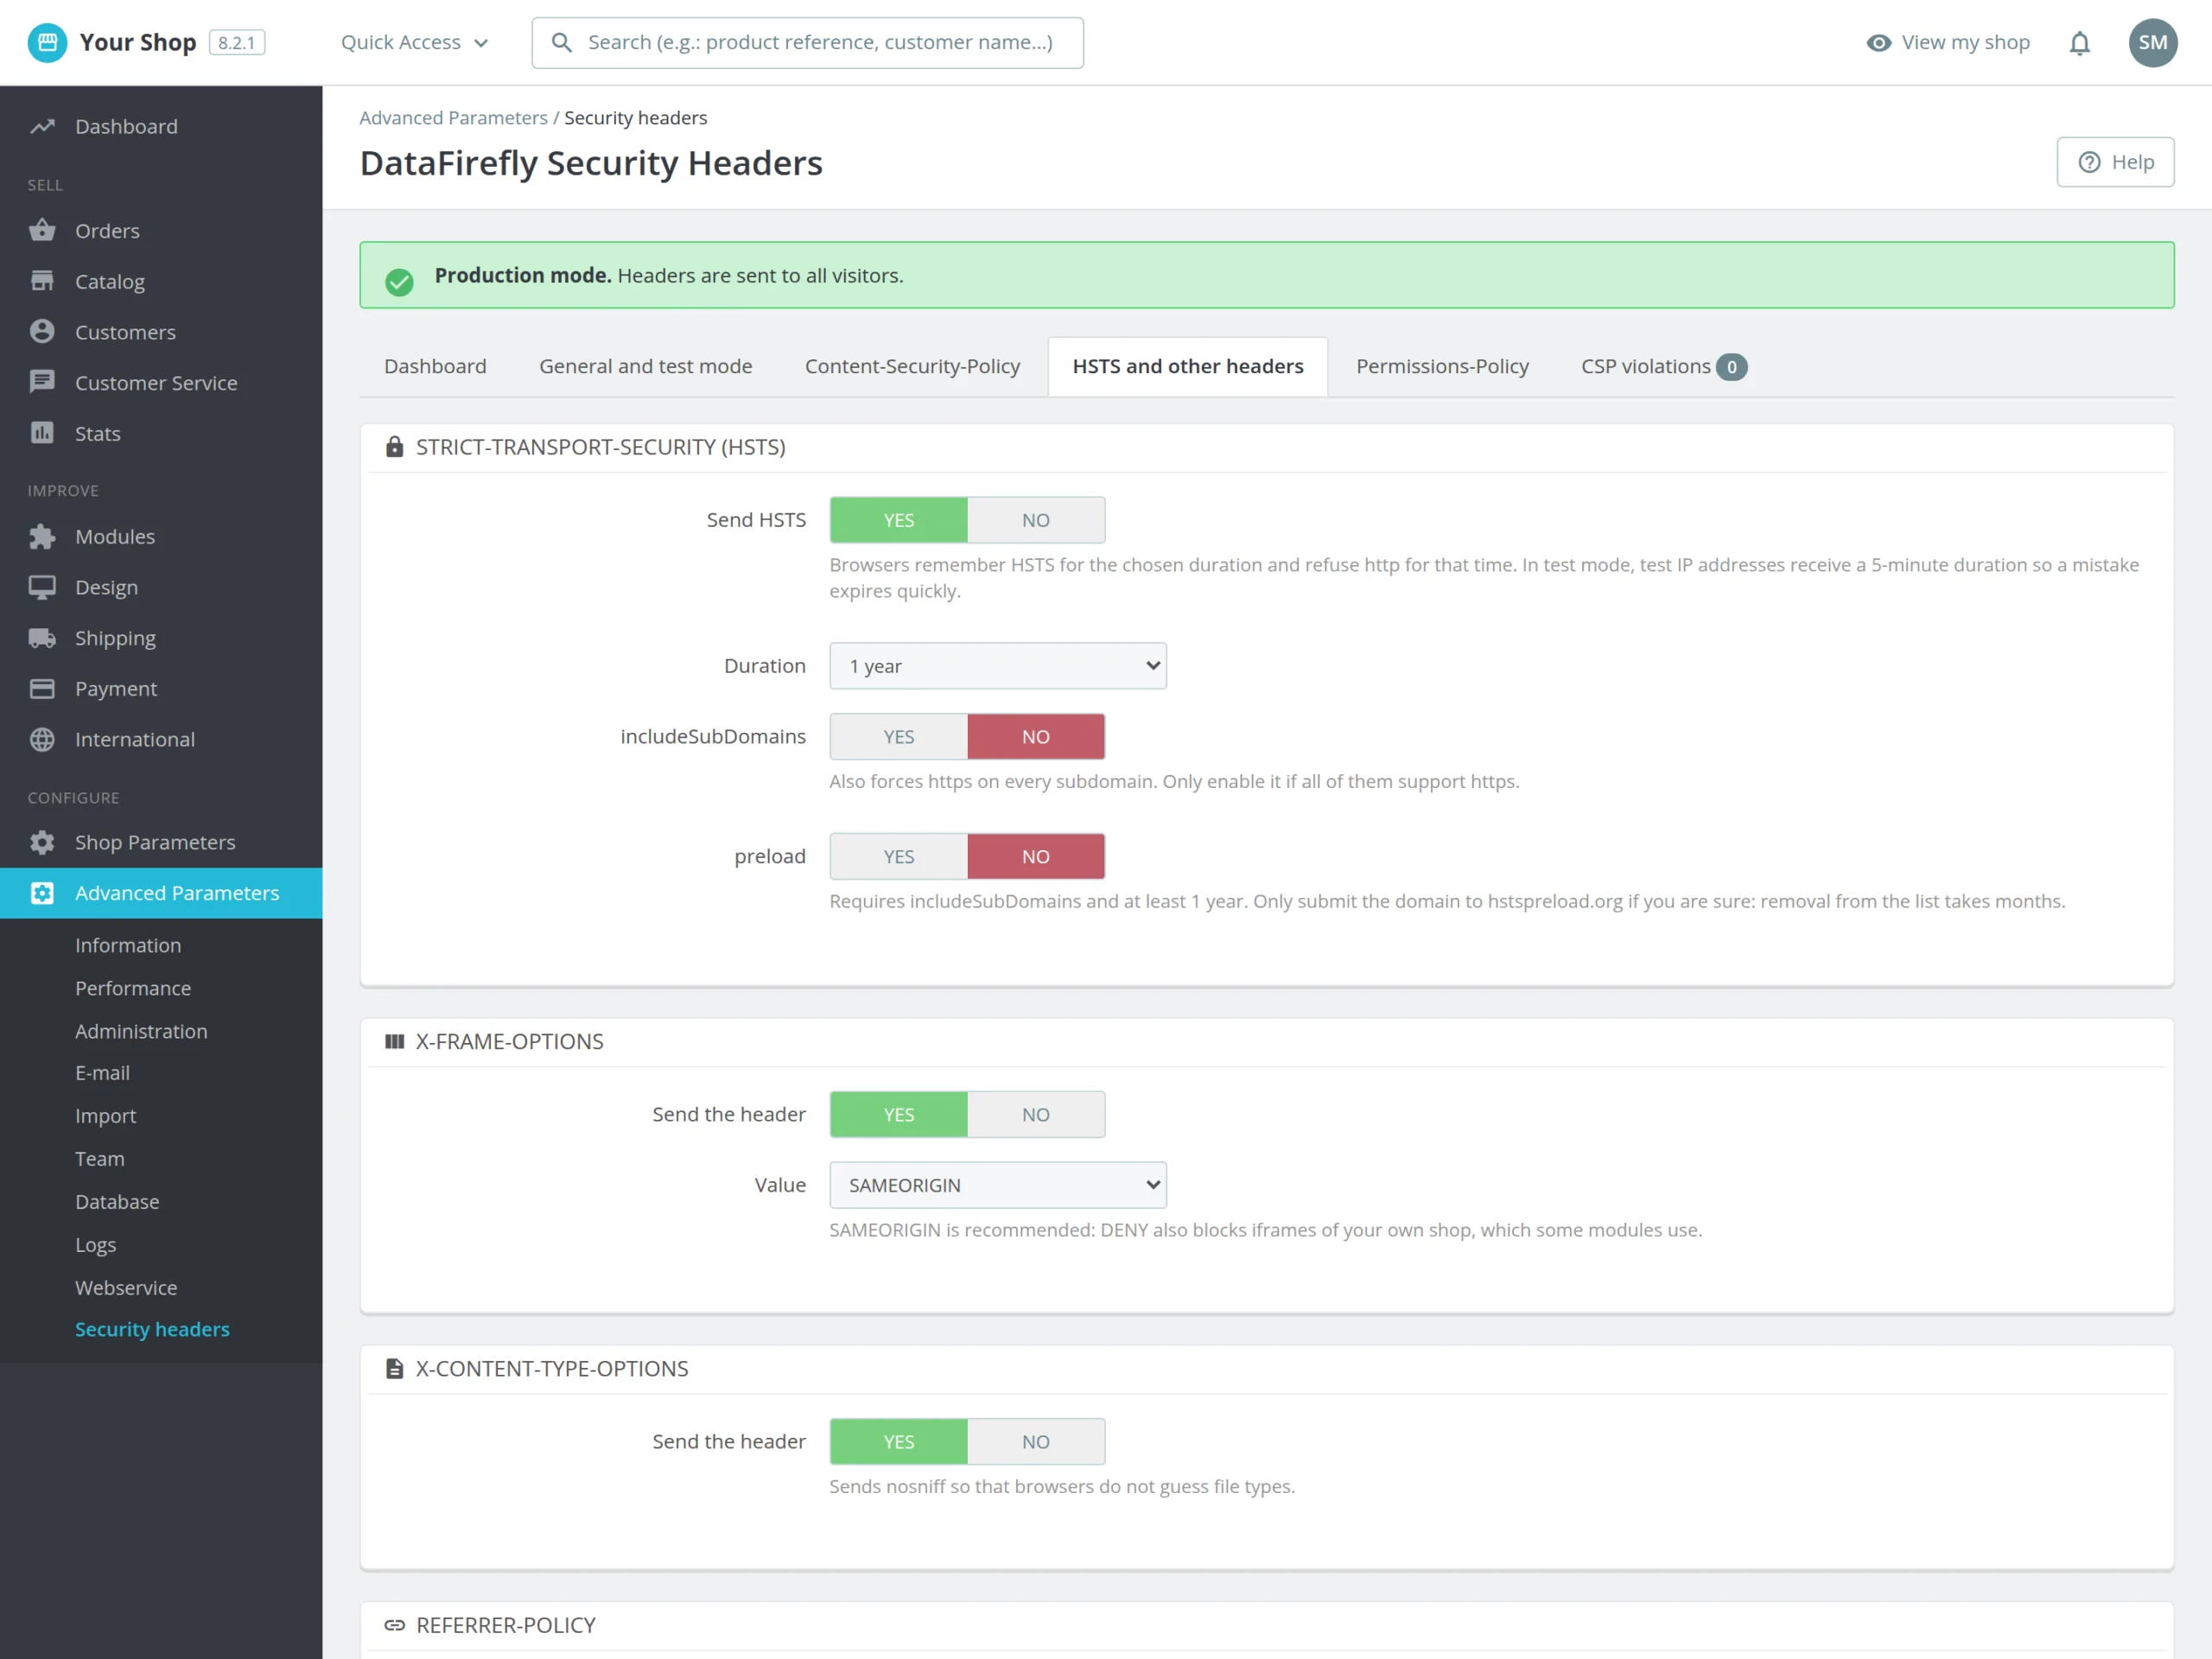
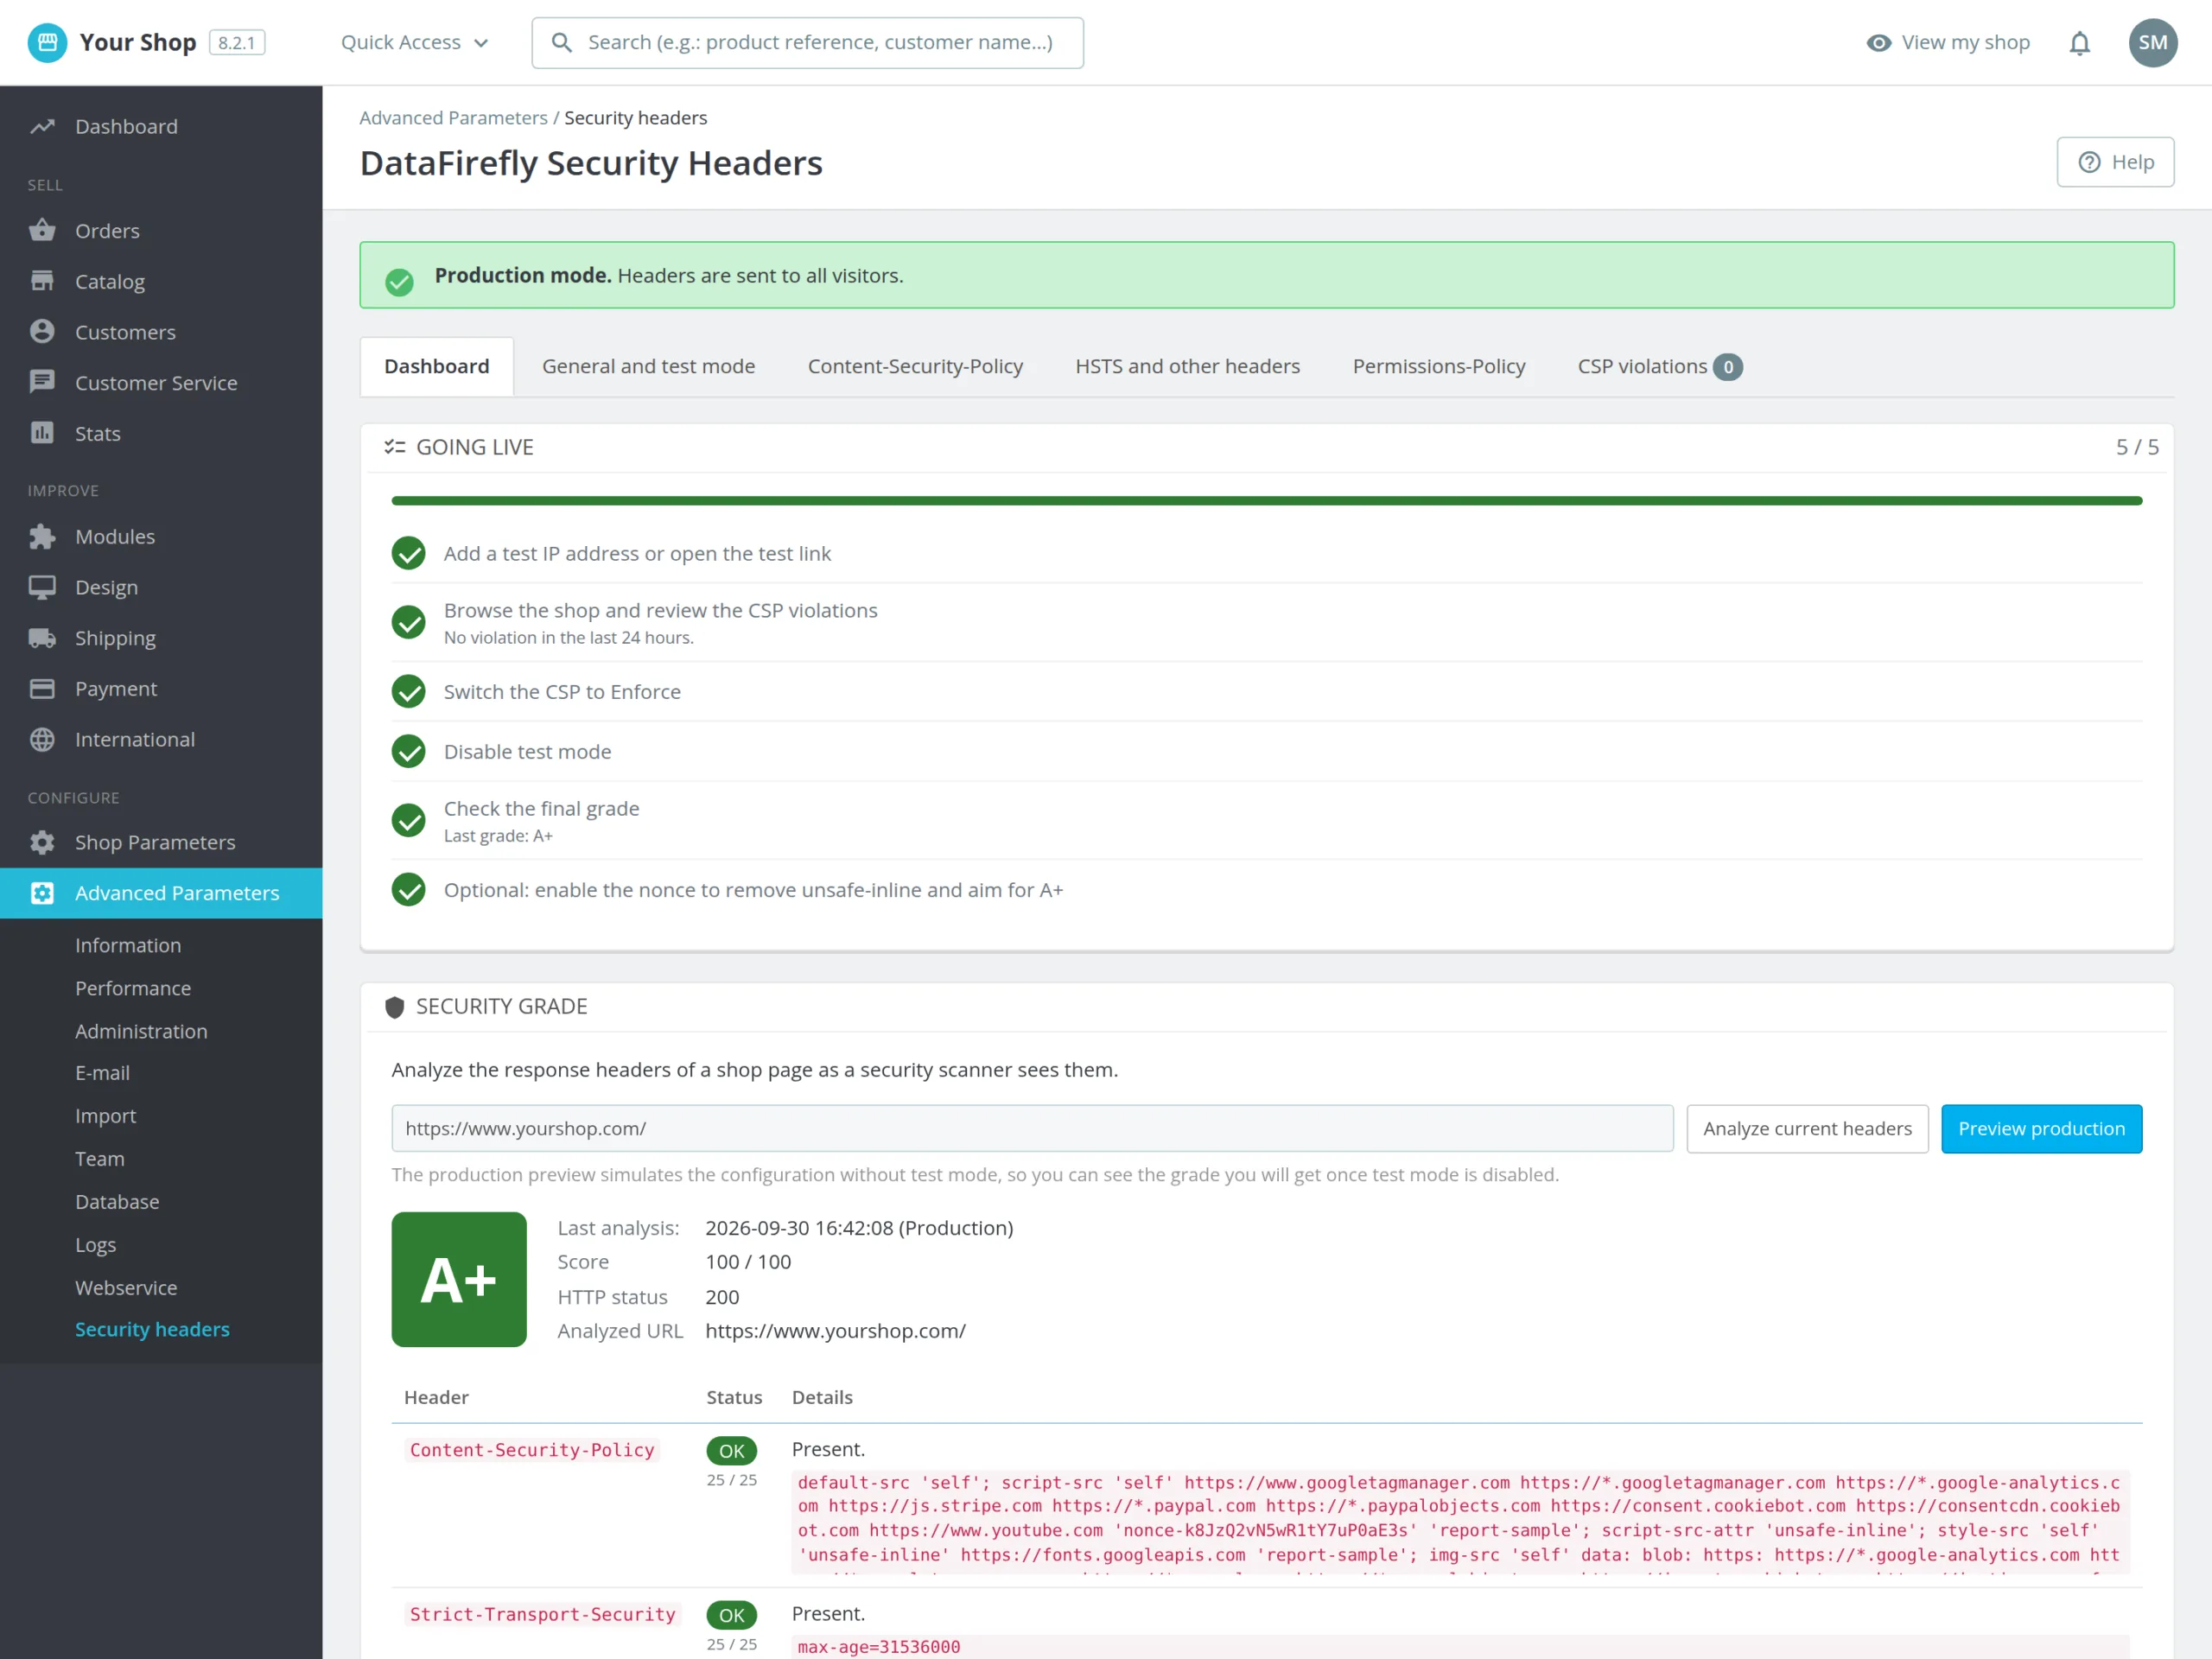
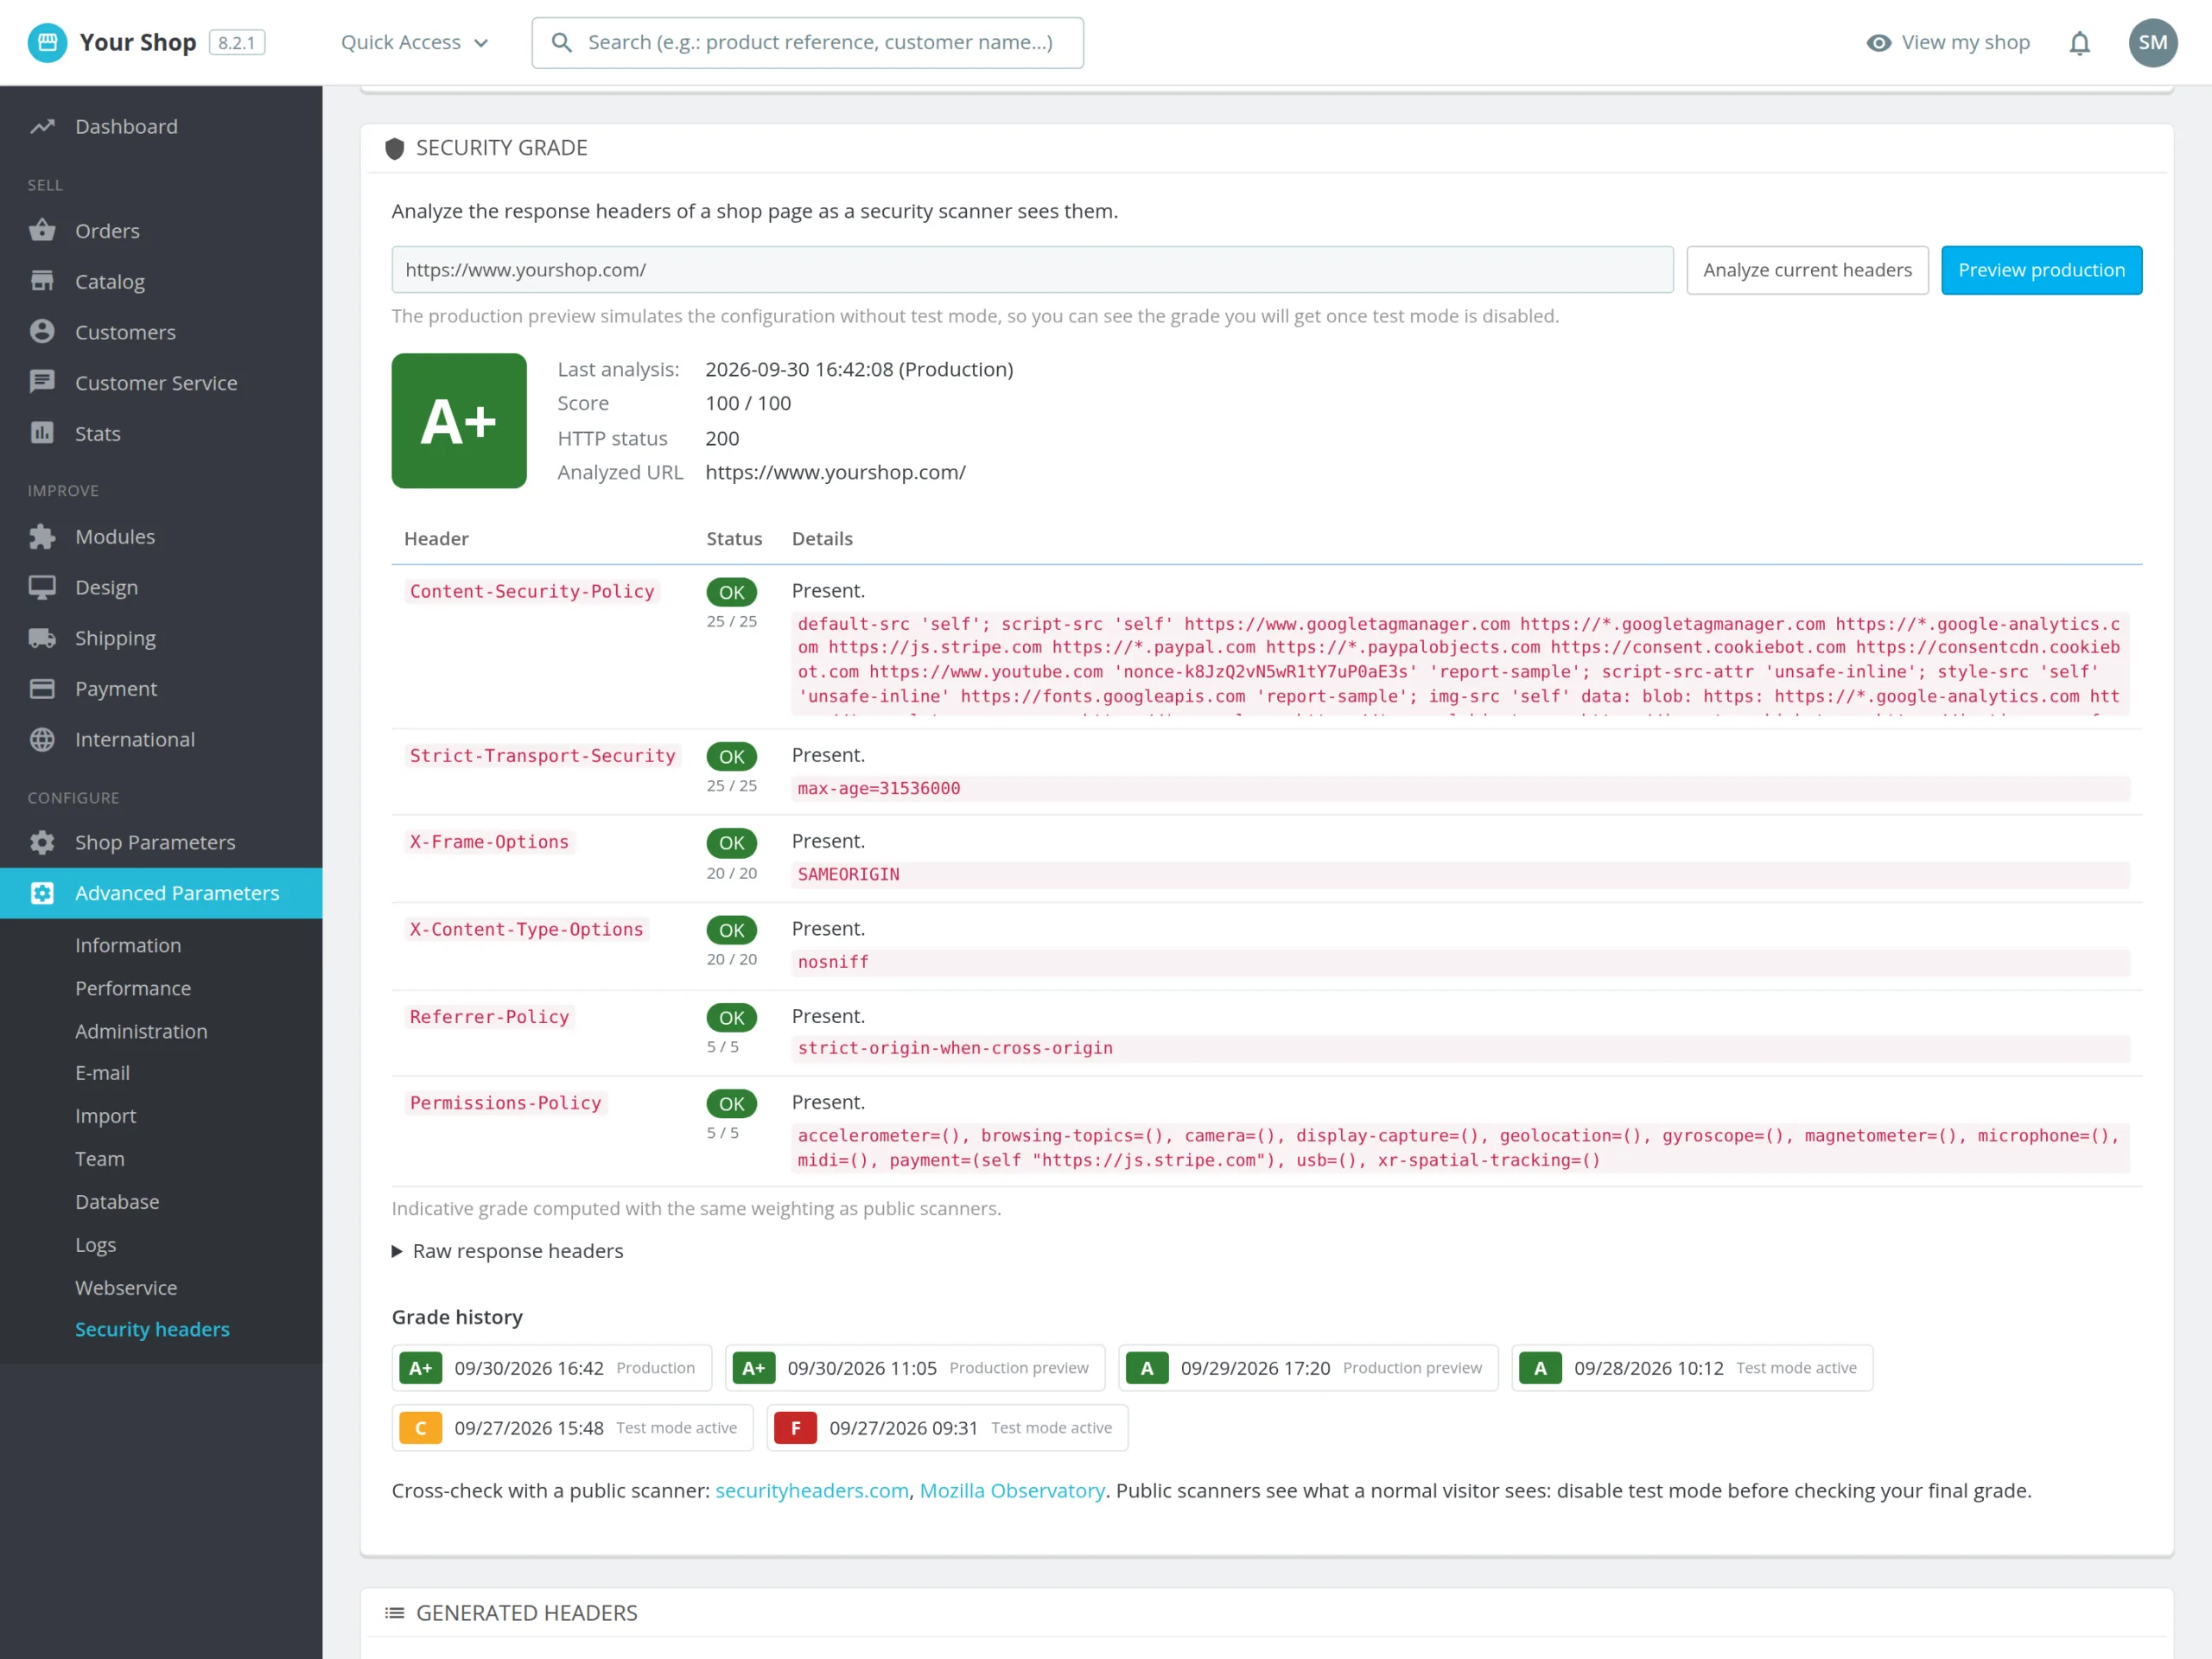
PrestaShop non invia quasi nessuna intestazione di sicurezza. Senza Content-Security-Policy, uno script iniettato da un modulo compromesso o da una falla XSS può leggere i campi del modulo di pagamento. Senza HSTS, la prima visita può passare in http. Senza X-Frame-Options, il tuo negozio può essere mostrato nel frame di un sito trappola. Gli scanner pubblici lo vedono in pochi secondi, e agenzie, auditor e alcuni partner di pagamento consultano questi voti.
Costruire una CSP senza bloccare il pagamento
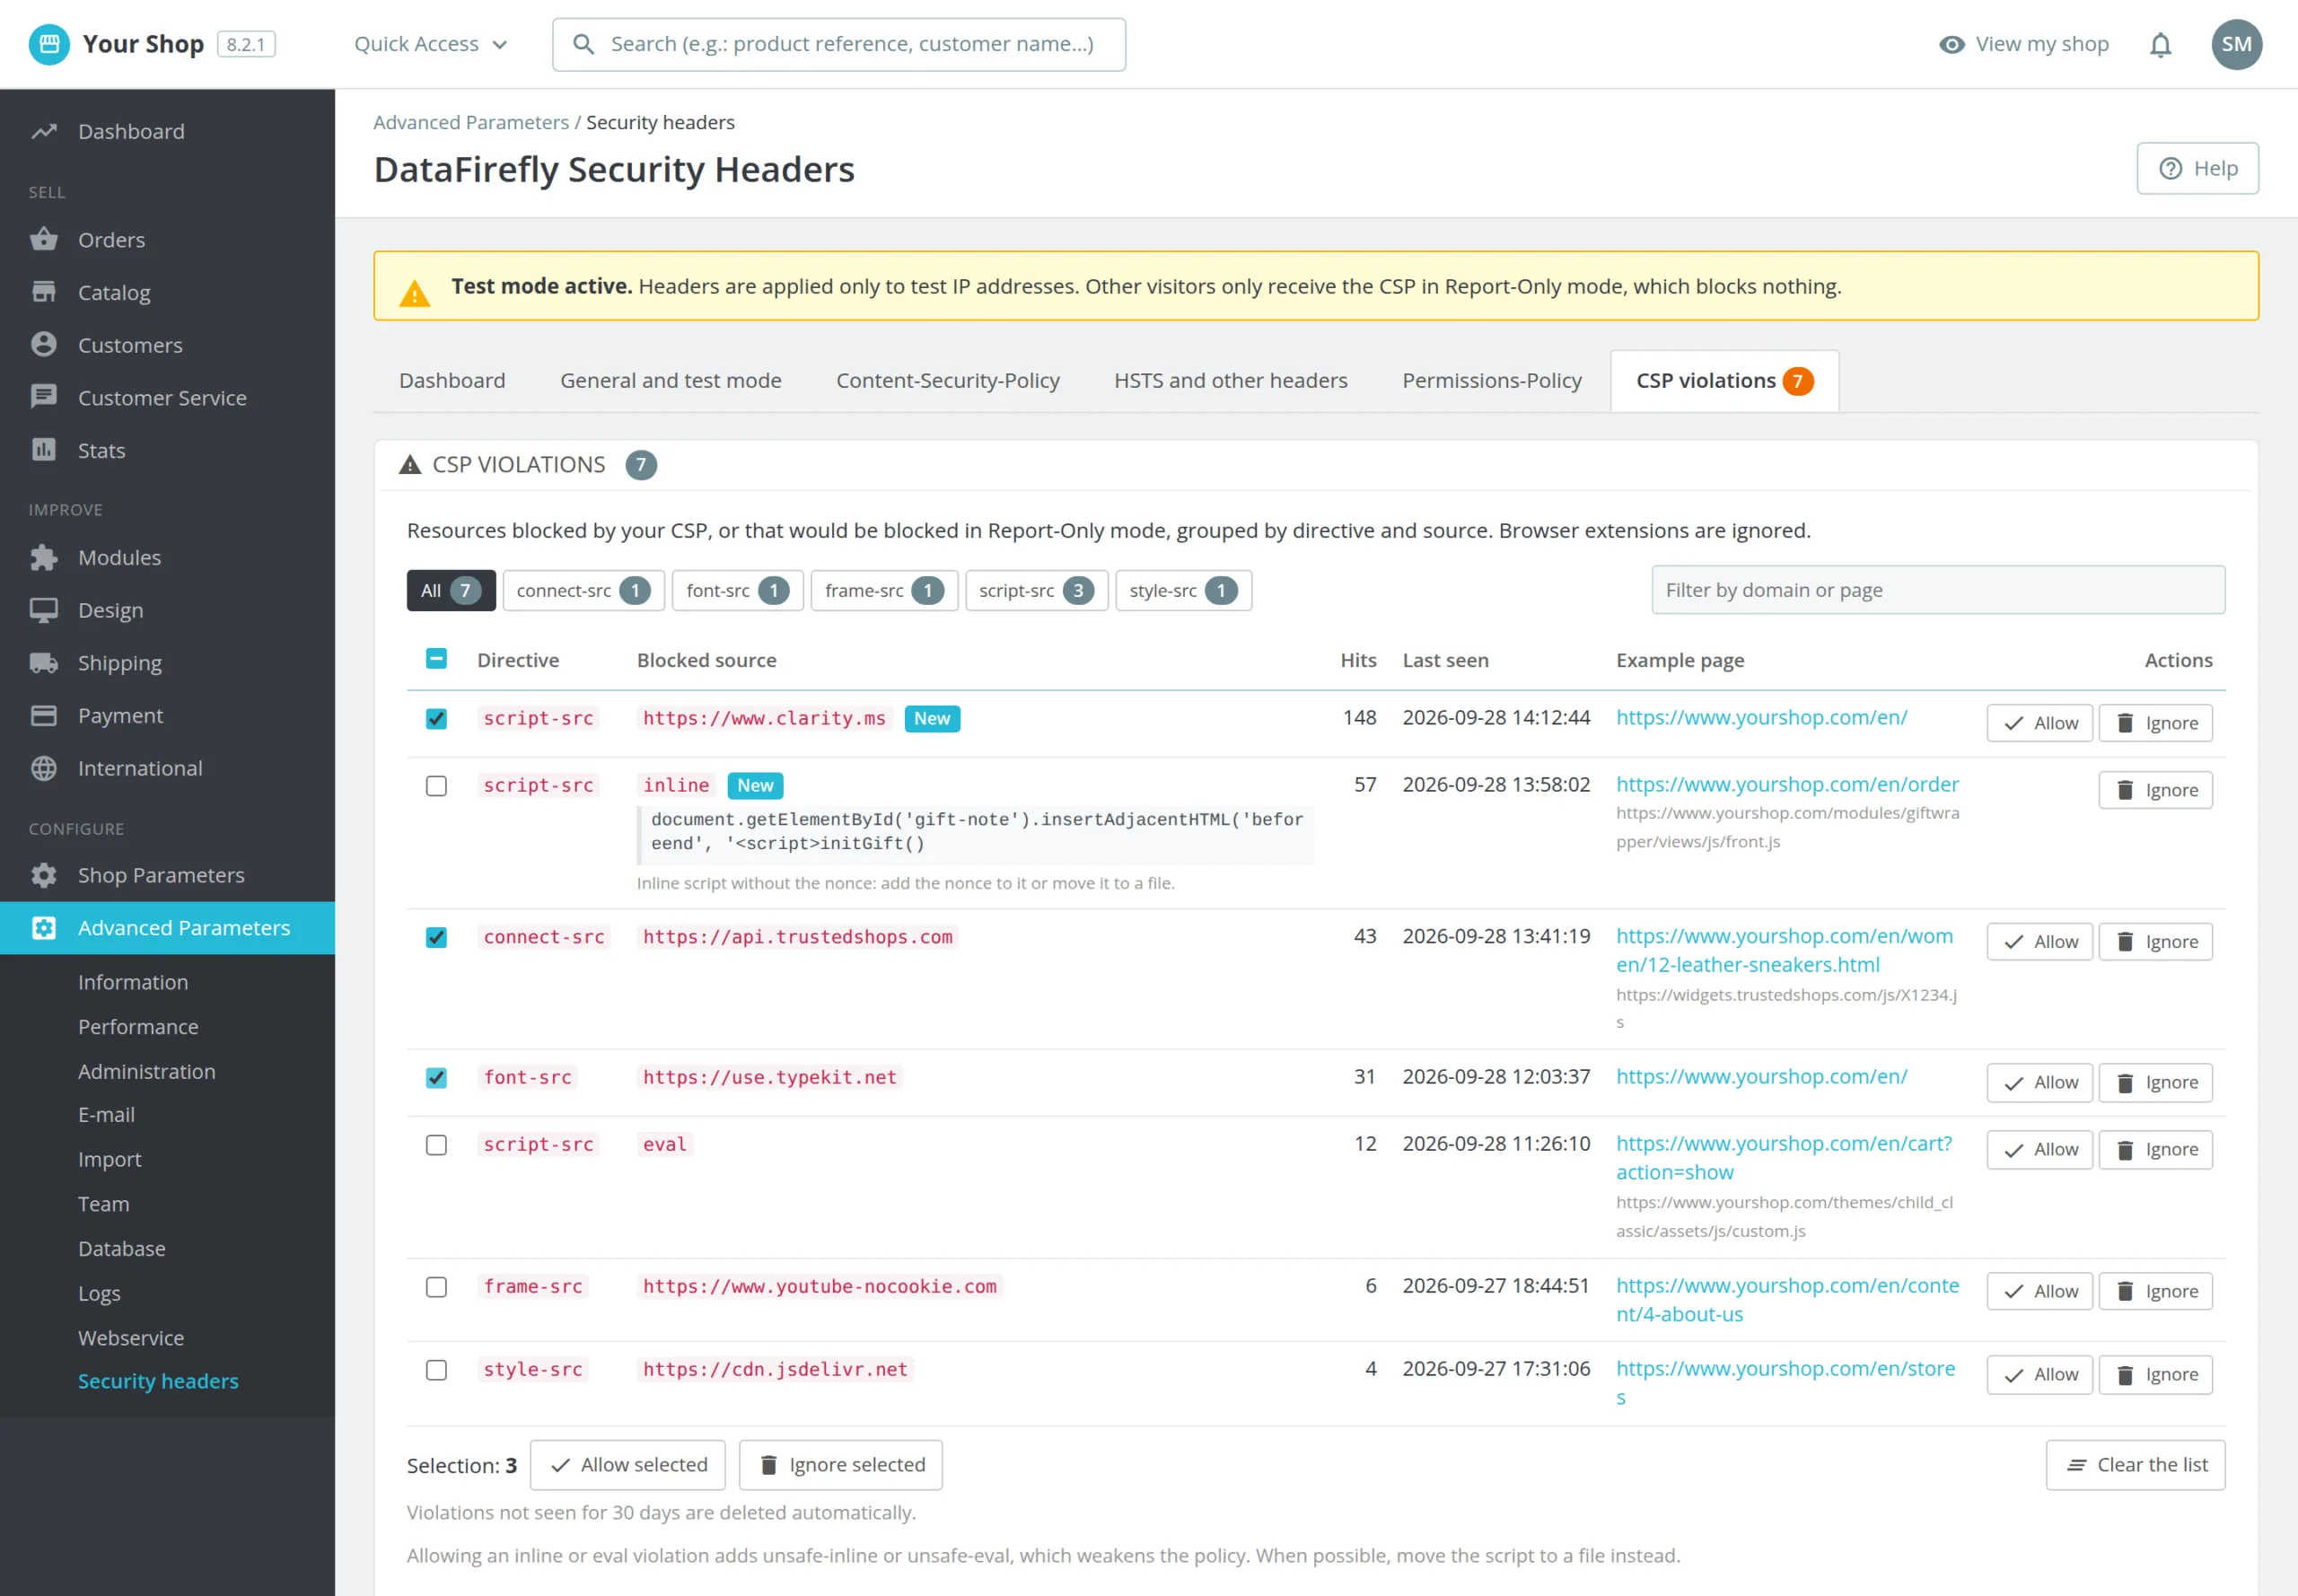
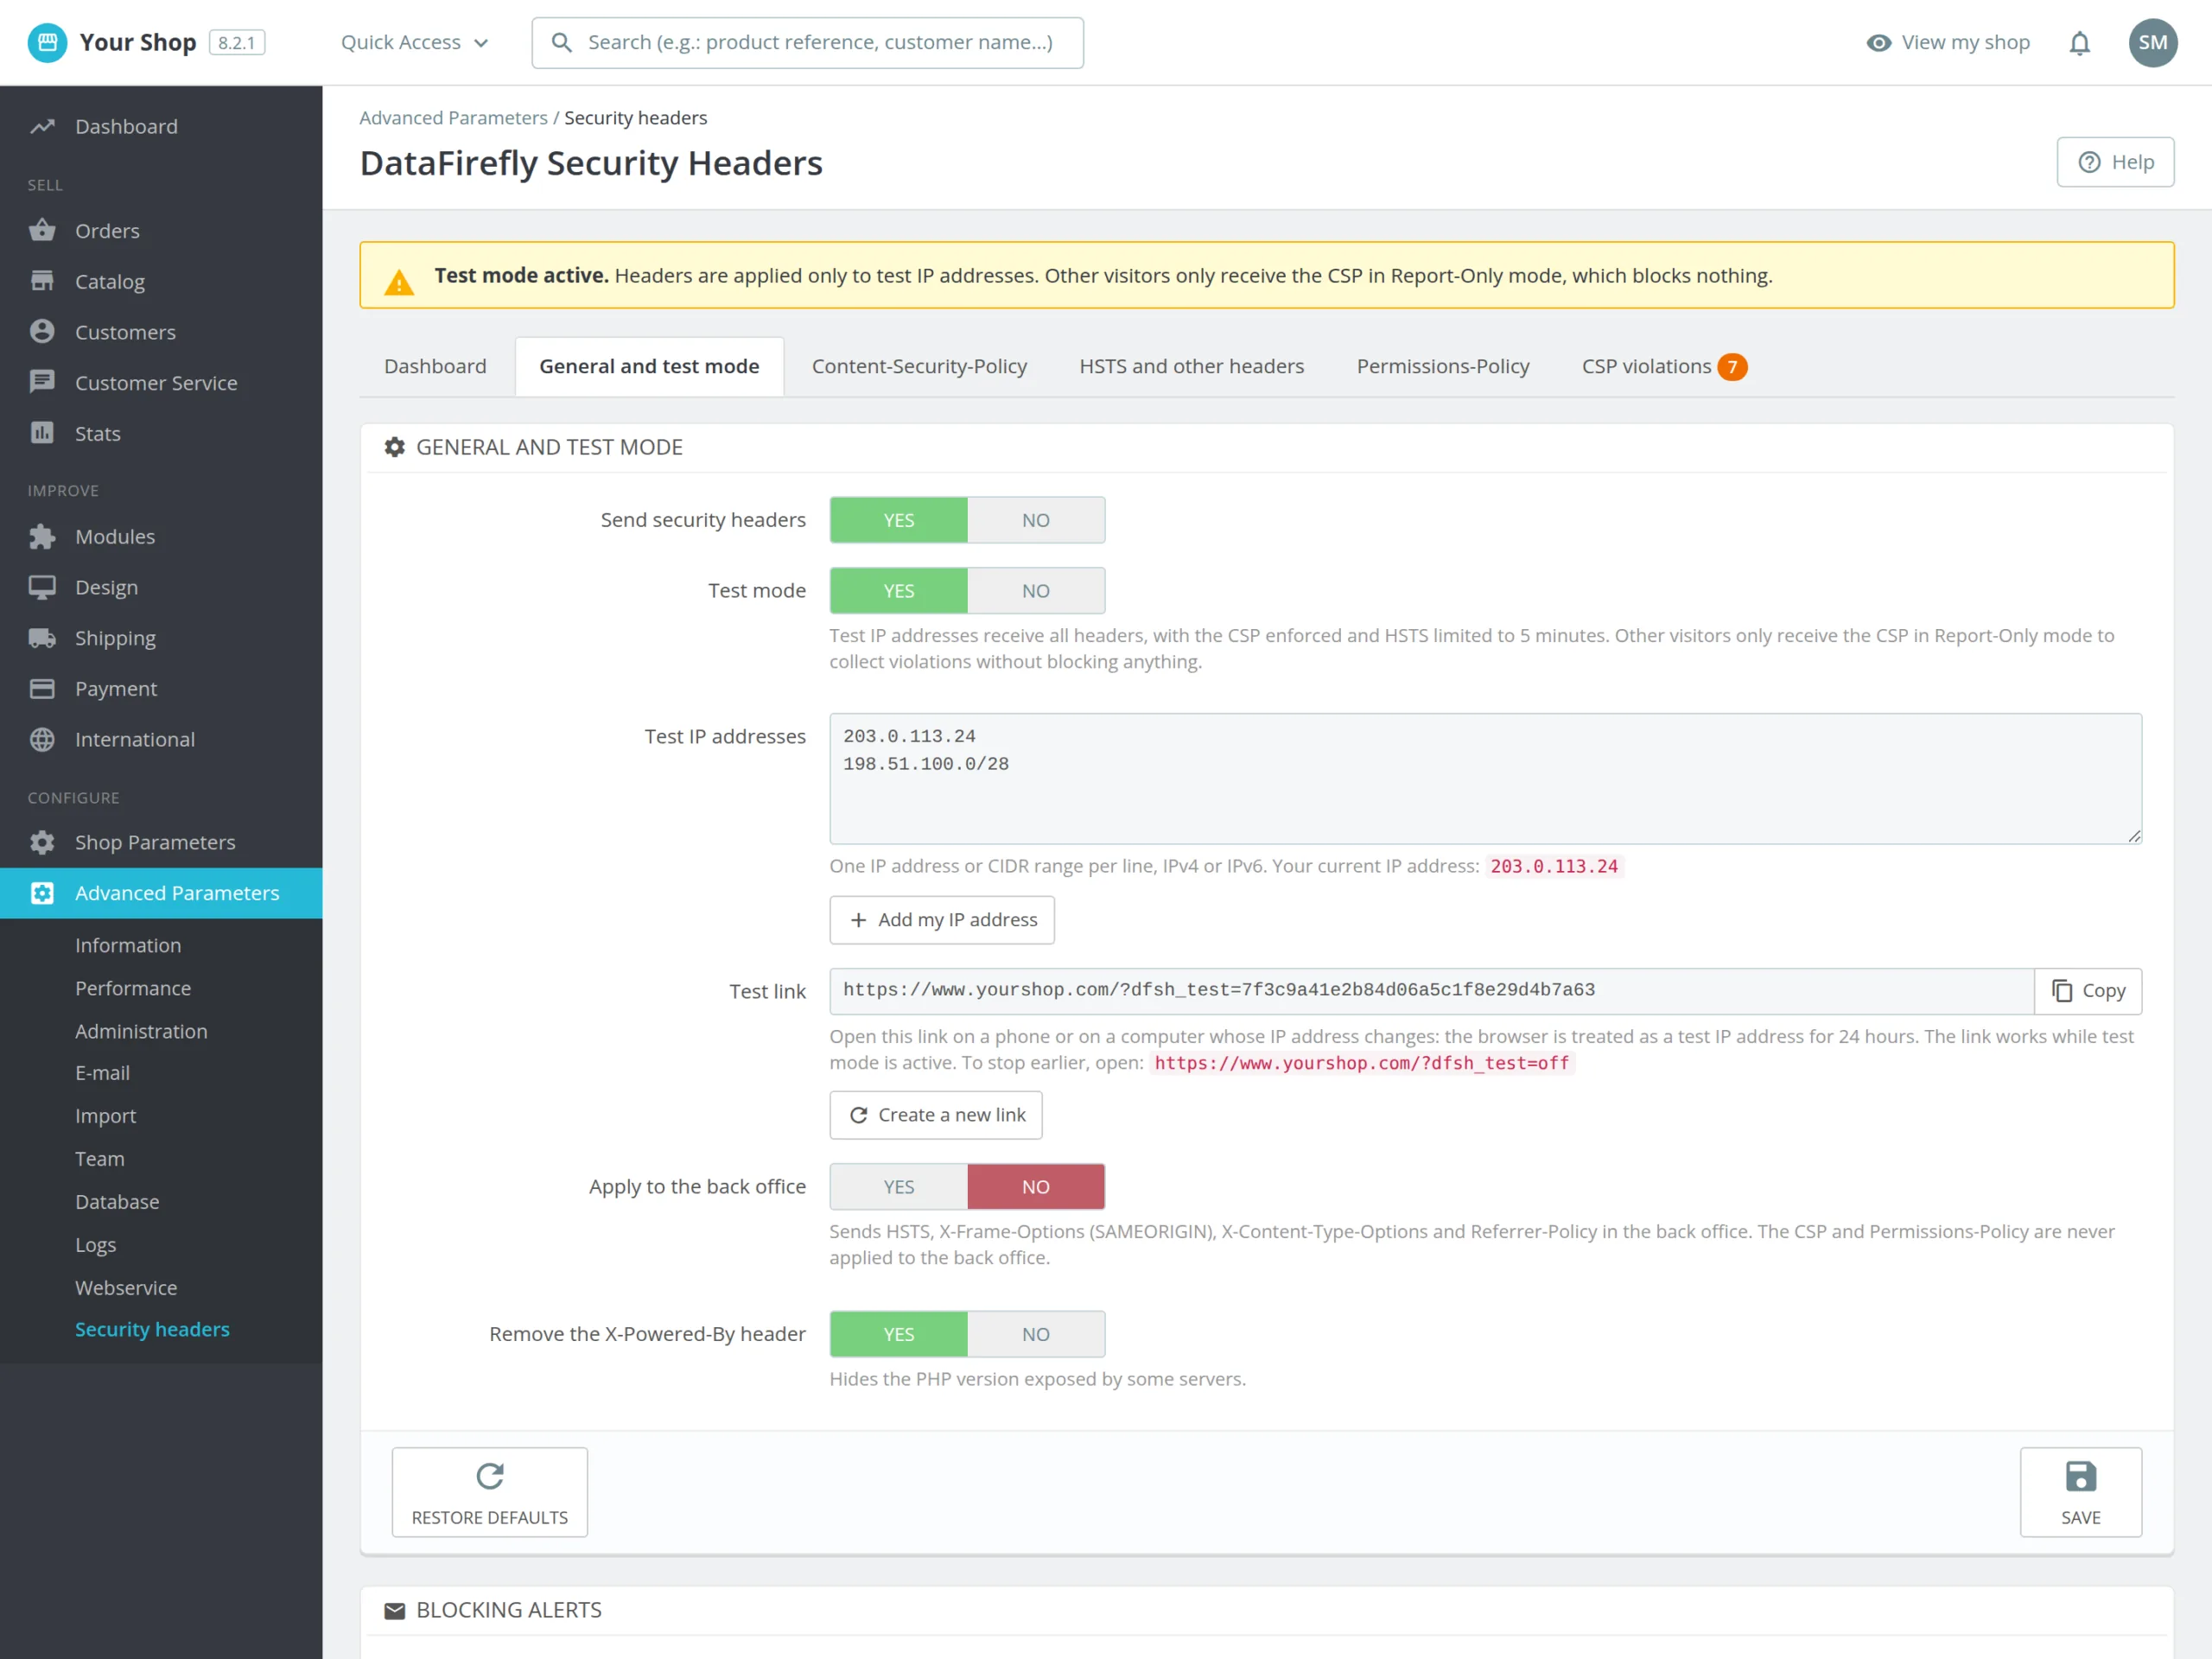
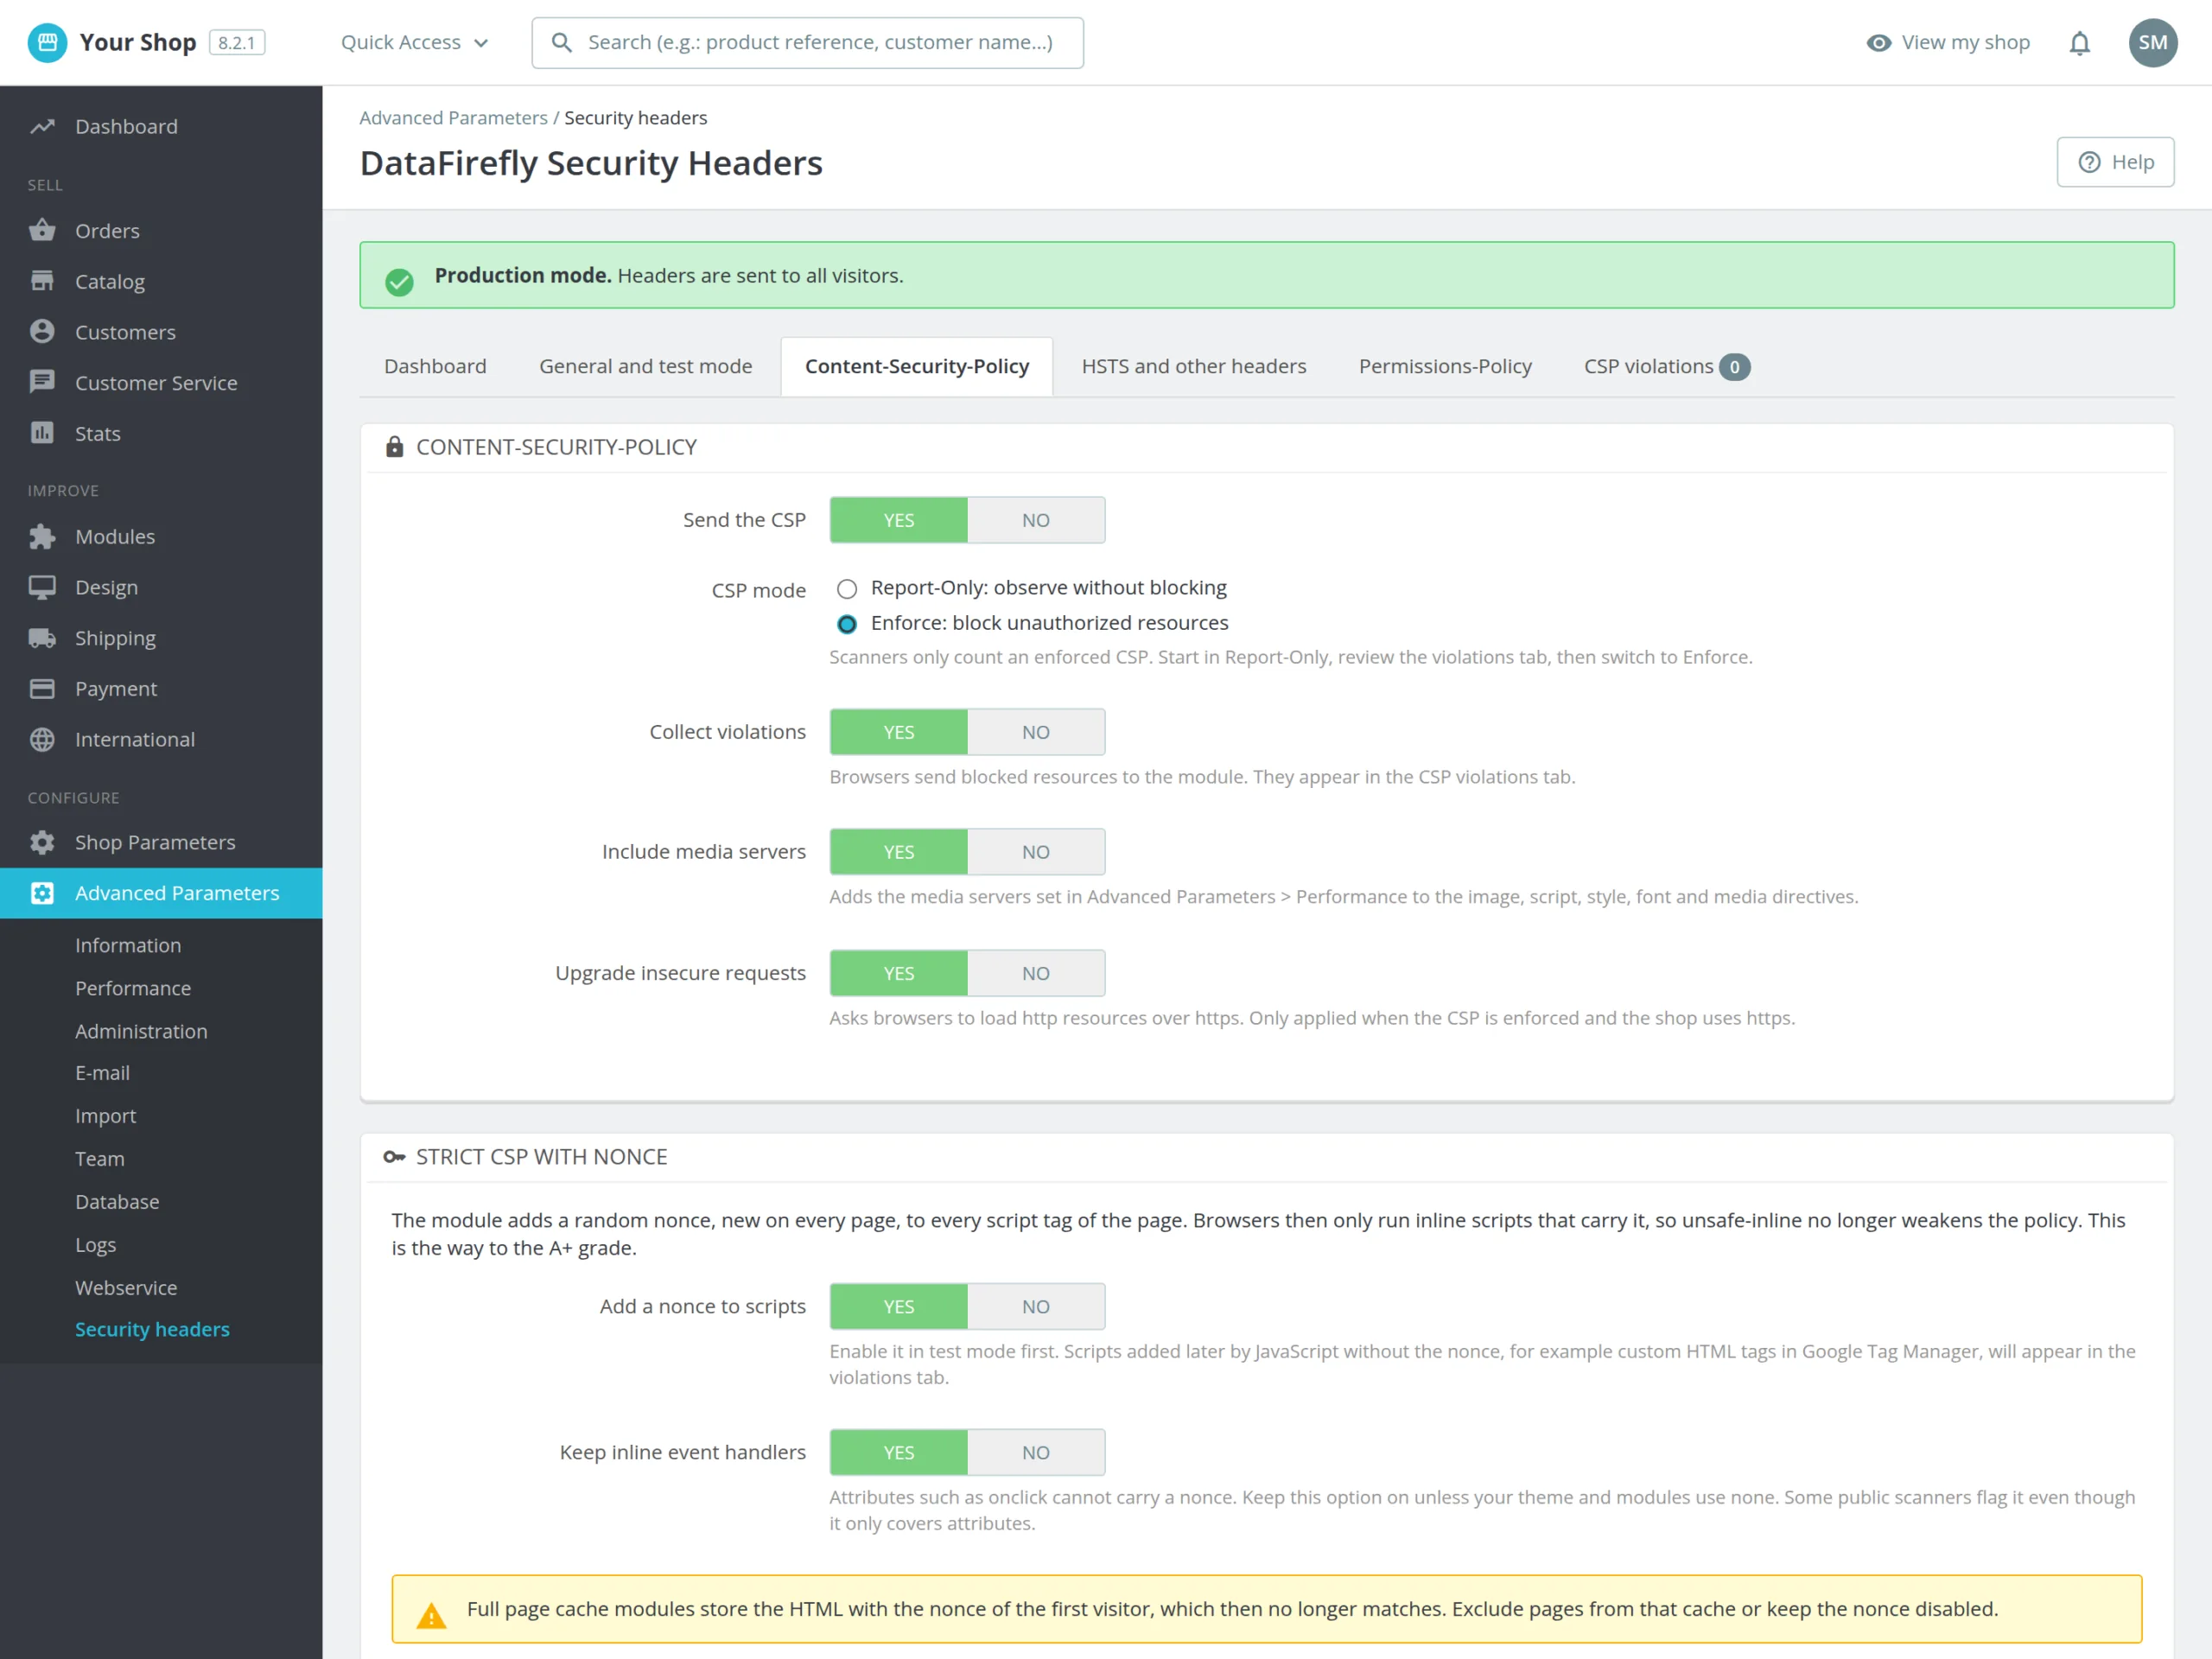
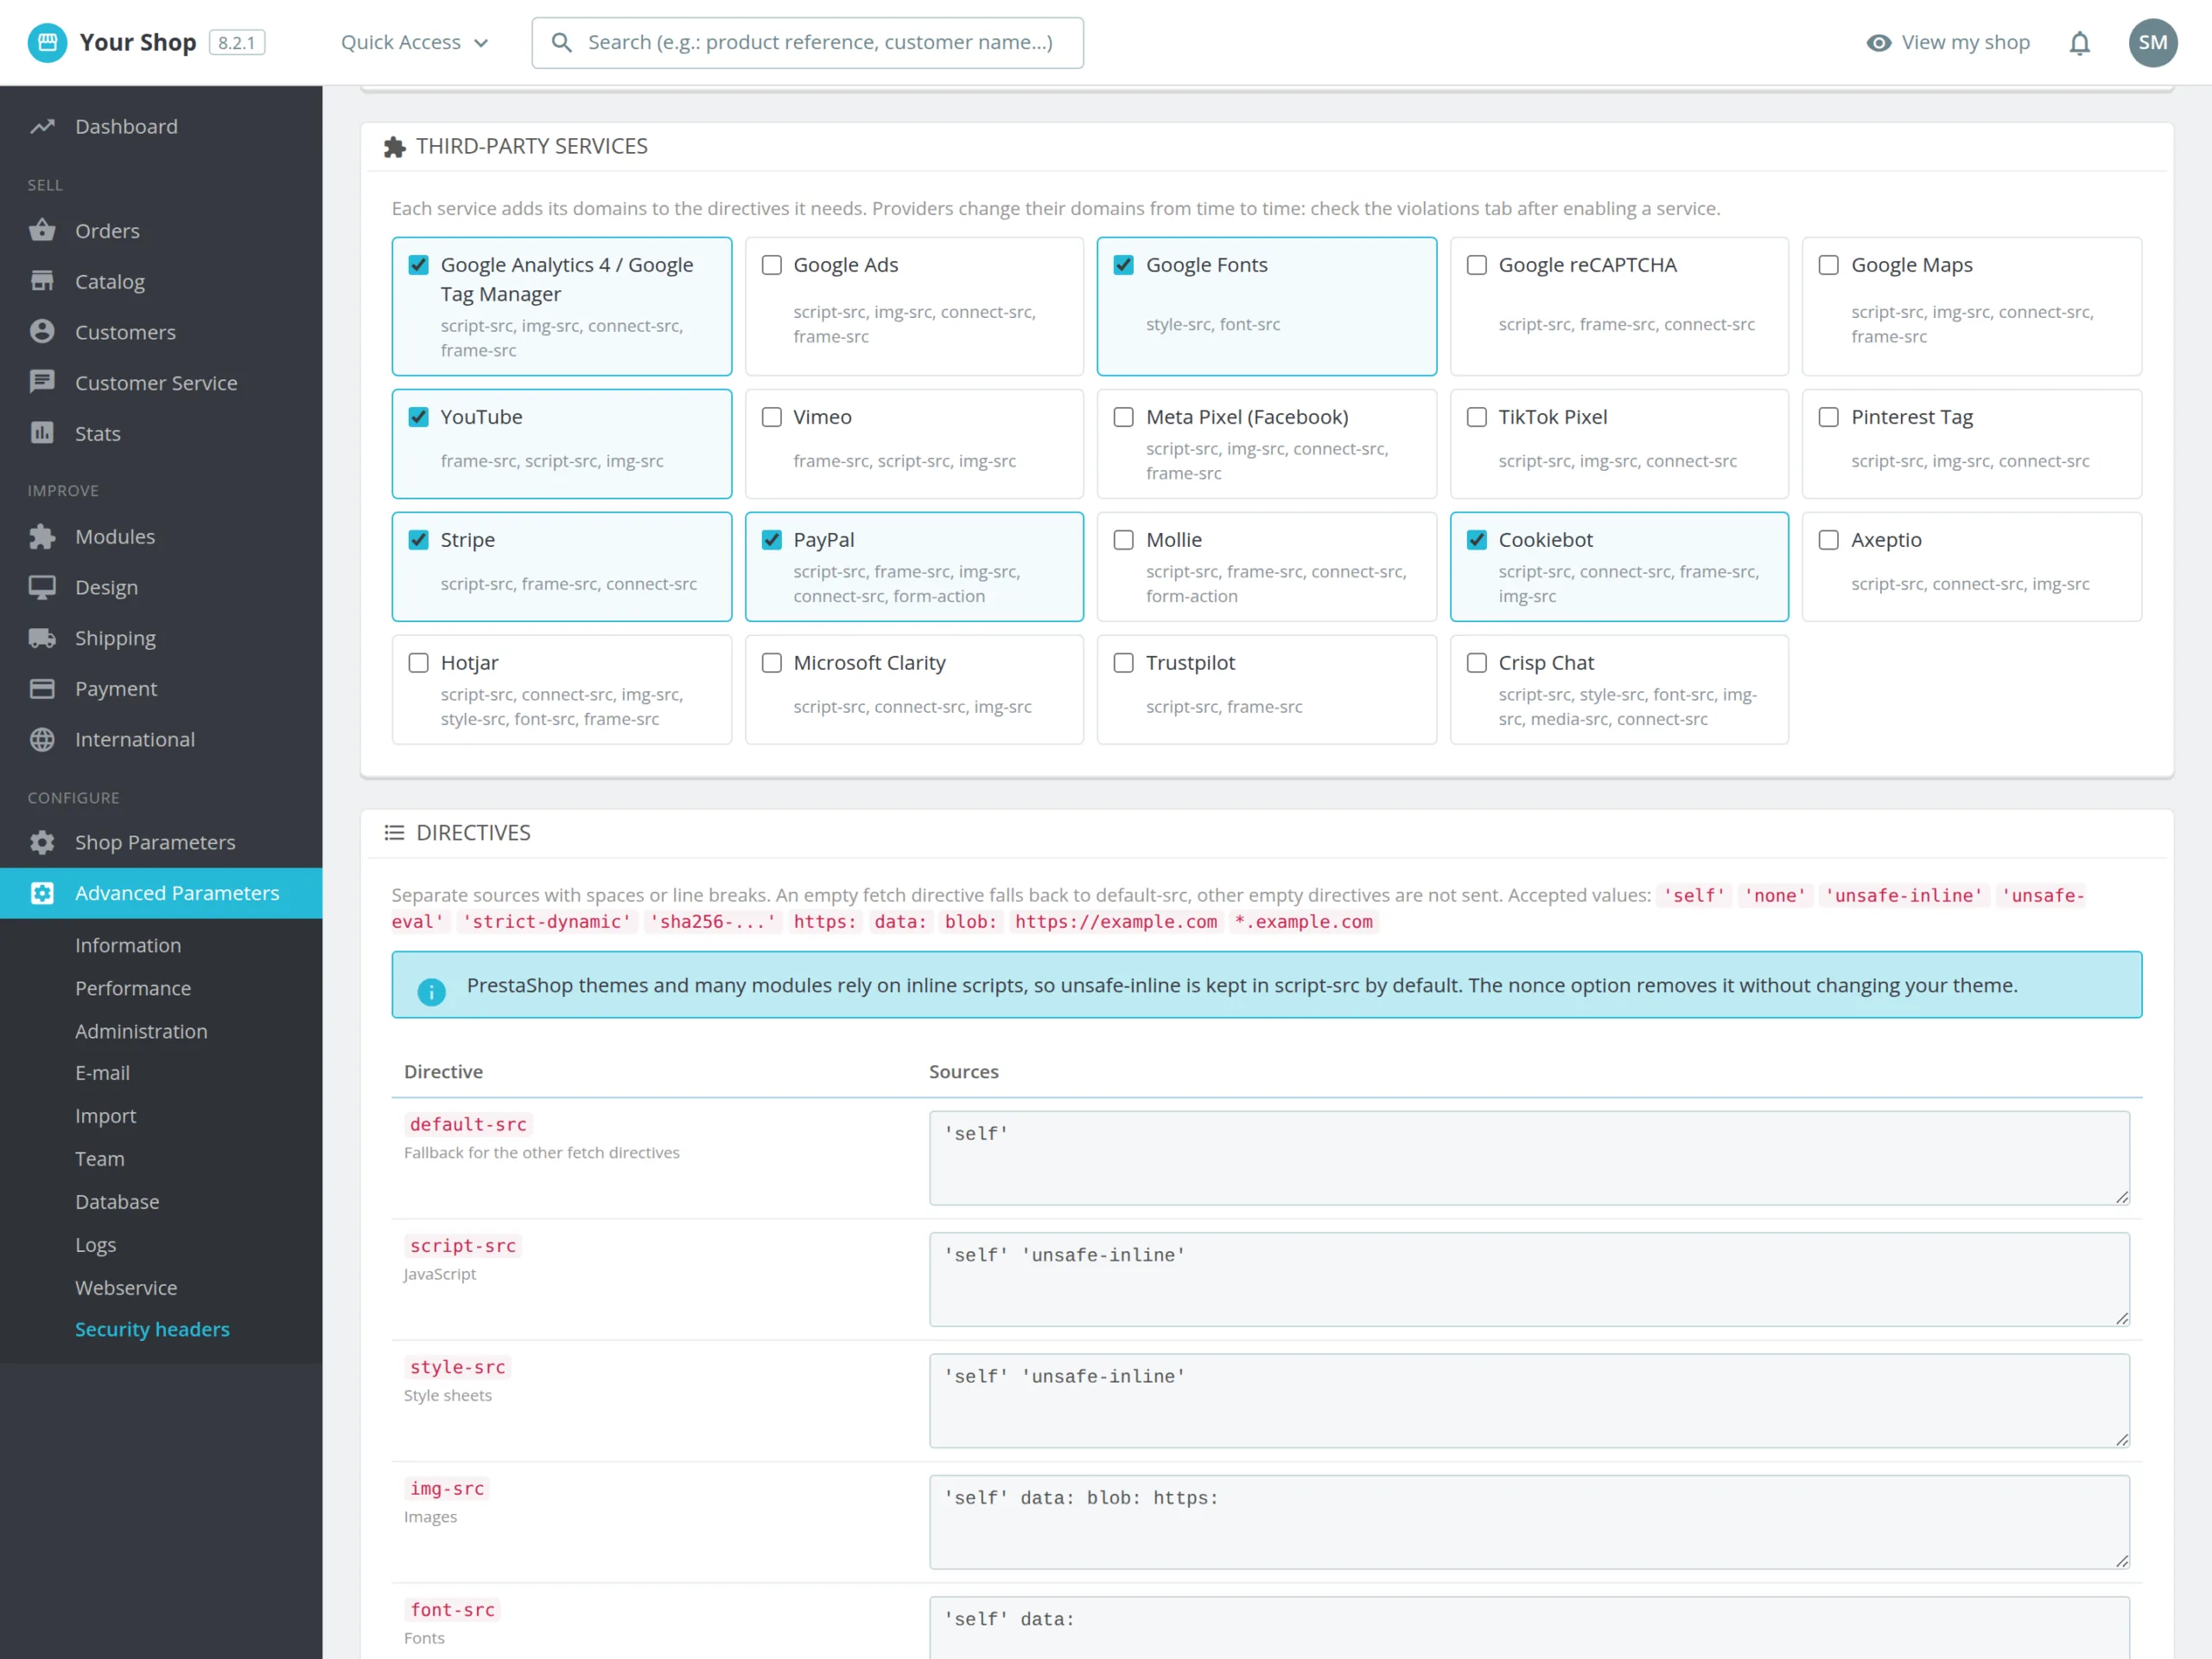
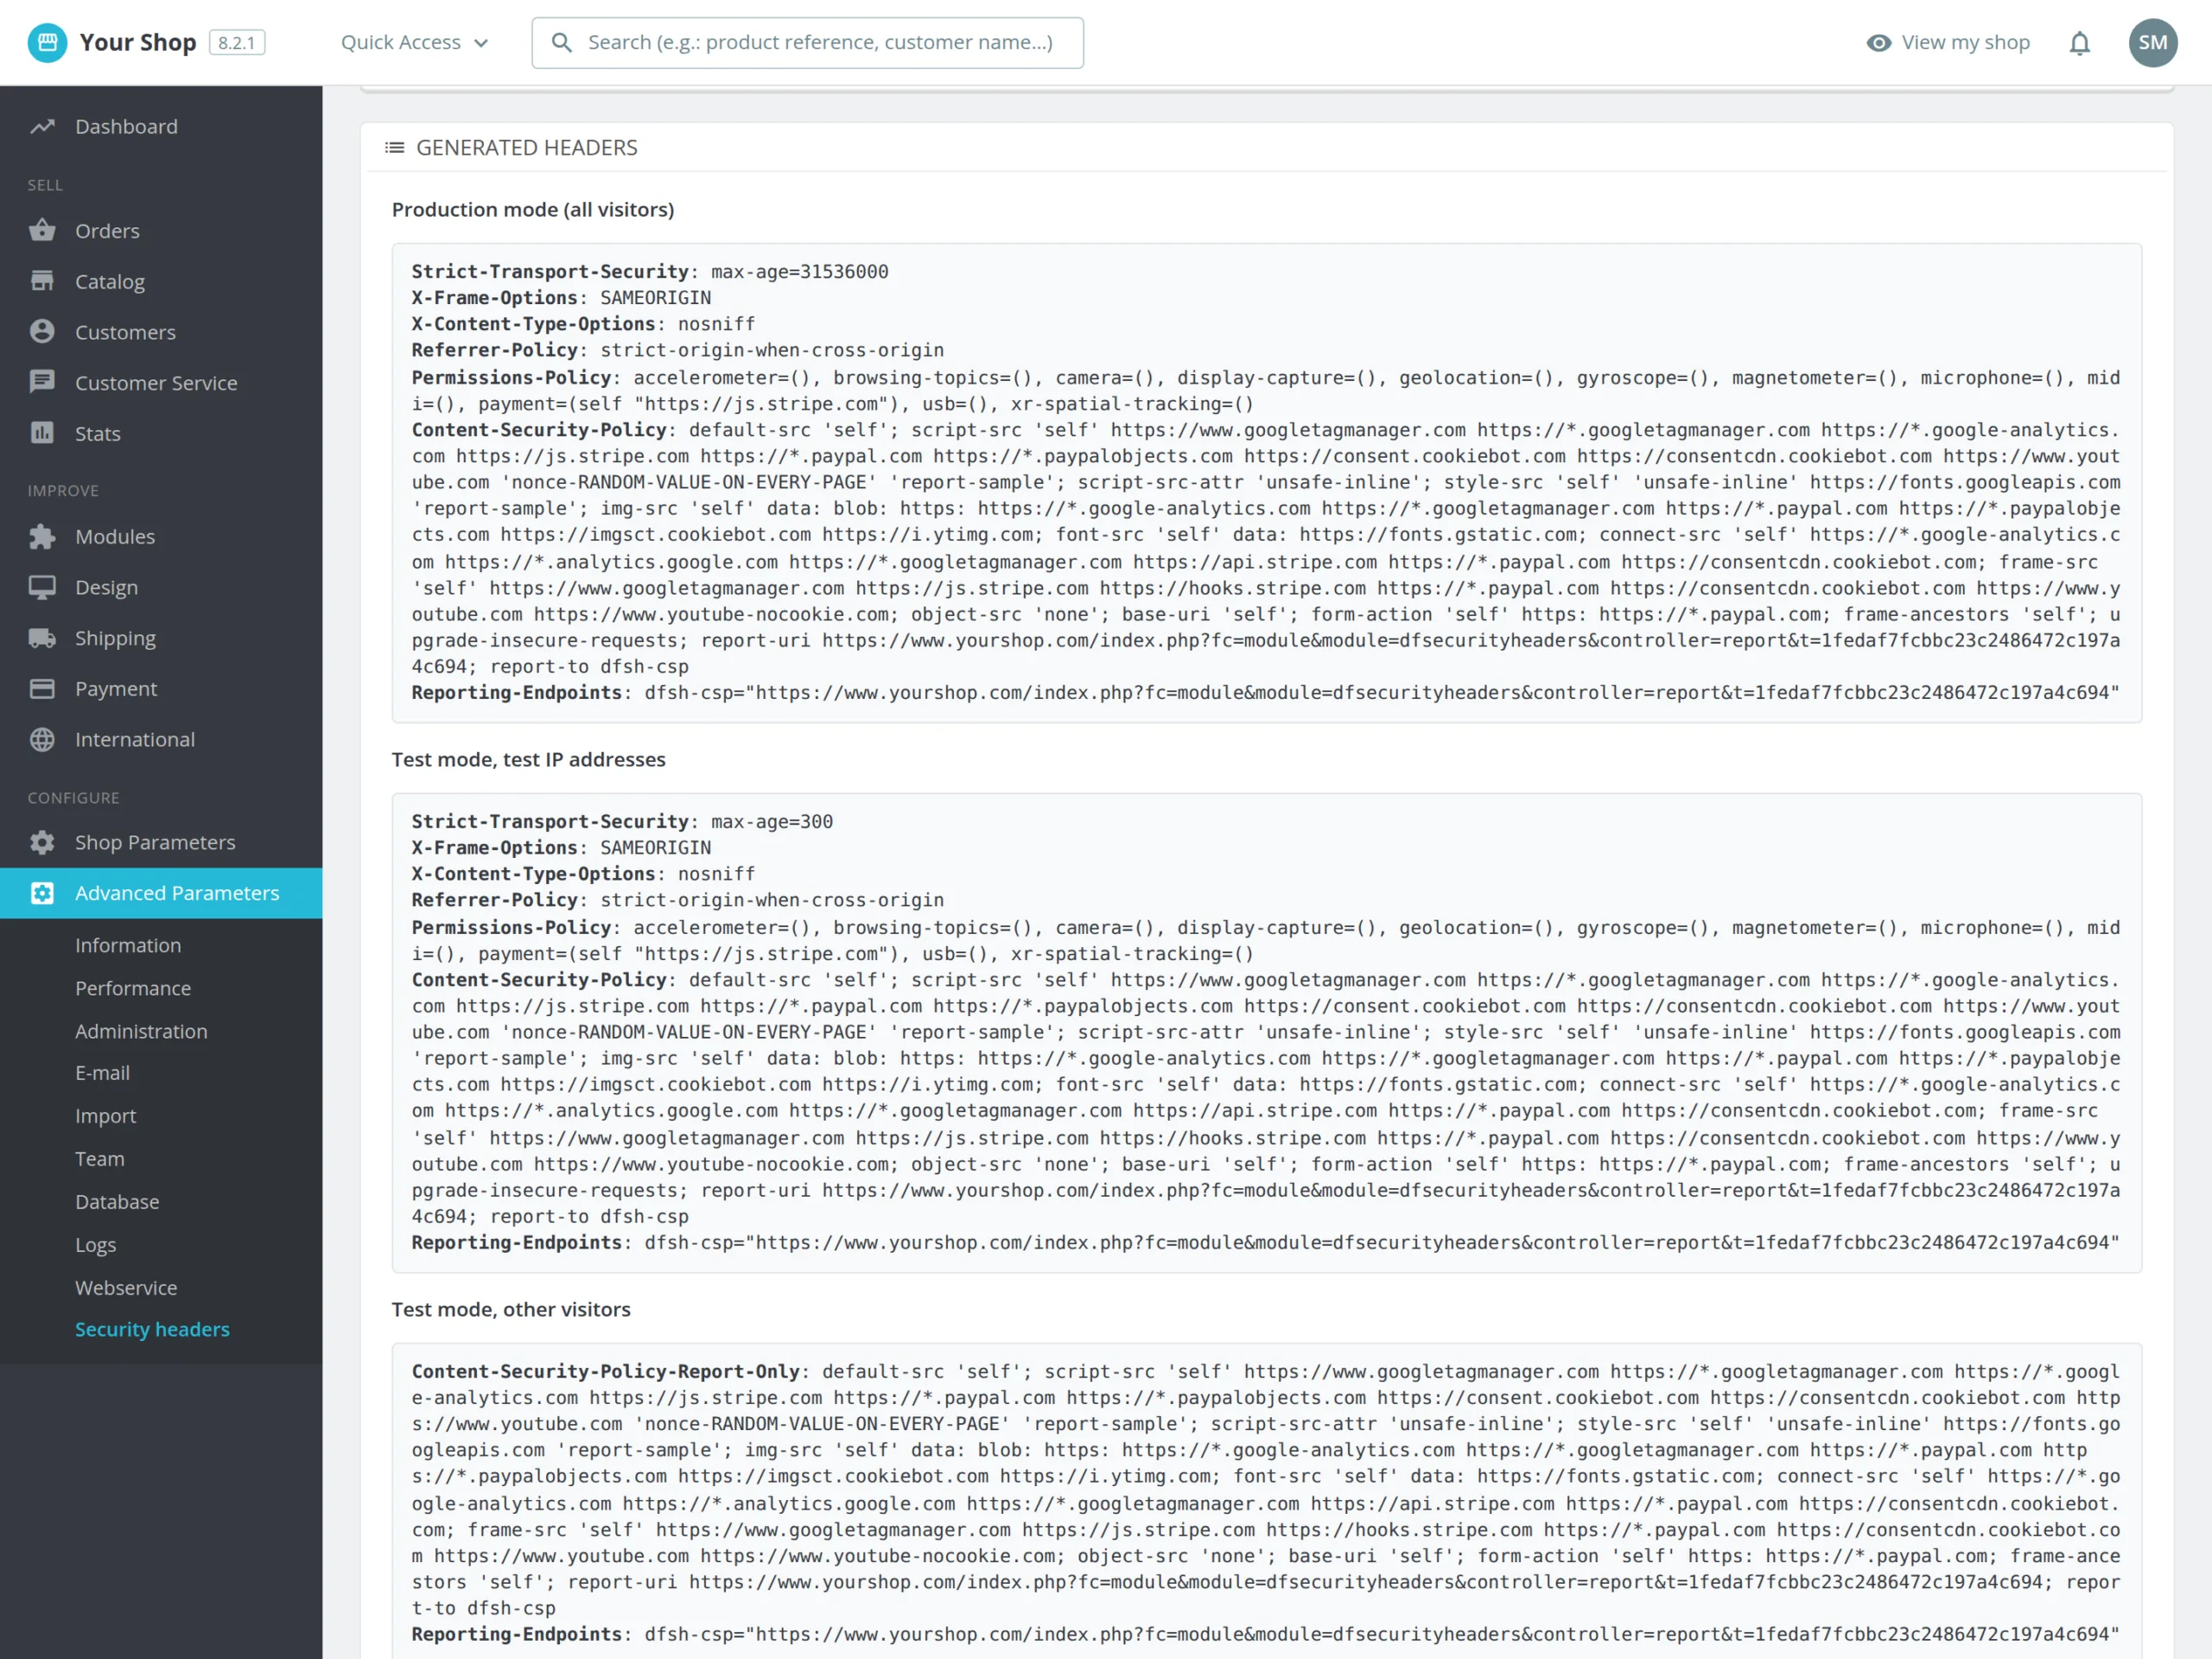
Una CSP troppo rigida blocca Google Analytics, la chat o il modulo di Stripe. Il modulo parte quindi da una policy compatibile con i temi PrestaShop e ti fa spuntare i servizi che usi. In modalità test, la policy si applica ai tuoi IP e ai dispositivi di test, mentre i browser dei visitatori segnalano in Report-Only cosa verrebbe bloccato. Navighi nel negozio, gestisci le violazioni, poi passi alla modalità applicata quando l'elenco resta vuoto.
unsafe-inline, nonce e voto A+
Il voto A richiede una CSP applicata, HSTS di almeno sei mesi e le intestazioni abituali. L'A+ richiede inoltre che gli script inline non siano più consentiti senza controllo. La modalità nonce aggiunge un token casuale a ogni tag script della pagina e rimuove unsafe-inline. Due limiti da conoscere: un modulo di cache a pagina intera serve l'HTML con il nonce del primo visitatore, e i tag HTML personalizzati di Google Tag Manager devono usare la variabile nonce di GTM. Il registro delle violazioni mostra questi casi prima della messa in produzione.
Un modulo che sorveglia dopo la messa in produzione
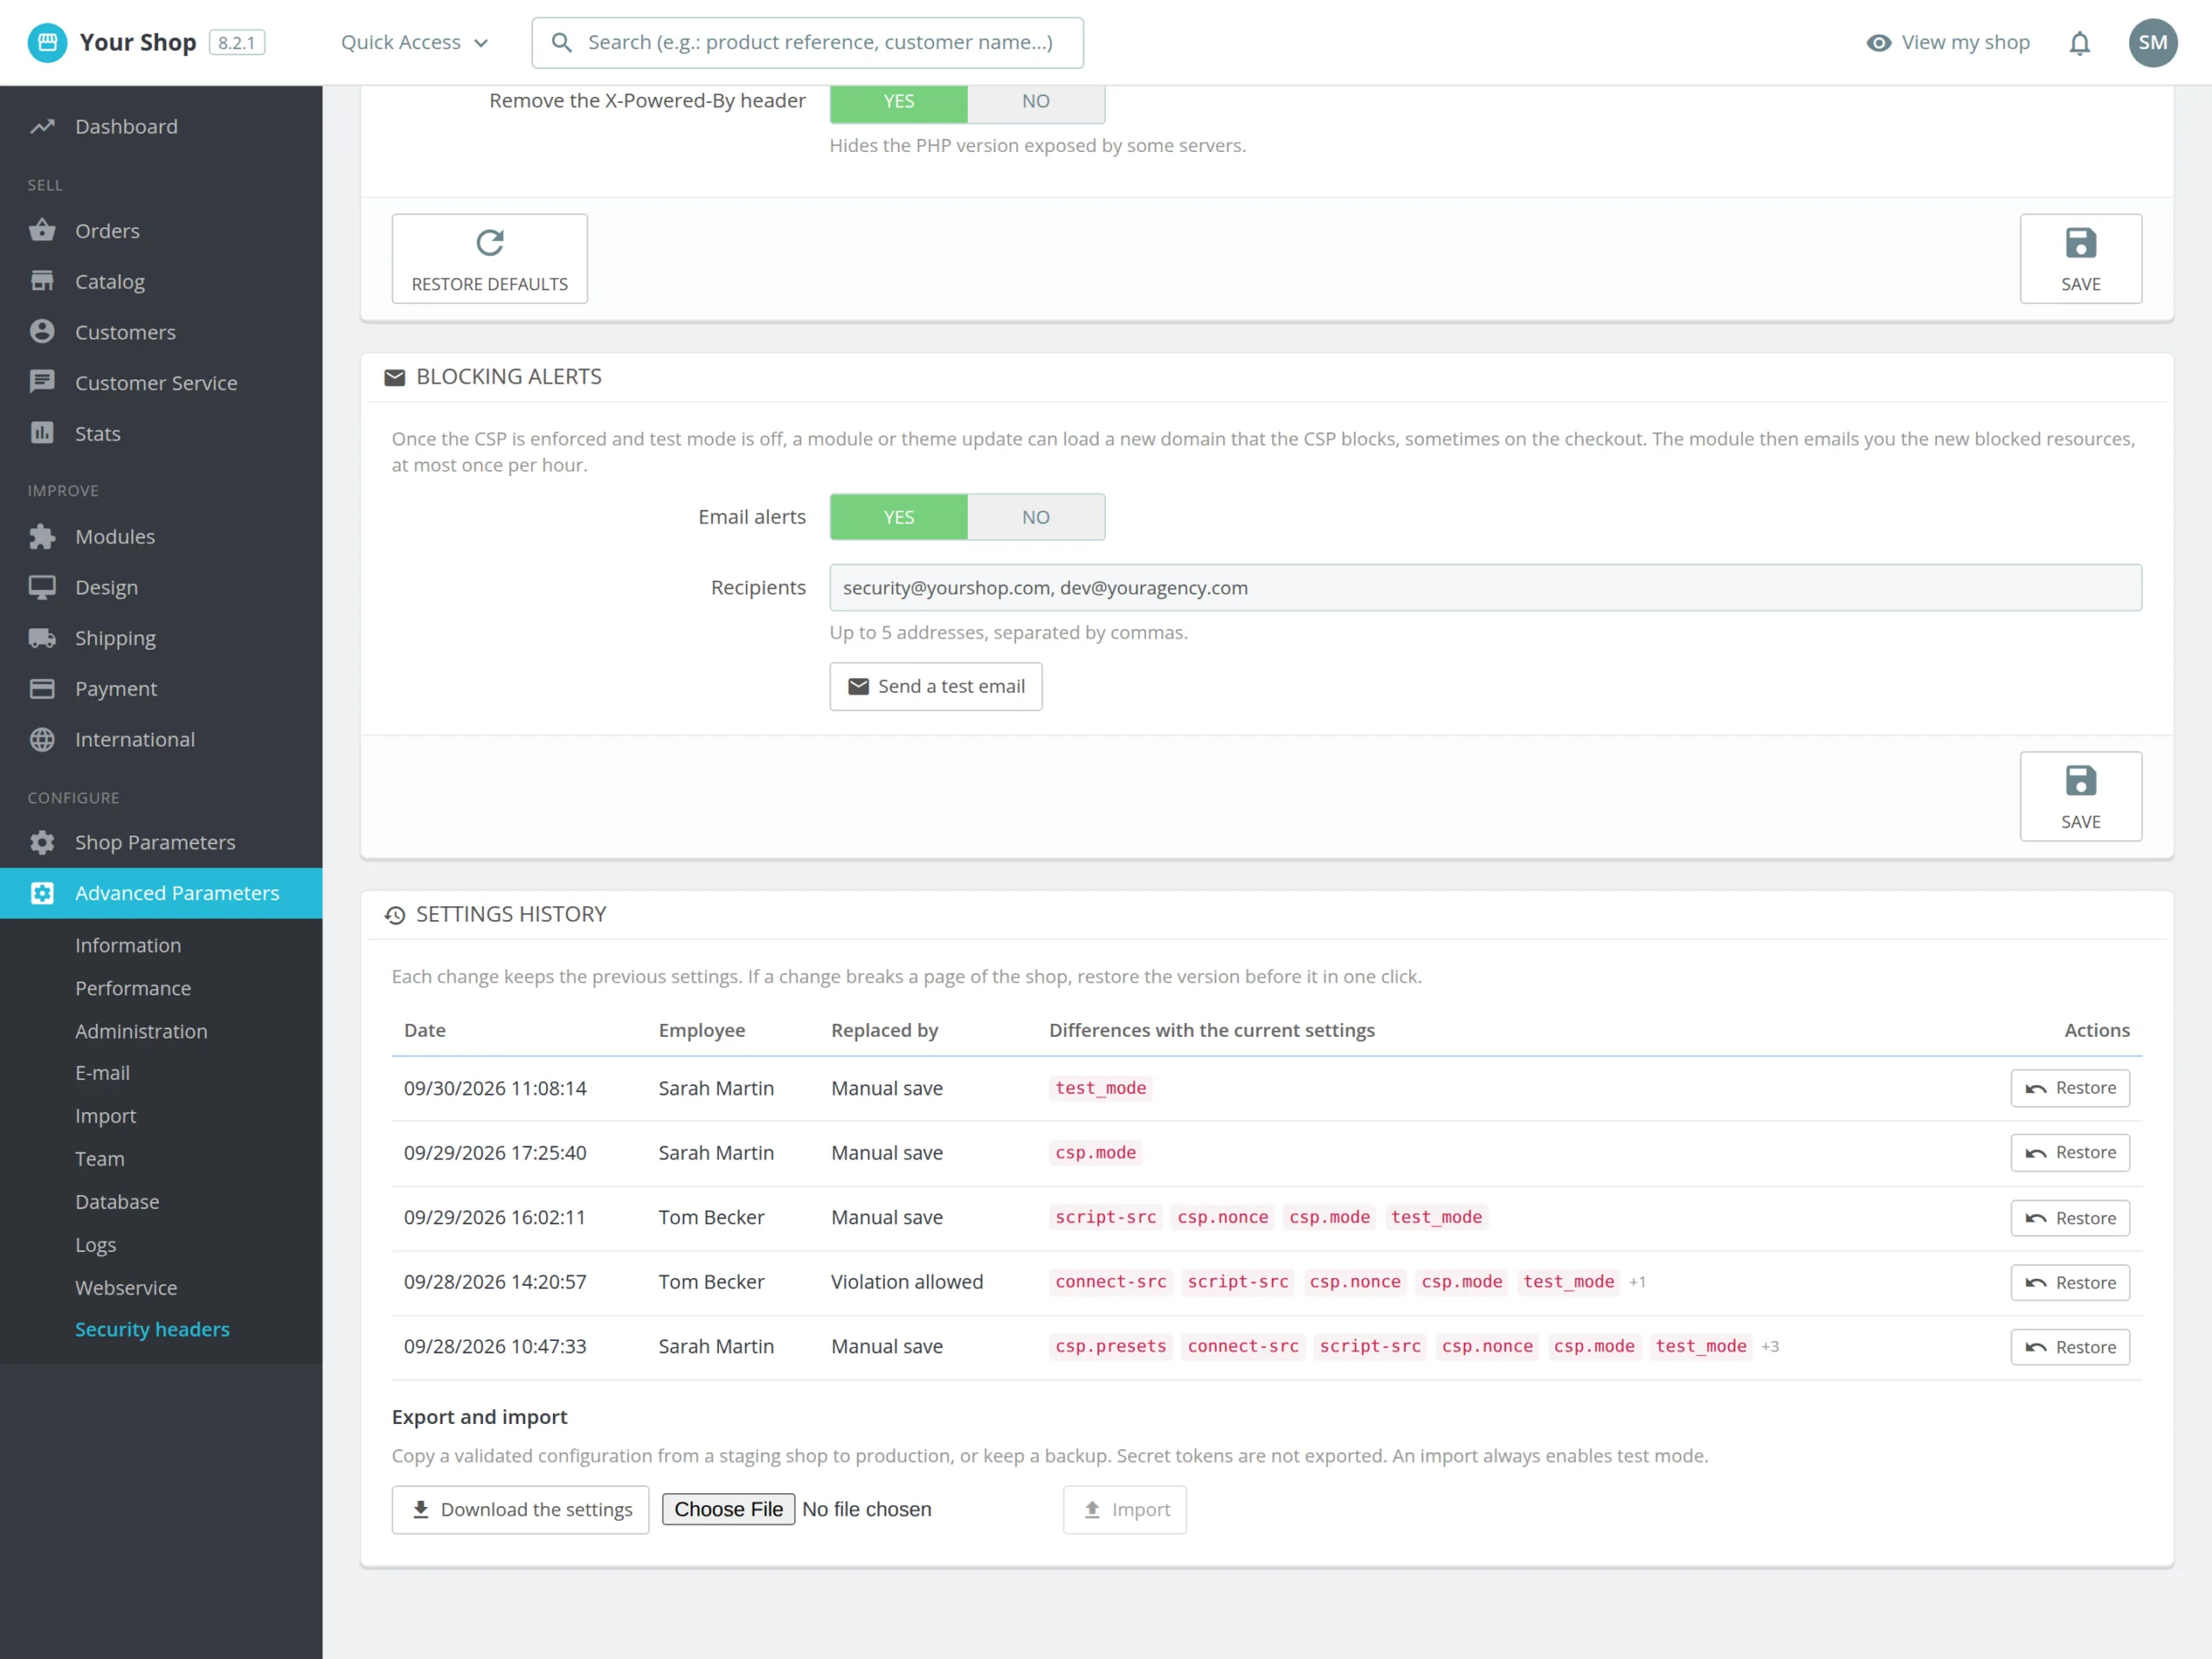
Con la CSP applicata, un aggiornamento di tema o di modulo può caricare un dominio nuovo. Il modulo individua le risorse realmente bloccate mai viste prima e invia un'email ai destinatari scelti, al massimo una volta all'ora. Ogni modifica delle impostazioni viene conservata con il dipendente che l'ha fatta e le differenze con lo stato attuale: se una pagina si rompe, la versione precedente si ripristina con un clic.
Da PrestaShop invece che dal server
Le intestazioni vengono inviate da PHP all'inizio di ogni richiesta, nel front-office e, se vuoi, nel back-office. Non servono accesso SSH né file .htaccess, il che si adatta agli hosting condivisi. Se il tuo hosting o Cloudflare aggiunge già alcune intestazioni, lo scanner integrato segnala i duplicati. E se alla fine preferisci affidare le intestazioni al server, il modulo genera i blocchi Apache e Nginx corrispondenti.
Ancora non ci sono recensioni.