PrestaShop Administracja i produktywność

Zabezpieczenie Panelu PrestaShop 8 i 9: Ochrona przed Brute Force, Blokada IP i Captcha

Panel PrestaShop zamknięty dla botów: ograniczone próby, filtrowane adresy IP i kraje, strona logowania niewidoczna bez tajnego linku i alert, gdy logowanie odbiega od normy.

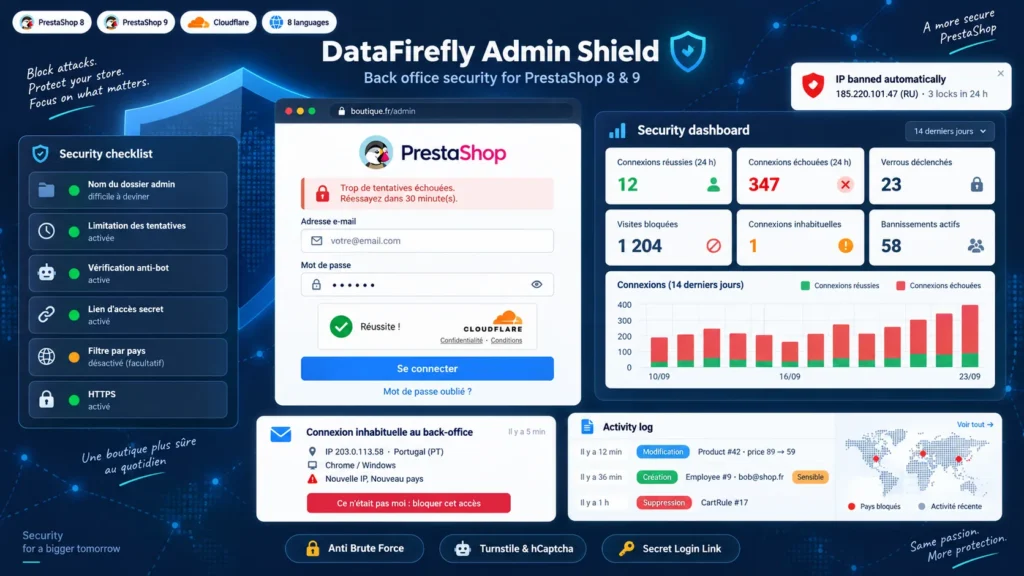
Strona logowania do panelu to najczęściej atakowane wejście do sklepu PrestaShop. Boty sprawdzają tam tysiące haseł, z krajów, w których nie masz żadnego pracownika. Ten moduł ogranicza próby na konto i na adres IP, automatycznie blokuje uporczywe adresy, filtruje kraje, dodaje Cloudflare Turnstile lub hCaptcha do formularza i może całkowicie ukryć panel bez tajnego linku. Każde nietypowe logowanie wysyła e-mail z przyciskiem do zablokowania dostępu, a dziennik zapisuje, co każdy pracownik tworzy, zmienia lub usuwa.

W skrócie
  • Limit prób logowania na konto i na IP, blokada progresywna i automatyczny ban
  • Blokada według IP, zakresów CIDR i krajów, biała lista i tryb wyłącznie białej listy
  • Tajny link dostępu: bez niego panel odpowiada stroną 404
  • Cloudflare Turnstile lub hCaptcha przy logowaniu i przypomnieniu hasła
  • Alerty o nietypowych logowaniach, aktywne sesje, dziennik aktywności i raport tygodniowy
PrestaShop 8 i 9 Ochrona przed brute force Turnstile i hCaptcha Dziennik audytu
  • Zwrot w 30 dni
  • 12 miesięcy aktualizacji
  • Wsparcie 24 h
www.datafirefly.com/pl/
Zabezpieczenie Panelu PrestaShop 8 i 9: Ochrona przed Brute Force, Blokada IP i Captcha
v1.3.0 · zaktualizowano 2026-09-23
Co robi

W skrócie.

01

Boty zatrzymują się przy drzwiach

Po 5 nieudanych próbach na jednym koncie lub 15 z tego samego IP logowanie zostaje zablokowane. Czas blokady podwaja się przy każdym powtórzeniu, a IP zablokowane trzy razy w ciągu 24 godzin trafia na czarną listę. Blokada dotyczy pary IP i konto: atakujący nie może zablokować prawdziwego administratora.

02

Panel, którego dla innych nie ma

Z tajnym linkiem dostępu stronę logowania widzą tylko przeglądarki, które raz go otworzyły. Wszyscy inni dostają stronę 404. Filtr krajów i tryb wyłącznie białej listy uzupełniają ochronę dla zespołów ze stałymi adresami IP.

03

Alert, gdy coś się nie zgadza

Nowe IP, nowy kraj, nowe urządzenie lub logowanie poza zwykłymi godzinami: pracownik i superadministratorzy dostają e-mail, a wiadomość może trafić także na Slacka, Teams lub Discorda. Przycisk To nie ja blokuje IP, zamyka sesje i unieważnia hasło.

04

Kto co zmienił i kiedy

Dziennik aktywności zapisuje każde utworzenie, zmianę i usunięcie w panelu, z poprzednią i nową wartością każdego pola. Utworzenie pracownika, zmiana profilu, klucz API lub instalacja modułu wywołują natychmiastowy alert.

Wersja pełna

Wszystko, co warto wiedzieć, zanim zainstalujesz.

Szczegółowe spojrzenie na to, jak działa Zabezpieczenie Panelu PrestaShop 8 i 9: Ochrona przed Brute Force, Blokada IP i Captcha, dlaczego zbudowaliśmy go w ten sposób i jaka myśl stoi za powyższymi funkcjami.

§ 01

Dlaczego zmieniona nazwa folderu admin już nie wystarcza

PrestaShop zmienia nazwę folderu admin podczas instalacji, ale nazwa i tak wycieka: linki w e-mailach, rozszerzenia przeglądarki, moduły, które ją wyświetlają. Gdy adres jest znany, nic nie powstrzymuje bota przed nieskończonym zgadywaniem haseł. Ten moduł dodaje to, czego brakuje w jądrze: limit prób, bany, filtr geograficzny i, jeśli chcesz, tajny link, bez którego strona logowania nie istnieje.

§ 02

Ochrona przygotowana dla PrestaShop 8 i PrestaShop 9

PrestaShop 9 zastąpił stary kontroler logowania komponentem Symfony Security. Moduł obsługuje oba: subscriber Symfony filtruje każde żądanie panelu przed routingiem i przechwytuje formularz logowania PrestaShop 9 przed firewallem; w PrestaShop 8 korzysta dodatkowo z natywnych hooków kontrolera logowania. Żaden plik jądra nie jest modyfikowany i żaden override nie jest instalowany.

§ 03

Captcha, która nie może cię zablokować

Wystarczy jeden źle skopiowany klucz captcha, by zablokować wszystkich administratorów. Tutaj weryfikacja działa dopiero po udanym teście w panelu z dokładnie zapisanymi kluczami. Jeśli usługa Cloudflare lub hCaptcha jest niedostępna, sam decydujesz, czy logowania przechodzą. Ta sama logika działa wszędzie: moduł odmawia zapisania filtra krajów, czarnej listy lub trybu białej listy, który zablokowałby twoje własne połączenie, a jeden plik wgrany przez FTP wyłącza w razie awarii wszystkie zabezpieczenia.

§ 04

Wiedzieć, kto jest zalogowany i co robi

Zakładka Aktywne sesje pokazuje każdą otwartą sesję z adresem IP, krajem i urządzeniem użytym przy logowaniu; możesz zamknąć sesję lub wylogować pracownika wszędzie. Dla każdego obiektu zmienionego w panelu dziennik aktywności zapisuje zmienione pola z poprzednią i nową wartością, z ukrytymi hasłami i tokenami. PrestaShop pomija hooki modułu dla profili bez uprawnienia do jego wyświetlania, dlatego moduł nadaje to uprawnienie wszystkim profilom, aby każdy pracownik był rejestrowany.

§ 05

Raport, który przychodzi sam

Co tydzień lub co miesiąc administratorzy otrzymują raport: udane i nieudane logowania, blokady, bany, zablokowane wizyty, nietypowe logowania, zmiany wrażliwe i najaktywniejsze adresy IP na stronie logowania, wraz z punktami bezpieczeństwa do poprawy. Podpisany adres crona gwarantuje wysyłkę; bez crona raport wychodzi przy następnej wizycie w panelu.