
Tudo o que quer saber antes de instalar.
Uma análise detalhada de como o Cabeçalhos de Segurança PrestaShop 8 e 9: CSP, HSTS e Nota A+ sem Mexer no Servidor funciona, porque o construímos assim e o raciocínio por trás das funcionalidades acima.
Porque é que a sua loja tem F no securityheaders.com
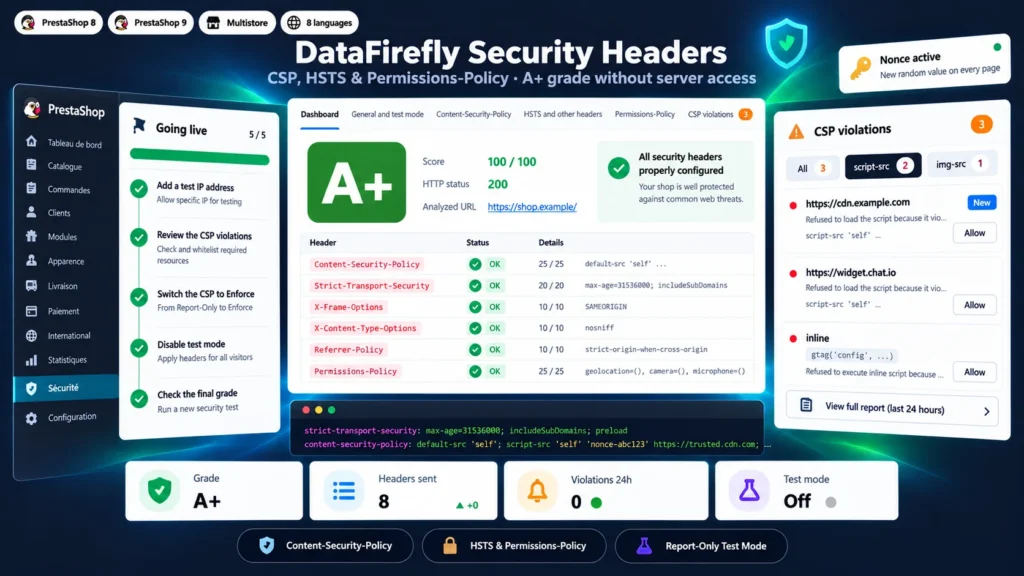
O PrestaShop quase não envia cabeçalhos de segurança. Sem Content-Security-Policy, um script injetado por um módulo comprometido ou uma falha XSS pode ler os campos do formulário de pagamento. Sem HSTS, a primeira visita pode passar por http. Sem X-Frame-Options, a sua loja pode ser apresentada dentro do quadro de um site armadilhado. Os scanners públicos veem isto em segundos, e agências, auditores e alguns parceiros de pagamento consultam estas notas.
Construir uma CSP sem estragar o pagamento
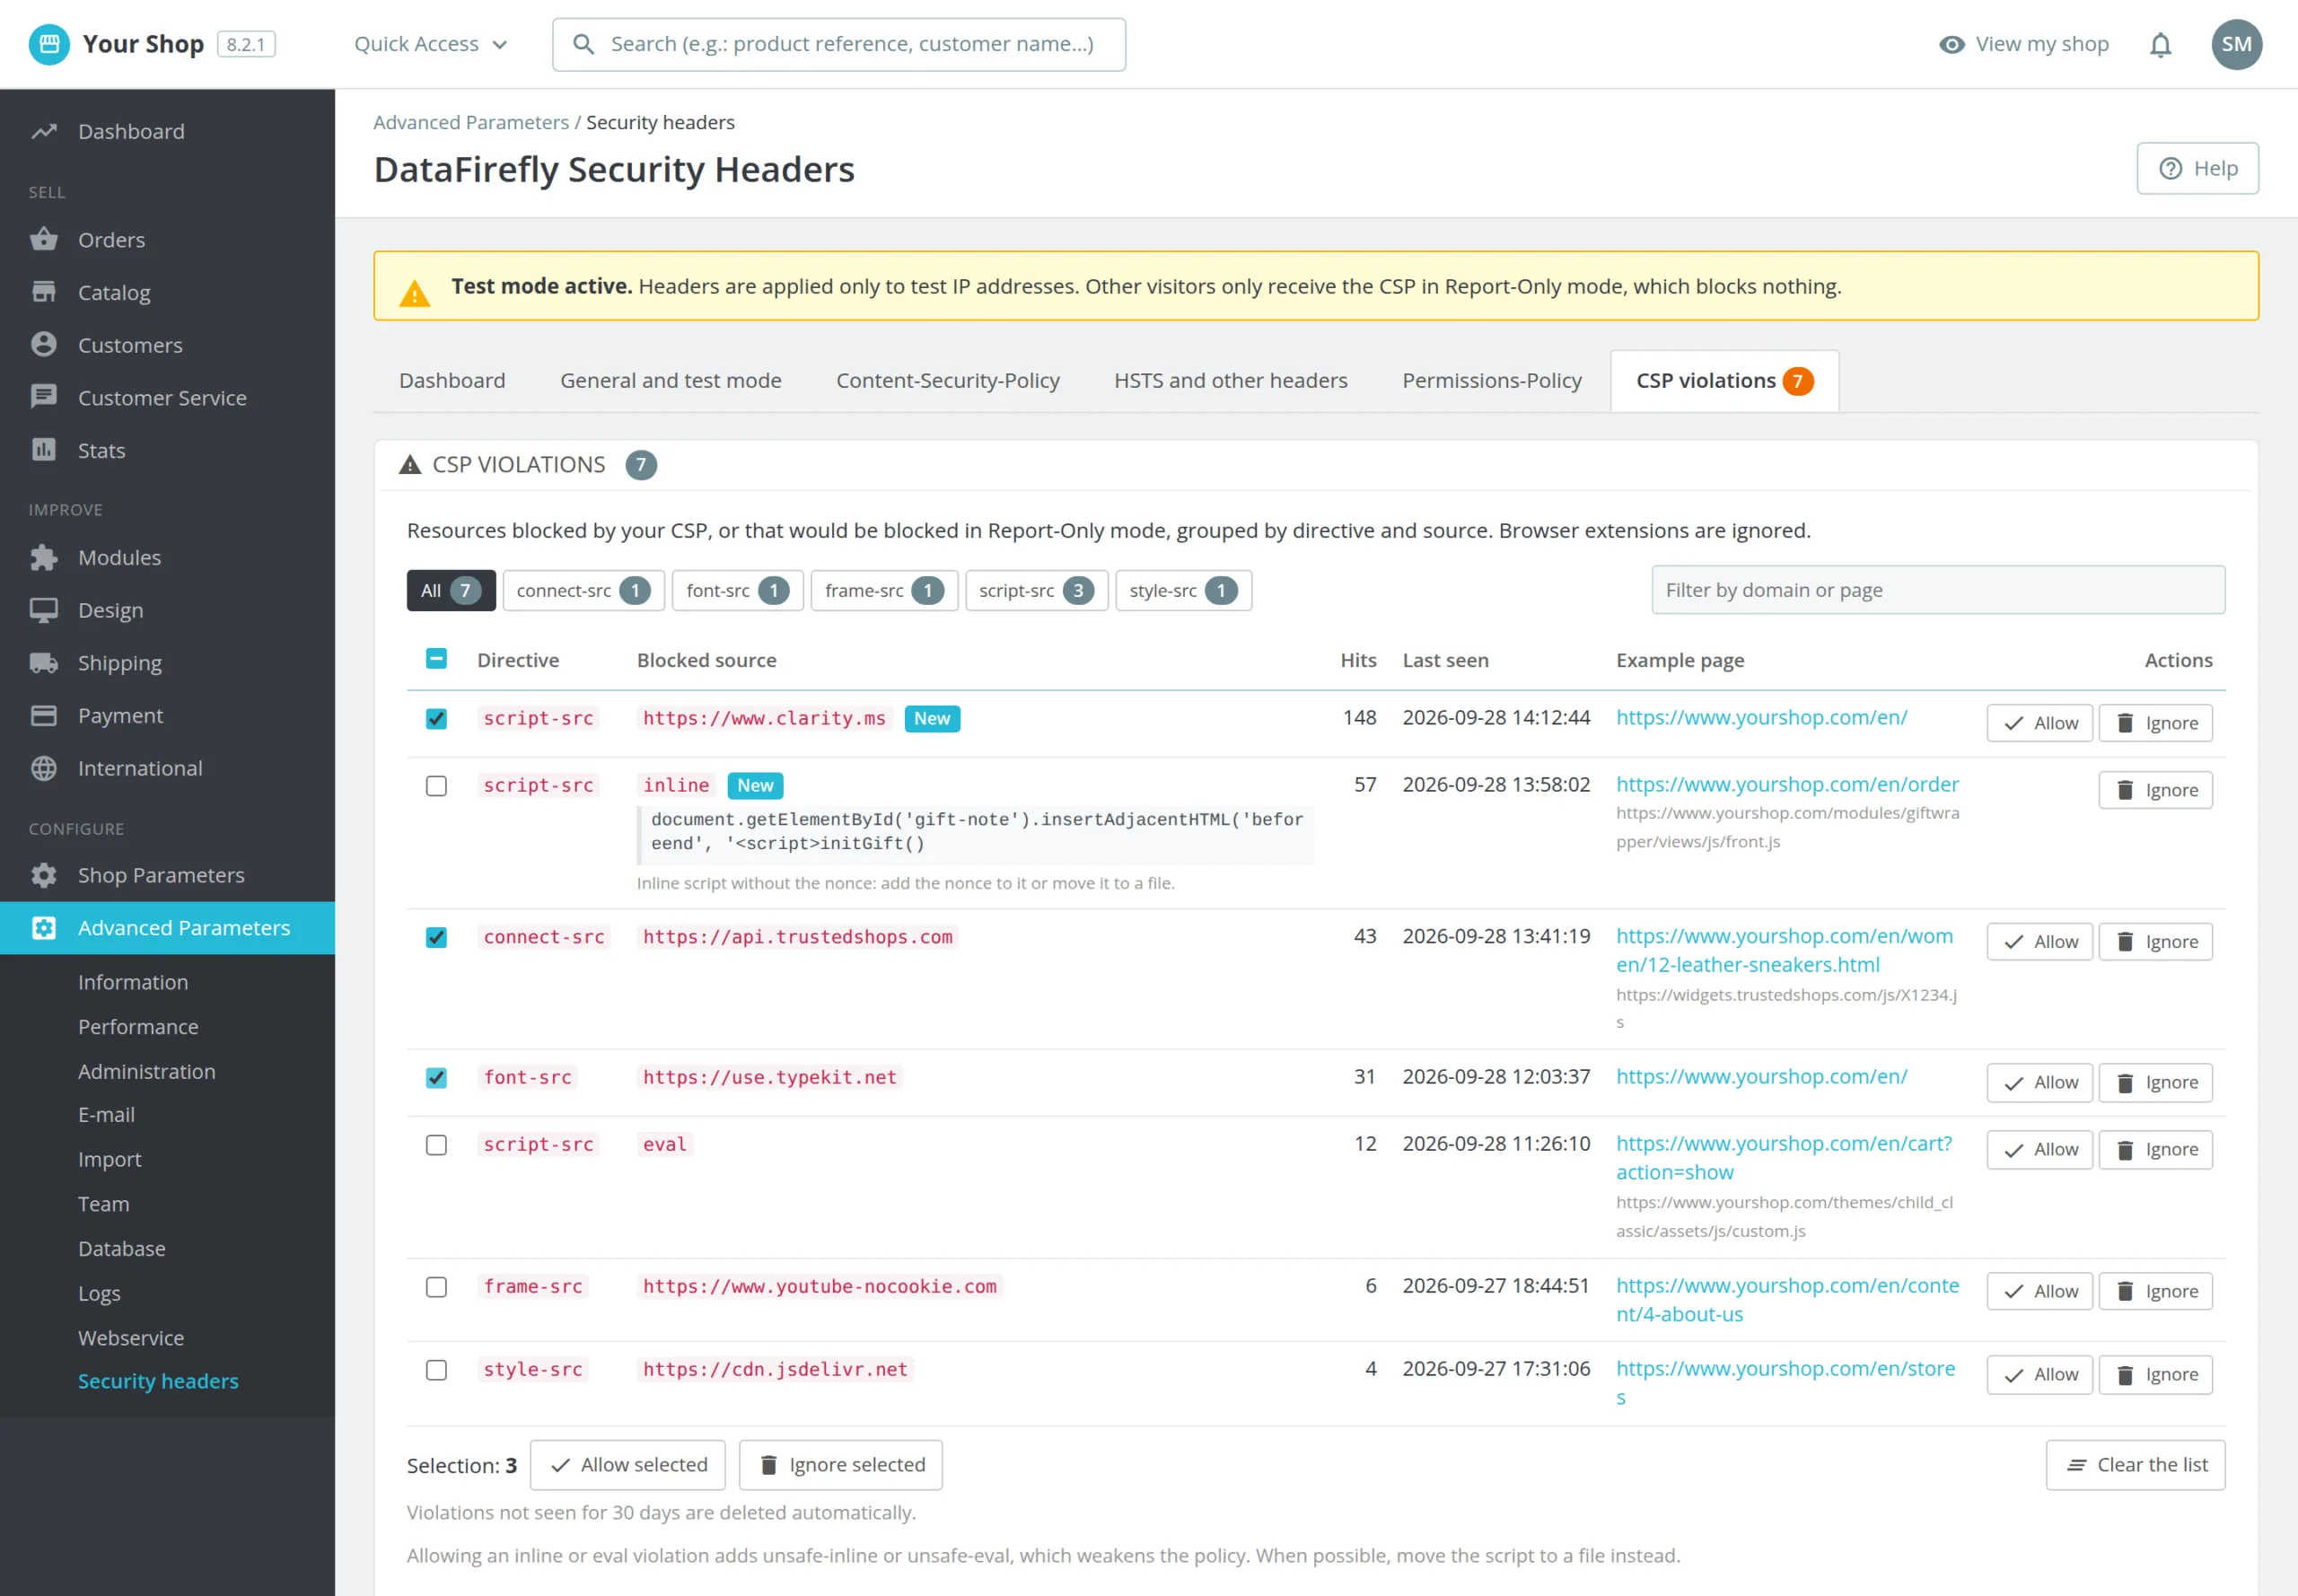
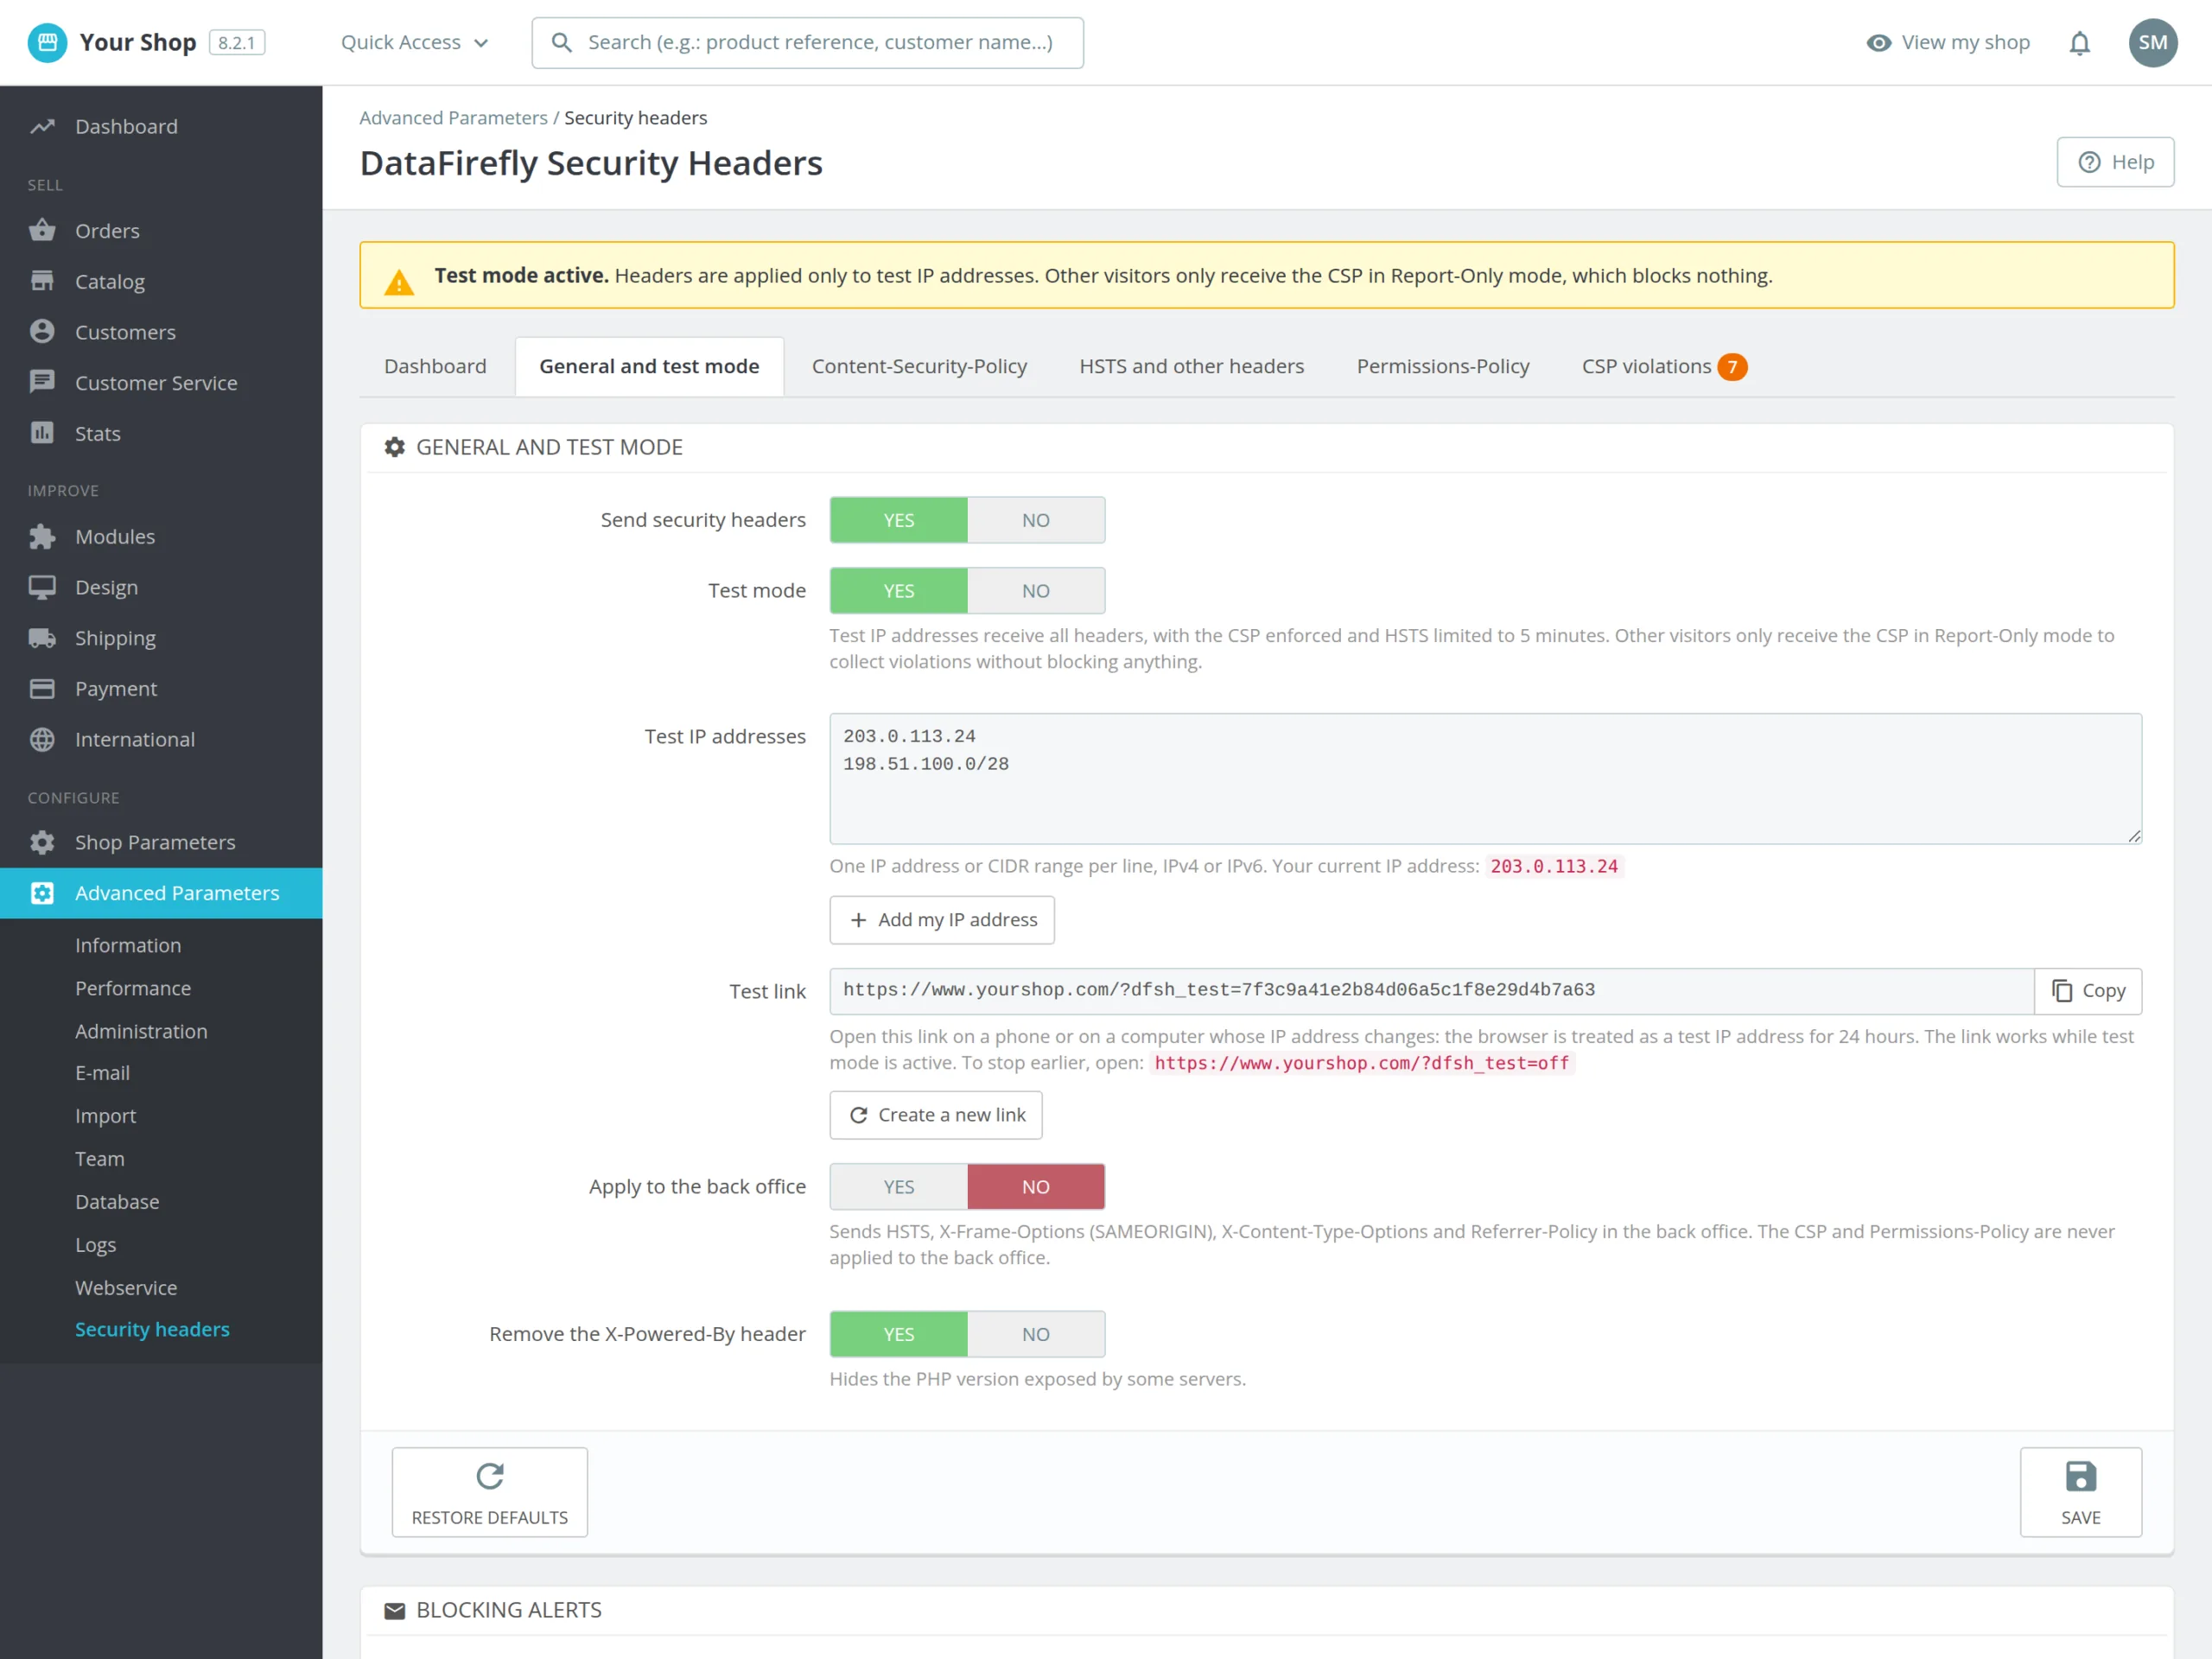
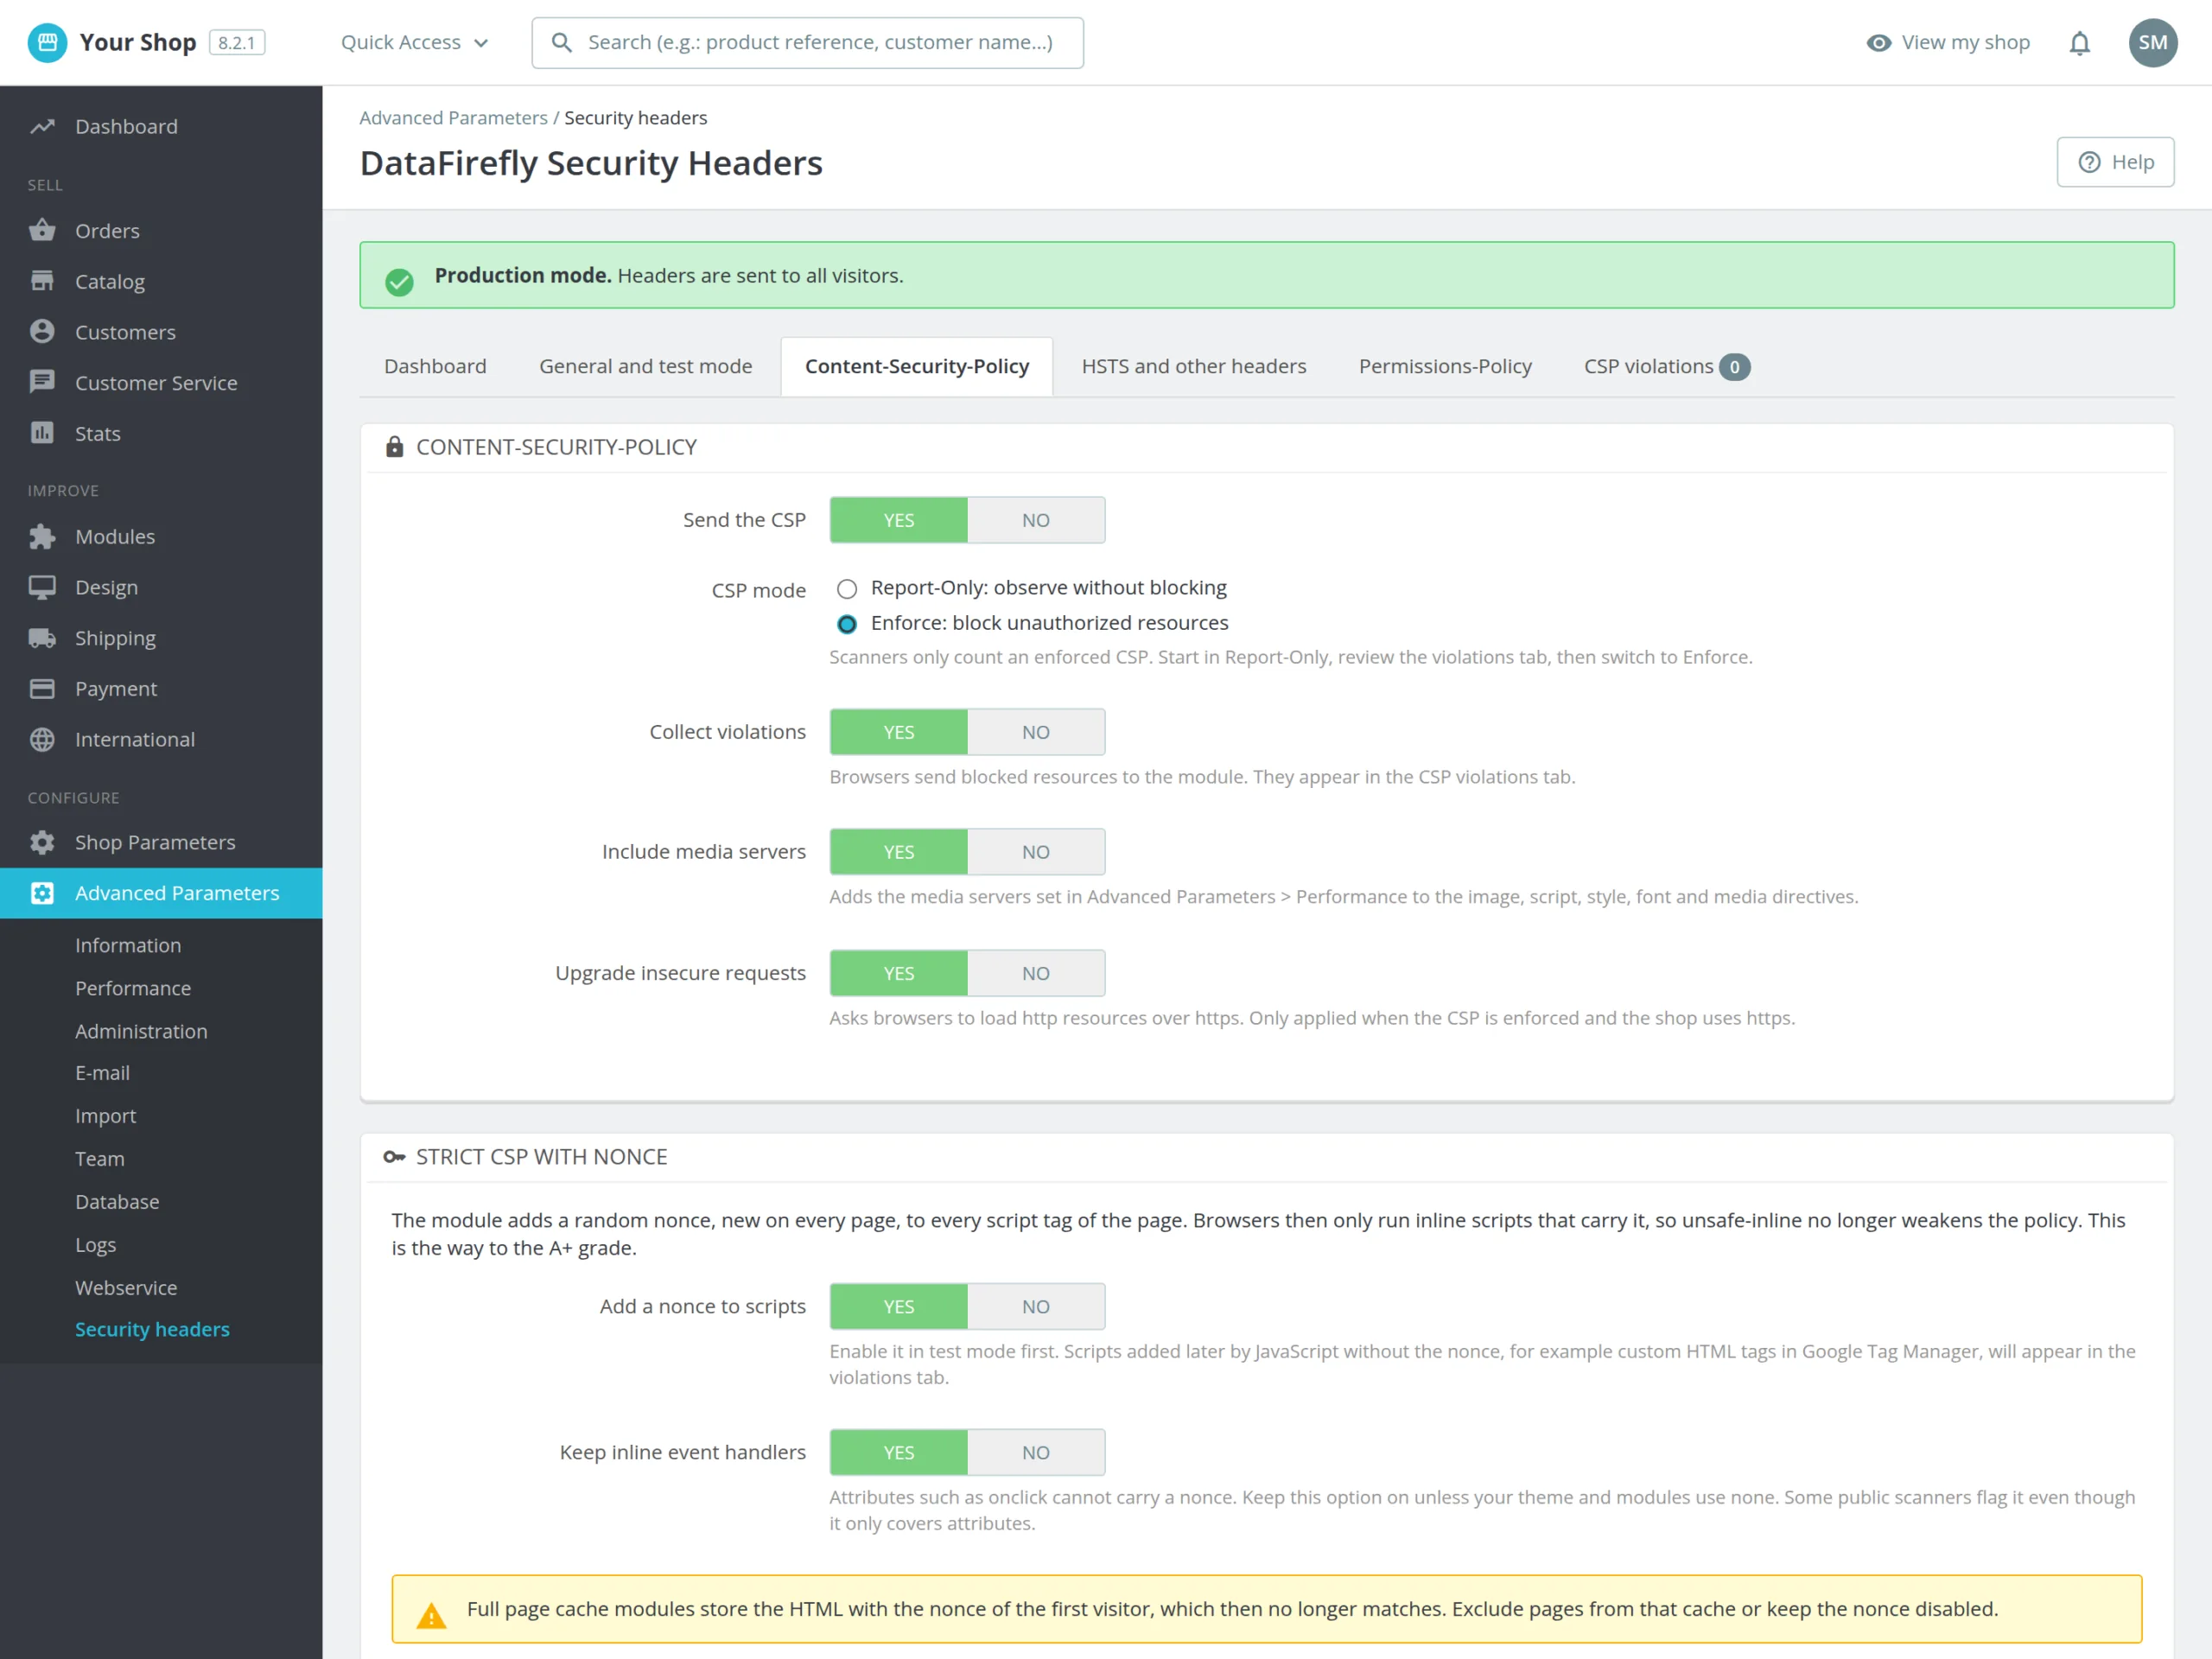
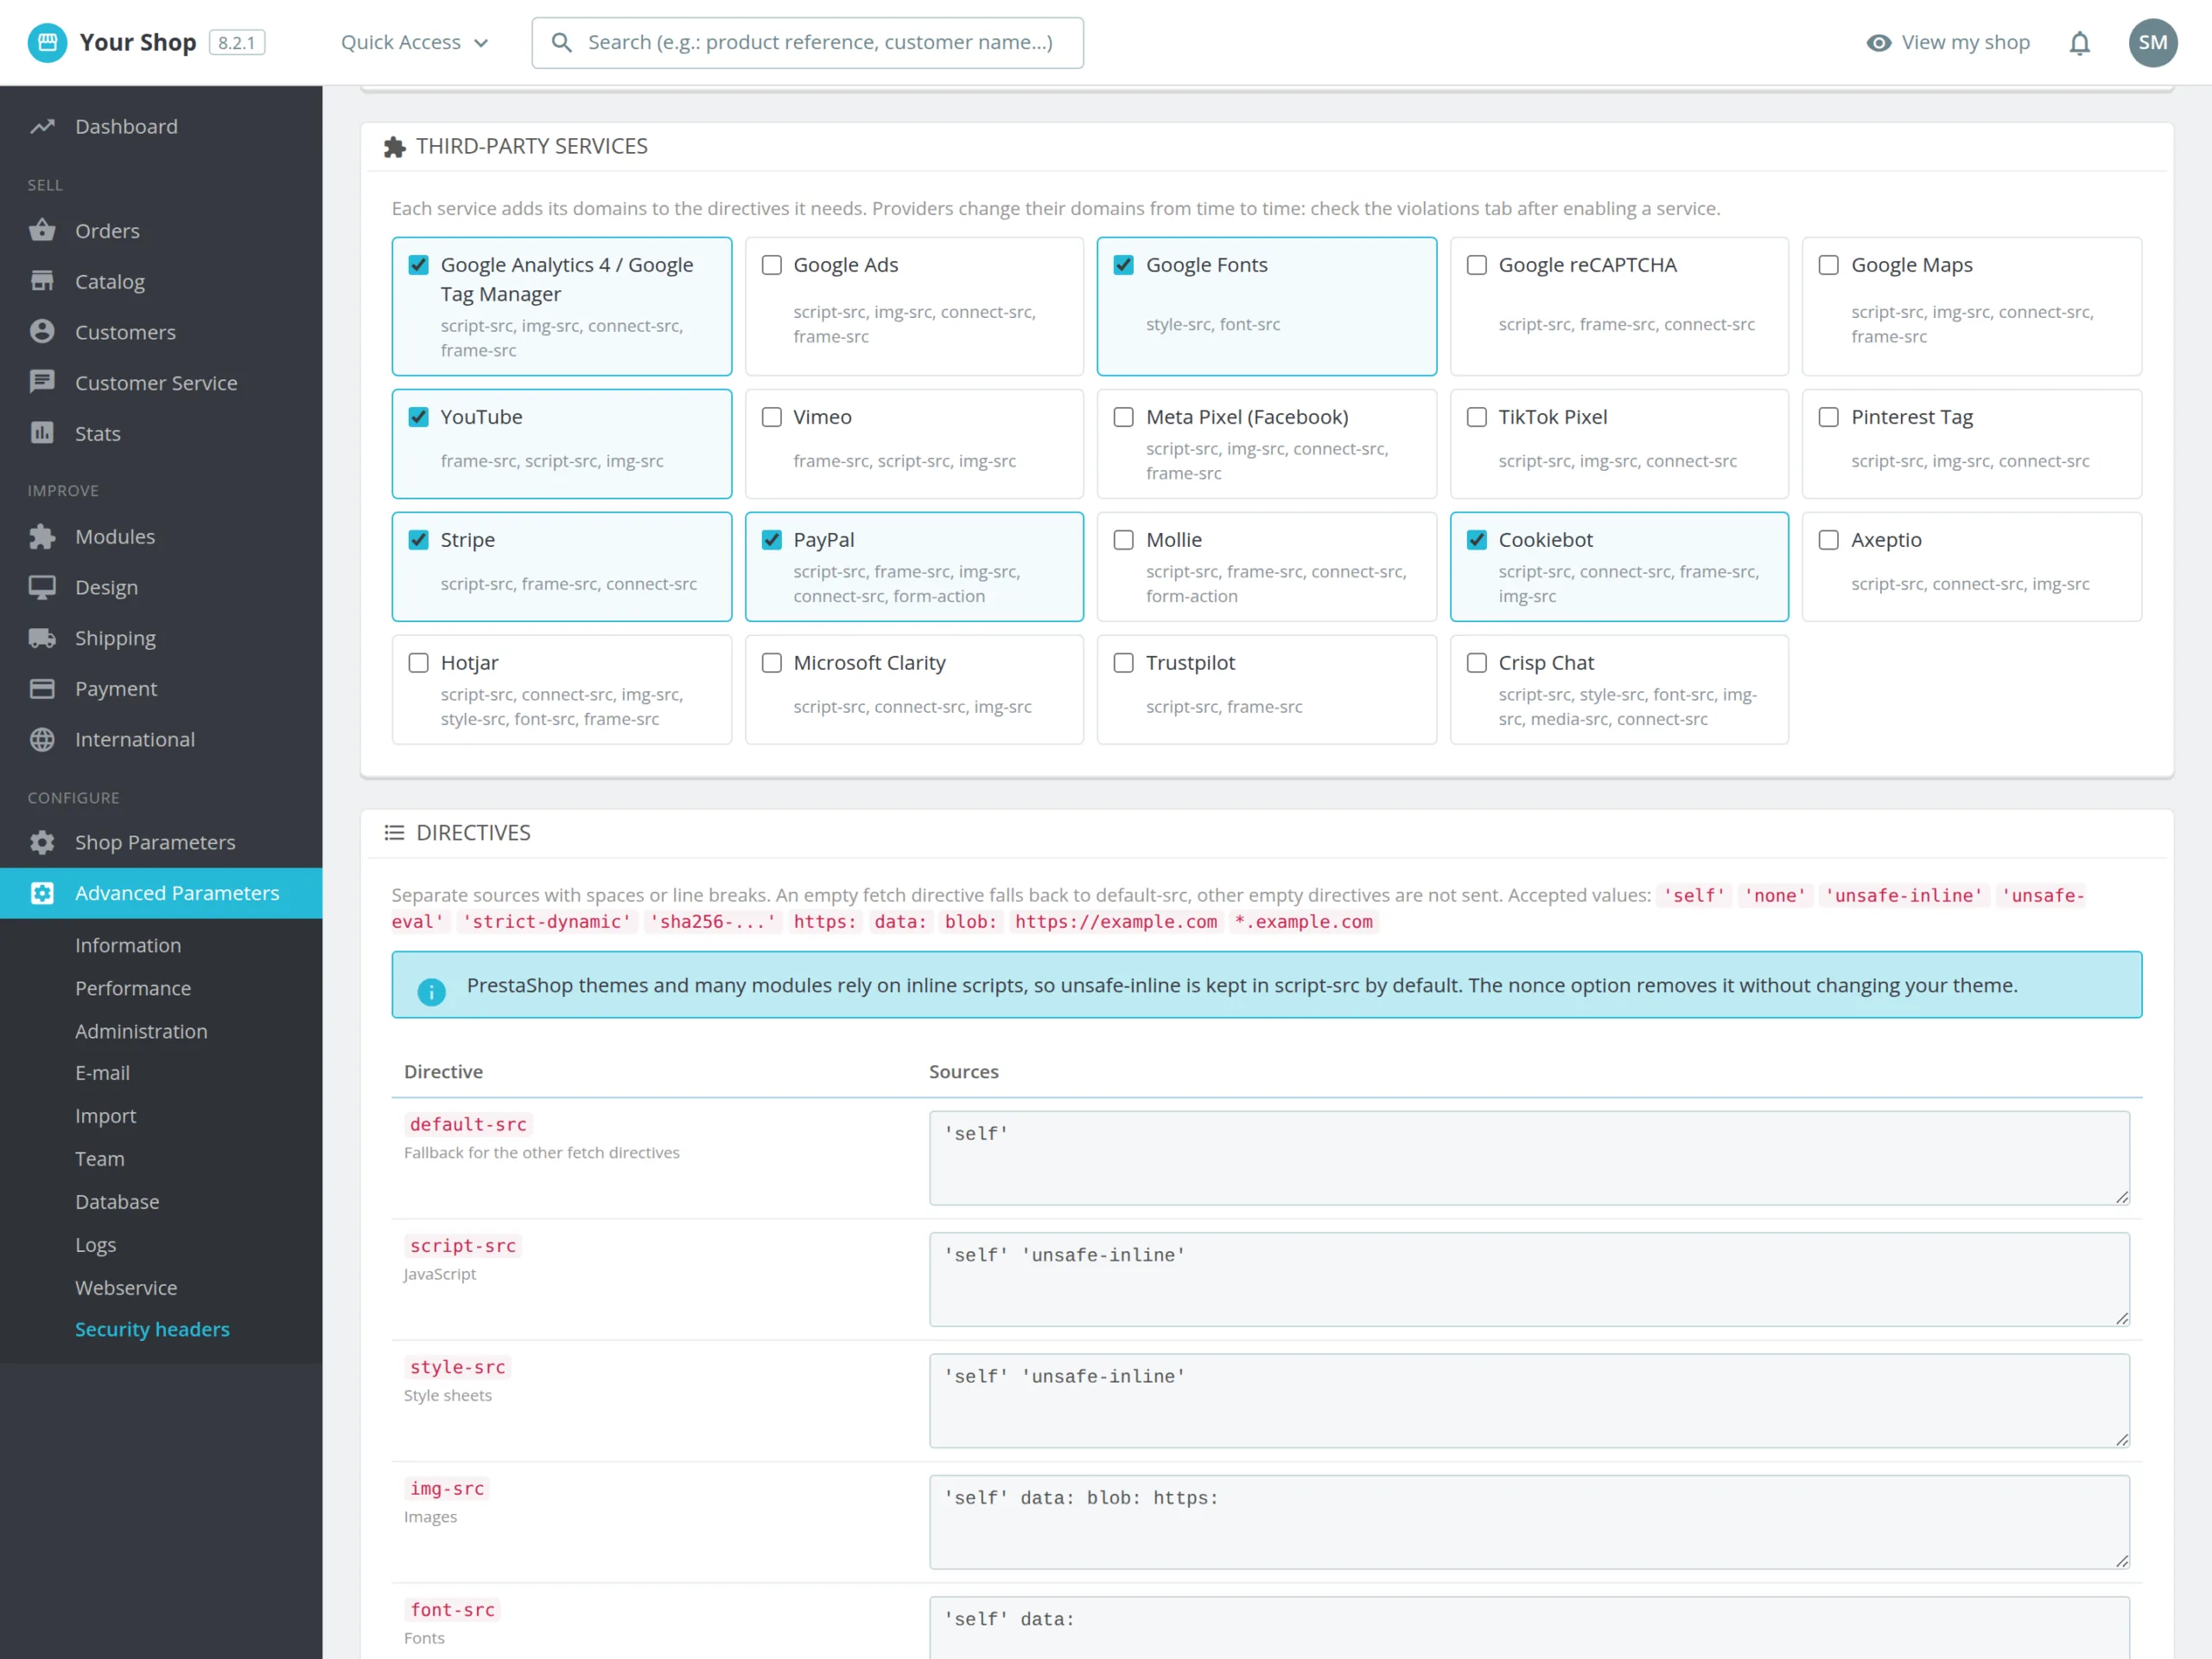
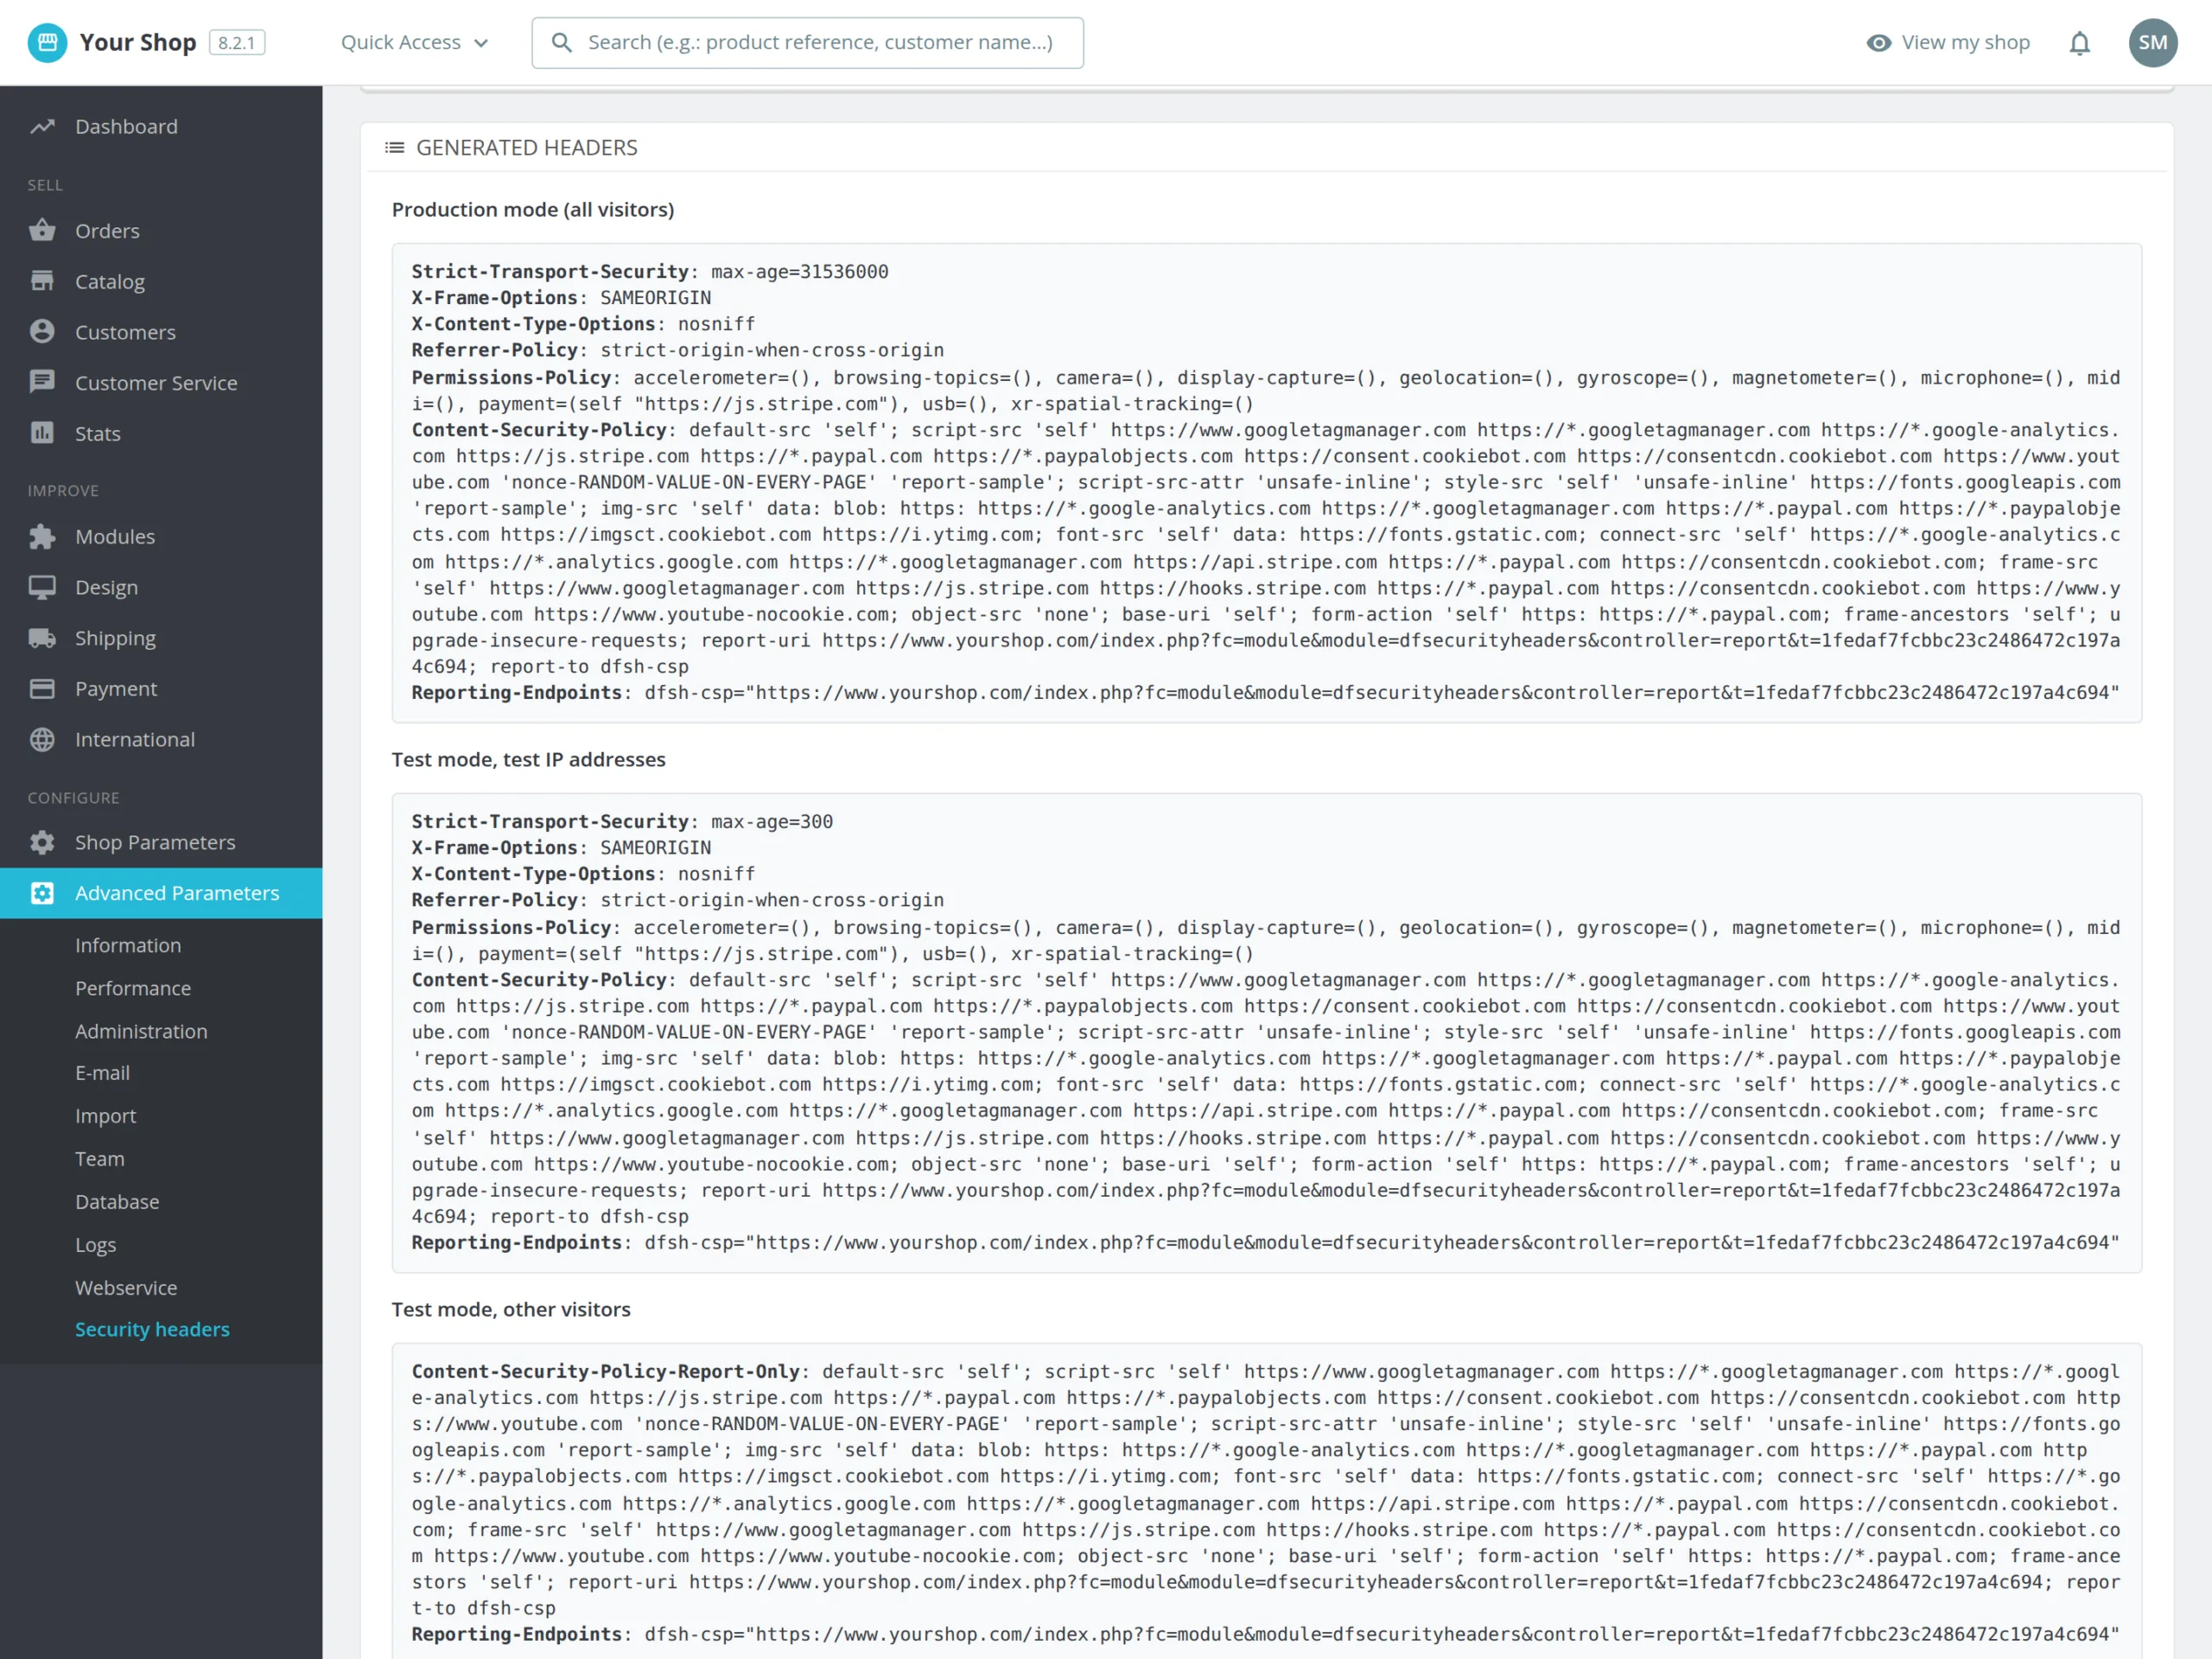
Uma CSP demasiado rígida bloqueia o Google Analytics, o chat ou o formulário da Stripe. Por isso, o módulo parte de uma política compatível com os temas PrestaShop e deixa-o marcar os serviços que usa. Em modo de teste, a política aplica-se aos seus IP e dispositivos de teste, enquanto os navegadores dos visitantes indicam em Report-Only o que seria bloqueado. Percorre a loja, trata as violações e passa para o modo aplicado quando a lista fica vazia.
unsafe-inline, nonce e a nota A+
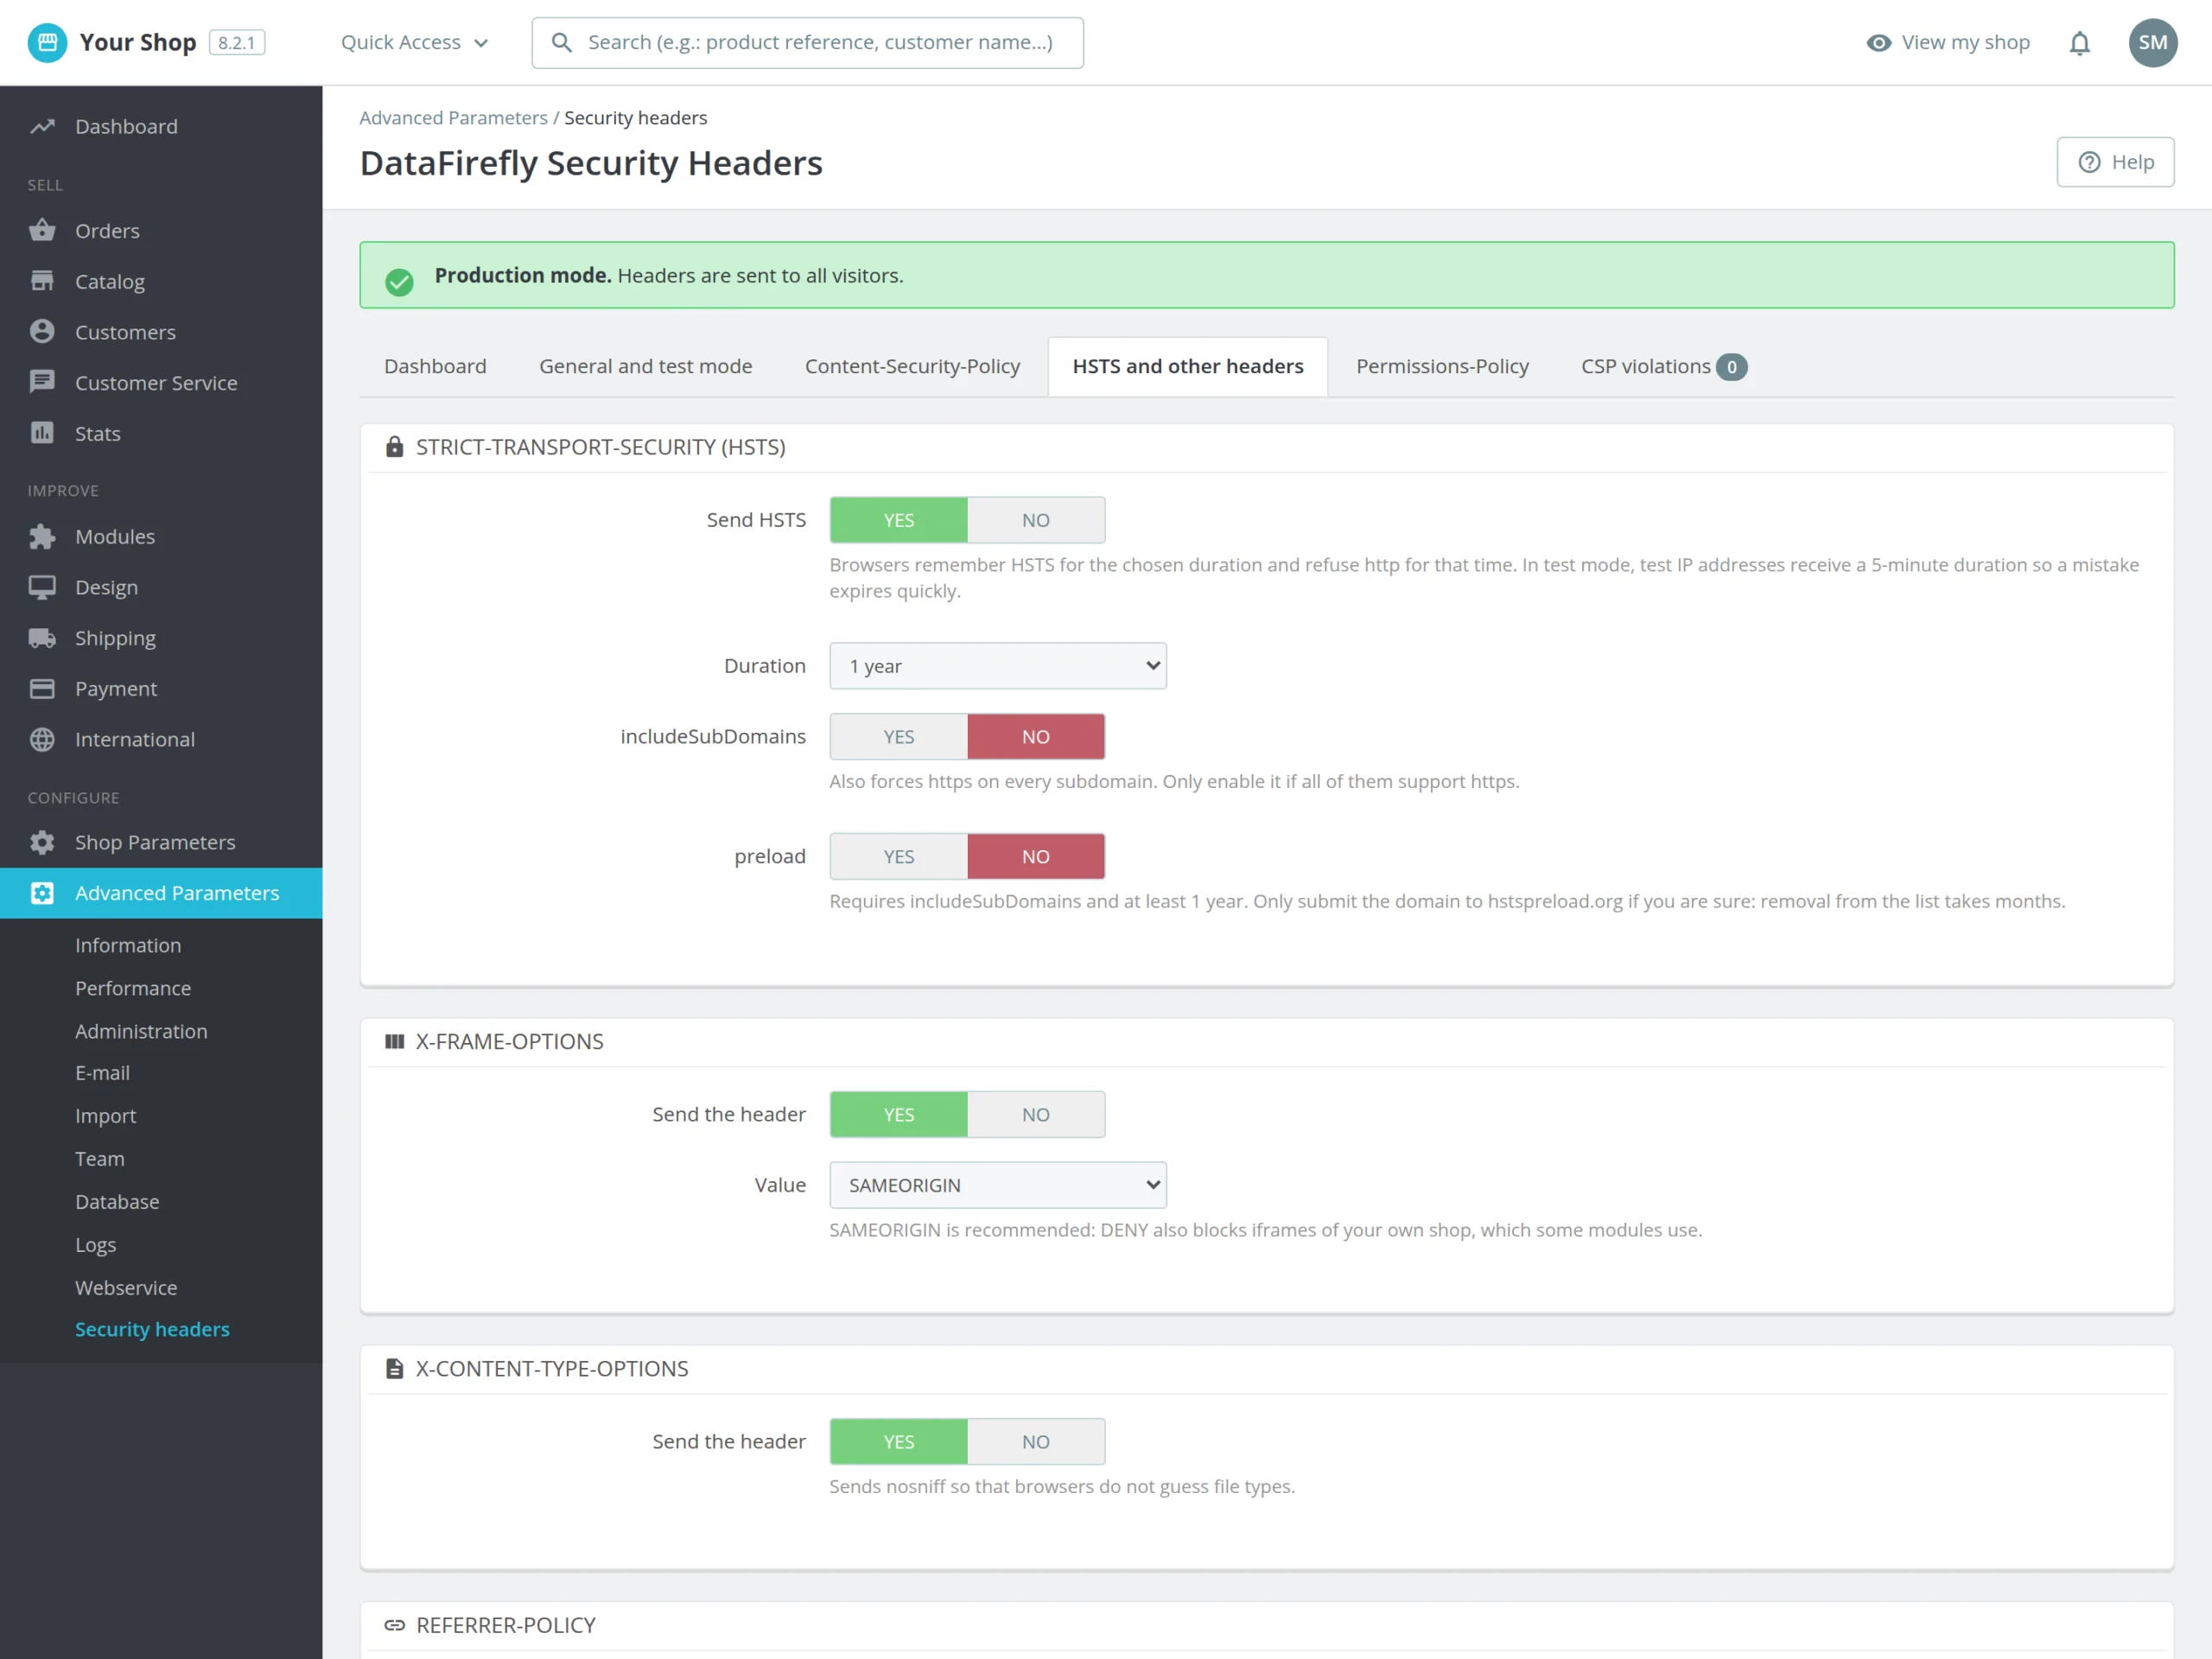
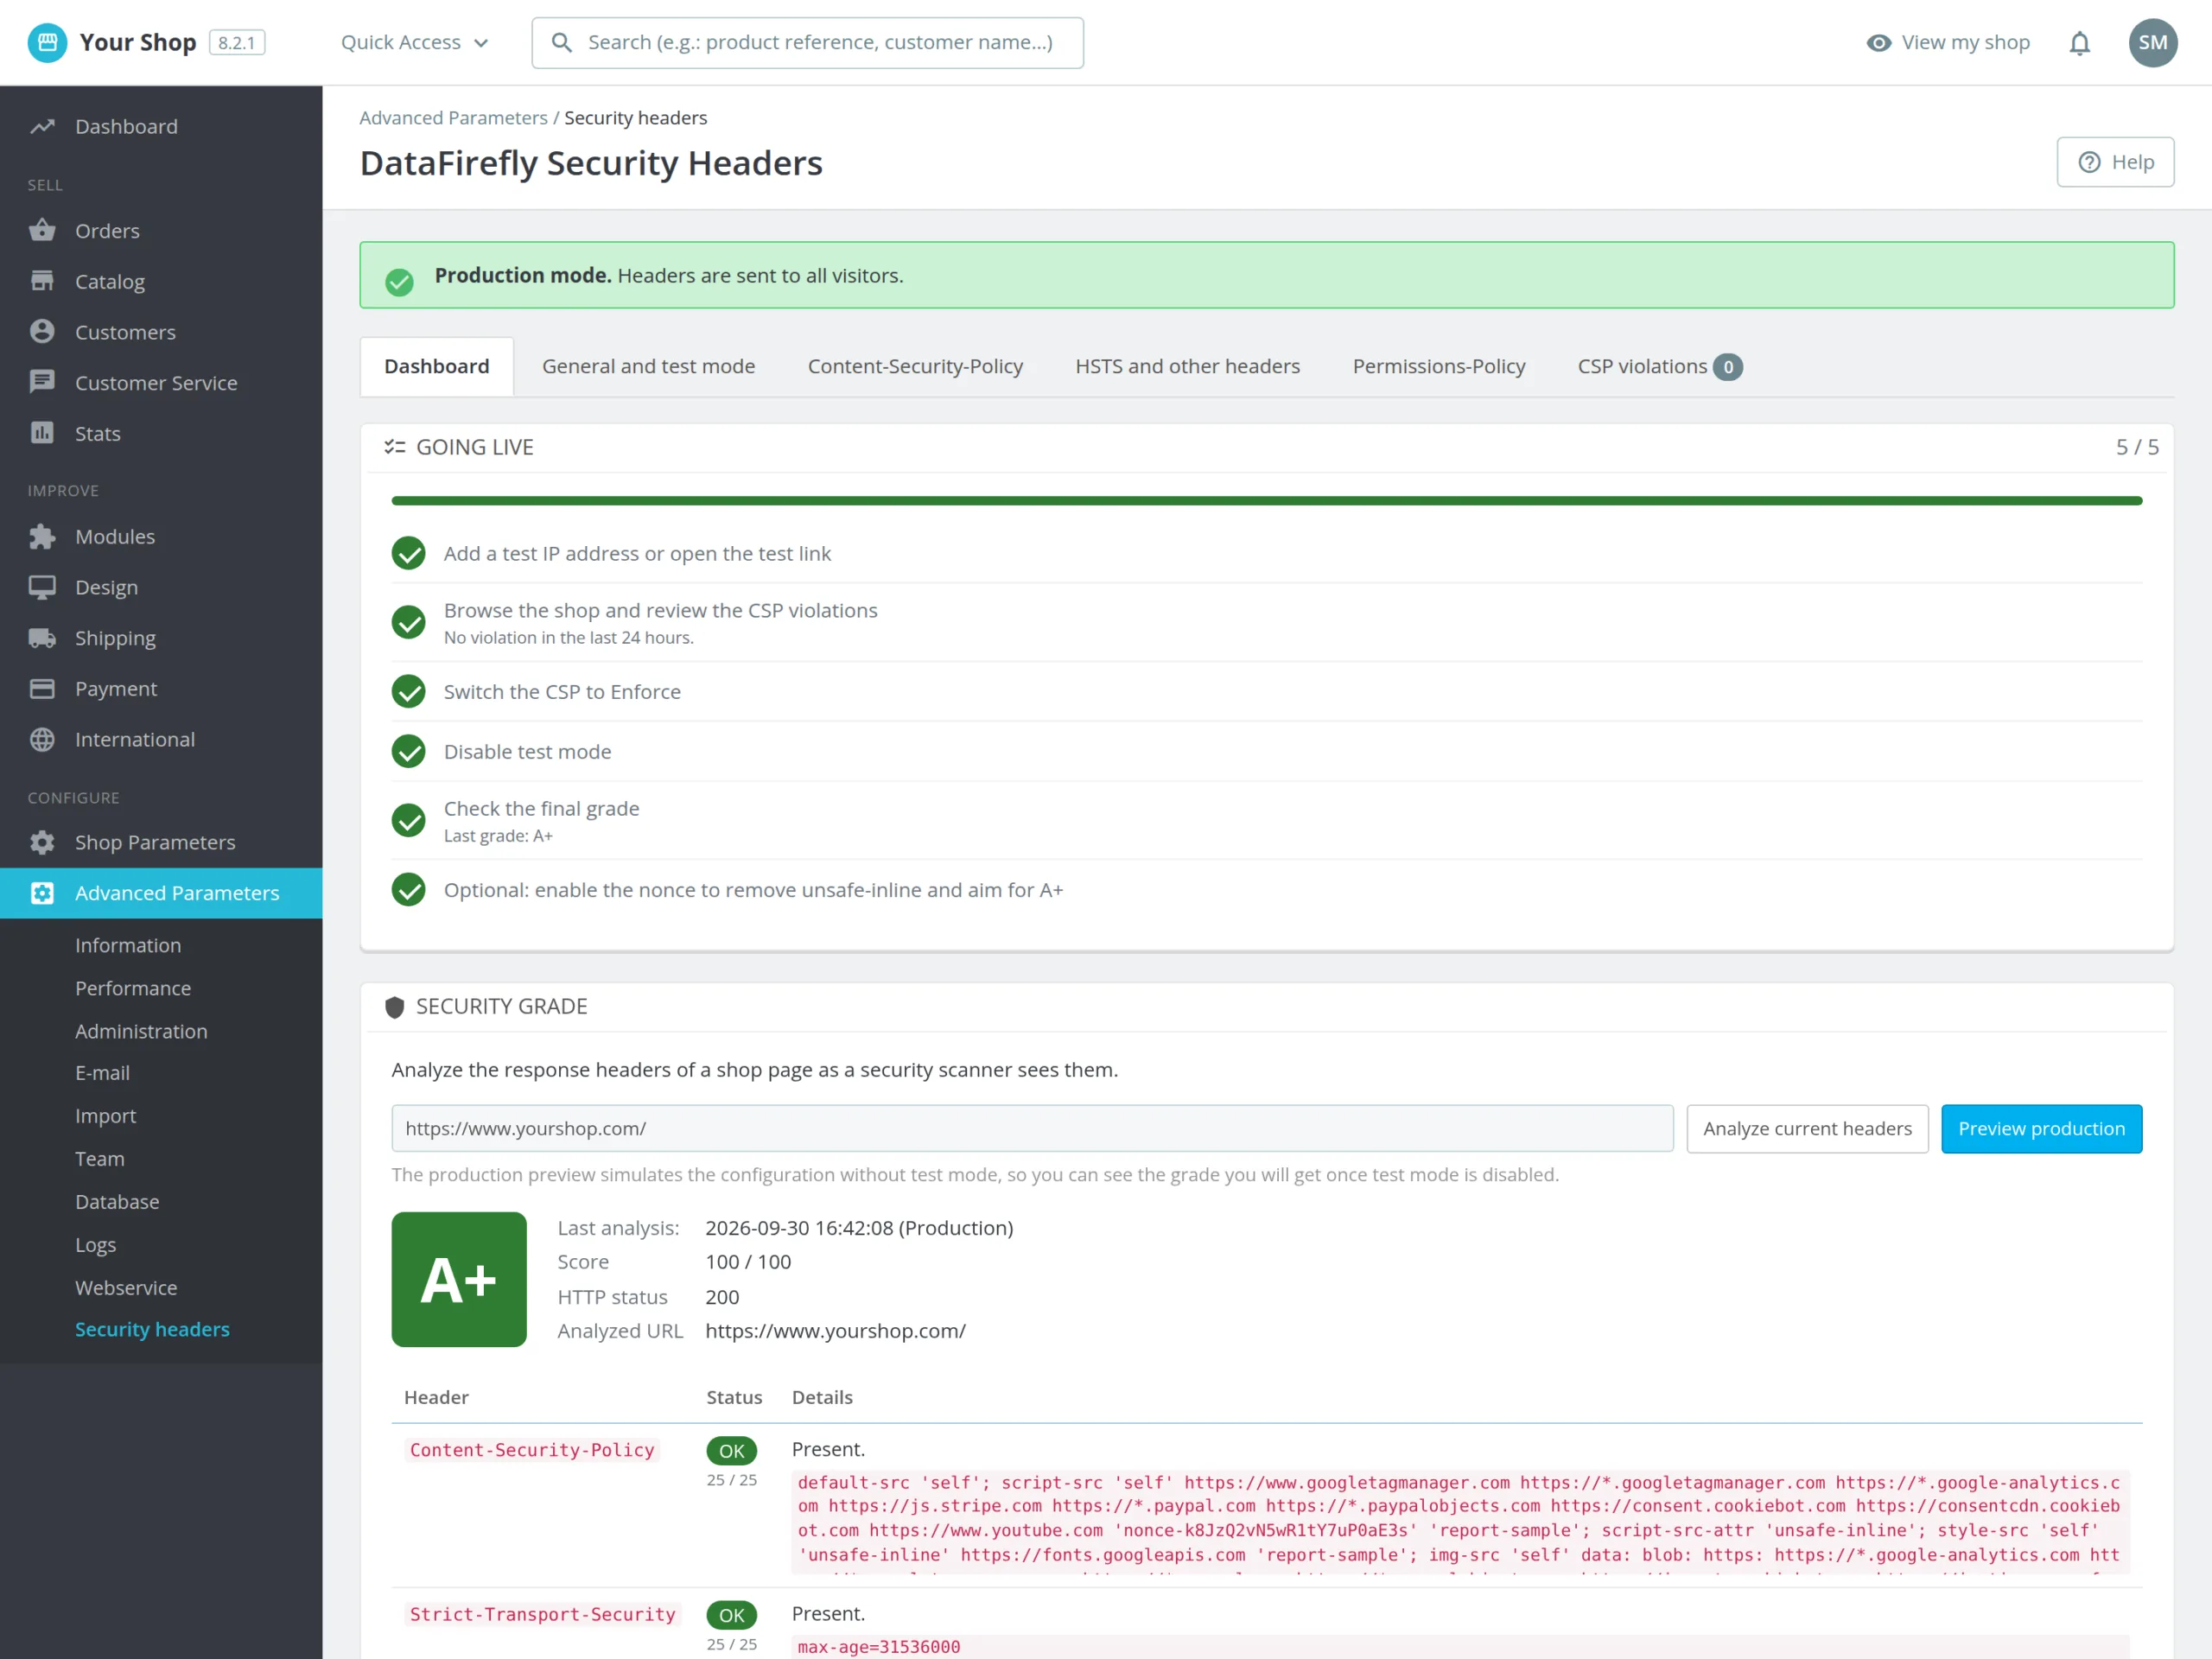
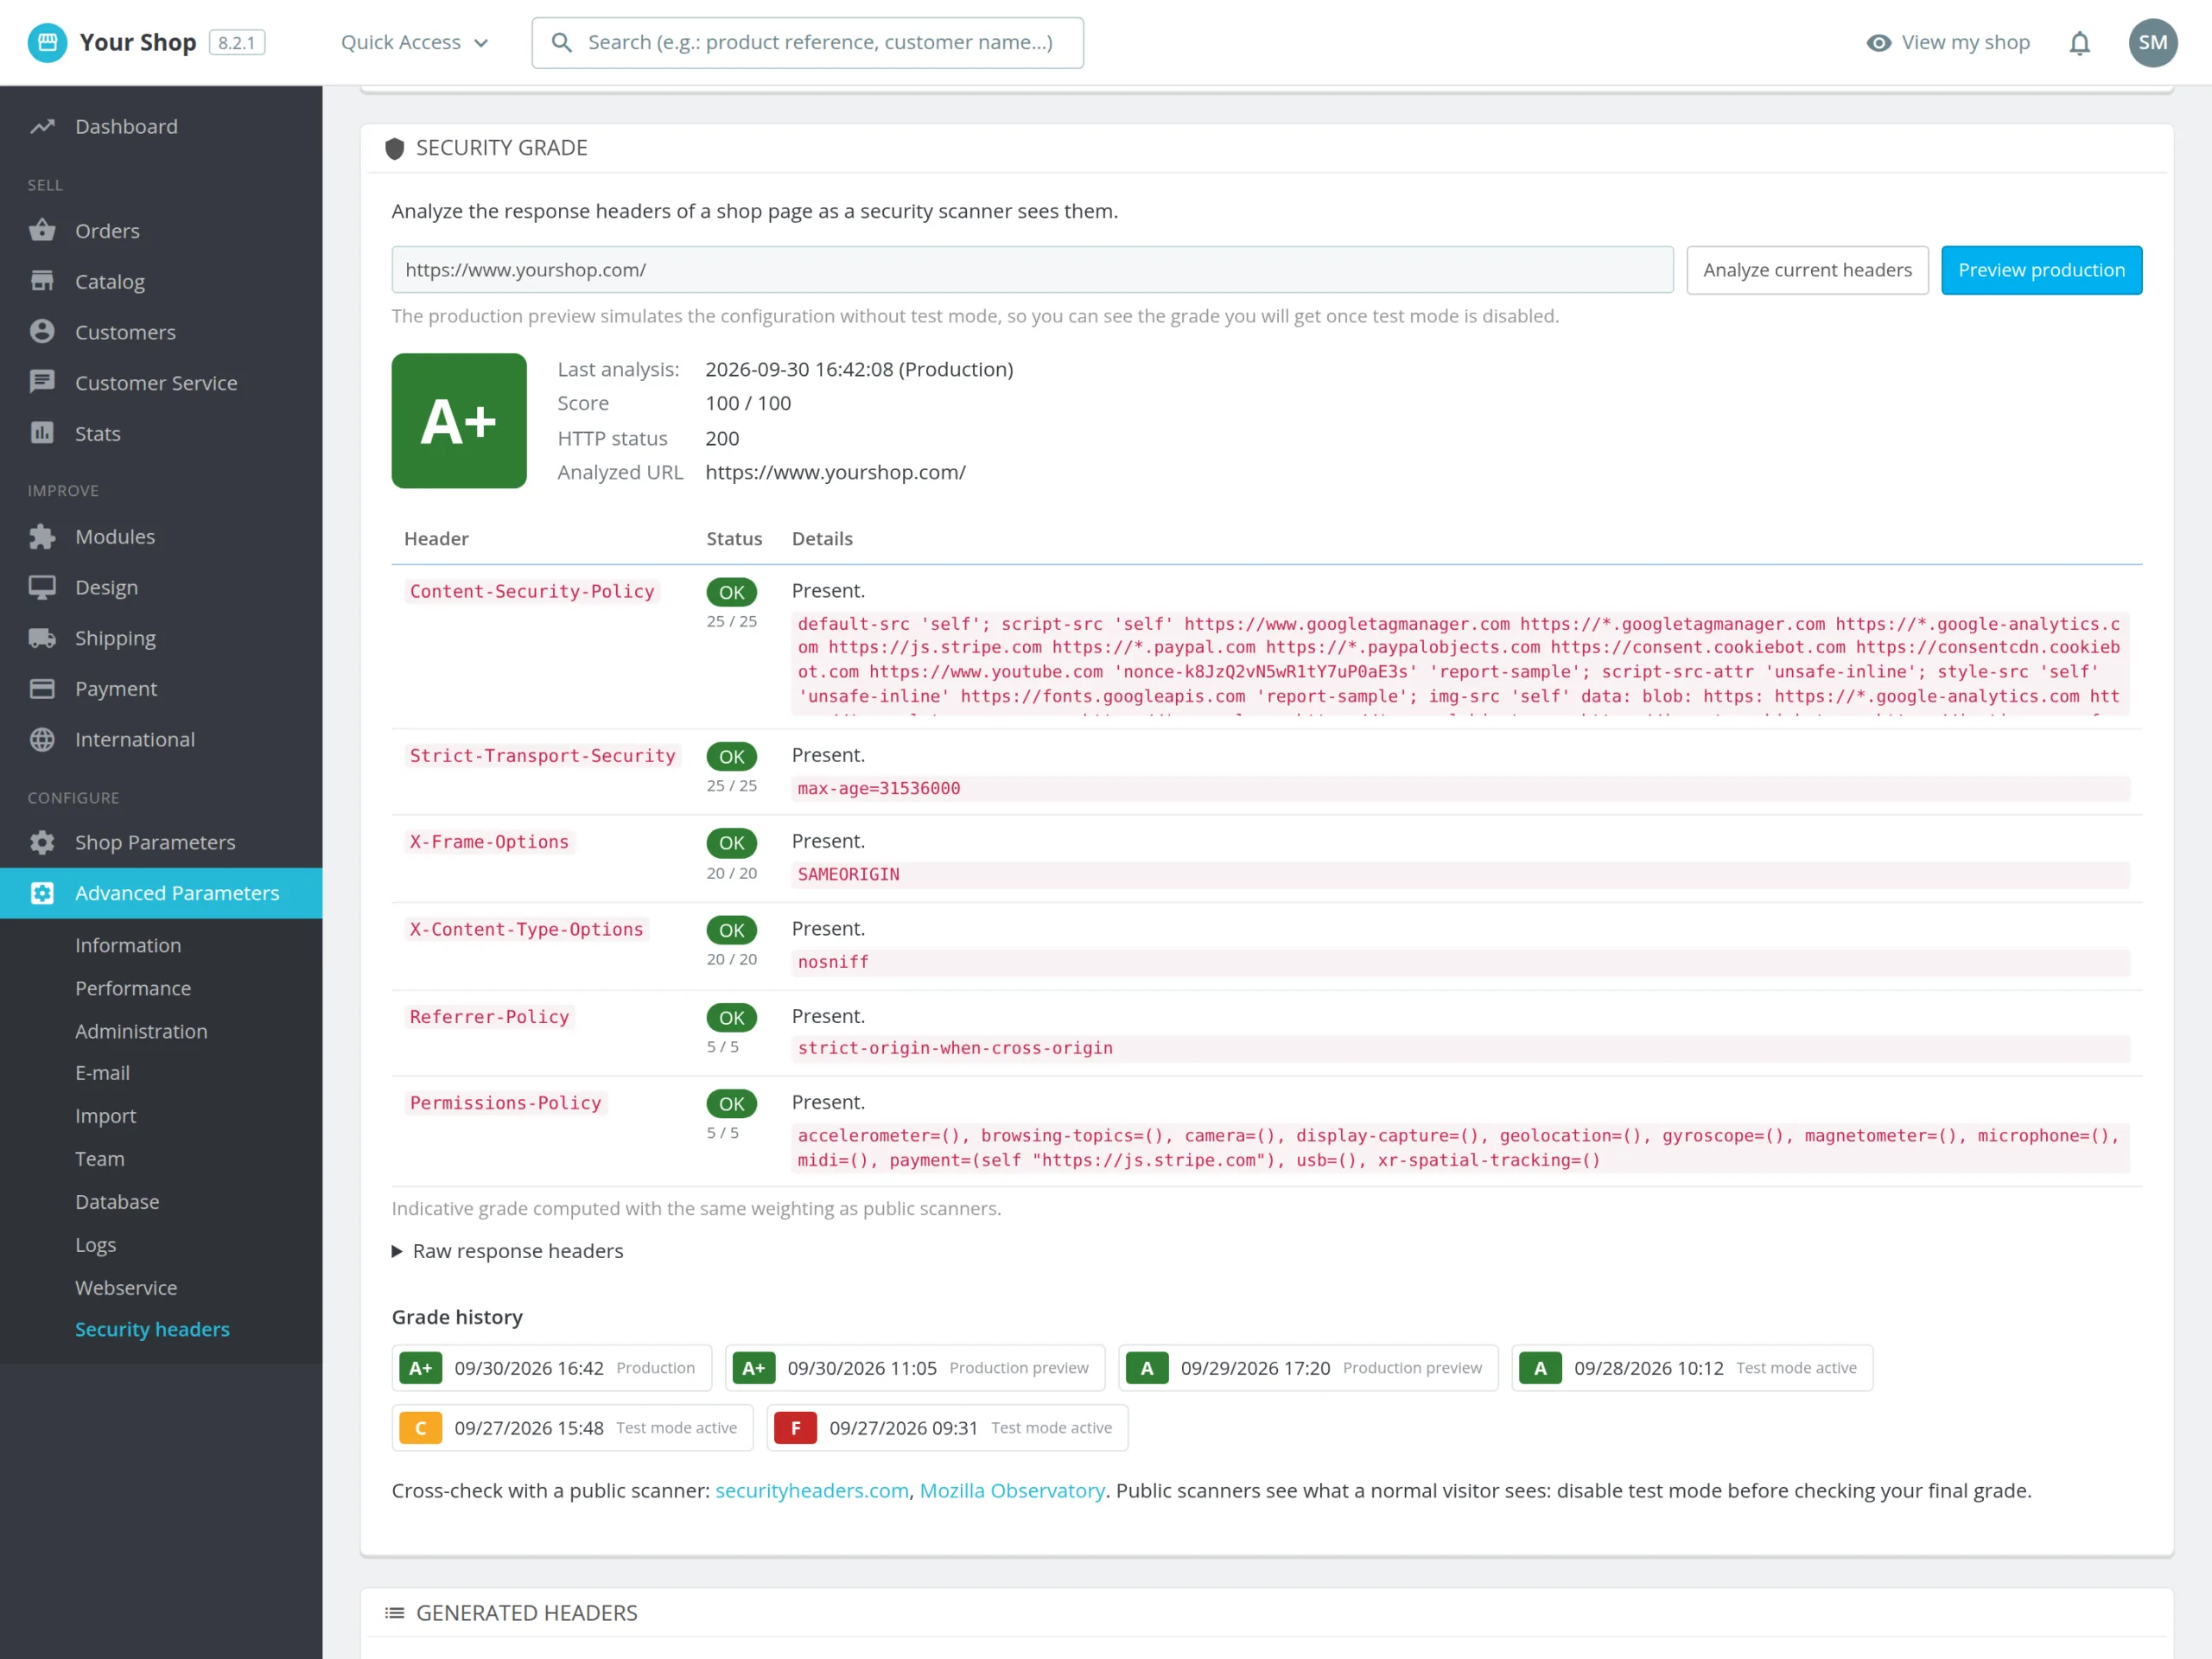
A nota A exige uma CSP aplicada, HSTS de pelo menos seis meses e os cabeçalhos habituais. O A+ exige ainda que os scripts inline deixem de ser permitidos sem controlo. O modo nonce adiciona um token aleatório a cada etiqueta script da página e remove unsafe-inline. Dois limites a conhecer: um módulo de cache de página completa serve o HTML com o nonce do primeiro visitante, e as etiquetas HTML personalizadas do Google Tag Manager devem usar a variável nonce do GTM. O registo de violações mostra estes casos antes da passagem a produção.
Um módulo que vigia depois da passagem a produção
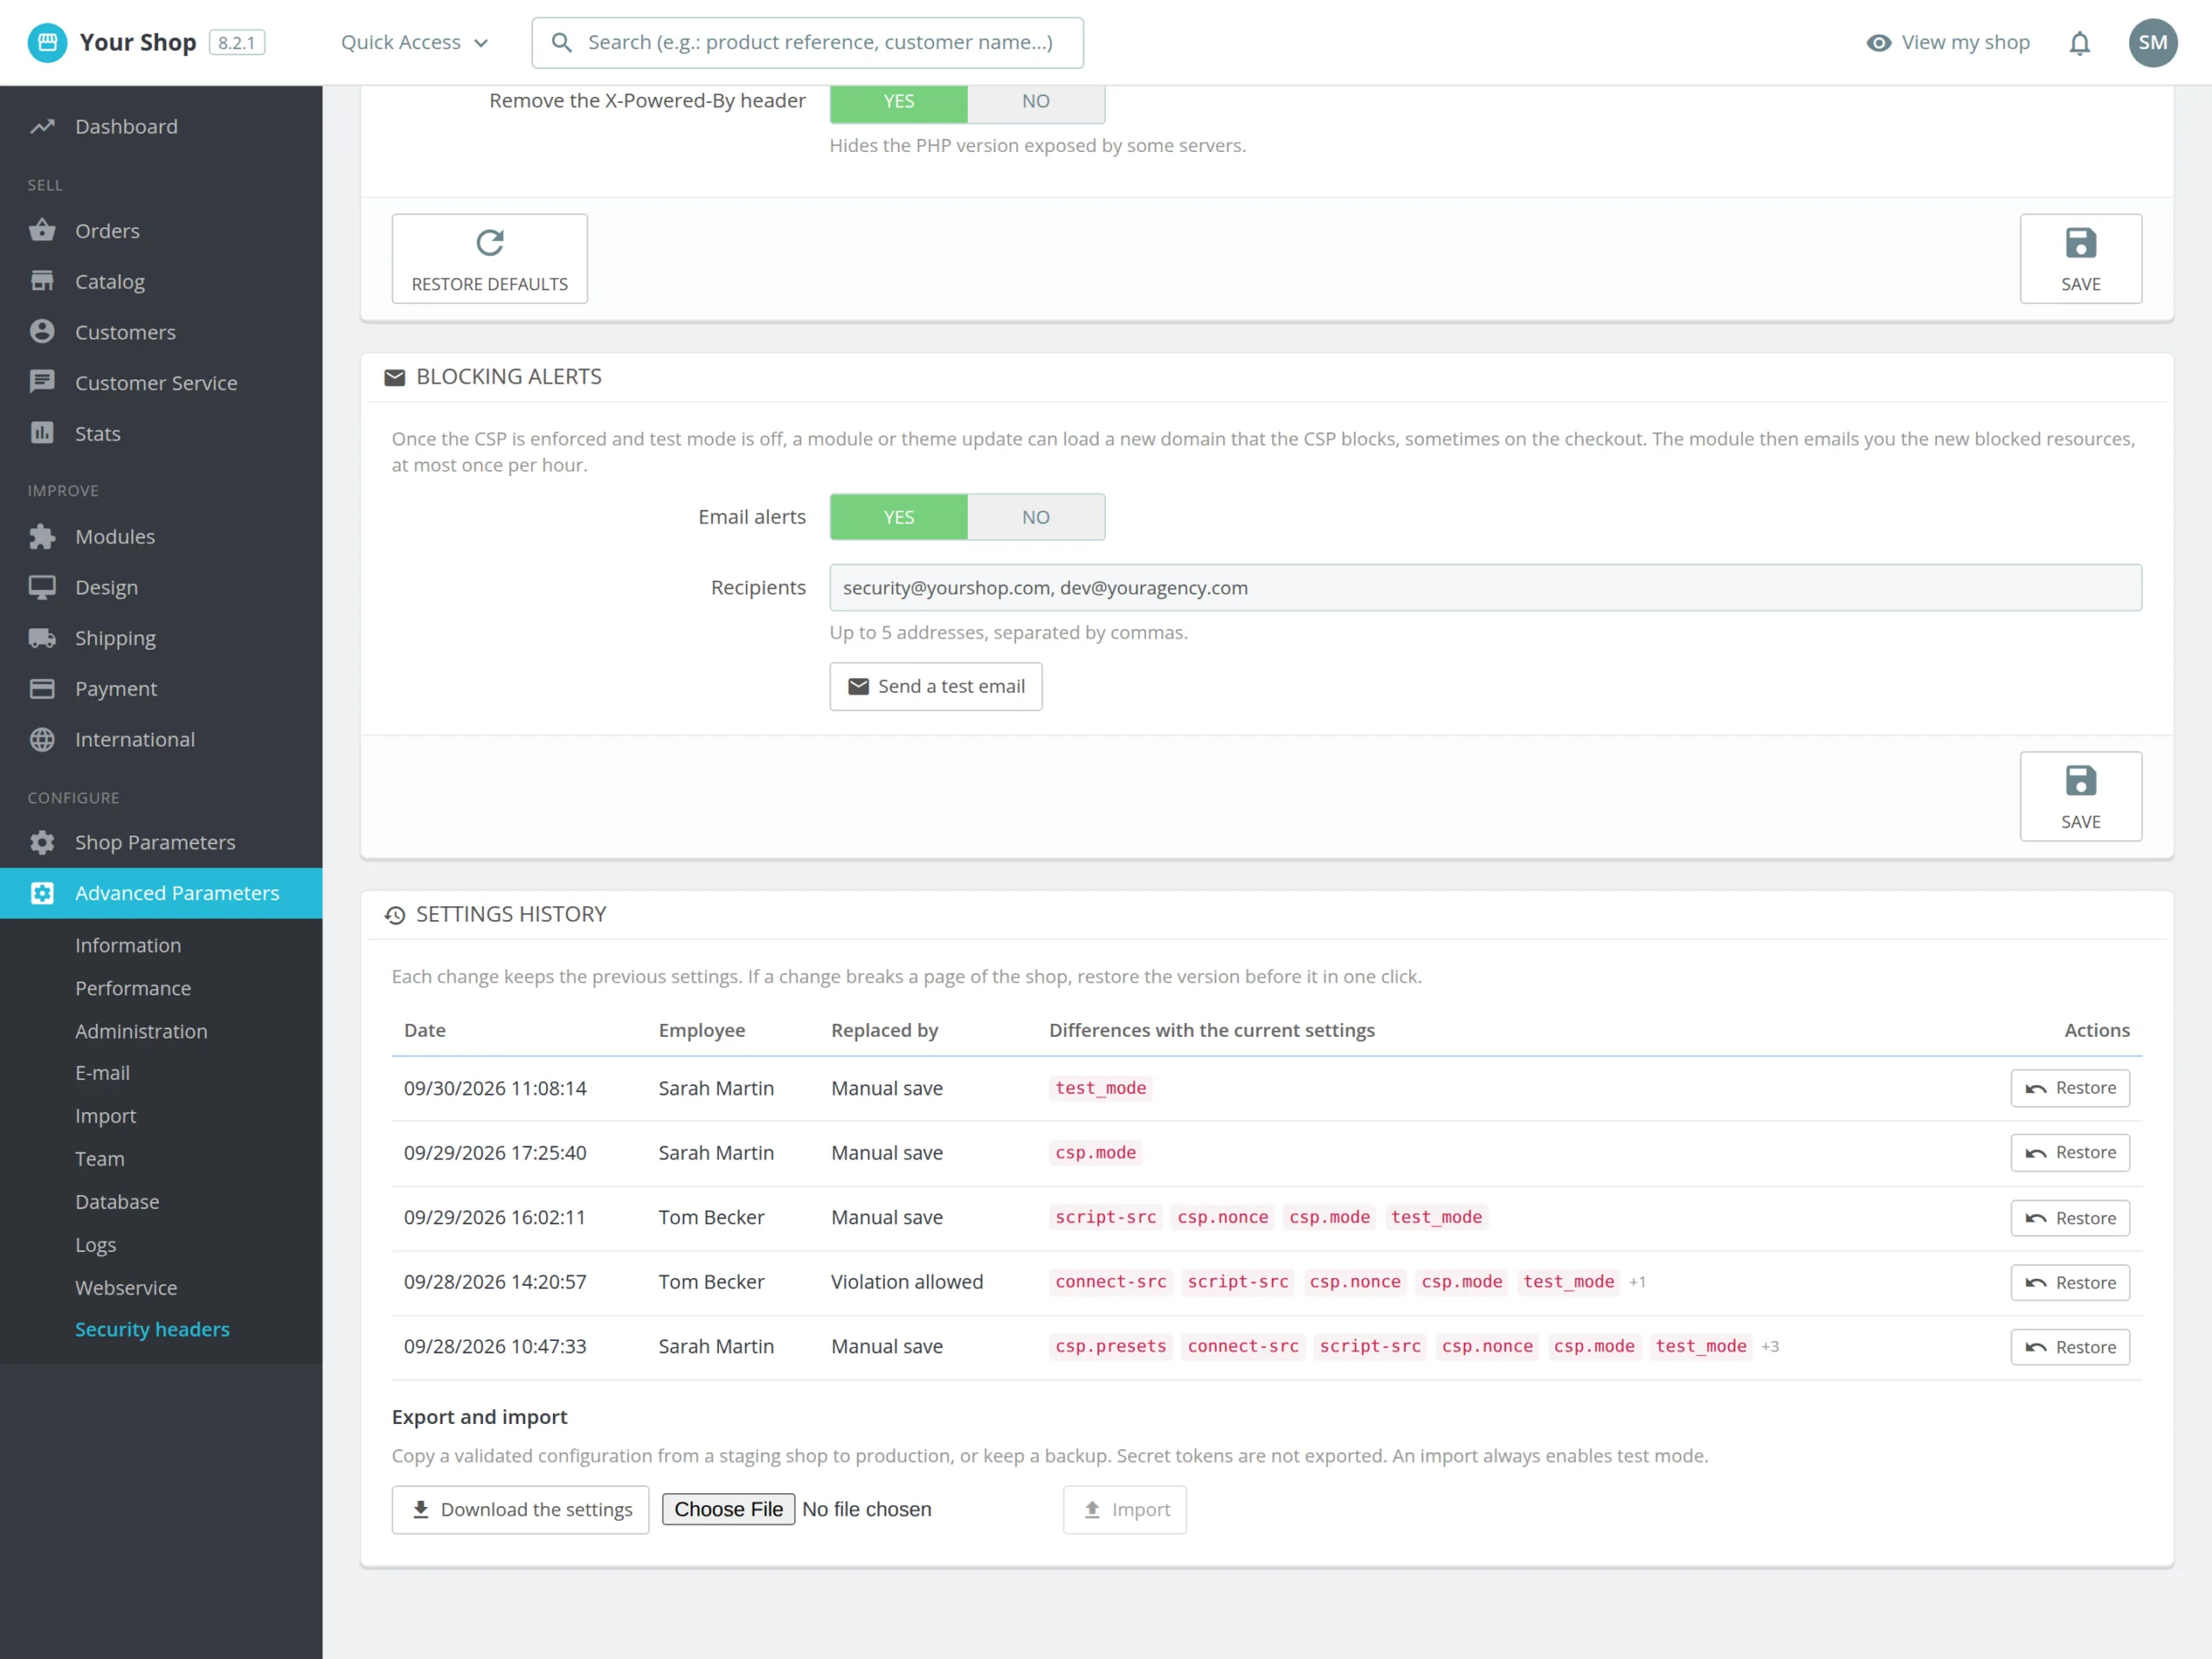
Com a CSP aplicada, uma atualização de tema ou de módulo pode carregar um domínio novo. O módulo deteta os recursos realmente bloqueados que nunca tinham sido vistos e envia um email aos destinatários escolhidos, no máximo uma vez por hora. Cada alteração de definições fica guardada com o funcionário que a fez e as diferenças face ao estado atual: se uma página se estragar, a versão anterior restaura-se com um clique.
A partir do PrestaShop em vez do servidor
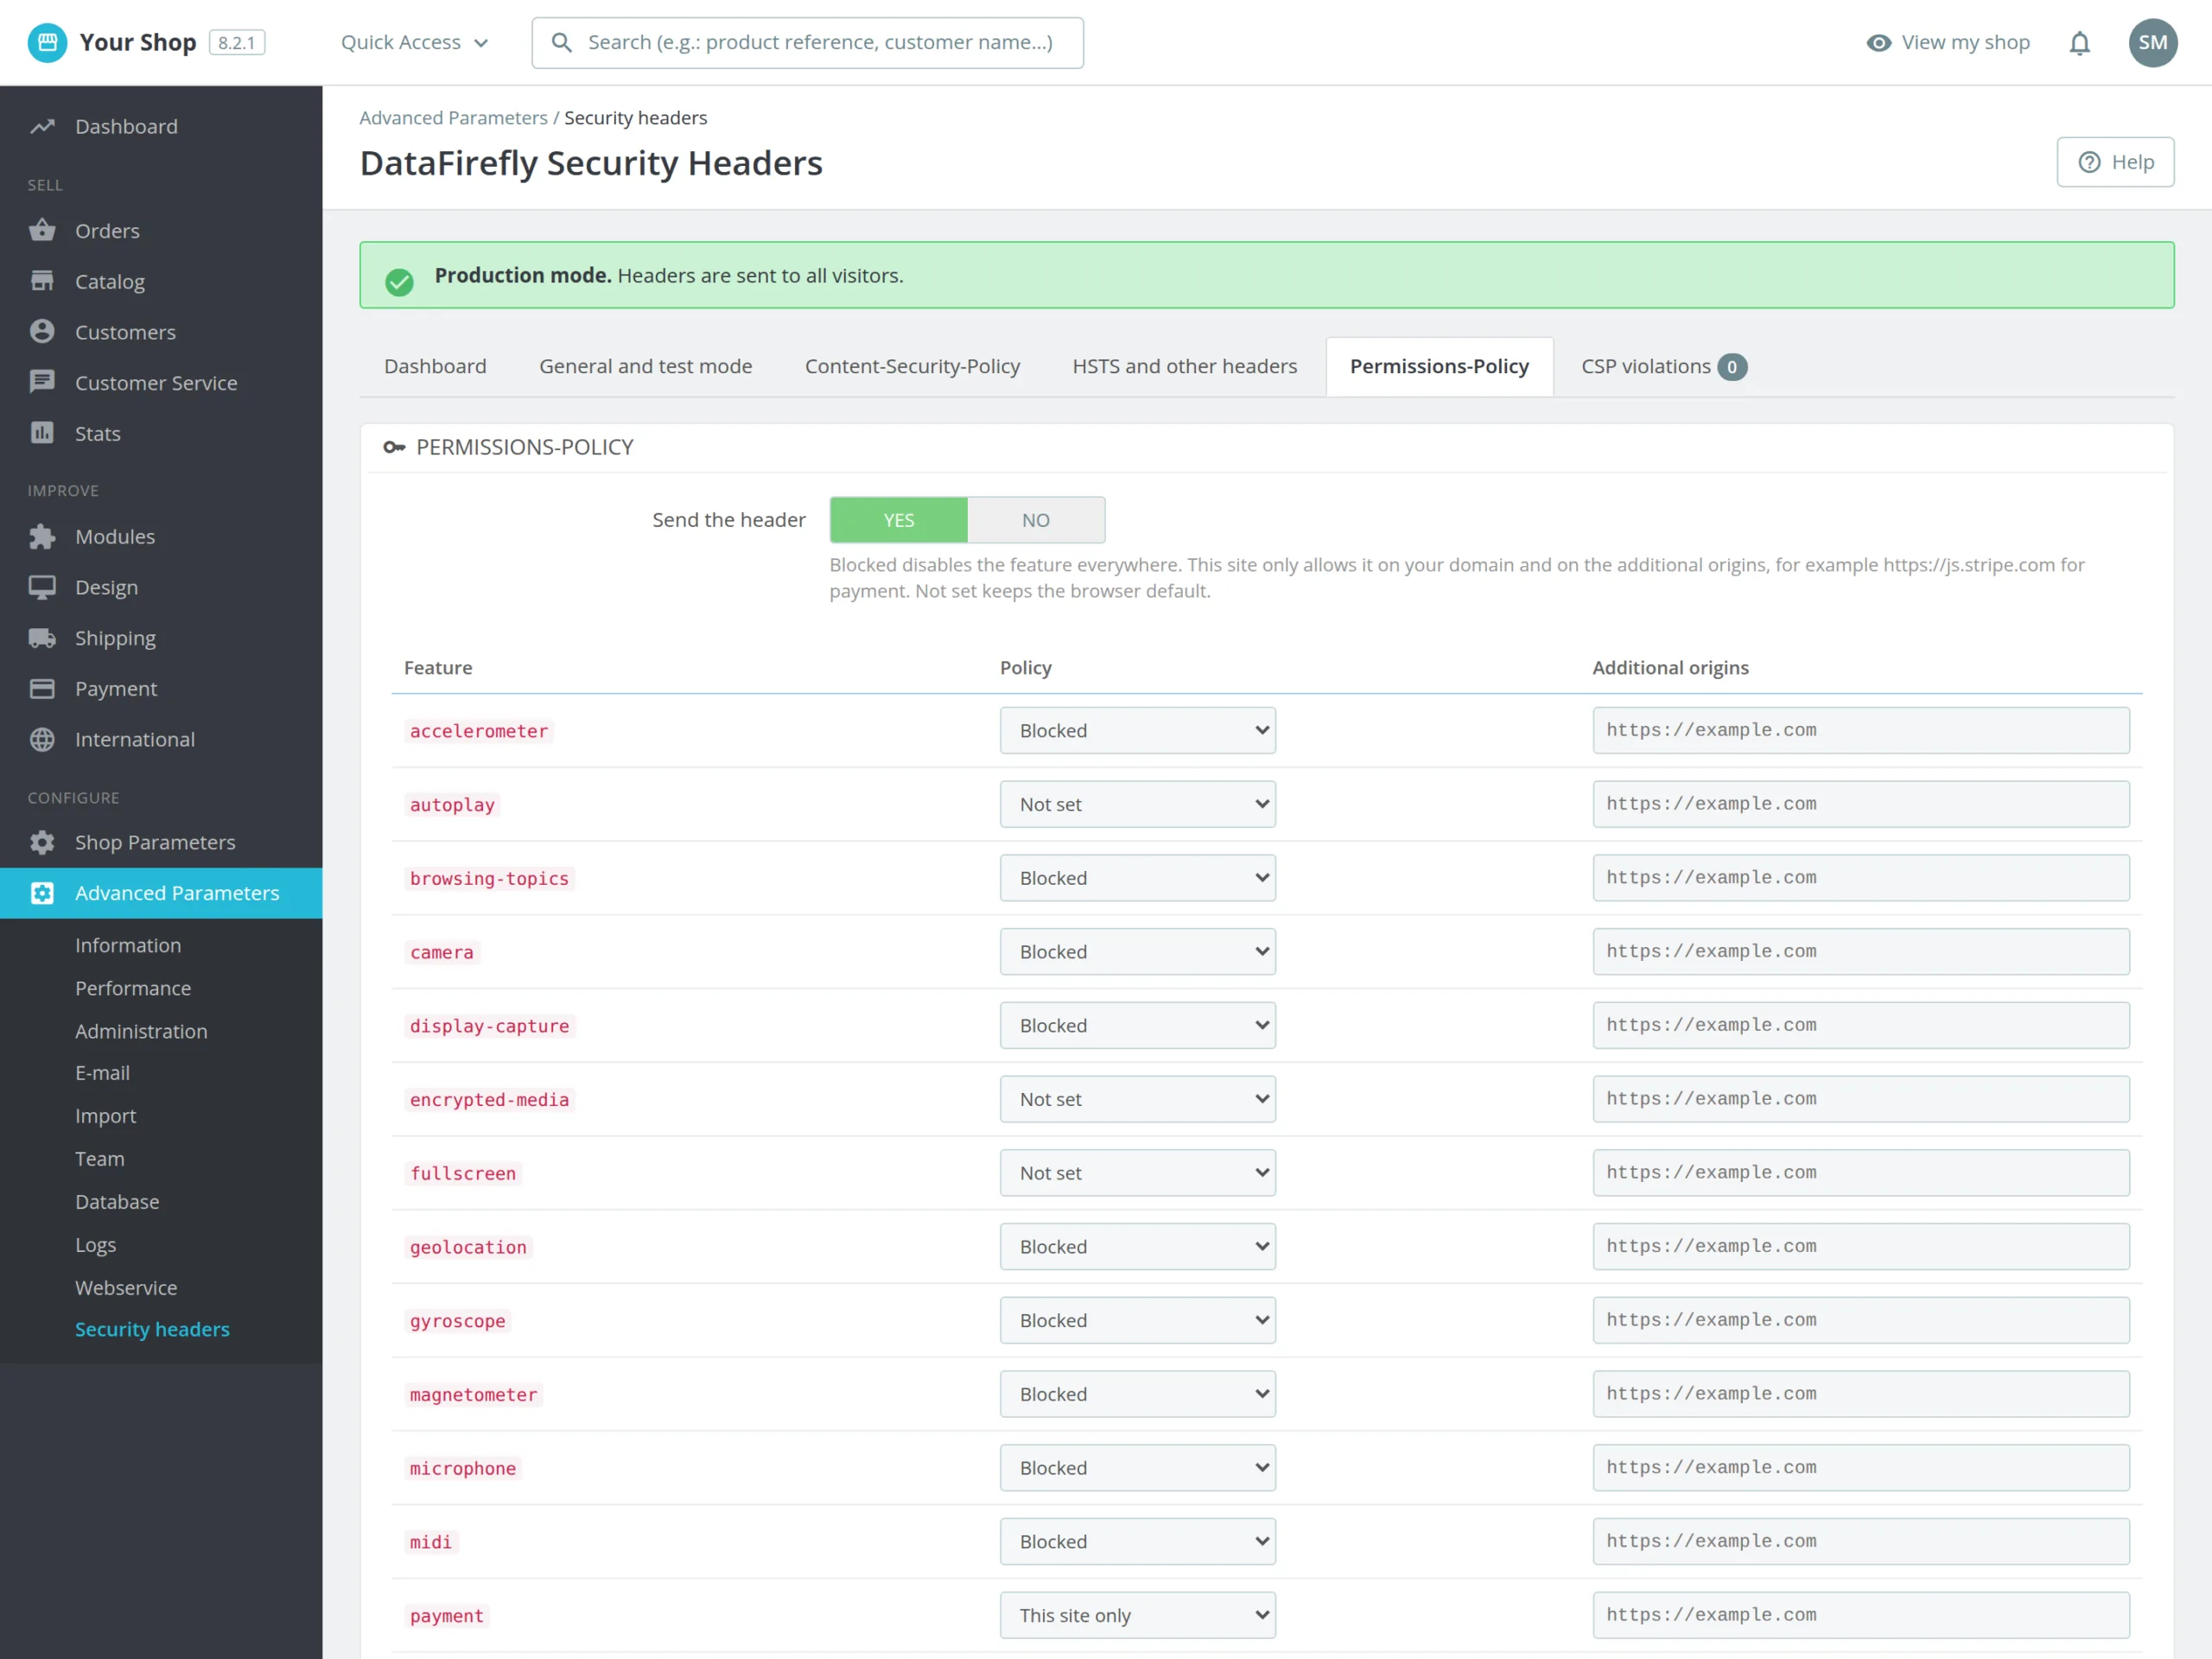
Os cabeçalhos são enviados por PHP no início de cada pedido, na loja e, se quiser, no back-office. Não é necessário acesso SSH nem ficheiro .htaccess, o que convém aos alojamentos partilhados. Se o seu alojamento ou o Cloudflare já adiciona cabeçalhos, o scanner integrado assinala os duplicados. E se acabar por preferir que o servidor trate dos cabeçalhos, o módulo gera os blocos Apache e Nginx correspondentes.
Ainda não existem avaliações.