PrestaShop Sicherheit & Schutz

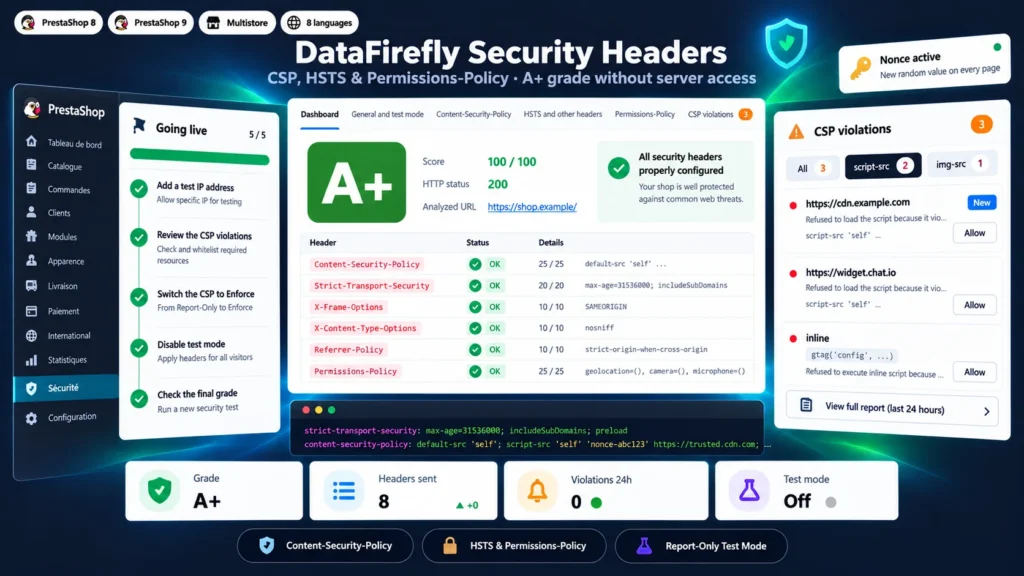
Security Header für PrestaShop 8 & 9: CSP, HSTS und Note A+ ohne Serverzugriff

Sicherheits-Header für PrestaShop, Schritt für Schritt eingeführt: eine CSP mit Nonce auf jeder Seite, im Report-Only-Modus beobachtet, bevor irgendetwas blockiert wird.

  • 30 Tage Rückgaberecht
  • 12 Monate Updates
  • 24-h-Support

Die meisten PrestaShop-Shops senden kaum HTTP-Sicherheits-Header, und eine Content-Security-Policy zu schreiben, die weder den Bestellvorgang noch das Tracking beeinträchtigt, ist heikel. Dieses Modul analysiert den Shop, schlägt die zu erlaubenden Dienste anhand der Dokumentation ihrer Anbieter vor und startet eine Beobachtungsphase im Report-Only-Modus: Die Browser melden, was die CSP blockieren würde, es wird nichts blockiert. Sie bearbeiten die zusammengefassten Berichte und schalten dann mit einer geführten Umstellung und einem optionalen Sicherheitsnetz live. Ein zufälliger Nonce auf jeder Seite lässt die eigenen Skripte des Shops laufen, ohne jedes Inline-Skript zu erlauben, und am Server wird nichts geändert.

Auf einen Blick
  • Einrichtungsassistent: Analyse des Shops, erkannte Dienste, Stufe Basis, Empfohlen oder Strikt, Beobachtung im Report-Only-Modus
  • Zufälliger Nonce auf jeder Seite, nur für Inline-Skripte und erlaubte Hosts, mit Reflexionsschutz
  • Zusammengefasste CSP-Berichte mit unterschiedlichen Besuchern und Erlauben per Klick, hinter einem Endpunkt mit Ratenbegrenzung
  • HSTS mit abgesichertem preload, X-Frame-Options, Referrer-Policy, Permissions-Policy, COOP/COEP/CORP mit Warnhinweisen
  • Versionen mit Vergleich und Wiederherstellung per Klick, Apache/nginx-Export ohne Duplikate, Notabschaltung
PrestaShop 8 & 9 Content-Security-Policy Note A+ Ohne .htaccess
  • PrestaShop Certified Agency 2026
  • PrestaShop Expert Certification — Core Skills
  • PrestaShop Expert, Stufe 3

Entwickelt von einer zertifizierten PrestaShop-Agentur

Security Header für PrestaShop 8 & 9: CSP, HSTS und Note A+ ohne Serverzugriff
v2.0.0 · aktualisiert 2026-11-12
Security Header für PrestaShop 8 & 9: CSP, HSTS und Note A+ ohne Serverzugriff 99,00 €
Was es leistet

Übersicht Security Header für PrestaShop 8 & 9

01

Beobachten vor dem Blockieren

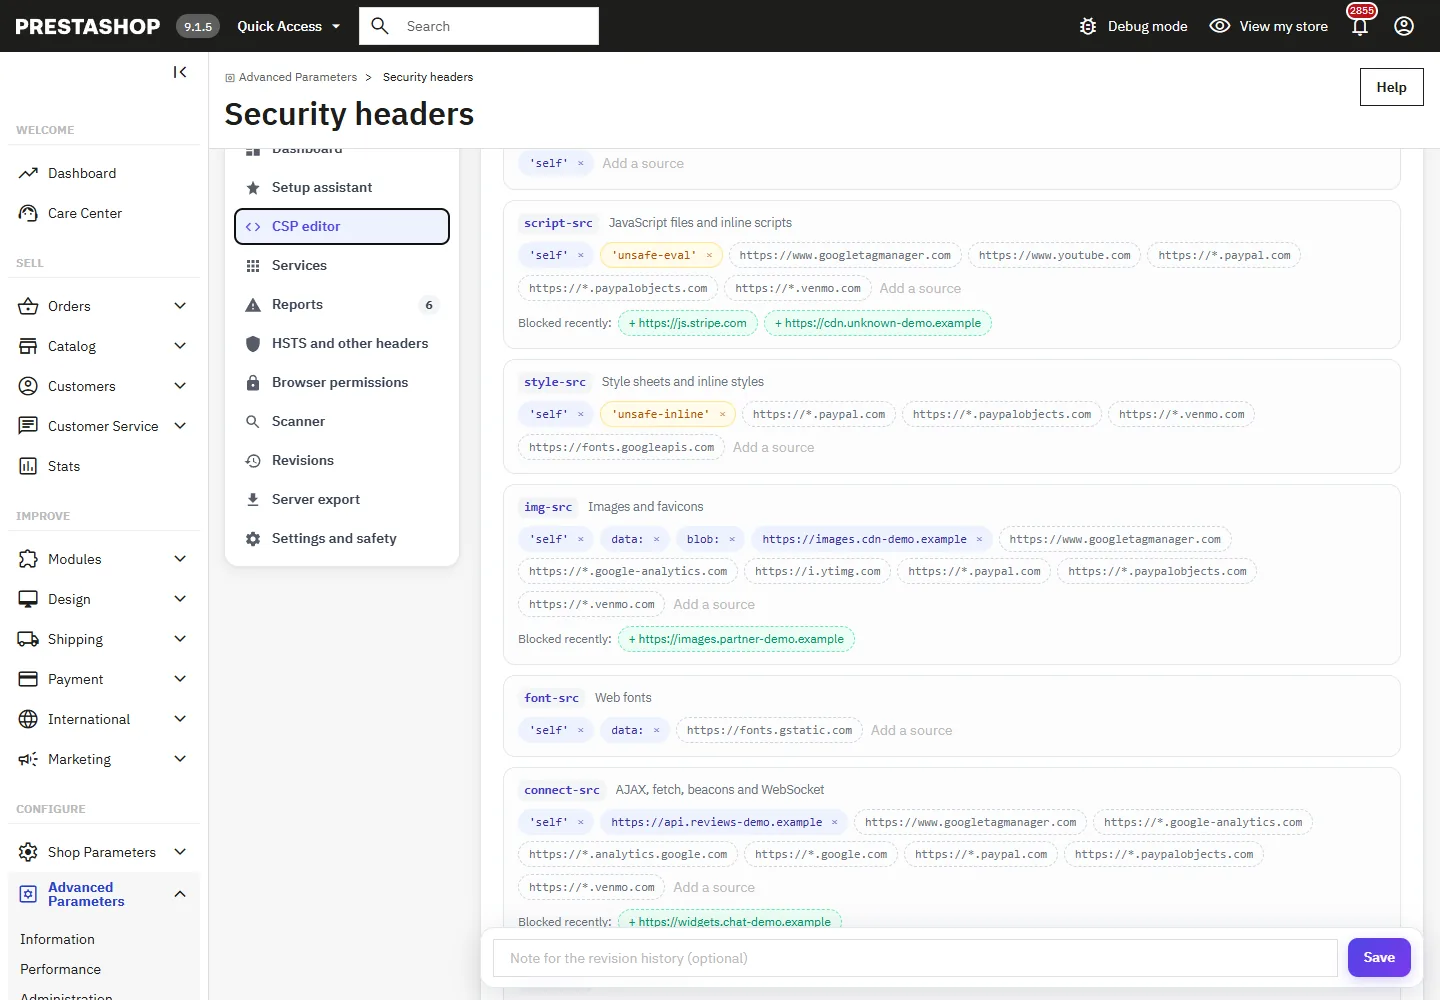
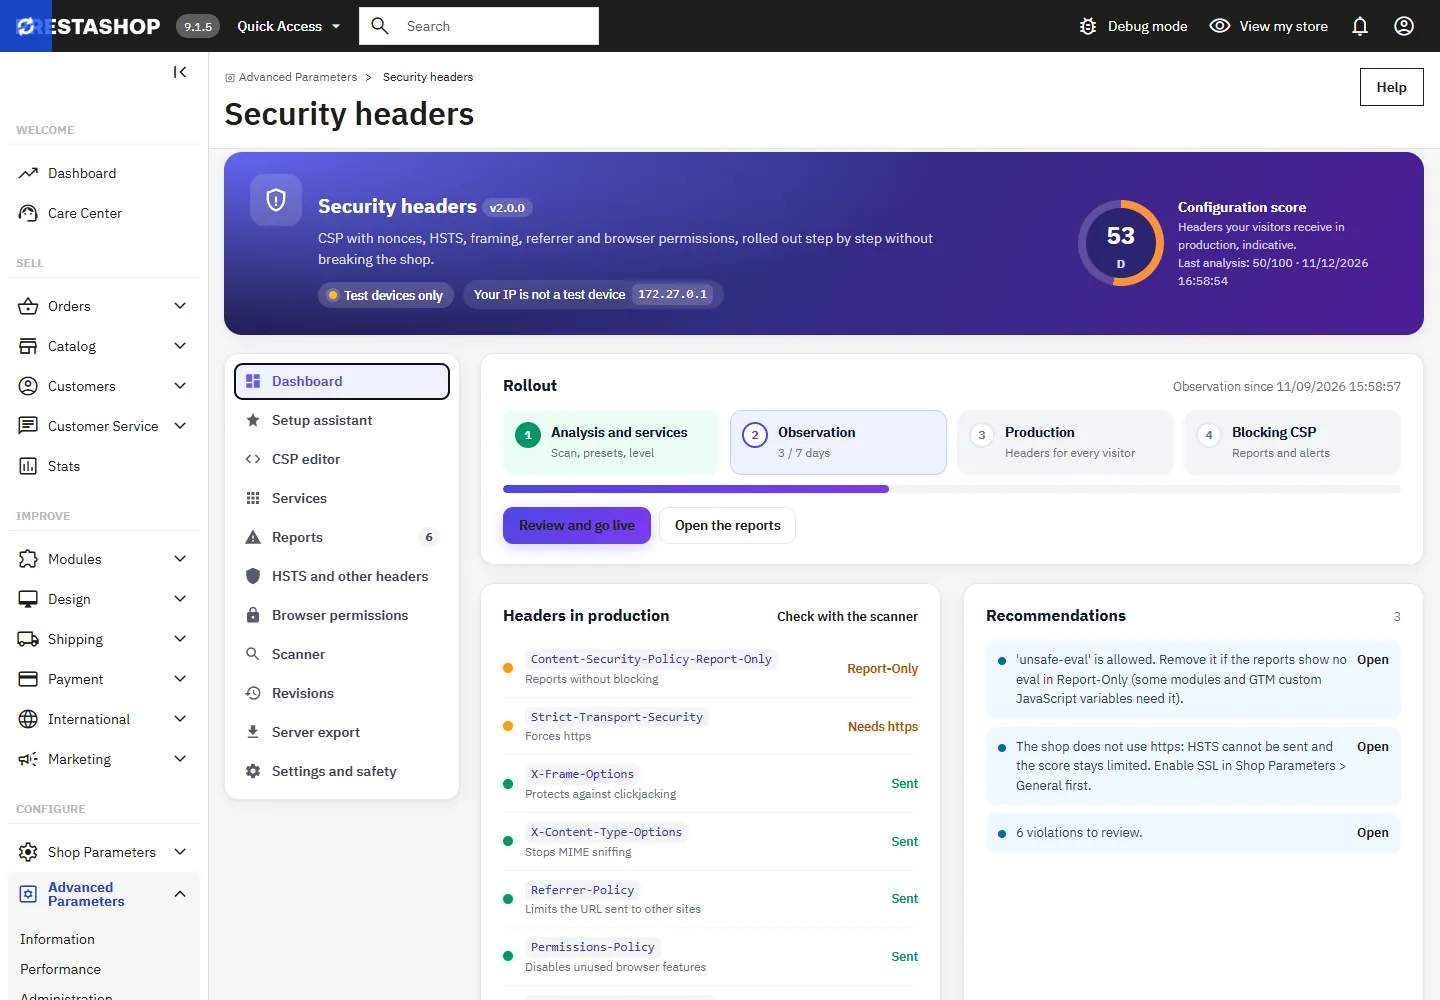
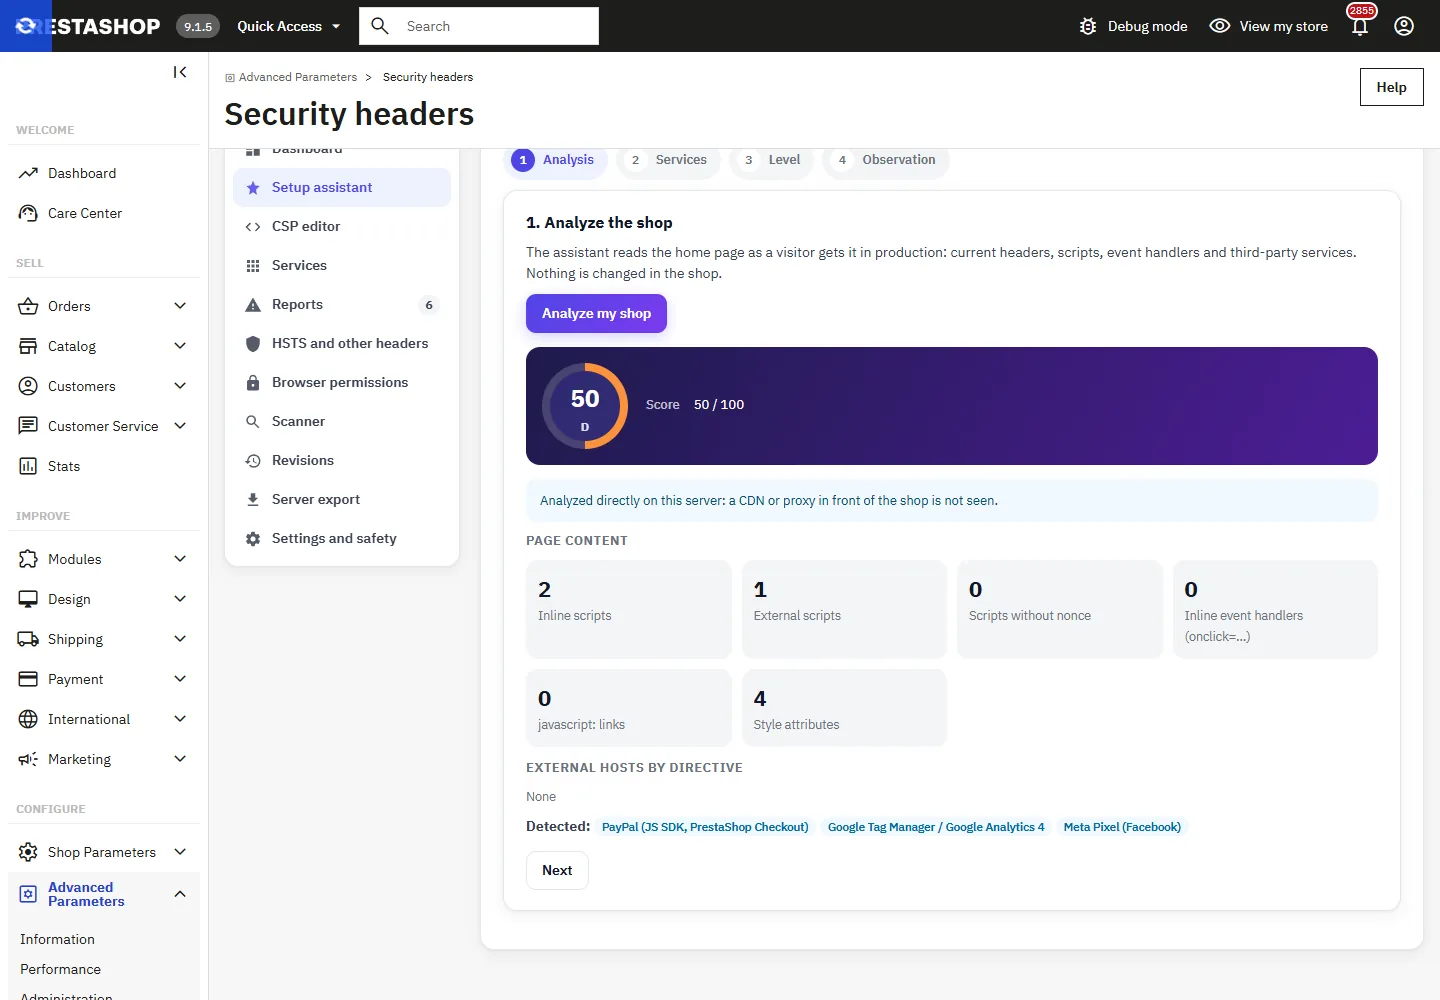
Der Assistent liest die Startseite, erkennt die Drittanbieterdienste und Ihre Module und startet eine Beobachtung von 3 bis 30 Tagen: Jeder Besucher erhält die CSP im Report-Only-Modus oder gar nichts, wenn Sie lieber nur auf Ihren eigenen Geräten testen. Die übrigen Header werden bis zum Livegang nur an Ihre Testgeräte gesendet.

02

Ein Nonce, der kein Blankoscheck ist

Auf jeder Seite wird ein neuer zufälliger Nonce hinzugefügt, und zwar nur zu den vom Shop geschriebenen Skripten und zu Skripten von erlaubten Hosts. Ein script-Tag von einem unbekannten Host oder eines, dessen Text aus der URL oder einem Formular der Anfrage stammt, erhält ihn nicht. Das HTML wird mit einem echten Tokenizer gelesen, sodass „<script“ innerhalb eines JavaScript-Strings unberührt bleibt.

03

Berichte, mit denen Sie arbeiten können

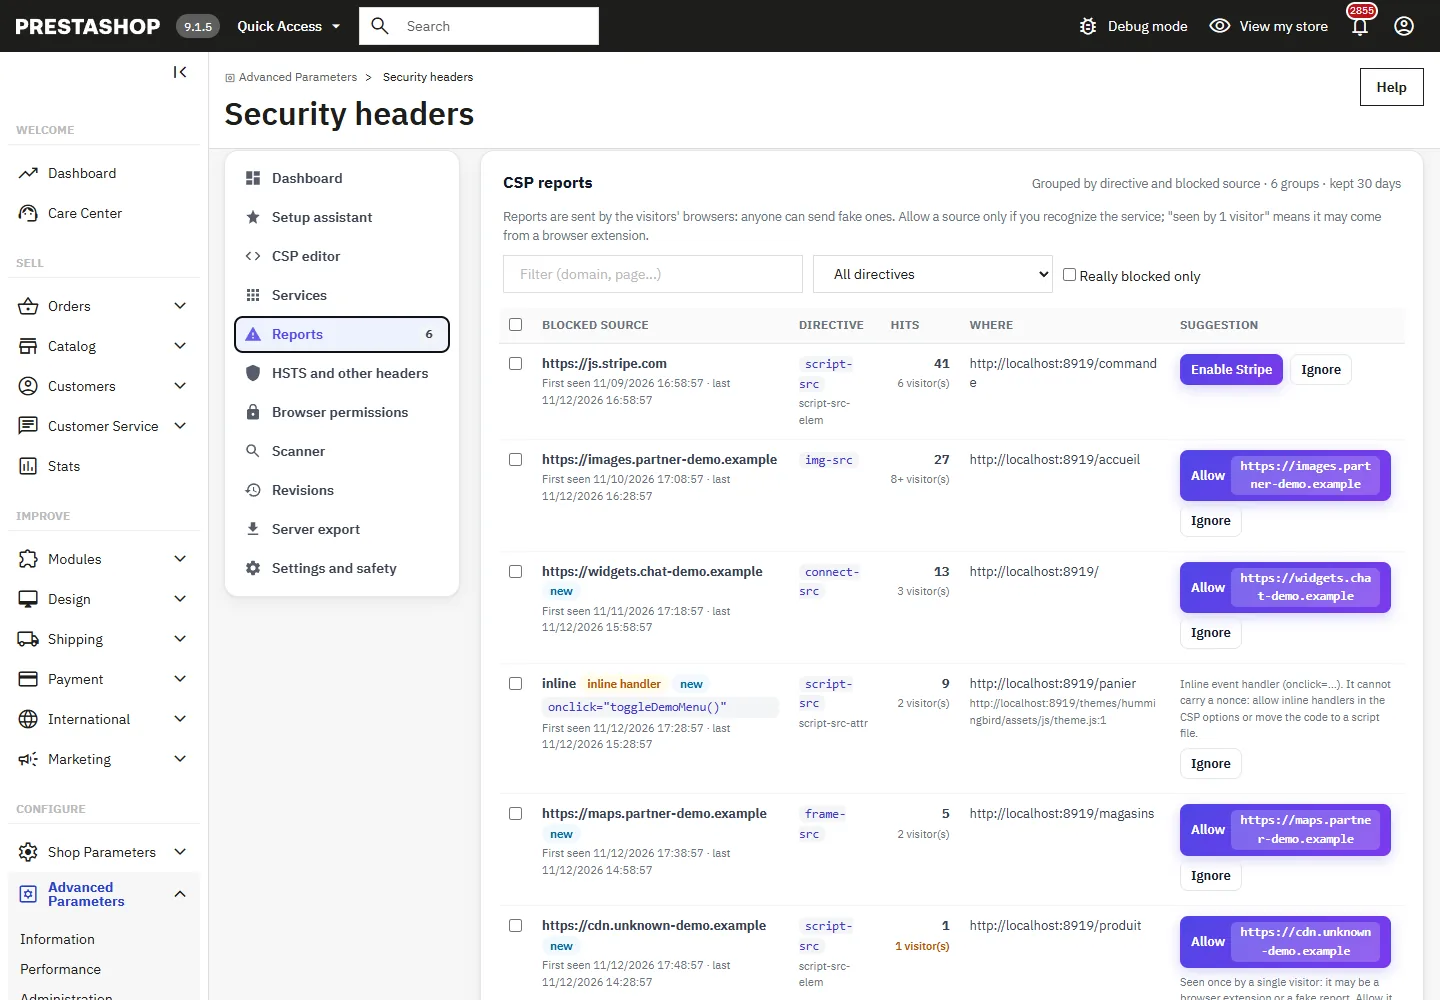
Die Berichte werden nach Direktive und Quelle gruppiert, mit Treffern, Blockierungen, unterschiedlichen Besuchern, der betroffenen Seite und dem betroffenen Skript. Eine Domain, die einem Dienst zugeordnet ist, aktiviert diesen Dienst, eine andere wird mit einem Klick erlaubt; für Inline-Code und eval wird stattdessen die richtige Lösung angezeigt. Der öffentliche Endpunkt ist ratenbegrenzt und verwirft Berichte über andere Websites.

04

Ein Livegang, den Sie rückgängig machen können

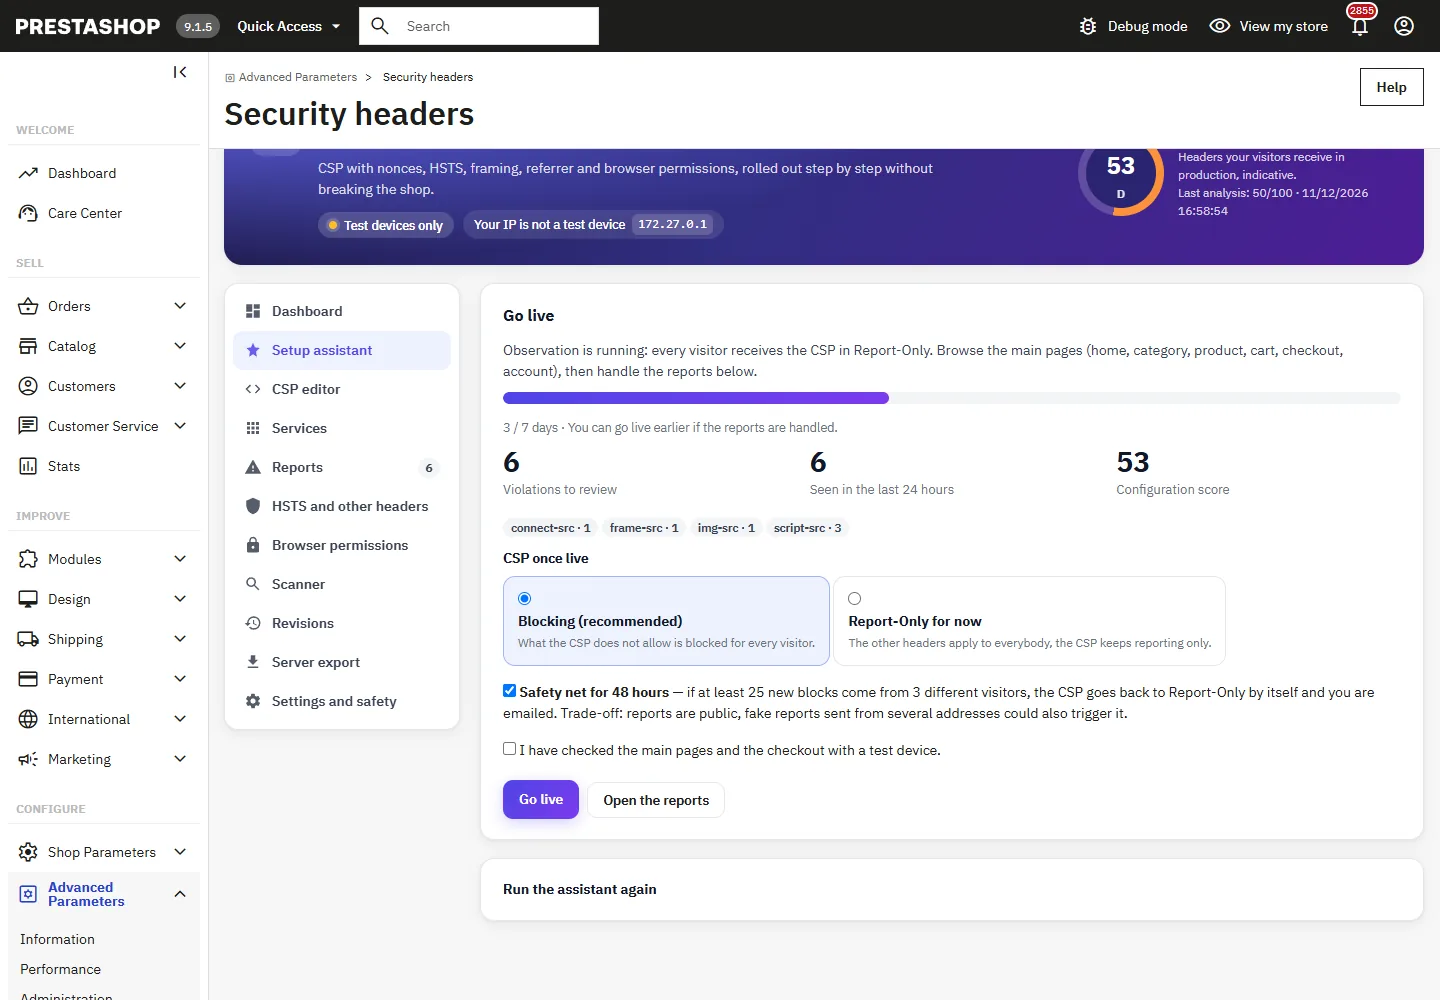
Die Umstellung auf Blockieren erfolgt geführt, mit einem optionalen Sicherheitsnetz für 48 Stunden, das von selbst zu Report-Only zurückkehrt, wenn neue Blockierungen mehrere Besucher betreffen. Jede Änderung ist eine Version, die Sie vergleichen und mit einem Klick wiederherstellen können, und eine Notabschaltung funktioniert auch ohne Zugriff auf das Backoffice.

Die ausführliche Fassung

Alles, was Sie vor der Installation wissen wollen.

Ein detaillierter Blick darauf, wie Security Header für PrestaShop 8 & 9: CSP, HSTS und Note A+ ohne Serverzugriff funktioniert, warum wir es so gebaut haben und der Gedanke hinter den Funktionen oben.

§ 01

Warum eine CSP in einem Shop heikel ist

Eine Content-Security-Policy legt fest, welche Skripte, Styles, Bilder und Frames eine Seite laden darf. Ist sie zu locker, kann ein eingeschleustes Skript ausgeführt werden; ist sie zu streng, blockiert sie das Zahlungsformular, das Tracking oder den Chat. PrestaShop-Themes und -Module geben außerdem Inline-Skripte aus, die eine strenge Richtlinie verbietet. Das Modul geht daher von einer mit dem Shop kompatiblen Richtlinie aus und lässt sich von den Browsern melden, was sie blockieren würde, bevor irgendetwas blockiert wird.

§ 02

Zuerst beobachten

Der Einrichtungsassistent analysiert die Startseite, wählt die erkannten Dienste vor und startet eine Beobachtungsphase im Report-Only-Modus. Die Browser Ihrer Besucher melden, was die Richtlinie blockieren würde, die Berichte werden nach Direktive und Quelle gruppiert, und zu jedem gibt es einen Vorschlag: den passenden Dienst aktivieren, die Domain erlauben oder die richtige Lösung für Inline-Code. Ihre eigenen Geräte, per IP oder über einen Testlink angegeben, erhalten bereits die blockierende Richtlinie.

§ 03

Was der Nonce leistet und was nicht

Auf jeder Seite wird ein neuer zufälliger Nonce zu den vom Shop geschriebenen Skripten und zu Skripten von erlaubten Hosts hinzugefügt, und unsafe-inline wird aus script-src entfernt. Ein Skript von einem unbekannten Host oder ein script-Tag, dessen Text aus der Anfrage stammt, erhält ihn nicht. Seine Grenze wird im Backoffice genannt: Ein in der Datenbank gespeichertes Skript, zum Beispiel in einer Produktbeschreibung, ist Teil der Seite und erhält den Nonce; deshalb sollte die HTMLPurifier-Option von PrestaShop aktiviert bleiben.

§ 04

Live schalten und wieder zurück

Wenn die Berichte bearbeitet sind, stellt der Assistent die CSP für alle Besucher auf Blockieren um. Ein optionales Sicherheitsnetz überwacht die folgenden 48 Stunden und kehrt von selbst zu Report-Only zurück, wenn neue Blockierungen mehrere Besucher betreffen. Jede Änderung ist eine Version mit Autor und optionaler Notiz, vergleichbar und mit einem Klick wiederherstellbar, und eine Notabschaltung per Datei, Konstante oder Kommandozeile funktioniert auch dann, wenn das Backoffice nicht erreichbar ist.

§ 05

Aus PrestaShop oder vom Server

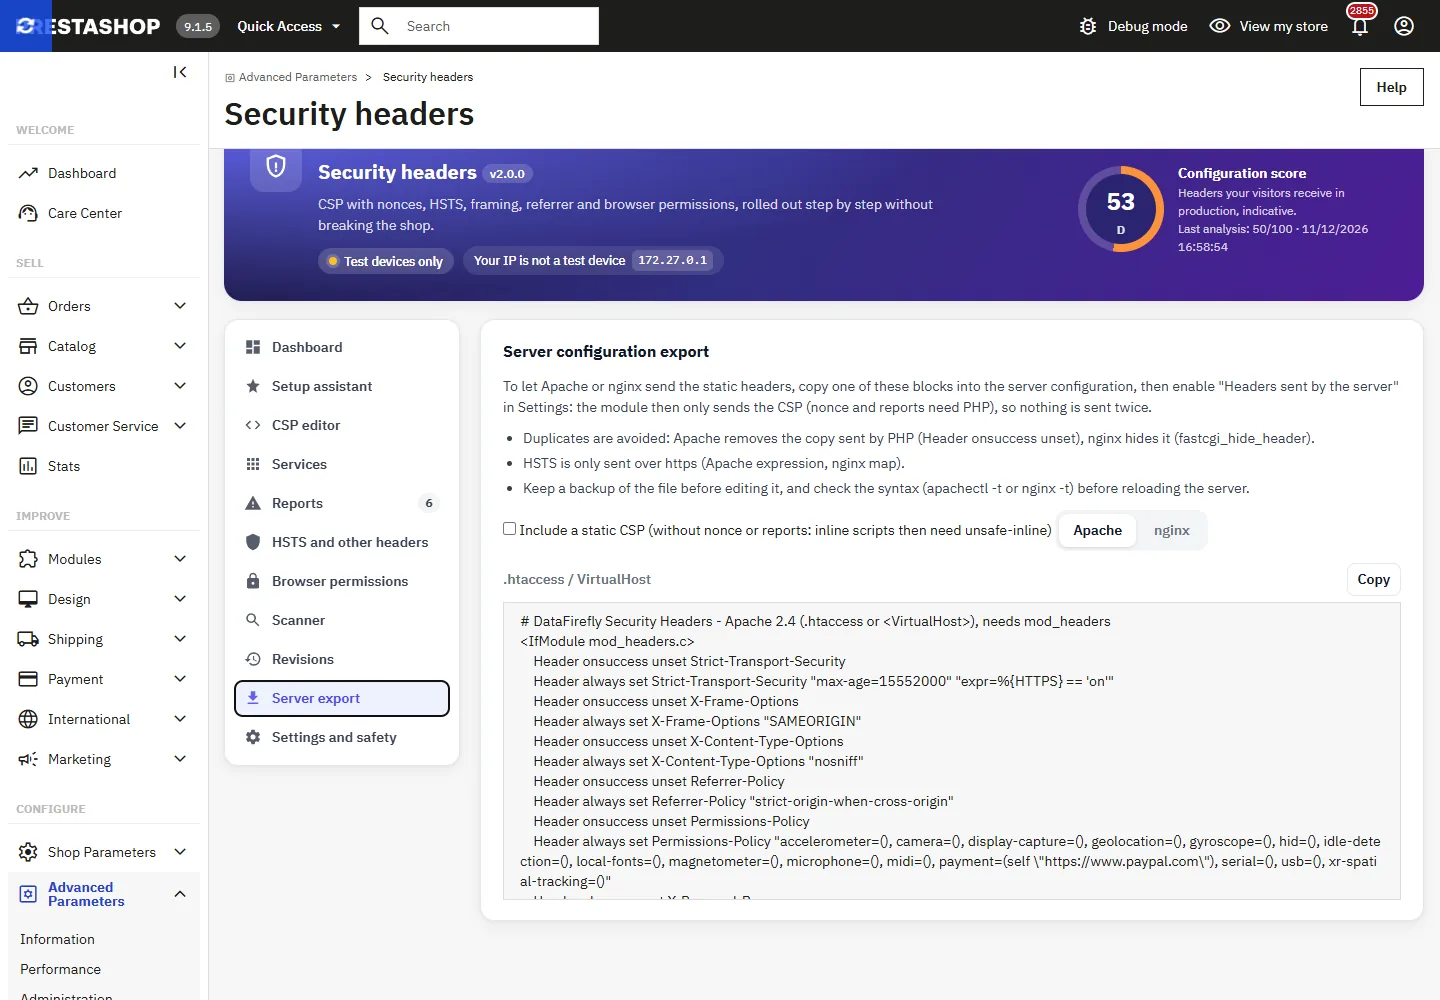
Die Header werden von PHP ganz am Anfang jeder Anfrage gesendet, ohne Änderung am Server. Wenn Sie die statischen Header lieber vom Server senden lassen, erzeugt das Modul Apache- und nginx-Blöcke, die die von PHP gesendeten Kopien entfernen und HSTS nur über https senden; das Modul sendet dann nur noch die CSP. Der Scanner prüft das Ergebnis auf den eigenen Seiten des Shops und weist auf Duplikate und offengelegte Versionen hin; seine Bewertung ist ein Richtwert, und öffentliche Scanner können anders bewerten.
99,00 €
Einmalig · 12 Monate Updates
Dokumentation lesen
  • Unbegrenzte Dev- und Staging-Installationen
  • Quellcode inklusive
  • 30 Tage Rückgaberecht
  • 24-h-Support · EN / FR
5,0/5 25 Bewertungen
Alle Kundenbewertungen