
Security Headers: Sicherheits-Header und CSP für PrestaShop 8 und 9
Security Headers 2.0 installieren und einrichten: Assistent, Beobachtung im Report-Only-Modus, Nonce und CSP-Editor, Dienste, Berichte, Versionen, Server-Export, HSTS und Notabschaltung.
DataFirefly Security Headers sendet die HTTP-Sicherheits-Header Ihres Shops unter PrestaShop 1.7.8, 8 und 9: Content-Security-Policy mit einem zufälligen Nonce auf jeder Seite, HSTS, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy und optional COOP, COEP und CORP. Ein Einrichtungsassistent analysiert den Shop, eine Beobachtungsphase im Report-Only-Modus zeigt, was die CSP blockieren würde, bevor irgendetwas blockiert wird, und der Livegang erfolgt geführt, mit einem optionalen Sicherheitsnetz. Alles befindet sich unter Erweiterte Einstellungen > Sicherheits-Header.
Installation
- Klicken Sie unter Module > Modulverwaltung auf Modul hochladen und senden Sie die ZIP-Datei.
- Öffnen Sie Erweiterte Einstellungen > Sicherheits-Header. An Ihre Besucher wird nichts gesendet, bevor der Einrichtungsassistent abgeschlossen ist.
- Update von 1.0 oder 1.1: Einstellungen, Tokens, Dienste, Versionen und erfasste Berichte bleiben erhalten, und der Assistent wird als abgeschlossen markiert.
Übersicht
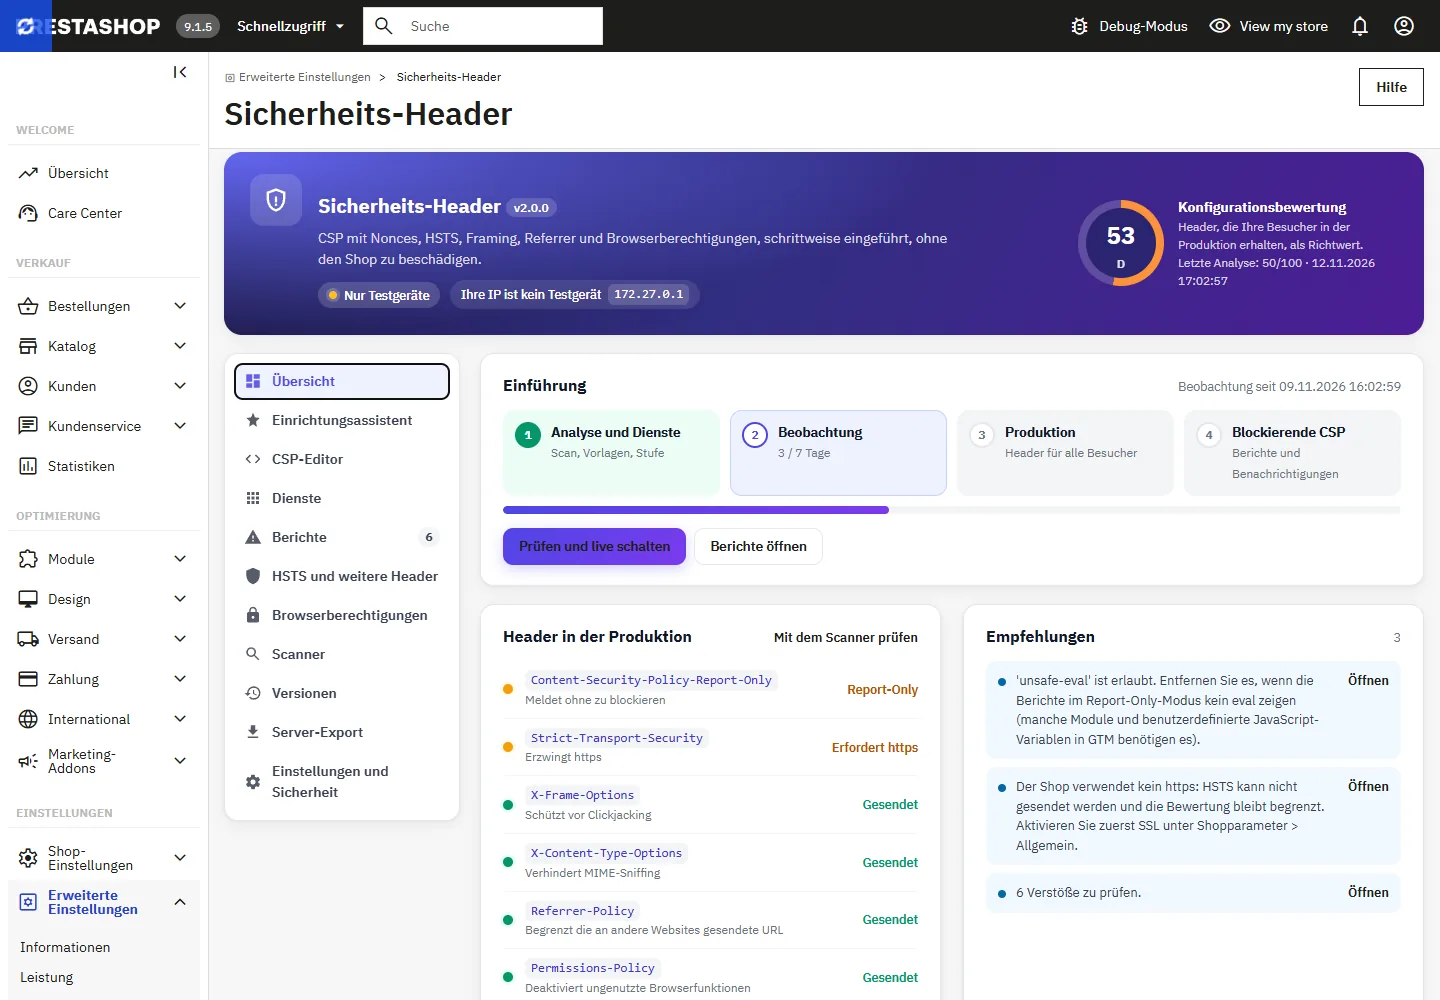
Der Kopfbereich zeigt den Status (kein Header, Beobachtung, nur Testgeräte, Produktion mit der CSP im Report-Only-Modus oder blockierend) und eine Konfigurationsbewertung als Richtwert, berechnet aus den Headern, die Ihre Besucher in der Produktion erhalten. Die Karte Einführung verfolgt die vier Schritte: Analyse und Dienste, Beobachtung, Produktion, blockierende CSP.
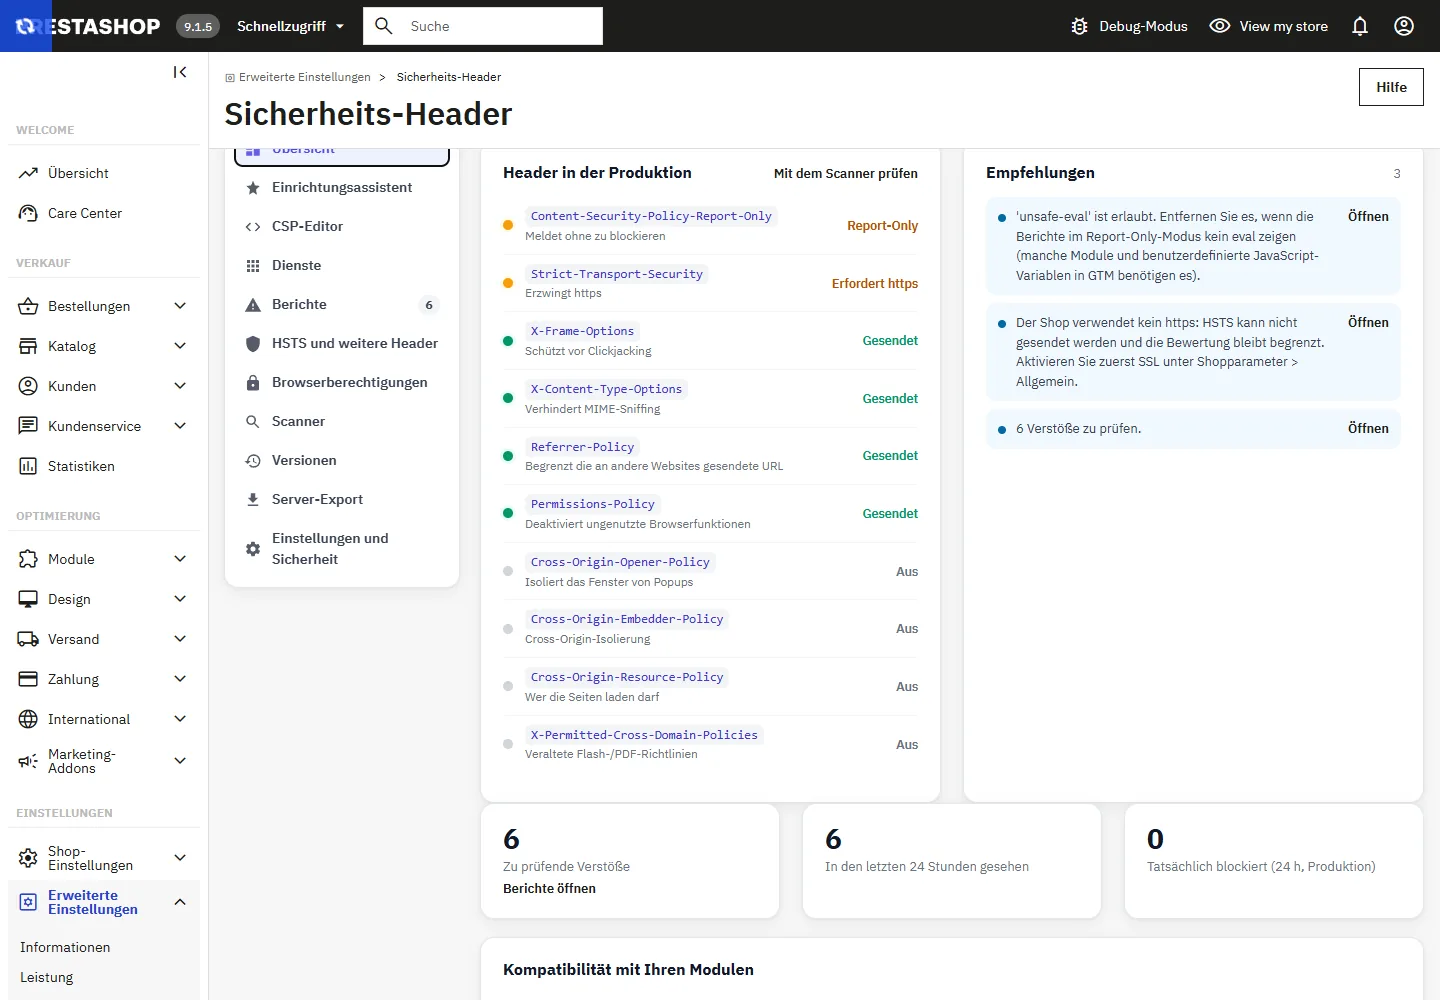
Die Liste Empfehlungen wird aus Ihren Einstellungen, der letzten Analyse, den Berichten und Ihren Modulen berechnet: Jeder Eintrag gibt an, was zu tun ist, und öffnet den passenden Bereich. Die Bewertung nutzt die eigene Gewichtung dieses Moduls: Öffentliche Scanner wenden eigene Kriterien an und können anders bewerten. Sie ist keine Zertifizierung.
Einrichtungsassistent
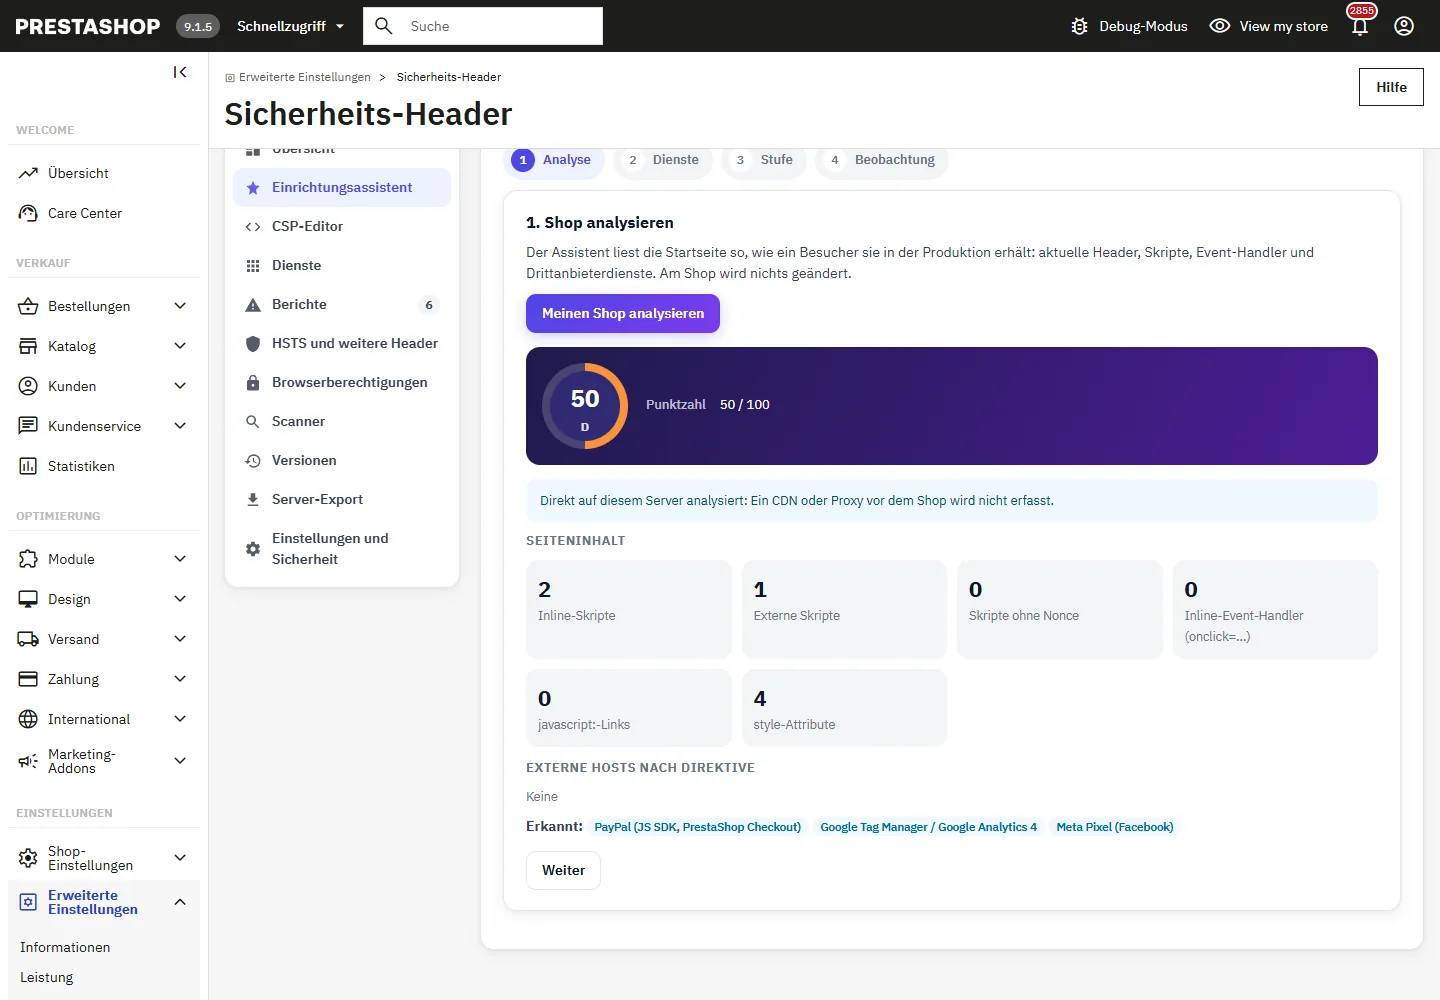
- Analyse: Der Assistent liest die Startseite so, wie ein Besucher sie in der Produktion erhält: aktuelle Header, Inline-Skripte, Inline-Event-Handler (
onclick=...),javascript:-Links und die externen Hosts pro Direktive. Nur die eigenen Seiten des Shops können analysiert werden.
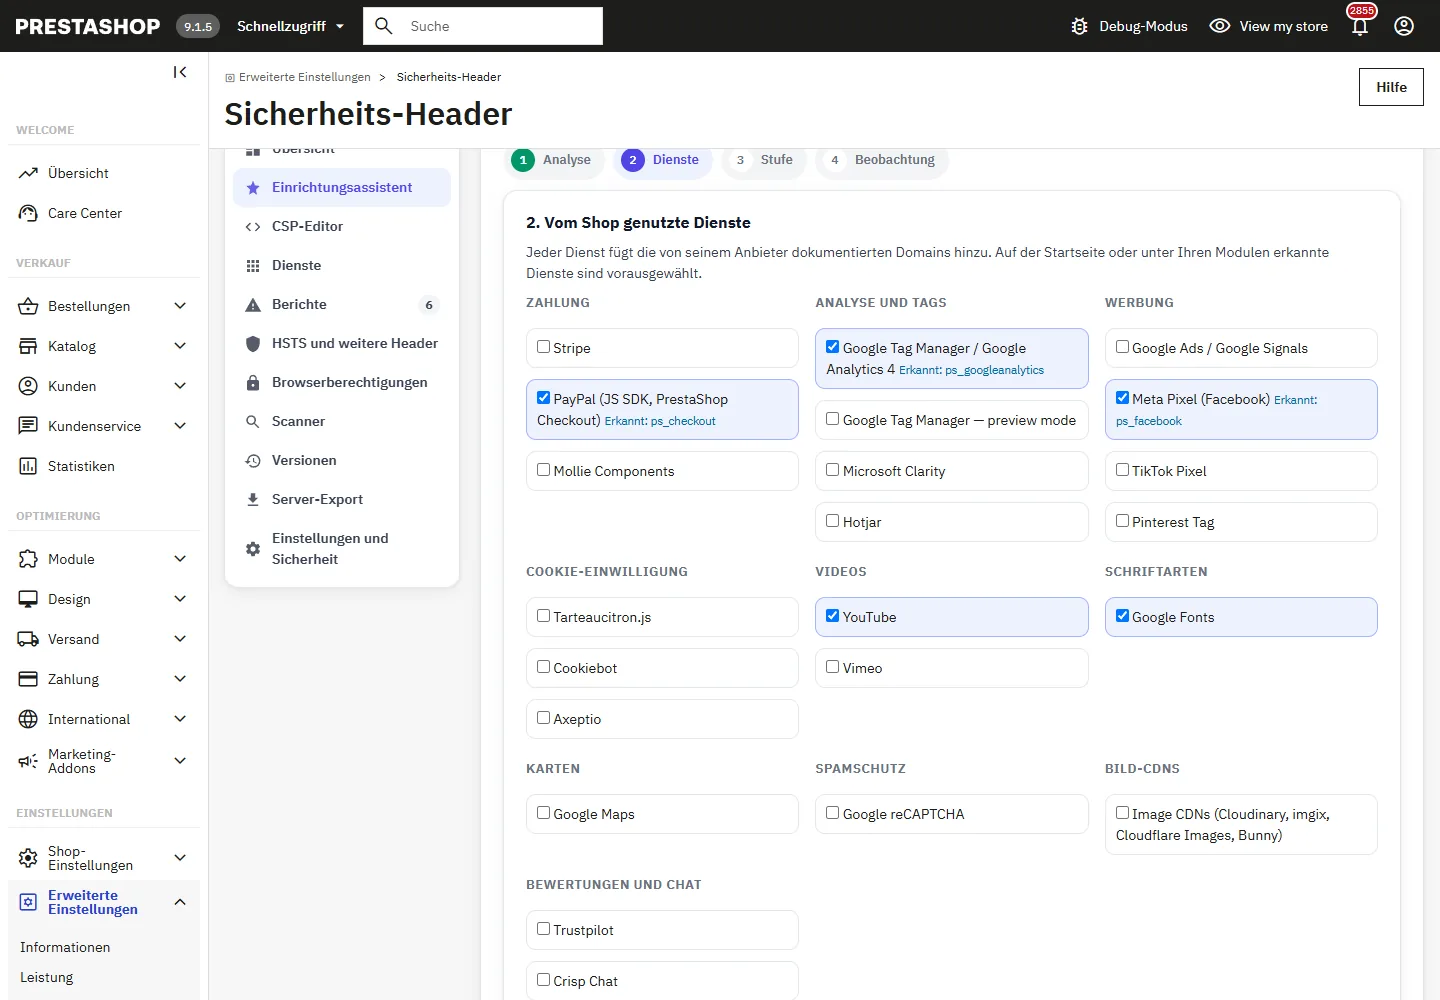
- Dienste: Die auf der Seite oder unter Ihren Modulen erkannten Dienste (PrestaShop Checkout, DataFirefly Google Tag Manager, Product Videos…) sind vorausgewählt.
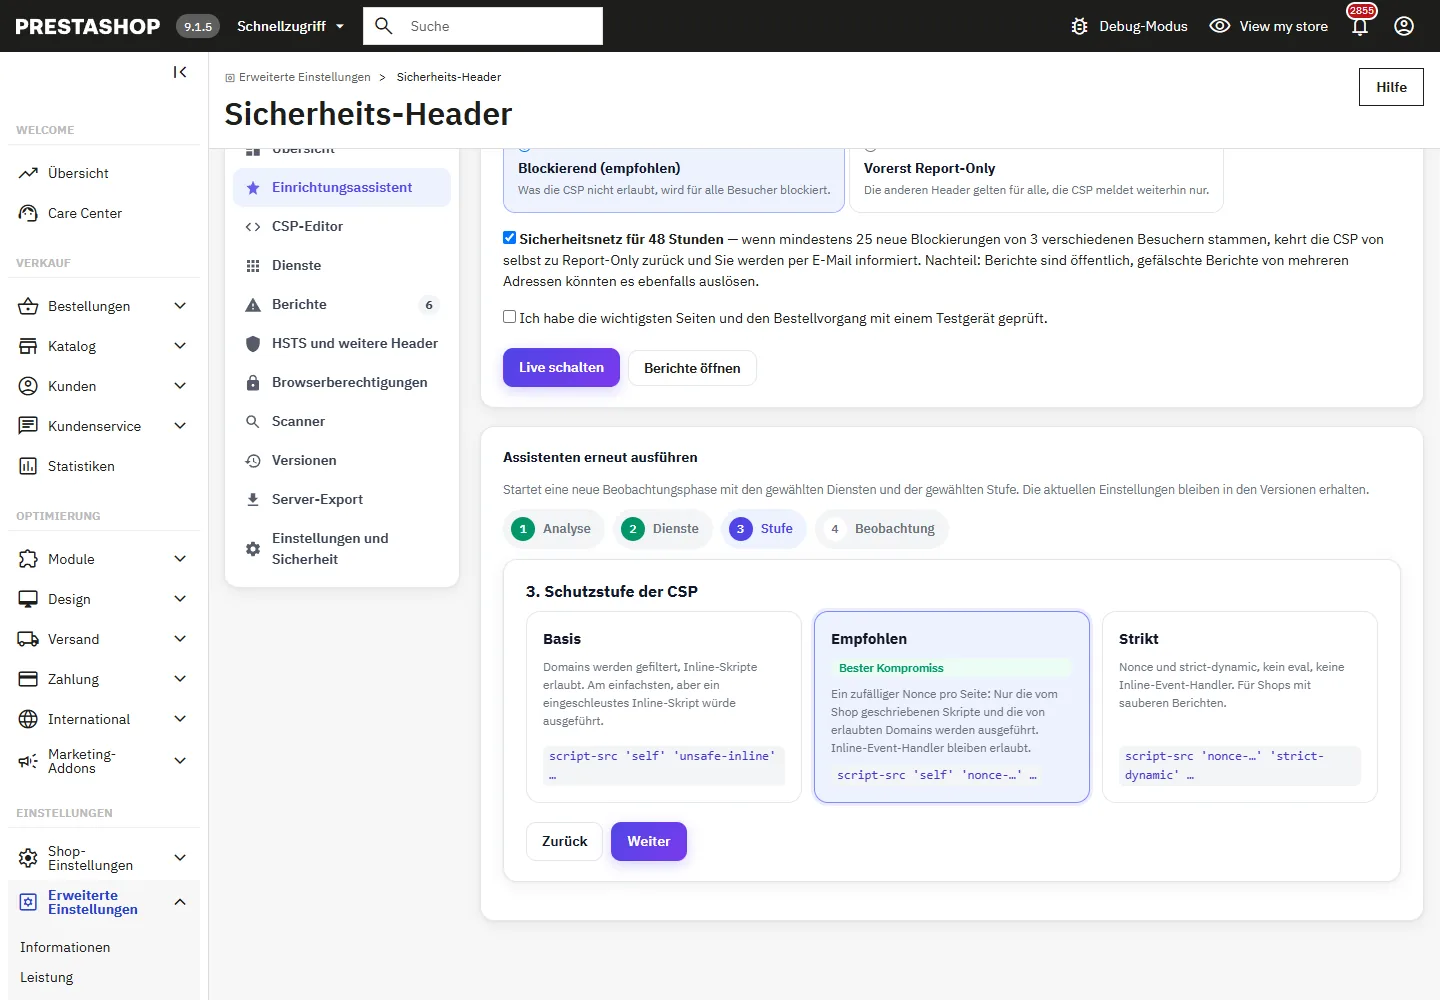
- Stufe: Basis filtert die Domains, erlaubt aber Inline-Skripte; Empfohlen fügt auf jeder Seite einen zufälligen Nonce hinzu, sodass nur die vom Shop geschriebenen Skripte und die Skripte von erlaubten Domains ausgeführt werden, Inline-Event-Handler bleiben erlaubt; Strikt fügt
'strict-dynamic'hinzu und entfernt'unsafe-eval'und Inline-Handler. Beim Classic-Theme bleibt'unsafe-eval'in jeder Stufe erhalten: Seine Bibliothek Bootstrap 4 alpha verwendetnew Function().
- Beobachtung: Wählen Sie 3, 7, 14 oder 30 Tage. Jeder Besucher erhält die CSP im Report-Only-Modus (sein Browser meldet, was sie blockieren würde, es wird nichts blockiert) oder gar nichts, wenn Sie Nur Testgeräte wählen. Eine E-Mail-Adresse für Benachrichtigungen kann angegeben werden.
Livegang
Besuchen Sie während der Beobachtung die wichtigsten Seiten (Startseite, Kategorie, Produkt, Warenkorb, Bestellvorgang, Kundenkonto) mit einem Testgerät und bearbeiten Sie die Berichte. Wählen Sie anschließend im Assistenten den CSP-Modus nach dem Livegang: Blockierend (empfohlen) oder Vorerst Report-Only, setzen Sie das Bestätigungshäkchen und klicken Sie auf Live schalten.
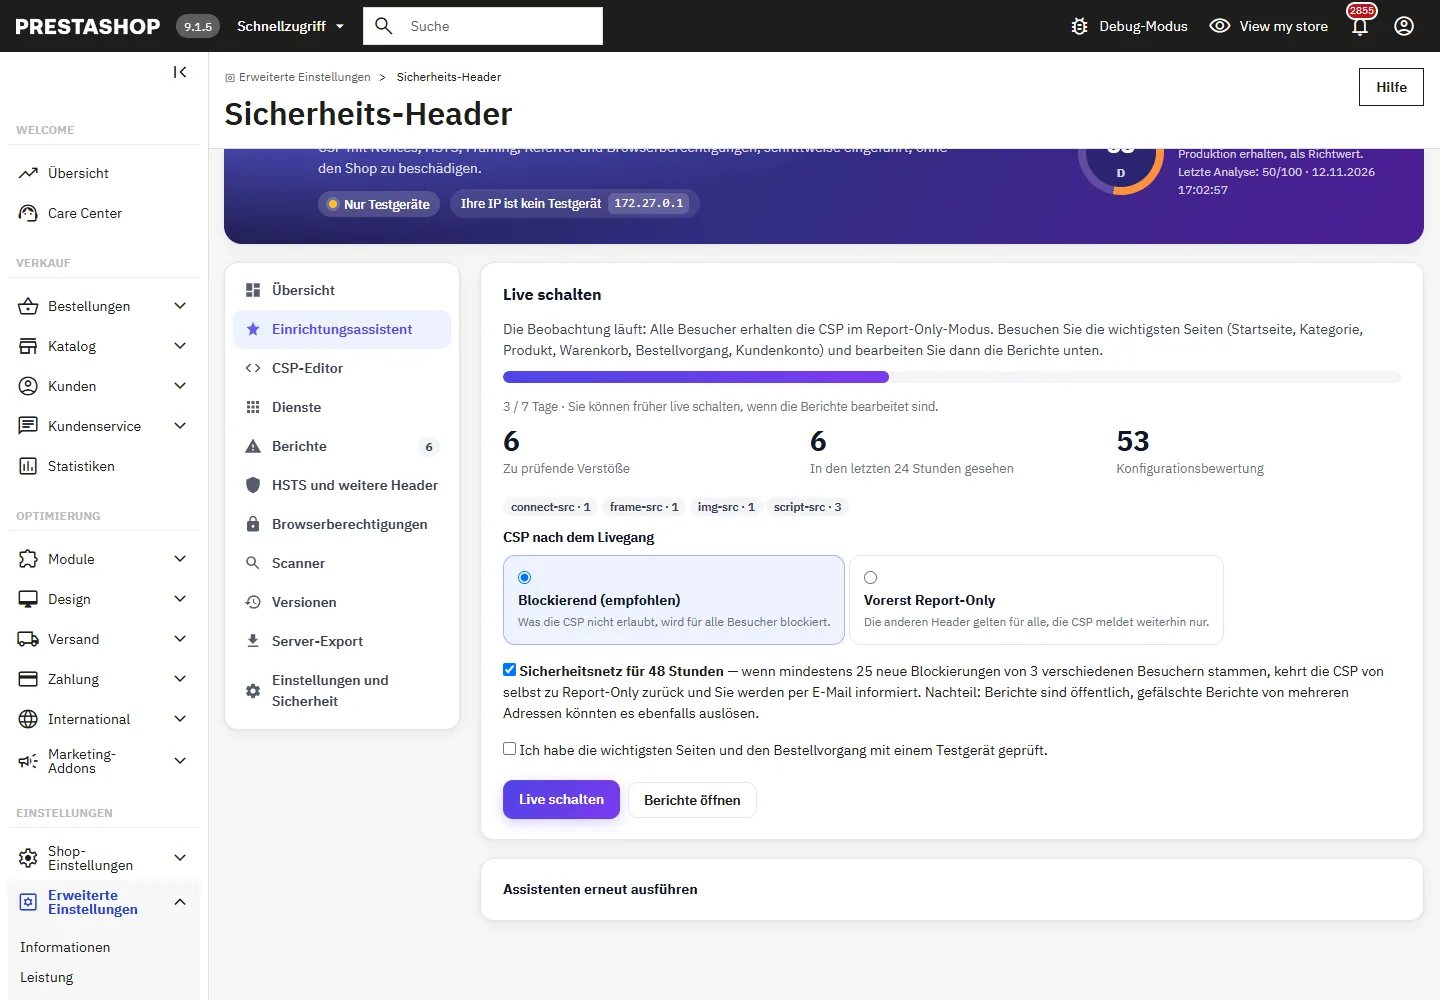
Das optionale Sicherheitsnetz überwacht die 48 Stunden nach einer Umstellung auf Blockieren: Stammen mindestens 25 neue Blockierungen von 3 verschiedenen Besuchern, kehrt die CSP von selbst zu Report-Only zurück, eine Version wird gespeichert und Sie erhalten eine E-Mail. Abwägung: Berichte sind öffentlich, daher könnten auch gefälschte Berichte, die von mehreren Adressen gesendet werden, es auslösen. Zurück zu Report-Only in der Übersicht bewirkt jederzeit dasselbe von Hand.
Testmodus und Testgeräte
- Testgeräte (IP-Adresse in der Liste oder mit dem Testlink geöffneter Browser): alle Header, die CSP unabhängig vom gewählten Modus blockierend, HSTS auf 5 Minuten begrenzt und nie mit preload.
- Andere Besucher: die CSP im Report-Only-Modus oder nichts (Nur Testgeräte).
Die IP-Liste akzeptiert IPv4, IPv6 und CIDR-Bereiche. Der Testlink markiert einen Browser für 24 Stunden als Testgerät, praktisch auf einem Smartphone; öffnen Sie die Adresse mit ?dfsh_test=off, um dies zu beenden. Hinter einem Proxy oder Load Balancer tragen Sie dessen Adressen unter Vertrauenswürdige Proxys ein: X-Forwarded-For wird nur für diese Adressen gelesen, von rechts nach links, sodass sich ein Besucher nicht als Testgerät ausgeben kann, indem er den Header selbst setzt.
CSP-Editor und Nonce
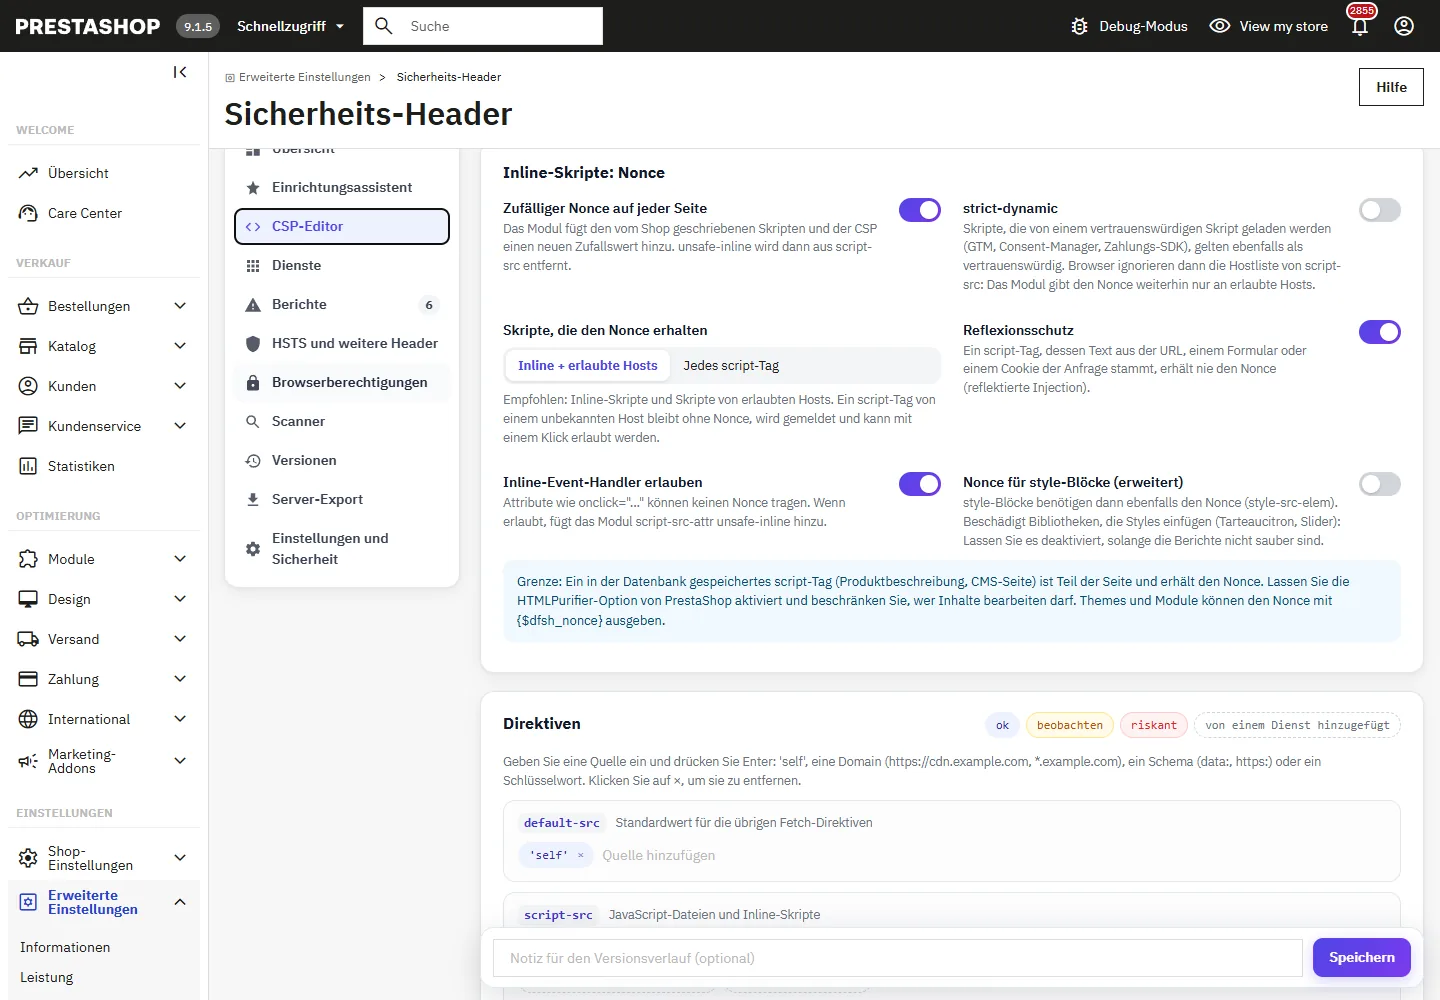
- Zufälliger Nonce auf jeder Seite: Das Modul fügt den vom Shop geschriebenen Skripten und der CSP einen neuen Wert hinzu und entfernt
'unsafe-inline'ausscript-src. Das Theme wird nicht verändert. - Skripte, die den Nonce erhalten: Inline-Skripte und Skripte von erlaubten Hosts (empfohlen) oder jedes script-Tag. Ein script-Tag von einem unbekannten Host bleibt ohne Nonce: Der Browser meldet es, und Sie können seinen Host mit einem Klick erlauben.
- Reflexionsschutz: Ein script-Tag, dessen Text aus der URL, einem Formular oder einem Cookie der Anfrage stammt, erhält nie den Nonce.
- strict-dynamic: Skripte, die von einem vertrauenswürdigen Skript geladen werden (Google Tag Manager, Consent-Manager, Zahlungs-SDK), gelten ebenfalls als vertrauenswürdig.
- Inline-Event-Handler erlauben fügt
script-src-attr 'unsafe-inline'hinzu:onclick-Attribute können keinen Nonce tragen. - Nonce für style-Blöcke (erweitert) verlangt den Nonce für
<style>-Blöcke; dies führt zu Fehlern bei Bibliotheken, die Styles einfügen, einschließlich Tarteaucitron.
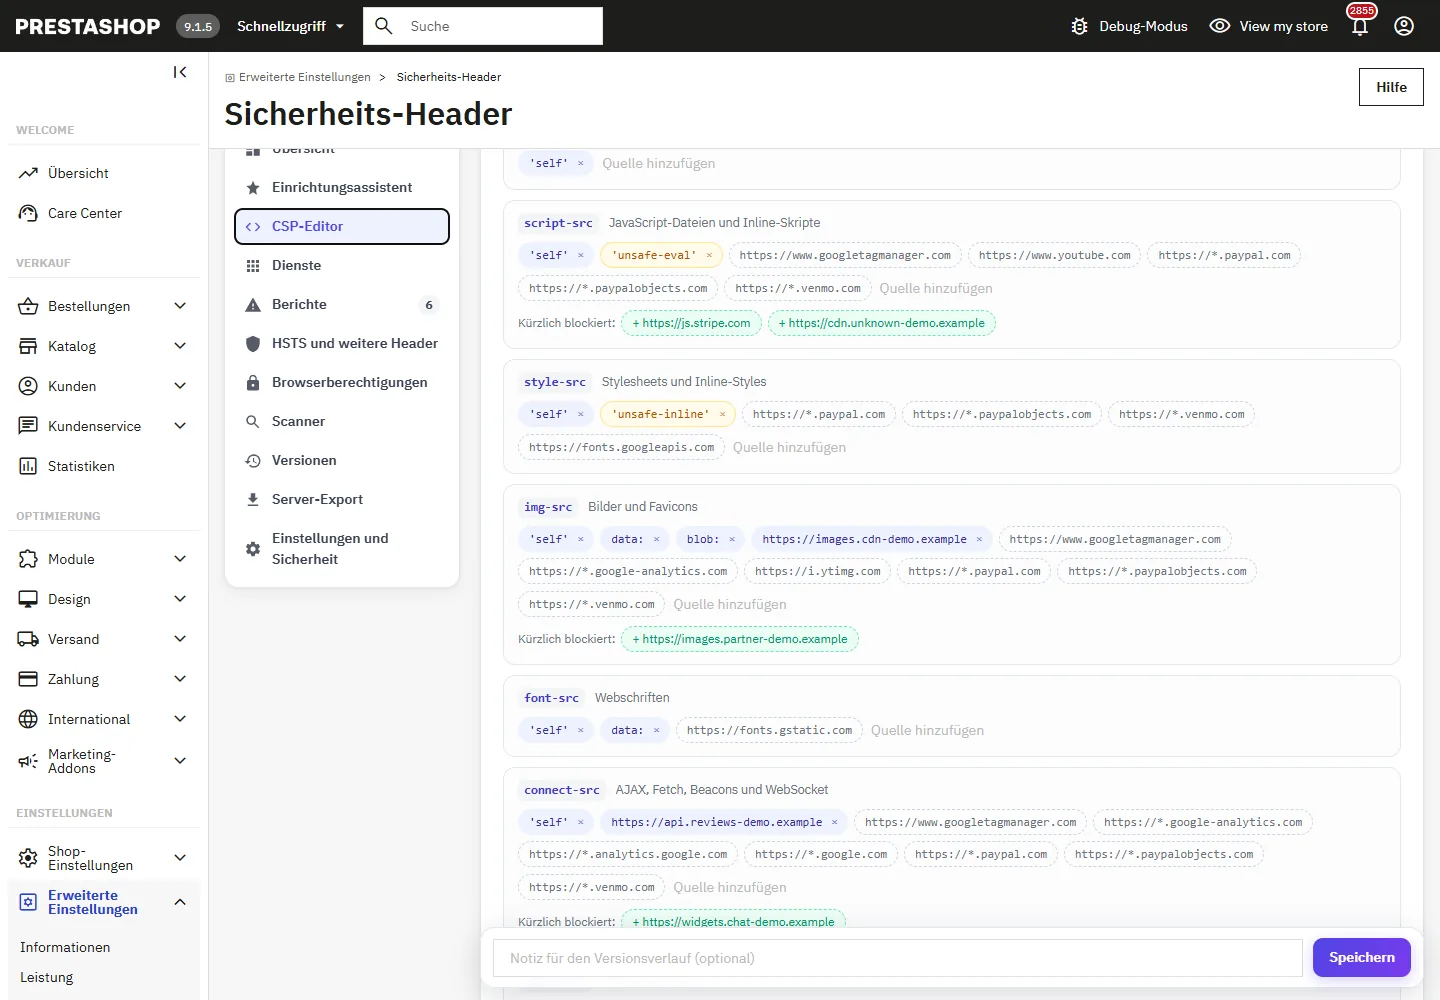
Jede Direktive wird als Liste von Quellen bearbeitet: Geben Sie eine Quelle ein und drücken Sie die Eingabetaste ('self', eine Domain wie https://cdn.example.com oder *.example.com, ein Schema wie data:, ein Schlüsselwort). Riskante Quellen werden hervorgehoben, die von den aktivierten Diensten hinzugefügten Domains werden gestrichelt umrandet angezeigt, und die kürzlich blockierten Domains erscheinen unter der Direktive mit einer Schaltfläche, um sie hinzuzufügen.
Für Entwickler: Der Nonce der Seite ist in Smarty als {$dfsh_nonce} und in PHP mit DfSecurityHeaders::getNonce() verfügbar.
Drittanbieterdienste
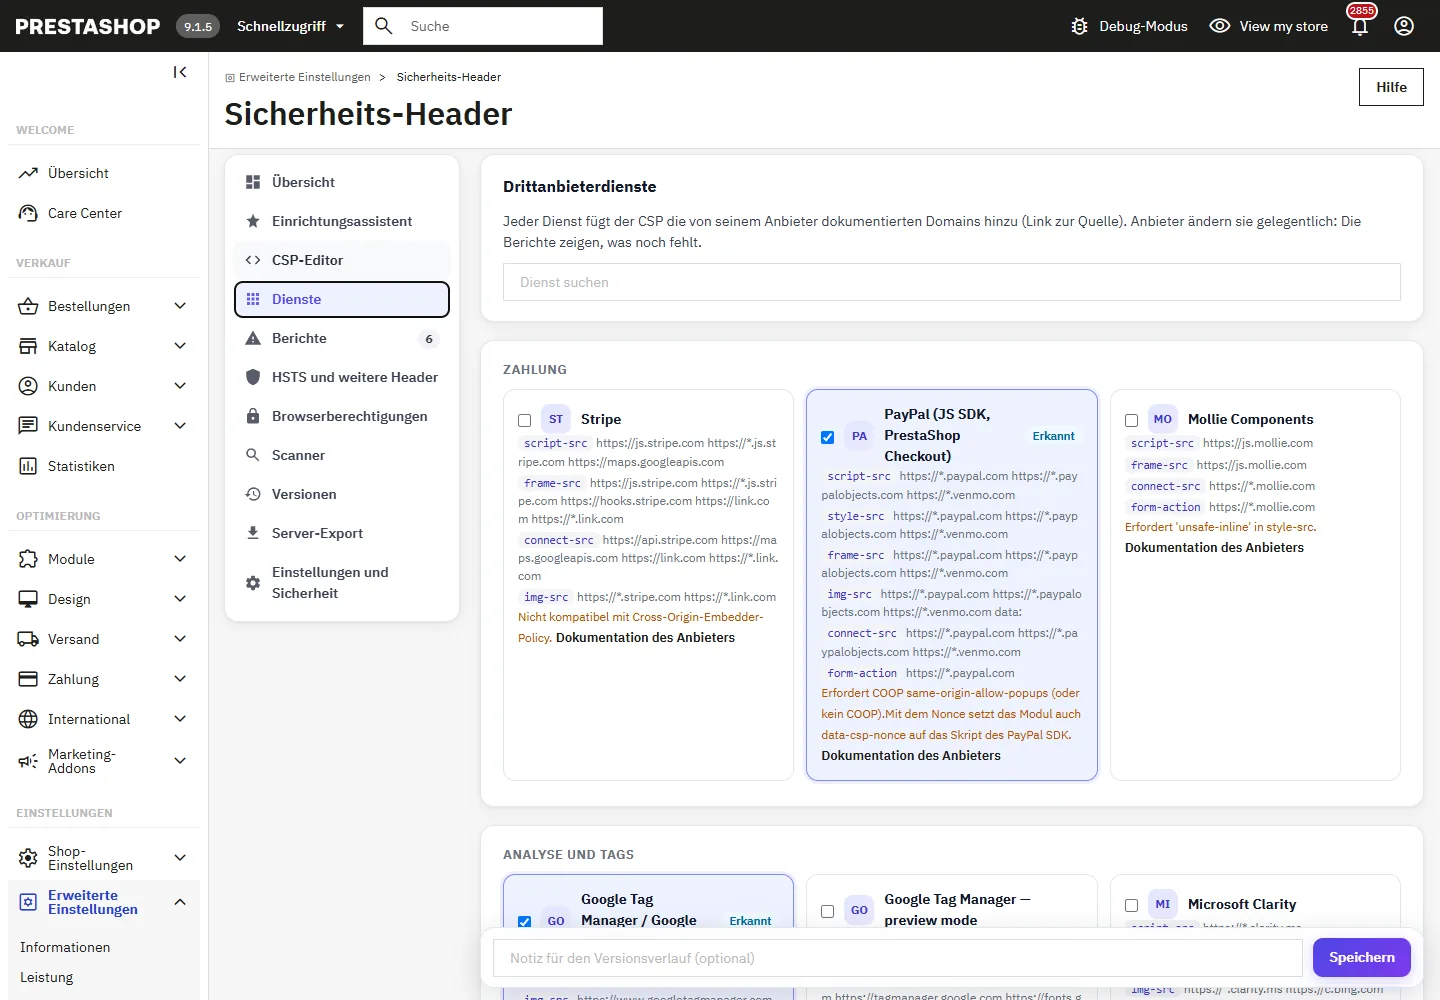
Jeder Dienst fügt die von seinem Anbieter dokumentierten Domains hinzu, mit einem Link zu dieser Dokumentation: Stripe, PayPal (JS SDK, PrestaShop Checkout), Mollie, Google Tag Manager / GA4 und dessen Vorschaumodus, Google Ads, Meta Pixel, TikTok, Pinterest, Microsoft Clarity, Hotjar, Tarteaucitron.js, Cookiebot, Axeptio, YouTube, Vimeo, Google Fonts, Google Maps, reCAPTCHA, Bild-CDNs (Cloudinary, imgix, Cloudflare Images, Bunny), Trustpilot und Crisp. Hinweise nennen die Einschränkungen: PayPal benötigt COOP same-origin-allow-popups, Stripe unterstützt COEP nicht, Tarteaucitron benötigt 'unsafe-inline' in style-src, benutzerdefinierte JavaScript-Variablen in GTM benötigen 'unsafe-eval'. Anbieter ändern ihre Domains von Zeit zu Zeit: Die Berichte zeigen, was noch fehlt.
Berichte
Browser senden ihre Berichte an das Modul (report-uri sowie report-to mit Reporting-Endpoints, wenn der Shop https verwendet). Die Berichte werden nach Direktive und blockierter Quelle gruppiert, mit den Treffern, den tatsächlich blockierten Treffern, der Anzahl unterschiedlicher Besucher, der letzten Seite und dem letzten Skript sowie den ersten Zeichen des blockierten Codes.
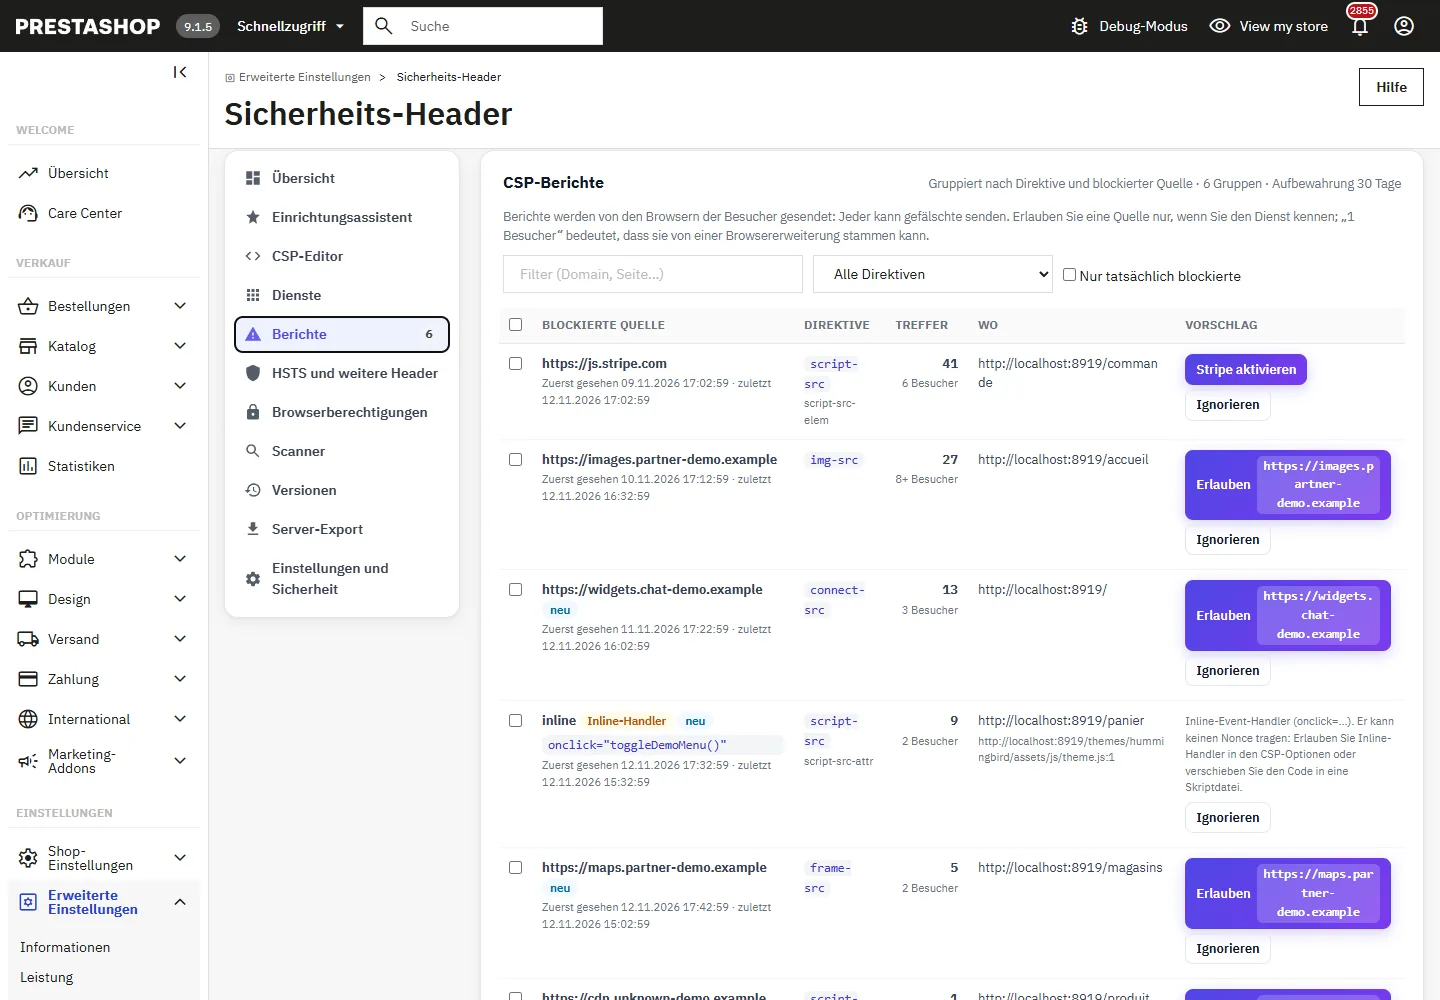
- Aktivieren schaltet den zur Domain passenden Dienst ein, Erlauben fügt die Quelle der richtigen Direktive hinzu, Ignorieren verschiebt die Zeile in die Liste „Ignoriert“, wo sie weiterhin unauffällig gezählt wird.
- Inline-Code,
eval,data:in Skripten und Skripte über unverschlüsseltes http werden nie mit einem Klick erlaubt: Der Hinweis erklärt die richtige Lösung. - Jeder kann Berichte senden: Eine Quelle, die nur bei einem einzigen Besucher aufgetreten ist, wird entsprechend gekennzeichnet. Erlauben Sie nur, was Sie kennen.
- Der Endpunkt nimmt höchstens 120 Berichte pro Minute und Absender, 1.500 pro Minute für den Shop und 64 KB pro Anfrage an; Berichte über Seiten, die nicht zum Shop gehören, werden verworfen. Es wird keine IP-Adresse gespeichert, URLs werden ohne Parameter aufbewahrt, und Gruppen, die während der Aufbewahrungsdauer (7 bis 90 Tage) nicht mehr aufgetreten sind, werden gelöscht.
Versionen
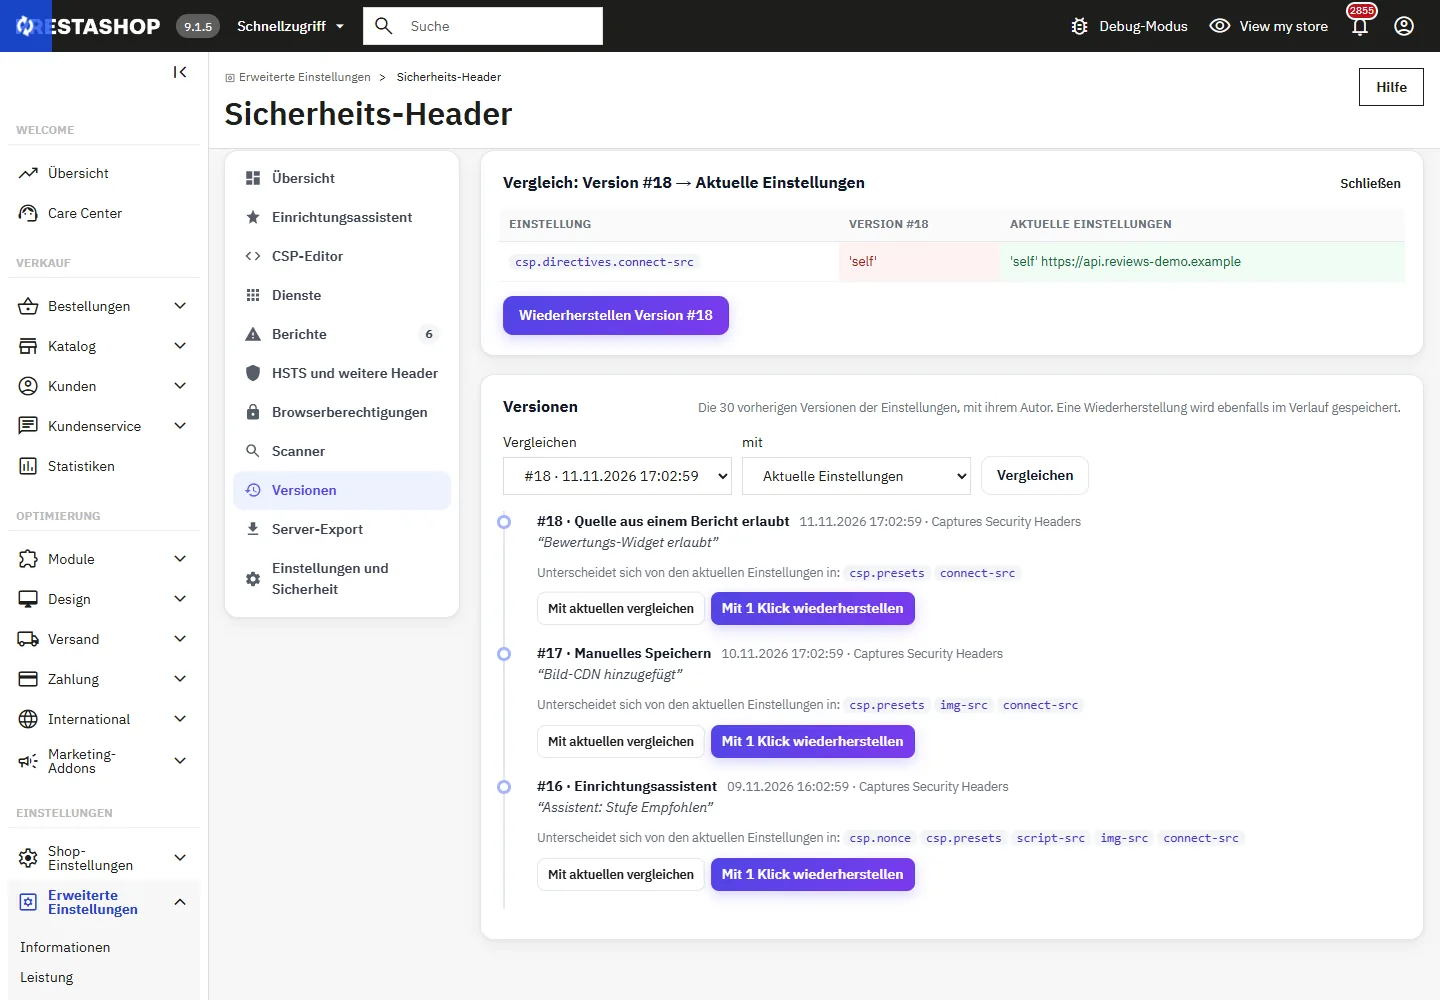
Jede Änderung bewahrt die vorherigen Einstellungen mit Datum, Mitarbeiter, Aktion und einer optionalen Notiz auf, die in der Speicherleiste eingegeben wird. Die letzten 30 Versionen werden aufbewahrt. Mit aktuellen vergleichen zeigt die Unterschiede Einstellung für Einstellung, zwei Versionen können miteinander verglichen werden, und Mit 1 Klick wiederherstellen kehrt zu einer Version zurück; der ersetzte Stand wird in den Verlauf aufgenommen.
Server-Export
Damit Apache oder nginx die statischen Header senden, kopieren Sie den Block aus dem Bereich Server-Export und aktivieren Sie dann Header vom Server gesendet unter Einstellungen und Sicherheit: Das Modul sendet dann nur noch die CSP (Nonce und Berichte benötigen PHP).
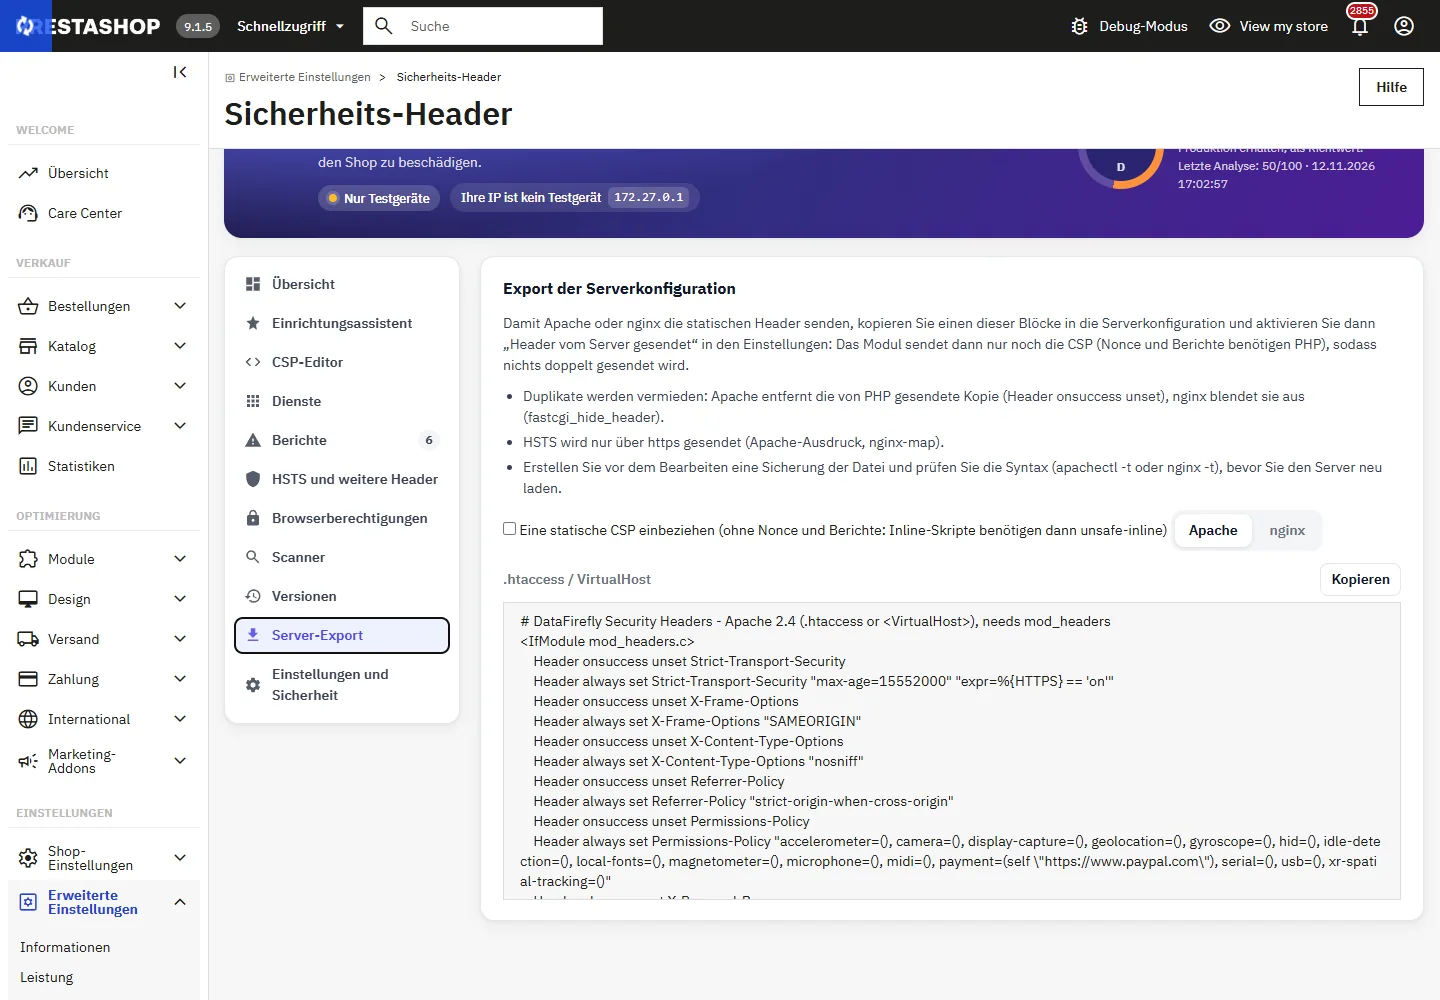
- Keine Duplikate: Apache entfernt die von PHP gesendete Kopie (
Header onsuccess unset), nginx blendet sie aus (fastcgi_hide_header). - HSTS wird nur über https gesendet (Apache-Ausdruck, nginx
map). - Erstellen Sie eine Sicherungskopie der Datei und prüfen Sie die Syntax mit
apachectl -todernginx -t, bevor Sie neu laden. In nginx ersetzenadd_header-Anweisungen in einemlocation-Block die desserver-Blocks.
Scanner
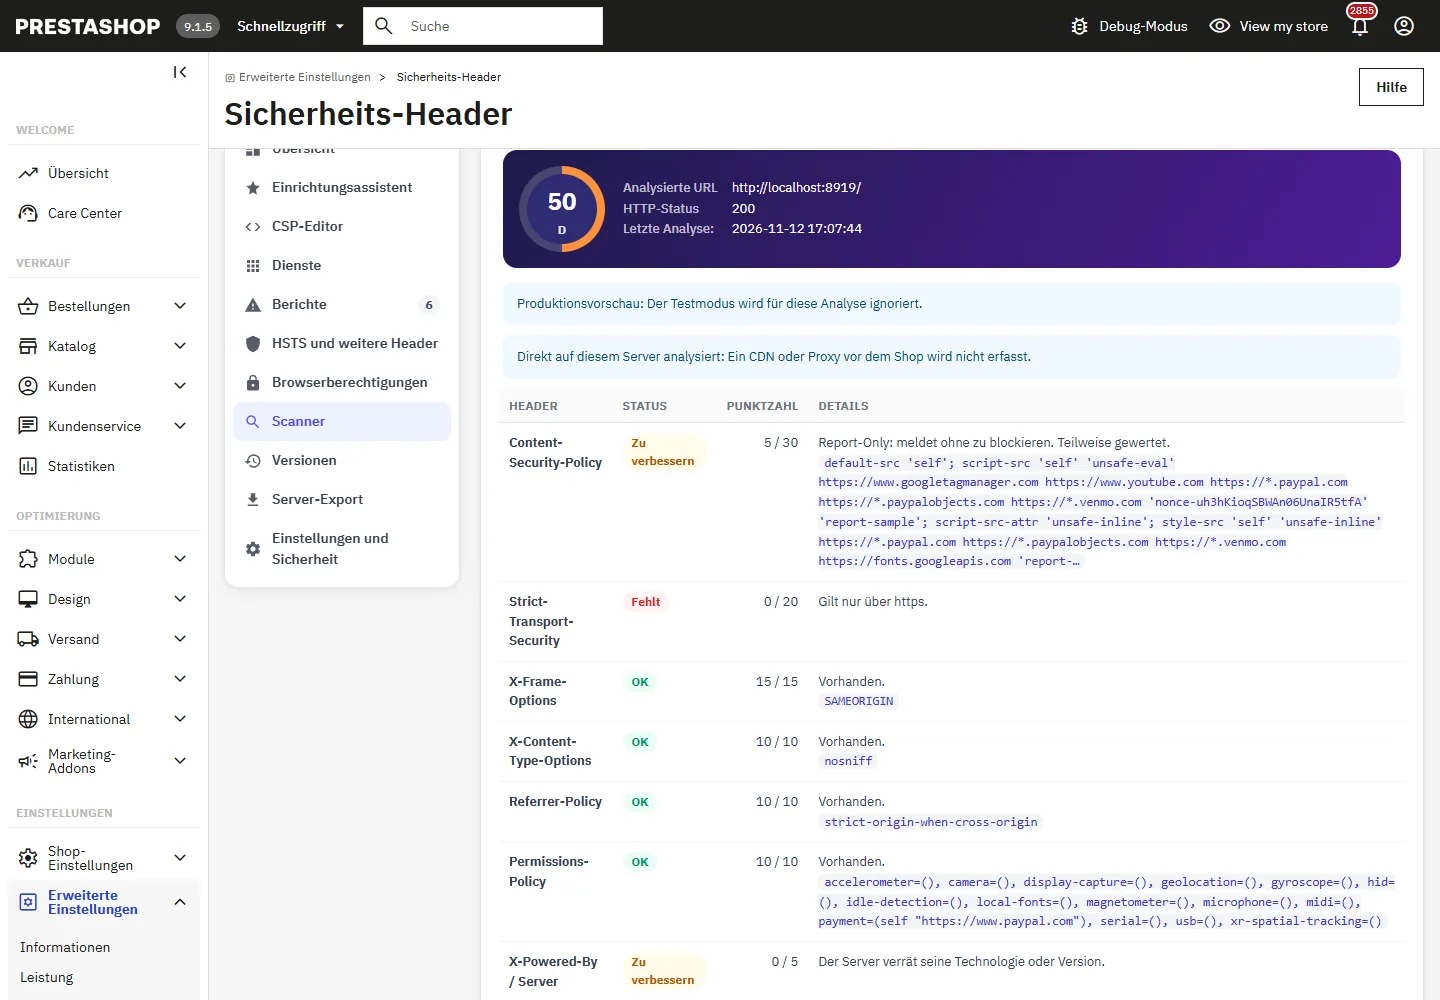
Aktuelle Header analysieren ruft eine Seite des Shops vom Server aus ab; Produktionsvorschau zeigt die Header, die jeder Besucher erhält, sobald der Testmodus deaktiviert ist. Das Ergebnis listet jeden Header mit seinen Punkten, die Informationslecks (X-Powered-By, Serverversion), Duplikate und den Inhalt der Seite auf. Nur die Domains und Ports des Shops können abgefragt werden, Weiterleitungen zu einer anderen Website werden nicht verfolgt, und bei Hostings, auf denen der Server seine eigene Adresse nicht erreichen kann (Docker, NAT), erfolgt die Analyse direkt auf dem Server.
HSTS und weitere Header
- HSTS wird nur über https gesendet. Beginnen Sie mit einer kurzen Dauer und erhöhen Sie sie schrittweise: Ein Browser behält HSTS für die gesamte Dauer, auch wenn Sie es entfernen.
includeSubDomainserzwingt https auf jeder Subdomain.preloadwird nur mitincludeSubDomainsund mindestens 1 Jahr gesendet und erfordert eine Bestätigung: Die Entfernung aus der Preload-Liste dauert Monate. - X-Frame-Options SAMEORIGIN für ältere Browser; moderne Browser wenden die CSP-Direktive
frame-ancestorsan. - Referrer-Policy
strict-origin-when-cross-origin;no-referrerkann eingebettete YouTube-Videos beeinträchtigen. - COOP, COEP, CORP sind standardmäßig deaktiviert: COOP
same-originunterbricht Zahlungs-Popups, COEP blockiert Iframes und Dateien, die dies nicht ausdrücklich zulassen. - Backoffice: Die optionale Backoffice-Vorlage sendet HSTS (https), X-Frame-Options SAMEORIGIN, nosniff und Referrer-Policy, nie eine CSP.
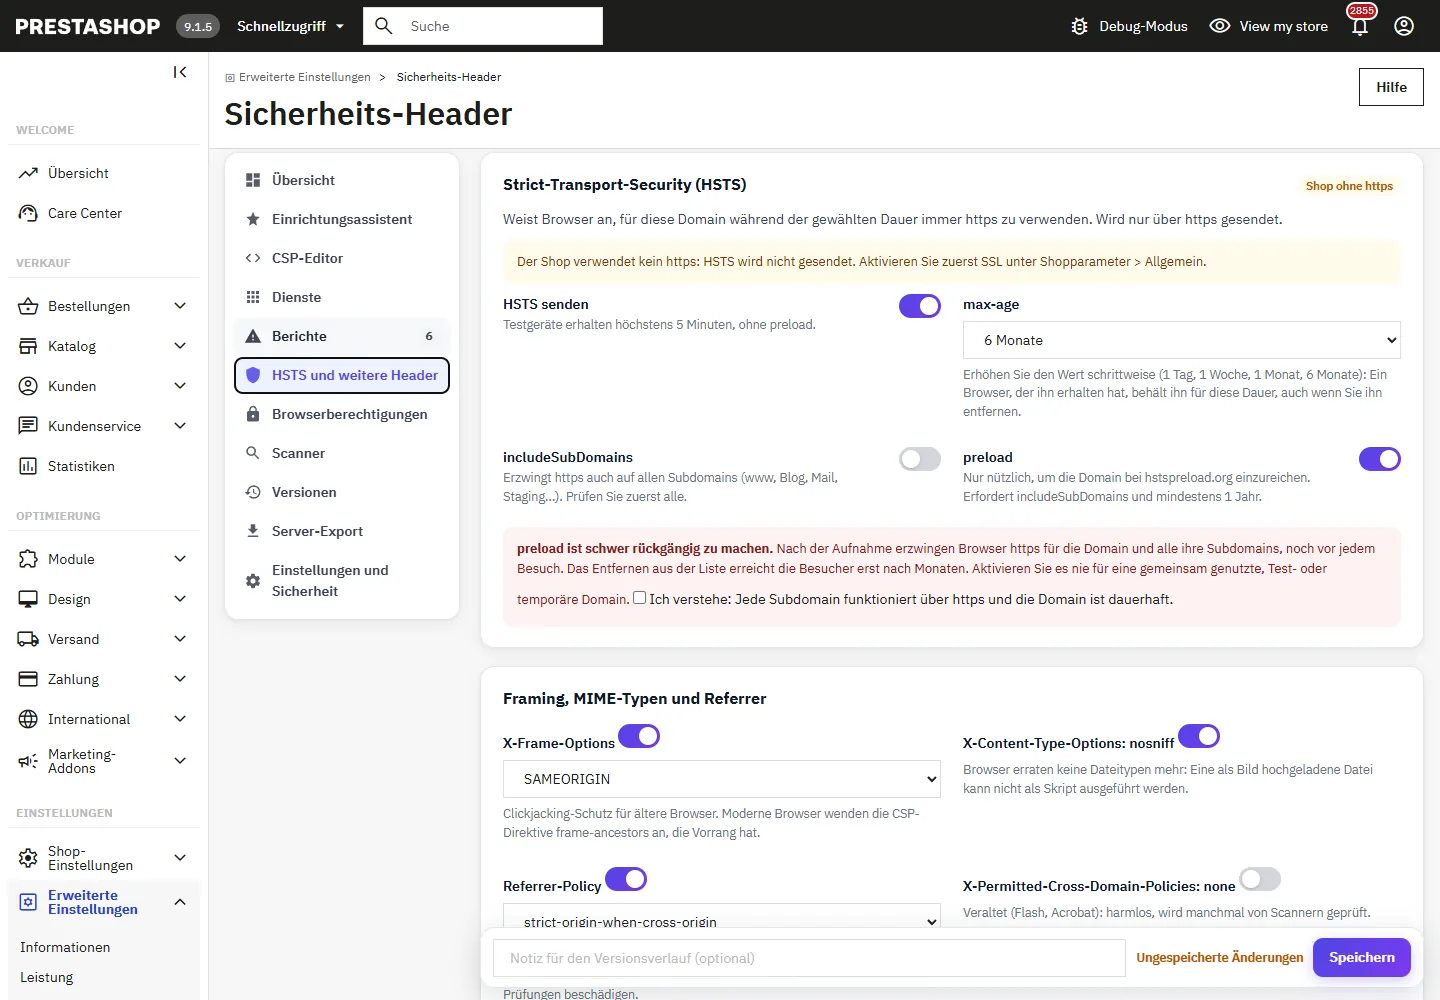
Permissions-Policy: für jede Funktion „Blockiert“, „Nur diese Website“ (zuzüglich der von Ihnen eingegebenen Ursprünge und derer der aktivierten Dienste) oder „Alle Websites“. Es werden nur Funktionen aufgeführt, die aktuellen Browsern bekannt sind, sodass kein Konsolenfehler entsteht.
Benachrichtigungen
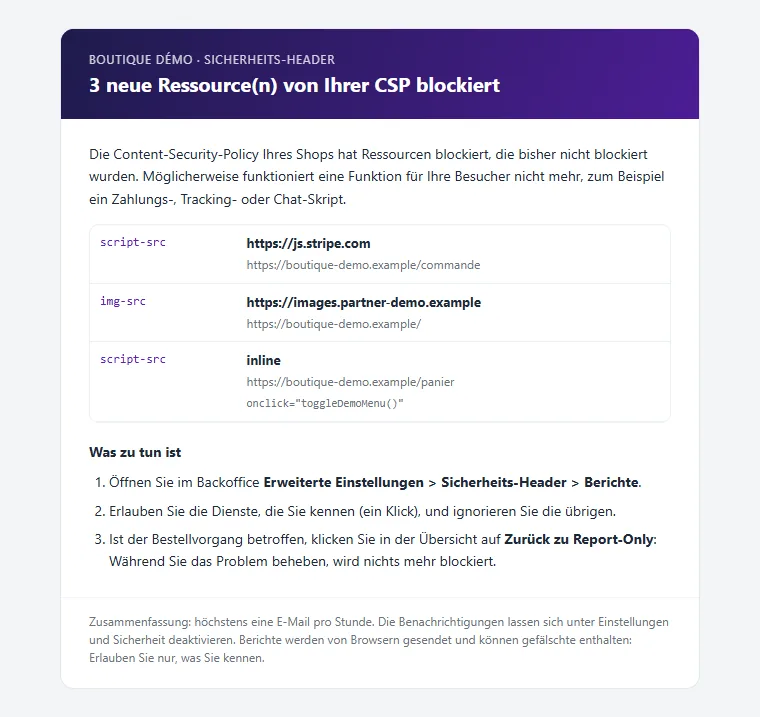
Wenn die CSP in der Produktion blockiert, wird jede erstmals tatsächlich blockierte Ressource in eine Zusammenfassungs-E-Mail aufgenommen: höchstens eine E-Mail pro Stunde und 12 pro Tag, bis zu 5 Empfänger. Test-E-Mail senden prüft die Einrichtung.
Notabschaltung und Fehlerbehebung
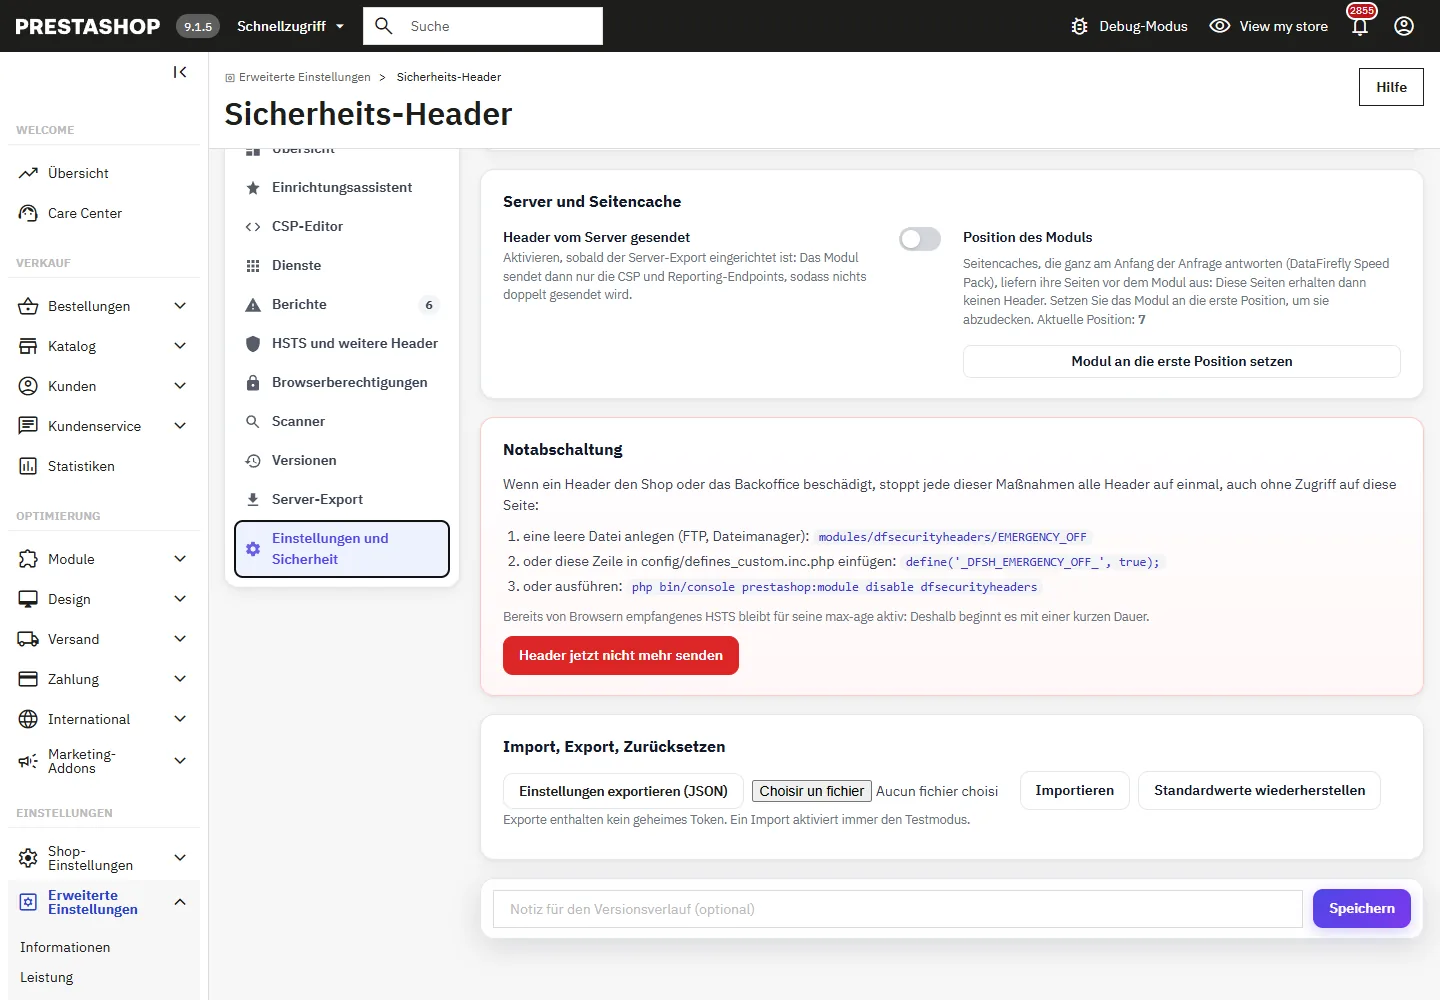
- Wenn ein Header den Shop oder das Backoffice beeinträchtigt, stoppt jede dieser Maßnahmen alle Header auf einmal, auch ohne Zugriff auf das Backoffice: Legen Sie eine leere Datei
modules/dfsecurityheaders/EMERGENCY_OFFan, fügen Siedefine('_DFSH_EMERGENCY_OFF_', true);inconfig/defines_custom.inc.phpein oder führen Siephp bin/console prestashop:module disable dfsecurityheadersaus. - Eine Seite funktioniert nicht mehr: Nutzen Sie Zurück zu Report-Only oder stellen Sie die vorherige Version wieder her.
- Seitencache-Module, die ganz am Anfang der Anfrage antworten (DataFirefly Speed Pack), liefern ihre Seiten vor dem Modul aus. Modul an die erste Position setzen (Einstellungen und Sicherheit) gibt ihnen die Header mit; wenn ein solcher Cache eine gespeicherte Seite selbst ausgibt, sendet das Modul für diese Antwort dieselbe Richtlinie ohne Nonce, damit nichts beeinträchtigt wird.
- Ein Browser, der HSTS erhalten hat, verweigert http, bis die Dauer abgelaufen ist, auch nachdem das Modul deaktiviert wurde.