PrestaShop Sicurezza e protezione

Header di Sicurezza PrestaShop 8 e 9: CSP, HSTS e Voto A+ senza Toccare il Server

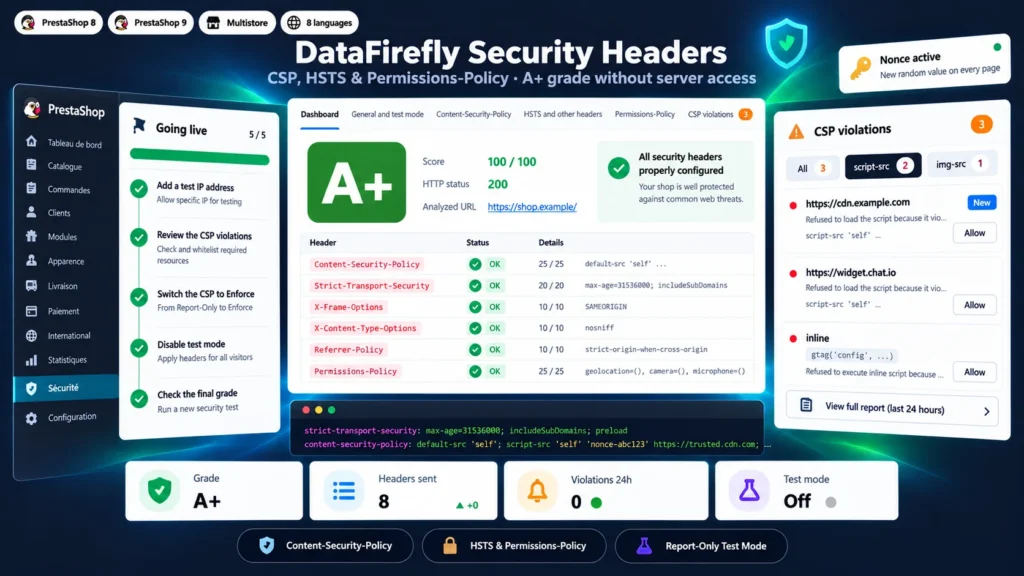
Intestazioni di sicurezza per PrestaShop, introdotte passo dopo passo: una CSP con un nonce in ogni pagina, osservata in Report-Only prima di bloccare qualsiasi cosa.

  • Rimborso 30 giorni
  • 12 mesi di aggiornamenti
  • Supporto 24h

La maggior parte dei negozi PrestaShop non invia quasi nessuna intestazione di sicurezza HTTP, e scrivere una Content-Security-Policy che non comprometta né il checkout né il tracciamento è delicato. Questo modulo analizza il negozio, suggerisce i servizi da consentire in base alla documentazione dei relativi fornitori e avvia un periodo di osservazione in Report-Only: i browser segnalano ciò che la CSP bloccherebbe, nulla viene bloccato. Lei gestisce le segnalazioni aggregate, poi passa in produzione con un passaggio guidato e una rete di sicurezza facoltativa. Un nonce casuale in ogni pagina consente l'esecuzione degli script del negozio senza consentire tutti gli script inline, e sul server non viene modificato nulla.

A colpo d'occhio
  • Assistente di configurazione: analisi del negozio, servizi rilevati, livello Essenziale, Consigliato o Rigoroso, osservazione in Report-Only
  • Nonce casuale in ogni pagina, assegnato solo agli script inline e agli host consentiti, con protezione anti-riflessione
  • Segnalazioni CSP aggregate con visitatori distinti e autorizzazione con un clic, dietro un endpoint con limite di frequenza
  • HSTS con preload controllato, X-Frame-Options, Referrer-Policy, Permissions-Policy, COOP/COEP/CORP con avvisi
  • Revisioni con confronto e ripristino con un clic, esportazione Apache/nginx senza duplicati, arresto di emergenza
PrestaShop 8 e 9 Content-Security-Policy Voto A+ Senza .htaccess
  • PrestaShop Certified Agency 2026
  • PrestaShop Expert Certification — Core Skills
  • PrestaShop Expert, livello 3

Sviluppato da un'agenzia certificata PrestaShop

Header di Sicurezza PrestaShop 8 e 9: CSP, HSTS e Voto A+ senza Toccare il Server
v2.0.0 · aggiornato 2026-11-12
Header di Sicurezza PrestaShop 8 e 9: CSP, HSTS e Voto A+ senza Toccare il Server 99,00 €
Cosa fa

Panoramica Header di Sicurezza PrestaShop 8 e 9

01

Osservare prima di bloccare

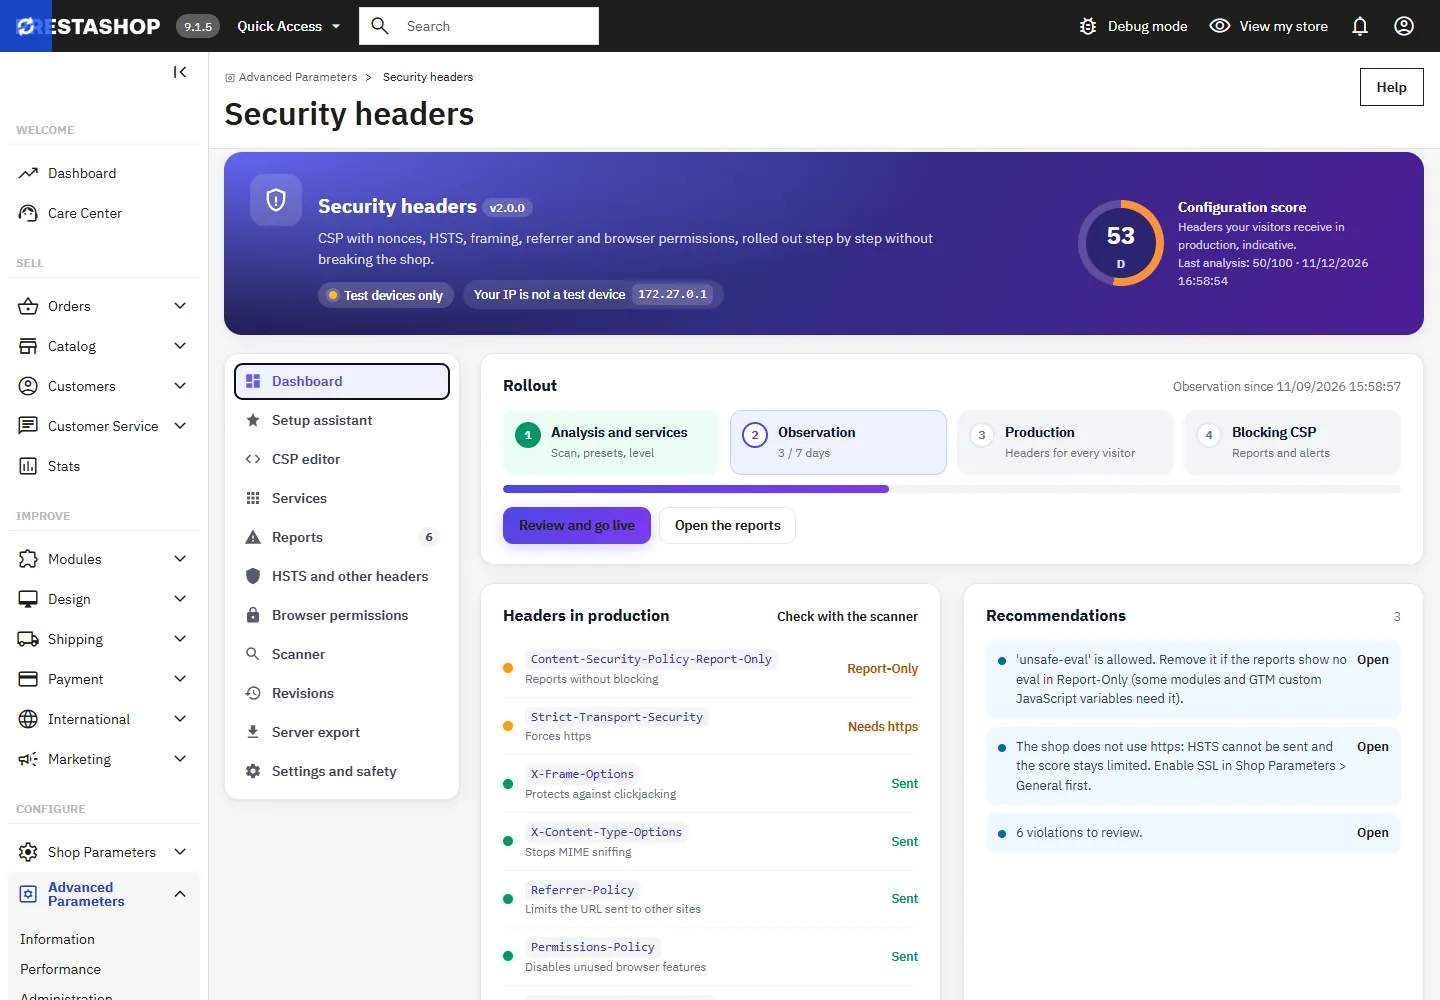
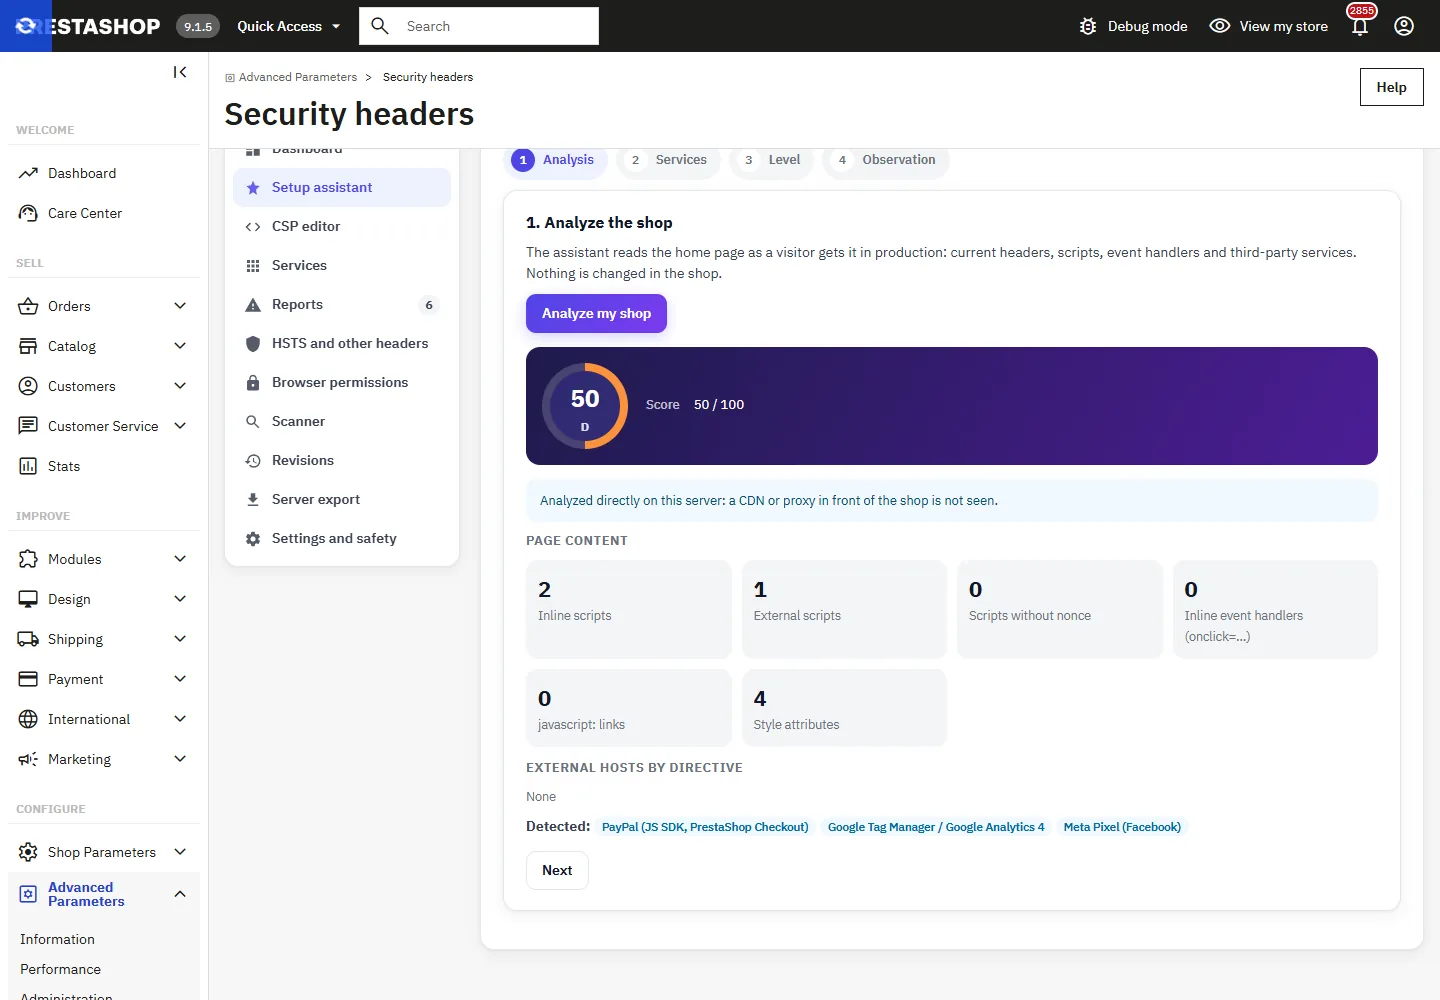
L'assistente legge la home page, rileva i servizi di terze parti e i moduli installati, e avvia un'osservazione da 3 a 30 giorni: ogni visitatore riceve la CSP in Report-Only, oppure niente se preferisce effettuare i test solo sui propri dispositivi. Le altre intestazioni vengono inviate solo ai dispositivi di test fino alla messa in produzione.

02

Un nonce che non è un assegno in bianco

In ogni pagina viene aggiunto un nuovo nonce casuale agli script scritti dal negozio e solo agli script degli host consentiti. Un tag script proveniente da un host sconosciuto, o il cui testo proviene dall'URL o da un form della richiesta, non lo riceve. L'HTML viene letto con un vero tokenizer, quindi un "<script" all'interno di una stringa JavaScript non viene toccato.

03

Segnalazioni su cui intervenire

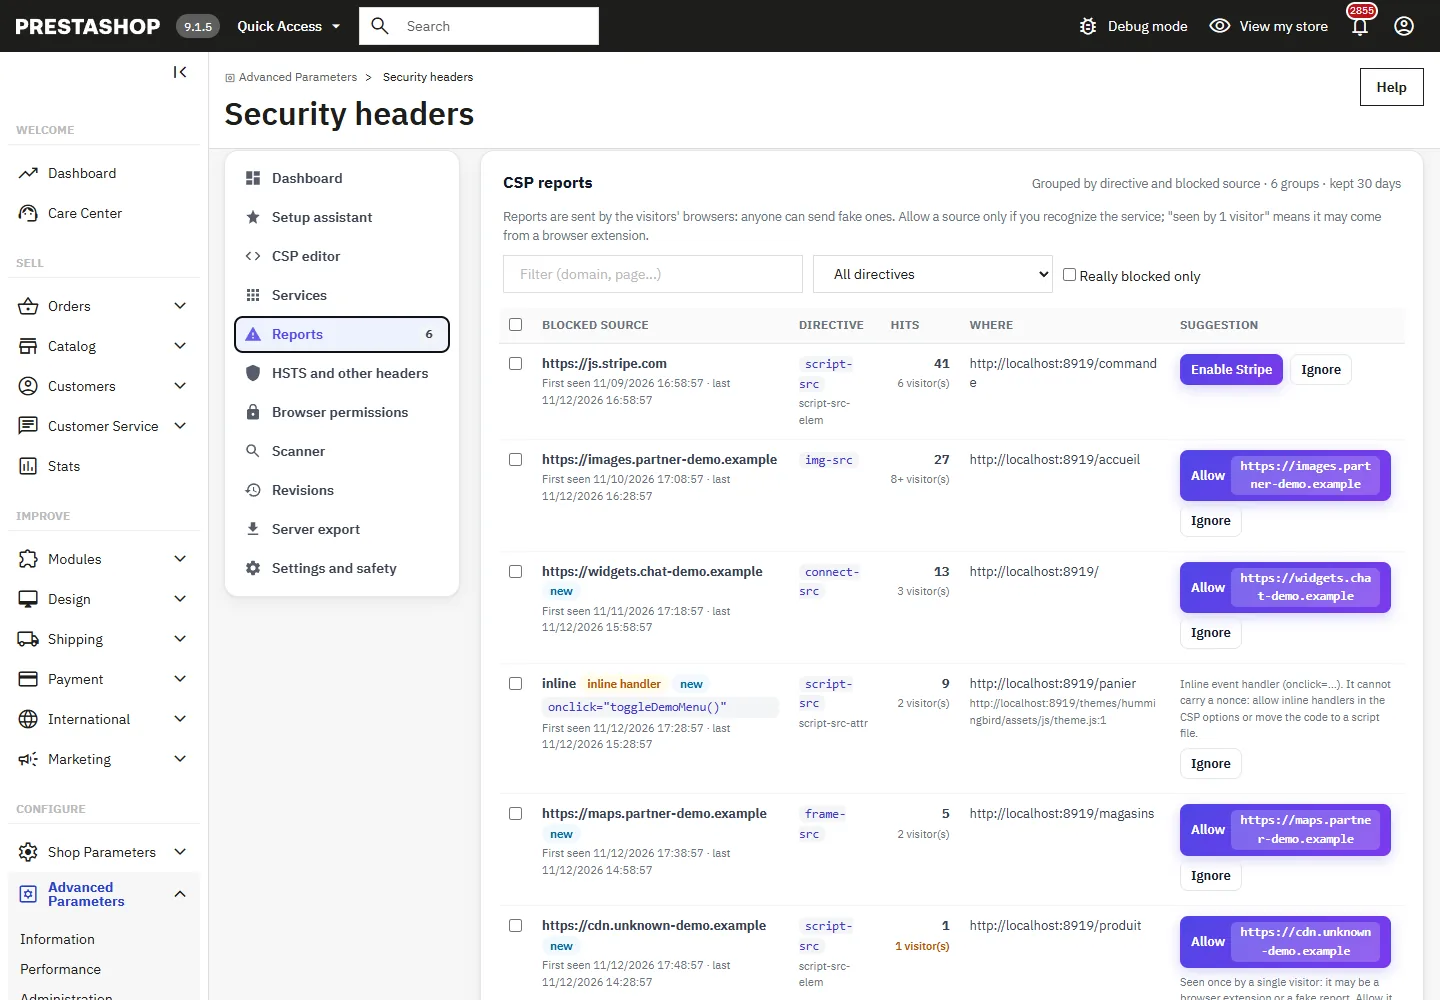
Le segnalazioni sono raggruppate per direttiva e sorgente, con occorrenze, blocchi, visitatori distinti, la pagina e lo script coinvolti. Un dominio noto a un servizio attiva quel servizio, un altro si consente con un clic; per il codice inline ed eval viene invece indicata la soluzione corretta. L'endpoint pubblico ha un limite di frequenza e scarta le segnalazioni relative ad altri siti.

04

Una messa in produzione reversibile

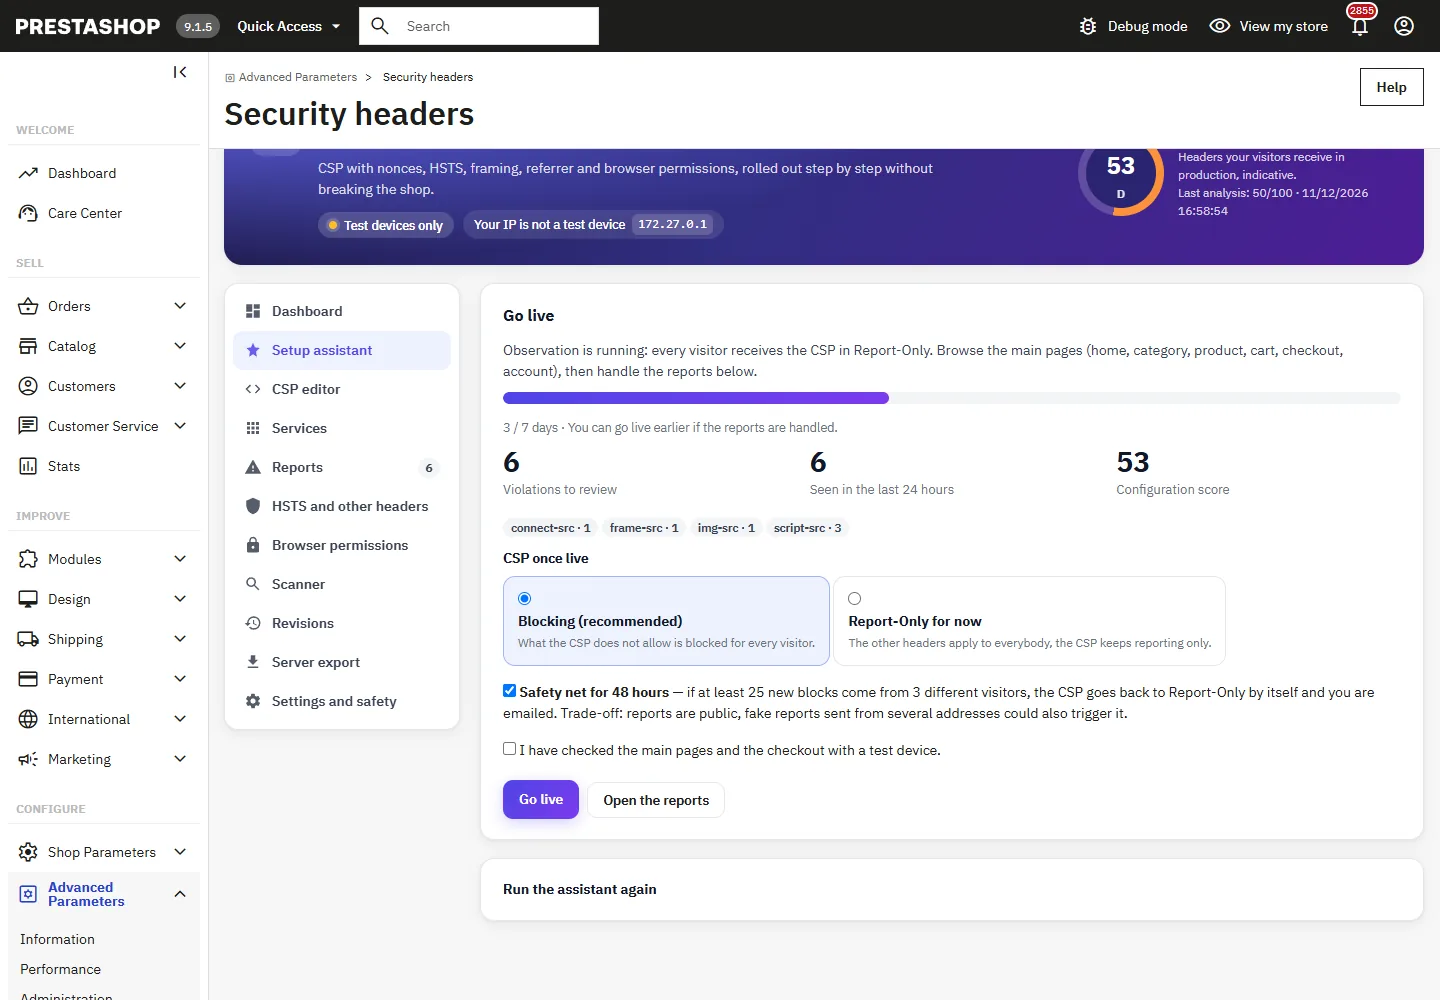
Il passaggio alla modalità bloccante è guidato, con una rete di sicurezza facoltativa di 48 ore che torna automaticamente in Report-Only se nuovi blocchi colpiscono più visitatori. Ogni modifica è una revisione che si può confrontare e ripristinare con un clic, e un arresto di emergenza funziona anche senza accesso al back-office.

La versione lunga

Tutto quello che vorresti sapere prima di installare.

Uno sguardo dettagliato su come funziona Header di Sicurezza PrestaShop 8 e 9: CSP, HSTS e Voto A+ senza Toccare il Server, perché l'abbiamo progettato così, e il ragionamento dietro le funzionalità qui sopra.

§ 01

Perché una CSP è delicata su un negozio

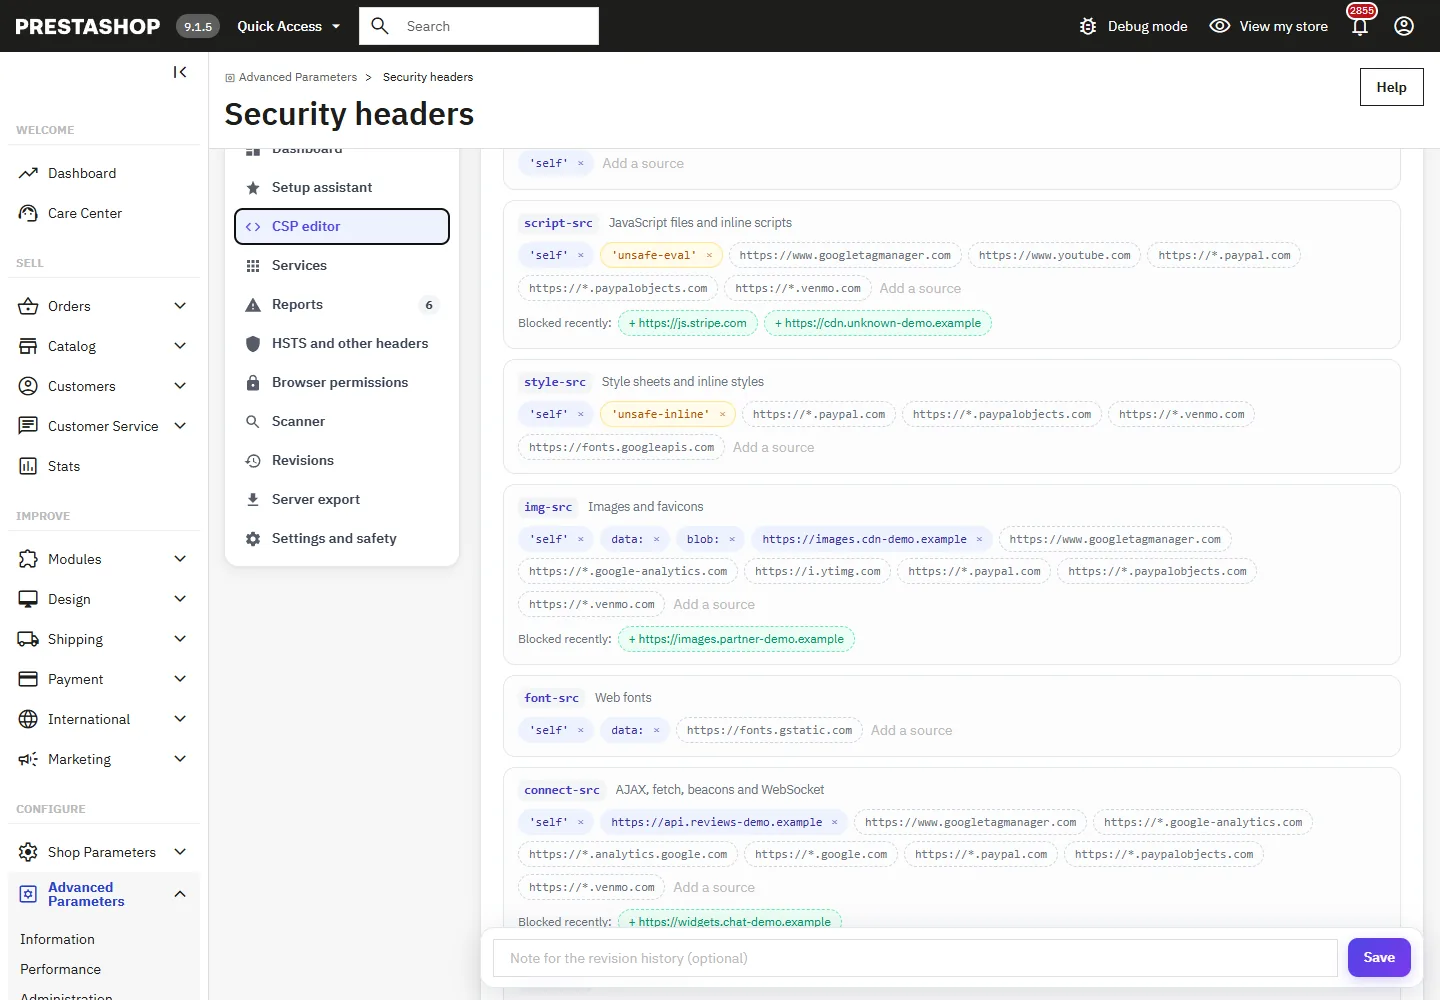
Una Content-Security-Policy stabilisce quali script, stili, immagini e frame una pagina può caricare. Troppo permissiva, lascia eseguire uno script iniettato; troppo rigida, blocca il form di pagamento, il tracciamento o la chat. Inoltre i temi e i moduli PrestaShop stampano script inline, che una policy rigorosa vieta. Il modulo parte quindi da una policy compatibile con il negozio e lascia che siano i browser a indicarLe ciò che bloccherebbe, prima di bloccare qualsiasi cosa.

§ 02

Prima l'osservazione

L'assistente di configurazione analizza la home page, preseleziona i servizi che rileva e avvia un periodo di osservazione in Report-Only. I browser dei visitatori segnalano ciò che la policy bloccherebbe, le segnalazioni sono raggruppate per direttiva e sorgente, e ognuna è accompagnata da un suggerimento: attivare il servizio corrispondente, consentire il dominio, oppure la soluzione corretta per il codice inline. I Suoi dispositivi, dichiarati tramite IP o tramite un link di test, ricevono già la policy bloccante.

§ 03

Cosa fa il nonce, e cosa non fa

In ogni pagina viene aggiunto un nuovo nonce casuale agli script scritti dal negozio e agli script degli host consentiti, e unsafe-inline viene rimosso da script-src. Uno script proveniente da un host sconosciuto, o un tag script il cui testo proviene dalla richiesta, non lo riceve. Il suo limite è indicato nel back-office: uno script memorizzato nel database, ad esempio in una descrizione prodotto, fa parte della pagina e riceve il nonce; per questo l'opzione HTMLPurifier di PrestaShop dovrebbe restare attiva.

§ 04

Passare in produzione, e tornare indietro

Una volta gestite le segnalazioni, l'assistente passa la CSP in modalità bloccante per tutti i visitatori. Una rete di sicurezza facoltativa sorveglia le 48 ore successive e torna automaticamente in Report-Only se nuovi blocchi colpiscono più visitatori. Ogni modifica è una revisione con il suo autore e una nota facoltativa, confrontabile e ripristinabile con un clic, e un arresto di emergenza tramite file, costante o riga di comando funziona anche se il back-office non è raggiungibile.

§ 05

Da PrestaShop o dal server

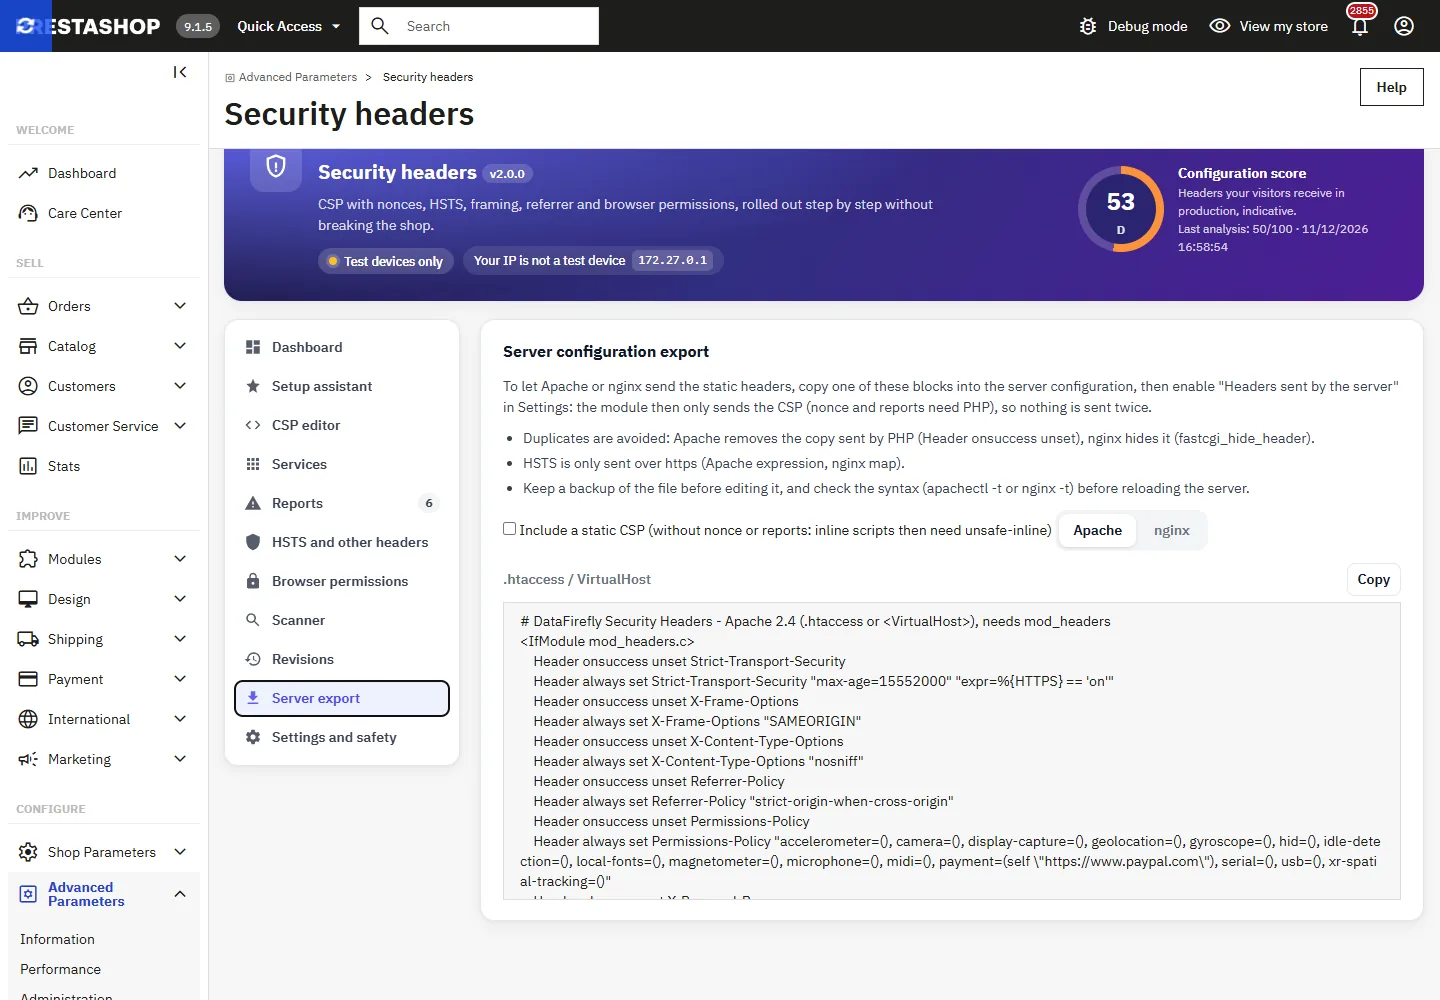
Le intestazioni vengono inviate da PHP all'inizio di ogni richiesta, senza modifiche al server. Se preferisce che sia il server a inviare quelle statiche, il modulo genera blocchi Apache e nginx che rimuovono le copie inviate da PHP e inviano HSTS solo in https, poi continua a inviare solo la CSP. Lo scanner verifica il risultato sulle pagine del negozio stesso e segnala i duplicati e le fughe di versione; il suo punteggio è indicativo e gli scanner pubblici possono assegnare una valutazione diversa.
99,00 €
Acquisto unico · 12 mesi di aggiornamenti
Leggi la documentazione
  • Installazioni dev & staging illimitate
  • Codice sorgente incluso
  • Rimborso 30 giorni
  • Supporto 24h · EN / FR
5,0/5 25 recensioni
Tutte le recensioni dei clienti