Jeśli nadal porównujesz liczby z GA4 swojego sklepu z zamówieniami w back-office, znasz ten obraz: od 20 do 35 % konwersji „brakuje”. Miały miejsce, są w back-office PrestaShop, ale GA4 ich nie przypisał. To łączny efekt iOS 17 (Mail Privacy Protection, Link Tracking Protection), Consent Mode v2, powszechnego blokowania cookies zewnętrznych oraz rozszerzeń antyśledzących zainstalowanych domyślnie u połowy odbiorców.
Śledzenie server-side to ustandaryzowana odpowiedź techniczna na tę lukę w pomiarze. Poprawnie wdrożone przywraca zazwyczaj od 70 do 90 % utraconych konwersji, urealnia atrybucję wielodotykową i wzmacnia zgodność z RODO. Ten artykuł podsumowuje architekturę na rok 2026, rzeczywisty koszt GTM server-side oraz wdrożenie w PrestaShop.
Dlaczego pomiar po stronie klienta jest zepsuty w 2026 roku
Od 2023 roku cztery zbieżne siły zdegradowały klasyczny pomiar GA4 po stronie klienta:
- iOS 17 Mail Privacy Protection i Link Tracking Protection (2023-2024): neutralizują parametry UTM w aplikacjach Mail i Wiadomości Apple, przerywając atrybucję e-mail do konwersji w całym ekosystemie iPhone.
- Safari Intelligent Tracking Prevention: ogranicza czas życia cookies first-party do 7 dni. Odwiedzający z Safari, który wraca po 8 dniach, jest dla GA4 nowym użytkownikiem.
- Firefox Total Cookie Protection i uBlock Origin w Chrome: rozszerzenia i przeglądarki blokujące żądania do google-analytics.com i collect.googletagmanager.com.
- Consent Mode v2, obowiązkowy w UE od marca 2024: jeśli użytkownik odrzuci cookies analityczne, GA4 otrzymuje wyłącznie pingi bez zgody, modelowane statystycznie. Bardzo przydatne, ale zaszumione.
Rezultat: według audytów wielu sklepów z lat 2025-2026 różnica między zamówieniami w back-office a zamówieniami w GA4 wynosi dziś:
- od 10 do 20 % przy odbiorcach głównie na Androidzie z Chrome,
- od 25 do 40 % przy odbiorcach głównie na iOS z Safari,
- od 30 do 50 % przy koszykach pochodzących z kampanii Meta Ads i TikTok Ads (podwójny efekt: zablokowane piksele i zneutralizowane UTM-y).
Czym jest śledzenie server-side: model koncepcyjny
Klasyczne śledzenie po stronie klienta działa tak: przeglądarka odwiedzającego ładuje snippet GA4 lub GTM, wysyła hit bezpośrednio do google-analytics.com, a ten jest blokowany przez ITP, uBlock i podobne. Gdy hit dociera, niesie kruchy identyfikator (cookie _ga o ograniczonym czasie życia).
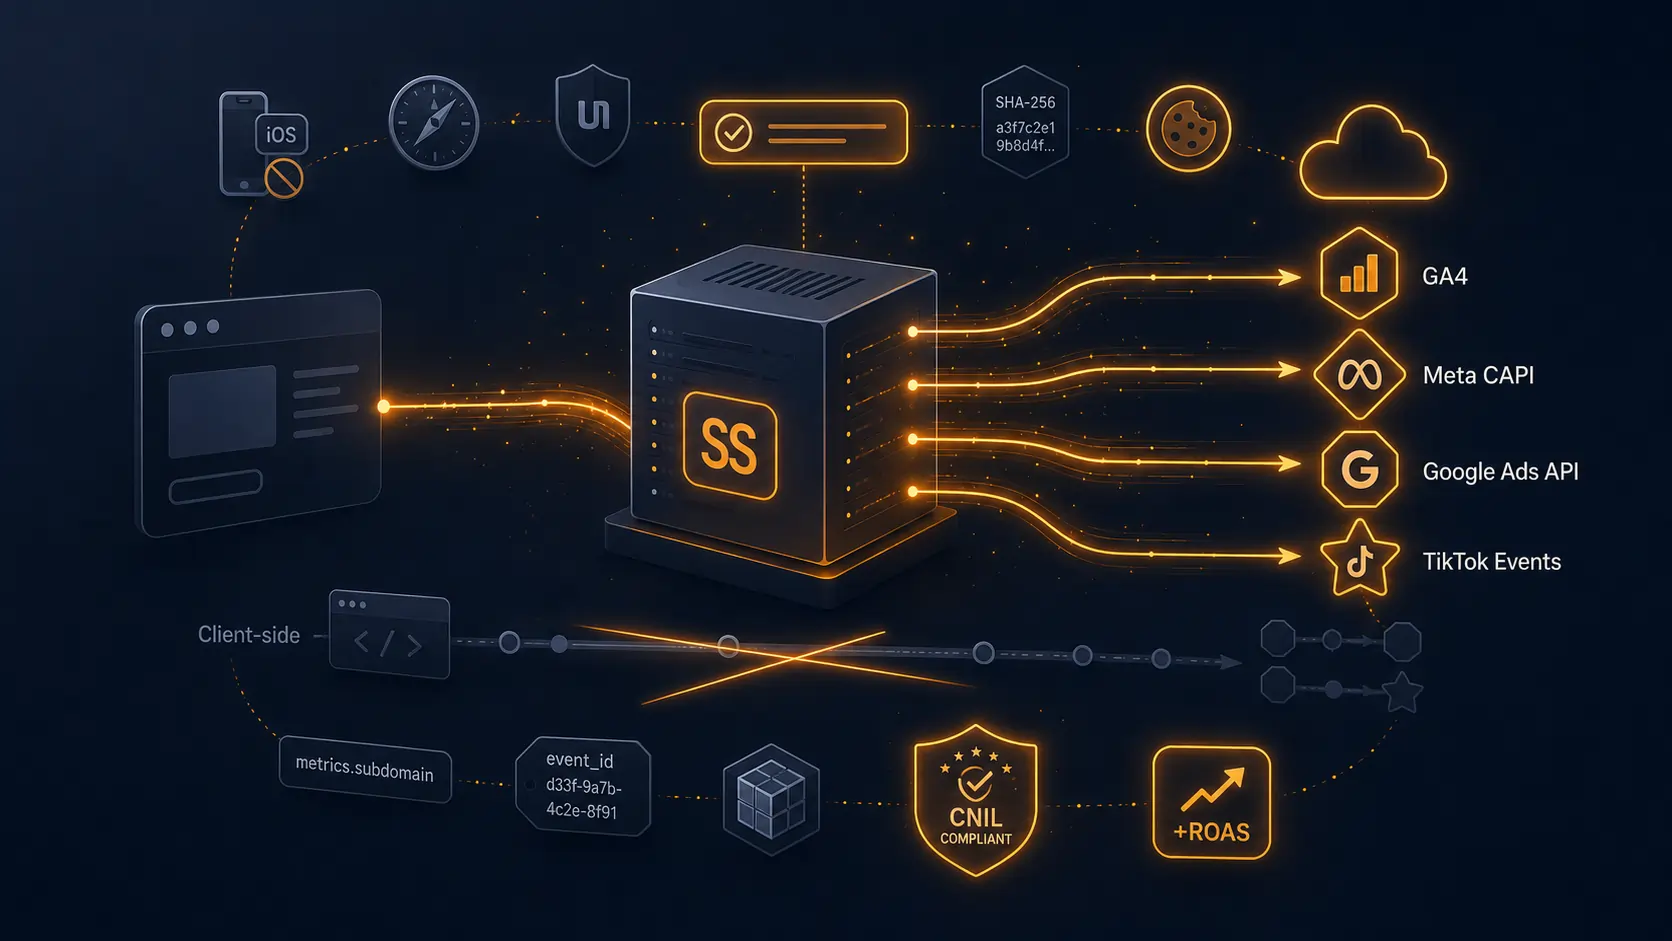
Śledzenie server-side odwraca to równanie: przeglądarka wysyła hit do subdomeny sprzedawcy (na przykład metrics.sklep.pl), na której działa kontener GTM Server-Side. Ten kontener, na serwerze sprzedawcy, przekształca i wzbogaca zdarzenie, a następnie przekazuje je po stronie serwera do GA4, Meta CAPI, Google Ads Conversion API i TikTok Events API. Korzyści:
- Zdarzenie nie jest już blokowane przez rozszerzenia antyśledzące (żądanie idzie do domeny sprzedawcy, a nie do Google).
- Cookies first-party żyją dłużej (po stronie serwera czas życia jest pod kontrolą).
- Dane są wzbogacane po stronie serwera (numer zamówienia, marża, kategoria produktu, źródło pozyskania zapisane w bazie) przed przekazaniem dalej.
- Zgoda użytkownika jest egzekwowana przed transmisją, co upraszcza zgodność z Consent Mode v2.
- To samo zdarzenie można kierować do wielu miejsc docelowych (GA4 + Meta + Google Ads + TikTok) bez ładowania tylu pikseli po stronie klienta.
Typowa architektura dla sklepu PrestaShop w 2026 roku
Ustandaryzowany stack, który przyjął się w 2026 roku:
- Po stronie sklepu: standardowy kontener GTM Web z dataLayer wzbogaconym przy każdym kluczowym zdarzeniu (view_item, add_to_cart, begin_checkout, add_payment_info, purchase). To PrestaShop wypycha te zdarzenia przez moduł tag managera.
- Subdomena śledzenia (metrics.sklep.pl lub analytics.sklep.pl): wskazuje na dedykowany serwer, na którym działa kontener GTM Server-Side. Na App Engine (Google Cloud), AWS, Hetznerze albo serwerze dedykowanym.
- Kontener GTM Server-Side: odbiera hity, wzbogaca je danymi serwerowymi (rzeczywiste zamówienie, marża, lojalność klienta), kieruje do GA4 Measurement Protocol, Meta CAPI, Google Ads Conversion API, TikTok Events API i ewentualnie do wewnętrznej hurtowni danych (BigQuery, ClickHouse).
- Cookies first-party zarządzane po stronie serwera: kontrolowany czas życia, identyfikator klienta uzgadniany po stronie serwera z ID PrestaShop, gdy odwiedzający się zaloguje.
Rzeczywisty koszt GTM Server-Side w 2026 roku
Trzy pozycje kosztowe do przewidzenia:
Hosting
- Google Cloud App Engine (domyślna opcja Google): około 100 do 200 $ miesięcznie przy średnim ruchu sklepu z sektora MŚP (100-200 tys. odwiedzających miesięcznie). Automatyczne skalowanie. Drożej przy dużym wolumenie, ale zero utrzymania.
- VPS Hetzner lub Scaleway z Dockerem i oficjalnym obrazem GTM SS: 15 do 40 € miesięcznie przy porównywalnym wolumenie. Więcej utrzymania, ale 5 do 10 razy taniej.
- AWS, Azure: rzędy wielkości porównywalne z GCP, z nieco wyższymi opłatami za transfer.
Wdrożenie początkowe
Dla standardowego sklepu PrestaShop licz od 8 do 20 dni pracy na:
- Audyt obecnych tagów i mapowanie zdarzeń do śledzenia.
- Uruchomienie subdomeny śledzenia i wdrożenie kontenera SS.
- Migrację tagu GA4 z klienta na serwer i walidację zdarzeń.
- Uruchomienie dodatkowych miejsc docelowych (Meta CAPI, Google Ads Conversion API).
- Równoległe testy A/B potwierdzające zgodność danych.
- Dokumentację i szkolenie zespołu marketingu.
Bieżące utrzymanie
1 do 2 dni na kwartał na śledzenie zmian w GTM SS, aktualizację szablonów tagów i obsługę nowych miejsc docelowych. Niewiele, ale nie zero.
Wdrożenie w PrestaShop 8 i 9
Po stronie sklepu praca polega na poprawnym wypychaniu standardowych zdarzeń GA4 do dataLayer. PrestaShop nie ma do tego oficjalnego modułu, ale kilka rozwiązań zewnętrznych pokrywa tę potrzebę.
Po stronie DataFirefly moduł dfgtagmanager (v1.1.0+) obsługuje pełny dataLayer GA4 dla PrestaShop 8: view_item, add_to_cart, remove_from_cart, view_cart, begin_checkout, add_shipping_info, add_payment_info, purchase, a także zdarzenia consent_update (Consent Mode v2) i user_data z hashem SHA-256 pod Enhanced Conversions. Wyjście jest bezpośrednio zgodne z kontenerem GTM Web, który przekazuje dane do kontenera GTM Server-Side.
Pułapki do przewidzenia
1. Subdomena śledzenia musi być spójna
metrics.sklep.pl musi być subdomeną domeny głównej, inaczej cookies first-party nie działają poprawnie i sens SS spada. Nie używaj osobnej domeny (w stylu sklep-metrics.pl).
2. Zgodność z Consent Mode v2 musi być egzekwowana po stronie serwera
Odebranie zdarzenia po stronie serwera nie zwalnia z obowiązku zgody. Jeśli użytkownik odrzucił cookies marketingowe, kontener GTM SS musi odrzucić hit przed przekazaniem go do Meta CAPI lub Google Ads. Klasyczny błąd początkujących, który tworzy poważniejszą niezgodność niż klasyczne śledzenie po stronie klienta.
3. Dodane opóźnienie musi pozostać pod kontrolą
Wolny kontener GTM SS (hostowany daleko, źle zwymiarowany) dodaje opóźnienie do hitów. Przy zdarzeniach asynchronicznych (purchase) jest to niewidoczne. Przy zdarzeniach na ścieżce krytycznej (rzadkość w e-commerce) trzeba to monitorować.
4. Deduplikacja konwersji jest kluczowa
Jeśli to samo zdarzenie purchase zostanie wysłane dwa razy (raz po stronie klienta, raz po stronie serwera), GA4 lub Meta CAPI policzą je podwójnie. Trzeba albo śledzić wyłącznie po stronie serwera, albo wysyłać unikalny event_id wspólny dla obu stron, aby umożliwić deduplikację po stronie Google i Meta.
5. Routing do wielu miejsc docelowych musi być przemyślany
Nie każde zdarzenie trafia do każdego miejsca docelowego. add_to_cart idzie do GA4 i Meta CAPI. purchase idzie do GA4, Meta CAPI, Google Ads, TikTok i najlepiej do wewnętrznej hurtowni danych. Mapowanie musi być udokumentowane.
Typowy ROI migracji
W projektach zakończonych w ostatnich 12 miesiącach zaobserwowane zyski rozkładają się następująco:
- Odzyskanie pomiaru: 70 do 90 % konwersji „traconych” przez śledzenie po stronie klienta jest odzyskiwanych po stronie serwera. Dla sklepu z obrotem 80 tys. € miesięcznie oznacza to od 12 do 24 tys. € miesięcznie obrotu ponownie „widocznego” w GA4. Bez zmiany rzeczywistego obrotu, ale z wiernym obrazem, który zmienia decyzje marketingowe.
- Wyniki kampanii Meta Ads: +15 do +35 % ROAS obserwowane po wdrożeniu Meta CAPI server-side, dzięki lepszemu uczeniu się algorytmu Meta (pełniejsze konwersje dają lepsze modele).
- Wyniki kampanii Google Ads: +10 do +25 % ROAS z Enhanced Conversions i Google Ads Conversion API server-side. Efekt podobny jak w Meta.
- Wzmocniona zgodność z RODO: egzekwowanie zgody przed transmisją, możliwość audytu przepływów, czytelna identyfikowalność. Mocny argument w razie kontroli organu ochrony danych.
W sklepie PrestaShop ze średniej półki całkowity koszt wdrożenia (implementacja + roczny hosting) zwraca się zazwyczaj w 2 do 6 miesięcy z samego wzrostu ROAS w kampaniach płatnych, nie licząc poprawy jakości decyzji po stronie marketingu.
Podsumowanie: pomiar nie jest już opcją w 2026 roku
Inwestowanie w treści, UX, SEO i AEO bez możliwości poprawnego zmierzenia konwersji to sterowanie na ślepo. W 2026 roku klasyczne śledzenie GA4 po stronie klienta stało się niewystarczające dla poważnego sklepu, nie z technicznego lenistwa, lecz dlatego, że ekosystem przeglądarek zmienił się fundamentalnie.
Śledzenie server-side nie jest modą. To architektura referencyjna, na którą migrują wszystkie sklepy przekraczające pewien próg obrotu i złożoności pozyskiwania klientów. W 2026 roku to również niezbędny fundament trafnych decyzji marketingowych i trwałej zgodności z RODO.
Jeśli jeszcze nie przeprowadziłeś migracji, właściwy moment jest teraz, zanim kolejne zaostrzenie iOS, Chrome lub orzecznictwa organów ochrony danych uczyni śledzenie po stronie klienta jeszcze bardziej niekompletnym niż dziś.
Przeczytaj także: RODO 2026 i Consent Mode v2 w PrestaShop: pełna konfiguracja dla zgodności i trackingu GA4.