PrestaShop Módulos PrestaShop

Cabeceras de Seguridad PrestaShop 8 y 9: CSP, HSTS y Nota A+ sin Tocar el Servidor

La nota A+ en los escáneres de seguridad sin acceso al servidor: CSP, HSTS y Permissions-Policy configurados desde el back-office, probados primero en sus dispositivos y vigilados después.

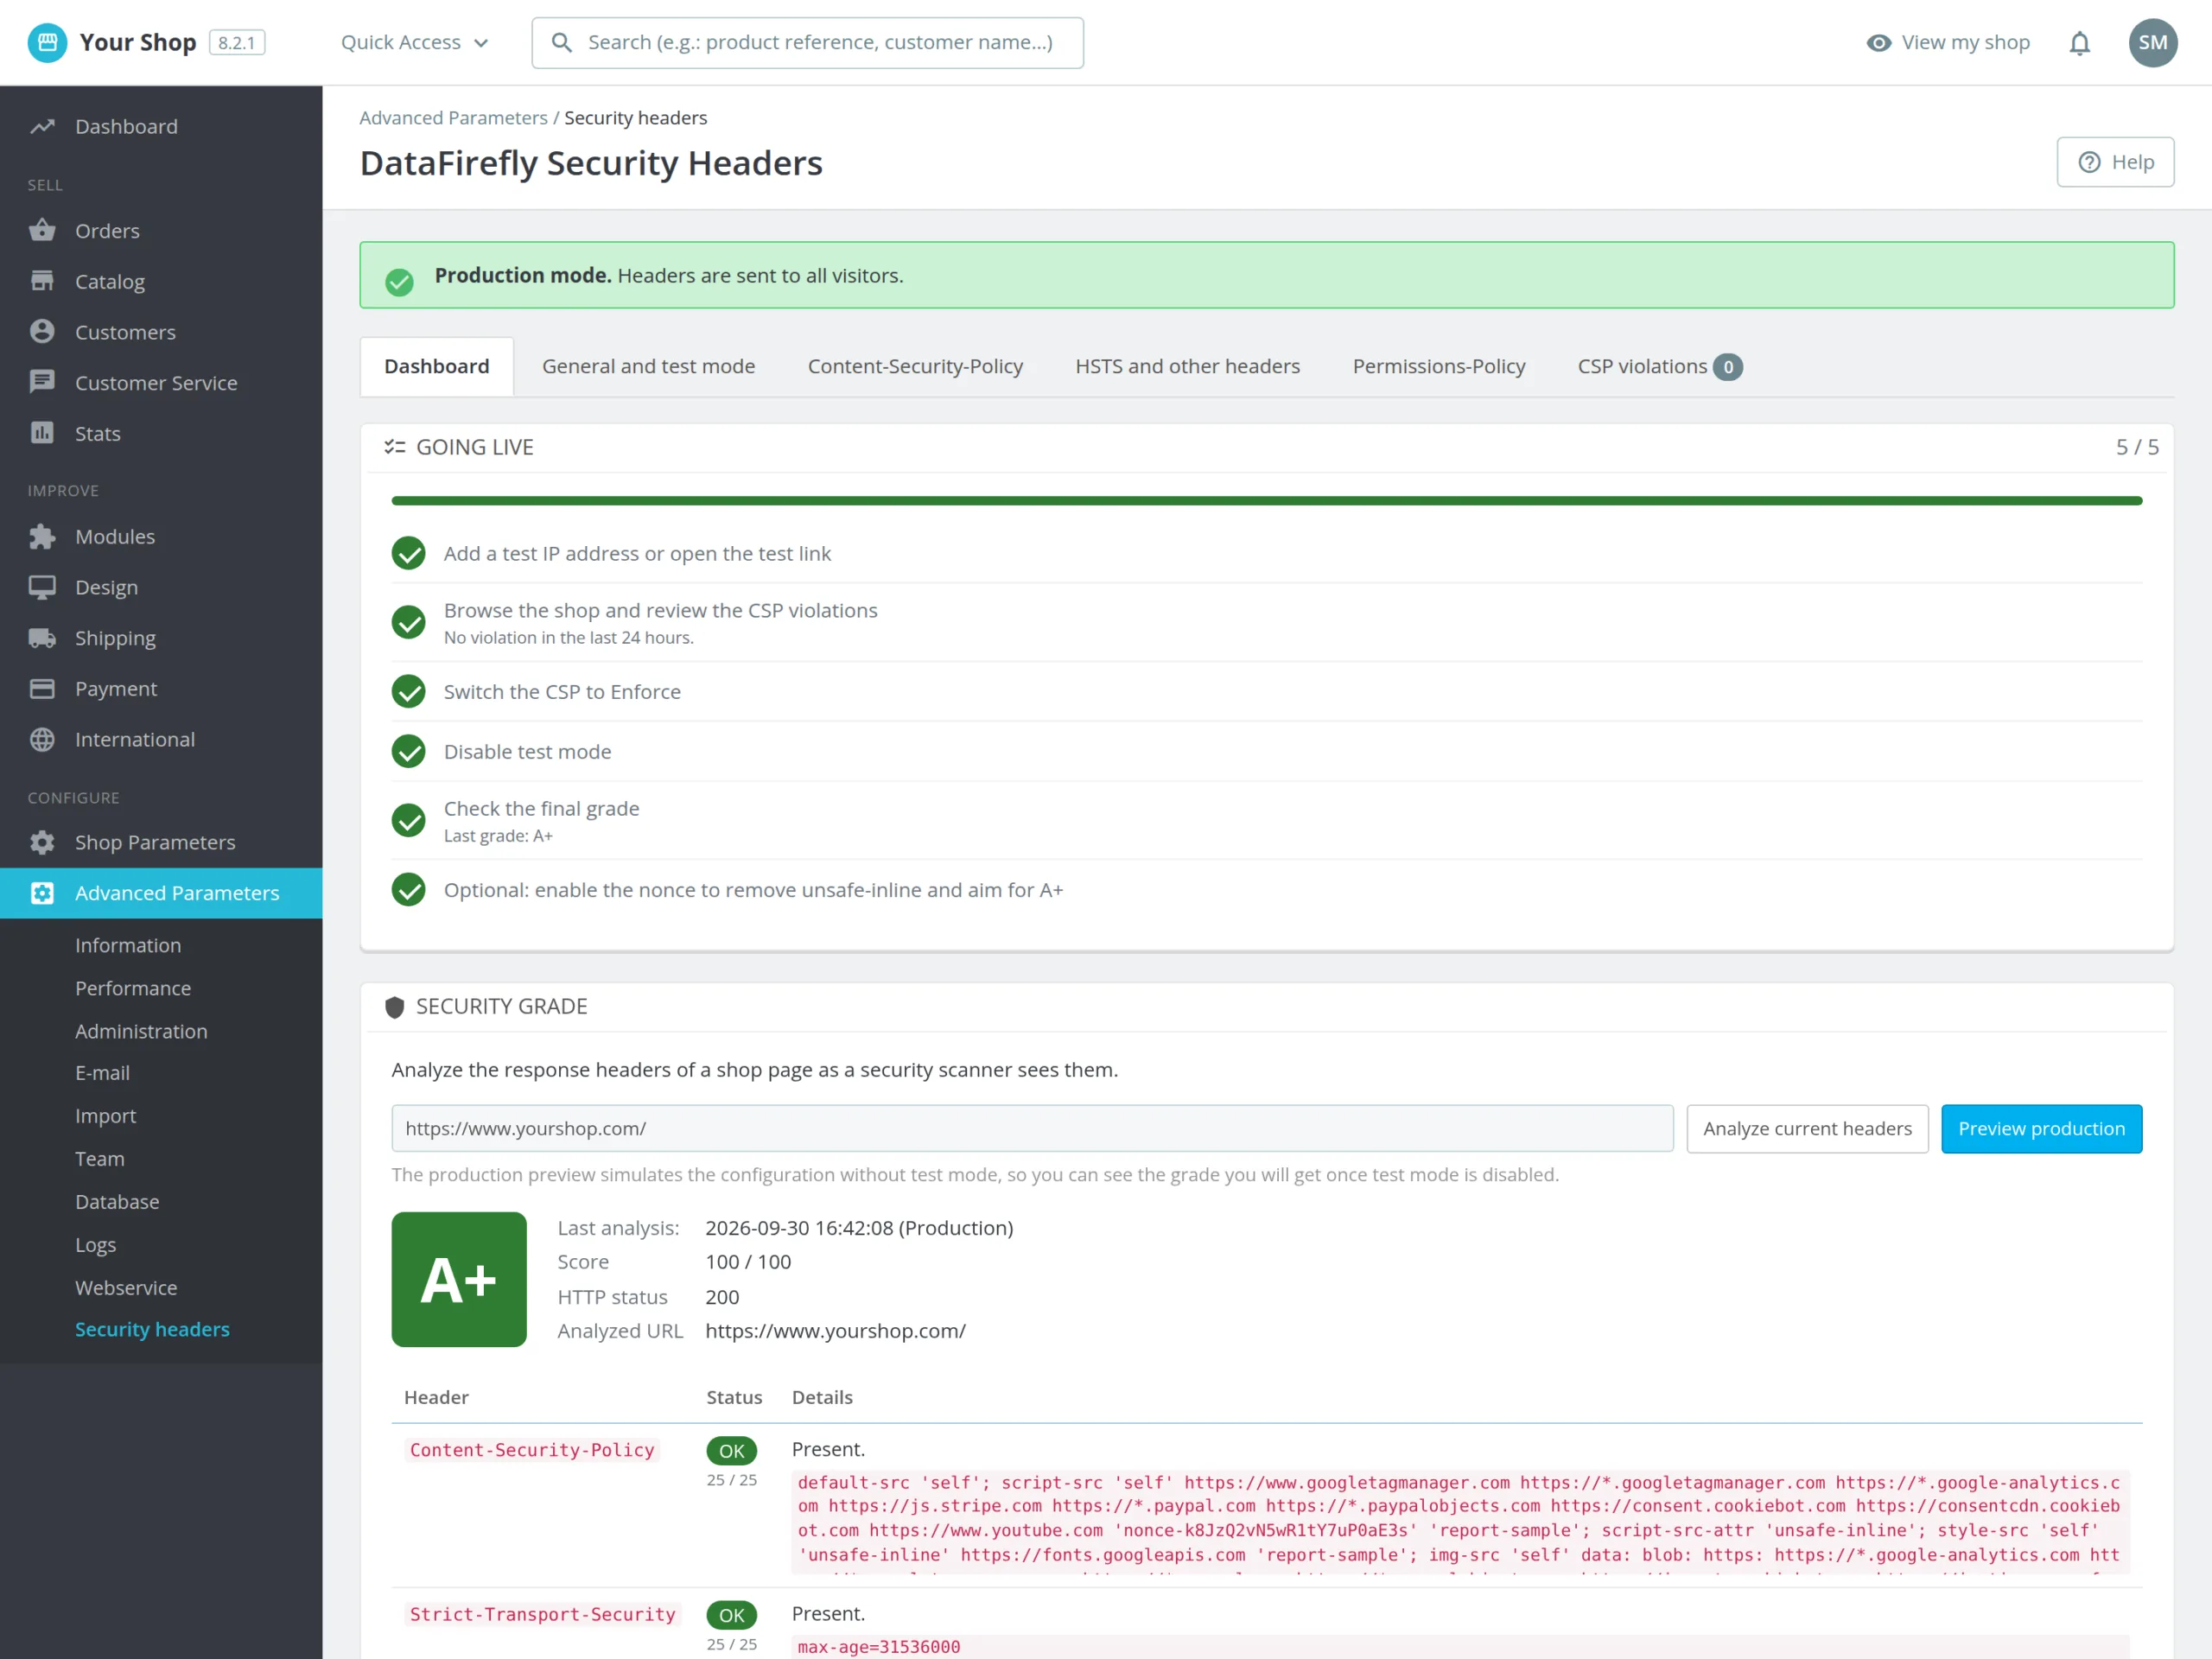
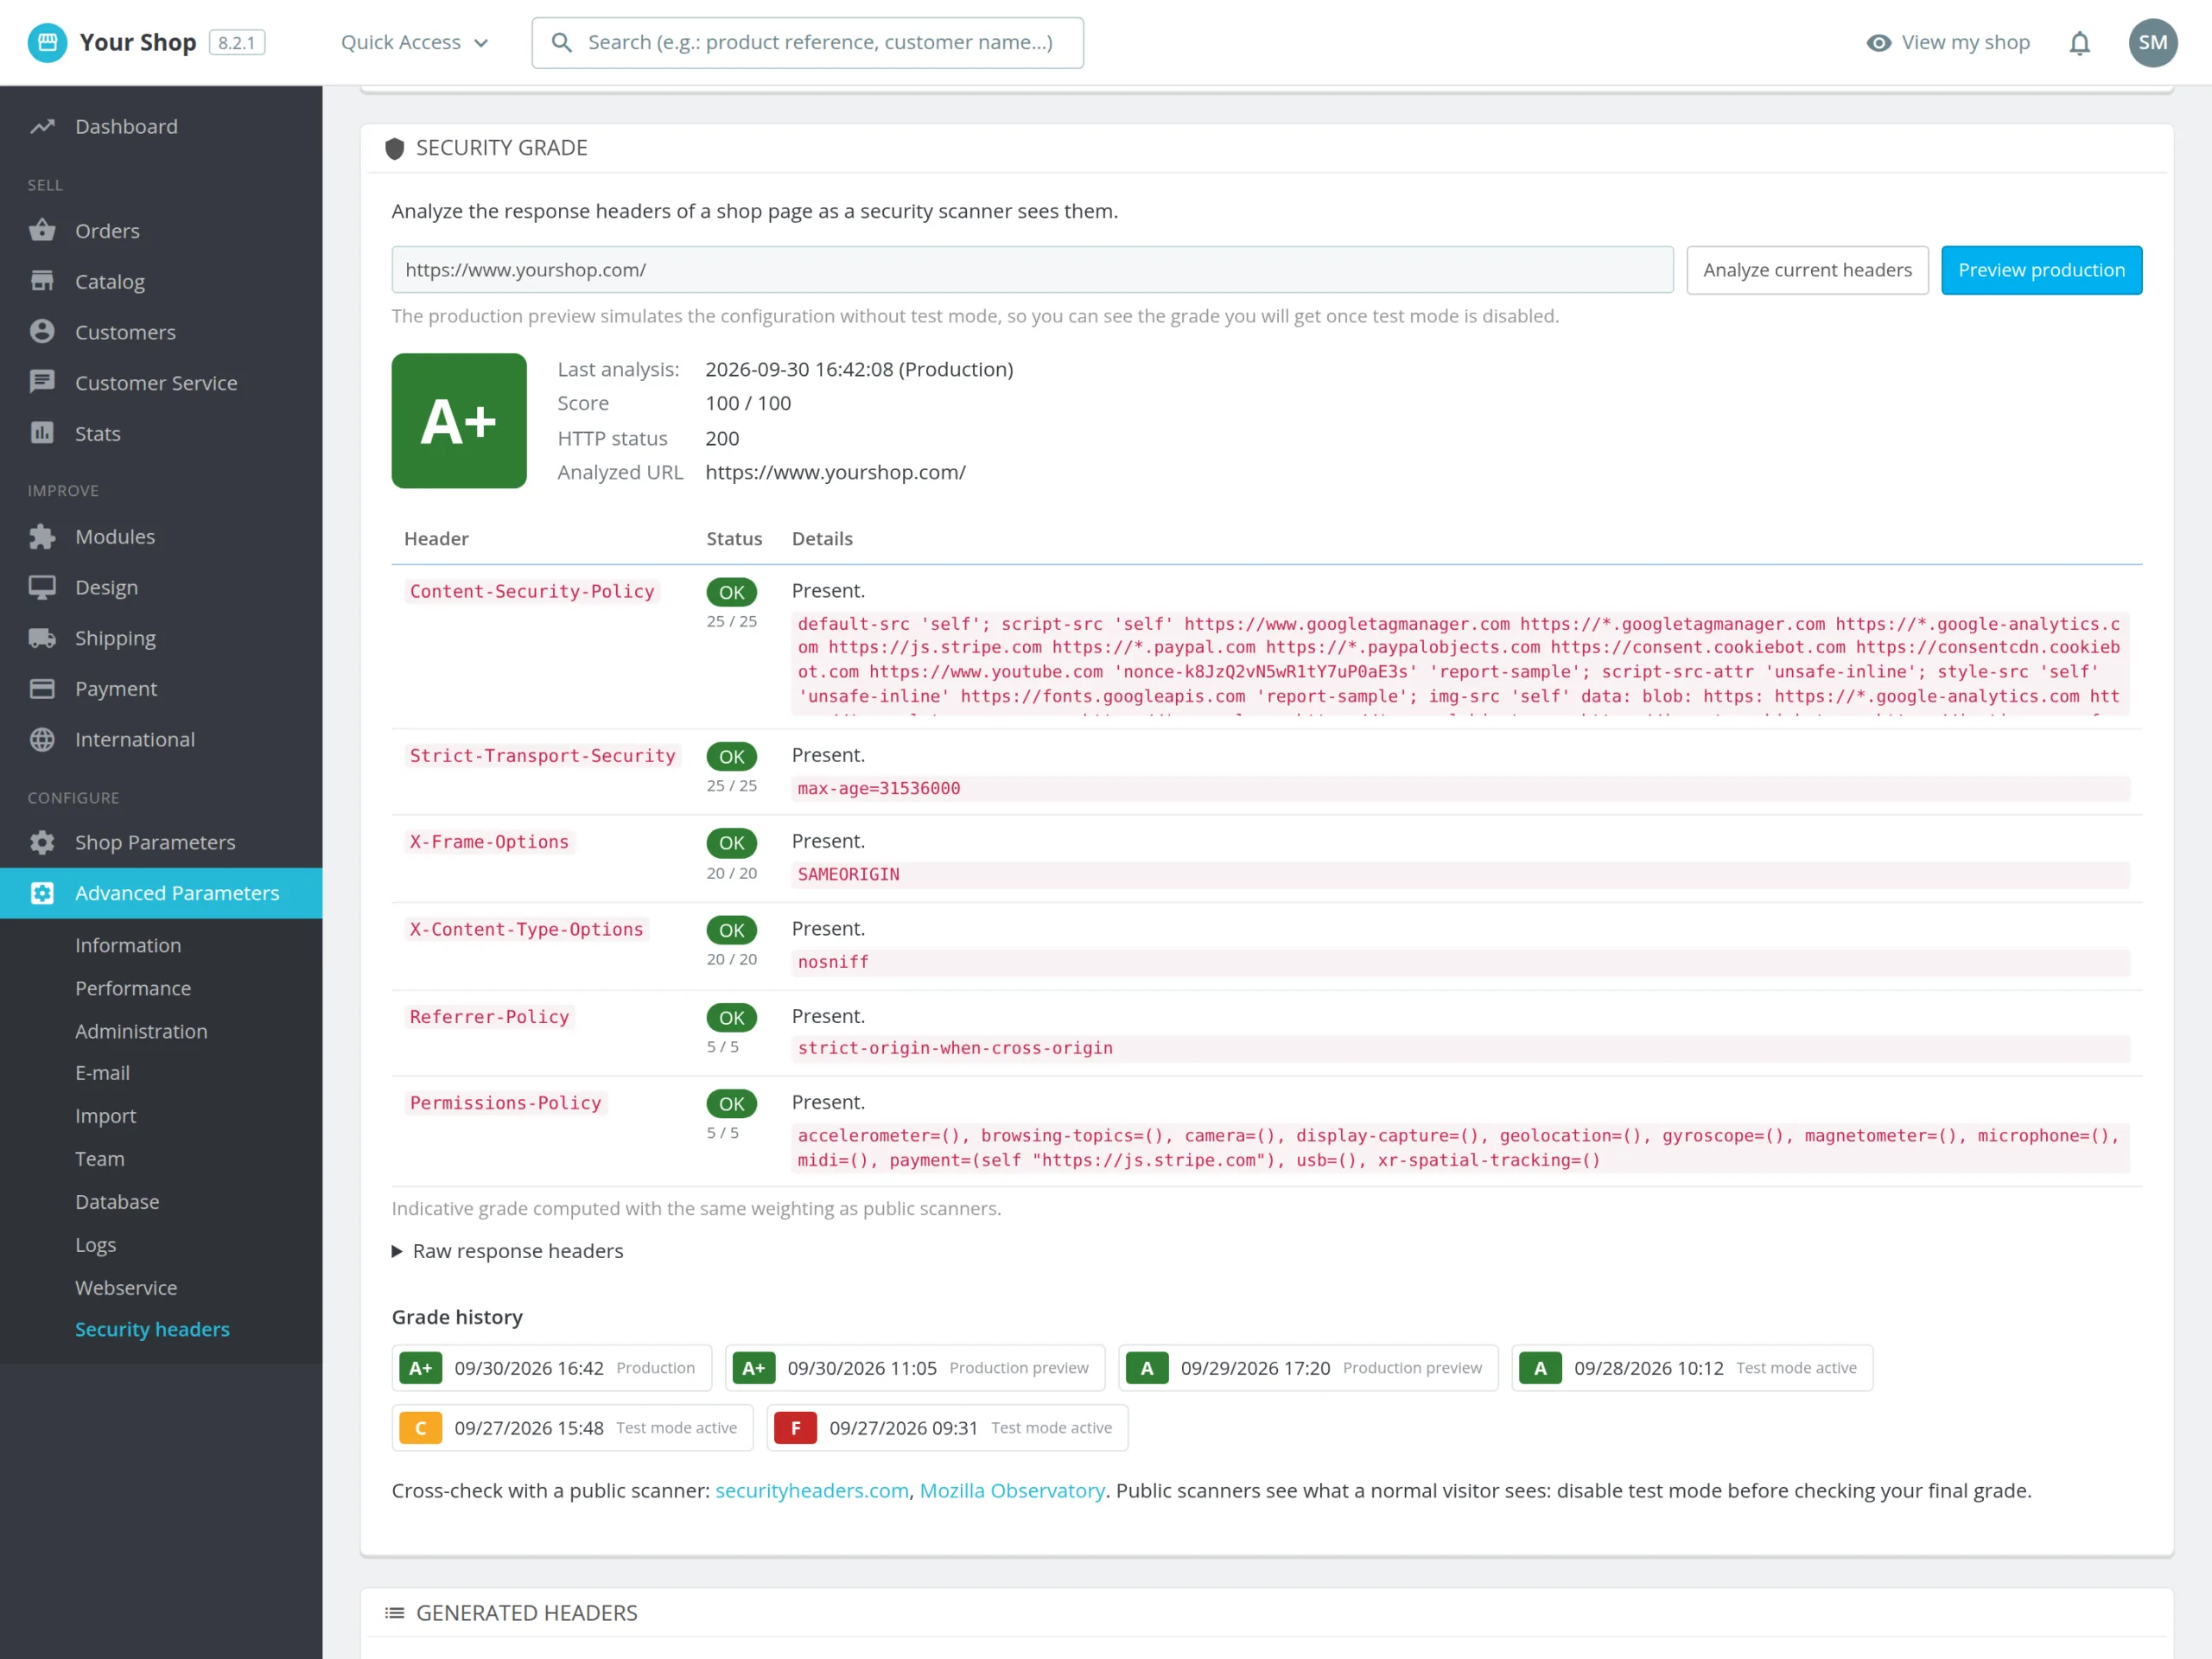
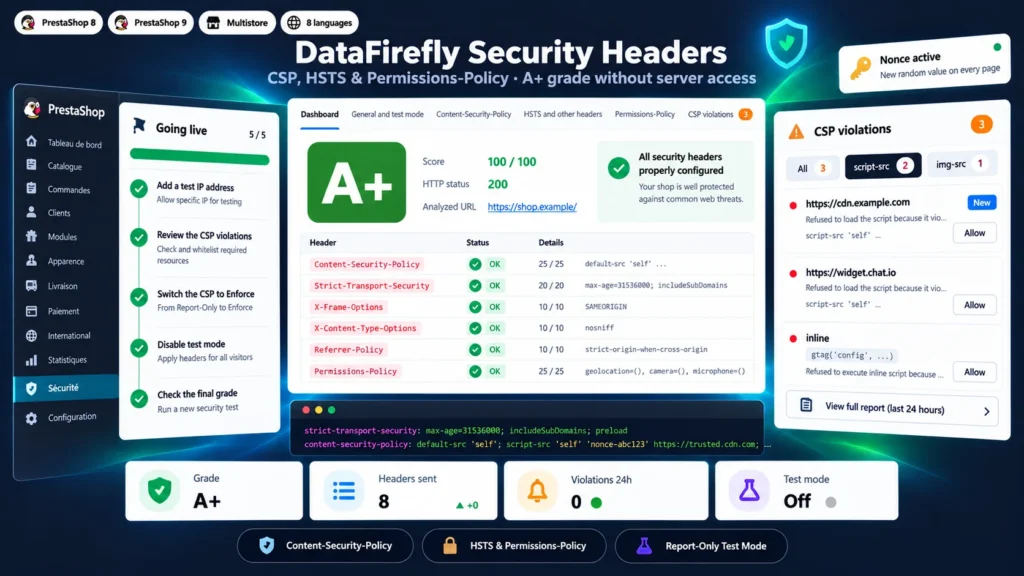
Escáneres como securityheaders.com y Mozilla Observatory puntúan las cabeceras HTTP de su tienda, y la mayoría de las PrestaShop obtienen D o F. Corregirlo suele exigir editar el .htaccess o la configuración de Nginx y escribir una Content-Security-Policy que no rompa Google Analytics ni el pago. Este módulo envía las cabeceras desde PrestaShop, sin tocar el servidor. El modo de prueba aplica la política solo en sus dispositivos mientras los navegadores de los visitantes informan de lo que bloquearía, y el registro de infracciones convierte cada aviso en una autorización con un clic. El modo nonce quita unsafe-inline sin modificar el tema: es el camino hacia la nota A+.

De un vistazo
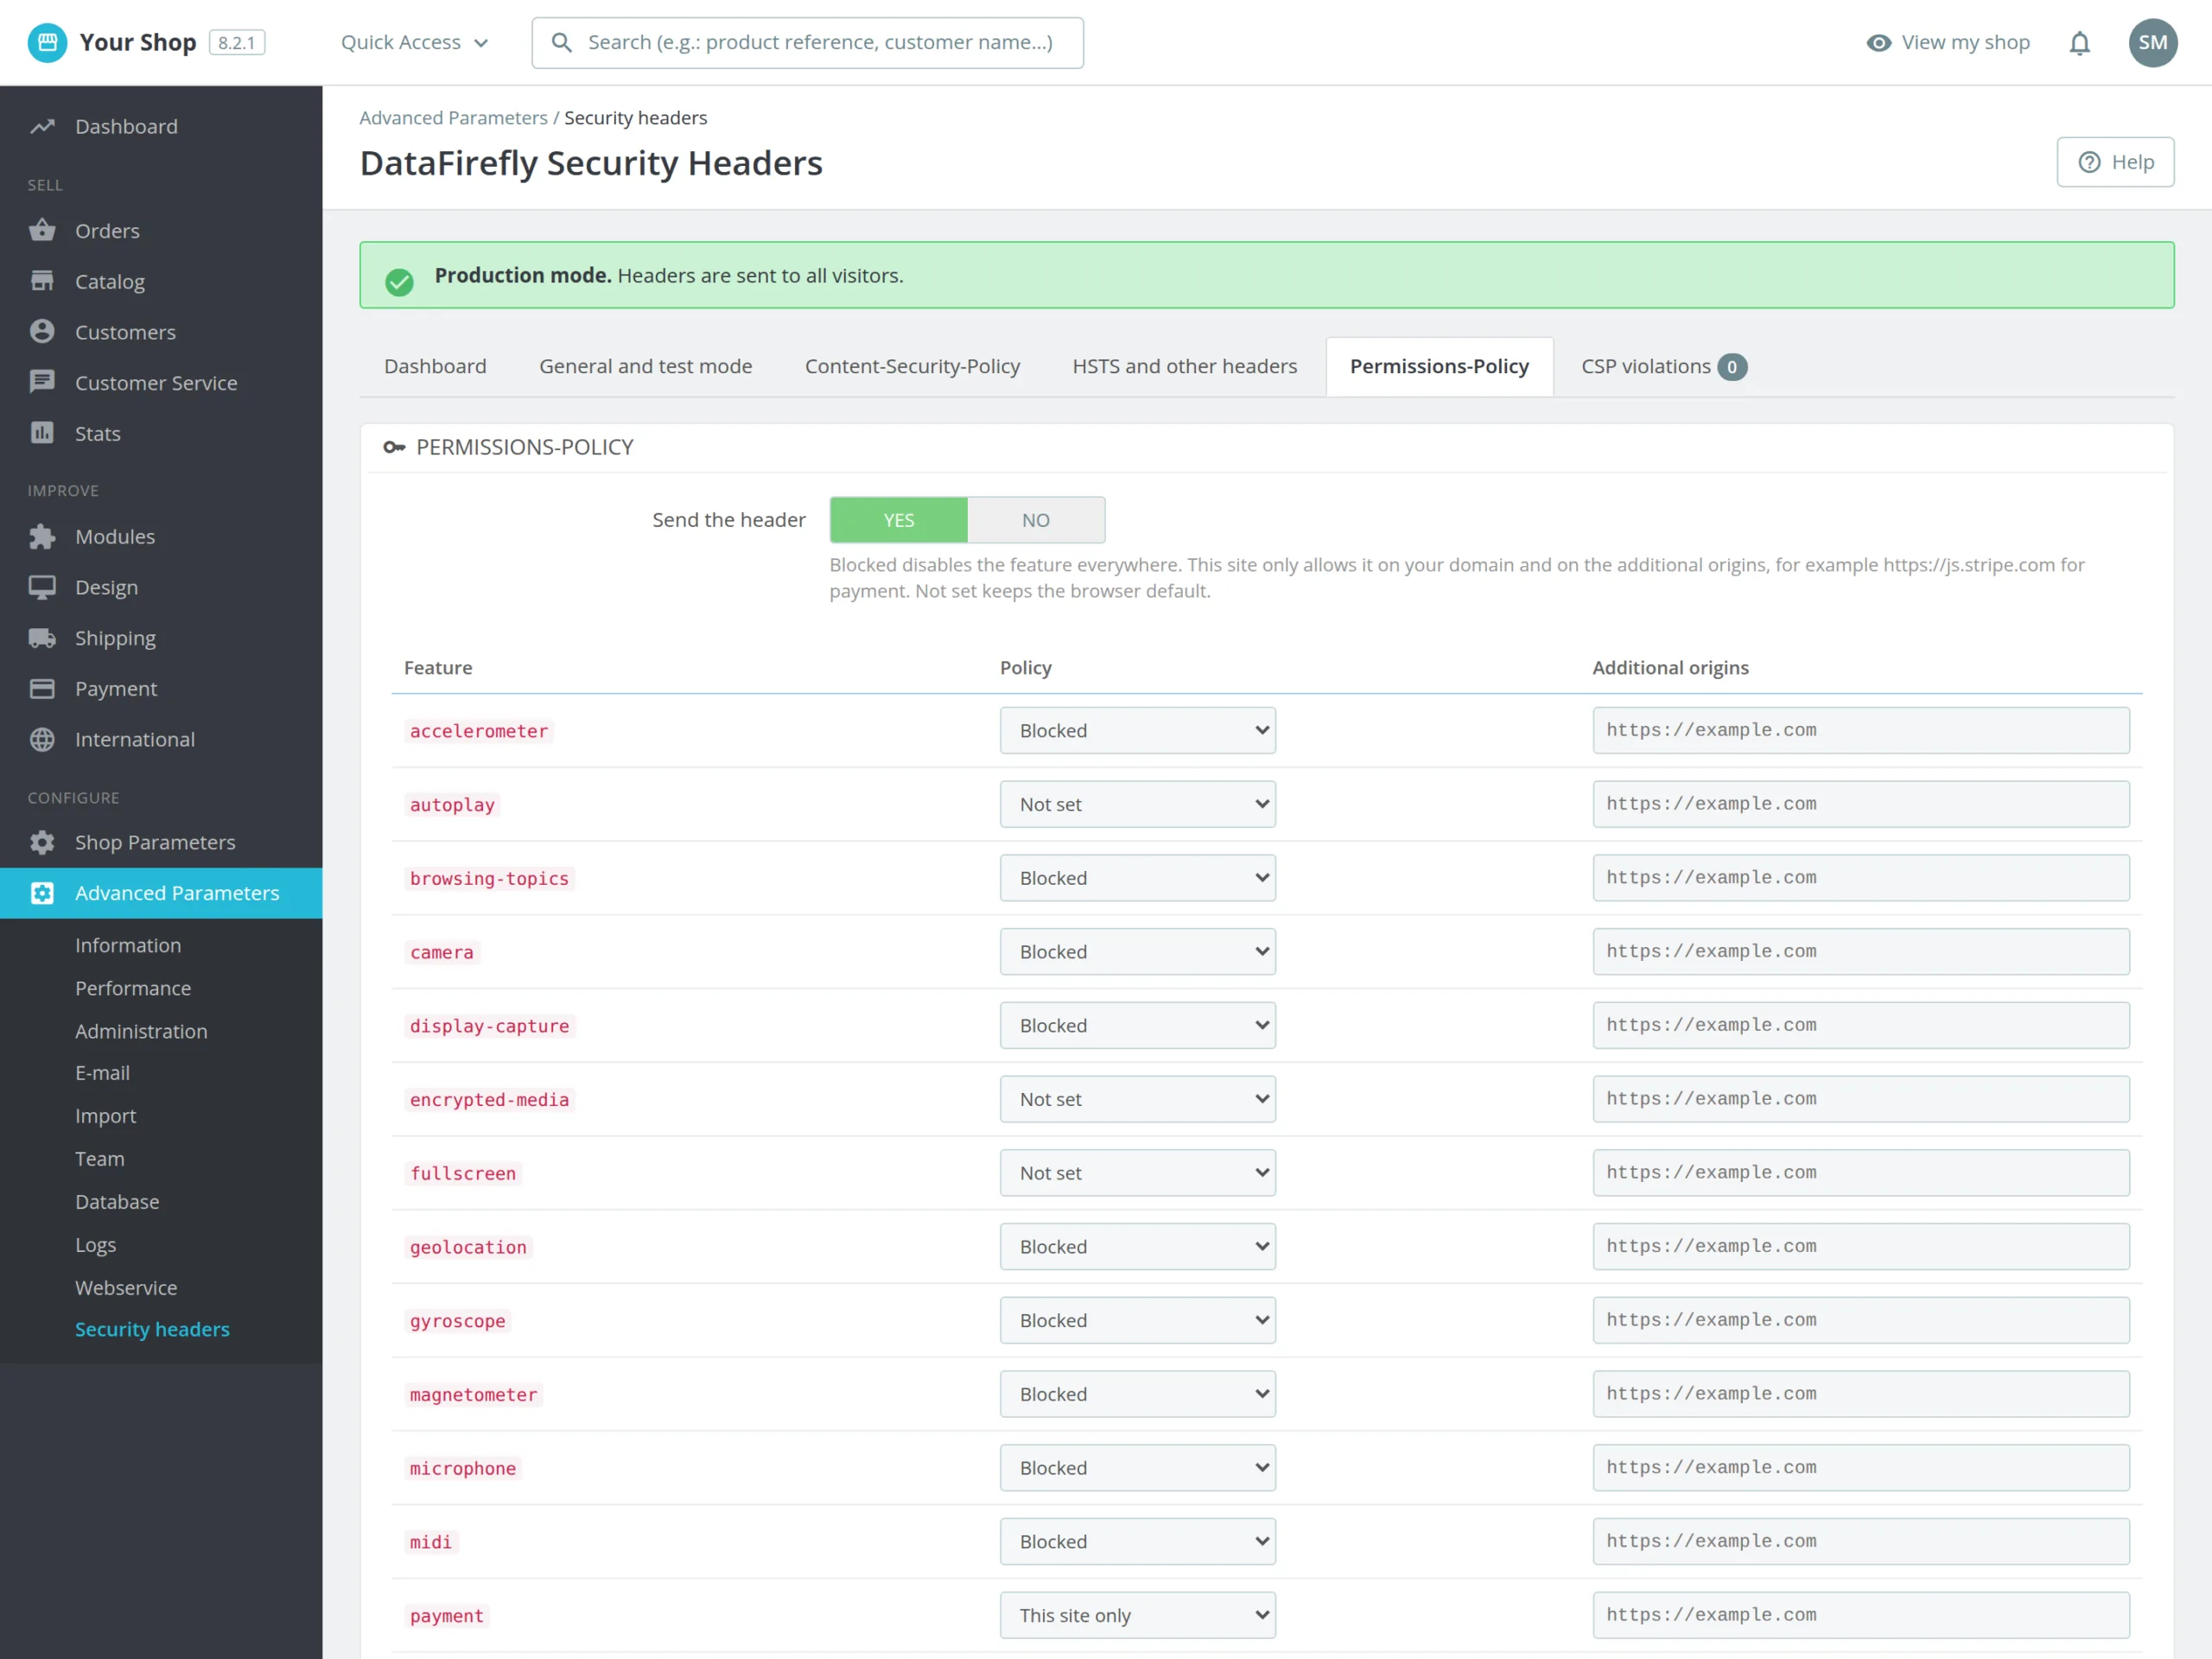
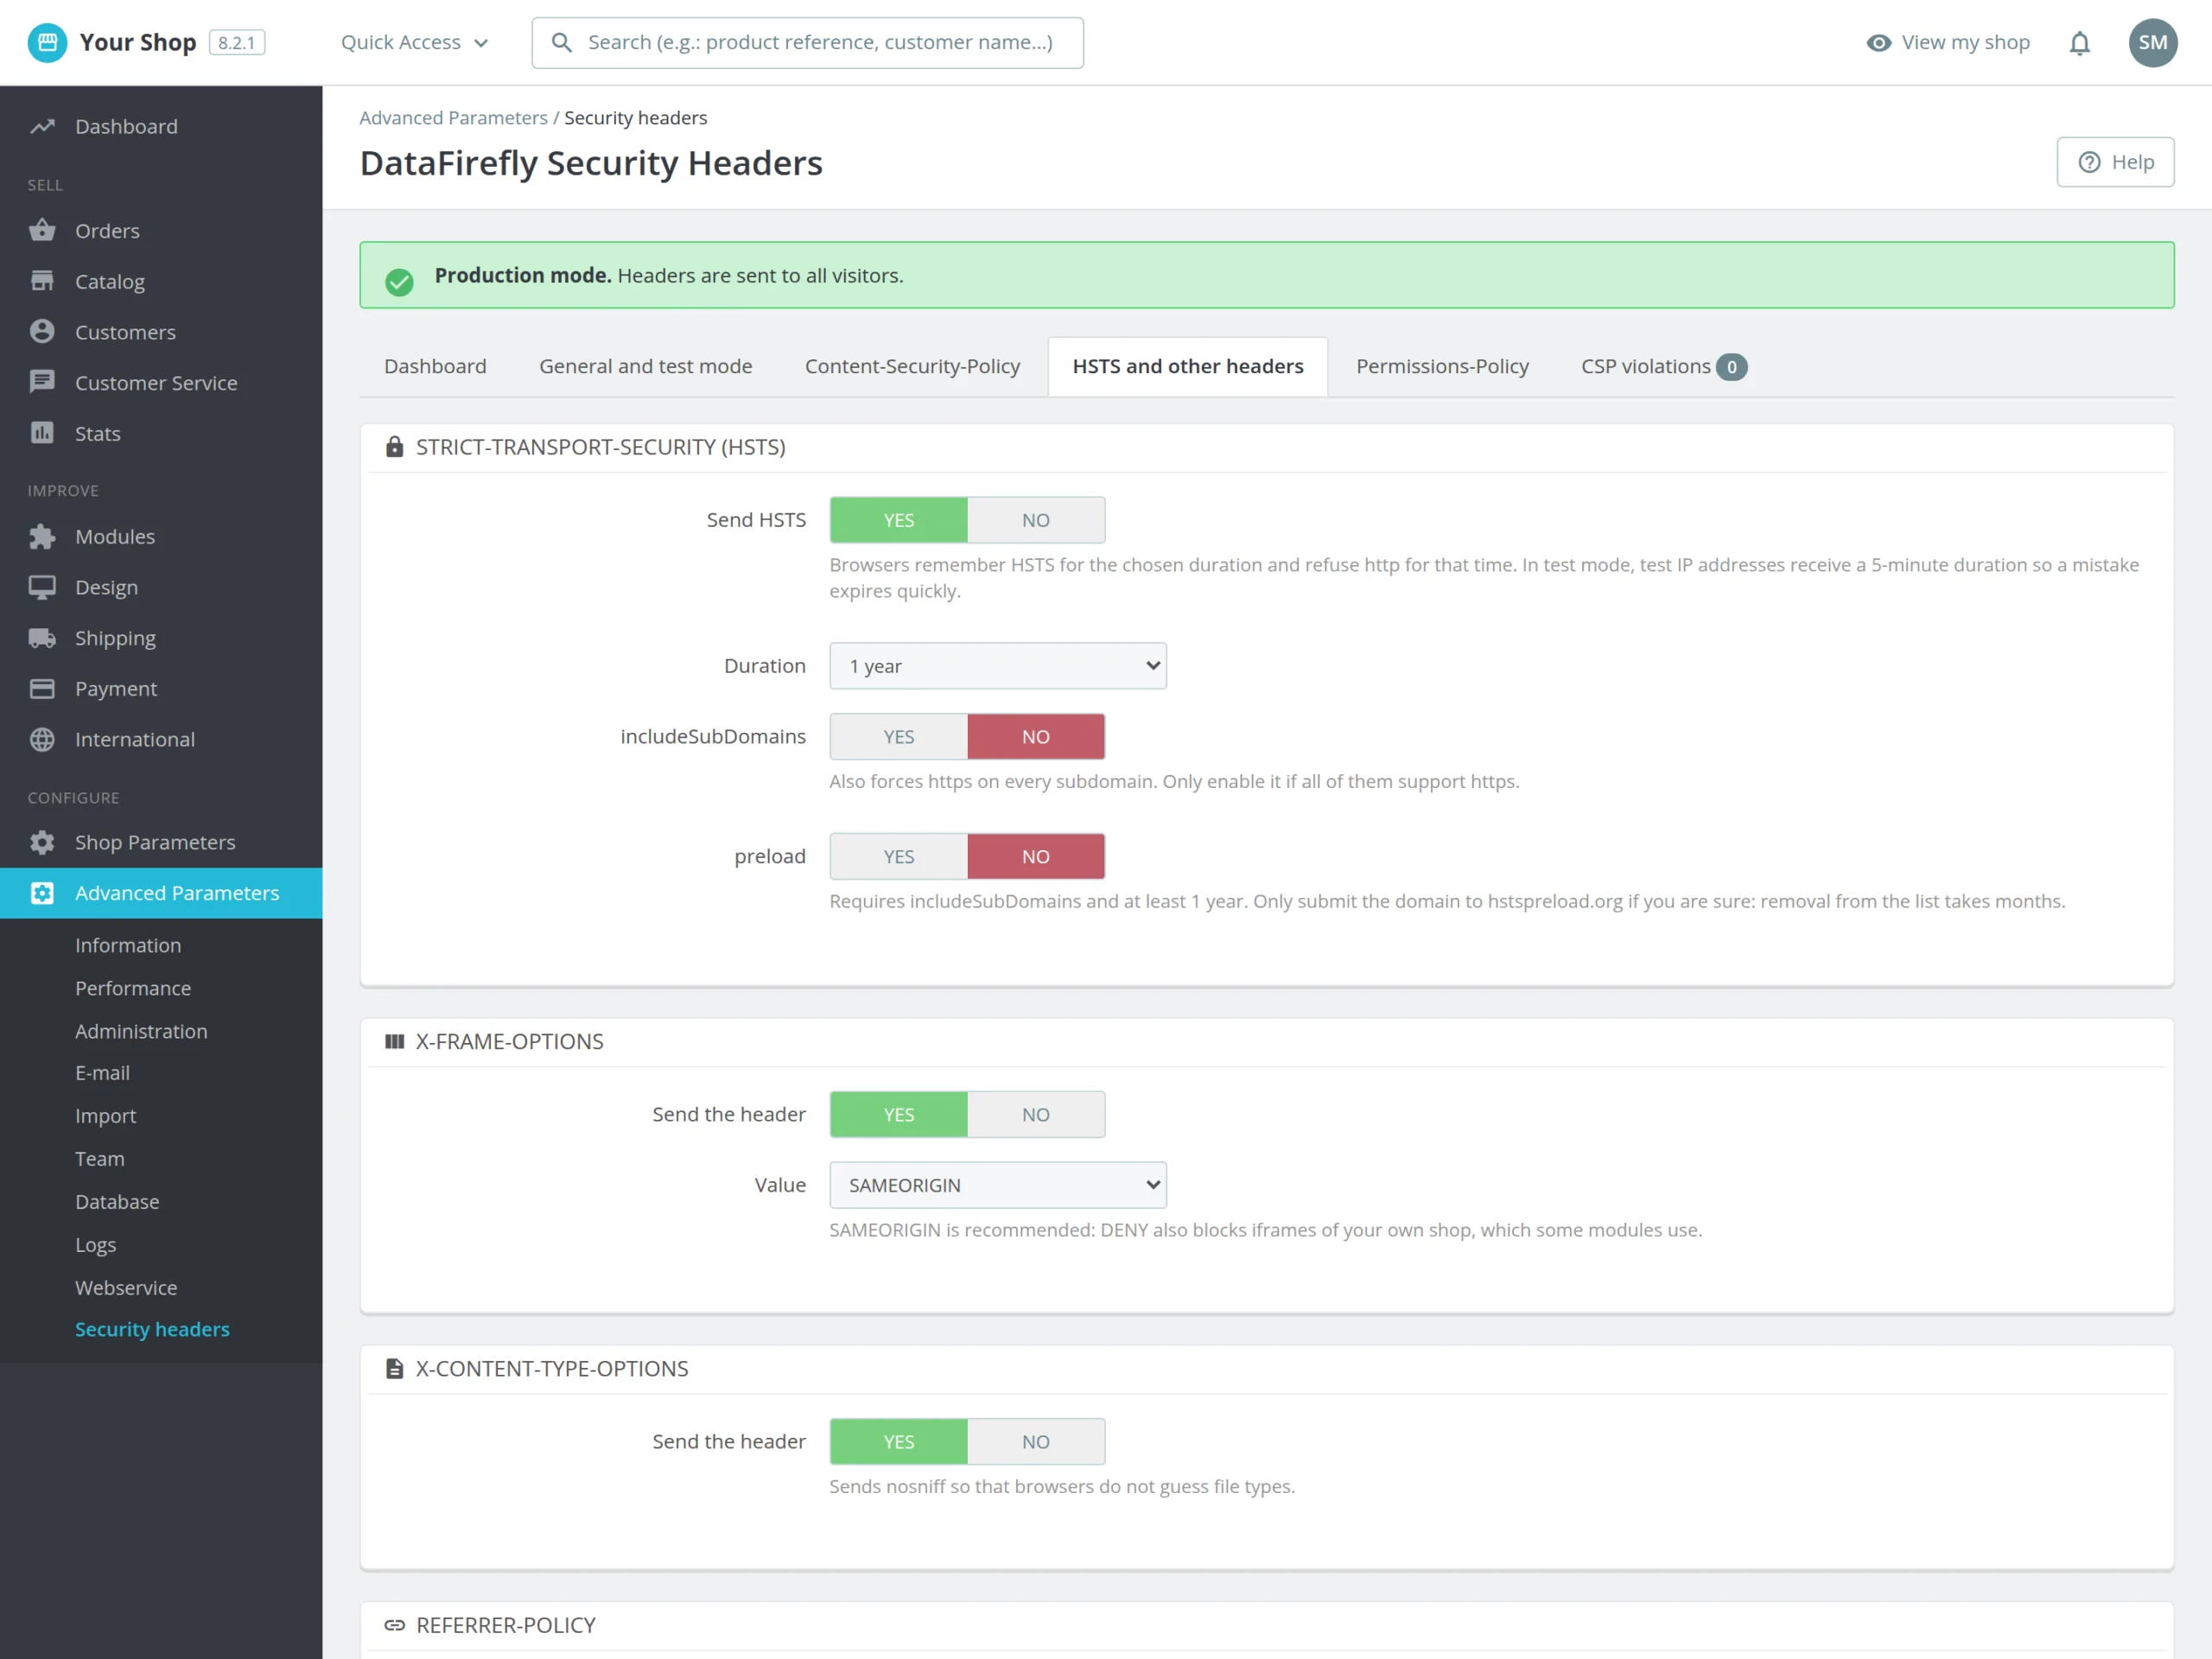
  • CSP, HSTS, X-Frame-Options, Permissions-Policy, Referrer-Policy y COOP configurados desde el back-office
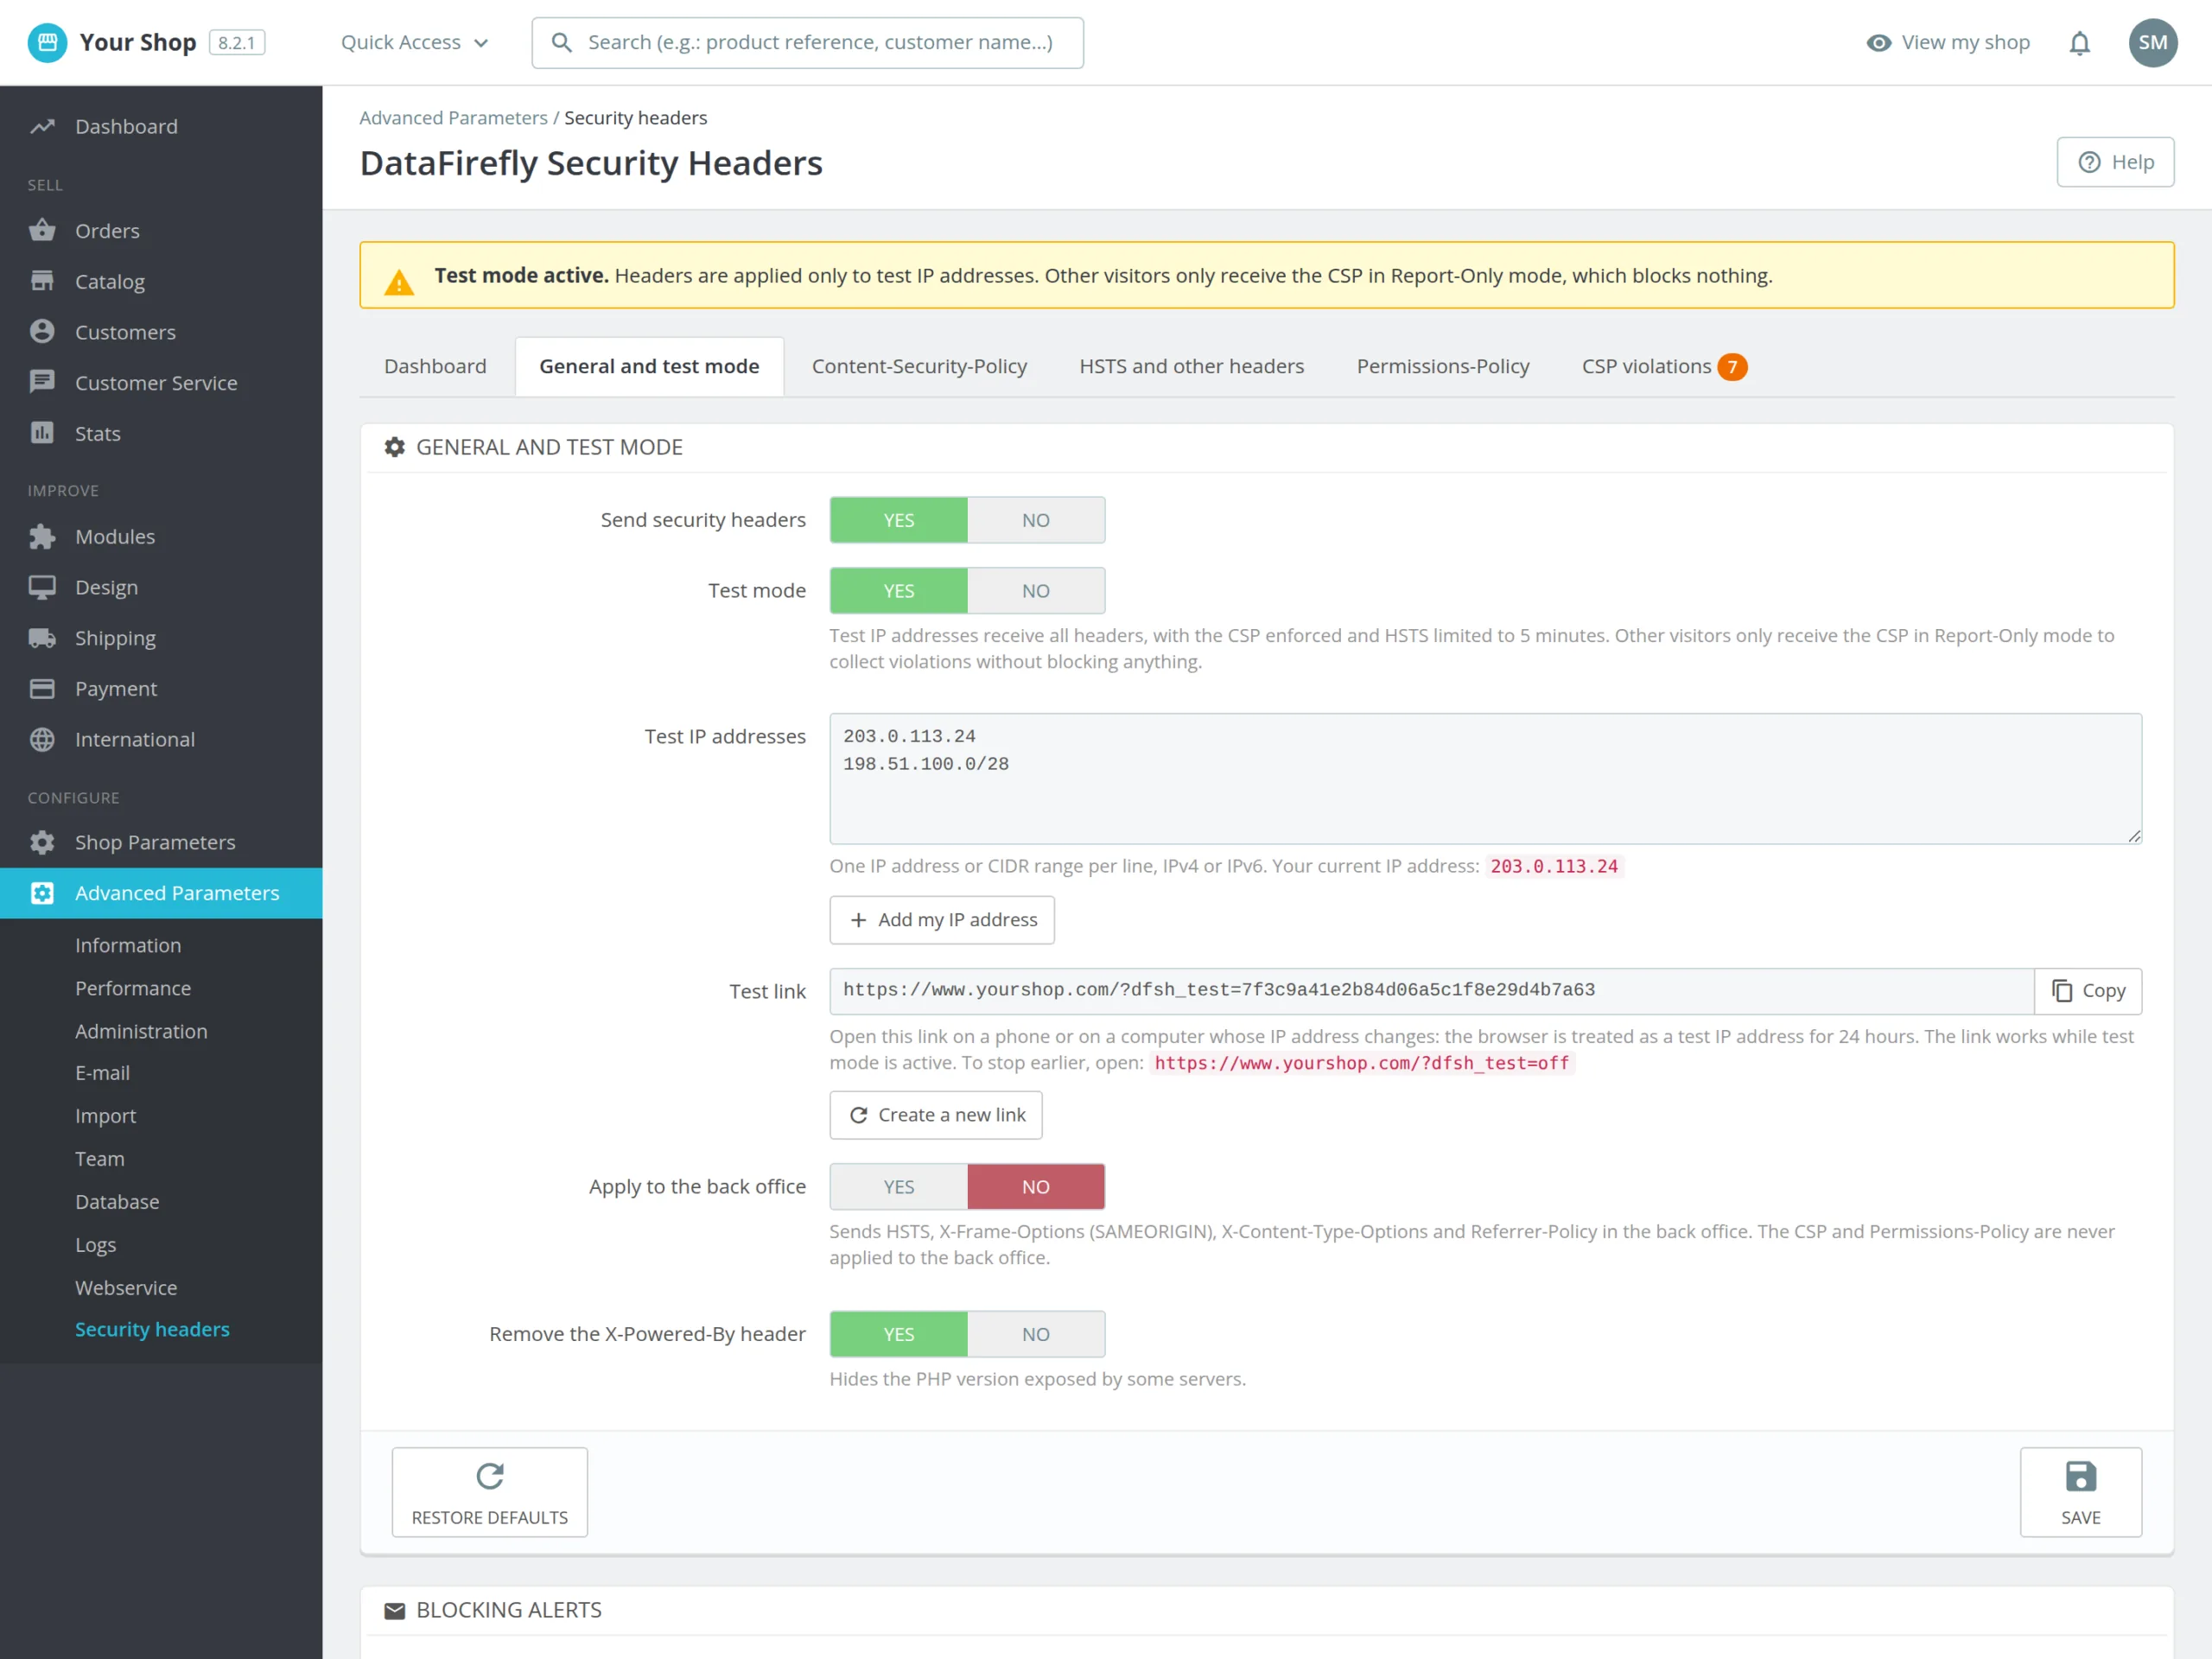
  • Modo de prueba: la política se aplica a sus IP o mediante un enlace en el móvil, en Report-Only para los visitantes
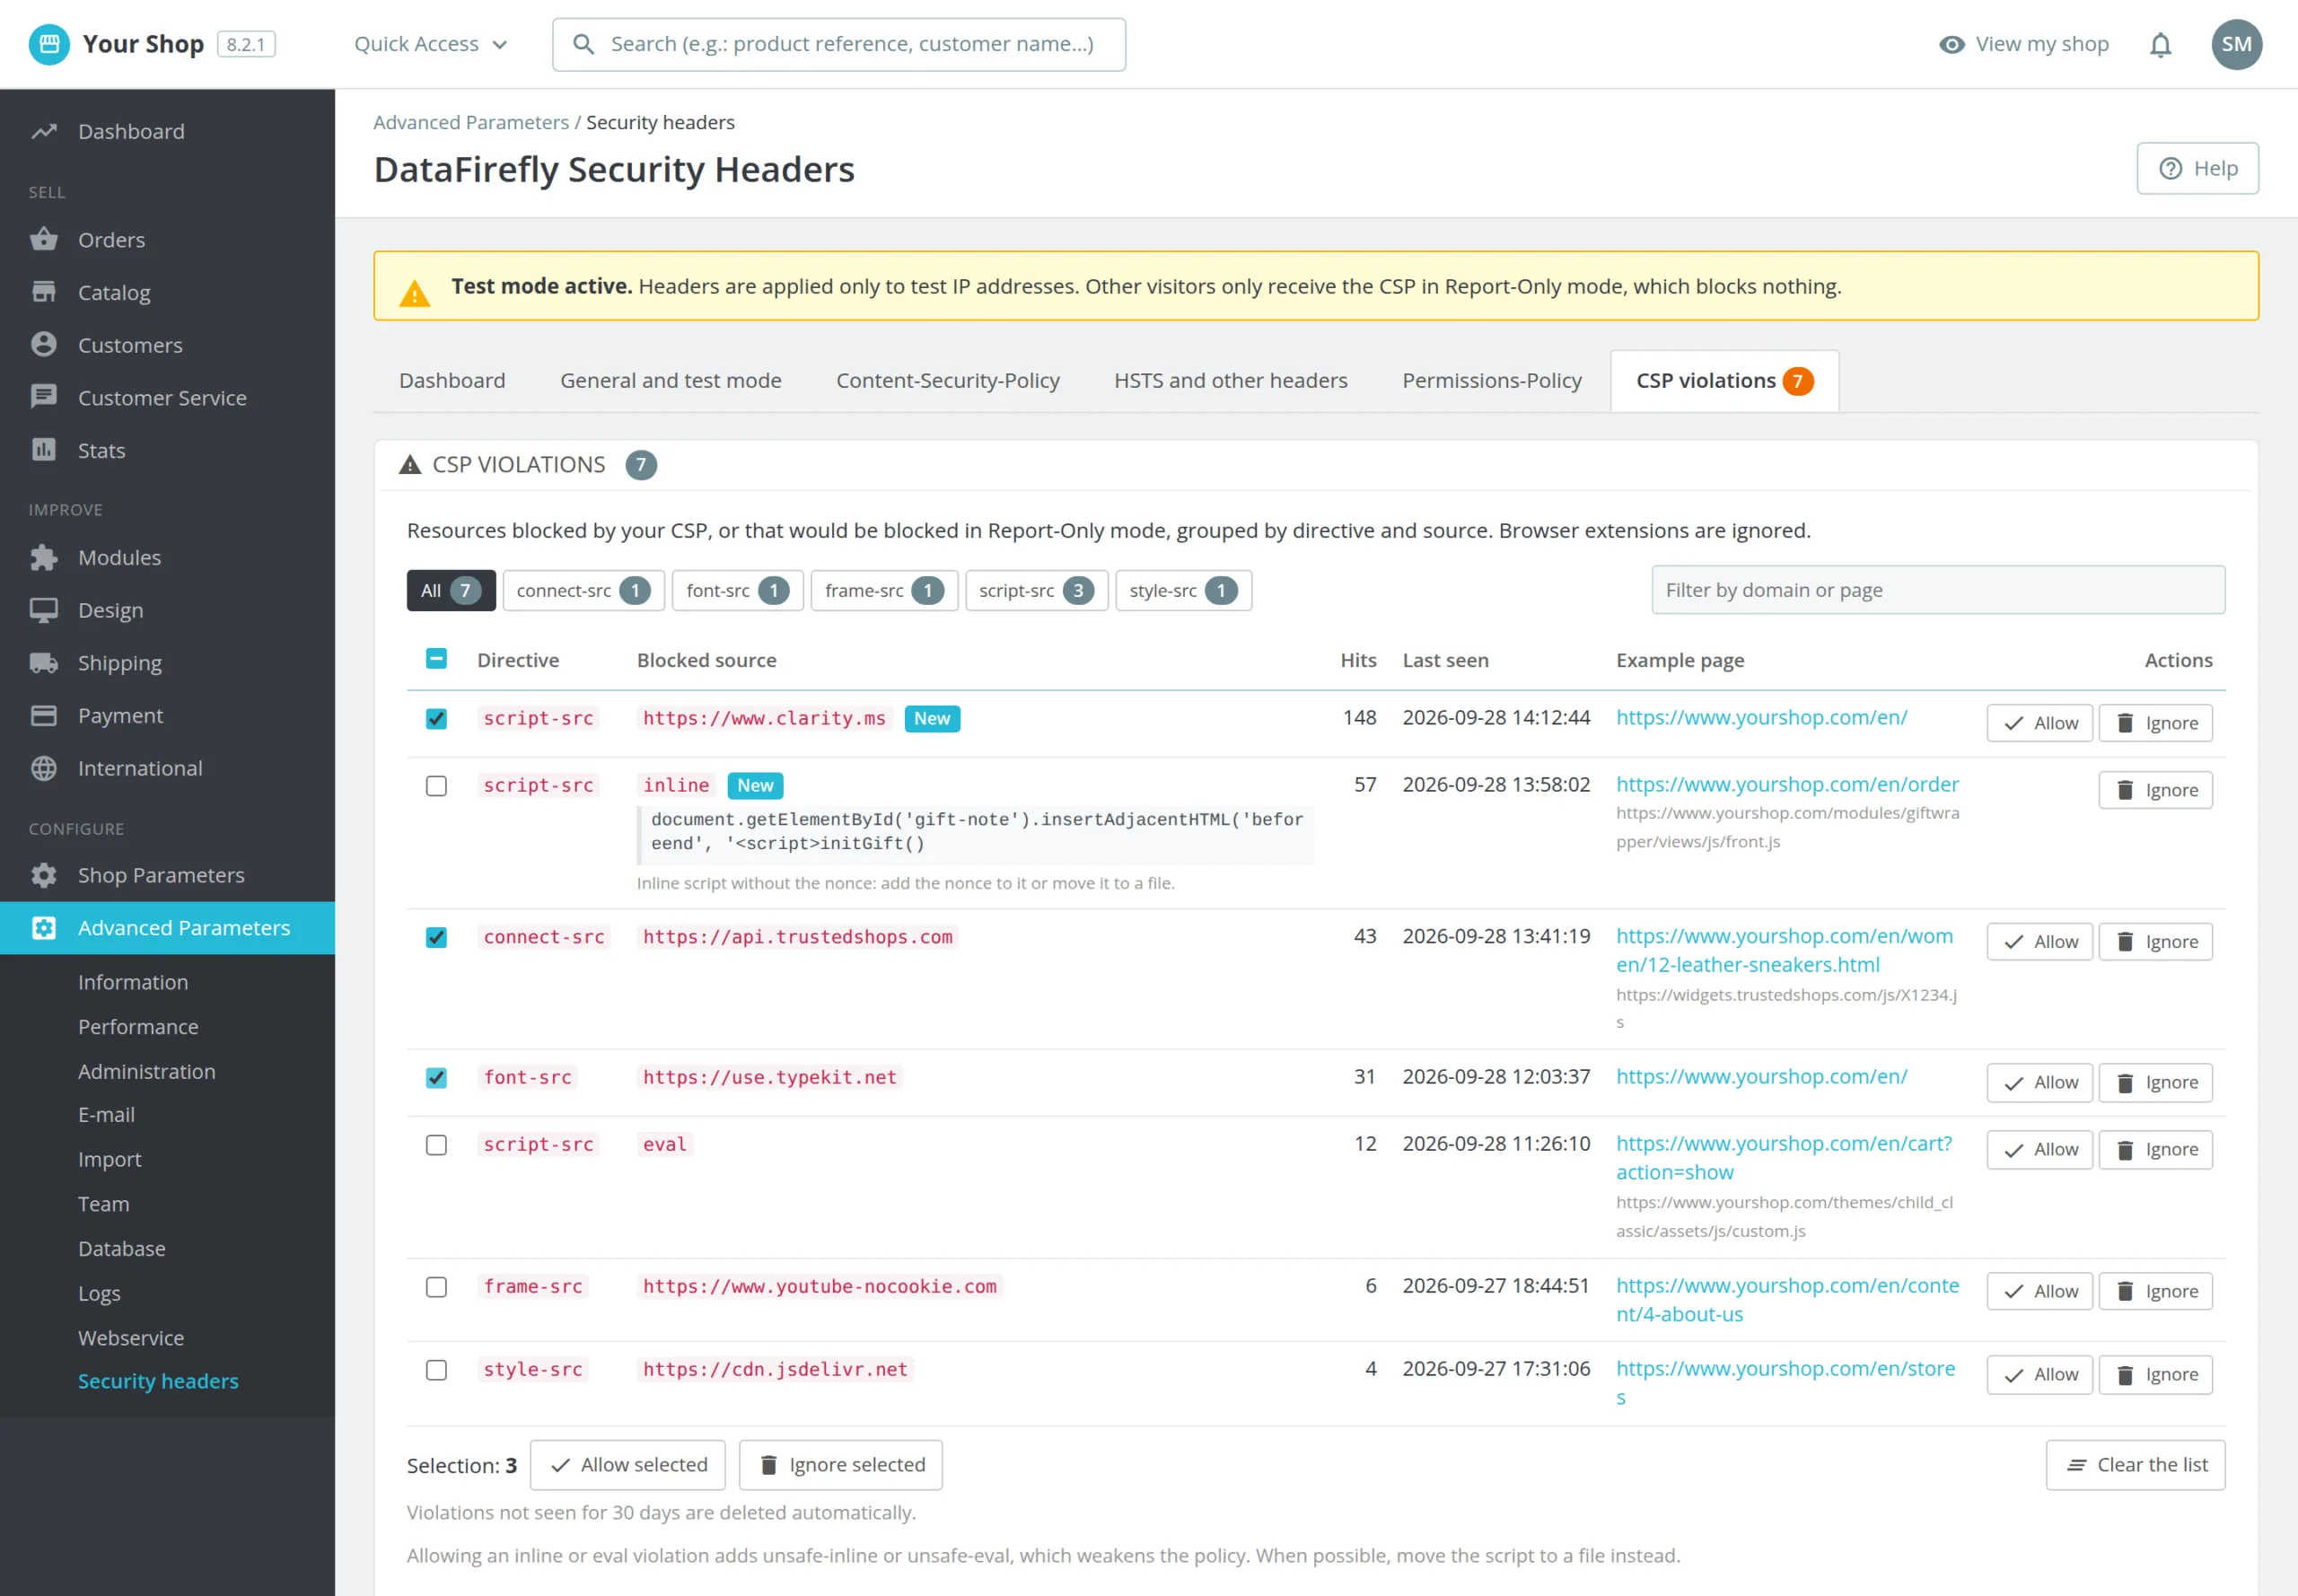
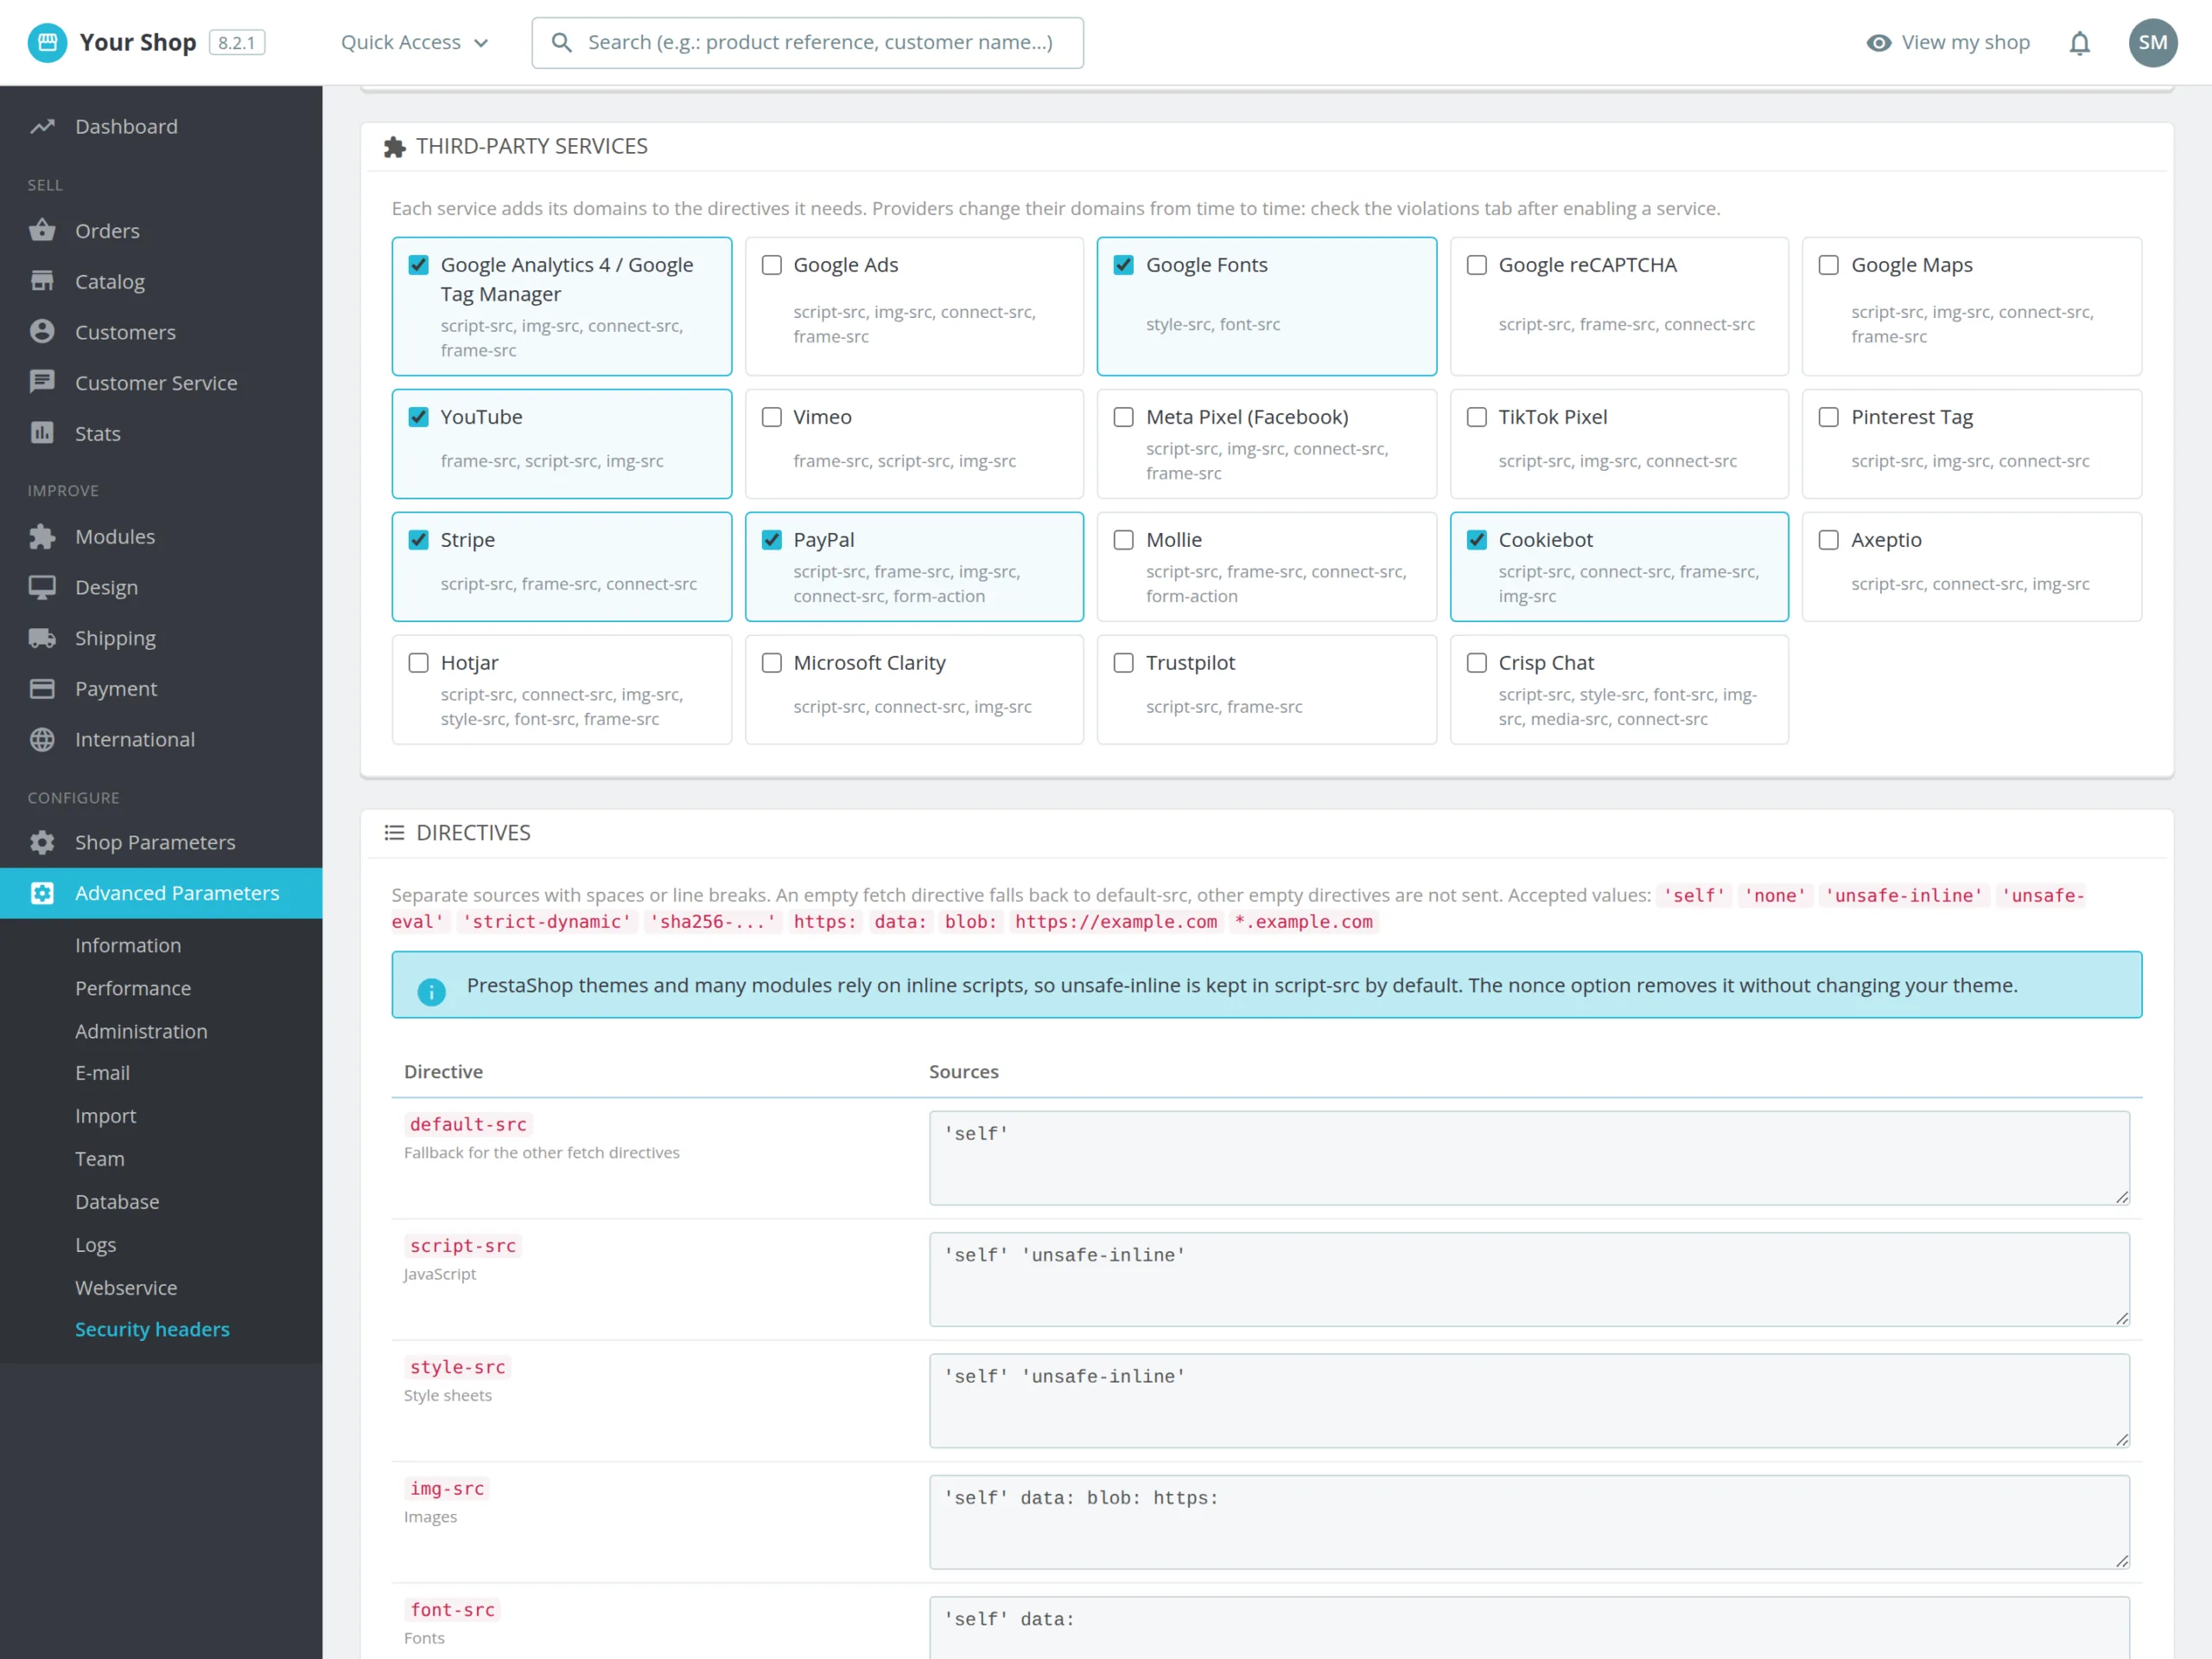
  • Registro de infracciones CSP con autorización en un clic y 19 servicios de terceros preconfigurados
  • Nonce automático en los scripts inline para quitar unsafe-inline y aspirar a A+
  • Escáner de nota integrado, historial con restauración y alertas por email en caso de bloqueo
PrestaShop 8 y 9 Content-Security-Policy Nota A+ Sin .htaccess
  • Reembolso de 30 días
  • 12 meses de actualizaciones
  • Soporte 24h
www.datafirefly.com/es/
Cabeceras de Seguridad PrestaShop 8 y 9: CSP, HSTS y Nota A+ sin Tocar el Servidor
v1.1.0 · actualizado 2026-09-30
Qué hace

La versión corta.

01

Probado en sus dispositivos antes que en sus clientes

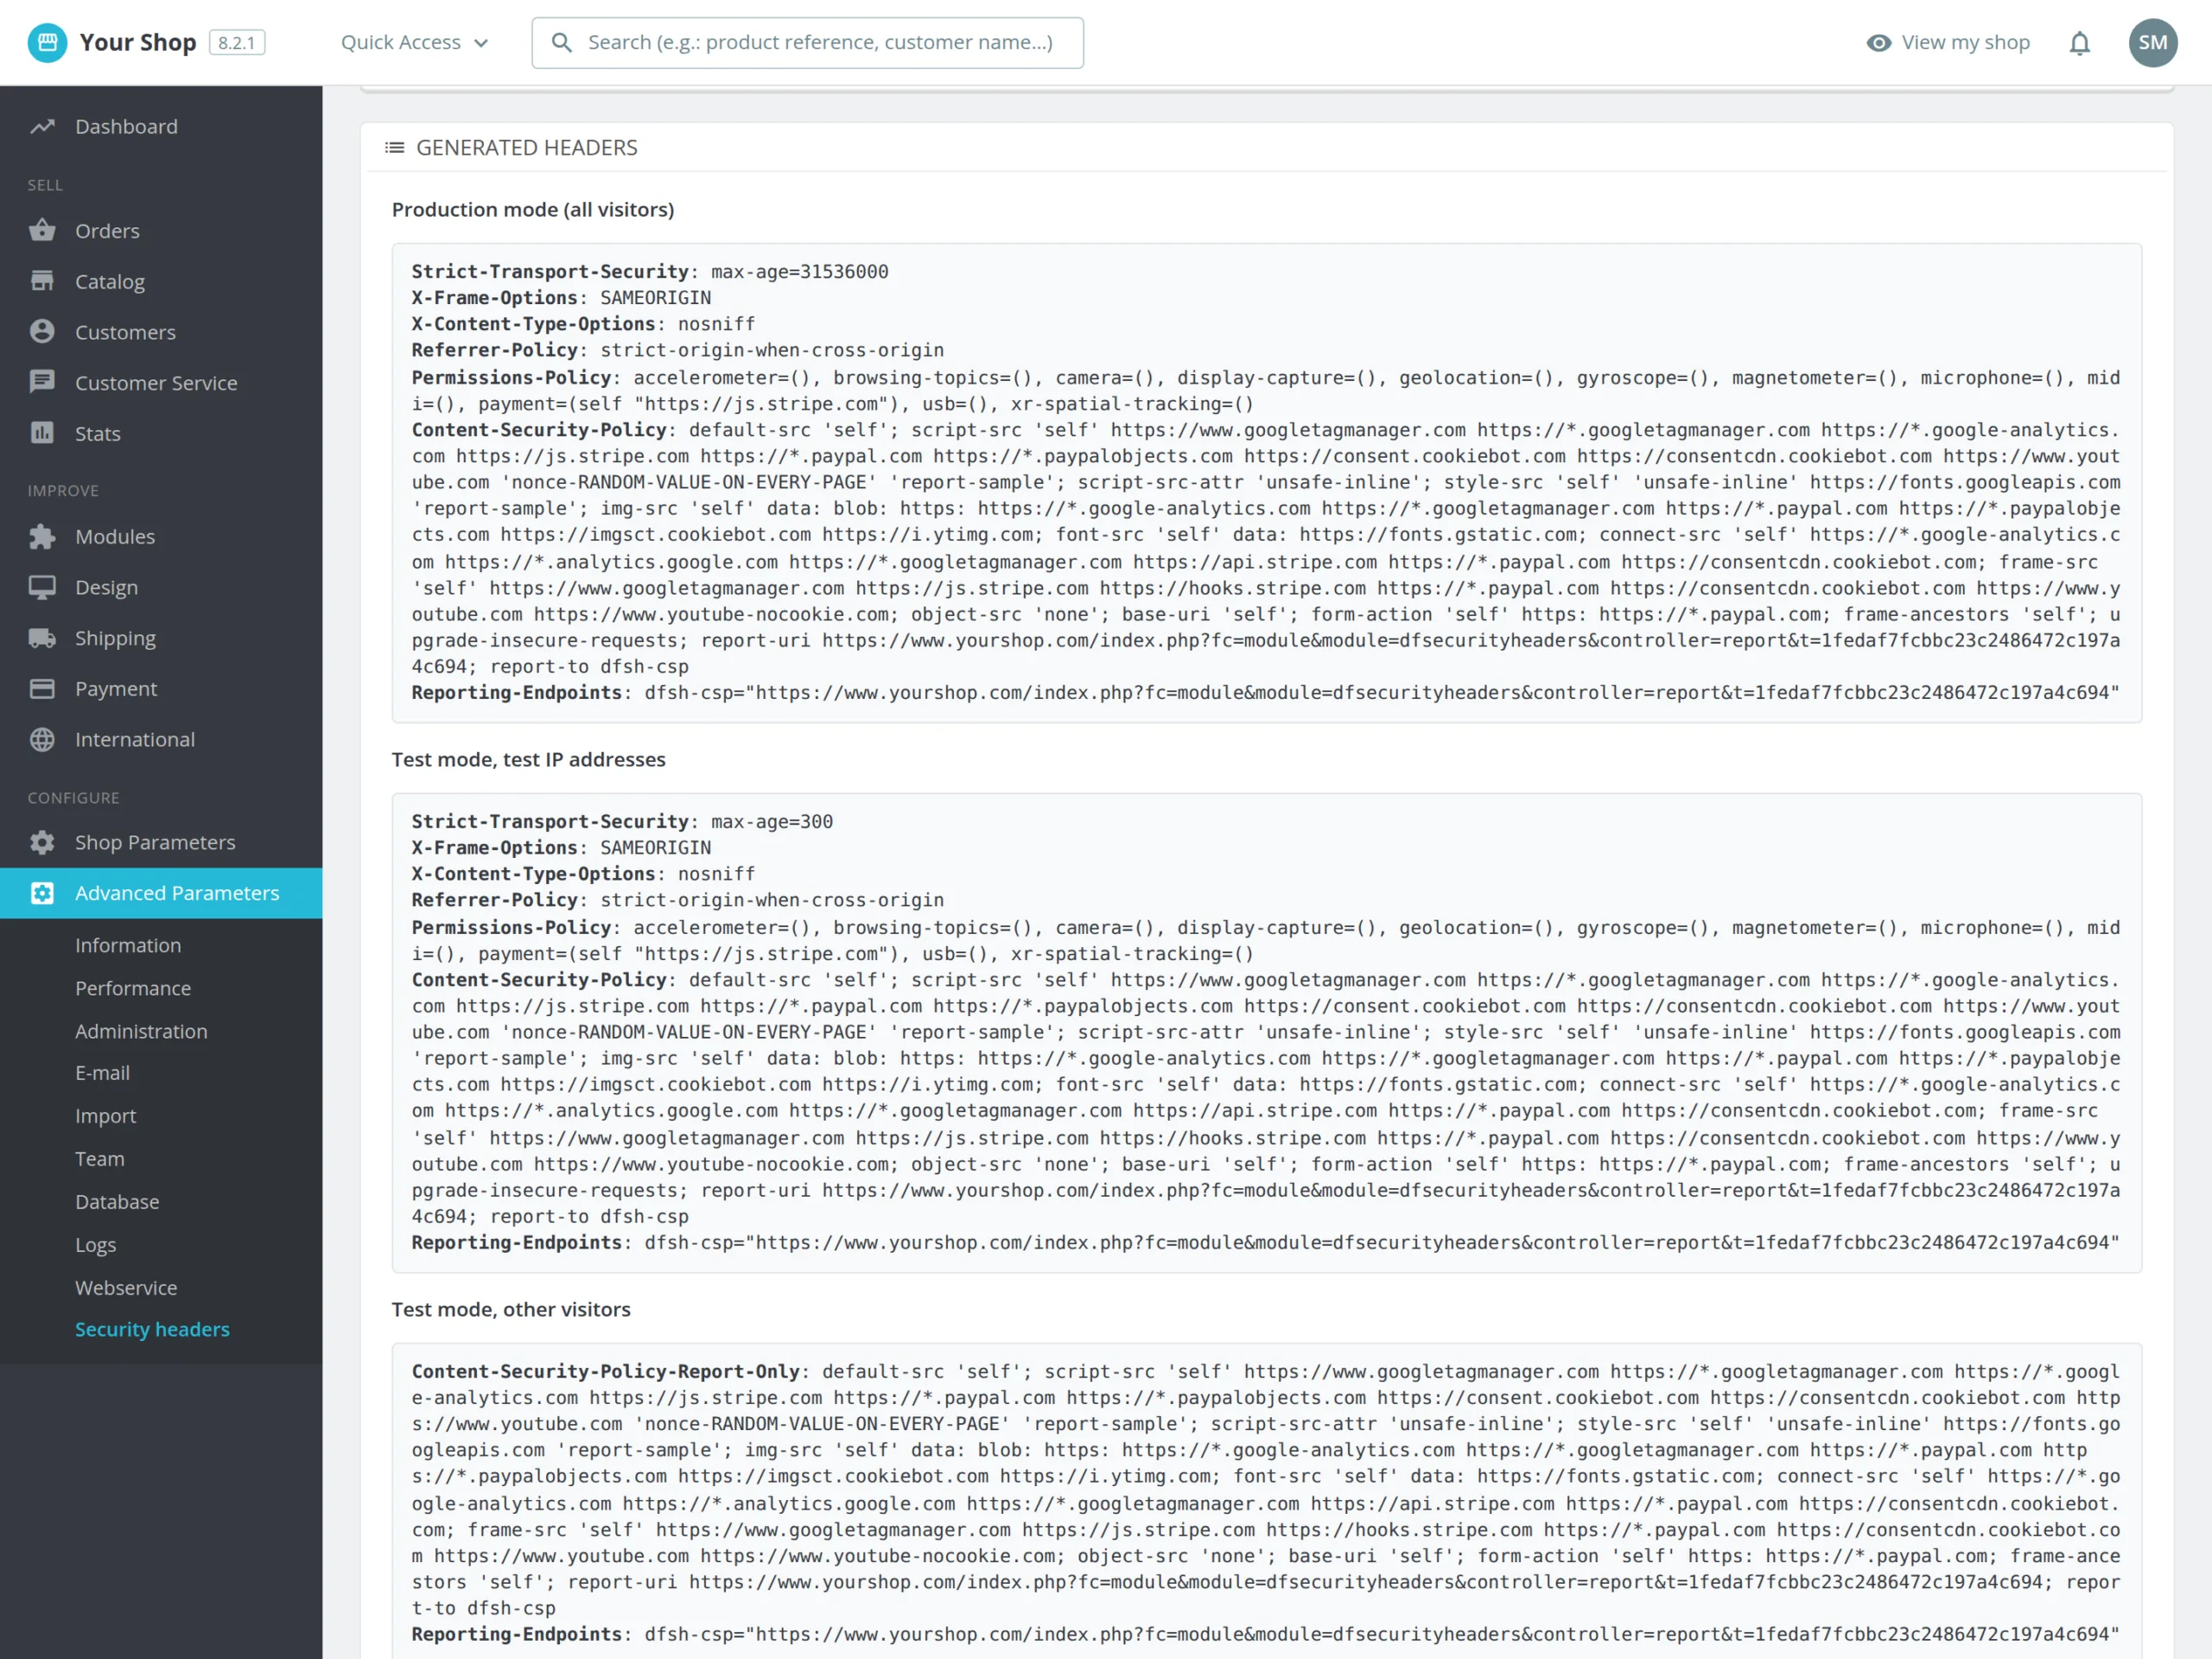
En modo de prueba, las IP que indique reciben la política completa, con la CSP aplicada y HSTS limitado a 5 minutos para que un error caduque rápido. Un enlace de prueba hace lo mismo en un teléfono con 4G. Los visitantes solo reciben la CSP en Report-Only: nada se bloquea para ellos, pero su navegador informa de lo que se bloquearía.

02

Cada bloqueo se convierte en una decisión

Los informes de los navegadores se agrupan por directiva y dominio, con la página afectada y el inicio del código inline bloqueado. Permitir añade la fuente a la directiva correcta, Ignorar elimina la línea. Filtros y acciones en lote tratan decenas de líneas en minutos, y las extensiones del navegador se descartan.

03

El camino hacia A+

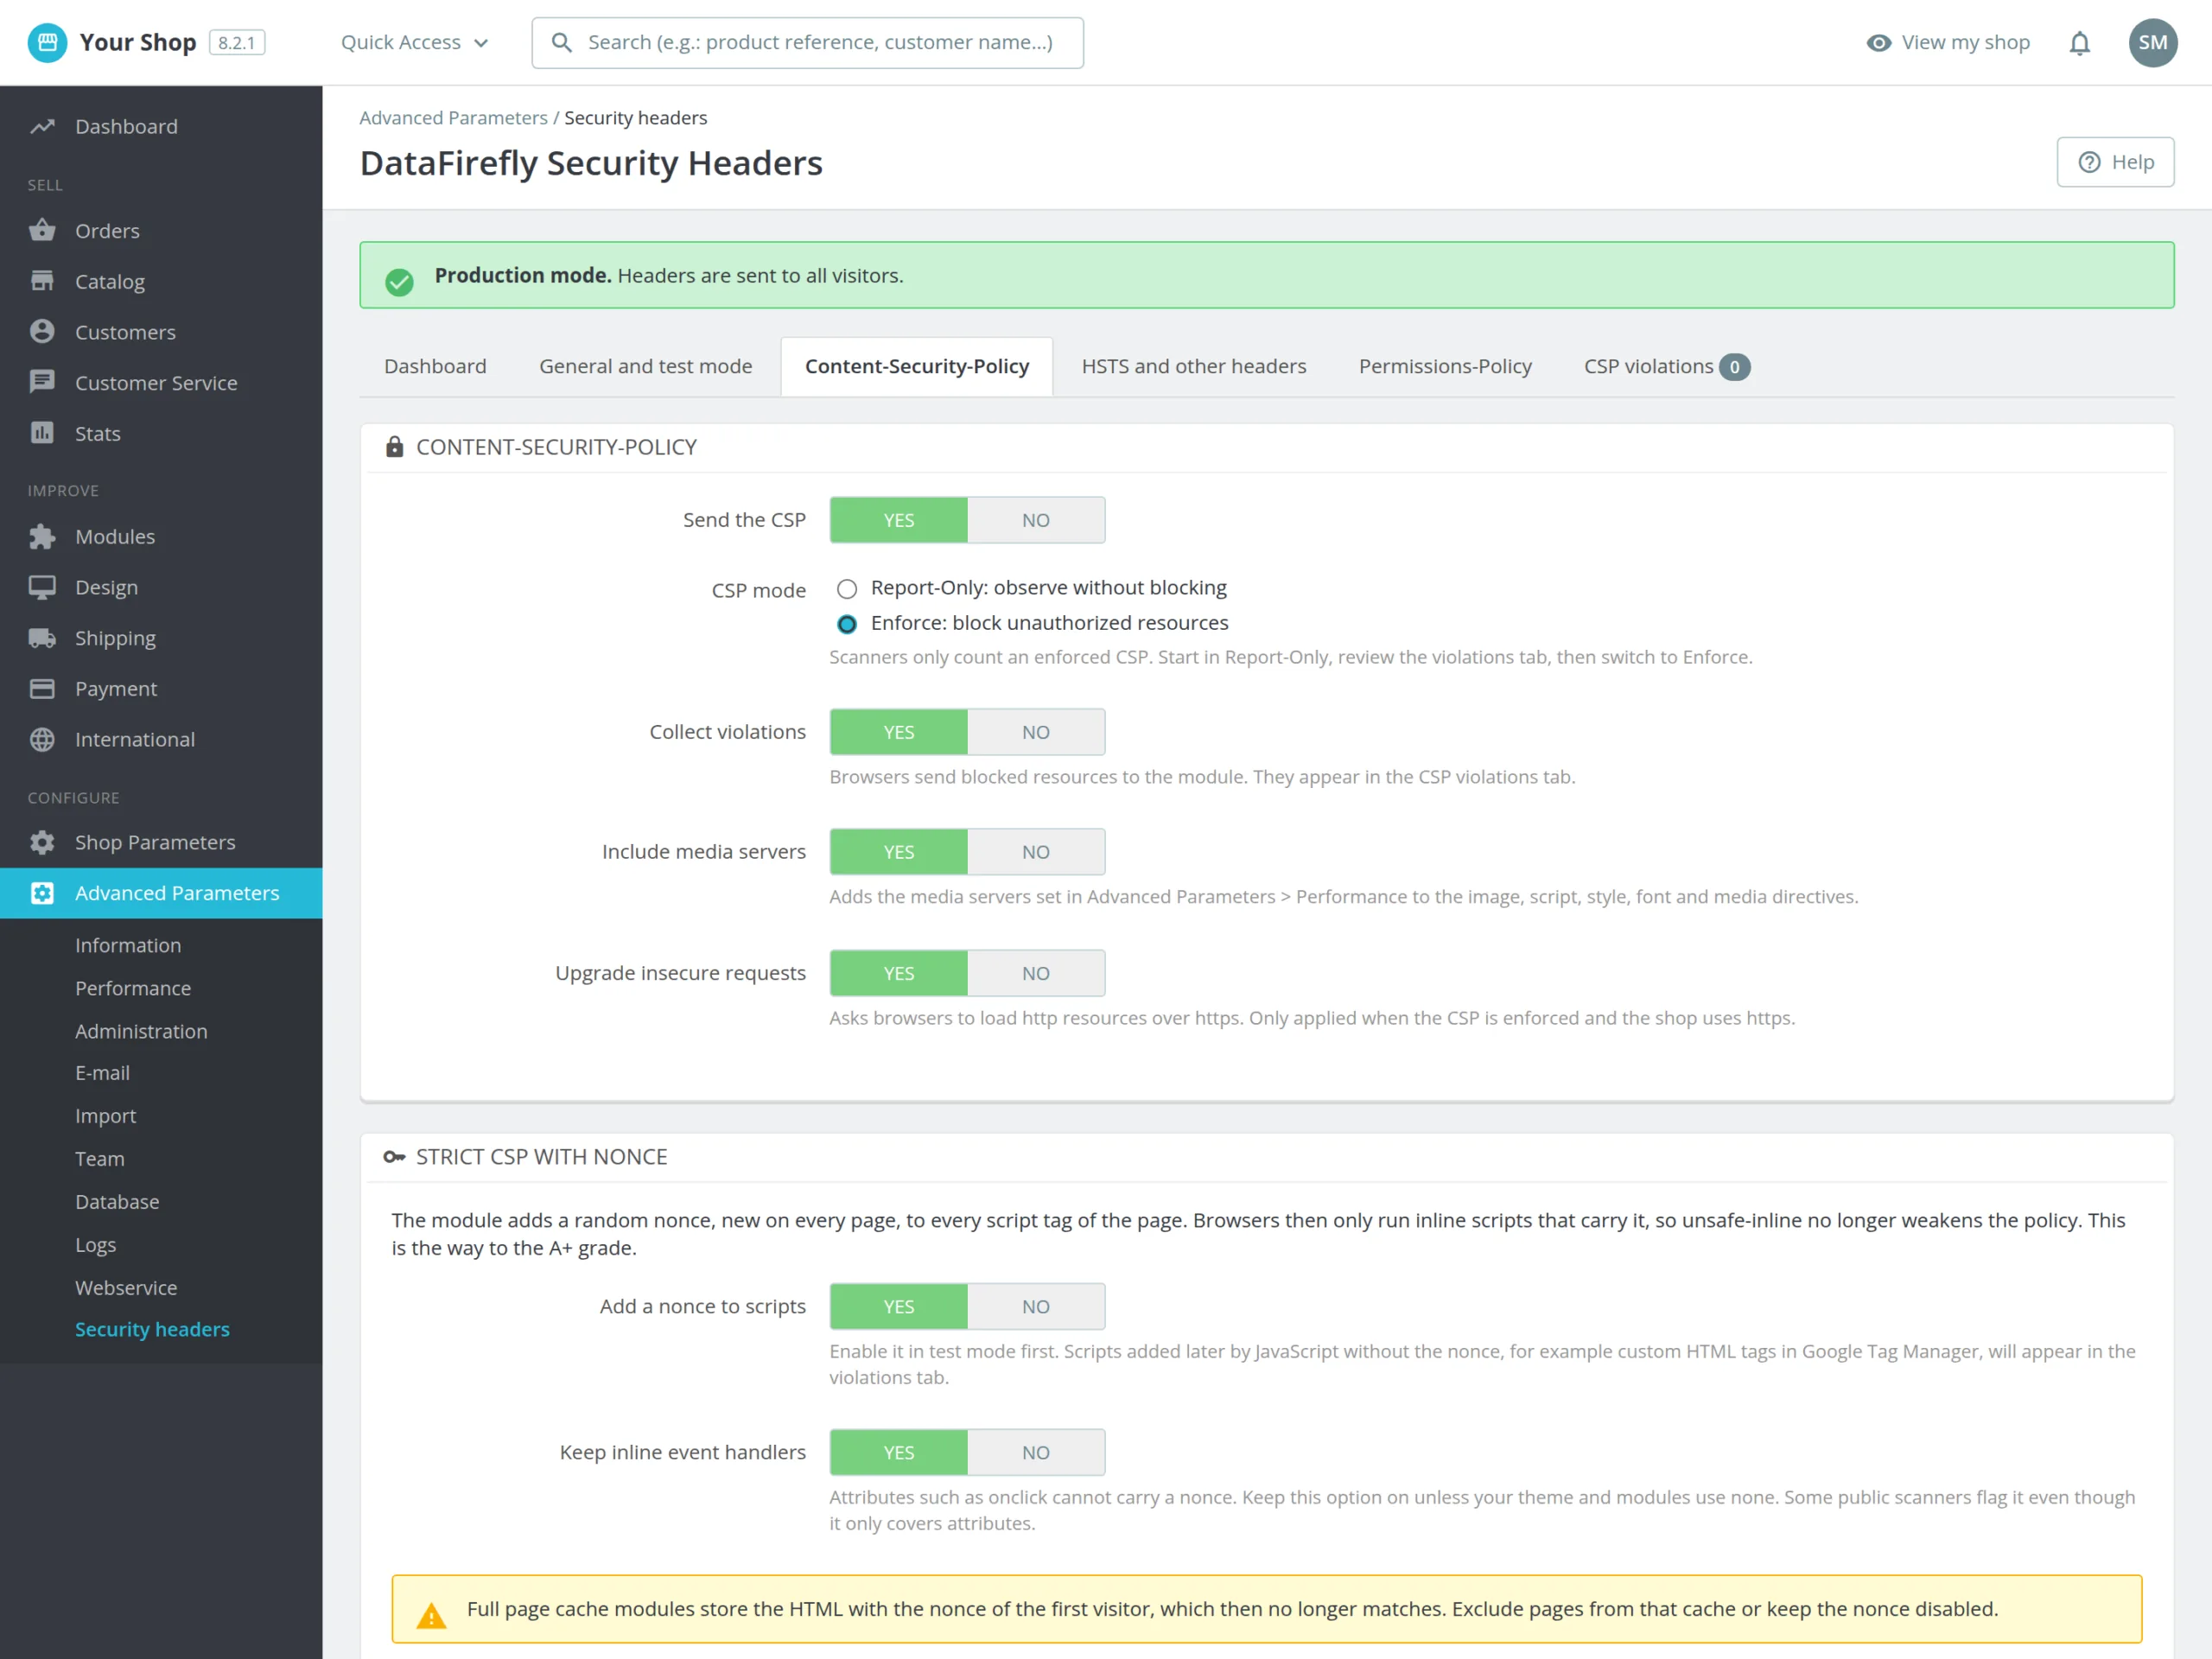
Los temas de PrestaShop usan scripts inline, de ahí el unsafe-inline que limita la nota a A. El modo nonce añade un token aleatorio, nuevo en cada página, a todas las etiquetas script y quita unsafe-inline de la política. El tema no se modifica.

04

Nada se rompe en silencio

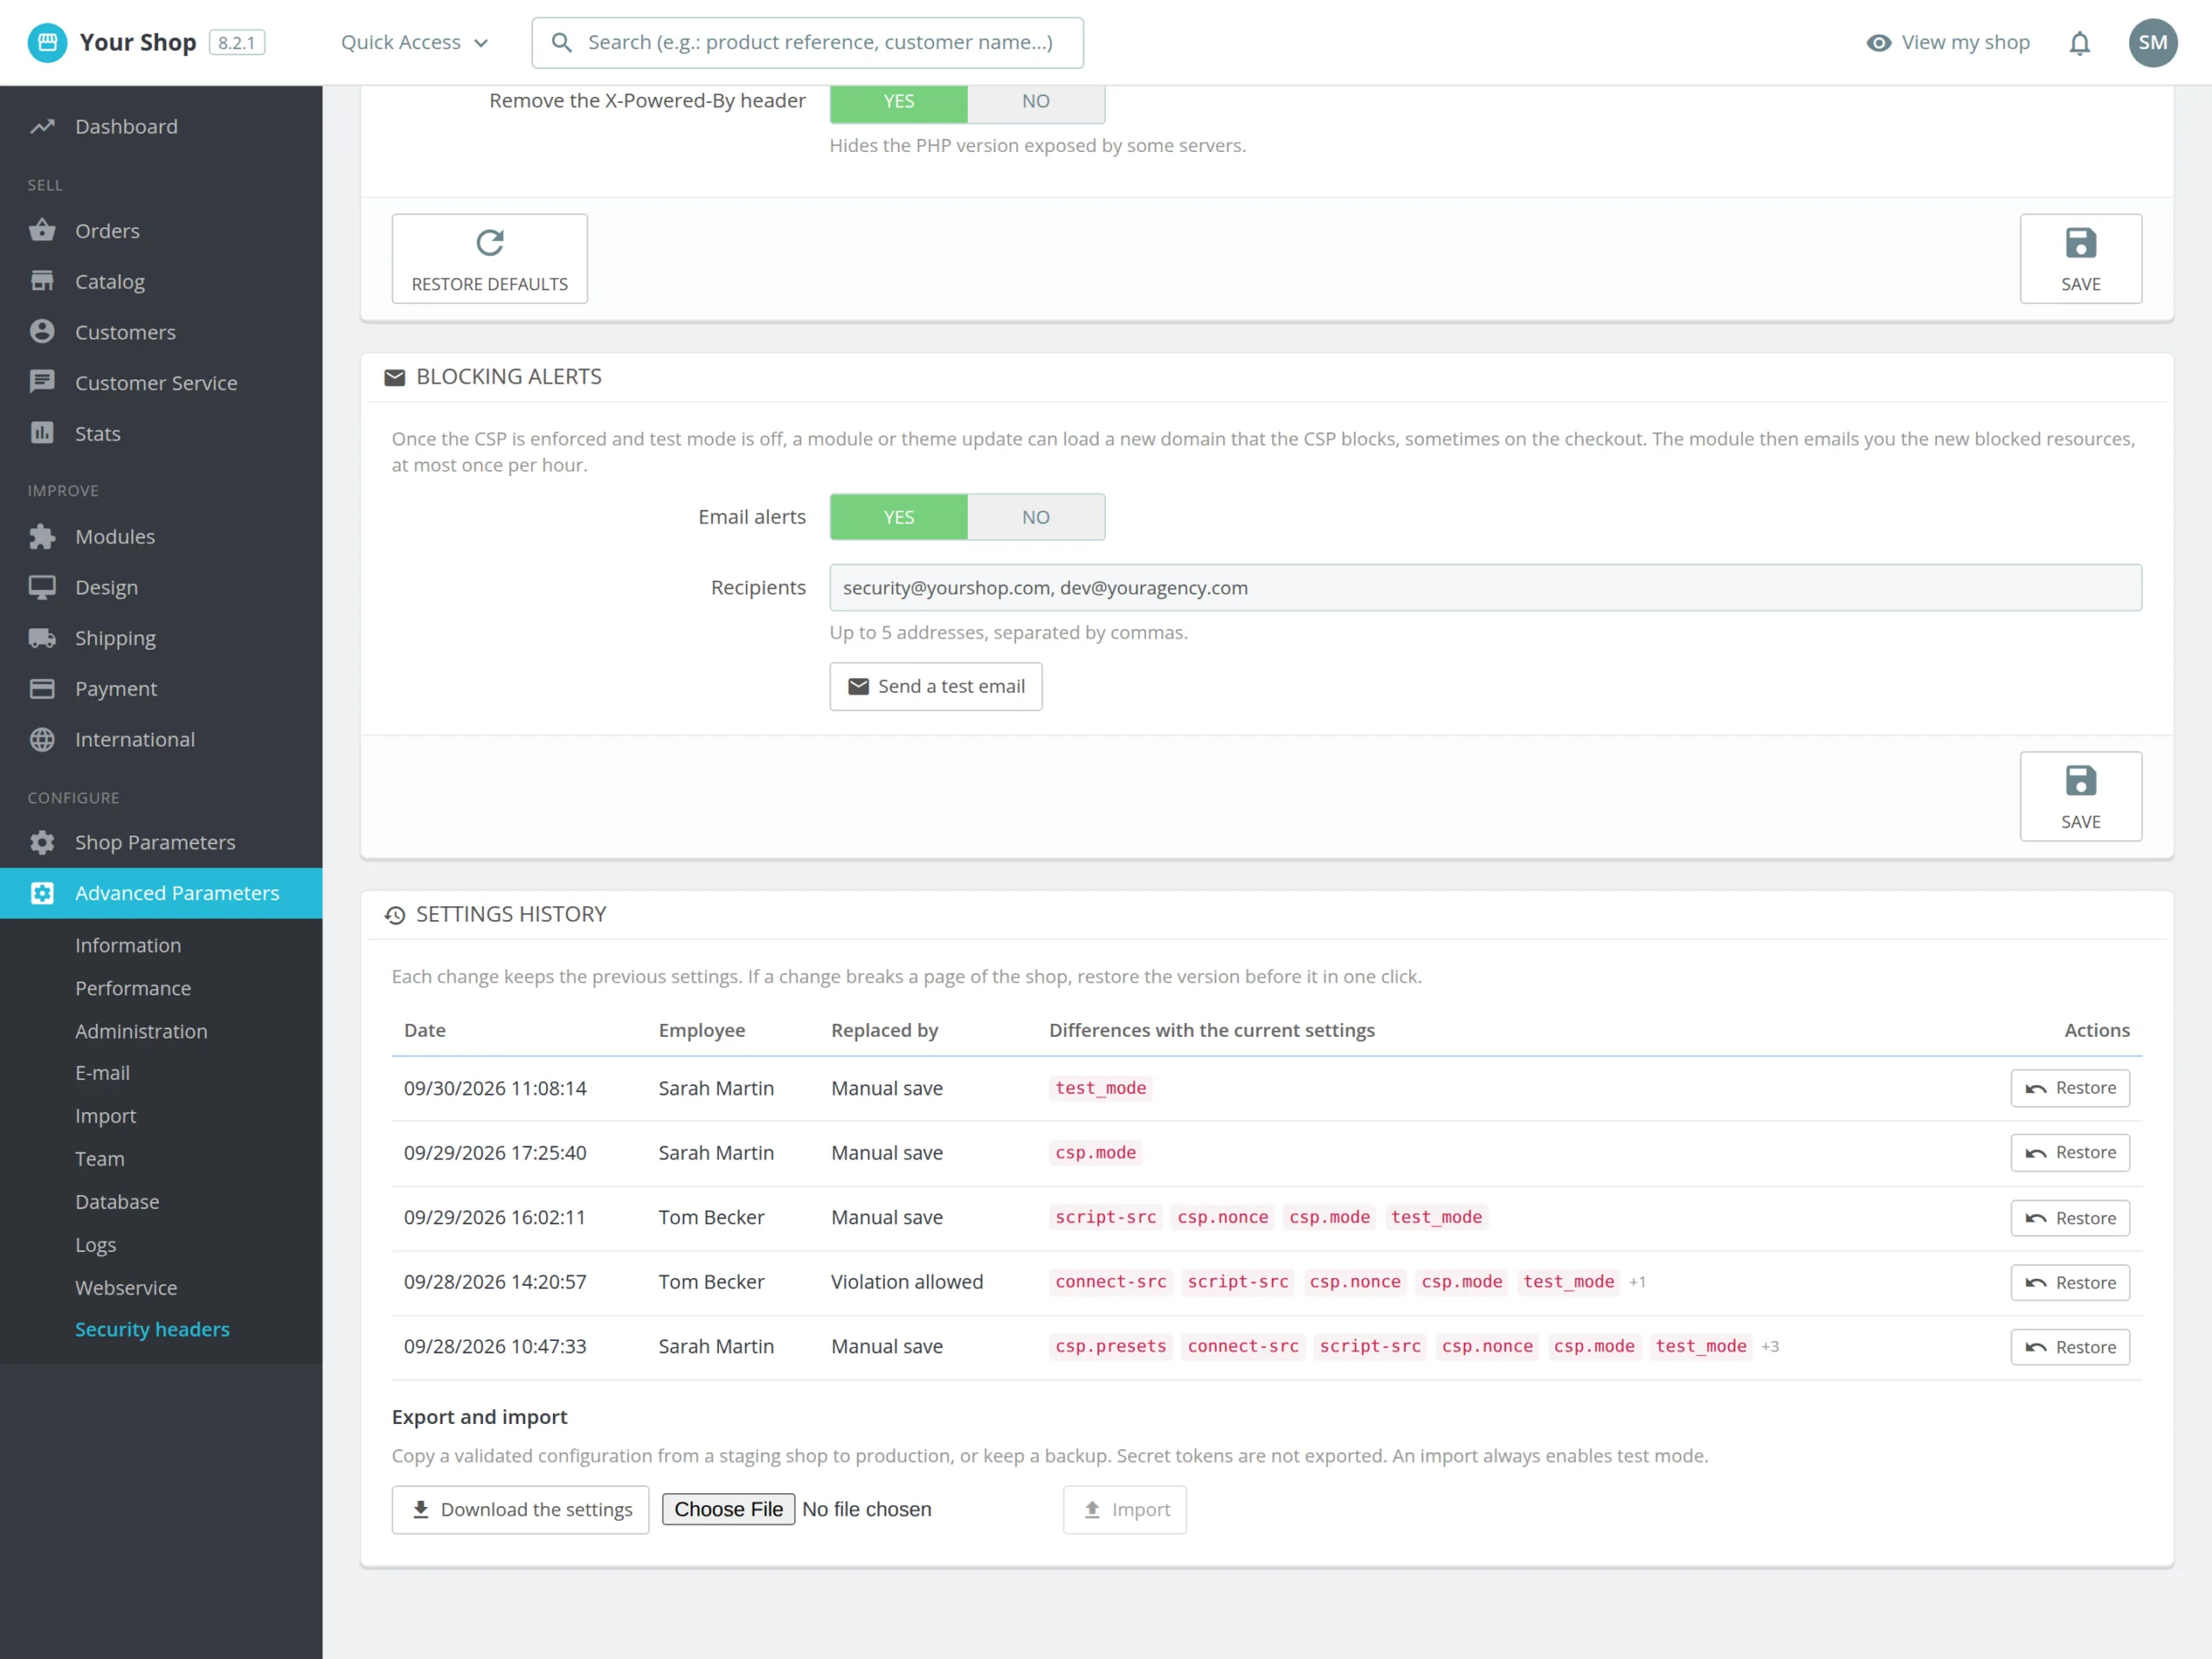
Cada cambio conserva la versión anterior, restaurable con un clic. En producción, si una actualización de módulo carga un dominio nuevo que la CSP bloquea, un email le avisa con el recurso y la página afectados, como máximo una vez por hora.

La versión larga

Todo lo que querrías saber antes de instalar.

Una mirada detallada a cómo funciona Cabeceras de Seguridad PrestaShop 8 y 9: CSP, HSTS y Nota A+ sin Tocar el Servidor, por qué lo construimos así y la lógica detrás de las características anteriores.

§ 01

Por qué su tienda saca F en securityheaders.com

PrestaShop no envía casi ninguna cabecera de seguridad. Sin Content-Security-Policy, un script inyectado por un módulo comprometido o un fallo XSS puede leer los campos del formulario de pago. Sin HSTS, la primera visita puede ir por http. Sin X-Frame-Options, su tienda puede mostrarse dentro del marco de un sitio trampa. Los escáneres públicos lo ven en segundos, y agencias, auditores y algunos socios de pago consultan estas notas.

§ 02

Crear una CSP sin romper el pago

Una CSP demasiado estricta bloquea Google Analytics, el chat o el formulario de Stripe. Por eso el módulo parte de una política compatible con los temas de PrestaShop y le deja marcar los servicios que usa. En modo de prueba, la política se aplica a sus IP y dispositivos de prueba, mientras los navegadores de los visitantes informan en Report-Only de lo que se bloquearía. Recorre la tienda, trata las infracciones y pasa al modo aplicado cuando la lista queda vacía.

§ 03

unsafe-inline, nonce y la nota A+

La nota A exige una CSP aplicada, HSTS de al menos seis meses y las cabeceras habituales. La A+ exige además que los scripts inline dejen de permitirse sin control. El modo nonce añade un token aleatorio a cada etiqueta script de la página y quita unsafe-inline. Dos límites: un módulo de caché de página completa sirve el HTML con el nonce del primer visitante, y las etiquetas HTML personalizadas de Google Tag Manager deben usar la variable nonce de GTM. El registro de infracciones muestra estos casos antes de pasar a producción.

§ 04

Un módulo que vigila después de la puesta en producción

Con la CSP aplicada, una actualización de tema o de módulo puede cargar un dominio nuevo. El módulo detecta los recursos realmente bloqueados que nunca se habían visto y envía un email a los destinatarios elegidos, como máximo una vez por hora. Cada cambio de ajustes se conserva con el empleado que lo hizo y las diferencias con el estado actual: si una página se rompe, la versión anterior se restaura con un clic.

§ 05

Desde PrestaShop en lugar del servidor

Las cabeceras se envían por PHP al inicio de cada petición, en el front y, si lo desea, en el back-office. No hace falta acceso SSH ni archivo .htaccess, lo que conviene a los alojamientos compartidos. Si su hosting o Cloudflare ya añade cabeceras, el escáner integrado señala los duplicados. Y si al final prefiere que el servidor gestione las cabeceras, el módulo genera los bloques Apache y Nginx correspondientes.