
Security Headers: cabeceras de seguridad y CSP para PrestaShop 8 y 9
Instalar y configurar Security Headers 2.0: asistente, observación en Report-Only, nonce y editor de CSP, servicios, informes, revisiones, exportación para el servidor, HSTS y parada de emergencia.
DataFirefly Security Headers envía las cabeceras de seguridad HTTP de su tienda en PrestaShop 1.7.8, 8 y 9: Content-Security-Policy con un nonce aleatorio en cada página, HSTS, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy y, opcionalmente, COOP, COEP y CORP. Un asistente de configuración analiza la tienda, un periodo de observación en Report-Only muestra lo que la CSP bloquearía antes de bloquear nada, y el paso a producción es guiado, con una red de seguridad opcional. Todo se encuentra en Parámetros Avanzados > Cabeceras de seguridad.
Instalación
- En Módulos > Gestor de módulos, haga clic en Subir un módulo y envíe el archivo ZIP.
- Abra Parámetros Avanzados > Cabeceras de seguridad. No se envía nada a sus visitantes hasta que se haya completado el asistente de configuración.
- Actualización desde la 1.0 o la 1.1: se conservan los ajustes, tokens, servicios, revisiones e informes registrados, y el asistente se marca como completado.
Panel
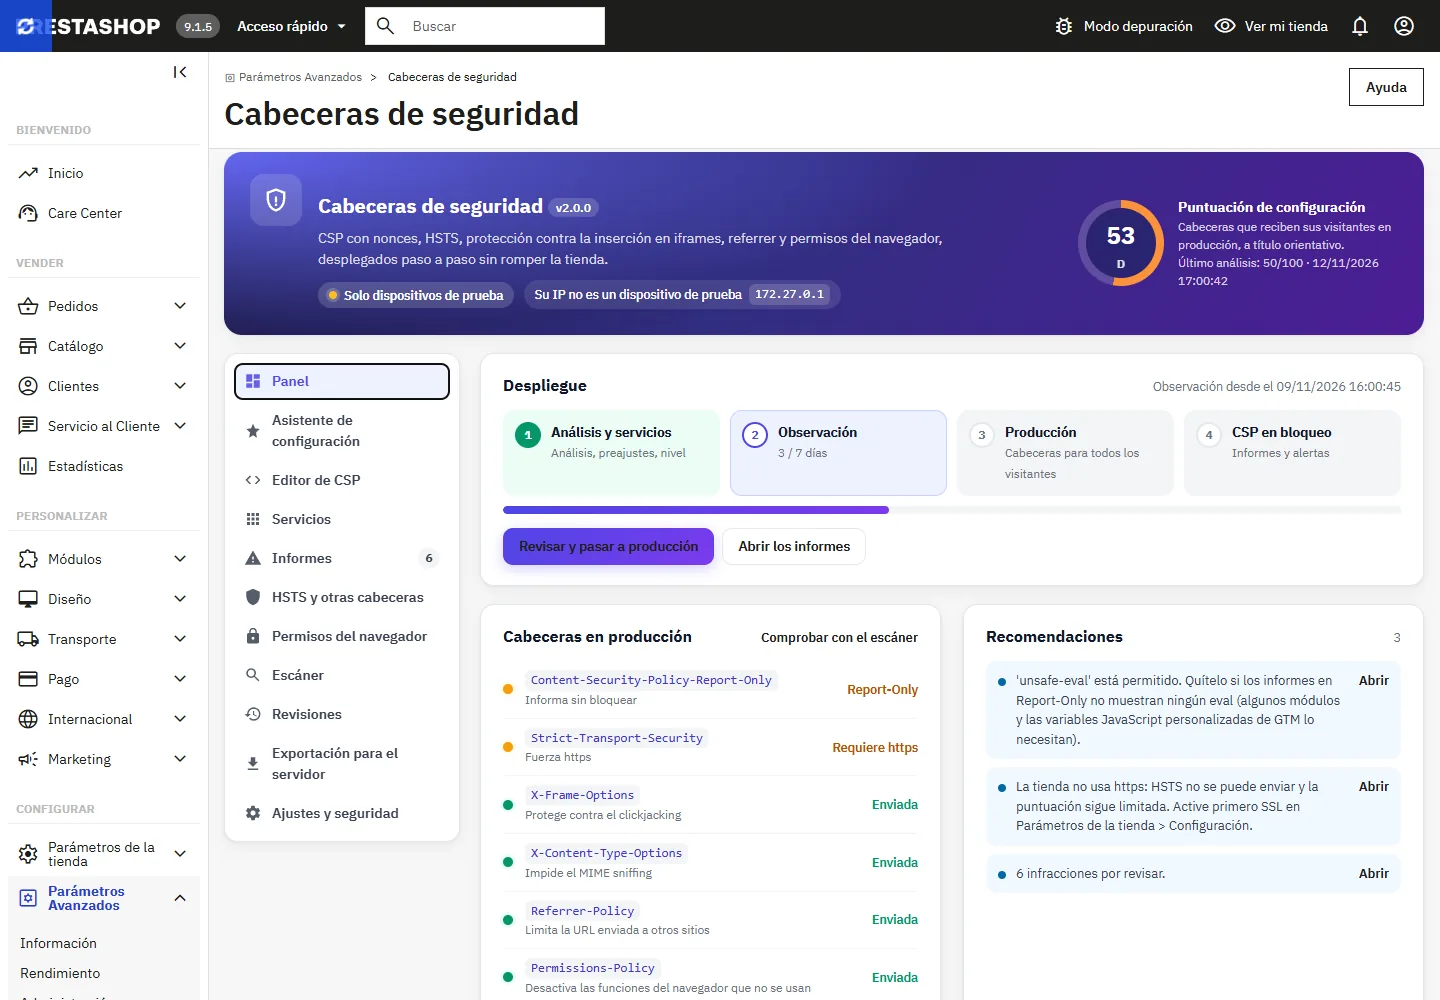
La parte superior del panel muestra el estado (ninguna cabecera, observación, solo dispositivos de prueba, producción con la CSP en Report-Only o en bloqueo) y una puntuación de configuración orientativa, calculada a partir de las cabeceras que reciben sus visitantes en producción. La tarjeta Despliegue sigue los cuatro pasos: análisis y servicios, observación, producción, CSP en bloqueo.
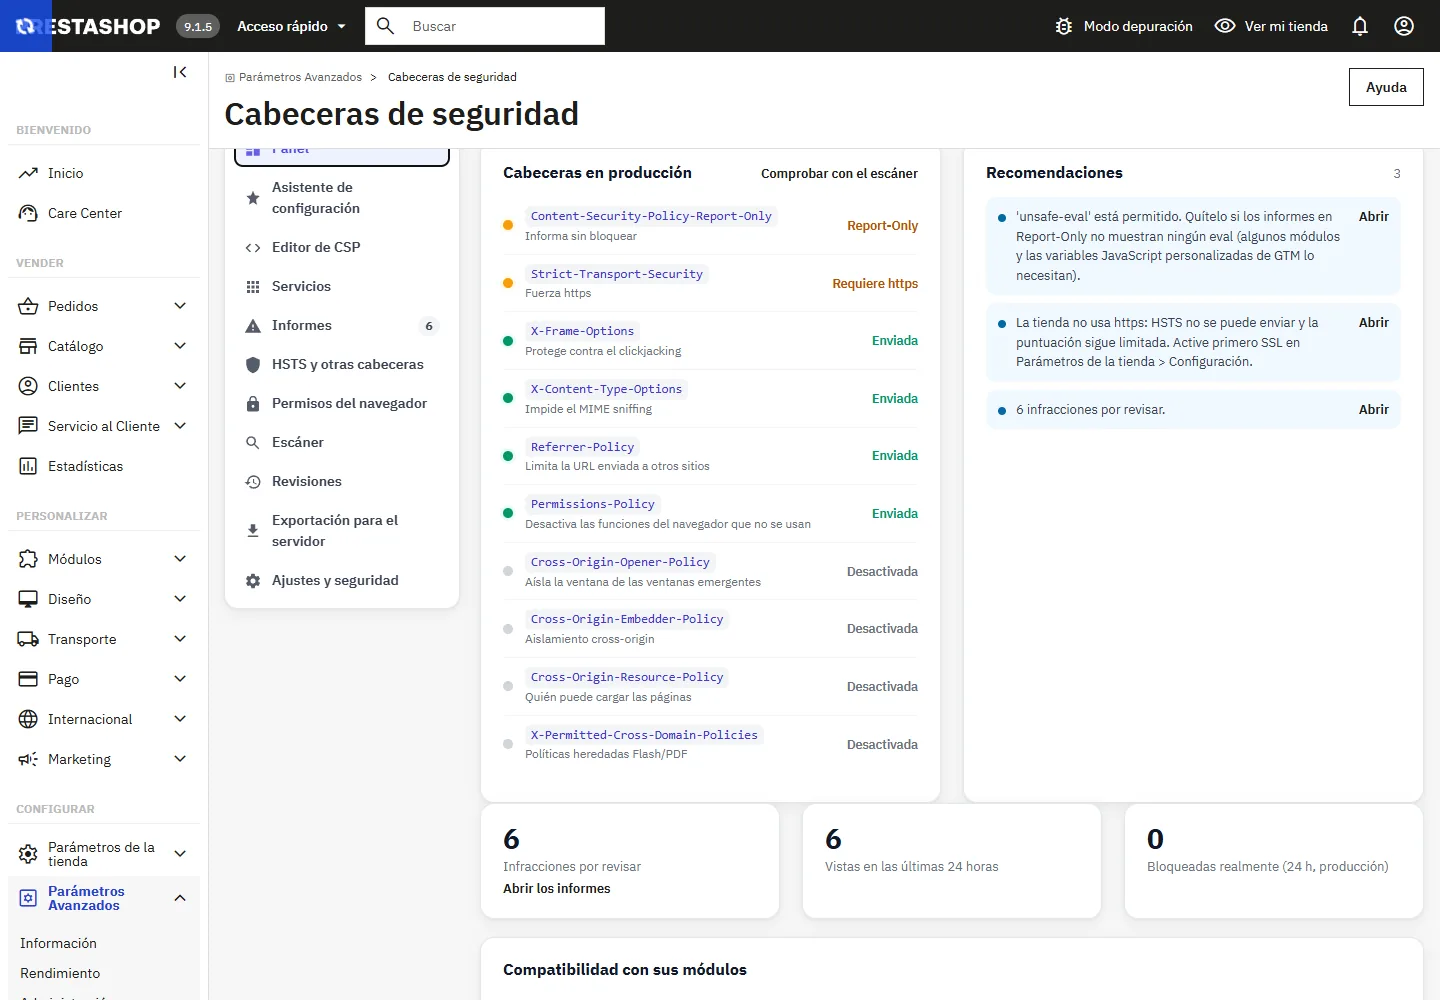
La lista de Recomendaciones se calcula a partir de sus ajustes, el último análisis, los informes y sus módulos: cada elemento indica qué hacer y abre la sección correspondiente. La puntuación usa la ponderación propia de este módulo: los escáneres públicos aplican sus propios criterios y pueden otorgar otra calificación. No se trata de una certificación.
Asistente de configuración
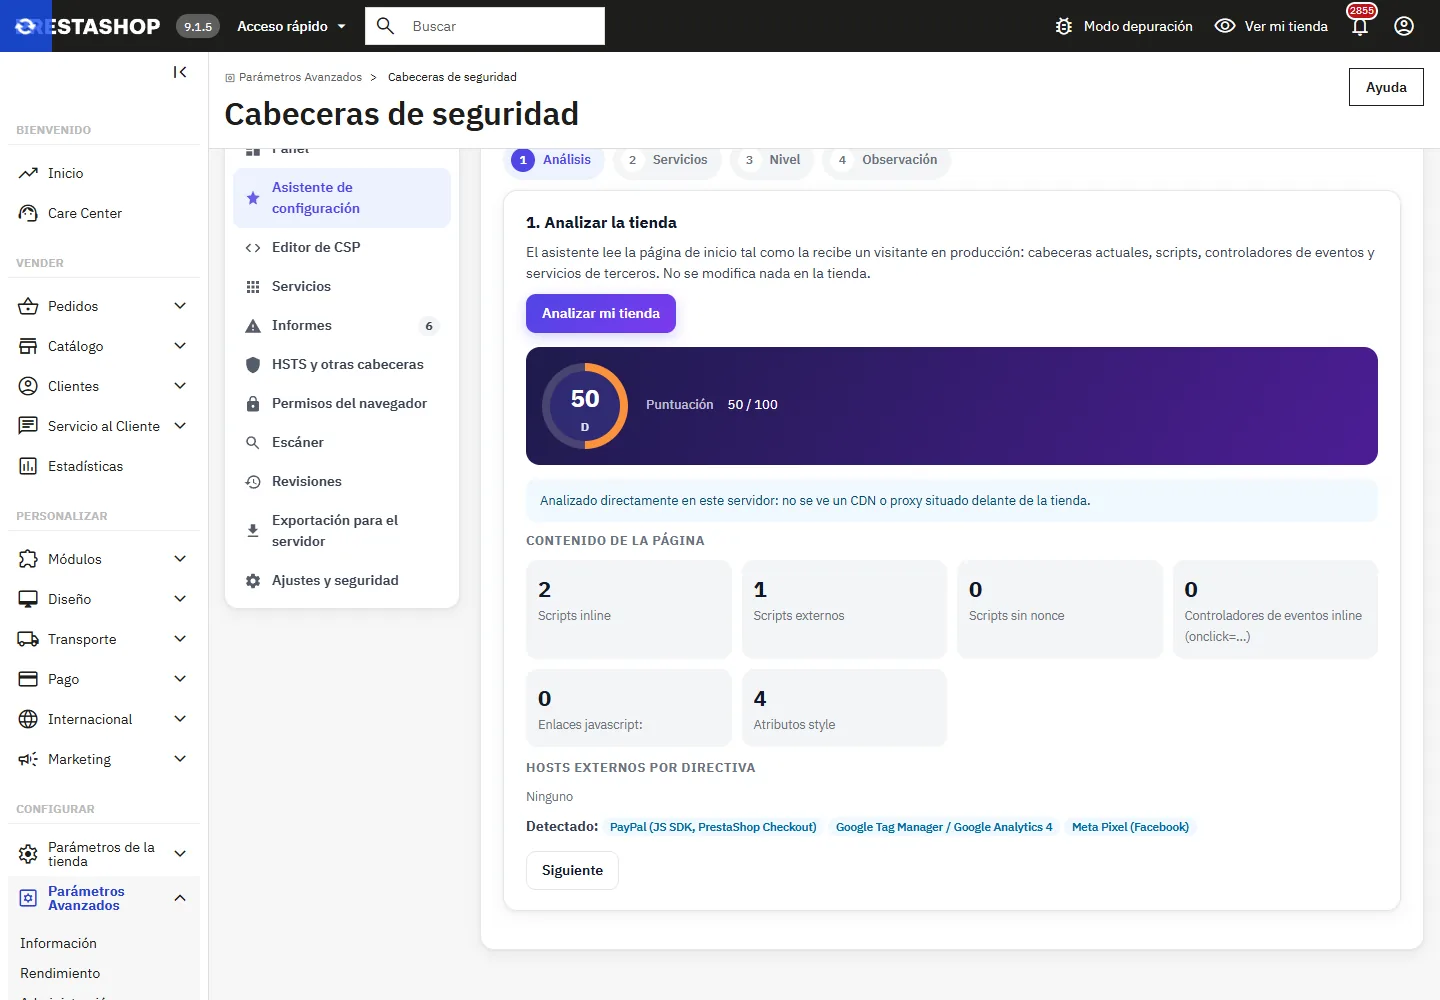
- Análisis: el asistente lee la página de inicio tal y como la recibe un visitante en producción: cabeceras actuales, scripts inline, controladores de eventos inline (
onclick=...), enlacesjavascript:y hosts externos por directiva. Solo se pueden analizar las páginas de la propia tienda.
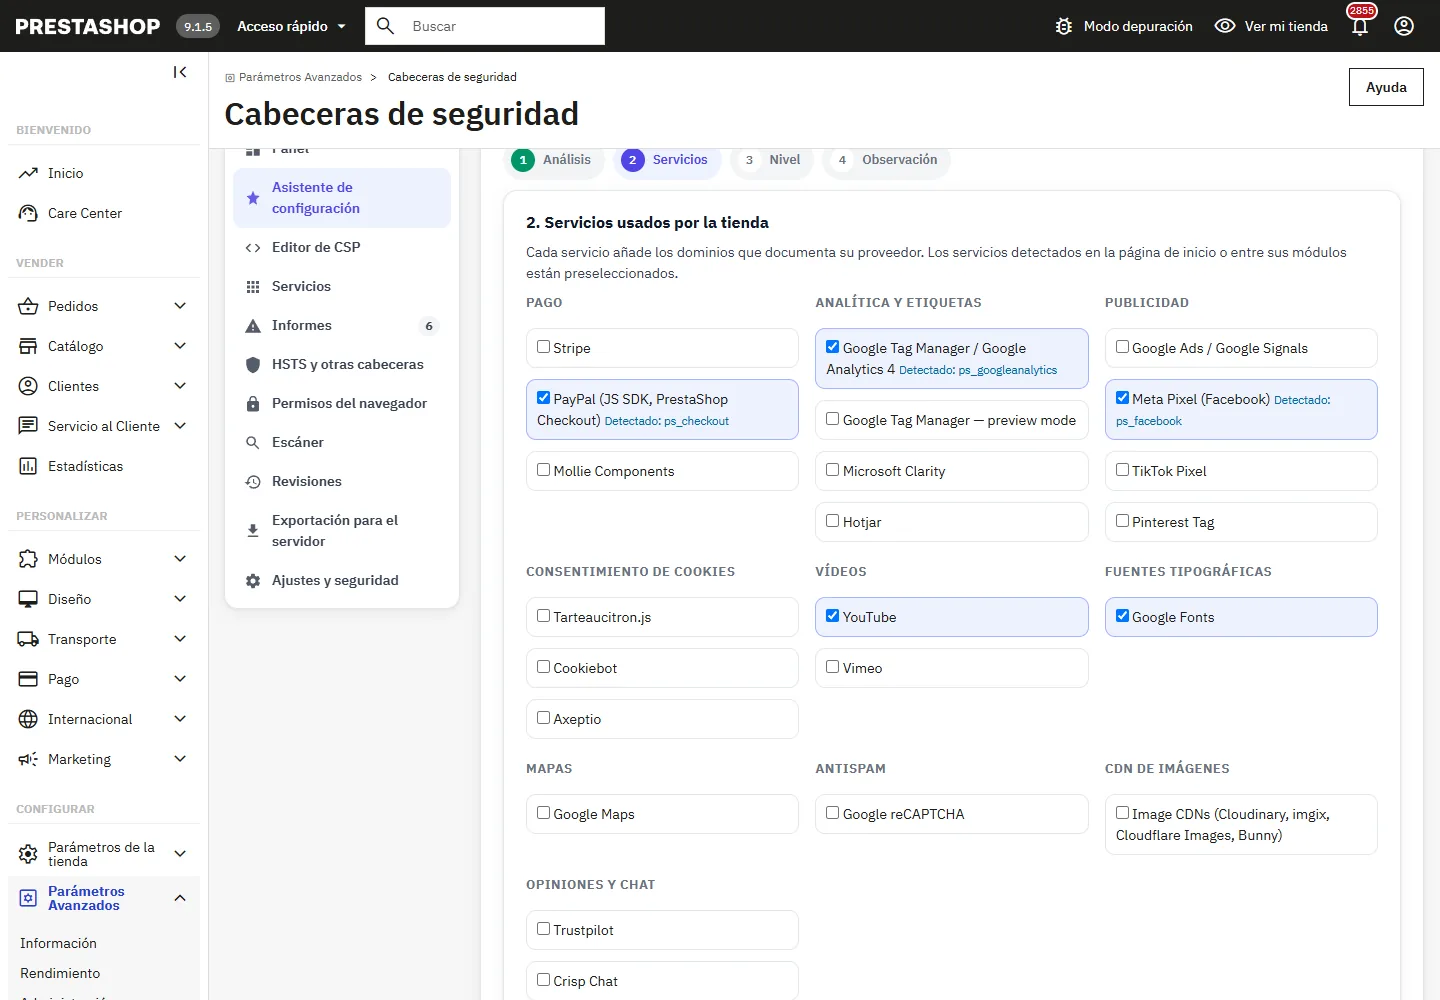
- Servicios: los servicios detectados en la página o entre sus módulos (PrestaShop Checkout, DataFirefly Google Tag Manager, Product Videos…) aparecen preseleccionados.
- Nivel: Esencial filtra los dominios pero permite los scripts inline; Recomendado añade un nonce aleatorio en cada página para que solo se ejecuten los scripts escritos por la tienda y los de los dominios permitidos, y los controladores de eventos inline siguen permitidos; Estricto añade
'strict-dynamic'y elimina'unsafe-eval'y los controladores inline. En el tema Classic,'unsafe-eval'se mantiene en todos los niveles: su biblioteca Bootstrap 4 alpha usanew Function().
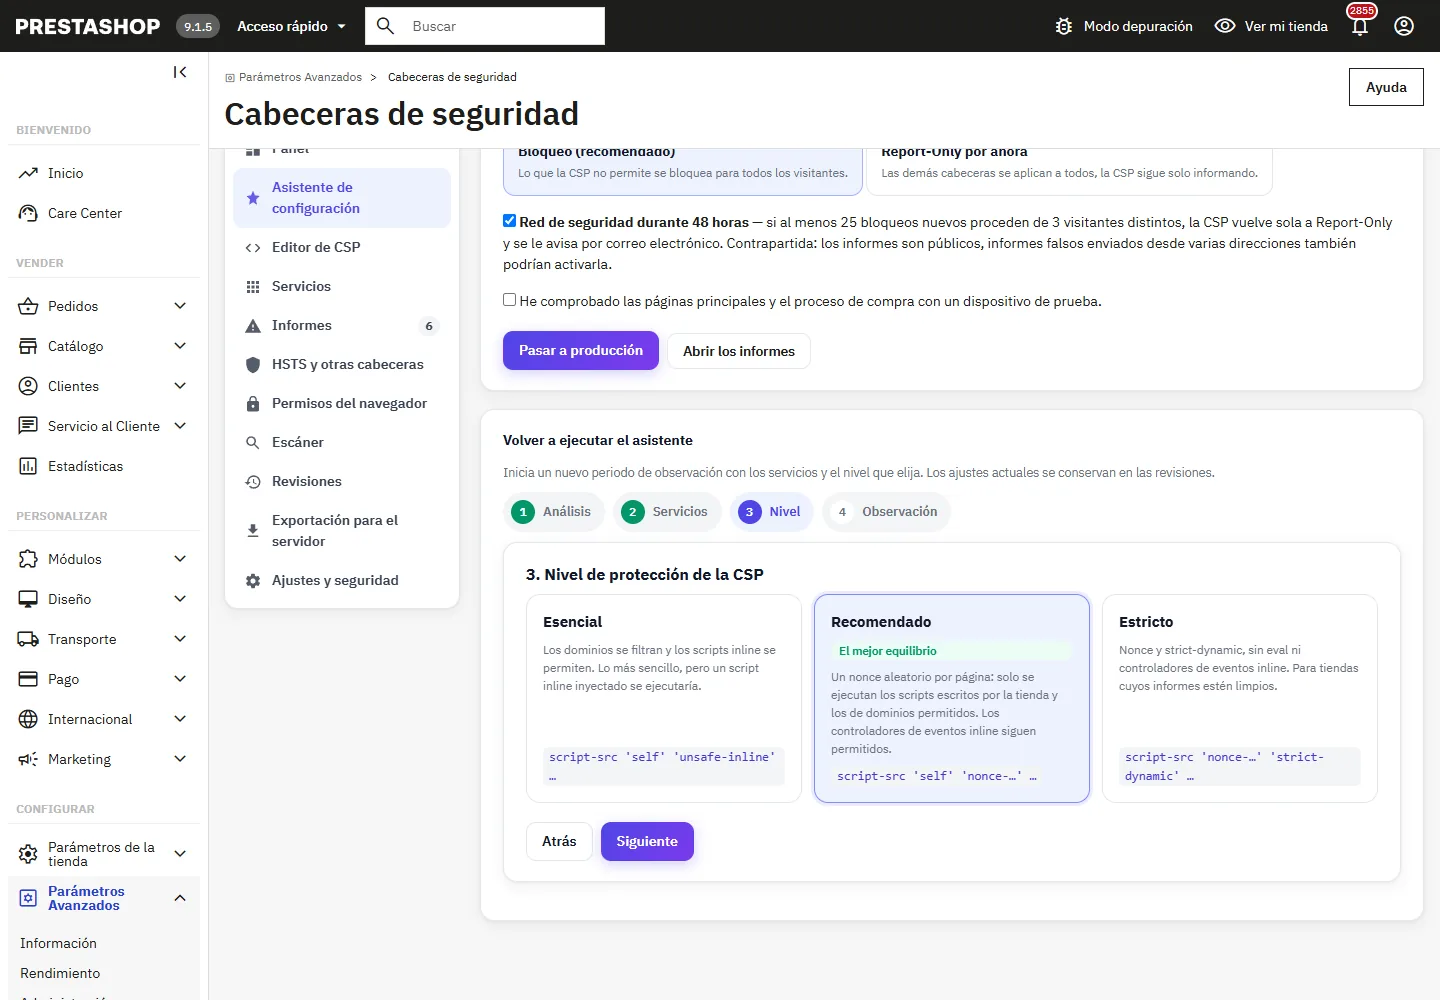
- Observación: elija 3, 7, 14 o 30 días. Cada visitante recibe la CSP en Report-Only (su navegador informa de lo que bloquearía, no se bloquea nada), o nada en absoluto si elige Solo dispositivos de prueba. Se puede indicar una dirección de correo electrónico para las alertas.
Paso a producción
Durante la observación, recorra las páginas principales (inicio, categoría, producto, carrito, pedido, cuenta) con un dispositivo de prueba y revise los informes. Después, en el asistente, elija el modo de la CSP una vez en producción: Bloqueo (recomendado) o Report-Only por ahora, marque la confirmación y haga clic en Pasar a producción.
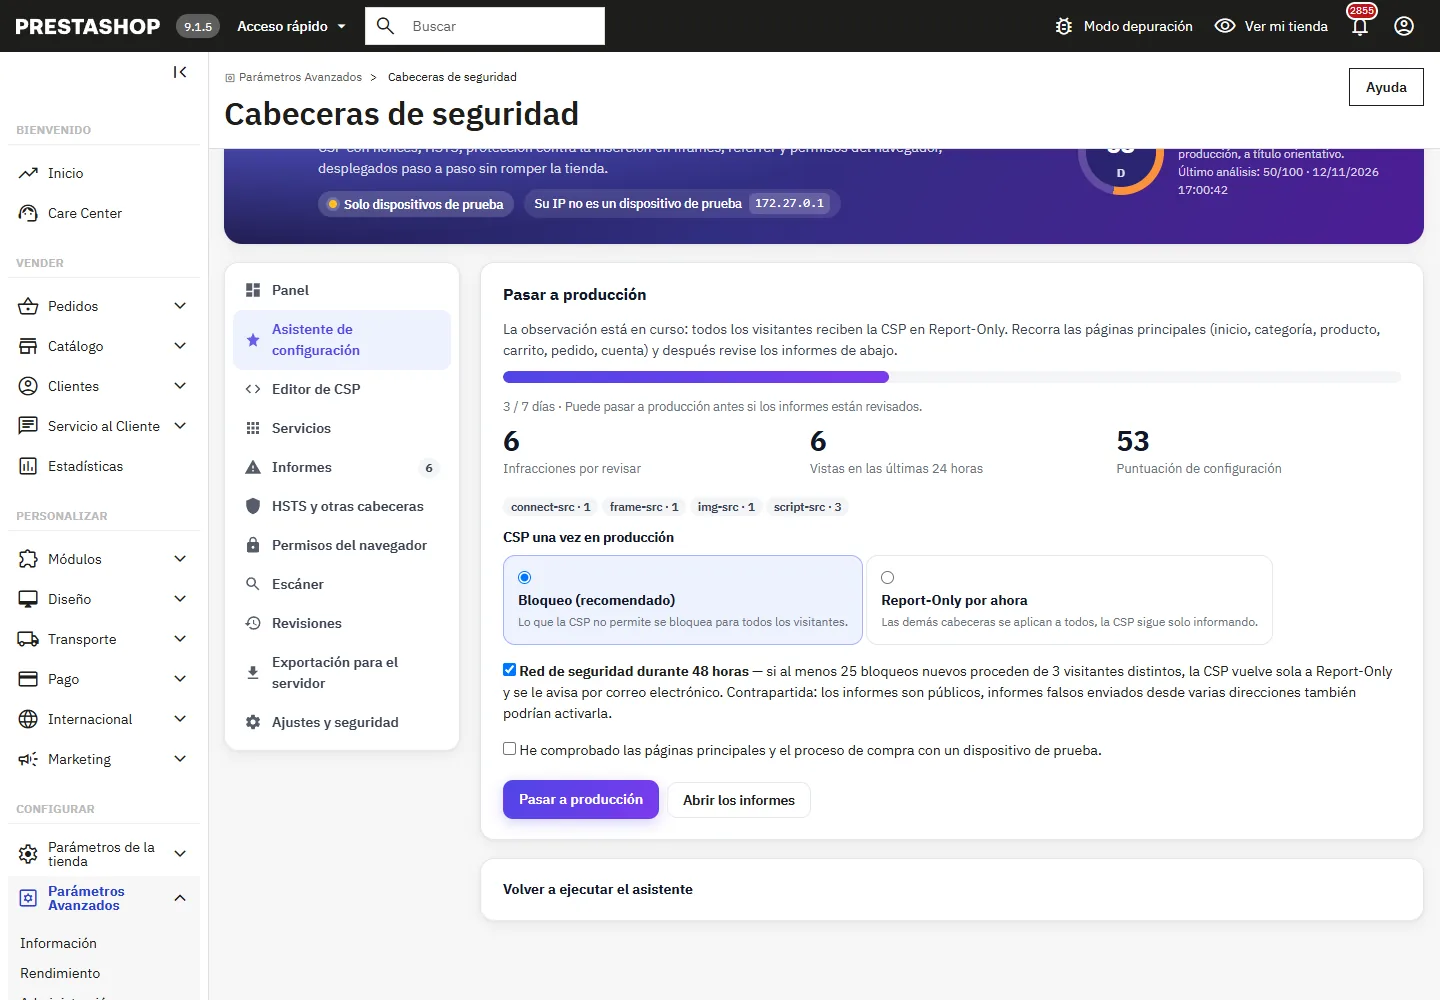
La red de seguridad opcional vigila las 48 horas siguientes a un paso a bloqueo: si al menos 25 bloqueos nuevos proceden de 3 visitantes distintos, la CSP vuelve por sí sola a Report-Only, se guarda una revisión y usted recibe un correo electrónico. Contrapartida: los informes son públicos, por lo que informes falsos enviados desde varias direcciones también podrían activarla. Volver a Report-Only en el panel hace lo mismo manualmente en cualquier momento.
Modo de prueba y dispositivos de prueba
- Dispositivos de prueba (dirección IP incluida en la lista, o navegador abierto con el enlace de prueba): todas las cabeceras, la CSP en bloqueo sea cual sea el modo elegido, HSTS limitado a 5 minutos y nunca con preload.
- Otros visitantes: la CSP en Report-Only, o nada (Solo dispositivos de prueba).
La lista de IP acepta IPv4, IPv6 y rangos CIDR. El enlace de prueba marca un navegador como dispositivo de prueba durante 24 horas, algo útil en un teléfono móvil; abra la dirección con ?dfsh_test=off para desactivarlo. Detrás de un proxy o un balanceador de carga, introduzca sus direcciones en Proxies de confianza: X-Forwarded-For solo se lee para esas direcciones, de derecha a izquierda, para que un visitante no pueda hacerse pasar por un dispositivo de prueba escribiendo él mismo la cabecera.
Editor de CSP y nonce
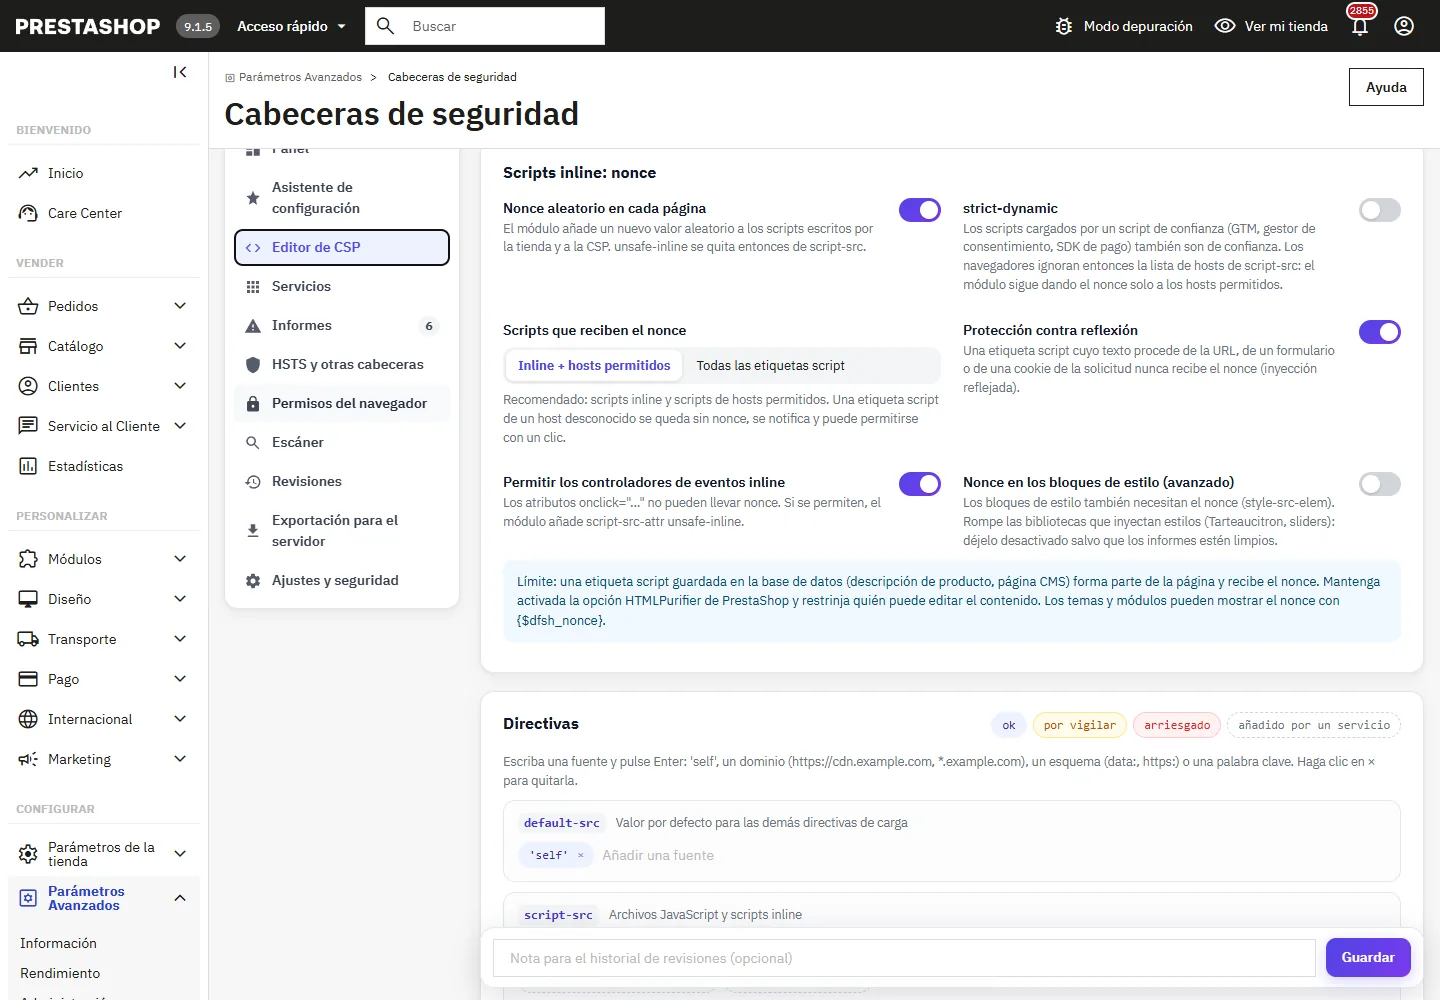
- Nonce aleatorio en cada página: el módulo añade un valor nuevo a los scripts escritos por la tienda y a la CSP, y elimina
'unsafe-inline'descript-src. El tema no se modifica. - Scripts que reciben el nonce: los scripts inline y los scripts de hosts permitidos (recomendado), o todas las etiquetas script. Una etiqueta script de un host desconocido se queda sin nonce: el navegador la notifica y usted puede permitir su host con un clic.
- Protección contra reflexión: una etiqueta script cuyo texto procede de la URL, de un formulario o de una cookie de la solicitud nunca recibe el nonce.
- strict-dynamic: los scripts cargados por un script de confianza (Google Tag Manager, gestor de consentimiento, SDK de pago) también se consideran de confianza.
- Permitir los controladores de eventos inline añade
script-src-attr 'unsafe-inline': los atributosonclickno pueden llevar nonce. - Nonce en los bloques de estilo (avanzado) exige el nonce en los bloques
<style>; rompe las bibliotecas que inyectan estilos, Tarteaucitron incluido.
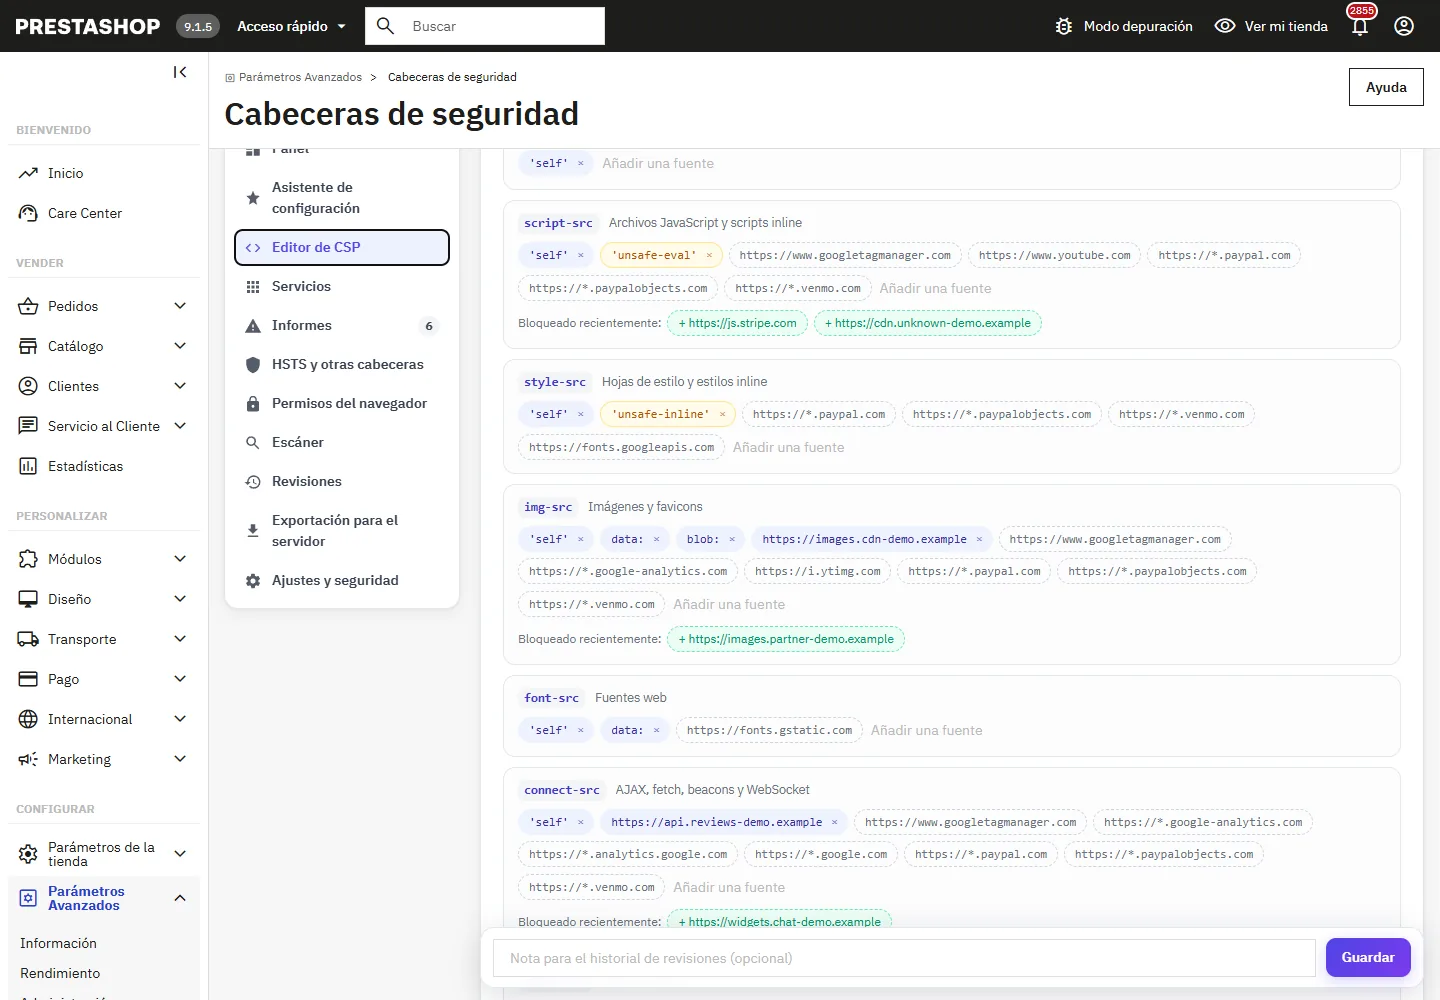
Cada directiva se edita como una lista de fuentes: escriba una fuente y pulse Intro ('self', un dominio como https://cdn.example.com o *.example.com, un esquema como data:, una palabra clave). Las fuentes de riesgo se resaltan, los dominios añadidos por los servicios activados se muestran con un contorno discontinuo, y los dominios bloqueados recientemente aparecen debajo de la directiva con un botón para añadirlos.
Para desarrolladores: el nonce de la página está disponible en Smarty como {$dfsh_nonce} y en PHP con DfSecurityHeaders::getNonce().
Servicios de terceros
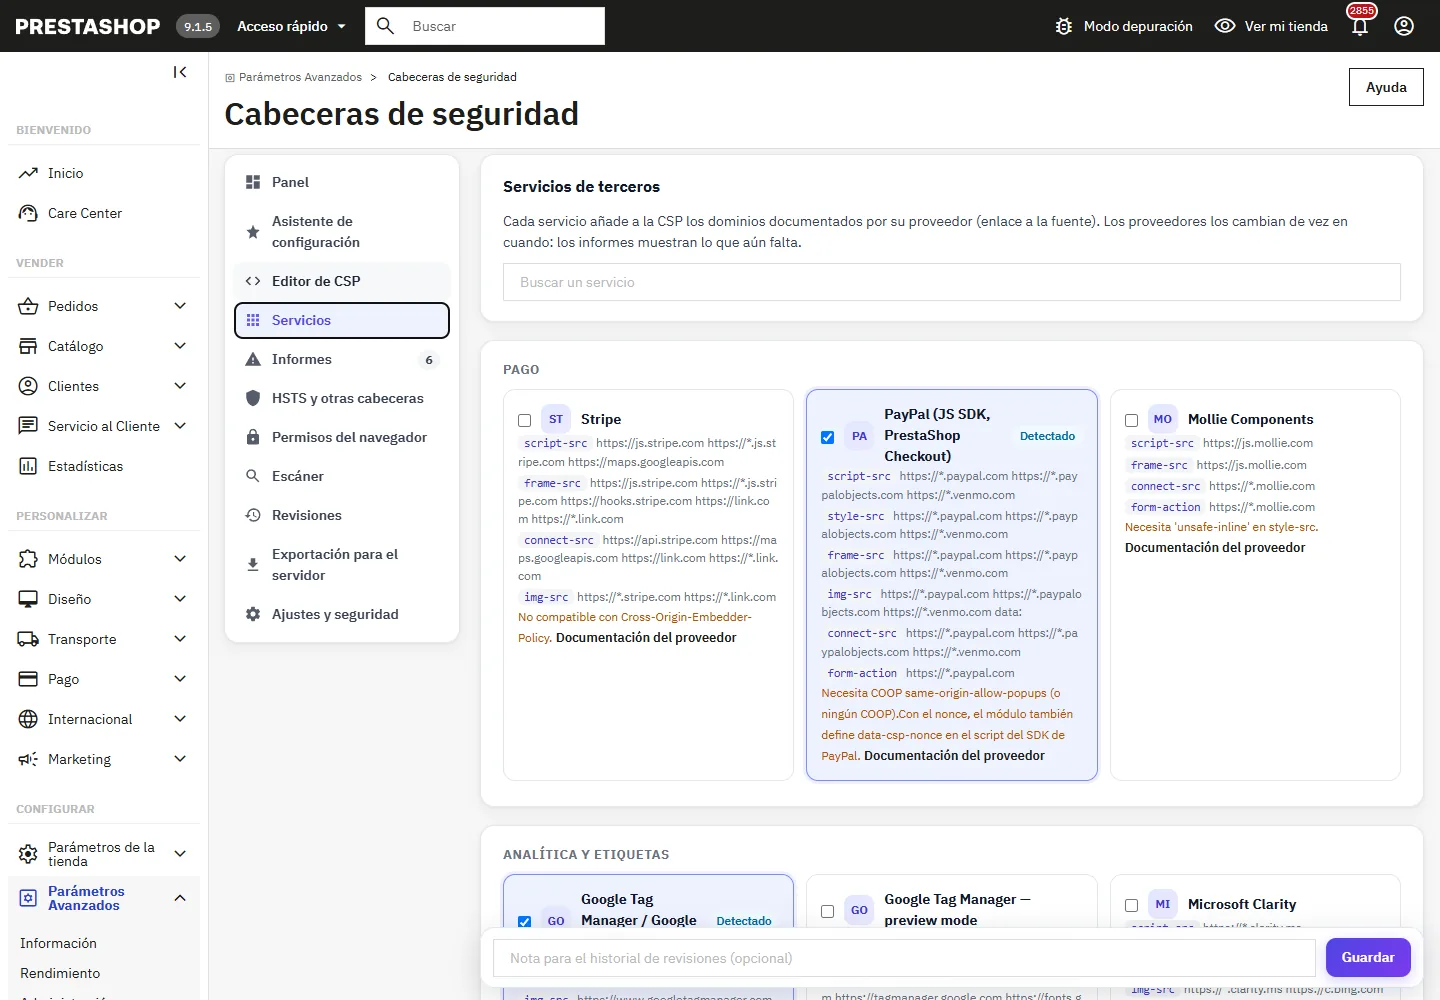
Cada servicio añade los dominios documentados por su proveedor, con un enlace a esa documentación: Stripe, PayPal (JS SDK, PrestaShop Checkout), Mollie, Google Tag Manager / GA4 y su modo de vista previa, Google Ads, Meta Pixel, TikTok, Pinterest, Microsoft Clarity, Hotjar, Tarteaucitron.js, Cookiebot, Axeptio, YouTube, Vimeo, Google Fonts, Google Maps, reCAPTCHA, CDN de imágenes (Cloudinary, imgix, Cloudflare Images, Bunny), Trustpilot y Crisp. Unas notas señalan las restricciones: PayPal necesita COOP same-origin-allow-popups, Stripe no admite COEP, Tarteaucitron necesita 'unsafe-inline' en style-src, las variables de JavaScript personalizado de GTM necesitan 'unsafe-eval'. Los proveedores cambian sus dominios de vez en cuando: los informes muestran lo que aún falta.
Informes
Los navegadores envían sus informes al módulo (report-uri, y report-to con Reporting-Endpoints cuando la tienda usa https). Los informes se agrupan por directiva y fuente bloqueada, con las ocurrencias, las ocurrencias bloqueadas realmente, el número de visitantes distintos, la última página y el último script, y los primeros caracteres del código bloqueado.
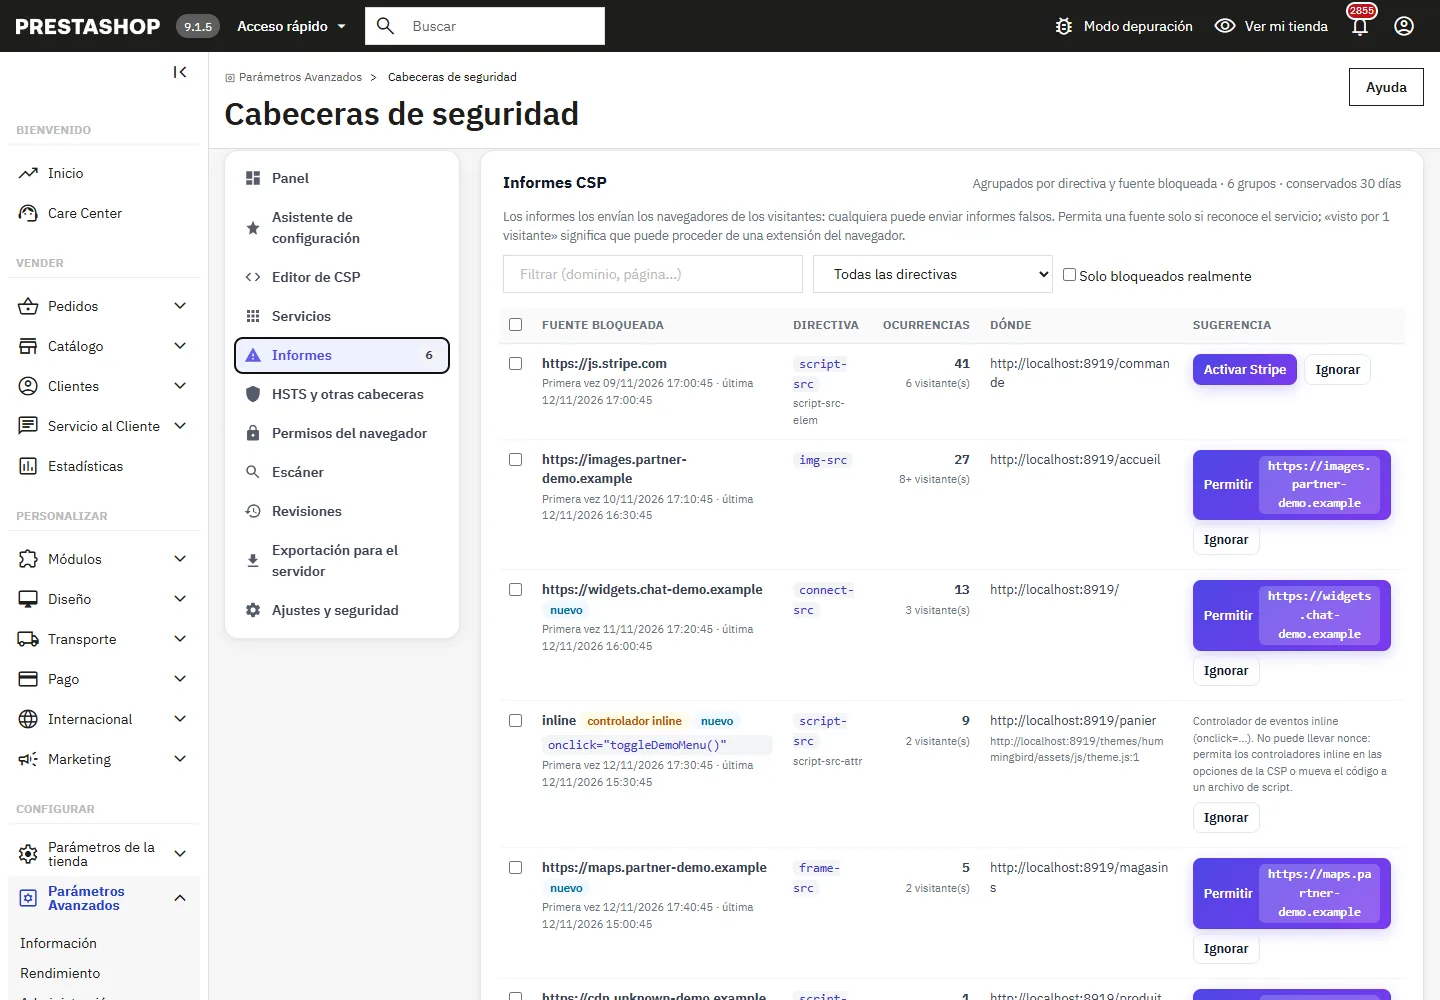
- Activar activa el servicio correspondiente al dominio, Permitir añade la fuente a la directiva adecuada, Ignorar mueve la línea a la lista «Ignoradas», donde se sigue contando de forma silenciosa.
- El código inline,
eval,data:en los scripts y los scripts servidos por http simple nunca se permiten con un clic: la indicación explica la corrección adecuada. - Cualquiera puede enviar informes: una fuente vista por un solo visitante se marca como tal. Permita solo lo que reconozca.
- El punto de recepción acepta como máximo 120 informes por minuto y por remitente, 1.500 por minuto para la tienda y 64 KB por solicitud; los informes sobre páginas que no pertenecen a la tienda se descartan. No se almacena ninguna dirección IP, las URL se conservan sin parámetros y los grupos no vistos durante el periodo de conservación (de 7 a 90 días) se purgan.
Revisiones
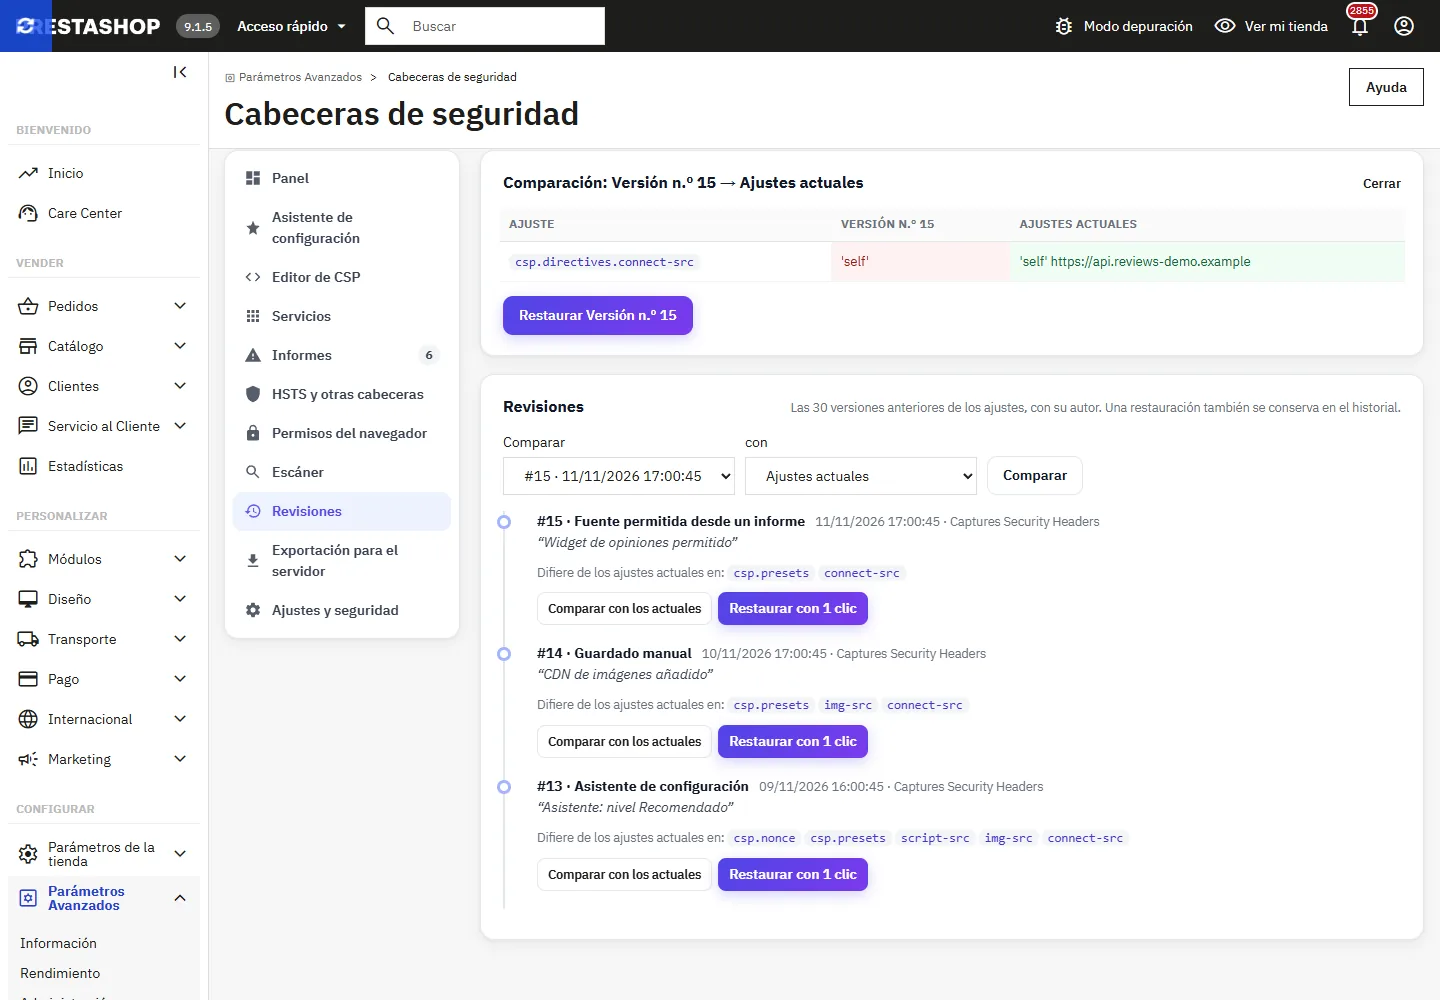
Cada cambio conserva los ajustes anteriores con la fecha, el empleado, la acción y una nota opcional escrita en la barra de guardado. Se conservan las 30 últimas versiones. Comparar con los actuales muestra las diferencias ajuste por ajuste, se pueden comparar dos versiones entre sí, y Restaurar con 1 clic vuelve a una versión; el estado sustituido pasa al historial.
Exportación para el servidor
Para que Apache o nginx envíen las cabeceras estáticas, copie el bloque de la sección Exportación para el servidor y después active Cabeceras enviadas por el servidor en Ajustes y seguridad: a partir de entonces, el módulo solo envía la CSP (el nonce y los informes necesitan PHP).
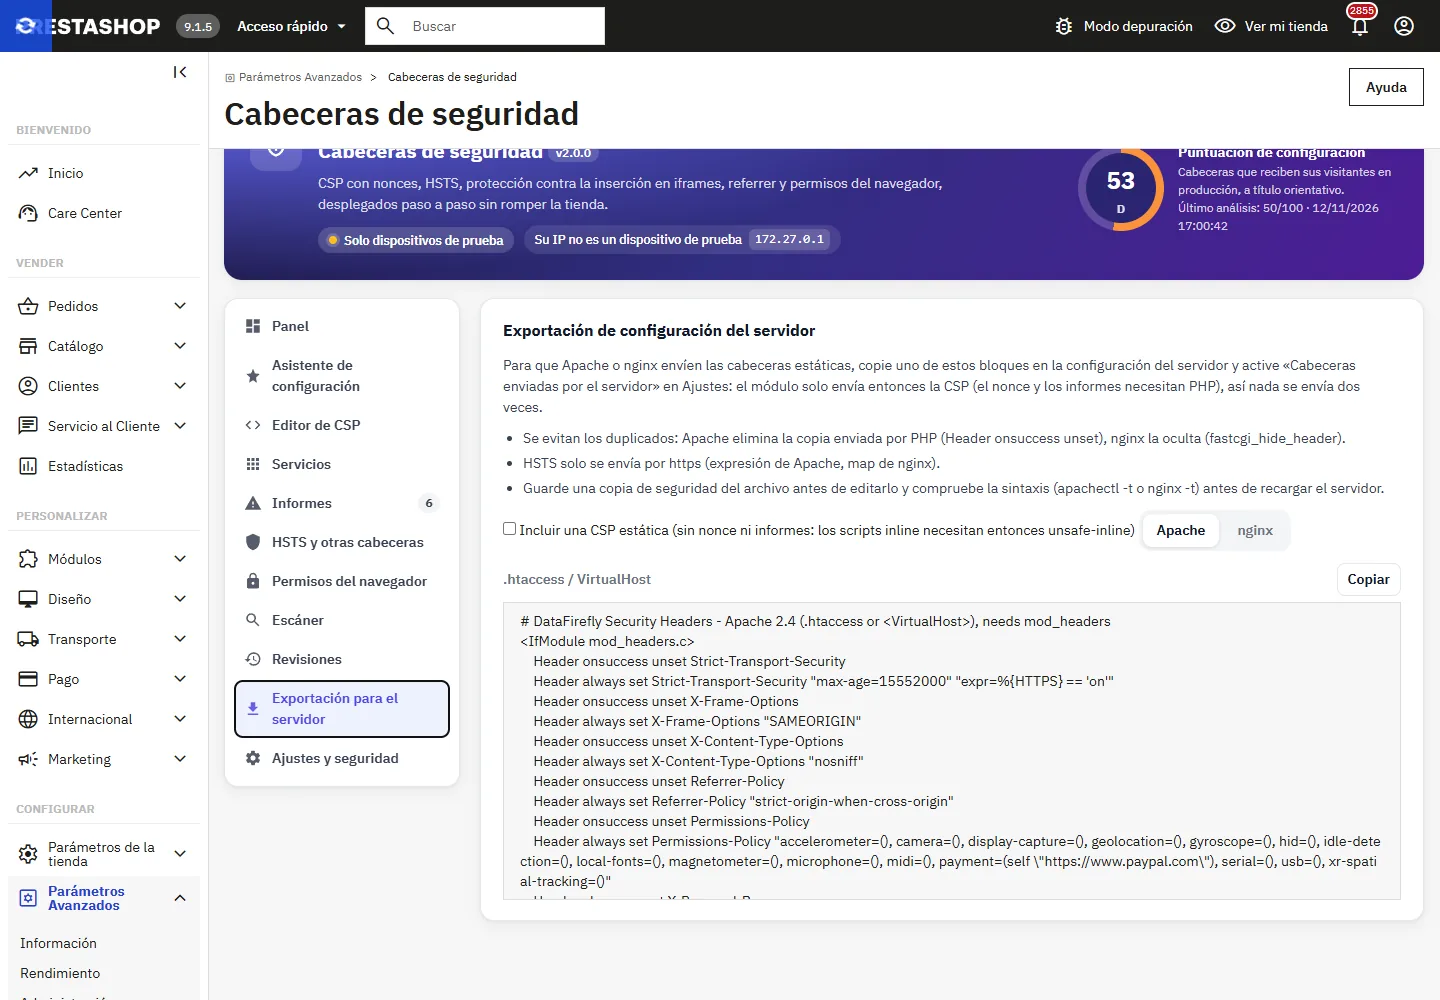
- Sin duplicados: Apache elimina la copia enviada por PHP (
Header onsuccess unset), nginx la oculta (fastcgi_hide_header). - HSTS solo se envía por https (expresión de Apache,
mapde nginx). - Guarde una copia de seguridad del archivo y compruebe la sintaxis con
apachectl -tonginx -tantes de recargar. En nginx, losadd_headerde un bloquelocationsustituyen a los del bloqueserver.
Escáner
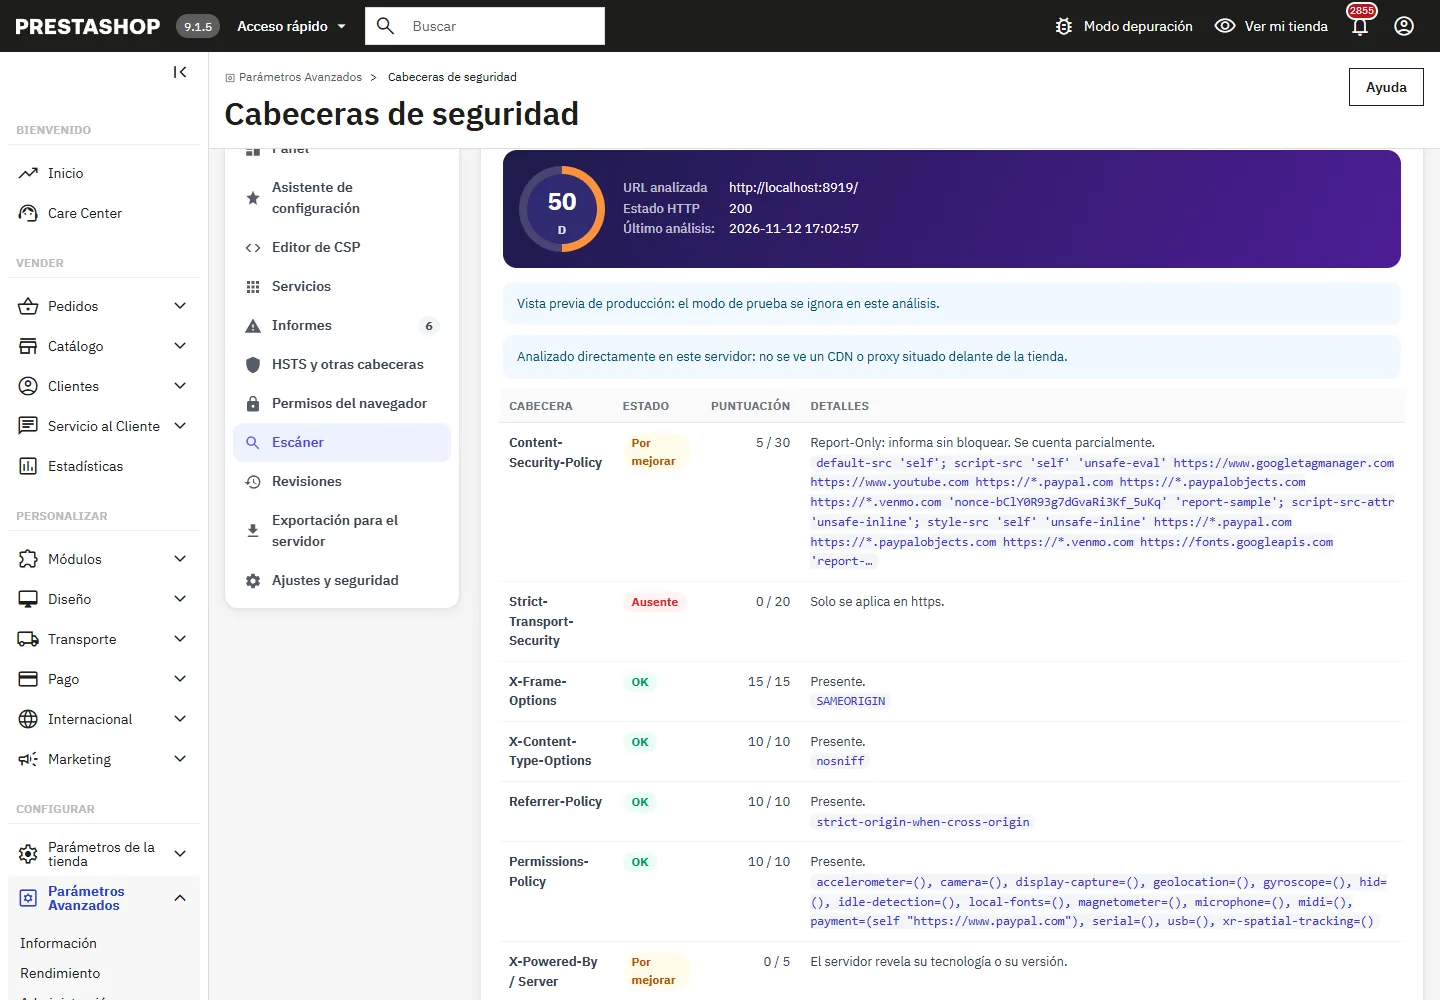
Analizar las cabeceras actuales solicita una página de la tienda desde el servidor; Vista previa de producción muestra las cabeceras que recibirá cada visitante cuando se desactive el modo de prueba. El resultado enumera cada cabecera con sus puntos, las fugas de información (X-Powered-By, versión del servidor), los duplicados y el contenido de la página. Solo se pueden solicitar los dominios y puertos de la tienda, no se siguen las redirecciones a otro sitio y, en los alojamientos donde el servidor no puede acceder a su propia dirección (Docker, NAT), el análisis se realiza directamente en el servidor.
HSTS y otras cabeceras
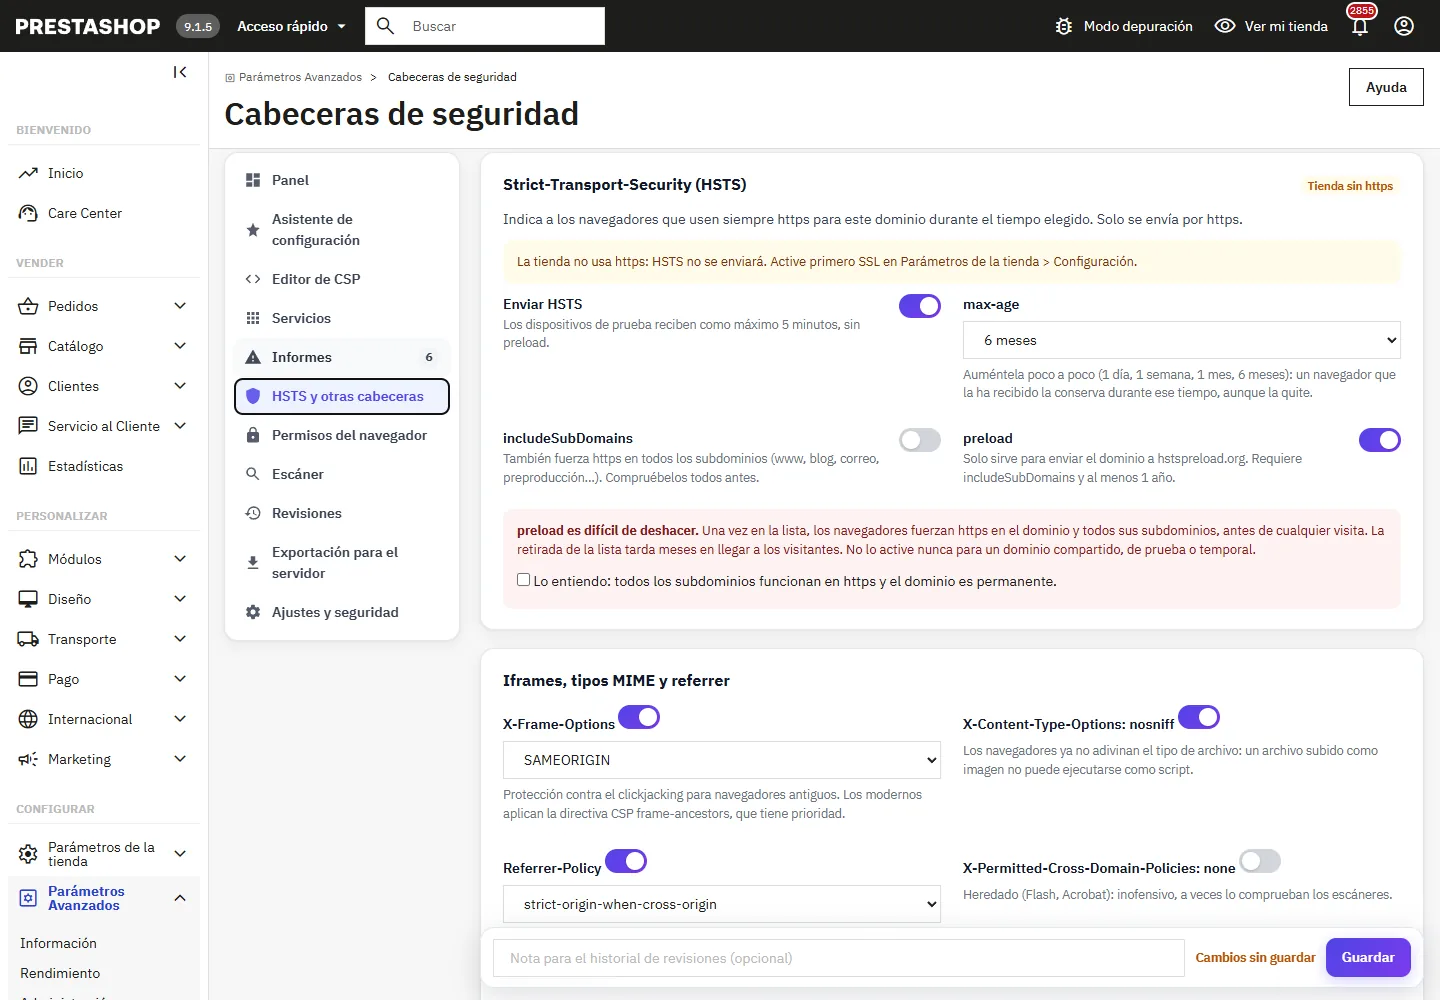
- HSTS solo se envía por https. Empiece con una duración corta y auméntela paso a paso: un navegador lo conserva durante toda la duración, aunque usted lo retire.
includeSubDomainsfuerza https en todos los subdominios.preloadsolo se envía conincludeSubDomainsy al menos 1 año, y requiere una confirmación: la retirada de la lista de preload tarda meses. - X-Frame-Options SAMEORIGIN para los navegadores antiguos; los modernos aplican la directiva CSP
frame-ancestors. - Referrer-Policy
strict-origin-when-cross-origin;no-referrerpuede romper los vídeos de YouTube insertados. - COOP, COEP, CORP están desactivados por defecto: COOP
same-origincorta las ventanas emergentes de pago, COEP bloquea los iframes y los archivos que no lo aceptan explícitamente. - Back-office: el preajuste opcional para el back-office envía HSTS (https), X-Frame-Options SAMEORIGIN, nosniff y Referrer-Policy, nunca una CSP.
Permissions-Policy: para cada función, «Bloqueado», «Solo este sitio» (más los orígenes que introduzca y los de los servicios activados) o «Todos los sitios». Solo se enumeran las funciones conocidas por los navegadores actuales, para que no se produzca ningún error en la consola.
Alertas
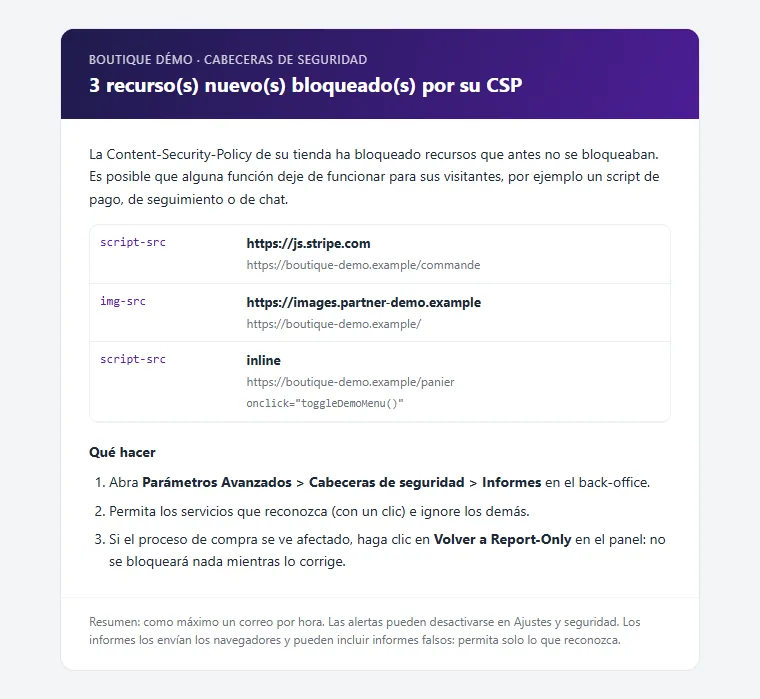
Cuando la CSP bloquea en producción, cada recurso bloqueado realmente por primera vez se añade a un correo electrónico de resumen: como máximo un correo por hora y 12 al día, hasta 5 destinatarios. Enviar un email de prueba permite comprobar la configuración.
Parada de emergencia y solución de problemas
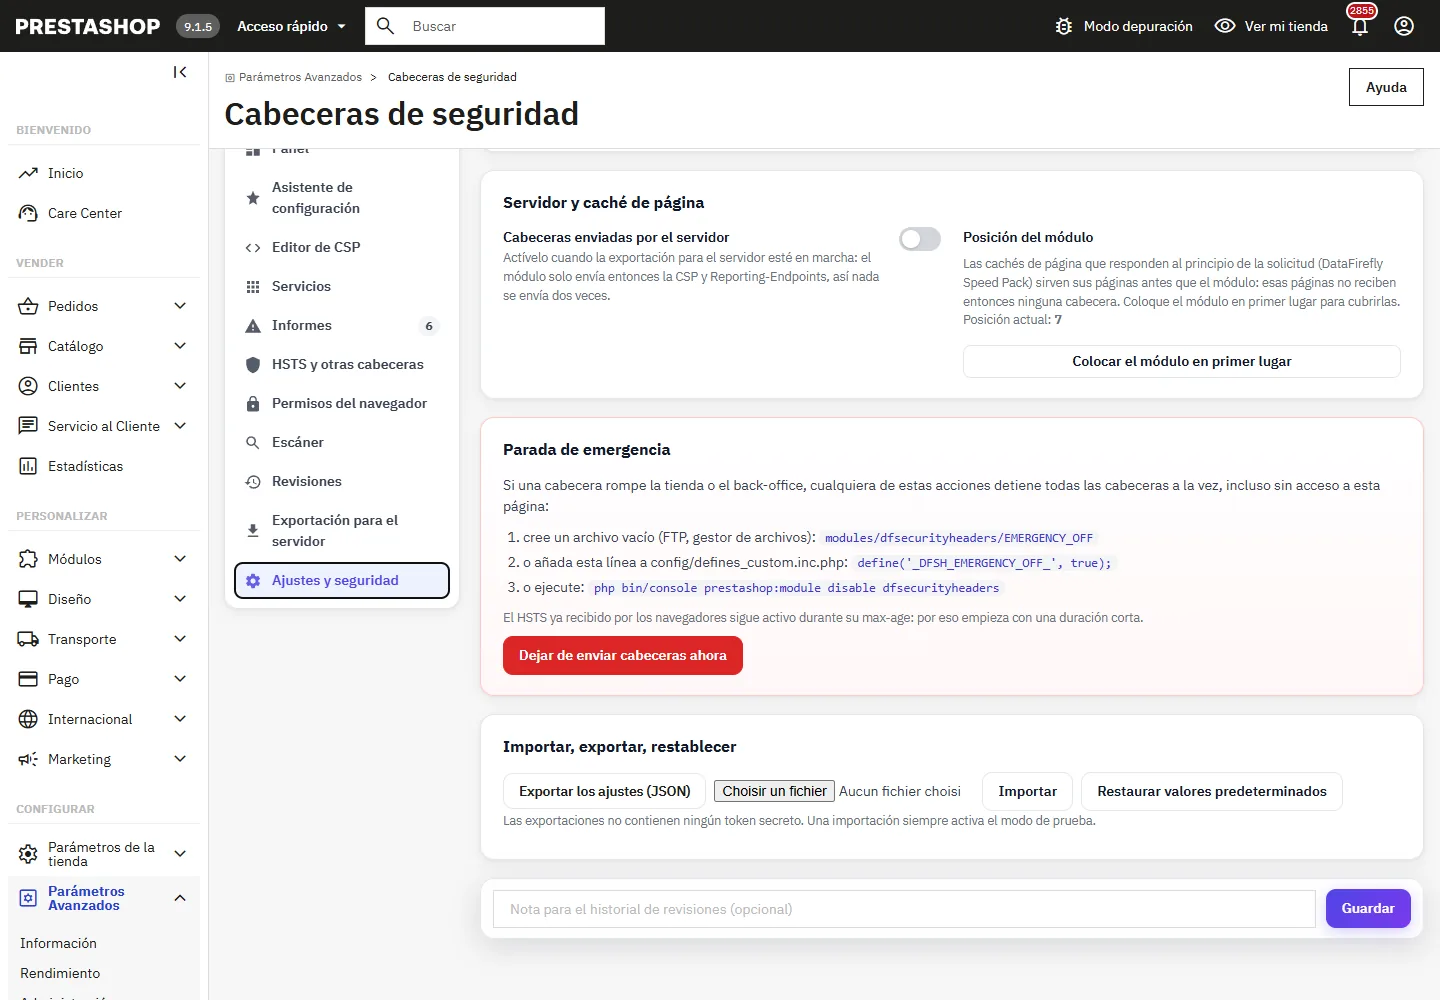
- Si una cabecera rompe la tienda o el back-office, cualquiera de estas acciones detiene todas las cabeceras a la vez, incluso sin acceso al back-office: cree un archivo vacío
modules/dfsecurityheaders/EMERGENCY_OFF, o añadadefine('_DFSH_EMERGENCY_OFF_', true);aconfig/defines_custom.inc.php, o ejecutephp bin/console prestashop:module disable dfsecurityheaders. - Una página ya no funciona: Volver a Report-Only, o restaure la revisión anterior.
- Los módulos de caché de página que responden al principio de la solicitud (DataFirefly Speed Pack) sirven sus páginas antes que el módulo. Use Colocar el módulo en primer lugar (Ajustes y seguridad) para que sus páginas también reciban las cabeceras; cuando una caché de este tipo imprime ella misma una página almacenada, el módulo envía la misma política sin nonce para esa respuesta, de modo que nada deje de funcionar.
- Un navegador que ha recibido HSTS rechaza http hasta que expire la duración, incluso después de desactivar el módulo.