



Wszystko, co warto wiedzieć, zanim zainstalujesz.
Szczegółowe spojrzenie na to, jak działa Nagłówki Bezpieczeństwa PrestaShop 8 i 9: CSP, HSTS i Ocena A+ bez Dostępu do Serwera, dlaczego zbudowaliśmy go w ten sposób i jaka myśl stoi za powyższymi funkcjami.
Dlaczego CSP w sklepie jest delikatną kwestią
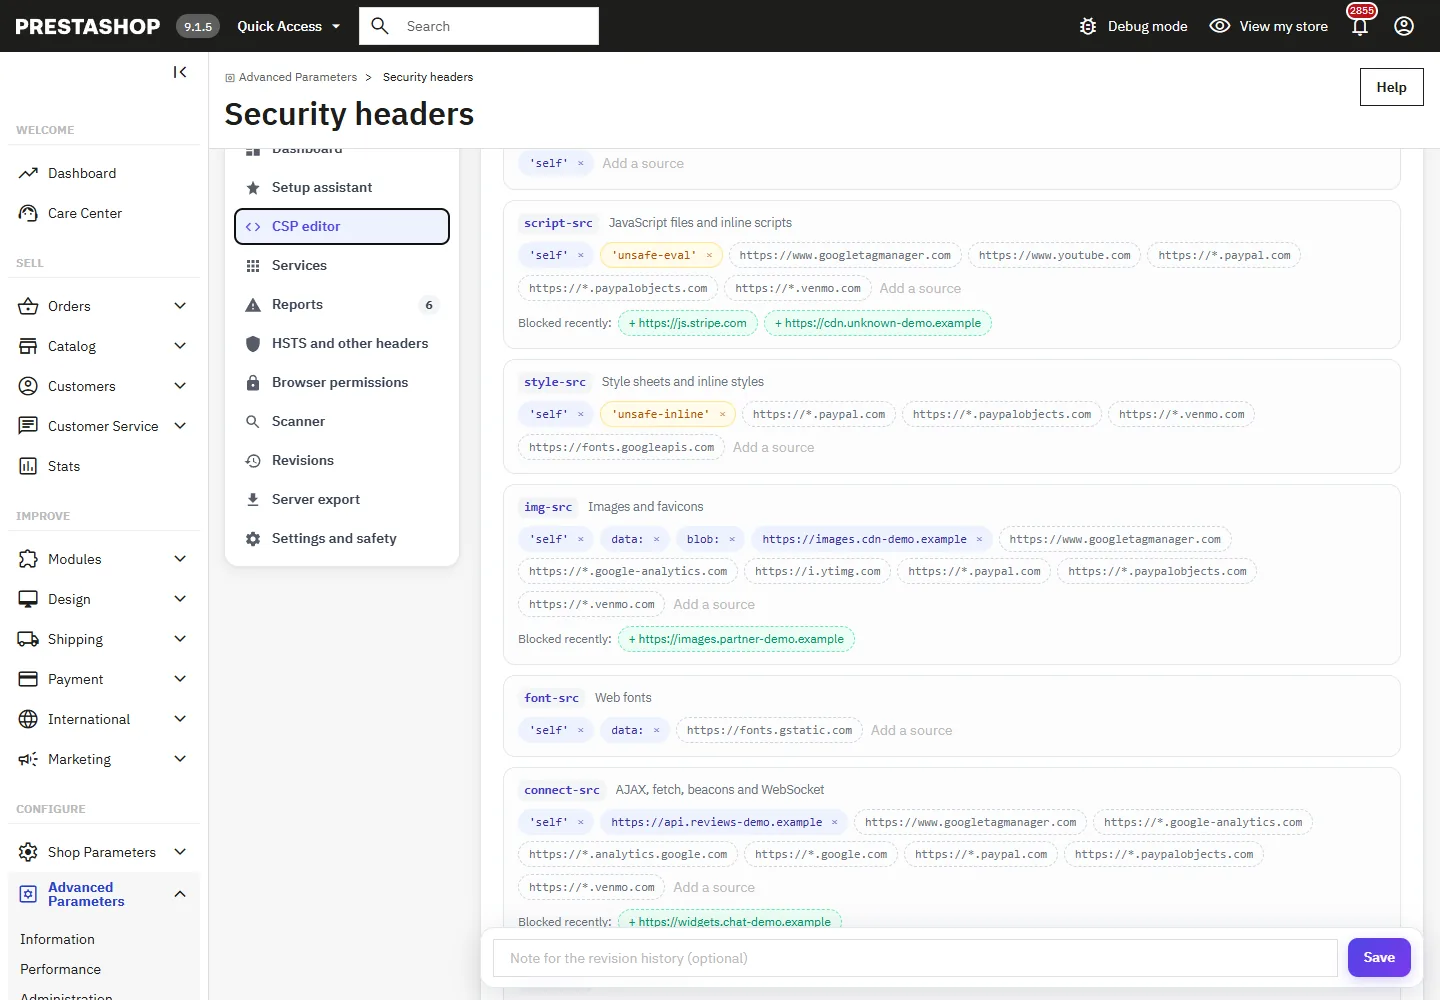
Content-Security-Policy określa, jakie skrypty, style, obrazy i ramki może ładować strona. Zbyt luźna pozwala na uruchomienie wstrzykniętego skryptu; zbyt restrykcyjna blokuje formularz płatności, śledzenie lub czat. Motywy i moduły PrestaShop generują ponadto skrypty inline, których restrykcyjna polityka zabrania. Dlatego moduł zaczyna od polityki zgodnej ze sklepem i pozwala przeglądarkom zgłaszać, co by zablokowała, zanim cokolwiek zostanie zablokowane.
Najpierw obserwacja
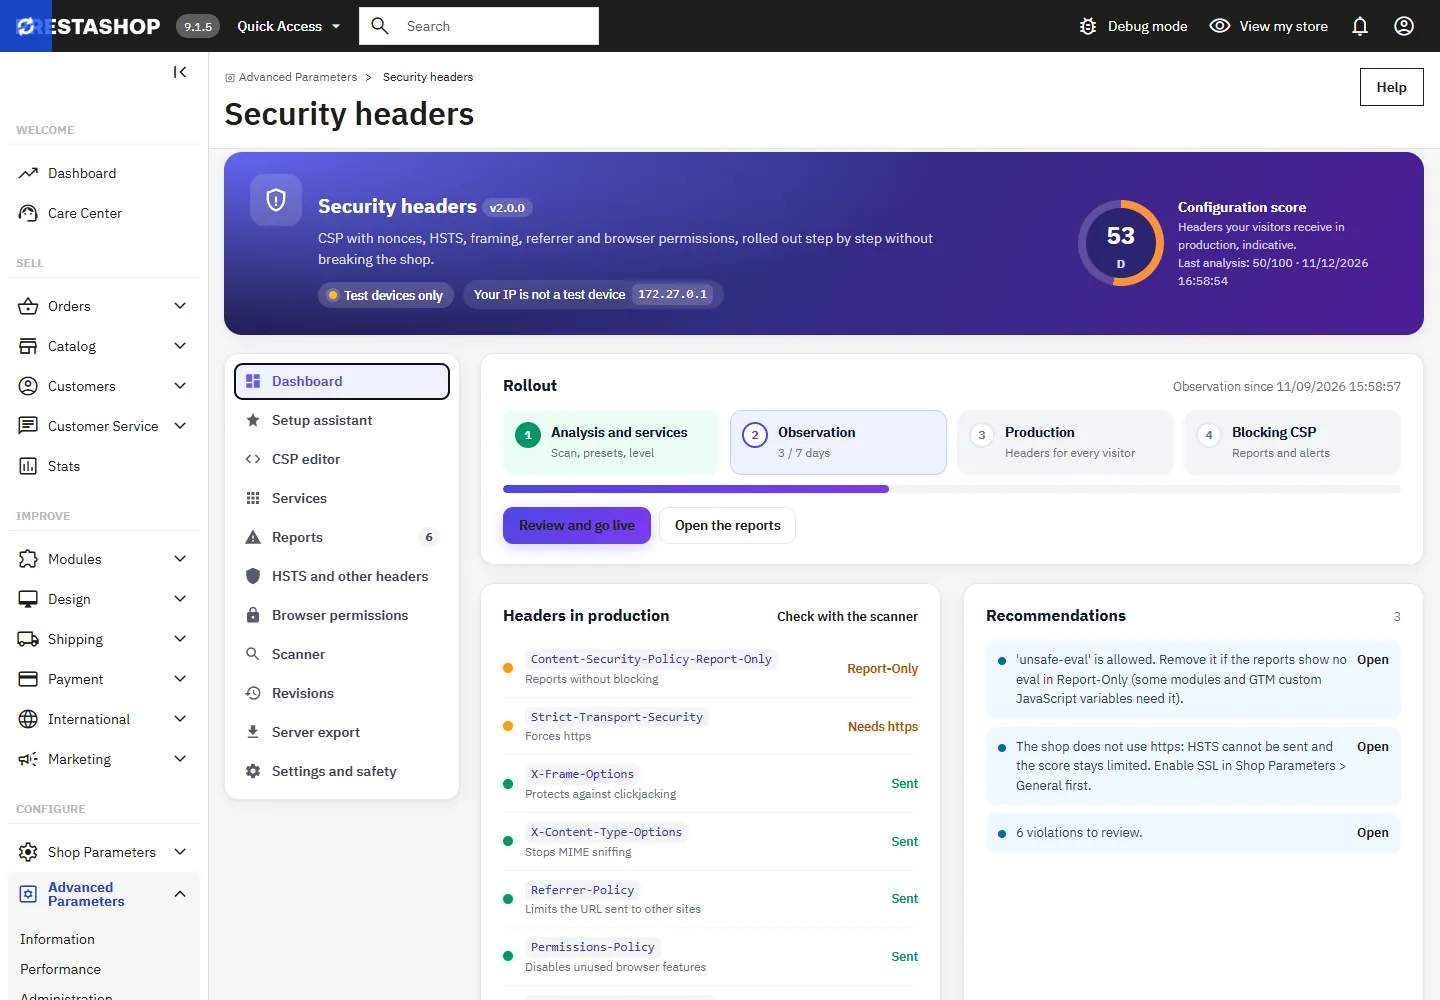
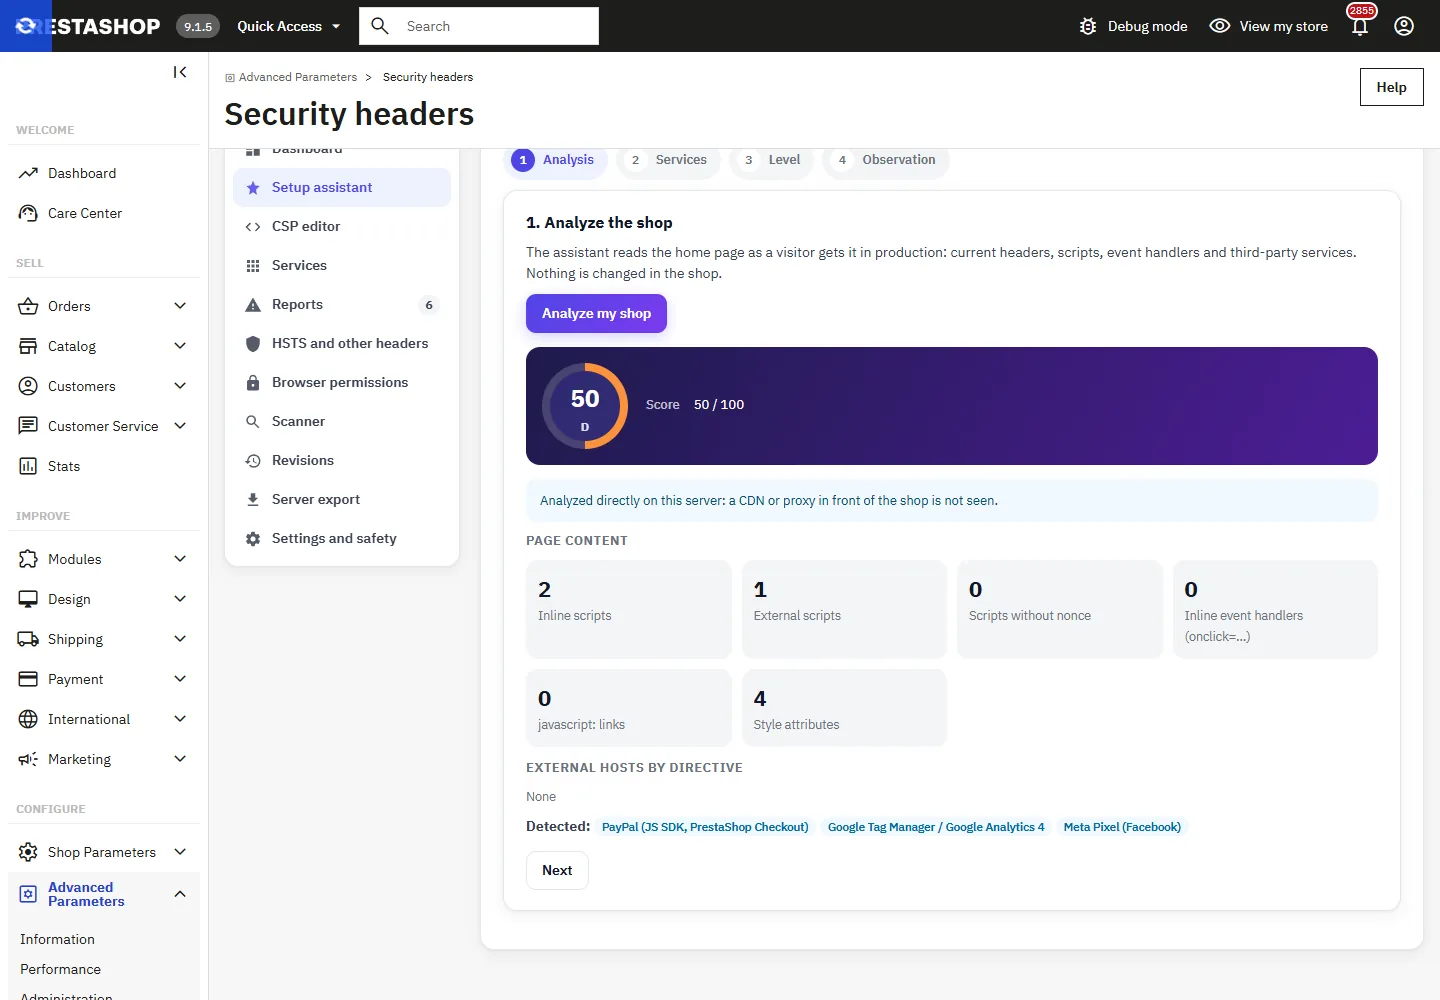
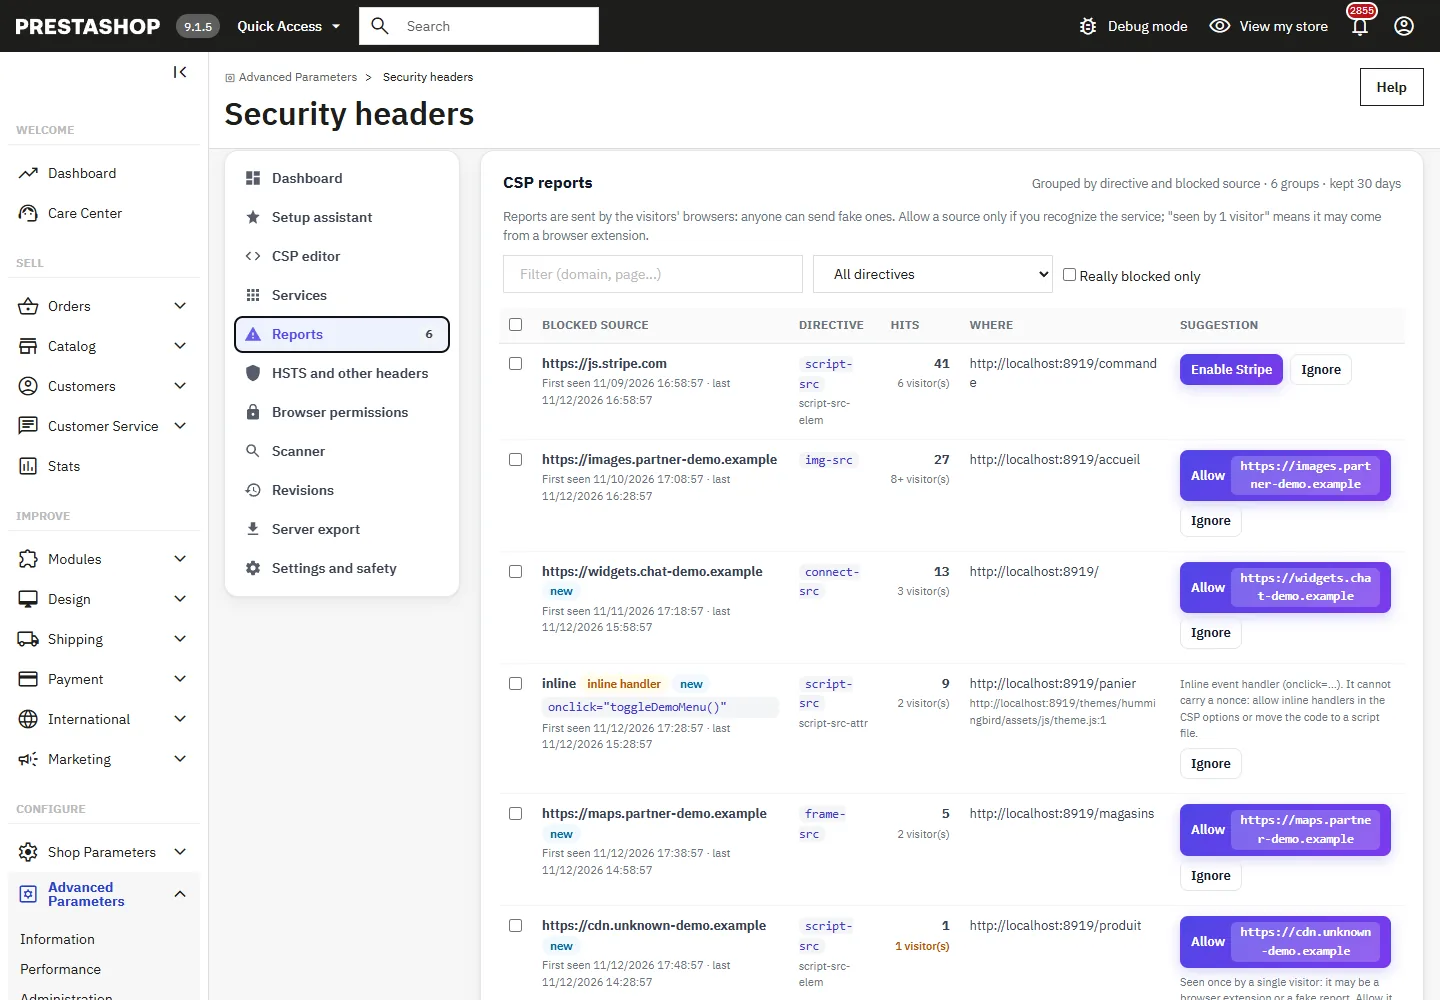
Asystent konfiguracji analizuje stronę główną, wstępnie zaznacza wykryte usługi i rozpoczyna okres obserwacji w trybie Report-Only. Przeglądarki odwiedzających zgłaszają, co polityka by zablokowała, raporty są grupowane według dyrektywy i źródła, a do każdego dołączona jest sugestia: włączenie odpowiedniej usługi, dopuszczenie domeny lub właściwe rozwiązanie dla kodu inline. Własne urządzenia, zadeklarowane przez IP lub link testowy, otrzymują już politykę blokującą.
Co robi nonce, a czego nie
Na każdej stronie nowy losowy nonce jest dodawany do skryptów generowanych przez sklep i do skryptów z dozwolonych hostów, a unsafe-inline jest usuwane z script-src. Nie otrzymuje go skrypt z nieznanego hosta ani znacznik script, którego treść pochodzi z żądania. Ograniczenie jest opisane w panelu administracyjnym: skrypt zapisany w bazie danych, na przykład w opisie produktu, jest częścią strony i otrzymuje nonce, dlatego opcja HTMLPurifier w PrestaShop powinna pozostać włączona.
Uruchomienie produkcyjne i powrót
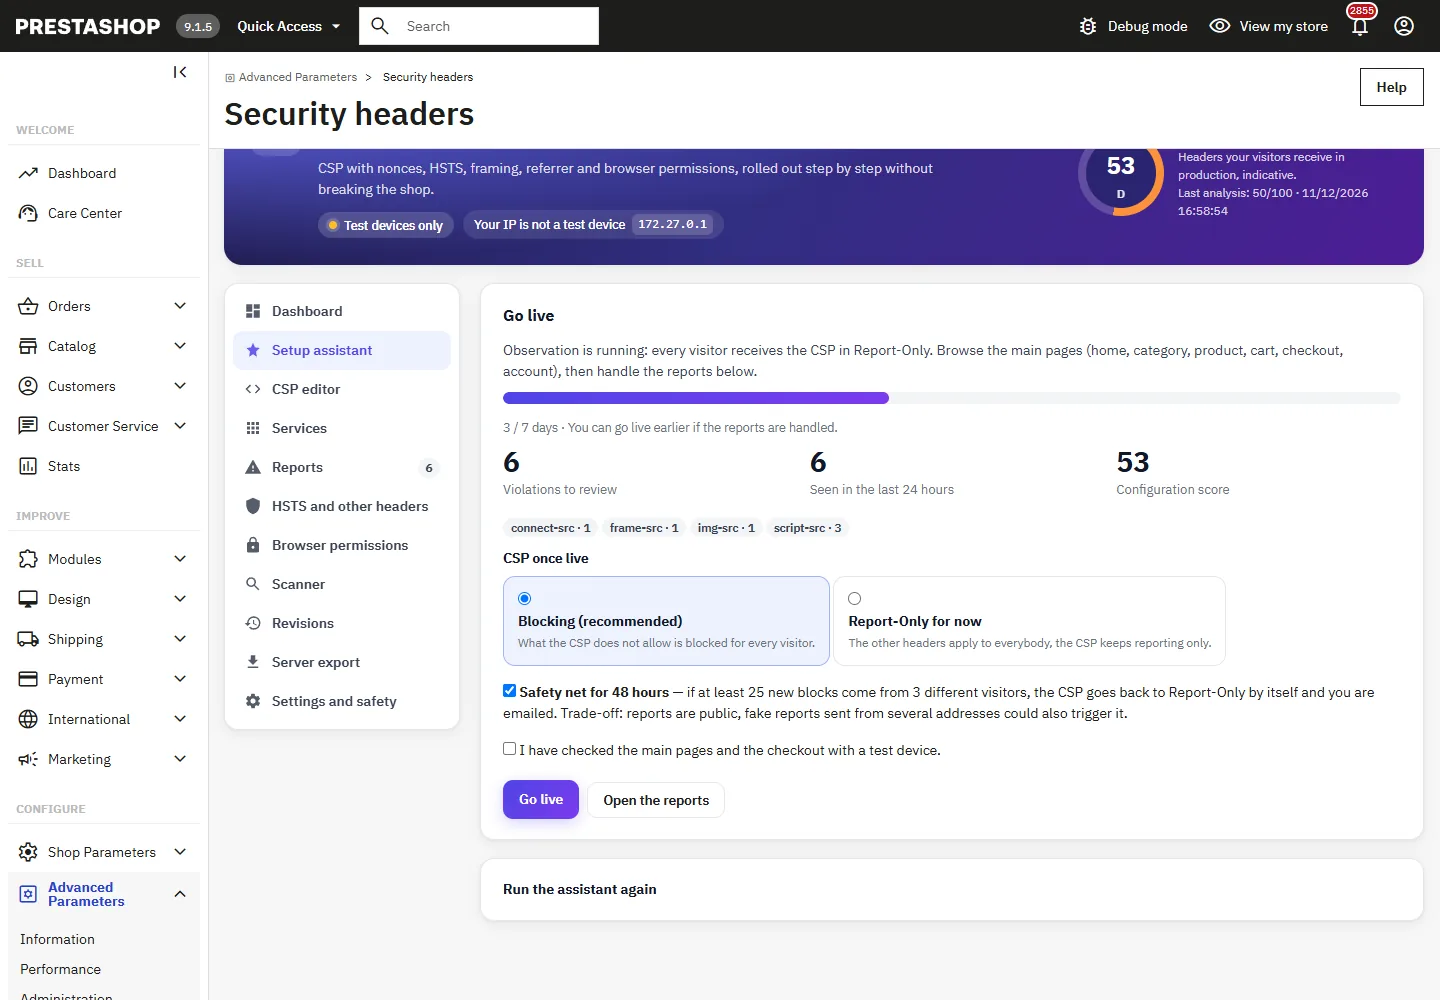
Po obsłużeniu raportów asystent przełącza CSP na blokowanie dla wszystkich odwiedzających. Opcjonalna siatka bezpieczeństwa nadzoruje kolejne 48 godzin i samoczynnie wraca do trybu Report-Only, jeśli nowe blokady dotkną kilku odwiedzających. Każda zmiana jest wersją z autorem i opcjonalną notatką, którą można porównać i przywrócić jednym kliknięciem, a zatrzymanie awaryjne przez plik, stałą lub wiersz poleceń działa nawet wtedy, gdy panel administracyjny jest niedostępny.
Z poziomu PrestaShop lub serwera
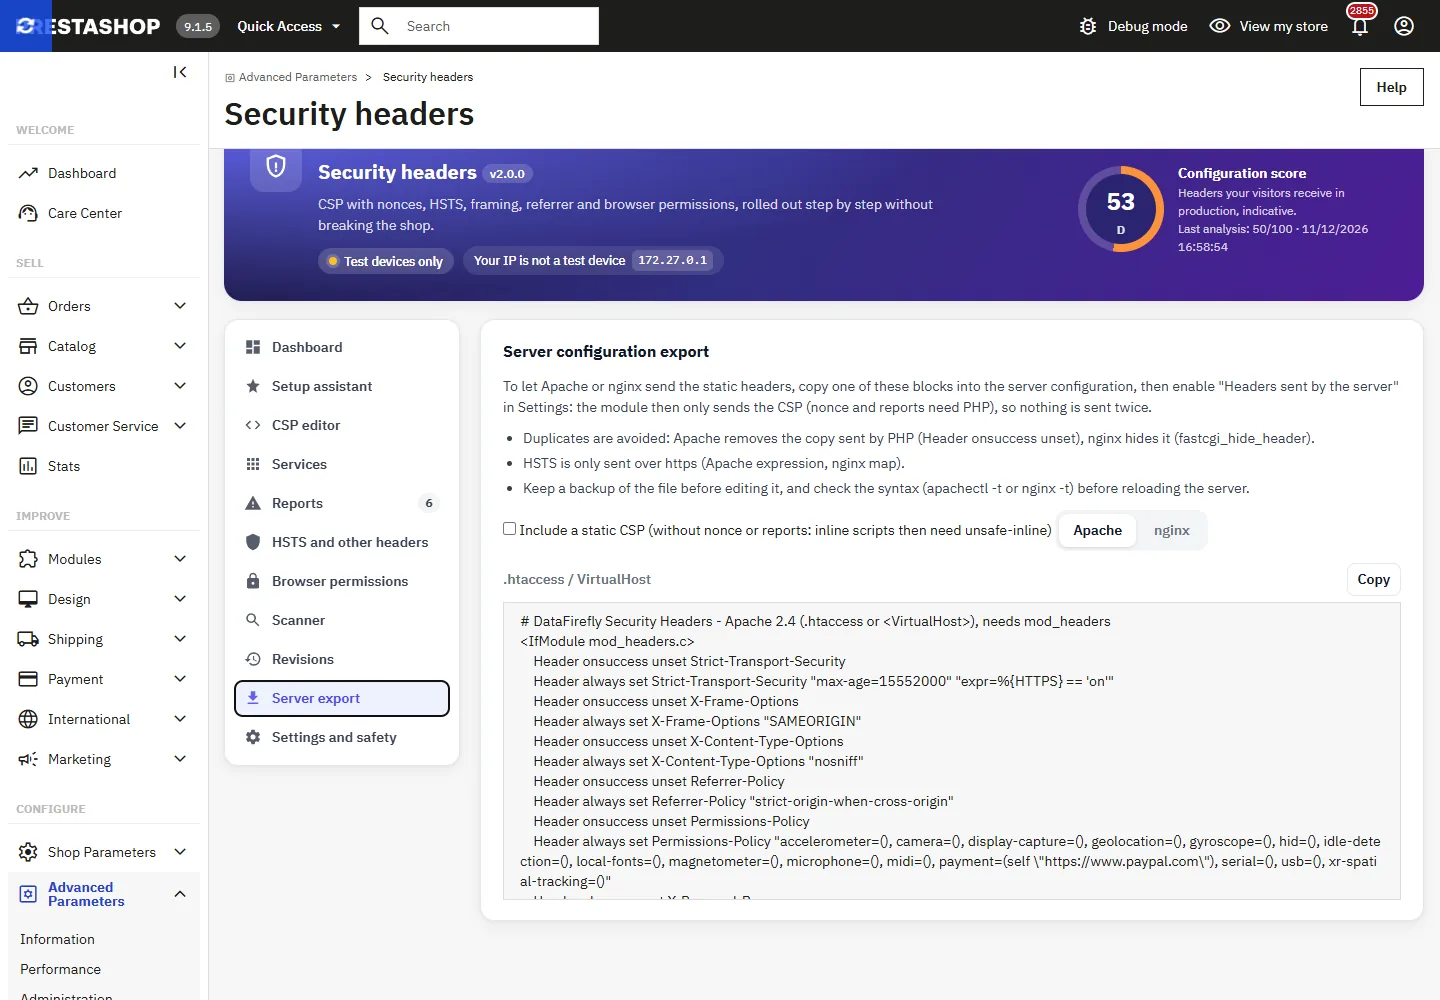
Nagłówki są wysyłane przez PHP na samym początku każdego żądania, bez zmian na serwerze. Jeśli nagłówki statyczne ma wysyłać serwer, moduł generuje bloki Apache i nginx, które usuwają kopie wysyłane przez PHP i wysyłają HSTS tylko przez https; moduł wysyła wtedy już tylko CSP. Skaner sprawdza wynik na własnych stronach sklepu i sygnalizuje duplikaty oraz ujawnione wersje; jego ocena jest orientacyjna, a publiczne skanery mogą oceniać inaczej.
Na razie nie ma opinii o produkcie.