
Security Headers: nagłówki bezpieczeństwa i CSP dla PrestaShop 8 i 9
Instalacja i konfiguracja Security Headers 2.0: asystent, obserwacja w trybie Report-Only, nonce i edytor CSP, usługi, raporty, wersje, eksport dla serwera, HSTS i zatrzymanie awaryjne.
DataFirefly Security Headers wysyła nagłówki bezpieczeństwa HTTP sklepu w PrestaShop 1.7.8, 8 i 9: Content-Security-Policy z losowym nonce na każdej stronie, HSTS, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy oraz opcjonalnie COOP, COEP i CORP. Asystent konfiguracji analizuje sklep, okres obserwacji w trybie Report-Only pokazuje, co CSP by zablokowała, zanim cokolwiek zostanie zablokowane, a uruchomienie produkcyjne przebiega krok po kroku, z opcjonalną siatką bezpieczeństwa. Wszystko znajduje się w Zaawansowane > Nagłówki bezpieczeństwa.
Instalacja
- W Moduły > Menedżer modułów należy kliknąć Wgraj moduł i przesłać plik ZIP.
- Należy otworzyć Zaawansowane > Nagłówki bezpieczeństwa. Do odwiedzających nic nie jest wysyłane, dopóki asystent konfiguracji nie zostanie ukończony.
- Aktualizacja z wersji 1.0 lub 1.1: ustawienia, tokeny, usługi, wersje i zapisane raporty zostają zachowane, a asystent jest oznaczony jako ukończony.
Pulpit
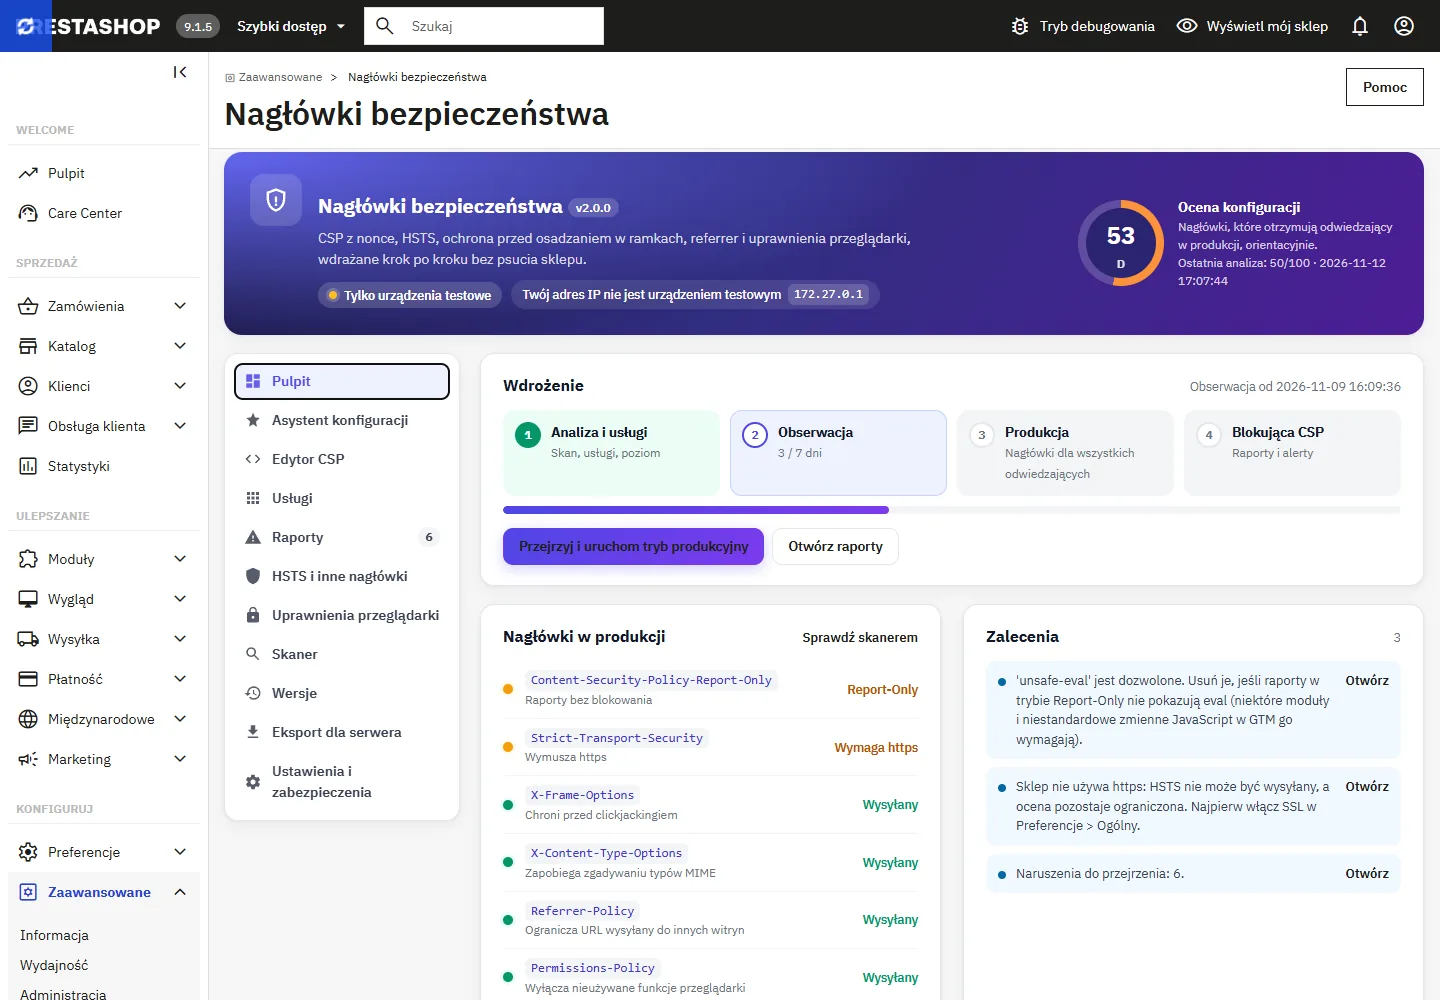
Nagłówek pokazuje status (brak nagłówków, obserwacja, tylko urządzenia testowe, produkcja z CSP w trybie Report-Only lub blokującą) oraz orientacyjny wskaźnik Ocena konfiguracji, obliczany na podstawie nagłówków, które odwiedzający otrzymują w produkcji. Karta Wdrożenie śledzi cztery etapy: analiza i usługi, obserwacja, produkcja, blokująca CSP.
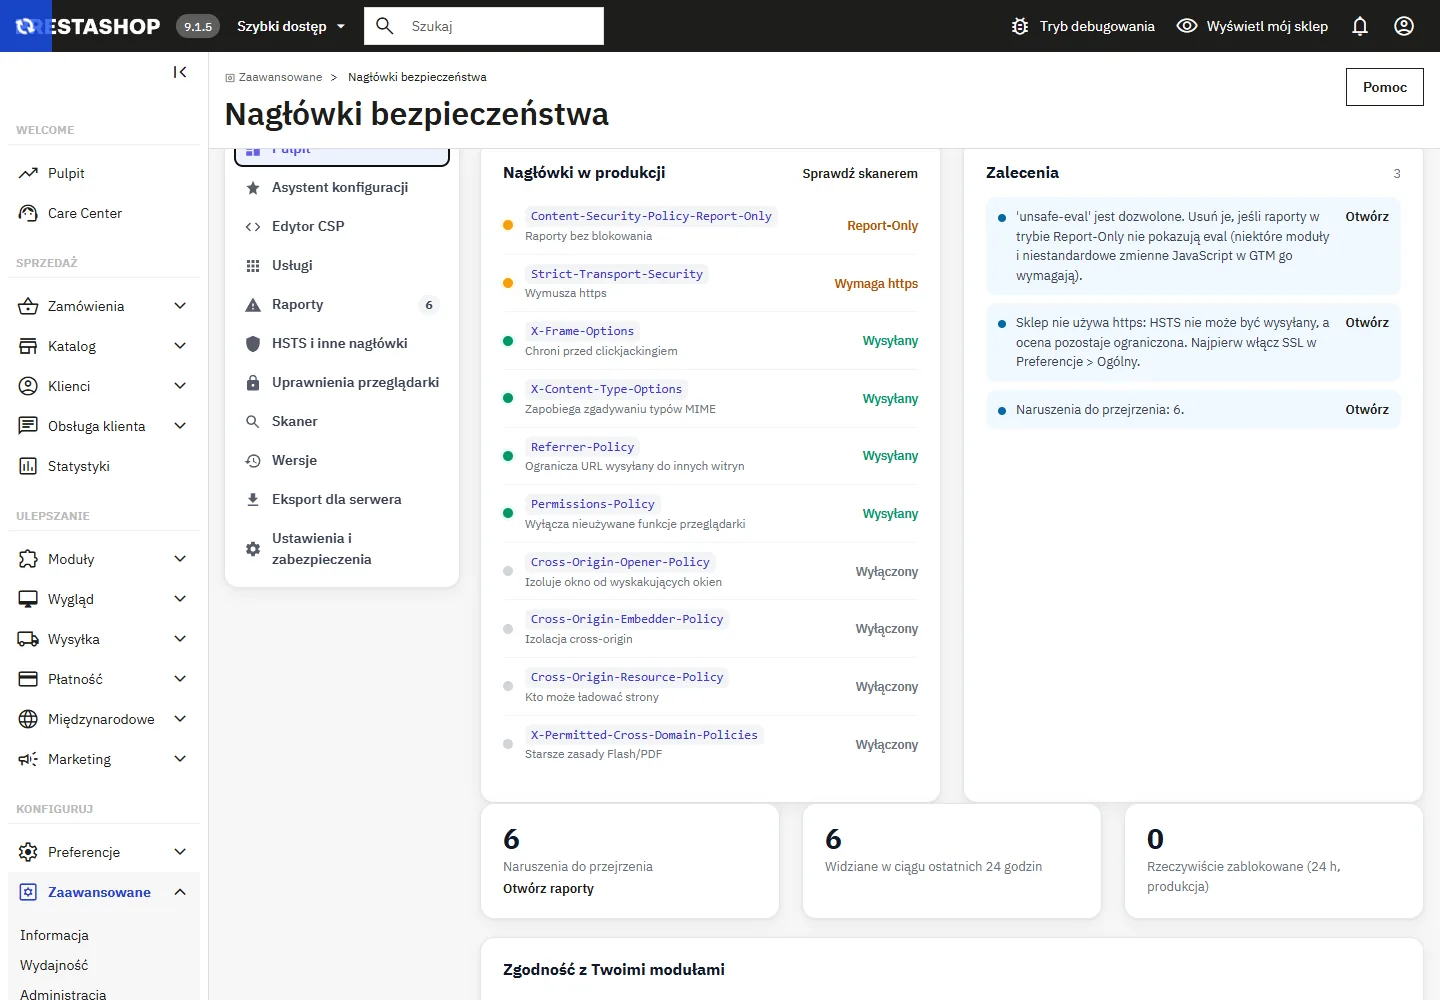
Lista Zalecenia jest obliczana na podstawie ustawień, ostatniej analizy, raportów i zainstalowanych modułów: każda pozycja wskazuje, co należy zrobić, i otwiera właściwą sekcję. Ocena korzysta z własnych wag tego modułu: publiczne skanery stosują własne kryteria i mogą oceniać inaczej. Nie jest to certyfikat.
Asystent konfiguracji
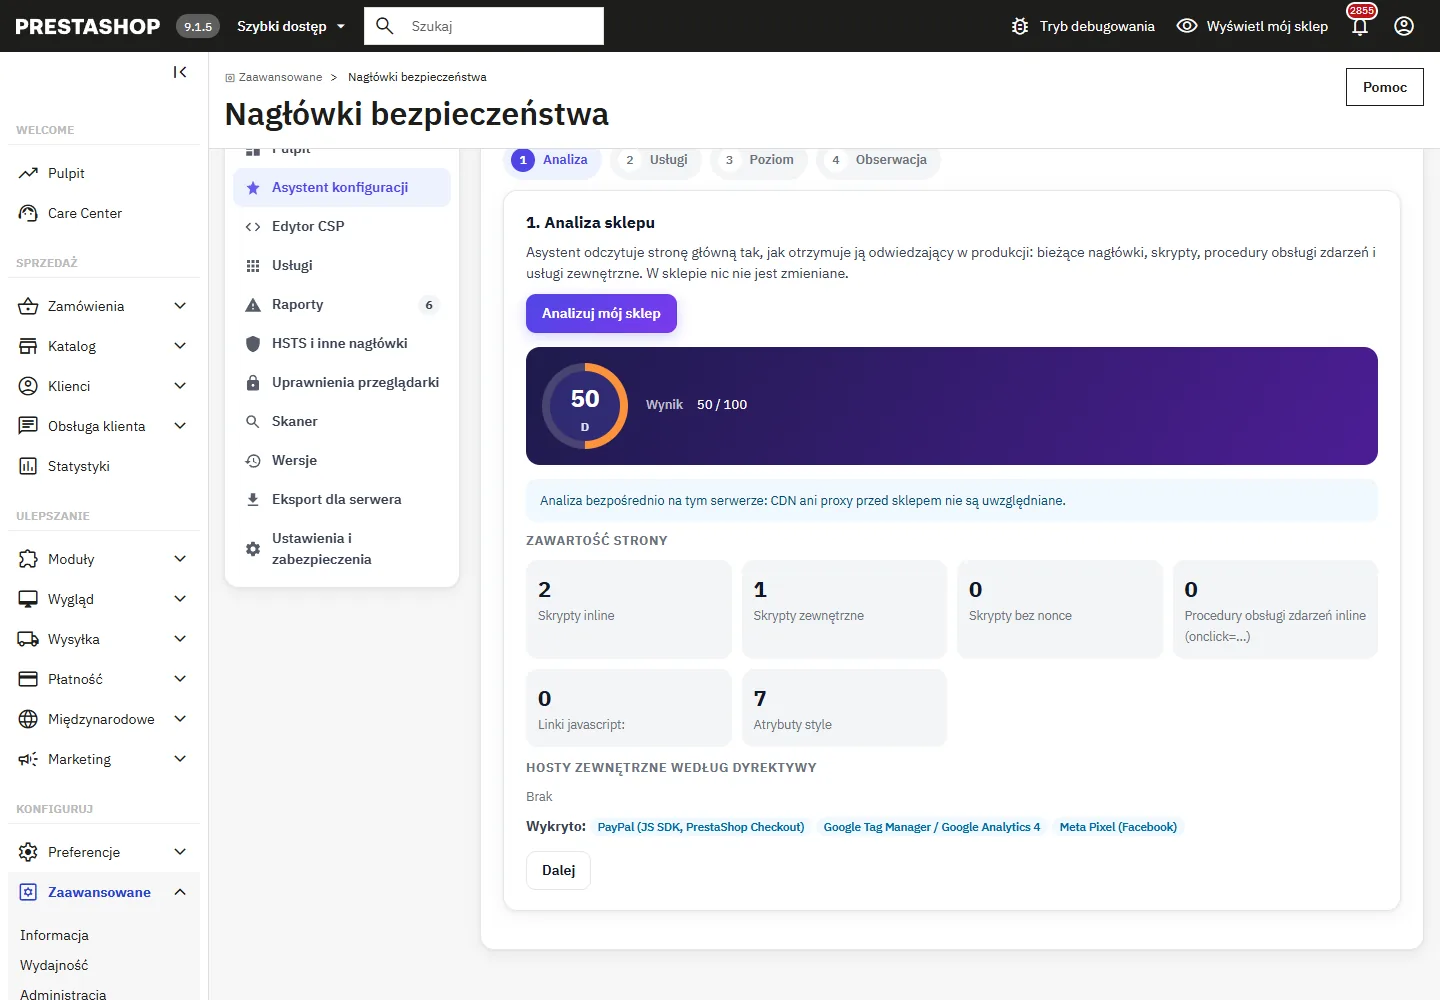
- Analiza: asystent odczytuje stronę główną tak, jak otrzymuje ją odwiedzający w produkcji: bieżące nagłówki, skrypty inline, procedury obsługi zdarzeń inline (
onclick=...), linkijavascript:oraz hosty zewnętrzne według dyrektywy. Analizować można tylko własne strony sklepu.
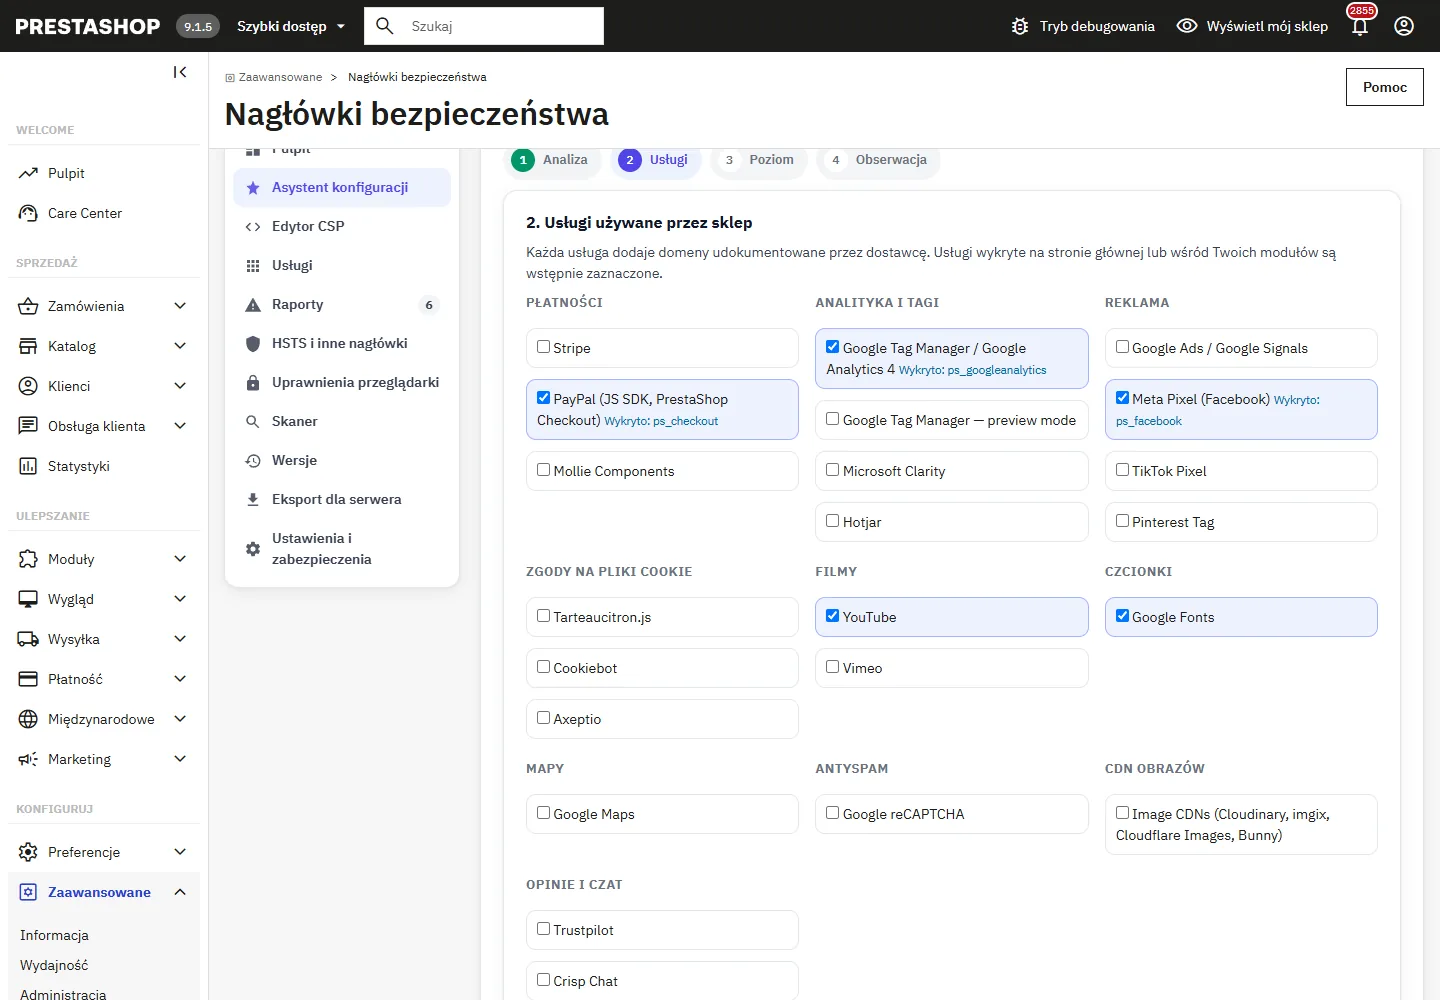
- Usługi: usługi wykryte na stronie lub wśród zainstalowanych modułów (PrestaShop Checkout, DataFirefly Google Tag Manager, Product Videos…) są wstępnie zaznaczone.
- Poziom: Podstawowy filtruje domeny, ale dopuszcza skrypty inline; Zalecany dodaje losowy nonce na każdej stronie, tak aby uruchamiały się tylko skrypty generowane przez sklep i skrypty z dozwolonych domen, przy czym procedury obsługi zdarzeń inline pozostają dozwolone; Ścisły dodaje
'strict-dynamic'i usuwa'unsafe-eval'oraz procedury obsługi inline. W motywie Classic'unsafe-eval'jest zachowywane na każdym poziomie: jego biblioteka Bootstrap 4 alpha używanew Function().
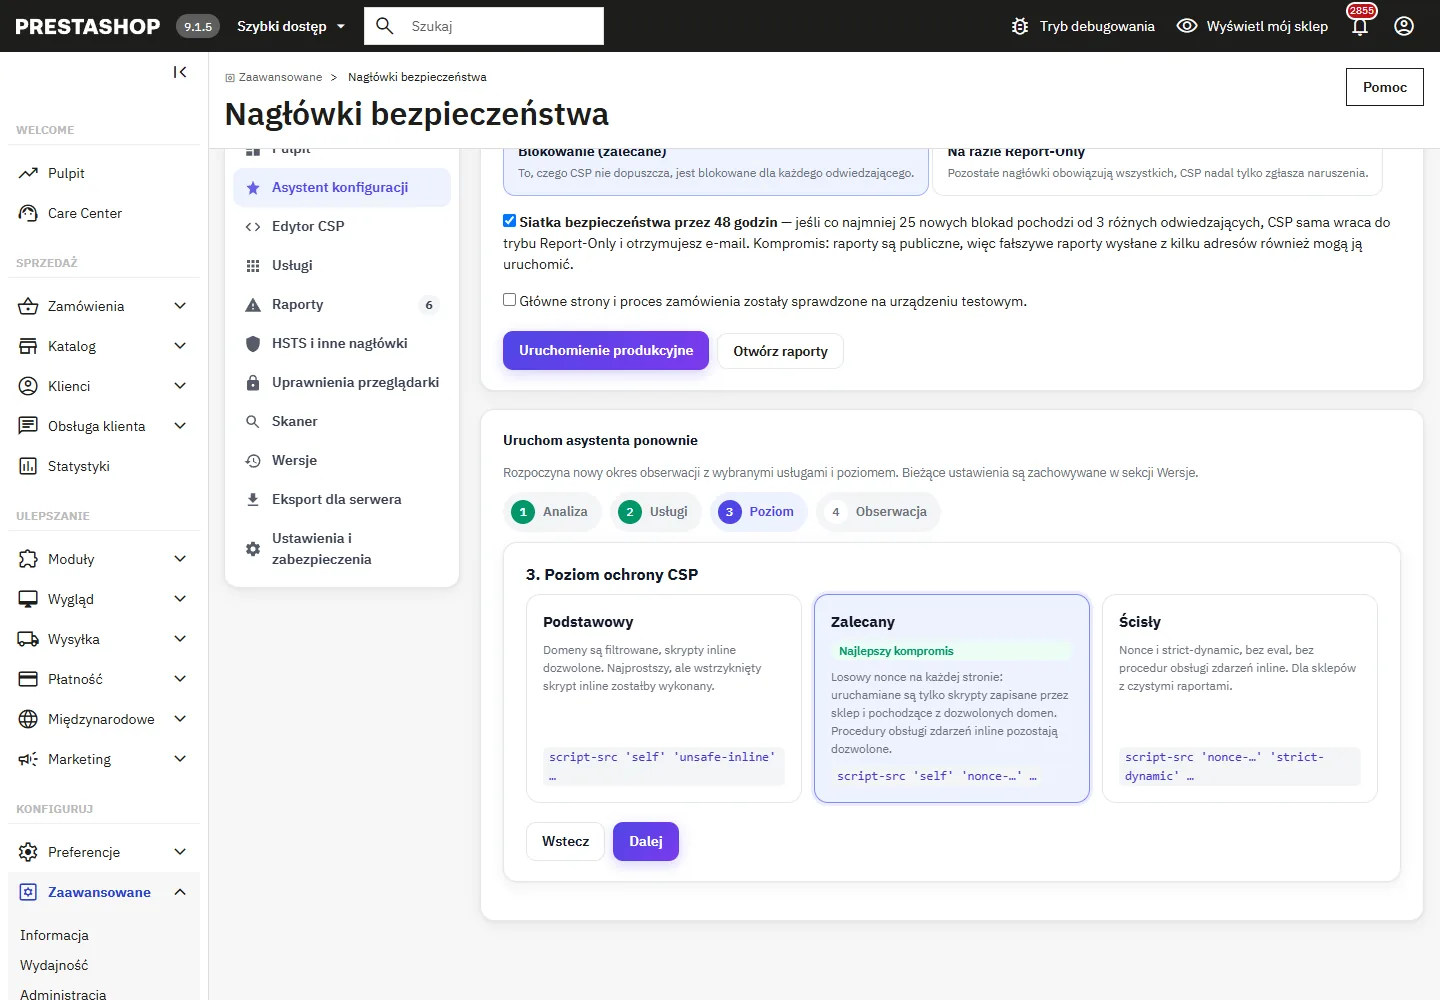
- Obserwacja: do wyboru 3, 7, 14 lub 30 dni. Każdy odwiedzający otrzymuje CSP w trybie Report-Only (jego przeglądarka zgłasza, co CSP by zablokowała, nic nie jest blokowane) albo nic, jeśli wybrano Tylko urządzenia testowe. Można podać adres e-mail dla alertów.
Uruchomienie produkcyjne
Podczas obserwacji należy przejrzeć główne strony (strona główna, kategoria, produkt, koszyk, proces zamówienia, konto) na urządzeniu testowym i obsłużyć raporty. Następnie w asystencie należy wybrać tryb CSP po uruchomieniu: Blokowanie (zalecane) lub Na razie Report-Only, zaznaczyć potwierdzenie i kliknąć Uruchomienie produkcyjne.
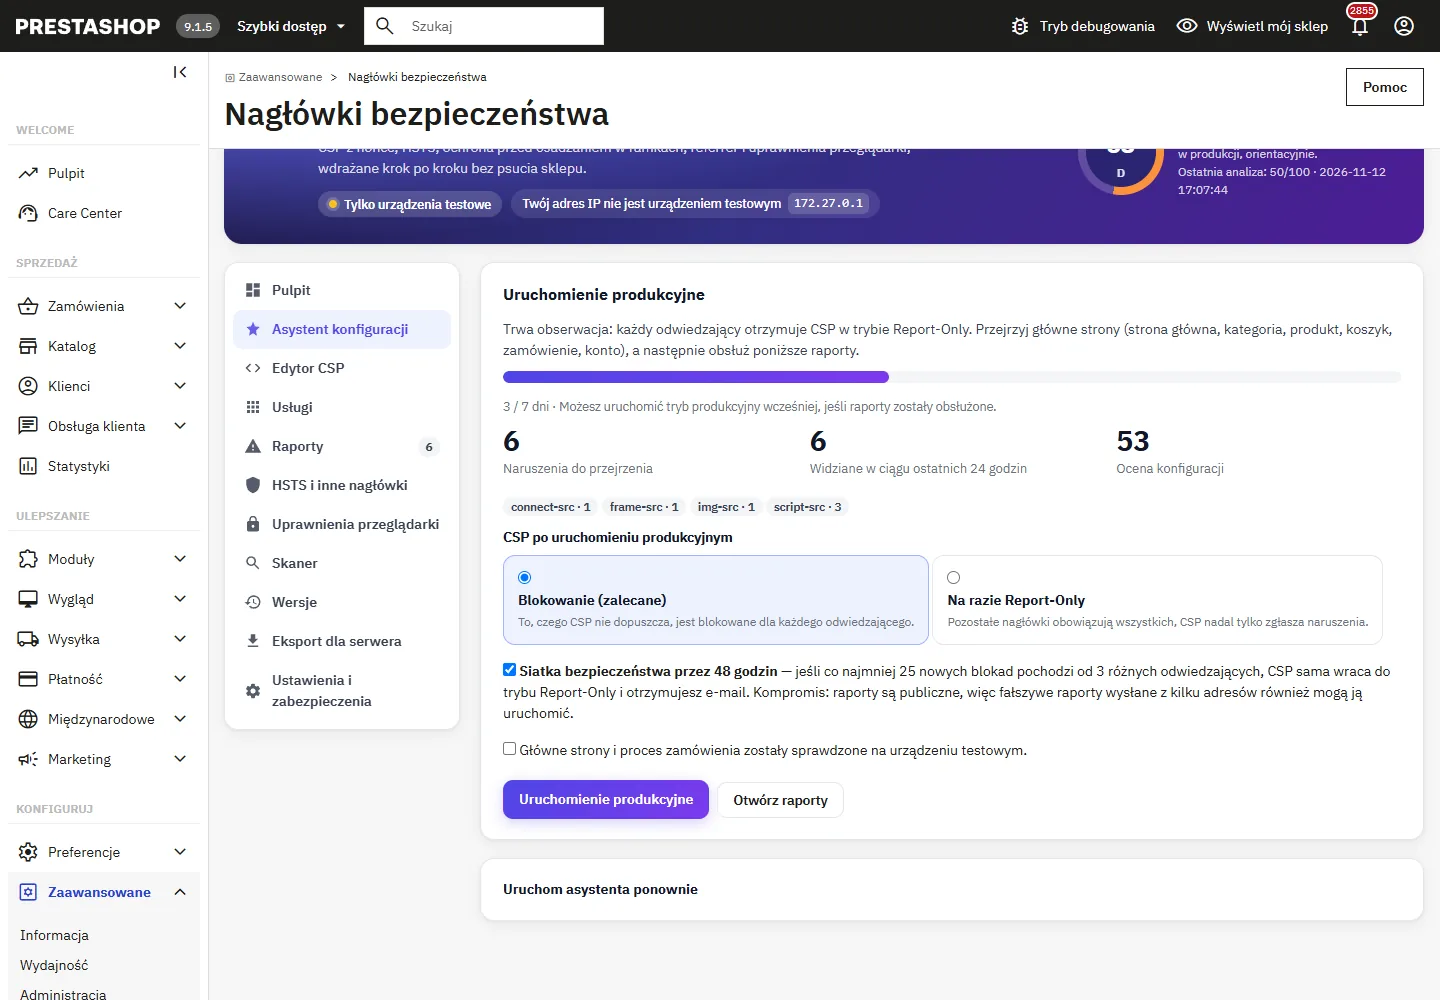
Opcjonalna siatka bezpieczeństwa nadzoruje 48 godzin po przełączeniu na blokowanie: jeśli co najmniej 25 nowych blokad pochodzi od 3 różnych odwiedzających, CSP samoczynnie wraca do trybu Report-Only, zapisywana jest wersja i wysyłany jest e-mail z powiadomieniem. Kompromis: raporty są publiczne, więc mogłyby ją uruchomić również fałszywe raporty wysłane z kilku adresów. Przycisk Wróć do Report-Only na pulpicie w dowolnym momencie robi to samo ręcznie.
Tryb testowy i urządzenia testowe
- Urządzenia testowe (adres IP na liście lub przeglądarka otwarta za pomocą linku testowego): wszystkie nagłówki, CSP blokująca niezależnie od wybranego trybu, HSTS ograniczony do 5 minut i nigdy z preload.
- Pozostali odwiedzający: CSP w trybie Report-Only albo nic (Tylko urządzenia testowe).
Lista IP akceptuje adresy IPv4, IPv6 i zakresy CIDR. Link testowy oznacza przeglądarkę jako urządzenie testowe na 24 godziny, co jest przydatne na telefonie; aby zakończyć, należy otworzyć adres z ?dfsh_test=off. Za serwerem proxy lub load balancerem należy wpisać jego adresy w polu Zaufane proxy: X-Forwarded-For jest odczytywany tylko dla tych adresów, od prawej do lewej, aby odwiedzający nie mógł podszyć się pod urządzenie testowe, samodzielnie wpisując ten nagłówek.
Edytor CSP i nonce
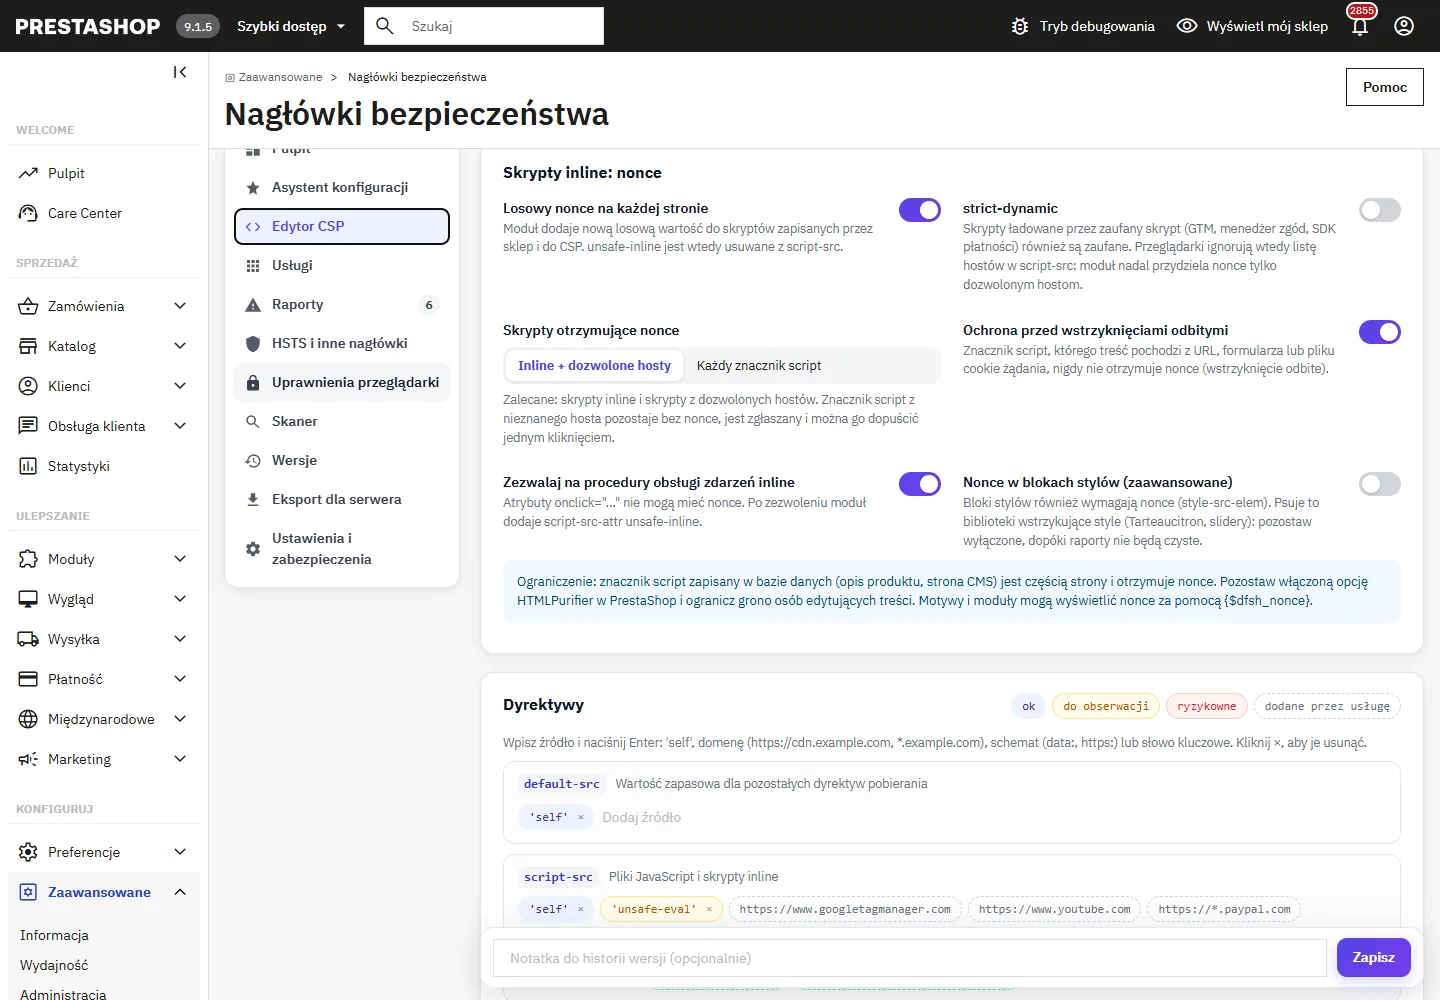
- Losowy nonce na każdej stronie: moduł dodaje nową wartość do skryptów generowanych przez sklep i do CSP oraz usuwa
'unsafe-inline'zscript-src. Motyw nie jest modyfikowany. - Skrypty otrzymujące nonce: skrypty inline i skrypty z dozwolonych hostów (zalecane) albo każdy znacznik script. Znacznik script z nieznanego hosta pozostaje bez nonce: przeglądarka go zgłasza, a jego host można dopuścić jednym kliknięciem.
- Ochrona przed wstrzyknięciami odbitymi: znacznik script, którego treść pochodzi z adresu URL, formularza lub pliku cookie żądania, nigdy nie otrzymuje nonce.
- strict-dynamic: skrypty ładowane przez zaufany skrypt (Google Tag Manager, menedżer zgód, SDK płatności) również są zaufane.
- Zezwalaj na procedury obsługi zdarzeń inline dodaje
script-src-attr 'unsafe-inline': atrybutyonclicknie mogą zawierać nonce. - Nonce w blokach stylów (zaawansowane) wymaga nonce w blokach
<style>; powoduje to błędy w bibliotekach wstrzykujących style, w tym w Tarteaucitron.
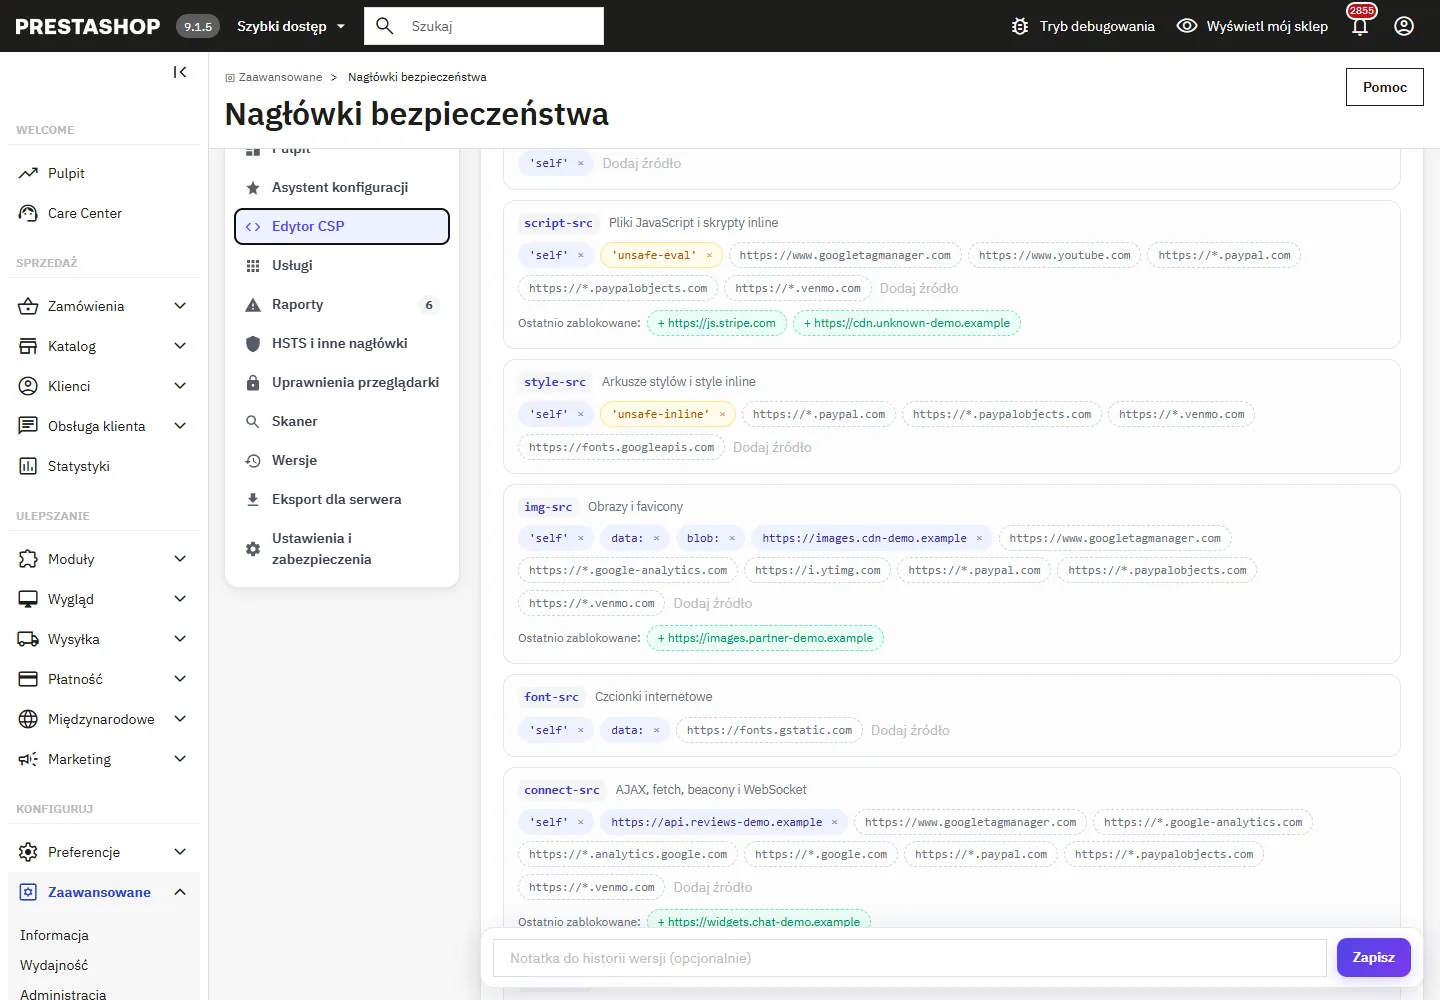
Każda dyrektywa jest edytowana jako lista źródeł: należy wpisać źródło i nacisnąć Enter ('self', domena, np. https://cdn.example.com lub *.example.com, schemat, np. data:, słowo kluczowe). Ryzykowne źródła są wyróżnione, domeny dodane przez włączone usługi są wyświetlane w przerywanej ramce, a ostatnio zablokowane domeny pojawiają się pod dyrektywą wraz z przyciskiem umożliwiającym ich dodanie.
Dla programistów: nonce strony jest dostępny w Smarty jako {$dfsh_nonce}, a w PHP przez DfSecurityHeaders::getNonce().
Usługi zewnętrzne
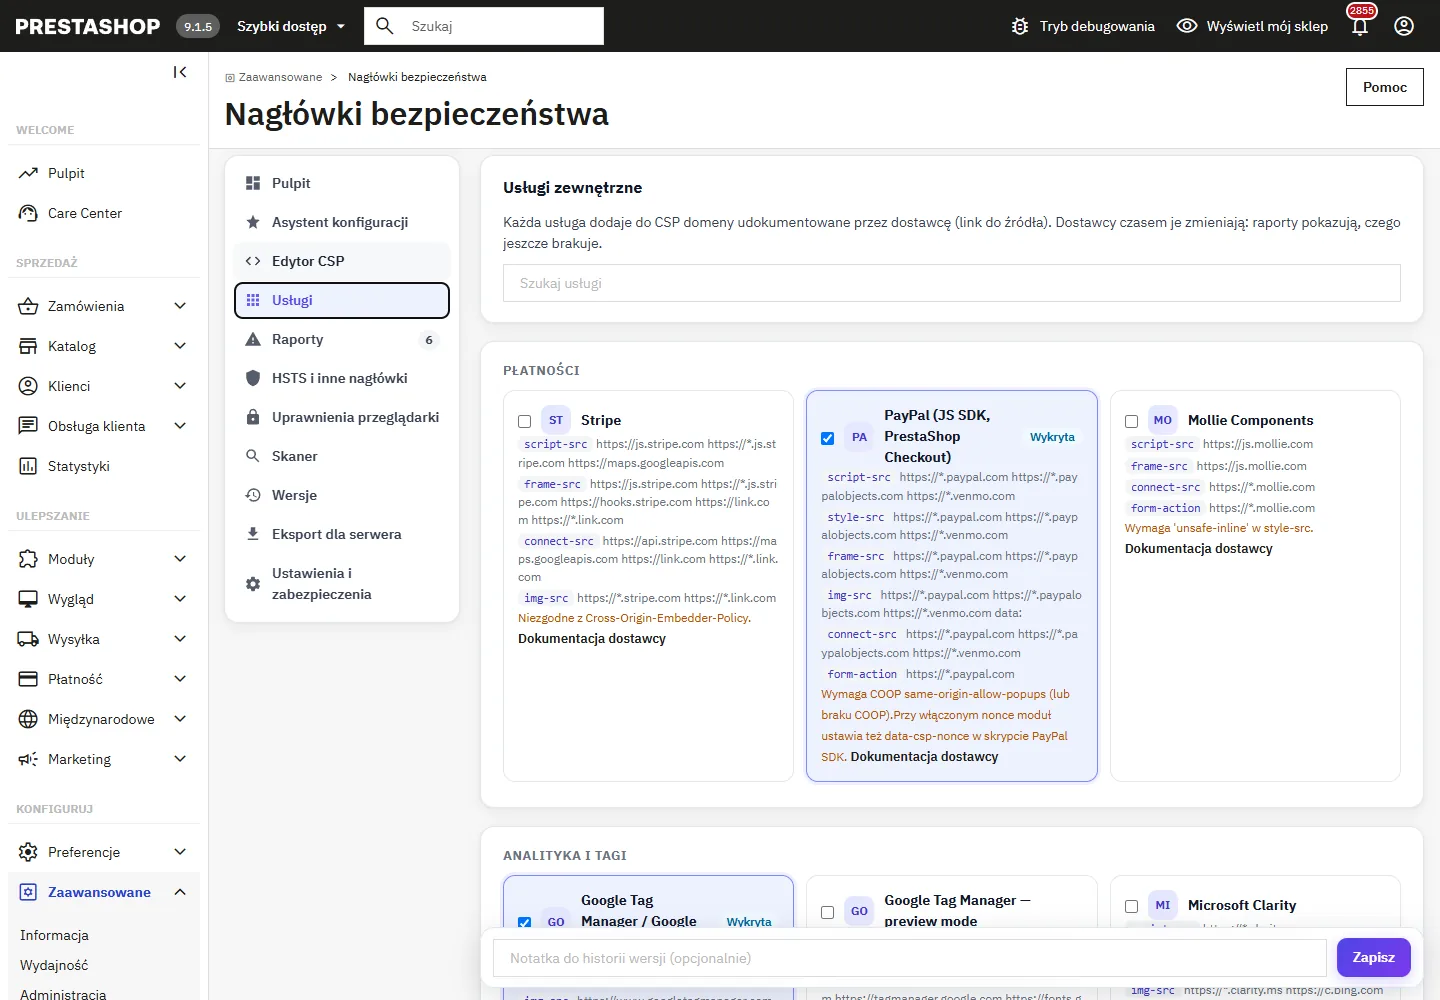
Każda usługa dodaje domeny udokumentowane przez jej dostawcę, z linkiem do tej dokumentacji: Stripe, PayPal (JS SDK, PrestaShop Checkout), Mollie, Google Tag Manager / GA4 i jego tryb podglądu, Google Ads, Meta Pixel, TikTok, Pinterest, Microsoft Clarity, Hotjar, Tarteaucitron.js, Cookiebot, Axeptio, YouTube, Vimeo, Google Fonts, Google Maps, reCAPTCHA, CDN obrazów (Cloudinary, imgix, Cloudflare Images, Bunny), Trustpilot i Crisp. Uwagi wskazują ograniczenia: PayPal wymaga COOP same-origin-allow-popups, Stripe nie obsługuje COEP, Tarteaucitron wymaga 'unsafe-inline' w style-src, niestandardowe zmienne JavaScript w GTM wymagają 'unsafe-eval'. Dostawcy od czasu do czasu zmieniają swoje domeny: raporty pokazują, czego jeszcze brakuje.
Raporty
Przeglądarki wysyłają raporty do modułu (report-uri oraz report-to z Reporting-Endpoints, gdy sklep używa https). Raporty są grupowane według dyrektywy i zablokowanego źródła, z liczbą wystąpień, liczbą rzeczywiście zablokowanych wystąpień, liczbą różnych odwiedzających, ostatnią stroną i skryptem oraz pierwszymi znakami zablokowanego kodu.
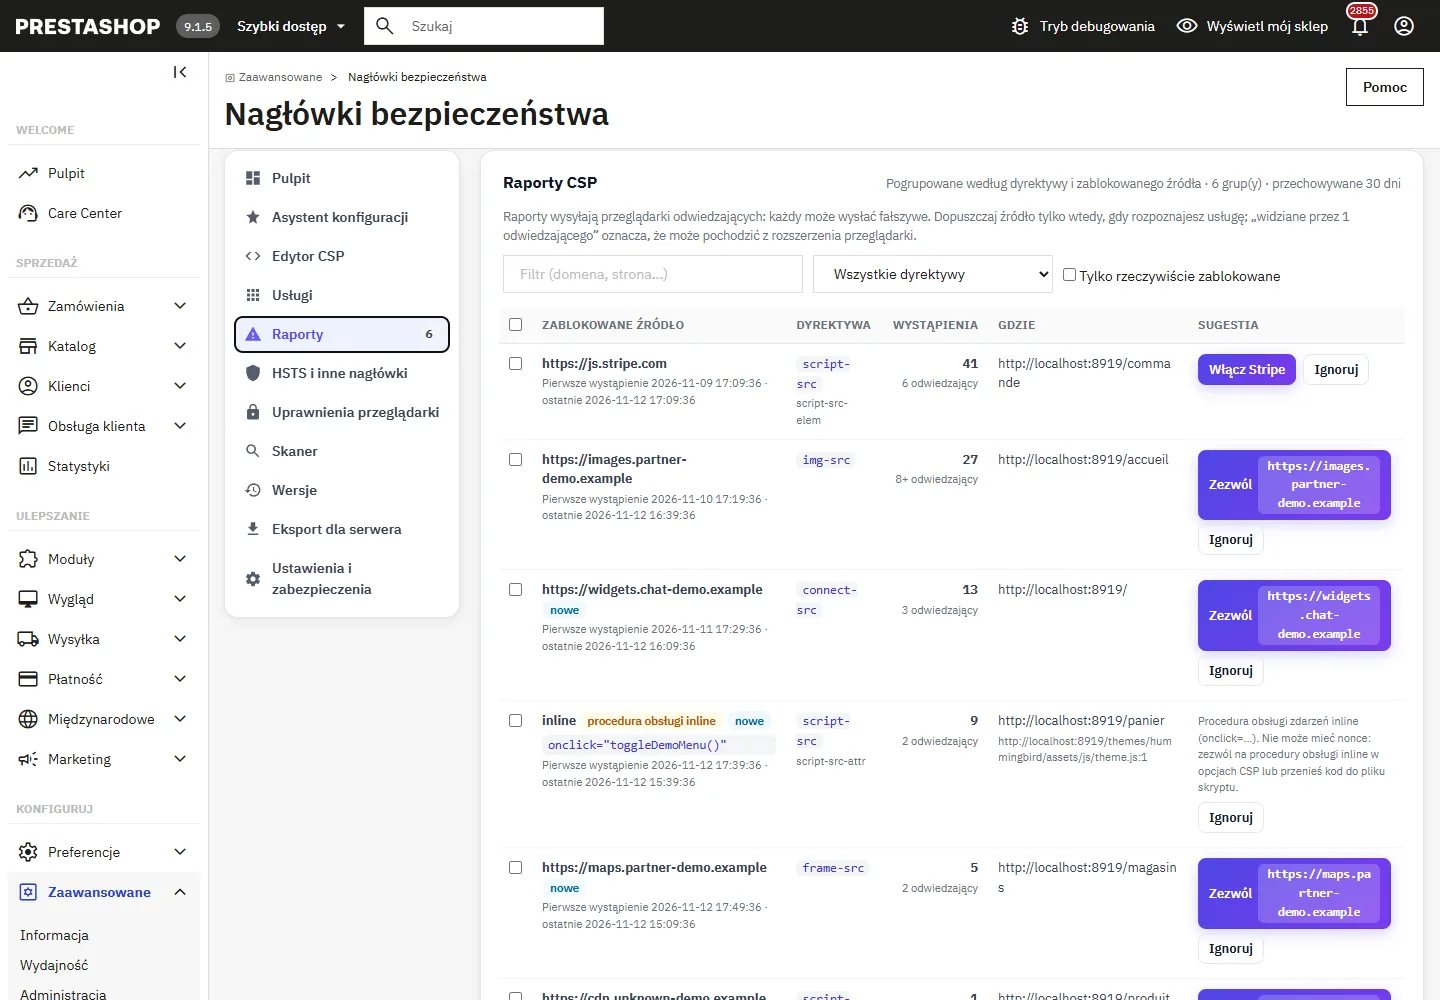
- Włącz włącza usługę odpowiadającą domenie, Zezwól dodaje źródło do właściwej dyrektywy, Ignoruj przenosi wiersz na listę „Ignorowane”, gdzie jest nadal zliczany bez powiadomień.
- Kod inline,
eval,data:w skryptach i skrypty przez zwykłe http nigdy nie są dopuszczane jednym kliknięciem: podpowiedź wyjaśnia właściwe rozwiązanie. - Każdy może wysyłać raporty: źródło zgłoszone tylko przez jednego odwiedzającego jest odpowiednio oznaczone. Należy dopuszczać tylko to, co jest rozpoznawalne.
- Punkt końcowy przyjmuje najwyżej 120 raportów na minutę od jednego nadawcy, 1500 na minutę dla sklepu i 64 KB na żądanie; raporty dotyczące stron spoza sklepu są odrzucane. Żaden adres IP nie jest zapisywany, adresy URL są przechowywane bez parametrów, a grupy niewidziane przez okres przechowywania (od 7 do 90 dni) są usuwane.
Wersje
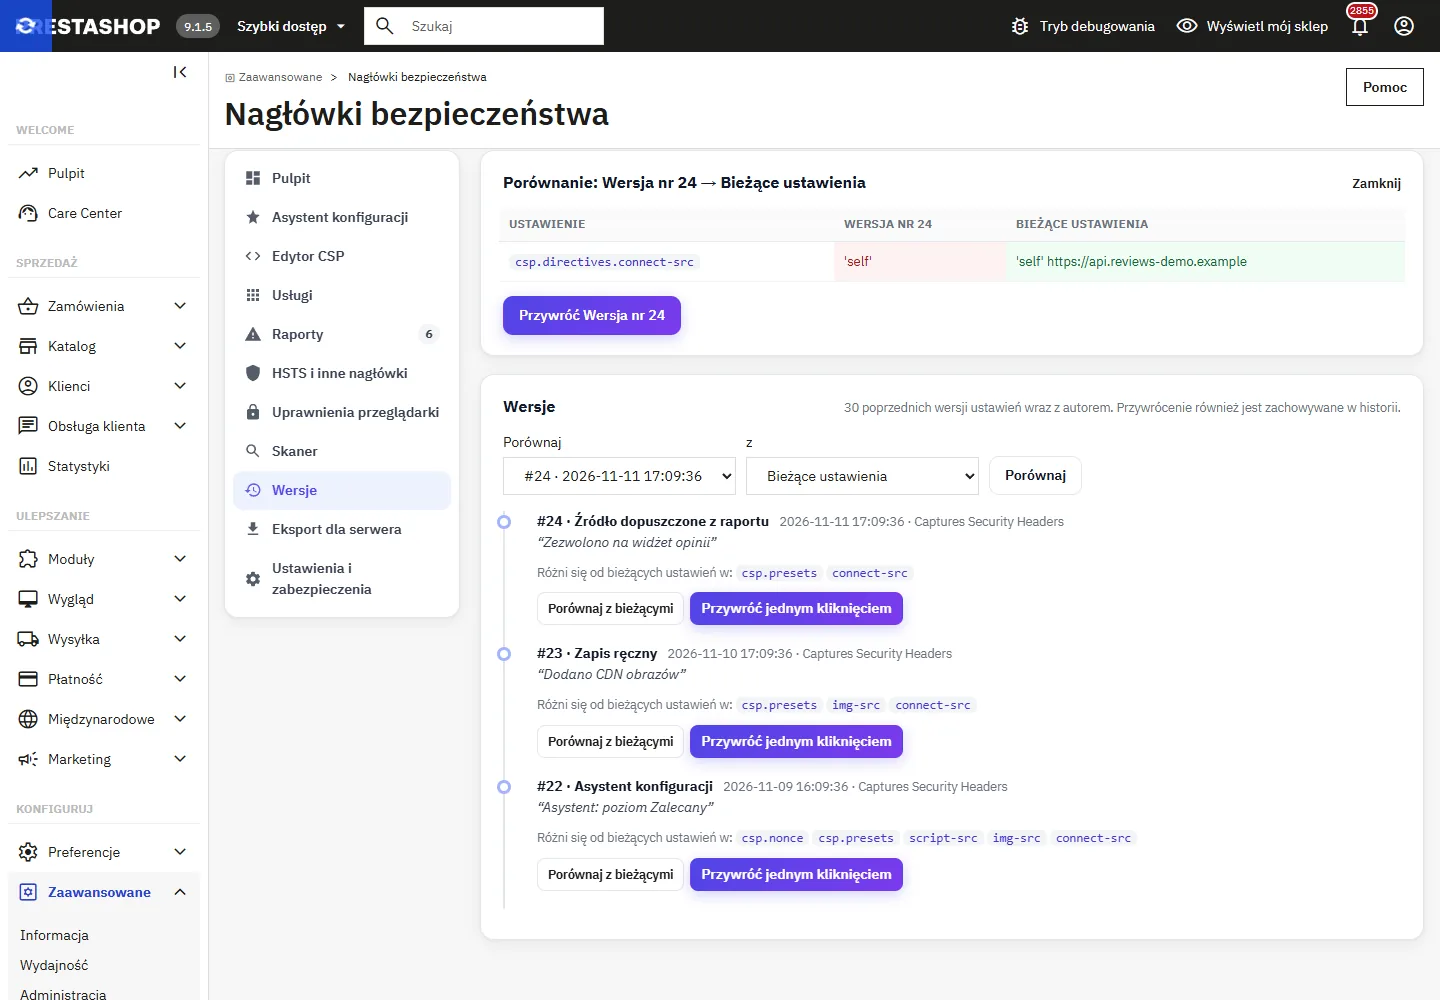
Każda zmiana zachowuje poprzednie ustawienia wraz z datą, pracownikiem, działaniem i opcjonalną notatką wpisaną na pasku zapisu. Przechowywanych jest 30 ostatnich wersji. Porównaj z bieżącymi pokazuje różnice ustawienie po ustawieniu, można porównać ze sobą dwie wersje, a Przywróć jednym kliknięciem przywraca wybraną wersję; zastąpiony stan trafia do historii.
Eksport dla serwera
Aby statyczne nagłówki wysyłał Apache lub nginx, należy skopiować blok z sekcji Eksport dla serwera, a następnie włączyć Nagłówki wysyłane przez serwer w sekcji Ustawienia i zabezpieczenia: moduł wysyła wtedy tylko CSP (nonce i raporty wymagają PHP).
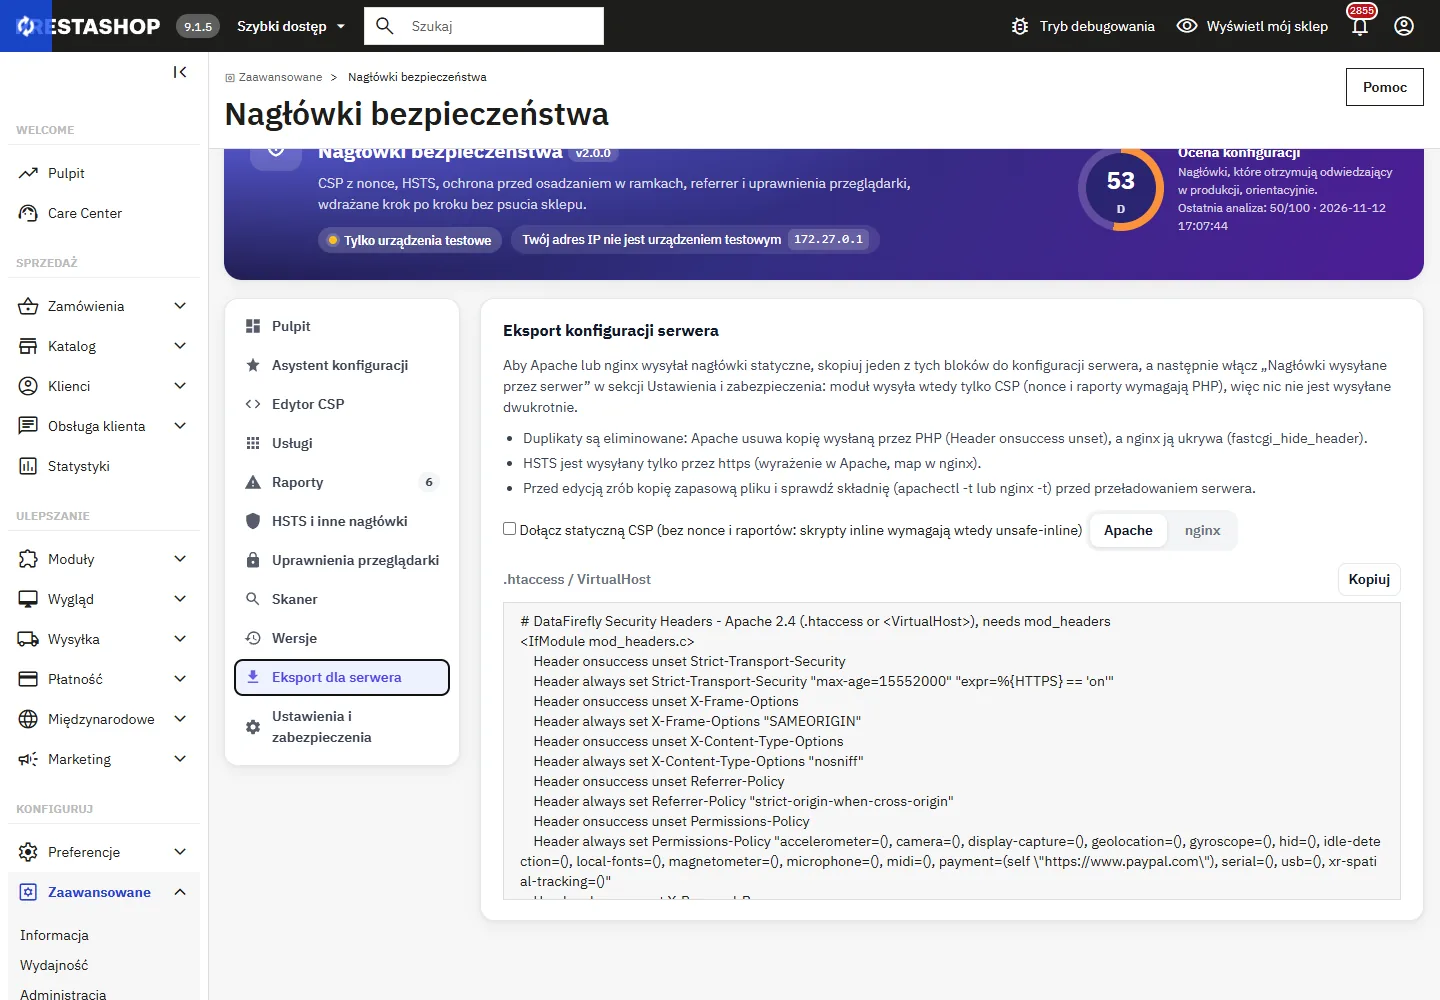
- Bez duplikatów: Apache usuwa kopię wysłaną przez PHP (
Header onsuccess unset), nginx ją ukrywa (fastcgi_hide_header). - HSTS jest wysyłany tylko przez https (wyrażenie Apache,
mapw nginx). - Przed przeładowaniem należy wykonać kopię zapasową pliku i sprawdzić składnię za pomocą
apachectl -tlubnginx -t. W nginx dyrektywyadd_headerw blokulocationzastępują te z blokuserver.
Skaner
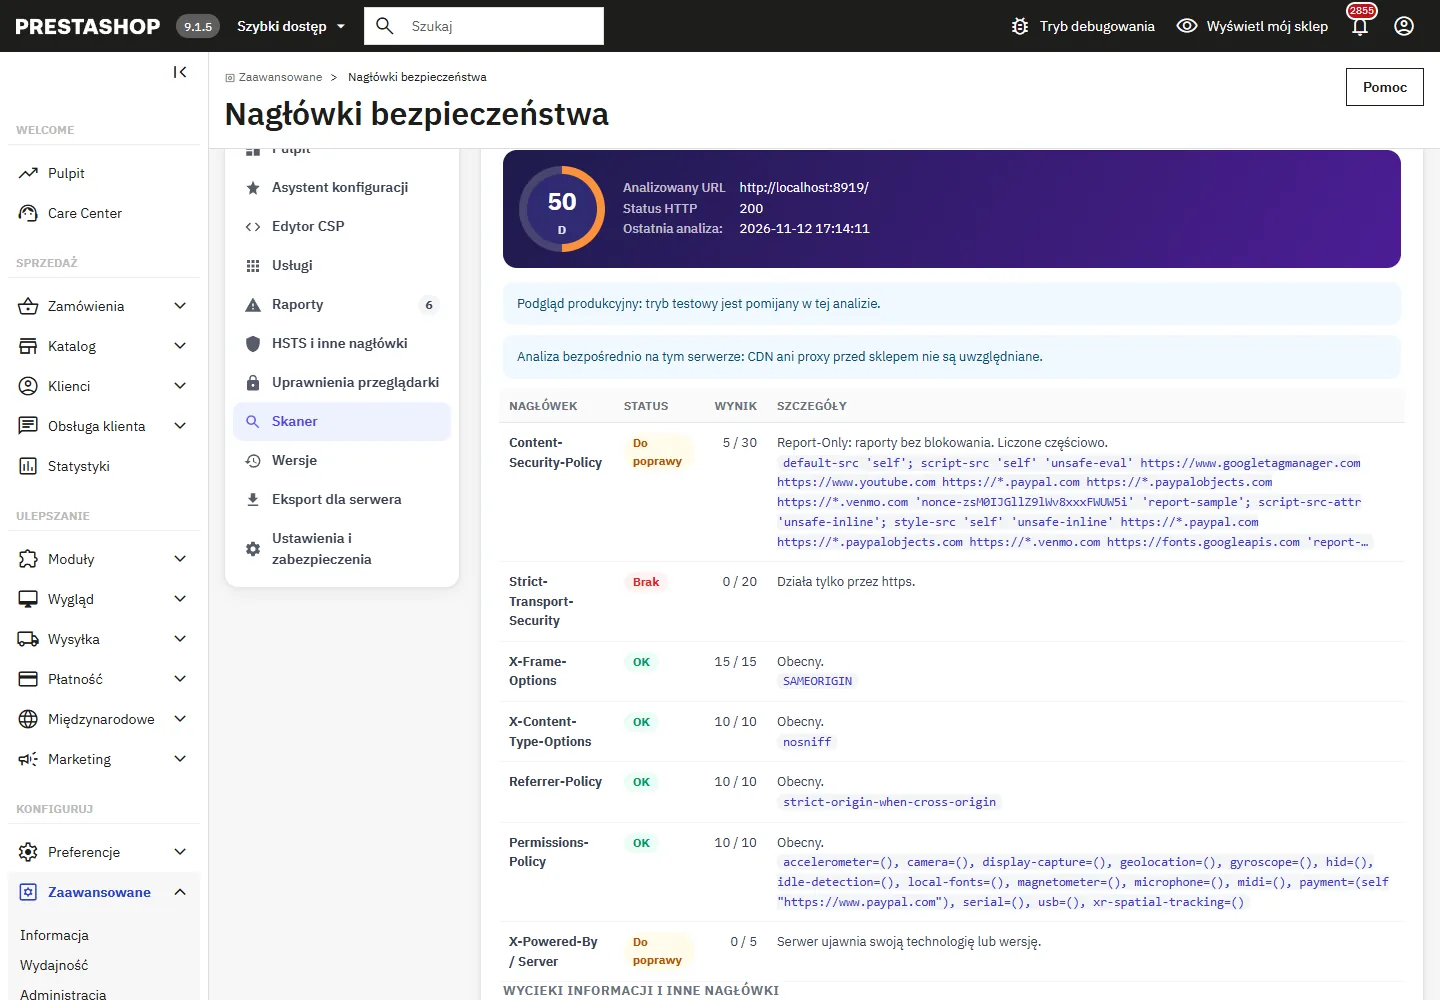
Analizuj bieżące nagłówki pobiera stronę sklepu z poziomu serwera; Podgląd produkcyjny pokazuje nagłówki, które otrzyma każdy odwiedzający po wyłączeniu trybu testowego. Wynik zawiera każdy nagłówek z jego punktami, wycieki informacji (X-Powered-By, wersja serwera), duplikaty oraz zawartość strony. Można odpytywać tylko domeny i porty sklepu, przekierowania do innej witryny nie są śledzone, a na hostingach, na których serwer nie może połączyć się z własnym adresem (Docker, NAT), analiza jest wykonywana bezpośrednio na serwerze.
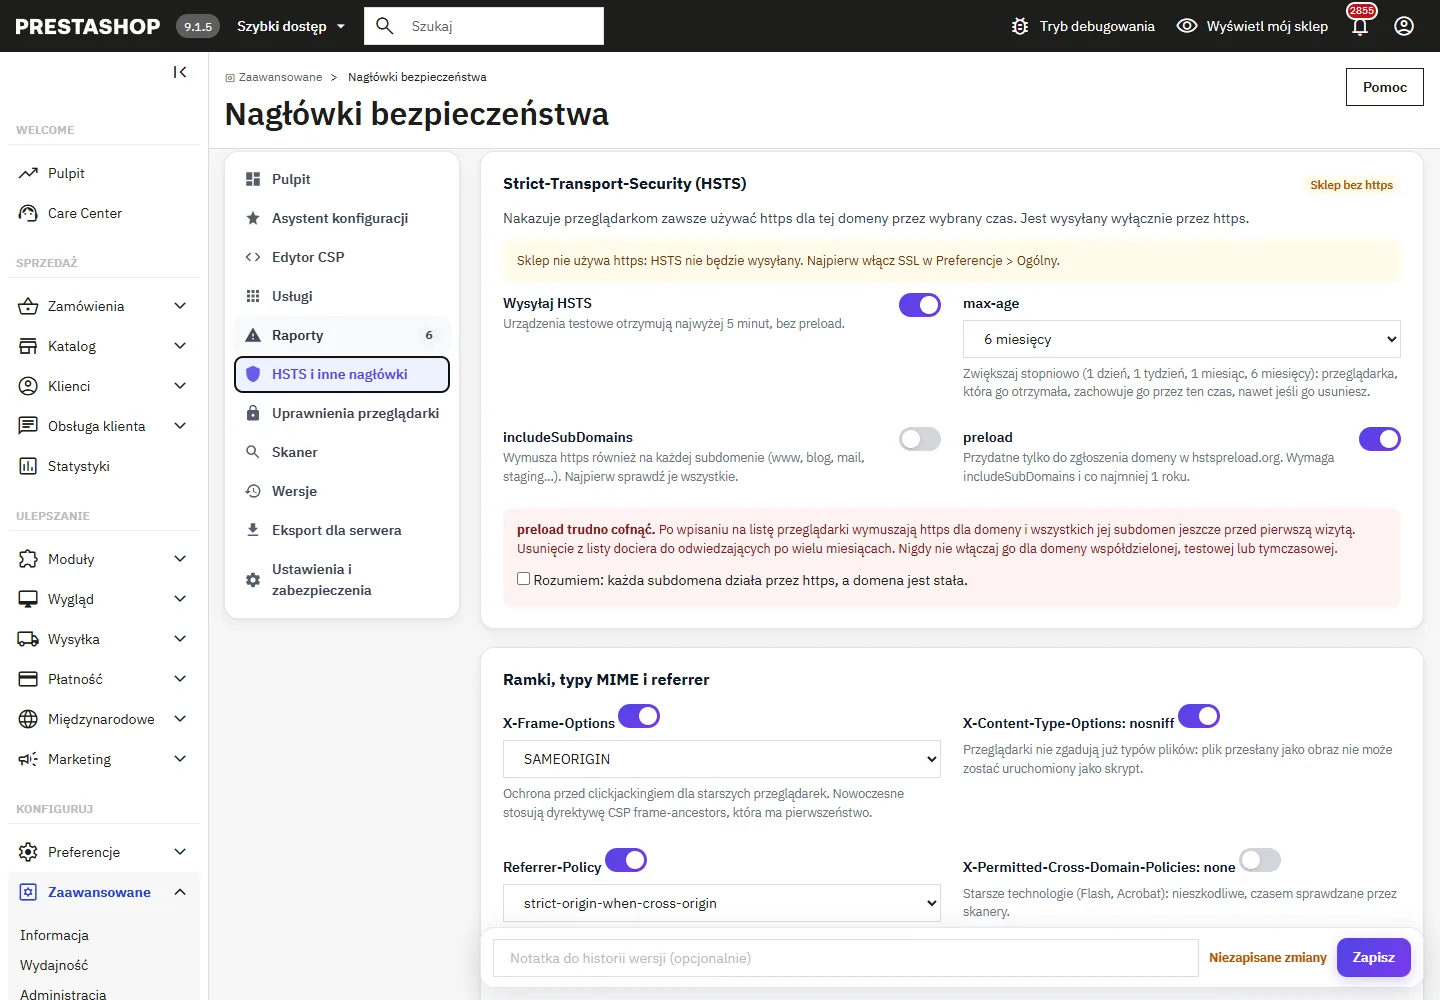
HSTS i inne nagłówki
- HSTS jest wysyłany tylko przez https. Należy zacząć od krótkiego czasu i zwiększać go stopniowo: przeglądarka zachowuje HSTS przez cały ustawiony okres, nawet jeśli zostanie on usunięty.
includeSubDomainswymusza https w każdej subdomenie.preloadjest wysyłany tylko zincludeSubDomainsi czasem co najmniej 1 roku oraz wymaga potwierdzenia: usunięcie z listy preload trwa miesiące. - X-Frame-Options SAMEORIGIN dla starszych przeglądarek; nowoczesne przeglądarki stosują dyrektywę CSP
frame-ancestors. - Referrer-Policy
strict-origin-when-cross-origin;no-referrermoże zakłócić działanie osadzonych filmów YouTube. - COOP, COEP, CORP są domyślnie wyłączone: COOP
same-originprzerywa wyskakujące okna płatności, COEP blokuje ramki iframe i pliki, które wyraźnie tego nie dopuszczają. - Panel administracyjny: opcjonalny zestaw ustawień dla panelu administracyjnego wysyła HSTS (https), X-Frame-Options SAMEORIGIN, nosniff i Referrer-Policy, nigdy CSP.
Permissions-Policy: dla każdej funkcji „Zablokowane”, „Tylko ta witryna” (oraz wpisane źródła i źródła włączonych usług) lub „Wszystkie witryny”. Wyświetlane są tylko funkcje znane obecnym przeglądarkom, aby nie powstawał żaden błąd w konsoli.
Alerty
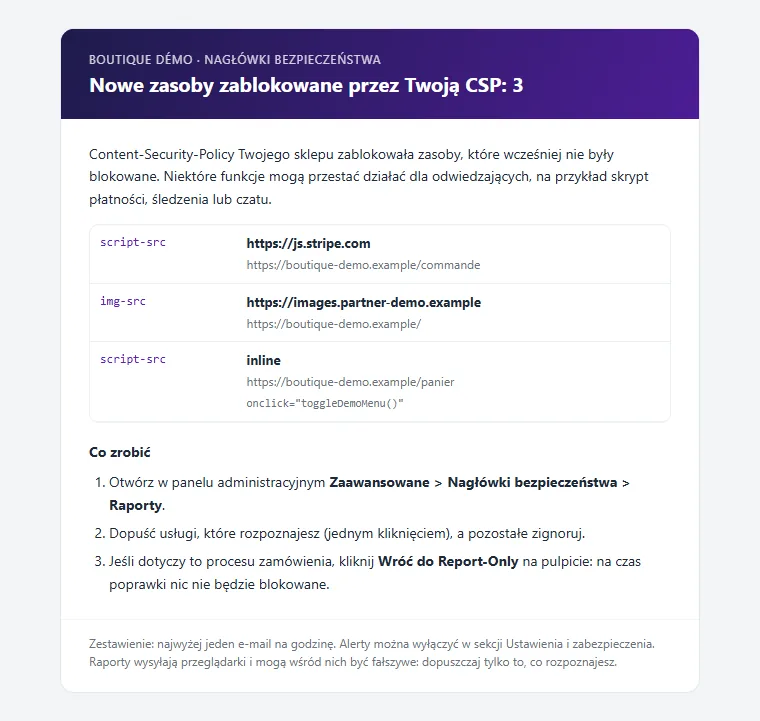
Gdy CSP blokuje w produkcji, każdy zasób rzeczywiście zablokowany po raz pierwszy jest dodawany do zbiorczego e-maila: najwyżej jeden e-mail na godzinę i 12 dziennie, do 5 odbiorców. Przycisk Wyślij wiadomość testową pozwala sprawdzić konfigurację.
Zatrzymanie awaryjne i rozwiązywanie problemów
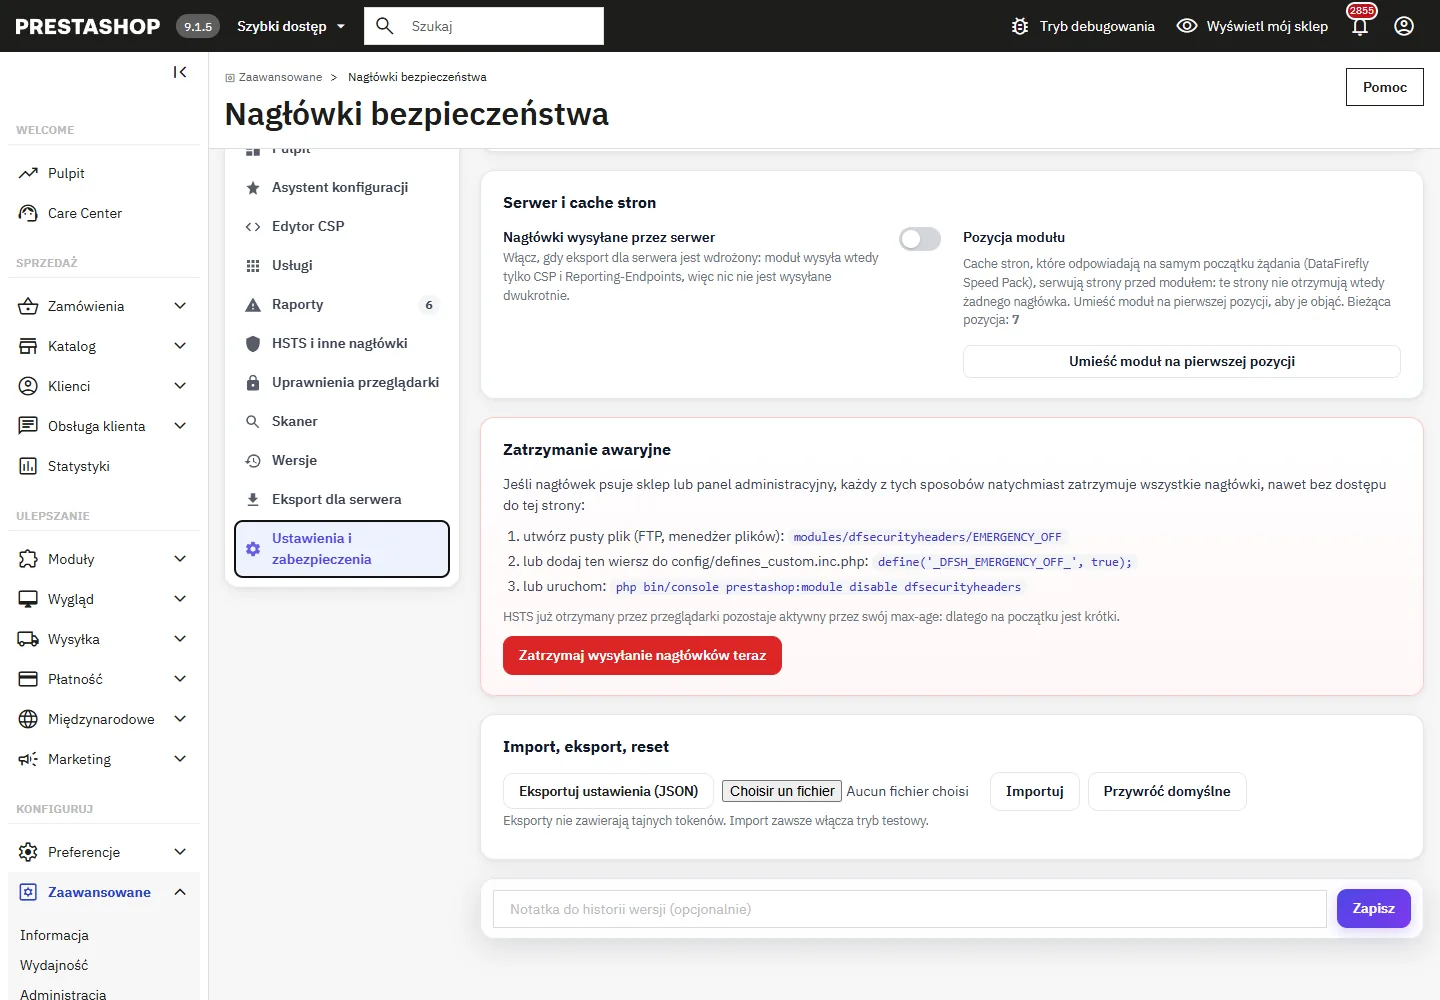
- Jeśli nagłówek zakłóca działanie sklepu lub panelu administracyjnego, każdy z poniższych sposobów zatrzymuje od razu wszystkie nagłówki, nawet bez dostępu do panelu administracyjnego: utworzenie pustego pliku
modules/dfsecurityheaders/EMERGENCY_OFF, dodaniedefine('_DFSH_EMERGENCY_OFF_', true);doconfig/defines_custom.inc.phplub uruchomieniephp bin/console prestashop:module disable dfsecurityheaders. - Strona przestała działać: należy użyć przycisku Wróć do Report-Only lub przywrócić poprzednią wersję.
- Moduły pamięci podręcznej stron, które odpowiadają na samym początku żądania (DataFirefly Speed Pack), serwują swoje strony przed modułem. Opcja Umieść moduł na pierwszej pozycji (Ustawienia i zabezpieczenia) zapewnia im nagłówki; gdy taka pamięć podręczna sama wyświetla zapisaną stronę, moduł wysyła dla tej odpowiedzi tę samą politykę bez nonce, aby nic nie przestało działać.
- Przeglądarka, która otrzymała HSTS, odrzuca http do upływu ustawionego okresu, nawet po wyłączeniu modułu.