
Security Headers: cabeçalhos de segurança e CSP para PrestaShop 8 e 9
Instalar e configurar o Security Headers 2.0: assistente, observação em Report-Only, nonce e editor da CSP, serviços, relatórios, revisões, exportação para o servidor, HSTS e paragem de emergência.
O DataFirefly Security Headers envia os cabeçalhos de segurança HTTP da sua loja no PrestaShop 1.7.8, 8 e 9: Content-Security-Policy com um nonce aleatório em cada página, HSTS, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy e, opcionalmente, COOP, COEP e CORP. Um assistente de configuração analisa a loja, um período de observação em Report-Only mostra o que a CSP bloquearia antes de qualquer bloqueio, e a entrada em produção é guiada, com uma rede de segurança opcional. Tudo se encontra em Parâmetros Avançados > Cabeçalhos de segurança.
Instalação
- Em Módulos > Gestor de Módulos, clique em Carregar um módulo e envie o ficheiro ZIP.
- Abra Parâmetros Avançados > Cabeçalhos de segurança. Nada é enviado aos seus visitantes enquanto o assistente de configuração não tiver sido concluído.
- Atualização a partir da versão 1.0 ou 1.1: as definições, os tokens, os serviços, as revisões e os relatórios registados são mantidos, e o assistente é marcado como concluído.
Painel
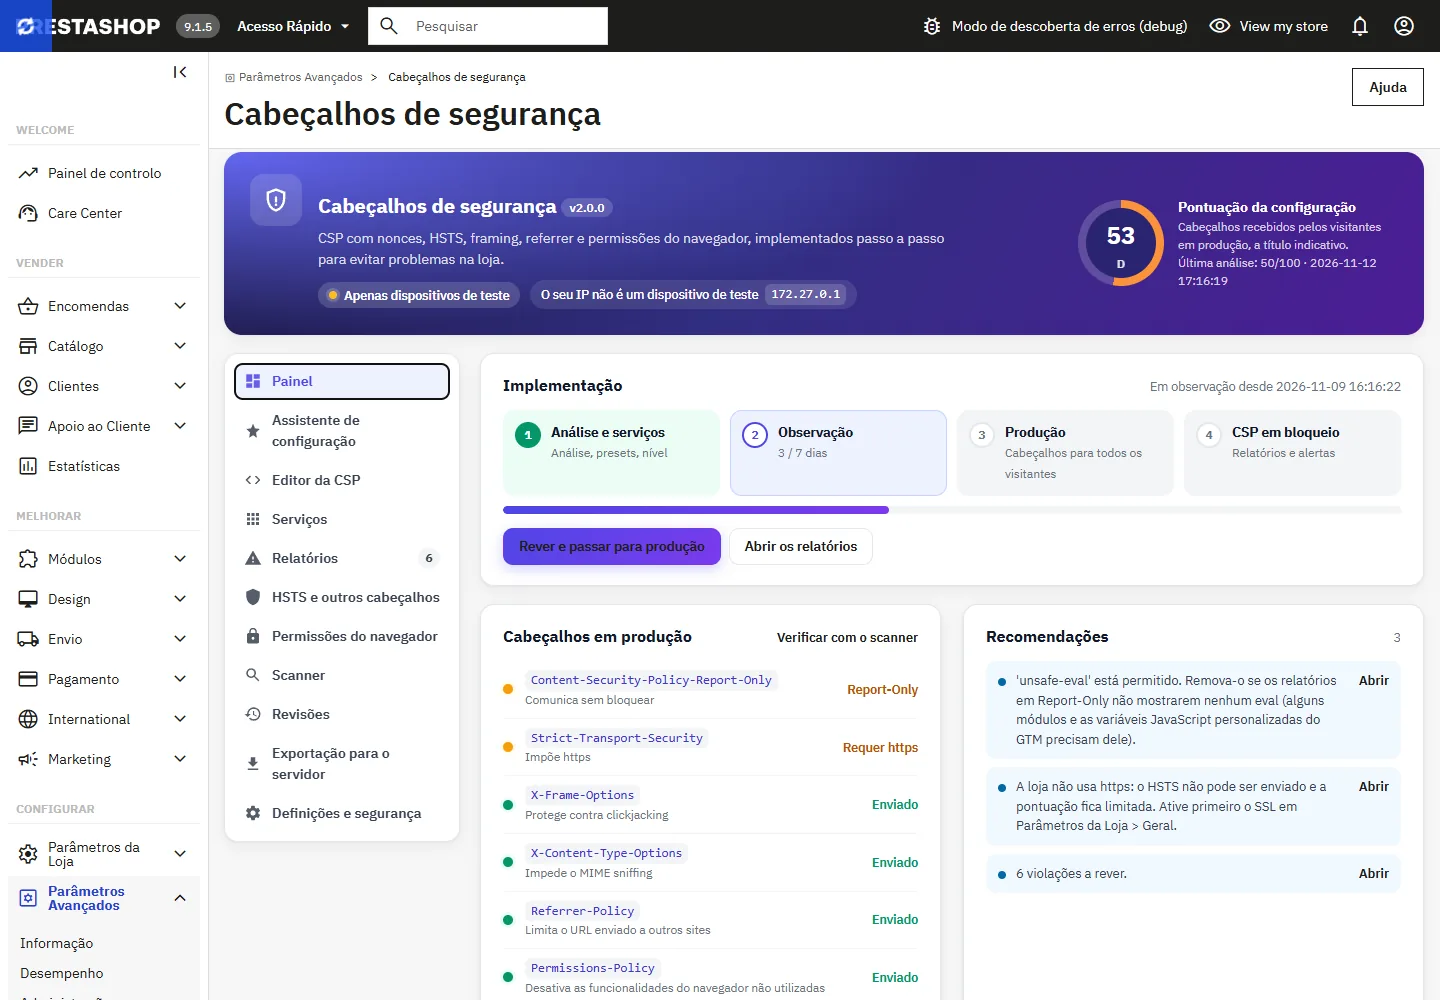
O cabeçalho mostra o estado (nenhum cabeçalho, observação, apenas dispositivos de teste, produção com a CSP em Report-Only ou em bloqueio) e uma pontuação da configuração indicativa, calculada a partir dos cabeçalhos que os seus visitantes recebem em produção. O cartão Implementação acompanha as quatro etapas: análise e serviços, observação, produção, CSP em bloqueio.
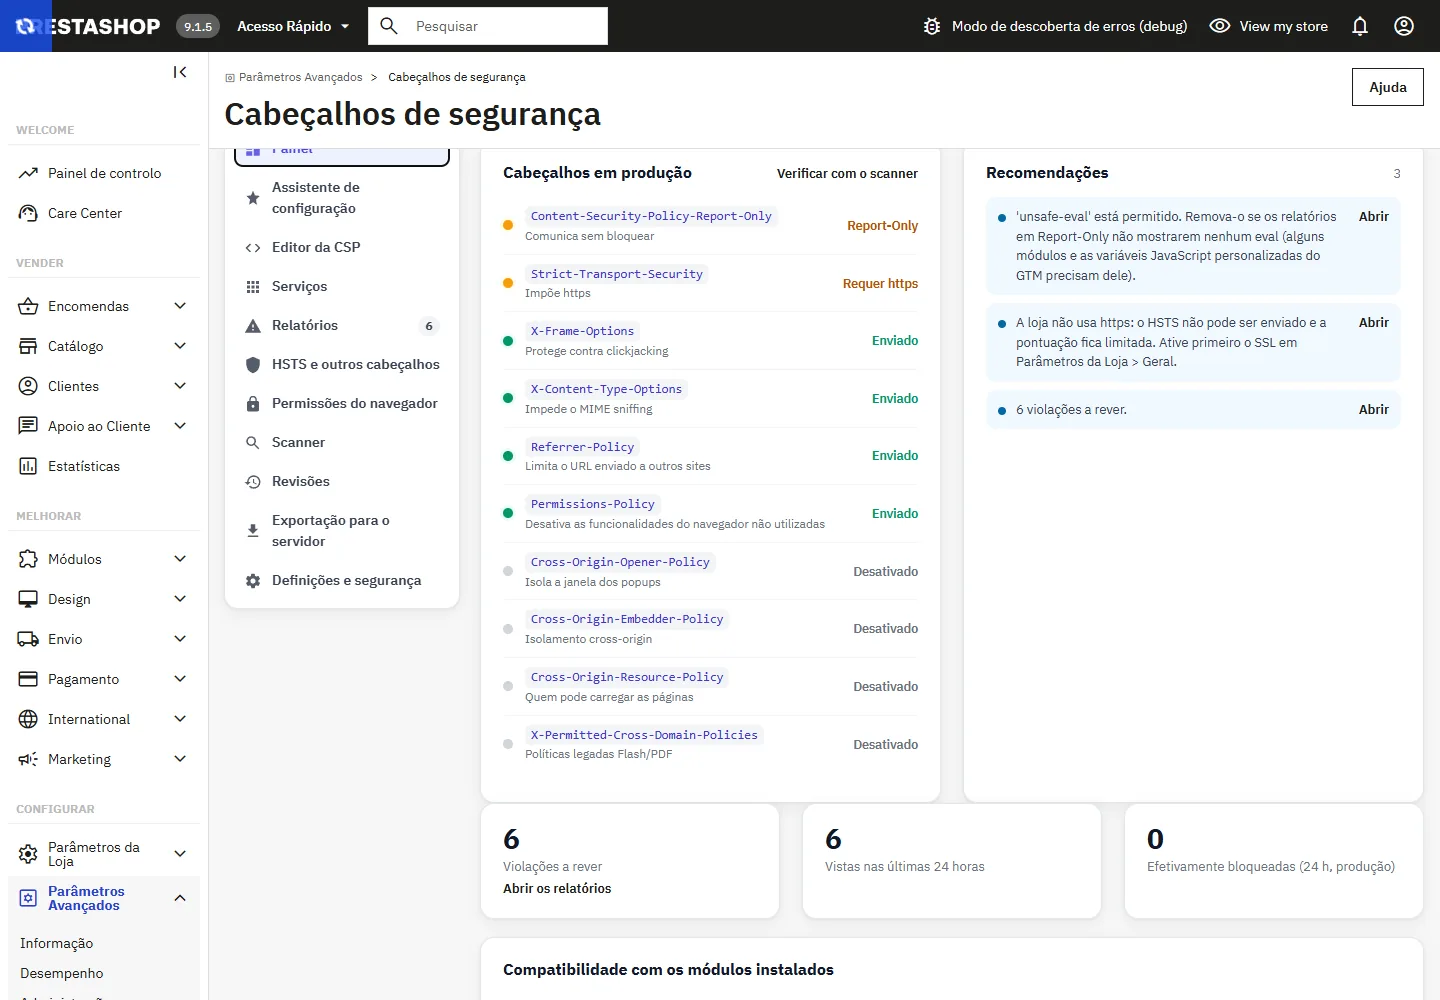
A lista Recomendações é calculada a partir das suas definições, da última análise, dos relatórios e dos seus módulos: cada item indica o que fazer e abre a secção correta. A pontuação usa a ponderação própria deste módulo: os scanners públicos aplicam os seus próprios critérios e podem atribuir uma classificação diferente. Não se trata de uma certificação.
Assistente de configuração
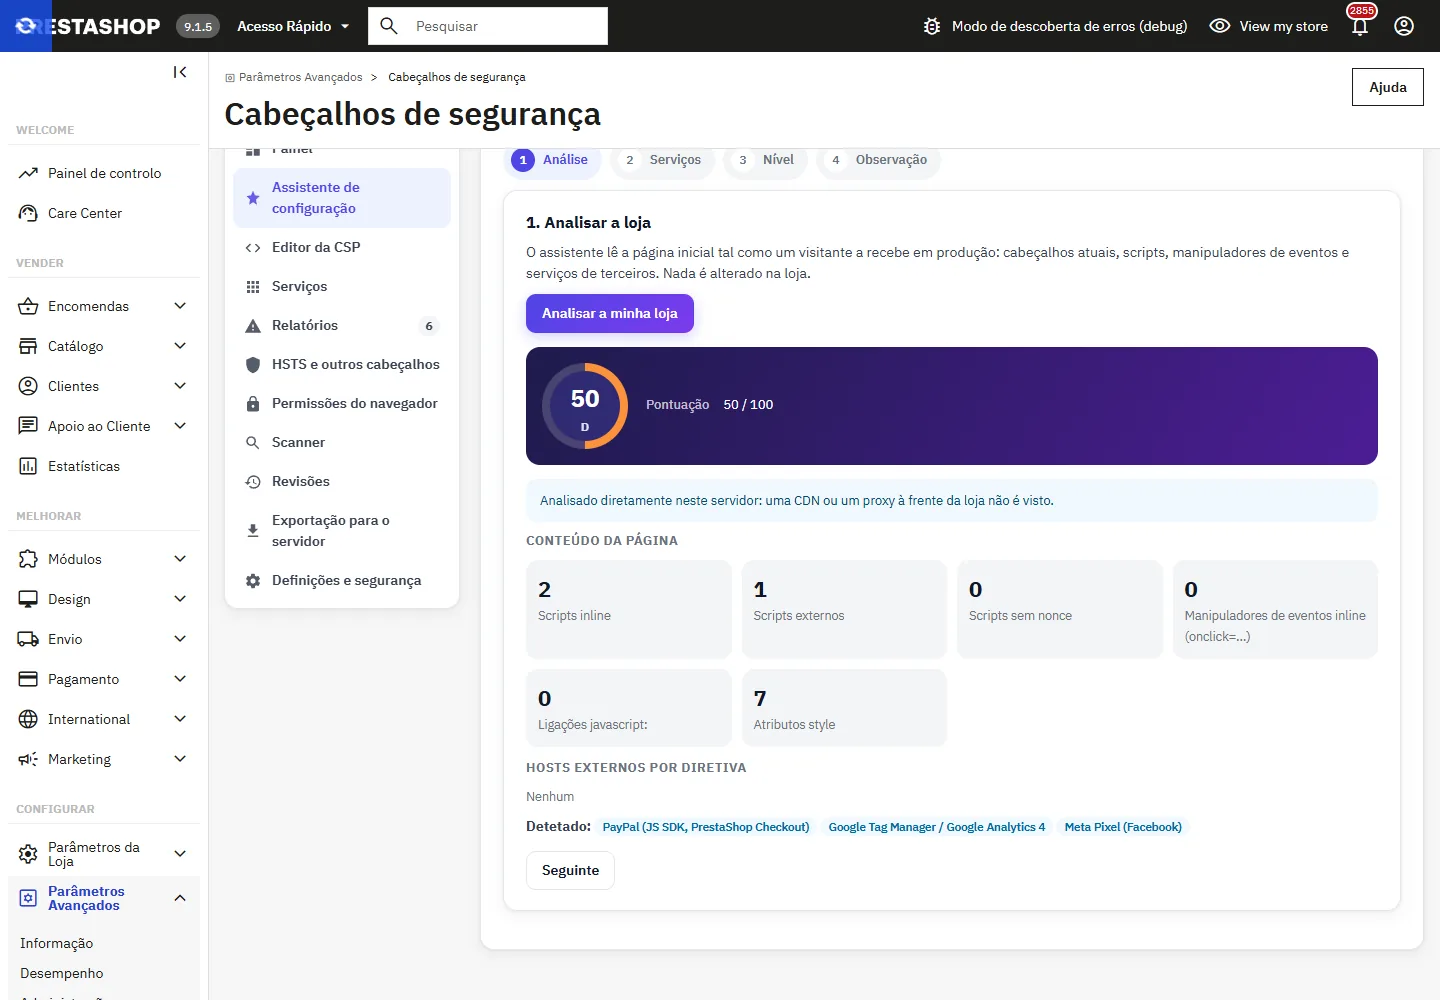
- Análise: o assistente lê a página inicial tal como um visitante a recebe em produção: cabeçalhos atuais, scripts inline, manipuladores de eventos inline (
onclick=...), ligaçõesjavascript:e os hosts externos por diretiva. Só é possível analisar as páginas da própria loja.
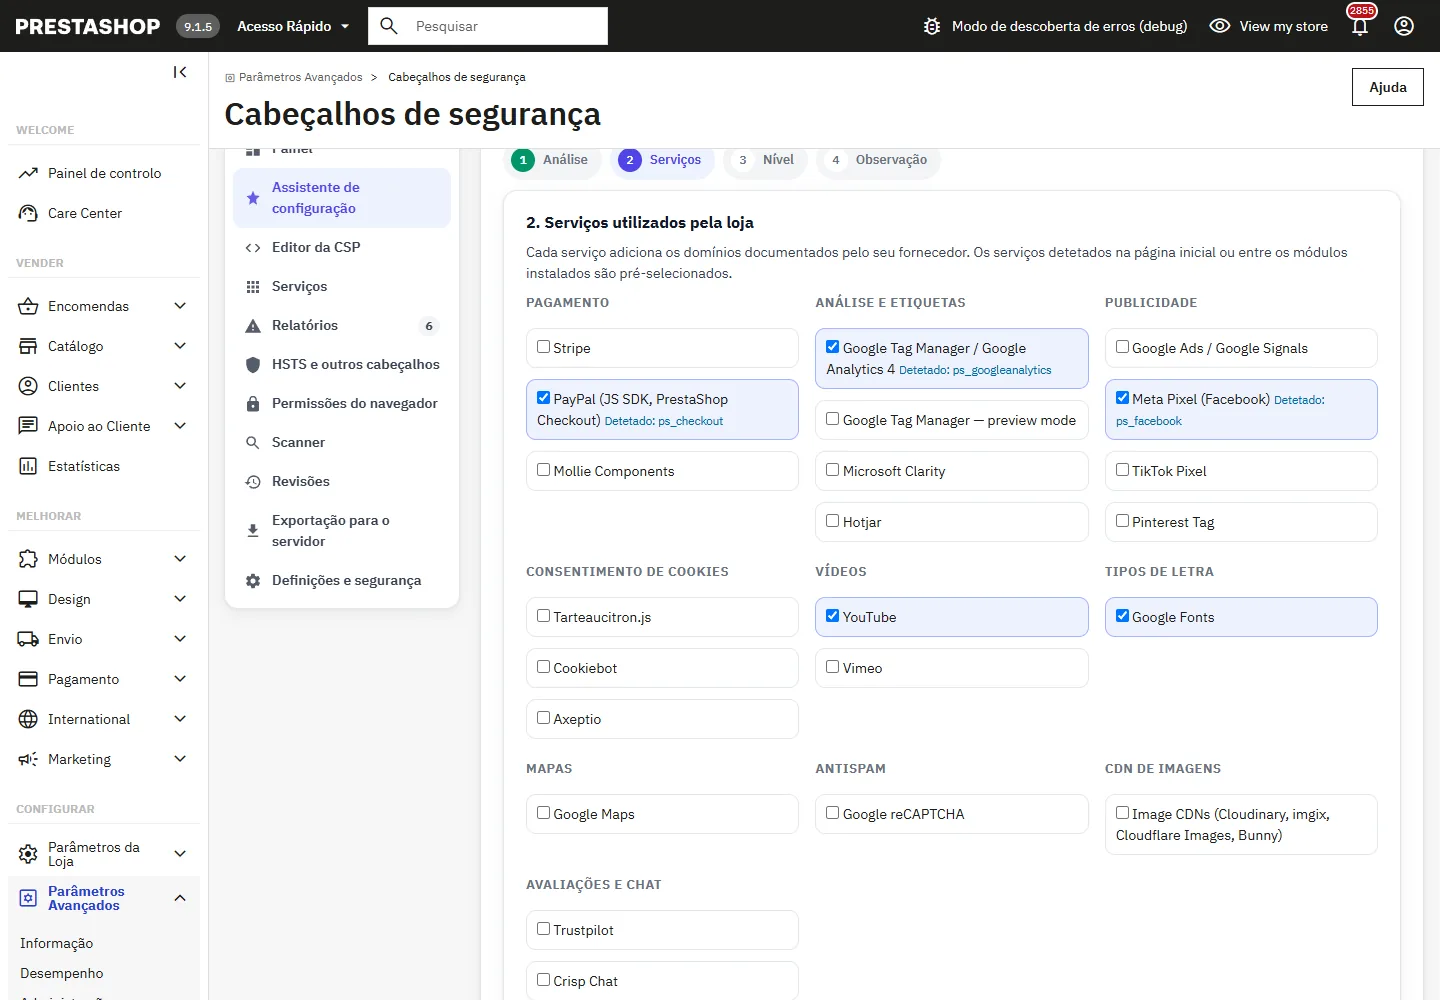
- Serviços: os serviços detetados na página ou entre os seus módulos (PrestaShop Checkout, DataFirefly Google Tag Manager, Product Videos…) ficam pré-selecionados.
- Nível: Essencial filtra os domínios, mas permite os scripts inline; Recomendado adiciona um nonce aleatório em cada página, para que só sejam executados os scripts escritos pela loja e os dos domínios permitidos, continuando permitidos os manipuladores de eventos inline; Estrito adiciona
'strict-dynamic'e remove'unsafe-eval'e os manipuladores inline. No tema Classic,'unsafe-eval'é mantido em todos os níveis: a sua biblioteca Bootstrap 4 alpha utilizanew Function().
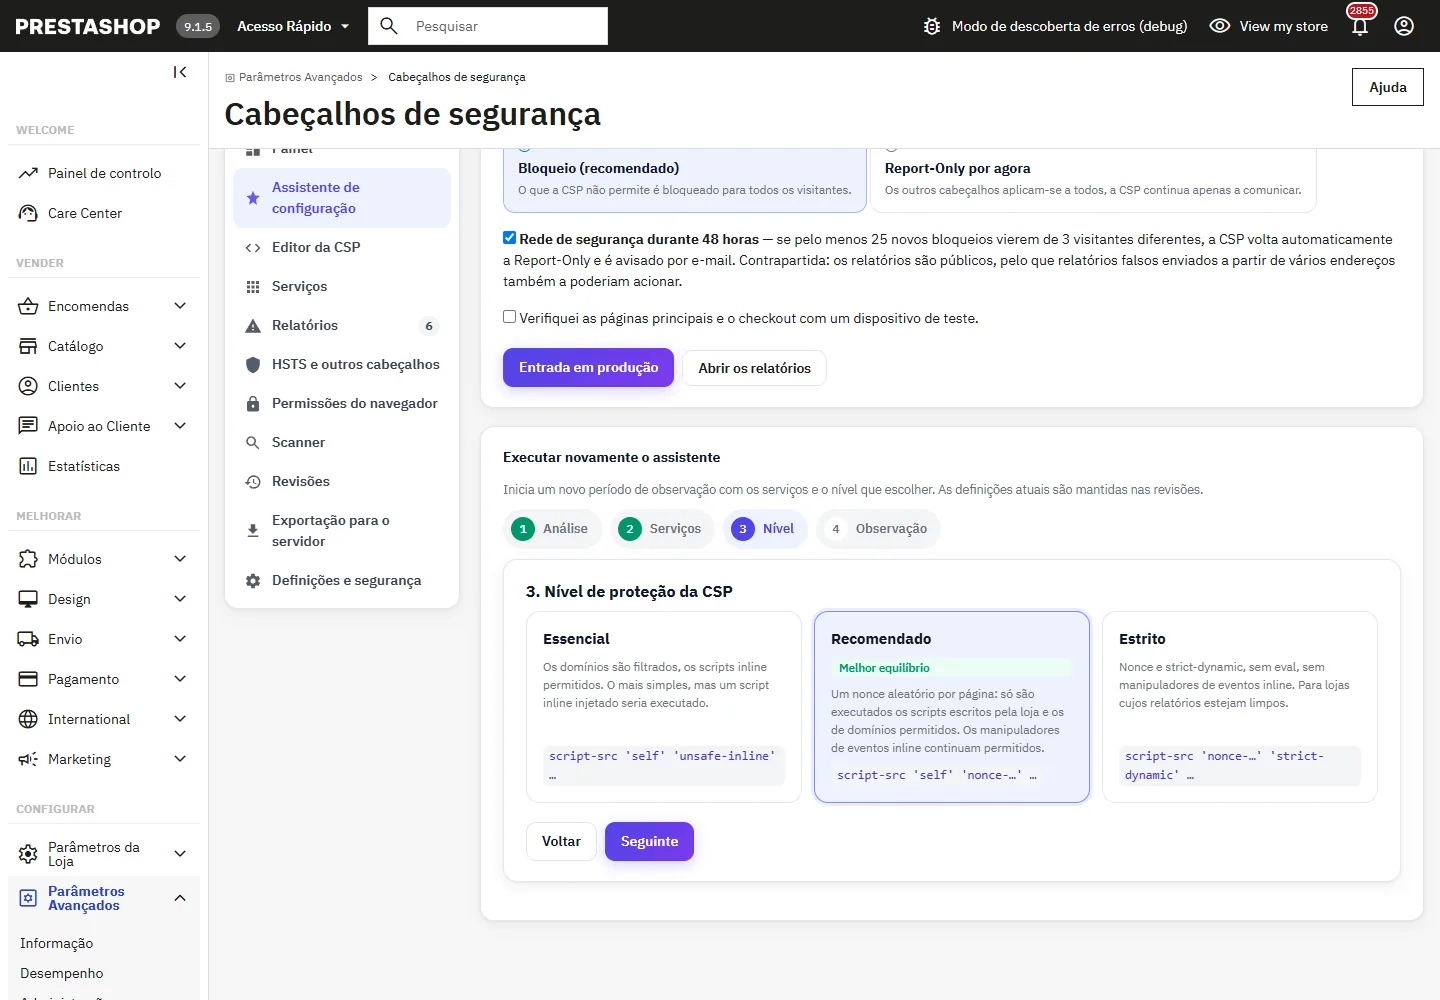
- Observação: escolha 3, 7, 14 ou 30 dias. Todos os visitantes recebem a CSP em Report-Only (o navegador comunica o que ela bloquearia, nada é bloqueado), ou nada, se escolher Apenas dispositivos de teste. Pode ser indicado um endereço de e-mail para alertas.
Entrada em produção
Durante a observação, navegue nas páginas principais (página inicial, categoria, produto, carrinho, checkout, conta) com um dispositivo de teste e trate os relatórios. Depois, no assistente, escolha o modo da CSP após a entrada em produção: Bloqueio (recomendado) ou Report-Only por agora, assinale a confirmação e clique em Entrada em produção.
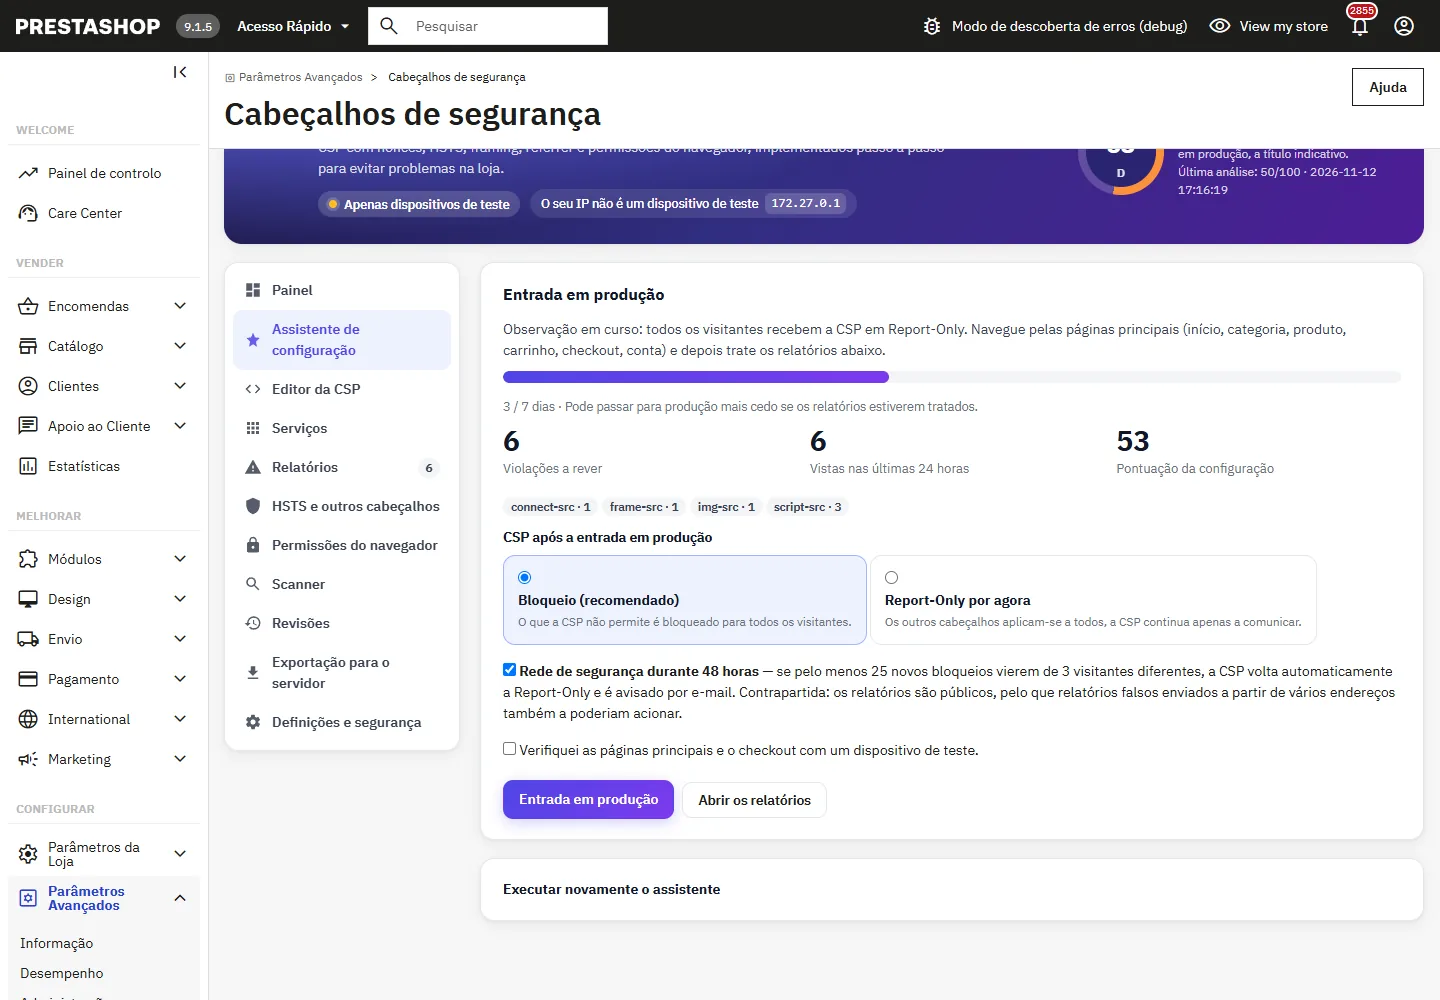
A rede de segurança opcional vigia as 48 horas que se seguem a uma passagem para bloqueio: se pelo menos 25 novos bloqueios vierem de 3 visitantes diferentes, a CSP volta automaticamente a Report-Only, é guardada uma revisão e é-lhe enviado um e-mail. Contrapartida: os relatórios são públicos, pelo que relatórios falsos enviados a partir de vários endereços também a poderiam acionar. Voltar a Report-Only no painel faz o mesmo manualmente, a qualquer momento.
Modo de teste e dispositivos de teste
- Dispositivos de teste (endereço IP na lista, ou navegador aberto com a ligação de teste): todos os cabeçalhos, a CSP em bloqueio independentemente do modo escolhido, o HSTS limitado a 5 minutos e nunca com preload.
- Outros visitantes: a CSP em Report-Only, ou nada (Apenas dispositivos de teste).
A lista de IP aceita IPv4, IPv6 e intervalos CIDR. A ligação de teste marca um navegador como dispositivo de teste durante 24 horas, o que é útil num telemóvel; abra o endereço com ?dfsh_test=off para parar. Atrás de um proxy ou de um balanceador de carga, indique os respetivos endereços em Proxies de confiança: X-Forwarded-For só é lido para esses endereços, da direita para a esquerda, para que um visitante não possa fazer-se passar por um dispositivo de teste escrevendo ele próprio o cabeçalho.
Editor da CSP e nonce
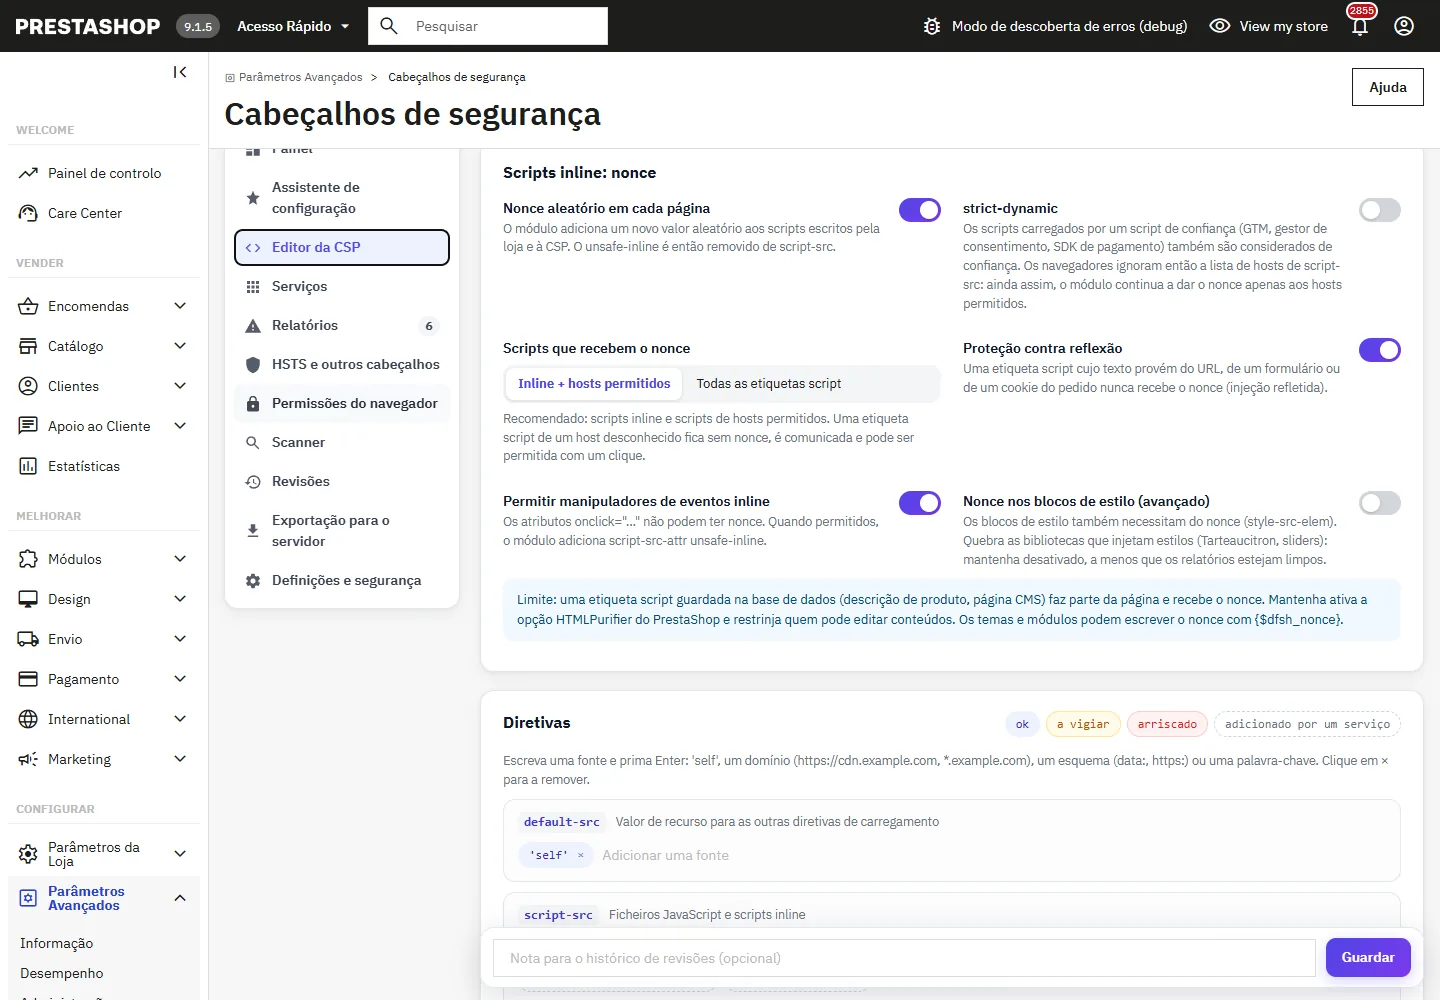
- Nonce aleatório em cada página: o módulo adiciona um novo valor aos scripts escritos pela loja e à CSP, e remove
'unsafe-inline'descript-src. O tema não é modificado. - Scripts que recebem o nonce: scripts inline e scripts de hosts permitidos (recomendado), ou todas as etiquetas script. Uma etiqueta script de um host desconhecido fica sem nonce: o navegador comunica-a e pode permitir o respetivo host com um clique.
- Proteção contra reflexão: uma etiqueta script cujo texto provenha do URL, de um formulário ou de um cookie do pedido nunca recebe o nonce.
- strict-dynamic: os scripts carregados por um script de confiança (Google Tag Manager, gestor de consentimento, SDK de pagamento) passam também a ser de confiança.
- Permitir manipuladores de eventos inline adiciona
script-src-attr 'unsafe-inline': os atributosonclicknão podem ter nonce. - Nonce nos blocos de estilo (avançado) exige o nonce nos blocos
<style>; isto causa falhas nas bibliotecas que injetam estilos, incluindo o Tarteaucitron.
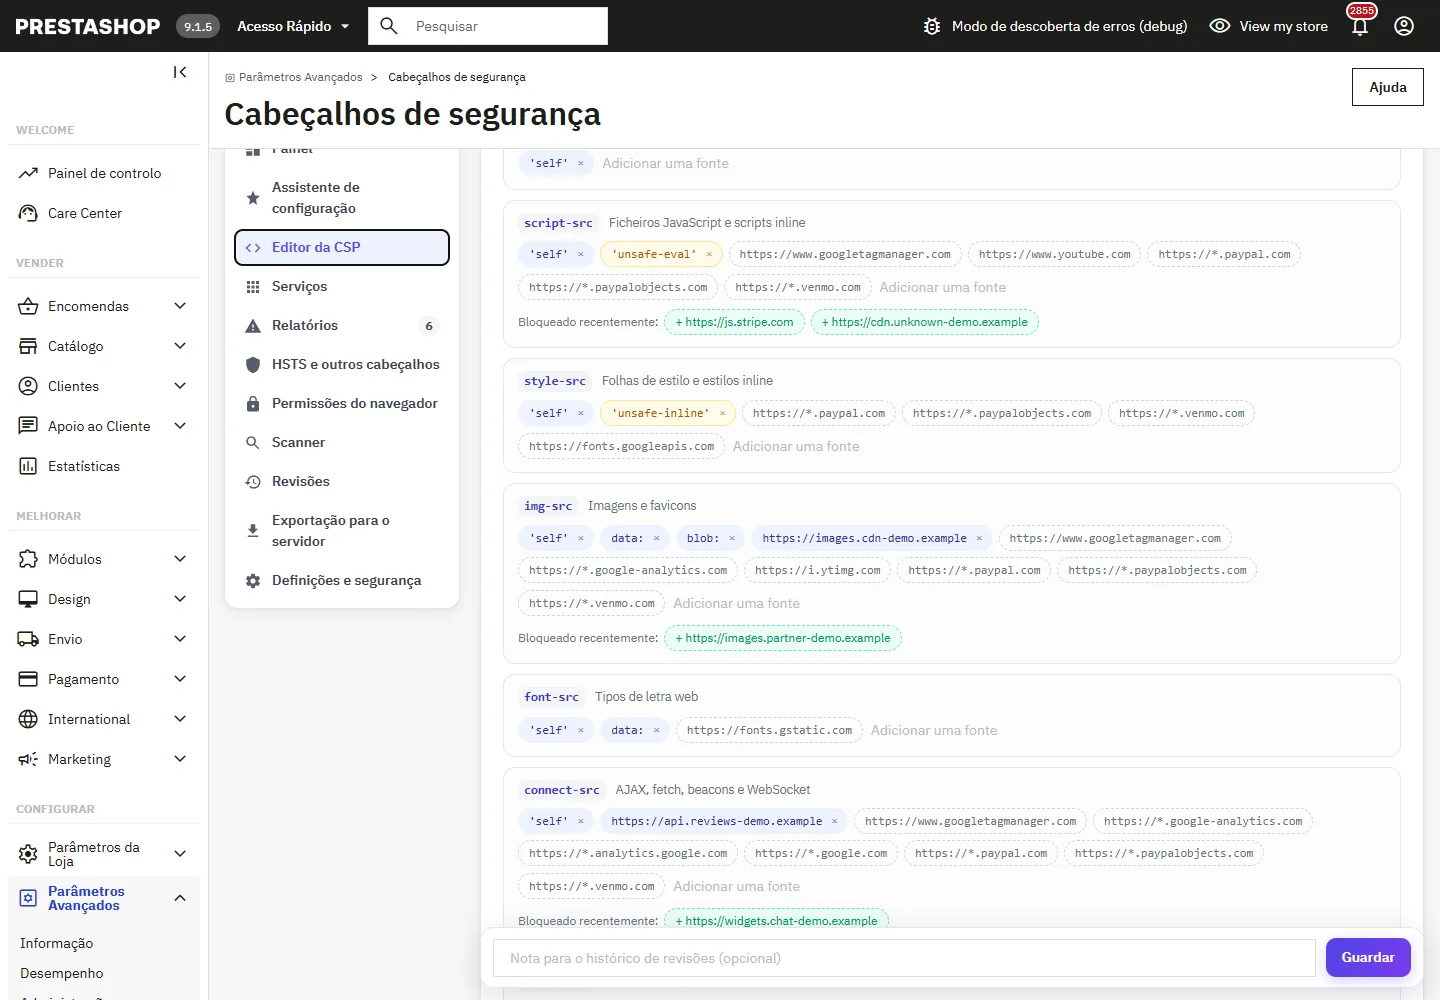
Cada diretiva é editada como uma lista de fontes: escreva uma fonte e prima Enter ('self', um domínio como https://cdn.example.com ou *.example.com, um esquema como data:, uma palavra-chave). As fontes de risco são realçadas, os domínios adicionados pelos serviços ativados aparecem com contorno tracejado, e os domínios bloqueados recentemente aparecem por baixo da diretiva com um botão para os adicionar.
Para programadores: o nonce da página está disponível no Smarty como {$dfsh_nonce} e em PHP com DfSecurityHeaders::getNonce().
Serviços de terceiros
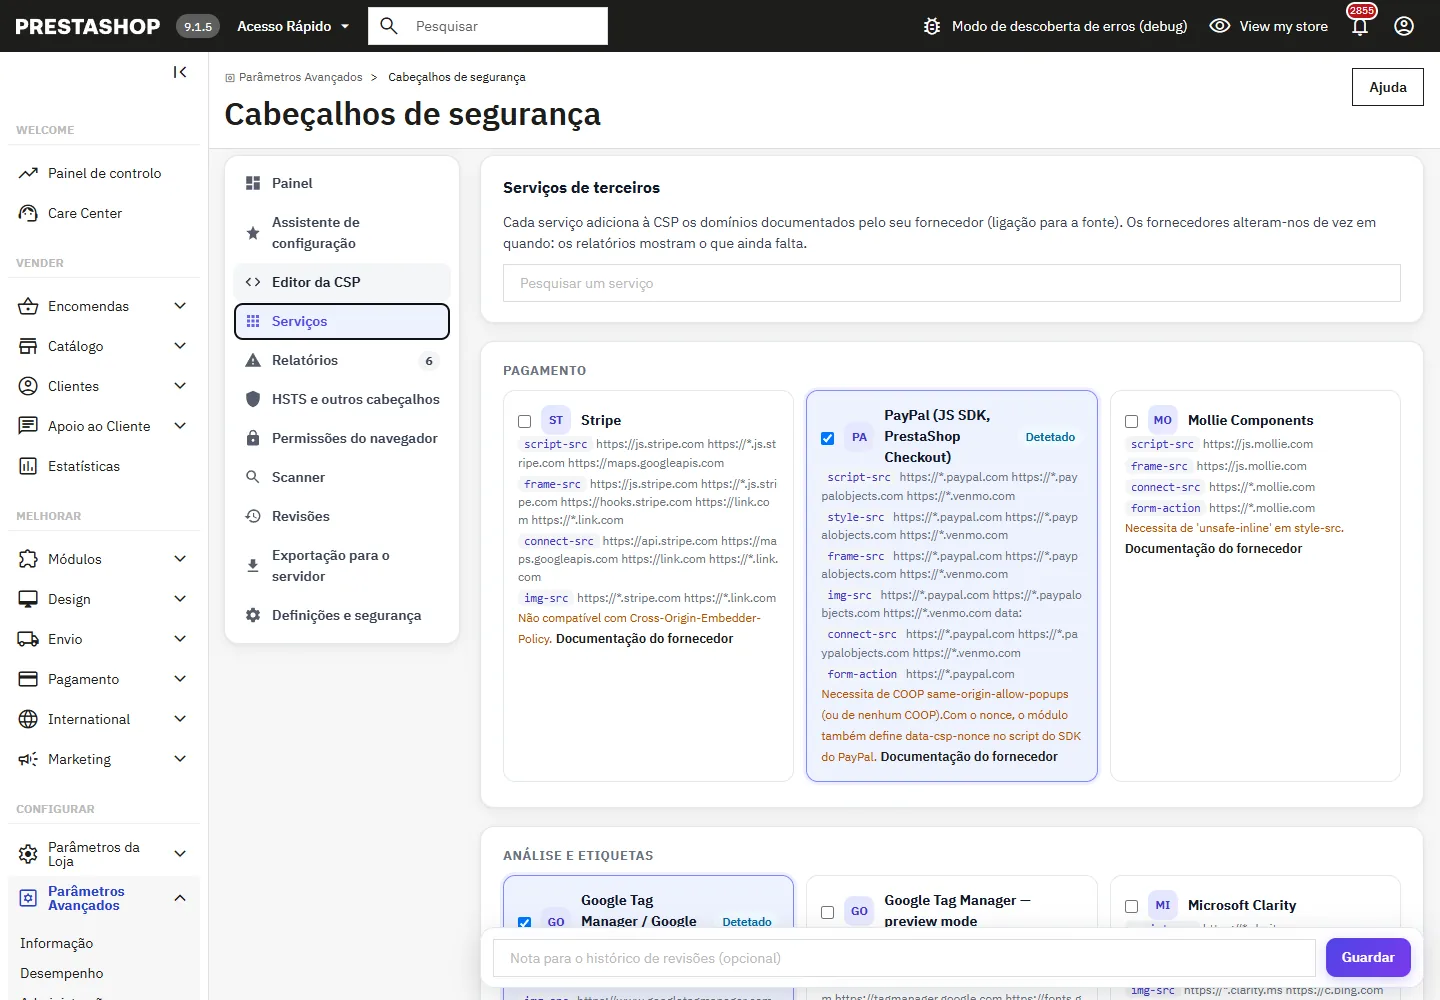
Cada serviço adiciona os domínios documentados pelo respetivo fornecedor, com uma ligação para essa documentação: Stripe, PayPal (JS SDK, PrestaShop Checkout), Mollie, Google Tag Manager / GA4 e o seu modo de pré-visualização, Google Ads, Meta Pixel, TikTok, Pinterest, Microsoft Clarity, Hotjar, Tarteaucitron.js, Cookiebot, Axeptio, YouTube, Vimeo, Google Fonts, Google Maps, reCAPTCHA, CDN de imagens (Cloudinary, imgix, Cloudflare Images, Bunny), Trustpilot e Crisp. Há notas que assinalam as restrições: o PayPal precisa de COOP same-origin-allow-popups, o Stripe não suporta COEP, o Tarteaucitron precisa de 'unsafe-inline' em style-src, as variáveis JavaScript personalizadas do GTM precisam de 'unsafe-eval'. Os fornecedores alteram os seus domínios de tempos a tempos: os relatórios mostram o que ainda falta.
Relatórios
Os navegadores enviam os seus relatórios ao módulo (report-uri, e report-to com Reporting-Endpoints quando a loja usa https). Os relatórios são agrupados por diretiva e fonte bloqueada, com as ocorrências, as ocorrências efetivamente bloqueadas, o número de visitantes distintos, a última página e o último script, e os primeiros caracteres do código bloqueado.
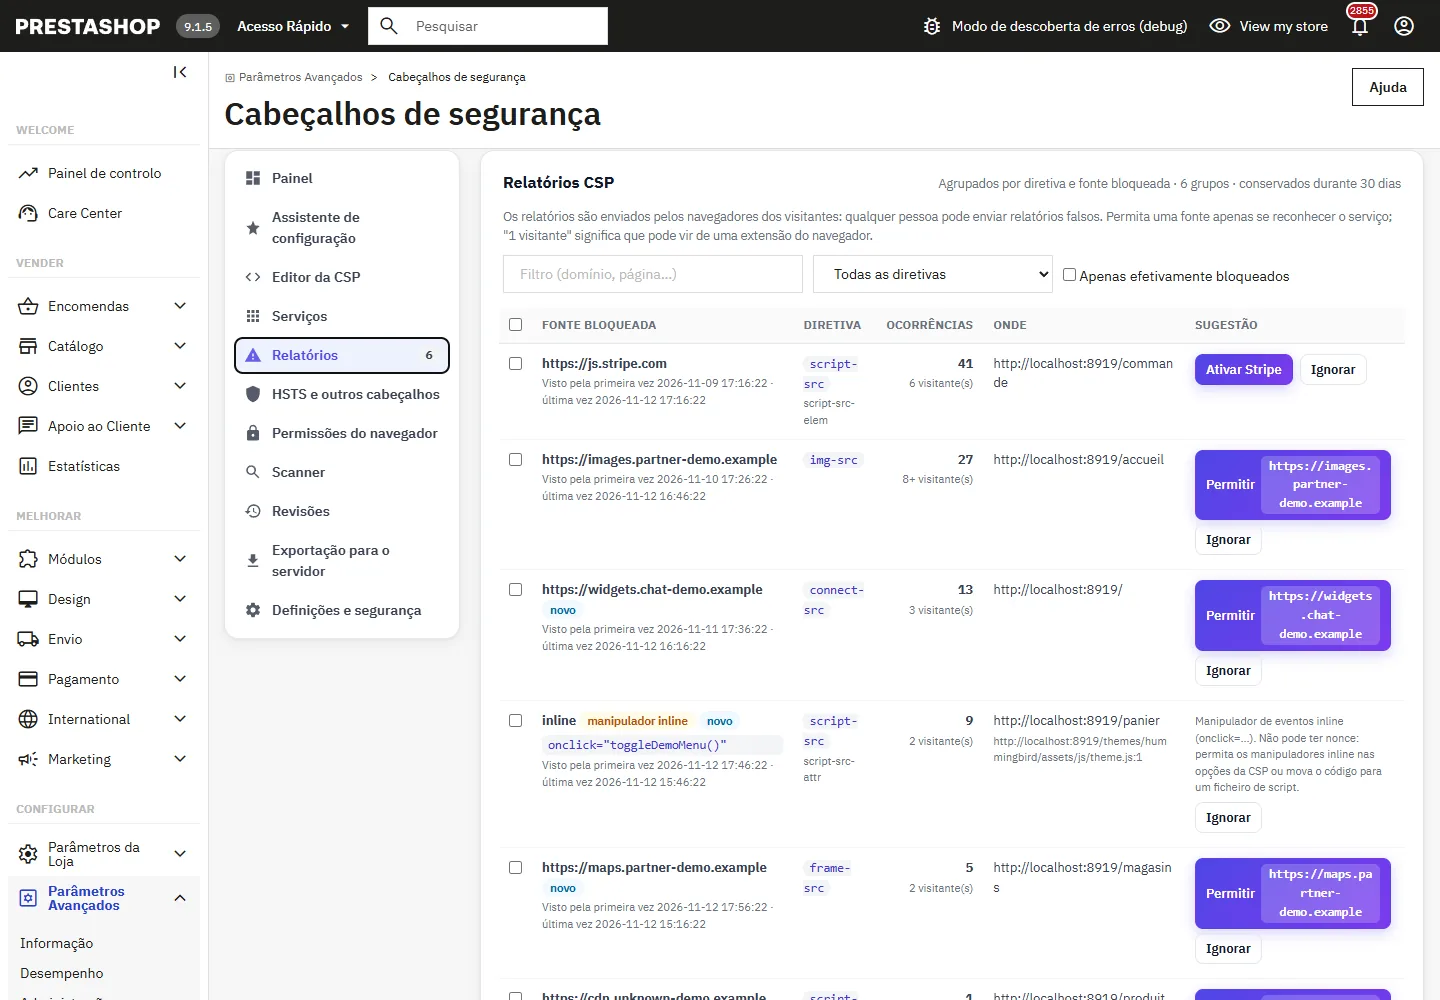
- Ativar liga o serviço correspondente ao domínio, Permitir adiciona a fonte à diretiva certa, Ignorar move a linha para a lista «Ignoradas», onde continua a ser contabilizada discretamente.
- Código inline,
eval,data:em scripts e scripts em http simples nunca são permitidos com um clique: a sugestão explica a correção adequada. - Qualquer pessoa pode enviar relatórios: uma fonte vista por um único visitante é assinalada como tal. Permita apenas o que reconhece.
- O endpoint aceita no máximo 120 relatórios por minuto e por remetente, 1500 por minuto para a loja e 64 KB por pedido; os relatórios sobre páginas que não pertencem à loja são descartados. Nenhum endereço IP é guardado, os URL são conservados sem parâmetros, e os grupos não vistos durante o período de conservação (7 a 90 dias) são eliminados.
Revisões
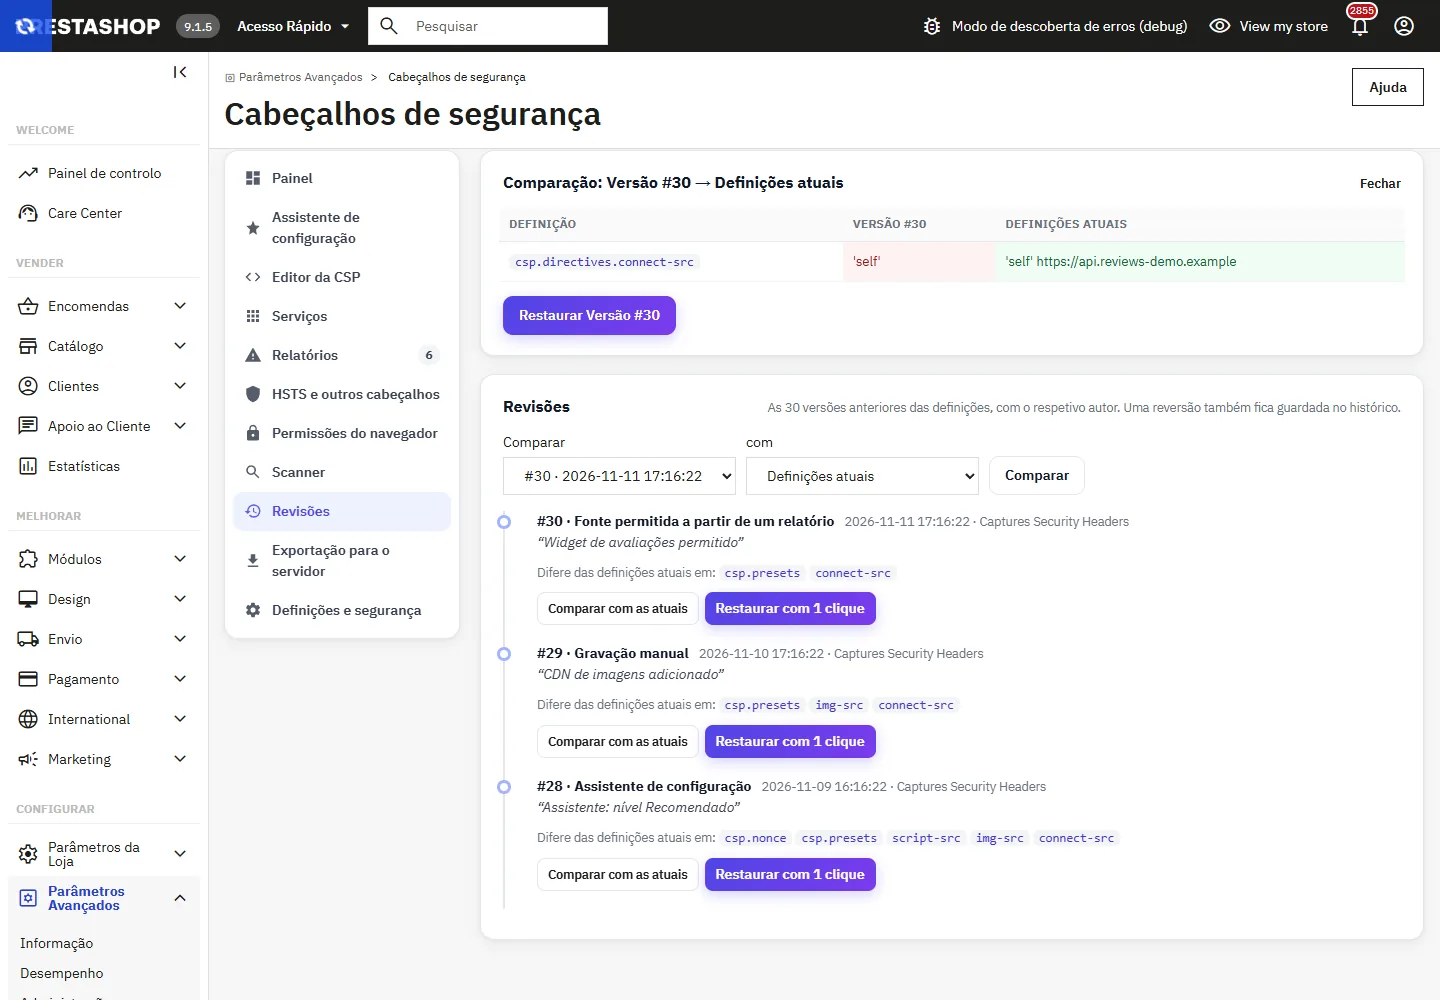
Cada alteração guarda as definições anteriores com a data, o funcionário, a ação e uma nota opcional escrita na barra de gravação. São mantidas as últimas 30 versões. Comparar com as atuais mostra as diferenças definição a definição, é possível comparar duas versões entre si, e Restaurar com 1 clique regressa a uma versão; o estado substituído passa a fazer parte do histórico.
Exportação para o servidor
Para que o Apache ou o nginx enviem os cabeçalhos estáticos, copie o bloco da secção Exportação para o servidor e, em seguida, ative Cabeçalhos enviados pelo servidor em Definições e segurança: o módulo passa então a enviar apenas a CSP (o nonce e os relatórios precisam de PHP).
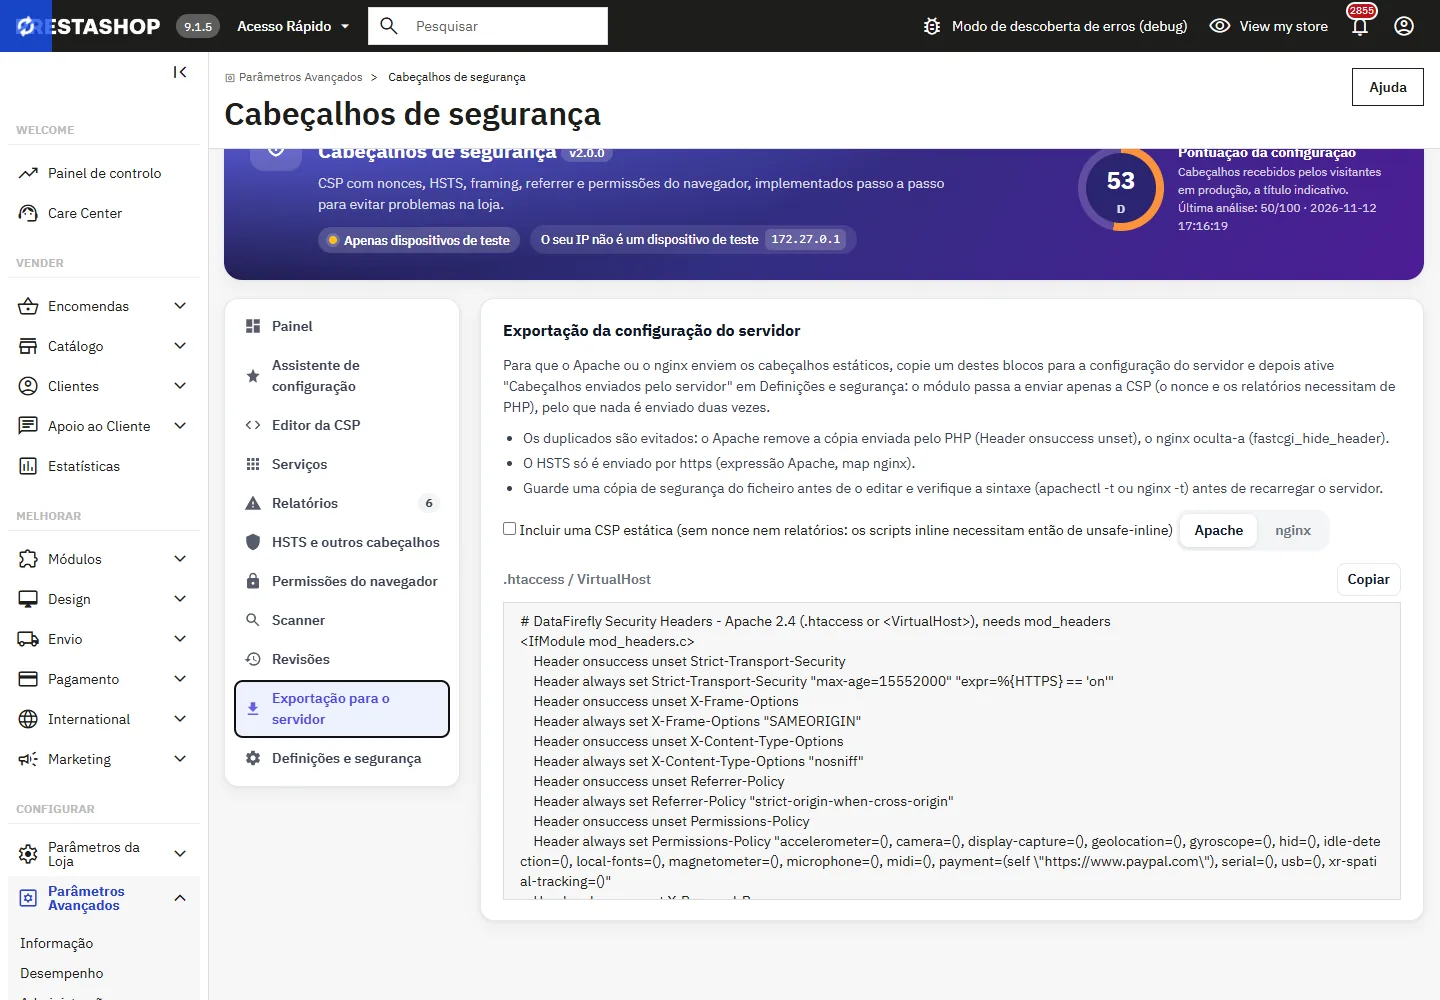
- Sem duplicados: o Apache remove a cópia enviada pelo PHP (
Header onsuccess unset), o nginx oculta-a (fastcgi_hide_header). - O HSTS só é enviado em https (expressão Apache,
mapdo nginx). - Guarde uma cópia de segurança do ficheiro e verifique a sintaxe com
apachectl -tounginx -tantes de recarregar. No nginx, as diretivasadd_headernum blocolocationsubstituem as do blocoserver.
Scanner
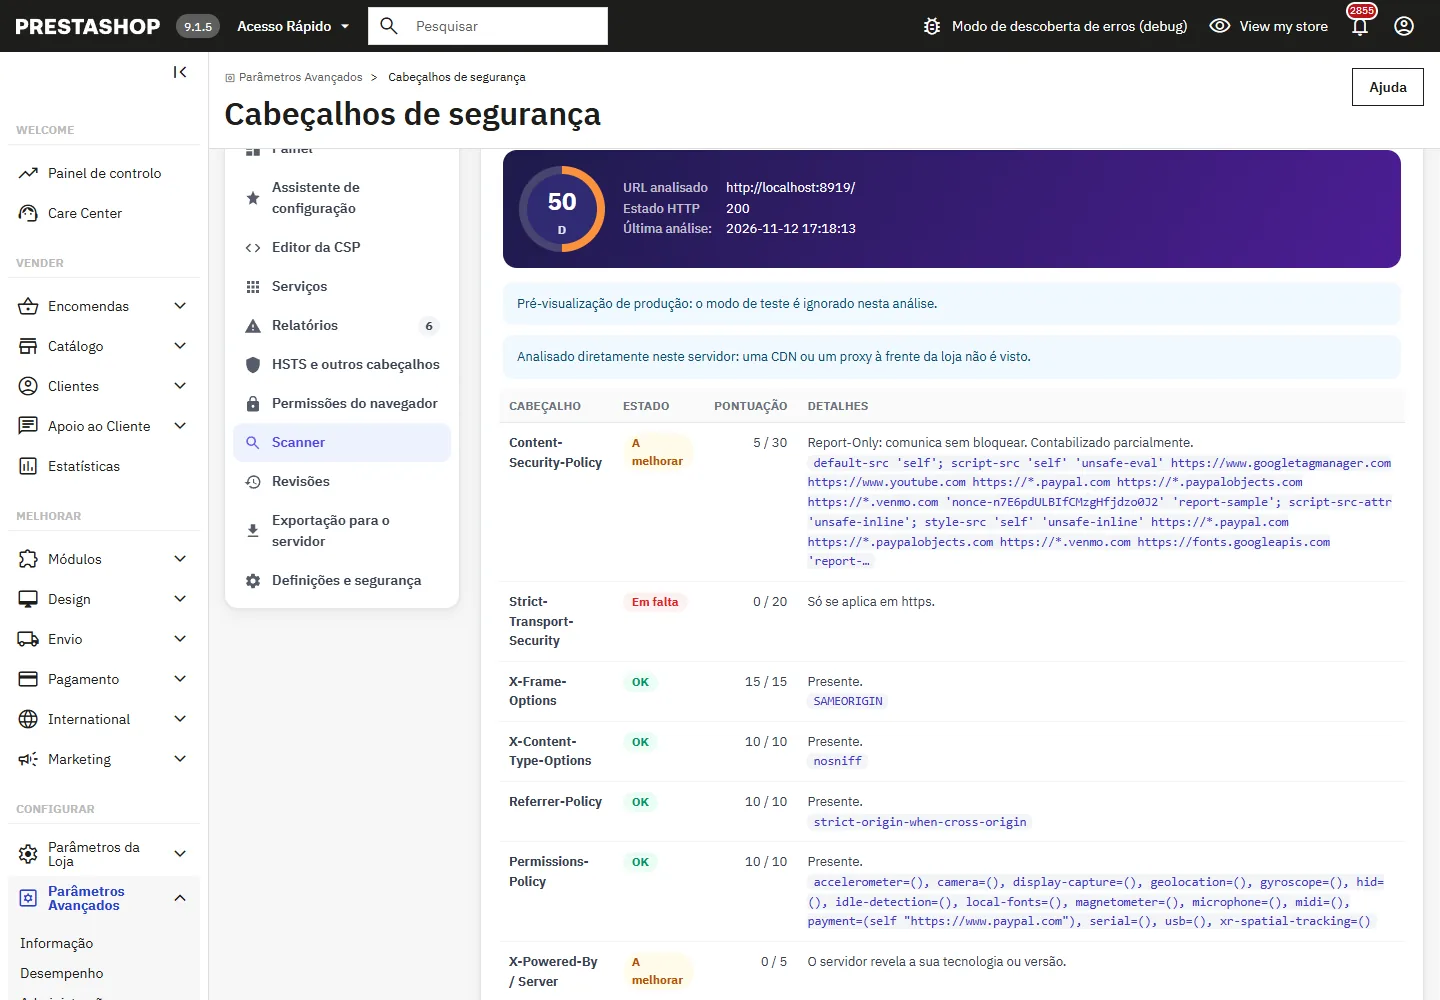
Analisar os cabeçalhos atuais pede uma página da loja a partir do servidor; Pré-visualizar produção mostra os cabeçalhos que todos os visitantes receberão quando o modo de teste for desativado. O resultado lista cada cabeçalho com os seus pontos, as fugas de informação (X-Powered-By, versão do servidor), os duplicados e o conteúdo da página. Só é possível pedir os domínios e portas da loja, os redirecionamentos para outro site não são seguidos e, nos alojamentos em que o servidor não consegue aceder ao seu próprio endereço (Docker, NAT), a análise é feita diretamente no servidor.
HSTS e outros cabeçalhos
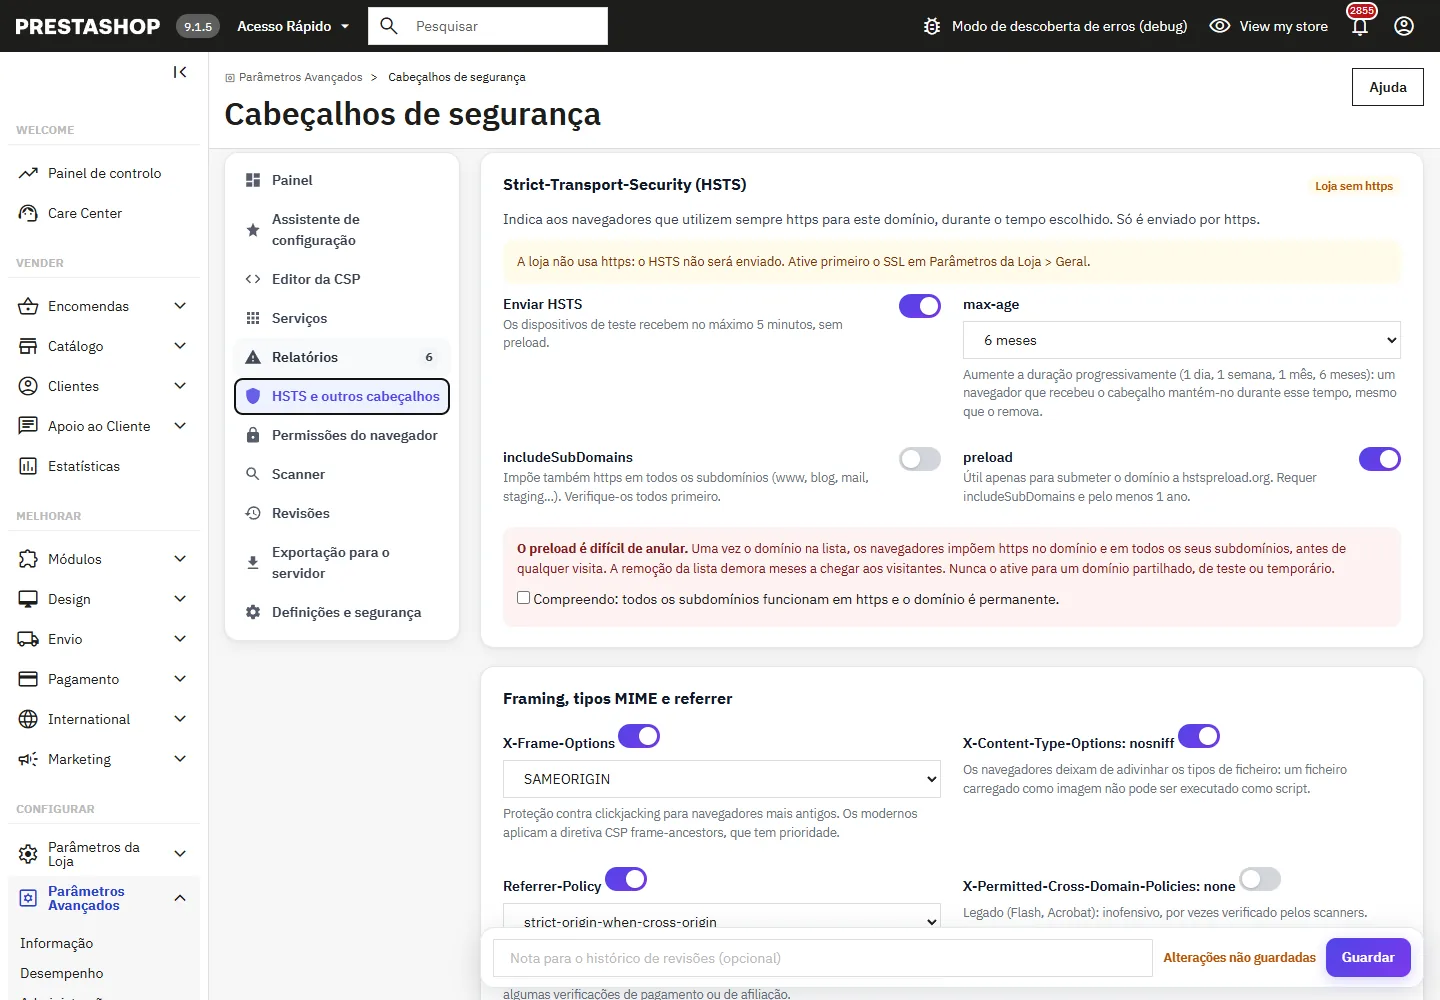
- O HSTS só é enviado em https. Comece com uma duração curta e aumente-a gradualmente: um navegador conserva o HSTS durante toda a duração, mesmo que o remova.
includeSubDomainsimpõe https em todos os subdomínios.preloadsó é enviado comincludeSubDomainse pelo menos 1 ano, e requer uma confirmação: a remoção da lista de preload demora meses. - X-Frame-Options SAMEORIGIN para os navegadores mais antigos; os navegadores modernos aplicam a diretiva CSP
frame-ancestors. - Referrer-Policy
strict-origin-when-cross-origin;no-referrerpode impedir o funcionamento dos vídeos do YouTube incorporados. - COOP, COEP, CORP estão desativados por predefinição: COOP
same-origincorta as janelas pop-up de pagamento, COEP bloqueia os iframes e os ficheiros que não o autorizem explicitamente. - Back-office: o preset opcional para o back-office envia HSTS (https), X-Frame-Options SAMEORIGIN, nosniff e Referrer-Policy, nunca uma CSP.
Permissions-Policy: para cada funcionalidade, «Bloqueado», «Apenas este site» (mais as origens que indicar e as dos serviços ativados) ou «Todos os sites». Só são listadas as funcionalidades conhecidas pelos navegadores atuais, para que não seja gerado nenhum erro na consola.
Alertas
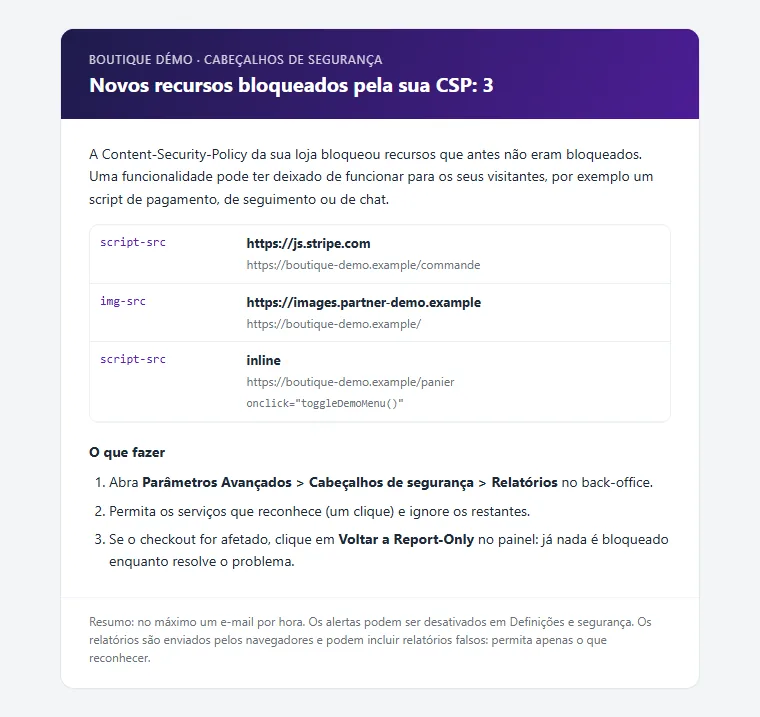
Quando a CSP bloqueia em produção, cada recurso efetivamente bloqueado pela primeira vez é adicionado a um e-mail de resumo: no máximo um e-mail por hora e 12 por dia, até 5 destinatários. Enviar um e-mail de teste verifica a configuração.
Paragem de emergência e resolução de problemas
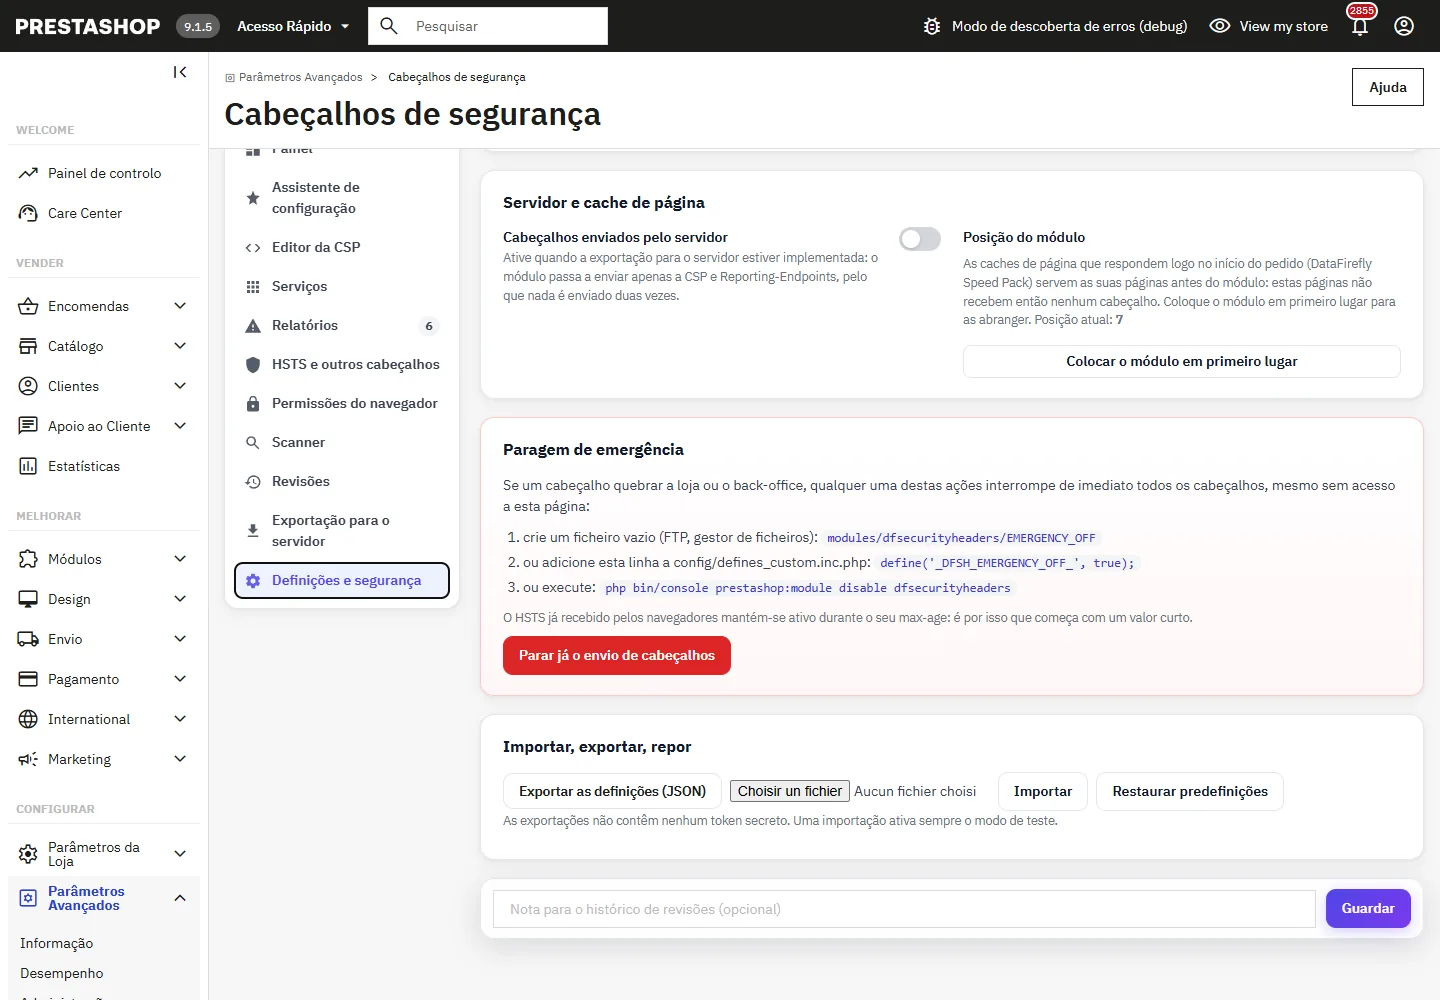
- Se um cabeçalho causar problemas na loja ou no back-office, qualquer uma destas ações para todos os cabeçalhos de uma só vez, mesmo sem acesso ao back-office: criar um ficheiro vazio
modules/dfsecurityheaders/EMERGENCY_OFF, adicionardefine('_DFSH_EMERGENCY_OFF_', true);aconfig/defines_custom.inc.php, ou executarphp bin/console prestashop:module disable dfsecurityheaders. - Uma página deixou de funcionar: use Voltar a Report-Only ou restaure a revisão anterior.
- Os módulos de cache de páginas que respondem logo no início do pedido (DataFirefly Speed Pack) servem as suas páginas antes do módulo. Colocar o módulo em primeiro lugar (Definições e segurança) permite dar-lhes os cabeçalhos; quando uma cache deste tipo apresenta ela própria uma página guardada, o módulo envia a mesma política sem nonce para essa resposta, para que nada deixe de funcionar.
- Um navegador que recebeu HSTS recusa http até a duração expirar, mesmo depois de o módulo ser desativado.