
Security Headers : en-têtes de sécurité et CSP pour PrestaShop 8 et 9
Installer et configurer Security Headers 2.0 : assistant de configuration, observation en Report-Only, nonce et éditeur CSP, services, rapports, révisions, export serveur, HSTS et arrêt d'urgence.
DataFirefly Security Headers envoie les en-têtes de sécurité HTTP de votre boutique sous PrestaShop 1.7.8, 8 et 9 : Content-Security-Policy avec un nonce aléatoire sur chaque page, HSTS, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy et, en option, COOP, COEP et CORP. Un assistant de configuration analyse la boutique, une période d’observation en Report-Only montre ce que la CSP bloquerait avant que quoi que ce soit ne soit bloqué, et la mise en production est guidée, avec un filet de sécurité facultatif. Tout se trouve dans Paramètres avancés > En-têtes de sécurité.
Installation
- Dans Modules > Gestionnaire de modules, cliquez sur Installer un module et envoyez le fichier ZIP.
- Ouvrez Paramètres avancés > En-têtes de sécurité. Rien n’est envoyé à vos visiteurs tant que l’assistant de configuration n’a pas été mené à son terme.
- Mise à jour depuis la 1.0 ou la 1.1 : les réglages, jetons, services, révisions et rapports enregistrés sont conservés, et l’assistant est marqué comme terminé.
Tableau de bord
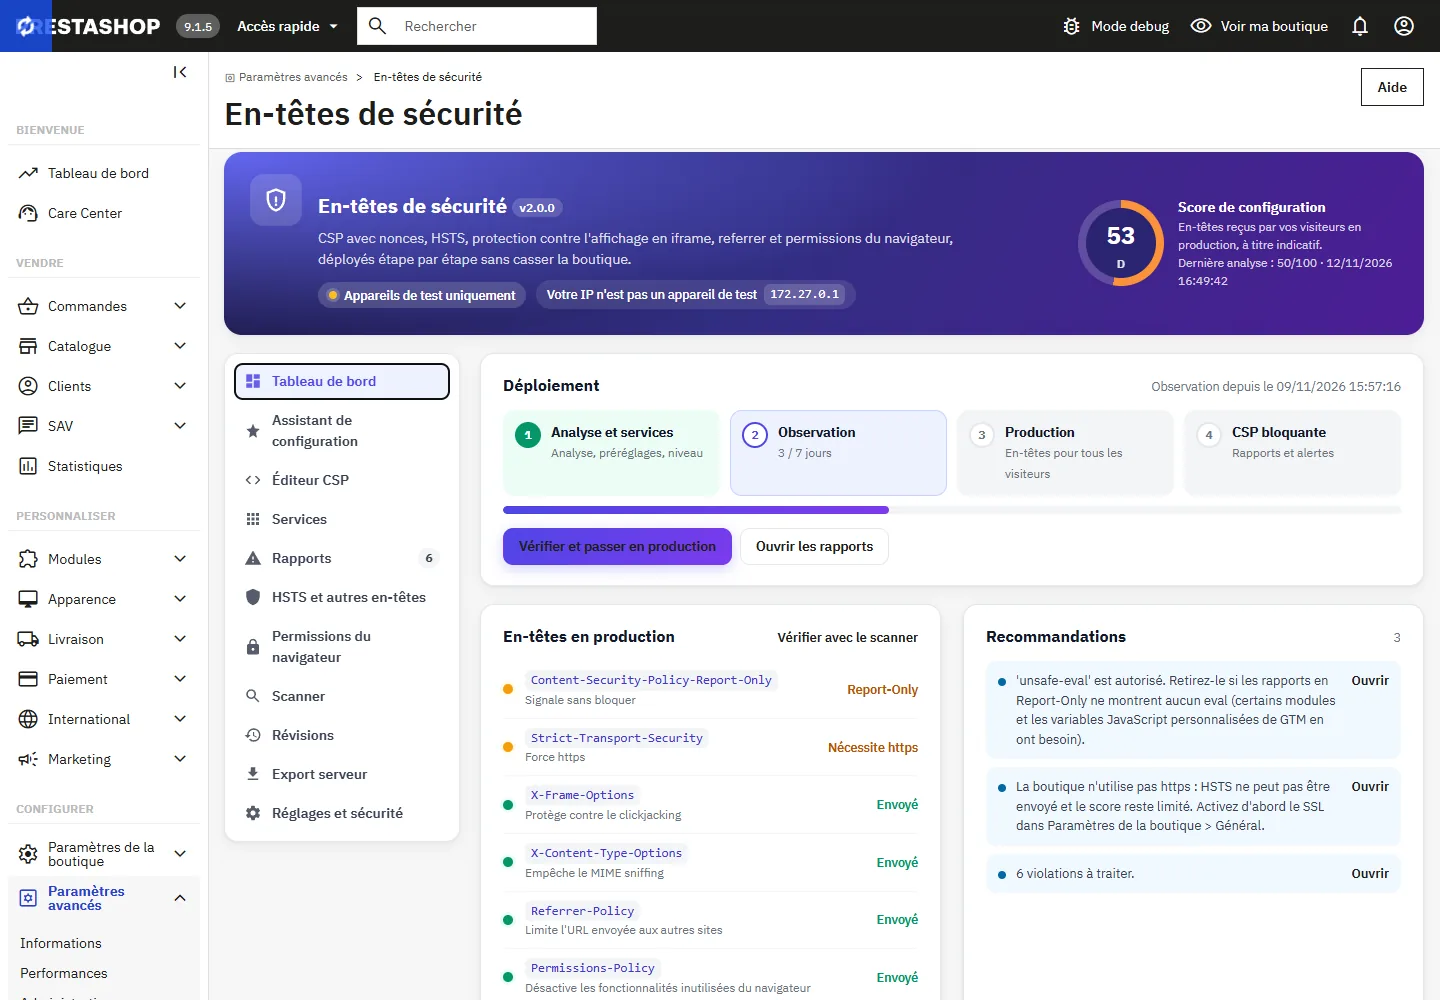
Le haut du tableau de bord affiche l’état (aucun en-tête, observation, appareils de test uniquement, production avec la CSP en Report-Only ou bloquante) et un score de configuration indicatif, calculé à partir des en-têtes que reçoivent vos visiteurs en production. La carte Déploiement suit les quatre étapes : analyse et services, observation, production, CSP bloquante.
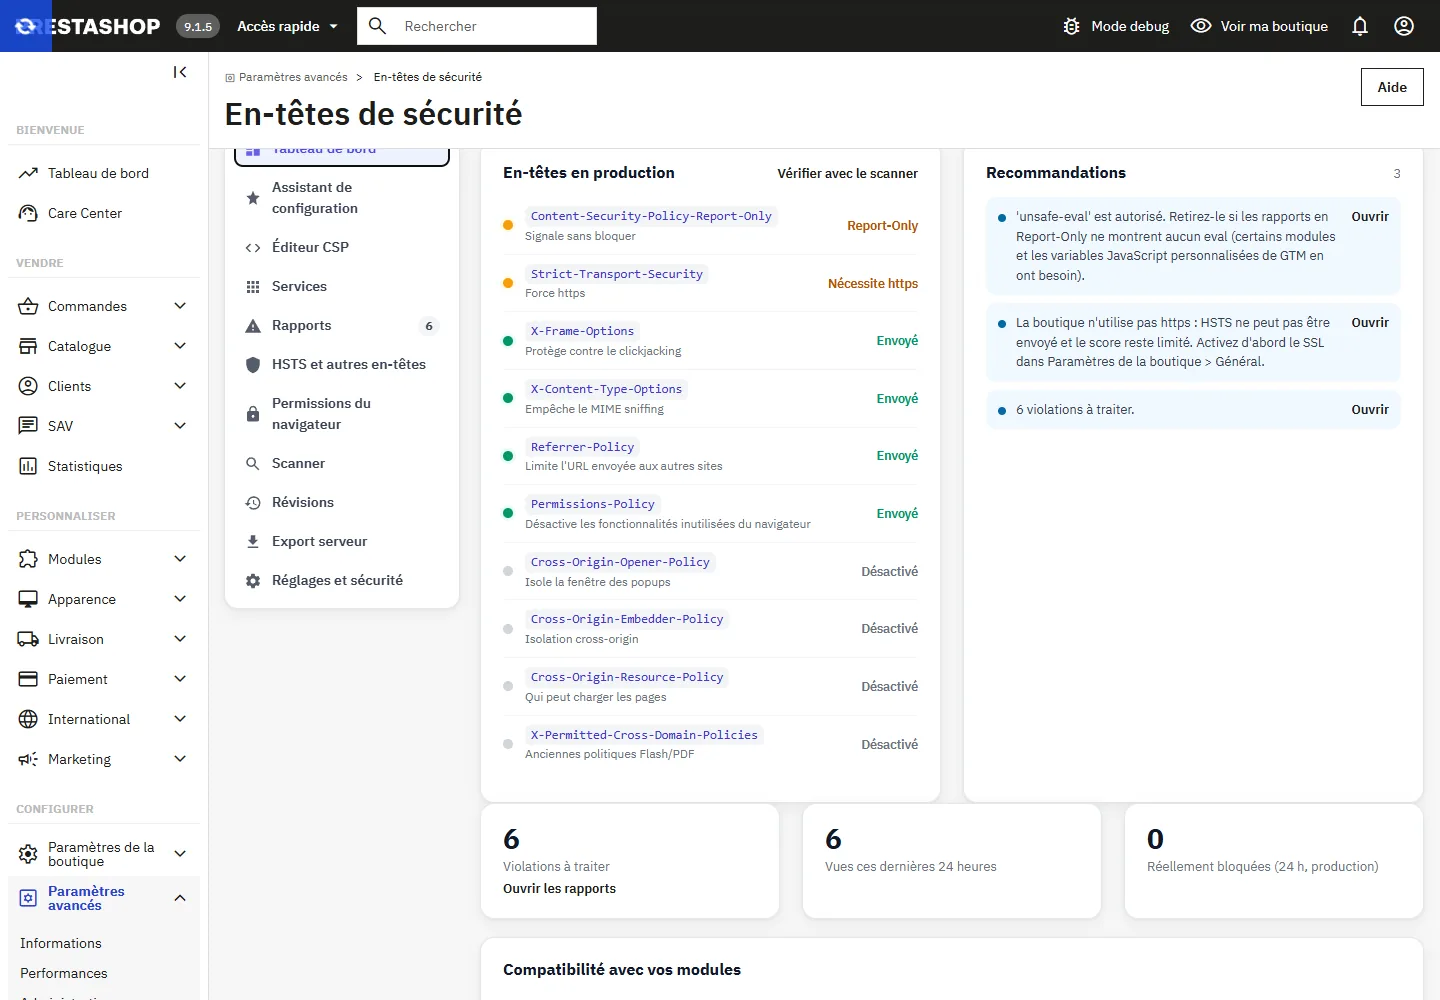
La liste Recommandations est calculée à partir de vos réglages, de la dernière analyse, des rapports et de vos modules : chaque élément indique quoi faire et ouvre la bonne section. Le score repose sur la pondération propre à ce module : les scanners publics appliquent leurs propres critères et peuvent attribuer une note différente. Il ne s’agit pas d’une certification.
Assistant de configuration
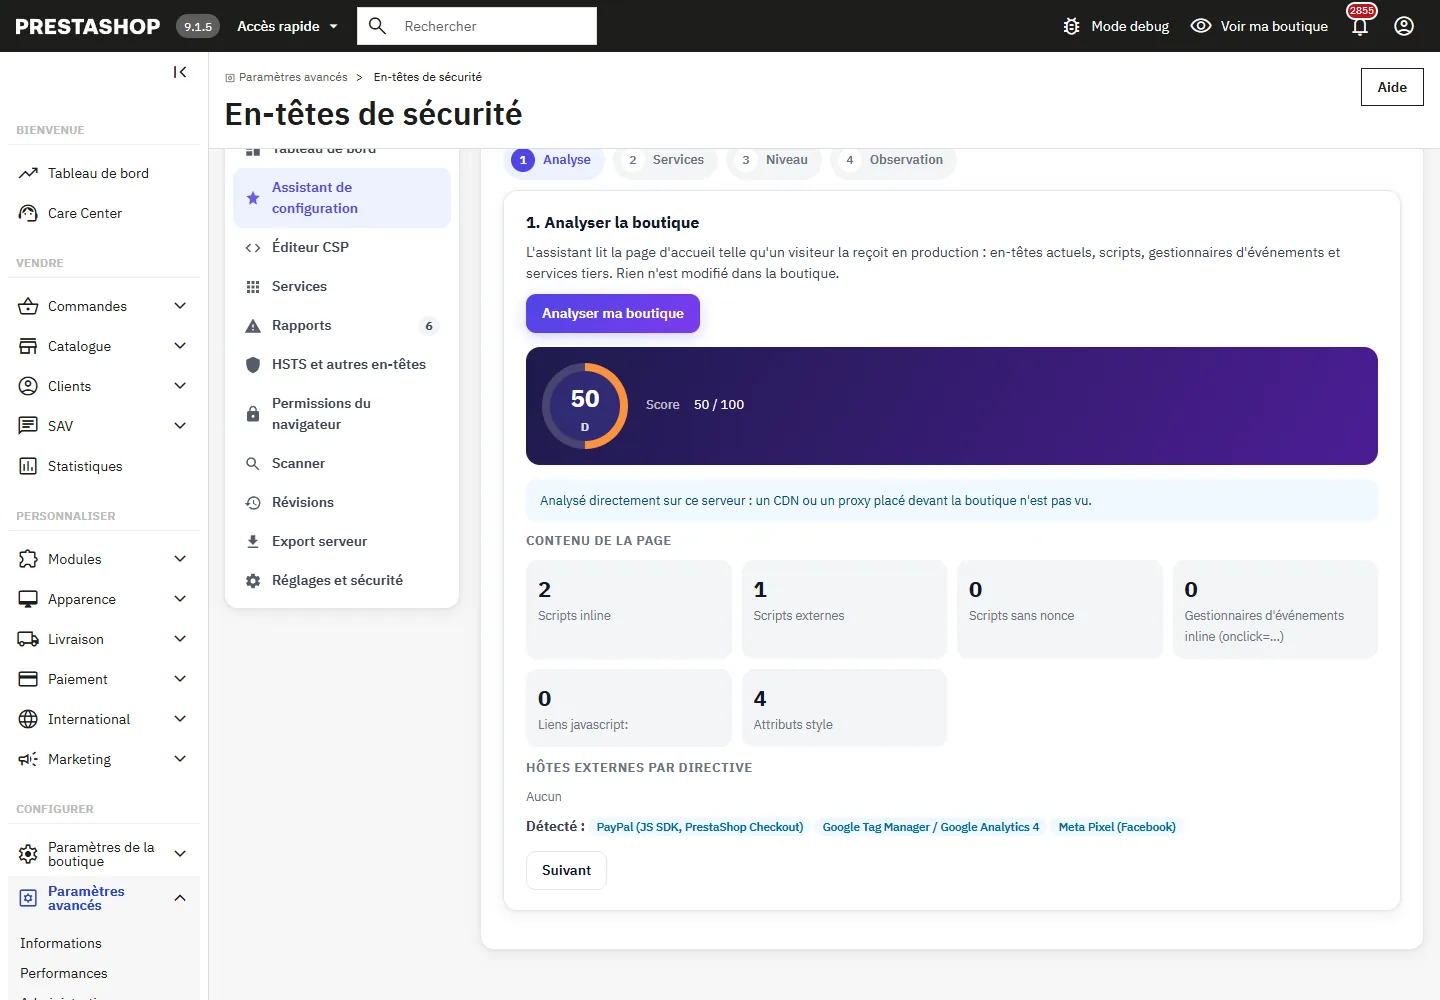
- Analyse : l’assistant lit la page d’accueil telle qu’un visiteur la reçoit en production : en-têtes actuels, scripts inline, gestionnaires d’événements inline (
onclick=...), liensjavascript:et hôtes externes par directive. Seules les pages de la boutique elle-même peuvent être analysées.
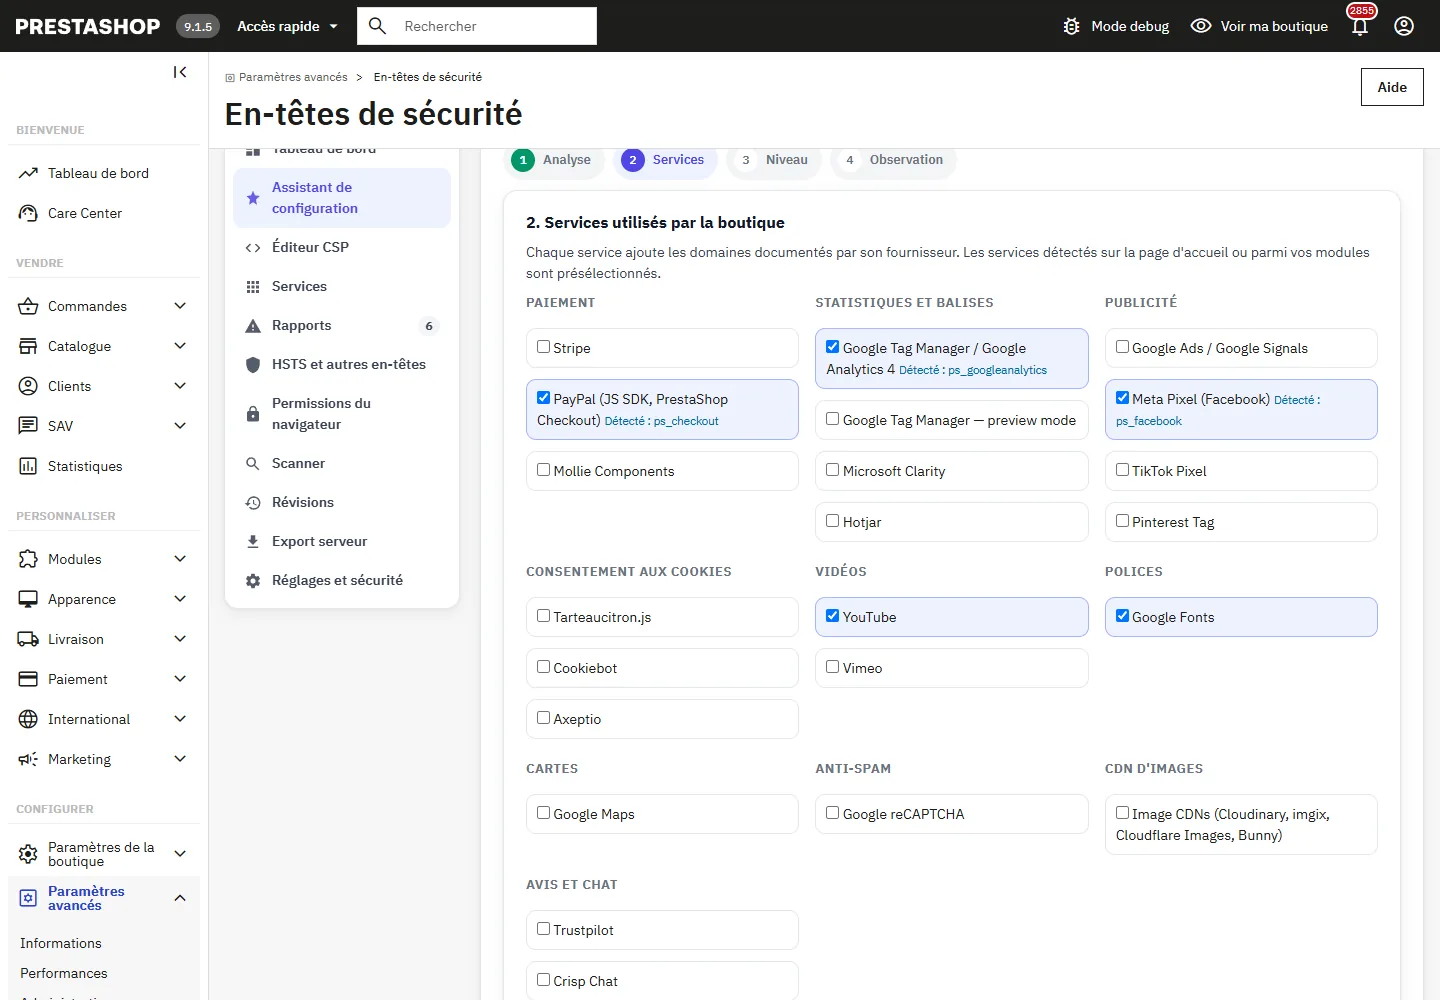
- Services : les services détectés sur la page ou parmi vos modules (PrestaShop Checkout, DataFirefly Google Tag Manager, Product Videos…) sont présélectionnés.
- Niveau : Essentiel filtre les domaines mais autorise les scripts inline ; Recommandé ajoute un nonce aléatoire sur chaque page afin que seuls les scripts écrits par la boutique et ceux des domaines autorisés s’exécutent, les gestionnaires d’événements inline restant autorisés ; Strict ajoute
'strict-dynamic'et retire'unsafe-eval'ainsi que les gestionnaires inline. Sur le thème Classic,'unsafe-eval'est conservé à tous les niveaux : sa bibliothèque Bootstrap 4 alpha utilisenew Function().
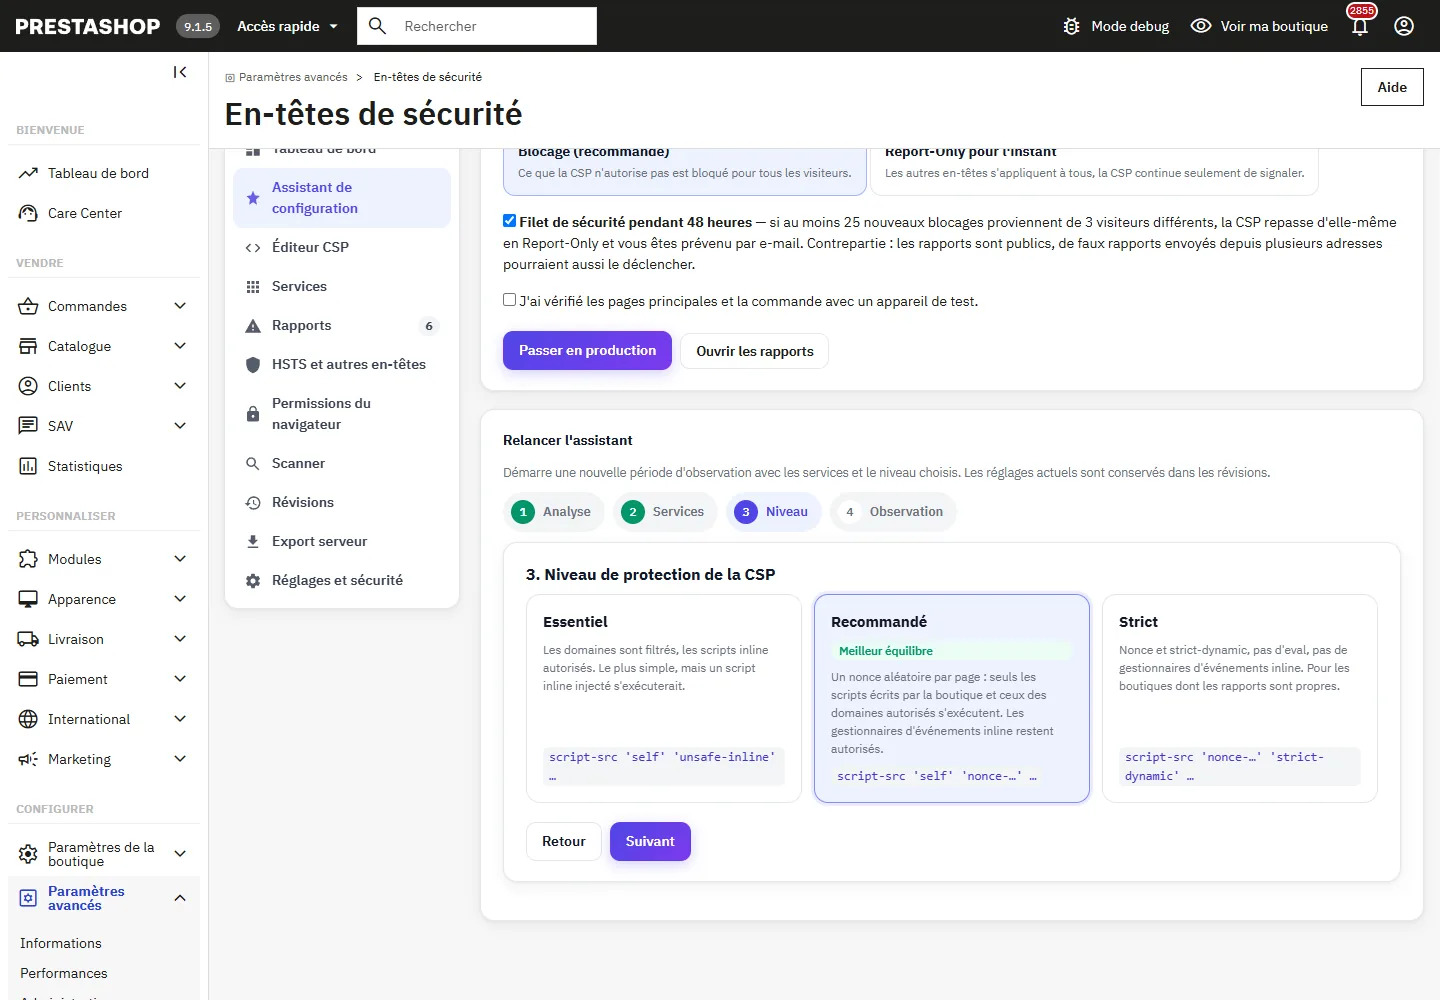
- Observation : choisissez 3, 7, 14 ou 30 jours. Chaque visiteur reçoit la CSP en Report-Only (son navigateur signale ce qu’elle bloquerait, rien n’est bloqué), ou rien du tout si vous choisissez Appareils de test uniquement. Une adresse e-mail d’alerte peut être saisie.
Mise en production
Pendant l’observation, parcourez les pages principales (accueil, catégorie, produit, panier, commande, compte) avec un appareil de test et traitez les rapports. Ensuite, dans l’assistant, choisissez le mode de la CSP une fois en production : Blocage (recommandé) ou Report-Only pour l’instant, cochez la confirmation et cliquez sur Passer en production.
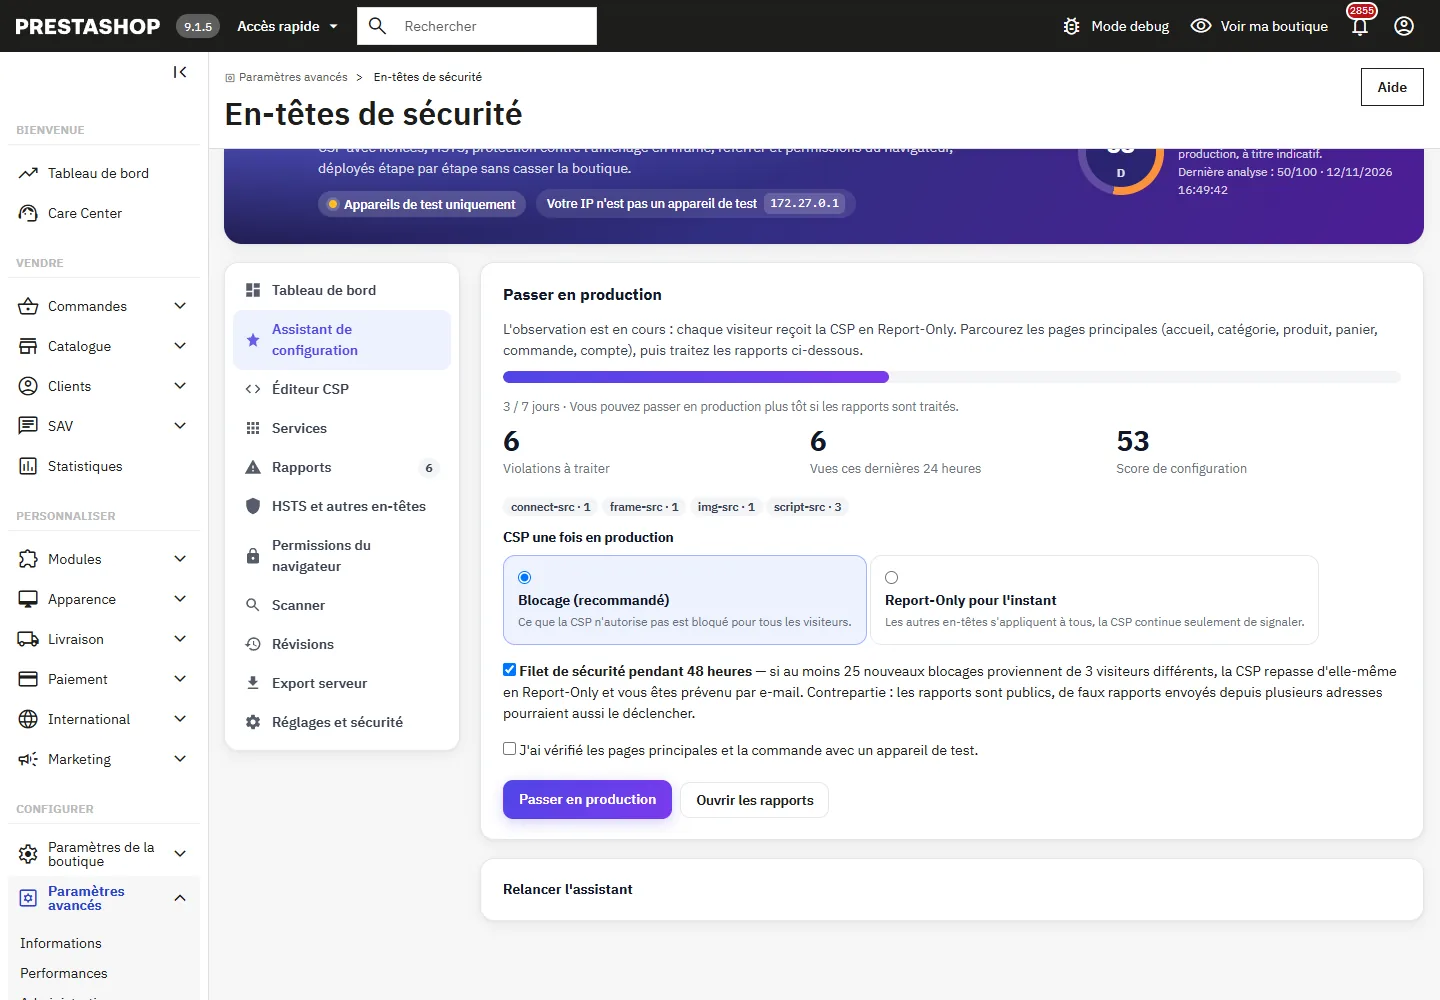
Le filet de sécurité facultatif surveille les 48 heures qui suivent un passage en blocage : si au moins 25 nouveaux blocages proviennent de 3 visiteurs différents, la CSP revient d’elle-même en Report-Only, une révision est enregistrée et vous êtes prévenu par e-mail. Contrepartie : les rapports sont publics, de faux rapports envoyés depuis plusieurs adresses pourraient donc aussi le déclencher. Revenir en Report-Only sur le tableau de bord fait la même chose manuellement, à tout moment.
Mode test et appareils de test
- Appareils de test (adresse IP présente dans la liste, ou navigateur ouvert avec le lien de test) : tous les en-têtes, la CSP bloquante quel que soit le mode choisi, HSTS limité à 5 minutes et jamais avec preload.
- Autres visiteurs : la CSP en Report-Only, ou rien (Appareils de test uniquement).
La liste d’IP accepte IPv4, IPv6 et les plages CIDR. Le lien de test marque un navigateur comme appareil de test pendant 24 heures, ce qui est pratique sur un téléphone ; ouvrez l’adresse avec ?dfsh_test=off pour arrêter. Derrière un proxy ou un répartiteur de charge, saisissez ses adresses dans Proxys de confiance : X-Forwarded-For n’est lu que pour ces adresses, de droite à gauche, afin qu’un visiteur ne puisse pas se faire passer pour un appareil de test en écrivant lui-même l’en-tête.
Éditeur CSP et nonce
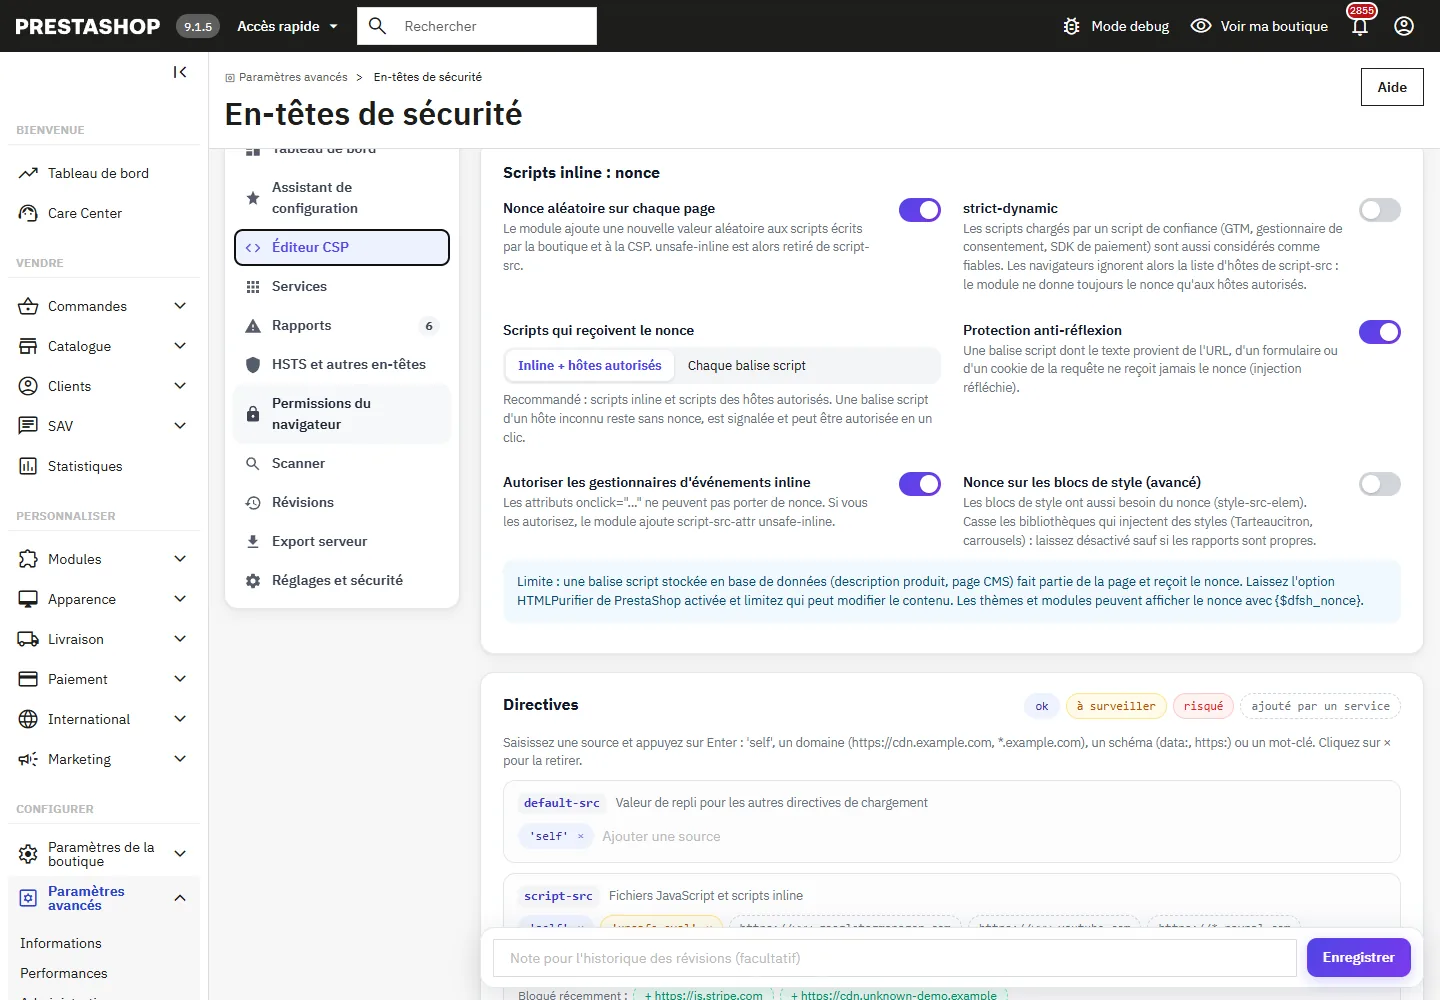
- Nonce aléatoire sur chaque page : le module ajoute une nouvelle valeur aux scripts écrits par la boutique et à la CSP, et retire
'unsafe-inline'descript-src. Le thème n’est pas modifié. - Scripts qui reçoivent le nonce : les scripts inline et les scripts des hôtes autorisés (recommandé), ou chaque balise script. Une balise script provenant d’un hôte inconnu reste sans nonce : le navigateur la signale et vous pouvez autoriser son hôte en un clic.
- Protection anti-réflexion : une balise script dont le texte provient de l’URL, d’un formulaire ou d’un cookie de la requête ne reçoit jamais le nonce.
- strict-dynamic : les scripts chargés par un script de confiance (Google Tag Manager, gestionnaire de consentement, SDK de paiement) sont eux aussi considérés comme de confiance.
- Autoriser les gestionnaires d’événements inline ajoute
script-src-attr 'unsafe-inline': les attributsonclickne peuvent pas porter de nonce. - Nonce sur les blocs de style (avancé) exige le nonce sur les blocs
<style>; cela casse les bibliothèques qui injectent des styles, Tarteaucitron compris.
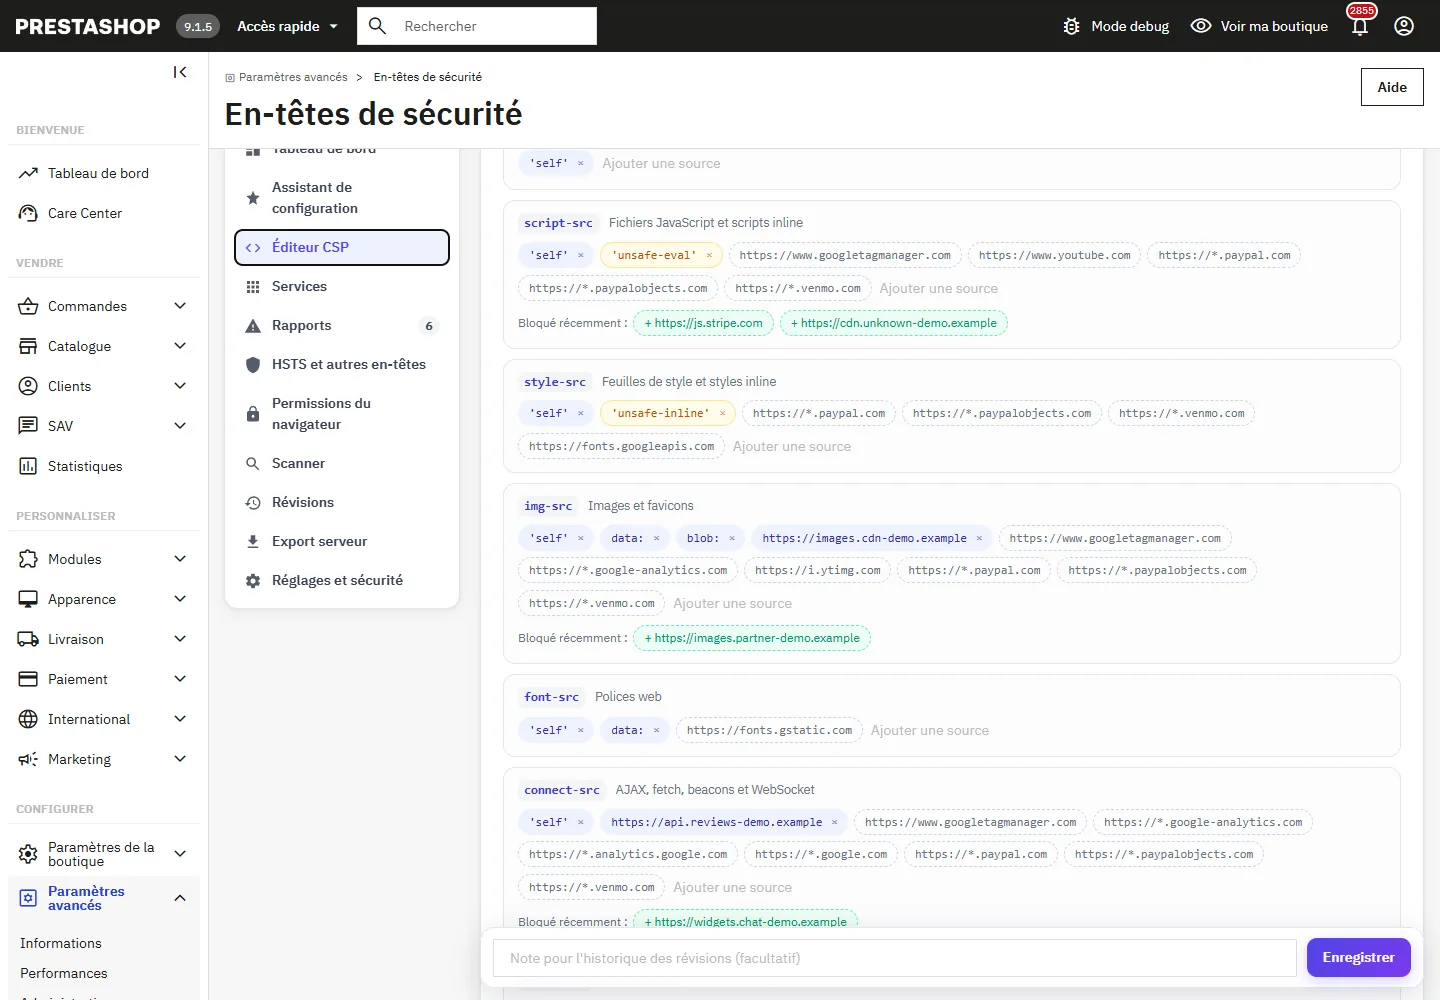
Chaque directive se modifie comme une liste de sources : saisissez une source et appuyez sur Entrée ('self', un domaine comme https://cdn.example.com ou *.example.com, un schéma comme data:, un mot-clé). Les sources risquées sont mises en évidence, les domaines ajoutés par les services activés apparaissent avec un contour en pointillés, et les domaines bloqués récemment s’affichent sous la directive avec un bouton pour les ajouter.
Pour les développeurs : le nonce de la page est disponible dans Smarty via {$dfsh_nonce} et en PHP avec DfSecurityHeaders::getNonce().
Services tiers
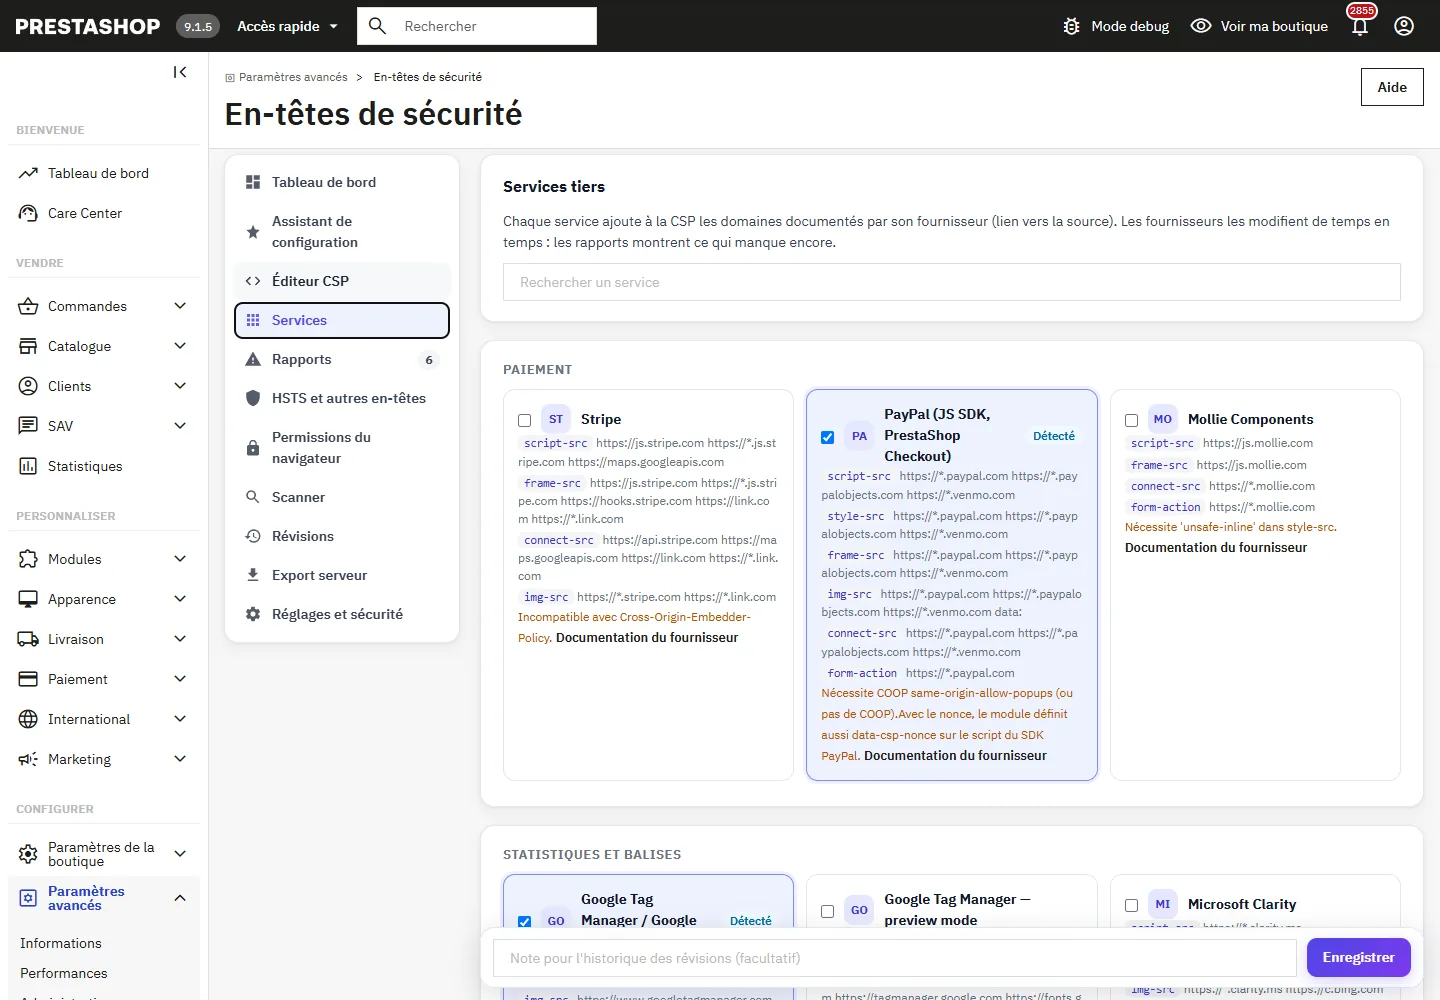
Chaque service ajoute les domaines documentés par son fournisseur, avec un lien vers cette documentation : Stripe, PayPal (JS SDK, PrestaShop Checkout), Mollie, Google Tag Manager / GA4 et son mode aperçu, Google Ads, Meta Pixel, TikTok, Pinterest, Microsoft Clarity, Hotjar, Tarteaucitron.js, Cookiebot, Axeptio, YouTube, Vimeo, Google Fonts, Google Maps, reCAPTCHA, CDN d’images (Cloudinary, imgix, Cloudflare Images, Bunny), Trustpilot et Crisp. Des notes signalent les contraintes : PayPal nécessite COOP same-origin-allow-popups, Stripe ne prend pas en charge COEP, Tarteaucitron nécessite 'unsafe-inline' dans style-src, les variables JavaScript personnalisées de GTM nécessitent 'unsafe-eval'. Les fournisseurs modifient leurs domaines de temps à autre : les rapports montrent ce qui manque encore.
Rapports
Les navigateurs envoient leurs rapports au module (report-uri, et report-to avec Reporting-Endpoints lorsque la boutique utilise https). Les rapports sont regroupés par directive et source bloquée, avec les occurrences, les occurrences réellement bloquées, le nombre de visiteurs distincts, la dernière page et le dernier script, ainsi que les premiers caractères du code bloqué.
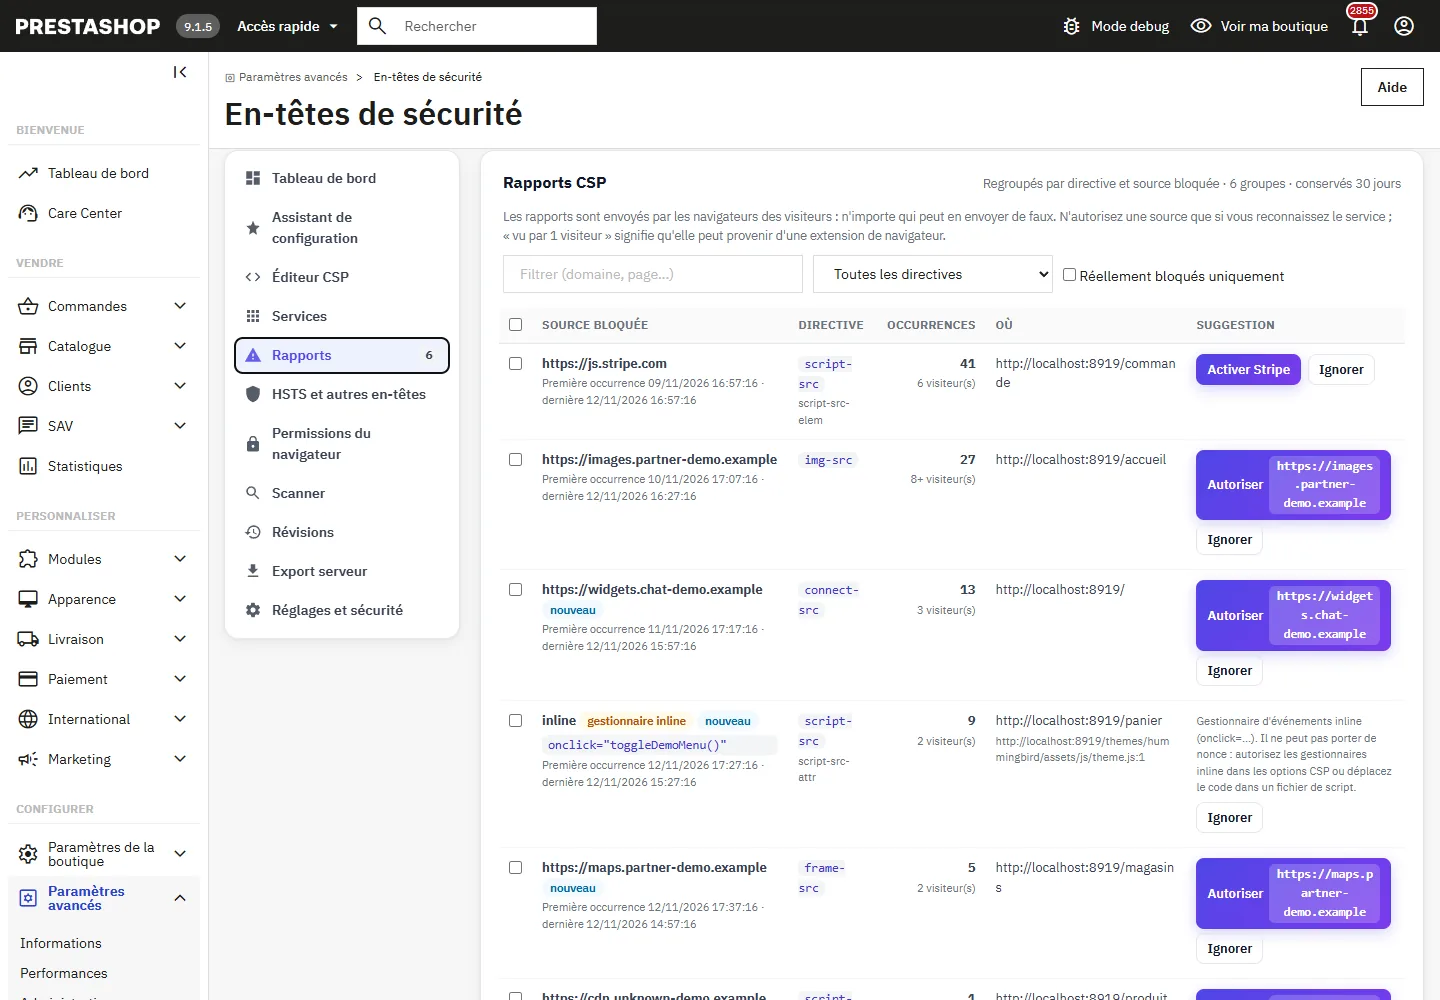
- Activer active le service correspondant au domaine, Autoriser ajoute la source à la bonne directive, Ignorer déplace la ligne dans la liste « Ignorées », où elle continue d’être comptée silencieusement.
- Le code inline,
eval,data:dans les scripts et les scripts en http simple ne sont jamais autorisés en un clic : l’indication affichée explique la bonne correction. - N’importe qui peut envoyer des rapports : une source vue par un seul visiteur est signalée comme telle. N’autorisez que ce que vous reconnaissez.
- Le point de réception accepte au maximum 120 rapports par minute et par expéditeur, 1 500 par minute pour la boutique et 64 Ko par requête ; les rapports concernant des pages qui ne sont pas sur la boutique sont rejetés. Aucune adresse IP n’est stockée, les URL sont conservées sans paramètres, et les groupes non vus pendant la durée de conservation (7 à 90 jours) sont purgés.
Révisions
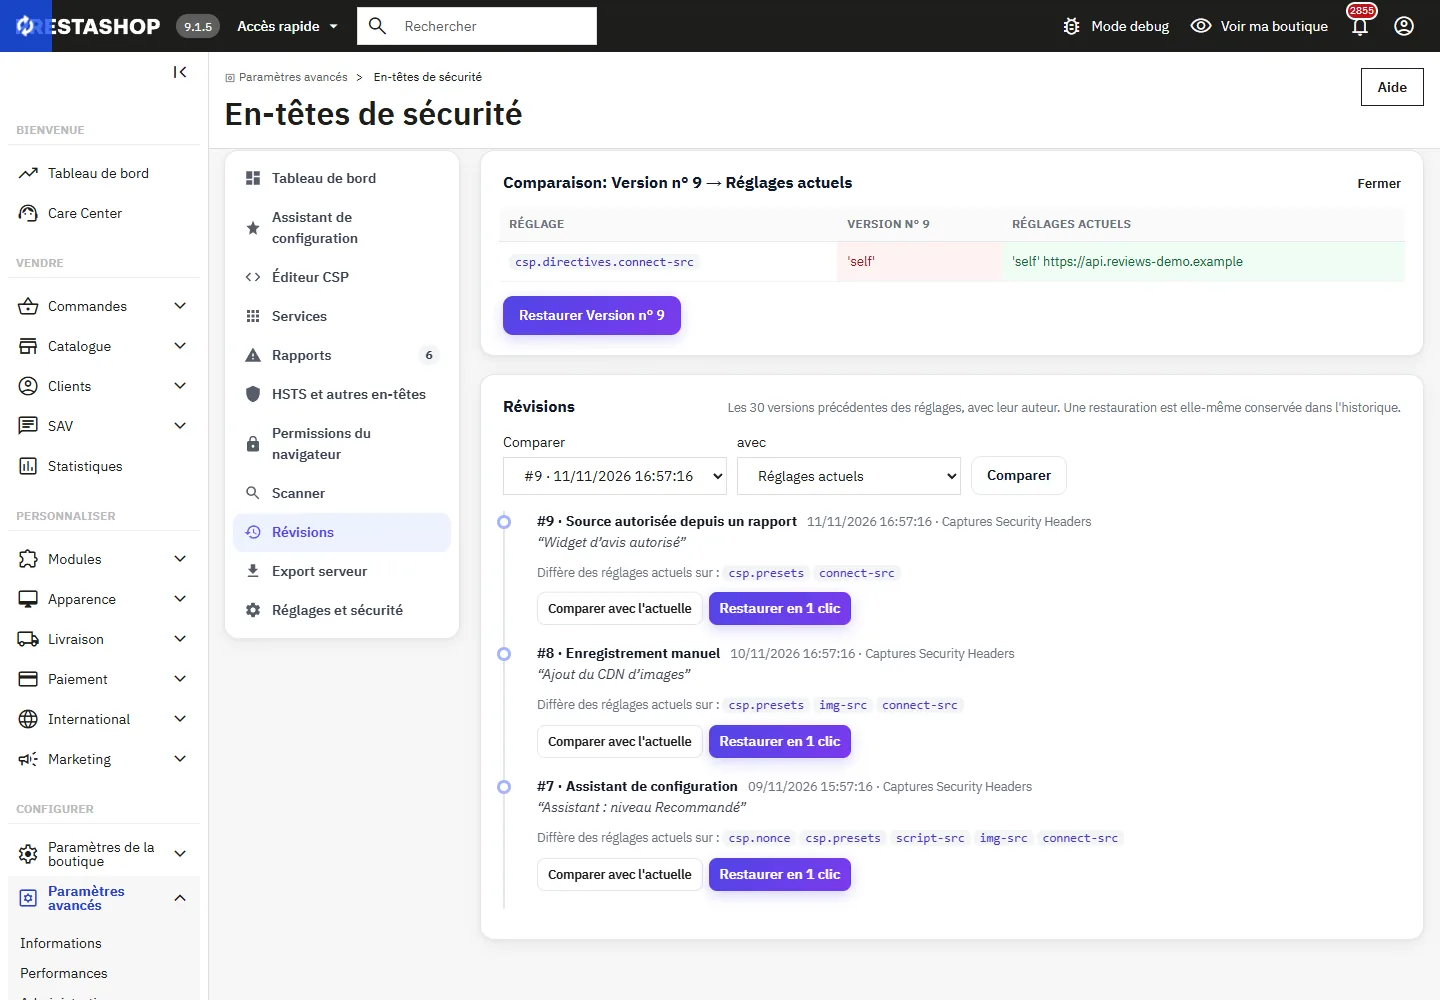
Chaque modification conserve les réglages précédents avec la date, l’employé, l’action et une note facultative saisie dans la barre d’enregistrement. Les 30 dernières versions sont conservées. Comparer avec l’actuelle affiche les différences réglage par réglage, deux versions peuvent être comparées entre elles, et Restaurer en 1 clic revient à une version ; l’état remplacé rejoint l’historique.
Export serveur
Pour laisser Apache ou nginx envoyer les en-têtes statiques, copiez le bloc de la section Export serveur, puis activez En-têtes envoyés par le serveur dans Réglages et sécurité : le module n’envoie alors plus que la CSP (le nonce et les rapports nécessitent PHP).
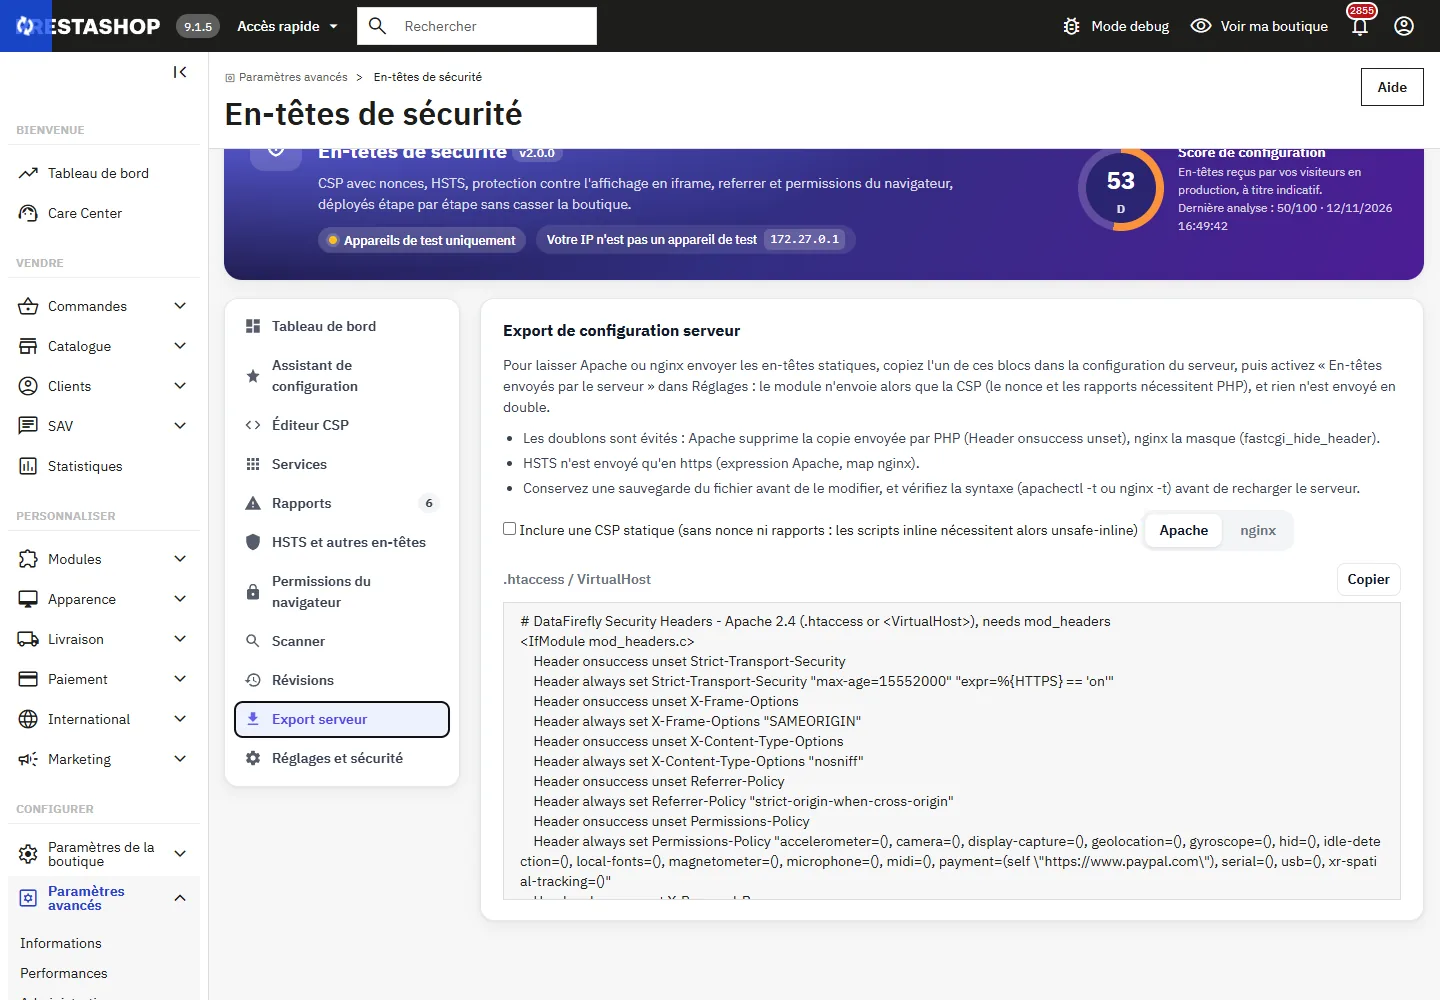
- Pas de doublons : Apache supprime la copie envoyée par PHP (
Header onsuccess unset), nginx la masque (fastcgi_hide_header). - HSTS n’est envoyé qu’en https (expression Apache,
mapnginx). - Conservez une sauvegarde du fichier et vérifiez la syntaxe avec
apachectl -tounginx -tavant de recharger. Dans nginx, lesadd_headerd’un bloclocationremplacent ceux du blocserver.
Scanner
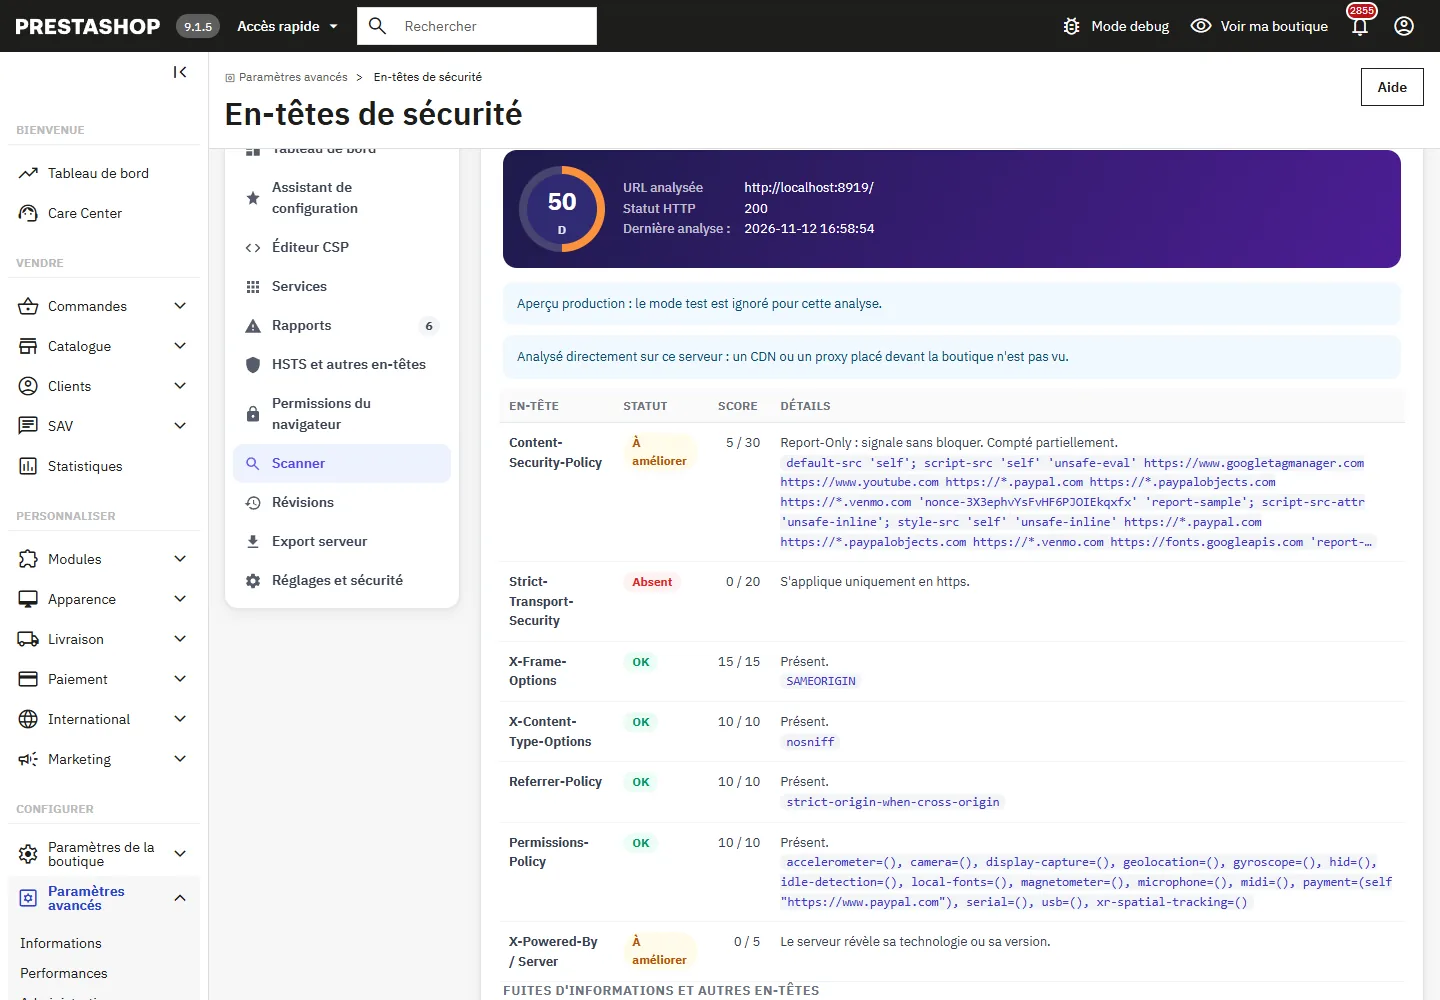
Analyser les en-têtes actuels demande une page de la boutique depuis le serveur ; Aperçu production montre les en-têtes que recevra chaque visiteur une fois le mode test désactivé. Le résultat liste chaque en-tête avec ses points, les fuites d’informations (X-Powered-By, version du serveur), les doublons et le contenu de la page. Seuls les domaines et ports de la boutique peuvent être demandés, les redirections vers un autre site ne sont pas suivies, et chez les hébergeurs où le serveur ne peut pas joindre sa propre adresse (Docker, NAT), l’analyse est effectuée directement sur le serveur.
HSTS et autres en-têtes
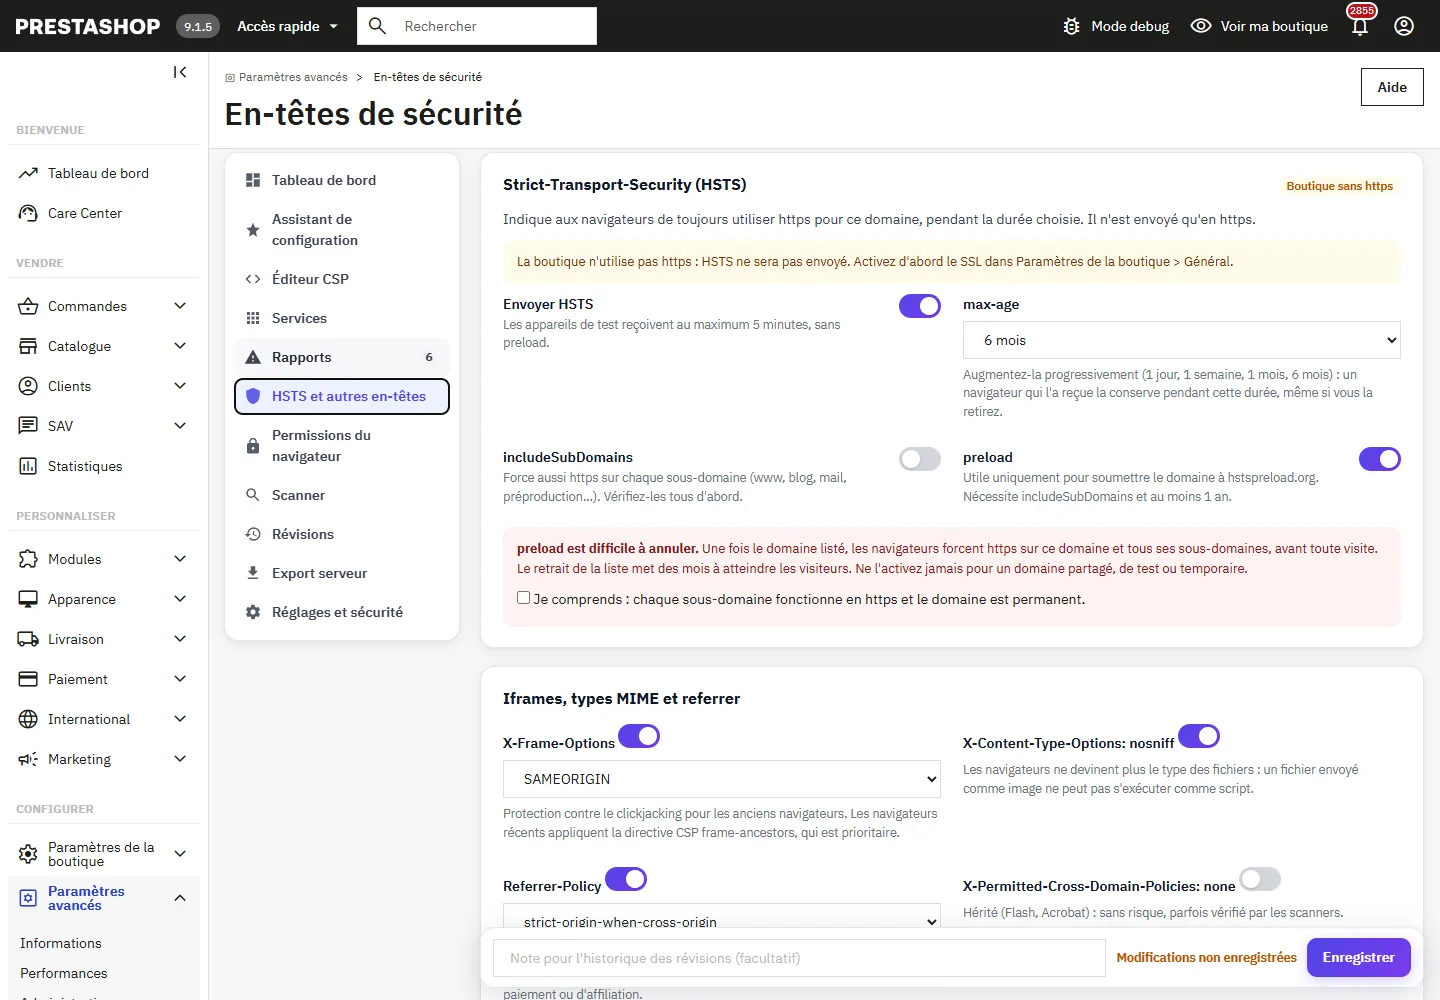
- HSTS n’est envoyé qu’en https. Commencez par une durée courte et augmentez-la progressivement : un navigateur le conserve pendant toute la durée, même si vous le retirez.
includeSubDomainsimpose https sur chaque sous-domaine.preloadn’est envoyé qu’avecincludeSubDomainset au moins 1 an, et exige une confirmation : le retrait de la liste de preload prend des mois. - X-Frame-Options SAMEORIGIN pour les anciens navigateurs ; les navigateurs récents appliquent la directive CSP
frame-ancestors. - Referrer-Policy
strict-origin-when-cross-origin;no-referrerpeut casser les vidéos YouTube intégrées. - COOP, COEP, CORP sont désactivés par défaut : COOP
same-origincoupe les popups de paiement, COEP bloque les iframes et les fichiers qui ne l’acceptent pas explicitement. - Back-office : le préréglage facultatif pour le back-office envoie HSTS (https), X-Frame-Options SAMEORIGIN, nosniff et Referrer-Policy, jamais de CSP.
Permissions-Policy : pour chaque fonctionnalité, « Bloqué », « Ce site uniquement » (plus les origines que vous saisissez et celles des services activés) ou « Tous les sites ». Seules les fonctionnalités connues des navigateurs actuels sont listées, afin qu’aucune erreur ne soit produite dans la console.
Alertes
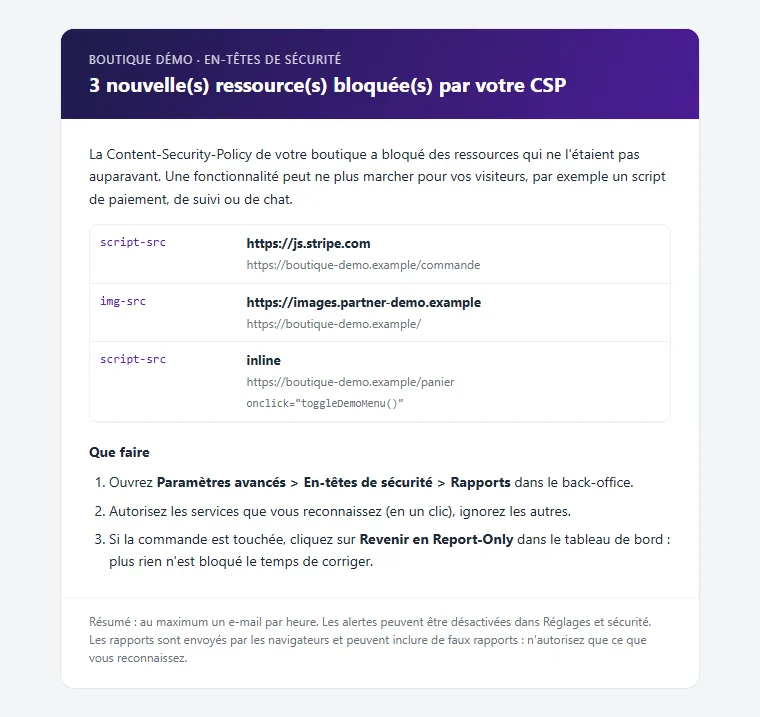
Lorsque la CSP bloque en production, chaque ressource réellement bloquée pour la première fois est ajoutée à un e-mail récapitulatif : au maximum un e-mail par heure et 12 par jour, jusqu’à 5 destinataires. Envoyer un e-mail de test permet de vérifier la configuration.
Arrêt d’urgence et dépannage
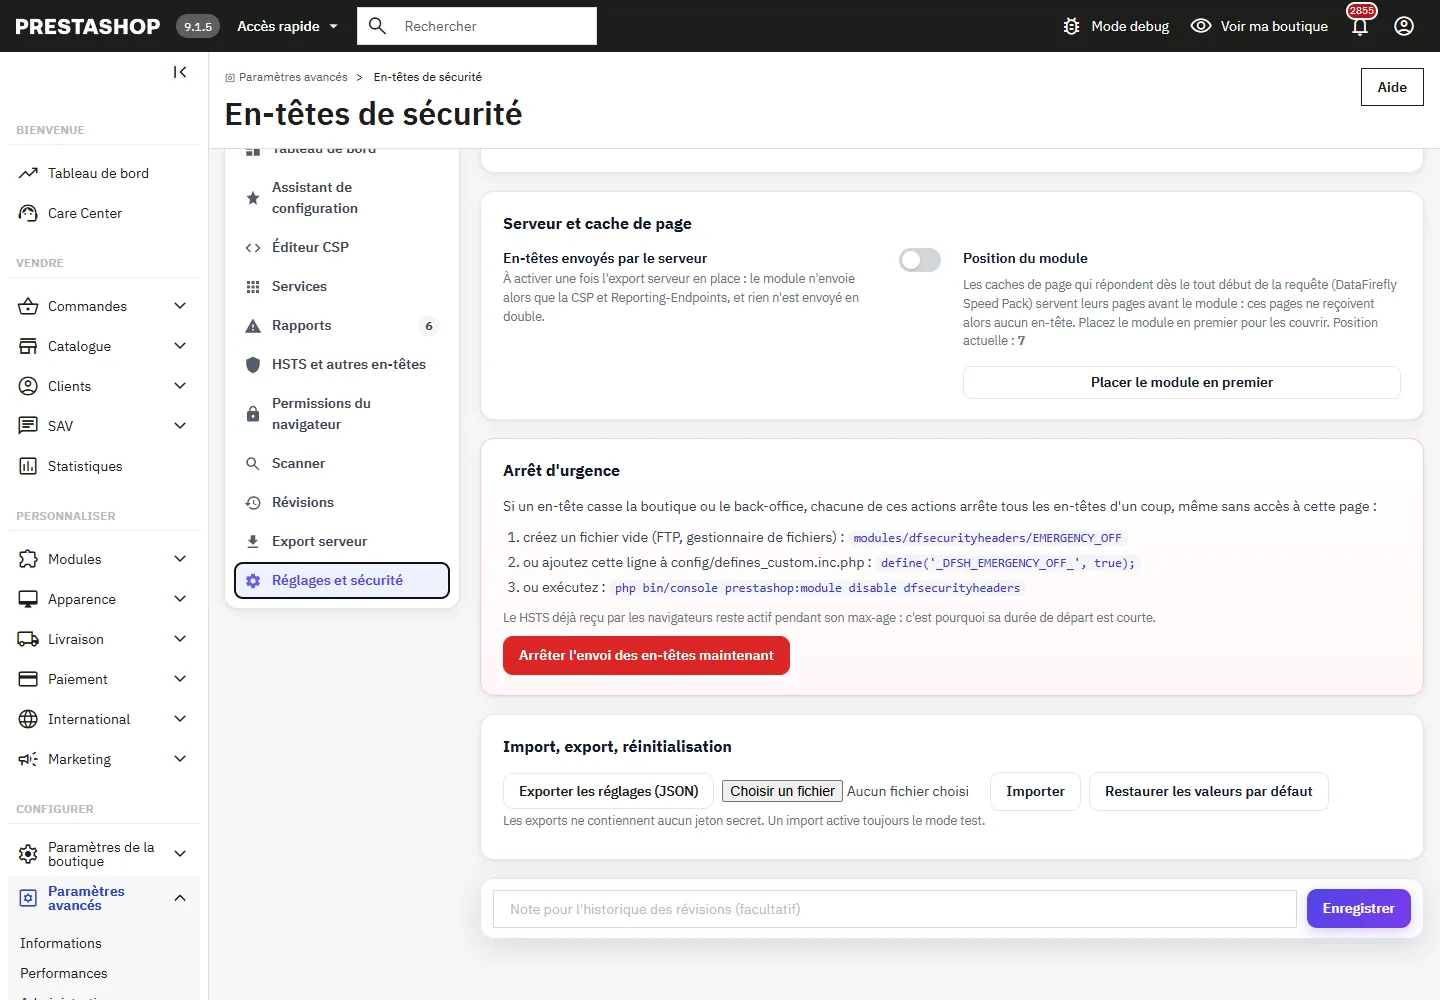
- Si un en-tête casse la boutique ou le back-office, l’une de ces actions arrête tous les en-têtes d’un coup, même sans accès au back-office : créez un fichier vide
modules/dfsecurityheaders/EMERGENCY_OFF, ou ajoutezdefine('_DFSH_EMERGENCY_OFF_', true);àconfig/defines_custom.inc.php, ou exécutezphp bin/console prestashop:module disable dfsecurityheaders. - Une page ne fonctionne plus : Revenir en Report-Only, ou restaurez la révision précédente.
- Les modules de cache de page qui répondent au tout début de la requête (DataFirefly Speed Pack) servent leurs pages avant le module. Utilisez Placer le module en premier (Réglages et sécurité) pour que leurs pages reçoivent aussi les en-têtes ; lorsqu’un tel cache affiche lui-même une page stockée, le module envoie la même politique sans nonce pour cette réponse, afin que rien ne casse.
- Un navigateur ayant reçu HSTS refuse http jusqu’à l’expiration de la durée, même après la désactivation du module.