
Backoffice-Audit-Log — Vollständige Anleitung
Installation, Konfiguration und Nutzung des Audit-Logs für das Backoffice: Zeitleiste, Vorher-Nachher-Vergleich, Integritätsprüfung, Einstellungen, E-Mail-Benachrichtigungen und Exporte.
Überblick
Das Modul Audit-Log für das Back Office erfasst, wer was wann geändert hat: Anlegen, Ändern und Löschen von Objekten mit Vorher-Nachher-Vergleich, Shop- und Moduleinstellungen, installierte oder deaktivierte Module, Berechtigungen, erfolgreiche und fehlgeschlagene Anmeldungen. Geheimnisse werden nie gespeichert, personenbezogene Kundendaten werden minimiert, und eine Hash-Kette ermöglicht die Prüfung, dass das Protokoll nicht umgeschrieben wurde.
Version 2.0.0, kompatibel mit PrestaShop 1.7.8, 8 und 9 (PHP 7.1 bis 8.5), für einen oder mehrere Shops (Multistore), Oberfläche in 8 Sprachen. Kein Override des Kerns.
Das Modul unterstützt die Nachvollziehbarkeit. Es macht einen Shop nicht allein konform mit einer Vorschrift (DSGVO, NIS2, PCI DSS…).
Installation
- Öffnen Sie Module > Modul-Manager, klicken Sie auf Modul hochladen und legen Sie das ZIP-Archiv ab.
- Das Menü Erweiterte Einstellungen > Audit-Log erscheint mit vier Tabs: Protokoll, Dashboard, Integrität, Einstellungen.
- Die Voreinstellung Empfohlen ist aktiv: Mehr ist für den Einstieg nicht nötig.
Bei der Installation wird das Modul in allen Shops aktiviert und erteilt allen Profilen das Recht „Anzeigen“ für das Modul selbst. Ohne dieses Recht führt PrestaShop 1.7.8 die Hooks des Moduls für die Mitarbeiter des Profils nicht aus, und ihre Aktionen würden nicht erfasst. Dieses Recht gewährt keinen Zugriff auf das Protokoll, das eine eigene Berechtigung hat.
Aktualisierung von Version 1.0.0
Laden Sie das neue ZIP wie bei einer Installation hoch und starten Sie dann die Aktualisierung. Einträge und Einstellungen bleiben erhalten. Geheimnisse, die 1.0.0 möglicherweise gespeichert hatte (Webservice-Schlüssel, Token in URLs, Werte geheimer Einstellungen), werden während der Aktualisierung maskiert. Die Einträge aus 1.0.0 werden als „nicht versiegelt“ gekennzeichnet: Sie sind nicht Teil der Hash-Kette. Ein deaktiviertes Modul bleibt deaktiviert.
Das Protokoll
Der Tab Protokoll zeigt eine Zeitleiste nach Tagen. Jeder Eintrag liest sich wie ein Satz („Thomas Petit hat Produkt „Kolibri-T-Shirt“ geändert“), mit Uhrzeit, IP-Adresse, Shop, Herkunft (Back Office, Webservice, Befehlszeile…) und geänderten Feldern. Ein orangefarbener Balken kennzeichnet sensible Aktionen.
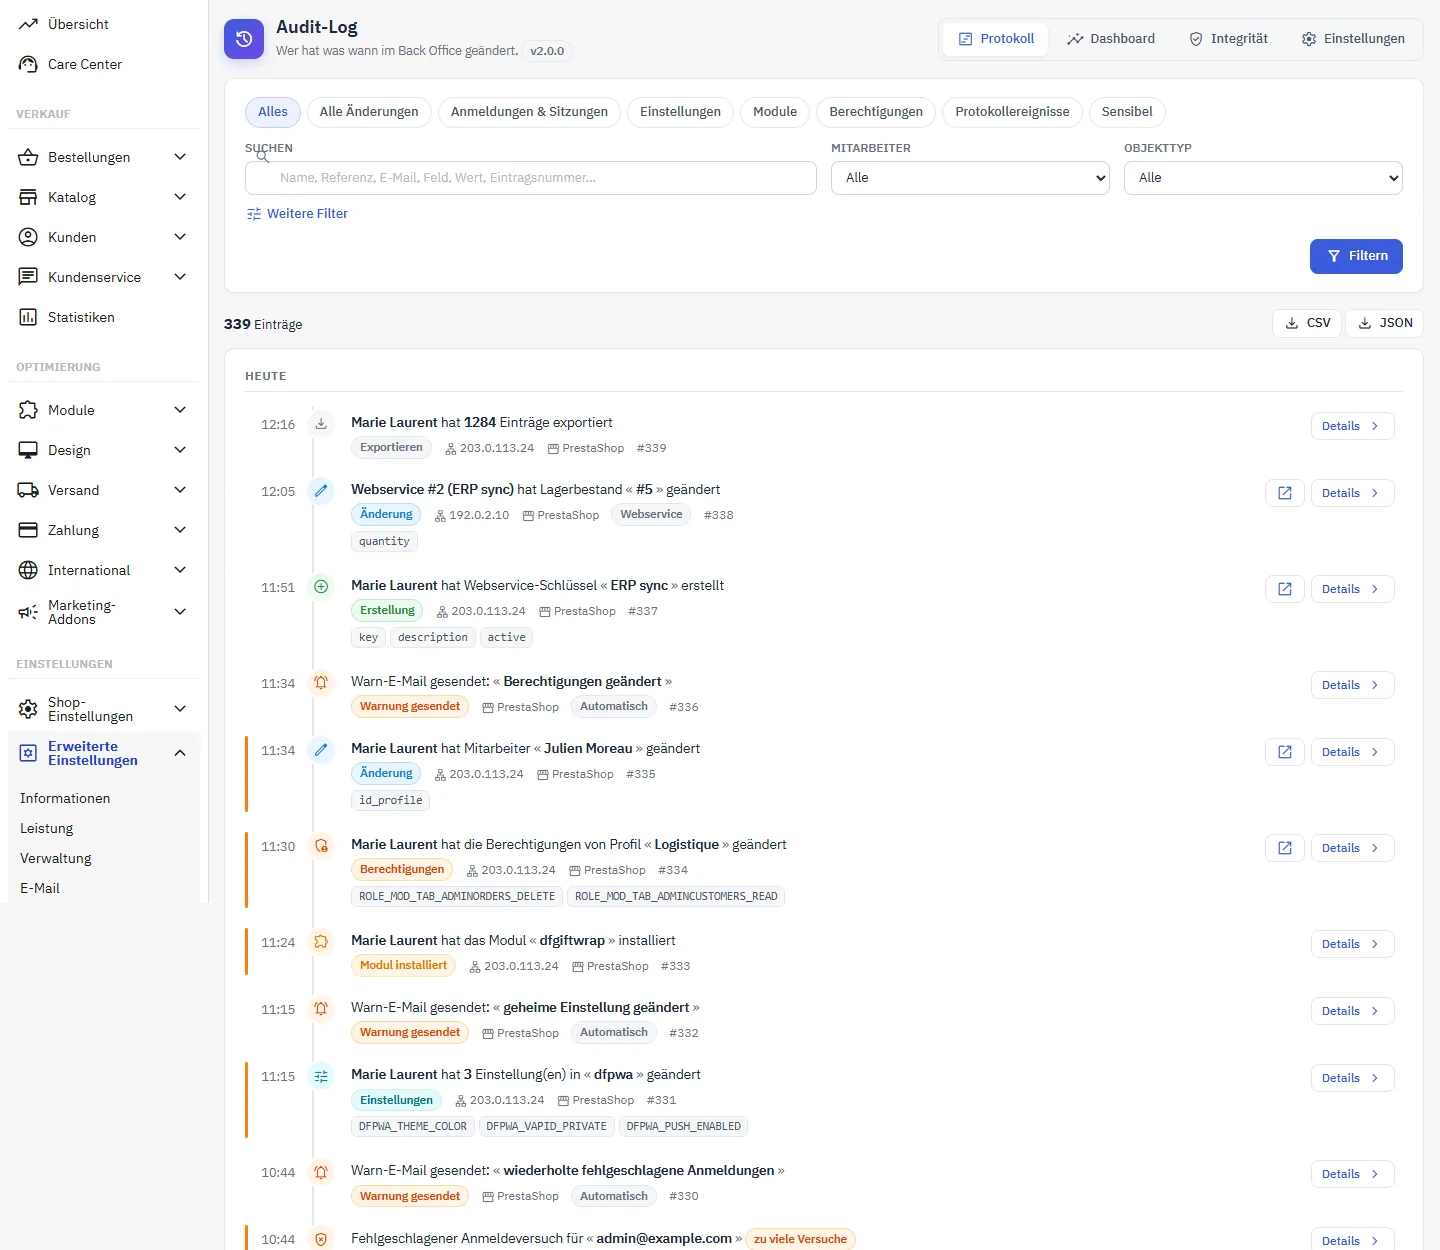
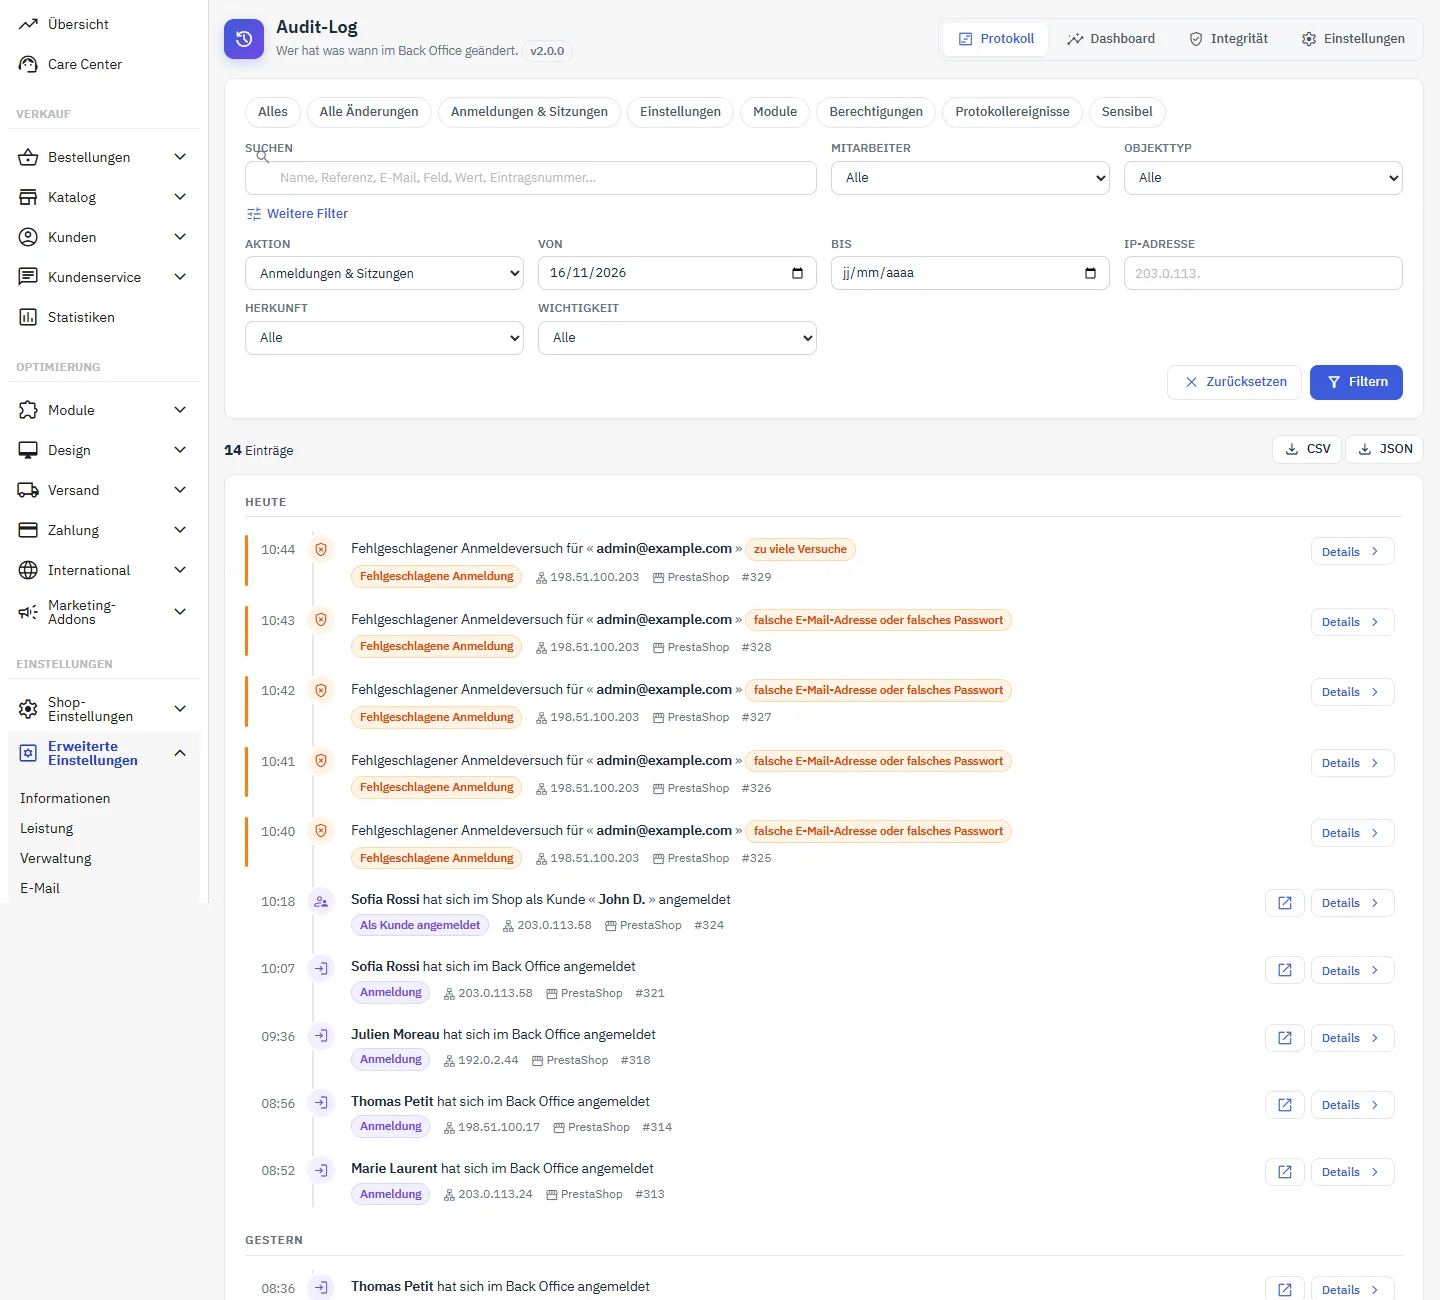
Die Schnellfilter oben filtern mit einem Klick: alle Änderungen, Anmeldungen & Sitzungen, Einstellungen, Module, Berechtigungen, Protokollereignisse, sensible Aktionen. Weitere Filter öffnet Mitarbeiter, Objekttyp, Aktion, Zeitraum, IP-Adresse, Herkunft, Wichtigkeit und Shop. Die Suche umfasst Namen, Referenzen, E-Mail-Adressen, Felder und Werte (außer maskierten Werten).
Detailansicht
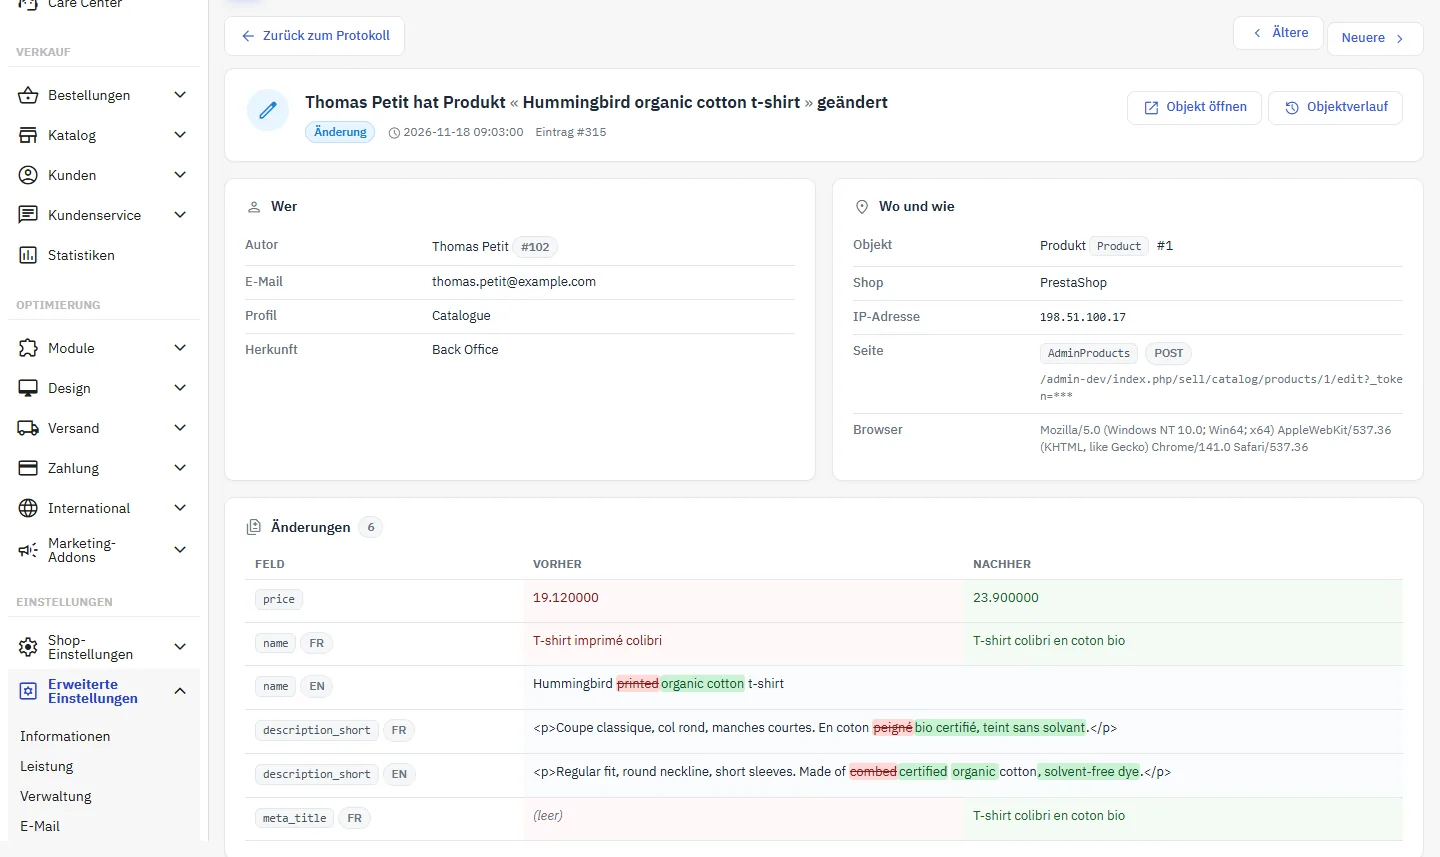
Details öffnet den Eintrag: wer (Autor, E-Mail-Adresse, Profil, Herkunft), wo und wie (Objekt, Shop, IP, Seite, Browser), dann der Vergleich Feld für Feld. Jede Sprache und jeder Shop hat eine eigene Zeile; in langen Texten sind entfernte Wörter rot durchgestrichen und hinzugefügte Wörter grün hervorgehoben. Ein maskierter geheimer oder personenbezogener Wert ist mit einem Schloss gekennzeichnet. Die Schaltflächen öffnen das Objekt und seinen vollständigen Verlauf; der Abschnitt „Gleiche Anfrage“ listet die übrigen Einträge derselben Aktion auf.
Verlauf auf den Detailseiten
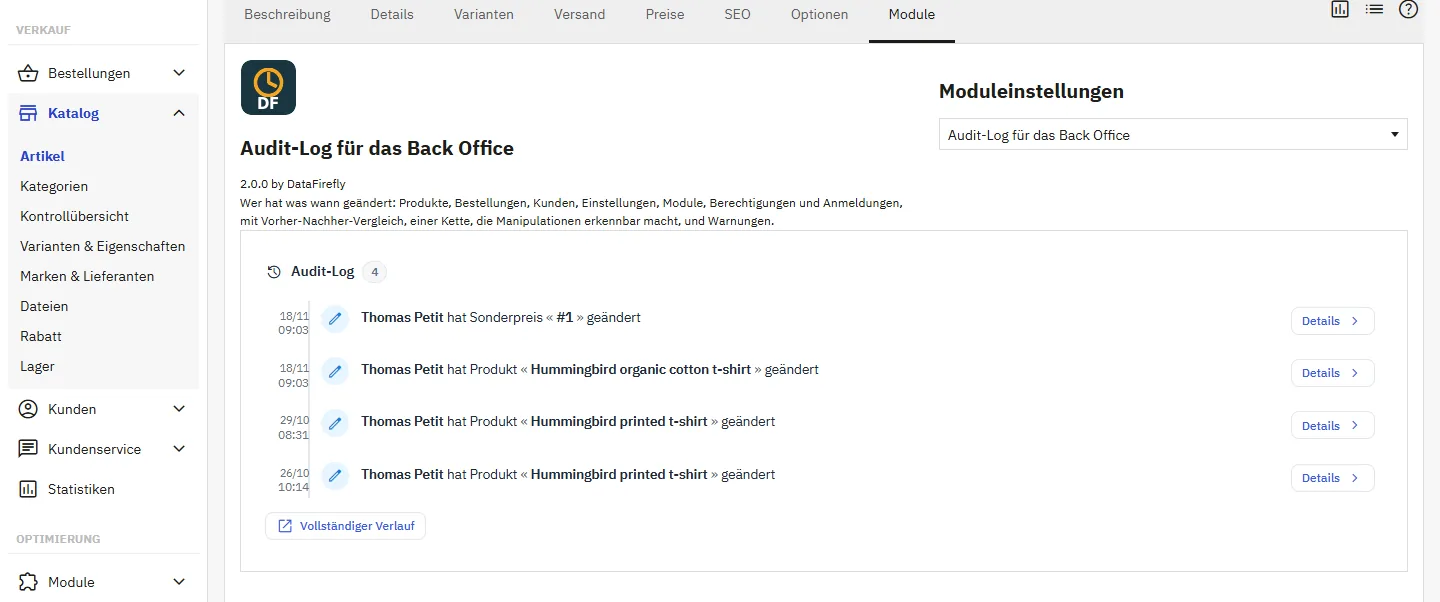
Die Produktseite (Tab Module), die Bestell- und die Kundenseite zeigen die letzten Einträge zum Objekt, mit einem Link zum vollständigen Verlauf. Der Block erscheint nur für Mitarbeiter mit Zugriff auf das Protokoll.
Was erfasst wird
- Objekte: mehr als 45 Typen (Produkte, Varianten, Sonderpreise, Lagerbestände, Kategorien, Bestellungen und Statusänderungen, Zahlungen, Gutschriften, Kunden, Adressen, Warenkorbregeln, Versanddienste, Steuern, Länder, Sprachen, Seiten, Mitarbeiter, Profile, Webservice-Schlüssel, SQL-Abfragen, Shops…). Sie können Klassen anderer Module hinzufügen.
- Einstellungen: Bei jedem Back-Office-Formular, das etwas ändert, wird die Konfiguration vorher und nachher verglichen, einschließlich der Konfigurationsseiten von Modulen.
- Module: Installation, Deinstallation, Aktivierung, Deaktivierung, Aktualisierung.
- Berechtigungen: Team > Berechtigungen, Berechtigungen der Webservice-Schlüssel, Profilwechsel eines Mitarbeiters.
- Anmeldungen: erfolgreiche, fehlgeschlagene (der Benutzername wird nur gespeichert, wenn er die Form einer E-Mail-Adresse hat), Abmeldungen (1.7.8 und 8) und Sitzungsenden (9); „Als Kunde anmelden“ mit dem Modul dfconnectas.
- Massenvorgänge: Oberhalb der Gruppierungsschwelle (standardmäßig 25) wird dieselbe Aktion an vielen Objekten zu einem einzigen Eintrag mit Anzahl, IDs und geänderten Feldern. Die Vorgänge der Module dfbulkfeature und dfspecificpricecleaner werden ebenfalls erfasst.
Was nicht erfasst wird
- direkte SQL-Schreibvorgänge anderer Module (außer den beiden genannten Modulen);
- Einstellungen, die über die Befehlszeile, einen Cron-Job oder den Webservice geändert werden;
- die Clients der Admin-API von PrestaShop 9.
Dashboard
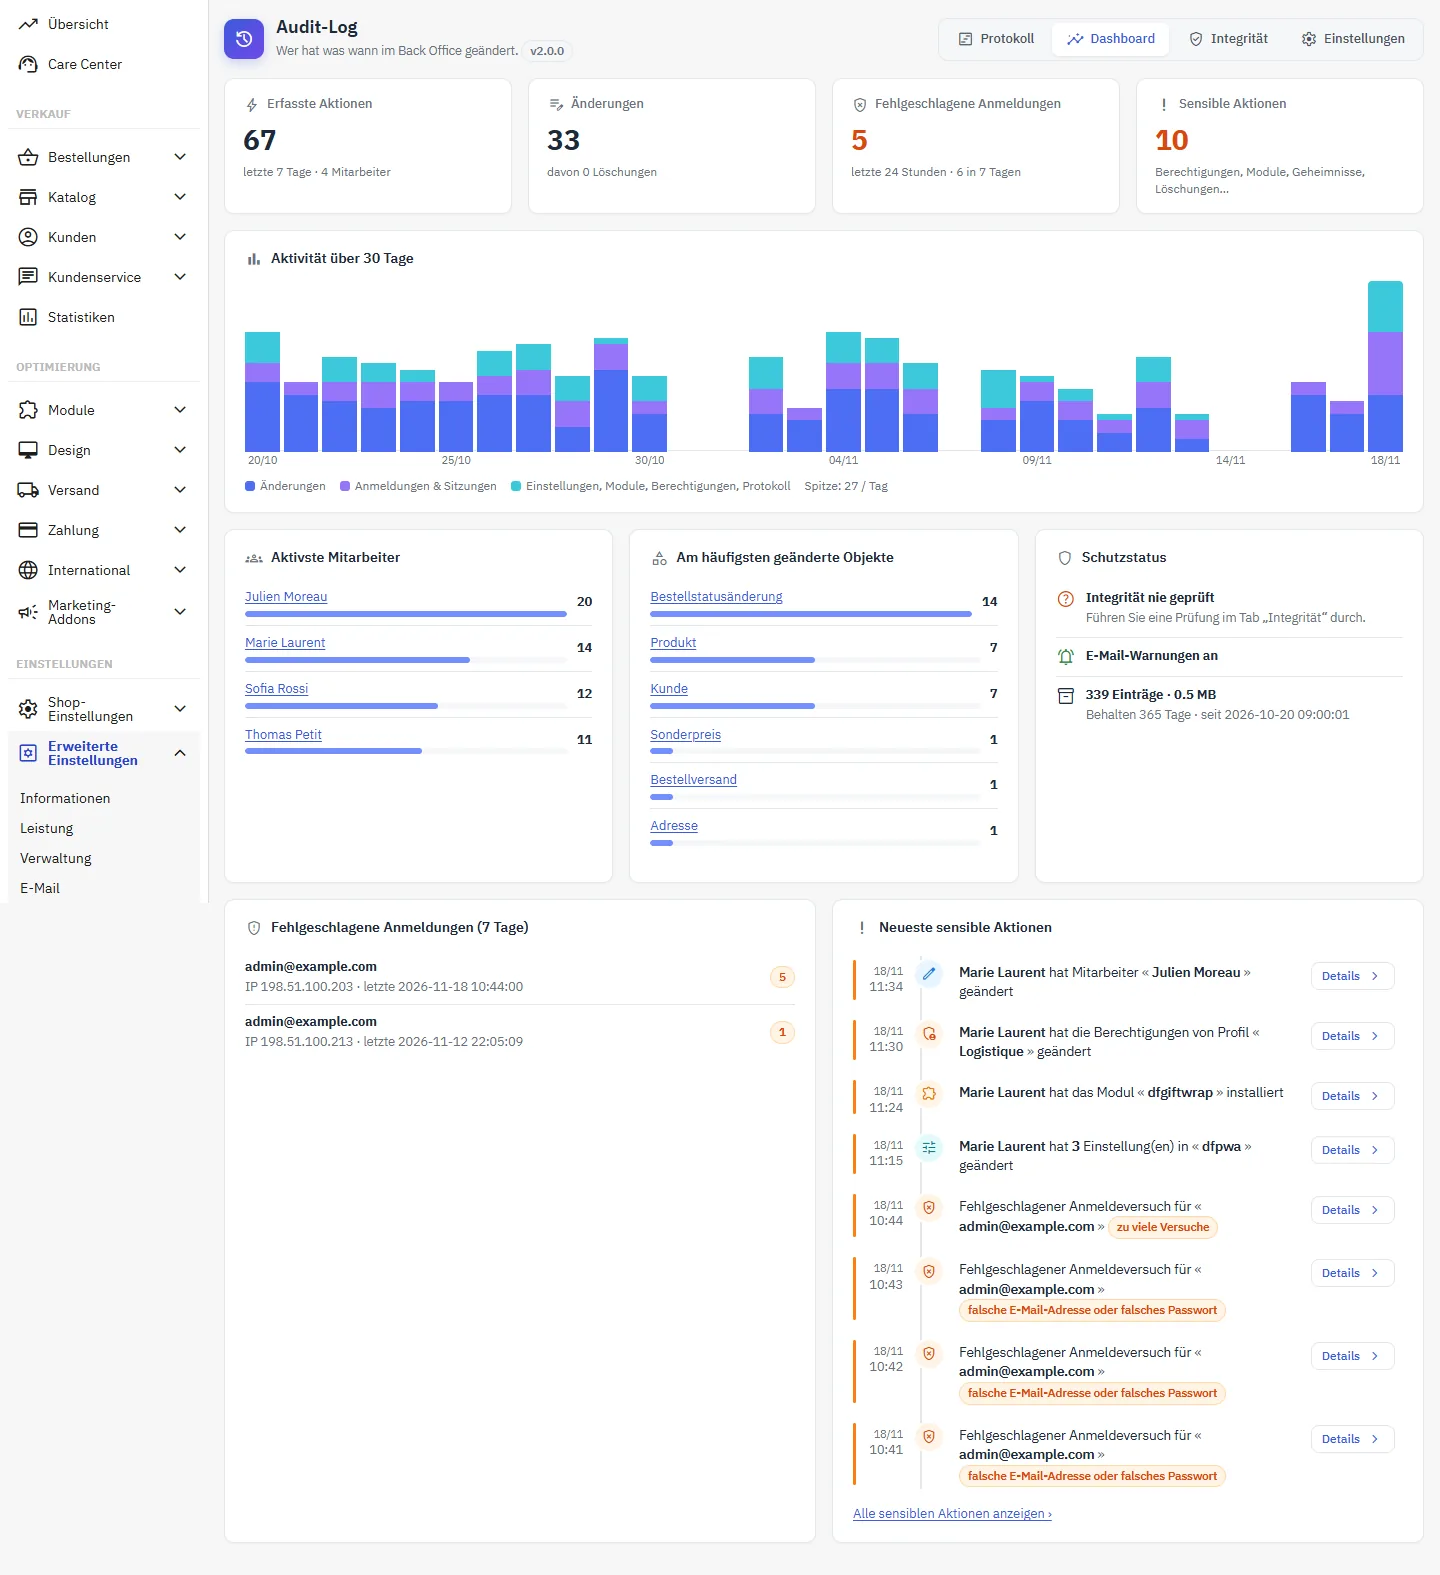
Aktionen der letzten 7 Tage, Änderungen und Löschungen, fehlgeschlagene Anmeldungen (24 Std. und 7 Tage), sensible Aktionen, Aktivitätsdiagramm über 30 Tage (ein Klick auf eine Säule öffnet den Tag), aktivste Mitarbeiter, am häufigsten geänderte Objekte, Schutzstatus (letzte Prüfung, Warnungen, Größe des Protokolls) und neueste sensible Aktionen. Hinweise weisen auf ein Profil oder einen Shop hin, die dem Protokoll entgehen würden.
Integrität
Jeder Eintrag enthält den SHA-256-Fingerabdruck des vorherigen. Jetzt prüfen berechnet die gesamte Kette in Teilschritten neu und meldet einen geänderten, gelöschten oder eingefügten Eintrag, mit einem Link zu jedem betroffenen Eintrag. Die Prüfung wird selbst erfasst.
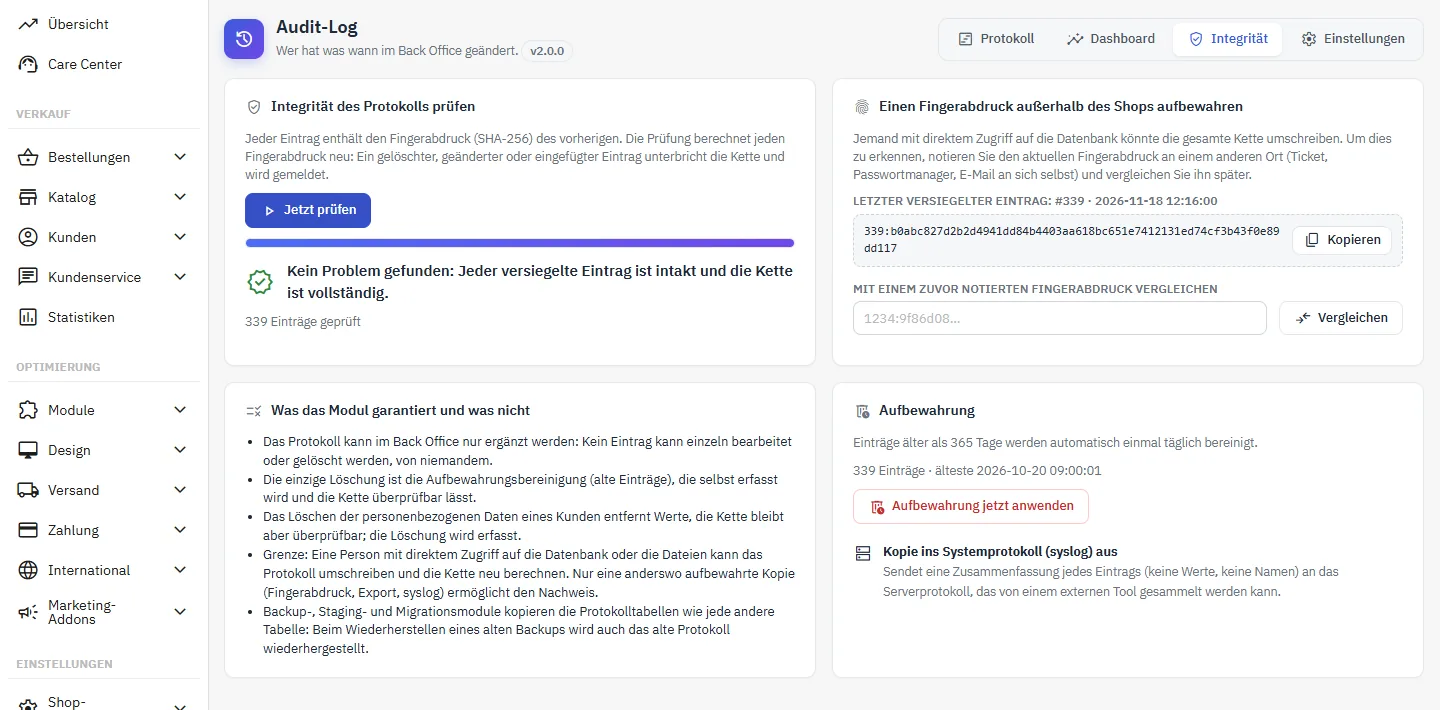
- Kein Eintrag kann im Back Office einzeln geändert oder gelöscht werden.
- Gelöscht wird nur durch die Bereinigung nach Aufbewahrungsdauer, die selbst erfasst wird; die Kette bleibt prüfbar.
- Die Löschung der Daten eines Kunden entfernt Werte, lässt die Kette aber prüfbar; sie wird als solche gekennzeichnet.
Grenze: Wer direkten Zugriff auf die Datenbank hat, kann das gesamte Protokoll umschreiben und die Kette neu berechnen. Kopieren Sie den angezeigten Fingerabdruck (Nummer und Fingerabdruck des letzten Eintrags) an einen separaten Ort und vergleichen Sie ihn später, exportieren Sie regelmäßig oder aktivieren Sie die Kopie an syslog, wenn die Protokolle Ihres Servers an anderer Stelle gesammelt werden.
Backup-, Staging- und Migrationsmodule kopieren die Tabellen des Protokolls wie alle anderen: Wer ein altes Backup wiederherstellt, stellt auch das alte Protokoll wieder her.
Einstellungen
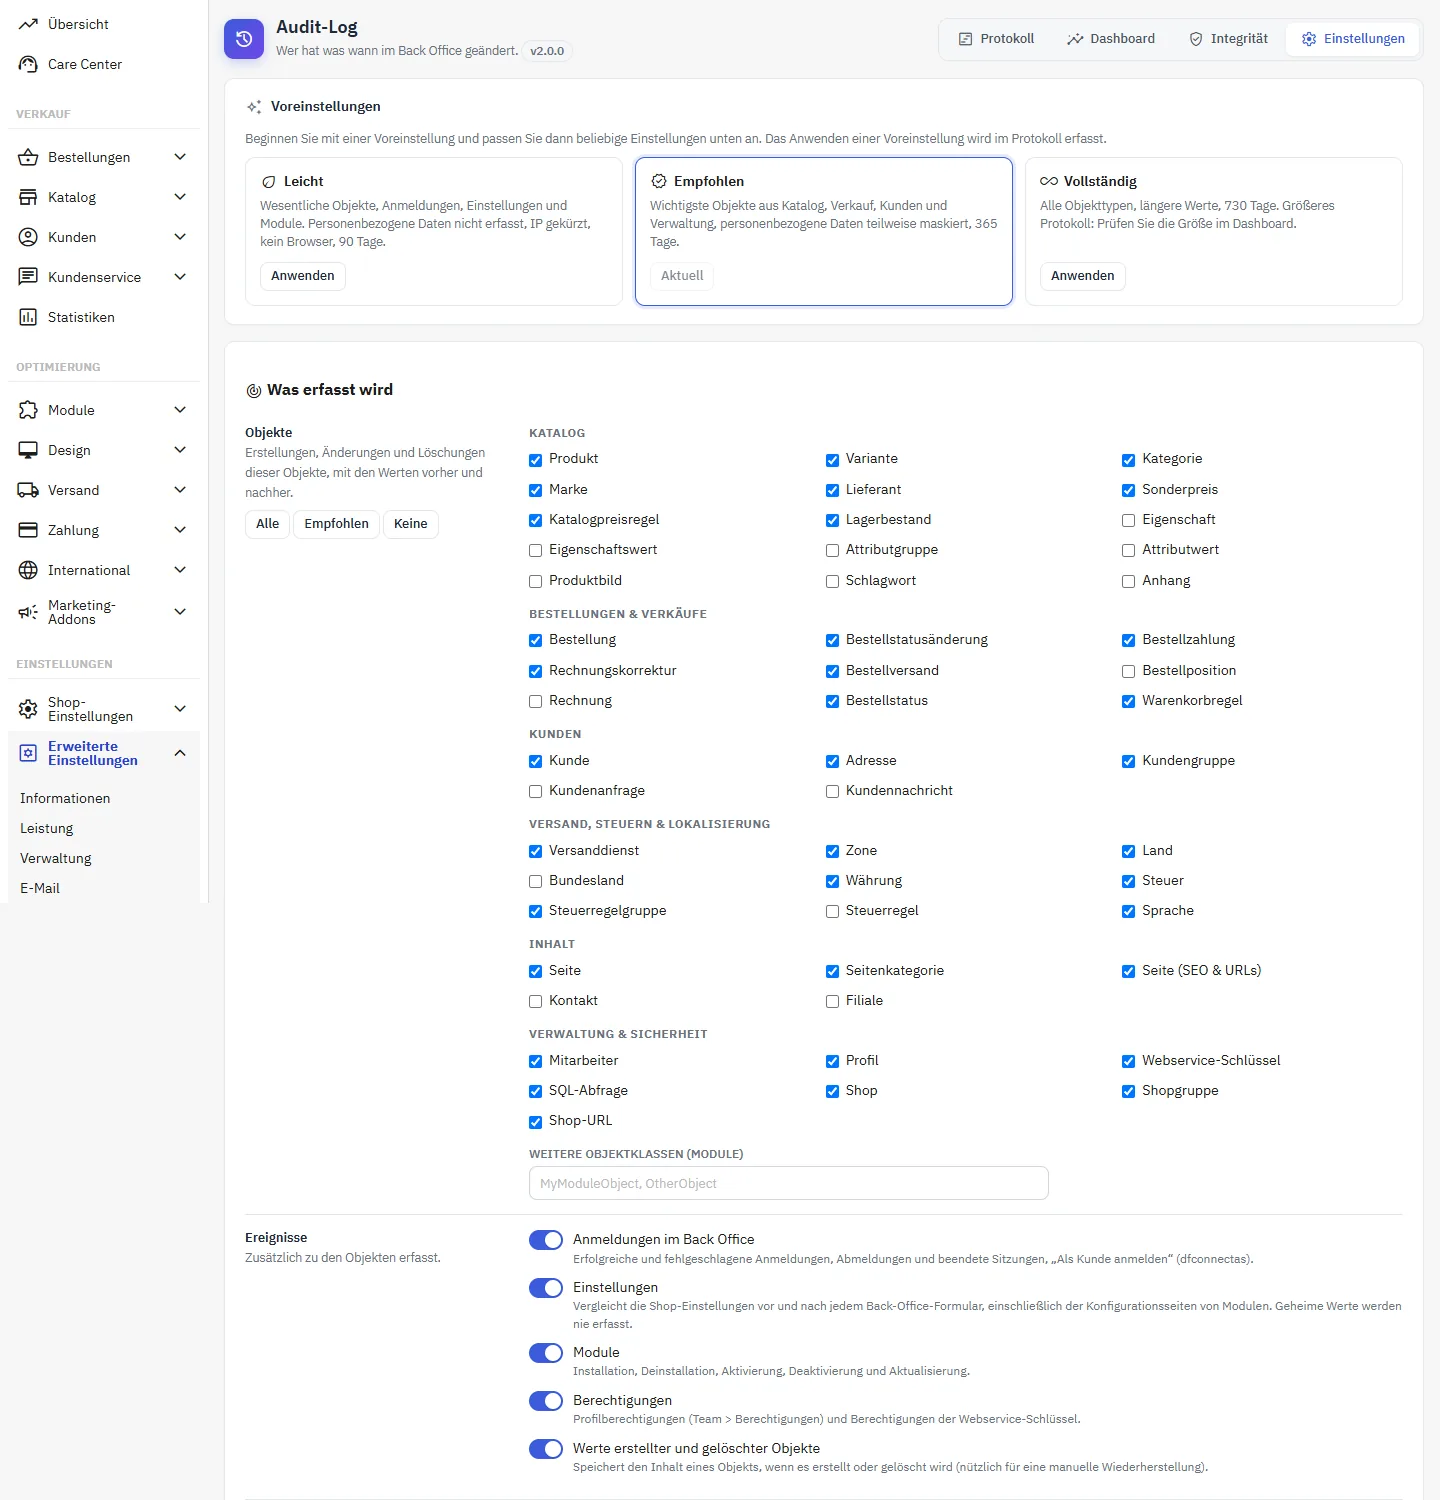
Der Tab Einstellungen beginnt mit drei Voreinstellungen: Leicht (wichtigste Objekte, personenbezogene Daten nicht erfasst, IP gekürzt, 90 Tage), Empfohlen (365 Tage, personenbezogene Daten teilweise maskiert) und Vollständig (alle Objekte, 730 Tage). Das Anwenden einer Voreinstellung wird im Protokoll erfasst.
Was erfasst wird
Wählen Sie die Objekttypen aus und aktivieren Sie die Ereignisse: Anmeldungen, Einstellungen, Module, Berechtigungen, Werte angelegter und gelöschter Objekte. Aktionen im Back Office werden immer erfasst; Webservice und Admin-API, Befehlszeile, Front Office und Cron-Aufgaben sind optional (Front Office standardmäßig deaktiviert). Warenkörbe, Besuche und Statistiken werden nie erfasst.
Personenbezogene Daten und Geheimnisse
- Kundendaten: teilweise maskiert (j•••@e•••.com, •• •• •• 42), nicht erfasst oder vollständig, wenn Sie einen dokumentierten Bedarf haben.
- Löschung: Wenn ein Kunde gelöscht wird oder auf Anfrage mit dem Modul psgdpr, werden seine personenbezogenen Daten aus dem Protokoll entfernt.
- IP-Adresse des Mitarbeiters: vollständig, gekürzt (203.0.113.0) oder nicht erfasst; Browser optional.
- Geheimnisse: nie erfasst (Passwörter und Hashes, Schlüssel, Token, Webservice-Schlüssel, Zahlungs- und OAuth-Geheimnisse, FTP-Zugangsdaten). Sie können Felder und Einstellungen zum Maskieren sowie zu ignorierende Einstellungen hinzufügen.
Aufbewahrung und Volumen
Aufbewahrungsdauer in Tagen (mindestens 30, oder 0 für unbegrenzt), automatische Bereinigung einmal täglich. Gruppierungsschwelle, Anzahl der Felder pro Eintrag und Länge der Werte schützen die Datenbank bei Importen.
Zugriff und Ausschlüsse
Das Protokoll ist nur für Profile mit Berechtigung für das Menü Audit-Log (Team > Berechtigungen) sichtbar: Anzeigen zum Lesen und Exportieren, Bearbeiten für die Einstellungen, Löschen zum Anwenden der Aufbewahrung. Die Schaltfläche Profil „Prüfer (nur Lesezugriff)“ erstellen legt ein eigenes Profil an. Im Multistore sieht ein Mitarbeiter nur die Einträge seiner Shops. Ausgeschlossene Mitarbeiter werden nicht erfasst: Diese Auswahl wird selbst erfasst, und Sie können sich nicht selbst ausschließen.
E-Mail-Warnungen
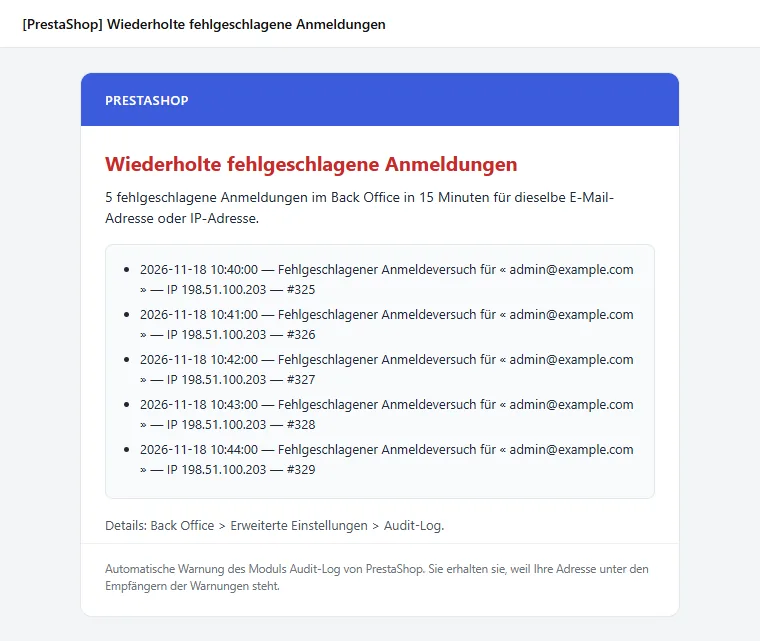
Aktivieren Sie die Warnungen und geben Sie bis zu 10 Empfänger ein. Sie werden gesendet bei wiederholt fehlgeschlagenen Anmeldungen (standardmäßig 5 in 15 Minuten, gleiche E-Mail-Adresse oder gleiche IP), einer Massenlöschung (standardmäßig 20 Objekte in 10 Minuten), Änderungen an Mitarbeitern, Profilen, Berechtigungen und Webservice-Schlüsseln, installierten oder umgeschalteten Modulen, einer geänderten geheimen Einstellung und immer bei einer Änderung am Protokoll selbst. Jede Warnung wird in der Sprache des Empfängers gesendet, höchstens einmal alle 15 Minuten für dasselbe Ereignis, und enthält nie einen Wert. Die Schaltfläche Testwarnung senden prüft die E-Mail-Konfiguration des Shops.
Exporte
Die Schaltflächen CSV und JSON des Protokolls exportieren die mit den aktuellen Filtern angezeigten Einträge (höchstens 100 000), mit den geänderten Feldern und den Fingerabdrücken. Maskierte Werte bleiben maskiert, und CSV-Zellen, die eine Tabellenkalkulation als Formeln interpretieren könnte, werden entschärft. Jeder Export wird erfasst.
Deinstallation
Die Deinstallation wird immer erfasst. Die Einstellung Bei Deinstallation legt fest, was mit dem Protokoll geschieht: Protokoll behalten (empfohlen: Die Tabellen bleiben bestehen, und eine Neuinstallation setzt dieselbe Kette fort) oder Protokoll löschen (exportieren Sie vorher, falls Sie es noch brauchen könnten).
Fehlerbehebung
Die Aktionen eines Mitarbeiters erscheinen nicht
Sehen Sie sich die Hinweise im Dashboard an: ausgeschlossener Mitarbeiter, Profil ohne das Recht „Anzeigen“ für das Modul (PrestaShop 1.7.8) oder Shop, in dem das Modul deaktiviert ist.
Eine Änderung an einer Einstellung erscheint nicht
Verglichen werden nur Einstellungen, die über ein Back-Office-Formular geändert werden. Prüfen Sie auch, dass die Einstellung nicht in der Liste der zu ignorierenden Einstellungen steht.
Die Integritätsprüfung meldet ein Problem
Öffnen Sie den angegebenen Eintrag. Eine direkt in der Datenbank vorgenommene Löschung oder Änderung oder die Wiederherstellung eines alten Backups unterbricht die Kette an dieser Stelle. Werte, die auf Wunsch eines Kunden gelöscht wurden, gelten nicht als Manipulation.