
Security Headers: intestazioni di sicurezza e CSP per PrestaShop 8 e 9
Installare e configurare Security Headers 2.0: assistente, osservazione in Report-Only, nonce ed editor CSP, servizi, segnalazioni, revisioni, esportazione server, HSTS e arresto di emergenza.
DataFirefly Security Headers invia le intestazioni di sicurezza HTTP del negozio su PrestaShop 1.7.8, 8 e 9: Content-Security-Policy con un nonce casuale in ogni pagina, HSTS, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy e, facoltativamente, COOP, COEP e CORP. Un assistente di configurazione analizza il negozio, un periodo di osservazione in Report-Only mostra ciò che la CSP bloccherebbe prima di bloccare qualsiasi cosa, e la messa in produzione è guidata, con una rete di sicurezza facoltativa. Tutto si trova in Parametri Avanzati > Intestazioni di sicurezza.
Installazione
- In Moduli > Gestione moduli, faccia clic su Carica un modulo e invii il file ZIP.
- Apra Parametri Avanzati > Intestazioni di sicurezza. Ai visitatori non viene inviato nulla finché l’assistente di configurazione non è stato completato.
- Aggiornamento dalla 1.0 o dalla 1.1: impostazioni, token, servizi, revisioni e segnalazioni registrate vengono conservati, e l’assistente risulta completato.
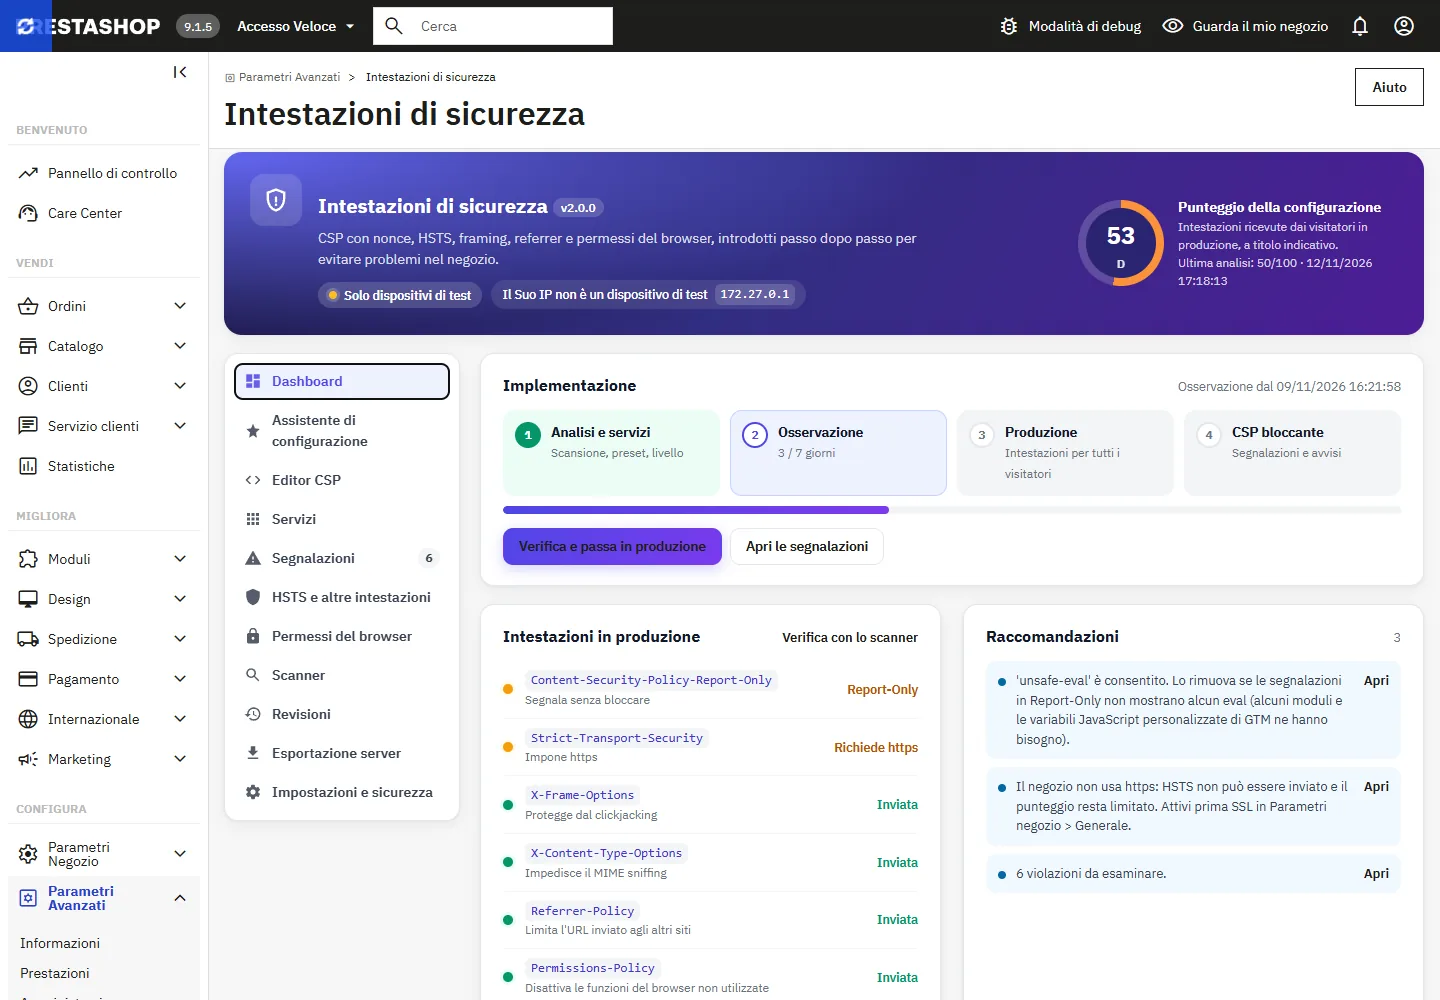
Dashboard
La parte superiore della dashboard mostra lo stato (nessuna intestazione, osservazione, solo dispositivi di test, produzione con la CSP in Report-Only o bloccante) e un punteggio della configurazione indicativo, calcolato sulle intestazioni che i visitatori ricevono in produzione. La scheda Implementazione segue le quattro fasi: analisi e servizi, osservazione, produzione, CSP bloccante.
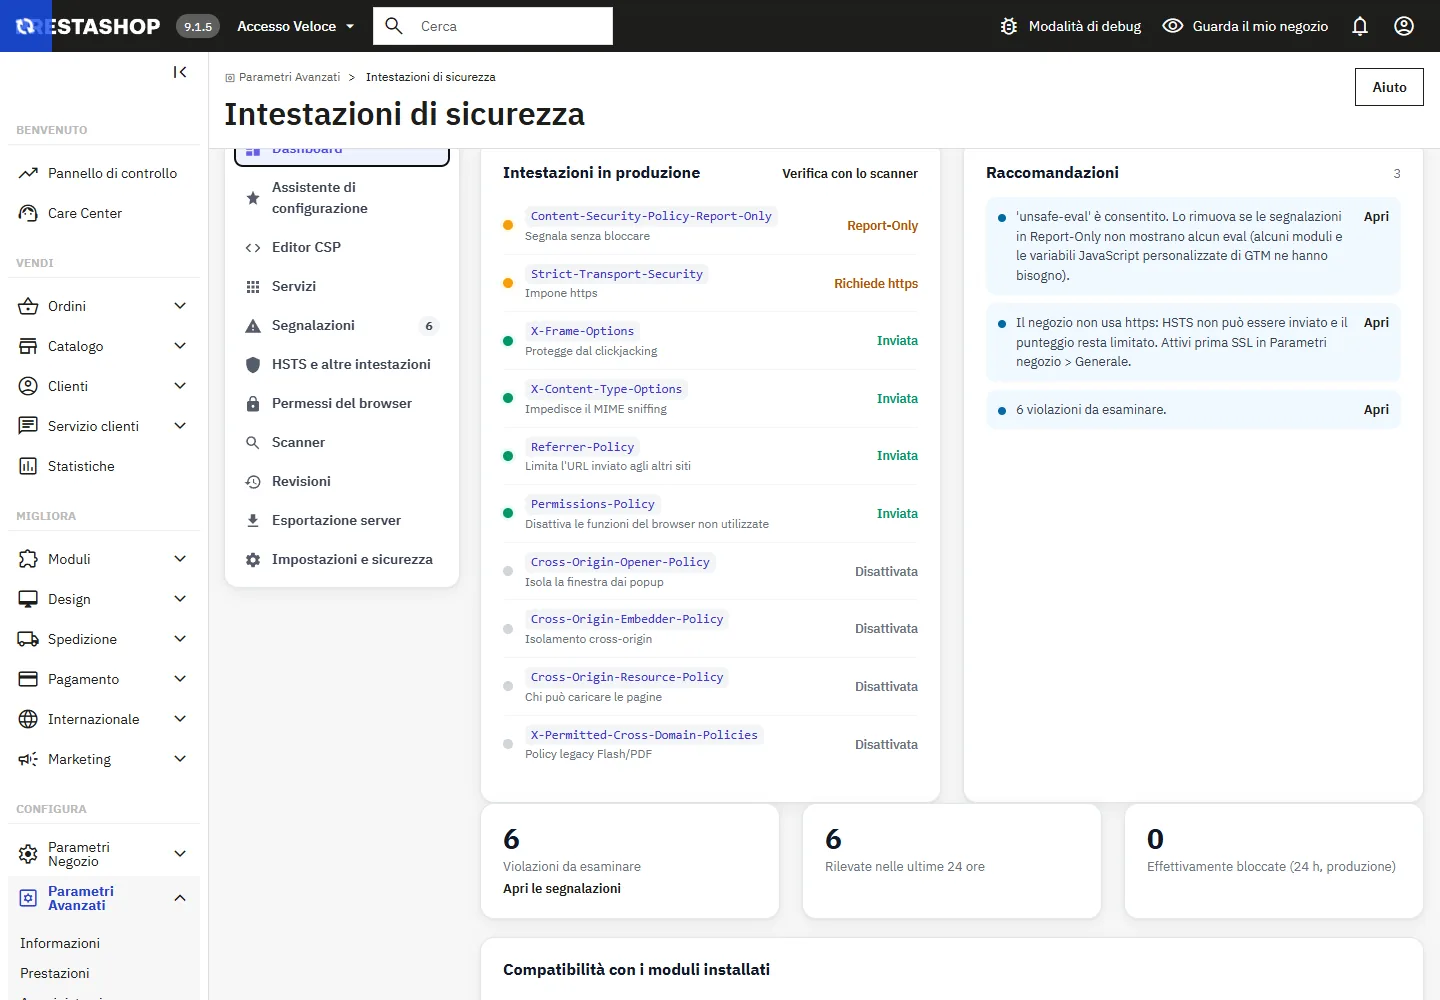
L’elenco delle Raccomandazioni è calcolato in base alle impostazioni, all’ultima analisi, alle segnalazioni e ai moduli installati: ogni voce indica cosa fare e apre la sezione corretta. Il punteggio usa la ponderazione propria di questo modulo: gli scanner pubblici applicano criteri propri e possono assegnare una valutazione diversa. Non si tratta di una certificazione.
Assistente di configurazione
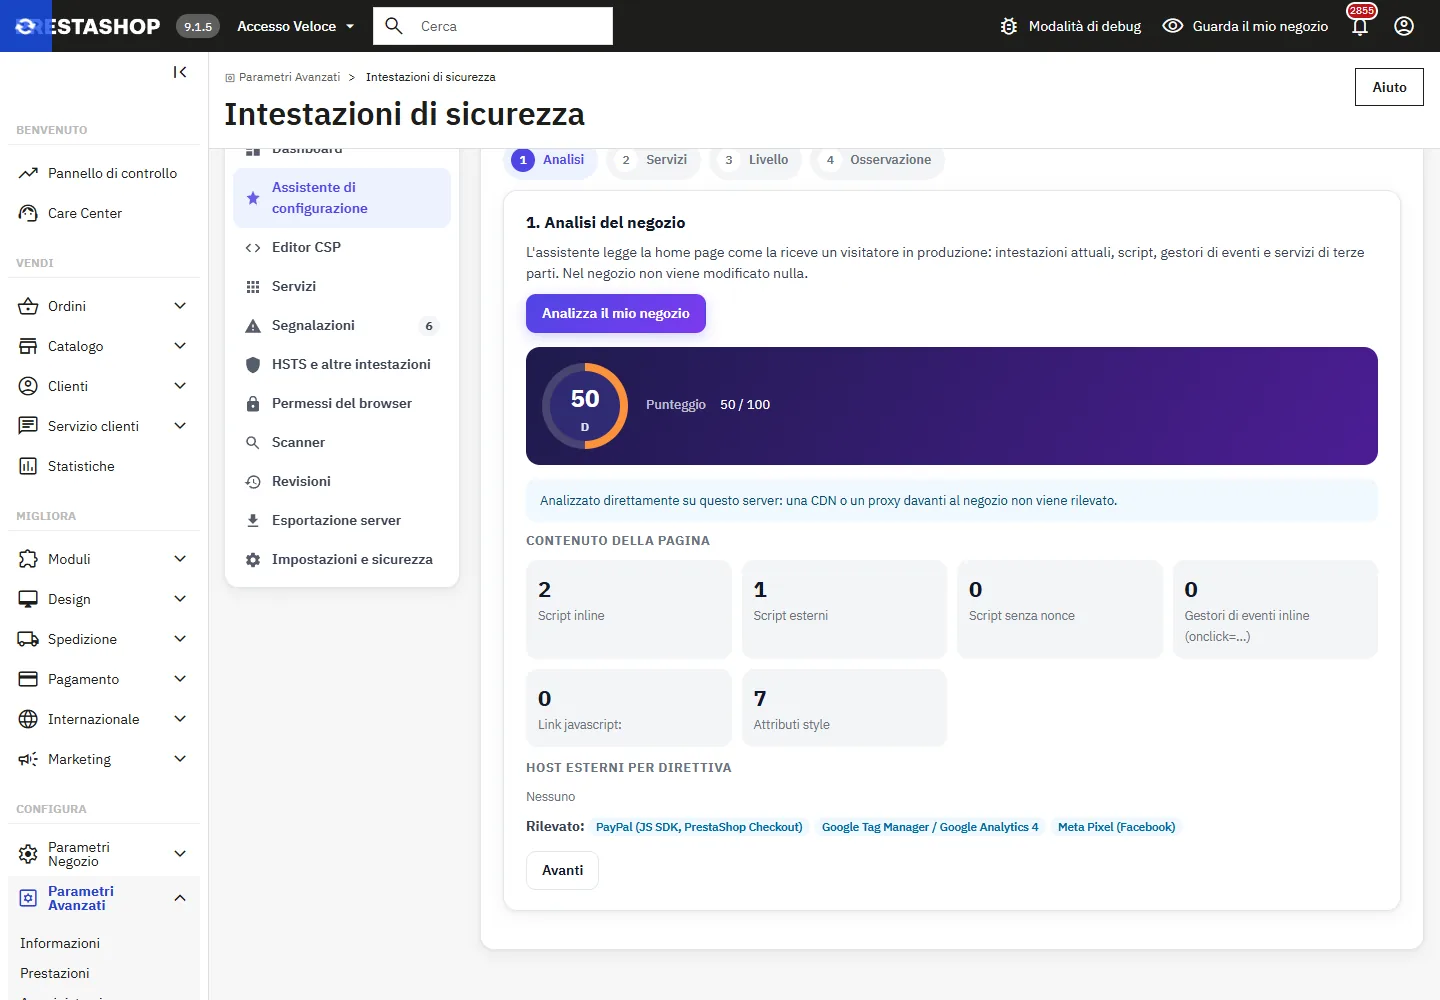
- Analisi: l’assistente legge la home page così come la riceve un visitatore in produzione: intestazioni attuali, script inline, gestori di eventi inline (
onclick=...), linkjavascript:e host esterni per direttiva. Si possono analizzare solo le pagine del negozio stesso.
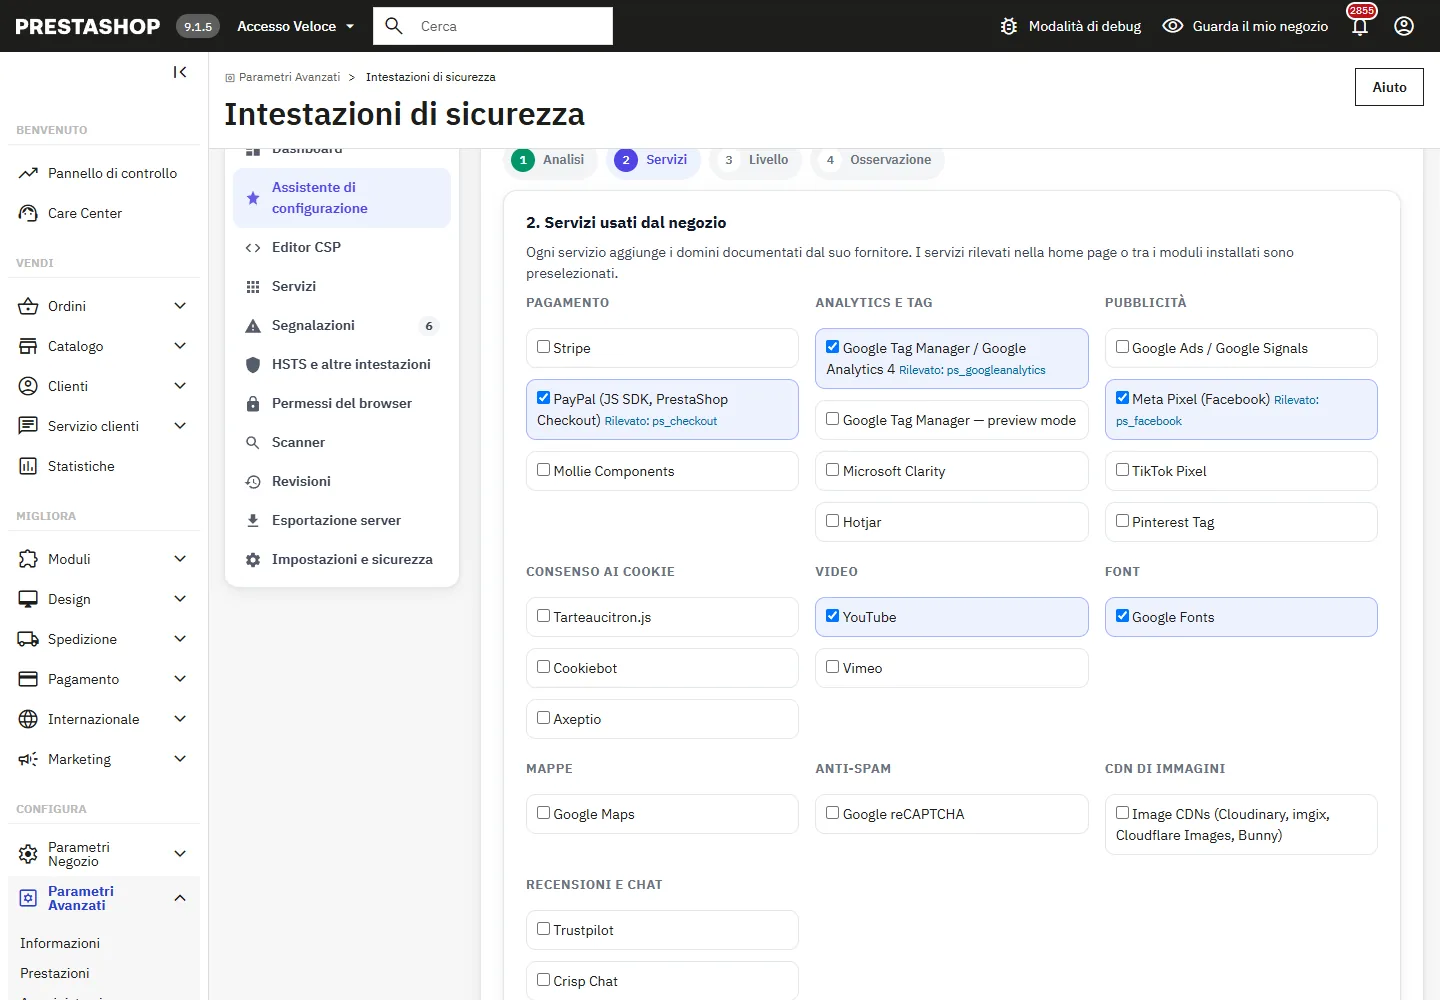
- Servizi: i servizi rilevati nella pagina o tra i moduli installati (PrestaShop Checkout, DataFirefly Google Tag Manager, Product Videos…) sono preselezionati.
- Livello: Essenziale filtra i domini ma consente gli script inline; Consigliato aggiunge un nonce casuale in ogni pagina in modo che vengano eseguiti solo gli script scritti dal negozio e quelli dei domini consentiti, mentre i gestori di eventi inline restano consentiti; Rigoroso aggiunge
'strict-dynamic'e rimuove'unsafe-eval'e i gestori inline. Sul tema Classic,'unsafe-eval'viene mantenuto a tutti i livelli: la sua libreria Bootstrap 4 alpha usanew Function().
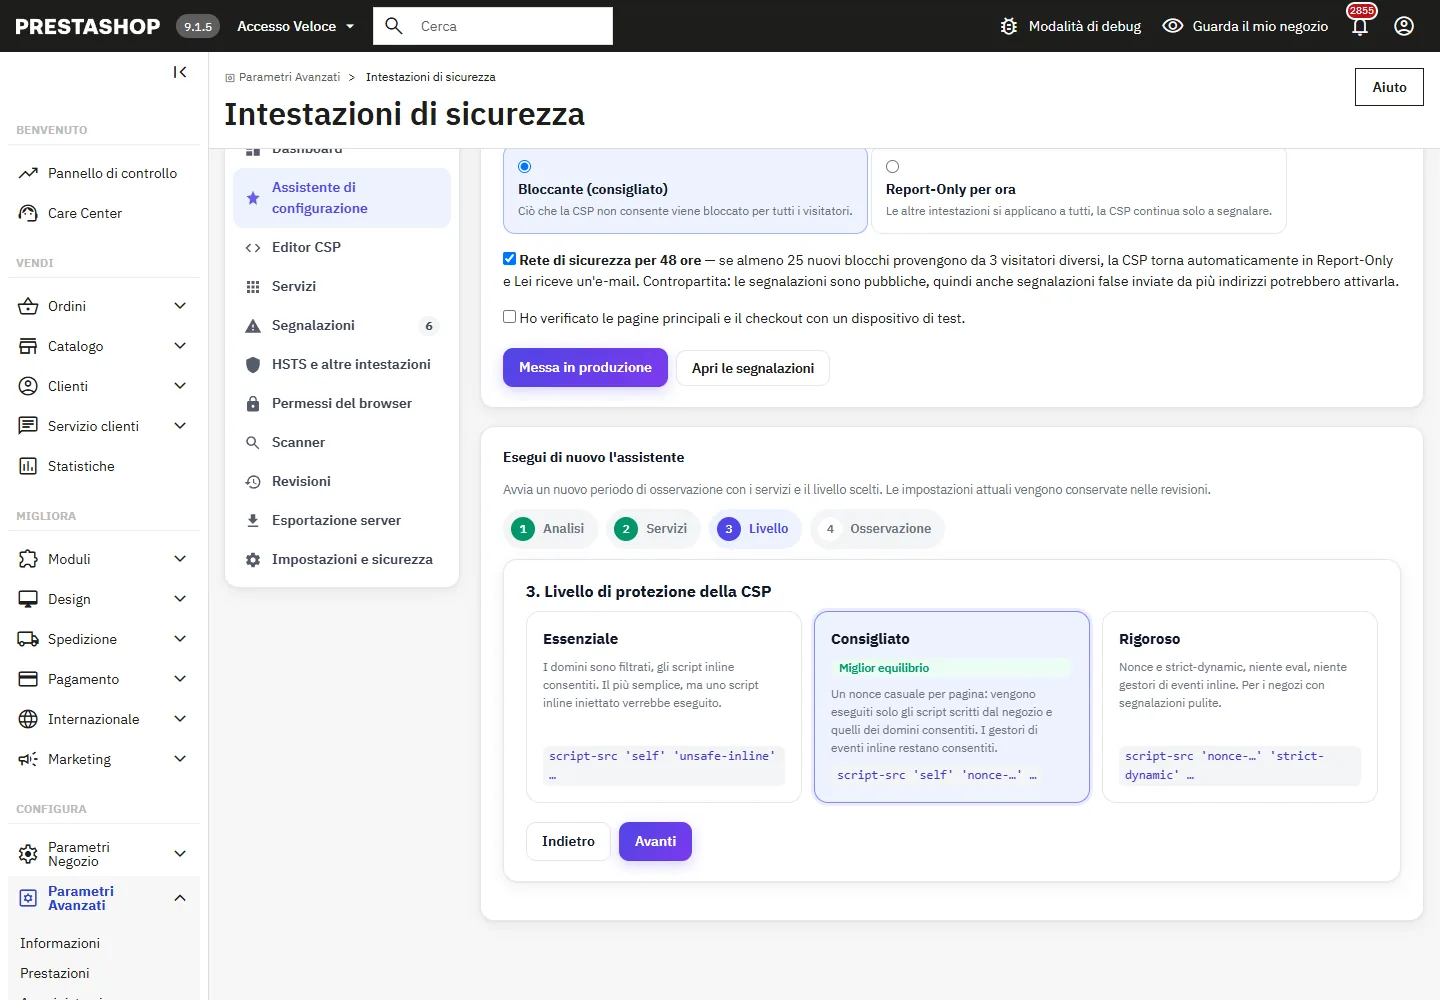
- Osservazione: scelga 3, 7, 14 o 30 giorni. Ogni visitatore riceve la CSP in Report-Only (il suo browser segnala ciò che bloccherebbe, nulla viene bloccato), oppure niente se sceglie Solo dispositivi di test. È possibile inserire un indirizzo e-mail per gli avvisi.
Messa in produzione
Durante l’osservazione, navighi tra le pagine principali (home, categoria, prodotto, carrello, checkout, account) con un dispositivo di test e gestisca le segnalazioni. Poi, nell’assistente, scelga la modalità della CSP dopo la messa in produzione: Bloccante (consigliato) o Report-Only per ora, spunti la conferma e faccia clic su Messa in produzione.
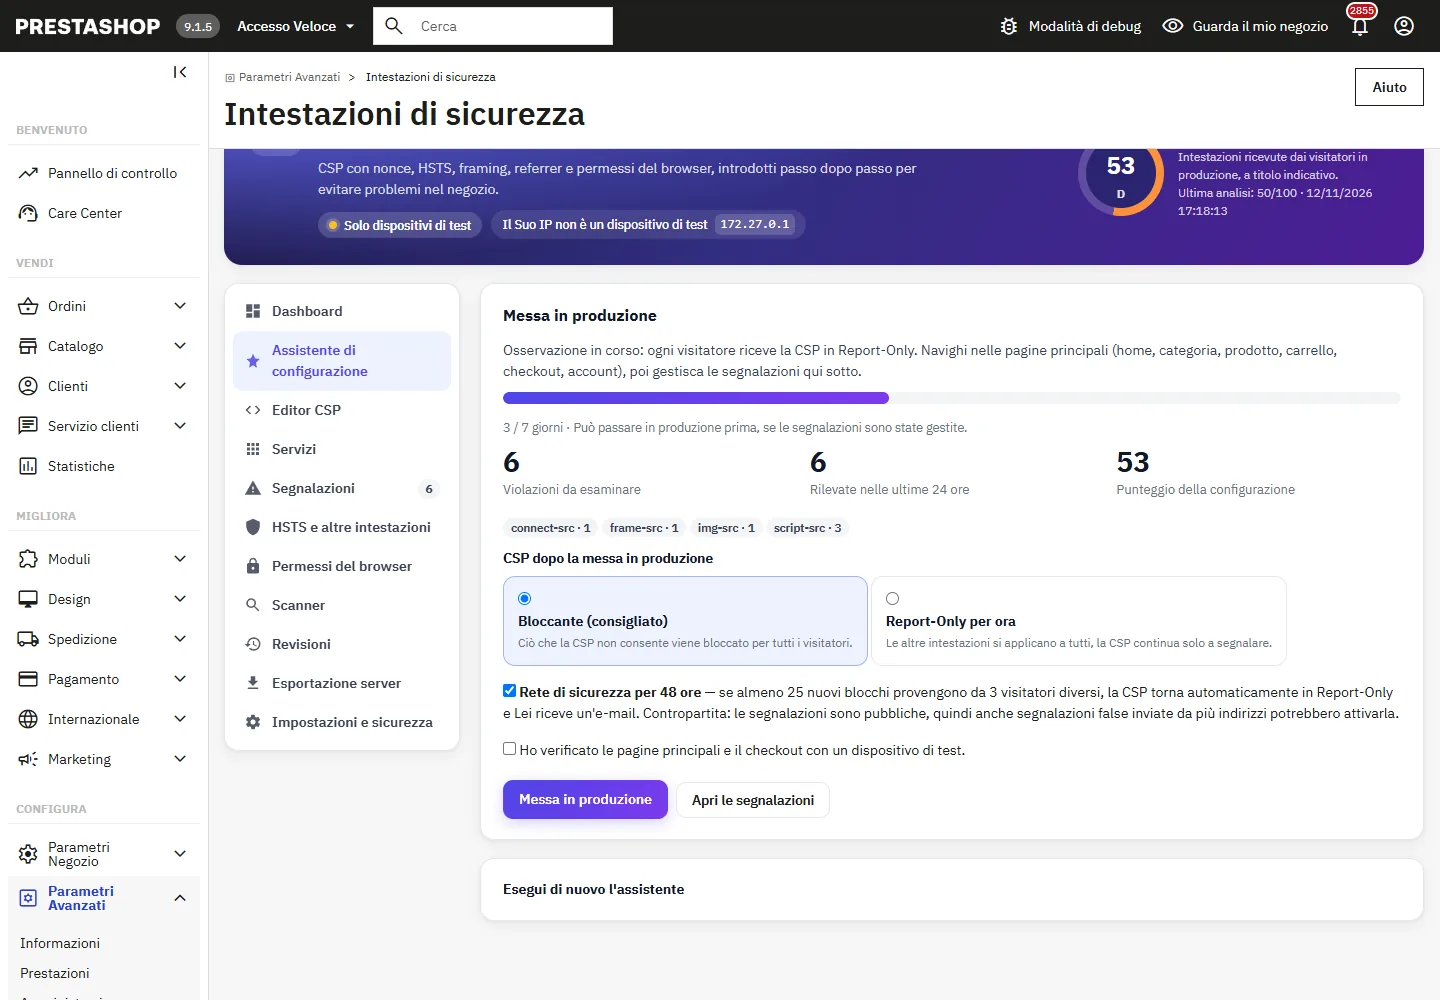
La rete di sicurezza facoltativa sorveglia le 48 ore successive al passaggio alla modalità bloccante: se almeno 25 nuovi blocchi provengono da 3 visitatori diversi, la CSP torna automaticamente in Report-Only, viene salvata una revisione e Lei riceve un’e-mail. Contropartita: le segnalazioni sono pubbliche, quindi anche segnalazioni false inviate da più indirizzi potrebbero attivarla. Torna in Report-Only nella dashboard fa la stessa cosa manualmente, in qualsiasi momento.
Modalità test e dispositivi di test
- Dispositivi di test (indirizzo IP presente nell’elenco, o browser aperto con il link di test): tutte le intestazioni, la CSP bloccante qualunque sia la modalità scelta, HSTS limitato a 5 minuti e mai con preload.
- Altri visitatori: la CSP in Report-Only, oppure niente (Solo dispositivi di test).
L’elenco degli IP accetta IPv4, IPv6 e intervalli CIDR. Il link di test contrassegna un browser come dispositivo di test per 24 ore, il che è utile su uno smartphone; apra l’indirizzo con ?dfsh_test=off per interrompere. Dietro un proxy o un load balancer, inserisca i relativi indirizzi in Proxy attendibili: X-Forwarded-For viene letto solo per questi indirizzi, da destra a sinistra, affinché un visitatore non possa farsi passare per un dispositivo di test scrivendo da sé l’intestazione.
Editor CSP e nonce
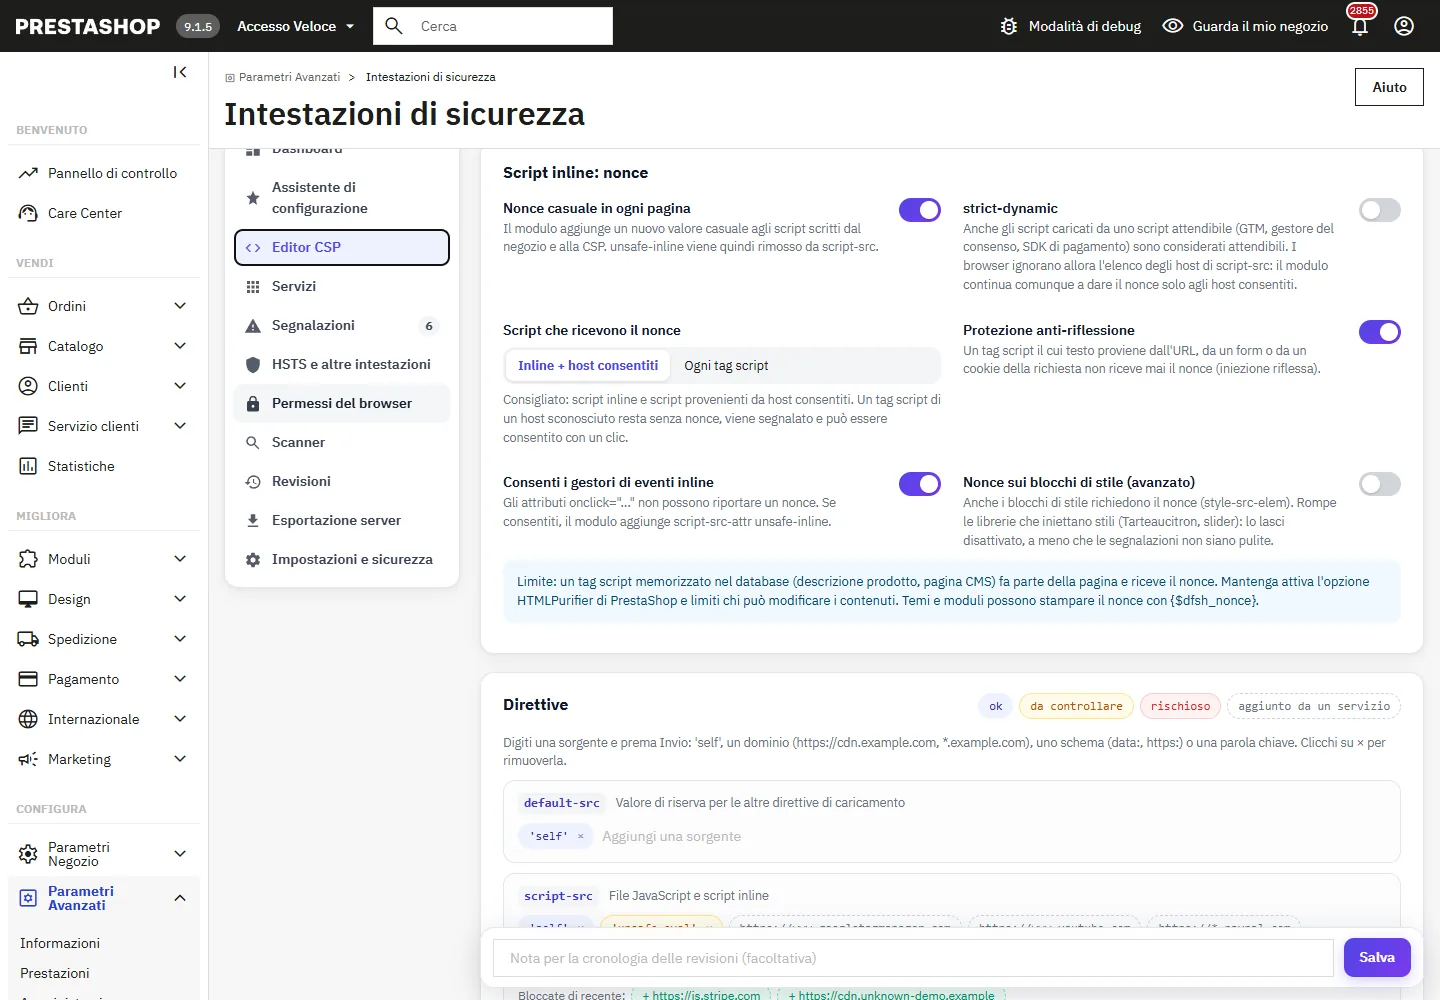
- Nonce casuale in ogni pagina: il modulo aggiunge un nuovo valore agli script scritti dal negozio e alla CSP, e rimuove
'unsafe-inline'dascript-src. Il tema non viene modificato. - Script che ricevono il nonce: gli script inline e gli script degli host consentiti (consigliato), oppure ogni tag script. Un tag script proveniente da un host sconosciuto resta senza nonce: il browser lo segnala e Lei può consentirne l’host con un clic.
- Protezione anti-riflessione: un tag script il cui testo proviene dall’URL, da un form o da un cookie della richiesta non riceve mai il nonce.
- strict-dynamic: anche gli script caricati da uno script attendibile (Google Tag Manager, gestore del consenso, SDK di pagamento) sono considerati attendibili.
- Consenti i gestori di eventi inline aggiunge
script-src-attr 'unsafe-inline': gli attributionclicknon possono contenere un nonce. - Nonce sui blocchi di stile (avanzato) richiede il nonce sui blocchi
<style>; questo impedisce il funzionamento delle librerie che iniettano stili, Tarteaucitron compreso.
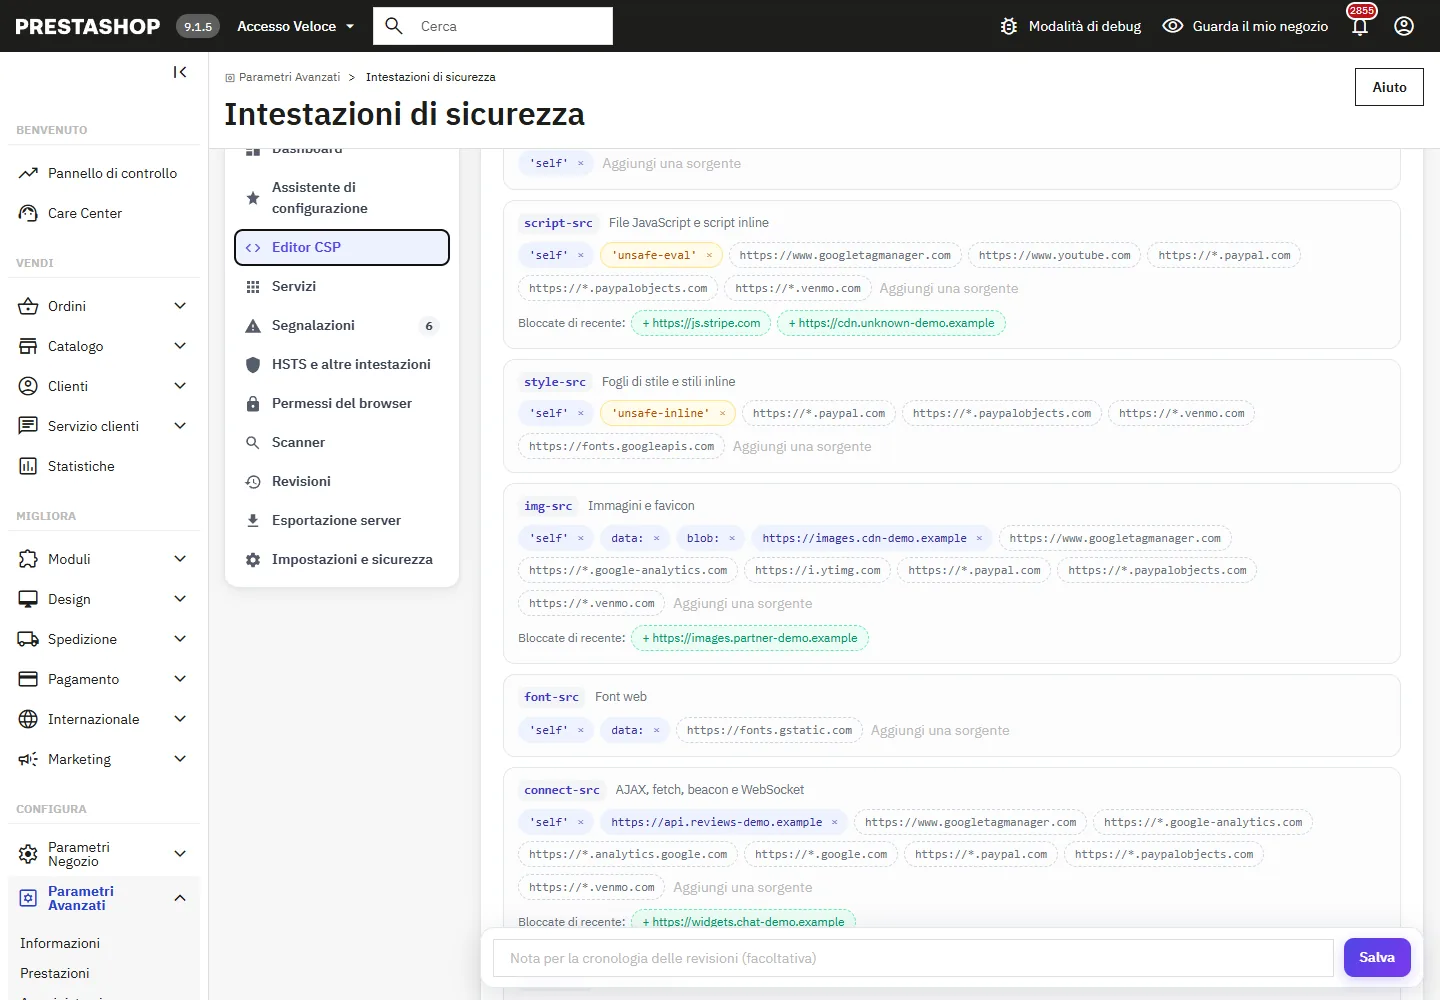
Ogni direttiva si modifica come un elenco di sorgenti: digiti una sorgente e prema Invio ('self', un dominio come https://cdn.example.com o *.example.com, uno schema come data:, una parola chiave). Le sorgenti rischiose sono evidenziate, i domini aggiunti dai servizi attivati sono mostrati con un contorno tratteggiato, e i domini bloccati di recente compaiono sotto la direttiva con un pulsante per aggiungerli.
Per gli sviluppatori: il nonce della pagina è disponibile in Smarty come {$dfsh_nonce} e in PHP con DfSecurityHeaders::getNonce().
Servizi di terze parti
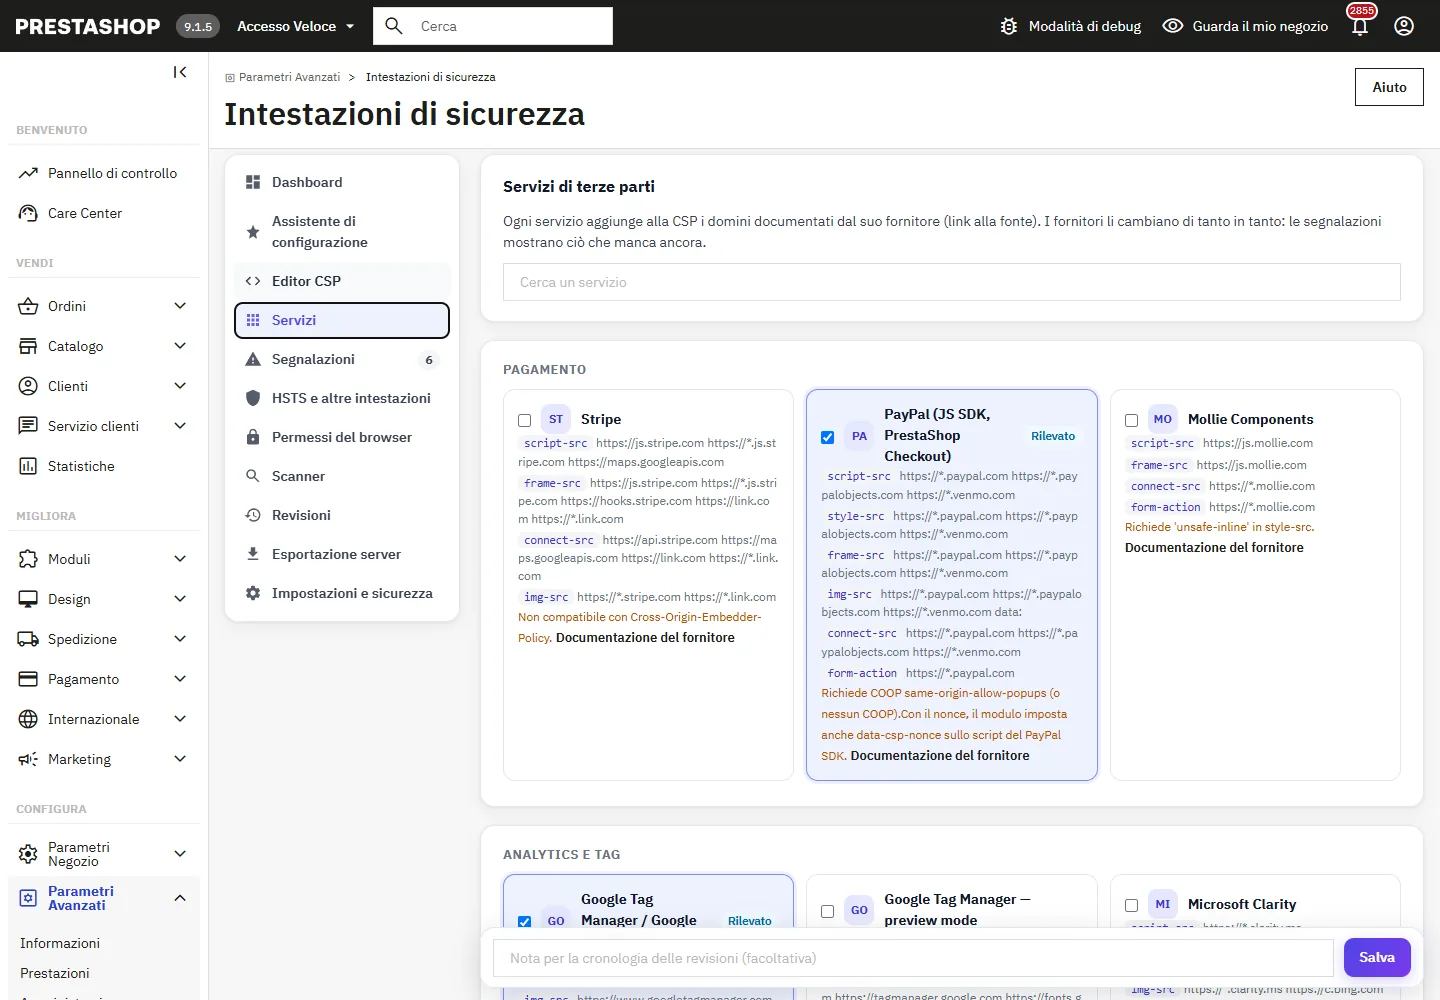
Ogni servizio aggiunge i domini documentati dal relativo fornitore, con un link a tale documentazione: Stripe, PayPal (JS SDK, PrestaShop Checkout), Mollie, Google Tag Manager / GA4 e la sua modalità di anteprima, Google Ads, Meta Pixel, TikTok, Pinterest, Microsoft Clarity, Hotjar, Tarteaucitron.js, Cookiebot, Axeptio, YouTube, Vimeo, Google Fonts, Google Maps, reCAPTCHA, CDN di immagini (Cloudinary, imgix, Cloudflare Images, Bunny), Trustpilot e Crisp. Alcune note segnalano i vincoli: PayPal richiede COOP same-origin-allow-popups, Stripe non supporta COEP, Tarteaucitron richiede 'unsafe-inline' in style-src, le variabili JavaScript personalizzate di GTM richiedono 'unsafe-eval'. I fornitori modificano i propri domini di tanto in tanto: le segnalazioni mostrano ciò che manca ancora.
Segnalazioni
I browser inviano le segnalazioni al modulo (report-uri, e report-to con Reporting-Endpoints quando il negozio usa https). Le segnalazioni sono raggruppate per direttiva e sorgente bloccata, con le occorrenze, le occorrenze effettivamente bloccate, il numero di visitatori distinti, l’ultima pagina e l’ultimo script, e i primi caratteri del codice bloccato.
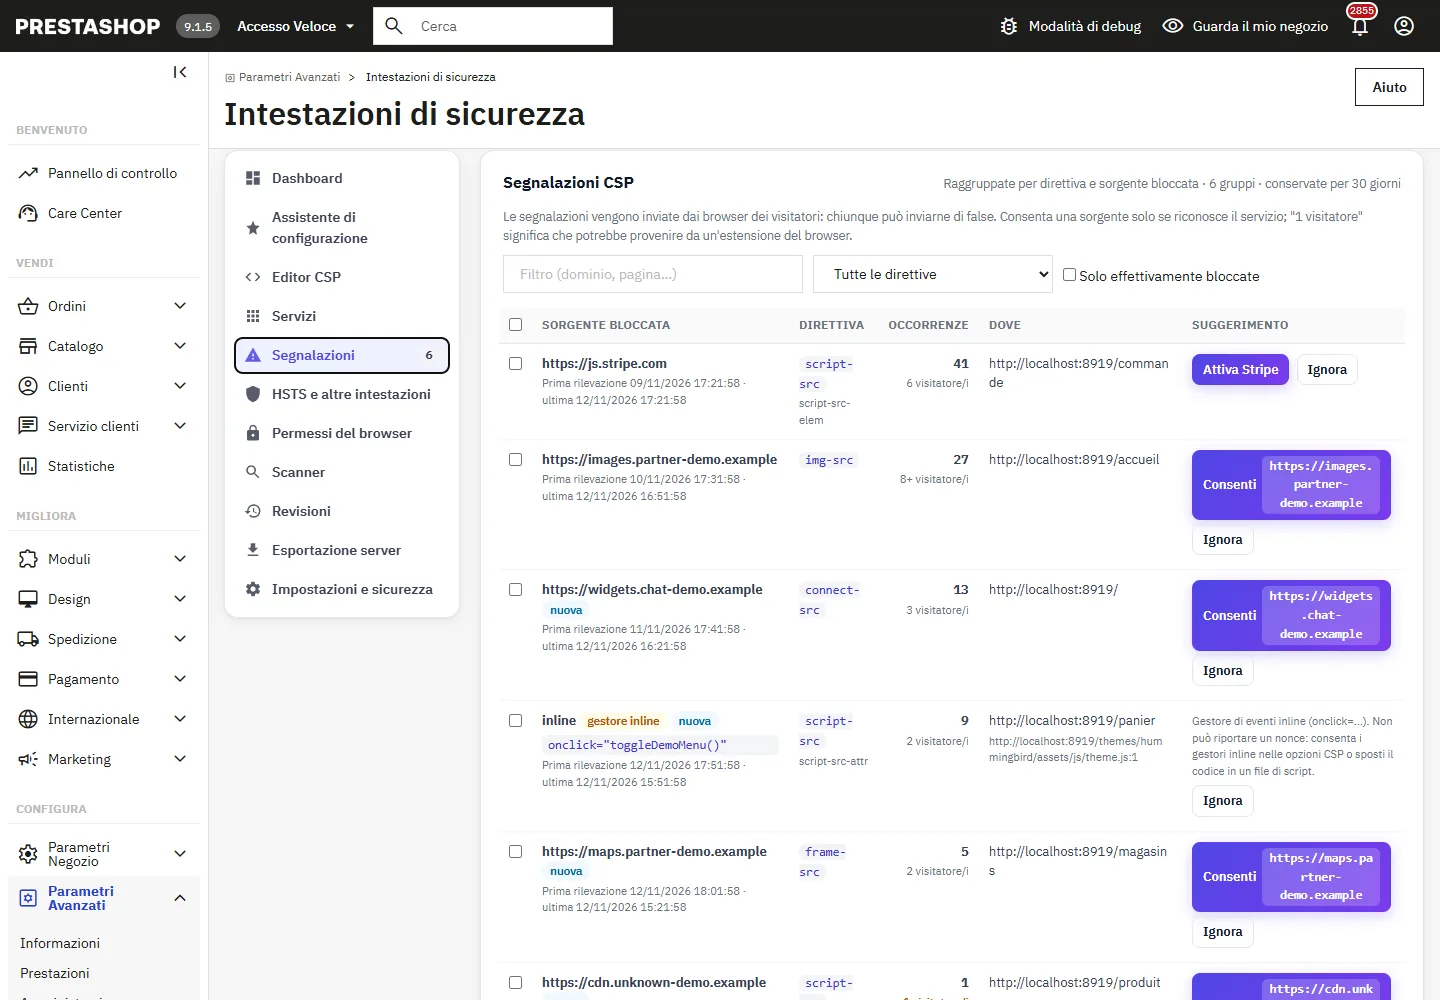
- Attiva attiva il servizio corrispondente al dominio, Consenti aggiunge la sorgente alla direttiva corretta, Ignora sposta la riga nell’elenco “Ignorate”, dove continua a essere conteggiata in modo silenzioso.
- Il codice inline,
eval,data:negli script e gli script in semplice http non vengono mai consentiti con un clic: il suggerimento spiega la soluzione corretta. - Chiunque può inviare segnalazioni: una sorgente vista da un solo visitatore viene indicata come tale. Consenta solo ciò che riconosce.
- L’endpoint accetta al massimo 120 segnalazioni al minuto per mittente, 1.500 al minuto per il negozio e 64 KB per richiesta; le segnalazioni relative a pagine che non appartengono al negozio vengono scartate. Nessun indirizzo IP viene memorizzato, gli URL vengono conservati senza parametri e i gruppi non rilevati durante il periodo di conservazione (da 7 a 90 giorni) vengono eliminati.
Revisioni
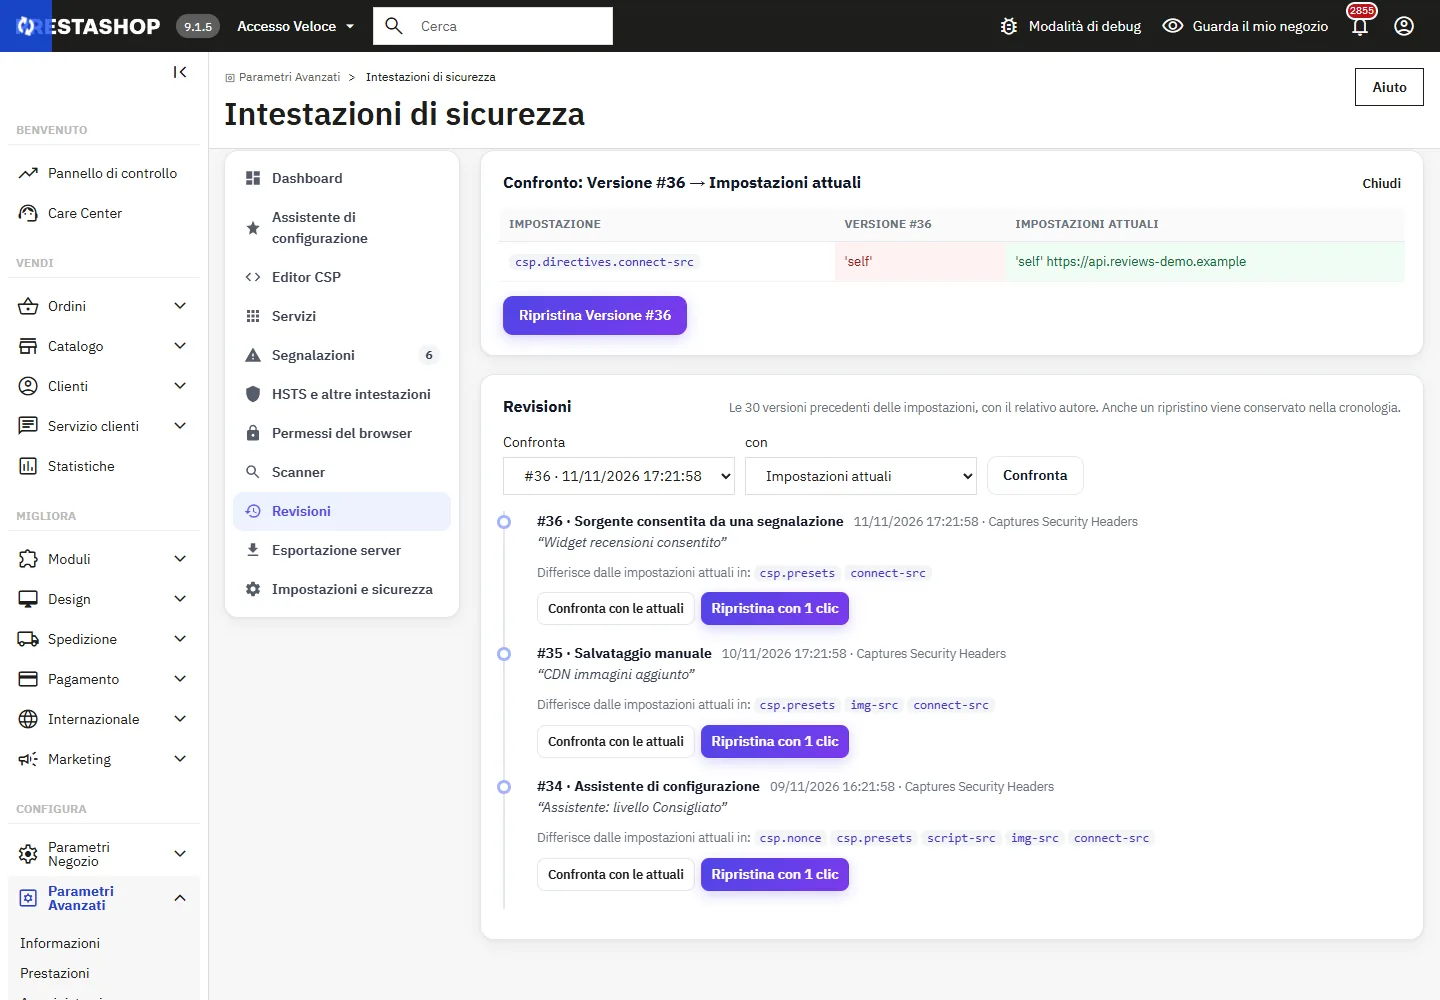
Ogni modifica conserva le impostazioni precedenti con la data, il dipendente, l’azione e una nota facoltativa inserita nella barra di salvataggio. Vengono conservate le ultime 30 versioni. Confronta con le attuali mostra le differenze impostazione per impostazione, è possibile confrontare due versioni tra loro, e Ripristina con 1 clic torna a una versione; lo stato sostituito entra nella cronologia.
Esportazione server
Per far inviare le intestazioni statiche da Apache o nginx, copi il blocco della sezione Esportazione server, poi attivi Intestazioni inviate dal server in Impostazioni e sicurezza: il modulo invierà quindi solo la CSP (il nonce e le segnalazioni richiedono PHP).
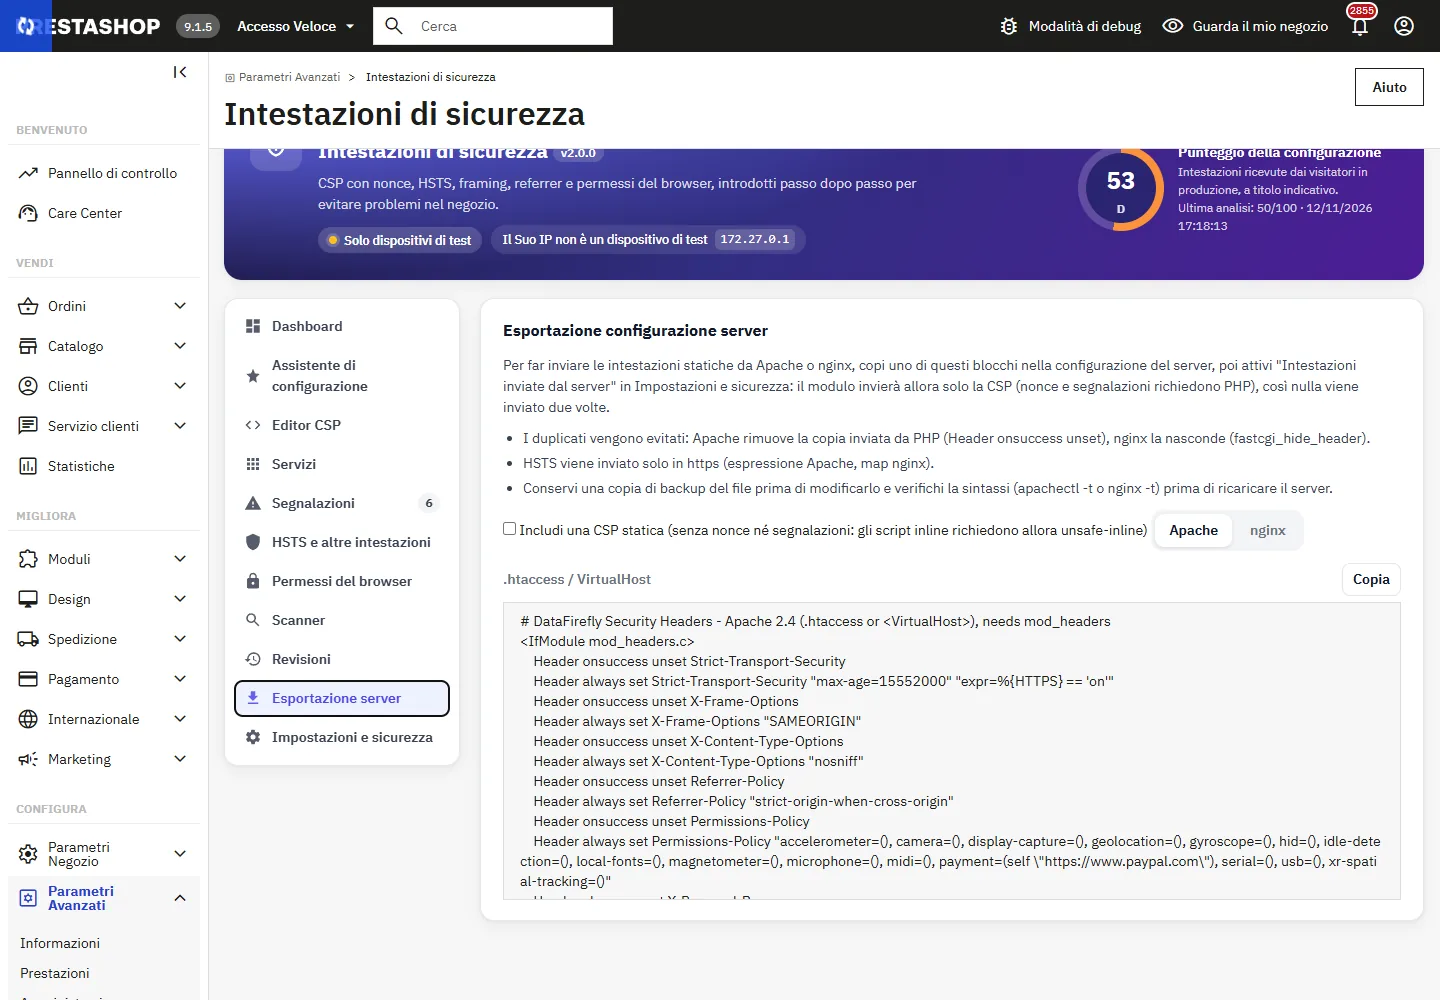
- Nessun duplicato: Apache rimuove la copia inviata da PHP (
Header onsuccess unset), nginx la nasconde (fastcgi_hide_header). - HSTS viene inviato solo in https (espressione Apache,
mapnginx). - Conservi una copia di backup del file e verifichi la sintassi con
apachectl -tonginx -tprima di ricaricare. In nginx, gliadd_headerdi un bloccolocationsostituiscono quelli del bloccoserver.
Scanner
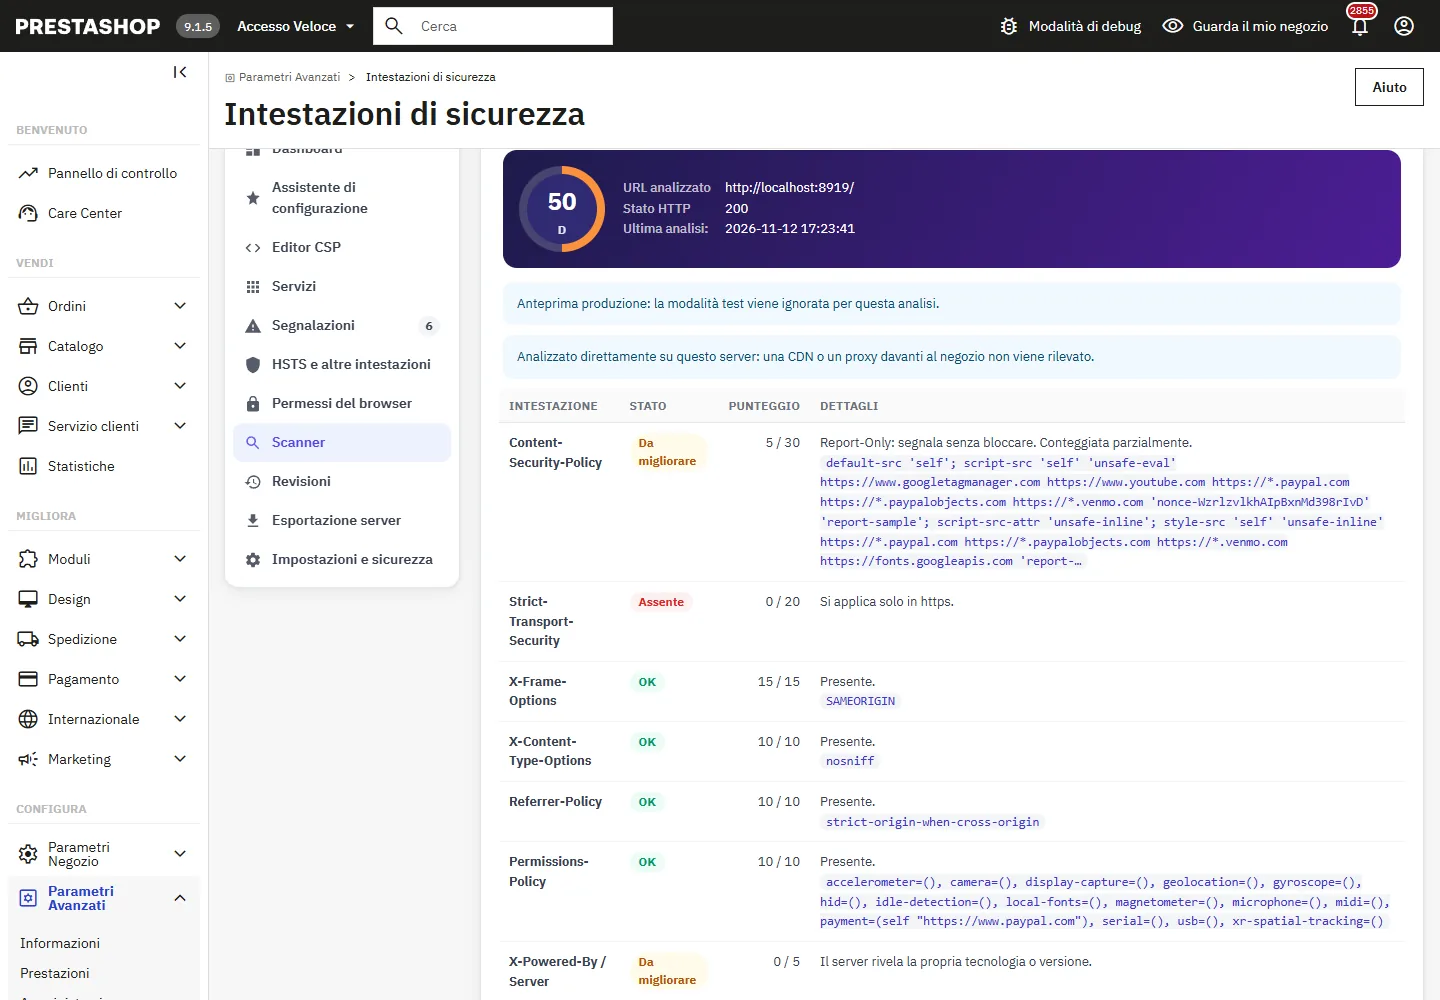
Analizza le intestazioni attuali richiede una pagina del negozio dal server; Anteprima produzione mostra le intestazioni che ogni visitatore riceverà una volta disattivata la modalità test. Il risultato elenca ogni intestazione con i relativi punti, le fughe di informazioni (X-Powered-By, versione del server), i duplicati e il contenuto della pagina. Si possono richiedere solo i domini e le porte del negozio, i reindirizzamenti verso un altro sito non vengono seguiti e, sugli hosting in cui il server non riesce a raggiungere il proprio indirizzo (Docker, NAT), l’analisi viene eseguita direttamente sul server.
HSTS e altre intestazioni
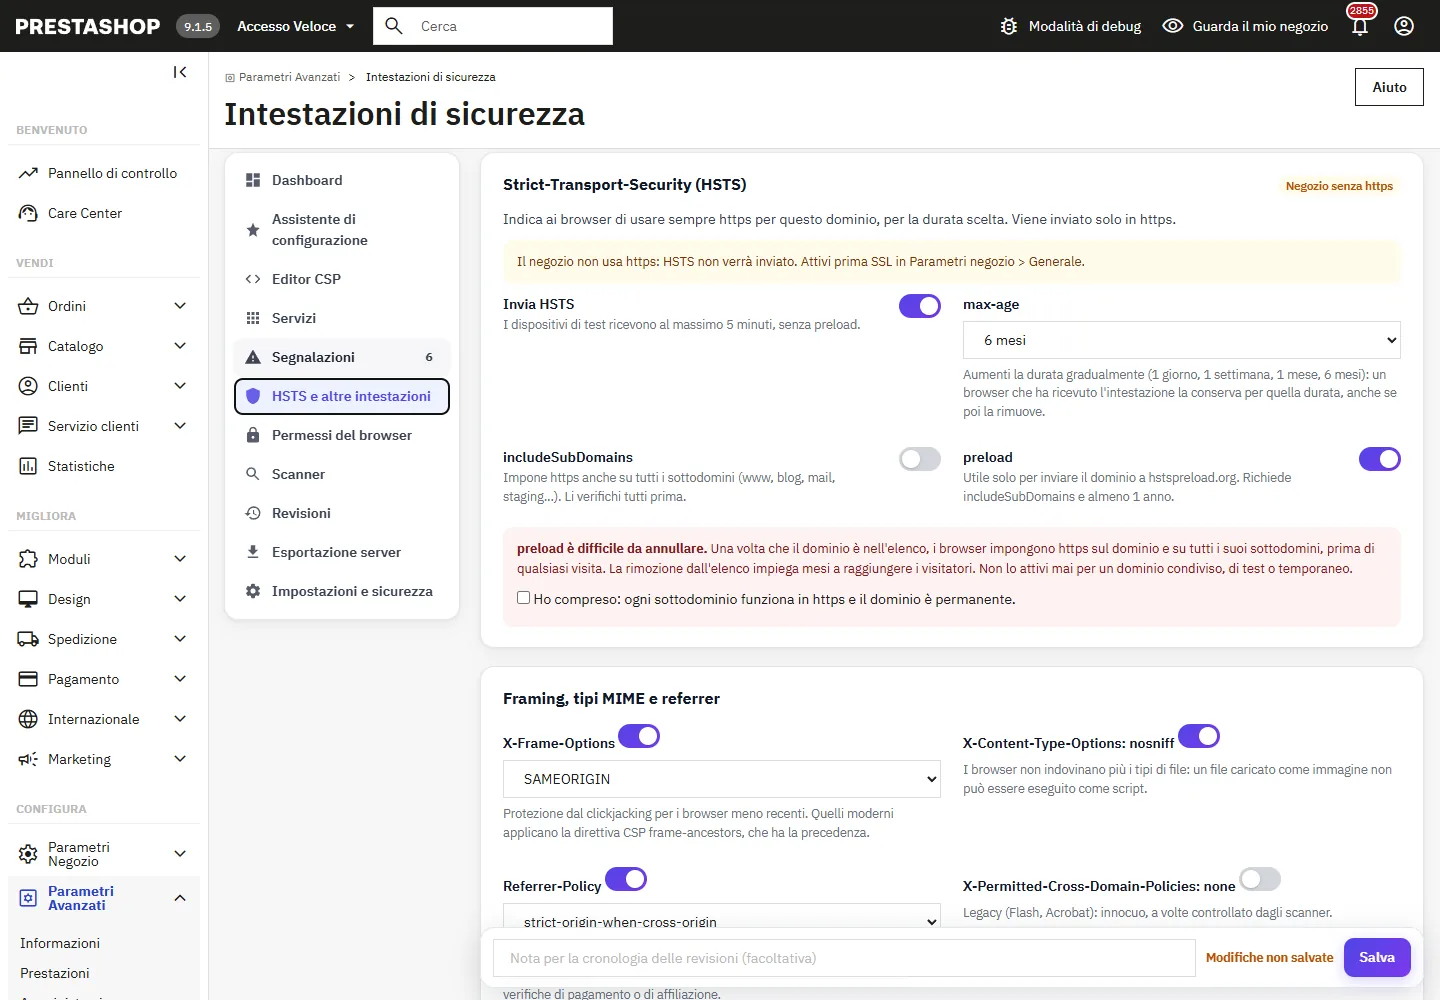
- HSTS viene inviato solo in https. Inizi con una durata breve e la aumenti gradualmente: un browser lo conserva per tutta la durata, anche se Lei lo rimuove.
includeSubDomainsimpone https su tutti i sottodomini.preloadviene inviato solo conincludeSubDomainse almeno 1 anno, e richiede una conferma: la rimozione dalla lista di preload richiede mesi. - X-Frame-Options SAMEORIGIN per i browser meno recenti; quelli moderni applicano la direttiva CSP
frame-ancestors. - Referrer-Policy
strict-origin-when-cross-origin;no-referrerpuò impedire il funzionamento dei video YouTube incorporati. - COOP, COEP, CORP sono disattivati per impostazione predefinita: COOP
same-origininterrompe i popup di pagamento, COEP blocca gli iframe e i file che non lo accettano esplicitamente. - Back-office: il preset facoltativo per il back-office invia HSTS (https), X-Frame-Options SAMEORIGIN, nosniff e Referrer-Policy, mai una CSP.
Permissions-Policy: per ogni funzione, “Bloccato”, “Solo questo sito” (più le origini inserite e quelle dei servizi attivati) o “Tutti i siti”. Sono elencate solo le funzioni note ai browser attuali, in modo da non generare errori nella console.
Avvisi
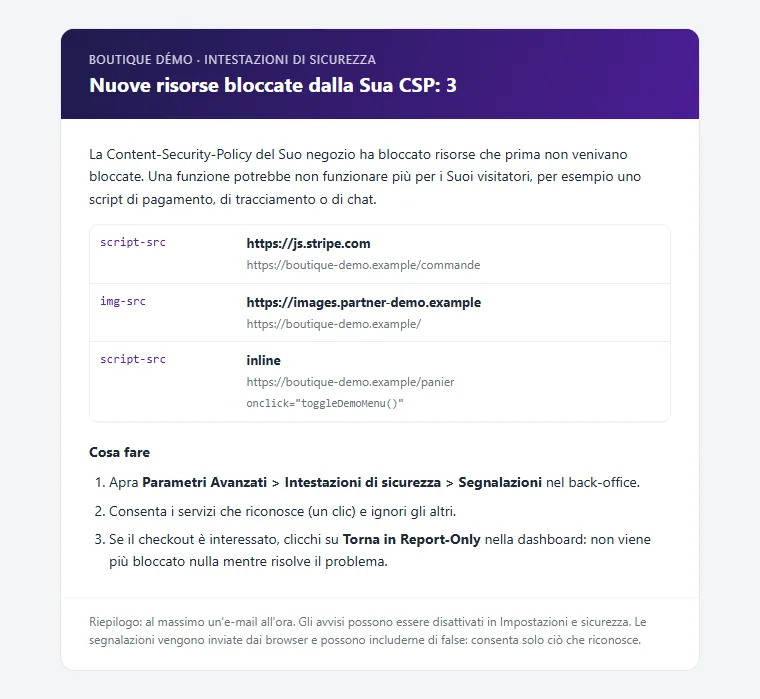
Quando la CSP blocca in produzione, ogni risorsa effettivamente bloccata per la prima volta viene aggiunta a un’e-mail di riepilogo: al massimo un’e-mail all’ora e 12 al giorno, fino a 5 destinatari. Invia un’email di prova consente di verificare la configurazione.
Arresto di emergenza e risoluzione dei problemi
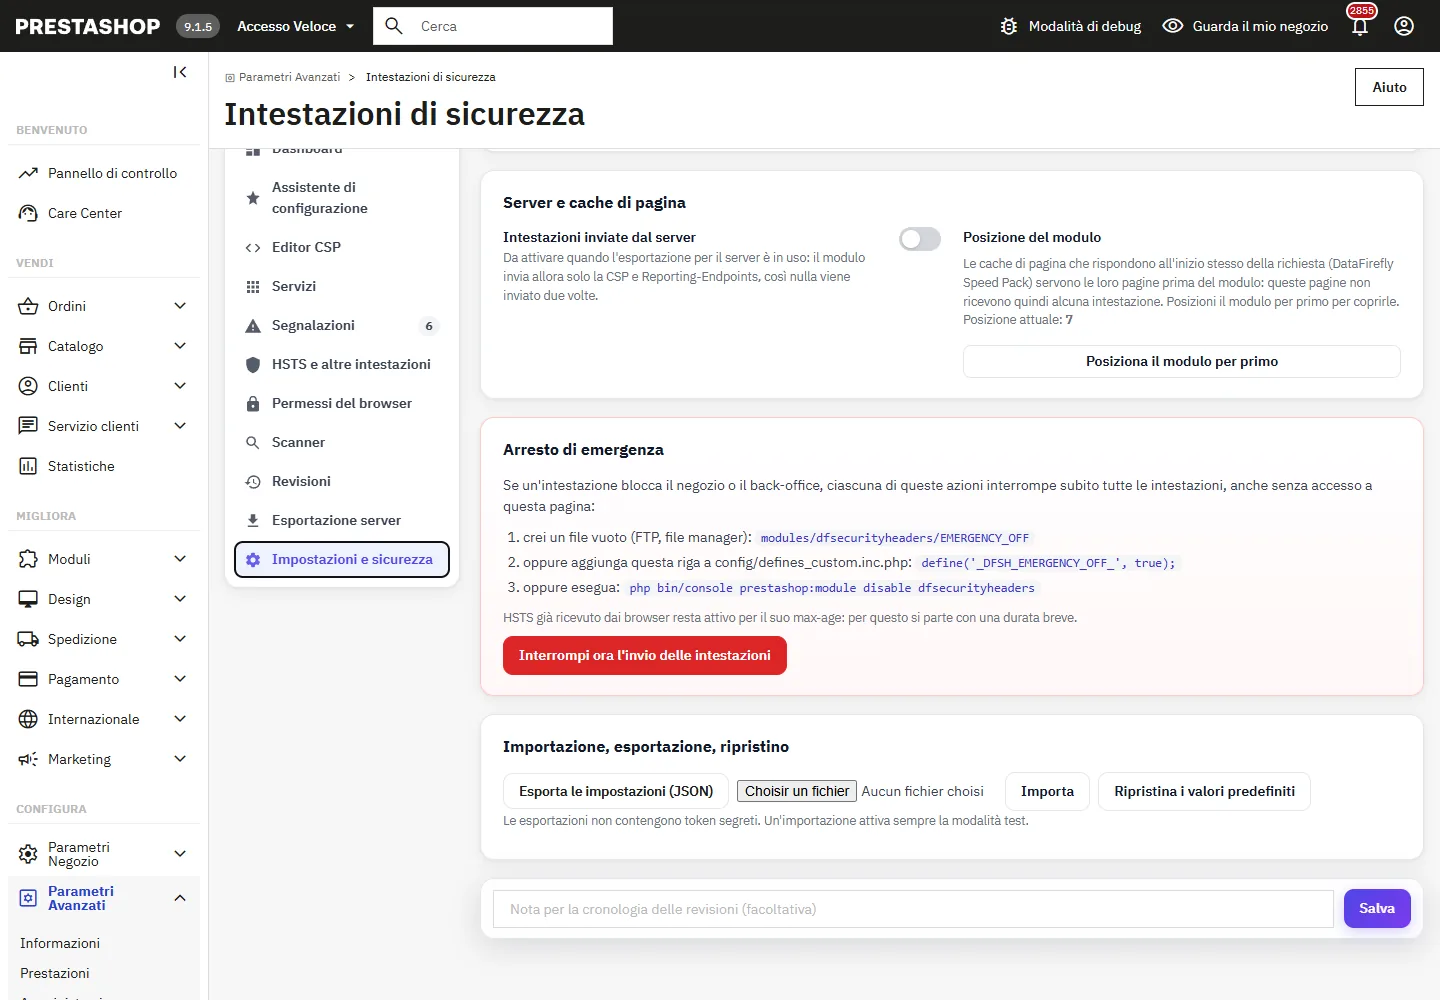
- Se un’intestazione compromette il funzionamento del negozio o del back-office, una qualsiasi di queste azioni interrompe tutte le intestazioni in una volta, anche senza accesso al back-office: crei un file vuoto
modules/dfsecurityheaders/EMERGENCY_OFF, oppure aggiungadefine('_DFSH_EMERGENCY_OFF_', true);aconfig/defines_custom.inc.php, oppure eseguaphp bin/console prestashop:module disable dfsecurityheaders. - Una pagina non funziona più: Torna in Report-Only, oppure ripristini la revisione precedente.
- I moduli di cache di pagina che rispondono all’inizio della richiesta (DataFirefly Speed Pack) servono le loro pagine prima del modulo. Usi Posiziona il modulo per primo (Impostazioni e sicurezza) perché anche le loro pagine ricevano le intestazioni; quando una cache di questo tipo stampa da sé una pagina memorizzata, il modulo invia la stessa policy senza nonce per quella risposta, in modo che nulla smetta di funzionare.
- Un browser che ha ricevuto HSTS rifiuta http fino alla scadenza della durata, anche dopo la disattivazione del modulo.